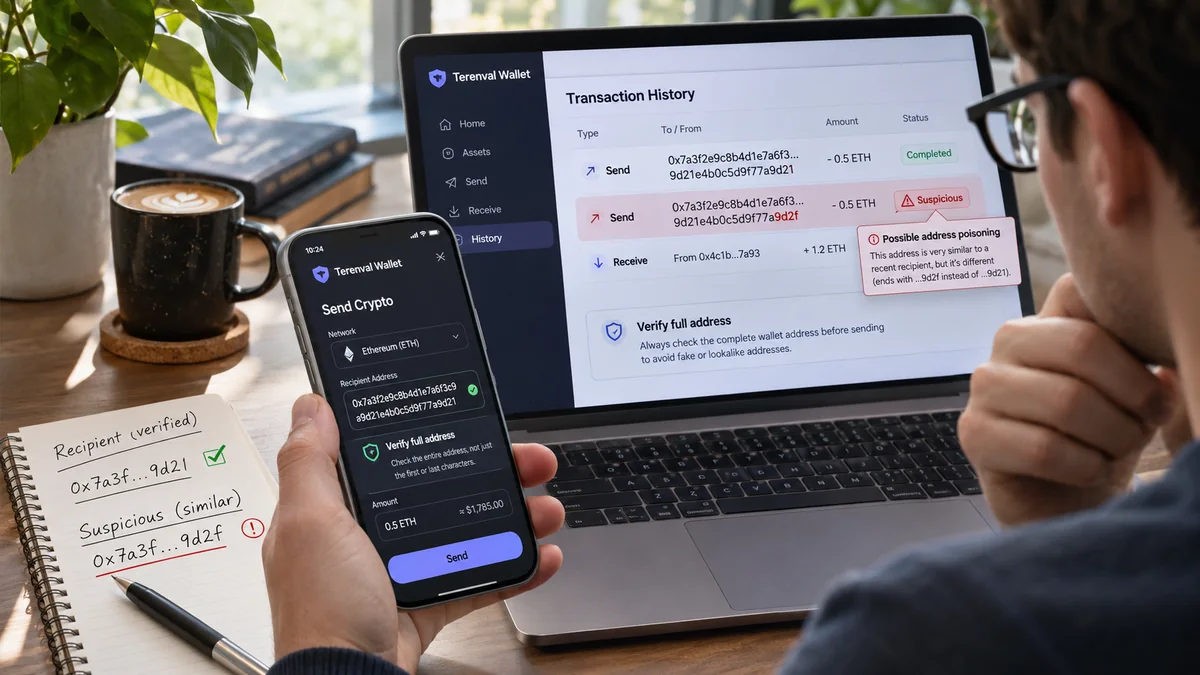
Kripto adres zehirleme (address poisoning), kullanıcıyı gerçek alıcının adresine benzeyen ve saldırganın kontrol ettiği bir adrese kripto para göndermeye yönlendiren bir sosyal mühendislik dolandırıcılığıdır. Saldırganlar benzer adresleri, insanların tanıdık alıcıları görmeyi beklediği yerlere yerleştirir: cüzdanın işlem akışına, blokzincir gezginindeki token transfer kayıtlarına veya son kullanılan adres önerilerine. Mağdur daha sonra bu adresi kopyalayıp gerçek bir ödemeyi imzaladığında blokzincir varlıkları saldırgana gönderir. Zehirli kayıt tek başına normalde fon çalmaz veya cüzdanın özel anahtarının ele geçirildiğini kanıtlamaz.
Normal bir işlemle ağır bir hata arasındaki fark, kısaltılmış adresin ortasında gizlenen birkaç karakter olabilir. Bu durum özellikle cüzdan ile borsa arasında ya da kendilerine ait iki hesap arasında düzenli olarak USDT, USDC, ETH veya başka varlıklar taşıyan kişiler için tehlikelidir. Tanıdık görünen 0x1234…ABCD ifadesi kimlik kanıtı değildir; birbirinden bağımsız iki Ethereum adresi ekranda aynı başlangıç ve bitiş karakterlerini gösterebilir.
Kısa yanıt: Adres zehirleme, genellikle sıfır tutarlı bir token transferi veya çok küçük bir gelen ödeme yoluyla işlem geçmişinize benzer görünümlü sahte bir hedef adres yerleştirerek çalışır. Bir adresi sırf etkinlik akışınızda göründüğü için yeniden kullanmayın. Gerçek alıcının adresini bağımsız olarak doğrulanmış bir kaynaktan alın, adresin tamamını karşılaştırın, doğru blokzinciri ve varlığı doğrulayın ve onay vermeden önce son işlem ayrıntılarını kontrol edin. Yalnızca şüpheli bir sıfır tutarlı kayıt aldıysanız ve o kayıttaki adresi kullanmadıysanız, fonlarınız otomatik olarak çalınmış değildir.
Terenval editoryal değerlendirmesi: Geçmişteki bir işlem, blokzincirde bir kaydın oluştuğunu gösterir; görüntülenen alıcının güvenilir olduğuna ilişkin bir sertifika değildir. Sağlam bir ödeme süreci yalnızca özel anahtarları değil, alıcı adresinin hangi kaynaktan geldiğini de korumalıdır. Bu rehber Terenval'ın Doğrulanmış Kaynağa Dayalı Transfer Protokolünü (Source-of-Truth Transfer Protocol), Güvenilir Alıcı Kayıt Defterini (Recipient Trust Ledger), Zehirlenmiş Geçmişi Değerlendirme Matrisini (Poisoned-History Triage Matrix) ve Transfer Risk Bütçesini (Transfer Risk Budget) tanıtır. Bunlar özgün eğitsel karar çerçeveleridir; cüzdan güvenliği sertifikası, Terenval'da uygulanmış bir adres zehirleme önleme özelliği veya geri ödeme garantisi değildir.
Önemli Noktalar
- Adres zehirleme öncelikle alıcı seçimini hedefleyen bir saldırıdır. Saldırgan, aldatıcı biçimde tanıdık görünen bir adres yerleştirip kullanıcının daha sonra onu seçmesini bekler.
- Hedef olmak için kötü niyetli kayda tıklamanız gerekmez. Saldırganlar açık ağlarda onayınız olmadan çok küçük miktarlar gönderebilir veya belirli sıfır tutarlı token olayları oluşturabilir.
- Sıfır tutarlı token transfer kaydı mutlaka imzalanmış bir giden ödeme değildir. Bazı ERC-20 olay kayıtları, sözde gönderen gerçek bir token transferini onaylamadan da oluşturulabilir.
- Görünen başlangıç ve bitiş karakterleri kimlik doğrulaması değildir. Benzer adresler, kısaltılmış arayüzlerden ve insanların tanıma alışkanlıklarından yararlanır.
- Adresin kaynağı en az görünümü kadar önemlidir. Hedefi son etkinlik listesinden değil; doğrulanmış alıcıdan, kimlik doğrulamalı yatırma/çekme sayfasından veya bağımsız biçimde teyit edilmiş adres kaydından kopyalayın.
- Varlık ve ağ ayrı ayrı kontrol edilmelidir. Ethereum, Tron, Solana ve diğer ağlardaki USDT, sırf token adı aynı diye birbirinin yerine kullanılabilecek transfer yolları değildir.
- Adres zehirleme ile pano zararlısı farklıdır. İlki seçilebilecek hedeflerin listesini kirletir; ikincisi cihazınızda yapıştırılan adresi değiştirebilir.
- Donanım cüzdanı işlem ayrıntıları için bağımsız bir ekran sağlayabilir. Ancak başlangıçta dolandırıcı bir alıcı seçip seçmediğinizi bilemez; cihazda gösterilen gerçek adresi inceleyin.
- Adres defteri yalnızca güvenilir kaynaklardan doldurulduysa yararlıdır. Saldırganın adresini kaydetmek riski gidermek yerine kalıcı hâle getirir.
- Deneme transferi yalnızca alıcı doğrulandıktan sonra yararlıdır. Doğrulanmamış sahte adrese küçük tutar göndermek, dolandırıcıya ödeme yapabildiğinizi göstermekten öteye geçmez.
- Zehirleme şüphesi seed ifşası anlamına gelmez. Panikle kurtarma ifadenizi bilinmeyen bir uygulamaya aktarmayın veya sözde kurtarma uzmanına fon göndermeyin.
- Blokzincirde başarıyla tamamlanmış transferler genellikle geri alınamaz. Fonlar yanlış yönlendirildiyse işlem kanıtlarını hızla koruyun ve gerçek borsa, hizmet sağlayıcı veya kolluk kanallarına bildirin.
- Araştırma rakamları farklı kitleleri ve dönemleri ölçer. Milyonlarca işaretlenmiş girişim, milyonlarca doğrulanmış hırsızlık mağduru olduğu anlamına gelmez.
- Terenval Wallet, doğrulanmış özelliklerine göre değerlendirilmelidir. Otomatik benzer-adres tespiti bulunup bulunmamasından bağımsız olarak doğrulama ilkeleri Terenval veya herhangi başka bir cüzdanda geçerlidir.
Kripto Adres Zehirleme Nedir?
Kripto adres zehirleme, cüzdan adresi zehirleme, işlem geçmişi zehirleme veya bazı türlerinde adres sahteciliği (address spoofing) olarak da bilinir. Potansiyel bir gönderenin önüne saldırgan kontrolündeki benzer adresi çıkaran bir dolandırıcılık yöntemidir. Saldırganın Bitcoin ya da Ethereum'un mutabakat kurallarını değiştirmesi gerekmez. Güvenilir görünen bir arayüzde bir adresin görüntülenmesi ile bu adresin gerçekten amaçlanan alıcıya ait olduğunun bağımsız doğrulanması arasındaki boşluktan yararlanır.
Herkese açık bir blokzincir, işlem kayıtlarını kendi kurallarına göre tutar. Blokzincir gezgini çoğunlukla gerçek zincir verilerini gösterir; ancak gerçek bir veri kaydı, kasıtlı olarak yanıltıcı oluşturulmuş bir olayı anlatabilir. Gezgin, saldırganın kullanıcıyı kandırmak için oluşturduğu token olayını doğru biçimde gösterebilir. Dolayısıyla saldırı için sahte bir gezgin veya sahte blokzincir gerekmez. Güvenilir işlem geçmişi, güvenilmez bir adres kaynağına dönüşür.
MetaMask'ın açıklaması, saldırganların gerçek kişilerin adreslerine benzeyen adresleri kullanıp işlem geçmişinde görünmesini anlatır. Etherscan'ın incelemesi ise hem benzer adreslerin yerleştirilmesini hem de token olaylarının taklit edilmesini belgeler. Teknik yöntem değişebilir; amaç aynıdır: mağdurun yanlış hesaba gerçek bir transfer imzalaması.
Alıcı adresiyle cüzdan uygulaması arasındaki fark nedir?
Kripto para adresi, bir hesaba veya harcama koşuluna bağlı, blokzincire özgü tanımlayıcıdır. Cüzdan uygulaması ise verileri incelemek, transfer hazırlamak ve işlemleri yetkilendirmek için kullanılan arayüzdür. Uygulama gelen ve giden transferleri, token kayıtlarını, önerilen alıcıları ve kişileri gösterebilir; bu girdilerin güvenilirlik düzeyi aynı değildir.
Bir yabancının genel adresinize çok küçük bir transfer göndermesi, özel anahtarınızı elde ettiği anlamına gelmez. Aynı şekilde adresinin gerçek işlemlerinizin yanında görünmesi de o kişiyi alıcı olarak onayladığınız anlamına gelmez. Görünür olmak yetkili olmak değildir. Etkinlik akışını doğrulanmış ödeme rehberi olarak değil, geçmiş veriler olarak değerlendirin.
Blokzincir şeffafken bu saldırı neden işe yarıyor?
Blokzincir; işlem karmasını, olayı yayan sözleşmeyi, değeri, göndereni ve hedefi gösterebilir. Ancak cüzdan bunları çoğu zaman Gönderildi · 0x2A8c…91F0 gibi kısa bir satıra indirger. Kullanıcı önceki ödemedeki başı ve sonu hatırlar, yeni satırın aynı kişiye ait olduğuna inanır ve Kopyala seçeneğine basar.
Saldırının başarısı, arayüzde tanınması kolay olan şeyle işlemde gerçekte kullanılacak şeyin farklı olmasına bağlıdır. Blokzincir kısaltılmış gösterimi değil, adresin tamamını kullanır. Şeffaflık sonradan manipülasyonu araştırmaya yardımcı olabilir, ancak yanlış hedefe imzalanan işlemin zararını kendiliğinden geri alamaz.
Adres Zehirleme Dolandırıcılığı Nasıl İşler? Beş Aşama
Bu saldırının yaygın biçimi beş aşamadan oluşur. Bunlar kötü niyetli adres oluşturmayı veya sahte olay üretmeyi öğretmek için değil, savunma amacıyla süreci tanımlamak içindir.
- Gerçek bir ödeme ilişkisi vardır. Bir kişi işletmeye ödeme yapar, borsanın yatırma adresine gönderir veya iki kişisel hesap arasında kripto aktarır. Gönderen ve alıcı zincirde görünür hâle gelir.
- Saldırgan herkese açık etkinliği izler. Dolandırıcı işlem kayıtlarından sık kullanılan ya da yüksek değerli adres ilişkisini belirler. Bunun için mağdurun bilgisayarının ele geçirilmesi gerekmez.
- Benzer adres devreye sokulur. Saldırgan, görünen ilk ve son karakterleri aldatıcı biçimde benzeyen başka bir adres kullanır; küçük bir transfer veya yanıltıcı token olayıyla bu adresi etkinlikte görünür kılar.
- Sahte ilişki güvenilirlik görünümü kazanır. Cüzdan veya gezgin, saldırganın adresini gerçek kayıtların yakınında gösterir; bazen token simgesi ve işlem yönü de normal etkinliğe benzer.
- Gerçek ödeme yanlış yönlendirilir. Günler ya da aylar sonra kullanıcı doğrulanmış alıcıyı yeniden bulmak yerine geçmişteki veya önerilen adresi kopyalar ve saldırgana transfer imzalar.
Kritik güvenlik sınırı üçüncü değil, beşinci aşamada aşılır. Bu nedenle kullanıcılar fon kaybetmeden birçok şüpheli kayıt görebilir; fakat daha sonra adresin bir kez yanlış yeniden kullanılması büyük kayba yol açabilir. Coinbase Unit 0x'in teknik analizi, bu düzeneklerin adres kopyalama alışkanlığını ve arayüzdeki gösterimi nasıl istismar ettiğini belgeler.
İşlem geçmişi neden kötü bir adres defteridir?
Geçmiş dar bir soruya yanıt verir: Bu cüzdan veya token sözleşmesi ne kaydetti? Adres defterinin yanıtlaması gereken soru farklıdır: Hangi alıcıyı, hangi varlık, ağ ve amaç için bilinçli olarak doğruladım? Geçmişten adres kopyalamak bu iki soruyu birbirine karıştırır.
Altı ay önce güvenli olan bir alıcı, tek kullanımlık yatırma adresi, köprü sözleşmesi, üçüncü taraf ödeme hesabı veya alıcının artık kullanmadığı bir adres olabilir. Zehirleme olmasa bile eski adresi yeniden kullanmak tehlikelidir. Zehirleme buna, özellikle benzer dizeler ve yanıltıcı zaman sıralaması üreten bir saldırganı ekler.
İznim olmadan sıfır tutarlı transfer görünebilir mi?
Evet; token sözleşmesine ve olayların anlamına bağlıdır. ERC-20 token standardı, sıfır tutarlı transferlerin normal transferler gibi değerlendirilmesini ve Transfer olayı üretmesini özellikle öngörür. Coinbase'in 2023 tarihli incelemesi, bazı sözleşme uygulamalarının mağdurun genel adresini içeren sıfır tutarlı transfer kayıtlarını, mağdur anlamlı bir token hareketini onaylamadan oluşturabildiğini göstermiştir. Bu, saldırganın mağdurun tokenlarını harcamasından farklıdır.
Her sıfır tutarlı olayın saldırı olduğunu veya her şüpheli olayın aynı sözleşme davranışını kullandığını varsaymayın. Bazı sıfır transferler meşru işlemlerdir; token uygulamaları değişir ve üçüncü taraf arayüzleri farklı işlem ve olay kategorilerini birleştirebilir. Doğru yaklaşım, “Gönderildi” yazan bir satırdan özel anahtar hırsızlığı çıkarsamak yerine işlemi başlatanı, sözleşmeyi, olay değerini, gerçek bakiye değişimini ve amaçlanan karşı tarafı incelemektir.
Örnek İnceleme: Aynı Görünen İki Adres
Aşağıdaki adresler kurgusal gösterim dizeleridir; gerçek ödeme hedefi önerisi veya yaşanmış bir olayın kanıtı değildir. Başta ve sonda aynı karakterleri taşıyıp ortada farklılaşmaları özellikle amaçlanmıştır:
| Alan | Örnek gösterim | Güvenlik açısından anlamı |
|---|---|---|
| Doğrulanmış alıcı, kısaltılmış | 0x8F1a…e72B |
Yalnızca görsel ipucu; doğrulanmış tam tanımlayıcı değil |
| Saldırganın benzer adresi, kısaltılmış | 0x8F1a…e72B |
Kısaltılmış arayüzde aynı görünür |
| Doğrulanmış alıcı, tam adres | 0x8F1a3dC06bAE417952Dd6E8fA0c3012B45e7e72B |
Bağımsız olarak kimliği doğrulanmış kaynakla karşılaştırın |
| Benzer sahte adres, tam | 0x8F1a9fB92dAC017e45628b3aC49D7821f9b0e72B |
Başka adres; fonları başka yere yönlendirebilir |
Bu dizeler görsel belirsizliği gösterir; EIP-55'e göre büyük-küçük harfli geçerli sağlama toplamı adresleri oldukları garanti edilmez. Bunları gerçek bir cüzdana yapıştırmayın veya ödeme adresi olarak kullanmayın.
Tuzak, onaltılık adreslerin geçersiz olması değildir. Hem gerçek cüzdan hem saldırgan cüzdanı sözdizimi bakımından makul adresler kullanabilir. Tuzak, aynı 0x8F1a…e72B görünümünün aynı alıcının kontrolünü kanıtladığını varsaymaktır. Kanıtlamaz.
Terenval'ın operasyonel kuralı: Geri alınamaz her transferde hedef adresin tamamını ayrı ve güvenilir bir kaynakla karşılaştırın. Hedef QR koduyla verildiyse çözümlenen tam adres de amaçlanan alıcıyla eşleşmelidir. Cüzdan tam adresi güvenli biçimde gösteremiyorsa devam etmeden önce başka bir güvenilir görüntüleme veya doğrulama yöntemi kullanın.
Sıfır Tutarlı Transferler, Sahte Tokenlar ve Dusting: Farkları Nelerdir?
Adres zehirleme sözü birbiriyle ilişkili çeşitli davranışlar için kullanılır. Bunlar cüzdanın etkinlik listesinde benzer görünebilir; ancak aynı zincir üstü kanıtları üretmez veya aynı güvenlik olayına işaret etmez.
| Yöntem | Arayüze ne yerleştirilir? | Mağdur gelen olayı imzalamak zorunda mı? | Saldırganın tipik amacı | Uygun karşılık |
|---|---|---|---|---|
| Küçük gerçek transfer (dust) | Bilinmeyen adresten gelen çok küçük tutar | Hayır | Dikkat çekmek, izlemek, adres geçmişini kirletmek veya tuzak kurmak | Kaynakla etkileşime geçmeyin; amaçlanan alıcıyı bağımsız doğrulayın |
| Sıfır tutarlı ERC-20 kaydı | Yanıltıcı from/to alanlarına sahip olabilen sıfır birimlik Transfer olayı |
Uygulamaya bağlı olarak mutlaka değil | Sahte giden veya gelen geçmiş oluşturmak | Başlatan işlemi, olayı ve bakiye farkını inceleyin |
| Sahte token olayı | USDT, USDC veya başka tanınan varlığı andıran transfer ya da ad | Mutlaka değil | Sahte transferi önemli veya gerçek göstermek | Sadece simgeyi değil, token sözleşme adresini doğrulayın |
| Son etkinlikte benzer adres | Gerçek kişinin kısaltılmış başlangıcı/sonuyla aynı görünen alıcı | Gelen tuzağı yerleştirmek için hayır | Gelecekteki ödemede kopyalanmak | Alıcının ilk doğrulanmış kaynağına dönün |
| Pano ele geçirme zararlısı | Kaynak doğruyken bile kopyala/yapıştır sonrası yanlış adres görünür | Zararlı yazılım yerel cihazda çalışır | Doğru ödeme hedefini değiştirmek | Transferleri durdurun; cihaz güvenliğini ve yapıştırılan adresi bağımsız kontrol edin |
| İzin veya imza oltalaması | Kötü niyetli harcama yetkisi veya imzalı mesaj | Genellikle zararlı yetkilendirme gerektirir | Tokenları hareket ettirme yetkisi veya istenmeyen imza elde etmek | İzin ve imzaları inceleyip olaya özel müdahale edin |
Etherscan hem adres sahteciliğini hem olay sahteciliğini açıklar. Ayrı sıfır tutarlı transfer makalesi, bu kayıtların neden gizlenebildiğini veya uyarıyla işaretlenebildiğini gösterir. MetaMask ise pano ele geçirmeyi yerel cihaz yazılımına ilişkin ayrı bir tehlike olarak ele alır.
Sıfır tutarlı token transferi sıfır risk demek değildir
Sahte olayda taşınan değer tam olarak sıfır olabilir, fakat hedeflenen davranışsal etki büyük olabilir. Şüpheli kayıt haftalar boyunca dururken hedef normal ödemeler almayı sürdürebilir. Daha sonra büyük bir transfer hazırladığında sahte adres son etkinlik listesinde onu bekliyor olabilir. Saldırganın ihtiyaç duyduğu şey tek bir yanlış kopyalama ve tek bir geçerli imzadır.
Sıfır tutarlı kayıtların zararsız nedenleri de olabileceğinden “her sıfır transfer suçtur” demek kanıta dayalı değildir. Daha yararlı kural şudur: Özellikle yeni bir adres eskiden kullanılan bir adrese çok benziyorsa, sıfır tutarlı işlem geçmişi güvenilir bir alıcı kaynağı değildir.
Dusting cüzdanı otomatik olarak ele geçirir mi?
Hayır. İstenmeden gönderilen küçük token veya coin tutarı normalde özel anahtarı açığa çıkarmaz, transfer yetkisi vermez veya adresin kontrolünü değiştirmez. Yine de dusting gizlilik riski oluşturabilir, geçmişi kalabalıklaştırabilir veya dolandırıcılık sitelerine dikkat çekebilir. Varlık, kullanıcıları tehlikeli imzalar vermeye yönlendirmek için hazırlanmış sahte token da olabilir. Dust'ı geri göndermeniz veya “temizlemek” için bir siteye bağlanmanız gerekmez.
Cüzdan tanıtım adı, web sitesi veya ödül vaadi içeren beklenmedik bir token gösterirse bağlantıyı izlemeyin. Tokenı kaldırmak için izin vermeyin. Token bakiyesini ve alıcı adresini birbirinden bağımsız değerlendirin.
Blokzincir gezgini yapmadığım bir transferi nasıl gösterebilir?
Gezginler üst düzey blokzincir işlemlerini, iç çağrıları, token olaylarını ve çözümlenmiş sözleşme eylemlerini ayrı görünümler olarak sunabilir. Bunlar birbirinin yerine geçmez. Sözleşmenin ürettiği token olayındaki from alanı, adres sahibinin üst düzey işlemi imzaladığını tek başına kanıtlamaz.
EVM işleminde gerçek işlem gönderenini ve kaydı üreten token sözleşmesini araştırın. Olaydaki token değerini gerçek cüzdan bakiye hareketleriyle karşılaştırın. Yanıltıcı bir olay da zincire gerçekten kaydedilmiş bir logdur; verileri gerçek olsa bile anlattığı hikâye yanıltıcı olabilir. Yukarıdaki Coinbase Unit 0x ve Etherscan araştırmaları bu ayrımın teknik temelini sunar.
Adres Zehirleme, Pano Ele Geçirme ve Özel Anahtar Hırsızlığı Arasındaki Fark
Bu tehditlerin birbirine karıştırılması gereksiz, hatta tehlikeli kurtarma işlemlerine yol açabilir. Salt adres zehirlemede cüzdanın imza yetkisi güvende kalabilir. Pano ele geçirmede cihaza zararlı yazılım bulaşmış olabilir; işlem hazırlama ortamının bütünlüğü şüphelidir. Gerçek bir özel anahtar ihlalinde ise saldırgan, sizin katılımınız olmadan harcama işlemleri yetkilendirebilir.
| Gözlenen belirti | Daha çok neye işaret eder? | Neyi kanıtlamaz? | İlk güvenli adım |
|---|---|---|---|
| Benzer adresten istenmeyen çok küçük transfer | Geçmiş zehirleme veya dusting | Seed ifadesinin çalındığını | Göndereni kopyalamayın; zincir kayıtlarını inceleyin |
| İmzalamadığınız sıfır tokenlık “giden” olay | Token olayı sahteciliği | Cüzdanınızın transfer imzaladığını | İşlem başlatıcısını ve token sözleşmesini inceleyin |
| Kopyalanan adres yapıştırıldığında değişiyor | Pano manipülasyonu veya uygulama hatası | Tek başına adres zehirlemeyi | Ödemeleri durdurun ve cihazı kontrol edin |
| Hesabınızca imzalanmış yetkisiz sıfırdan büyük harcama | Olası anahtar, oturum veya yetkilendirme ihlali | Yalnızca zehirlenmiş geçmiş kaydı olduğunu | Riski sınırlandırın, kanıtları koruyun, imza izinlerini araştırın |
| Beklenmedik ERC-20 harcama limiti veya onayı | İzin oltalaması ya da başka yetkilendirme olayı | Dust transferinin buna neden olduğunu | İzni inceleyin ve uygunsa geri alın |
| Gerçek alıcı cüzdanın önerdiğinden farklı bir adresi doğruluyor | Güvenilmez öneri veya eski adres | Farkı hangi tarafın oluşturduğunu | Öneriyi reddedin, alıcıyla yeniden doğrulayın |
Bu ayrım neden önemli? Cüzdan uygulaması değiştirmek sızmış bir özel anahtarı düzeltmez; sırf istenmeyen sıfır tutarlı bir olay geldi diye seed ifadesini değiştirmek de otomatik olarak gerekli değildir. Tersine, açıklanamayan sıfırdan büyük giden işlemleri “sadece zehirleme” diye görmezden gelmek tehlikelidir.
Terenval'ın token izinlerini kontrol etme ve kaldırma rehberi başka bir risk grubunu açıklar. Güvenliği ihlal edilmiş cüzdanı taşıma rehberi ise imzalama sırlarının gerçekten açığa çıktığı durumları ele alır. Bunların hiçbiri yalnızca işlem geçmişinin kirlenmesiyle karıştırılmamalıdır.
Adres Zehirleme Ne Kadar Yaygın? Kanıtlar Ne Gösteriyor?
Bağımsız araştırmalar, adres zehirlemenin varsayımsal bir hile veya tekil olay olmadığını gösteriyor. Ancak istatistikler, hangi olayların sayıldığını ve araştırmanın kapsadığı dönemi koruyarak okunmalıdır.
| Araştırma veya açıklama | Bildirilen gözlem | Dönem veya kapsam | Bu rakam ne anlama gelmez? |
|---|---|---|---|
| Carnegie Mellon CyLab araştırma özeti | Yaklaşık 270 milyon girişim, hedef alınan 17 milyon adres ve en az 83,8 milyon ABD doları doğrulanmış kayıp | Ethereum ve BNB Smart Chain, Temmuz 2022–Haziran 2024 | 270 milyon mağdur veya güncel kümülatif toplam değildir |
| MetaMask'ın aktardığı Blockaid verisi | İşaretlenmiş 65,4 milyon adres zehirleme işlemi | Ocak 2025–Şubat 2026 | 65,4 milyon başarılı hırsızlık değildir; diğer çalışmalarla kavramsal örtüşme olabilir ama yöntem farklıdır |
| Chainalysis incelemesi | 2024'te önemli bir olayda yaklaşık 68 milyon ABD doları tutarında WBTC geçici olarak yanlış adrese yönlendirildi; önemli kısmı sonradan iade edildi | Belirli kampanya ve Mayıs 2024 olayı | Tüm tutarın kalıcı olarak kaybedildiğinin kanıtı değildir |
| Blockaid analizi | Akıllı sözleşme cüzdan arayüzlerini de içeren, birden fazla zincirde artan faaliyet | Belgelenmiş 2025–2026 gözlemleri | Her ağın, sağlayıcının ve oltalama girişiminin eksiksiz sayımı değildir |
Carnegie Mellon araştırma özeti, tarihsel örneklemindeki faaliyet ölçeğini ve doğrulanmış kayıpları açıklar. MetaMask'ın 17 Haziran 2026 duyurusu, Blockaid'ın 65,4 milyon rakamını aktarır ve bir ürün uyarı özelliğini anlatır. Chainalysis vaka incelemesi ise kayıpları basitleştirmenin neden yanıltıcı olduğuna örnektir: 2024'teki dikkat çekici transferin büyük kısmı daha sonra iade edilmiştir.
Terenval'ın analitik sonucu: Endişe verici olan yalnızca sahte kayıtların sayısı değil, saldırganın maliyetiyle mağdurun olası kaybı arasındaki dengesizliktir. Saldırgan düşük maliyetli çok sayıda tuzak kurabilir ve az sayıdaki başarılı büyük transferden kazanç sağlayabilir. Sadece ortalama hata oranını azaltan bir güvenlik sistemi, nadir ama yüksek tutarlı bir olaya karşı hâlâ ciddi açık bırakabilir.
Bu sayılar neden toplanamaz?
Carnegie Mellon örneklemi ile Blockaid sayıları farklı dönemleri ve yöntemleri kapsar. Bazı sağlayıcılar girişimleri, bazıları benzersiz hedef adresleri, bazılarıysa saldırganların adreslerine gerçekten yapılan ödemeleri sayar. Bunları “335 milyon mağdur” toplamında birleştirmek matematiksel ve editoryal açıdan yanlıştır. Tek cüzdan çok sayıda zehirleme girişimi alabilir; tek kampanya başarıya ulaşmadan binlerce adresi hedefleyebilir.
Yeni bir istatistiği değerlendirirken şunları sorun: Hangi birim sayılıyor? Hangi zincir? Hangi tarihler? Şüpheli ve doğrulanmış vakalar ayrılmış mı? Sonradan iade edilen fonlar kayıplardan düşülmüş mü? Bu ayrımlar, yönteminden koparılmış dramatik sayılardan daha yararlıdır.
Gerçek olay: Deneme ödemesi büyük bir hatayı neden önleyemedi?
Chainalysis, Mayıs 2024'teki WBTC yanlış yönlendirme vakasını belgeledi: mağdur önce küçük ve meşru bir transfer yapmış, daha sonra aldatıcı biçimde benzer görünen bir adrese çok daha büyük tutar göndermişti. Olay önemli bir sınırı gösteriyor: Deneme transferi, ancak doğrulanmış denemenin gerçek ve kimliği teyit edilmiş alıcısını kullanmaya devam ederseniz sizi korur; sonradan geçmişten benzer bir adres seçerseniz korumaz.
Bu olay tüm deneme transferlerinin yararsız olduğunu kanıtlamaz. Deneme ile ana transfer arasında aynı hedefin korunmasının güvenlik sürecinin bir parçası olduğunu gösterir. A adresini bağımsız doğrulayıp A'ya deneme gönderir, sonra B benzer göründüğü için büyük tutarı B'ye yollarsanız, deneme B'yi hiçbir zaman doğrulamamıştır.
Birbirine Benzeyen Adresler Neden Mümkün?
Ethereum ve EVM uyumlu birçok ağ, sıradan harici sahipli hesap adreslerini 20 baytlık tanımlayıcılarla temsil eder; bunlar geleneksel olarak 0x ardından gelen 40 onaltılık karakterle yazılır. Kullanıcı arayüzleri adresi sıklıkla kısaltır. İki farklı tam adres aynı görünen karakterlerden bazılarını paylaşabilir. Adres biçimi yapıyı doğrular; hesabın amaçladığınız arkadaşınıza, borsaya veya işletmeye ait olup olmadığını söylemez.
Sadece örnek amacıyla, düzgün dağılmış onaltılık karakterlerden oluşan bir modelde rastgele bir adresin belirlenmiş sekiz onaltılık karakterle eşleşme olasılığı 1 / 16^8, yani yaklaşık 4,29 milyarda birdir. Bu, ekranda kısaltılmış bir eşleşmeyi güvenli kimlik kontrolüne dönüştürmez. Saldırgan benzer adresleri bilerek seçer, çok sayıda deneme yapar ve hedefin ne göreceğini belirler; bu, bağımsız rastgele tek bir adres elde etmekle aynı deney değildir. Ne bu örnek olasılık ne de geçerli adres sağlama toplamı, amaçlanan isim veya hesabın sahipliğini kanıtlar.
EIP-55 sağlama toplamındaki büyük-küçük harfler zehirlemeye karşı korur mu?
Kısmen, ancak farklı bir amaç için. EIP-55, Ethereum adresleri için karışık büyük-küçük harfli sağlama toplamı kodlamasını tanımlar ve bazı yanlış yazma hatalarının yakalanmasına yardımcı olur. Geçerli sağlama toplamına sahip bir adres yine de dolandırıcıya ait olabilir. EIP-55, bir adresin bilinen şirket, borsa yatırma hesabı veya önceki alıcıyla eşleştiğini onaylamaz.
Arayüz adresleri tümüyle küçük harfle gösteriyorsa harfe dayalı kontrol görsel yardımcı olarak bile bulunmayabilir. Sağlama toplamına uygun büyük harfleri gösteriyorsa bunları olumlu kimlik kararı sanmayın. Sağlama toplamını doğrulamak ile alıcının kimliğini doğrulamak ayrı sorunları çözer.
ENS adı sorunu çözer mi?
Okunabilir bir insan adı karmaşık dizelere bağımlılığı azaltabilir, ancak isimler otomatik olarak güvenli değildir. Yazımı, alan adının kontrolünü, çözümleme durumunu ve o anda çözümlenen tam adresi güvenilir bir arayüzden doğrulayın. İsimler küçük karakter değişiklikleriyle taklit edilebilir, kontrol eden kişi tarafından değiştirilebilir veya farklı koşullarda farklı çözümlenebilir. Kayıtlı isim yalnızca ödeme anında kimliği ve çözümlemesi güvenilir ise yararlıdır.
Aynı ilke QR kodları ve kayıtlı kişiler için de geçerlidir. Bunlar hedef adresi aktarma biçimleridir; hedefin doğru olduğuna ilişkin bağımsız kanıt değildir.
Adres Zehirleme Ethereum, Bitcoin, Solana ve Diğer Ağları Etkiler mi?
Merkezdeki aldatma, yani sahte benzer hedefin kopyalanması, farklı zincirlere yayılabilir; ancak zincir üstü mekanizmalar farklıdır. Ethereum'daki ERC-20 olay modelinin Bitcoin veya Solana'da aynen var olduğunu varsaymayın.
| Ağ / varlık grubu | İlgili risk | Teknik uyarı | En güvenli alışkanlık |
|---|---|---|---|
| Ethereum ve EVM zincirleri (ör. Base, Arbitrum, BNB Smart Chain) | Benzer 0x alıcıları, dust ve yanıltıcı token olayı geçmişi |
ERC-20 olay logları, üst düzey işlemi imzalayan kişiyle aynı şey değildir | Alıcının tam adresini ayrı ve güvenilir kaynakla karşılaştırın |
| Birden fazla ağdaki USDT / USDC | Gönderen farklı zincirlerde aynı token sembolünü görebilir | Token simgesi tek başına ağı veya sözleşmeyi tanımlamaz | Ağı, token sözleşmesini ve hedefi birlikte doğrulayın |
| Bitcoin | Benzer ödeme adresleri, dust ve geçmişten kopyalama | UTXO kayıtları ve Bitcoin betik/adres biçimleri ERC-20 olaylarından farklıdır | Güncel ve kimliği doğrulanmış bir alıcı adresi isteyin, tam metnini kontrol edin |
| Solana | Benzer açık anahtarlar, istenmeden gelen varlıklar ve yabancı geçmiş kayıtları | Solana işlem/token hesabı modeli ERC-20'nin kopyası değildir | Tam açık anahtarı, token mint adresini ve amaçlanan alıcıyı doğrulayın |
| Donanım cüzdanıyla ödemeler | Yanlış hedef cihazda onaya sunulabilir | Güvenli imzalama ticari ilişkinin doğruluğunu bilmez | Cihazın gösterdiği adresi güvenilir alıcıyla karşılaştırın |
| Borsadan çekimler | Kimlik doğrulamalı çekim formuna yanlış adres yapıştırılabilir | Borsa hesabı güvenliği alıcı sahipliğini kanıtlamaz | Alıcının kimlik doğrulamalı sayfasından adresi, token ağını ve varsa memo/tag'i doğrulayın |
Etherscan'ın teknik raporu daha çok EVM token olaylarını inceler. Bitcoin.org'un dolandırıcılık rehberi Bitcoin adres zehirleme ve zararlı yazılım konusunda ayrı uyarılar içerir. Phantom'ın dolandırıcılık rehberi de kullanıcılara işlem geçmişinden ödeme adresi kopyalamamalarını öğütler.
EVM adresinin zincirler arasında yeniden kullanılması neden kafa karıştırır?
Çok sayıda EVM ağı bilinen 0x adres biçimini paylaşır ve aynı cüzdan anahtarı uyumlu zincirlerde aynı görünen adresi kontrol edebilir. Bu, her tokenın, transfer yolunun veya sözleşmenin aynı şekilde çalıştığı anlamına gelmez. Ethereum'da geçerli bir adres dizisi başka ağda da teknik açıdan geçerli görünebilir; ancak alıcı o ağdaki transferi beklemiyor veya ilgili varlığa erişemiyor olabilir.
Zehirleme bir kimlik hatasıdır; uyumsuz blokzincir seçmek ise yönlendirme ve varlık desteği hatasıdır. İkisi aynı anda yaşanabilir. Terenval'ın doğru ağı seçme rehberi yönlendirme kontrolünü ayrıntılı anlatır. Bu yazı ise yalnızca ağ seçiminin çözemeyeceği alıcı kaynağı doğrulamasını ekler.
Bitcoin adreslerinde sağlama toplamı koruması var mı?
Bitcoin adres kodlamaları hata tespit özellikleri içerir; fakat bunlar hatalı biçimlendirilmiş veya yanlış yazılmış belirli dizeleri yakalamaya yöneliktir, gerçek dünyadaki alıcı kimliğini doğrulamaya değil. Sözdizimi bakımından geçerli Bitcoin adresi yine de saldırgana ait olabilir. Cüzdanınız geçersiz adresi reddetse de tamamen geçerli kötü niyetli adresi kabul edebilir.
Büyük Bitcoin ödemelerinde tam adresi veya kimlik doğrulamalı diğer alma talimatlarını ayrı bir kanaldan teyit edin ve yerleşik Bitcoin cüzdan güvenliği ilkelerini izleyin. bc1 gibi tanıdık başlangıçların bir kişiyi doğruladığını düşünmeyin ve satıcı veya saklama hizmeti yeni bir adres veriyorsa geçmişteki adresi otomatik kullanmayın.
Terenval Doğrulanmış Kaynağa Dayalı Transfer Protokolü: Daha Güvenli Kripto Gönderimi
Terenval'ın özgün çerçevesi: Doğrulanmış Kaynağa Dayalı Transfer Protokolü (Source-of-Truth Transfer Protocol), yanlış alıcı seçiminin geri alınamaz sonuçlar yaratabileceği ödemeler için tekrarlanabilir bir karar sürecidir. Kullanıcının arayüzünde, işlem geçmişinde, panosunda ve son adres önerilerinde güvenilmez veriler bulunabileceğini kabul eder. Bu protokol, Terenval Wallet'ın kontrolleri otomatik gerçekleştirdiği veya her dolandırıcılığı önleyebileceği anlamına gelmez.
Protokol beş kontrol kapısından oluşur. İlgili kanıt eksikse transfer bir sonraki kapıya geçmemelidir. Rutin ödemelerde kontroller hızlı yapılabilir; büyük veya sıra dışı transferlerde belgelenmeli ve bağımsız teyit edilmelidir.
Kapı 1 — Ödeme amacını belirleyin
Herhangi bir aday adresten bağımsız olarak gerçekte ne yapmak istediğinizi yazın. Kime ödeme yapılacağını, hangi varlığı, hangi ağı, hangi amaçla kullanacağınızı ve ayrıca memo ya da destination tag gerekip gerekmediğini belirleyin. Örneğin: “Ethereum ana ağında, A Tedarikçisi'nin doğrulanmış hazine adresine #1048 numaralı fatura için 250 USDC gönder.”
Bu yöntem, cüzdan geçmişindeki bir adresin görevi fark ettirmeden tanımlamasını engeller. Alıcıyı bağımsız biçimde belirlemeden önce cüzdan son kullanılan bir hedef öneriyorsa onu yetkili kaynak olarak kabul etmeyin. Geçmiş, ödeme talimatı değildir.
Kapı 2 — Alıcının bilgi kaynağını doğrulayın
Adresi zaten güvendiğiniz bir kaynaktan doğrudan alın: alıcının doğrulanmış cüzdan alma ekranı, kimlik doğrulamalı borsa yatırma sayfası, şirketin yerleşik iletişim kanalından teyit edilmiş ödeme talebi veya daha önce eksiksiz doğrulamayla oluşturulmuş kişi kaydı.
Ticari ödemelerde, özellikle yeni e-posta, doğrudan mesaj veya değiştirilmiş faturayla geliyorsa adres değişikliğini ayrı ve önceden bilinen bir iletişim kanalıyla doğrulayın. Ele geçirilmiş fatura veya taklit destek görüşmesi, onaltılık karakterlerin kusursuz karşılaştırılmasını bile etkisiz kılabilir. Bir adres o kişiye ait sayılmadan önce alıcının kimliği doğrulanmalıdır.
Beklenmedik airdrop token açıklamasını, blokzincir gezginindeki “son etkileşim kurulanlar” listesini veya talep edilmemiş destek mesajını asla alıcı talimatının ilk kaynağı olarak kullanmayın.
Kapı 3 — Maskeyi değil, tam hedef adresi karşılaştırın
Son gönderim ekranında görülen adresin tamamını, Kapı 2'den alınan adresle karşılaştırın. Orta karakterler dâhil tam adres görünümünü kullanın. Bu, aday adreslerin baş ve son karakterleri eşleşiyorsa özellikle önemlidir. Sonucu yapıştırdıktan sonra kontrol edin; kopyalama işleminin başarılı olması, pano veya hedef alanındaki metnin değişmeden kaldığını kanıtlamaz.
Donanım imzalayıcı varsa ve alıcıyı kendi güvenilir ekranında gösteriyorsa o ekranı şüpheli bir son işlem satırıyla değil, Kapı 2'deki referansla karşılaştırın. Cihaz ilgili işlem ayrıntılarını açık gösteremiyorsa belirsiz onayı eksiksiz alıcı doğrulaması saymayın.
QR kodu bazı yazma hatalarını önleyebilir ama kimlik kanıtı değildir. Kodu kimin sağladığını doğrulayın ve çözülmüş adresi güvenilir arayüzde inceleyin. QR veya adres son kontrolden sonra değiştiyse imzalamadan önce nedenini öğrenin.
Kapı 4 — Transfer yolunu ve harcama sonuçlarını doğrulayın
Varlığı ve ağı, gerekiyorsa token sözleşmesini, alıcının bu varlığı kabul edebilmesini ve memo/tag kurallarını doğrulayın. ERC-20 gönderimlerinde aynı sembolü kullanan sahte tokenı değil, gerçekten amaçlanan token sözleşmesini seçtiğinizden emin olun. Borsa yatırmalarında eski bir giden işlem veya önceki QR fotoğrafı yerine güncel ve kimlik doğrulamalı yatırma talimatlarını kullanın.
Normal transferle izin veya sözleşme etkileşimlerini ayırın. Sınırsız harcama onayı ya da anlaşılmaz bir imza isteyen işlem, basit coin transferiyle aynı değildir. Talep beklenmedik şekilde değişirse durun ve gerçekte neyi yetkilendirdiğinizi inceleyin.
Kapı 5 — Yetkilendirin, sonucu doğrulayın ve referansı saklayın
Önemli transferlerde, uygun ve ekonomikse tamamen doğrulanmış alıcıya küçük bir deneme tutarı göndermeyi değerlendirin. Alıcıyla görüşerek denemenin doğru ağa ulaştığını teyit edin. Ardından alıcıyı aynı doğrulanmış kaynaktan yeniden açın ve ana transferi onaylamadan önce adresi tekrar kontrol edin. Deneme işlemi etkinlik akışında göründü diye “son kullanılan” adrese geçmeyin.
İşlem yayınlandıktan sonra gerçek zincir üstü kaydı inceleyin: hedef, varlık, tutar, ağ ve durum. İlk güvenilir alıcı referansını ve işlem karmasını saklayın. Başarılı blokzincir onayı, kaydedilen işlemin gerçekleştiğini kanıtlar; tek başına parayı ödemeniz gereken kişinin aldığını kanıtlamaz.
Göndermeden önce kısa kontrol listesi
| Soru | İmzalamadan önce gereken yanıt |
|---|---|
| Gerçek alıcı kim? | Bilinen ve bağımsız kimlik doğrulamalı kanalla belirlendi |
| Bu adres nereden alındı? | Geçmişten, dust'tan, token olayından veya istenmeyen mesajdan değil; doğrulanmış alıcı kaynağından |
| Adresin tamamı eşleşiyor mu? | Evet; orta karakterler ve son cihaz/gönderim ekranı dâhil |
| Varlık, zincir ve sözleşme doğru mu? | Evet; üçü birlikte kontrol edildi |
| Alıcı memo/tag istiyor mu? | Güncel kimlik doğrulamalı talimatlarla doğrulandı |
| Uyarı, pano değeri veya alan beklenmedik biçimde değişti mi? | Hayır; evetse durup araştırın |
| Son imza tam olarak amaçlanan işlem mi? | Evet; değilse onaylamayın |
En önemli kontrol: Doğrulanmış bir adresin son imzaya kadar doğrulanmış kalması gerekir. İşlemin başında adresin doğru olması, daha sonra geçmişten yanlış alıcı seçilmesine karşı korumaz.
Terenval Güvenilir Alıcı Kayıt Defteri: Daha İyi Bir Adres Rehberi
Özgün editoryal model: Normal adres defteri bir etiket ve adres dizesi tutar. Güvenilir Alıcı Kayıt Defteri (Recipient Trust Ledger), bu dizeye bağlı doğrulama kanıtlarını da saklar. Bu, bireyler ve hazine ekipleri için kavramsal bir iş akışıdır; Terenval Wallet içinde böyle bir adres defteri özelliğinin mevcut olduğu iddiası değildir.
Sık ödeme yapılan alıcılar için aşağıdaki alanları içeren gizli olmayan bir kayıt tutun. Ödemelerin değeri ve mahremiyetine uygun biçimde koruyun; hiçbir zaman seed ifadesi veya özel anahtar eklemeyin.
| Alan | Yararlı, gizli olmayan bilgi örneği | Neden önemli? |
|---|---|---|
| Alıcının kimliği | “A Tedarikçisi hazine hesabı” | Sadece kısaltılmış adres değil, bir kimlik adı |
| Doğrulanmış tam adres | Kimlik doğrulamalı talimatlardan alınan tam adres | Eşleşmesi gereken tanımlayıcı dizenin kendisi |
| Zincir ve varlık | “Ethereum ana ağı / USDC” | Yanlış ağda yeniden kullanımı önler |
| İlk kaynak | “Tedarikçi portalı, imzalı fatura, bağımsız doğrulanmış destek geri araması” | Kaynağın izini gösterir |
| Doğrulama tarihi | “2026-11-03” | Eski kayıtların fark edilmesini sağlar |
| Değişiklik geçmişi | “Yeni hesap istendi; bağımsız olarak yeniden doğrulandı” | Şüpheli hesap değişimini yakalar |
| Gerekirse deneme kanıtı | Deneme işlem karması ve alıcı teyidi | Belirli adresin çalıştığını gösterir |
| İzin verilen kullanım | “Yalnızca fatura ödemesi; borsa yatırması için değil” | Bağlama özel adresi evrensel saymayı önler |
Önemli bir tasarım düşüncesi: Kişi kaydı, sırf cüzdan benzer görünen hesap gösterdiğinde değil, gerçek alıcı adresinin değiştiğini bildirdiğinde yeniden doğrulanmalıdır. İyi adres defteri plansız adres aramasını azaltır. Yeni alıcıyı doğrulama gereğini ortadan kaldırmaz veya ele geçirilmiş bir adres defterine karşı kendiliğinden koruma sağlamaz.
Örnek: Tedarikçi alıcı adresini değiştirmek istiyor
Tedarikçinin uzun süredir kullandığı adresin ...e72B ile bittiğini varsayalım. Yeni e-postada cüzdanını güncellediğini ve yine ...e72B ile biten başka adres kullandığını söylüyor. Görünen ortak karakterlerin önemi yoktur. Tedarikçiye önceden bilinen telefon veya portaldan ulaşın, yetkili kişinin değişikliği gerçekten onayladığını teyit edin, yeni tam adresle varlık/ağı kontrol edin ve ancak ondan sonra kaydı güncelleyin.
Yakın tarihli benzer zincir üstü işlemi bulmak zayıf kanıttır; saldırgan bu kayıtları bilerek oluşturabilir. Gerçek bir tedarikçi de adresi meşru biçimde değiştirebilir ve eşleşen geçmiş kaydı bulunmayabilir. Süreç her iki duruma da uygun olmalıdır.
Terenval Zehirlenmiş Geçmişi Değerlendirme Matrisi
Özgün teşhis çerçevesi: Fonları hareket ettirmeden önce anormalliğin şüpheli bir geçmiş kaydı, işlem hazırlama sorunu veya gerçek yetkisiz harcama olup olmadığını belirleyin. Tepkinin düzeyi arayüz uyarısının yarattığı duyguyla değil, kanıtlarla orantılı olmalıdır.
| Gözlem | Risk sınıflandırması | İlk eylem | Kaçının |
|---|---|---|---|
| İstenmeyen tek sıfır tutarlı kayıt; bakiyeler aynı | Olası zehirleme girişimi | Kaynak adresi yok sayın, gerekiyorsa olay ayrıntılarını inceleyin | Panikle seed dışa aktarmak veya tüm varlıkları taşımak |
| Gerçek transfer sonrasında birbirine benzeyen çok sayıda son alıcı | Yüksek geçmiş kirlenmesi riski | Son geçmişten seçim yapmayı bırakın; doğrulanmış kişiyi yeniden bulun | En yeni kaydı gerçek alıcı saymak |
| Yapıştırmadan hemen sonra farklı adres çıkıyor | Cihaz/arayüz bütünlüğü şüphesi | Durun, çevrimdışı/bağımsız kaynakla karşılaştırın ve cihazı kontrol edin | Araştırmadan “deneme” göndermek |
| Doğrulanmış kayıtlı adres izinsiz değişmiş | Kişi kaydının bütünlüğü bozulmuş | Olası ihlal olarak değerlendirin, ayrı kanaldan doğrulayın | Tam adres yerine kişi etiketine güvenmek |
| Gerçekte yetkisiz giden coin veya token hareketi | Olası etkin hesap ihlali | Kanıtları koruyun, riski sınırlayın, kimlik bilgilerini değerlendirin | Zararsız sıfır tutarlı spam saymak |
| Yanlış benzer adrese tamamlanmış transfer | Gerçek kayıp / yanlış yönlendirme | İşlemi kaydedin, sağlayıcıları bilgilendirin, resmî bildirim kanallarını kullanın | Garantili kurtarma vaat eden üçüncü taraflara ödeme yapmak |
Bu matris adli bilişim kanıtı değildir. Örneğin token izinleri, akıllı hesap yürütmesi, devredilmiş oturumlar ve ele geçirilmiş imzalama cihazları kolay fark edilmeyen kayıp yolları oluşturabilir. Gerçek bir yetkisiz sıfırdan büyük hareket varsa araştırmayı adres zehirlemeyle sınırlamayın.
Pratik inceleme çalışma sayfası
Şüpheli işlemi incelerken yalnızca gizli olmayan gerçekleri kaydedin:
- Etkilenen genel cüzdan adresi ve ilgili blokzincir.
- İşlem karması, zaman ve resmî gezgin URL'si.
- Kaydın üst düzey işlem, iç işlem veya token olayı olup olmadığı.
- İşlemi gerçekten başlatan taraf, olayda gösterilen
fromvetoile ilgili token sözleşmesi. - Varsa ham ve görüntülenen birimlerde token tutarı; gerçek bakiye değişimi.
- Bağımsız doğrulanmış amaçlanan alıcı ve şüpheli tam adres.
- Şüpheli kaydın kopyalanıp kopyalanmadığı, kaydedilip kaydedilmediği, deneme veya tamamlanmış ödemede kullanılıp kullanılmadığı.
- Ayrı yetkisiz onaylar veya sıfırdan büyük giden transferler bulunup bulunmadığı.
Bu çalışma sayfasıyla birlikte özel anahtarları, kurtarma ifadelerini, kimlik doğrulama tokenlarını veya hassas müşteri kayıtlarını yayımlamayın. Genel adresler ve işlem karmaları zaten zincirde olsa da bunların topluca paylaşılması işletme veya kişi için gizlilik riski yaratabilir.
Transfer Risk Bütçesi: Küçük Alışkanlıklar Büyük Bakiyelerde Neden Önemli?
Terenval'ın Transfer Risk Bütçesi (Transfer Risk Budget) bir piyasa istatistiği değil, karar modelidir. Belirli bir iş akışında önlenebilir alıcı tanımlama hatasına ne kadar değer maruz kaldığını sorgular. Çok sayıda ödeme yapan işletmeyle tek transfer yapan hane aynı kontrolleri sırf alışkanlık gereği uygulamamalıdır; ikisi de denetim yoğunluğunu işlemin geri alınamazlığına, tutara ve alıcının kaynağına duyulan güvene göre ölçeklendirmelidir.
Bilerek basitleştirilmiş varsayımsal bir model düşünün:
- Bir şirket hazinesi ayda 100 transfer yapıyor; her biri $5,000 ve aylık toplam çıkan tutar $500,000.
- Yalnızca örnek için bu ekibin sürecinde yanlış hedefe gönderme olasılığının transfer başına %0,02 olduğunu varsayalım. Bu uydurulmuş planlama varsayımıdır, ölçülmüş sektör oranı değildir.
- Olayların birbirinden bağımsız olduğu varsayımı altında, kısmi veya tam geri dönüşler hesaba katılmadan yanlış yönlendirilen beklenen değer ayda
100 × $5,000 × 0.0002 = $100olur. - Ancak transferler eşit değilse ortalama yanıltıcıdır: tek bir $250,000'lık hata, yıllarca yaşanan düşük maliyetli olayları gölgede bırakabilir. Bu nedenle büyük tutarlarda ve istisnai adres değişikliklerinde kontroller daha sıkı olmalıdır.
Bu model gerçek adres zehirleme kayıp oranlarına ilişkin bir tahmin değildir. Düşük olasılıklı fakat yüksek etkili hataların neden süreç kontrollerini hak ettiğini ve görünüşte ucuz bir güvenlik kestirmesinin neden orantısız sonuçlara yol açabileceğini açıklar.
Savunma hiyerarşisi: Farklı aşamaları durduran kontroller
| Kontrol | Neyi önler veya azaltır? | Kalan sınırlama |
|---|---|---|
| Geçmişi asla alıcı dizini saymamak | Zehirlenmiş geçmişten yanlış kopyalama | Ele geçirilmiş hesaptan gelen sahte faturayı durdurmaz |
| Alıcı talimatlarını bağımsız doğrulamak | Kimlik ve ödeme yönlendirme dolandırıcılığı | Doğrulanmış iletişim kanalı da ele geçirilmiş olabilir |
| Son ekranda tam adres karşılaştırması | Kısaltma ve bazı pano değiştirme girişimleri | Güvenilir ekrana ve kaynağa bağlıdır |
| Doğrulanmış adres defteri kaydı | Sık kullanılan alıcıyı güvenilmez yerlerden arama | Başta yanlış kaydedilen adres risk taşımaya devam eder |
| Alıcıyı okunabilir biçimde gösteren donanım imzalayıcı | Ele geçirilmiş bilgisayar ve kör onay risklerinin bir kısmı | Adresin gerçek kişiye ait olup olmadığını belirleyemez |
| Cüzdanda benzer adres uyarısı | Gönderim anında tanınan bazı adres çakışmaları | Hiçbir algılayıcı her çeşidi yakalayacağını garanti edemez |
| Alıcının teyit ettiği deneme işlemi | Doğrulama korunduğunda yanlış rota veya hedef | Ana transfer sonra farklı adres kullanırsa korumaz |
| Şirket hazinesi onay politikası / multisig incelemesi | Tek kişinin operasyonel hatası veya ihlali | Birden çok inceleyen aynı kötü kaynağa güvenebilir |
Küçük deneme transferi ne zaman işe yarar, ne zaman yaramaz?
Deneme işlemi, yeni alıcıyı kontrol ederken, ağ desteğini sınarken veya satıcının küçük tutarı aldığını doğrularken yararlıdır. Ancak adresin sahipliğini doğrulamanın yerini almaz. Sahte adrese gönderilen ödeme orada da başarıyla ulaşabilir. Kullanıcı daha sonra gerçek tutar için etkinlik geçmişinden başka adres seçerse deneme artık o transferi doğrulamaz.
Büyük transferlerde iş akışındaki doğrulanmış hedefi saklayın, cihazın son giden adresini kontrol edin ve hem deneme hem ana tutar için aynı, tamamı doğrulanmış alıcıyı kullanın. Yatırma adresi tek kullanımlıksa yeniden kullanmanın uygun olduğunu varsaymayın; alıcının kimlik doğrulamalı talimatlarını izleyin.
Cüzdanlar ve Blokzincir Gezginleri Adres Zehirlemeyi Nasıl Tespit Edebilir?
Modern cüzdan ve gezgin yazılımları riski azaltabilir; ancak hiçbir uyarı özelliği alıcının kimliğini doğrulamanın yerine geçmemelidir.
17 Haziran 2026 ürün duyurusunda MetaMask, EVM ağlarında Mobil ve Tarayıcı Eklentisi gönderim akışına adres zehirleme tespiti eklediğini açıkladı. Önceden etkileşim kurulmuş adreslerle karşılaştırmaları, benzer görünen adaylar için uyarıları ve ilk kez ödeme yapılan alıcılar için bildirimi anlattı. Bu, geliştiricinin aktardığı MetaMask'a özgü bir özelliktir; her cüzdanda bulunduğu varsayılamaz.
Etherscan, bazı şüpheli sıfır tutarlı olayları gizlemeyi veya işaretlemeyi ve kullanıcıların riskli token transfer bağlamından adres kopyalamasına karşı uyarı vermeyi anlatır. Filtreleme karmaşayı azaltır; geriye kalan tüm satırların güvenli olduğunu kanıtlamaz. Saldırganlar küçük ama sıfırdan büyük tutarlar veya başka teknikler kullanabilir.
Kusursuz otomatik tespit neden zor?
Algılayıcı, adreslerin kısaltılmış görünümlerini, geçmiş ilişkileri ve işlem olaylarının anlamını karşılaştırabilir. Yanlış pozitifler vardır: iki meşru adres tesadüfen aynı başlangıcı paylaşabilir. Yanlış negatifler de vardır: bazı kötü niyetli adresler farklı görünümler, marka benzeri etiketler veya yeni etkinlik kalıpları kullanabilir. İlk kez ödeme yapılan alıcı için benzerlik bakımından karşılaştırılacak güvenli bir geçmiş referansı yoktur.
Uyarılar algoritmik izin belgesi olarak değil, bilinçli doğrulama duraklaması olarak en iyi sonucu verir. Uyarı olmaması alıcının güvenilirliğini kanıtlamaz; uyarı da otomatik olarak dolandırıcılık kanıtı değildir. Önemli olan, kullanıcının alıcının kaynağını şüpheli veri kaynağının dışında doğrulayabilmesidir.
Geliştiriciler ve UX tasarımcıları ne yapmalı?
En değerli ürün geliştirmeleri, geri alınamaz gönderimden önce gerçekleşir: tam adresin daha büyük kısmını göstermek, güvenilir kişinin sessizce değiştirilmesini önlemek, doğrulanmamış tarihsel adresleri işaretlemek, gerçek imzalı gönderimleri token olay loglarından ayırmak ve şüpheli sıfır tutarlı kayıt filtrelerini anlaşılır kılmak. Cüzdan bildiğini abartmamalıdır: “Zincirde görüldü”, “Daha önce ödeme yapıldı” ve “Doğrulanmış kişi” özünde farklı iddialardır.
Arayüz adres kopyalama kısayolu sunabilir; ancak kullanıcılara etkinlik listesinden kopyalamanın alıcı kimliğini doğrulama yöntemi olduğunu öğretmemelidir. Açıkça belirtilen alıcı kaynağı ve imzadan önce varlık, ağ ve tam hedefi gösteren gözden geçirme akışı tercih edilmelidir.
Pratik Senaryo 1: Borsadan Kişisel Cüzdana USDT Taşımak
Bir yatırımcı borsada USDT tutuyor ve varlığı kendi kontrol ettiği cüzdana aktarmak istiyor. Borsanın çekim formunu açıyor ve alıcı adresine ihtiyaç duyuyor. Geçen haftaki yatırma işlemi cüzdan geçmişinde görünüyor; ayrıca ilk ve son karakterleri neredeyse aynı bir sıfır tutarlı kayıt da var. Yatırımcı en yeni kaydı kopyalayıp borsaya yapıştırıyor.
Borsanın kimlik doğrulama sürecindeki hiçbir adım bu adresin gerçekten yatırımcıya ait olduğunu zorunlu olarak kanıtlamaz. Borsa hesap sahibinin kimliğini güvenli biçimde doğrularken, sahibi saldırgan kontrollü bir hedef girerse bu adresi yine kabul edebilir. Hedef biçimi tanıdık göründüğü için yanlış çekim ağının seçilmesi de ek bir tehlikedir.
Daha güvenli yöntem: Gerçek alıcı cüzdanı açın, istenen varlığı/ağı seçin, alıcı adresini doğrudan cüzdanın doğrulanmış alma ekranından alın, tam adresi borsa formuyla karşılaştırın ve çekimi onaylamadan önce son hedefi kontrol edin. Borsa veya alıcı cüzdanı memo/tag kullanıyorsa güncel yatırma ekranından doğrulayın. Adresi geçmişten veya istenmeyen mesajdan almayın.
Terenval'ın çekim ağı rehberi ve memo/tag rehberi bu farklı hata türlerini açıklar. Adres zehirleme ayrıca hedefi gerçekte kimin kontrol ettiği sorusunu ekler.
Pratik Senaryo 2: Serbest Çalışana veya Tedarikçiye İkinci Kez Ödeme Yapmak
Küçük bir işletme geçen ay bir yükleniciye ödeme yaptı ve şimdi yeni fatura aldı. Ödemeyi hazırlayan çalışan önceki başarılı işleme bakıyor, blokzincir gezgininde arama yapıyor ve görünür başlangıcı doğru olan en son adresi kopyalıyor. Çalışanın fark etmediği şey, geçmişe artık görsel açıdan ikna edici bir sahte adresin eklenmiş olması.
Daha güvenli yöntem: Yükleniciyi doğrulanmış kişi kaydıyla eşleştirin, ödeme talimatlarındaki değişikliği yerleşik iletişim kanalından teyit edin, tam hedefi karşılaştırın ve alışılmadık büyüklükteki ödemeler için ikinci bir inceleme isteyin. Adres yeni verildiyse yalnızca geçmiş kayıtların ilk ve son karakterleri eşleşiyor diye onaylandığını iddia etmeyin.
İkinci inceleme ancak gözden geçirenler bağımsız kanıt kullanıyorsa yarar sağlar. İki çalışan aynı kısaltılmış satıra bakıp aynı yanlış sonucu çıkarırsa ikisi de aldatılabilir.
Pratik Senaryo 3: Başarılı Denemeden Sonra Büyük Tutar Göndermek
Bir kullanıcı iki kişisel cüzdanı arasında büyük miktarda ETH taşımak istiyor. Doğru hedefe küçük deneme transferi yapıyor; transfer ulaşıyor. Ardından geçmişte denemeye benzeyen sahte bir kayıt beliriyor. Kullanıcı kalan tutarı göndermek için bu yeni kaydı kopyalıyor.
Zayıf halka, geçerli olabilen deneme transferi değildir. Denemeden sonra alıcının başka bir adresle değiştirilmesidir. Ana transfer, başlangıçta kimliği doğrulanmış ve test edilmiş tam adrese gitmelidir. En güvenli kayıt, bu tam adresi zaman sıralı geçmişten bağımsız saklar; böylece imza anında yeniden kontrol edilebilir.
Kişisel finansal güvenliği etkileyecek kadar büyük transferde ikinci bir bilinçli karşılaştırmaya ayrılan zaman, olası kayıpla karşılaştırıldığında küçüktür. Hafızaya veya önceki etkinlik satırına güvenmek yerine işlem sırasında gizli bilgi içermeyen bir ödeme planı tutmayı düşünün.
Pratik Senaryo 4: Cüzdanda Şüpheli Token Belirmesi
Bir kullanıcı tanıdık bir simgesi olan, belki “USDT” adını bile taşıyan garip token transferi ve ödül veya transfer düzeltmesi vaat eden bağlantılı bir site görüyor. Kullanıcı herhangi bir token göndermemiş; gerçek token sözleşmesindeki bakiyeler değişmemiş.
Gerçekliğe token adına bakarak karar vermeyin. EVM zincirlerinde token simgeleri evrensel kimlik sicili değildir; birden çok sözleşme aynı etiketi kullanabilir. Gerçek sözleşme adresini güvenilir kaynaktan doğrulayın ve olayın gerçek varlık hareketi olup olmadığını inceleyin. İstenmeyen tokenın sitesine gitmeyin veya onu “almak” ya da “silmek” için izin imzalamayın.
Sahte token adres zehirleme, oltalama veya ilgisiz reklam spam'i için kullanılabilir. Onu almak cüzdanın otomatik olarak ele geçirildiği anlamına gelmez. Onunla etkileşim kurmak yeni riskler yaratabilir; bu nedenle ilk tepki acele işlem değil, dikkatli gözlem olmalıdır.
Pratik Senaryo 5: Donanım Cüzdanı Farklı Hedef Gösteriyor
Kullanıcı masaüstünde transfer hazırlıyor ve birikim hesabına ödeme yapmayı bekliyor. Donanım imzalayıcının gösterdiği tam alıcı adresi, güvenli kayıttaki kimliği doğrulanmış adresten farklı. Cihaz önemli bir iş yapıyor: işlemin gerçekte hangi adresi imzalamayı önerdiğini ortaya koyuyor.
Onaylamayın. İşlemi iptal edin, alıcı kaynağını kontrol edin, bilgisayarın yapıştırma davranışını inceleyin ve hedefin zehirlenmiş geçmişten mi yoksa zararlı arayüzden mi geldiğini değerlendirin. Donanım cihazları anahtarları koruyabilir ve bağımsız ekran sağlayabilir, ancak adresin hangi şirkete ait olduğunu veya iş amacınızın meşruluğunu bilemez. Yine doğrulanmış kaynak kontrolü gerekir.
Ledger'ın donanım cüzdanı rehberi, işlem ve adres ayrıntılarının cihazın güvenilir ekranında doğrulanmasının önemini vurgular. Anlaşılmayan veya desteklenmeyen işlem özeti, hızlıca onay vermek için değil, yetersiz bilgi olarak değerlendirilmelidir.
Pratik Senaryo 6: Cüzdan Benzer Adres Uyarısı Veriyor
Cüzdan, yapıştırılan hedefin daha önce kullanılmış başka bir adrese çok benzediğini bildiriyor. Uyarı gerçek bir zehirleme girişimine işaret edebilir; ancak benzerlik tek başına kötü niyetli kontrolü kanıtlamaz. Meşru hizmetin benzer örüntülere sahip birden çok adresi olabilir; yeni alıcı da gerçekten yeni olduğu için tanıdık görünmeyebilir.
Güvenli karar, uyarıyı körü körüne kabul etmeye veya görmezden gelmeye dayanmaz. Alıcının kimliği doğrulanmış talimatlarına geri dönün ve hedefin tüm karakterlerini karşılaştırın. Adres doğrulanmışsa ve ödeme için destekleniyorsa işlemin sonuçlarını anlayarak devam edin; kaynağı belirsizse durup başka kanaldan teyit alın.
Kriptoyu Zehirlenmiş Adrese Zaten Gönderdiyseniz Ne Yapmalısınız?
Kripto para transferi onaylandıktan sonra tüm ağlarda geçerli bir iptal veya garantili geri alma yöntemi yoktur. Hızlı hareket etmek kanıtları koruyabilir ve çalınan varlıkları alan hizmetin yardım etmesi olasılığını doğurabilir; ancak hiçbir yazı kurtarma sözü veremez.
İlk on dakika: Kanıtları koruyun ve diğer ödemeleri durdurun
- Şüpheli adrese başka transfer göndermeyin. Alıcı olduğunu iddia eden kişinin talimatıyla “düzeltme” ödemesi veya ikinci deneme yapmayın.
- İşlem karmasını, zinciri, hedefi, varsa token sözleşmesini, tutarı ve zaman damgasını kaydedin. Sadece cüzdan bildirimine güvenmek yerine gerçek işlemi tanınmış blokzincir gezgininden alın.
- Aslında kullanmak istediğiniz güvenilir adresi saklayın. Kurtarma sırlarını ifşa etmeden ilk doğrulanmış ödeme talimatlarını ve farklılaşan tam adresi koruyun.
- İşlemin hâlâ beklemede mi yoksa onaylı mı olduğunu belirleyin. Bekleyen transferin değiştirilmesi veya iptali, gönderen cüzdanın ve ilgili zincirin kurallarına bağlıdır; onaylanmış transfer genelde cüzdan sağlayıcısı tarafından tersine çevrilemez.
- Asıl alıcıyı bilgilendirin: Fatura veya transferin kendisine ulaşmadığını açıklayın ki ödemenin tamamlandığını varsaymasın.
Sonraki birkaç saat: Doğru taraflarla iletişime geçin
Kaynak merkezi bir borsaysa resmî ve kimlik doğrulamalı destek üzerinden hızla iletişime geçin; işlem kaydını verin ve çekim hedefinin dolandırıcıya ait olduğunu açıklayın. Alıcı adresi belirli bir saklama hizmetine bağlı görünüyorsa kanıtları o hizmete resmî kanallardan sunun. Sağlayıcı bazen araştırma veya dondurma işlemi yapabilir; fakat her durumda bunu yapma yükümlülüğü veya yeteneği yoktur.
Uygunsa ilgili kolluk ya da siber suç birimine başvurun. Yazışmaları, şüpheli iletişim bilgilerini ve zincir üstü kanıtları saklayın. Ethereum.org'un dolandırıcılık destek rehberi olay kayıtlarını ve bildirim yollarını açıklar.
Blokzincir transferini “şifre çözüp” geri alabileceğini, onaylı ödemeyi tersine çevireceğini veya erişilemeyen tokenları peşin ücretle açacağını söyleyen bilinmeyen “zincir kurtarma uzmanına” ödeme yapmayın. Yardım teklif eden kimseye seed ifadesi, özel anahtar veya uzaktan cihaz erişimi vermeyin.
Zehirleme sonrası cüzdanınızı bırakmalı veya adresinizi değiştirmeli misiniz?
Otomatik olarak hayır. Tek kanıt işlem geçmişindeki sıfır tutarlı olay veya dust ise gizli anahtarların açığa çıktığı kanıtlanmış değildir. Sırf görsel spam'den kaçmak için yeni cüzdan oluşturmak ücret ve operasyonel risk doğurabilir; ayrıca birisinin genel adresi gözlemleyip ona transfer göndermesini engellemez.
Kanıtlar bunun yerine yetkisiz sıfırdan büyük harcama, açıklanamayan kötü niyetli imza, açığa çıkmış seed veya etkin zararlı yazılım gösteriyorsa ayrı bir güvenlik ihlali değerlendirmesi gerekir. Bu durumda doğrulanmış olay müdahale yöntemlerini izleyin ve uygunsa güvenilir ortamda üretilmiş yeni ve güvenli kimlik bilgileriyle varlıkları taşıyın. Açığa çıkmış seed'i başka uygulamaya aktarmak onu korumaz. Terenval'ın güvenliği ihlal edilmiş cüzdanı taşıma rehberine bakın.
Stablecoin ihraççıları sahte alıcı adresini dondurabilir mi?
Merkezî olarak ihraç edilen bazı tokenlarda ihraççı kuralları ve yürürlükteki hukuka bağlı yönetimsel kısıtlar veya dondurma işlevleri vardır. Bu, evrensel bir kurtarma yöntemi değildir. Dondurma işlevinin varlığı, ihraççının harekete geçeceğini, transferin geri alınacağını, tokenların başka yere taşınmadığını veya başvuran kişinin tazmin alacağını garanti etmez. Normal bir self-custody cüzdanı, başkasının token sözleşmesine tamamlanmış ödemeyi geri aldırma talimatı veremez.
Resmî kanallardan doğru ve hızlı bildirim yapın; başka bir vakadaki münferit kurtarma hikâyesini kendi durumunuza verilmiş söz sanmayın.
Terenval Wallet: Bu İlkeleri Günlük Self-Custody Kullanımına Uygulamak
Alıcı taklidini anlatan bir rehber, kullanıcıyı acil “güvenlik çözümü” diye ürün yüklemeye zorlamak yerine fonlarını korumaya daha yetkin hâle getirmelidir. Terenval Wallet, Terenval eğitim ekosisteminde self-custody odaklı bir cüzdandır ve buradaki pratik dersler Terenval'ı diğer uyumlu cüzdanlarla birlikte değerlendirirken veya kullanırken geçerlidir.
Terenval Wallet kullanmayı düşünen kişi için sorumlu yöntem, mevcut uygulamadaki gerçek ağ ve varlık desteğini doğrulamak, alma adresini güvenilir uygulama içi ekrandan almak ve önemli her gönderimden önce tam hedefi karşılaştırmaktır. Kayıtlı adres veya uyarı aracı yalnızca yüklü sürümde gerçekten mevcutsa ve davranışı anlaşılıyorsa kullanılmalıdır. Bu makale Terenval'da yerleşik benzer-adres tespiti, belirli bir donanım cüzdan entegrasyonu, otomatik dolandırıcılık tazmini veya evrensel zincirler arası kurtarma özelliği olduğunu iddia etmez.
Terenval'ın borsadan çekimde doğru ağı seçme rehberi başka bir kayıp nedenini ele alır. Seed ifadesi ile özel anahtar rehberi ise sahte kayıtların görünmesinin hesabın kontrolünü kaybetmekle neden aynı şey olmadığını açıklar.
Editoryal yaklaşımımız: Herhangi bir cüzdanın sunabileceği en güvenilir fayda, güvenli seçimleri anlaşılır kılmasıdır. Kullanıcı, hangi verinin herkese açık blokzincirden geldiğini, hangi kişileri bizzat doğruladığını ve gerçekte hangi ayrıntıları imzaladığını ayırt edebilmelidir. Self-custody güvenli ödeme alışkanlıklarının yerine geçmez; bu alışkanlıkların sonuçlarını daha da önemli kılar.
Bireyler ve Ekipler İçin Son Önleme Kontrol Listesi
- Hedef adresi açıklanamayan geçmiş kaydından değil, kimliği doğrulanmış alıcıdan alın.
- Ödeme talimatları değiştiğinde alıcının kimliğini yeniden teyit edin.
- Son hedef adresin tüm karakterlerini bağımsız doğrulanmış referansla karşılaştırın.
- QR kodu kullanıyorsanız çözümlenen adresi inceleyin ve yapıştırma sonrası değişiklik olmadığını kontrol edin.
- Varlığı, blokzinciri, token sözleşmesini ve memo/tag gereksinimlerini doğrulayın.
- İstenen eylemin transfer, token onayı, sözleşme çağrısı veya imza olup olmadığını anlayın.
- İstenmeyen dust'ı, sıfır tutarlı transferleri ve bilinmeyen token açıklamalarını güvenilmez bilgi sayın.
- Uygunsa donanım imzalayıcıları ve doğru yapılandırılmış multisig onaylarını kullanın; cihazların gösterdiği ayrıntıları bağımsız kontrol edin.
- Özel anahtar içermeyen, tam doğrulanmış adresi ve kaynağını saklayan adres defteri veya Güvenilir Alıcı Kayıt Defteri tutun.
- Gerektiğinde küçük deneme transferi yapın; tam tutarda da bağımsız doğrulanmış aynı hedefi kullanın.
- Adres beklenmedik şekilde değişirse, uyarı çıkarsa, talimatlar aceleye getiriliyorsa veya hedefin kaynağı belirsizse durun.
- Hata olduysa herkese açık kanıtları saklayın ve resmî kanalları kullanın.
Akılda tutulacak tek cümle: En son gördüğünüz adresin, gerçekten doğruladığınız adresin yerini almasına asla izin vermeyin.
Kripto Adres Zehirleme Hakkında Sık Sorulan Sorular
1. Kripto adres zehirleme basitçe nedir?
Önceki alıcıları aradığınız yerlere, gerçek adrese benzeyen sahte cüzdan adresi yerleştiren bir dolandırıcılıktır. Saldırgan, bu taklidi işlem geçmişinden kopyalayıp gerçek kriptoyu ona göndermenizi bekler. Zehirleme olayı mutlaka hacklenmiş cüzdan veya varlıklarınızın izinsiz aktarılması anlamına gelmez.
2. Biri iznim olmadan cüzdanımı zehirleyebilir mi?
Evet. Herkese açık blokzincirler normalde üçüncü kişilerin yayımlanmış adrese küçük işlemler göndermesine izin verir. Bazı token sözleşmeleri de sözde adres sahibi gerçek bir transferi onaylamadan sıfır tutarlı kayıtlar oluşturabilir. Şüpheli geçmiş kaydı tek başına seed ifadenizin veya özel anahtarınızın ifşa edildiğini göstermez.
3. Sıfır tutarlı USDT transferi, USDT'min çalındığı anlamına gelir mi?
Tek başına hayır. Sıfır tutarlı olay, o olayda sıfır birim bulunduğunu gösterir ve cüzdan bakiyesi aynı kalabilir. İşlemi başlatanı, gerçek token sözleşmesini ve fiili bakiye değişimlerini araştırın. Ayrı yetkisiz sıfırdan büyük harcamalar varsa bunları farklı bir güvenlik olayı olarak değerlendirin.
4. Yapmadığım bir işlem için cüzdanım neden “Gönderildi” diyor?
Cüzdan, tokenın Transfer olayını, üst düzey blokzincir işleminin imzacısıyla aynı olmayan alanlara dayanarak özetleyebilir. Bazı sıfır tutarlı olay örüntüleri gönderim yapılmış görüntüsü yaratabilir. Hesabınızın bir şey imzaladığı sonucuna varmadan önce işlem başlatıcısını ve sözleşme loglarını inceleyin. Etherscan ve Coinbase bu ayrımları belgeler.
5. İki farklı kripto adresi nasıl aynı görünebilir?
Arayüzler uzun adresleri genellikle baştaki ve sondaki birkaç karaktere kısaltır. İki farklı adres aynı görünen başı ve sonu paylaşırken ortaları farklı olabilir. Gerçek blokzincir transferi tam adresi kullanır. Bu nedenle kısa görsel eşleşmeler alıcı kimliğini belirlemek için yetersizdir.
6. İlk dört ve son dört karakteri karşılaştırmak yeterli mi?
Hayır. Adres zehirleme kampanyaları tam da bu alışkanlığı hedefler. Tam adresi, bağımsız olarak kimliği doğrulanmış alıcı referansıyla karşılaştırın. Sağlama toplamı geçerli, sözdizimi doğru veya sık görülen adres bile saldırgana ait olabilir. Yüksek tutarlı ödemelerde son imza ekranını da doğrulayın.
7. EIP-55 sağlama toplamı geçerliyse kripto adresi güvenli midir?
Şart değil. EIP-55, bazı adres kodlama ve yanlış yazma hatalarını yakalamak içindir; gerçek kişi veya kurum kimliğini doğrulamak için değil. Saldırganın kontrolündeki Ethereum adresinin sağlama toplamı geçerli olabilir. Alıcı kontrolü yine geçmişten bağımsız güvenilir kaynak gerektirir.
8. Adres zehirleme seed ifademi çalabilir mi?
Tek başına hayır. Temel saldırı, sizi yanlış adrese para göndermeye yönlendirir; kurtarma ifadesini edinmesi gerekmez. Ayrı bir oltalama sitesi veya zararlı yazılım sırlarınızı isteyebilir; şüpheli bağlantıları açmayın. Kurtarma kelimelerinizi destek görevlisi olduğunu iddia eden kimseye vermeyin.
9. Adres zehirleme ile dusting saldırısı aynı mı?
Hayır, ancak kesişebilirler. Dusting genel olarak adreslere çok küçük tutarlar göndermektir; bazen izleme veya spam amacı taşır. Adres zehirleme özel olarak kullanıcının alıcı seçimini benzer adresle değiştirmeyi hedefler. Dust tutarı sıfır veya çok küçük olabilir; olay mekanizması zincire ve token uygulamasına göre değişir.
10. Adres zehirleme ile pano ele geçirme aynı mı?
Hayır. Zehirleme seçebileceğiniz adres listesini kirletir; pano ele geçirme ise enfekte olabilecek cihazda adresi kopyalama/yapıştırma sırasında değiştirir. İkisi de fonları saldırgana yönlendirebilir. Kopyalanan metin beklenmedik biçimde değişirse geçmiş zehirlemesinin bunu açıkladığını varsaymak yerine transferi durdurup cihaz güvenliğini inceleyin.
11. İşlem geçmişinde sahte USDT veya USDC tokenı görünebilir mi?
Evet. Sahte token sözleşmesi tanıdık bir sembol veya isim gösterebilir; gezgin ya da cüzdan da olayları gerçek varlıkların yanında gösterebilir. Tam token sözleşmesini güvenilir kaynakla kontrol edin. Token etiketi güvenli kimlik sicili değildir ve ödeme yetkilendirmesi için kullanılmamalıdır.
12. Adres zehirleme Bitcoin'i de etkiler mi?
Adres kopyalama aldatmacası Bitcoin'i de etkileyebilir, ancak mekanizmalar ERC-20 token olaylarından farklıdır. Saldırgan benzer adresler oluşturabilir ve küçük işlemler veya yanıltıcı etkinlikle seçimleri etkileyebilir. Bitcoin alıcısını doğrudan kimlik doğrulamalı alma talimatlarından doğrulayın. Ethereum örneğinden Bitcoin'e aynı olay kurallarını atfetmeyin.
13. Base, Arbitrum veya BNB Smart Chain'de de olabilir mi?
Evet; EVM uyumlu zincirlerde benzer riskler vardır. Genel adresler ve token geçmişleri benzer alıcılar göstermek için kullanılabilir. 0x adres biçiminin eşleşmesi, seçilen varlık ile ağın uyumlu olduğunu kanıtlamaz. Özellikle USDC ve USDT için kimliği ve transfer yolunu bağımsız doğrulayın.
14. Solana'da adres zehirleme saldırıları var mı?
Solana kullanıcıları da benzer adresler ve istenmeyen varlıklarla aldatılabilir, ancak işlemler ve token hesapları Ethereum'un ERC-20 sisteminden farklı yapıdadır. Ödeme hedefini sırf son karşı taraf olarak göründüğü için kopyalamayın. Güvenilir kaynaktan tam açık anahtarı ve ilgili token mint adresini doğrulayın.
15. Cüzdanımdaki “Son alıcılar” listesine güvenebilir miyim?
Kimlik kanıtı olarak hayır. Son listeler güvenilmez etkinlikten türetilmiş adresleri içerebilir; önceden kullanılmış adres yeni ödeme için artık uygun olmayabilir. Başta kendinizin doğruladığı bir kişi kaydını kullanın veya gerçek alıcıdan güncel kimlik doğrulamalı talimat alın.
16. QR kodları cüzdan adresini kopyalamaktan daha güvenli mi?
Elle yazma hatalarını azaltabilirler ama alıcının kimliğini doğrulamazlar. Kötü niyetli veya değiştirilmiş QR kod saldırgan adresini kodlayabilir. QR'ın kaynağını doğrulayın; imzalamadan önce çözümlenen tam hedefi ve ağı inceleyin. QR kolaylığı kaynak doğrulamasının yerine geçmez.
17. Donanım cüzdanları adres zehirlemeyi durdurur mu?
Yardımcı olabilirler ama saldırıyı tamamen ortadan kaldırmazlar. Donanım imzalayıcı hedefi bağımsız ekranda gösterebilir; bu da güvenilir alıcıyla uyuşmazlığı fark ettirir. Ancak adresin kime ait olduğunu bilemez. Sahte hedefi görüp bilerek onaylarsanız cihaz transferi yine imzalayabilir.
18. Cüzdan bir adresin öncekine benzediğini söylerse ne yapmalıyım?
Durun ve kaynağı kontrol edin. Benzerlik zehirleme girişimi gösterebilir ama kesin sonuç değildir. Alıcının kimlik doğrulamalı talimatlarını yeniden açın, tüm karakterleri karşılaştırın, varlığı ve ağı doğrulayın. Baş ve son karakterler doğru görünüyor diye uyarıyı görmezden gelmeyin.
19. Adres zehirleme uyarısı olmayan cüzdan güvensiz midir?
Mutlaka değil; fakat kullanıcılar korumanın var olduğunu varsaymamalıdır. Tespit özellikleri ve kapsamı ürün, sürüm ve ağlara göre değişir. Uyarılı cüzdan da yeni yöntemi kaçırabilir. Otomatik bildirim olsa da olmasa da tam hedefi bağımsız doğrulamak gereklidir.
20. Önce küçük deneme transferi göndermeli miyim?
Uygun koşullarda çoğu zaman evet; ancak sadece denemeden önce doğrulanmış hedefe. Deneme, transfer yolunu ve alıcı hesaba erişimi doğrulayabilir. Güvenilmez geçmişten seçilmiş adresin kimliğini doğrulayamaz. Denemeden sonra en son etkinlik satırını kopyalamak yerine ana ödemeyi ilk kimlik doğrulamalı alıcıyla karşılaştırın.
21. Zehirli dust aldıktan sonra cüzdan adresimi değiştirmeli miyim?
Otomatik olarak hayır. Şüpheli kayıt tek başına özel anahtarın ifşa edildiğini göstermez. Adres değişimi başka gizlilik veya operasyonel amaçlarla yararlı olabilir ancak maliyet ve karmaşıklık getirir. Adres zehirleme esas olarak güvenilir alıcı seçimiyle önlenir; herkes için zorunlu adres değiştirme kuralıyla değil.
22. Adres zehirleme uyarısından sonra tüm onayları kaldırmalı mıyım?
Sırf şüpheli sıfır tutarlı kayıt göründü diye değil. Token izinlerinin ihlali ayrı risktir ve kendi kanıtlarını gerektirir. Yetkisiz harcama limitleri veya zararlı imzalar bulursanız doğrulanmış arayüzlerde uygun şekilde inceleyip geri alın. Zehirlenmiş geçmişi “temizlemek” için yeni izinler vermeyin.
23. Ben USDC göndermediğim hâlde dolandırıcılar gönderilmiş gibi gösterebilir mi?
Bazı ERC-20 veya sahte token olay senaryolarında evet. Sıfırdan büyük token ödemesine yetki vermemiş olsanız bile olay, görüntülenen kaynak olarak adresinizi kullanabilir. Bunu gerçek giden harcama saymadan önce üst düzey işlemin göndericisini, olayı yayan sözleşmeyi, değerini ve gerçek bakiye değişimini kontrol edin.
24. Şüpheli token transferinin gerçek olduğunu nasıl anlarım?
Blokzincir işlemini doğrudan inceleyin, gerçek token sözleşmesini tanımlayın, işlemi çağıran tarafı olay alanlarından ayırın ve işlem öncesi/sonrası bakiyeleri karşılaştırın. Görüntülenen simge, görsel veya tanıdık adres maskesi zayıf kanıttır. Emin değilseniz token veya bağlantılı sitelerle etkileşime girmeyin.
25. Borsa saldırgana giden çekimi geri alabilir mi?
Blokzincir transferi onaylandıktan sonra genellikle hayır. Borsanın yayın öncesi iptal kuralları olabilir; alıcı taraftaki bir hizmet bazen izleme veya sonraki hareketleri kısıtlama konusunda yardımcı olabilir. Hiçbiri kurtarmayı garanti edemez. Borsayla yalnızca kimlik doğrulamalı destek üzerinden iletişime geçin ve işlem kanıtlarını saklayın.
26. Sahte adrese para gönderdikten hemen sonra ne yapmalıyım?
Diğer ödemeleri durdurun; amaçlanan ve sahte tam adresleri, işlem karmasını, token/ağı ve asıl talimatları koruyun; gerçek alıcıya ödemenin ulaşmadığını bildirin ve ilgili meşru sağlayıcılarla veya kurumlarla hızlı iletişime geçin. Blokzinciri tersine çevireceğini söyleyen yabancılara ücret veya seed ifadesi göndermeyin.
27. Sadece dolandırıcının adresine tıklamamla coinlerimi alabilir mi?
Genel bir adresi görüntülemek veya kopyalamak normalde zincir üstü harcama yetkisi vermez. Tehlike ona para gönderir, zararlı eylem imzalar veya ilgili oltalama istemlerini izlerseniz doğar. Kopyalanmış adres özel anahtar değildir; yine de istenmeyen sitelere bağlanmayın ve tanımadığınız sözleşme etkileşimlerini onaylamayın.
28. Aynı kişiye düzenli ödeme yaparken de adres zehirleme olabilir mi?
Evet. Düzenli ödemelerde tanıdık adres örüntüsünü geçmişten kopyalamak özellikle cazip hâle gelebilir. Alıcının kimliğini, varlığı, zinciri, kaynağı ve tarihi içeren tam doğrulanmış kayıt saklayın. Değişiklikleri ayrı iletişim kanalından teyit edin; yeni benzer adresin onaylı adresin yerini sessizce almasına izin vermeyin.
29. Terenval Wallet zehirlenmiş adresleri otomatik engeller mi?
Bu makale böyle bir iddiada bulunmaz. Terenval Wallet'ın mevcut özellikleri kurulu ürün ve resmî belgelerden doğrulanmalıdır. Cüzdan markasından bağımsız olarak kullanıcılar alıcının doğrulanmış talimatlarını edinmeli, tam adresi karşılaştırmalı, doğru blokzinciri seçmeli ve imzadan önce son işlemi gözden geçirmelidir.
30. Adres zehirlemeyi önlemek için en iyi tek alışkanlık nedir?
Alıcıyı sırf tanıdık göründüğü için işlem geçmişinden asla kopyalamayın. Adresi bağımsız doğrulanmış kaynaktan alın ve imza anında tam hedefi kontrol edin. Bu, saldırganın sahte geçmiş kaydı ile sizin gerçek ödeme yetkilendirmeniz arasındaki temel bağlantıyı koparır.
İlgili Terenval Okumaları
Transfer güvenliği için: Terenval'ın doğru ağdan çekim rehberi ve eksik memo/destination tag rehberi, alıcı adresi taklidine benzeyebilen ancak onunla aynı olmayan yönlendirme hatalarını açıklar.
Yetkilendirme ve hesap kontrolü için: Token izinlerini kontrol etme ve geri alma ve seed ifadesi, özel anahtar, cüzdan şifresi karşılaştırması rehberlerine bakın. Bunlar zehirlenmiş geçmişi yetki veya imzalama bilgilerinin gerçekten ihlal edilmesinden ayırmaya yardımcı olur.
Cüzdana erişimin devamlılığı için: Aynı cüzdanı iki uygulamada kullanmak ve cüzdan uygulaması kapanırsa erişimi kurtarmak rehberleri, yazılım arayüzü değiştirmenin neden fonları başka blokzincir adresine taşımakla aynı şey olmadığını açıklar.
Kaynaklar ve Araştırma Notları
Aşağıdaki araştırma kaynakları teknik açıklamaları, belgelenmiş güvenlik olaylarını ve yöntemlere ilişkin ifadeleri destekler. İlgisiz ürünleri onaylamak anlamına gelmez. Araştırmacıların verdiği tahminler kendi kaynaklarına atfedilmiş ve özgün dönemleri belirtilmiştir; güncel, her yerde geçerli toplamlar olarak sunulmamıştır.
- MetaMask, 17 Haziran 2026 — Adres Zehirleme Tespiti Kullanıma Sunuldu. Geliştiricinin gönderim sırasında uyarılara ilişkin açıklaması ve Blockaid'ın Ocak 2025–Şubat 2026 arasında işaretlediği 65,4 milyon zehirleme işlemi verisi. https://metamask.com/news/address-poisoning-detection
- MetaMask Yardım Merkezi — Adres Zehirleme Dolandırıcılıkları. İşleyişin sade açıklaması, geçmiş kirletme, benzer adresler, kaynak doğrulama ve uyarılar. https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/address-poisoning-scams/
- MetaMask Yardım Merkezi — Pano Ele Geçirme. Etkinlik geçmişiyle aldatma ile enfekte cihazda adres değiştirme arasındaki fark. https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/clipboard-hacking/
- Etherscan Bilgi Merkezi — Adres Zehirleme Saldırıları. Blokzincir gezgininin benzer adres ve token olayı sahteciliği, geçmiş gösterimi ve filtreleme hakkındaki temel açıklaması. https://info.etherscan.com/what-is-address-poisoning/
- Etherscan Bilgi Merkezi — Sıfır Tutarlı Token Transferi Saldırısı. Sıfır token olay kayıtlarına ilişkin uyarılar ve yorumlama. https://info.etherscan.com/zero-value-token-transfer-attack/
- Coinbase Unit 0x, 14 Şubat 2023 — Sıfır Transfer Oltalaması, Bölüm 1. Değer taşımayan ERC-20
Transferolaylarının ve yanıltıcı gösterimlerinin teknik analizi. https://www.coinbase.com/blog/zero-transfer-phishing-part-1-attack-analysis - Chainalysis — Bir Adres Zehirleme Dolandırıcılığının Anatomisi. 2024 WBTC yanlış yönlendirme olayının zincir üstü incelemesi, kampanya ölçeği, deneme ödeme sınırları ve tutarın önemli kısmının iadesi. https://www.chainalysis.com/blog/address-poisoning-scam/
- Carnegie Mellon CyLab — Kripto Adres Zehirleme Araştırması. Temmuz 2022–Haziran 2024 Ethereum/BSC örnekleminde yaklaşık 270 milyon saldırı girişimi, 17 milyon hedef adres ve en az 83,8 milyon ABD doları doğrulanmış kayıp hakkındaki özet. https://www.cs.cmu.edu/news/2026/cylab-crypto-phishing
- Blockaid — Adres Zehirleme: Büyüyen Tehdit. Birden fazla zincirdeki kampanyalar ve saldırı sıklığı hakkında güvenlik sağlayıcısının gözlemleri; rakamlar sağlayıcıya özgüdür. https://blockaid.io/blog/address-poisoning-the-growing-threat-draining-millions-from-crypto-users
- Ethereum ERC-20 — Token Standardı. Sıfır tutarlı transferler için de
Transferolayı üretilmesini öngören teknik tanım; token loglarına ilişkin arayüz beklentilerini açıklar. https://eips.ethereum.org/EIPS/eip-20 - Ethereum ERC-55 — Karışık Büyük-Küçük Harfli Adres Sağlama Toplamı Kodlaması. Ethereum adreslerinde sağlama toplamına ilişkin standart; alıcı kimliği standardı değildir. https://eips.ethereum.org/EIPS/eip-55
- Bitcoin.org — Dolandırıcılıklardan Kaçınma. Bitcoin adres zehirleme, sahte destek ve zararlı yazılım hakkında rehber. https://bitcoin.org/en/scams
- Bitcoin.org — Cüzdanınızı Güvenceye Alma. Yedekleme, donanım cüzdanı, çevrimiçi hizmet ve genel işlem güvenliği ilkeleri. https://bitcoin.org/en/secure-your-wallet
- Ledger Academy — Adres Zehirleme Saldırıları. Donanım cüzdanı tehditleri, dusting farkları ve tam adres doğrulama rehberi. https://www.ledger.com/academy/topics/security/what-are-address-poisoning-attacks-in-crypto-and-how-to-avoid-them
- Ledger Academy — Donanım Cüzdanında En İyi Güvenlik Uygulamaları. Cihaz ekranında gösterilen işlem ve adres ayrıntılarını kontrol etmenin önemi. https://www.ledger.com/academy/hardwarewallet/best-practices-when-using-a-hardware-wallet
- Phantom — Yaygın Kripto Dolandırıcılıkları. Cüzdan sağlayıcısının işlem geçmişinden kopyalanan adresleri kullanmamaya ilişkin tavsiyeleri. https://phantom.com/learn/crypto-101/common-crypto-scams
- Ethereum.org — Dolandırıcılık Yardımı ve Bildirim. Kanıt saklama, varlık izleme ve işlem kurtarmanın sınırlarını anlama hakkında rehber. https://ethereum.org/community/support/scams/
- Bitquery — Zincir Üstü Adres Zehirleme Araştırması. Ethereum'daki benzer adres kampanyalarına ek araştırma bakışı; yöntemler uyumlaştırılmadan sayıları bağımsız tarihsel örneklemlerle toplamayın. https://www.bitquery.io/investigations/address-poisoning-ethereum
Editoryal Yöntem, Kapsam ve Özgün Analiz
Bilgi kesim tarihi: 3 Kasım 2026. Bu, güncelliğini korumaya yönelik bir eğitim rehberidir. Örnekler açıklama amaçlıdır; saldırı sıklığı verileri ve belirli cüzdan güvenlik özellikleri, kaynakların belirtilen özgün yayımlanma tarihlerini yansıtır. Bir güvenlik özelliğinin yayın sırasında mevcut olması, tüm cihaz, sürüm, token veya blokzincirlerde aynı biçimde çalışacağını garanti etmez. Güvenmeden önce ürünün güncel resmî belgelerinden davranışını doğrulayın.
Kaynakların değerlendirilmesi: Ethereum token/adres standartlarının metnini belirli standart dışı sözleşmelerin davranışından; token olayını üst düzey işlem göndericisinden; şüpheli zehirleme girişimini doğrulanmış mağdur ödemesinden; doğrulanmış yanlış yönlendirmeyi ise fonların sonradan iade edildiği durumlarda kesin ve net kayıptan ayırıyoruz. Carnegie Mellon, Chainalysis, Blockaid ve cüzdan sağlayıcılarının rakamları uydurma ekosistem toplamları oluşturmak için birleştirilmez.
Terenval'ın özgün katkıları: Doğrulanmış Kaynağa Dayalı Transfer Protokolü, Güvenilir Alıcı Kayıt Defteri, Zehirlenmiş Geçmişi Değerlendirme Matrisi ve Transfer Risk Bütçesi bağımsız olarak hazırlanmış açıklayıcı modellerdir. Değerleri, dışarıdan doğrulanmış bir dolandırıcılık tespit algoritması sunduklarını iddia etmekte değil, kanıt ve karar sınırlarını açık kılmaktadır. Örnek adresler ve hazine hesaplamaları kurgusaldır; gerçek ödeme talimatları, mağdur bilgileri veya deneysel olarak saptanmış kayıp oranları değildir.
Ürün ve editoryal bağımsızlık: Terenval Wallet, pratik self-custody süreçlerinin değerlendirilmesine örnek olarak anılır; belirli bir adres zehirleme algılayıcısı, donanım imzalayıcı, doğrulanmış adres defteri veya geri ödeme programı içerdiğinin kanıtı olarak değil. Editoryal sonuçlar okuyucunun Terenval Wallet seçmesine bağlı değildir. Bu içerik kişiye özel hukuki, vergisel, yatırım veya olay müdahalesi tavsiyesi değildir ve fonların güvenliğini veya geri kazanımını garanti edemez.