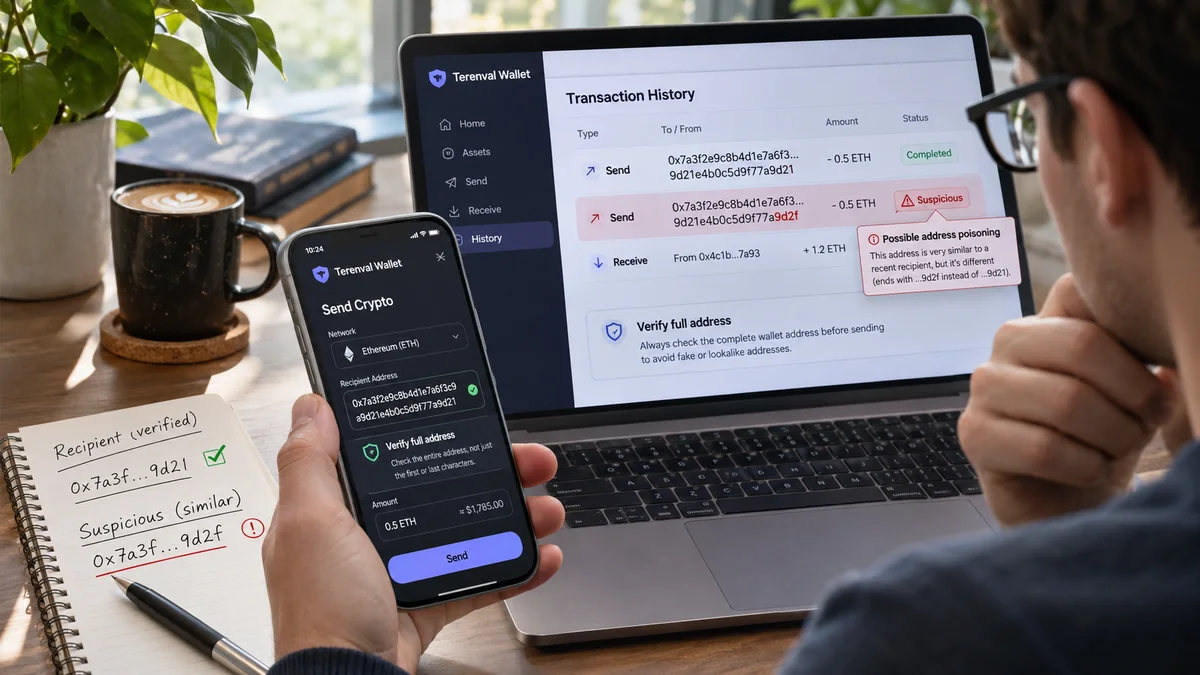
Подмена криптовалютного адреса (address poisoning) — это мошенничество с применением социальной инженерии, при котором человека обманом заставляют отправить криптовалюту на адрес злоумышленника, похожий на адрес настоящего получателя. Мошенники размещают похожий адрес там, где пользователь ожидает увидеть знакомые реквизиты: в истории операций кошелька, журнале переводов токенов в блокчейн-обозревателе или подсказке с недавно использованными адресами. Когда жертва впоследствии копирует этот адрес и подписывает настоящий платёж, блокчейн направляет средства мошеннику. Сама по себе подставная запись обычно не похищает деньги и не доказывает, что приватный ключ кошелька скомпрометирован.
Разница между обычной транзакцией и катастрофической ошибкой может скрываться в нескольких символах посередине сокращённого адреса. Особенно опасно это для людей, которые регулярно переводят USDT, USDC, ETH и другие активы между кошельком и биржей либо между собственными счетами. Знакомо выглядящее 0x1234…ABCD не подтверждает личность получателя: два независимых адреса Ethereum могут иметь одинаковые видимые начало и конец.
Краткий ответ: При address poisoning мошенник добавляет в историю ваших транзакций поддельный адрес, похожий на настоящий, часто посредством нулевого перевода токенов или небольшого входящего платежа. Не используйте адрес только потому, что он есть в истории операций. Получите реквизиты получателя из отдельно проверенного источника, сравните адрес целиком, уточните блокчейн и актив и перед подтверждением проверьте окончательные параметры транзакции. Если вы лишь получили подозрительную запись с нулевой суммой и не воспользовались указанным в ней адресом, ваши средства не были автоматически похищены.
Редакционная оценка Terenval: Историческая транзакция подтверждает, что в блокчейне появилась определённая запись; она не удостоверяет надёжность показанного адреса получателя. Надёжная процедура платежа должна защищать не только приватные ключи, но и происхождение адреса назначения. В этом руководстве представлены разработанные редакцией Terenval «Протокол перевода с проверкой первоисточника» (Source-of-Truth Transfer Protocol), «Реестр доверенных получателей» (Recipient Trust Ledger), «Матрица проверки отравленной истории» (Poisoned-History Triage Matrix) и «Бюджет риска переводов» (Transfer Risk Budget). Это авторские образовательные методики принятия решений, а не сертификация безопасности кошелька, заявление о внедрённой в Terenval функции защиты от подмены адресов или гарантия компенсации.
Основные выводы
- Главная цель атаки — повлиять на выбор получателя. Мошенник подбрасывает обманчиво знакомый адрес и рассчитывает, что пользователь позже выберет его.
- Чтобы стать целью, не нужно нажимать на вредоносную запись. В публичных сетях злоумышленники могут без вашего согласия отправлять пылевые суммы (dust) или создавать определённые события нулевых переводов.
- Запись о переводе токена на нулевую сумму не обязательно означает подписанный исходящий платёж. Некоторые события ERC-20 могут возникать без разрешения предполагаемого отправителя на реальный перевод токенов.
- Видимые начало и конец адреса не удостоверяют личность. Поддельные адреса эксплуатируют сокращённое отображение и привычку человека узнавать знакомые сочетания.
- Источник адреса не менее важен, чем его внешний вид. Копируйте реквизиты из проверенного интерфейса получателя, авторизованной страницы пополнения или вывода либо независимо подтверждённой записи, а не из списка последних операций.
- Актив и сеть проверяются отдельно. USDT в Ethereum, Tron, Solana и других сетях нельзя считать взаимозаменяемыми маршрутами лишь из-за одинакового названия токена.
- Подмена адреса в истории и вредоносная замена буфера обмена — разные угрозы. Первая загрязняет список возможных получателей, вторая меняет вставленный адрес на устройстве пользователя.
- Аппаратный кошелёк позволяет независимо просмотреть параметры операции. Но он не определяет, был ли первоначально выбран мошеннический получатель: проверяйте реальный адрес на экране устройства.
- Адресная книга помогает лишь при заполнении из надёжного источника. Сохранённый адрес мошенника становится постоянной угрозой.
- Пробный перевод полезен только после подтверждения получателя. Отправка небольшой суммы на непроверенный поддельный адрес докажет лишь то, что вы умеете платить мошеннику.
- Подозрение на подмену не означает автоматической утечки seed-фразы. Не импортируйте её в незнакомое приложение в панике и не отправляйте средства мнимому специалисту по возврату.
- Подтверждённые блокчейн-переводы обычно необратимы. Если деньги направлены не туда, оперативно сохраните доказательства и обратитесь в официальные каналы биржи, провайдера или правоохранительных органов.
- Исследовательские показатели относятся к разным периодам и совокупностям. Миллионы обнаруженных попыток не равны миллионам подтверждённых жертв кражи.
- Возможности Terenval Wallet следует оценивать только по подтверждённым функциям. Принципы проверки применимы к Terenval и любому другому кошельку вне зависимости от наличия автоматического поиска похожих адресов.
Что такое подмена криптовалютного адреса?
Crypto address poisoning, также называемая подменой адреса кошелька, загрязнением истории транзакций и, в некоторых разновидностях, спуфингом адресов (address spoofing), — метод мошенничества, при котором перед потенциальным отправителем появляется похожий на настоящий адрес, контролируемый злоумышленником. Для этого не нужно изменять правила консенсуса Bitcoin или Ethereum. Атака использует разницу между адресом, видимым в интерфейсе, которому человек привык доверять, и адресом, независимо подтверждённым как принадлежащий нужному получателю.
Публичный блокчейн сохраняет записи по своим правилам. Обозреватель обычно показывает реальные данные сети, но реальная запись может описывать намеренно вводящее в заблуждение событие. Он может совершенно точно отображать событие токена, которое создал мошенник, чтобы обмануть пользователя. Значит, для атаки не нужны ни фальшивый обозреватель, ни подделанный блокчейн. Настоящая история операций превращается в ненадёжный источник адресов.
MetaMask объясняет, как злоумышленники используют адреса, напоминающие настоящие контакты, и размещают их в истории операций; исследование Etherscan описывает как внедрение похожих адресов, так и спуфинг событий токенов. Технические механизмы могут различаться, но цель одинакова: жертва подписывает реальный перевод не на тот счёт.
Чем адрес получателя отличается от приложения кошелька?
Криптовалютный адрес — идентификатор, связанный с аккаунтом или условием расходования средств в конкретной сети. Приложение кошелька — интерфейс для просмотра данных, подготовки переводов и подтверждения транзакций. Оно может показывать входящие и исходящие платежи, журналы токенов, предложенные адреса и контакты. У этих записей неодинаковый уровень доверия.
Если незнакомец отправил небольшую сумму на ваш публичный адрес, он не получил ваш приватный ключ. Аналогично появление его адреса рядом с настоящими переводами не означает, что вы одобрили его как получателя. Видимость — не полномочие. Воспринимайте ленту операций как исторические данные, а не как проверенный платёжный справочник.
Почему атака работает, несмотря на прозрачность блокчейна?
В блокчейне можно увидеть хеш транзакции, контракт, выпустивший событие, сумму, отправителя и получателя. Но кошелёк часто сокращает запись до строки вроде Sent · 0x2A8c…91F0. Отправитель узнаёт первые и последние символы по прежнему платежу, принимает новую строку за знакомый контакт и нажимает «Копировать».
Успех мошенника зависит от расхождения между тем, что легко узнать в интерфейсе, и тем, какой адрес фактически будет использован. Блокчейн обрабатывает полный адрес, а не его сокращённое представление. Прозрачность сети помогает позднее расследовать подмену, но не отменяет последствия подписания платежа неверному адресату.
Как происходит подмена адреса: пять этапов мошенничества
Типичная атака состоит из пяти этапов. Это описание признаков для защиты, а не руководство по созданию вредоносных адресов или фальшивых событий.
- Существует настоящая платёжная связь. Кто-то платит компании, отправляет средства на биржевой депозитный адрес или переводит криптовалюту между своими счетами. Отправитель и получатель становятся видны в блокчейне.
- Злоумышленник изучает публичную активность. По записям транзакций он находит часто используемые или ценные адресные связи. Взламывать компьютер жертвы для этого не требуется.
- Появляется адрес-двойник. Мошенник использует отдельный адрес с обманчиво похожими видимыми началом и концом и заставляет его появиться в истории посредством небольшого перевода или вводящего в заблуждение события токена.
- Ложная связь кажется настоящей. Кошелёк или обозреватель показывает адрес злоумышленника рядом с реальными записями, иногда с названием токена и направлением операции, напоминающими обычную активность.
- Настоящий платёж отправляется не туда. Через дни или месяцы пользователь копирует адрес из истории либо подсказки вместо того, чтобы заново взять подтверждённые реквизиты, и подписывает перевод мошеннику.
Критическая граница безопасности нарушается на пятом, а не на третьем этапе. Поэтому пользователь может увидеть несколько подозрительных записей, не потеряв денег, но позднее лишиться крупной суммы из-за одного ошибочного копирования. Технический анализ Coinbase Unit 0x показывает, как такие схемы эксплуатируют копирование адресов и особенности отображения операций.
Почему история транзакций — плохая адресная книга
История отвечает на узкий вопрос: что записано по этому кошельку или токен-контракту? Адресная книга должна отвечать на другой: какого получателя я осознанно проверил, для какого актива, сети и цели? Копирование из истории смешивает эти задачи.
Адрес, безопасный шесть месяцев назад, мог быть одноразовым депозитом, мостовым контрактом, счётом стороннего платёжного провайдера или реквизитами, от которых получатель отказался. Повторное использование старых адресов опасно и без мошенников. При address poisoning злоумышленник дополнительно создаёт намеренные визуальные совпадения и вводящую в заблуждение последовательность операций.
Может ли нулевой перевод появиться без моего разрешения?
Да, в зависимости от токен-контракта и семантики событий. Стандарт ERC-20 прямо требует считать переводы с нулевой суммой обычными переводами, для которых создаётся событие Transfer. Исследование Coinbase 2023 года показало, что некоторые реализации контрактов позволяют формировать записи о нулевых переводах с участием публичного адреса жертвы, хотя та не разрешала никакого фактического перемещения токенов. Это не то же самое, что расходование токенов жертвы мошенником.
Не следует считать любой нулевой перевод атакой либо думать, что все подозрительные события созданы одним механизмом. Некоторые нулевые переводы вполне законны; реализации токенов отличаются, а интерфейсы могут объединять разные виды транзакций и событий. Правильнее проверить инициатора транзакции, контракт, значение события, фактическое изменение баланса и предполагаемого контрагента, а не делать вывод о краже приватного ключа по строке «Отправлено».
Наглядный пример: два адреса, которые выглядят одинаково
Ниже представлены вымышленные демонстрационные строки. Это не рекомендуемые реальные адреса и не доказательства какого-либо инцидента. Они намеренно совпадают в первых и последних символах, но отличаются посередине:
| Поле | Пример отображения | Значение для безопасности |
|---|---|---|
| Проверенный получатель, сокращённо | 0x8F1a…e72B |
Только визуальная подсказка, а не подтверждённый полный идентификатор |
| Адрес-двойник мошенника, сокращённо | 0x8F1a…e72B |
В сокращённом интерфейсе выглядит точно так же |
| Проверенный получатель, полный адрес | 0x8F1a3dC06bAE417952Dd6E8fA0c3012B45e7e72B |
Сравнивайте с независимо подтверждённым источником |
| Адрес-двойник, полный | 0x8F1a9fB92dAC017e45628b3aC49D7821f9b0e72B |
Другой адрес, способный перенаправить средства |
Эти строки демонстрируют визуальную неоднозначность и не обязательно представляют собой корректные адреса с контрольным регистром EIP-55. Не вставляйте их в настоящий кошелёк и не используйте для платежей.
Ловушка не в том, что шестнадцатеричные адреса некорректны. Настоящий кошелёк и кошелёк мошенника могут иметь синтаксически допустимые адреса. Ошибка — считать, что одинаковый фрагмент 0x8F1a…e72B доказывает принадлежность адресов одному получателю. Это не так.
Практическое правило Terenval: Перед необратимым переводом сравните полный адрес назначения с отдельным доверенным источником. Если реквизиты представлены QR-кодом, расшифрованный адрес также должен совпадать с адресом предполагаемого получателя. Если приложение не позволяет надёжно увидеть полный адрес, воспользуйтесь другим проверенным способом просмотра или проверки до продолжения операции.
Нулевые переводы, поддельные токены и dusting: в чём разница?
Термин address poisoning нередко объединяет несколько связанных видов активности. В истории они похожи, но оставляют разные блокчейн-следы и не означают одно и то же событие безопасности.
| Механизм | Что появляется в интерфейсе | Нужно ли жертве подписывать входящее событие? | Обычная цель мошенника | Правильная реакция |
|---|---|---|---|---|
| Небольшой настоящий перевод (dust) | Малая входящая сумма с неизвестного адреса | Нет | Привлечь внимание, отслеживать, загрязнить историю адресов либо заманить пользователя | Не взаимодействовать с источником; независимо проверять адресатов |
| Запись ERC-20 с нулевой суммой | Событие Transfer на ноль единиц, иногда с обманчивыми полями from/to |
Не обязательно; зависит от реализации | Создать видимость входящей либо исходящей истории | Проверить инициатора транзакции, событие и изменение баланса |
| Событие поддельного токена | Перевод или название токена, похожие на USDT, USDC либо другой известный актив | Не обязательно | Придать фальшивой операции значимость и видимость подлинности | Проверить адрес токен-контракта, а не один тикер |
| Похожий адрес в недавних операциях | Получатель с такими же сокращёнными началом и концом, как у настоящего контакта | Нет, для размещения входящей приманки | Добиться копирования при следующем исходящем переводе | Вернуться к первоначальному проверенному источнику получателя |
| Вредоносная подмена буфера обмена | После копирования и вставки появляется неправильный адрес, хотя источник верный | Вредоносная программа действует на устройстве | Подменить правильного получателя | Остановить платежи, проверить устройство и независимо сравнить вставленный адрес |
| Фишинг разрешений или подписей | Вредоносное разрешение расходовать токены либо подписанное сообщение | Обычно требует опасного подтверждения | Получить право перемещать токены или использовать подпись не по назначению | Изучить разрешения/подписи и действовать по соответствующему сценарию инцидента |
Etherscan описывает и спуфинг адресов и событий. Отдельный материал о нулевых переводах объясняет, почему такие записи могут скрываться или помечаться предупреждением. MetaMask отдельно документирует взлом буфера обмена как угрозу со стороны программ на устройстве.
Нулевая сумма перевода не означает нулевого риска
В поддельном событии может фигурировать ровно ноль токенов, но его предполагаемый поведенческий эффект бывает огромным. Подозрительная запись может неделями оставаться в истории, пока пользователь продолжает получать нормальные платежи. Когда он готовит крупный перевод, мошеннический адрес уже находится в списке недавних операций. Злоумышленнику достаточно одного ошибочного копирования и одной действительной подписи.
Поскольку нулевые события могут иметь и безобидные причины, утверждение «любой нулевой перевод преступен» не опирается на факты. Практичнее правило: история нулевых переводов — ненадёжный источник адресов получателей, особенно если новый адрес очень похож на ранее использованный.
Означает ли dusting автоматический взлом кошелька?
Нет. Получение небольшой незапрошенной суммы монет или токенов обычно не раскрывает приватные ключи, не разрешает перевод и не меняет контроль над адресом. Однако dusting может создавать риски конфиденциальности, засорять историю и заманивать на мошеннические сайты. Актив также может оказаться поддельным токеном, побуждающим пользователя подписать опасную операцию. Не нужно возвращать «пыль» или подключаться к сайту ради её «очистки».
Если кошелёк неожиданно показывает токен с рекламным названием, ссылкой на сайт или обещанием награды, не переходите по ней. Не выдавайте разрешения ради удаления токена. Баланс токена и адрес получателя проверяются независимо.
Почему обозреватель показывает перевод, которого я не совершал?
Обозреватели могут показывать разные сущности: основные транзакции блокчейна, внутренние вызовы, события токенов и расшифрованные действия контрактов. Это не одно и то же. Поле from внутри события, выпущенного токен-контрактом, само по себе не доказывает, что владелец указанного адреса подписал основную транзакцию.
Для EVM-транзакции выясните, кто действительно инициировал транзакцию и какой токен-контракт выпустил запись. Сравните значение события с реальным движением баланса. Вводящее в заблуждение событие всё равно является подлинной блокчейн-записью: ошибочной может быть его интерпретация, а не данные. На этом различии основаны упомянутые выше технические исследования Coinbase Unit 0x и Etherscan.
Подмена адреса, замена буфера обмена и кража приватного ключа
Смешение этих угроз приводит к ненужным, а иногда и опасным действиям по восстановлению. При чистом address poisoning полномочия на подписание могут оставаться в безопасности. При перехвате буфера обмена устройство может быть заражено и доверять процессу подготовки транзакции нельзя. При настоящей компрометации приватного ключа злоумышленник может тратить средства без участия владельца.
| Наблюдаемый признак | На что больше похоже | Чего это не доказывает | Первое безопасное действие |
|---|---|---|---|
| Незатребованный микроперевод с похожего адреса | Загрязнение истории или dusting | Кражу seed-фразы | Не копировать отправителя; проверить записи сети |
| «Исходящее» событие с нулём токенов, которого вы не подписывали | Спуфинг событий токена | Что кошелёк подписал перевод | Проверить инициатора и токен-контракт |
| Адрес меняется при вставке | Манипуляция буфером обмена или ошибка приложения | Одну только подмену истории | Приостановить платежи и проверить устройство |
| Подписанная аккаунтом несанкционированная исходящая транзакция на ненулевую сумму | Возможная компрометация ключа, сессии или разрешений | Лишь наличие подставной записи в истории | Ограничить риск, сохранить доказательства и исследовать права подписи |
| Неожиданное разрешение ERC-20 (allowance/approval) | Фишинг разрешений или другая операция с правами | Что его вызвала пылевая транзакция | Проверить разрешение и при необходимости отозвать |
| Настоящий получатель подтверждает адрес, отличный от предложенного кошельком | Недоверенный или устаревший кандидат | Кто именно внёс расхождение | Отказаться от кандидата и повторно подтвердить у адресата |
Почему это важно: Смена приложения не спасает раскрытый приватный ключ, а менять seed-фразу не обязательно лишь из-за незапрошенного нулевого события. Но и игнорировать необъяснимые ненулевые исходящие платежи как «просто подмену» было бы опасно.
Отдельное руководство Terenval о проверке и отзыве разрешений токенов описывает другой тип риска. Руководство по переносу средств из скомпрометированного кошелька относится к реальной утрате конфиденциальности ключей. Ни один из этих случаев нельзя смешивать с простым загрязнением истории операций.
Насколько распространена подмена адресов? Что показывают исследования
Несколько независимых расследований показывают, что подмена адресов — не гипотетический трюк и не единичный случай. Однако статистику необходимо рассматривать с учётом периодов наблюдения и того, что именно подсчитывалось.
| Исследование или публикация | Зафиксированные данные | Период или охват | Чего эти цифры не означают |
|---|---|---|---|
| Обзор исследования Carnegie Mellon CyLab | Около 270 млн попыток, 17 млн адресов-целей и не менее 83,8 млн долларов подтверждённых потерь | Ethereum и BNB Smart Chain, июль 2022 — июнь 2024 года | Это не 270 млн пострадавших и не текущий накопленный итог |
| MetaMask со ссылкой на Blockaid | 65,4 млн отмеченных транзакций, связанных с подменой адресов | Январь 2025 — февраль 2026 года | Это не 65,4 млн успешных краж; методологически сравнивать с другими исследованиями напрямую нельзя |
| Расследование Chainalysis | В крупном эпизоде 2024 года около 68 млн долларов в WBTC временно отправлены не тому получателю; значительная часть впоследствии возвращена | Отдельная кампания и случай мая 2024 года | Это не доказательство безвозвратной потери всей суммы |
| Анализ Blockaid | Рост активности в нескольких сетях, включая атаки на интерфейсы смарт-контрактных кошельков | Наблюдения, опубликованные за 2025–2026 годы | Это не перепись всех сетей, провайдеров и фишинговых попыток |
Обзор Carnegie Mellon описывает масштаб активности и подтверждённые потери в исторической выборке. В объявлении MetaMask от 17 июня 2026 года приводится показатель Blockaid в 65,4 млн случаев и описывается функция предупреждения пользователей. Исследование Chainalysis показывает, почему некорректно упрощать данные о потерях: значительная часть средств после громкого перевода 2024 года была возвращена.
Аналитический вывод Terenval: Настораживает не только количество ложных записей, но и несоразмерность затрат мошенника и возможного ущерба жертвы. Злоумышленник способен разместить множество дешёвых приманок и получить прибыль от нескольких крупных успешных переводов. Даже система, заметно сокращающая среднее число ошибок, может оставаться уязвимой к редкому, но очень дорогому инциденту.
Почему эти показатели нельзя складывать
Выборка Carnegie Mellon и подсчёты Blockaid охватывают разные периоды и методики. Одни исследователи учитывают попытки, другие — уникальные адреса-цели, третьи — реально совершённые платежи мошенникам. Складывать эти значения в «335 млн жертв» математически и редакционно неверно. На один кошелёк могут приходиться десятки попыток, а одна кампания может охватить тысячи адресов без успеха.
Сравнивая новые цифры, спрашивайте: Что считается единицей? Какая сеть? Какие даты? Разделены ли подозрения и подтверждённые случаи? Вычтены ли возвращённые средства из потерь? Такие различия полезнее эффектной цифры без методологии.
Реальный инцидент: почему пробный платёж не предотвратил крупную ошибку
Chainalysis описала случай мая 2024 года с WBTC, когда жертва сначала выполнила небольшой корректный перевод, а затем отправила намного больше на обманчиво похожий адрес. Этот эпизод показывает ключевое ограничение: пробная транзакция защищает лишь тогда, когда для основного платежа вы продолжаете использовать точно тот адрес, который был проверен при тесте, а не выбираете впоследствии похожий из истории.
Случай не доказывает бесполезность всех пробных переводов. Он показывает, что неизменность адреса назначения между тестовым и основным платежами — часть безопасности. Если вы независимо проверили адрес A, успешно протестировали A, а затем отправили большую сумму на B из-за внешнего сходства, тест никогда не подтверждал B.
Почему возможны похожие криптовалютные адреса?
В Ethereum и многих EVM-совместимых сетях обычный адрес внешнего аккаунта представляет собой 20-байтовый идентификатор, записываемый как 0x и 40 шестнадцатеричных символов. Для удобства интерфейсы часто сокращают его. У двух разных полных адресов часть видимых символов может совпадать. Формат адреса подтверждает структуру, но не принадлежность нужному человеку, бирже или компании.
В чисто демонстрационной модели с равномерным распределением шестнадцатеричных символов вероятность того, что случайный адрес совпадёт с заданным набором из восьми определённых символов, равна 1 / 16^8, или примерно одному случаю на 4,29 млрд. Это не делает короткое визуальное совпадение надёжным доказательством личности. Противник целенаправленно подбирает похожие варианты, совершает множество попыток и выбирает, что увидит жертва; это другая ситуация, чем один случайно сгенерированный независимый адрес. Ни эта условная вероятность, ни правильная контрольная сумма не подтверждают принадлежность адреса задуманному получателю.
Защищает ли контрольный регистр EIP-55 от подмены?
Лишь частично и от другого типа ошибок. EIP-55 определяет кодирование адресов Ethereum с контрольным чередованием регистра символов и помогает обнаружить некоторые случайные ошибки ввода. У адреса мошенника тоже может быть корректная контрольная сумма. EIP-55 не удостоверяет принадлежность адреса известной компании, биржевому депозитному счёту или прежнему получателю.
Если интерфейс выводит адрес только строчными буквами, контроль регистра даже нельзя применить как визуальную подсказку. Если регистр отображается по контрольной сумме, не воспринимайте его корректность как подтверждение личности. Проверка контрольной суммы и проверка получателя решают разные задачи.
Решает ли проблему имя ENS?
Читаемое имя может уменьшить зависимость от длинных строк, но само по себе не гарантирует безопасности. Проверяйте написание, принадлежность домена, разрешение имени и полный адрес, на который оно указывает в момент платежа, через доверенный интерфейс. Имена могут подделываться с помощью похожих символов, изменяться владельцем или по-разному разрешаться в разных условиях. Сохранённое имя полезно только при надёжно установленной идентичности и корректном разрешении во время операции.
То же относится к QR-кодам и сохранённым контактам. Это способы передачи адреса, но не независимые доказательства того, что адрес правильный.
Влияет ли address poisoning на Ethereum, Bitcoin, Solana и другие сети?
Главный обман — копирование подставного адреса-двойника — возможен в разных сетях, но конкретные блокчейн-механизмы отличаются. Нельзя считать, что модель событий ERC-20 из Ethereum без изменений действует в Bitcoin или Solana.
| Сеть или класс активов | Характерная угроза | Техническое уточнение | Наиболее безопасная привычка |
|---|---|---|---|
| Ethereum и сети EVM (например, Base, Arbitrum, BNB Smart Chain) | Похожие получатели 0x, dust и обманчивые записи событий токенов |
Журнал ERC-20 не тождествен подписанту основной транзакции | Сравнивать полный адрес с отдельно проверенным источником |
| USDT / USDC в нескольких сетях | Один и тот же тикер отображается в разных блокчейнах | Название токена само по себе не определяет сеть или контракт | Проверять сеть, контракт и адрес одновременно |
| Bitcoin | Похожие платёжные адреса, dust и копирование из истории | UTXO и форматы Bitcoin отличаются от событий ERC-20 | Запрашивать актуальный подтверждённый адрес и проверять его целиком |
| Solana | Похожие публичные ключи, незатребованные активы и незнакомые записи в истории | Структура транзакций и токен-аккаунтов Solana не копирует ERC-20 | Проверять точный публичный ключ, mint токена и адресата |
| Платежи с аппаратного кошелька | На подтверждение устройством может попасть неверный адрес | Безопасная подпись не устанавливает деловые отношения | Сравнивать адрес на устройстве с проверенными реквизитами |
| Вывод с биржи | Неверный адрес можно вставить в авторизованную форму вывода | Безопасность биржевого аккаунта не доказывает принадлежность адреса получателю | Проверять адрес, сеть и memo/tag по авторизованной странице получателя |
Технический материал Etherscan рассматривает главным образом события токенов в EVM. Руководство Bitcoin.org о мошенничестве отдельно предупреждает о подмене адресов Bitcoin и вредоносных программах. Phantom также рекомендует не копировать платёжные реквизиты из истории транзакций.
Почему повторное использование EVM-адреса в разных сетях сбивает с толку
Во многих EVM-сетях применяется привычный формат 0x, и один ключ кошелька способен контролировать одинаково выглядящий адрес в совместимых блокчейнах. Однако это не означает одинакового поведения токенов, маршрутов и контрактов. Строка корректного адреса Ethereum может выглядеть допустимой в другой сети, хотя получатель не ожидает там средства или не способен получить доступ к данному активу.
Подмена адреса — это ошибка установления получателя, а выбор несовместимого блокчейна — ошибка маршрутизации и поддержки актива. Они могут произойти одновременно. Руководство Terenval по выбору сети вывода подробно рассматривает маршрутизацию; здесь добавлена отдельная проверка происхождения реквизитов получателя.
Защищены ли адреса Bitcoin контрольной суммой?
Форматы адресов Bitcoin содержат механизмы обнаружения ошибок, но они предназначены для выявления некоторых повреждённых или неверно введённых строк, а не для удостоверения реального получателя. Синтаксически корректный адрес Bitcoin может принадлежать мошеннику. Кошелёк способен отклонить некорректный адрес и при этом принять полностью корректный вредоносный.
При крупных переводах BTC подтверждайте полный адрес либо другие авторизованные инструкции получателя через отдельный канал и соблюдайте рекомендации Bitcoin по защите кошелька. Знакомое начало bc1 не удостоверяет личность, а автоматически повторно использовать старый адрес не стоит: магазин или кастодиальный провайдер может выдать новые реквизиты.
Протокол Terenval «Проверка первоисточника»: как безопаснее отправлять криптовалюту
Авторская методика Terenval: Source-of-Truth Transfer Protocol — повторяемая процедура принятия решений для переводов, в которых ошибка получателя может быть необратимой. Она исходит из того, что интерфейс, история транзакций, буфер обмена и подсказки последних адресов могут содержать недоверенные данные. Это не заявление о том, что Terenval Wallet автоматически выполняет эти проверки или предотвращает любое мошенничество.
Протокол включает пять контрольных этапов. Если на очередном этапе недостаёт подтверждений, продолжать перевод нельзя. Для обычных платежей проверки могут быть быстрыми, а крупные или необычные операции требуют фиксации и независимого подтверждения.
Этап 1 — Определить цель платежа
Запишите, что именно хотите сделать, независимо от предлагаемого адреса. Укажите, кто должен получить средства, какой актив, в какой сети, для какой цели и нужен ли дополнительный memo или destination tag. Пример: «Отправить 250 USDC в основной сети Ethereum на проверенный казначейский адрес поставщика A по счёту № 1048».
Это не даёт адресу из истории незаметно определить смысл операции. Если кошелёк показывает недавно использованный адрес ещё до того, как вы самостоятельно определили получателя, не считайте подсказку подтверждением. История — не платёжное поручение.
Этап 2 — Подтвердить источник реквизитов получателя
Получите адрес напрямую из уже проверенного источника: доверенного экрана получения средств у адресата, авторизованной страницы депозита биржи, платёжного требования компании, подтверждённого через её привычный канал, либо записи контакта, созданной после предыдущей полноценной проверки.
Для коммерческих платежей перепроверяйте изменение реквизитов через отдельный давно используемый канал связи, особенно если новый адрес прислали письмом, личным сообщением или в изменённом счёте. Взломанный счёт или поддельная переписка с поддержкой могут обнулить пользу даже очень тщательного посимвольного сравнения. Сначала нужно подтвердить, кто именно дал адрес.
Не используйте в качестве первоначальной инструкции неожиданное описание аирдроп-токена, список «недавних взаимодействий» обозревателя либо незапрошенное сообщение якобы от поддержки.
Этап 3 — Сравнить полный адрес, а не его сокращение
Сопоставьте весь адрес, отображённый в окончательном окне отправки, с реквизитами из этапа 2. Откройте полный вид, включая средние символы. Это особенно важно, когда кандидаты имеют одинаковые начало и конец. Проверяйте результат после вставки: успешное копирование не гарантирует, что буфер или поле получателя сохранили строку без изменений.
Если аппаратный подписывающий модуль показывает адрес на собственном доверенном экране, сравнивайте его с реквизитами этапа 2, а не с подозрительной записью в истории. Если устройство не показывает необходимые детали достаточно ясно, не считайте непрозрачное подтверждение полноценной проверкой.
QR-код может предотвращать некоторые опечатки, но не удостоверяет получателя. Проверьте источник кода и расшифрованный адрес через доверенный интерфейс. Если QR-код или адрес изменились с последней проверки, выясните причину до подписи.
Этап 4 — Проверить маршрут и последствия разрешений
Подтвердите точные актив и сеть, адрес его контракта при необходимости, возможность адресата получить актив и правила memo/tag. Для ERC-20 убедитесь, что отправляете настоящий нужный токен, а не подделку с тем же символом. Для депозитов бирж используйте актуальные авторизованные инструкции пополнения, а не старую исходящую транзакцию или фотографию прежнего QR-кода.
Различайте обычный перевод и взаимодействие с разрешениями или контрактами. Запрос неограниченного approval либо непонятной подписи — не то же самое, что простая отправка монет. Если действие неожиданно меняется, остановитесь и выясните, что именно разрешаете.
Этап 5 — Подтвердить, сверить и сохранить сведения
Для значимых переводов при необходимости и разумной стоимости проведите небольшую проверочную отправку полностью подтверждённому получателю. Получите подтверждение поступления в нужной сети. Затем вновь откройте адресата из того же проверенного источника и перед основным переводом ещё раз проверьте назначение. Не переходите к «последнему использованному» адресу только потому, что тест появился в ленте.
После отправки изучите настоящую блокчейн-транзакцию: адрес назначения, актив, сумму, сеть и статус. Сохраните первоисточник подтверждённых реквизитов и хеш транзакции. Успешное подтверждение сетью доказывает исполнение записанной операции, но само по себе не доказывает, что оплаченный адресат — именно тот, кого вы намеревались выбрать.
Краткий чек-лист перед отправкой
| Вопрос | Какой ответ нужен до подписи |
|---|---|
| Кто настоящий получатель? | Личность установлена через известный, независимо проверенный канал |
| Откуда взят адрес? | Из подтверждённого источника, а не из истории, dust, события токена или незапрошенного сообщения |
| Совпадает ли весь адрес? | Да, включая середину и конечный экран отправки или устройства |
| Верны ли актив, блокчейн и контракт? | Да, все три проверены вместе |
| Нужен ли memo/tag? | Проверено по текущим авторизованным инструкциям |
| Не изменилось ли неожиданно предупреждение, содержимое буфера или поле? | Нет; если да — остановиться и разобраться |
| Соответствует ли итоговая подпись желаемому действию? | Да; в противном случае не подтверждать |
Главный контроль: Подтверждённый адрес должен оставаться подтверждённым в момент окончательной подписи. Правильный адрес в начале процедуры не спасёт, если позднее вы выберете из истории другого получателя.
Реестр доверенных получателей Terenval: адресная книга нового типа
Авторская редакционная модель: Обычная адресная книга содержит подпись и строку адреса. Recipient Trust Ledger связывает с адресом доказательства его проверки. Это концепция рабочего процесса для физических лиц и финансовых команд, а не утверждение о наличии такой функции в Terenval Wallet.
Для регулярных получателей храните запись с несекретными данными. Защищайте сведения с учётом сумм и конфиденциальности платежей; seed-фраз и приватных ключей в реестре быть не должно.
| Поле | Пример полезной несекретной информации | Зачем нужно |
|---|---|---|
| Личность получателя | «Казначейство поставщика A» | Это имя контрагента, а не только маска адреса |
| Полный проверенный адрес | Точная строка из авторизованных инструкций | Даёт эталон для посимвольного сравнения |
| Блокчейн и актив | «Ethereum mainnet / USDC» | Предотвращает ошибочное повторное использование в другой сети |
| Первоначальный источник | «Портал поставщика, подписанный счёт, независимо проверенный обратный звонок» | Устанавливает происхождение реквизитов |
| Дата проверки | «2026-11-03» | Позволяет видеть устаревшие записи |
| История изменений | «Запрошен новый счёт; подтверждён повторно отдельным способом» | Помогает выявлять подозрительную замену |
| Доказательства теста, если требуется | Хеш тестовой транзакции и подтверждение получателя | Показывает, что конкретный адрес был работоспособным |
| Разрешённое назначение | «Только оплата счетов, не для биржевых депозитов» | Не позволяет считать контекстный адрес универсальным |
Важная конструктивная идея: Контакт нужно перепроверять, когда получатель заявляет об изменении адреса, а не просто когда кошелёк показывает похожий аккаунт. Хорошая адресная книга сокращает незапланированный поиск реквизитов. Однако она не отменяет проверку новых адресатов и не защищает от компрометации самой книги.
Пример: поставщик просит сменить адрес оплаты
Допустим, старый адрес поставщика заканчивается на ...e72B. В новом письме сообщается, что кошелёк обновлён и теперь используется другой адрес, тоже заканчивающийся на ...e72B. Совпадающие видимые символы ничего не значат. Свяжитесь с поставщиком по известному номеру или через привычный портал, убедитесь, что изменение утвердило уполномоченное лицо, проверьте полный новый адрес, актив и сеть и лишь затем обновите запись.
Похожая недавняя транзакция в сети — слабое доказательство: мошенник может создать такую запись специально. С другой стороны, реальный поставщик вправе сменить реквизиты и не иметь похожей истории операций. Процедура должна учитывать обе ситуации.
Матрица Terenval для проверки загрязнённой истории транзакций
Авторская диагностическая методика: До перемещения средств определите, относится ли аномалия к подозрительной исторической записи, подготовке транзакции или реальному несанкционированному расходованию. Серьёзность реакции должна зависеть от доказательств, а не от эмоциональности предупреждения в интерфейсе.
| Наблюдение | Классификация риска | Первое действие | Чего избегать |
|---|---|---|---|
| Одна незатребованная запись с нулём; балансы не изменились | Возможная попытка подмены | Игнорировать адрес источника, при необходимости изучить детали события | Панического экспорта seed-фразы или перевода всех активов |
| Несколько похожих недавних адресов после настоящего платежа | Повышенный риск загрязнения истории | Не выбирать из последних операций, восстановить проверенный контакт | Считать самую новую запись настоящим получателем |
| Сразу после вставки появляется другой адрес | Возможное нарушение целостности устройства/интерфейса | Остановиться, сравнить с независимым или офлайн-источником, проверить устройство | Отправлять «тест» до расследования |
| Подтверждённый сохранённый адрес изменился без разрешения | Нарушена целостность контактов | Рассматривать как потенциальную компрометацию, проверить по другому каналу | Доверять названию контакта вместо полного адреса |
| Реальное несанкционированное исходящее движение монет или токенов | Возможная активная компрометация | Сохранить доказательства, ограничить ущерб и проверить учётные данные | Считать это безобидным спамом с нулевой суммой |
| Подтверждён перевод на чужой похожий адрес | Реальная потеря / ошибочная отправка | Зафиксировать TX, уведомить провайдеров и обратиться официально | Платить третьим лицам за «гарантированный возврат» |
Матрица не является криминалистическим доказательством. Разрешения токенов, действия смарт-аккаунта, делегированные сессии и взломанные подписывающие устройства могут приводить к неочевидным потерям. При настоящем несанкционированном движении ненулевой суммы расследование следует расширить за пределы address poisoning.
Практический лист расследования
При изучении подозрительной операции записывайте только несекретные факты:
- Публичный адрес затронутого кошелька и соответствующий блокчейн.
- Хеш транзакции, время и URL в официальном обозревателе.
- Тип записи: основная транзакция, внутренняя операция или событие токена.
- Настоящий инициатор транзакции, показанные в событии поля
fromиtoи соответствующий токен-контракт. - Количество токенов в исходных и отображаемых единицах, если применимо, и реальное изменение баланса.
- Независимо проверенный предполагаемый получатель и полный подозрительный адрес.
- Копировали ли подозрительную запись, сохраняли ли её, использовали ли для тестового или завершённого перевода.
- Имеются ли отдельные несанкционированные approvals либо исходящие платежи на ненулевую сумму.
Не публикуйте вместе с таким документом приватные ключи, фразы восстановления, токены авторизации или конфиденциальные клиентские сведения. Публичные адреса и хеши уже находятся в блокчейне, но их объединение всё равно может создавать риски приватности для человека или бизнеса.
«Бюджет риска переводов»: почему небольшие привычки важны при больших суммах
Transfer Risk Budget Terenval — модель принятия решений, а не рыночная статистика. Она оценивает, какой объём средств подвергается риску из-за предотвратимой ошибки установления получателя в конкретном рабочем процессе. Бизнес с множеством платежей и семья с одним переводом не должны механически использовать одинаковые меры: строгость проверки зависит от необратимости, суммы и уверенности в происхождении адреса.
Рассмотрим намеренно упрощённый гипотетический расчёт:
- Казначейство ежемесячно отправляет 100 платежей по $5,000, то есть $500,000 исходящих переводов в месяц.
- Допустим, исключительно для иллюстрации, вероятность ошибки назначения в процедуре команды составляет 0.02% на перевод. Это выдуманное плановое предположение, не измеренный отраслевой показатель.
- При допущении независимости событий ожидаемая сумма неверно направленных платежей равна
100 × $5,000 × 0.0002 = $100 в месяцдо учёта частичного или полного возврата. - Но среднее вводит в заблуждение, если размеры платежей неравномерны: одна ошибка на $250,000 может превысить расходы от мелких ошибок за многие годы. Поэтому крупные суммы и необычная смена адреса требуют более строгих проверок.
Это не оценка реальной частоты потерь от address poisoning. Модель показывает, почему редкие, но тяжёлые ошибки требуют процедурных ограничений и почему кажущаяся дешёвой экономия на безопасности может иметь несоразмерные последствия.
Иерархия защиты: меры для разных этапов атаки
| Мера | Что предотвращает или уменьшает | Остающееся ограничение |
|---|---|---|
| Не считать историю списком проверенных адресатов | Ошибочное копирование из загрязнённой истории | Не защищает от фальшивого счёта, пришедшего со взломанного аккаунта |
| Независимо подтверждать платёжные инструкции | Подмену личности и перенаправление платежей | Даже подтверждённый канал связи может быть взломан |
| Сверять полный адрес на итоговом экране | Ошибки сокращения и некоторые подмены буфера | Нужны надёжный экран и источник |
| Вести проверенную адресную книгу | Повторяющийся недоверенный поиск постоянных адресатов | Ошибочно добавленные записи остаются опасными |
| Аппаратная подпись с читаемым адресом назначения | Некоторые риски заражённого компьютера и слепого подтверждения | Устройство не знает, принадлежит ли адрес нужному лицу |
| Предупреждение кошелька о похожем адресе | Часть известных случаев сходства адресов при отправке | Детектор не может гарантированно заметить все варианты |
| Пробный платёж с подтверждением получателя | Ошибки маршрута и адреса при сохранении проверки | Бесполезен, если основной перевод позднее уйдёт на другой адрес |
| Правила согласования казначейства / multisig | Ошибку одного оператора или его компрометацию | Несколько проверяющих могут довериться одному и тому же ложному источнику |
Когда небольшой пробный перевод полезен, а когда нет
Тестовая транзакция полезна для проверки нового получателя, поддержки сети или поступления небольшой суммы на счёт продавца. Но она не заменяет подтверждение принадлежности адреса. Платёж может успешно дойти и мошеннику. Если затем оператор выбирает иной адрес из истории для основного платежа, проверка перестаёт иметь значение.
Для крупных сумм сохраняйте проверенный адрес отдельно, сверяйте окончательное назначение на устройстве и используйте того же полного подтверждённого получателя для теста и основной суммы. Если депозитный адрес рассчитан на одно использование, не предполагайте, что его можно безопасно повторить; следуйте авторизованным инструкциям адресата.
Как кошельки и обозреватели могут обнаруживать подмену адресов
Современные кошельки и обозреватели способны снижать риск, но предупреждения не заменяют независимого подтверждения получателя.
В объявлении от 17 июня 2026 года MetaMask сообщила о внедрении обнаружения подмены адресов в процессе отправки из мобильного приложения и расширения для EVM-сетей. По описанию разработчика функция сравнивает адреса с прежними контрагентами, предупреждает о похожих кандидатах и отмечает новых получателей. Это конкретная функция MetaMask в изложении разработчика, и нельзя считать, что она есть в каждом кошельке.
Etherscan описывает скрытие и маркировку определённых подозрительных событий с нулевой суммой, а также предупреждения при копировании адресов из рискованных журналов переводов. Фильтрация уменьшает шум, но не гарантирует безопасность всех оставшихся строк. Мошенник может использовать небольшие ненулевые суммы и другие техники.
Почему идеальное автоматическое обнаружение затруднено
Детектор может сравнивать маски адресов, историю взаимодействий и смысл транзакций. При этом возможны ложные срабатывания — два настоящих адреса случайно совпадают по началу — и пропуски: мошеннические адреса могут иметь другие шаблоны, похожие на бренды подписи либо новую модель активности. Для получателя, которому платят впервые, безопасного исторического эталона сходства вообще нет.
Предупреждение полезнее всего как повод сознательно остановиться и перепроверить, а не алгоритмическое разрешение продолжать. Отсутствие предупреждения не подтверждает надёжность, а его наличие не доказывает мошенничество. Важно суметь установить происхождение реквизитов вне подозрительного источника данных.
Что стоит делать разработчикам и UX-дизайнерам?
Самые полезные улучшения нередко находятся перед необратимой отправкой: показывать больше символов полного адреса, не допускать незаметной замены проверенного контакта, отмечать непроверенные исторические адреса, различать реально подписанные исходящие операции и журналы событий токенов, а фильтрацию подозрительных нулевых переводов делать понятной, а не невидимой. Кошелёк не должен утверждать больше, чем знает: «Замечен в блокчейне», «Ранее оплачивали» и «Проверенный контакт» — существенно разные статусы.
Интерфейс может позволять быстро копировать адрес, но не должен приучать пользователей считать ленту операций способом удостоверения получателя. Предпочтительнее ясно обозначенный источник реквизитов и итоговая проверка актива, сети и полного адреса перед подписью.
Практический сценарий 1: перевод USDT с биржи на собственный кошелёк
Инвестор держит USDT на бирже и хочет перевести их на контролируемый им кошелёк. Он открывает форму вывода и ищет адрес получателя. В истории кошелька виден депозит прошлой недели; рядом появляется запись с нулевой суммой, у которой почти те же первые и последние символы. Инвестор копирует самую новую строку и вставляет её в биржевую форму.
Аутентификация на бирже сама по себе никак не доказывает, что адрес принадлежит инвестору. Биржа может безопасно проверить личность владельца учётной записи, но при этом принять адрес злоумышленника, если его ввёл сам клиент. Дополнительный риск — выбрать неправильную сеть вывода из-за знакомого формата адреса.
Более безопасный порядок: Откройте настоящий принимающий кошелёк, выберите нужный актив и сеть, возьмите реквизиты напрямую из проверенного экрана получения, сравните полный адрес с адресом в форме биржи и повторно проверьте его перед подтверждением вывода. Если биржа или кошелёк требуют memo/tag, уточните его по актуальному экрану депозита. Не восстанавливайте адрес из истории операций или незапрошенного сообщения.
Материал Terenval о выборе сети вывода и руководство о memo и destination tag рассматривают эти отдельные причины ошибок. Address poisoning добавляет независимый вопрос: кто в действительности контролирует адрес назначения.
Практический сценарий 2: повторная оплата фрилансеру или поставщику
Небольшая компания платила подрядчику в прошлом месяце и получила новый счёт. Сотрудник, готовящий платёж, открывает прошлую успешную операцию, просматривает обозреватель блокчейна и копирует последний адрес с правильными видимыми начальными символами. Он не знает, что в историю уже попал убедительно выглядящий адрес-двойник.
Более безопасный порядок: Сопоставьте подрядчика с проверенной записью контакта, подтвердите любое изменение платёжных реквизитов по привычному каналу связи, сравните весь адрес и предусмотрите вторую проверку для необычно больших сумм. Если реквизиты новые, нельзя считать их одобренными только из-за совпадения первых и последних символов с историей.
Повторная проверка работает лишь тогда, когда проверяющие используют независимые доказательства. Два сотрудника одинаково легко ошибутся, если оба смотрят на одну и ту же сокращённую запись.
Практический сценарий 3: крупный перевод после успешного теста
Владелец хочет переместить значительную сумму ETH между двумя своими кошельками. Он отправляет небольшую пробную сумму на правильный адрес и убеждается, что она пришла. После этого в истории появляется мошенническая запись, похожая на тестовую. Владелец копирует новый адрес, чтобы отправить оставшуюся сумму.
Слабое место — не пробная транзакция, которая могла пройти правильно, а замена получателя после неё. Основной платёж должен использовать точно тот же проверенный и протестированный адрес. Самый безопасный журнал операции хранит полный адрес отдельно от хронологической истории, чтобы его можно было сравнить при подписи.
При суммах, способных повлиять на личную финансовую безопасность, время на второе сознательное сравнение невелико относительно возможных потерь. Полезно держать несекретный план конкретного перевода, а не полагаться на память или последнюю запись в ленте.
Практический сценарий 4: в кошельке появился подозрительный токен
Пользователь видит странную операцию с токеном, имеющим знакомое обозначение — возможно, даже «USDT», — и ссылку на сайт, обещающий награду или исправление перевода. Сам пользователь ничего не отправлял, а баланс настоящего токен-контракта не изменился.
Не судите о подлинности по названию. В EVM-сетях тикеры токенов не образуют единого реестра идентичностей: множество контрактов могут использовать один и тот же символ. Сверьте настоящий адрес контракта с надёжным источником и проверьте, было ли реальное перемещение активов. Не посещайте сайт незапрошенного токена и не подписывайте разрешение для его «получения» или «удаления».
Поддельный токен может участвовать в подмене адреса, фишинге или обычном рекламном спаме. Его получение само по себе не доказывает взлом кошелька. А вот взаимодействие с ним способно создать новые риски, поэтому начинать следует с изучения фактов, а не со спешной транзакции.
Практический сценарий 5: аппаратный кошелёк показывает другой адрес
Пользователь готовит перевод на компьютере, ожидая пополнить собственный накопительный счёт. Аппаратное устройство для подписи показывает полный адрес назначения, который отличается от проверенного адреса в защищённой записи. Устройство выполняет важную задачу: оно раскрывает фактические параметры готовящейся подписи.
Не подтверждайте транзакцию. Отмените её, повторно проверьте источник реквизитов, изучите поведение буфера обмена на компьютере и выясните, не попал ли адрес из загрязнённой истории или вредоносного интерфейса. Аппаратное устройство защищает ключи и обеспечивает независимый экран, но не знает, какой компании принадлежит адрес и соответствует ли платёж деловой цели. Проверка первоисточника всё равно необходима.
Руководство Ledger по безопасности аппаратных кошельков подчёркивает необходимость проверки подробностей транзакции на доверенном экране устройства. Непонятное или неполное описание действия — повод остановиться, а не быстрее согласиться.
Практический сценарий 6: кошелёк предупреждает о похожем адресе
Кошелёк сообщает, что вставленный адрес сильно напоминает ранее использованный. Это может указывать на подмену, но одно лишь сходство не доказывает мошеннического контроля. У легальной платформы могут существовать несколько адресов с похожими сочетаниями символов, а новый настоящий получатель может быть просто незнакомым.
Безопасное решение не сводится ни к игнорированию, ни к слепому выполнению предупреждения. Вернитесь к авторизованным инструкциям получателя и сравните адрес полностью. Если реквизиты подтверждены и подходят для платежа, продолжайте лишь после проверки последствий транзакции; если происхождение неясно, остановитесь и запросите подтверждение по другому каналу.
Что делать, если криптовалюта уже отправлена на подставной адрес
После подтверждения криптовалютного перевода нет универсального способа отменить его в блокчейне или гарантированно развернуть назад. Быстрая реакция помогает сохранить доказательства и иногда даёт шанс на содействие сервиса, через который проходят похищенные средства, но ни одна статья не может обещать возврат.
Первые десять минут: сохраните факты и прекратите платежи
- Не отправляйте новый платёж на подозрительный адрес. Избегайте «исправительных» переводов и повторных тестов по совету человека, выдающего себя за получателя.
- Запишите хеш транзакции, сеть, адрес назначения, токен-контракт при необходимости, сумму и время. Возьмите данные из известного блокчейн-обозревателя, а не только из уведомления кошелька.
- Сохраните настоящий адрес, на который собирались платить. Зафиксируйте первоначальные подтверждённые инструкции и полный ошибочный адрес, не раскрывая секреты восстановления.
- Выясните, находится ли перевод в ожидании или уже подтверждён. Возможность заменить либо отменить ожидающую транзакцию зависит от кошелька отправителя и правил сети; подтверждённые операции обычно нельзя обратить силами кошелька.
- Сообщите предполагаемому получателю, что оплата счёта или перевод до него не дошли, чтобы он не считал расчёт завершённым.
Следующие несколько часов: обратитесь к нужным сторонам
Если отправителем выступала централизованная биржа, быстро свяжитесь с её официальной авторизованной поддержкой, передайте данные операции и поясните, что средства направлены на мошеннический адрес. Если адрес получателя связан с конкретным кастодиальным сервисом, предоставьте этому сервису подтверждения транзакции через его официальные каналы. Иногда провайдер может начать расследование или заморозить активы, но не обязан и не способен делать это в каждом случае.
При необходимости подайте заявление в уполномоченный правоохранительный орган или подразделение по киберпреступности. Сохраните переписку, подозрительные контактные данные и доказательства из блокчейна. Руководство Ethereum.org о мошенничестве рассказывает о документировании инцидентов и возможных каналах обращения.
Никогда не платите незнакомому «специалисту по возврату криптовалюты», который обещает расшифровать блокчейн-перевод, отменить подтверждённую транзакцию или разблокировать токены за аванс. Не передавайте seed-фразу, приватный ключ или удалённый доступ к устройству желающим «помочь».
Нужно ли бросать кошелёк или менять адрес после подмены?
Не обязательно. Если единственное свидетельство — нулевое событие или dust в истории, нет доказательств раскрытия секретных ключей. Создание нового кошелька ради избавления от визуального спама может стоить комиссии и добавить операционных рисков; оно также не помешает другим наблюдать за публичным адресом и отправлять ему средства.
Если вместо этого обнаружены несанкционированные расходы на ненулевую сумму, необъяснимые вредоносные подписи, утечка seed или активная вредоносная программа, нужна отдельная оценка компрометации. Следуйте проверенным рекомендациям по реагированию на инцидент и, где уместно, переместите средства под контроль новых защищённых учётных данных, созданных в доверенной среде. Импорт уже раскрытого seed в другое приложение не защищает его. См. руководство Terenval о переносе средств после компрометации.
Могут ли эмитенты стейблкоинов заморозить мошеннический адрес?
Некоторые централизованно выпускаемые токены допускают административные ограничения или заморозку в соответствии с правилами эмитента и применимым законодательством. Это не универсальная процедура восстановления. Наличие функции заморозки не гарантирует, что эмитент вмешается, перевод удастся отменить, токены ещё находятся на месте либо заявитель получит компенсацию. Обычный некастодиальный кошелёк не может приказать чужому токен-контракту отменить завершённый платёж.
Передавайте точные сведения через официальные каналы без задержки и не воспринимайте истории отдельных успешных возвратов как обещания для своего случая.
Terenval Wallet: применение этих принципов при самостоятельном хранении криптовалюты
Руководство о подмене личности получателя должно повышать способность пользователя защищать средства, а не подталкивать к установке продукта в качестве срочного «решения безопасности». Terenval Wallet — кошелёк с ориентацией на самостоятельное хранение в образовательной экосистеме Terenval, и практические рекомендации применимы при оценке Terenval наряду с другими совместимыми приложениями.
Пользователю, рассматривающему Terenval Wallet, следует проверить фактическую поддержку сети и актива в текущем приложении, получить адрес получения из доверенного экрана кошелька и сравнивать адрес назначения полностью перед каждым важным переводом. Сохранённый адрес или механизм предупреждений уместно использовать лишь тогда, когда их поведение действительно реализовано и понятно в установленной версии. Эта статья не утверждает, что Terenval имеет встроенное обнаружение адресов-двойников, определённую интеграцию с аппаратными кошельками, автоматическую компенсацию мошенничества или универсальное межсетевое восстановление.
Подробное руководство Terenval по выбору сети вывода с биржи рассматривает смежную причину потери средств; материал о различии seed-фразы, приватного ключа и пароля кошелька объясняет, почему поддельные записи не равнозначны утрате контроля над аккаунтом.
Редакционная позиция: Самая убедительная польза любого кошелька — делать безопасные решения понятными. Пользователю должно быть видно, какие данные получены из публичной сети, какие контакты он подтвердил самостоятельно и что именно подписывает. Самостоятельное хранение не заменяет надёжные привычки совершения платежей, а делает их ещё важнее.
Итоговый чек-лист защиты для частных пользователей и команд
- Получайте адрес из авторизованного источника получателя, а не из необъяснимой записи истории.
- Повторно подтверждайте личность получателя при каждом изменении платёжных инструкций.
- Сравнивайте все символы окончательного адреса назначения с независимо подтверждённым эталоном.
- При использовании QR-кода проверяйте расшифрованный адрес и его сохранность после вставки.
- Подтверждайте точный актив, блокчейн, токен-контракт и требования memo/tag.
- Понимайте, что запрашивается: перевод, разрешение токена, вызов контракта или подпись.
- Воспринимайте незапрошенный dust, нулевые события и описания неизвестных токенов как недоверенные сведения.
- Используйте аппаратную подпись и корректно настроенный multisig там, где это уместно; независимо проверяйте содержимое экранов подтверждения.
- Ведите адресную книгу или Recipient Trust Ledger с полным проверенным адресом и его источником, но без приватных ключей.
- При необходимости делайте небольшие тестовые переводы и для основной суммы используйте тот же независимо проверенный адрес.
- Остановитесь, если адрес неожиданно изменился, появилось предупреждение, инструкции требуют срочности или происхождение реквизитов неясно.
- Если ошибка уже произошла, сохраните публичные доказательства и обращайтесь по официальным каналам.
Фраза, которую стоит запомнить: Никогда не заменяйте адрес, который действительно проверили, последним адресом, который просто увидели.
Часто задаваемые вопросы о подмене криптовалютных адресов
1. Что такое crypto address poisoning простыми словами?
Это мошенничество, при котором фальшивый адрес кошелька, очень похожий на настоящий, помещают туда, где вы ищете прежних получателей. Мошенник рассчитывает, что вы скопируете подделку из истории и отправите ему реальные монеты. Сама подставная запись не обязательно означает взлом кошелька или несанкционированное списание ваших средств.
2. Могут ли подменить историю моего кошелька без моего разрешения?
Да. Публичные блокчейны обычно позволяют третьим лицам направлять небольшие суммы на опубликованный адрес, а некоторые токен-контракты могут формировать записи с нулевой суммой без согласия указанного владельца на реальное перемещение. Сама по себе подозрительная строка не означает раскрытие вашей seed-фразы или приватного ключа.
3. Означает ли нулевой перевод USDT, что мои USDT украдены?
Сам по себе — нет. Нулевая сумма в событии означает ноль единиц токена в этой записи, а баланс может остаться прежним. Проверьте инициатора транзакции, настоящий токен-контракт и фактические изменения баланса. Если есть отдельные несанкционированные расходы на ненулевую сумму, рассматривайте их как другой инцидент безопасности.
4. Почему кошелёк показывает «Отправлено» для транзакции, которой я не делал?
Кошелёк может описывать событие Transfer токена на основании полей, которые не совпадают с информацией о подписанте основной транзакции. Определённые события с нулевой суммой могут создавать видимость исходящего платежа. Проверьте инициатора транзакции и журналы контракта, прежде чем решать, что ваш аккаунт что-то подписал. Etherscan и Coinbase документируют эти различия.
5. Как два разных криптоадреса могут выглядеть одинаково?
Интерфейсы часто сокращают длинные адреса до нескольких символов в начале и конце. У двух разных адресов видимые части могут совпадать, хотя скрытая середина различается. Настоящий блокчейн-перевод использует полную строку. Короткое визуальное совпадение не позволяет удостоверить получателя.
6. Достаточно ли сверить первые четыре и последние четыре символа?
Нет. Мошеннические кампании специально эксплуатируют такую привычку. Сравнивайте адрес целиком с реквизитами получателя из независимо подтверждённого источника. Даже синтаксически корректный адрес с контрольной суммой, который часто встречается в истории, может принадлежать мошеннику. Для крупных сумм проверяйте также финальный экран подписи.
7. Безопасен ли адрес, если его контрольная сумма EIP-55 правильная?
Не обязательно. EIP-55 обнаруживает некоторые ошибки записи и кодирования, но не устанавливает личность владельца. Адрес Ethereum, контролируемый мошенником, тоже может иметь корректную контрольную сумму. Получателя всё равно нужно подтверждать через доверенный источник, независимый от истории транзакций.
8. Может ли подмена адреса похитить мою seed-фразу?
Не сама по себе. Базовая атака побуждает отправить средства на неверный адрес и не требует знания фразы восстановления. Однако сопутствующий фишинговый сайт или вредоносная программа могут попытаться получить секреты. Не переходите по подозрительным ссылкам и никогда не сообщайте фразу восстановления мнимой поддержке.
9. Address poisoning и dusting — одно и то же?
Нет, хотя они могут пересекаться. Dusting — широкое обозначение рассылки очень малых сумм на адреса, иногда для слежения или спама. Address poisoning нацелено на подстановку похожего получателя в момент выбора адреса пользователем. Приманка может быть нулевой или очень маленькой, а механизм зависит от сети и токен-контракта.
10. Подмена адреса — это то же самое, что перехват буфера обмена?
Нет. Подмена адреса загрязняет набор вариантов, из которых вы можете выбрать; вредоносная программа подмены буфера меняет адрес во время копирования или вставки на потенциально заражённом устройстве. Обе атаки способны перенаправить средства. Если вставленная строка неожиданно отличается от скопированной, остановите переводы и проверьте устройство, а не списывайте всё на историю операций.
11. Могут ли поддельные USDT или USDC появиться в истории транзакций?
Да. Контракт фальшивого токена может показывать знакомый тикер или название, а кошелёк или обозреватель сначала отобразит его события рядом с настоящими активами. Проверяйте точный адрес контракта по доверенному источнику. Название токена не является защищённым реестром личности и не должно служить основанием для платежа.
12. Возможна ли подмена адресов и в Bitcoin?
Обман с копированием адреса возможен и в Bitcoin, но механизмы отличаются от событий токенов ERC-20. Мошенники могут создавать похожие адреса и использовать микропереводы либо вводящую в заблуждение активность, чтобы повлиять на выбор. Получайте BTC-адрес непосредственно из авторизованных реквизитов. Не переносите семантику событий Ethereum на Bitcoin.
13. Может ли это произойти в Base, Arbitrum или BNB Smart Chain?
Да, похожие риски есть в EVM-совместимых сетях. Публичные адреса и история токенов помогают мошенникам показывать адреса-двойники. Совпадающий формат 0x не доказывает совместимость нужного актива и сети. Проверяйте личность получателя и маршрут независимо, особенно при переводах USDC и USDT.
14. Бывают ли атаки address poisoning в Solana?
Пользователи Solana тоже могут столкнуться с поддельными похожими адресами и незатребованными активами, хотя структура транзакций и токен-аккаунтов отличается от ERC-20 в Ethereum. Не копируйте получателя только потому, что он показан среди недавних контрагентов. Проверяйте точный публичный ключ и, если нужно, mint токена по надёжному источнику.
15. Можно ли доверять списку «Недавние получатели» в кошельке?
Не как доказательству личности. В нём могут быть адреса из недоверенной активности, а прежде использованный адрес может перестать подходить для нового платежа. Обращайтесь к контакту, который ранее проверили самостоятельно, или получайте новые авторизованные реквизиты у предполагаемого адресата.
16. QR-коды безопаснее копирования адресов?
Они могут уменьшить количество ошибок ручного ввода, но не удостоверяют получателя. Вредоносный или подменённый QR-код способен содержать адрес мошенника. Проверьте источник QR-кода, расшифрованный полный адрес и сеть до подписи. Удобство сканирования не заменяет проверку происхождения реквизитов.
17. Защищают ли аппаратные кошельки от address poisoning?
Помогают, но не устраняют угрозу полностью. Аппаратное устройство может вывести адрес назначения на независимый экран и позволить увидеть несовпадение с проверенным контактом. Но оно не знает владельца адреса. Если вы осознанно подтвердите мошеннический адрес, даже увидев его на экране, устройство может подписать перевод.
18. Что делать, если кошелёк предупреждает о сходстве адреса с прежним?
Остановитесь и проверьте происхождение адреса. Сходство может означать атаку, но не является окончательным доказательством. Снова откройте авторизованные реквизиты получателя, сравните каждый символ и уточните актив и сеть. Не игнорируйте предупреждение только потому, что начало и конец выглядят правильными.
19. Небезопасен ли кошелёк без предупреждений о подмене адресов?
Не обязательно, но и считать наличие защиты по умолчанию нельзя. Возможности детектирования различаются по продуктам, версиям и сетям. Даже кошелёк с предупреждениями может пропустить новую технику. Независимо от наличия автоматического оповещения нужно проверять весь адрес назначения.
20. Стоит ли сначала отправлять небольшую пробную сумму?
Часто да, когда это уместно, но только на адрес, подтверждённый до теста. Пробный платёж проверяет маршрут и возможность получения. Он не удостоверяет адрес из недоверенной истории. После теста сопоставляйте основной платёж с исходным авторизованным адресом, а не копируйте последнюю строку активности.
21. Нужно ли менять адрес кошелька после получения подозрительной «пыли»?
Не автоматически. Одна подозрительная запись обычно не означает, что приватный ключ раскрыт. Смена адреса может быть полезна по другим причинам конфиденциальности или организации работы, но добавляет расходы и сложности. Главная защита от подмены — подтверждение получателя, а не обязательная смена адреса после каждого события.
22. Нужно ли отзывать все approvals после предупреждения о подмене?
Не только из-за подозрительной нулевой записи. Компрометация разрешений токенов — отдельная угроза и требует собственных доказательств. При выявлении несанкционированных allowances или вредоносных подписей изучите их и при необходимости отзовите через проверенный интерфейс. Не выдавайте новых разрешений ради «очистки» истории.
23. Могут ли мошенники создать видимость отправки USDC, которую я не совершал?
В отдельных сценариях событий ERC-20 или поддельных токенов — да. В событии ваш адрес может отображаться отправителем, хотя вы не разрешали реальный перевод ненулевой суммы. Проверьте отправителя основной транзакции, выпустивший событие контракт, его сумму и фактическое изменение баланса.
24. Как понять, настоящая ли подозрительная операция с токеном?
Изучите транзакцию непосредственно в блокчейне, установите действительный контракт токена, отличите инициатора основного вызова от полей внутри выпущенных событий и сравните балансы до и после. Показанный тикер, картинка или знакомая маска адреса — слабые доказательства. Если сомневаетесь, не взаимодействуйте с токеном и связанными сайтами.
25. Может ли биржа отменить вывод, отправленный мошеннику?
После подтверждения в блокчейне обычно нет. У биржи могут быть правила отмены до передачи транзакции в сеть, а получающий сервис иногда способен помочь отследить активы или ограничить их дальнейшее движение. Никто не гарантирует возврат. Обращайтесь на биржу только через авторизованную поддержку и храните сведения о переводе.
26. Что немедленно делать после отправки на поддельный адрес?
Остановите дополнительные платежи; сохраните полные настоящий и мошеннический адреса, хеш транзакции, токен и сеть, исходные платёжные инструкции; сообщите реальному получателю, что он не получил оплату; оперативно уведомите соответствующих настоящих провайдеров или органы. Не отправляйте деньги или seed-фразы незнакомцам, обещающим отменить блокчейн-транзакцию.
27. Может ли мошенник похитить монеты просто потому, что я открыл его адрес?
Один лишь просмотр или копирование публичного адреса обычно не разрешает расходование средств в блокчейне. Опасность возникает, если вы отправляете на него деньги, подписываете вредоносное действие или следуете сопутствующим фишинговым указаниям. Скопированный адрес не является приватным ключом; тем не менее не подключайтесь к незапрошенным сайтам и не подтверждайте неизвестные взаимодействия с контрактами.
28. Возможно ли address poisoning при регулярных платежах одному человеку?
Да. При частых платежах узнаваемую маску адреса особенно заманчиво копировать из истории. Храните полностью подтверждённую запись с личностью получателя, активом, сетью, источником и датой. Любые изменения проверяйте отдельным каналом связи; не позволяйте похожему новому адресу незаметно вытеснить утверждённый.
29. Блокирует ли Terenval Wallet подставные адреса автоматически?
Статья этого не утверждает. Фактические текущие возможности Terenval Wallet необходимо проверить в установленном приложении и официальной документации. Независимо от производителя пользователям следует брать реквизиты из подтверждённого источника, сравнивать полный адрес, проверять блокчейн и просматривать итоговую транзакцию до подписи.
30. Какая одна привычка лучше всего защищает от подмены адресов?
Никогда не копируйте адрес получателя из истории лишь потому, что он кажется знакомым. Получайте его из независимо проверенного источника и подтверждайте полный адрес в момент подписи. Так разрывается ключевая цепочка между фальшивой исторической записью мошенника и вашим настоящим разрешением на платёж.
Дополнительные материалы Terenval
Для безопасности переводов: Руководство Terenval по выбору правильной сети вывода и материал об отсутствующем memo/destination tag объясняют ошибки маршрутизации, которые могут быть похожи на подмену получателя, но не тождественны ей.
Для проверки разрешений и контроля аккаунта: Читайте, как проверять и отзывать разрешения токенов, и чем seed-фраза отличается от приватного ключа и пароля кошелька. Эти статьи помогают отличить загрязнение истории от реальной компрометации разрешений и ключей.
Для сохранения доступа к кошельку: Наши руководства об использовании одного кошелька в двух приложениях и восстановлении доступа после закрытия приложения кошелька объясняют, почему смена интерфейса не равнозначна переводу средств на новый блокчейн-адрес.
Источники и примечания к исследованиям
Ниже перечислены материалы, подтверждающие технические объяснения, задокументированные инциденты и методологические оговорки. Они не служат рекомендацией посторонних продуктов. Оценки исследователей приводятся с указанием исходного периода, а не в качестве актуального универсального итога.
- MetaMask, 17 июня 2026 года — запущено обнаружение подмены адресов. Разработчик описывает предупреждения в процессе отправки и показатель Blockaid в 65,4 млн отмеченных попыток с января 2025 по февраль 2026 года. https://metamask.com/news/address-poisoning-detection
- Центр помощи MetaMask — мошенничество с подменой адресов. Механика атак, загрязнение истории, адреса-двойники, проверка первоисточника и предупреждения. https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/address-poisoning-scams/
- Центр помощи MetaMask — взлом буфера обмена. Различие между обманом через историю активности и заменой адреса на заражённом устройстве. https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/clipboard-hacking/
- Информационный центр Etherscan — атаки с подменой адресов. Объяснение спуфинга адресов-двойников и событий токенов, особенностей истории и фильтрации. https://info.etherscan.com/what-is-address-poisoning/
- Информационный центр Etherscan — атака с нулевыми переводами токенов. Предупреждения и правильная интерпретация событий с нулевой суммой. https://info.etherscan.com/zero-value-token-transfer-attack/
- Coinbase Unit 0x, 14 февраля 2023 года — Zero Transfer Phishing, часть 1. Технический разбор событий
Transferстандарта ERC-20 с нулевой суммой и их вводящего в заблуждение отображения. https://www.coinbase.com/blog/zero-transfer-phishing-part-1-attack-analysis - Chainalysis — анатомия мошенничества с подменой адресов. Восстановление событий WBTC-инцидента 2024 года, масштаб кампании, ограничения тестовых платежей и возврат значительной части средств. https://www.chainalysis.com/blog/address-poisoning-scam/
- Carnegie Mellon CyLab — исследование подмены криптовалютных адресов. Обзор выборки Ethereum/BSC за июль 2022 — июнь 2024 года: около 270 млн попыток, 17 млн адресов-целей и не менее 83,8 млн долларов подтверждённых потерь. https://www.cs.cmu.edu/news/2026/cylab-crypto-phishing
- Blockaid — растущая угроза address poisoning. Наблюдения поставщика защитных технологий о кампаниях в разных сетях и частоте атак; показатели относятся к методике этого провайдера. https://blockaid.io/blog/address-poisoning-the-growing-threat-draining-millions-from-crypto-users
- Ethereum ERC-20 — стандарт токенов. Спецификация требует событий
Transferдля переводов с нулевой суммой; объясняет, чего интерфейсы ожидают от журналов токенов. https://eips.ethereum.org/EIPS/eip-20 - Ethereum ERC-55 — адреса со смешанным регистром и контрольной суммой. Стандарт контрольного регистра адресов Ethereum, не стандарт подтверждения личности получателя. https://eips.ethereum.org/EIPS/eip-55
- Bitcoin.org — как избегать мошенничества. Рекомендации по подмене BTC-адресов, фальшивой поддержке и вредоносным программам. https://bitcoin.org/en/scams
- Bitcoin.org — защита вашего кошелька. Резервные копии, аппаратные кошельки, онлайн-сервисы и общие принципы безопасных переводов. https://bitcoin.org/en/secure-your-wallet
- Ledger Academy — атаки с подменой адресов. Угрозы для аппаратных кошельков, различия с dusting и рекомендации по полной проверке адресов. https://www.ledger.com/academy/topics/security/what-are-address-poisoning-attacks-in-crypto-and-how-to-avoid-them
- Ledger Academy — лучшие практики защиты аппаратного кошелька. Необходимость проверки подробностей транзакции и адреса на устройстве. https://www.ledger.com/academy/hardwarewallet/best-practices-when-using-a-hardware-wallet
- Phantom — распространённые виды криптомошенничества. Рекомендации провайдера кошелька не копировать получателей из истории операций. https://phantom.com/learn/crypto-101/common-crypto-scams
- Ethereum.org — помощь при мошенничестве и сообщения об инцидентах. Сохранение доказательств, отслеживание активов и ограничения восстановления переводов. https://ethereum.org/community/support/scams/
- Bitquery — блокчейн-расследование подмены адресов. Дополнительный анализ кампаний с адресами-двойниками в Ethereum; его показатели нельзя складывать с самостоятельными историческими выборками без согласования методов. https://www.bitquery.io/investigations/address-poisoning-ethereum
Редакционная методология, рамки материала и авторский анализ
Информация актуальна по состоянию на 3 ноября 2026 года. Это образовательное руководство формата Evergreen. Примеры служат для объяснения, а показатели частоты атак и описания защитных возможностей кошельков относятся к датам первоначальных публикаций. Наличие функции безопасности на момент публикации не гарантирует одинаковой работы на каждом устройстве, в каждой версии программы, токене или блокчейне. Перед тем как полагаться на функцию, проверяйте её в актуальной официальной документации.
Работа с источниками: Мы различаем формулировки стандартов токенов и адресов Ethereum и особенности отдельных нестандартных контрактов; событие токена и отправителя основной транзакции; подозреваемую попытку подмены и подтверждённый платёж жертвы; подтверждённый ошибочный перевод и безвозвратную чистую потерю, если средства впоследствии вернули. Данные Carnegie Mellon, Chainalysis, Blockaid и разработчиков кошельков не складываются в вымышленные общеотраслевые итоги.
Авторские разработки Terenval: Source-of-Truth Transfer Protocol, Recipient Trust Ledger, Poisoned-History Triage Matrix и Transfer Risk Budget — самостоятельно подготовленные объяснительные модели. Их задача — ясно показать границы доказательств и решений, а не заявлять о существовании независимо подтверждённого алгоритма выявления мошенничества. Примерные адреса и расчёты казначейства вымышлены: это не реальные платёжные реквизиты, сведения о жертвах или эмпирически измеренные показатели потерь.
Независимость редакционной и продуктовой частей: Terenval Wallet упоминается в контексте оценки самостоятельного хранения, а не как доказательство наличия конкретного механизма выявления подмены адресов, аппаратного подписанта, верифицированной адресной книги или программы компенсации. Редакционные выводы не зависят от выбора Terenval Wallet. Этот материал не является индивидуальной юридической, налоговой, инвестиционной или антикризисной рекомендацией и не гарантирует сохранность либо возврат средств.