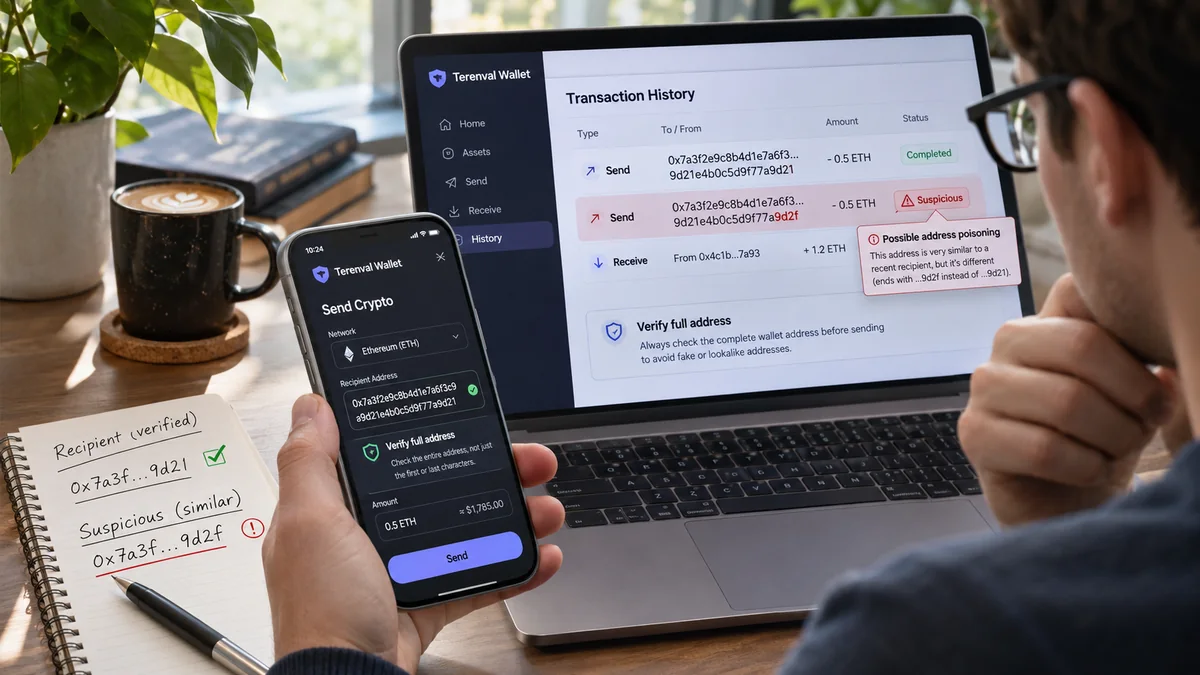
O envenenamento de endereços de criptomoedas (address poisoning) é um golpe de engenharia social que leva alguém a enviar criptoativos para um endereço controlado por um golpista, parecido com o de um destinatário legítimo. Os criminosos inserem o endereço semelhante onde as pessoas esperam encontrar destinatários conhecidos: no histórico de atividades da carteira, no registro de transferências de tokens de um explorador de blocos ou nas sugestões de endereços recentes. Quando a vítima copia esse endereço e assina um pagamento verdadeiro, o blockchain envia os recursos ao golpista. O registro fraudulento, por si só, normalmente não rouba fundos nem comprova que a chave privada da carteira foi comprometida.
A diferença entre uma transação normal e um erro catastrófico pode estar em alguns caracteres escondidos no meio de um endereço abreviado. Isso é especialmente perigoso para quem movimenta regularmente USDT, USDC, ETH ou outros ativos entre uma carteira e uma corretora, ou entre duas contas próprias. Um 0x1234…ABCD aparentemente familiar não comprova identidade: dois endereços Ethereum independentes podem exibir os mesmos caracteres nas extremidades.
Resposta curta: O address poisoning funciona inserindo no seu histórico de transações um destino falso, visualmente parecido com o verdadeiro, muitas vezes por meio de uma transferência de valor zero ou de um pagamento minúsculo recebido. Não reutilize endereços apenas porque aparecem no histórico. Obtenha o destinatário de uma fonte confiável verificada separadamente, compare o endereço completo, confirme o blockchain e o ativo exatos e confira os detalhes finais antes de autorizar. Se você apenas recebeu um registro suspeito de valor zero e não utilizou o endereço, seus fundos não foram automaticamente roubados.
Avaliação editorial da Terenval: Uma transação histórica comprova que algo apareceu no blockchain; não certifica que o destinatário exibido é confiável. Um processo de pagamento robusto precisa proteger não apenas as chaves privadas, mas também a procedência do endereço de destino. Este guia apresenta o Protocolo de Transferência com Fonte Confiável da Terenval, o Registro de Confiança de Destinatários, a Matriz de Triagem de Histórico Envenenado e o Orçamento de Risco de Transferências. São modelos educacionais originais de decisão — não uma certificação de segurança, uma função antienvenenamento já implementada na Terenval nem uma garantia de reembolso.
Principais pontos
- O envenenamento ataca principalmente a escolha do destinatário. O golpista planta um endereço enganosamente familiar e espera que o usuário o selecione depois.
- Você não precisa clicar no registro malicioso para virar alvo. Golpistas podem enviar pequenas quantias (dust) ou gerar determinados eventos de token de valor zero em redes públicas sem sua aprovação.
- Um registro de transferência de token de valor zero não é necessariamente um pagamento enviado e assinado por você. Alguns eventos ERC-20 podem ser criados sem que o suposto remetente tenha autorizado uma transferência real.
- Prefixo e sufixo visíveis não comprovam identidade. Endereços semelhantes exploram interfaces abreviadas e atalhos de reconhecimento humano.
- A origem do endereço importa tanto quanto sua aparência. Copie o destino de um destinatário verificado, de uma página autenticada de depósito/saque ou de um registro confirmado de forma independente — não da atividade recente.
- Ativo e rede são verificações distintas. USDT em Ethereum, Tron, Solana e outras redes não é uma rota intercambiável apenas porque o nome do token coincide.
- Envenenamento de endereços e malware de área de transferência são diferentes. Um contamina a lista de possíveis destinatários; o outro pode alterar o destino colado no dispositivo.
- Uma carteira de hardware pode oferecer uma tela independente para conferir a transação. Ela não sabe se você escolheu um destinatário fraudulento originalmente; examine o endereço exibido no dispositivo.
- Uma agenda de endereços só ajuda quando foi preenchida a partir de fontes confiáveis. Salvar o endereço do golpista torna o risco persistente, em vez de eliminá-lo.
- Uma transferência de teste só é útil depois da verificação do destinatário. Enviar uma pequena quantia a um endereço falso não verificado apenas demonstra que você consegue pagar ao golpista.
- Suspeita de poisoning não significa automaticamente exposição da seed. Não importe sua frase de recuperação às pressas em um aplicativo desconhecido nem envie fundos a um suposto especialista em recuperação.
- Transferências confirmadas no blockchain geralmente são irreversíveis. Preserve rapidamente os comprovantes e informe canais autênticos de corretoras, provedores ou autoridades se houver envio ao destinatário errado.
- Os números de pesquisas medem populações e períodos diferentes. Milhões de tentativas sinalizadas não significam milhões de vítimas de roubos confirmados.
- A Terenval Wallet deve ser avaliada pelas funções comprovadas. Estes princípios de verificação valem para a Terenval ou qualquer outra carteira, haja ou não detecção automática de endereços semelhantes.
O que é envenenamento de endereços de criptomoedas?
Envenenamento de endereços de criptomoedas, também chamado de wallet address poisoning, transaction-history poisoning ou, em algumas variantes, address spoofing, é uma fraude que coloca um endereço semelhante, controlado pelo criminoso, diante de um possível remetente. O golpista não precisa alterar as regras de consenso do Bitcoin ou do Ethereum. Ele explora a diferença entre um endereço aparecer em uma interface aparentemente confiável e esse endereço ter sido verificado de maneira independente como pertencente ao destinatário pretendido.
Um blockchain público preserva registros de transações segundo suas próprias regras. Um explorador normalmente apresenta dados reais da rede, mas um dado verdadeiro pode descrever um evento intencionalmente enganoso. O explorador pode mostrar fielmente um evento de token que o golpista criou para confundir o usuário. Portanto, o golpe não exige um explorador falso nem a falsificação do blockchain. O histórico confiável passa a ser usado como fonte não confiável de endereços.
A explicação da MetaMask descreve o uso de endereços parecidos com contatos reais que surgem no histórico; a investigação da Etherscan documenta tanto a inserção de endereços semelhantes quanto a falsificação de eventos de tokens. O mecanismo técnico pode variar, mas o objetivo final é o mesmo: fazer a vítima assinar uma transferência verdadeira para a conta errada.
Qual é a diferença entre o endereço do destinatário e o aplicativo de carteira?
Um endereço de criptomoeda é um identificador específico de uma rede associado a uma conta ou condição de gasto. O aplicativo de carteira é a interface usada para consultar dados, preparar transferências e autorizar transações. Ele pode mostrar entradas, saídas, logs de tokens, destinatários sugeridos e contatos; nem todos esses itens têm o mesmo grau de confiabilidade.
Se um desconhecido enviar uma quantia minúscula ao seu endereço público, isso não lhe dará sua chave privada. Da mesma forma, se o endereço dele aparecer junto das suas transações legítimas, isso não significa que você o aprovou como destinatário. Visibilidade não é autorização. Trate o feed de atividades como dados históricos, e não como uma lista validada de destinatários.
Por que esse golpe funciona apesar da transparência do blockchain?
O blockchain pode mostrar hash da transação, contrato emissor, valor, remetente e destinatário. Mas a carteira costuma resumir tudo em uma linha como Enviado · 0x2A8c…91F0. O usuário se lembra daquele prefixo e sufixo de um pagamento anterior, acredita que a nova linha representa o mesmo contato e toca em Copiar.
O sucesso do golpista depende da diferença entre o que a interface facilita reconhecer e o que a transação realmente utilizará. A rede executa o endereço completo, não a versão abreviada. A transparência do blockchain pode ajudar a investigar a manipulação depois, mas não desfaz o dano de assinar para o destino errado.
Como funciona o golpe de address poisoning: cinco etapas
A versão mais conhecida segue cinco etapas. São observações defensivas sobre o processo, não instruções para criar endereços fraudulentos ou eventos falsos.
- Existe uma relação legítima. Alguém paga uma empresa, envia fundos a um endereço de depósito de corretora ou transfere cripto entre contas próprias. Remetente e destinatário ficam visíveis na rede.
- O golpista observa a atividade pública. Ele identifica uma relação de endereços frequente ou de alto valor a partir dos registros de transações. Não precisa invadir o computador da vítima.
- Um endereço semelhante é introduzido. O criminoso usa outro endereço com prefixo e sufixo visíveis enganosamente parecidos e faz com que ele apareça nas atividades por uma pequena transferência ou evento de token enganoso.
- A relação falsa ganha aparência de legitimidade. Uma carteira ou explorador exibe o endereço do criminoso perto de registros verdadeiros, às vezes com símbolo de token e direção semelhantes a atividades normais.
- Um pagamento real é desviado. Dias ou meses depois, o usuário copia um endereço histórico ou sugerido, em vez de consultar o destinatário verificado, e assina a transferência ao golpista.
O limite crítico de segurança é ultrapassado na quinta etapa, não na terceira. Por isso, algumas pessoas veem vários registros suspeitos sem perder dinheiro, enquanto uma única reutilização posterior do endereço pode provocar um prejuízo enorme. A análise técnica da Coinbase Unit 0x documenta como esses esquemas exploram a cópia de endereços e sua apresentação na interface.
Por que o histórico de transações é uma agenda ruim de endereços
O histórico responde a uma pergunta limitada: O que esta carteira ou contrato de token registrou? Uma agenda de destinatários deve responder a outra: Qual destino eu verifiquei deliberadamente, para qual ativo, rede e finalidade? Copiar do histórico mistura as duas coisas.
Um destinatário seguro seis meses atrás pode ter sido um endereço de depósito de uso único, contrato de ponte, conta de pagamento de terceiros ou endereço desativado pelo recebedor. Mesmo sem golpe, reutilizar endereços históricos pode ser perigoso. O poisoning acrescenta um adversário que fabrica deliberadamente endereços parecidos e informações de sequência enganosas.
Uma transferência de valor zero pode aparecer sem minha autorização?
Sim, dependendo do contrato de token e da semântica dos eventos. O padrão ERC-20 exige especificamente que transferências de valor zero sejam tratadas como transferências normais e emitam um evento Transfer. A investigação da Coinbase de 2023 demonstrou como certas implementações de contratos podiam gerar registros de valor zero envolvendo o endereço público da vítima sem sua aprovação para qualquer movimentação relevante. Isso difere de um criminoso gastar os tokens da vítima.
Não presuma que todo evento de valor zero é um ataque ou que todos os eventos suspeitos usam o mesmo comportamento contratual. Algumas transferências de zero são legítimas; as implementações variam e interfaces de terceiros podem combinar diferentes categorias de operações e eventos. O correto é examinar quem iniciou a transação, o contrato, o valor do evento, a mudança real de saldo e a contraparte pretendida, não deduzir roubo da chave privada a partir de uma linha marcada como “Enviado”.
Exemplo ilustrativo: dois endereços que parecem iguais
Os endereços a seguir são sequências fictícias para demonstração, não destinos reais recomendados nem provas de um incidente. Eles compartilham intencionalmente os caracteres iniciais e finais, mas diferem no meio:
| Campo | Exibição ilustrativa | Significado para a segurança |
|---|---|---|
| Destinatário verificado, abreviado | 0x8F1a…e72B |
Apenas uma pista visual; não é o identificador completo verificado |
| Endereço semelhante do golpista, abreviado | 0x8F1a…e72B |
Parece idêntico na interface abreviada |
| Destinatário verificado, completo | 0x8F1a3dC06bAE417952Dd6E8fA0c3012B45e7e72B |
Compare com uma fonte autenticada independente |
| Endereço semelhante, completo | 0x8F1a9fB92dAC017e45628b3aC49D7821f9b0e72B |
Endereço diferente; pode desviar os fundos |
Essas sequências ilustram ambiguidade visual e não representam necessariamente endereços com checksum EIP-55 de maiúsculas e minúsculas válido. Não as cole em uma carteira real nem as use para pagamentos.
A armadilha não é a invalidade de endereços hexadecimais. Tanto uma carteira legítima quanto a do golpista podem ter endereços sintaticamente plausíveis. A armadilha é presumir que fragmentos idênticos 0x8F1a…e72B provam que se trata do mesmo destinatário. Não provam.
Regra operacional da Terenval: Antes de qualquer transferência irreversível, compare o destino completo com uma fonte confiável separada. Se ele vier em QR code, o endereço completo decodificado também deve coincidir com o destinatário pretendido. Caso a carteira não consiga exibir o endereço inteiro com segurança, use outra forma confiável de visualização ou verificação antes de prosseguir.
Ataques de valor zero, tokens falsos e dusting: quais são as diferenças?
A expressão address poisoning é usada com frequência para comportamentos relacionados. Eles podem parecer semelhantes na lista de atividades, mas não deixam as mesmas evidências on-chain nem implicam o mesmo incidente de segurança.
| Padrão | O que aparece na interface | A vítima precisa assinar o evento recebido? | Objetivo típico do golpista | Resposta adequada |
|---|---|---|---|---|
| Pequena transferência legítima (dust) | Quantia mínima recebida de endereço desconhecido | Não | Chamar atenção, rastrear, contaminar histórico ou atrair a vítima | Não interaja com a origem; verifique os destinatários de modo independente |
| Registro ERC-20 de valor zero | Evento Transfer de zero unidades, possivelmente com campos de origem/destino enganosos |
Não necessariamente, conforme a implementação | Fabricar histórico aparente de entradas e saídas | Inspecione a transação iniciadora, o evento e a variação de saldo |
| Evento de token falsificado | Transferência ou nome de token parecido com USDT, USDC ou outro ativo reconhecido | Não necessariamente | Fazer uma transferência fraudulenta parecer importante ou autêntica | Confira o endereço do contrato do token, não apenas seu símbolo |
| Endereço semelhante na atividade recente | Destinatário com o mesmo prefixo/sufixo abreviado de um contato real | Não, para inserir a isca recebida | Ser copiado em uma transferência futura | Volte à fonte original verificada do destinatário |
| Malware de sequestro da área de transferência | Endereço incorreto depois de copiar/colar, mesmo quando a fonte estava correta | O malware age no dispositivo local | Substituir o destino correto do pagamento | Suspenda transferências; examine a segurança do dispositivo e compare o endereço colado independentemente |
| Phishing de aprovação ou assinatura | Permissão maliciosa de gasto ou mensagem assinada | Normalmente exige autorização nociva | Obter capacidade de mover tokens ou usar assinatura indevida | Examine aprovações/assinaturas e adote resposta específica ao incidente |
A Etherscan explica a falsificação de endereços e de eventos. Seu artigo específico sobre transferências de valor zero mostra por que esses registros podem ser ocultados ou sinalizados. A MetaMask documenta o sequestro da área de transferência como um problema distinto ligado ao software do dispositivo.
Transferência de valor zero não significa risco zero
O valor transportado pelo evento falso pode ser exatamente zero, mas seu efeito comportamental pretendido pode ser enorme. O registro suspeito pode permanecer por semanas enquanto o alvo recebe pagamentos normais. Quando a pessoa prepara uma transferência grande, o endereço falso já está esperando na lista de atividades recentes. O golpista só precisa de uma cópia errada e uma assinatura válida.
Como logs de valor zero também podem ter causas benignas, afirmar que “toda transferência zero é criminosa” não tem base nas evidências. A regra útil é que históricos de valor zero não são fontes confiáveis de destinatários, sobretudo quando um endereço novo se parece muito com outro já utilizado.
Dusting compromete automaticamente uma carteira?
Não. Receber espontaneamente uma quantia mínima de moeda ou token normalmente não revela chaves privadas, autoriza transferências nem altera quem controla o endereço. O dusting ainda pode trazer riscos à privacidade, poluir o histórico ou direcionar atenção a sites fraudulentos. O ativo também pode ser um token falso destinado a atrair o usuário para interações perigosas. Você não precisa devolver o dust nem conectar-se a um site para “limpá-lo”.
Se uma carteira mostrar inesperadamente um token com nome promocional, site ou promessa de recompensa, evite seguir o link. Não conceda permissões para remover o token. Saldo e endereço do remetente precisam ser avaliados de forma independente.
Como um explorador pode mostrar uma transferência que eu não fiz?
Exploradores podem oferecer diferentes visualizações: transações principais do blockchain, chamadas internas, eventos de tokens e ações de contrato decodificadas. Elas não são equivalentes. O campo from dentro de um evento emitido pelo contrato não comprova, sozinho, que o titular do endereço assinou a transação principal.
Em uma transação EVM, investigue o verdadeiro remetente da transação e o contrato de token que emitiu o log. Compare o valor do evento com mudanças reais de saldo. Um evento enganoso ainda é um log verdadeiro registrado no blockchain; sua interpretação pode ser enganosa mesmo que os dados sejam autênticos. As análises da Coinbase Unit 0x e da Etherscan citadas acima fornecem a base técnica dessa distinção.
Address poisoning vs. sequestro da área de transferência vs. roubo de chave privada
Confundir essas ameaças pode levar a ações de recuperação desnecessárias e perigosas. No envenenamento puro, a autoridade de assinatura da carteira pode continuar intacta. No sequestro da área de transferência, pode haver malware instalado, comprometendo o ambiente de preparação das transações. Num comprometimento real da chave privada, o criminoso pode autorizar gastos sem participação do usuário.
| Sintoma observado | Mais compatível com | O que não comprova | Primeira medida segura |
|---|---|---|---|
| Transferência minúscula não solicitada de endereço parecido | Envenenamento do histórico ou dusting | Roubo da frase de recuperação | Não copie o remetente; verifique os registros na rede |
| Evento “enviado” de zero tokens que você nunca assinou | Falsificação de evento de token | Que a carteira assinou uma transferência | Examine o iniciador e o contrato do token |
| Endereço copiado muda ao ser colado | Manipulação da área de transferência ou erro do app | Apenas envenenamento de endereços | Suspenda pagamentos e examine o dispositivo |
| Transação de gasto não nulo e não autorizada, assinada pela conta | Possível comprometimento de chave, sessão ou autorização | Apenas um registro adulterado no histórico | Contenha o risco, preserve evidências e investigue permissões de assinatura |
Permissão ou allowance ERC-20 inesperada |
Phishing de aprovação ou outro evento de permissão | Que uma transferência dust a causou | Revise e revogue a permissão quando apropriado |
| Destinatário legítimo confirma endereço diferente do candidato da carteira | Candidato não confiável ou destino desatualizado | Quem introduziu a divergência | Descarte o candidato e confira com o destinatário |
Por que importa: Mudar de aplicativo não resolve a exposição de uma chave privada; e trocar a seed não é automaticamente necessário só porque alguém enviou um evento zero não solicitado. Por outro lado, classificar saídas não autorizadas de valor não nulo como “apenas poisoning” seria perigoso.
O guia separado da Terenval sobre verificar e revogar aprovações de tokens explica outra classe de riscos. Seu guia de migração após comprometimento da carteira aborda casos de perda real do sigilo das credenciais de assinatura. Nenhum deles deve ser confundido com simples contaminação do histórico.
Qual é a dimensão do address poisoning? O que mostram as evidências
Várias investigações independentes mostram que esse golpe não é hipotético nem um caso isolado. Mas é fundamental interpretar as estatísticas considerando seus denominadores e períodos de pesquisa.
| Pesquisa ou divulgação | Observação relatada | Período ou abrangência | O que o número não significa |
|---|---|---|---|
| Resumo da pesquisa do Carnegie Mellon CyLab | Aproximadamente 270 milhões de tentativas, 17 milhões de endereços visados e pelo menos US$ 83,8 milhões em perdas confirmadas | Ethereum e BNB Smart Chain, julho de 2022 a junho de 2024 | Não significa 270 milhões de vítimas nem um total acumulado atualizado |
| MetaMask citando a Blockaid | 65,4 milhões de transações de address poisoning sinalizadas | Janeiro de 2025 a fevereiro de 2026 | Não significa 65,4 milhões de roubos bem-sucedidos; metodologias distintas podem se sobrepor conceitualmente |
| Investigação da Chainalysis | Cerca de US$ 68 milhões em WBTC temporariamente desviados em um grande incidente de 2024; uma parte substancial foi devolvida depois | Campanha específica e caso de maio de 2024 | Não comprova que todo o valor ficou definitivamente perdido |
| Análise da Blockaid | Atividade crescente em várias redes, incluindo ataques em interfaces de carteiras de contratos inteligentes | Observações documentadas de 2025–2026 | Não é um censo de todas as redes, provedores ou tentativas de phishing |
O resumo da pesquisa da Carnegie Mellon descreve a escala e as perdas verificadas em sua amostra histórica. O anúncio da MetaMask de 17 de junho de 2026 apresenta a estimativa de 65,4 milhões da Blockaid e descreve um recurso de alerta. O estudo de caso da Chainalysis oferece um contraponto às manchetes simplificadas: grande parte do pagamento espetacular de 2024 foi devolvida posteriormente.
Conclusão analítica da Terenval: O dado alarmante não é apenas a quantidade de registros fraudulentos, mas a assimetria entre o esforço do golpista e o possível prejuízo da vítima. Um criminoso consegue espalhar muitas iscas de baixo custo e lucrar com poucas transferências grandes bem-sucedidas. Um sistema que só reduz a taxa média de erros ainda pode deixar uma exposição relevante a eventos raros de alto valor.
Por que não se deve somar essas contagens
A amostra de Carnegie Mellon e as contagens da Blockaid abrangem períodos e metodologias diferentes; alguns serviços contam tentativas, outros endereços únicos visados e outros pagamentos de fato enviados a criminosos. Somá-los como “335 milhões de vítimas” seria incorreto matemática e editorialmente. Uma única carteira pode receber muitas tentativas, e uma campanha pode mirar milhares de endereços sem ter sucesso.
Ao comparar qualquer estatística nova, pergunte: Qual é a unidade contada? Qual blockchain? Quais datas? Casos suspeitos e confirmados foram separados? Valores devolvidos foram abatidos das perdas? Essas distinções são mais úteis que um número dramático sem metodologia.
Um incidente real: por que uma transferência de teste não evitou um erro catastrófico
A Chainalysis documentou um desvio de WBTC em maio de 2024 no qual a vítima fez uma pequena transferência legítima e depois enviou uma transferência muito maior a um destino enganosamente semelhante. O caso mostra uma limitação importante: o teste só protege se você continuar usando exatamente o destinatário autenticado no teste verificado, e não se depois escolher um endereço parecido no histórico.
Isso não demonstra que todos os testes são inúteis. Demonstra que a continuidade do destino entre teste e pagamento principal faz parte da segurança. Se você verifica independentemente A, testa A e depois envia o valor principal a B porque B se parece com A, o teste nunca validou B.
Por que endereços parecidos são possíveis?
Ethereum e muitas redes compatíveis com EVM representam endereços comuns de contas controladas externamente como identificadores de 20 bytes, normalmente escritos com 0x seguido de 40 caracteres hexadecimais. As interfaces costumam abreviá-los. Dois endereços completos diferentes podem compartilhar alguns caracteres visíveis. O formato do endereço valida sua estrutura; não informa se a conta pertence ao amigo, à corretora ou à empresa que você pretende pagar.
Num modelo meramente ilustrativo de caracteres hexadecimais uniformes, a probabilidade de um endereço aleatório coincidir com um conjunto específico de oito caracteres hexadecimais designados é 1 / 16^8, ou aproximadamente uma em 4,29 bilhões. Isso não torna segura uma coincidência abreviada na tela. Um adversário seleciona deliberadamente endereços semelhantes, faz muitas tentativas e escolhe o que o alvo verá; não é o mesmo experimento de receber um endereço aleatório independente. Nem essa probabilidade simplificada nem um checksum válido provam a identidade do titular.
O checksum EIP-55 protege contra address poisoning?
Apenas parcialmente — e para outra finalidade. O EIP-55 define a codificação de checksum com letras maiúsculas e minúsculas em endereços Ethereum, ajudando a detectar certos erros acidentais de transcrição. Um endereço com checksum válido ainda pode pertencer a um golpista. O EIP-55 não certifica que ele corresponde a uma empresa, conta de depósito de corretora ou destinatário anterior.
Se a interface mostra endereços inteiramente em minúsculas, a verificação visual baseada em maiúsculas pode nem estar disponível. Se mostra a capitalização do checksum, não a confunda com confirmação positiva da identidade. Validar o checksum e autenticar o destinatário resolvem problemas diferentes.
Um nome ENS resolve o problema?
Um nome legível pode reduzir a dependência de sequências difíceis, mas nomes também não são automaticamente seguros. Verifique grafia, titularidade do domínio, status de resolução e endereço completo resolvido no momento, por uma interface confiável. Nomes podem ser falsificados por substituições sutis de caracteres, alterados pelo controlador ou resolvidos de maneira diferente conforme as circunstâncias. Um nome salvo só é útil se sua identidade e resolução forem confiáveis na hora do pagamento.
O mesmo princípio se aplica a QR codes e contatos salvos. Eles são formatos de entrega de um destino, não provas independentes de que o destino está correto.
O address poisoning afeta Ethereum, Bitcoin, Solana e outras redes?
O engano central — copiar um destino falso parecido com o legítimo — pode ocorrer em diversas redes, mas os mecanismos on-chain específicos são diferentes. Não presuma que o modelo de eventos ERC-20 do Ethereum exista sem alterações no Bitcoin ou na Solana.
| Rede / classe de ativo | Exposição relevante | Cuidado técnico | Hábito operacional mais seguro |
|---|---|---|---|
| Ethereum e redes EVM (como Base, Arbitrum, BNB Smart Chain) | Destinatários 0x semelhantes, dust e histórico enganoso de eventos de tokens |
Logs ERC-20 não equivalem ao assinante da transação principal | Comparar o destinatário completo com fonte confiável separada |
| USDT / USDC em várias redes | Mesmo ticker pode aparecer em interfaces de blockchains diferentes | Símbolo não identifica rede nem contrato | Confirmar rede, contrato do token e destino em conjunto |
| Bitcoin | Endereços de pagamento semelhantes, dust e cópia do histórico | UTXOs e formatos/scripts de endereços Bitcoin são distintos de eventos ERC-20 | Solicitar endereço de recebimento autenticado e conferir o texto completo |
| Solana | Chaves públicas semelhantes, ativos não solicitados e históricos desconhecidos | Modelo de transações e contas de token não é uma cópia do ERC-20 | Verificar a chave pública exata, o mint do token e o destinatário |
| Pagamentos com carteira de hardware | Um destino inadequado pode ser apresentado para confirmação no dispositivo | Assinatura segura não reconhece relações comerciais | Conferir o destino mostrado no dispositivo com a referência confiável |
| Saques de corretoras | Destino errado colado em formulário de saque autenticado | Segurança da conta da corretora não comprova a titularidade do destinatário | Confirmar endereço, rede do token e memo/tag na página autenticada do recebedor |
O relatório técnico da Etherscan analisa principalmente o comportamento de eventos de tokens EVM. O guia de golpes do Bitcoin.org alerta separadamente sobre envenenamento de endereços Bitcoin e malware. As orientações da Phantom também aconselham a não copiar destinatários do histórico.
Por que reutilizar um endereço EVM em várias redes pode confundir
Muitas redes EVM compartilham o conhecido formato 0x, e a mesma chave da carteira pode controlar o mesmo endereço aparente em blockchains compatíveis. Isso não significa que todos os tokens, rotas de transferência ou contratos funcionem da mesma forma. Um endereço Ethereum válido pode parecer um destino tecnicamente válido em outra rede onde o destinatário não espera a transferência ou não consegue acessar o ativo específico.
Poisoning é um erro de identidade; escolher um blockchain incompatível é um erro de roteamento e suporte ao ativo. Ambos podem ocorrer juntos. O guia da Terenval sobre seleção de redes aborda o roteamento; este artigo acrescenta a verificação da procedência do destinatário, que a escolha da rede não resolve sozinha.
Endereços Bitcoin são protegidos por checksum?
As codificações de endereços Bitcoin incluem mecanismos de detecção de erros, mas eles servem para identificar determinadas sequências malformadas ou digitadas incorretamente — não para identificar o beneficiário real. Um endereço Bitcoin sintaticamente válido pode pertencer a um golpista. Mesmo que a carteira rejeite um endereço inválido, ela pode aceitar um endereço malicioso perfeitamente válido.
Para pagamentos Bitcoin de alto valor, confirme o endereço exato ou outras instruções de recebimento autenticadas por um canal separado e siga as boas práticas de segurança de carteiras Bitcoin. Não presuma que um prefixo conhecido como bc1 autentique alguém; tampouco reutilize automaticamente um endereço anterior quando um comerciante ou custodiante pode emitir novas instruções.
Protocolo de Transferência com Fonte Confiável da Terenval: uma forma mais segura de enviar cripto
Modelo original da Terenval: O Protocolo de Transferência com Fonte Confiável é um conjunto repetível de decisões para transferências em que um erro de destinatário pode ser irreversível. Ele parte do princípio de que a interface, o histórico, a área de transferência e as sugestões recentes podem conter dados não confiáveis. Não significa que a Terenval Wallet execute automaticamente essas verificações ou consiga evitar todas as fraudes.
O protocolo tem cinco etapas de validação. A transferência não deve avançar se faltarem as evidências correspondentes. Em pagamentos rotineiros, as verificações podem ser rápidas; em valores elevados ou situações incomuns, devem ser documentadas e confirmadas independentemente.
Etapa 1 — Defina a intenção do pagamento
Anote o que você realmente pretende fazer, independentemente de qualquer endereço candidato. Identifique quem deve receber, qual ativo, qual rede, qual finalidade e se há memo ou destination tag obrigatório. Por exemplo: “Enviar 250 USDC na rede principal Ethereum ao endereço de tesouraria verificado do Fornecedor A, fatura nº 1048”.
Isso impede que um endereço histórico da carteira determine silenciosamente a tarefa. Se a carteira sugerir um destino recente antes de você identificar o destinatário por conta própria, não trate a sugestão como autoridade. O histórico não é a instrução.
Etapa 2 — Autentique a origem das instruções do destinatário
Obtenha o endereço diretamente de uma fonte que você já conhece e confia: a tela de recebimento verificada do destinatário, uma página de depósito autenticada da corretora, uma solicitação comercial validada pelo canal estabelecido da empresa ou um contato salvo após verificação integral anterior.
Em pagamentos comerciais, verifique mudanças de endereço por outro canal de comunicação já estabelecido, especialmente quando surgem em e-mail novo, mensagem privada ou fatura editada. Uma fatura comprometida ou conversa de suporte falsificada pode contornar até uma comparação hexadecimal rigorosa. A identidade do destinatário deve ser autenticada antes de considerar o endereço como dele.
Nunca use a descrição de um airdrop inesperado, a lista “interagiu recentemente” de um explorador nem uma mensagem de suporte não solicitada como fonte original das instruções de pagamento.
Etapa 3 — Compare o destino inteiro, não sua abreviação
Compare o endereço completo exibido no fluxo final de envio com o obtido na Etapa 2. Use a visualização integral, incluindo os caracteres centrais. Isso é fundamental quando os candidatos têm prefixos e sufixos iguais. Confira o resultado depois de colar: copiar com sucesso não garante que a área de transferência ou o campo de destino preservou o texto correto.
Se houver um dispositivo de assinatura de hardware que mostre o destinatário em sua própria tela confiável, compare-o com a referência da Etapa 2, não com uma linha suspeita do histórico. Se o dispositivo não consegue exibir claramente os detalhes relevantes, não considere uma confirmação opaca como verificação suficiente.
Um QR code pode evitar alguns erros de digitação, mas não comprova identidade. Verifique quem o forneceu e examine o endereço decodificado numa interface confiável. Se o QR code ou o endereço mudou desde a última verificação, entenda o motivo antes de assinar.
Etapa 4 — Confira a rota e as implicações da autorização
Confirme ativo e rede exatos, o contrato do token quando aplicável, a capacidade do destinatário de receber esse ativo e as regras de memo/tag. Para ERC-20, certifique-se de que o contrato enviado é do token genuíno, não de um imitador com o mesmo símbolo. Para depósitos em corretoras, use as instruções atuais da página de depósito autenticada, e não uma transação de saída antiga ou foto de QR code anterior.
Distinga transferências normais de permissões e interações com contratos. Uma transação que solicita aprovação ilimitada ou assinatura incompreensível não é a mesma operação que transferir uma moeda. Se a solicitação mudar inesperadamente, interrompa e verifique o que ela realmente autoriza.
Etapa 5 — Autorize, concilie e preserve a referência
Para transferências importantes, considere um valor pequeno de teste ao destinatário integralmente verificado, quando adequado e economicamente razoável. Confirme com o recebedor que o teste chegou pela rede correta. Depois, abra novamente o destinatário na mesma fonte autenticada e confira o endereço do envio principal antes de autorizar. Não mude para “último usado” só porque o teste apareceu no feed.
Após a transmissão, examine a transação on-chain real: destino, ativo, valor, rede e status. Guarde a referência original do destinatário confiável e o hash. A confirmação do blockchain comprova que aquela transação registrada ocorreu; não comprova sozinha que você pagou a pessoa pretendida.
Checklist compacto antes de enviar
| Pergunta | Resposta necessária antes de assinar |
|---|---|
| Quem é o destinatário verdadeiro? | Identificado por um canal conhecido e autenticado independentemente |
| De onde veio este endereço? | Fonte verificada do destinatário — não histórico, dust, evento de token ou mensagem não solicitada |
| O endereço inteiro coincide? | Sim, inclusive caracteres centrais e a tela final de envio/dispositivo |
| Ativo, rede e contrato estão corretos? | Sim, os três conferidos em conjunto |
| O destinatário precisa de memo/tag? | Confirmado nas instruções autenticadas atuais |
| Algum alerta, valor colado ou campo mudou inesperadamente? | Não; caso contrário, interromper e investigar |
| A assinatura final corresponde exatamente à ação desejada? | Sim; caso contrário, não autorizar |
Controle principal: Um endereço verificado precisa permanecer verificado até a assinatura final. Um destino correto no começo do processo não protege contra a seleção posterior de um destinatário errado vindo do histórico.
Registro de Confiança de Destinatários da Terenval: uma agenda melhor
Modelo editorial original: Uma agenda convencional armazena rótulo e endereço. Um Registro de Confiança de Destinatários mantém também a evidência de verificação associada ao endereço. É um processo conceitual para pessoas e equipes de tesouraria, não uma afirmação sobre uma função já existente na Terenval Wallet.
Mantenha para beneficiários frequentes um registro sem segredos com os campos a seguir. Guarde-o de modo apropriado ao valor e à privacidade dos pagamentos; nunca inclua frases de recuperação nem chaves privadas.
| Campo | Exemplo de informação útil não secreta | Por que importa |
|---|---|---|
| Identidade do destinatário | “Tesouraria do Fornecedor A” | Um nome, não só um endereço abreviado |
| Endereço completo verificado | Endereço exato obtido nas instruções autenticadas | Define o identificador que precisa coincidir |
| Rede e ativo | “Ethereum mainnet / USDC” | Evita reutilização acidental na rede errada |
| Fonte original | “Portal do fornecedor, fatura assinada, retorno telefônico de suporte verificado independentemente” | Estabelece a procedência |
| Data da verificação | “2026-11-03” | Torna registros desatualizados perceptíveis |
| Histórico de alterações | “Nova conta solicitada; reconfirmada independentemente” | Detecta substituição suspeita de conta |
| Evidência de teste, se necessária | Hash do teste e confirmação de recebimento | Mostra que um destino específico funcionou |
| Uso permitido | “Somente pagamento de faturas; não usar para depósitos em corretoras” | Evita tratar um endereço contextual como universal |
Uma observação de projeto importante: Um contato deve ser reverificado quando o destinatário alegar mudança de endereço, e não apenas quando a carteira mostrar uma conta parecida. Uma agenda boa diminui a procura improvisada de endereços. Não elimina a necessidade de verificar um novo beneficiário nem protege contra uma agenda comprometida.
Exemplo: um fornecedor pede mudança do endereço de recebimento
Suponha que o endereço antigo do fornecedor termine em ...e72B. Um e-mail novo informa que ele atualizou a carteira e agora usa outro endereço também terminado em ...e72B. Os caracteres visíveis em comum não têm relevância. Contate o fornecedor pelo número ou portal habitual, confirme que uma pessoa legitimamente autorizada aprovou a mudança, verifique o novo endereço completo e o ativo/rede e só então atualize o registro.
Encontrar uma transação recente parecida na rede é evidência fraca; o golpista pode fazê-la aparecer de propósito. Por outro lado, um fornecedor verdadeiro pode trocar de endereço legitimamente sem histórico correspondente. O procedimento deve atender às duas situações.
Matriz de Triagem de Histórico Envenenado da Terenval
Estrutura diagnóstica original: Antes de movimentar fundos, determine se a anomalia é um registro suspeito no histórico, um problema na preparação da transação ou um gasto realmente não autorizado. A intensidade da resposta deve acompanhar a evidência, não o impacto emocional do alerta na interface.
| Observação | Classificação do risco | Primeira ação | Evite |
|---|---|---|---|
| Um registro não solicitado de valor zero; saldos intactos | Possível tentativa de poisoning | Ignore o endereço de origem e inspecione o evento se necessário | Exportar a seed ou transferir tudo por pânico |
| Vários destinatários recentes parecidos após envio legítimo | Maior risco de histórico contaminado | Pare de selecionar do histórico; reconstrua o contato verificado | Presumir que o registro mais novo é o beneficiário real |
| Um endereço diferente aparece imediatamente após colar | Preocupação com integridade do dispositivo/interface | Pare, compare com fonte offline/independente e verifique o dispositivo | Enviar “teste” antes de investigar |
| Endereço salvo e verificado mudou sem autorização | Falha de integridade do cadastro de contatos | Trate como possível comprometimento e confirme por canal independente | Confiar no rótulo em vez do endereço integral |
| Movimentação real e não autorizada de moeda/token | Possível comprometimento ativo | Preserve provas e siga contenção/avaliação de credenciais | Descartar como spam inofensivo de valor zero |
| Transferência confirmada para endereço falso semelhante | Perda efetiva / pagamento desviado | Documente TX, alerte prestadores e use canais oficiais de denúncia | Pagar a terceiros que prometem recuperação garantida |
A matriz não é prova pericial. Aprovações de tokens, execução de smart accounts, sessões delegadas e dispositivos de assinatura comprometidos podem criar caminhos de perda menos evidentes. Se houve movimentação real e não autorizada de valor não nulo, amplie a investigação além do address poisoning.
Planilha prática de investigação
Ao examinar uma transação suspeita, registre somente fatos não secretos:
- O endereço público afetado e o blockchain relevante.
- Hash da transação, horário e URL do explorador oficial.
- Se o registro é uma transação principal, operação interna ou evento de token.
- O iniciador real, os campos
frometoexibidos no evento e o contrato do token. - O valor do token em unidades brutas e exibidas, quando aplicável; eventual alteração real de saldo.
- O destinatário pretendido verificado independentemente e o endereço suspeito completo.
- Se o registro suspeito foi copiado, salvo, usado em teste ou usado em pagamento concluído.
- Se existem aprovações não autorizadas ou saídas não nulas em separado.
Não publique chaves privadas, frases de recuperação, tokens de autenticação ou registros sensíveis de clientes junto dessa planilha. Endereços e hashes já são públicos no blockchain, mas reuni-los também pode criar riscos de privacidade para pessoas e empresas.
Orçamento de Risco de Transferências: por que pequenos hábitos importam para grandes saldos
O Orçamento de Risco de Transferências da Terenval é um modelo de decisão, não uma estatística de mercado. Ele avalia quanto valor fica exposto a um erro evitável na identificação do destinatário em determinado processo. Uma empresa que faz muitos pagamentos e uma família que transfere uma única vez não devem aplicar controles idênticos por mero hábito; ambas precisam dimensionar a verificação conforme a irreversibilidade, o valor e a confiança na procedência do destinatário.
Considere um modelo hipotético deliberadamente simples:
- Uma tesouraria faz 100 transferências por mês, de US$ 5.000 cada, totalizando US$ 500.000 de saídas mensais.
- Suponha, apenas para ilustrar, que a probabilidade de erro de destinatário nesse processo seja 0,02% por transferência. Trata-se de uma premissa inventada de planejamento, não de uma taxa medida no setor.
- Admitindo eventos independentes, o valor esperado enviado incorretamente seria
100 × US$ 5.000 × 0,0002 = US$ 100 por mêsantes de considerar recuperação parcial ou integral. - Entretanto, a média engana quando os valores são desiguais: um erro de US$ 250.000 pode superar anos de pequenos custos de incidentes. Por isso, os controles devem ser mais rígidos para quantias elevadas e mudanças excepcionais de destino.
Esse modelo não estima as taxas reais de perdas por address poisoning. Ele mostra por que erros raros de grande impacto merecem controles de processo e por que um atalho de segurança aparentemente barato pode ter consequências desproporcionais.
Hierarquia defensiva: controles que interrompem etapas diferentes
| Controle | Evita ou reduz | Limitação residual |
|---|---|---|
| Nunca tratar o histórico como diretório de destinatários | Erro de copiar endereço de histórico envenenado | Não impede fatura falsa enviada por conta comprometida |
| Autenticar as instruções do destinatário independentemente | Fraude de identidade e redirecionamento de pagamento | O próprio canal autenticado pode estar comprometido |
| Comparar endereço completo na tela final | Abreviações e algumas substituições da área de transferência | Depende de fonte e tela confiáveis |
| Registro de contatos verificados | Pesquisas repetidas em fontes não confiáveis para beneficiários frequentes | Registros cadastrados incorretamente continuam arriscados |
| Dispositivo de hardware com destino legível | Alguns riscos de computador comprometido e confirmação às cegas | Não determina se o endereço pertence à pessoa pretendida |
| Alerta da carteira sobre endereços semelhantes | Algumas coincidências reconhecidas no momento do envio | Nenhum detector garante identificar todas as variantes |
| Teste confirmado pelo destinatário | Rota ou destino incorreto quando a verificação é mantida | Não protege se o pagamento principal usar depois outro endereço |
| Política de autorização da tesouraria / revisão multisig | Erro operacional de uma pessoa ou comprometimento isolado | Vários revisores podem compartilhar a mesma fonte ruim |
Quando uma pequena transferência de teste ajuda — e quando não ajuda
O teste é útil para confirmar um novo destinatário, verificar suporte de rede ou comprovar que a conta de um comerciante recebeu uma pequena quantia. Não substitui a verificação de quem controla o endereço. Se o pagamento for feito a um destino fraudulento, o teste também poderá funcionar. Se, depois, o operador escolher outro endereço do histórico para o pagamento verdadeiro, o teste deixa de ser relevante.
Em transferências grandes, mantenha o destino verificado no processo, confira o endereço final exibido pelo dispositivo e use o mesmo destinatário completo e autenticado tanto no teste quanto na quantia principal. Se o endereço de depósito for de uso único, não presuma que a reutilização é permitida; siga as instruções autenticadas do recebedor.
Como carteiras e exploradores podem detectar address poisoning
Soluções modernas de carteiras e exploradores podem reduzir a exposição, mas nenhum aviso deve substituir a autenticação do destinatário.
Em seu anúncio de produto de 17 de junho de 2026, a MetaMask informou ter introduzido detecção de address poisoning no fluxo de envio do aplicativo móvel e da extensão para redes EVM. Descreveu comparações com endereços usados anteriormente, alertas para candidatos parecidos e avisos sobre destinatários inéditos. Essa é uma função específica da MetaMask, conforme descrita por seu desenvolvedor, não uma capacidade presumida em todas as carteiras.
A Etherscan descreve como oculta ou marca certos eventos suspeitos de valor zero e alerta quando usuários copiam endereços de contextos arriscados de transferências de tokens. Filtrar reduz a poluição visual, mas não prova que todas as linhas restantes sejam seguras. Golpistas também podem usar pequenas quantias não nulas ou outras técnicas.
Por que a detecção automática perfeita é difícil
Um detector pode comparar versões abreviadas de endereços, relações históricas e semântica de transações. Ele enfrenta falsos positivos — endereços legítimos podem coincidir no prefixo por acaso — e falsos negativos — endereços maliciosos podem empregar outras abreviações, rótulos parecidos com marcas ou novos padrões de atividade. Não há histórico confiável contra o qual comparar um primeiro destinatário.
Alertas funcionam melhor como uma pausa consciente para verificação, não como autorização algorítmica. A ausência de aviso não comprova confiança, e o aviso não prova automaticamente fraude. O essencial é se o usuário consegue estabelecer a procedência do destinatário fora da fonte de dados suspeita.
O que desenvolvedores e designers de UX deveriam fazer?
As melhorias mais valiosas muitas vezes surgem antes do envio irreversível: mostrar mais caracteres do endereço, impedir a substituição silenciosa de um contato confiável, identificar endereços históricos não verificados, separar pagamentos realmente assinados de logs de eventos e tornar compreensíveis os filtros de valores zero suspeitos. A carteira não deve exagerar o que sabe: “Visto no blockchain”, “Pago anteriormente” e “Contato verificado” são afirmações materialmente diferentes.
Uma interface pode oferecer o atalho de copiar endereços, mas não deve ensinar que copiar do feed de atividades autentica o beneficiário. Prefira uma fonte de destinatário claramente identificada e uma revisão que mostre ativo, rede e destino completo antes da assinatura.
Cenário prático 1: mover USDT de uma corretora para uma carteira de autocustódia
Uma pessoa tem USDT em uma corretora e deseja transferi-lo para uma carteira própria. Abre o formulário de saque e precisa do endereço de recebimento. O depósito da semana anterior aparece no histórico da carteira; há também um evento de valor zero com caracteres iniciais e finais quase idênticos. A pessoa copia o registro mais recente e cola na corretora.
Nada no processo de autenticação da corretora necessariamente prova que aquele é o endereço do usuário. A corretora pode autenticar a conta corretamente e ainda aceitar um destino controlado pelo golpista caso o titular o forneça. Outro perigo é escolher a rede de saque errada porque o formato do endereço parece familiar.
Procedimento mais seguro: Abra a carteira de destino real, escolha ativo e rede, obtenha o endereço diretamente na tela autenticada de recebimento, compare o endereço inteiro com o formulário da corretora e confira o destino final antes de autorizar. Se a corretora ou a carteira usar memo/tag, confirme-o na página de depósito atual. Não recupere o endereço pelo histórico nem por mensagem não solicitada.
O guia da Terenval sobre redes de saque e o guia de memo/tag abordam outras causas de erro. O address poisoning acrescenta o problema independente de quem realmente controla o destino.
Cenário prático 2: pagar um freelancer ou fornecedor novamente
Uma pequena empresa pagou um prestador no mês passado e agora recebeu nova fatura. O funcionário responsável consulta a transação anterior bem-sucedida, pesquisa num explorador e copia o endereço mais recente com o prefixo visível correto. Sem saber, ele está olhando um histórico que já contém uma imitação convincente.
Procedimento mais seguro: Associe o prestador a um cadastro de contato verificado, confirme mudanças das instruções pelo canal habitual, compare o destino completo e exija segunda revisão em pagamentos excepcionalmente grandes. Se o endereço for novo, não considere que foi aprovado só porque os caracteres nas extremidades coincidem com registros antigos.
A segunda revisão só ajuda quando os revisores usam evidências independentes. Dois funcionários podem ser enganados se olharem a mesma linha abreviada e repetirem a mesma dedução errada.
Cenário prático 3: enviar uma quantia grande após um teste bem-sucedido
Uma pessoa quer transferir uma grande quantia de ETH entre duas carteiras próprias. Faz um pequeno teste ao destino correto. O teste chega. Em seguida aparece no histórico um registro falso parecido com o teste, e a pessoa copia essa linha para enviar o saldo restante.
A falha não foi o teste, que pode ter sido válido. Foi a substituição posterior por outro destinatário. O pagamento principal deve usar exatamente o endereço originalmente autenticado e testado. Um registro operacional mais seguro mantém esse endereço completo independentemente da ordem cronológica do histórico, para nova conferência na assinatura.
Para uma transferência capaz de afetar significativamente a segurança financeira pessoal, o tempo dedicado a uma segunda comparação é pequeno diante da possível perda. Considere manter um plano de transação contemporâneo, sem segredos, em vez de confiar na memória ou na última linha de atividade.
Cenário prático 4: um token suspeito aparece na carteira
Um usuário vê uma transferência estranha de token com símbolo familiar, talvez até “USDT”, e um site associado que promete recompensa ou correção do pagamento. Ele não enviou tokens e os saldos no contrato genuíno permanecem iguais.
Não julgue autenticidade pelo nome do token. Nas redes EVM, símbolos não constituem um registro mundial de identidade; muitos contratos podem anunciar o mesmo rótulo. Confirme o endereço real do contrato numa referência confiável e examine se houve movimentação efetiva de ativos. Evite visitar o site inesperado ou assinar aprovação para “resgatar” ou “remover” o token.
Um token falso pode participar de address poisoning, phishing ou spam publicitário sem relação com outro golpe. Recebê-lo não significa automaticamente que a carteira foi comprometida. Interagir com ele pode introduzir riscos novos, motivo pelo qual a primeira resposta deve ser observar cuidadosamente, e não transacionar às pressas.
Cenário prático 5: a carteira de hardware mostra outro destino
Um usuário prepara no computador uma transferência para sua conta de poupança. O dispositivo de assinatura exibe um endereço completo diferente daquele que consta no registro seguro e autenticado. O dispositivo está fazendo algo importante: revelando o que a transação realmente propõe assinar.
Não aprove. Cancele a transação, verifique a origem do destinatário, examine o comportamento de colagem do computador e avalie se um registro contaminado ou interface maliciosa forneceu o destino. Dispositivos de hardware podem proteger chaves e mostrar dados independentemente, mas não sabem qual empresa controla o endereço ou se sua finalidade comercial é legítima. A verificação da fonte confiável continua necessária.
As orientações da Ledger sobre carteiras de hardware enfatizam conferir os detalhes da transação na tela confiável do dispositivo. Um resumo pouco claro ou incompatível deve ser considerado informação insuficiente, não motivo para aprovar rapidamente.
Cenário prático 6: a carteira alerta sobre um endereço semelhante
A carteira avisa que o destino colado se parece muito com outro endereço usado antes. O alerta pode indicar tentativa real de poisoning, mas semelhança isolada não prova controle malicioso. Um serviço legítimo pode ter vários endereços de padrão parecido, e um novo beneficiário pode ser desconhecido por ser realmente novo.
Uma decisão segura não depende de ignorar ou obedecer cegamente ao aviso. Volte às instruções autenticadas do destinatário e compare o endereço pretendido inteiro. Se estiver verificado e for adequado ao pagamento, avance somente depois de entender a operação; se a procedência for incerta, pare e peça confirmação por outro canal.
O que fazer se você já enviou cripto para um endereço envenenado
Não existe cancelamento on-chain universal nem reversão garantida depois que uma transferência de criptomoedas é confirmada. Agir rápido pode preservar evidências e criar a possibilidade de auxílio por um serviço que receba os fundos desviados, mas nenhum artigo pode prometer recuperação.
Os primeiros dez minutos: preserve os fatos e interrompa novos pagamentos
- Não faça outra transferência ao endereço suspeito. Evite envio de “correção” ou segundo teste seguindo instruções de quem alega ser o destinatário.
- Registre hash, rede, destinatário, contrato de token quando aplicável, quantia e horário. Consulte a transação verdadeira em um explorador reconhecido, não apenas em uma notificação da carteira.
- Preserve o endereço confiável que você pretendia usar. Guarde as instruções de pagamento originais verificadas e o destino divergente completo, sem expor segredos de recuperação.
- Determine se a transação está pendente ou confirmada. As regras da carteira remetente e da rede determinam se uma transação pendente pode ser substituída ou cancelada; uma confirmada geralmente não pode ser revertida pelo provedor da carteira.
- Avise o destinatário pretendido de que a fatura ou transferência original ainda não foi paga, para evitar que ele presuma a liquidação.
Nas horas seguintes: contate as partes corretas
Se a origem foi uma corretora centralizada, contate rapidamente seu suporte oficial autenticado, informando a referência da transação e que o destino de saque era fraudulento. Se o endereço do golpista parecer ligado a um serviço custodiante específico, envie provas a esse serviço por canais oficiais; às vezes o prestador consegue investigar ou congelar ativos, mas não é obrigado nem tecnicamente capaz em todos os casos.
Registre ocorrência perante a autoridade policial ou especializada em crimes cibernéticos competente quando adequado. Preserve mensagens, contatos suspeitos e evidências on-chain. O guia da Ethereum.org para vítimas de golpes aborda documentação de incidentes e canais de denúncia disponíveis.
Nunca pague a um “agente de recuperação blockchain” desconhecido que promete descriptografar a transferência, desfazer um pagamento confirmado ou desbloquear tokens mediante taxa antecipada. Não forneça frase de recuperação, chave privada nem acesso remoto ao dispositivo a quem oferecer ajuda.
É necessário abandonar ou trocar sua carteira após poisoning?
Não automaticamente. Se a única evidência for um evento de valor zero ou dust no histórico, não há prova de divulgação das chaves secretas. Criar carteira nova apenas para fugir de spam visual pode gerar taxas e riscos operacionais; tampouco impede alguém de observar um endereço público e enviar ativos a ele novamente.
Se, em vez disso, houver gastos não autorizados de valor não nulo, assinaturas maliciosas inexplicadas, seed comprometida ou malware ativo, será necessária avaliação separada. Nesse caso, siga orientações confiáveis de resposta a incidentes e, quando cabível, mova os ativos com credenciais novas e seguras, geradas em ambiente confiável. Importar uma seed exposta para outro aplicativo não a protege. Veja o guia da Terenval de migração após comprometimento.
Emissores de stablecoins podem congelar o destino fraudulento?
Alguns tokens emitidos centralmente incluem restrições administrativas ou funções de congelamento, sujeitas às regras do emissor e à legislação aplicável. Isso não constitui um procedimento universal de recuperação. A existência da função não garante que o emissor aja, que a transferência possa ser revertida, que os tokens ainda estejam lá ou que a vítima seja reembolsada. Uma carteira comum de autocustódia não pode ordenar que o contrato de token de terceiros desfaça um pagamento concluído.
Faça relatos precisos e rápidos por canais oficiais e não trate recuperações anedóticas como promessas para outro caso.
Terenval Wallet: aplicando estes princípios à autocustódia cotidiana
Um guia sobre falsificação de destinatários deve ajudar o usuário a proteger seus recursos, não pressioná-lo a instalar um produto como “solução emergencial”. A Terenval Wallet é uma carteira voltada à autocustódia dentro do ecossistema educacional Terenval, e as lições práticas servem para avaliar ou usar a Terenval junto de qualquer outra carteira compatível.
Para quem considera a Terenval Wallet, o processo responsável é confirmar suporte real à rede e ao ativo na versão atual, obter o endereço de recebimento numa tela interna confiável e comparar todo o destino antes de cada envio importante. Uma agenda ou ferramenta de alerta deve ser usada apenas se realmente existir na versão instalada e seu comportamento for compreendido. Este artigo não afirma que a Terenval possua detecção integrada de endereços semelhantes, integração específica de hardware, reembolso automático de golpes ou recuperação universal entre redes.
O guia da Terenval sobre escolher a rede certa para saques trata de outra causa de perdas; o guia sobre frase de recuperação, chave privada e senha de carteira explica por que a presença de registros falsos não equivale à perda de controle de uma conta.
Nossa posição editorial: O benefício mais confiável de qualquer carteira é tornar compreensíveis as escolhas seguras. Os usuários devem distinguir os dados vindos do blockchain público, os contatos que verificaram por conta própria e os detalhes que estão realmente assinando. Autocustódia não substitui hábitos seguros de pagamento; torna esses hábitos ainda mais importantes.
Checklist final de prevenção para pessoas e equipes
- Obtenha o destino de um destinatário autenticado, não de registro histórico inexplicado.
- Reconfirme a identidade do destinatário sempre que as instruções de pagamento mudarem.
- Compare todos os caracteres do destino final com a referência verificada independentemente.
- Examine o endereço decodificado se usar QR code e confira a integridade após colar.
- Confirme ativo, blockchain, contrato de token e exigências de memo/tag exatos.
- Entenda se a ação solicitada é transferência, aprovação de token, chamada de contrato ou assinatura.
- Trate dust, eventos de valor zero e descrições de tokens desconhecidos como informação não confiável.
- Use dispositivos de hardware e aprovações multisig corretamente configuradas quando cabíveis; confira independentemente o que exibem.
- Mantenha agenda ou Registro de Confiança de Destinatários com endereço completo verificado e sua origem, nunca chaves privadas.
- Faça testes pequenos quando adequado e continue usando o mesmo destino independentemente verificado na transferência principal.
- Pare se o endereço mudar inesperadamente, houver alerta, surgir urgência nas instruções ou a procedência do destino for incerta.
- Preserve evidências públicas e use canais oficiais caso já tenha ocorrido erro.
Uma frase para lembrar: Nunca deixe que o último endereço visto substitua aquele que você realmente verificou.
Perguntas frequentes sobre envenenamento de endereços de criptomoedas
1. O que é address poisoning em criptomoedas, de forma simples?
É um golpe que coloca um endereço falso, parecido com o verdadeiro, nos lugares onde você procura destinatários anteriores. O criminoso espera que você copie a imitação do histórico e envie cripto de verdade a ele. Um evento de poisoning não é necessariamente uma carteira hackeada nem transferência não autorizada dos seus recursos.
2. Alguém pode envenenar minha carteira sem minha permissão?
Sim. Blockchains públicos normalmente permitem que terceiros enviem pequenas transações a um endereço publicado, e alguns contratos podem gerar registros de valor zero sem que o suposto titular autorize uma transferência relevante. A presença de registro suspeito, por si só, não indica que sua seed ou chave privada foi divulgada.
3. Uma transferência de USDT de valor zero significa que meu USDT foi roubado?
Não por si só. Um evento de valor zero representa zero unidades naquele evento, e o saldo da carteira pode permanecer intacto. Investigue quem iniciou a transação, o contrato verdadeiro e as mudanças reais no saldo. Se houver gastos separados, de valor não nulo e não autorizados, trate-os como incidente distinto.
4. Por que minha carteira mostra “Enviado” numa transação que nunca fiz?
A carteira pode resumir um evento Transfer usando campos que não equivalem ao assinante da transação principal. Alguns padrões de eventos de valor zero podem criar a aparência de envio. Examine o iniciador e os logs do contrato antes de concluir que sua conta assinou algo. Etherscan e Coinbase documentam essas diferenças.
5. Como dois endereços diferentes podem parecer idênticos?
As interfaces normalmente abreviam endereços longos a alguns caracteres iniciais e finais. Dois endereços diferentes podem compartilhar esses trechos e diferir no meio oculto. A transferência real usa o endereço completo. Por isso, a semelhança visual abreviada não identifica o destinatário.
6. Basta comparar os quatro primeiros e os quatro últimos caracteres?
Não. Campanhas de address poisoning exploram especificamente esse costume. Compare o endereço inteiro com uma referência autenticada de modo independente. Até um endereço com checksum válido ou muito conhecido pode pertencer ao golpista. Para grandes quantias, confira também a tela final de assinatura.
7. Um endereço cripto é seguro se o checksum EIP-55 estiver correto?
Não necessariamente. O EIP-55 detecta certos erros de codificação ou transcrição; não comprova titularidade. Um endereço Ethereum controlado por criminoso pode ter checksum correto. A identidade do recebedor deve ser verificada por fonte confiável, independente do histórico.
8. O address poisoning pode roubar minha frase de recuperação?
Não por si só. O golpe básico induz a enviar recursos ao destino errado e não exige obter a seed. Um site de phishing ou campanha de malware separada pode solicitar segredos; portanto, evite links suspeitos. Nunca entregue palavras de recuperação a um suposto suporte.
9. Address poisoning é a mesma coisa que dusting?
Não, embora possam se sobrepor. Dusting é o envio de quantias minúsculas, às vezes para rastreamento ou spam. Address poisoning busca especificamente substituir o destinatário pela imitação durante a escolha do usuário. O valor da isca pode ser zero ou muito pequeno; o mecanismo varia por rede e contrato.
10. Address poisoning é o mesmo que sequestro da área de transferência?
Não. Poisoning contamina os endereços entre os quais você pode escolher; o sequestro da área de transferência altera o texto durante a cópia/colagem em dispositivo possivelmente infectado. Ambos podem desviar fundos. Se o endereço mudar ao colar, pare e examine o dispositivo em vez de presumir que o histórico explica tudo.
11. Um token falso de USDT ou USDC pode aparecer no histórico?
Sim. Um contrato falsificado pode exibir ticker ou nome familiar, e o explorador ou carteira pode mostrar inicialmente seus eventos ao lado de ativos genuínos. Confira o contrato exato por fonte confiável. O nome do token não é um registro seguro de identidade nem base para autorizar pagamentos.
12. O golpe de address poisoning também afeta Bitcoin?
A enganação por cópia de endereços pode afetar Bitcoin, mas o mecanismo difere dos eventos ERC-20. Golpistas podem criar endereços semelhantes e usar pequenos pagamentos ou atividades enganosas para influenciar a escolha. Verifique o destinatário Bitcoin diretamente nas instruções autenticadas. Não generalize a semântica de eventos do Ethereum para o Bitcoin.
13. Isso pode acontecer em Base, Arbitrum ou BNB Smart Chain?
Sim, existem riscos semelhantes nas redes EVM. Endereços públicos e históricos de tokens podem apresentar destinatários imitadores. Um formato 0x coincidente não comprova que ativo e rede são compatíveis. Verifique identidade e rota separadamente, sobretudo para USDC e USDT.
14. Existem golpes de address poisoning na Solana?
Usuários de Solana podem enfrentar endereços semelhantes e ativos recebidos não solicitados, embora as estruturas de transações e contas de tokens sejam diferentes das do ERC-20. Não copie um destino só porque aparece como contraparte recente. Confirme a chave pública exata e, quando pertinente, o mint do token numa fonte confiável.
15. Posso confiar na lista de “Destinatários recentes” da carteira?
Não como prova de identidade. Listas recentes podem conter endereços provenientes de atividades não confiáveis, e um endereço usado antes pode não servir para novo pagamento. Use um registro de contato previamente verificado ou obtenha novas instruções autenticadas da parte pretendida.
16. QR codes são mais seguros que copiar endereços de carteira?
Podem reduzir erros de digitação, mas não autenticam o recebedor. Um QR code malicioso ou substituído pode conter endereço do golpista. Confira sua origem e examine o destino completo decodificado e a rede antes de assinar. Conveniência não substitui verificação da fonte.
17. Carteiras de hardware impedem address poisoning?
Podem ajudar, mas não eliminam o golpe. O dispositivo pode exibir o destino em uma tela independente, facilitando identificar divergências em relação à fonte confiável. Ele não sabe quem controla o endereço. Se você aprovar conscientemente um destino fraudulento, o dispositivo ainda poderá assinar a transferência.
18. E se minha carteira disser que um endereço se parece com outro anterior?
Pare e confira a procedência. Semelhança pode indicar golpe, mas não é conclusiva. Reabra as instruções autenticadas do destinatário, compare todos os caracteres e confirme o ativo e a rede. Não ignore um alerta só porque as extremidades parecem corretas.
19. Uma carteira sem aviso de address poisoning é insegura?
Não necessariamente, mas não presuma que exista proteção. Recursos de detecção e cobertura variam conforme produto, versão e rede. Mesmo uma carteira com alertas pode deixar passar técnica inédita. Verificar independentemente o destino completo continua necessário.
20. Devo fazer uma pequena transferência de teste primeiro?
Muitas vezes, quando adequado — mas apenas a um destino já verificado. O teste pode confirmar rota de recebimento e disponibilidade da conta. Não autentica endereço escolhido de histórico não confiável. Depois do teste, compare o pagamento principal com a referência originalmente autenticada, sem copiar a última linha de atividade.
21. Devo trocar o endereço da carteira depois de receber dust envenenado?
Não automaticamente. O registro suspeito não significa normalmente que a chave privada foi exposta. Trocar endereços pode ajudar por privacidade ou razões operacionais, mas também traz custos e complexidade. A principal prevenção está na escolha autenticada do destinatário, não numa regra universal de rotação.
22. Devo revogar todas as aprovações após um alerta de address poisoning?
Não apenas porque apareceu um registro suspeito de valor zero. Comprometimento de permissões de token é risco separado que exige evidências próprias. Se identificar allowances não autorizadas ou assinaturas nocivas, avalie e revogue conforme apropriado em interfaces verificadas. Não conceda novas permissões para “limpar” o histórico.
23. Golpistas conseguem fazer parecer que enviei USDC sem realmente enviar?
Em determinados cenários de eventos ERC-20 ou tokens falsificados, sim. Um evento pode usar seu endereço como origem exibida sem que você autorize pagamento não nulo. Confira o remetente da transação principal, contrato emissor, valor do evento e mudanças reais no saldo antes de classificar a linha como gasto genuíno.
24. Como saber se uma transferência suspeita de token é verdadeira?
Examine a transação diretamente no blockchain, identifique o contrato real, diferencie o chamador dos campos emitidos no evento e compare saldos antes e depois. Ticker, imagem ou endereço abreviado familiar são evidências fracas. Na dúvida, evite interagir com token ou site relacionado.
25. Uma corretora pode reverter saque enviado a um golpista?
Geralmente não depois da confirmação on-chain. A corretora pode ter regras de cancelamento antes da transmissão, e um serviço destinatário às vezes consegue auxiliar no rastreamento ou restrição de movimentações posteriores. Ninguém garante recuperação. Contate a corretora apenas pelo suporte autenticado e guarde provas.
26. O que devo fazer imediatamente após enviar para um endereço falso?
Interrompa novos pagamentos; preserve os endereços completos correto e fraudulento, o hash, token/rede e instruções originais; informe ao recebedor legítimo que o pagamento não chegou; e avise prontamente os provedores ou autoridades competentes por canais autênticos. Não envie taxas nem seeds a desconhecidos que prometem reverter o blockchain.
27. Um golpista consegue retirar meus fundos só porque cliquei no endereço dele?
Apenas visualizar ou copiar um endereço público normalmente não autoriza gasto on-chain. O risco surge quando você envia fundos, assina ação maliciosa ou segue instruções de phishing. Um endereço copiado não é chave privada; ainda assim, evite conectar-se a sites inesperados ou autorizar contratos desconhecidos.
28. Address poisoning é possível quando pago regularmente à mesma pessoa?
Sim. Pagamentos frequentes tornam mais tentador copiar do histórico um padrão de destino reconhecível. Salve registro totalmente verificado com identidade, ativo, rede, origem e data. Reconfirme mudanças por canal separado; não permita que novo endereço semelhante substitua silenciosamente o aprovado.
29. A Terenval Wallet bloqueia automaticamente endereços envenenados?
Este artigo não faz essa afirmação. As funções atuais da Terenval Wallet devem ser verificadas no produto instalado e na documentação oficial. Independentemente da marca, obtenha instruções verificadas, compare o endereço completo, confirme a rede e revise a transação final antes de assinar.
30. Qual é o melhor hábito para evitar address poisoning?
Nunca copie um destinatário do histórico só porque ele parece familiar. Obtenha o endereço de fonte verificada independentemente e confira o destino integral no momento da assinatura. Isso rompe o elo essencial entre o registro falso plantado pelo golpista e a autorização do seu pagamento real.
Leituras relacionadas da Terenval
Para segurança em transferências: O guia da Terenval para escolher a rede correta de saque e o guia de memo/destination tag ausente explicam erros de roteamento que podem se parecer com a falsificação de destinatários, mas não são idênticos.
Para autorizações e controle de contas: Veja como conferir e revogar aprovações de tokens e frase de recuperação vs. chave privada vs. senha de carteira. Esses textos distinguem um histórico contaminado do comprometimento real de permissões ou credenciais.
Para continuidade de carteiras: Nossos guias sobre usar a mesma carteira em dois aplicativos e recuperar o acesso se o app da carteira encerrar as atividades explicam por que mudar de interface não equivale a transferir fundos para novo endereço blockchain.
Fontes e notas de pesquisa
As referências abaixo fundamentam explicações técnicas, incidentes de segurança documentados e observações metodológicas. Elas não são endossos de produtos não relacionados. As estimativas dos pesquisadores são atribuídas e acompanhadas de seus períodos originais, em vez de serem apresentadas como totais universais atuais.
- MetaMask, 17 de junho de 2026 — Detecção de address poisoning disponível. Descrição dos alertas no fluxo de envio e dos 65,4 milhões de registros sinalizados pela Blockaid entre janeiro de 2025 e fevereiro de 2026. https://metamask.com/news/address-poisoning-detection
- Central de Ajuda MetaMask — Golpes de address poisoning. Mecânica do golpe, contaminação do histórico, endereços semelhantes, verificação da origem e alertas. https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/address-poisoning-scams/
- Central de Ajuda MetaMask — Sequestro da área de transferência. Diferença entre enganar pelo histórico e substituir o endereço num dispositivo infectado. https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/clipboard-hacking/
- Etherscan Information Center — Ataques de address poisoning. Explicação primária de falsificação de endereços e eventos de token, visualização e filtragem. https://info.etherscan.com/what-is-address-poisoning/
- Etherscan Information Center — Ataque de transferência de tokens de valor zero. Avisos e interpretação de eventos de zero unidades. https://info.etherscan.com/zero-value-token-transfer-attack/
- Coinbase Unit 0x, 14 de fevereiro de 2023 — Zero Transfer Phishing, parte 1. Análise técnica dos eventos ERC-20
Transfersem movimentação de valor e sua apresentação enganosa. https://www.coinbase.com/blog/zero-transfer-phishing-part-1-attack-analysis - Chainalysis — Anatomia de um golpe de address poisoning. Reconstrução on-chain do desvio de WBTC em 2024, dimensão da campanha, limitações de testes e devolução de quantia substancial. https://www.chainalysis.com/blog/address-poisoning-scam/
- Carnegie Mellon CyLab — Pesquisa sobre address poisoning. Resumo de aproximadamente 270 milhões de tentativas, 17 milhões de endereços visados e pelo menos US$ 83,8 milhões perdidos na amostra Ethereum/BSC de julho de 2022 a junho de 2024. https://www.cs.cmu.edu/news/2026/cylab-crypto-phishing
- Blockaid — Address Poisoning: The Growing Threat. Observações do fornecedor de segurança sobre campanhas em várias redes e sua frequência; números específicos do fornecedor. https://blockaid.io/blog/address-poisoning-the-growing-threat-draining-millions-from-crypto-users
- Ethereum ERC-20 — Padrão de tokens. Especificação que exige eventos
Transferem transferências de valor zero; explica expectativas das interfaces sobre logs. https://eips.ethereum.org/EIPS/eip-20 - Ethereum ERC-55 — Codificação de checksum com maiúsculas e minúsculas. Padrão de capitalização de checksum de endereços Ethereum; não é padrão de identidade de destinatários. https://eips.ethereum.org/EIPS/eip-55
- Bitcoin.org — Evite golpes. Recomendações sobre envenenamento de endereços Bitcoin, suporte falso e malware. https://bitcoin.org/en/scams
- Bitcoin.org — Proteja sua carteira. Backups, hardware wallets, serviços on-line e práticas gerais de segurança de transações. https://bitcoin.org/en/secure-your-wallet
- Ledger Academy — Ataques de address poisoning. Contexto de ameaças para hardware wallets, diferenças em relação a dusting e verificação de endereços inteiros. https://www.ledger.com/academy/topics/security/what-are-address-poisoning-attacks-in-crypto-and-how-to-avoid-them
- Ledger Academy — Boas práticas de segurança de carteiras de hardware. Importância de conferir na tela do dispositivo os detalhes de transações e endereços. https://www.ledger.com/academy/hardwarewallet/best-practices-when-using-a-hardware-wallet
- Phantom — Golpes comuns com criptomoedas. Recomendação do provedor para não copiar destinos do histórico de transações. https://phantom.com/learn/crypto-101/common-crypto-scams
- Ethereum.org — Ajuda e denúncias de golpes. Preservação de evidências, rastreamento e limites de recuperação. https://ethereum.org/community/support/scams/
- Bitquery — Investigação on-chain sobre address poisoning. Outra perspectiva das campanhas Ethereum; não somar suas contagens a amostras históricas independentes sem conciliar metodologias. https://www.bitquery.io/investigations/address-poisoning-ethereum
Metodologia editorial, escopo e análise original
Data-limite das informações: 3 de novembro de 2026. Este é um guia educacional Evergreen; os exemplos são explicativos, e os números de frequência de ataques ou recursos específicos de segurança refletem as datas originais de publicação. A existência de um recurso na data do artigo não garante comportamento idêntico em todos os dispositivos, versões, tokens ou blockchains. Confirme as funções na documentação oficial atualizada antes de depender delas.
Tratamento das fontes: Distinguimos as normas Ethereum de tokens/endereços do comportamento de contratos específicos não padronizados; o evento de token do remetente da transação principal; suspeita de tentativa de poisoning de um pagamento comprovadamente feito pela vítima; e pagamento desviado confirmado de uma perda líquida irrecuperável quando houve devolução posterior. As cifras de Carnegie Mellon, Chainalysis, Blockaid e provedores de carteiras não são somadas para fabricar totais do ecossistema.
Contribuições originais da Terenval: O Protocolo de Transferência com Fonte Confiável, o Registro de Confiança de Destinatários, a Matriz de Triagem de Histórico Envenenado e o Orçamento de Risco de Transferências são modelos explicativos criados de maneira independente. Seu valor está em tornar evidências e critérios de decisão explícitos, não em alegar algoritmo de detecção de fraudes validado externamente. Os endereços de exemplo e o cálculo de tesouraria são fictícios, não instruções reais de pagamento, dados de vítimas ou taxas de perda empiricamente estabelecidas.
Independência editorial e de produto: A Terenval Wallet aparece como contexto para avaliar práticas de autocustódia, não como prova de que inclua detector específico de address poisoning, dispositivo de assinatura de hardware, agenda de destinatários verificados ou programa de reembolso. As conclusões editoriais não dependem de o leitor escolher a Terenval Wallet. Este conteúdo não é aconselhamento jurídico, tributário, financeiro ou de resposta a incidentes individualizado e não garante a segurança ou recuperação de recursos.