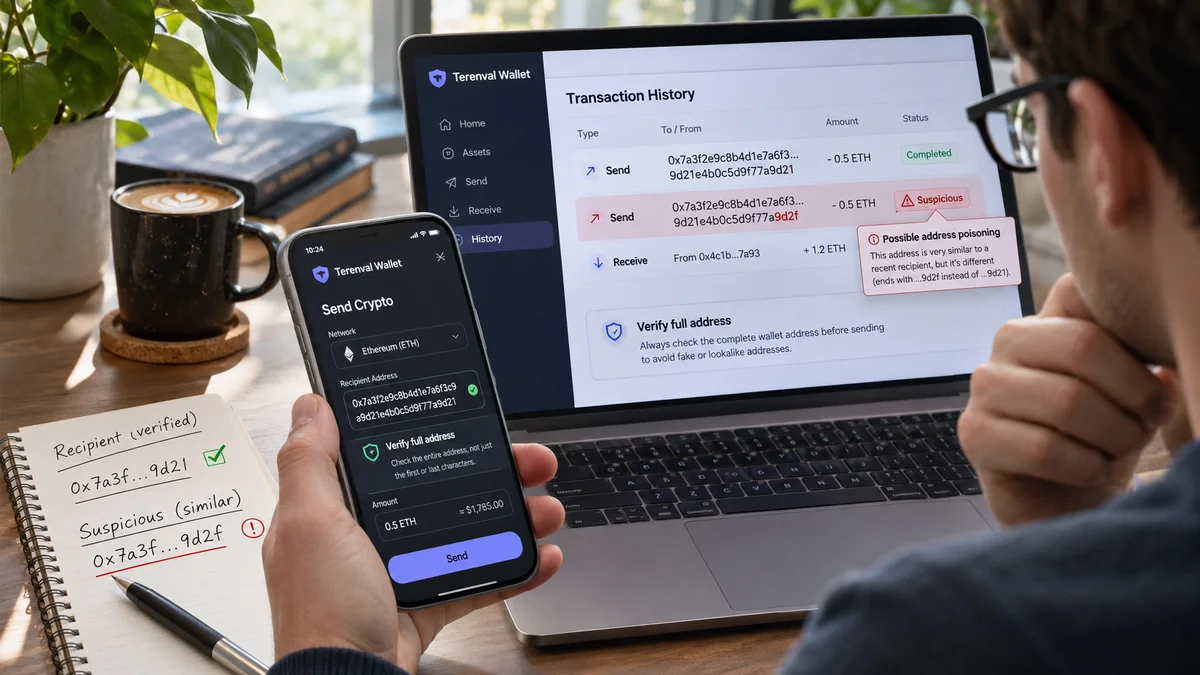
暗号資産のアドレスポイズニング(アドレス汚染)は、正規の受取人に似せた攻撃者管理のアドレスへ暗号資産を送らせるソーシャルエンジニアリング詐欺です。 攻撃者は、ウォレットの取引履歴、ブロックチェーンエクスプローラーのトークン送金ログ、最近使用したアドレスの候補など、利用者が見慣れた送金先を探す場所に紛らわしいアドレスを表示させます。被害者が後からそのアドレスをコピーして正規の送金に署名すると、ブロックチェーンは攻撃者へ資産を送ります。履歴を汚染する記録が存在するだけで通常は資産が盗まれるわけではなく、秘密鍵が漏えいした証拠にもなりません。
正常な送金と取り返しのつかない誤送金の違いは、省略表示されたアドレスの中央に隠れた数文字だけかもしれません。USDT、USDC、ETHなどをウォレットと取引所の間、または自分が管理する複数の口座間で頻繁に移動する人は、特に注意が必要です。見慣れた 0x1234…ABCD という表示だけでは本人確認になりません。異なる2つのEthereumアドレスが、表示される先頭と末尾を共有することは可能です。
短い回答: アドレスポイズニングは、主にゼロ数量のトークン転送やごく少額の入金を使って、取引履歴に本物と似た偽の送金先を紛れ込ませる手口です。履歴に載っているという理由だけでアドレスを再利用しないでください。独立して確認済みの情報源から本来の受取人を取得し、アドレス全体を照合したうえで、正しいブロックチェーンと資産を確認し、最終的な取引内容を検証してから承認してください。疑わしいゼロ数量の履歴が届いただけで、そのアドレスを使用していなければ、資金が自動的に盗まれたわけではありません。
Terenvalの編集上の評価: 過去の取引は、何かがオンチェーンに記録されたことを示す証拠であって、表示された受取人を信頼できると認定する証明書ではありません。 堅牢な送金プロセスでは秘密鍵だけでなく、宛先アドレスの出所も保護する必要があります。本ガイドでは、Terenval独自の「信頼できる情報源に基づく送金プロトコル(Source-of-Truth Transfer Protocol)」「受取人信頼台帳(Recipient Trust Ledger)」「汚染履歴のトリアージマトリクス(Poisoned-History Triage Matrix)」「送金リスク予算(Transfer Risk Budget)」を紹介します。いずれも教育目的の意思決定モデルであり、ウォレットのセキュリティ認証、Terenvalに実装済みのアドレス汚染対策機能、補償の保証ではありません。
重要なポイント
- 主な攻撃対象は送金先の選択です。 攻撃者は見慣れた宛先に似せたアドレスを配置し、後日利用者がそれを選ぶよう誘導します。
- 標的になるのに不正な履歴をクリックする必要はありません。 公開ネットワークでは、攻撃者が許可なくダスト(微量の資産)を送ったり、一部のゼロ数量トークンイベントを作成したりできます。
- ゼロ数量のトークン送金ログは、必ずしも署名済みの実際の出金ではありません。 一部のERC-20イベントは、表示上の送信元本人が実際のトークン移動を承認していなくても生成できます。
- 表示上の先頭と末尾だけでは本人確認になりません。 類似アドレスは、途中を省略するUIと人間の認識上の近道を悪用します。
- アドレスの出所は、見た目と同じくらい重要です。 取引履歴ではなく、認証済みの受取人、ログイン済みの入出金画面、独立して確認した連絡先情報から取得してください。
- 資産とネットワークは別々に確認します。 Ethereum、Tron、SolanaなどのUSDTは、名称が同じでも相互交換可能な送金経路ではありません。
- アドレスポイズニングとクリップボードマルウェアは異なります。 前者は送金先候補の一覧を汚染し、後者は端末上で貼り付けたアドレスを書き換えることがあります。
- ハードウェアウォレットには、取引内容を別画面で確認できる利点があります。 ただし、もともと選んだ宛先が詐欺師のものであるかどうかは判断できません。デバイスの表示内容を確認してください。
- アドレス帳が役立つのは、信頼できる情報源から登録した場合だけです。 攻撃者のアドレスを保存すると、危険が継続します。
- テスト送金が有効なのは、送金先を事前に検証した場合だけです。 確認していない偽アドレスへの少額送金は、詐欺師に支払えることを示すだけです。
- 履歴の汚染が疑われても、シードフレーズが流出したとは限りません。 焦って見知らぬアプリへシードをインポートしたり、「回復専門家」に送金したりしないでください。
- ブロックチェーン上で確定した送金は、通常取り消せません。 誤送金した場合は、すぐに取引証拠を保存し、正規の取引所・事業者・捜査機関へ連絡してください。
- 調査の数値は、対象母集団と期間がそれぞれ異なります。 検知された試行が数百万件あっても、確定した被害者が数百万人いるという意味ではありません。
- Terenval Walletは確認済みの機能に基づいて評価してください。 自動検知が利用できるかどうかにかかわらず、ここで説明する確認方法はTerenvalを含むあらゆるウォレットに適用できます。
暗号資産のアドレスポイズニングとは?
アドレスポイズニングは、ウォレットアドレス汚染、取引履歴の汚染、また一部の手口では*アドレススプーフィング(偽装)*とも呼ばれます。攻撃者が管理する類似アドレスを、将来送金する可能性のある人の目に入る場所へ置く詐欺です。BitcoinやEthereumの合意形成ルールを変更する必要はありません。信頼できそうな画面にアドレスが表示されることと、そのアドレスが本来の受取人のものだと独立して検証されることの間にある隙を悪用します。
公開ブロックチェーンは、それぞれのルールに従って取引記録を保持します。エクスプローラーは通常、実際のオンチェーンデータを報告しますが、実在するデータ項目が、意図的に誤解を招くイベントを表している場合があります。 攻撃者が利用者を欺くために作ったトークンイベントを、エクスプローラーが正確に表示していることもあります。そのため、偽のエクスプローラーやブロックチェーンの改ざんがなくても成立します。信頼されている取引履歴が、信頼できない送金先情報源へ変わるのです。
MetaMaskの解説は、正規の連絡先に似たアドレスを攻撃者が作り、取引履歴に登場させる方法を説明しています。Etherscanの調査では、類似アドレスの配置とトークンイベントの偽装の両方が記録されています。仕組みは異なっても、目標は同じです。被害者自身に間違った口座宛ての本物の送金へ署名させることです。
受取人アドレスとウォレットアプリは何が違う?
暗号資産アドレスは、アカウントや支出条件に対応するブロックチェーン固有の識別子です。ウォレットアプリは、データの閲覧、送金の準備、取引の承認に使用するインターフェースです。アプリには入金、出金、トークンログ、送金先の候補、連絡先などが表示されますが、すべてを同じ信頼度で扱うことはできません。
知らない人があなたの公開アドレスへ微量の資産を送っても、それだけで秘密鍵を取得したことにはなりません。同様に、その人のアドレスがあなたの正規の取引の隣に表示されても、受取人として承認したことにはなりません。表示されていることと、権限があることは別です。 取引履歴は過去のデータであり、審査済みの送金先名簿ではありません。
ブロックチェーンの透明性があっても攻撃が成功するのはなぜ?
ブロックチェーンには、トランザクションハッシュ、イベントを発行したコントラクト、金額、送信元、送信先などが記録されます。しかしウォレットは、それらを 送信 · 0x2A8c…91F0 のような短い行に要約することがあります。利用者は以前の送金で見た先頭と末尾を覚えており、新しい行も同じ連絡先だと思ってコピーをタップします。
攻撃者が狙うのは、画面で見分けやすい情報と実際の取引で使われる情報の不一致です。ブロックチェーンが処理するのは省略表記ではなく完全なアドレスです。透明性は後から操作を調査する助けになりますが、間違った宛先に署名した損害を元に戻すことはできません。
アドレスポイズニング詐欺の仕組み:5段階
典型的な手口は次の5段階です。これは防御のための行動観察であり、悪意あるアドレスや偽イベントの作成手順ではありません。
- 正当な取引関係が存在する。 利用者が企業に支払う、取引所の入金アドレスへ送る、または自分の別口座へ送ることで、送信元と受取人がオンチェーンに記録されます。
- 攻撃者が公開活動を観察する。 犯人は取引記録から頻繁に利用される、または高額なアドレス間の関係を見つけます。この観察には端末への侵入は不要です。
- 類似アドレスを紛れ込ませる。 別のアドレスの表示上の先頭と末尾を似せ、少額送金や誤解を招くトークンイベントを通じて取引履歴に登場させます。
- 偽の取引関係が本物らしく見える。 ウォレットやエクスプローラーは、時に通常の取引に似たトークン記号や送金方向とともに、偽アドレスを実際の記録の近くへ表示します。
- 本物の支払いが別の宛先へ送られる。 数日後あるいは数か月後、利用者が本人確認済みの宛先を取得せず、過去の履歴や候補から偽アドレスをコピーし、攻撃者への取引に署名します。
決定的なセキュリティ境界を越えるのは第3段階ではなく第5段階です。 そのため不審な履歴が何件あっても資産を失わない場合がある一方、その後の一度のアドレス再利用で大損害が生じます。Coinbase Unit 0xの技術分析は、アドレスのコピー操作とUI表示の仕組みを悪用する方法を説明しています。
取引履歴をアドレス帳代わりにしてはいけない理由
履歴が答えるのは「このウォレットまたはトークンコントラクトに何が記録されたか」です。一方、アドレス帳が答えるべきなのは「誰に対し、どの資産・ネットワーク・用途について、どの宛先を自分で検証したか」です。履歴からコピーすると、この2つを混同します。
6か月前には正しかった宛先も、使い捨ての入金先、ブリッジコントラクト、第三者の支払い口座、または受取人がすでに廃止したアドレスかもしれません。汚染がなくても、古いアドレスの再利用には危険があります。アドレスポイズニングはさらに、意図的に類似アドレスや紛らわしい時系列を作る敵対者を加えます。
許可なくゼロ数量の転送が表示されることはある?
はい。トークンコントラクトの実装とイベントの意味によっては可能です。 ERC-20トークン規格は、ゼロ数量の転送も通常の転送として扱い、Transfer イベントを発行することを求めています。Coinbaseの2023年の調査では、一部のコントラクト実装において、被害者が実質的なトークン移動を承認せずに、被害者の公開アドレスを含むゼロ数量の転送記録を作れることが示されました。これは攻撃者が被害者のトークンを実際に使用することとは異なります。
あらゆるゼロ数量イベントを攻撃と決めつけたり、すべて同じコントラクトの仕組みだと推定したりしてはいけません。正当なゼロ数量転送も存在し、実装はトークンごとに異なります。また、第三者の画面ではトランザクションとイベントの種類が混在することがあります。適切なのは、実際の取引開始者、コントラクト、イベントの数量、残高の変動、意図された相手先を調べることであり、「送信」と表示された1行だけで秘密鍵の流出を断定することではありません。
実例:同じに見える2つのアドレス
以下の文字列は説明用の架空の例です。実際の推奨送金先でも、事件の証拠でもありません。先頭と末尾は一致し、中央部分だけが異なります。
| 項目 | 表示例 | セキュリティ上の意味 |
|---|---|---|
| 検証済み受取人(省略形) | 0x8F1a…e72B |
視覚上の手掛かりにすぎず、完全な識別子の確認にはならない |
| 攻撃者の類似アドレス(省略形) | 0x8F1a…e72B |
省略表示では同一に見える |
| 検証済み受取人(完全形) | 0x8F1a3dC06bAE417952Dd6E8fA0c3012B45e7e72B |
独立して認証した情報源と照合する対象 |
| 類似アドレス(完全形) | 0x8F1a9fB92dAC017e45628b3aC49D7821f9b0e72B |
別のアドレスであり、資金が他人へ届く可能性がある |
この文字列は視覚的な紛らわしさを示すものであり、EIP-55の大文字・小文字を混在させた有効なチェックサム表記とは限りません。実際のウォレットへ貼り付けたり、送金先として使用したりしないでください。
問題は16進数アドレスそのものが無効なことではありません。正当なウォレットにも攻撃者のウォレットにも、形式上もっともらしいアドレスを作れます。罠は、同じ 0x8F1a…e72B という表示だけで同一の受取人が管理していると判断することです。それは証明になりません。
Terenvalの運用ルール: 取り消せない送金では、宛先全体を別の信頼できる情報源と照合してください。QRコードで提示された場合も、デコード後の完全なアドレスが本来の受取人と一致する必要があります。ウォレットが完全なアドレスを安全に表示できないなら、別の信頼できる表示・確認方法を使ってから進めてください。
ゼロ数量転送、偽トークン、ダスティング:何が違う?
アドレスポイズニングという語は、関連する複数の行為に使われます。ウォレットの履歴では似て見えても、オンチェーン証拠と意味するセキュリティ事象は異なります。
| パターン | 画面に現れるもの | 受信イベントに被害者の署名が必要か | 攻撃者の典型的な目的 | 適切な対応 |
|---|---|---|---|---|
| ごく少額の正規転送(ダスト) | 不明なアドレスからの微量入金 | いいえ | 注意を引く、追跡、履歴の汚染、誘導 | 送信元とやり取りせず、本来の受取人を独立して確認する |
| ERC-20ゼロ数量の記録 | Transfer イベントに数量0が記録され、from/to が誤解を招く場合がある |
実装次第で不要 | 入出金があったかのような履歴を作る | 取引開始者、イベント、実際の残高差分を確認する |
| 偽トークンイベント | USDTやUSDCなどを模倣した名前や転送 | 必ずしも不要 | 偽の送金を重要・本物に見せる | 記号だけでなくトークンのコントラクトアドレスを検証する |
| 最近の履歴にある類似アドレス | 正規の連絡先と同じ省略表示の先頭・末尾を持つ受取人 | 罠を置く入金には不要 | 将来の出金にコピーさせる | 本来の受取人について検証済みの情報源へ戻る |
| クリップボード乗っ取りマルウェア | コピー元が正しくても貼り付け後のアドレスが違う | マルウェアが端末上で動作 | 正しい送金先を置換する | 送金を止め、端末の安全性を調査し、貼り付け結果を独立して照合する |
| 承認・署名を狙うフィッシング | 悪意ある支出許可や署名要求 | 通常は危険な承認が必要 | トークン移動の権限や想定外の署名を得る | 承認と署名を確認し、事象に合わせて対処する |
Etherscanはアドレス偽装とイベント偽装の両方を説明しています。別のゼロ数量転送に関する記事では、こうした記録を非表示にしたり警告したりする理由を紹介しています。MetaMaskはクリップボードの乗っ取りを、端末上のソフトウェアに関わる別種の障害として説明しています。
ゼロ数量のトークン転送でもリスクはゼロではない
偽イベントの数量は厳密に0でも、狙っている行動への影響は大きくなり得ます。不審な記録が何週間も残る間、標的は普通に入金を受け続けるかもしれません。その後、高額送金を準備した時には、偽アドレスがすでに最近の履歴に存在しています。攻撃者が必要とするのは、たった一度の誤コピーと有効な署名です。
ただしゼロ数量ログには無害な理由もあるため、「ゼロ転送はすべて犯罪」という断定には根拠がありません。より有用なルールは、特に過去のアドレスと酷似する新しい宛先について、ゼロ数量の履歴を送金先の信頼できる情報源とみなさないことです。
ダスティングはウォレットを自動的に侵害する?
いいえ。 要求していない少額のトークンやコインを受け取っただけでは、通常、秘密鍵が開示されたり、送金が承認されたり、アドレスの管理者が変わったりすることはありません。ただし、ダスティングはプライバシーリスクを高め、履歴を乱雑にし、不正サイトへ誘導することがあります。報酬を受け取るために危険な操作へ誘導する偽トークンの場合もあります。ダストを送り返したり、「削除」のためにサイトへ接続したりする必要はありません。
宣伝文句、Webサイト、報酬の約束が付いた未知のトークンが表示されても、リンクを開かないでください。削除のために権限を付与しないでください。トークン残高と受取人アドレスは別々に検証する必要があります。
自分が送っていない取引がエクスプローラーに表示される理由
エクスプローラーは、トップレベルのトランザクション、内部呼び出し、トークンイベント、解析されたコントラクト操作などを別々に表示できます。これらは同じものではありません。コントラクトが発行したイベント内の from フィールドだけでは、そのアドレスの所有者がトップレベルの取引に署名した証拠にはなりません。
EVMの取引を調べる際は、実際のトランザクション送信者とログを発行したトークンコントラクトを確認してください。イベント上の数量と実際の残高変動を比較します。誤解を招くイベントであっても、オンチェーンに記録された本物のログです。データが正しくても、そこから受け取る物語は誤解を招く場合があります。前述のCoinbase Unit 0xとEtherscanの調査が、この区別の技術的根拠です。
アドレスポイズニング、クリップボード乗っ取り、秘密鍵盗難の違い
これらを混同すると、不要で危険な復旧操作につながります。純粋なアドレスポイズニングでは、ウォレットの署名権限は無事な場合があります。クリップボード乗っ取りでは端末にマルウェアが存在する可能性があり、取引準備環境の完全性が問題です。実際に秘密鍵が漏れた場合、攻撃者は利用者の操作なしに送金へ署名できる可能性があります。
| 観察される症状 | より可能性の高い原因 | それだけでは証明できないこと | 最初の安全な対応 |
|---|---|---|---|
| 類似アドレスから不意に微量の入金 | 履歴汚染またはダスティング | シードフレーズの盗難 | 送信元をコピーせず、チェーン上の記録を確認する |
| 署名していないゼロトークンの「出金」イベント | トークンイベント偽装 | 自分のウォレットが送金に署名したこと | 取引開始者とトークンコントラクトを調べる |
| コピーしたアドレスが貼り付け時に変わる | クリップボードの改ざんまたはアプリの不具合 | 履歴汚染だけが原因であること | 支払いを止め、端末を調べる |
| 自分の口座で署名された、承認していない非ゼロ数量の出金 | 鍵・セッション・承認権限の侵害の可能性 | 単に履歴が汚染されただけであること | リスクを封じ、証拠を保存し、署名権限を調査する |
| 予期しないERC-20の allowance や approval | 承認フィッシングなどの権限イベント | ダスト転送が原因であること | 権限を確認し、必要に応じて取り消す |
| 正規の受取人が、ウォレットの候補とは異なるアドレスを確認する | 信頼できない候補または古い宛先 | 誰が差異を作ったか | 候補を破棄し、受取人へ再確認する |
なぜ重要か: ウォレットアプリを替えても流出した秘密鍵は守れません。一方、知らない人からゼロ数量イベントが届いたという理由だけで、シードフレーズを必ず変更する必要もありません。逆に、説明のつかない実際の非ゼロ出金を「ただの履歴汚染」と見過ごすのは危険です。
Terenvalのトークン承認の確認と取り消しに関するガイドは別種のリスクを扱い、侵害されたウォレットからの資産移行ガイドは署名資格情報の機密性が実際に失われた場合を扱っています。どちらも単なる取引履歴の汚染と混同してはいけません。
アドレスポイズニングはどれほど広がっている?調査から分かること
独立した複数の調査によれば、アドレスポイズニングは仮説上の詐欺でも一度きりの事件でもありません。ただし、統計は必ず対象母集団と調査期間を含めて解釈する必要があります。
| 調査・公表資料 | 報告された観察結果 | 期間・対象範囲 | その数字が意味しないこと |
|---|---|---|---|
| カーネギーメロン大学 CyLab の研究要約 | 約2億7,000万件の試行、1,700万の標的アドレス、少なくとも8,380万ドルの確認済み損失 | EthereumとBNB Smart Chain、2022年7月~2024年6月 | 被害者が2億7,000万人という意味でも、現在までの累計でもない |
| Blockaidを引用したMetaMask | 6,540万件のアドレスポイズニング取引を検知 | 2025年1月~2026年2月 | 6,540万件の盗難成功ではなく、他調査とは方法も対象も異なる |
| Chainalysisの調査 | 2024年の重大事例で約6,800万ドル相当のWBTCが一時的に誤送金され、その後かなりの金額が返還 | 特定キャンペーンと2024年5月の事件 | 全額が永久的に失われた証拠ではない |
| Blockaidの分析 | スマートコントラクトウォレットの画面も含め、複数チェーンで活動が拡大 | 同社が記録した2025~2026年の観察 | すべてのネットワーク・事業者・フィッシングを網羅する統計ではない |
カーネギーメロン大学の研究要約は、歴史的サンプルにおける活動規模と確認された損失を説明しています。MetaMaskの2026年6月17日の発表はBlockaidの6,540万件という数値を示し、製品の警告機能を紹介しました。Chainalysisの事例研究は、単純な被害額報告への反例です。2024年の高額送金は、その後大部分が返還されました。
Terenvalの分析上の結論: 驚くべきなのは不正な履歴件数だけでなく、攻撃者の労力と被害者が失う可能性のある金額の非対称性です。攻撃者は低コストの罠を大量に仕掛け、ごく少数の高額送金に成功するだけで利益を得られます。平均的な誤操作率を減らす仕組みがあっても、まれな高額被害への深刻なリスクは残り得ます。
数値を足し合わせてはいけない理由
カーネギーメロン大学のサンプルとBlockaidの件数は、期間も調査方法も異なります。試行イベントを数えるサービスもあれば、標的となった固有アドレス数や攻撃者へ実際に送金された件数を数えるサービスもあります。これらを足して「3億3,500万人の被害者」とするのは、数学的にも編集上も誤りです。1つのウォレットに多数の試行が届く場合も、1つの攻撃活動で何千ものアドレスを標的にしながら成功しない場合もあります。
新しい統計を比較する際は、何を1件としているか、どのチェーンか、いつの期間か、疑いと確定事例を分けているか、返還分を損失額から差し引いているかを確認してください。手法を示さない劇的な数字より、これらの区別のほうが重要です。
実際の事件:テスト送金でも大きな誤送金を防げなかった理由
Chainalysisは2024年5月のWBTC誤送金事件を記録しています。被害者は最初に正しい少額の送金を行いましたが、その後、見た目が極めて似た別の送金先へ、はるかに大きな額を送ってしまいました。この事件は重要な限界を示します。テスト送金が安全性を高めるのは、検証済みのテスト送金先とまったく同じ、認証された宛先を引き続き使用する場合だけです。後から履歴の類似アドレスを選べば意味がありません。
これはすべてのテスト送金が無意味という証拠ではありません。テストと本送金の間で宛先を一貫させることが安全手順の一部だと示しています。独立して宛先Aを検証し、Aへテストし、その後Bが似ているという理由で高額送金したなら、テストでBの安全性を確認したことにはなりません。
似た見た目のアドレスが作れるのはなぜ?
Ethereumと多くのEVM互換ネットワークでは、通常の外部所有アカウントのアドレスは20バイトの識別子で、慣例的に 0x と40桁の16進数で表記されます。人間向けの画面ではこれを省略することが多く、別々の完全なアドレスでも表示された一部の文字を共有できます。アドレス形式が検証するのは構造であり、管理者が本当に友人、取引所、企業なのかは分かりません。
説明用に、一様な16進数の単純モデルを考えます。ランダムなアドレス1件が指定された8桁の16進数字と一致する確率は 1 / 16^8、およそ42億9,000万分の1です。それでも短い表示上の一致は、安全な本人確認にはなりません。攻撃者は意図的に類似アドレスを選び、大量に試行し、被害者が目にする候補を絞るからです。これはランダムなアドレス1個を独立に受け取る実験とは違います。単純化した確率も、有効なチェックサムも、意図した氏名や口座の所有者を証明しません。
EIP-55の大文字・小文字のチェックサムで防げる?
部分的にしか役立たず、目的も違います。 EIP-55はEthereumアドレスの大文字・小文字を混在させたチェックサム表記を定義し、転記ミスの一部を検出しやすくします。詐欺師のアドレスにも有効なチェックサムを付けられます。EIP-55は、アドレスが特定の会社、取引所入金口座、以前の受取人に属すると認証する仕組みではありません。
画面がすべて小文字で表示する場合、大小文字によるチェックも目視では使えません。チェックサム付きの大小文字が表示されても、正しい表記を受取人の身元確認と取り違えないでください。チェックサムの検証と受取人の認証は、別々の問題を解決します。
ENS名があれば解決する?
人が読める名前は難読な文字列への依存を減らせますが、名前が自動的に安全になるわけではありません。信頼できる画面で、綴り、ドメインの所有者、名前解決の状態、現在解決される完全なアドレスを確認してください。紛らわしい文字で名前を偽装したり、管理者が解決先を変更したり、状況によって解決結果が異なったりする可能性があります。保存した名前が役立つのは、支払い時点で身元と名前解決の結果を信頼できる場合だけです。
同じ原則はQRコードや保存済み連絡先にも適用されます。これらは宛先を伝える形式であり、その宛先が正しいことを示す独立した証拠ではありません。
Ethereum、Bitcoin、Solanaなどにも影響する?
偽の類似アドレスをコピーさせるという中心的な欺瞞は、チェーンを越えて起こり得ます。ただしオンチェーンの具体的な仕組みは異なります。 EthereumのERC-20イベントの仕組みが、そのままBitcoinやSolanaにもあるとは考えないでください。
| ネットワーク・資産の分類 | 主なリスク | 技術上の注意点 | 最も安全な運用習慣 |
|---|---|---|---|
| EthereumとEVM系チェーン(Base、Arbitrum、BNB Smart Chainなど) | 類似する 0x 宛先、ダスト、誤解を招くトークンイベント履歴 |
ERC-20のイベントログとトップレベル取引の署名者は別 | 別の信頼できる情報源と完全な宛先を照合 |
| 複数ネットワーク上のUSDT・USDC | 異なるチェーンの画面に同じティッカーが表示される | トークン記号だけではチェーンもコントラクトも特定できない | ネットワーク、コントラクト、宛先をまとめて確認 |
| Bitcoin | 類似アドレス、ダスト、履歴からのコピー | UTXO記録とBitcoinのスクリプト・アドレス形式はERC-20イベントと異なる | 新しい認証済み受取アドレスを取得し、全文を検証 |
| Solana | 類似公開鍵、未承諾の資産、不明な履歴 | SolanaのトランザクションとトークンアカウントはERC-20の複製ではない | 公開鍵全体、トークンミント、受取人を確認 |
| ハードウェアウォレットによる支払い | 不正な宛先をデバイスの確認画面に表示させる | 安全な署名でも取引相手との実世界の関係は認証できない | デバイス上の宛先を信頼できる受取人情報と照合 |
| 取引所からの出金 | 認証済み出金フォームに誤った宛先を貼り付ける | 取引所アカウントの認証は送金先の所有者の証明ではない | 受取人の認証済み画面でアドレス、ネットワーク、必要なメモ・タグを確認 |
Etherscanの技術報告は主にEVMのトークンイベントを分析しています。Bitcoin.orgの詐欺対策ガイドはBitcoinのアドレスポイズニングやマルウェアを別途警告しています。Phantomの詐欺対策情報も、取引履歴から送金先をコピーしないよう勧めています。
EVMアドレスをチェーン間で再利用すると混乱する理由
多くのEVMネットワークは馴染みのある 0x 形式を共有し、同じウォレットの鍵が互換チェーン上で同じ見た目のアドレスを管理する場合があります。しかし、すべてのトークン、送金経路、コントラクトが同じように動作するわけではありません。 Ethereumで有効なアドレス文字列が、別チェーンでも形式上は有効に見えても、受取人がそのチェーンでの入金を想定していない、または特定資産にアクセスできない場合があります。
アドレスポイズニングは相手の身元の誤認であり、非互換のチェーン選択は経路・資産対応の問題です。両方が同時に起こる可能性もあります。Terenvalの送金ネットワーク選択ガイドは送金経路の確認を詳しく扱い、本記事はネットワーク選択だけでは解決できない宛先の出所確認を追加します。
Bitcoinアドレスはチェックサムで保護されている?
Bitcoinのアドレス表記にも誤り検出の仕組みはありますが、一定の不正形式や入力ミスを検出するものであり、実世界の受取人を識別するものではありません。構文上有効なBitcoinアドレスでも攻撃者のものかもしれません。ウォレットが無効なアドレスを拒否しても、完全に有効な悪意あるアドレスを受け付けることはあり得ます。
高額なBitcoin送金では、別の連絡経路を使ってアドレスまたは認証された入金指示を確認し、確立されたBitcoinウォレットの安全対策に従ってください。bc1 のような見慣れた先頭文字列で相手の身元を確認したつもりにならず、企業やカストディサービスが新しい入金先を発行する可能性がある場合、過去のアドレスを自動再利用しないでください。
Terenvalの「信頼できる情報源に基づく送金プロトコル」:より安全な送金方法
Terenval独自の枠組み: Source-of-Truth Transfer Protocolは、宛先の誤りが取り返しのつかない損失につながる送金に対する、繰り返し使える意思決定手順です。画面、取引履歴、クリップボード、最近のアドレス候補には、いずれも信頼できない情報が含まれ得ると想定します。Terenval Walletが自動でこれらの検査を行う、あるいはあらゆる詐欺を防げると主張するものではありません。
このプロトコルには5つの関門があります。必要な証拠が揃わなければ次に進みません。日常の支払いなら短時間で確認できますが、高額・例外的な送金では記録を残して独立に再確認してください。
関門1 — 支払い目的を定める
候補アドレスとは無関係に、何をしようとしているかを明確にします。誰に、どの資産を、どのネットワークで、何の目的で送り、追加のメモや宛先タグが必要かを記録します。例:「Ethereumメインネット上の250 USDCを、検証済みの取引先Aの財務アドレスへ、請求書 #1048 の支払いとして送る」。
これにより、取引履歴内のアドレスが送金目的を勝手に決めてしまうことを防げます。受取人の身元を独立して確認する前に最近の宛先候補が表示されても、それを根拠にしないでください。履歴は指示書ではありません。
関門2 — 受取人の情報源を認証する
すでに信頼している情報源からアドレスを直接取得します。受取人の検証済みウォレットの受取画面、ログイン済み取引所の入金画面、企業の既存の確認済み連絡手段で検証した支払依頼、または以前に全文照合して登録した連絡先などです。
企業への支払いでは、従来から利用している別の通信手段でアドレス変更を確認してください。新しいメール、ダイレクトメッセージ、修正済み請求書に変更が現れた場合は特に重要です。請求書の改ざんやサポート担当者のなりすましがあれば、16進文字列を厳密に比較しても騙されます。受取人の身元を確認してから、その人のアドレスとして扱います。
突然届いたエアドロップのトークン説明、エクスプローラーの「最近やり取りした相手」、予期しないサポートメッセージを、元となる支払指示にはしないでください。
関門3 — 省略表記ではなくアドレス全体を照合する
最終送金画面に表示された完全なアドレスと、第2関門で取得したアドレスを比較します。中央の文字も含めた全文表示を利用してください。候補の先頭と末尾が一致する場合には特に重要です。貼り付け後の結果も確認します。コピーが正常に完了しても、クリップボードや入力欄で意図した文字列が保たれたとは限りません。
ハードウェア署名デバイスがあり、独立した信頼できる画面に受取人が表示されるなら、第2関門の基準と照合します。不審な履歴の行と比較してはいけません。デバイス上で必要な取引内容を明瞭に確認できない場合、不透明な確認画面を完全な検証と見なさないでください。
QRコードは入力ミスを減らすことがありますが、本人確認の証拠ではありません。誰がQRを渡したかを確認し、信頼できる画面でデコード後のアドレスを検査します。以前の確認時からQRやアドレスが変わった場合は、署名前に理由を確かめてください。
関門4 — 送金経路と権限への影響を検証する
正しい資産とネットワーク、必要に応じたトークンコントラクト、受取人がその資産を受け取れること、メモ・タグの規則を確認してください。ERC-20送金では、同じ記号を使う模倣トークンではなく、本来送るべき正規コントラクトを選びます。取引所への入金は、過去の出金履歴や古いQR写真ではなく、現在の認証済み入金指示に従ってください。
通常の送金と、権限付与・コントラクト操作を区別します。無制限のapprovalや内容不明の署名を求める操作は、単純なコイン送金とは異なります。要求が予期せず変わったら中断し、何を許可する操作なのか確認します。
関門5 — 承認し、照合し、証拠を保存する
重要な送金では、適切かつ費用に見合う場合、全文を検証した受取人に少額テストを検討します。正しいネットワークで受取人に届いたことを確認します。続いて、同じ検証済みの情報源から受取先を改めて開き、本送金の宛先を再確認してから承認してください。テスト取引が履歴に表示されたからといって「最近使ったアドレス」へ切り替えないでください。
送信後は、実際のオンチェーン取引の送金先、資産、数量、ネットワーク、結果を確認します。元の信頼できる受取人情報とトランザクションハッシュを保存します。ブロックチェーン上の成功は、その取引が記録されたことの証拠ですが、意図した相手に支払えたことを自動的に証明するものではありません。
送金前の簡易チェックリスト
| 質問 | 署名前に必要な回答 |
|---|---|
| 実際の受取人は誰か? | 既知の独立した認証済み連絡経路で本人確認した |
| アドレスはどこから取得したか? | 履歴、ダスト、トークンイベント、未承諾メッセージではなく、検証済みの受取人情報から |
| アドレス全体は一致するか? | はい。中央の文字と、最終的な端末・送金画面も含む |
| 資産、チェーン、コントラクトは正しいか? | はい。すべてをまとめて確認した |
| 受取人にメモやタグは必要か? | 最新の認証済み指示で確認した |
| 警告、クリップボードの値、入力欄が予期せず変わったか? | いいえ。変わった場合は中断して調べる |
| 最後に署名する操作は、意図したものと完全に一致するか? | はい。一致しなければ承認しない |
最重要の管理策: 検証済みの宛先は、最終署名まで検証済みのままでなければなりません。最初に正しいアドレスを確認しても、後から履歴から誤った受取人を選べば意味がありません。
Terenvalの受取人信頼台帳:より安全なアドレス帳
独自の編集モデル: 一般的なアドレス帳にはラベルと文字列が保存されます。*受取人信頼台帳(Recipient Trust Ledger)*には、その文字列に紐づく検証証拠も保存します。これは個人や財務チームのための概念的な運用方法であり、Terenval Walletに既存のアドレス帳機能があると主張するものではありません。
頻繁に支払う相手について、次の秘密情報を含まない記録を残してください。金額とプライバシーに応じて適切に保管し、シードフレーズや秘密鍵を入れてはいけません。
| 項目 | 秘密ではない情報の例 | 重要な理由 |
|---|---|---|
| 受取人の身元 | 「取引先A・財務部」 | 単なる省略アドレスではなく名前を示す |
| 検証済みの完全なアドレス | 認証済み指示から取得した正確な文字列 | 一致を要求する識別子を定める |
| チェーンと資産 | 「Ethereumメインネット / USDC」 | 異なるネットワークへの誤った再利用を防ぐ |
| 元の情報源 | 「取引先ポータル、署名済み請求書、独立して確認した折り返し連絡」 | 出所の根拠を残す |
| 検証日 | 「2026-11-03」 | 古くなった記録に気づける |
| 変更履歴 | 「新口座への変更依頼を別経路で再確認」 | 不審な送金先の差し替えを検出する |
| 必要に応じたテストの証拠 | テスト取引ハッシュと受取人の受領確認 | 特定の宛先が機能したことを示す |
| 許可された用途 | 「請求書の支払いのみ。取引所への入金には使用しない」 | 用途限定のアドレスを万能だと扱わない |
注目すべき設計上の洞察: 再確認すべきなのは、ウォレットに似たアドレスが表示された時ではなく、受取人がアドレスの変更を主張した時です。優れたアドレス帳は、無計画な宛先探索を減らします。しかし新しい相手の確認を不要にするものではなく、アドレス帳自体の改ざんも防げません。
例:取引先が受取アドレスの変更を依頼した
長年使われている取引先のアドレスが ...e72B で終わるとします。新しいメールで「ウォレットを更新し、今後は同じく ...e72B で終わる別のアドレスを使用する」と連絡がありました。共通する表示文字列に意味はありません。既存の電話番号やポータルから連絡し、正当な権限を持つ担当者が変更を承認したことを確認し、新しい完全なアドレスと資産・ネットワークを検証してから記録を更新します。
最近のオンチェーン履歴に似た取引があるだけでは、根拠として弱いものです。攻撃者はそのような履歴を意図的に作れます。逆に、正当な取引先が実際にアドレスを変更した結果、過去に一致する取引が一切ないこともあります。手順はどちらのケースにも対応すべきです。
Terenvalの汚染履歴トリアージマトリクス
独自の診断モデル: 資産を動かす前に、異常が疑わしい履歴の1件なのか、取引を準備する過程の問題なのか、実際の無断支出なのかを見極めます。対応の強さは、画面上の警告による不安ではなく証拠に合わせます。
| 観察結果 | リスクの分類 | 最初の対応 | 避けること |
|---|---|---|---|
| 未承諾のゼロ数量イベント1件、残高は不変 | 汚染の試行の可能性 | 送信元を無視し、必要ならイベントの詳細を確認 | パニックでシードをエクスポートしたり全資産を移したりする |
| 正当な送金の後、最近の履歴に類似宛先が複数現れる | 履歴汚染リスクの上昇 | 最近の履歴から選ばず、検証済みの連絡先を再構築する | 最新の履歴が本物だと思い込む |
| 貼り付け直後に別のアドレスが表示される | 端末・UIの完全性に問題がある可能性 | 中断し、オフラインなど独立した情報源と比較し端末を調べる | 調査前に「テスト」送金する |
| 検証済みの保存アドレスが無断で変わった | 連絡先記録の完全性が損なわれた | 侵害の可能性を考え、別経路で確認する | 完全なアドレスより連絡先ラベルを信じる |
| 実際に無断のコイン・トークン出金がある | 現在進行中の侵害の可能性 | 証拠を保存し、封じ込めと資格情報の評価を進める | 無害なゼロ数量スパムと片付ける |
| 偽の類似アドレスへの確定送金がすでに完了 | 実害・誤送金 | 取引を記録し、事業者に通知して正規の通報手段を利用する | 回復を保証すると言う第三者に支払う |
このマトリクス自体はフォレンジック上の証明ではありません。トークン承認、スマートアカウントの実行、委任セッション、侵害された署名デバイスなど、損失までの経路が分かりにくい場合もあります。実際に承認していない非ゼロ数量の移動があるなら、アドレスポイズニング以外にも調査を広げてください。
実務的な調査用ワークシート
疑わしい取引を調べる際は、秘密情報を含まない次の事実だけを記録します。
- 対象の公開ウォレットアドレスと関連するブロックチェーン。
- トランザクションハッシュ、日時、公式エクスプローラーのURL。
- その項目がトップレベル取引、内部処理、トークンイベントのどれを表すか。
- 実際の取引開始者、イベントの
fromとto、関連トークンコントラクト。 - 該当する場合、トークン数量の生データと表示単位、実際の残高変動。
- 独立して確認した本来の受取人と、不審な完全アドレス。
- 不審な履歴をコピー、保存、テスト送金、確定送金のどれかに使用したか。
- 別に承認していないapprovalや非ゼロ数量の出金がないか。
秘密鍵、リカバリーフレーズ、認証トークン、機密性の高い顧客記録をワークシートと一緒に公開しないでください。公開アドレスとトランザクションハッシュはすでにオンチェーンに存在しますが、それらをまとめると企業や個人のプライバシーリスクが増える場合があります。
送金リスク予算:大きな残高ほど小さな習慣が重要になる理由
Terenvalの**送金リスク予算(Transfer Risk Budget)**は、市場統計ではなく意思決定のためのモデルです。特定の運用で、回避可能な受取人の取り違えにどれだけの価値がさらされるかを考えます。毎月多数の支払いを行う企業と、1回だけ送金する個人が、習慣だけで同じ検査を使う必要はありません。いずれも送金の不可逆性、金額、宛先の出所に対する確信に応じて確認の厳密さを調整すべきです。
意図的に単純化した架空のモデルを考えてみましょう。
- 財務部門が毎月100件、1件あたり5,000ドルを送金し、月間出金総額は50万ドルとします。
- あくまで説明用に、その部門で宛先を間違える確率を**1件あたり0.02%**と仮定します。これは架空の計画上の前提であり、実測された業界の発生率ではありません。
- 事象が独立していると仮定すると、誤った宛先へ送る金額の期待値は、回収の有無を考慮する前で
100 × $5,000 × 0.0002 = $100 per month、つまり月額100ドルです。 - ただし送金金額が均等でない場合、平均値は誤解を招きます。1回の25万ドルの誤送金が、長年の小さな事故費用を上回る可能性があります。このため、高額送金や例外的な宛先変更では、より厳格な確認が必要です。
このモデルは、実際のアドレスポイズニングによる損失率の推定ではありません。 低頻度でも影響が大きい誤りに対し、手順による管理が必要な理由と、見かけ上は安価なセキュリティの省略が非対称な損害を生み得ることを示しています。
防御策の階層:攻撃のどの段階を止められるか
| 管理策 | 防止・軽減できること | 残る限界 |
|---|---|---|
| 取引履歴を受取人名簿として使わない | 汚染された履歴からの誤コピー | 侵害されたアカウントからの偽請求書は防げない |
| 受取指示を独立して認証する | 身元偽装と支払先すり替え | 認証済み連絡経路自体が侵害されることもある |
| 最終画面で完全アドレスを照合する | 省略表示と一部のクリップボード置換 | 信頼できる画面と元の情報源が必要 |
| 検証証拠を付けたアドレス帳 | 頻繁な相手を毎回信頼できない場所から探すこと | 誤登録した記録は依然として危険 |
| 読み取り可能な宛先表示を持つハードウェア署名デバイス | 侵害されたホストや内容不明の承認による一部のリスク | アドレスが本当に意図した受取人のものかは判断できない |
| ウォレットの類似アドレス警告 | 送金時の既知のアドレス衝突・類似を一部検知 | どの検出器もすべての変種を保証して捕捉できない |
| 受取人による確認付きテスト送金 | 検証した宛先を維持した場合の経路・宛先ミス | 本送金で別アドレスを選べば効果はない |
| 財務部門の承認ルール・マルチシグ審査 | 一人の操作ミスや侵害 | 複数の承認者が同じ誤情報源に依存することがある |
少額テストが役立つ場合と役立たない場合
新しい受取人の確認、ネットワーク対応のチェック、企業の口座への少額着金確認にはテスト取引が役立ちます。しかし、アドレスの所有者を認証する代わりにはなりません。偽の宛先へ送ればテストも成功するかもしれません。また、本送金で履歴から別のアドレスを選んでしまうと、テストはその送金に関係なくなります。
高額送金では、検証済みの宛先を手順内に記録し、デバイスの最終出金先を照合し、テストと本送金の両方に同じ完全な認証済み受取人を使用してください。使い捨ての入金アドレスの場合は、再利用できると決めつけず、受取人の認証済み指示に従ってください。
ウォレットとエクスプローラーはどうやってアドレスポイズニングを検知する?
近年のウォレットやエクスプローラーはリスクを低減できますが、警告機能を受取人の本人確認の代わりにしてはいけません。
MetaMaskの2026年6月17日の製品発表によれば、EVMネットワーク向けのモバイル版・拡張機能の送金フローに、アドレスポイズニング検知が導入されました。過去に取引したアドレスとの比較、類似候補への警告、初めての受取人への注意表示を説明しています。これはMetaMaskの開発元が説明した同製品固有の機能であり、すべてのウォレットに搭載されているとは限りません。
Etherscanは、一部の疑わしいゼロ数量イベントを非表示・警告対象にし、危険なトークン転送の文脈からアドレスをコピーする際に注意を促す方法を説明しています。フィルタリングは履歴のノイズを減らしますが、残る項目すべてが安全という証明にはなりません。攻撃者は微量でもゼロではない金額や別の手法を使う可能性があります。
完全な自動検知が難しい理由
検出器は省略表示の一致、過去の取引関係、取引の意味などを比較できます。しかし、正当な2つのアドレスが偶然同じ先頭を持つなどの偽陽性も、悪意あるアドレスが別の表示パターンや企業名らしいラベル、新しい行動パターンを使うなどの見逃しも起こります。初めての送金先には、類似性を比べる安全な過去の基準がありません。
警告は、アルゴリズムが支払いを許可したという意味ではなく、立ち止まって検証するきっかけとして使うのが最適です。警告が出ないことは安全の証拠ではなく、警告が出たことも不正の確証ではありません。重要なのは、不審なデータ源と無関係な経路で宛先の出所を立証できるかです。
開発者とUXデザイナーは何をすべき?
最も有益な改善の多くは、取り消せない送金の前に行われます。完全な宛先をより多く表示し、信頼済み連絡先の無断置換を防ぎ、未検証の履歴アドレスを識別し、実際に署名された出金とトークンイベントログを区別し、疑わしいゼロ数量イベントのフィルタを透明で理解しやすくします。ウォレットは把握している事実を誇張してはいけません。「オンチェーンで確認された」、「以前に支払った」、**「検証済みの連絡先」**は、実質的に異なる主張です。
アドレスのコピー機能は便利ですが、取引履歴からコピーすることが支払先を認証する方法だと教えてはいけません。署名前に資産、ネットワーク、完全な宛先が示され、受取人の情報源が明確な確認フローを優先してください。
実践シナリオ1:取引所から自己管理ウォレットへUSDTを移す
投資家が取引所にUSDTを保有し、自分のウォレットに移そうとしています。取引所の出金フォームで受取アドレスを入力する必要があります。ウォレットの履歴には先週の入金があり、先頭と末尾がほぼ同じゼロ数量イベントも表示されています。投資家は最新の項目をコピーして取引所に貼り付けます。
取引所のアカウント認証が正しくても、そのアドレスが投資家自身のものだと証明できるとは限りません。取引所は口座所有者を安全に認証できても、本人が攻撃者のアドレスを指定すれば、その宛先を受け付ける可能性があります。さらに、アドレス形式が見慣れているという理由で出金ネットワークも間違える危険があります。
より安全な手順: 実際の受取ウォレットを開き、目的の資産とネットワークを選び、認証済みの受取画面から直接アドレスを取得します。取引所のフォームと完全なアドレスを照合し、出金を承認する前に最終宛先を確認します。メモ・タグが必要なら最新の入金画面で確認してください。取引履歴や不意に届いたメッセージからアドレスを復元しないでください。
Terenvalの出金ネットワーク解説とメモ・タグのガイドは、こうした異なる誤送金原因を扱っています。アドレスポイズニングは、実際に誰が宛先を管理しているかという独立した問題を追加します。
実践シナリオ2:フリーランサーや仕入先へ繰り返し支払う
小規模企業が先月業務委託先へ支払い、今月も新しい請求書を受け取りました。担当者は以前の成功した取引を見てエクスプローラーで検索し、表示される先頭が同じ最新のアドレスをコピーします。しかし履歴には、すでに非常によく似た偽アドレスが挿入されています。
より安全な手順: 契約先を検証済み連絡先記録と照合し、支払指示の変更は既存の通信手段で確認し、完全な宛先を比較します。例外的に高額な支払いは別の担当者による確認を必要とします。新しいアドレスについて、先頭と末尾が過去の記録と一致するだけで承認済みと扱わないでください。
二重チェックが役立つのは、確認する人が独立した証拠を使う場合だけです。同じ省略された履歴を見て同じ誤推論をすれば、2人の担当者が一緒に騙されることがあります。
実践シナリオ3:テスト成功後の高額送金
ある保有者が自分の2つのウォレット間で大量のETHを移そうとしています。正しい宛先へ少額のテスト送金を行い、着金を確認しました。その後に偽の履歴が表示され、テストのアドレスに似ていたため、残額を送る際にその新しい履歴をコピーしてしまいます。
失敗したのは有効だったかもしれないテスト送金自体ではありません。その後に別の受取人へすり替えたことが問題です。本送金では、最初に認証してテストした正確なアドレスを使わなければなりません。最も安全なのは、その完全なアドレスを時系列の履歴とは別の場所に記録し、署名時に再確認することです。
個人の資産状況に大きく影響する金額なら、2回目の慎重な比較にかかる時間は潜在的な損失に比べて小さいものです。記憶や直前の履歴の行に頼らず、その時点の秘密情報を含まない送金計画を残すことを検討してください。
実践シナリオ4:不審なトークンがウォレットに現れる
利用者のウォレットに、見慣れた記号、例えば「USDT」を使った奇妙なトークン転送が表示され、報酬や送金の修正を約束するサイトへのリンクも付いています。利用者はトークンを送っておらず、正規のトークンコントラクトの残高も変わっていません。
トークン名だけで本物だと判断しないでください。EVMチェーンでは、トークン記号は世界共通の本人確認名簿ではありません。多くのコントラクトが同じ名前を表示できます。信頼できる情報源で実際のコントラクトアドレスを確認し、イベントが本当に資産を動かしたのか調べてください。突然現れたトークンのサイトを訪れたり、「受け取る」「消す」ための承認に署名したりしないでください。
偽トークンはアドレスポイズニング、フィッシング、無関係の広告スパムに使われることがあります。受け取っただけでウォレットが侵害されたわけではありません。操作すると新しいリスクが生まれるため、まず慎重に観察してください。
実践シナリオ5:ハードウェアウォレットの表示先が異なる
利用者がパソコンで送金を準備し、自分の貯蓄用口座へ支払うつもりでした。しかしハードウェア署名デバイスには、安全に記録した認証済みアドレスと異なる完全な宛先が表示されます。デバイスは重要な役割を果たしています。実際に署名しようとしている取引内容を示しているのです。
承認しないでください。 取引をキャンセルし、受取人情報の出所、パソコンの貼り付け動作、履歴汚染や悪意ある画面が宛先を提供していないかを確認します。ハードウェアは鍵を保護し独立した表示を提供できますが、どの企業がそのアドレスを持つか、支払目的が正当かは判断できません。信頼できる情報源による確認が依然として必要です。
Ledgerのハードウェアウォレットに関するガイドは、デバイスの信頼できる画面上で取引内容とアドレスを確かめる重要性を強調しています。不明瞭・未対応の取引要約は、急いで承認する理由ではなく、情報不足として扱うべきです。
実践シナリオ6:ウォレットが類似アドレスを警告する
貼り付けた宛先が以前使ったアドレスと非常によく似ていると、ウォレットが警告します。実際の汚染攻撃かもしれませんが、似ているだけでは悪意ある管理者の存在は証明できません。正当な事業者も似た形式の複数アドレスを持つことがあり、新しい受取人が初めて表示されるのも当然です。
安全な判断とは、警告を無視することでも盲信することでもありません。受取人の認証済み指示へ戻り、意図した完全なアドレスを照合します。 宛先が確認され、その支払いに対応している場合でも、取引の影響を理解してから進みます。出所が不明なら中断し、別の経路で確認を取ります。
汚染されたアドレスへすでに送金してしまったら
暗号資産の送金が確定した後、どのチェーンでも使える取り消し手段や保証された払い戻し方法はありません。 迅速に行動すれば証拠を残せ、盗まれた資金を受け取る事業者が協力できる可能性がありますが、記事で回収を約束することはできません。
最初の10分:証拠を保存し、追加送金を止める
- 疑わしいアドレスへ二度と送らない。 受取人を名乗る人物の指示による「修正」送金や2回目のテストは避けます。
- トランザクションハッシュ、チェーン、宛先、該当するトークンコントラクト、金額、時刻を記録する。 ウォレットの通知だけでなく、信頼できるエクスプローラーで実際の取引を確認します。
- 本来の信頼できる宛先を保存する。 元の検証済み支払指示と、異なっていた完全な宛先を記録します。復旧用の秘密情報は含めません。
- 取引がまだ保留中か、すでに確定したかを確認する。 保留中の取引を置換・取り消せるかどうかは送信ウォレットと各チェーンのルール次第です。確定済みの送金は通常ウォレット提供元が取り消せません。
- 本来の受取人に通知する。 元の請求書や送金が未払いのままであることを伝え、決済済みだと誤認されないようにします。
続く数時間:適切な窓口へ連絡する
送信元が中央集権型取引所なら、正規の認証済みサポートへ速やかに連絡し、取引情報と出金先が詐欺アドレスだったことを伝えてください。受信先が特定のカストディ事業者と関連しているようなら、その事業者の公式窓口に取引証拠を提出します。調査や資産凍結に協力できる場合もありますが、すべての事件で義務や技術的能力があるとは限りません。
状況に応じて、管轄の法執行機関やサイバー犯罪窓口へ届け出てください。やり取り、不審な連絡先、オンチェーンの証拠を保存します。Ethereum.orgの詐欺被害サポートガイドは、事件記録と利用可能な通報先を説明しています。
確定したブロックチェーン送金を解読して取り消す、または前払いでトークンを解除できると主張する無関係の「チェーン復旧業者」へ支払わないでください。援助を申し出る相手へシードフレーズ、秘密鍵、端末の遠隔操作権限を渡さないでください。
汚染されたらウォレットを捨てる・変更するべき?
自動的にそうする必要はありません。 証拠が取引履歴内のゼロ数量イベントやダストだけなら、秘密鍵が漏れたとは証明できません。単に表示上の迷惑な履歴を避けるために新しいウォレットを作ると、手数料や新しい操作上のリスクが生じます。また、公開アドレスを観察して送金してくる行為自体は防げません。
反対に、無断の非ゼロ出金、説明不能な悪意ある署名、シードの漏えい、活動中のマルウェアが確認されれば、別途侵害の調査が必要です。その場合は確認済みのインシデント対応手順に従い、適切であれば信頼できる環境で生成した新しい安全な資格情報へ資産を移します。流出したシードを別アプリへインポートするだけでは保護されません。Terenvalの侵害されたウォレットの移行ガイドをご覧ください。
ステーブルコイン発行者は詐欺アドレスを凍結できる?
中央集権的に発行される一部のトークンには、発行者の規則や適用法に基づく管理制限・凍結機能があります。ただし、これは普遍的な資金回収手順ではありません。 凍結機能があっても、発行者が対応すること、送金を取り消せること、トークンがまだ移動していないこと、申立人が補償を受けられることを保証しません。通常の自己管理ウォレットから、他者のトークンコントラクトに確定済み送金の取り消しを命じることはできません。
正確な情報を速やかに公式窓口へ報告し、他の事件の回収事例を自分の事件への保証と考えないでください。
Terenval Wallet:日常の自己管理でこれらの原則を活かす
受取人のなりすましに関するガイドの目的は、ユーザーが資産を守れるようにすることであり、緊急の「セキュリティ対策」として特定製品のインストールを迫ることではありません。Terenval WalletはTerenvalの教育エコシステムに属する自己管理型ウォレットであり、この記事の教訓はTerenvalを含むあらゆる互換ウォレットの評価・利用に役立ちます。
Terenval Walletを検討する場合、現在のアプリで実際に対応しているネットワークと資産を確認し、信頼できるアプリ内の受取画面からアドレスを取得して、重要な送金の前に宛先全体を比較してください。保存アドレスや警告機能を使う場合も、インストール済みのバージョンにその動作が存在し、理解できていることが前提です。本記事は、Terenvalに類似アドレスの自動検知、特定のハードウェアウォレット連携、詐欺被害の自動補償、万能のクロスチェーン復旧が搭載されていると主張しません。
Terenvalの取引所からの出金ネットワークを正しく選ぶための詳細ガイドは別の損失原因を扱い、シードフレーズ・秘密鍵・ウォレットパスワードの比較ガイドは偽の履歴があることと、口座の管理権限を奪われることが違う理由を説明しています。
編集上の立場: どのウォレットにとっても最も信頼できる価値は、安全な選択を分かりやすくすることです。利用者は、公開チェーンから来たデータ、自分で検証した連絡先、実際に署名する内容を区別できなければなりません。自己管理は安全な支払い習慣の代わりではなく、その重要性を高めるものです。
個人・チーム向け最終予防チェックリスト
- 説明のつかない履歴ではなく、認証済み受取人から宛先を取得する。
- 支払指示が変わるたびに受取人の身元を再確認する。
- 最終宛先のすべての文字を、独立して確認した基準と比較する。
- QRコード使用時はデコードしたアドレスを確認し、貼り付け後の内容も調べる。
- 資産、ブロックチェーン、トークンコントラクト、メモ・タグの条件を正確に確認する。
- 要求されている操作が送金、トークン承認、コントラクト呼び出し、署名のどれなのか理解する。
- 未承諾のダスト、ゼロ数量転送、未知のトークン説明を信頼できない情報として扱う。
- 適切な場合、ハードウェア署名デバイスや正しく設定したマルチシグ承認を使い、表示内容を独立に確認する。
- 完全な検証済みアドレスとその出所を含むアドレス帳または受取人信頼台帳を保ち、秘密鍵は絶対に記録しない。
- 必要に応じて少額テストを行い、本送金でも同じ独立して検証した宛先を使い続ける。
- アドレスの予期しない変更、警告、急がせる指示、送金先の出所の不明点があれば中断する。
- 誤りがすでに起きた場合は公開証拠を保存し、公式窓口を利用する。
覚えておくべき一文: 最後に見たアドレスを、自分で本当に確認したアドレスの代わりにしてはいけません。
暗号資産のアドレスポイズニング:よくある質問
1. アドレスポイズニングとは簡単に言うと何ですか?
過去の受取人を探す場所に、本物に似た偽のウォレットアドレスを紛れ込ませる詐欺です。 攻撃者は、被害者が取引履歴からその偽アドレスをコピーし、本物の暗号資産を送ることを狙います。履歴の汚染があったからといって、必ずしもウォレットがハッキングされたり、資金が無断送金されたりしたわけではありません。
2. 自分の許可なしにウォレットの履歴を汚染されることはありますか?
はい。 公開ブロックチェーンでは通常、第三者が公開済みアドレスへ少額送金できます。また、一部のトークンコントラクトは、表示上の所有者が実質的な送金を承認していなくても、ゼロ数量の記録を生成できます。不審な履歴があるだけでは、シードや秘密鍵の漏えいを意味しません。
3. ゼロ数量のUSDT転送は、USDTが盗まれたという意味ですか?
それだけではありません。 ゼロ数量のイベントは、そのイベントで示された数量が0であることを表し、残高は変わっていない可能性があります。実際の取引開始者、トークンコントラクト、残高の変化を調べてください。別に承認していない非ゼロ数量の送金があるなら、別個のセキュリティ事件として対処してください。
4. 送っていないのにウォレットに「送信済み」と表示されるのはなぜ?
ウォレットがトークンの Transfer イベントを要約する際、トップレベルのトランザクション署名者とは異なるフィールドを使う場合があります。一部のゼロ数量イベントは、出金したような見た目を作れます。自分のアカウントが署名したと結論づける前に、取引開始者とコントラクトログを確認してください。EtherscanとCoinbaseがこの違いを記録しています。
5. 異なる暗号資産アドレスが同じに見えるのはなぜ?
画面では長いアドレスの先頭と末尾の数文字だけを表示することが一般的です。異なる完全なアドレスでも、画面に見える先頭と末尾が同じで中央だけが異なることがあります。ブロックチェーンが送金に使うのは完全な文字列です。短い見た目の一致では受取人を特定できません。
6. 最初と最後の4文字だけを比較すれば十分ですか?
いいえ。 アドレスポイズニングはまさにその習慣を狙います。完全なアドレスを独立して認証した受取人情報と比較してください。チェックサムが正しく、形式上有効で、多くの場所で見かけるアドレスでも、攻撃者のものかもしれません。高額送金では最終的な署名画面も確認してください。
7. EIP-55チェックサムが正しければ安全ですか?
必ずしも安全ではありません。 EIP-55は表記や転記の一部のミスを検出するためのもので、所有者の身元証明ではありません。攻撃者のEthereumアドレスにも有効なチェックサムを付けられます。受取人の確認には、取引履歴とは独立した信頼できる情報源が必要です。
8. アドレスポイズニングでシードフレーズを盗まれることはありますか?
基本的な仕組みだけではありません。 この攻撃は、復旧フレーズを入手するのではなく、別のアドレスへ送金させるものです。ただし、別のフィッシングサイトやマルウェア攻撃で秘密情報を要求される可能性はあります。不審なリンクを開かず、サポート担当者を名乗る相手へ復旧用の単語を渡さないでください。
9. アドレスポイズニングとダスティングは同じですか?
同じではありませんが、重なることがあります。 ダスティングは、追跡やスパムなどのために少額を送ることを広く指します。アドレスポイズニングは、受取人の選択過程で類似した偽宛先にすり替えることが目的です。数量は0や微量の場合があり、具体的なイベントの仕組みはチェーンやトークンによって違います。
10. アドレスポイズニングとクリップボード乗っ取りは同じですか?
いいえ。 ポイズニングは選択候補のアドレス一覧を汚染し、クリップボード乗っ取りは感染の可能性がある端末上でコピー・貼り付けしたアドレスを変更します。どちらも攻撃者への送金につながり得ます。貼り付けた文字列が予期せず変わったら、履歴汚染だけで説明せず、送金を止めて端末の安全性を確認してください。
11. 偽のUSDTやUSDCが取引履歴に表示されることはありますか?
はい。 偽トークンのコントラクトは見慣れたティッカーや名前を表示でき、エクスプローラーやウォレットで正規資産のイベントと一緒に表示されることがあります。信頼できる情報源とコントラクトアドレス全体を照合してください。トークン名は安全な本人確認登録簿ではなく、送金承認の根拠にしてはいけません。
12. Bitcoinもアドレスポイズニングの対象になりますか?
アドレスの誤コピーを狙う手口はBitcoinにもありますが、ERC-20トークンイベントとは仕組みが異なります。 類似アドレスや微量送金、紛らわしい履歴を利用して送金先の選択を誘導することがあります。認証済みの入金指示から直接Bitcoinの受取人を確認してください。Ethereumのイベントの意味をBitcoinにそのまま当てはめないでください。
13. Base、Arbitrum、BNB Smart Chainでも起こりますか?
はい。EVM互換チェーンにも同様のリスクがあります。 公開アドレスやトークン履歴を利用して、似た送金先を表示させられます。同じ 0x アドレス形式であっても、資産やネットワークの互換性の証明にはなりません。特にUSDC・USDTでは、本人確認と送金経路の確認を別々に行ってください。
14. Solanaでもアドレスポイズニングが起こりますか?
Solanaでも類似アドレスや未承諾資産による欺瞞が起こり得ます。 ただし取引とトークンアカウントの構造はEthereumのERC-20とは異なります。最近の取引相手に表示されたという理由だけで宛先をコピーしないでください。信頼できる情報源を使って完全な公開鍵と必要なトークンミントを確認してください。
15. ウォレットの「最近の受取人」一覧を信用できますか?
身元確認の証拠としては信用できません。 最近の一覧には信頼できない活動から取得されたアドレスが含まれることがあり、以前使った宛先が現在も適切とは限りません。自分で以前に検証した連絡先記録を使うか、本来の相手から最新の認証済み入金指示を取得してください。
16. QRコードはアドレスのコピーより安全ですか?
手入力ミスを減らせることはありますが、受取人の身元は認証しません。 悪意ある、または差し替えられたQRコードには攻撃者のアドレスが埋め込まれます。QRの提供元を検証し、署名前にデコード後の完全な宛先とネットワークを確認してください。QRの便利さは、情報源の検証の代わりにはなりません。
17. ハードウェアウォレットはアドレスポイズニングを防ぎますか?
助けにはなりますが、完全には防げません。 ハードウェア署名デバイスは独立した画面に宛先を示し、信頼できる情報との不一致に気づきやすくします。しかし、そのアドレスの実際の所有者は分かりません。不正な宛先と分かっていながら承認すると、デバイスはその送金に署名する可能性があります。
18. アドレスが以前のものに似ているという警告が出たら?
中断して出所を確認してください。 類似性は汚染攻撃を示す場合がありますが、確証ではありません。受取人の認証済み指示を開き直し、全ての文字を比較し、資産とネットワークを確認してください。先頭と末尾が正しく見えるからといって警告を無視しないでください。
19. アドレスポイズニング警告のないウォレットは危険ですか?
必ずしもそうではありませんが、保護機能があると思い込むべきではありません。 検知機能と対象範囲は製品・バージョン・ネットワークによって異なります。警告機能付きウォレットでも新たな手口を見逃す可能性があります。自動警告の有無に関係なく、宛先全体を独立して検証してください。
20. 最初に少額のテスト送金をすべきですか?
適切な場合には有用ですが、テスト前に検証した宛先へだけ送ってください。 テストは入金経路や受取口座の動作を確認できますが、信頼できない履歴から選んだアドレスの所有者は認証しません。テスト後の本送金でも、最新の履歴をコピーするのではなく、元の認証済み宛先と照合してください。
21. 汚染されたダストを受け取ったらアドレスを変えるべきですか?
自動的に変更する必要はありません。 不審な記録だけでは通常、秘密鍵の漏えいを示しません。プライバシーや運用上の理由でアドレス変更が有用な場合もありますが、費用と複雑さが増えます。主な対策は受取人を認証して選ぶことであり、すべての人にアドレス変更を要求することではありません。
22. アドレスポイズニング警告の後、すべてのapprovalを取り消すべきですか?
ゼロ数量の不審な履歴が現れたという理由だけでは不要です。 トークン承認の侵害は別種のリスクであり、独自の証拠が必要です。無断のallowanceや危険な署名を見つけた場合は、検証済みの画面で調べ、適切なら取り消してください。汚染履歴を「きれいにする」ために新たな権限を付与しないでください。
23. 実際には送っていないUSDCを送ったように見せられますか?
一部のERC-20や偽トークンのイベントでは可能です。 非ゼロ数量の送金を承認していなくても、イベント上の送信元にあなたのアドレスを使う場合があります。トップレベルの取引送信者、イベントを発行したトークンコントラクト、数量、実際の残高変化を確認してから、本当の出金だと判断してください。
24. 不審なトークン転送が本物かどうかを見分ける方法は?
ブロックチェーン上の取引を直接調べ、実際のトークンコントラクトを特定し、呼び出し元とイベント内のフィールドを区別し、取引前後の残高を比較します。表示されたティッカー、画像、見慣れた省略アドレスは弱い証拠です。不明な場合は、そのトークンや関連サイトとやり取りしないでください。
25. 攻撃者への出金を取引所が取り消せますか?
ブロックチェーンで送金が確定すると、通常は取り消せません。 取引所にはブロードキャスト前のキャンセル規則がある場合があり、受信側の事業者が追跡や資産移動の制限に協力できる場合もありますが、回収は保証されません。取引所の正規の認証済み窓口へ連絡し、取引証拠を保存してください。
26. 偽アドレスへ送ってしまった直後に何をすべきですか?
追加送金を止め、本来のアドレスと不正アドレスの全文、トランザクションハッシュ、トークン・ネットワーク、元の指示を保存します。本来の受取人に未着金を知らせ、関連する正規の事業者・当局へ速やかに通知します。ブロックチェーンを取り消せると主張する知らない人へ手数料やシードフレーズを渡さないでください。
27. 攻撃者のアドレスをクリックしただけで資金を奪われますか?
公開アドレスを表示したりコピーしたりするだけでは、通常オンチェーン支出の承認にはなりません。 その宛先へ送金する、悪意ある操作に署名する、関連するフィッシング指示に従うと危険が発生します。コピーしたアドレスは秘密鍵ではありませんが、予期しないサイトへの接続や不明なコントラクト操作の承認は避けてください。
28. いつも同じ相手に支払う場合もアドレスポイズニングは起こりますか?
はい。 頻繁な支払いほど、見慣れた宛先を履歴からコピーしたくなります。受取人の身元、資産、チェーン、情報源、検証日とともに完全なアドレスを保存してください。変更は別の通信経路で再確認し、新しい類似アドレスが承認済みの記録を無断で置き換えないようにしてください。
29. Terenval Walletは汚染されたアドレスを自動でブロックしますか?
この記事では、そのような機能があるとは主張していません。 Terenval Walletの現在の具体的な機能は、インストール済みの製品と公式文書で確認する必要があります。ウォレットのブランドに関係なく、検証済みの受取指示を取得し、完全なアドレスを比較し、チェーンを確認し、署名前に最終取引を見直してください。
30. アドレスポイズニングを防ぐ最も大切な習慣は?
見慣れているという理由だけで、取引履歴から受取人をコピーしないことです。 独立して検証した情報源からアドレスを取得し、署名する瞬間に宛先全体を確認してください。これにより、攻撃者が作った偽の履歴と本物の送金承認をつなぐ決定的な部分を断ち切れます。
Terenvalの関連記事
送金の安全性: Terenvalの正しいネットワークを選ぶ出金ガイドとメモ・宛先タグの不足に関するガイドは、受取人の偽装に似て見えても異なる送金経路のミスを説明しています。
権限とアカウント管理: トークンのapprovalを確認・取り消す方法とシードフレーズ、秘密鍵、ウォレットパスワードの違いをご覧ください。汚染された履歴と、許可や署名資格情報が本当に侵害された状態を区別するのに役立ちます。
ウォレットの継続利用: 同じウォレットを2つのアプリで使う方法とウォレットアプリ終了後のアクセス回復は、ソフトウェア画面を変えることと、資金を新しいオンチェーンアドレスへ移すことが異なる理由を説明しています。
情報源と調査上の注記
以下の調査資料は、技術的な説明、記録されたセキュリティ事件、調査方法の記述を裏付けるものです。無関係の製品を推奨するものではありません。研究者が推計値を示す場合は、現在の普遍的な合計として扱わず、元の調査期間を明示して出典を示します。
- MetaMask、2026年6月17日 — アドレスポイズニング検知機能を公開。 送金時の警告と、Blockaidが報告した2025年1月~2026年2月の検知6,540万件を開発者が説明。 https://metamask.com/news/address-poisoning-detection
- MetaMaskヘルプセンター — アドレスポイズニング詐欺。 履歴汚染、類似アドレス、情報源の検証、警告動作を分かりやすく説明。 https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/address-poisoning-scams/
- MetaMaskヘルプセンター — クリップボードの乗っ取り。 履歴を利用した欺瞞と、感染端末によるアドレスの置換の違い。 https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/clipboard-hacking/
- Etherscan情報センター — アドレスポイズニング攻撃。 類似アドレスとトークンイベントの偽装、履歴の表示とフィルタリングに関するエクスプローラーの一次説明。 https://info.etherscan.com/what-is-address-poisoning/
- Etherscan情報センター — ゼロ数量のトークン転送攻撃。 ゼロ数量イベントの解釈と注意喚起。 https://info.etherscan.com/zero-value-token-transfer-attack/
- Coinbase Unit 0x、2023年2月14日 — ゼロ転送フィッシング・第1部。 値を動かさないERC-20
Transferイベントと、誤解を招く表示の技術分析。 https://www.coinbase.com/blog/zero-transfer-phishing-part-1-attack-analysis - Chainalysis — アドレスポイズニング詐欺の構造。 2024年のWBTC誤送金、攻撃規模、テスト送金の限界、多額の返還についてのオンチェーン事件再構成。 https://www.chainalysis.com/blog/address-poisoning-scam/
- カーネギーメロン大学 CyLab — 暗号資産アドレスポイズニングの研究。 2022年7月~2024年6月のEthereum/BSCサンプルで、約2億7,000万件の試行、1,700万の標的アドレス、少なくとも8,380万ドルの確認済み損失をまとめた研究。 https://www.cs.cmu.edu/news/2026/cylab-crypto-phishing
- Blockaid — 拡大するアドレスポイズニングの脅威。 複数チェーンの攻撃活動や頻度に関するセキュリティ事業者の観察。数値は同社の対象範囲に限る。 https://blockaid.io/blog/address-poisoning-the-growing-threat-draining-millions-from-crypto-users
- Ethereum ERC-20 — トークン規格。 ゼロ数量転送にも
Transferイベントを求める仕様。トークンログの表示に関連する前提を説明。 https://eips.ethereum.org/EIPS/eip-20 - Ethereum ERC-55 — 大文字・小文字を混在させたチェックサムアドレス表記。 Ethereumアドレスのチェックサム仕様。受取人の身元を認証する規格ではない。 https://eips.ethereum.org/EIPS/eip-55
- Bitcoin.org — 詐欺を避ける。 Bitcoinのアドレスポイズニング、偽サポート、マルウェアに関する案内。 https://bitcoin.org/en/scams
- Bitcoin.org — ウォレットを安全に保つ。 バックアップ、ハードウェアウォレット、オンラインサービス、取引の安全性に関する一般原則。 https://bitcoin.org/en/secure-your-wallet
- Ledger Academy — アドレスポイズニング攻撃。 ハードウェアウォレットの脅威、ダスティングとの違い、アドレス全文確認の指針。 https://www.ledger.com/academy/topics/security/what-are-address-poisoning-attacks-in-crypto-and-how-to-avoid-them
- Ledger Academy — ハードウェアウォレットの安全対策。 デバイスに表示される取引内容とアドレスを検証する重要性。 https://www.ledger.com/academy/hardwarewallet/best-practices-when-using-a-hardware-wallet
- Phantom — 一般的な暗号資産詐欺。 取引履歴から宛先をコピーしないよう勧めるウォレット事業者のガイド。 https://phantom.com/learn/crypto-101/common-crypto-scams
- Ethereum.org — 詐欺被害のサポートと通報。 証拠の保存、資産の追跡、取引回収の限界に関する案内。 https://ethereum.org/community/support/scams/
- Bitquery — オンチェーンのアドレスポイズニング調査。 Ethereumの類似アドレス攻撃についての別の研究視点。方法論を照合せずに、他の過去のサンプルと件数を加算しないこと。 https://www.bitquery.io/investigations/address-poisoning-ethereum
編集方針、対象範囲、独自分析
情報の基準日:2026年11月3日。 本稿は継続的に参照できる教育ガイドです。例は説明用で、攻撃頻度の数字や特定のウォレットのセキュリティ機能は、明示した元の公開日時の状況を反映しています。公開時点で機能が存在しても、すべての端末、ソフトウェア版、トークン、チェーンで同一に動作するとは限りません。依拠する前に、更新された公式文書で製品動作を確認してください。
情報源の取り扱い: Ethereumのトークン・アドレス規格本文と、特定の非標準コントラクトの動作を区別します。トークンイベントとトップレベル取引の送信者、疑われる汚染の試行と確認された被害者の支払い、確定した誤送金と後で資金が戻った場合の最終的な純損失を区別します。カーネギーメロン大学、Chainalysis、Blockaid、ウォレット事業者の数字を合算して架空のエコシステム全体の数値を作ることはありません。
Terenval独自の貢献: Source-of-Truth Transfer Protocol、Recipient Trust Ledger、Poisoned-History Triage Matrix、Transfer Risk Budgetは、本稿のために独自に作成した説明モデルです。その価値は、証拠と意思決定の境界を明確にすることにあり、外部で検証された詐欺検出アルゴリズムを主張することではありません。例示アドレスと財務計算は架空であり、実際の支払指示、被害者の詳細、実測された損失率ではありません。
製品と編集の独立性: Terenval Walletは、自己管理型ウォレットの運用を評価するための文脈で紹介しています。特定のアドレスポイズニング検出器、ハードウェア署名機能、検証済みアドレス帳、補償制度があることの証拠として扱っていません。編集上の結論は、読者がTerenval Walletを選ぶかどうかに左右されません。本稿は個別の法律、税務、投資、インシデント対応の助言ではなく、資産の安全性や回収を保証しません。