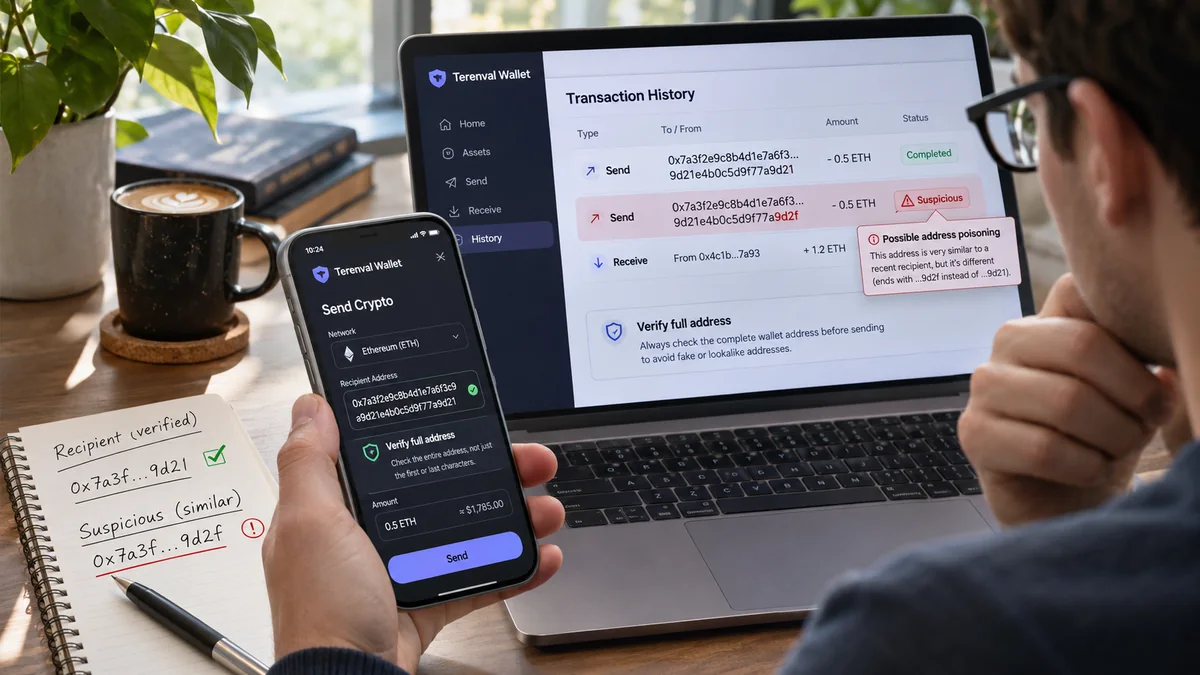
El envenenamiento de direcciones de criptomonedas (address poisoning) es una estafa de ingeniería social que engaña a una persona para que envíe criptomonedas a una dirección controlada por un atacante que se parece a la de un destinatario legítimo. Los atacantes colocan esa dirección imitadora donde los usuarios esperan encontrar destinatarios conocidos: en la actividad de un monedero, en el registro de transferencias de tokens de un explorador o entre las direcciones recientes sugeridas. Si la víctima copia posteriormente esa dirección y firma un pago auténtico, la cadena de bloques envía los fondos al atacante. La entrada de envenenamiento por sí sola normalmente no roba fondos ni demuestra que la clave privada del monedero esté comprometida.
La diferencia entre una transferencia normal y un error catastrófico puede reducirse a unos pocos caracteres ocultos en el centro de una dirección abreviada. Es especialmente peligroso para quienes transfieren habitualmente USDT, USDC, ETH u otros activos entre un monedero y un exchange, o entre dos cuentas propias. Una dirección aparentemente familiar como 0x1234…ABCD no acredita la identidad: dos direcciones independientes de Ethereum pueden mostrar los mismos extremos visibles.
Respuesta breve: El envenenamiento de direcciones introduce un destino falso, visualmente parecido al auténtico, en tu historial de transacciones, a menudo mediante una transferencia de tokens por valor cero o un pequeño ingreso. No reutilices direcciones solo porque aparezcan en tu actividad. Obtén el destinatario desde una fuente verificada por separado, compara la dirección completa, confirma la cadena de bloques y el activo exactos, y revisa los datos finales antes de autorizar. Si únicamente recibiste una entrada sospechosa de valor cero y no utilizaste su dirección, tus fondos no han sido robados automáticamente.
Evaluación editorial de Terenval: Una transacción histórica demuestra que algo apareció en la cadena de bloques; no certifica que el destinatario mostrado sea fiable. Un proceso de pago sólido debe proteger tanto las claves privadas como la procedencia de la dirección de destino. Esta guía presenta el Protocolo de Transferencia con Fuente de Verdad de Terenval, el Registro de Confianza de Destinatarios, la Matriz de Clasificación de Historial Envenenado y el Presupuesto de Riesgo de Transferencias. Son marcos educativos originales, no una certificación de seguridad, una función antienvenenamiento ya implementada en Terenval ni una garantía de reembolso.
Puntos clave
- El envenenamiento ataca principalmente la selección del destinatario. El estafador introduce una dirección engañosamente familiar y espera que el usuario la elija después.
- No necesitas pulsar la entrada maliciosa para convertirte en objetivo. Los atacantes pueden enviar cantidades residuales (dust) o generar determinados eventos de tokens por valor cero en redes públicas sin tu consentimiento.
- Un registro de transferencia de tokens por valor cero no equivale necesariamente a un pago saliente firmado. Algunos eventos ERC-20 pueden crearse sin que el supuesto remitente autorice una transferencia real de tokens.
- El prefijo y el sufijo visibles no verifican la identidad. Las direcciones imitadoras aprovechan las interfaces truncadas y los atajos de reconocimiento humano.
- El origen de la dirección importa tanto como su aspecto. Cópiala de un destinatario verificado, una pantalla autenticada de depósito o retirada, o un registro confirmado de forma independiente; nunca de una lista de actividad reciente.
- El activo y la red deben comprobarse por separado. USDT en Ethereum, Tron, Solana u otras redes no es una ruta intercambiable por compartir nombre.
- El envenenamiento de direcciones y el malware del portapapeles son distintos. El primero contamina los posibles destinos; el segundo puede alterar la dirección pegada en el dispositivo.
- Un monedero físico puede proporcionar una pantalla independiente para los detalles de la operación. No puede saber si elegiste originalmente a un destinatario fraudulento: comprueba la dirección que aparece en el dispositivo.
- La libreta de direcciones solo ayuda si se completó con fuentes fiables. Guardar una dirección del atacante perpetúa el peligro.
- Una transferencia de prueba solo es útil después de verificar el destinatario. Enviar una pequeña cantidad a una dirección falsa sin verificar solo demuestra que puedes pagar al estafador.
- Sospechar de envenenamiento no implica automáticamente que se haya filtrado la frase semilla. No importes precipitadamente la frase en una app desconocida ni envíes fondos a un supuesto recuperador.
- Las transferencias confirmadas en cadena suelen ser irreversibles. Si enviaste fondos al lugar equivocado, conserva las pruebas y avisa cuanto antes a exchanges, proveedores o autoridades por canales oficiales.
- Las estadísticas de investigación miden poblaciones y periodos distintos. Millones de intentos señalados no equivalen a millones de víctimas de robos confirmados.
- Terenval Wallet debe evaluarse según sus funciones verificadas. Estos principios sirven para Terenval o cualquier otro monedero, exista o no detección automática de imitaciones.
¿Qué es el envenenamiento de direcciones de criptomonedas?
El envenenamiento de direcciones cripto (crypto address poisoning), también denominado wallet address poisoning, transaction-history poisoning o, en ciertas variantes, address spoofing, es un fraude que presenta a un posible remitente una dirección imitadora controlada por el atacante. No es necesario alterar las reglas de consenso de Bitcoin ni de Ethereum: se explota la diferencia entre que una dirección aparezca en una interfaz aparentemente fiable y que se haya verificado de forma independiente su pertenencia al destinatario previsto.
Una cadena pública conserva registros de transacciones conforme a sus reglas. Un explorador suele mostrar datos reales, pero un dato real puede representar un evento intencionadamente engañoso. Puede visualizar fielmente un evento de token creado por un atacante para confundir al usuario. Por tanto, el engaño no exige falsificar el explorador ni la cadena de bloques: un historial auténtico se convierte en una fuente de direcciones no fiable.
La explicación de MetaMask describe cómo aparecen en el historial direcciones que se parecen a contactos genuinos; la investigación de Etherscan documenta tanto la introducción de direcciones imitadoras como la falsificación de eventos de tokens. Los mecanismos técnicos varían, pero el objetivo final es idéntico: que la víctima firme una transferencia real hacia la cuenta equivocada.
¿En qué se diferencian la dirección del destinatario y la aplicación del monedero?
Una dirección de criptomonedas es un identificador específico de una red asociado a una cuenta o condición de gasto. La aplicación del monedero es la interfaz para consultar información, preparar envíos y autorizar operaciones. Puede mostrar transferencias entrantes y salientes, eventos de tokens, destinatarios sugeridos y contactos; no todas estas entradas ofrecen el mismo nivel de confianza.
Si un desconocido envía una cantidad mínima a tu dirección pública, no obtiene por ello tu clave privada. Tampoco que su dirección aparezca junto a operaciones auténticas significa que la hayas aprobado como destinataria. Visibilidad no equivale a autorización. Considera la actividad como datos históricos, no como un directorio de pagos comprobados.
¿Por qué funciona esta estafa pese a la transparencia de la blockchain?
La cadena puede mostrar el hash, el contrato emisor del evento, el importe, el remitente y el destino. Sin embargo, un monedero suele condensarlo en una línea como Enviado · 0x2A8c…91F0. El remitente recuerda el prefijo y el sufijo de un pago anterior, cree que corresponde al mismo contacto y pulsa Copiar.
El ataque prospera por la diferencia entre lo que la interfaz facilita reconocer y lo que la transferencia realmente ejecutará. La cadena utiliza la dirección completa, no su representación abreviada. La transparencia permite investigar posteriormente, pero no deshace un envío firmado hacia un destino incorrecto.
Cómo funciona una estafa de envenenamiento de direcciones: cinco etapas
La variante habitual se desarrolla en cinco fases. Son observaciones defensivas del proceso, no instrucciones para construir direcciones maliciosas ni eventos falsos.
- Existe una relación legítima. Una persona paga a una empresa, deposita en un exchange o mueve criptomonedas entre cuentas propias. Los participantes quedan visibles en cadena.
- Un atacante observa la actividad pública. Identifica relaciones habituales o de alto valor a partir de los registros, sin necesidad de entrar en el ordenador de la víctima.
- Se introduce una imitación. El atacante utiliza otra dirección cuyos extremos visibles se parecen a los auténticos y provoca su aparición en la actividad mediante una pequeña transferencia o un evento de token engañoso.
- La relación ficticia adquiere aparente legitimidad. Un monedero o explorador muestra la dirección del atacante cerca de entradas auténticas, a veces con símbolos de token y sentido de transferencia parecidos.
- Se desvía un pago auténtico. Días o meses después, el usuario copia una dirección histórica o sugerida en lugar de obtener la verificada y firma una transferencia al atacante.
La barrera de seguridad decisiva se cruza en la quinta etapa, no en la tercera. Por eso pueden recibirse muchas entradas sospechosas sin perder fondos, mientras que una única reutilización posterior causa pérdidas importantes. El análisis técnico de Coinbase Unit 0x documenta la explotación de los hábitos de copia y de la representación visual.
Por qué el historial de transacciones es una mala libreta de direcciones
El historial responde a una pregunta limitada: ¿Qué ha registrado este monedero o contrato de token? Una libreta de direcciones debe contestar otra: ¿Qué destino he verificado deliberadamente, para qué activo, red y finalidad? Copiar desde el historial confunde ambas funciones.
Un destinatario válido hace seis meses podría haber sido una dirección de depósito de un solo uso, un contrato puente, una cuenta de pagos de terceros o una dirección retirada. Incluso sin envenenamiento, reutilizar direcciones históricas puede ser arriesgado. El atacante añade imitaciones deliberadas y datos de secuencia engañosos.
¿Puede aparecer una transferencia de valor cero sin mi autorización?
Sí, según el contrato y la semántica de sus eventos. El estándar ERC-20 exige que las transferencias por valor cero se traten como transferencias normales que emiten un evento Transfer. La investigación de Coinbase de 2023 mostró que ciertas implementaciones permiten generar registros de valor cero que incluyen la dirección pública de una víctima sin que esta autorice un movimiento efectivo de tokens. Es distinto a gastar los tokens de la víctima.
No presupongas que todos los eventos de valor cero son ataques ni que todos emplean el mismo mecanismo contractual. Algunos son operaciones legítimas; las implementaciones varían y las interfaces mezclan categorías. Hay que examinar el iniciador de la transacción, contrato, valor del evento, cambio real de saldo y contraparte prevista, no concluir que se robó una clave privada porque aparezca «Enviado».
Ejemplo práctico: dos direcciones que parecen iguales
Las siguientes direcciones son cadenas ficticias de demostración, no destinos recomendados ni pruebas de un incidente real. Comparten intencionadamente los primeros y últimos caracteres, pero difieren en el centro:
| Campo | Representación ilustrativa | Significado para la seguridad |
|---|---|---|
| Destinatario verificado, abreviado | 0x8F1a…e72B |
Solo una pista visual; no un identificador completo verificado |
| Imitación del atacante, abreviada | 0x8F1a…e72B |
Parece idéntica en la interfaz abreviada |
| Destinatario verificado, completo | 0x8F1a3dC06bAE417952Dd6E8fA0c3012B45e7e72B |
Debe cotejarse con una fuente autenticada independiente |
| Imitación, completa | 0x8F1a9fB92dAC017e45628b3aC49D7821f9b0e72B |
Es otra dirección; puede dirigir fondos a otro lugar |
Las cadenas ilustran ambigüedad visual y no son necesariamente representaciones con suma de comprobación EIP-55 válida. No las pegues en un monedero real ni las uses como destino de pago.
La trampa no consiste en que las direcciones hexadecimales sean inválidas. Tanto una cuenta legítima como la del atacante pueden tener sintaxis plausible. El error es creer que dos fragmentos 0x8F1a…e72B iguales prueban que controla ambas cuentas el mismo destinatario. No es así.
Regla operativa de Terenval: En cualquier transferencia irreversible, compara el destino completo con una fuente confiable e independiente. Si recibes un código QR, la dirección completa decodificada también debe coincidir. Si el monedero no permite mostrar con seguridad la dirección íntegra, busca otra forma fiable de visualizarla o verificarla antes de continuar.
Transferencias de valor cero, tokens falsos y dusting: ¿qué cambia?
La expresión envenenamiento de direcciones suele agrupar comportamientos relacionados. Pueden parecer iguales en una lista de actividad, pero no generan las mismas pruebas en cadena ni indican el mismo incidente.
| Modalidad | Qué aparece en la interfaz | ¿Debe firmar la víctima el evento entrante? | Objetivo típico del atacante | Respuesta adecuada |
|---|---|---|---|---|
| Transferencia diminuta legítima (dust) | Un importe pequeño recibido de una dirección desconocida | No | Atraer atención, rastrear, contaminar el historial o tender un señuelo | No interactuar con el origen; verificar por separado los destinatarios |
| Registro ERC-20 por valor cero | Evento Transfer de cero unidades, quizá con campos from/to engañosos |
No necesariamente; depende de la implementación | Fabricar apariencia de envíos o ingresos anteriores | Revisar transacción iniciadora, evento y variación de saldo |
| Evento de token falsificado | Transferencia o nombre parecido a USDT, USDC u otro activo conocido | No necesariamente | Hacer que la transferencia falsa parezca importante o auténtica | Verificar la dirección del contrato del token, no solo el símbolo |
| Dirección imitadora en actividad reciente | Destinatario con los mismos extremos abreviados que un contacto real | No, para colocar un señuelo entrante | Que el usuario la copie en una transferencia posterior | Volver a la fuente verificada original del destinatario |
| Malware que secuestra el portapapeles | Tras copiar y pegar aparece otra dirección, aunque el origen era correcto | El malware actúa en el dispositivo local | Sustituir el destino correcto | Detener los envíos; revisar seguridad del dispositivo y comparar la dirección pegada |
| Phishing mediante permisos o firmas | Permiso de gasto malicioso o mensaje firmado | Habitualmente requiere autorización perjudicial | Obtener facultad de mover tokens o usar una firma no prevista | Revisar permisos y firmas y aplicar respuesta específica al incidente |
Etherscan explica la suplantación de direcciones y la falsificación de eventos. Su artículo sobre transferencias de valor cero muestra por qué esas entradas pueden ocultarse o marcarse. MetaMask documenta el secuestro del portapapeles como una amenaza distinta del software local.
Una transferencia de tokens por valor cero no significa riesgo cero
El valor de un evento falso puede ser exactamente cero, pero su efecto sobre el comportamiento puede ser enorme. Puede permanecer semanas en el historial mientras la víctima sigue operando normalmente. Cuando el usuario prepara una gran transferencia, la dirección fraudulenta ya está en recientes. Solo hace falta una copia equivocada y una firma válida.
Dado que también existen registros inocuos de valor cero, afirmar que «toda transferencia de cero es delictiva» no se ajusta a las pruebas. La regla útil es que un historial de valor cero no es una fuente fiable de destinatarios, especialmente cuando una dirección nueva se parece a otra utilizada antes.
¿El dusting compromete automáticamente el monedero?
No. Recibir una cantidad mínima no solicitada de monedas o tokens normalmente no revela claves privadas, autoriza transferencias ni cambia quién controla la dirección. El dusting puede amenazar la privacidad, saturar el historial o atraer a webs fraudulentas. También puede tratarse de un token falso destinado a provocar firmas peligrosas. No tienes que devolver el polvo ni conectar una web para «limpiarlo».
Si aparece un token inesperado con un nombre promocional, página web o promesa de premios, evita su enlace. No concedas permisos para quitarlo. Evalúa por separado el saldo del token y la dirección del destinatario.
¿Cómo puede mostrar un explorador una transferencia que nunca hice?
Los exploradores pueden ofrecer distintas vistas: transacciones principales, llamadas internas, eventos de tokens y acciones de contratos decodificadas. No son equivalentes. El campo from de un evento emitido por un contrato no demuestra por sí solo que el titular de esa dirección firmara la transacción principal.
En EVM, investiga quién inició realmente la transacción y qué contrato emitió el evento. Compara el valor del token con las variaciones reales del saldo. Un evento engañoso sigue siendo un registro auténtico en cadena, pero su interpretación puede inducir a error. Los estudios de Coinbase Unit 0x y Etherscan citados sustentan esta distinción.
Envenenamiento de direcciones frente a secuestro del portapapeles y robo de claves privadas
Confundir estas amenazas puede llevar a medidas de recuperación innecesarias e incluso peligrosas. En el envenenamiento puro, la capacidad de firma del monedero puede seguir intacta. Con el secuestro del portapapeles puede existir malware en el dispositivo, comprometiendo la preparación de transacciones. Con una clave privada realmente filtrada, el atacante puede autorizar gastos sin participación del usuario.
| Síntoma observable | Más compatible con | Lo que no demuestra | Primera medida segura |
|---|---|---|---|
| Transferencia diminuta no solicitada desde una dirección imitadora | Envenenamiento del historial o dusting | Que hayan robado la semilla | No copiar el remitente; comprobar los registros |
| Evento «saliente» por cero tokens que no firmaste | Falsificación de evento de token | Que el monedero firmara un envío | Examinar iniciador y contrato |
| La dirección copiada cambia al pegar | Manipulación del portapapeles o fallo de la aplicación | Que sea únicamente envenenamiento de direcciones | Detener pagos y revisar el dispositivo |
| Transferencia saliente no autorizada de valor distinto de cero firmada por tu cuenta | Posible compromiso de clave, sesión o permisos | Que sea solo una entrada manipulada | Contener riesgos, conservar pruebas e investigar autorizaciones |
| Permiso ERC-20 inesperado | Phishing de aprobaciones u otro evento de autorización | Que lo causara un ingreso de dust | Revisar y revocar permisos según proceda |
| El destinatario genuino confirma una dirección distinta de la sugerida por el monedero | Candidato no fiable o destino obsoleto | Quién introdujo la diferencia | Desecharlo y volver a verificar con el destinatario |
Por qué importa: Cambiar de aplicación no soluciona una clave privada filtrada y rotar la frase semilla no es automáticamente necesario por recibir un evento de valor cero. Pero también sería peligroso descartar operaciones salientes no autorizadas y de importe real como «simple envenenamiento».
La guía de Terenval para comprobar y revocar permisos de tokens explica otro tipo de riesgo. La guía de migración de un monedero comprometido se ocupa de pérdidas reales de confidencialidad de las claves. Ninguno debe confundirse con la mera contaminación del historial.
¿Qué tan extendido está el envenenamiento de direcciones? Lo que muestran las pruebas
Diversas investigaciones independientes muestran que no es un engaño meramente hipotético ni un caso aislado. Sin embargo, las cifras deben interpretarse respetando sus denominadores y periodos de estudio.
| Investigación o comunicado | Observación publicada | Periodo o alcance | Lo que la cifra no significa |
|---|---|---|---|
| Resumen de investigación de Carnegie Mellon CyLab | Aproximadamente 270 millones de intentos, 17 millones de direcciones objetivo y al menos 83,8 millones de USD en pérdidas confirmadas | Ethereum y BNB Smart Chain, julio de 2022 a junio de 2024 | No son 270 millones de víctimas ni un total actualizado |
| MetaMask, citando a Blockaid | 65,4 millones de transacciones de envenenamiento señaladas | Enero de 2025 a febrero de 2026 | No son 65,4 millones de robos consumados; los estudios difieren metodológicamente |
| Investigación de Chainalysis | Alrededor de 68 millones de USD en WBTC desviados temporalmente en un incidente relevante de 2024; después se devolvió una parte sustancial | Campaña específica y caso de mayo de 2024 | No significa que toda la suma se perdiera para siempre |
| Análisis de Blockaid | Actividad creciente en varias cadenas, incluidos ataques relacionados con interfaces de monederos de contratos inteligentes | Observaciones documentadas en 2025–2026 | No es un censo de todas las redes, proveedores ni intentos de phishing |
El resumen de Carnegie Mellon describe la escala y las pérdidas verificadas de su muestra histórica. El anuncio de MetaMask del 17 de junio de 2026 recoge los 65,4 millones señalados por Blockaid y describe una función de advertencia del producto. El caso de Chainalysis ilustra por qué no deben simplificarse las pérdidas: una parte importante del llamativo pago de 2024 fue devuelta posteriormente.
Conclusión analítica de Terenval: Lo alarmante no es solo cuántas entradas fraudulentas existen, sino la asimetría entre el esfuerzo del atacante y la posible pérdida de la víctima. Se pueden plantar numerosos señuelos baratos y obtener grandes beneficios con muy pocas transferencias exitosas. Un sistema que solo reduzca la tasa media de errores puede seguir dejando expuestas operaciones de alto valor poco frecuentes.
Por qué no se pueden sumar las cifras
La muestra de Carnegie Mellon y los recuentos de Blockaid abarcan periodos y metodologías diferentes. Algunos cuentan eventos intentados, otros direcciones objetivo únicas y otros pagos efectivamente enviados a atacantes. Sumarlos en un total de «335 millones de víctimas» sería incorrecto matemática y editorialmente. Una misma dirección puede recibir numerosos intentos y una campaña puede apuntar a miles de cuentas sin éxito alguno.
Al comparar una cifra nueva, pregunta: ¿Qué unidad se cuenta? ¿En qué cadena? ¿Durante qué fechas? ¿Se distinguen sospechas y casos confirmados? ¿Se descuentan los fondos devueltos de las pérdidas? Estas distinciones son más útiles que un gran número sin metodología.
Incidente real: por qué una transferencia de prueba no evitó un error catastrófico
Chainalysis documentó un desvío de WBTC en mayo de 2024: la víctima realizó primero un pequeño envío legítimo y luego transfirió una cantidad mucho mayor a un destino engañosamente similar. El caso muestra una limitación importante: la prueba solo protege si se sigue usando exactamente el destinatario autenticado en la prueba verificada, no si posteriormente se selecciona una imitación del historial.
Esto no demuestra que todas las transferencias de prueba sean inútiles. Demuestra que la continuidad del destino entre la prueba y el envío principal es parte de la seguridad. Si verificas A, pruebas A y después envías una gran suma a B porque se parece, nunca verificaste B mediante aquella prueba.
¿Por qué pueden existir direcciones tan parecidas?
Ethereum y muchas redes EVM representan las direcciones de cuentas externas comunes mediante identificadores de 20 bytes, normalmente escritos como 0x y 40 caracteres hexadecimales. Las interfaces los abrevian. Dos direcciones completas distintas pueden compartir caracteres visibles. El formato valida la estructura; no identifica a la persona, empresa o exchange que pretendías pagar.
En un modelo ilustrativo de hexadecimales uniformes, la probabilidad de que una dirección aleatoria coincida con un conjunto específico de ocho caracteres hexadecimales establecidos es 1 / 16^8, es decir, aproximadamente una entre 4.290 millones. Eso no convierte la coincidencia visual corta en una prueba segura: un adversario selecciona imitaciones deliberadamente, realiza muchos intentos y elige lo que verá la víctima. No es el experimento de recibir una sola dirección aleatoria independiente. Ni esa probabilidad teórica ni una suma de comprobación válida demuestran quién controla la cuenta.
¿La capitalización de EIP-55 protege contra el envenenamiento?
Solo parcialmente y para otra finalidad. EIP-55 define una codificación de direcciones Ethereum con letras mayúsculas y minúsculas a modo de suma de comprobación, útil para detectar determinados errores de transcripción. Una dirección con checksum válido puede ser propiedad de un estafador. EIP-55 no certifica que corresponda a una empresa, cuenta de depósito o destinatario anterior.
Si la interfaz presenta direcciones enteramente en minúsculas, ni siquiera podrás recurrir visualmente a la comprobación por capitalización. Si muestra mayúsculas y minúsculas verificadas, no las confundas con una validación de identidad. Verificar la sintaxis con checksum y autenticar al destinatario son problemas distintos.
¿Un nombre ENS soluciona el problema?
Un nombre legible puede reducir la dependencia de cadenas difíciles de leer, pero tampoco es automáticamente seguro. Verifica la ortografía, titularidad del dominio, resolución y dirección completa a la que apunta actualmente desde una interfaz confiable. Los nombres pueden suplantarse mediante cambios sutiles de caracteres, modificarse por sus controladores o resolverse de modo diferente según las circunstancias. Un nombre guardado solo ayuda si su identidad y resolución son fiables en el momento del pago.
Lo mismo se aplica a códigos QR y contactos guardados: transmiten un destino, pero no acreditan independientemente que sea correcto.
¿Afecta el envenenamiento de direcciones a Ethereum, Bitcoin, Solana y otras redes?
El engaño principal —copiar un destino falsificado— puede afectar a varias cadenas, pero los mecanismos concretos cambian. No presupongas que los eventos ERC-20 de Ethereum funcionan igual en Bitcoin o Solana.
| Red o clase de activo | Exposición pertinente | Precaución técnica | Hábito operativo más seguro |
|---|---|---|---|
| Ethereum y redes EVM (p. ej., Base, Arbitrum, BNB Smart Chain) | Destinatarios 0x imitadores, dust y eventos engañosos |
Los registros de eventos ERC-20 no equivalen al firmante de la transacción principal | Comparar destinatario completo con una fuente fiable independiente |
| USDT / USDC en varias redes | El remitente puede ver el mismo símbolo en interfaces de distintas cadenas | El símbolo por sí solo no identifica red ni contrato | Comprobar conjuntamente red, contrato y destino |
| Bitcoin | Direcciones de pago imitadoras, dust y copias del historial | Los UTXO y formatos de direcciones/scripts Bitcoin difieren de ERC-20 | Solicitar dirección de recepción autenticada actual y verificarla completa |
| Solana | Claves públicas parecidas, activos no solicitados e historial desconocido | La estructura de transacciones y cuentas de tokens no es una copia de ERC-20 | Comprobar clave pública exacta, mint del token y destinatario |
| Pagos con monedero físico | Puede mostrarse un destino erróneo para confirmación en el dispositivo | La firma segura no reconoce relaciones comerciales | Cotejar destino de la pantalla física con el destinatario fiable |
| Retiradas desde exchanges | Se puede pegar un destino erróneo en un formulario autenticado | La seguridad de la cuenta del exchange no acredita a quién pertenece el destino | Comprobar dirección, red y memo/tag en la página autenticada del receptor |
El informe técnico de Etherscan analiza principalmente eventos de tokens EVM. La guía antifraude de Bitcoin.org advierte, por separado, sobre envenenamiento de direcciones Bitcoin y malware. Las recomendaciones de Phantom también desaconsejan copiar destinos desde el historial.
Por qué reutilizar una dirección EVM entre cadenas puede generar confusión
Muchas redes EVM comparten el formato 0x; una misma clave puede controlar la misma dirección aparente en cadenas compatibles. Eso no significa que todos los tokens, rutas y contratos funcionen igual. Una dirección Ethereum válida puede parecer un destino técnicamente correcto en otra red donde el receptor no espera el pago o no puede acceder al activo concreto.
El envenenamiento es un error de identidad; elegir una red incompatible es un error de ruta y compatibilidad del activo. Ambos pueden coincidir. La guía de Terenval para elegir la red aborda las comprobaciones de ruta; este artículo añade la procedencia del destinatario, algo que elegir bien la red no resuelve.
¿Las direcciones Bitcoin están protegidas por checksum?
Las codificaciones de direcciones Bitcoin incorporan mecanismos de detección de errores, destinados a detectar determinados caracteres incorrectos o cadenas mal formadas, no a identificar al beneficiario real. Una dirección Bitcoin sintácticamente válida puede pertenecer al atacante. Que el monedero rechace una dirección inválida no significa que rechace otra maliciosa pero válida.
Para pagos Bitcoin importantes, confirma la dirección exacta u otras instrucciones autenticadas mediante un canal separado y sigue las prácticas de seguridad de monederos Bitcoin. Un prefijo familiar como bc1 no autentica a nadie, y no conviene reutilizar automáticamente una dirección antigua si el comerciante o custodio puede generar nuevas instrucciones.
Protocolo de Transferencia con Fuente de Verdad de Terenval: cómo enviar criptomonedas con más seguridad
Marco original de Terenval: El Source-of-Truth Transfer Protocol es una secuencia repetible de decisiones para operaciones en las que equivocarse de destinatario puede ser irreversible. Parte de que la interfaz, el historial, el portapapeles y las sugerencias de direcciones recientes pueden contener información no fiable. No significa que Terenval Wallet ejecute automáticamente estas verificaciones ni que evite todos los fraudes.
Consta de cinco controles. No se debe pasar al siguiente si faltan las pruebas correspondientes. En pagos habituales pueden ser rápidos; ante grandes importes o situaciones inusuales, conviene documentarlos y confirmarlos por separado.
Control 1: establecer la intención del pago
Anota lo que realmente quieres hacer, con independencia de cualquier dirección sugerida. Identifica quién debe recibir, qué activo, en qué red, con qué finalidad y si hace falta memo o destination tag. Por ejemplo: «Enviar 250 USDC en Ethereum Mainnet a la dirección verificada de tesorería del Proveedor A, factura n.º 1048».
Así evitas que la dirección del historial defina silenciosamente la operación. Si el monedero sugiere un destino reciente antes de que hayas identificado independientemente al receptor, no lo aceptes como autoridad. El historial no constituye una instrucción.
Control 2: autenticar la fuente del destinatario
Obtén la dirección de una fuente que ya confíes: la pantalla de recepción verificada del destinatario, una página autenticada de depósito del exchange, una solicitud de pago empresarial comprobada mediante el canal habitual o un contacto guardado tras una verificación completa anterior.
Para pagos empresariales, verifica los cambios de dirección por otro canal de comunicación conocido, especialmente si aparecen en un correo nuevo, un mensaje directo o una factura modificada. Una factura comprometida o una suplantación en soporte pueden invalidar incluso una comparación hexadecimal meticulosa. Primero hay que autenticar a quién pertenece el destino.
Nunca utilices como fuente original de instrucciones la descripción de un airdrop inesperado, «interacciones recientes» de un explorador o un mensaje de soporte no solicitado.
Control 3: comparar la dirección completa, no su máscara
Compara la dirección íntegra de la pantalla final de envío con la obtenida en el control 2. Usa una vista que incluya los caracteres centrales. Esto es crucial cuando los candidatos comparten prefijos y sufijos. Verifica el resultado después de pegar: una copia aparentemente correcta no prueba que el portapapeles ni el campo de destino mantuvieran el texto.
Si utilizas un firmante físico con pantalla propia, compara lo que muestra con la referencia del control 2, nunca con una línea sospechosa del historial. Si el dispositivo no presenta claramente los detalles, no interpretes una confirmación opaca como verificación completa.
El QR puede evitar errores al teclear, pero no demuestra identidad. Comprueba quién lo proporcionó y revisa la dirección decodificada. Si cambió desde la última vez, aclara por qué antes de firmar.
Control 4: comprobar la ruta y las implicaciones de gasto
Confirma activo y red, contrato del token si corresponde, capacidad del destinatario para recibirlo y requisitos de memo/tag. Para ERC-20, comprueba que se envía el contrato genuino y no una imitación con el mismo símbolo. Para depósitos en exchanges, utiliza las instrucciones autenticadas vigentes, no una transferencia antigua ni una foto de un QR anterior.
Distingue una transferencia normal de una aprobación o interacción contractual. Una operación que pide permiso ilimitado o una firma incomprensible no es un simple envío de monedas. Si cambia inesperadamente la solicitud, detente y examina qué autoriza.
Control 5: autorizar, conciliar y conservar la referencia
Para envíos relevantes, considera una prueba pequeña al destinatario totalmente verificado, si resulta razonable y económico. Confirma con el receptor que llegó por la red prevista. Después vuelve a abrir el destinatario desde la misma fuente autenticada y comprueba la dirección del importe principal antes de autorizar. No cambies a «último utilizado» solo porque la prueba aparezca en la actividad.
Tras la difusión, examina la transacción real: destino, activo, importe, red y estado. Conserva la referencia original del destinatario verificado y el hash. Una confirmación en cadena prueba que ocurrió la operación registrada, pero no que el beneficiario sea el que pretendías pagar.
Lista breve de comprobación antes de enviar
| Pregunta | Respuesta exigida antes de firmar |
|---|---|
| ¿Quién es el destinatario real? | Identificado mediante un canal conocido y autenticado independientemente |
| ¿De dónde procede la dirección? | De una fuente verificada del destinatario, no del historial, dust, evento de token o mensaje no solicitado |
| ¿Coincide la dirección completa? | Sí, incluidos caracteres centrales y pantalla final del monedero o dispositivo |
| ¿Son correctos activo, cadena y contrato? | Sí, comprobados conjuntamente |
| ¿Necesita memo/tag? | Confirmado en las instrucciones autenticadas actuales |
| ¿Cambió inesperadamente una advertencia, el portapapeles o algún campo? | No; si cambió, detenerse e investigar |
| ¿La firma final corresponde exactamente a lo previsto? | Sí; en caso contrario no autorizar |
Control esencial: La dirección verificada debe seguir siendo la misma hasta la firma final. Acertar al principio no protege frente a elegir después un destinatario falso del historial.
Registro de Confianza de Destinatarios de Terenval: una mejor libreta de direcciones
Modelo editorial original: Una libreta convencional almacena etiqueta y dirección. Un Recipient Trust Ledger almacena las pruebas de verificación asociadas. Es un procedimiento conceptual para particulares y equipos de tesorería, no una afirmación sobre funciones existentes de Terenval Wallet.
Guarda un registro no secreto de destinatarios frecuentes con estos campos. Protégelo según el importe y la privacidad de los pagos; jamás debe incluir frases semilla ni claves privadas.
| Campo | Ejemplo de información útil no secreta | Por qué importa |
|---|---|---|
| Identidad del destinatario | «Tesorería del Proveedor A» | Identifica a una entidad, no solo a una máscara |
| Dirección completa verificada | Dirección exacta obtenida de instrucciones autenticadas | Define la cadena de identidad con la que se compara |
| Cadena y activo | «Ethereum Mainnet / USDC» | Evita reutilizar rutas en redes equivocadas |
| Fuente original | «Portal del proveedor, factura firmada, devolución de llamada comprobada» | Establece la procedencia |
| Fecha de verificación | «2026-11-03» | Permite detectar registros obsoletos |
| Historial de cambios | «Se solicitó cuenta nueva; confirmada por separado» | Identifica sustituciones sospechosas |
| Prueba, si fue necesaria | Hash de la transferencia de prueba y confirmación del receptor | Demuestra que funcionó un destino concreto |
| Uso permitido | «Solo pago de facturas; no depósitos en exchanges» | Evita tratar una dirección específica como universal |
Observación importante de diseño: Hay que volver a verificar un contacto cuando el destinatario afirma haber cambiado la dirección, no simplemente cuando el monedero muestra otra parecida. Una buena libreta reduce las búsquedas improvisadas de direcciones. No elimina la necesidad de comprobar beneficiarios nuevos ni protege por sí sola de una libreta comprometida.
Ejemplo: un proveedor solicita cambiar la dirección de cobro
Supongamos que su dirección habitual termina en ...e72B. Un correo nuevo dice que actualizó su monedero y ahora usa otra que también termina en ...e72B. Los caracteres comunes no tienen valor probatorio. Contacta al proveedor por un número o portal establecido, confirma que una persona autorizada aprobó el cambio, verifica dirección completa y activo/red, y solo entonces actualiza el registro.
Encontrar una transacción reciente coincidente en cadena es una prueba débil: el atacante puede fabricar esas entradas. Por el contrario, un proveedor auténtico puede cambiar legítimamente de dirección sin dejar historial previo. El proceso debe contemplar ambos casos.
Matriz de Clasificación de Historial Envenenado de Terenval
Marco de diagnóstico original: Antes de mover fondos, determina si la anomalía es una entrada sospechosa en el historial, un problema de preparación de la transacción o un gasto no autorizado real. La intensidad de la respuesta debe basarse en las pruebas, no en la impresión emocional de una advertencia.
| Observación | Clasificación del riesgo | Primera medida | Evitar |
|---|---|---|---|
| Una entrada no solicitada por valor cero; saldos intactos | Posible intento de envenenamiento | Ignorar la dirección de origen y, si procede, examinar el evento | Exportar la semilla o mover todos los activos por pánico |
| Varios destinatarios recientes parecidos tras un envío real | Riesgo elevado de contaminación del historial | Dejar de seleccionar recientes; recuperar el contacto verificado | Dar por bueno el registro más reciente |
| Aparece otra dirección inmediatamente después de pegar | Problema de integridad del dispositivo o interfaz | Detenerse, cotejar con una fuente independiente y revisar el equipo | Hacer una «prueba» antes de investigar |
| Cambió sin autorización una dirección guardada como verificada | Fallo de integridad del registro de contactos | Tratar como posible compromiso; verificar por canal independiente | Confiar en la etiqueta frente a la dirección completa |
| Movimiento real no autorizado de monedas o tokens | Posible compromiso activo | Conservar pruebas y evaluar contención y credenciales | Descartarlo como spam inocuo de valor cero |
| Transferencia confirmada a una dirección imitadora equivocada | Pérdida real o pago desviado | Documentar TX, alertar a proveedores y usar canales oficiales de denuncia | Pagar a terceros que prometen recuperar todo |
La matriz no constituye una prueba forense. Por ejemplo, autorizaciones de tokens, ejecución de cuentas inteligentes, sesiones delegadas y dispositivos de firma comprometidos pueden producir pérdidas difíciles de detectar. Si hay un movimiento saliente real no autorizado, amplía la investigación más allá del envenenamiento.
Hoja práctica de investigación
Al revisar una transacción sospechosa, registra únicamente datos no secretos:
- Dirección pública afectada y blockchain pertinente.
- Hash de la transacción, fecha/hora y URL del explorador oficial.
- Si la entrada es una transacción principal, operación interna o evento de token.
- Iniciador real, campos
fromytomostrados en el evento y contrato del token. - Importe bruto y representado, si corresponde, y cualquier variación efectiva del saldo.
- Destinatario auténtico verificado de forma independiente y dirección sospechosa completa.
- Si alguna vez copiaste, guardaste o usaste la entrada para una prueba o un pago finalizado.
- Existencia de aprobaciones no autorizadas u otros envíos reales de importe distinto de cero.
No publiques claves privadas, frases de recuperación, tokens de autenticación ni datos sensibles de clientes junto con la hoja. Las direcciones públicas y los hashes están en cadena, pero agruparlos también puede comprometer la privacidad personal o empresarial.
Presupuesto de Riesgo de Transferencias: por qué los pequeños hábitos importan ante grandes saldos
El Transfer Risk Budget de Terenval es un modelo de decisión, no una estadística del mercado. Pregunta qué valor se expone en un proceso concreto a un error evitable de identificación del destinatario. Una tesorería que realiza numerosos pagos y un hogar que envía uno solo no deben usar controles idénticos por costumbre: ambos deberían ajustar la revisión según la irreversibilidad, el importe y la confianza en la fuente del destino.
Considera este modelo hipotético deliberadamente sencillo:
- Una tesorería realiza 100 transferencias mensuales, cada una de 5.000 USD, lo que suma 500.000 USD de salidas mensuales.
- Supongamos exclusivamente como ejemplo que la probabilidad de error de destino en su procedimiento fuera de 0,02 % por operación. Es un supuesto inventado para planificar, no una tasa sectorial medida.
- Suponiendo eventos independientes, el valor esperado desviado sería
100 × $5,000 × 0.0002 = $100 per month(100 USD al mes) antes de considerar posibles recuperaciones. - Pero la media engaña si los importes no son homogéneos: un solo error de 250.000 USD puede superar años de costes pequeños. Por ello, las verificaciones deben reforzarse para importes elevados y cambios excepcionales de destino.
Este modelo no estima tasas reales de pérdidas por envenenamiento. Muestra por qué los errores infrecuentes de gran impacto merecen controles de procedimiento y por qué un atajo aparentemente barato puede acarrear pérdidas asimétricas.
Jerarquía defensiva: controles que interrumpen distintas etapas
| Control | Previene o reduce | Limitación restante |
|---|---|---|
| No tratar jamás el historial como directorio de destinatarios | Copiar por error una dirección del historial contaminado | No impide facturas falsas procedentes de una cuenta comprometida |
| Autenticar independientemente las instrucciones del receptor | Suplantación de identidad y redirección de pagos | El propio canal autenticado podría estar comprometido |
| Comparar la dirección completa en la pantalla final | Truncamiento y ciertas sustituciones del portapapeles | Depende de una pantalla y fuente fiables |
| Mantener una libreta con verificaciones documentadas | Búsquedas repetidas en fuentes desconocidas | Los registros incorporados incorrectamente siguen siendo peligrosos |
| Firmante físico con dirección legible | Algunos riesgos del equipo comprometido y confirmaciones a ciegas | No decide si la dirección pertenece al destinatario pretendido |
| Alerta del monedero ante direcciones imitadoras | Ciertas coincidencias sospechosas detectadas al enviar | Ningún detector garantiza identificar todas las variantes |
| Prueba confirmada por el destinatario | Ruta o destino incorrectos si se mantiene la verificación | No protege si después se usa otra dirección para el pago principal |
| Política de tesorería con doble aprobación o multisig | Error operativo individual o compromiso aislado | Varios revisores pueden basarse en la misma fuente falsa |
Cuándo ayuda una transferencia de prueba y cuándo no
Una prueba permite confirmar un destinatario nuevo, compatibilidad de red o recepción de una pequeña cantidad por un comerciante. No sustituye la comprobación de titularidad de la dirección. Si el dinero va a una dirección fraudulenta, también puede «llegar» correctamente durante la prueba. Si luego se elige otra dirección del historial para la transferencia real, la prueba deja de ser pertinente.
En operaciones importantes, conserva el destino validado dentro del proceso, comprueba la dirección saliente final en el dispositivo y usa el mismo destinatario completo y autenticado en prueba y pago principal. Si se trata de una dirección de depósito de un solo uso, no supongas que conviene reutilizarla: sigue las instrucciones autenticadas del receptor.
Cómo pueden detectar el envenenamiento los monederos y exploradores
Los monederos y exploradores modernos pueden reducir la exposición, pero ninguna advertencia sustituye la autenticación del destinatario.
En su anuncio del 17 de junio de 2026, MetaMask comunicó la incorporación de detección de envenenamiento en el proceso de envío de sus aplicaciones móvil y extensión para redes EVM. Describió comparaciones con direcciones utilizadas antes, avisos sobre candidatos parecidos y advertencias al enviar a destinatarios nuevos. Se trata de una función específica anunciada por MetaMask, no de algo que podamos atribuir a cualquier monedero.
Etherscan describe cómo oculta o señala algunos eventos sospechosos de valor cero y advierte al copiar direcciones desde ciertos registros de tokens. Filtrar reduce el ruido, pero no demuestra que todas las entradas restantes sean seguras. Los atacantes pueden usar importes pequeños distintos de cero u otras técnicas.
Por qué es difícil lograr detección automática perfecta
Un detector puede comparar máscaras de direcciones, relaciones históricas y semántica de transacciones. Tiene falsos positivos —dos direcciones legítimas pueden compartir prefijo por casualidad— y falsos negativos —otras estafas pueden usar máscaras distintas, nombres que imitan marcas o patrones nuevos—. Un destinatario de primera vez carece de una referencia histórica segura para comparar similitud.
Las alertas funcionan mejor como invitación a detenerse y verificar, no como autorización algorítmica. Que no haya alerta no prueba que el receptor sea confiable; que aparezca una tampoco confirma necesariamente fraude. Lo decisivo es poder acreditar la procedencia del destinatario fuera de los datos sospechosos.
¿Qué deberían hacer desarrolladores y diseñadores de experiencia de usuario?
Las mejoras más valiosas suelen actuar antes del envío irreversible: mostrar más caracteres de la dirección completa, impedir sustituciones silenciosas de contactos verificados, señalar direcciones históricas no comprobadas, distinguir envíos firmados de eventos de tokens y explicar los filtros de valor cero en lugar de ocultarlos sin contexto. Un monedero no debe exagerar lo que sabe: «Visto en cadena», «Pagado anteriormente» y «Contacto verificado» son afirmaciones muy diferentes.
Puede existir un atajo para copiar direcciones, pero no debería enseñar que copiar desde la actividad es una forma de autenticar al beneficiario. Conviene identificar la fuente del destinatario y ofrecer una revisión clara de activo, red y dirección completa antes de firmar.
Escenario práctico 1: trasladar USDT de un exchange a un monedero propio
Un inversor tiene USDT en un exchange y quiere enviarlos a su propio monedero. Abre el formulario de retirada y necesita una dirección receptora. En el historial aparecen el depósito de la semana anterior y una entrada por valor cero con extremos casi idénticos. Copia la más reciente y la pega en el exchange.
La autenticación del exchange no prueba necesariamente que la dirección pertenezca al inversor. Puede comprobar correctamente la identidad del cliente y aceptar, aun así, una cuenta del atacante proporcionada por ese mismo cliente. También existe el riesgo de elegir una red de retirada incorrecta porque el formato parece conocido.
Procedimiento más seguro: Abre el monedero receptor real, selecciona activo y red, obtén la dirección de su pantalla autenticada de recepción, compara todos sus caracteres con los del formulario del exchange y comprueba el destino final antes de confirmar. Si se requiere memo/tag, verifícalo en la página de depósito actual. No recuperes direcciones del historial ni de mensajes inesperados.
La guía de Terenval sobre redes de retirada y la guía sobre memos/tags explican estos fallos distintos. El envenenamiento añade la cuestión independiente de quién controla realmente el destino.
Escenario práctico 2: pagar por segunda vez a un profesional o proveedor
Una pequeña empresa pagó a un contratista el mes anterior y ahora recibe otra factura. El empleado busca la transferencia anterior en un explorador y copia la dirección más reciente con el prefijo adecuado. Sin saberlo, el historial ya contiene una imitación visual convincente.
Procedimiento más seguro: Asocia al proveedor con un contacto verificado, confirma cualquier cambio de instrucciones por el canal habitual, compara la dirección completa y exige una segunda revisión para pagos excepcionalmente grandes. No declares aprobada una dirección nueva porque sus extremos coincidan con registros anteriores.
La segunda revisión solo sirve si los revisores utilizan pruebas independientes. Dos empleados pueden equivocarse si consultan la misma entrada abreviada y llegan a la misma conclusión falsa.
Escenario práctico 3: enviar una gran cantidad después de una prueba exitosa
Una persona quiere mover una suma considerable de ETH entre dos monederos propios. Envía una prueba pequeña al destino correcto y esta llega. Después aparece una entrada fraudulenta en el historial, muy parecida a la prueba. El usuario copia esa entrada nueva para mandar el importe restante.
El fallo no fue la transferencia de prueba, que podía ser legítima. Fue cambiar de destinatario después de probar. La operación principal debe utilizar la dirección exacta autenticada y probada originalmente. Un registro seguro conserva esa dirección completa fuera del historial cronológico para revisarla al firmar.
Cuando el importe puede afectar de forma importante a la seguridad financiera personal, una segunda comprobación deliberada cuesta poco frente a la posible pérdida. Es preferible conservar un plan de transferencia no secreto elaborado en ese momento que confiar en la memoria o en la última línea del historial.
Escenario práctico 4: aparece un token sospechoso en el monedero
Un usuario observa una transferencia de un token extraño con símbolo conocido, quizá «USDT», y un enlace que promete una recompensa o corregir un pago. No ha enviado tokens y su saldo en el contrato genuino permanece igual.
No juzgues la autenticidad por el nombre. En EVM, los símbolos de tokens no son un registro mundial de identidad: distintos contratos pueden usar la misma etiqueta. Confirma la dirección real del contrato en una fuente fiable y revisa si existió movimiento de activos. Evita entrar en la web del token no solicitado o firmar una aprobación para «reclamarlo» o «eliminarlo».
Un token falso puede utilizarse para envenenamiento, phishing o spam publicitario no relacionado. Recibirlo no significa automáticamente que el monedero esté comprometido. Interactuar con él puede crear nuevos riesgos; por eso lo primero es observar cuidadosamente y no enviar algo precipitadamente.
Escenario práctico 5: un monedero físico muestra otro destino
Una persona prepara una transferencia desde su ordenador a una cuenta de ahorro propia. Su firmante físico muestra la dirección completa y esta difiere de la guardada en el registro seguro. El dispositivo está revelando algo decisivo: el destinatario real que la operación pretende firmar.
No apruebes. Cancela, verifica la fuente del destinatario, revisa el comportamiento del pegado y comprueba si el historial contaminado o una interfaz maliciosa proporcionaron esa dirección. El hardware puede proteger claves y mostrar detalles de forma independiente, pero no sabe qué empresa controla una dirección ni si la finalidad comercial es legítima. Sigue siendo imprescindible la comprobación de fuente de verdad.
Las recomendaciones de Ledger subrayan la necesidad de comprobar los datos de la transacción en la pantalla confiable del dispositivo. Un resumen incompleto u opaco debe considerarse insuficiente, no una razón para aprobar deprisa.
Escenario práctico 6: el monedero alerta sobre una dirección imitadora
Un monedero advierte que el destino pegado se parece mucho a otra dirección utilizada antes. Puede ser un ataque real, pero la similitud no prueba por sí sola control malicioso. Un servicio legítimo podría usar varias direcciones con patrones parecidos y un destinatario puede ser realmente nuevo.
Una decisión segura no consiste en ignorar ciegamente la alerta ni obedecerla sin investigar. Vuelve a las instrucciones autenticadas y compara toda la dirección prevista. Si verificas titularidad, activo y red, continúa solo después de entender el alcance de la operación; si la procedencia no está clara, detente y pide confirmación por otro canal.
Qué hacer si ya enviaste criptomonedas a una dirección envenenada
No existe una cancelación universal en cadena ni una reversión garantizada tras una transferencia confirmada. Actuar con rapidez permite conservar pruebas y quizá lograr ayuda de un servicio que reciba los activos desviados, pero ningún artículo puede prometer recuperar el dinero.
Los primeros diez minutos: conservar datos y detener más pagos
- No envíes otra transferencia a la dirección sospechosa. Evita una operación de «corrección» o una nueva prueba siguiendo a alguien que afirma ser el receptor.
- Anota hash, cadena, destino, contrato del token si procede, importe y hora. Busca la transacción real en un explorador reconocido, no solo en la notificación del monedero.
- Conserva la dirección confiable que pretendías usar. Guarda las instrucciones originales verificadas y la dirección equivocada completa, sin exponer secretos de recuperación.
- Comprueba si está pendiente o confirmada. El monedero remitente y las reglas de cada cadena determinan si aún puede sustituirse o cancelarse una operación pendiente; una confirmada normalmente no es reversible por el proveedor.
- Avisa al destinatario previsto de que la factura o transferencia sigue pendiente para que no la considere cobrada.
En las horas siguientes: contactar con quienes corresponda
Si salió de un exchange centralizado, contacta cuanto antes con su soporte oficial autenticado, adjunta la referencia e indica que el destino de retirada era fraudulento. Si la dirección del atacante parece asociada a un servicio custodial, remite pruebas a ese servicio por canales oficiales. A veces un proveedor puede investigar o inmovilizar fondos, pero no siempre está obligado ni técnicamente capacitado para ello.
Presenta denuncia ante la autoridad policial o de ciberdelitos correspondiente si procede. Conserva las conversaciones, datos de contactos sospechosos y pruebas en cadena. La guía de Ethereum.org sobre estafas explica documentación del incidente y vías de denuncia.
Nunca pagues a un supuesto «agente de recuperación blockchain» desconocido que prometa descifrar una transferencia, revertir un pago confirmado o desbloquear tokens mediante una tarifa anticipada. No facilites frases semilla, claves privadas ni acceso remoto a nadie que ofrezca ayuda.
¿Conviene abandonar o cambiar el monedero después del envenenamiento?
No automáticamente. Si solo hay un evento de valor cero o dust en el historial, no existe prueba de exposición de claves privadas. Crear otra dirección para huir del spam visual puede implicar costes y riesgos nuevos, y no impedirá que alguien observe y envíe cosas a una dirección pública.
Si aparecen gastos reales no autorizados, firmas maliciosas inexplicadas, semilla comprometida o malware activo, hace falta evaluar un incidente diferente. Sigue las medidas contrastadas de contención y, cuando corresponda, traslada los activos usando credenciales nuevas y seguras generadas en un entorno fiable. Importar la semilla expuesta a otra aplicación no la protege. Consulta la guía de Terenval para migrar un monedero comprometido.
¿Pueden los emisores de stablecoins congelar el destino fraudulento?
Algunos tokens emitidos centralizadamente tienen restricciones administrativas o capacidad de congelación, según sus normas y legislación aplicable. No es un procedimiento de recuperación universal. Que exista una función de congelación no garantiza que el emisor actúe, que se revierta la operación, que los tokens no hayan sido movidos ni que el reclamante reciba reembolso. Un monedero de autocustodia no puede ordenar al contrato de un tercero deshacer un pago completado.
Denuncia con precisión y rapidez por canales oficiales; no conviertas recuperaciones anecdóticas en promesas para casos diferentes.
Terenval Wallet: cómo aplicar estos principios a la autocustodia cotidiana
Una guía sobre suplantación de destinatarios debe ayudar a proteger fondos, no presionar para instalar un producto como «solución de emergencia». Terenval Wallet es un monedero orientado a la autocustodia dentro del ecosistema educativo Terenval, y estas lecciones sirven para evaluar o utilizar Terenval y otros monederos compatibles.
Quien considere Terenval Wallet debe comprobar el soporte real de red y activo en la aplicación actual, obtener la dirección de recepción desde una pantalla interna fiable y comparar el destino completo antes de cada envío importante. Usa una libreta de direcciones o herramienta de alertas solo si existe y entiendes su funcionamiento en la versión instalada. Este artículo no afirma que Terenval incorpore detección de direcciones imitadoras, integración específica con hardware, reembolso automático por estafas ni recuperación universal entre cadenas.
La guía de Terenval sobre la red correcta para retiradas explica otra causa de pérdidas; la guía sobre frase semilla, clave privada y contraseña aclara por qué ver entradas falsas no significa haber perdido el control de la cuenta.
Nuestra posición editorial: El beneficio más sólido que puede ofrecer un monedero es ayudar a comprender decisiones seguras. El usuario debería distinguir datos públicos de blockchain, contactos verificados personalmente y detalles que realmente firma. La autocustodia no sustituye buenos hábitos de pago: hace que esos hábitos tengan más consecuencias.
Lista final de prevención para particulares y equipos
- Obtén la dirección de un destinatario autenticado, no de una entrada histórica inexplicable.
- Vuelve a verificar la identidad cada vez que cambien las instrucciones de pago.
- Compara todos los caracteres del destino final con la referencia verificada independientemente.
- Examina la dirección decodificada al usar QR y comprueba la integridad después de pegar.
- Confirma activo, cadena, contrato del token y requisitos de memo/tag.
- Entiende si se solicita una transferencia, aprobación de tokens, llamada a contrato o firma.
- Trata dust, eventos de valor cero y descripciones de tokens desconocidos como información no fiable.
- Utiliza firmantes físicos y revisiones multisig bien configuradas cuando convenga; verifica independientemente lo que muestran.
- Guarda una libreta o Registro de Confianza de Destinatarios con la dirección completa verificada y su fuente, nunca claves privadas.
- Haz pruebas pequeñas cuando correspondan y usa para el importe completo el mismo destino verificado por separado.
- Detente si la dirección cambia de improviso, aparece una advertencia, te presionan con urgencia o no está clara la procedencia del destinatario.
- Conserva pruebas públicas y acude a canales oficiales si el error ya ocurrió.
Una frase para recordar: Nunca permitas que la última dirección que viste sustituya a la que realmente verificaste.
Preguntas frecuentes sobre el envenenamiento de direcciones cripto
1. ¿Qué es el envenenamiento de direcciones cripto explicado de forma sencilla?
Es una estafa que introduce una dirección de monedero falsa y parecida a la auténtica en los lugares donde buscas destinatarios anteriores. El atacante espera que copies la imitación del historial y le envíes criptomonedas reales. Una entrada envenenada no implica necesariamente que hayan hackeado el monedero ni que se hayan retirado fondos sin autorización.
2. ¿Puede alguien envenenar mi monedero sin permiso?
Sí. Las cadenas públicas suelen permitir que terceros envíen pequeñas transferencias a una dirección conocida, y algunos contratos generan registros de valor cero sin que el supuesto titular autorice un movimiento real. Una entrada sospechosa no demuestra por sí sola que se filtrara la semilla o clave privada.
3. ¿Una transferencia USDT de valor cero significa que robaron mis USDT?
No por sí sola. Un evento de valor cero representa cero unidades en ese registro y el saldo puede permanecer intacto. Comprueba quién inició la transacción, qué contrato la emitió y si hubo cambios reales de saldo. Si existen gastos no autorizados de valor distinto de cero, analízalos como otro incidente.
4. ¿Por qué mi monedero muestra «Enviado» en una transacción que nunca hice?
Un monedero puede resumir un evento Transfer de token mediante campos distintos del firmante de la transacción principal. Algunos eventos de cero unidades aparentan ser salidas. Examina iniciador y registros del contrato antes de afirmar que tu cuenta firmó algo. Etherscan y Coinbase documentan esta diferencia.
5. ¿Cómo pueden parecer idénticas dos direcciones diferentes?
Las interfaces suelen mostrar solo unos caracteres del inicio y del final. Dos direcciones distintas pueden compartir esos extremos mientras difiere la parte central oculta. La transferencia utiliza la dirección completa; por tanto, una coincidencia visual abreviada no identifica al receptor.
6. ¿Basta con comparar los cuatro primeros y los cuatro últimos caracteres?
No. Las campañas de envenenamiento explotan precisamente ese hábito. Compara la dirección entera con una referencia autenticada de forma independiente. Incluso una dirección válida, con checksum o muy conocida puede pertenecer a un atacante. En pagos importantes revisa también la pantalla de firma final.
7. ¿Es segura una dirección si su checksum EIP-55 es válido?
No necesariamente. EIP-55 ayuda a detectar ciertos errores de codificación o escritura, no acredita quién controla la dirección. La de un atacante también puede tener checksum válido. La identidad del receptor debe verificarse con una fuente independiente del historial.
8. ¿Puede el envenenamiento de direcciones robar mi frase semilla?
No por sí solo. La estafa básica induce a enviar a la dirección equivocada; no necesita obtener la frase de recuperación. Otra web de phishing o campaña de malware sí podría pedir secretos, por lo que debes evitar enlaces sospechosos. Nunca entregues palabras de recuperación a falsos agentes de soporte.
9. ¿Es lo mismo que un ataque de dusting?
No, aunque pueden solaparse. Dusting describe el envío de cantidades minúsculas, a veces para vigilancia o spam. El envenenamiento busca sustituir al destinatario elegido por una imitación. El importe puede ser cero o pequeño y el mecanismo varía según red y contrato.
10. ¿Es lo mismo que secuestrar el portapapeles?
No. El envenenamiento contamina las direcciones entre las que podrías elegir; el secuestro del portapapeles modifica la dirección al copiar o pegar en un dispositivo posiblemente infectado. Ambos pueden desviar fondos. Si cambia el texto copiado, detén las operaciones y examina el dispositivo, sin atribuirlo automáticamente al historial.
11. ¿Pueden aparecer tokens USDT o USDC falsos en el historial?
Sí. Un contrato falsificado puede utilizar un nombre o símbolo conocido y el monedero puede mostrar sus eventos junto a los activos auténticos. Contrasta la dirección exacta del contrato con una fuente fiable. La etiqueta de un token no es un registro seguro de identidad ni una base para autorizar pagos.
12. ¿El envenenamiento de direcciones también afecta a Bitcoin?
La suplantación mediante direcciones copiadas puede afectar a Bitcoin, aunque los mecanismos difieren de los eventos ERC-20. Pueden usarse direcciones imitadoras, pequeños ingresos y actividad engañosa. Verifica al destinatario Bitcoin a partir de instrucciones autenticadas. No extrapoles a Bitcoin la semántica de eventos de Ethereum.
13. ¿Puede suceder en Base, Arbitrum o BNB Smart Chain?
Sí, existen riesgos similares en redes compatibles con EVM. Las direcciones públicas y los historiales de tokens pueden presentar imitaciones. Un formato 0x coincidente no garantiza compatibilidad del activo ni de la red. Comprueba identidad y ruta por separado, especialmente con USDC y USDT.
14. ¿Existen ataques de envenenamiento de direcciones en Solana?
Quienes usan Solana pueden sufrir engaños con claves públicas parecidas y activos no solicitados, aunque sus transacciones y cuentas de tokens no sean iguales a ERC-20. No copies un destino únicamente porque figure como contraparte reciente. Verifica la clave pública completa y el mint del token correspondiente mediante una fuente fiable.
15. ¿Puedo confiar en «Destinatarios recientes» de mi monedero?
No como prueba de identidad. Estas listas pueden incluir direcciones provenientes de actividad no fiable; incluso una dirección usada antes puede no servir para otro pago. Utiliza un contacto previamente verificado por ti o solicita instrucciones de recepción actuales y autenticadas.
16. ¿Son más seguros los códigos QR que copiar direcciones?
Pueden evitar errores manuales, pero no autentican al beneficiario. Un QR sustituido o malicioso puede codificar una dirección del atacante. Comprueba su fuente y revisa el destino completo decodificado y la red antes de firmar. La comodidad no reemplaza la verificación de procedencia.
17. ¿Los monederos físicos detienen el envenenamiento de direcciones?
Pueden ayudar, pero no eliminarlo. El dispositivo puede mostrar el destino en una pantalla independiente y permitir compararlo con la referencia fiable. No sabe quién controla esa dirección. Si apruebas voluntariamente un destino fraudulento, el aparato podría firmar la transferencia.
18. ¿Qué hago si el monedero advierte que una dirección se parece a otra anterior?
Detente y verifica su procedencia. La similitud puede señalar un ataque, pero no lo demuestra. Reabre las instrucciones autenticadas del destinatario, compara todos los caracteres y confirma activo y red. No ignores una advertencia porque los extremos parezcan correctos.
19. ¿Un monedero sin advertencias de envenenamiento es inseguro?
No necesariamente, pero tampoco debe suponerse que está protegido. Las funciones y cobertura varían entre productos, versiones y cadenas. Incluso un detector con alertas puede fallar ante técnicas nuevas. La comprobación independiente de la dirección completa sigue siendo imprescindible.
20. ¿Conviene enviar primero una pequeña transferencia de prueba?
A menudo sí, cuando procede, pero solo a un destino verificado antes de la prueba. Permite confirmar la ruta y la recepción. No autentica una dirección escogida del historial no fiable. Después compara el pago principal con el destinatario original autenticado, no con la entrada de actividad más reciente.
21. ¿Debo cambiar la dirección del monedero tras recibir dust envenenado?
No automáticamente. La entrada sospechosa por sí sola no indica exposición de claves. Cambiar direcciones puede tener motivos de privacidad o gestión, pero añade costes y complejidad. La principal defensa es verificar al destinatario, no rotar todas las direcciones obligatoriamente.
22. ¿Debo revocar todos los permisos cuando aparece una alerta de envenenamiento?
No solo porque aparezca un evento sospechoso de valor cero. Un permiso comprometido es un riesgo distinto que requiere pruebas propias. Si detectas autorizaciones no aprobadas o firmas perjudiciales, examina y revoca lo que corresponda desde interfaces verificadas. No otorgues permisos nuevos para «limpiar» el historial.
23. ¿Pueden los estafadores hacer que parezca que envié USDC sin haberlo hecho?
Sí, en determinados escenarios de eventos ERC-20 o tokens falsificados. Un evento puede usar tu dirección como origen mostrado aunque no hayas autorizado un pago real distinto de cero. Comprueba remitente principal, contrato emisor, valor y saldos efectivos antes de interpretar la línea como un gasto auténtico.
24. ¿Cómo sé si una transferencia sospechosa de tokens es real?
Revisa la transacción directamente en cadena, identifica el contrato genuino, distingue al iniciador de los campos emitidos en eventos y compara saldos antes y después. El símbolo, imagen o máscara de dirección son pruebas débiles. Si dudas, evita interactuar con el token o sus enlaces.
25. ¿Puede un exchange revertir una retirada enviada al atacante?
Generalmente no una vez confirmada en blockchain. El exchange puede tener reglas para cancelar antes de difundir y algún custodio receptor podría ayudar a rastrear o restringir movimientos posteriores. Nadie garantiza recuperación. Comunícate únicamente mediante soporte autenticado y conserva pruebas.
26. ¿Qué debo hacer inmediatamente después de enviar a una dirección falsa?
Detén otros pagos; guarda direcciones completa prevista y fraudulenta, hash, token/red e instrucciones originales; informa al receptor previsto de que no recibió el dinero y alerta cuanto antes a proveedores o autoridades competentes. No pagues tarifas ni entregues semillas a desconocidos que prometen revertir la blockchain.
27. ¿Puede un estafador llevarse mis monedas por hacer clic en su dirección?
Ver o copiar una dirección pública normalmente no autoriza un gasto en cadena. El riesgo aparece al enviarle dinero, firmar una acción maliciosa o seguir indicaciones de phishing. Copiar una dirección no equivale a revelar una clave privada, pero evita sitios no solicitados y contratos desconocidos.
28. ¿Es posible el envenenamiento al pagar habitualmente a la misma persona?
Sí. Los pagos frecuentes hacen más tentador copiar del historial un patrón conocido. Guarda un registro completo verificado con identidad, activo, cadena, origen y fecha. Confirma los cambios por otro canal; no permitas que una imitación nueva reemplace silenciosamente el contacto aprobado.
29. ¿Terenval Wallet bloquea automáticamente las direcciones envenenadas?
Este artículo no hace esa afirmación. Las funciones actuales deben comprobarse en el producto instalado y su documentación oficial. Independientemente de la marca, obtén instrucciones autenticadas, compara la dirección íntegra, verifica la red elegida y revisa la operación final antes de firmar.
30. ¿Cuál es el mejor hábito para evitar el envenenamiento de direcciones?
Nunca copies un destinatario del historial solo porque resulte familiar. Obtén la dirección de una fuente verificada independientemente y confirma el destino completo al firmar. Así se rompe el vínculo esencial entre la entrada falsa del atacante y la autorización de tu pago real.
Lecturas relacionadas de Terenval
Para enviar con seguridad: La guía para elegir la red correcta al retirar y la guía sobre memorandos o etiquetas de destino omitidos explican errores de ruta que pueden parecerse a la suplantación del destinatario, pero no son iguales.
Para autorizaciones y control de cuentas: Consulta cómo revisar y revocar permisos de tokens y frase semilla frente a clave privada y contraseña del monedero. Ayudan a distinguir un historial contaminado de un compromiso real de permisos o credenciales de firma.
Para continuidad del monedero: Las guías sobre usar el mismo monedero en dos aplicaciones y recuperar acceso si una app de monedero cierra explican por qué cambiar de interfaz no es lo mismo que mover fondos a otra dirección en cadena.
Fuentes y notas de investigación
Las referencias siguientes respaldan explicaciones técnicas, incidentes documentados y declaraciones metodológicas. No representan recomendaciones comerciales de productos ajenos. Cuando un investigador publica una estimación, se atribuye y se indica su periodo original en lugar de presentarla como un total universal actual.
- MetaMask, 17 de junio de 2026 — Detección de envenenamiento de direcciones ya disponible. Descripción del desarrollador de alertas en el envío y cifra de Blockaid de 65,4 millones de transacciones señaladas entre enero de 2025 y febrero de 2026. https://metamask.com/news/address-poisoning-detection
- Centro de ayuda de MetaMask — Estafas de envenenamiento de direcciones. Funcionamiento, manipulación del historial, imitaciones, verificación de fuentes y alertas. https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/address-poisoning-scams/
- Centro de ayuda de MetaMask — Secuestro del portapapeles. Diferencias entre engaño mediante historial y sustitución de direcciones en un dispositivo infectado. https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/clipboard-hacking/
- Centro de información de Etherscan — Ataques de envenenamiento de direcciones. Explicación de las imitaciones y eventos suplantados y de su visualización y filtrado. https://info.etherscan.com/what-is-address-poisoning/
- Centro de información de Etherscan — Ataque de transferencias por valor cero. Alertas e interpretación de registros de eventos sin importe. https://info.etherscan.com/zero-value-token-transfer-attack/
- Coinbase Unit 0x, 14 de febrero de 2023 — Phishing con transferencias de valor cero, parte 1. Análisis técnico de eventos ERC-20
Transfersin importe y su representación engañosa. https://www.coinbase.com/blog/zero-transfer-phishing-part-1-attack-analysis - Chainalysis — Anatomía de una estafa de envenenamiento de direcciones. Reconstrucción en cadena del desvío de WBTC de 2024, escala de campaña, límites de las pruebas y devolución de fondos importantes. https://www.chainalysis.com/blog/address-poisoning-scam/
- Carnegie Mellon CyLab — Investigación sobre envenenamiento de direcciones. Resumen de unos 270 millones de intentos, 17 millones de direcciones objetivo y al menos 83,8 millones de USD de pérdidas confirmadas en Ethereum/BSC entre julio de 2022 y junio de 2024. https://www.cs.cmu.edu/news/2026/cylab-crypto-phishing
- Blockaid — Envenenamiento de direcciones: una amenaza creciente. Observaciones de un proveedor de seguridad sobre campañas multicadena y frecuencia; cifras propias del proveedor. https://blockaid.io/blog/address-poisoning-the-growing-threat-draining-millions-from-crypto-users
- Ethereum ERC-20 — Estándar de tokens. Exige eventos
Transferpara transferencias por valor cero y explica expectativas de las interfaces. https://eips.ethereum.org/EIPS/eip-20 - Ethereum ERC-55 — Direcciones con checksum de mayúsculas y minúsculas. Estándar de comprobación de capitalización; no de identidad del destinatario. https://eips.ethereum.org/EIPS/eip-55
- Bitcoin.org — Evitar estafas. Advertencias sobre envenenamiento de direcciones Bitcoin, soporte falso y malware. https://bitcoin.org/en/scams
- Bitcoin.org — Proteger el monedero. Copias de seguridad, monederos físicos, servicios en línea y seguridad de transacciones. https://bitcoin.org/en/secure-your-wallet
- Ledger Academy — Ataques de envenenamiento de direcciones. Amenazas para hardware, diferencias con dusting y comprobación de direcciones completas. https://www.ledger.com/academy/topics/security/what-are-address-poisoning-attacks-in-crypto-and-how-to-avoid-them
- Ledger Academy — Mejores prácticas para monederos físicos. Importancia de comprobar datos y direcciones en la pantalla del dispositivo. https://www.ledger.com/academy/hardwarewallet/best-practices-when-using-a-hardware-wallet
- Phantom — Estafas habituales con criptomonedas. Recomendación de no utilizar direcciones copiadas del historial. https://phantom.com/learn/crypto-101/common-crypto-scams
- Ethereum.org — Ayuda y denuncia de estafas. Conservación de pruebas, rastreo de activos y límites de recuperación. https://ethereum.org/community/support/scams/
- Bitquery — Investigación de envenenamiento de direcciones en cadena. Otra perspectiva de campañas Ethereum; no sumar sus recuentos a muestras independientes sin conciliar metodologías. https://www.bitquery.io/investigations/address-poisoning-ethereum
Metodología editorial, alcance y análisis original
Fecha de corte de la información: 3 de noviembre de 2026. Esta guía educativa Evergreen utiliza ejemplos explicativos. Las cifras de ataques y funciones de seguridad de productos reflejan las fechas originales de publicación indicadas. Que una función existiera entonces no garantiza un comportamiento idéntico en todos los dispositivos, versiones, tokens o cadenas. Comprueba la documentación oficial actual antes de depender de ella.
Tratamiento de fuentes: Distinguimos las reglas de los estándares Ethereum del comportamiento de contratos particulares no estándar; un evento de token del emisor de la transacción principal; un intento sospechoso de un pago confirmado por una víctima; y una transferencia desviada confirmada de una pérdida neta irrecuperable cuando parte del dinero se devolvió posteriormente. No sumamos cifras de Carnegie Mellon, Chainalysis, Blockaid ni declaraciones de proveedores para inventar totales globales.
Aportaciones originales de Terenval: El Protocolo de Transferencia con Fuente de Verdad, el Registro de Confianza de Destinatarios, la Matriz de Clasificación de Historial Envenenado y el Presupuesto de Riesgo de Transferencias son modelos explicativos creados de forma independiente. Su utilidad consiste en precisar pruebas y límites de decisión, no en reivindicar un detector de fraude validado externamente. Las direcciones de ejemplo y los cálculos de tesorería son ficticios, no instrucciones de pago, datos de víctimas reales ni tasas de pérdida establecidas empíricamente.
Independencia del producto y editorial: Terenval Wallet se menciona como contexto para evaluar procedimientos prácticos de autocustodia, no como prueba de que incluya detector de envenenamiento, firmante físico, libreta verificada o programa de reembolso concretos. Las conclusiones no dependen de elegir Terenval Wallet. Este contenido no constituye asesoramiento legal, fiscal, de inversión ni respuesta a incidentes individualizada, y no puede garantizar la seguridad ni recuperación de fondos.