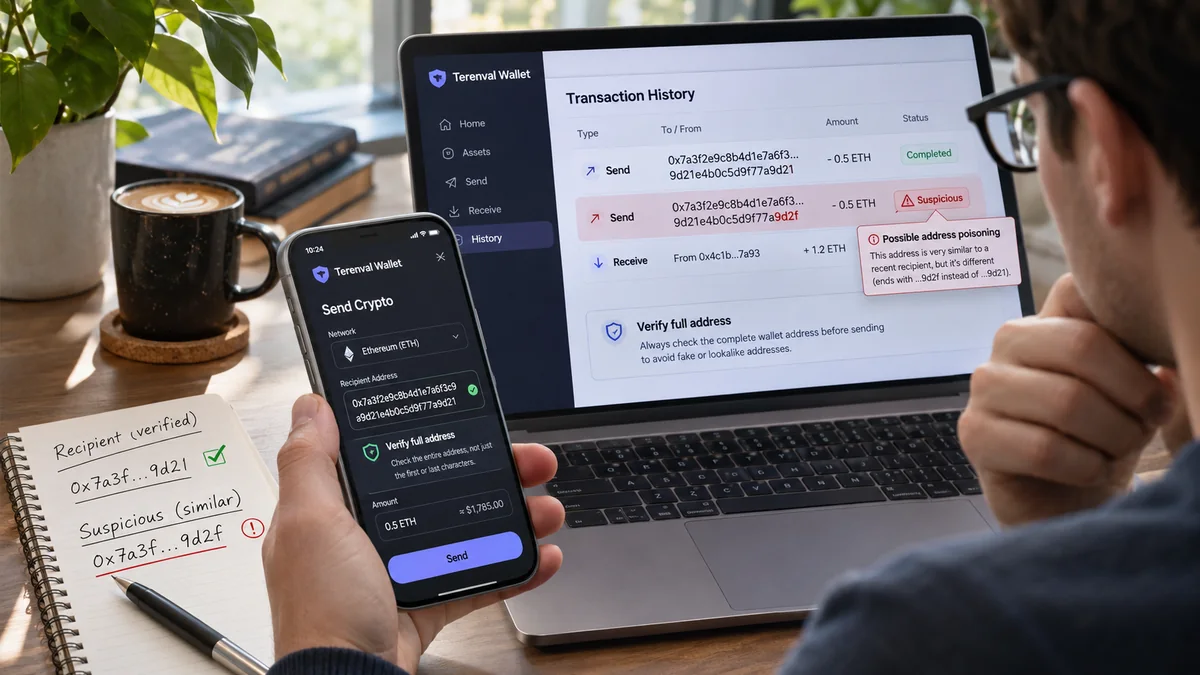
Crypto Address Poisoning ist eine Social-Engineering-Betrugsmasche, bei der Menschen dazu verleitet werden, Kryptowährungen an eine vom Angreifer kontrollierte Adresse zu senden, die einem legitimen Empfänger ähnelt. Angreifer platzieren ihre täuschend ähnliche Adresse dort, wo Nutzer vertraute Empfänger vermuten: im Aktivitätsverlauf einer Wallet, im Token-Transferprotokoll eines Block-Explorers oder in Vorschlägen kürzlich verwendeter Adressen. Kopiert das Opfer später diese Adresse und signiert eine echte Zahlung, überträgt die Blockchain das Geld an den Angreifer. Der manipulierte Verlaufseintrag allein entwendet normalerweise kein Guthaben und beweist auch nicht, dass der private Schlüssel der Wallet kompromittiert wurde.
Zwischen einer normalen Transaktion und einem folgenschweren Fehler können wenige Zeichen liegen, die sich im ausgeblendeten Mittelteil einer verkürzten Adresse verbergen. Besonders gefährdet sind Menschen, die regelmäßig USDT, USDC, ETH oder andere Werte zwischen Wallets und Börsen beziehungsweise zwischen eigenen Konten verschieben. Ein vertraut wirkendes 0x1234…ABCD beweist keine Identität: Zwei unabhängige Ethereum-Adressen können dieselben sichtbaren Anfangs- und Endzeichen aufweisen.
Kurzantwort: Beim Address Poisoning wird eine gefälschte, ähnlich aussehende Zieladresse im Transaktionsverlauf platziert – häufig durch eine Token-Übertragung mit dem Wert null oder einen winzigen Zahlungseingang. Verwenden Sie Adressen nicht allein deshalb erneut, weil sie im Aktivitätsverlauf erscheinen. Beziehen Sie das gewünschte Ziel aus einer unabhängig verifizierten Quelle, vergleichen Sie die vollständige Adresse, prüfen Sie Blockchain und Asset und kontrollieren Sie vor der Freigabe die endgültigen Transaktionsdetails. Falls Sie lediglich einen verdächtigen Nullwert-Eintrag erhalten und dessen Adresse nicht verwendet haben, wurde Ihr Guthaben dadurch nicht automatisch gestohlen.
Redaktionelle Einschätzung von Terenval: Eine historische Transaktion belegt, dass etwas auf der Blockchain aufgezeichnet wurde; sie bescheinigt nicht, dass der angezeigte Empfänger vertrauenswürdig ist. Ein zuverlässiger Zahlungsablauf muss nicht nur private Schlüssel, sondern auch die Herkunft der Empfängeradresse schützen. Dieser Leitfaden führt das Terenval Source-of-Truth Transfer Protocol, das Recipient Trust Ledger, die Poisoned-History Triage Matrix und das Transfer Risk Budget ein. Dabei handelt es sich um eigenständige didaktische Entscheidungsmodelle – nicht um eine Sicherheitszertifizierung, eine bereits implementierte Anti-Poisoning-Funktion von Terenval oder eine Erstattungsgarantie.
Die wichtigsten Erkenntnisse
- Poisoning greift in erster Linie die Auswahl des Empfängers an. Angreifer platzieren eine täuschend vertraute Adresse und hoffen, dass der Nutzer sie später auswählt.
- Sie müssen einen bösartigen Eintrag nicht anklicken, um zum Ziel zu werden. Angreifer können in öffentlichen Netzwerken ohne Ihre Zustimmung Dust-Beträge senden oder bestimmte Nullwert-Token-Ereignisse erzeugen.
- Ein Token-Transferprotokoll mit dem Wert null ist nicht zwangsläufig eine von Ihnen signierte ausgehende Zahlung. Manche ERC-20-Ereigniseinträge lassen sich erzeugen, ohne dass der vermeintliche Absender eine tatsächliche Token-Übertragung autorisiert hat.
- Sichtbares Präfix und Suffix sind keine Identitätsprüfung. Täuschend ähnliche Adressen nutzen verkürzte Darstellungen und menschliche Wiedererkennungsmuster aus.
- Die Quelle einer Adresse ist genauso wichtig wie ihr Aussehen. Kopieren Sie das Ziel von einem verifizierten Empfänger, einer authentifizierten Ein- oder Auszahlungsseite oder aus einem unabhängig bestätigten Adresseintrag – nicht aus der Liste letzter Aktivitäten.
- Asset und Netzwerk müssen getrennt geprüft werden. USDT auf Ethereum, Tron, Solana und anderen Netzwerken ist nicht allein wegen des gleichen Token-Namens beliebig austauschbar.
- Address Poisoning und Clipboard-Malware sind unterschiedliche Bedrohungen. Das eine manipuliert die Auswahl möglicher Empfänger; das andere kann die eingefügte Zieladresse auf dem Gerät verändern.
- Eine Hardware-Wallet kann Transaktionsdetails unabhängig anzeigen. Sie erkennt jedoch nicht, ob der ursprünglich ausgewählte Empfänger betrügerisch ist. Kontrollieren Sie die Adresse auf dem Gerät.
- Ein Adressbuch hilft nur, wenn seine Einträge aus vertrauenswürdigen Quellen stammen. Die Speicherung einer Angreiferadresse schafft ein dauerhaftes Risiko.
- Eine Testüberweisung ist nur nach der Empfängerverifizierung sinnvoll. Wer einen kleinen Betrag an eine ungeprüfte Fake-Adresse schickt, beweist lediglich, dass er den Betrüger bezahlen kann.
- Vermutetes Poisoning bedeutet nicht automatisch, dass die Seed-Phrase offengelegt wurde. Importieren Sie die Seed-Phrase nicht in Panik in unbekannte Apps und senden Sie kein Geld an angebliche Wiederherstellungsexperten.
- Bestätigte Blockchain-Übertragungen sind im Allgemeinen unumkehrbar. Sichern Sie Transaktionsbelege und wenden Sie sich bei fehlgeleitetem Geld zügig an authentische Börsen, Anbieter oder Strafverfolgungsstellen.
- Forschungszahlen beziehen sich auf unterschiedliche Gruppen und Zeiträume. Millionen erkannter Versuche sind nicht gleichbedeutend mit Millionen bestätigter Diebstahlsopfer.
- Terenval Wallet ist anhand bestätigter Funktionen zu bewerten. Die Verifizierungsgrundsätze gelten für Terenval und andere Wallets, unabhängig davon, ob eine automatische Erkennung ähnlicher Adressen vorhanden ist.
Was ist Crypto Address Poisoning?
Crypto Address Poisoning, auch Wallet Address Poisoning, Transaction-History Poisoning und bei bestimmten Varianten Address Spoofing genannt, ist ein Betrugsverfahren, bei dem einem potenziellen Absender eine vom Angreifer kontrollierte, täuschend ähnliche Adresse untergeschoben wird. Angreifer müssen dafür weder die Konsensregeln von Bitcoin noch die von Ethereum ändern. Sie nutzen die Lücke zwischen der sichtbaren Darstellung einer Adresse in einer vertrauenswürdig wirkenden Oberfläche und der unabhängigen Bestätigung, dass sie tatsächlich dem gewünschten Empfänger gehört.
Eine öffentliche Blockchain speichert Transaktionsdaten nach ihren Regeln. Ein Explorer gibt in der Regel echte On-Chain-Daten wieder, aber ein echter Dateneintrag kann ein absichtlich irreführendes Ereignis beschreiben. Der Explorer kann ein Token-Ereignis korrekt darstellen, das ein Angreifer zur Täuschung erzeugt hat. Deshalb setzt der Angriff weder einen gefälschten Block-Explorer noch eine gefälschte Blockchain voraus. Aus einem verlässlichen Verlauf wird eine unverlässliche Quelle für Empfängeradressen.
Die Erläuterung von MetaMask beschreibt Angreifer, die Adressen verwenden, die echten Kontakten ähneln und im Transaktionsverlauf auftauchen. Die Untersuchung von Etherscan dokumentiert sowohl die Platzierung ähnlich aussehender Adressen als auch das Vortäuschen von Token-Ereignissen. Der technische Mechanismus kann variieren; das Ziel ist identisch: Das Opfer signiert eine echte Übertragung an das falsche Konto.
Worin unterscheiden sich Empfängeradresse und Wallet-App?
Eine Kryptowährungsadresse ist eine netzwerkspezifische Kennung, die mit einem Konto oder einer Ausgabebedingung verknüpft ist. Die Wallet-App dient als Oberfläche zum Anzeigen von Daten, Vorbereiten von Übertragungen und Autorisieren von Transaktionen. Sie kann eingehende und ausgehende Transfers, Token-Protokolle, vorgeschlagene Empfänger und Kontakte zeigen. Diese Einträge sind nicht alle gleich vertrauenswürdig.
Schickt ein Fremder einen winzigen Betrag an Ihre öffentliche Adresse, erhält er dadurch nicht Ihren privaten Schlüssel. Ebenso wenig bedeutet die Anzeige seiner Adresse neben Ihren echten Transaktionen, dass Sie diese als Empfänger genehmigt haben. Sichtbarkeit ist keine Autorisierung. Betrachten Sie den Aktivitätsverlauf als historische Daten und nicht als geprüftes Zahlungsverzeichnis.
Warum funktioniert der Angriff trotz transparenter Blockchains?
Eine Blockchain kann Transaktions-Hash, ausgebenden Vertrag, Wert, Absender und Ziel anzeigen. Wallets komprimieren diese Informationen aber häufig auf eine Zeile wie Gesendet · 0x2A8c…91F0. Der Absender erkennt Anfang und Ende von einer früheren Zahlung wieder, hält die neue Zeile für denselben Kontakt und tippt auf Kopieren.
Der Erfolg hängt davon ab, dass sich die leicht wiedererkennbare Darstellung von der Adresse unterscheidet, die die Transaktion tatsächlich verwendet. Die Blockchain verarbeitet die komplette Adresse, nicht ihre Kurzform. Transparenz kann helfen, die Manipulation nachträglich zu untersuchen, aber sie kann eine an den falschen Empfänger signierte Zahlung nicht rückgängig machen.
So funktioniert Address Poisoning: Die fünf Phasen
Die verbreitete Angriffsvariante durchläuft fünf Phasen. Diese Beschreibung dient dem defensiven Verständnis, nicht der Anleitung zur Erzeugung bösartiger Adressen oder gefälschter Ereignisse.
- Eine legitime Zahlungsbeziehung existiert. Jemand bezahlt ein Unternehmen, sendet an eine Börsen-Einzahlungsadresse oder verschiebt Kryptowährungen zwischen eigenen Konten. Absender und Empfänger werden auf der Blockchain sichtbar.
- Ein Angreifer beobachtet öffentliche Aktivitäten. Der Betrüger identifiziert anhand von Transaktionsdaten häufig genutzte oder wertvolle Adressbeziehungen. Dazu muss der Computer des Opfers nicht kompromittiert werden.
- Eine ähnlich aussehende Adresse wird eingebracht. Der Angreifer verwendet eine separate Adresse mit täuschend ähnlichem sichtbaren Anfang und Ende und lässt sie durch eine kleine Übertragung oder ein irreführendes Token-Ereignis im Aktivitätsverlauf erscheinen.
- Die gefälschte Beziehung wirkt glaubwürdig. Wallet oder Explorer zeigt die Angreiferadresse nahe echten Einträgen, manchmal mit Token-Symbol und Richtung, die gewöhnlicher Aktivität ähneln.
- Eine echte Zahlung wird fehlgeleitet. Tage oder Monate später kopiert der Nutzer eine historische oder vorgeschlagene Adresse, statt den verifizierten Empfänger erneut abzurufen, und signiert eine Transaktion an den Angreifer.
Die entscheidende Sicherheitsgrenze wird in Phase fünf überschritten, nicht in Phase drei. Deshalb können Nutzer mehrere verdächtige Einträge sehen, ohne Geld zu verlieren, während eine einzige spätere Wiederverwendung einer Adresse erheblichen Schaden verursachen kann. Die technische Analyse von Coinbase Unit 0x dokumentiert, wie solche Betrugsmaschen das Kopieren von Adressen und deren Darstellung ausnutzen.
Warum der Transaktionsverlauf kein geeignetes Adressbuch ist
Ein Verlauf beantwortet eine eng begrenzte Frage: Was wurde von dieser Wallet oder diesem Token-Vertrag erfasst? Ein Adressbuch sollte dagegen beantworten: Welches Ziel habe ich für welches Asset, Netzwerk und welchen Zweck bewusst verifiziert? Das Kopieren aus dem Verlauf vermischt beides.
Ein Empfänger, der vor sechs Monaten sicher war, könnte eine einmalige Einzahlungsadresse, ein Bridge-Vertrag, ein Auszahlungskonto Dritter oder eine inzwischen ausgemusterte Adresse sein. Selbst ohne Poisoning kann die Wiederverwendung historischer Adressen gefährlich sein. Beim Poisoning erzeugt ein Angreifer zusätzlich bewusst Beinahe-Übereinstimmungen und irreführende Verlaufseinträge.
Kann eine Übertragung mit dem Wert null ohne meine Erlaubnis erscheinen?
Ja, abhängig vom Token-Vertrag und der Bedeutung seiner Ereignisse. Der ERC-20-Tokenstandard schreibt ausdrücklich vor, Übertragungen mit dem Wert null als normale Transfers zu behandeln, die ein Transfer-Ereignis auslösen. Eine Coinbase-Untersuchung aus dem Jahr 2023 zeigte, wie bestimmte Vertragsimplementierungen Nullwert-Einträge unter Beteiligung der öffentlichen Adresse des Opfers erzeugen konnten, ohne dass es einen tatsächlichen Token-Abfluss autorisiert hatte. Das ist etwas anderes, als wenn ein Angreifer die Token des Opfers ausgibt.
Nicht jedes Nullwert-Ereignis ist ein Angriff, und nicht jedes verdächtige Ereignis beruht auf demselben Vertragsverhalten. Manche Nulltransfers sind legitim, Token-Implementierungen unterscheiden sich, und Drittanbieteroberflächen können verschiedene Transaktions- und Ereignisarten zusammenfassen. Prüfen Sie daher den tatsächlichen Transaktionsinitiator, den Vertrag, den Ereigniswert, die reale Saldoänderung und die beabsichtigte Gegenpartei, statt aus einer als „Gesendet“ markierten Zeile unmittelbar auf einen gestohlenen privaten Schlüssel zu schließen.
Durchgerechnetes Beispiel: Zwei Adressen, die gleich aussehen
Die folgenden Adressen sind fiktive Demonstrationszeichenfolgen und weder empfohlene echte Ziele noch Belege eines Vorfalls. Anfang und Ende sind absichtlich gleich, während sich der Mittelteil unterscheidet:
| Feld | Beispielhafte Anzeige | Sicherheitsbedeutung |
|---|---|---|
| Verifizierter Empfänger, verkürzt | 0x8F1a…e72B |
Nur ein visueller Hinweis, keine verifizierte vollständige Kennung |
| Ähnliche Angreiferadresse, verkürzt | 0x8F1a…e72B |
In der verkürzten Oberfläche scheinbar identisch |
| Verifizierter Empfänger, vollständig | 0x8F1a3dC06bAE417952Dd6E8fA0c3012B45e7e72B |
Mit einer unabhängig authentifizierten Quelle vergleichen |
| Ähnliche Adresse, vollständig | 0x8F1a9fB92dAC017e45628b3aC49D7821f9b0e72B |
Andere Adresse, die Gelder an ein anderes Ziel leiten kann |
Die Zeichenfolgen veranschaulichen lediglich die optische Mehrdeutigkeit und sind nicht zwingend gültige, gemischt groß- und kleingeschriebene EIP-55-Prüfsummenadressen. Fügen Sie sie nicht in eine echte Wallet ein und verwenden Sie sie nicht als Zahlungsziele.
Die Falle liegt nicht darin, dass die hexadezimalen Adressen ungültig wären. Sowohl eine legitime als auch eine Angreifer-Wallet kann syntaktisch plausible Adressen besitzen. Gefährlich ist die Annahme, identische Kurzformen wie 0x8F1a…e72B bewiesen denselben Empfänger. Das tun sie nicht.
Terenvals Praxisregel: Vergleichen Sie bei jeder unumkehrbaren Übertragung das vollständige Ziel mit einer separaten, vertrauenswürdigen Quelle. Wird ein QR-Code verwendet, muss die daraus dekodierte vollständige Adresse ebenfalls zum beabsichtigten Empfänger passen. Kann die Wallet die volle Adresse nicht sicher anzeigen, verwenden Sie vor dem Fortfahren eine andere vertrauenswürdige Anzeige oder Prüfmethode.
Nullwert-Transfers, gefälschte Token und Dusting: Was ist der Unterschied?
Der Begriff Address Poisoning wird oft für mehrere verwandte Verhaltensweisen verwendet. In der Aktivitätsliste einer Wallet können sie ähnlich aussehen, doch ihre On-Chain-Spuren und Sicherheitsfolgen unterscheiden sich.
| Muster | Was in der Oberfläche erscheint | Muss das Opfer das eingehende Ereignis signieren? | Typisches Angreiferziel | Angemessene Reaktion |
|---|---|---|---|---|
| Winziger echter Transfer (Dust) | Ein kleiner Eingang von einer unbekannten Adresse | Nein | Aufmerksamkeit, Nachverfolgung, Verunreinigung des Adressverlaufs oder Köder | Nicht mit dem Absender interagieren; gewünschte Empfänger unabhängig überprüfen |
| ERC-20-Nullwert-Eintrag | Transfer-Ereignis mit null Einheiten, möglicherweise irreführenden from-/to-Feldern |
Nicht unbedingt; hängt von der Implementierung ab | Scheinbar ein- oder ausgehenden Verlauf erzeugen | Initiierende Transaktion, Ereignis und tatsächliche Saldoänderung prüfen |
| Gefälschtes Token-Ereignis | Transfer oder Token-Name ähnelt USDT, USDC oder einem bekannten Asset | Nicht unbedingt | Betrügerische Übertragung wichtig oder authentisch erscheinen lassen | Token-Vertragsadresse statt nur Symbol prüfen |
| Ähnliche Adresse in letzter Aktivität | Empfänger mit gleichem verkürztem Präfix/Suffix wie ein echter Kontakt | Nein, um einen eingehenden Köder zu platzieren | Bei einer späteren ausgehenden Zahlung kopiert werden | Zur ursprünglichen verifizierten Empfängerquelle zurückkehren |
| Clipboard-Hijacking-Malware | Nach Kopieren/Einfügen erscheint die falsche Adresse, obwohl die Quelle richtig war | Malware greift lokal auf dem Gerät ein | Korrektes Zahlungsziel austauschen | Transfers stoppen, Gerät prüfen und eingefügte Adresse unabhängig vergleichen |
| Approval- oder Signatur-Phishing | Schädliche Ausgabeberechtigung oder signierte Nachricht | Erfordert meist eine gefährliche Autorisierung | Berechtigung zum Token-Abfluss oder missbräuchliche Signatur erlangen | Freigaben/Signaturen prüfen und passende Vorfallsreaktion einleiten |
Etherscan erläutert sowohl Address Spoofing als auch Event Spoofing. Sein separater Artikel über Nullwert-Transfers zeigt, warum solche Einträge ausgeblendet oder markiert werden können. MetaMask dokumentiert Clipboard-Hacking als anderen Fehlermodus, der lokale Gerätesoftware betrifft.
Token-Transfer mit Wert null bedeutet nicht Risiko null
Ein gefälschtes Ereignis kann exakt null Token enthalten, aber eine große Verhaltenswirkung anstreben. Es kann wochenlang im Verlauf stehen, während das Ziel normale Zahlungen empfängt. Bereitet der Nutzer später eine große Übertragung vor, wartet die betrügerische Adresse bereits in der Liste letzter Aktivitäten. Ein falsches Kopieren und eine gültige Signatur reichen aus.
Da Nullwert-Einträge auch harmlose Ursachen haben können, ist die pauschale Aussage „Jeder Nulltransfer ist kriminell“ nicht belegt. Sinnvoller ist die Regel, Nullwert-Verlaufseinträge nicht als vertrauenswürdige Empfängerquelle zu verwenden, insbesondere wenn eine neue Adresse einer zuvor genutzten stark ähnelt.
Wird eine Wallet durch Dusting automatisch kompromittiert?
Nein. Der Eingang eines kleinen unaufgeforderten Token- oder Coin-Betrags legt normalerweise keine privaten Schlüssel offen, autorisiert keine Übertragung und ändert nichts an der Kontrolle über die Adresse. Dusting kann dennoch Datenschutzrisiken schaffen, den Verlauf überladen oder zu betrügerischen Websites locken. Das Asset kann auch ein gefälschter Token sein, der Nutzer zu gefährlichen Signaturen verleiten soll. Um ihn zu „entfernen“, müssen Sie ihn weder zurückschicken noch eine Website verbinden.
Zeigt eine Wallet plötzlich einen Token mit werblichem Namen, Website oder Gewinnversprechen, folgen Sie dem Link nicht. Erteilen Sie keine Berechtigung, um den Token zu löschen. Token-Guthaben und Empfängeradresse sind unabhängig zu beurteilen.
Wie kann ein Explorer eine Übertragung anzeigen, die ich nicht ausgeführt habe?
Block-Explorer können unterschiedliche Ansichten bereitstellen: Haupttransaktionen der Blockchain, interne Aufrufe, Token-Ereignisse und dekodierte Vertragsaktionen. Diese dürfen nicht gleichgesetzt werden. Das Feld from innerhalb eines von einem Vertrag ausgegebenen Token-Ereignisses beweist für sich genommen nicht, dass der Besitzer der angegebenen Adresse die Haupttransaktion signiert hat.
Bei einer EVM-Transaktion sollten Sie den tatsächlichen Absender der Transaktion und den Token-Vertrag untersuchen, der den Log erzeugt hat. Vergleichen Sie den Ereigniswert mit wirklichen Guthabenbewegungen. Ein irreführendes Ereignis ist immer noch ein echter On-Chain-Eintrag; seine Bedeutung kann irreführend sein, obwohl die Daten authentisch sind. Die oben genannten Untersuchungen von Coinbase Unit 0x und Etherscan liefern die technische Grundlage für diese Unterscheidung.
Address Poisoning, Clipboard-Hijacking und Diebstahl privater Schlüssel im Vergleich
Wer diese Bedrohungen verwechselt, kann unnötige und teilweise riskante Gegenmaßnahmen ergreifen. Bei reinem Address Poisoning kann die Signaturberechtigung der Wallet intakt bleiben. Beim Clipboard-Hijacking könnte Malware auf dem Gerät installiert sein, sodass die Integrität der Transaktionsvorbereitung infrage steht. Bei einem echten Diebstahl des privaten Schlüssels kann der Angreifer ohne Mitwirkung des Besitzers Zahlungen autorisieren.
| Beobachtbares Symptom | Passt eher zu | Was dadurch nicht bewiesen ist | Erster sicherer Schritt |
|---|---|---|---|
| Winziger unaufgeforderter Transfer von einer ähnlichen Adresse | Verlaufsmanipulation oder Dusting | Seed-Phrase gestohlen | Adresse nicht kopieren; On-Chain-Daten prüfen |
| Nicht signiertes angeblich „ausgehendes“ Nulltoken-Ereignis | Token-Event-Spoofing | Wallet hat Übertragung signiert | Initiator und Token-Vertrag untersuchen |
| Kopierte Adresse verändert sich beim Einfügen | Clipboard-Manipulation oder Anwendungsfehler | Allein Address Poisoning | Zahlungen stoppen und Gerät prüfen |
| Unautorisierte ausgehende Nichtnull-Transaktion, die dem Konto zugeordnet ist | Mögliche Kompromittierung von Schlüssel, Sitzung oder Berechtigung | Bloß manipulierter Verlauf | Risiko begrenzen, Beweise sichern und Signaturrechte untersuchen |
| Unerwartete ERC-20-Allowance oder Freigabe | Approval-Phishing oder anderes Berechtigungsereignis | Dust-Transfer hat sie verursacht | Freigabe überprüfen und gegebenenfalls widerrufen |
| Echter Empfänger bestätigt eine andere Adresse als die Wallet vorschlägt | Unvertrauenswürdiger Vorschlag oder veraltetes Ziel | Wer die Abweichung eingeführt hat | Vorschlag verwerfen und Empfänger erneut verifizieren |
Warum das wichtig ist: Der Wechsel der Wallet-App repariert keinen offengelegten privaten Schlüssel, und ein Seed-Wechsel ist nicht automatisch notwendig, weil jemand ein unaufgefordertes Nullwert-Ereignis gesendet hat. Umgekehrt wäre es gefährlich, unerklärte ausgehende Übertragungen mit echtem Wert als „bloßes Poisoning“ abzutun.
Terenvals separater Leitfaden zum Prüfen und Widerrufen von Token-Freigaben erläutert eine andere Risikoklasse. Der Leitfaden zur Migration kompromittierter Wallets behandelt Fälle, bei denen die Vertraulichkeit der Signaturschlüssel tatsächlich verloren ist. Beides darf nicht mit einer bloßen Verunreinigung des Transaktionsverlaufs gleichgesetzt werden.
Wie verbreitet ist Address Poisoning? Was die Belege zeigen
Mehrere voneinander unabhängige Untersuchungen zeigen, dass Address Poisoning weder ein rein hypothetischer Trick noch ein Einzelfall ist. Allerdings müssen die Statistiken unter Berücksichtigung ihrer Bezugsgrößen und Untersuchungszeiträume gelesen werden.
| Forschung oder Veröffentlichung | Berichtete Beobachtung | Zeitraum oder Umfang | Was die Zahl nicht bedeutet |
|---|---|---|---|
| Forschungszusammenfassung von Carnegie Mellon CyLab | Rund 270 Millionen Versuche, 17 Millionen angegriffene Adressen und mindestens 83,8 Millionen US-Dollar bestätigte Verluste | Ethereum und BNB Smart Chain, Juli 2022 bis Juni 2024 | Nicht 270 Millionen Opfer und keine aktuelle fortlaufende Gesamtsumme |
| MetaMask unter Berufung auf Blockaid | 65,4 Millionen markierte Address-Poisoning-Transaktionen | Januar 2025 bis Februar 2026 | Nicht 65,4 Millionen erfolgreiche Diebstähle; mit anderen Studien konzeptionell verwandt, aber methodisch nicht identisch |
| Untersuchung von Chainalysis | Bei einem großen Vorfall 2024 wurden etwa 68 Millionen US-Dollar in WBTC vorübergehend fehlgeleitet; beträchtliche Beträge wurden später zurückgegeben | Konkrete Kampagne und Fall vom Mai 2024 | Kein Beleg dafür, dass der gesamte Betrag dauerhaft verloren blieb |
| Analyse von Blockaid | Zunehmende Aktivität auf mehreren Chains, darunter Angriffe rund um Smart-Contract-Wallet-Oberflächen | Dokumentierte Beobachtungen von 2025–2026 | Keine Vollerhebung sämtlicher Netzwerke, Anbieter oder Phishing-Versuche |
Die Forschungszusammenfassung von Carnegie Mellon beschreibt die Aktivität und verifizierten Verluste ihrer historischen Stichprobe. Die MetaMask-Ankündigung vom 17. Juni 2026 nennt die 65,4-Millionen-Zahl von Blockaid und beschreibt eine Produktwarnfunktion. Die Fallstudie von Chainalysis widerlegt vereinfachende Verlustmeldungen: Ein erheblicher Teil der spektakulären Zahlung von 2024 wurde später zurückgegeben.
Analytisches Fazit von Terenval: Besorgniserregend ist nicht nur die Zahl betrügerischer Einträge, sondern das Missverhältnis zwischen dem Aufwand der Angreifer und möglichen Verlusten der Opfer. Ein Angreifer kann viele kostengünstige Köder platzieren und mit wenigen erfolgreichen großen Übertragungen profitieren. Ein Sicherheitssystem, das lediglich die durchschnittliche Fehlerquote senkt, kann weiterhin ein erhebliches Restrisiko für seltene, besonders wertvolle Transaktionen aufweisen.
Warum sich diese Zahlen nicht addieren lassen
Die Stichprobe von Carnegie Mellon und die Zahlen von Blockaid decken unterschiedliche Zeiträume und Methoden ab. Manche Anbieter zählen versuchte Ereignisse, andere eindeutig adressierte Zielwallets und wieder andere tatsächlich an Angreifer geleistete Zahlungen. Daraus eine Gesamtsumme von „335 Millionen Opfern“ zu bilden, wäre mathematisch und redaktionell falsch. Eine Wallet kann viele Poisoning-Versuche erhalten, und eine einzelne Kampagne kann Tausende Adressen ohne Erfolg angreifen.
Fragen Sie beim Vergleich neuer Statistiken: Welche Einheit wird gezählt? Welche Blockchain? Welche Daten? Werden vermutete und bestätigte Fälle getrennt? Werden zurückgegebene Beträge vom Verlust abgezogen? Diese Unterschiede sind nützlicher als eine dramatische Zahl ohne Methodik.
Ein realer Fall: Warum eine Testzahlung den folgenschweren Fehler nicht verhinderte
Chainalysis dokumentierte eine WBTC-Fehlüberweisung im Mai 2024: Das Opfer führte zunächst eine kleine legitime Übertragung aus und schickte anschließend einen wesentlich größeren Betrag an eine täuschend ähnliche Zieladresse. Der Fall verdeutlicht eine wesentliche Einschränkung: Eine Testzahlung schützt nur, wenn anschließend exakt der authentifizierte Empfänger aus dem verifizierten Test verwendet wird – und nicht später eine ähnliche Adresse aus dem Verlauf.
Der Vorfall belegt nicht, dass alle Testüberweisungen nutzlos sind. Er zeigt, dass die Kontinuität des Empfängers zwischen Test und Hauptübertragung zur Sicherheitsprüfung gehört. Wer Ziel A unabhängig verifiziert, A testet und die große Zahlung dann an B schickt, weil B ähnlich aussieht, hat B nie getestet.
Warum können Adressen so ähnlich aussehen?
Ethereum und viele EVM-kompatible Netzwerke verwenden für gewöhnliche extern kontrollierte Konten 20-Byte-Adressen, üblicherweise dargestellt als 0x plus 40 Hexadezimalzeichen. Benutzeroberflächen kürzen sie häufig ab. Zwei verschiedene vollständige Adressen können sich einige sichtbare Zeichen teilen. Adressformate prüfen die Struktur, sagen aber nicht, ob das dahinterstehende Konto Ihrem Freund, Ihrer Börse oder dem gewünschten Unternehmen gehört.
In einem rein illustrativen Modell mit gleichverteilten Hexadezimalzeichen beträgt die Wahrscheinlichkeit, dass eine zufällige Adresse acht bestimmte Hexadezimalzeichen an festgelegten Positionen trifft, 1 / 16^8 oder ungefähr eins zu 4,29 Milliarden. Das macht eine Übereinstimmung verkürzter Anzeigen jedoch nicht zu einer sicheren Identitätsprüfung. Ein Gegner sucht bewusst nach ähnlichen Adressen, unternimmt zahlreiche Versuche und wählt aus, was das Ziel sieht; das ist ein anderes Experiment als eine einzige unabhängig zufällige Adresse. Weder diese vereinfachte Wahrscheinlichkeit noch eine gültige Adressprüfsumme beweist die Identität des beabsichtigten Empfängers.
Schützt die Groß- und Kleinschreibung der EIP-55-Prüfsumme vor Poisoning?
Nur teilweise – und für einen anderen Zweck. EIP-55 definiert eine Ethereum-Adresskodierung mit gemischter Groß- und Kleinschreibung, die bestimmte Übertragungs- und Tippfehler erkennen hilft. Auch eine gültige Adresse mit korrekter Prüfsumme kann einem Betrüger gehören. EIP-55 bescheinigt nicht, dass eine Adresse einem bekannten Unternehmen, einer Börsen-Einzahlung oder einem früheren Empfänger zugeordnet ist.
Zeigt die Oberfläche alle Adressen ausschließlich in Kleinbuchstaben, ist die Prüfung der Groß- und Kleinschreibung möglicherweise ohnehin nicht als visuelle Hilfe nutzbar. Auch bei Prüfsummen-Großschreibung ist diese kein positives Identitätsurteil. Prüfsummenvalidierung und Empfängerauthentifizierung lösen verschiedene Probleme.
Löst ein ENS-Name das Problem?
Ein menschenlesbarer Name kann die Abhängigkeit von schwer lesbaren Zeichenketten reduzieren, ist aber nicht automatisch sicher. Prüfen Sie Schreibweise, Domaininhaber, Auflösung und die aktuell aufgelöste vollständige Adresse in einer vertrauenswürdigen Oberfläche. Namen können durch subtile Zeichenersetzungen imitiert, von ihren Verwaltern geändert oder unter anderen Umständen anders aufgelöst werden. Ein gespeicherter Name hilft nur, wenn seine Identität und Auflösung zum Zahlungszeitpunkt vertrauenswürdig sind.
Dasselbe gilt für QR-Codes und gespeicherte Kontakte: Sie transportieren eine Adresse, liefern aber keinen unabhängigen Beleg für deren Richtigkeit.
Betrifft Address Poisoning Ethereum, Bitcoin, Solana und andere Netzwerke?
Die grundlegende Täuschung – das Kopieren einer gefälschten, ähnlich aussehenden Zieladresse – ist über verschiedene Blockchains hinweg möglich. Die konkreten On-Chain-Mechanismen unterscheiden sich jedoch. Das Ethereum-ERC-20-Ereignismodell darf nicht unverändert auf Bitcoin oder Solana übertragen werden.
| Netzwerk / Asset-Klasse | Relevante Gefahr | Technische Besonderheit | Sicherste Vorgehensweise |
|---|---|---|---|
| Ethereum und EVM-Chains (z. B. Base, Arbitrum, BNB Smart Chain) | Ähnliche 0x-Empfänger, Dust und irreführender Token-Ereignisverlauf |
ERC-20-Logs sind nicht gleichbedeutend mit dem Signierer der Haupttransaktion | Vollständigen Empfänger mit einer separaten vertrauenswürdigen Quelle vergleichen |
| USDT / USDC auf mehreren Netzwerken | In verschiedenen Netzwerkoberflächen erscheint derselbe Ticker | Tokensymbol allein identifiziert weder Chain noch Vertrag | Netzwerk, Token-Vertrag und Ziel gemeinsam prüfen |
| Bitcoin | Ähnliche Zahlungsadressen, Dust und Kopieren aus dem Verlauf | UTXO-Daten und Bitcoin-Skript-/Adressformate unterscheiden sich von ERC-20-Ereignissen | Frische authentifizierte Empfangsadresse anfordern und vollständig vergleichen |
| Solana | Ähnliche öffentliche Schlüssel, unaufgeforderte Assets und unbekannte Verlaufseinträge | Solanas Transaktions- und Token-Kontenmodell ist keine Kopie von ERC-20 | Exakten öffentlichen Schlüssel, Token-Mint und Empfänger verifizieren |
| Zahlungen mit Hardware-Wallet | Ein falsches Ziel kann auf dem Gerät zur Bestätigung erscheinen | Sichere Signatur erkennt keine Geschäftsbeziehung | Auf dem Gerät angezeigtes Ziel mit vertrauenswürdigem Empfänger abgleichen |
| Auszahlungen von Börsen | Falsches Ziel kann in authentifizierte Auszahlungsmaske eingefügt werden | Kontosicherheit der Börse beweist nicht, wem der Empfänger gehört | Adresse, Token-Netzwerk und gegebenenfalls Memo/Tag auf der authentifizierten Seite des beabsichtigten Empfängers prüfen |
Der technische Bericht von Etherscan analysiert vor allem das Verhalten von EVM-Token-Ereignissen. Der Betrugsleitfaden von Bitcoin.org warnt gesondert vor Bitcoin-Adressmanipulation und Malware. Auch die Betrugswarnungen von Phantom raten davon ab, Empfängeradressen aus dem Transaktionsverlauf zu kopieren.
Warum die Wiederverwendung einer EVM-Adresse über mehrere Chains verwirrend sein kann
Viele EVM-Netzwerke verwenden dasselbe vertraute 0x-Adressformat, und derselbe Wallet-Schlüssel kann auf kompatiblen Chains eine gleich aussehende Adresse kontrollieren. Das bedeutet nicht, dass Token, Übertragungswege oder Verträge überall gleich funktionieren. Eine auf Ethereum gültige Zeichenfolge kann auf einer anderen Chain formal plausibel sein, obwohl der Empfänger die Übertragung dort nicht erwartet oder das konkrete Asset nicht verwalten kann.
Poisoning ist ein Identitätsfehler; die Wahl einer inkompatiblen Blockchain ist ein Routing- und Asset-Unterstützungsfehler. Beide können gleichzeitig auftreten. Terenvals Leitfaden zur Netzwerkauswahl erklärt Routing-Prüfungen. Dieser Artikel ergänzt die Kontrolle der Empfängerherkunft, die eine reine Netzwerkprüfung nicht leisten kann.
Schützt eine Prüfsumme Bitcoin-Adressen?
Bitcoin-Adresskodierungen besitzen Mechanismen zur Fehlererkennung. Diese sollen bestimmte fehlerhafte oder vertippte Zeichenfolgen erkennen, nicht jedoch den tatsächlichen Zahlungsempfänger identifizieren. Eine syntaktisch gültige Bitcoin-Adresse kann weiterhin einem Angreifer gehören. Eine Wallet kann eine ungültige Adresse ablehnen und zugleich eine vollständig gültige bösartige Adresse akzeptieren.
Bei größeren Bitcoin-Zahlungen sollten Sie die genaue Adresse oder andere authentifizierte Empfangsanweisungen über einen separaten Kanal bestätigen und etablierte Sicherheitspraktiken für Bitcoin-Wallets beachten. Ein vertrauter Anfang wie bc1 authentifiziert keine Person. Verwenden Sie auch alte Adressen nicht automatisch erneut, wenn Händler oder Verwahrer neue Empfangsdaten ausgeben könnten.
Das Terenval Source-of-Truth Transfer Protocol: Kryptowährungen sicherer versenden
Eigenständiges Terenval-Modell: Das Source-of-Truth Transfer Protocol ist eine wiederholbare Entscheidungsfolge für Zahlungen, bei denen ein falscher Empfänger unumkehrbare Folgen haben kann. Es geht davon aus, dass Oberfläche, Transaktionsverlauf, Zwischenablage und Vorschläge kürzlich verwendeter Adressen unvertrauenswürdige Daten enthalten können. Es behauptet nicht, dass Terenval Wallet diese Prüfungen automatisch vornimmt oder jeden Betrug verhindern kann.
Das Protokoll besteht aus fünf Prüfstufen. Eine Übertragung sollte eine Stufe nicht passieren, wenn die nötigen Belege fehlen. Bei alltäglichen Zahlungen kann die Prüfung schnell gehen; bei großen oder ungewöhnlichen Übertragungen sollte sie dokumentiert und unabhängig bestätigt werden.
Stufe 1 – Zahlungsabsicht festlegen
Halten Sie unabhängig von einer vorgeschlagenen Adresse fest, was Sie wirklich tun möchten: Wer soll die Mittel erhalten, welches Asset, welches Netzwerk, welcher Zweck und ob ein Memo oder Destination Tag erforderlich ist. Beispiel: „250 USDC auf Ethereum Mainnet an die verifizierte Treasury-Adresse von Lieferant A senden, Rechnung Nr. 1048.“
So verhindern Sie, dass eine Adresse aus dem Wallet-Verlauf unbemerkt die Aufgabe definiert. Zeigt die Wallet ein kürzlich verwendetes Ziel, bevor Sie den Empfänger unabhängig festgestellt haben, akzeptieren Sie diesen Vorschlag nicht als Autorität. Der Verlauf ist keine Zahlungsanweisung.
Stufe 2 – Quelle des Empfängers authentifizieren
Beziehen Sie die Adresse unmittelbar aus einer bereits vertrauenswürdigen Quelle: aus der verifizierten Empfangsansicht des Empfängers, einer authentifizierten Börsen-Einzahlungsseite, einer über etablierte Unternehmenskanäle überprüften Zahlungsanforderung oder einem Kontakt, der nach einer früheren vollständigen Prüfung angelegt wurde.
Bei geschäftlichen Zahlungen bestätigen Sie eine Adressänderung über einen separaten, bereits etablierten Kommunikationskanal, vor allem wenn sie per neuer E-Mail, Direktnachricht oder geänderter Rechnung angekündigt wird. Eine kompromittierte Rechnung oder ein gefälschtes Supportgespräch kann selbst einen sorgfältigen Hexadezimalvergleich entwerten. Zunächst muss die Empfängeridentität authentifiziert werden.
Nutzen Sie niemals eine unerwartete Airdrop-Tokenbeschreibung, die „kürzlich interagiert“-Liste eines Explorers oder eine unaufgeforderte Supportnachricht als ursprüngliche Quelle für Zahlungsanweisungen.
Stufe 3 – Das vollständige Ziel statt der verkürzten Anzeige vergleichen
Vergleichen Sie die vollständige Adresse aus dem endgültigen Sendeablauf mit jener aus Stufe 2. Nutzen Sie eine Darstellung einschließlich der mittleren Zeichen. Dies ist besonders wichtig, wenn Anfang und Ende der Kandidaten übereinstimmen. Prüfen Sie die Adresse nach dem Einfügen: Erfolgreiches Kopieren beweist nicht, dass Zwischenablage und Eingabefeld den Text unverändert übernommen haben.
Verfügen Sie über einen Hardware-Signierer mit eigener vertrauenswürdiger Empfängeranzeige, vergleichen Sie diese mit der Referenz aus Stufe 2, nicht mit einem verdächtigen Verlaufseintrag. Kann das Gerät die relevanten Details nicht eindeutig anzeigen, ist eine undurchsichtige Bestätigung keine vollständige Empfängerprüfung.
Ein QR-Code kann manche Tippfehler vermeiden, beweist aber keine Identität. Verifizieren Sie seine Herkunft und prüfen Sie die dekodierte Adresse in einer vertrauenswürdigen Oberfläche. Hat sich QR-Code oder Adresse seit der letzten Bestätigung geändert, klären Sie den Grund vor dem Signieren.
Stufe 4 – Übertragungsweg und Ausgabeberechtigungen prüfen
Prüfen Sie das genaue Asset und Netzwerk, gegebenenfalls den Token-Vertrag, ob der Empfänger dieses Asset annehmen kann, und die Memo-/Tag-Regeln. Bei ERC-20-Übertragungen muss der gesendete Vertrag zum tatsächlich beabsichtigten Token gehören und darf nicht lediglich denselben Ticker anzeigen. Verwenden Sie bei Börseneinzahlungen die aktuellen authentifizierten Einzahlungsanweisungen, keine alte ausgehende Transaktion und kein Foto eines früheren QR-Codes.
Unterscheiden Sie gewöhnliche Übertragungen von Berechtigungen und Vertragsinteraktionen. Eine Transaktion, die eine unbegrenzte Freigabe oder eine undurchsichtige Signatur anfordert, ist etwas anderes als das einfache Senden von Coins. Ändert sich die angeforderte Aktion unerwartet, halten Sie an und prüfen Sie, was tatsächlich autorisiert wird.
Stufe 5 – Freigeben, abgleichen und Belege aufbewahren
Bei größeren Zahlungen kann eine kleine Testüberweisung an den vollständig verifizierten Empfänger sinnvoll sein, sofern praktikabel und wirtschaftlich. Bestätigen Sie mit dem Empfänger, dass der Test auf dem gewünschten Netzwerk angekommen ist. Rufen Sie das Hauptzahlungsziel anschließend erneut aus derselben verifizierten Quelle ab und vergleichen Sie es vor der Freigabe. Wechseln Sie nicht nur deshalb zu „Zuletzt verwendet“, weil die Testtransaktion im Verlauf steht.
Prüfen Sie nach dem Absenden die tatsächliche On-Chain-Transaktion: Zieladresse, Asset, Betrag, Netzwerk und Status. Bewahren Sie die ursprüngliche vertrauenswürdige Empfängerreferenz und den Transaktions-Hash auf. Eine erfolgreiche Blockchain-Bestätigung belegt die Ausführung der aufgezeichneten Übertragung, nicht automatisch, dass der Zahlungsempfänger der beabsichtigte war.
Kompakte Checkliste vor dem Senden
| Frage | Erforderliche Antwort vor der Signatur |
|---|---|
| Wer ist der tatsächliche Empfänger? | Über einen bekannten, unabhängig authentifizierten Kanal identifiziert |
| Woher stammt diese Adresse? | Verifizierte Empfängerquelle – nicht Verlauf, Dust, Token-Ereignis oder unerwartete Nachricht |
| Stimmt die gesamte Adresse überein? | Ja, einschließlich Mittelteil und endgültiger Geräte-/Sendeansicht |
| Stimmen Asset, Chain und Vertrag? | Ja, alle gemeinsam geprüft |
| Benötigt der Empfänger Memo/Tag? | Anhand aktueller authentifizierter Anweisungen bestätigt |
| Hat sich Warnung, Zwischenablage oder Feld unerwartet geändert? | Nein; andernfalls stoppen und untersuchen |
| Entspricht die endgültige Signatur genau der beabsichtigten Handlung? | Ja; sonst nicht autorisieren |
Wichtigste Kontrolle: Eine verifizierte Adresse muss bis zur endgültigen Signatur verifiziert bleiben. Eine korrekte Adresse am Anfang schützt nicht, wenn später ein falscher Empfänger aus dem Verlauf ausgewählt wird.
Das Terenval Recipient Trust Ledger: Ein besseres Adressbuch
Eigenständiges redaktionelles Modell: Ein herkömmliches Adressbuch speichert Bezeichnung und Zeichenfolge. Ein Recipient Trust Ledger speichert zusätzlich die Verifizierungsbelege zu dieser Zeichenfolge. Es ist ein konzeptioneller Arbeitsablauf für Privatpersonen und Treasury-Teams und keine Behauptung über eine bestehende Adressbuchfunktion in Terenval Wallet.
Führen Sie für regelmäßig bezahlte Empfänger einen Datensatz mit nicht geheimen Informationen. Sichern Sie ihn entsprechend Höhe und Sensibilität der Zahlungen; Seed-Phrasen und private Schlüssel gehören niemals hinein.
| Feld | Beispiel nützlicher nicht geheimer Angaben | Warum wichtig |
|---|---|---|
| Empfängeridentität | „Treasury von Lieferant A“ | Ein Name, nicht nur eine Adresskurzform |
| Verifizierte vollständige Adresse | Exakte Adresse aus authentifizierten Anweisungen | Bestimmt die Zeichenfolge, die übereinstimmen muss |
| Chain und Asset | „Ethereum Mainnet / USDC“ | Verhindert Wiederverwendung im falschen Netzwerk |
| Ursprüngliche Quelle | „Lieferantenportal, signierte Rechnung, unabhängig bestätigter Rückruf beim Support“ | Dokumentiert die Herkunft |
| Verifizierungsdatum | „2026-11-03“ | Macht veraltete Einträge erkennbar |
| Änderungshistorie | „Neues Konto angefordert; unabhängig erneut bestätigt“ | Erkennt verdächtige Kontoänderungen |
| Gegebenenfalls Testbelege | Hash der Testtransaktion und Eingangsbestätigung | Zeigt, dass ein konkretes Ziel funktioniert hat |
| Erlaubter Verwendungszweck | „Nur Rechnungsbegleichung; nicht für Börseneinzahlungen“ | Verhindert, dass eine zweckgebundene Adresse als universell gilt |
Ein wichtiger Gestaltungsgrundsatz: Ein Kontakt sollte erneut verifiziert werden, wenn der Empfänger eine Änderung seiner Adresse mitteilt – nicht weil die Wallet eine ähnliche Adresse anzeigt. Ein gutes Adressbuch reduziert ungeplante Empfängersuche. Es ersetzt aber weder die Überprüfung neuer Empfänger noch schützt es ein kompromittiertes Adressbuch.
Beispiel: Ein Lieferant bittet um Änderung der Empfangsadresse
Angenommen, die bisherige Adresse eines Lieferanten endet auf ...e72B. Eine neue E-Mail behauptet, der Lieferant habe seine Wallet aktualisiert und verwende nun eine andere Adresse, die ebenfalls auf ...e72B endet. Diese Übereinstimmung ist irrelevant. Kontaktieren Sie den Lieferanten über eine etablierte Nummer oder ein bekanntes Portal, bestätigen Sie, dass eine legitim bevollmächtigte Person die Änderung genehmigt hat, und prüfen Sie die gesamte neue Adresse samt Asset und Netzwerk. Aktualisieren Sie den Datensatz erst danach.
Ein passender aktueller On-Chain-Eintrag ist nur ein schwacher Beleg: Angreifer können ihn absichtlich hervorrufen. Umgekehrt kann ein echter Lieferant legitimerweise Adressen wechseln, ohne dass es dazu schon passende Transaktionen gibt. Das Verfahren muss beide Fälle abdecken.
Die Terenval Poisoned-History Triage Matrix
Eigenständiges Diagnosemodell: Bevor Sie Geld bewegen, klären Sie, ob die Auffälligkeit einen verdächtigen Verlaufseintrag, ein Problem bei der Transaktionsvorbereitung oder eine tatsächliche unautorisierte Ausgabe betrifft. Die Intensität der Reaktion sollte sich an den Belegen orientieren, nicht am Schreckmoment einer Warnung.
| Beobachtung | Risikoeinstufung | Erste Maßnahme | Vermeiden |
|---|---|---|---|
| Einzelner unaufgeforderter Nullwert-Eintrag; Guthaben unverändert | Möglicher Poisoning-Versuch | Quelladresse ignorieren, bei Bedarf Ereignisdetails prüfen | Seed exportieren oder panisch alle Assets transferieren |
| Mehrere ähnliche Empfänger nach einer echten Übertragung | Erhöhtes Risiko eines manipulierten Verlaufs | Keine Auswahl aus der letzten Aktivität; verifizierten Kontakt rekonstruieren | Neueste Zeile als echten Empfänger ansehen |
| Direkt nach Einfügen erscheint andere Adresse | Problem der Geräte-/UI-Integrität | Stoppen, mit Offline-/unabhängiger Quelle vergleichen, Gerät prüfen | Vor Untersuchung eine Testzahlung senden |
| Verifizierter Kontakt wurde unautorisiert geändert | Integritätsverlust des Kontaktdatensatzes | Potenzielle Kompromittierung annehmen, unabhängig rückbestätigen | Kontaktbezeichnung statt vollständiger Adresse vertrauen |
| Tatsächliche unautorisierte ausgehende Coin- oder Token-Bewegung | Mögliche aktive Kompromittierung | Beweise sichern und Schadensbegrenzung/Prüfung der Zugangsdaten einleiten | Als harmlosen Nullwert-Spam abtun |
| Bestätigte Zahlung an falsche ähnliche Adresse | Tatsächlicher Verlust / fehlgeleitete Zahlung | TX dokumentieren, Anbieter informieren und offiziell melden | Dritten für angeblich garantierte Wiederherstellung bezahlen |
Die Matrix ist kein forensischer Beweis. Token-Freigaben, Smart-Account-Ausführung, delegierte Sitzungen und kompromittierte Signaturgeräte können schwer erkennbare Abflusswege eröffnen. Bei tatsächlichen unautorisierten Bewegungen mit positivem Wert muss die Untersuchung über Address Poisoning hinausgehen.
Praktisches Untersuchungsblatt
Halten Sie bei der Prüfung einer verdächtigen Transaktion nur nicht geheime Fakten fest:
- Die betroffene öffentliche Wallet-Adresse und die betreffende Blockchain.
- Transaktions-Hash, Zeit und offizielle Explorer-URL.
- Ob der Eintrag eine Haupttransaktion, interne Operation oder ein Token-Ereignis darstellt.
- Den tatsächlichen Transaktionsinitiator, die im Ereignis dargestellten Felder
fromundtound den relevanten Token-Vertrag. - Token-Menge in Roh- und Anzeigeeinheiten, soweit zutreffend, sowie jede wirkliche Guthabenänderung.
- Den unabhängig verifizierten vorgesehenen Empfänger und die vollständige verdächtige Adresse.
- Ob der verdächtige Eintrag kopiert, gespeichert, für eine Testübertragung oder für eine abgeschlossene Zahlung benutzt wurde.
- Ob separate unautorisierte Freigaben oder ausgehende Übertragungen mit positivem Wert existieren.
Veröffentlichen Sie keine privaten Schlüssel, Wiederherstellungsphrasen, Authentifizierungstoken oder sensiblen Kundendaten zusammen mit diesem Blatt. Öffentliche Adressen und Hashes sind ohnehin on-chain, ihre Zusammenstellung kann aber neue Datenschutzrisiken für Unternehmen oder Einzelpersonen schaffen.
Das Transfer Risk Budget: Warum kleine Gewohnheiten bei großen Guthaben zählen
Das Transfer Risk Budget von Terenval ist ein Entscheidungsmodell, keine Marktstatistik. Es fragt, welcher Wert in einem bestimmten Ablauf durch einen vermeidbaren Identifizierungsfehler gefährdet ist. Ein Unternehmen mit vielen Zahlungen und ein Privathaushalt mit einer einzigen Übertragung sollten Kontrollen nicht blind gleich gestalten; der Prüfaufwand muss zur Unumkehrbarkeit, Höhe und Vertrauenswürdigkeit der Empfängerquelle passen.
Betrachten wir ein bewusst vereinfachtes hypothetisches Modell:
- Eine Treasury-Abteilung führt monatlich 100 Übertragungen zu je 5.000 US-Dollar aus, insgesamt 500.000 US-Dollar monatliches ausgehendes Volumen.
- Nehmen wir rein zur Veranschaulichung eine Wahrscheinlichkeit von 0,02 % je Übertragung für eine Fehladressierung in diesem Arbeitsablauf an. Das ist eine frei erfundene Planungsannahme, keine gemessene Branchenquote.
- Bei unabhängigen Ereignissen ergäbe sich ein erwarteter fehlgeleiteter Betrag von
100 × $5,000 × 0.0002 = $100 per monthvor Berücksichtigung möglicher teilweiser oder vollständiger Rückerstattung. - Der Durchschnitt täuscht jedoch bei ungleich großen Zahlungen: Ein einzelner Fehler über 250.000 US-Dollar kann jahrelange geringe Schadenskosten übertreffen. Deshalb sollten größere Beträge und außergewöhnliche Adressänderungen strenger kontrolliert werden.
Dieses Modell ist keine Schätzung tatsächlicher Address-Poisoning-Verlustquoten. Es veranschaulicht, warum seltene Fehler mit hohen Auswirkungen Prozesskontrollen verdienen und weshalb eine scheinbar billige Abkürzung asymmetrische Risiken schafft.
Defensive Hierarchie: Welche Kontrollen welche Angriffsphase unterbrechen
| Kontrolle | Verhindert oder vermindert | Verbleibende Einschränkung |
|---|---|---|
| Verlauf niemals als Empfängerverzeichnis behandeln | Fehlerhaftes Kopieren aus manipuliertem Verlauf | Stoppt keine gefälschte Rechnung aus kompromittiertem Konto |
| Empfängeranweisungen unabhängig authentifizieren | Identitätsbetrug und Umleitung von Zahlungen | Auch ein authentifizierter Kommunikationskanal kann kompromittiert sein |
| Vollständige Adresse auf der endgültigen Sendeansicht vergleichen | Kürzungstäuschung und bestimmte Zwischenablage-Manipulationen | Setzt vertrauenswürdige Quelle und Anzeige voraus |
| Verifizierter Adressbucheintrag | Wiederholte ungesicherte Suche nach häufigen Empfängern | Fehlerhaft aufgenommene Einträge bleiben riskant |
| Hardware-Signierer mit lesbarer Empfängeranzeige | Einige Host-Kompromittierungen und blindes Bestätigen | Kann nicht entscheiden, wem die Adresse tatsächlich gehört |
| Warnung vor ähnlichen Wallet-Adressen | Bestimmte erkannte Adressverwechslungen beim Senden | Kein Detektor erkennt garantiert jede Variante |
| Vom Empfänger bestätigte Testübertragung | Falscher Weg oder Empfänger, sofern Verifizierung erhalten bleibt | Nutzlos, wenn die Hauptzahlung später eine andere Adresse verwendet |
| Treasury-Freigaberichtlinie / Multisig-Prüfung | Fehler oder Kompromittierung einer einzelnen Person | Mehrere Prüfer können derselben falschen Quelle vertrauen |
Wann eine kleine Testüberweisung hilft – und wann nicht
Eine Testtransaktion kann einen neuen Empfänger, die Netzwerkunterstützung oder den Eingang eines kleinen Betrags beim Händler überprüfen. Sie ersetzt nicht die Überprüfung, wem die Adresse gehört. Auch eine betrügerische Adresse kann eine Testzahlung erfolgreich empfangen. Wählt der Operator anschließend eine andere Adresse aus dem Aktivitätsverlauf für die Hauptzahlung, ist der Test nicht mehr relevant.
Speichern Sie bei großen Übertragungen das verifizierte Ziel im Prozess, kontrollieren Sie die endgültige Ausgangsadresse auf dem Gerät und verwenden Sie denselben vollständigen authentifizierten Empfänger für Test und Hauptbetrag. Bei nur einmal gültigen Einzahlungsadressen darf Wiederverwendung nicht vorausgesetzt werden; maßgeblich sind die authentifizierten Empfängeranweisungen.
Wie Wallets und Explorer Address Poisoning erkennen können
Moderne Wallets und Explorer können das Risiko verringern. Eine Warnfunktion sollte aber niemals die Authentifizierung des Empfängers ersetzen.
In seiner Produktankündigung vom 17. Juni 2026 berichtete MetaMask, im Sendeablauf von Mobile und Extension für EVM-Netzwerke eine Address-Poisoning-Erkennung eingeführt zu haben. Beschrieben wurden Vergleiche mit zuvor verwendeten Adressen, Warnungen bei ähnlichen Kandidaten und Hinweise auf erstmalige Empfänger. Das ist eine konkrete, vom Entwickler beschriebene MetaMask-Funktion, die nicht automatisch bei jeder Wallet vorausgesetzt werden darf.
Etherscan beschreibt das Ausblenden oder Kennzeichnen bestimmter verdächtiger Nullwert-Ereignisse und Warnungen, wenn Nutzer Adressen aus riskanten Token-Transferansichten kopieren. Filter reduzieren die Unübersichtlichkeit, beweisen aber nicht, dass jeder verbleibende Eintrag sicher ist. Angreifer können kleine Beträge über null oder andere Methoden verwenden.
Warum eine perfekte automatische Erkennung schwierig ist
Ein Detektor kann Adresskurzformen, frühere Beziehungen und Transaktionsmerkmale vergleichen. Dabei entstehen Falschmeldungen – zwei legitime Adressen können zufällig dasselbe Präfix haben – und übersehene Angriffe, etwa mit anderen Kurzformen, markenähnlichen Bezeichnungen oder neuen Aktivitätsmustern. Bei einem erstmaligen Empfänger fehlt zudem ein sicherer historischer Bezugspunkt für den Ähnlichkeitsvergleich.
Warnungen funktionieren am besten als bewusster Anlass zur Überprüfung, nicht als algorithmische Erlaubnis. Eine fehlende Warnung beweist keine Vertrauenswürdigkeit, und eine Warnung beweist nicht automatisch Betrug. Entscheidend ist, ob sich die Empfängerherkunft außerhalb der verdächtigen Datenquelle nachweisen lässt.
Was sollten Entwickler und UX-Designer tun?
Die wertvollsten Verbesserungen setzen häufig vor dem irreversiblen Senden an: mehr Zeichen der vollständigen Zieladresse zeigen, heimliches Ersetzen vertrauenswürdiger Kontakte verhindern, ungeprüfte historische Adressen markieren, tatsächlich signierte Sendungen von Token-Ereignisprotokollen unterscheiden und verdächtige Nullwert-Filter verständlich machen, statt sie unsichtbar zu lassen. Eine Wallet sollte ihr Wissen nicht übertreiben: „On-chain gesehen“, „Früher bezahlt“ und „Verifizierter Kontakt“ sind grundverschiedene Aussagen.
Eine Oberfläche kann das Kopieren von Adressen erleichtern, sollte aber nicht vermitteln, dass das Kopieren aus einer Aktivitätsliste einen Zahlungsempfänger authentifiziert. Besser sind eine klar ausgewiesene Empfängerquelle und ein Bestätigungsablauf, der vor der Signatur Asset, Netzwerk und vollständige Zieladresse zeigt.
Praxisszenario 1: USDT von einer Börse in die eigene Wallet übertragen
Ein Anleger hält USDT auf einer Börse und möchte sie in eine selbst verwaltete Wallet transferieren. Er öffnet das Auszahlungsformular und braucht eine Empfangsadresse. Im Wallet-Verlauf steht die Einzahlung der Vorwoche; daneben erscheint auch ein Nullwert-Eintrag mit beinahe identischen Anfangs- und Endzeichen. Der Anleger kopiert den neuesten Eintrag und fügt ihn in die Börse ein.
Die Authentifizierung der Börse beweist dabei keineswegs, dass die eingegebene Adresse dem Anleger gehört. Die Börse kann den Kontoinhaber zuverlässig authentifizieren und trotzdem ein Angreiferziel akzeptieren, wenn der Inhaber es selbst angibt. Zusätzlich droht ein falsches Auszahlungsnetzwerk, weil die Adresse vertraut aussieht.
Sichereres Verfahren: Öffnen Sie die tatsächliche Empfänger-Wallet, wählen Sie Asset und Netzwerk, rufen Sie die Empfangsadresse unmittelbar aus ihrer authentifizierten Empfangsansicht ab und vergleichen Sie die gesamte Adresse mit dem Börsenformular. Prüfen Sie das endgültige Ziel vor der Freigabe. Benötigt Börse oder Empfänger ein Memo/Tag, bestätigen Sie es in der aktuellen Einzahlungsansicht. Rufen Sie die Adresse nicht aus dem Transaktionsverlauf oder unaufgeforderten Nachrichten ab.
Terenvals Erklärung zum Auszahlungsnetzwerk und der Memo-/Tag-Leitfaden behandeln diese unterschiedlichen Fehler. Beim Address Poisoning kommt die unabhängige Frage hinzu, wer das Ziel tatsächlich kontrolliert.
Praxisszenario 2: Einen Freelancer oder Lieferanten erneut bezahlen
Ein kleines Unternehmen bezahlte im vergangenen Monat einen Auftragnehmer und erhält nun eine neue Rechnung. Ein Mitarbeiter sucht im Verlauf der erfolgreichen Überweisung, öffnet einen Block-Explorer und kopiert die neueste Adresse mit dem richtigen sichtbaren Präfix. Unbemerkt befindet sich inzwischen eine überzeugend ähnliche Angreiferadresse im Verlauf.
Sichereres Verfahren: Ordnen Sie den Auftragnehmer einem verifizierten Kontaktdatensatz zu, bestätigen Sie Änderungen der Zahlungsanweisungen über den etablierten Kommunikationskanal, vergleichen Sie das vollständige Ziel und verlangen Sie bei ungewöhnlich hohen Beträgen eine zweite Prüfung. Eine neu erhaltene Adresse darf nicht allein deshalb als genehmigt gelten, weil ihre ersten und letzten Zeichen mit alten Einträgen übereinstimmen.
Eine zweite Prüfung hilft nur, wenn die Prüfer unabhängige Belege nutzen. Zwei Mitarbeiter können gleichermaßen getäuscht werden, wenn beide dieselbe gekürzte Zeile ansehen und denselben Fehlschluss ziehen.
Praxisszenario 3: Eine große Summe nach erfolgreicher Testzahlung senden
Ein Nutzer möchte einen beträchtlichen ETH-Betrag zwischen zwei eigenen Wallets verschieben. Er führt eine kleine Testtransaktion an sein korrektes Ziel aus; sie kommt an. Danach erscheint ein betrügerischer Verlaufseintrag, der dem Test ähnelt. Der Nutzer kopiert diesen neuen Eintrag, um den Rest zu senden.
Der Fehler liegt nicht in der Testüberweisung, die durchaus gültig gewesen sein kann. Er liegt darin, dass nach dem Test ein anderer Empfänger eingesetzt wurde. Die Hauptübertragung muss exakt die ursprünglich authentifizierte und getestete Adresse verwenden. Ein sicherer Ablauf speichert diese vollständige Adresse unabhängig vom chronologischen Verlauf, damit sie beim Signieren erneut verglichen werden kann.
Bei einer Übertragung, die die persönliche finanzielle Sicherheit erheblich beeinflusst, ist eine bewusste zweite Kontrolle im Verhältnis zum möglichen Verlust wenig Aufwand. Führen Sie gegebenenfalls einen zeitnahen, nicht geheimen Transaktionsplan, statt auf Erinnerung oder den letzten Aktivitätseintrag zu vertrauen.
Praxisszenario 4: Ein verdächtiger Token erscheint in der Wallet
Ein Nutzer entdeckt eine merkwürdige Token-Übertragung mit vertrautem Symbol, möglicherweise sogar „USDT“, und einer verlinkten Website, die eine Belohnung oder Transaktionskorrektur verspricht. Er hat keine Token gesendet, und die Guthaben im echten Token-Vertrag sind unverändert.
Beurteilen Sie die Echtheit nicht anhand des Token-Namens. Auf EVM-Chains gibt es kein globales Identitätsregister für Token-Symbole; viele Verträge können denselben Namen verwenden. Prüfen Sie die tatsächliche Vertragsadresse mithilfe einer vertrauenswürdigen Referenz und ob das Ereignis eine echte Asset-Bewegung darstellt. Besuchen Sie keine unaufgefordert verlinkte Token-Website und signieren Sie keine Freigabe, um den Token zu „beanspruchen“ oder „zu entfernen“.
Ein gefälschter Token kann für Address Poisoning, Phishing oder andere Werbe-Spamversuche eingesetzt werden. Sein bloßer Empfang bedeutet nicht automatisch, dass die Wallet kompromittiert ist. Eine Interaktion damit kann jedoch weitere Risiken schaffen. Beobachten und prüfen Sie daher zuerst, statt übereilt zu handeln.
Praxisszenario 5: Eine Hardware-Wallet zeigt ein anderes Ziel an
Ein Nutzer bereitet am Desktop eine Übertragung auf sein Sparkonto vor. Das Hardware-Signaturgerät zeigt jedoch eine vollständige Empfängeradresse, die von der authentifizierten Adresse im sicheren Datensatz abweicht. Das Gerät erfüllt gerade eine wichtige Aufgabe: Es zeigt, welche Transaktion tatsächlich zur Signatur vorgesehen ist.
Nicht bestätigen. Brechen Sie ab, prüfen Sie die Empfängerquelle, untersuchen Sie das Kopier-/Einfügeverhalten des Computers und kontrollieren Sie, ob der Verlauf oder eine bösartige Oberfläche das Ziel geliefert hat. Hardwaregeräte können Schlüssel schützen und eine unabhängige Anzeige bereitstellen, wissen aber nicht, welches Unternehmen eine Adresse kontrolliert oder ob die Geschäftszahlung legitim ist. Die Prüfung anhand der verifizierten Quelle bleibt notwendig.
Die Hardware-Wallet-Empfehlungen von Ledger betonen die Kontrolle von Transaktionsdetails und Adressen auf der vertrauenswürdigen Geräteanzeige. Eine unklare oder unvollständige Zusammenfassung reicht nicht aus und ist kein Grund, schnell zu bestätigen.
Praxisszenario 6: Eine Wallet warnt vor einer ähnlichen Adresse
Eine Wallet meldet, dass die eingefügte Empfängeradresse einer zuvor verwendeten stark ähnelt. Das kann ein echter Poisoning-Versuch sein, die Ähnlichkeit allein beweist jedoch keine bösartige Kontrolle. Ein legitimer Dienst kann mehrere Adressen mit ähnlichen Mustern haben, und ein neuer Empfänger kann schlicht deshalb unbekannt sein, weil er neu ist.
Eine sichere Entscheidung entsteht weder durch das Ignorieren noch durch das blinde Befolgen der Warnung. Gehen Sie zu den authentifizierten Empfängeranweisungen zurück und vergleichen Sie die gesamte Adresse. Ist das Ziel für die Zahlung verifiziert und geeignet, fahren Sie erst fort, nachdem Sie die Folgen der Transaktion verstanden haben. Ist seine Herkunft unklar, stoppen Sie und bestätigen sie über einen anderen Kanal.
Was tun, wenn Kryptowährungen bereits an eine Poisoning-Adresse gesendet wurden?
Für eine bestätigte Kryptowährungsübertragung gibt es keine universelle On-Chain-Stornierung und keine garantierte Rückbuchung. Schnelles Handeln kann Beweise sichern und möglicherweise die Mithilfe eines Dienstes ermöglichen, bei dem die entwendeten Gelder eintreffen. Eine Wiederherstellung lässt sich jedoch nicht versprechen.
Die ersten zehn Minuten: Fakten sichern und weitere Zahlungen stoppen
- Senden Sie nichts mehr an die verdächtige Adresse. Keine „Korrekturübertragung“ und keinen zweiten Test nach Anweisungen einer Person, die sich als Empfänger ausgibt.
- Notieren Sie Transaktions-Hash, Chain, Ziel, gegebenenfalls Token-Vertrag, Betrag und Zeitstempel. Rufen Sie die echte Transaktion in einem anerkannten Explorer auf, statt nur einer Wallet-Benachrichtigung zu vertrauen.
- Sichern Sie die ursprünglich beabsichtigte vertrauenswürdige Adresse. Bewahren Sie die verifizierten Zahlungsanweisungen und die abweichende vollständige Zieladresse auf, ohne Wiederherstellungsgeheimnisse offenzulegen.
- Klären Sie, ob die Transaktion noch aussteht oder bestätigt ist. Ob eine ausstehende Übertragung ersetzt oder storniert werden kann, hängt von der Wallet und den Regeln der jeweiligen Chain ab; eine bestätigte Übertragung kann der Wallet-Anbieter normalerweise nicht rückgängig machen.
- Informieren Sie den beabsichtigten Empfänger, dass die Rechnung oder Zahlung weiterhin unbeglichen ist, damit er keinen erfolgreichen Zahlungseingang annimmt.
Die nächsten Stunden: Die richtigen Stellen kontaktieren
Wurde von einer zentralisierten Börse gesendet, wenden Sie sich unverzüglich an deren offiziellen authentifizierten Support, nennen Sie die Transaktionsreferenz und erklären Sie, dass das Auszahlungsziel betrügerisch war. Falls die Empfängeradresse mit einem Verwahrungsdienst in Verbindung zu stehen scheint, übermitteln Sie diesem die Belege über offizielle Kanäle. Ein Dienst kann unter Umständen ermitteln oder Vermögenswerte sperren, ist dazu jedoch nicht in jedem Fall verpflichtet oder in der Lage.
Erstatten Sie gegebenenfalls Anzeige bei den zuständigen Strafverfolgungs- oder Cybercrime-Behörden. Bewahren Sie Nachrichten, verdächtige Kontaktdaten und On-Chain-Beweise auf. Der Leitfaden von Ethereum.org zu Betrugsfällen behandelt die Vorfallsdokumentation und verfügbare Meldewege.
Bezahlen Sie niemals einen unbekannten „Blockchain-Recovery-Agenten“, der angeblich eine Blockchain-Übertragung entschlüsseln, eine bestätigte Zahlung zurückdrehen oder gesperrte Token gegen Vorkasse freischalten kann. Geben Sie niemandem Seed-Phrase, privaten Schlüssel oder Fernzugriff auf Ihr Gerät.
Sollte man die Wallet nach Poisoning aufgeben oder die Adresse wechseln?
Nicht automatisch. Sind die einzigen Hinweise ein Nullwert-Ereignis oder Dust im Transaktionsverlauf, beweist das keine Offenlegung der geheimen Schlüssel. Eine neue Wallet allein zur Vermeidung sichtbaren Spams kann Gebühren und neue Betriebsrisiken erzeugen. Sie verhindert auch nicht, dass Dritte eine öffentliche Adresse beobachten und ihr weiterhin etwas senden.
Zeigen die Belege dagegen unautorisierte Ausgaben mit positivem Wert, unerklärte schädliche Signaturen, offengelegte Seed-Daten oder aktive Malware, ist eine separate Kompromittierungsprüfung nötig. Folgen Sie in diesem Fall verifizierten Empfehlungen zur Schadensbegrenzung und übertragen Sie Vermögenswerte gegebenenfalls mit neuen sicheren Zugangsdaten aus einer vertrauenswürdigen Umgebung. Das bloße Importieren einer offengelegten Seed-Phrase in eine andere App schützt nicht. Siehe Terenvals Leitfaden zur Migration einer kompromittierten Wallet.
Können Stablecoin-Emittenten eine betrügerische Adresse einfrieren?
Einige zentral ausgegebene Token enthalten administrative Einschränkungs- oder Sperrfunktionen gemäß Emittentenregeln und geltendem Recht. Das ist kein universelles Wiederherstellungsverfahren. Eine Sperrfunktion garantiert weder, dass der Emittent eingreift, noch dass die Übertragung rückgängig gemacht werden kann, die Token noch dort liegen oder ein Antragsteller entschädigt wird. Eine normale selbstverwaltete Wallet kann fremde Token-Verträge nicht anweisen, eine abgeschlossene Zahlung zu annullieren.
Melden Sie den Sachverhalt korrekt und zügig über offizielle Kanäle und behandeln Sie anekdotische Erfolge nicht als Garantie für einen anderen Fall.
Terenval Wallet: Diese Grundsätze im Alltag der Selbstverwahrung anwenden
Ein Leitfaden über gefälschte Empfänger sollte Nutzer befähigen, ihre Mittel zu schützen, statt sie unter dem Vorwand einer dringenden „Sicherheitsreparatur“ zur Installation eines Produkts zu drängen. Terenval Wallet ist eine auf Selbstverwahrung ausgerichtete Wallet im Bildungsökosystem von Terenval. Die hier erläuterten Grundsätze gelten bei ihrer Bewertung oder Verwendung ebenso wie bei anderen kompatiblen Wallets.
Wer Terenval Wallet in Betracht zieht, sollte die tatsächlich unterstützten Netzwerke und Assets in der aktuellen App prüfen, Empfangsadressen nur aus vertrauenswürdigen In-App-Ansichten beziehen und vor jeder wichtigen Übertragung das vollständige Ziel vergleichen. Ein gespeicherter Kontakt oder ein Warnwerkzeug sollte nur verwendet werden, wenn seine Funktion in der installierten Version vorhanden und verstanden ist. Dieser Artikel behauptet nicht, dass Terenval eine integrierte Erkennung ähnlich aussehender Adressen, eine bestimmte Hardware-Wallet-Integration, automatische Betrugserstattung oder universelle Cross-Chain-Wiederherstellung bietet.
Terenvals ausführlicher Leitfaden zur Wahl des richtigen Netzwerks bei Börsenauszahlungen behandelt eine verwandte Verlustursache; die Erklärung zu Seed-Phrase, privatem Schlüssel und Wallet-Passwort zeigt, warum gefälschte Verlaufseinträge nicht dasselbe sind wie der Verlust der Kontokontrolle.
Unsere redaktionelle Position: Der glaubwürdigste Nutzen einer Wallet besteht darin, sichere Entscheidungen verständlich zu machen. Nutzer sollten erkennen können, welche Daten aus der öffentlichen Blockchain stammen, welche Kontakte sie selbst verifiziert haben und was sie tatsächlich signieren. Selbstverwahrung ersetzt keine sicheren Zahlungsgewohnheiten – sie erhöht deren Bedeutung.
Abschließende Präventionscheckliste für Einzelpersonen und Teams
- Empfängeradresse von einem authentifizierten Empfänger beziehen, nicht aus einem unerklärten Verlaufseintrag.
- Empfängeridentität bei jeder Änderung der Zahlungsanweisungen erneut bestätigen.
- Jedes Zeichen der endgültigen Adresse mit der unabhängig verifizierten Referenz vergleichen.
- Bei QR-Codes die dekodierte Adresse und nach dem Einfügen die Unverändertheit prüfen.
- Asset, Blockchain, Token-Vertrag und eventuelle Memo-/Tag-Anforderungen exakt bestätigen.
- Verstehen, ob die angeforderte Aktion eine Übertragung, Token-Freigabe, Vertragsaufruf oder Signatur ist.
- Unerwarteten Dust, Nullwert-Transfers und unbekannten Tokenbeschreibungen nicht als vertrauenswürdigen Informationen begegnen.
- Geeignete Hardware-Signierer und korrekt konfigurierte Multisig-Freigaben nutzen; angezeigte Details unabhängig kontrollieren.
- Ein Adressbuch oder Recipient Trust Ledger mit vollständiger verifizierter Adresse und Herkunft führen, niemals mit privaten Schlüsseln.
- Wenn sinnvoll, kleine Testzahlungen durchführen und für die gesamte Hauptzahlung dasselbe unabhängig verifizierte Ziel verwenden.
- Stoppen, wenn sich die Adresse unerwartet ändert, eine Warnung erscheint, Anweisungen plötzlich dringend werden oder die Zielherkunft unklar ist.
- Bei bereits erfolgtem Fehler öffentliche Belege sichern und offizielle Meldestellen nutzen.
Ein Satz zum Merken: Lassen Sie niemals die zuletzt gesehene Adresse an die Stelle der tatsächlich verifizierten Adresse treten.
Häufig gestellte Fragen zu Crypto Address Poisoning
1. Was bedeutet Crypto Address Poisoning einfach erklärt?
Es ist eine Betrugsmasche, die eine gefälschte, ähnlich aussehende Wallet-Adresse dort platziert, wo Sie nach früheren Empfängern suchen. Der Angreifer hofft, dass Sie die Nachahmung aus dem Transaktionsverlauf kopieren und echtes Kryptoguthaben dorthin senden. Ein Poisoning-Ereignis bedeutet nicht zwangsläufig eine gehackte Wallet oder eine unautorisierte Übertragung Ihres Geldes.
2. Kann jemand meine Wallet ohne meine Zustimmung mit falschen Adressen „vergiften“?
Ja. Öffentliche Blockchains erlauben Dritten normalerweise, kleine Beträge an veröffentlichte Adressen zu senden; manche Token-Verträge können Nullwert-Einträge erzeugen, ohne dass der vermeintliche Besitzer eine echte Übertragung autorisiert. Ein verdächtiger Verlaufseintrag allein bedeutet nicht, dass Ihre Seed-Phrase oder Ihr privater Schlüssel offengelegt wurde.
3. Bedeutet eine USDT-Übertragung mit dem Wert null, dass meine USDT gestohlen wurden?
Nicht für sich genommen. Ein Nullwert-Ereignis umfasst null Einheiten; das Wallet-Guthaben kann unverändert sein. Untersuchen Sie die initiierende Transaktion, den tatsächlichen Token-Vertrag und die echten Saldoänderungen. Existieren separate unautorisierte Übertragungen mit positivem Betrag, behandeln Sie diese als eigenständigen Sicherheitsvorfall.
4. Warum zeigt meine Wallet „Gesendet“ für eine Transaktion, die ich nie ausgeführt habe?
Eine Wallet kann ein Transfer-Ereignis anhand von Feldern zusammenfassen, die nicht dem Signierer der Haupttransaktion entsprechen. Bestimmte Nullwert-Muster lassen eine ausgehende Zahlung vermuten. Prüfen Sie Transaktionsinitiator und Vertragslogs, bevor Sie annehmen, Ihr Konto habe etwas signiert. Etherscan und Coinbase dokumentieren diese Unterschiede.
5. Wie können zwei unterschiedliche Krypto-Adressen identisch aussehen?
Oberflächen kürzen lange Adressen häufig auf wenige Anfangs- und Endzeichen. Zwei unterschiedliche Adressen können denselben sichtbaren Teil besitzen, während der ausgeblendete Mittelteil abweicht. Die Blockchain verwendet bei der Übertragung die vollständige Adresse. Eine bloße visuelle Kurzform-Übereinstimmung reicht nicht zur Empfängeridentifizierung.
6. Reicht es, die ersten vier und letzten vier Zeichen zu vergleichen?
Nein. Address-Poisoning-Kampagnen nutzen genau diese Gewohnheit aus. Vergleichen Sie die gesamte Adresse mit einer unabhängig authentifizierten Empfängerreferenz. Selbst eine gültige Prüfsummenadresse oder eine häufig angezeigte Adresse kann einem Angreifer gehören. Prüfen Sie bei hohen Beträgen auch die endgültige Signaturansicht.
7. Ist eine Krypto-Adresse sicher, wenn ihre EIP-55-Prüfsumme gültig ist?
Nicht unbedingt. EIP-55 dient zur Erkennung bestimmter Kodierungs- oder Tippfehler, nicht zum Nachweis einer Identität. Auch eine vom Angreifer kontrollierte Ethereum-Adresse kann eine gültige Prüfsumme haben. Die Empfängerverifizierung braucht weiterhin eine vertrauenswürdige Quelle außerhalb des Transaktionsverlaufs.
8. Kann Address Poisoning meine Seed-Phrase stehlen?
Nicht allein durch diesen Mechanismus. Der Grundangriff soll Sie dazu verleiten, Geld an eine falsche Adresse zu überweisen; dafür braucht der Angreifer keine Wiederherstellungsphrase. Eine separate Phishing-Website oder Malware kann jedoch Geheimnisse abfragen. Folgen Sie keinen verdächtigen Links und geben Sie Ihre Wiederherstellungswörter niemals angeblichem Support.
9. Ist Address Poisoning dasselbe wie ein Dusting-Angriff?
Nein, obwohl beides zusammen auftreten kann. Dusting bedeutet allgemein, winzige Beträge an Adressen zu schicken, etwa zur Nachverfolgung oder für Spam. Address Poisoning will gezielt einen ähnlich aussehenden Empfänger in der Auswahlentscheidung des Nutzers unterbringen. Der Betrag kann null oder sehr klein sein; der genaue Mechanismus hängt von Chain und Token ab.
10. Ist Address Poisoning dasselbe wie Clipboard-Hijacking?
Nein. Poisoning manipuliert die Adressen, zwischen denen Sie wählen; Clipboard-Hijacking verändert die Adresse beim Kopieren oder Einfügen auf einem möglicherweise infizierten Gerät. Beides kann Geld zum Angreifer leiten. Ändert sich eingefügter Text unerwartet, stoppen Sie Übertragungen und prüfen Sie das Gerät, statt allein von einem manipulierten Verlauf auszugehen.
11. Kann ein gefälschter USDT- oder USDC-Token im Transaktionsverlauf erscheinen?
Ja. Ein gefälschter Token-Vertrag kann ein vertrautes Kürzel oder einen bekannten Namen anzeigen. Explorer oder Wallet können seine Ereignisse anfangs neben echten Assets darstellen. Vergleichen Sie die vollständige Vertragsadresse mit einer vertrauenswürdigen Quelle. Ein Token-Label ist kein sicheres Identitätsregister und darf nicht zur Autorisierung einer Zahlung verwendet werden.
12. Betrifft Address Poisoning auch Bitcoin?
Die Täuschung beim Kopieren von Adressen kann auch Bitcoin betreffen, die Mechanismen unterscheiden sich aber von ERC-20-Token-Ereignissen. Angreifer können ähnliche Adressen und kleine Zahlungen oder irreführende Aktivitäten einsetzen. Verifizieren Sie Bitcoin-Empfänger direkt über authentifizierte Empfangsanweisungen. Übertragen Sie Ethereum-Ereignisregeln nicht auf Bitcoin.
13. Kann das auf Base, Arbitrum oder BNB Smart Chain passieren?
Ja, ähnliche Risiken bestehen auf EVM-kompatiblen Chains. Öffentliche Adressen und Token-Verläufe können genutzt werden, um ähnliche Empfänger vorzuschlagen. Dass eine Adresse das bekannte 0x-Format hat, beweist nicht die Kompatibilität von Asset und Netzwerk. Überprüfen Sie Identität und Übertragungsweg getrennt, insbesondere bei USDC und USDT.
14. Gibt es Address-Poisoning-Angriffe auf Solana?
Solana-Nutzer können durch ähnlich aussehende Adressen und unaufgeforderte Assets getäuscht werden, obwohl Solanas Transaktions- und Token-Kontenstrukturen anders als das ERC-20-System funktionieren. Kopieren Sie ein Ziel nie nur deshalb, weil es als letzte Gegenpartei erscheint. Prüfen Sie den genauen öffentlichen Schlüssel und gegebenenfalls den Token-Mint anhand vertrauenswürdiger Daten.
15. Kann ich der Liste „Letzte Empfänger“ in meiner Wallet vertrauen?
Nicht als Identitätsnachweis. Solche Listen können Adressen aus unvertrauenswürdiger Aktivität enthalten; eine früher genutzte Adresse ist zudem nicht unbedingt für eine neue Zahlung geeignet. Nutzen Sie einen ursprünglich selbst verifizierten Kontaktdatensatz oder aktuelle authentifizierte Empfangsanweisungen der beabsichtigten Partei.
16. Sind QR-Codes sicherer als das Kopieren von Wallet-Adressen?
Sie können manuelle Tippfehler reduzieren, authentifizieren aber nicht den Empfänger. Ein bösartiger oder ausgetauschter QR-Code kann eine Angreiferadresse kodieren. Prüfen Sie die Quelle und das vollständige dekodierte Ziel samt Netzwerk vor der Signatur. Komfort ersetzt keine Herkunftsprüfung.
17. Verhindern Hardware-Wallets Address Poisoning?
Sie können helfen, beseitigen das Risiko aber nicht. Ein Hardware-Signierer kann die Zieladresse auf einem unabhängigen Bildschirm zeigen und so Abweichungen zu einer vertrauenswürdigen Referenz aufdecken. Er weiß nicht, wem die Adresse gehört. Wenn Sie einen betrügerischen Empfänger bewusst bestätigen, kann das Gerät die Übertragung trotzdem signieren.
18. Was tun, wenn meine Wallet eine Ähnlichkeitswarnung für eine Adresse anzeigt?
Anhalten und die Herkunft prüfen. Eine starke Ähnlichkeit kann auf Poisoning hindeuten, beweist aber allein nichts. Öffnen Sie erneut die authentifizierten Empfängeranweisungen, vergleichen Sie alle Zeichen und bestätigen Sie Asset und Netzwerk. Ignorieren Sie die Warnung nicht bloß deshalb, weil Präfix und Suffix passen.
19. Ist eine Wallet ohne Address-Poisoning-Warnung unsicher?
Nicht zwangsläufig, aber es darf kein nicht bestätigter Schutz angenommen werden. Erkennungsfunktionen und unterstützte Netzwerke unterscheiden sich nach Produkt und Version. Selbst Warnsysteme können neue Methoden übersehen. Die unabhängige Prüfung des vollständigen Ziels bleibt mit und ohne automatischen Alarm nötig.
20. Sollte ich zuerst eine kleine Testtransaktion senden?
Oft ja, wenn sinnvoll – allerdings nur an ein vorher verifiziertes Ziel. Ein Test kann den Empfangsweg und die Verfügbarkeit des Kontos bestätigen. Er authentifiziert keine aus unvertrauenswürdigem Verlauf kopierte Adresse. Vergleichen Sie die Hauptzahlung nach dem Test erneut mit dem ursprünglichen authentifizierten Empfänger statt die letzte Aktivitätszeile zu kopieren.
21. Sollte ich meine Wallet-Adresse nach dem Empfang verdächtigen Dusts ändern?
Nicht automatisch. Der verdächtige Eintrag allein weist normalerweise nicht auf einen offengelegten privaten Schlüssel hin. Ein Adresswechsel kann aus anderen Datenschutz- oder Betriebsgründen sinnvoll sein, aber Kosten und Komplexität mit sich bringen. Address Poisoning verhindert man vor allem durch verifizierte Empfängerauswahl, nicht durch eine pauschale Pflicht zum Adresswechsel.
22. Sollte ich nach einer Address-Poisoning-Warnung alle Token-Freigaben widerrufen?
Nicht allein wegen eines verdächtigen Nullwert-Eintrags. Kompromittierte Token-Freigaben bilden eine separate Risikoklasse und brauchen eigene Belege. Entdecken Sie unautorisierte Allowances oder schädliche Signaturen, prüfen und widerrufen Sie diese gegebenenfalls über verifizierte Oberflächen. Erteilen Sie keine neuen Berechtigungen, um einen manipulierten Verlauf zu „bereinigen“.
23. Können Betrüger vortäuschen, ich hätte USDC gesendet, obwohl das nicht stimmt?
Bei bestimmten ERC-20- oder gefälschten Token-Ereignissen ja. Ein Ereignis kann Ihre Adresse als angezeigten Absender enthalten, obwohl Sie keine echte Zahlung mit positivem Token-Betrag autorisiert haben. Prüfen Sie den Absender der Haupttransaktion, den ausgebenden Token-Vertrag, den Ereigniswert und tatsächliche Saldoänderungen, bevor Sie die Zeile als echte Ausgabe interpretieren.
24. Woran erkenne ich, ob ein verdächtiger Token-Transfer echt ist?
Prüfen Sie die Blockchain-Transaktion direkt, identifizieren Sie den tatsächlichen Token-Vertrag, trennen Sie den aufrufenden Akteur von den Feldern in ausgegebenen Ereignissen und vergleichen Sie Guthaben vor und nach der Transaktion. Ein Ticker, Bild oder vertrautes Adressmuster ist ein schwacher Beleg. Interagieren Sie im Zweifel weder mit dem Token noch mit verlinkten Websites.
25. Kann eine Börse eine Auszahlung an einen Angreifer zurückbuchen?
Normalerweise nicht mehr, nachdem die Blockchain-Übertragung bestätigt wurde. Möglicherweise gelten vor dem Broadcast eigene Stornierungsregeln, und ein Empfängerdienst kann unter Umständen Nachverfolgung oder Einschränkungen weiterer Bewegungen unterstützen. Eine Wiederherstellung ist nicht garantiert. Kontaktieren Sie die Börse nur über authentifizierten Support und bewahren Sie Transaktionsbelege auf.
26. Was sollte ich sofort tun, wenn ich an eine Fake-Adresse gesendet habe?
Stoppen Sie weitere Zahlungen; sichern Sie die vollständige beabsichtigte und die betrügerische Adresse, Transaktions-Hash, Token/Netzwerk und ursprüngliche Zahlungsanweisungen. Informieren Sie den beabsichtigten Empfänger darüber, dass er die Zahlung nicht erhalten hat, und verständigen Sie gegebenenfalls echte Anbieter und zuständige Behörden. Senden Sie Fremden keine Gebühren oder Seed-Phrasen, wenn diese eine Blockchain-Rückbuchung versprechen.
27. Kann ein Betrüger Coins stehlen, nur weil ich auf seine Adresse geklickt habe?
Das bloße Anzeigen oder Kopieren einer öffentlichen Adresse autorisiert normalerweise keine On-Chain-Ausgabe. Gefährlich wird es, wenn Sie Geld dorthin senden, eine schädliche Aktion signieren oder zugehörigen Phishing-Aufforderungen folgen. Eine kopierte Adresse ist kein privater Schlüssel. Verbinden Sie sich dennoch nicht mit unbekannten Websites und genehmigen Sie keine unvertrauten Vertragsinteraktionen.
28. Ist Address Poisoning auch bei regelmäßigen Zahlungen an dieselbe Person möglich?
Ja. Gerade häufige Zahlungen fördern die Gewohnheit, ein vertrautes Adressmuster aus dem Verlauf zu kopieren. Speichern Sie einen vollständig verifizierten Datensatz mit Empfängeridentität, Asset, Chain, Quelle und Datum. Bestätigen Sie Änderungen über einen separaten Kommunikationskanal; eine neue ähnliche Adresse darf die genehmigte nicht heimlich ersetzen.
29. Blockiert Terenval Wallet manipulierte Adressen automatisch?
Dieser Artikel erhebt diesen Anspruch nicht. Die derzeitigen konkreten Funktionen von Terenval Wallet müssen im installierten Produkt und in offizieller Dokumentation geprüft werden. Unabhängig von der Wallet sollten Nutzer authentifizierte Empfängeranweisungen beziehen, die gesamte Adresse vergleichen, die gewählte Blockchain kontrollieren und die endgültige Transaktion vor der Signatur prüfen.
30. Welche Gewohnheit schützt am besten vor Address Poisoning?
Kopieren Sie einen Empfänger niemals allein deshalb aus dem Transaktionsverlauf, weil er vertraut aussieht. Beziehen Sie die Adresse aus einer unabhängig verifizierten Quelle und bestätigen Sie das vollständige Ziel im Moment der Signatur. Damit unterbrechen Sie die entscheidende Verbindung zwischen dem gefälschten Verlaufseintrag des Angreifers und Ihrer echten Zahlungsfreigabe.
Weitere Artikel von Terenval
Für sichere Übertragungen: Terenvals Leitfaden zum richtigen Auszahlungsnetzwerk und der Leitfaden zu fehlenden Memos/Destination Tags erläutern Routingfehler, die Empfängertäuschung ähneln können, technisch aber etwas anderes sind.
Für Berechtigungen und Kontokontrolle: Lesen Sie, wie sich Token-Freigaben prüfen und widerrufen lassen, sowie den Vergleich Seed-Phrase, privater Schlüssel und Wallet-Passwort. Diese Hilfen unterscheiden einen manipulierten Verlauf von der tatsächlichen Kompromittierung von Berechtigungen oder Signaturdaten.
Für dauerhaften Wallet-Zugang: Unsere Leitfäden zur Nutzung derselben Wallet in zwei Apps und zur Wiederherstellung bei Einstellung einer Wallet-App zeigen, warum der Wechsel der Benutzeroberfläche nicht dasselbe ist wie die Übertragung von Geld auf eine neue Blockchain-Adresse.
Quellen und Forschungsanmerkungen
Die nachstehenden Referenzen stützen technische Erläuterungen, dokumentierte Sicherheitsvorfälle und methodische Aussagen. Sie stellen keine Empfehlungen für unverbundene Produkte dar. Von Forschenden genannte Schätzungen werden mit Originalzeitraum und Urhebern ausgewiesen, nicht als aktuell gültige universelle Gesamtsumme.
- MetaMask, 17. Juni 2026 – Address-Poisoning-Erkennung jetzt verfügbar. Entwicklerbeschreibung der Warnungen im Sendeablauf und von Blockaids Zahl von 65,4 Millionen markierten Poisoning-Transaktionen zwischen Januar 2025 und Februar 2026. https://metamask.com/news/address-poisoning-detection
- MetaMask Help Center – Address-Poisoning-Betrugsmaschen. Verständliche Erklärung von Verlaufsmanipulation, ähnlich aussehenden Adressen, Quellenprüfung und Warnungen. https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/address-poisoning-scams/
- MetaMask Help Center – Clipboard-Hacking. Unterscheidung zwischen Verlaufsmanipulation und Adressersetzung auf einem infizierten Gerät. https://support.metamask.io/stay-safe/protect-yourself/wallet-and-hardware/clipboard-hacking/
- Etherscan Information Center – Address-Poisoning-Angriffe. Primäre Explorer-Erklärung zu ähnlichen Adressen, Token-Event-Spoofing, Darstellung und Filterung. https://info.etherscan.com/what-is-address-poisoning/
- Etherscan Information Center – Nullwert-Token-Transfer-Angriff. Warnungen und Interpretation von Token-Ereignissen ohne Wert. https://info.etherscan.com/zero-value-token-transfer-attack/
- Coinbase Unit 0x, 14. Februar 2023 – Zero Transfer Phishing, Teil 1. Technische Analyse wertloser ERC-20-
Transfer-Ereignisse und ihrer irreführenden Darstellung. https://www.coinbase.com/blog/zero-transfer-phishing-part-1-attack-analysis - Chainalysis – Anatomie eines Address-Poisoning-Betrugs. On-Chain-Rekonstruktion der WBTC-Fehlüberweisung 2024, Umfang der Kampagne, Grenzen von Testzahlungen und Rückgabe eines erheblichen Betrags. https://www.chainalysis.com/blog/address-poisoning-scam/
- Carnegie Mellon CyLab – Forschung zu Crypto Address Poisoning. Zusammenfassung von rund 270 Millionen Angriffsversuchen, 17 Millionen Zieladressen und mindestens 83,8 Millionen US-Dollar bestätigtem Verlust in der Ethereum-/BSC-Stichprobe Juli 2022 bis Juni 2024. https://www.cs.cmu.edu/news/2026/cylab-crypto-phishing
- Blockaid – Address Poisoning: eine wachsende Bedrohung. Beobachtungen eines Sicherheitsanbieters über Multi-Chain-Kampagnen und Häufigkeiten; Zahlen sind anbieterspezifisch. https://blockaid.io/blog/address-poisoning-the-growing-threat-draining-millions-from-crypto-users
- Ethereum ERC-20 – Tokenstandard. Vorgabe von
Transfer-Ereignissen auch für Nullwert-Transfers; erklärt für Token-Logs relevante Oberflächenerwartungen. https://eips.ethereum.org/EIPS/eip-20 - Ethereum ERC-55 – Prüfsummenadressierung mit gemischter Groß-/Kleinschreibung. Standard zur Ethereum-Adressprüfsumme, kein Standard zur Empfängeridentität. https://eips.ethereum.org/EIPS/eip-55
- Bitcoin.org – Betrug vermeiden. Hinweise zu Bitcoin-Address-Poisoning, falschem Support und Malware. https://bitcoin.org/en/scams
- Bitcoin.org – Wallet absichern. Grundsätze zu Backups, Hardware-Wallets, Onlinediensten und Transaktionssicherheit. https://bitcoin.org/en/secure-your-wallet
- Ledger Academy – Address-Poisoning-Angriffe. Hardware-Wallet-Risiken, Unterschiede zum Dusting und Vergleich vollständiger Adressen. https://www.ledger.com/academy/topics/security/what-are-address-poisoning-attacks-in-crypto-and-how-to-avoid-them
- Ledger Academy – Bewährte Sicherheitsmaßnahmen für Hardware-Wallets. Bedeutung der Kontrolle von Transaktionsdetails und Zieladressen auf dem Gerät. https://www.ledger.com/academy/hardwarewallet/best-practices-when-using-a-hardware-wallet
- Phantom – Häufige Kryptobetrugsmaschen. Wallet-Anbieterempfehlungen gegen das Kopieren von Empfängern aus dem Verlauf. https://phantom.com/learn/crypto-101/common-crypto-scams
- Ethereum.org – Hilfe und Meldung von Betrugsfällen. Beweissicherung, Nachverfolgung von Assets und Grenzen der Transaktionswiederherstellung. https://ethereum.org/community/support/scams/
- Bitquery – On-Chain-Untersuchung von Address Poisoning. Weitere Perspektive auf Ethereum-Kampagnen mit ähnlichen Adressen; Fallzahlen nicht ohne methodischen Abgleich zu unabhängigen historischen Stichproben addieren. https://www.bitquery.io/investigations/address-poisoning-ethereum
Redaktionelle Methodik, Geltungsbereich und eigenständige Analyse
Informationsstand: 3. November 2026. Dies ist ein dauerhaft angelegter Bildungsleitfaden. Beispiele dienen der Erklärung; Zahlen zur Angriffshäufigkeit und bestimmte Sicherheitsfunktionen von Wallet-Produkten beziehen sich auf die jeweils genannten ursprünglichen Veröffentlichungsdaten. Dass eine Sicherheitsfunktion zum Veröffentlichungszeitpunkt existiert, garantiert kein identisches Verhalten auf allen Geräten, Versionen, Token oder Blockchains. Prüfen Sie aktuelle offizielle Produktunterlagen, bevor Sie sich darauf verlassen.
Umgang mit Quellen: Wir unterscheiden Vorgaben der Ethereum-Token- und Adressstandards vom Verhalten einzelner nicht standardkonformer Verträge; Token-Ereignisse vom Absender der Haupttransaktion; vermutete Poisoning-Versuche von bestätigten Zahlungen betroffener Nutzer; und bestätigte Fehlüberweisungen von dauerhaftem Nettoverlust, wenn Geld später zurückgegeben wurde. Zahlen von Carnegie Mellon, Chainalysis, Blockaid und Wallet-Anbietern werden nicht zu erfundenen Gesamtsummen vermischt.
Eigenständige Beiträge von Terenval: Das Source-of-Truth Transfer Protocol, Recipient Trust Ledger, die Poisoned-History Triage Matrix und das Transfer Risk Budget sind selbst entwickelte Erklärungsmodelle. Ihr Wert liegt in der klaren Darstellung von Belegen und Entscheidungsgrenzen, nicht im Anspruch auf einen extern validierten Betrugserkennungsalgorithmus. Die Beispieladressen und Treasury-Rechenannahmen sind fiktiv und weder echte Zahlungsanweisungen noch Opferdaten oder empirisch ermittelte Verlustquoten.
Produktbezogene und redaktionelle Unabhängigkeit: Terenval Wallet wird als Kontext für die Beurteilung praktischer Selbstverwahrungsabläufe erwähnt, nicht als Beleg für eine bestimmte Address-Poisoning-Erkennung, Hardware-Signaturfunktion, ein verifiziertes Adressbuch oder ein Erstattungsprogramm. Die redaktionellen Schlussfolgerungen hängen nicht davon ab, dass Leser Terenval Wallet wählen. Dieser Text ist keine individuelle Rechts-, Steuer-, Anlage- oder Vorfallsberatung und garantiert weder die Sicherheit noch die Wiederherstellung von Geldern.