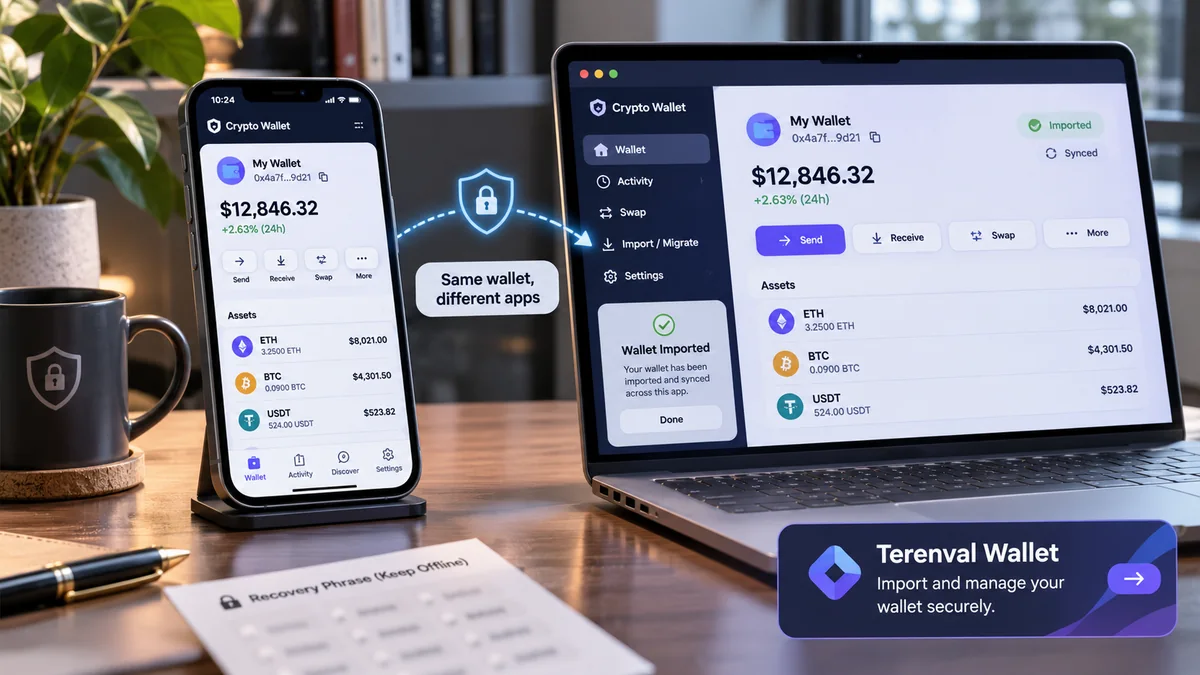
Sim — muitas vezes é possível usar a mesma conta de criptomoedas de autocustódia em dois aplicativos de carteira compatíveis ao mesmo tempo. Se ambos os aplicativos controlarem a mesma chave privada subjacente da mesma conta em uma blockchain, eles serão duas interfaces para os mesmos ativos registrados na blockchain, e não duas cópias do seu dinheiro. A importação de uma carteira existente geralmente não exige transferência na blockchain, taxa de rede nem mudança de endereço.
No entanto, a “mesma frase de recuperação” não significa automaticamente “as mesmas contas visíveis”. O segundo aplicativo pode escolher outro caminho de derivação, exibir um formato diferente de endereço Bitcoin, não mostrar determinada rede compatível, ocultar um token ou exigir uma senha adicional do BIP-39. Uma carteira de hardware, uma conta Safe de múltiplas assinaturas e uma conta gerenciada pelo aplicativo podem seguir modelos de acesso completamente diferentes. Mais importante ainda: digitar a frase-semente em um segundo aplicativo expõe o mesmo segredo valioso a outro ambiente.
Resposta curta: Normalmente, você pode acessar a mesma carteira de autocustódia em dois aplicativos se o segundo for compatível com seu método de recuperação e derivar a mesma conta. Suas criptomoedas continuam na blockchain, e cada aplicativo consulta o mesmo saldo subjacente. Primeiro, compare os endereços públicos na rede correta; depois, confira o saldo em um explorador de blockchain confiável. Nunca digite a frase de recuperação de uma carteira de hardware em um site ou aplicativo comum apenas para conectar o dispositivo. Se os endereços forem diferentes, não transfira fundos para “corrigir” a exibição antes de investigar o caminho de derivação, o índice da conta e a senha adicional.
A maneira mais útil de compreender uma carteira utilizada em vários aplicativos é separar cinco elementos independentes: as chaves da conta, seu endereço, a rede em que os ativos estão registrados, o aplicativo que os exibe e o limite de segurança que protege as chaves. Confundir quaisquer dois desses elementos provoca erros evitáveis. Este guia apresenta um método de diagnóstico original da Terenval baseado nessas distinções, com verificação em fontes primárias e exemplos realistas.
Principais conclusões
- Dois aplicativos de carteira não criam dois saldos. Eles podem ser interfaces diferentes que controlam exatamente a mesma conta na blockchain.
- Importar não é transferir. Os ativos permanecem nos endereços originais; uma importação convencional concluída geralmente não gera transação nem consome gas.
- A frase de recuperação não determina sozinha a compatibilidade. Caminhos de derivação, senhas adicionais, índices de conta, tipos de script e suporte a redes determinam quais endereços um aplicativo consegue descobrir.
- A importação de uma chave privada normalmente abrange uma conta, não toda a carteira hierárquica. Outras contas derivadas da frase-semente original podem não aparecer.
- Um endereço somente de visualização (watch-only) mostra ativos sem permitir movimentá-los. Conectar um assinador de hardware também é diferente de expor suas palavras de recuperação.
- Ethereum/EVM e Bitcoin funcionam de maneiras diferentes. Uma conta EVM padrão frequentemente utiliza o mesmo endereço em redes EVM compatíveis; já carteiras Bitcoin podem usar ramificações Legacy, SegWit e Taproot distintas.
- A descoberta de endereços Solana tem regras próprias. Frases-semente compatíveis podem produzir contas aparentemente diferentes quando os caminhos de derivação variam.
- Tokens ausentes raramente provam que a importação apagou os fundos. Confira o endereço exato e a rede em um explorador de blocos antes de alterar algo.
- Autorizações on-chain persistem entre aplicativos. Trocar de interface não revoga permissões de gasto de tokens, não libera fundos de protocolos nem apaga o histórico de transações.
- Senhas de aplicativos, biometria, rótulos e contatos salvos podem não ser transferidos. A conta na blockchain pode ser a mesma, enquanto as configurações locais diferem.
- Importar em outro aplicativo de software aumenta a exposição. Uma extensão maliciosa ou um dispositivo comprometido pode colocar a conta compartilhada em risco.
- Excluir um aplicativo não apaga ativos na blockchain. Porém, perder todos os métodos válidos de assinatura e backups de recuperação pode tornar os ativos inacessíveis.
- Nunca use um site de recuperação desconhecido. Qualquer pessoa que obtenha a frase-semente pode controlar todas as contas derivadas dela.
- Não existe promessa universal de “compatibilidade entre carteiras”. Verifique o tipo de carteira, as redes e o método de importação antes de prosseguir.
É realmente possível usar uma carteira de criptomoedas em dois aplicativos diferentes?
Uma conta na blockchain não fica dentro do ícone exibido no celular ou navegador. Em uma configuração típica de autocustódia, o aplicativo armazena ou acessa credenciais de assinatura e consulta dados da rede por meio de um nó ou provedor de infraestrutura. Outro aplicativo compatível consegue derivar as mesmas chaves, obter o mesmo endereço público e consultar o mesmo saldo registrado.
O guia de carteiras da Ethereum.org descreve explicitamente o uso do mesmo endereço em vários dispositivos e observa que o estado da conta está na blockchain, não na interface. O guia da MetaMask para importar carteiras existentes também esclarece que importar uma frase de recuperação existente não movimenta os ativos na blockchain.
Imagine um endereço Ethereum com 0,75 ETH e um saldo de USDC na rede principal Ethereum. O Aplicativo A mostra esse endereço. Você abre o Aplicativo B, importa as credenciais de assinatura corretas e compatíveis e seleciona a Ethereum Mainnet. Se o Aplicativo B derivar o mesmo endereço, a exibição de 0,75 ETH corresponde aos mesmos 0,75 ETH, não a outros 0,75 ETH. Você não pode gastar 0,75 ETH de cada aplicativo de forma independente: ambos operam sobre um único saldo.
Mesmo assim, a interface pode parecer diferente. Um aplicativo pode detectar USDC automaticamente, mostrar imagens de NFTs ou agregar várias redes; outro pode mostrar apenas ETH até que você ative a rede correta ou adicione um token verificado. Diferenças visuais, por si só, não alteram a propriedade dos ativos.
O que acontece com as moedas quando você importa uma carteira?
Normalmente, não acontece absolutamente nada com as moedas. O segundo aplicativo passa a ter um meio de acessar a conta; ele não instrui a blockchain a enviar fundos para outro endereço. A simples importação convencional de uma frase de recuperação não deve gerar hash de transação nem taxa de blockchain.
Há exceções para a palavra “importar” utilizada em interfaces comerciais. Um aplicativo pode oferecer consolidação de contas, migração mediante transação, swap, bridge ou criação de uma nova conta de contrato. Essas são operações distintas. Se um produto solicitar autorização para transferir ativos ou pagar gas, analise a operação como uma transação — não como uma etapa inevitável da importação normal de uma frase-semente.
Isso funciona com aplicativos de marcas diferentes?
Muitas vezes, sim, quando os padrões de recuperação e tipos de conta são compatíveis; nunca presuma compatibilidade universal. Os aplicativos podem variar quanto a redes aceitas, descoberta de contas, derivação, integração com hardware, detecção de tokens, funcionalidades de abstração de contas e modelo de segurança. Compatibilidade depende do que os dois aplicativos realmente conseguem reconstruir, não do fato de ambos anunciarem suporte a “carteiras de criptomoedas”.
MetaMask, Phantom e fornecedores de carteiras de hardware documentam comportamentos diferentes de importação e descoberta de contas. Seus artigos de ajuda demonstram que existe portabilidade, mas também que algumas contas podem permanecer ocultas quando os caminhos ou métodos de importação diferem. Portanto, a pergunta correta é “Este aplicativo vai reconstruir exatamente a minha conta atual?”, e não apenas “Ele aceita 12 palavras?”.
O que significa importar uma carteira de criptomoedas?
“Importar” descreve várias operações que nunca devem ser tratadas como equivalentes. O segredo utilizado, as contas acessíveis e os riscos podem ser muito diferentes.
| Método | O que o novo aplicativo recebe ou utiliza | O que normalmente pode ser acessado | Limitação fundamental |
|---|---|---|---|
| Importar frase de recuperação | Seed derivada da mnemônica e chaves derivadas compatíveis | Várias contas compatíveis | Caminho, senha adicional e redes podem diferir; a seed fica exposta a outro aplicativo |
| Importar chave privada | Segredo de uma conta em uma rede selecionada | Poder de assinatura dessa conta | Não restaura todas as contas da frase de recuperação original |
| Conectar carteira de hardware | Acesso à assinatura mediado pelo dispositivo físico | Contas do dispositivo aceitas pela integração | Exige conexão de hardware e caminho compatíveis; não deve exigir digitar a seed |
| Adicionar endereço watch-only | Endereço público e, às vezes, dados públicos estendidos | Saldos e atividade visíveis | Não assina transações nem movimenta fundos |
| Acessar carteira de contrato inteligente | Endereço do contrato mais assinador autorizado ou método de acesso | Conta inteligente, se reconhecida e autorizada | Importar a seed de um proprietário não transforma o endereço do contrato em conta comum derivada da seed |
| Entrar em conta gerenciada pelo aplicativo | Credenciais ou procedimento de recuperação específicos do serviço | Contas associadas pelo serviço ao login | Pode não ser portável por meio de uma frase BIP-39 convencional |
O guia oficial de gerenciamento de contas da Phantom diferencia explicitamente a frase de recuperação, uma chave privada individual, a conexão por hardware e a visualização watch-only. A documentação da Safe estabelece outra distinção entre a conta inteligente e o assinador que a autoriza.
Importar uma frase de recuperação
A frase de recuperação — também chamada de mnemônica ou frase-semente — é um backup legível por pessoas que carteiras determinísticas compatíveis convertem em uma seed, da qual podem ser derivadas muitas chaves privadas e contas.
Segundo a BIP-39, a frase é transformada em uma seed por um algoritmo definido e uma senha adicional opcional. A BIP-44 define uma hierarquia amplamente utilizada de caminhos para criar várias ramificações de contas a partir de material determinístico. Nenhuma dessas especificações garante que todos os aplicativos examinem automaticamente todas as contas possíveis ou aceitem todas as moedas.
Uma frase de recuperação pode controlar várias contas de alto valor. Importá-la para um novo aplicativo conectado à internet significa confiar nesse aplicativo e no dispositivo que manipula a frase. Conseguir importar não significa que seja seguro importar.
Importar a chave privada de uma única conta
Uma chave privada normalmente autoriza uma conta específica. Ela pode ser importada em software compatível sem reconstruir todas as outras contas derivadas da mnemônica original.
Por exemplo, imagine que sua carteira original tenha as contas Ethereum Conta 1 e Conta 2 geradas a partir da mesma seed. Exportar a chave privada individual da Conta 2 e importá-la em outro aplicativo pode restaurar essa conta, mas normalmente não importa a Conta 1 nem recria toda a árvore de contas da mnemônica. A MetaMask e a Phantom documentam essa diferença.
Uma chave individual continua sendo extremamente sensível. Uma carteira pode utilizar a mesma chave de assinatura para contas EVM correspondentes no Ethereum e em outras redes EVM compatíveis; os ativos e as autorizações continuam separados por blockchain. Em Bitcoin e Solana, as regras de chaves, seleção de contas e endereços são diferentes.
Conectar uma carteira de hardware não é importar a seed
Uma carteira de terceiros compatível pode funcionar como interface enquanto o dispositivo físico aprova as assinaturas. A chave privada deve permanecer dentro do ambiente de assinatura do hardware. Essa costuma ser a opção preferível para quem deseja uma segunda interface para uma conta protegida por hardware.
As orientações da Trezor para carteiras de terceiros deixam essa diferença explícita. As orientações de suporte da Ledger alertam contra digitar a frase de recuperação de uma carteira de hardware em uma carteira de software conectada à internet, mesmo que alguns aplicativos compatíveis consigam tecnicamente derivar as contas.
Se você digitar a frase de recuperação do hardware em um aplicativo comum de celular ou extensão de navegador, deixará de depender exclusivamente do isolamento dos segredos no dispositivo físico. Mesmo que a operação “funcione”, o modelo de segurança mudou.
Adicionar um endereço sem poder de assinatura
Uma carteira watch-only é útil para consultar saldos ou acompanhar um endereço sem expor as chaves privadas. Ela não pode, por si só, assinar saques. Um aplicativo de visualização pode mostrar o mesmo saldo e histórico, mas não deve ser confundido com uma carteira restaurada com permissão para gastar.
É uma alternativa atraente quando o objetivo é acompanhar a carteira, e não gerenciar transações.
O teste de cinco camadas da Terenval para identificar a mesma carteira
Modelo editorial original: o teste de cinco camadas da Terenval é uma estrutura de diagnóstico para confirmar que dois aplicativos realmente acessam a mesma conta na blockchain. Não é um padrão de blockchain, uma certificação externa nem uma afirmação de que esse recurso esteja implementado no Terenval Wallet.
O modelo separa deliberadamente acesso de visibilidade. Ver números iguais é uma evidência mais fraca do que conferir os endereços e os dados verificados da blockchain. Cada camada responde a uma pergunta diferente.
| Camada | Pergunta de verificação | Evidências a comparar | Por que isso importa |
|---|---|---|---|
| 1. Credencial | Os dois aplicativos usam o método de recuperação pretendido? | Mnemônica vs. chave individual vs. assinador de hardware vs. login de conta inteligente | Importar o tipo errado pode abrir uma conta sem relação com a original |
| 2. Derivação | Eles derivaram exatamente a mesma conta? | Endereço público, caminho, índice da conta, senha adicional opcional, tipo de script BTC | A mesma mnemônica pode gerar contas visíveis diferentes |
| 3. Rede | Eles consultam a mesma blockchain? | Nome da rede, chain ID quando aplicável, contrato do ativo | Endereços visualmente iguais podem existir em redes distintas |
| 4. Estado on-chain | Um explorador confiável confirma os ativos? | Endereço, saldo nativo, contrato do token, transações | Separa dados ausentes da interface de ativos realmente ausentes |
| 5. Segurança | O segundo método de acesso está adequadamente protegido? | Origem do aplicativo, higiene do dispositivo, exposição da seed, proteção do assinador | Compatibilidade técnica não significa escolha segura |
Camada 1: identifique a credencial real
Antes de instalar qualquer coisa, descubra se a conta atual é uma carteira de software baseada em mnemônica, uma chave independente importada, uma conta protegida por hardware, uma carteira de contrato inteligente ou uma conta gerenciada por serviço.
Se a própria conta tiver sido importada no Aplicativo A usando uma chave privada de outra carteira, a frase de recuperação principal do Aplicativo A pode não incluir essa conta no backup. Essa é uma armadilha documentada: as orientações de restauração da MetaMask explicam que chaves ou frases importadas separadamente podem precisar ser adicionadas novamente depois da restauração da carteira principal.
Camada 2: compare endereços, não nomes de contas
“Conta principal” e “Conta 1” são rótulos locais; eles não identificam um primeiro endereço universal. Dois aplicativos podem chamar chaves diferentes de “Conta 1” ou dar nomes distintos à mesma chave.
Copie o endereço público de recebimento nos dois aplicativos, na mesma rede. Compare cuidadosamente o endereço completo — de preferência com uma referência independente confiável, não apenas com o início e o fim abreviados exibidos ao lado de um nome potencialmente enganoso. Endereços diferentes são motivo para investigar, não para transferir moedas imediatamente.
Camada 3: confirme a rede específica
Para uma conta EVM, Ethereum, Base, Arbitrum e outras redes compatíveis podem usar o mesmo endereço no formato 0x. Isso não unifica seus saldos: a rede faz parte da identidade de um saldo e de uma transação.
USDC no Ethereum não é automaticamente o mesmo ativo on-chain que USDC na Base. É necessário verificar o contrato e a blockchain. A mesma sequência de caracteres de endereço, isoladamente, não identifica todos os ativos.
Camada 4: prefira evidências da blockchain à interface
Um explorador de blocos confiável pode mostrar moedas nativas, contratos de tokens, transações ou NFTs associados a determinada conta. Em redes baseadas em contas, confira a blockchain correta; para Bitcoin, verifique os endereços precisos ou o tipo de conta da carteira em questão.
Se o explorador mostrar o ativo, mas um aplicativo não, investigue problemas de exibição, token não suportado, seleção de rede ou derivação antes de presumir uma perda. Se o explorador mostrar um endereço diferente daquele que guarda seus fundos, o problema provável é restauração ou seleção da conta, e não visibilidade do token.
Camada 5: avalie o custo de segurança
Uma segunda instalação acrescenta outro lugar em que uma credencial de assinatura pode ser manipulada ou em que o usuário pode ser induzido a assinar algo. A decisão deve considerar os riscos. Não importe uma frase de recuperação apenas para consultar um endereço ou usar um recurso que já permite conexão por hardware ou visualização por endereço público.
Posição editorial: a melhor prova de importação bem-sucedida é mesma rede + mesmo endereço completo + estado correspondente no explorador, seguida, se necessário, da verificação da capacidade real de assinar por meio dos controles legítimos do aplicativo. Não há motivo para transferir grandes valores entre duas interfaces apenas para demonstrar que apontam para a mesma conta.
Como frases de recuperação podem gerar endereços diferentes
Parece contraditório que palavras-semente idênticas produzam endereços diferentes, mas a frase de recuperação é apenas a primeira entrada de um processo mais amplo.
Para uma carteira hierárquica BIP-39 convencional, a sequência conceitual simplificada é:
Palavras da mnemônica + senha adicional BIP-39 opcional → seed binária → regras de derivação → chave privada filha → endereço público adequado à blockchain e ao tipo de conta.
O caráter determinístico significa que entradas completas idênticas e algoritmos idênticos reproduzem resultados idênticos. Isso não obriga os aplicativos a escolherem os mesmos caminhos, ramificações de contas ou regras de descoberta por padrão.
O que é um caminho de derivação?
Um caminho de derivação informa ao software compatível qual ramificação de uma carteira hierárquica utilizar. A BIP-44 descreve a estrutura geral:
m / purpose' / coin_type' / account' / change / address_index
O apóstrofo indica derivação endurecida (hardened). Desenvolvedores e usuários avançados encontram esses caminhos porque dois aplicativos aparentemente compatíveis podem derivar chaves-filhas diferentes da mesma seed quando seus padrões divergem.
Caminhos ilustrativos — não são instruções para alterar cegamente as configurações da sua carteira:
| Blockchain ou tipo de conta | Exemplo comum de caminho | O que pode dar errado |
|---|---|---|
| Primeira conta Ethereum/EVM em um layout BIP-44 comum | m/44'/60'/0'/0/0 |
Outro aplicativo pode usar índice de conta ou caminho compatível diferente |
| Primeiro endereço de recebimento Bitcoin Legacy BIP-44 | m/44'/0'/0'/0/0 |
A carteira pode abrir SegWit ou Taproot em vez disso |
| Primeiro endereço de recebimento Bitcoin Native SegWit BIP-84 | m/84'/0'/0'/0/0 |
Endereços Legacy podem estar ausentes da exibição padrão |
| Primeiro endereço de recebimento Bitcoin Taproot BIP-86 | m/86'/0'/0'/0/0 |
Outro aplicativo pode não examinar a conta Taproot |
| Solana em um agrupamento aceito pela Phantom | m/44'/501'/0'/0' |
Outra carteira pode selecionar um agrupamento diferente de derivação Solana |
O exemplo de Ethereum representa uma primeira conta frequentemente usada, não uma garantia universal. Os caminhos Bitcoin identificam famílias de contas e exemplos de índices de recebimento; uma única conta pode conter muitos endereços, inclusive endereços de troco. A Phantom publica seus agrupamentos de derivação compatíveis, e a BIP-86 especifica um esquema Taproot comum. A tabela serve para diagnóstico, não para recuperar segredos em sites desconhecidos.
A senha adicional opcional do BIP-39 não é o PIN do aplicativo
Uma senha adicional (passphrase) opcional do BIP-39 participa da própria derivação da seed. Ela pode criar contas válidas completamente diferentes a partir das mesmas palavras mnemônicas. Portanto, um erro de digitação, diferença entre maiúsculas e minúsculas ou espaço no final pode produzir uma carteira aparentemente vazia.
As orientações da Trezor para criptomoedas ausentes explicam que o mesmo backup, combinado com a mesma passphrase, restaura a mesma carteira; com outra passphrase, não. Essa senha adicional não é o PIN utilizado para desbloquear o celular ou a extensão.
Não compartilhe a passphrase com um novo aplicativo antes de confirmar que ele aceita o método correto de recuperação e que você compreende as implicações de segurança. Nunca divulgue a mnemônica nem a passphrase ao suporte.
E se o backup não for BIP-39?
Algumas carteiras usam sistemas de backup proprietários, com múltiplas partes ou alternativos. Uma sequência parecida com uma frase-semente pode nem ser uma mnemônica BIP-39 convencional. Mesmo dentro do BIP-39, o suporte às listas de palavras pode variar. Um backup SLIP-39 de 20 palavras não é intercambiável com um formulário BIP-39 arbitrário de 12 ou 24 palavras.
Trate a compatibilidade de importação como um recurso documentado dos produtos específicos e do padrão de backup, não como uma conclusão baseada apenas na aparência ou no tamanho do backup.
Ethereum e redes EVM: a mesma conta em aplicativos diferentes
Em uma conta Ethereum típica de propriedade externa (EOA), o endereço público é derivado da chave privada correspondente. Se dois aplicativos compatíveis controlarem essa mesma chave, ambos poderão operar a mesma conta no Ethereum. Redes EVM compatíveis costumam reutilizar o mesmo endereço, mas seus estados continuam separados.
Imagine que o primeiro aplicativo mostre:
- Ethereum Mainnet: um endereço terminado em
...7A42, com ETH e um token ERC-20. - Base: o mesmo endereço hexadecimal terminado em
...7A42, com ETH mantido na Base. - Polygon: a mesma sequência de endereço, com outro conjunto de tokens e permissões.
O segundo aplicativo pode mostrar inicialmente apenas Ethereum Mainnet, sem os demais ativos. Isso não significa que os fundos na Base ou Polygon desapareceram. Pode significar apenas que essas redes não estão ativadas ou agregadas na interface. A Ethereum.org e as orientações da MetaMask para saldos ausentes sustentam essa distinção entre redes.
Importar uma chave privada abrange todas as redes EVM?
Para uma conta comum EVM de propriedade externa, a mesma chave pode corresponder ao mesmo endereço em várias blockchains EVM compatíveis. Ainda assim, a visibilidade dos ativos e o suporte efetivo a transações dependem de cada rede. O aplicativo que importa a chave pode mostrar ativos apenas nas redes que aceita e que estão ativadas.
Uma conta inteligente pode não seguir essa regra. Mesmo que seu assinador proprietário tenha o mesmo endereço 0x em várias redes, a conta baseada em contrato pode ter endereços e estados específicos de cada implantação e blockchain. Não suponha que importar uma chave EOA dê controle direto sobre o endereço de uma conta inteligente.
Os dois aplicativos podem enviar transações ao mesmo tempo?
Sim, se ambos tiverem autoridade de assinatura, mas transações simultâneas podem entrar em conflito. Contas Ethereum de propriedade externa usam um nonce, que ordena as transações de saída do mesmo endereço. A documentação de contas Ethereum explica que apenas uma transação com determinado nonce pode ser executada por uma conta.
Se o Aplicativo A e o Aplicativo B prepararem transações independentemente, sem conhecer a atividade pendente um do outro, você poderá encontrar transação pendente, substituição, erro de nonce ou ordem inesperada. Não reenvie transações nem aumente taxas repetidamente sem consultar o explorador e o nonce pendente atual. As taxas de gas são cobradas pelas transações executadas conforme as regras da rede; evitar ações duplicadas continua importante mesmo quando a importação é gratuita.
Bitcoin: por que a mesma seed pode mostrar contas diferentes
Bitcoin é uma fonte particularmente comum de confusão: uma carteira determinística pode usar muitos endereços de recebimento e vários tipos de script e conta. Uma única seed pode corresponder a ramificações Legacy, SegWit aninhado, Native SegWit e Taproot. Cada ramificação pode ter endereços e comportamentos de descoberta próprios.
A documentação de contas da Trezor diferencia contas BIP-44 Legacy, BIP-49 SegWit aninhado, BIP-84 Native SegWit e BIP-86 Taproot. O tipo de conta, e não apenas a mnemônica, determina quais padrões de saída o aplicativo procura.
Suponha que o Aplicativo A mostre Bitcoin recebido por uma conta Native SegWit e que o Aplicativo B use outro tipo de script Bitcoin como padrão. O Aplicativo B pode gerar um primeiro endereço de recebimento diferente e não mostrar os bitcoins disponíveis na primeira conta. Isso não prova que a blockchain perdeu as moedas; pode ser uma incompatibilidade na descoberta de contas.
Uma carteira Bitcoin pode controlar muitos endereços
Ao contrário da visualização convencional de uma única conta Ethereum, uma carteira Bitcoin costuma gerenciar diversos endereços e saídas de transações não gastas (UTXOs). O saldo da conta pode agregar vários endereços de recebimento e troco. Comparar apenas o primeiro endereço Bitcoin visível pode induzir ao erro: dois aplicativos compatíveis podem controlar a mesma família de contas, mas exibir endereços de recebimento novos diferentes.
No Bitcoin, o teste correto é determinar a conta da carteira, o tipo de script, o caminho e o conjunto de endereços controlados, sem presumir que o endereço de recebimento mais recente permanecerá fixo para sempre.
O que é um gap limit?
A BIP-44 especifica um procedimento de descoberta de contas usando histórico de transações e descreve, nesse modelo, um limite de lacuna de endereços (gap limit) igual a 20. Uma carteira que interrompe a busca após uma sequência de endereços não utilizados pode deixar de encontrar atividade além desse intervalo, especialmente depois de um gerenciamento incomum de contas ou endereços.
Não tente “consertar” uma carteira Bitcoin colando a seed em sites aleatórios de caminhos de derivação. Consulte a documentação de uma carteira reconhecida ou um método de recuperação confiável e compatível com uso offline; nunca entregue segredos a um representante do suporte.
Solana: mesma frase, conta inesperada
As carteiras Solana apresentam outra fonte de diferenças: os esquemas de derivação e agrupamentos de contas podem não coincidir com os padrões de Ethereum ou Bitcoin. A documentação da Phantom fornece exemplos explícitos de diferentes caminhos de recuperação compatíveis para Solana e para contas correspondentes EVM e Bitcoin.
Ao importar a frase de recuperação para outro aplicativo compatível com Solana, o primeiro endereço exibido pode ser diferente daquele utilizado anteriormente. Compare a família de caminhos e os índices de conta aceitos por cada aplicativo. As orientações oficiais de solução de problemas da Phantom observam que caminhos de derivação não suportados podem impedir que a conta original apareça após a importação.
Importar uma chave privada Solana não é o mesmo que importar toda a mnemônica. A operação pode restaurar somente a conta Solana escolhida. A detecção de ativos, as contas de tokens e as configurações de interface também podem variar.
Regra editorial: Não generalize o comportamento de uma carteira Ethereum para Solana apenas porque ambas aceitam as mesmas 12 ou 24 palavras. A mesma mnemônica pode alimentar mais de um processo de derivação específico de uma blockchain.
Carteiras de hardware, contas inteligentes e multisig: exceções importantes
Nem toda carteira é uma simples chave privada associada diretamente a uma conta visível.
Carteira de hardware com duas interfaces
Uma carteira de hardware pode se conectar a mais de uma interface de software compatível. O software pode consultar endereços públicos compatíveis e preparar transações, enquanto o dispositivo físico cuida da autorização. Quando configurado corretamente, isso preserva a separação entre a interface online e as credenciais de assinatura protegidas.
Entretanto, integrações diferentes podem aceitar caminhos de derivação ou redes distintos. Se uma conta Trezor ou Ledger não aparecer após a conexão, confirme dispositivo, passphrase, caminho escolhido e rede aceita antes de concluir que a conta está vazia. O procedimento correto depende do fabricante do hardware e da configuração original da conta.
Nunca use a frase de backup do hardware como senha para conectar o dispositivo a um site. Os materiais oficiais da Ledger e da Trezor alertam que digitar palavras de recuperação em uma carteira conectada à internet pode anular o isolamento de hardware pretendido.
Carteiras de contrato inteligente não são iguais aos endereços-semente de seus proprietários
Em uma carteira multisig ou outra carteira de contrato inteligente, os ativos podem estar em um endereço de conta de contrato governado pela lógica desse contrato. A chave de um assinador é um componente de autorização; não é, por si só, o endereço que guarda todos esses ativos.
A Safe explica que sua interface web não armazena a chave privada do assinador e que o endereço Safe é diferente do endereço de quem assina. Importar a mnemônica de um assinador para uma carteira de software comum pode, portanto, revelar a conta do assinador sem exibir os ativos da Safe como saldo pessoal dele.
Para operar a Safe, é necessário usar uma interface Safe compatível e cumprir as regras atuais de propriedade e assinaturas da conta. Importar um único assinador não contorna um quórum de 2 de 3 nem recupera assinadores ausentes.
Cadastro com redes sociais, passkeys e contas gerenciadas por serviços
Algumas carteiras oferecem cadastro por Google, Apple, passkey, conta inteligente ou assistência de serviço. O procedimento de recuperação pode ser fundamentalmente diferente de inserir uma mnemônica em outro aplicativo. Algumas oferecem chave exportável; outras dependem de autenticação ou recuperação específicas do provedor.
Um botão convencional para importar 12 palavras não é uma solução universal para essas contas. Verifique o método documentado de exportação/recuperação do provedor e entenda quem pode autorizar transações. Não deduza que há autocustódia apenas pela presença de uma tela de login ou pela linguagem publicitária.
Como usar a mesma carteira de criptomoedas em dois aplicativos com segurança
O procedimento mais seguro começa antes de expor qualquer segredo. O objetivo é demonstrar que o segundo aplicativo alcança a conta correta com o menor risco adicional possível.
- Esclareça por que você precisa de uma segunda interface. Se quiser apenas consultar saldos, prefira um explorador confiável ou um recurso watch-only. Se precisar de transações gerenciadas por hardware, prefira uma conexão de hardware compatível.
- Identifique o tipo da carteira original e o método de recuperação. É uma EOA baseada em mnemônica, uma chave individual importada, um assinador de hardware, um contrato Safe ou uma conta gerenciada por serviço? Anote apenas informações não secretas para diagnóstico.
- Confira o suporte documentado pelo segundo aplicativo. Verifique domínio oficial e fonte de download, redes aceitas, caminhos de conta, padrões de recuperação e limitações de contas importadas.
- Verifique o endereço público original. Copie-o do aplicativo original confiável e compare sua atividade no explorador correto. Registre o endereço público e a rede, nunca as palavras-semente.
- Proteja os dispositivos e o backup de recuperação. Atualize sistema operacional e aplicativos legítimos, procure extensões suspeitas e evite computadores compartilhados ou controlados remotamente.
- Escolha o método com menor exposição. Conexão de hardware ou visualização watch-only pode ser preferível a digitar a seed. Importe uma chave privada somente quando compreender a limitação de conta única e justificar o risco.
- Se precisar importar, use o processo local de recuperação do aplicativo autêntico. Nunca digite uma seed em página aberta por anúncio, mensagem direta ou pop-up. Não a envie ao suporte, não a cole em um chatbot nem a guarde em capturas de tela.
- Compare o endereço público exato derivado. Faça isso na rede pretendida e, quando aplicável, considerando tipo de conta, índice e passphrase. Se os endereços não coincidirem, a conta ainda não foi verificada.
- Consulte o saldo em um explorador independente. Confirme a blockchain e o contrato do token, não apenas o valor convertido em dólares mostrado pelos aplicativos.
- Teste somente as funcionalidades necessárias. Em contas de alto valor, não assine uma transação de “verificação” desconhecida. Se for necessário testar a capacidade de assinatura, avalie previamente o que será assinado e suas consequências.
- Documente configurações armazenadas separadamente. Redes, contatos, rótulos, contas importadas localmente e permissões específicas do aplicativo podem exigir nova configuração.
- Mantenha uma forma válida e independente de recuperação. Não exclua a instalação original até verificar o novo método de acesso e saber como restaurar cada conta importante.
Esse processo é deliberadamente conservador. Nenhuma etapa exige transferir todo o saldo para um endereço novo apenas porque você instalou uma segunda interface de carteira.
Protocolo Terenval de verificação sem transferência
Procedimento editorial original: as quatro verificações abaixo formam um registro de evidências que permite distinguir uma importação bem-sucedida de interface de uma movimentação real de fundos.
| Verificação | Antes da importação | Depois da importação | Resultado esperado para a mesma conta inalterada |
|---|---|---|---|
| Endereço público | Registrar endereço exato e rede | Comparar com o segundo aplicativo | Mesmo endereço da conta na rede selecionada |
| Estado no explorador | Registrar altura do bloco/horário e ativos | Consultar novamente o mesmo explorador | Mesmos ativos, salvo atividade real ocorrida na rede no intervalo |
| Histórico de transações | Anotar a última transação legítima | Procurar nova transferência de saída | Nenhuma transferência causada apenas pela importação convencional da seed |
| Modelo de assinatura | Identificar controle por software, hardware ou multisig | Confirmar a autoridade efetiva do segundo aplicativo | Acesso por nova interface sem exposição inesperada de chaves ou mudança de propriedade do contrato |
Se ambos os aplicativos mostrarem um saldo, mas os endereços forem diferentes, isso não comprova que se trata da mesma conta. Se o endereço coincidir, mas as listas de tokens forem diferentes, o estado on-chain normalmente prevalece sobre as duas telas.
Não publique essa planilha com endereços e saldos reais sem o consentimento consciente do usuário; endereços públicos revelam atividade financeira e podem vincular identidades entre serviços.
Usar dois aplicativos de carteira torna suas criptomoedas menos seguras?
Pode tornar, dependendo de como o acesso é acrescentado. Não existe regra matemática de que “dois aplicativos dobram o risco”, mas conceder acesso à frase de recuperação principal a duas instalações de software geralmente cria mais oportunidades de comprometimento do que mantê-la inteiramente offline.
Uma mnemônica pode controlar muitas contas, inclusive ativos não visíveis imediatamente no segundo aplicativo. Malware, extensões maliciosas, aplicativos falsificados, roubo da área de transferência, backups inseguros e engenharia social são ameaças relevantes.
Orçamento de exposição da seed da Terenval: um modelo prático de riscos
Conceito editorial original: Trate cada ocasião em que um segredo é exibido, digitado, copiado, fotografado ou importado como um evento de segurança. Seu orçamento de exposição da seed representa quantos desses eventos você consegue justificar diante das possíveis consequências de um comprometimento.
Trata-se de um modelo de decisão, não de uma pontuação de segurança medida nem de uma garantia criptográfica.
| Objetivo | Prefira, quando houver suporte | Evite |
|---|---|---|
| Consultar saldos em um segundo dispositivo | Visualização watch-only, explorador ou conexão controlada somente para leitura | Revelar a frase principal apenas para consultar o saldo |
| Usar uma conta de hardware em outra interface | Integração oficial de hardware com assinatura no dispositivo | Digitar as palavras-semente do hardware na interface |
| Recuperar uma conta de software após perda do dispositivo | Método legítimo e documentado de recuperação em dispositivo confiável | Sites de terceiros que prometem “sincronizar carteiras” |
| Acessar uma conta adicional | Importação individual de conta compatível, quando justificada | Exportar a seed inteira sem necessidade |
| Retirar ativos de uma seed comprometida | Gerar uma seed nova e independente e fazer transferências on-chain verificadas | Reimportar a seed comprometida e presumir que as chaves foram alteradas |
Uma assimetria importante: Adicionar um segundo aplicativo legítimo não cria um segundo conjunto de fundos, mas expor a frase de recuperação pode criar uma segunda oportunidade de roubo. O benefício é a conveniência; o custo pode ser uma superfície de ataque substancialmente maior.
O que muda se um dos aplicativos for comprometido?
Se dois aplicativos controlam a mesma chave privada, o comprometimento dessa chave em qualquer ambiente pode ameaçar a conta exibida em ambos. Excluir o aplicativo malicioso ou trocar sua senha local não revoga o conhecimento de uma seed vazada. A resposta adequada a uma suspeita de comprometimento da seed normalmente é mover os ativos restantes para endereços independentes e não comprometidos, após considerar cuidadosamente rede, gas, tokens e permissões.
Consulte o guia da Terenval para mover criptomoedas após um comprometimento de segurança para um procedimento específico de migração. Isso difere do acesso normal por dois aplicativos, no qual não é necessária nenhuma transferência.
Face ID, PIN ou senha do aplicativo criam uma nova carteira na blockchain?
Não, para uma conta convencional baseada em mnemônica. A autenticação local protege o acesso a uma instalação. Normalmente, ela não altera a seed nem a conta pública subjacente. Um novo PIN no Aplicativo B não constitui um novo endereço de criptomoedas.
Carteiras com assistência de serviços ou abstração de contas podem ter regras adicionais de credenciais; por isso, siga sempre a documentação de recuperação do provedor específico em vez de presumir que todos os logins funcionam da mesma maneira.
O que não é sincronizado automaticamente entre dois aplicativos?
Uma importação correta pode reproduzir as credenciais de assinatura, mas deixar de fora muitos detalhes próprios do aplicativo.
| Item | Normalmente compartilhado pela blockchain/conta subjacente | Pode permanecer específico de cada aplicativo |
|---|---|---|
| Endereço derivado da mesma chave e do mesmo caminho exatos | Sim | Nome e ordem das contas podem variar |
| Saldo da moeda nativa e transferências on-chain confirmadas | Sim, na mesma rede | Momento da exibição, conversão em moeda fiduciária e indexação podem variar |
| Saldos de tokens ERC-20 e permissões de gasto aprovadas | Sim, como estado da blockchain | Visibilidade de tokens e alertas podem variar |
| NFTs, posições de staking e reivindicações DeFi | A propriedade e o estado on-chain subjacentes persistem | Detecção na carteira, avaliação e interface de protocolo podem variar |
| Senha do aplicativo, PIN e biometria | Não | Sim |
| Nomes personalizados de contas, contatos e anotações | Em geral, não | Sim |
| Redes ativadas, endpoints RPC e tokens | Os ativos subjacentes não mudam | Sim |
| Solicitações de conexão de dApps e permissões de sites | Não são necessariamente propriedades on-chain | Sim |
| Contas e chaves importadas separadamente | As respectivas contas na blockchain persistem | Podem precisar de importação separada novamente |
| Telas de transações pendentes e histórico em cache local | As transações na blockchain continuam sendo a referência | A exibição local de pendências pode variar |
Uma distinção especialmente importante é permissão de conexão da carteira versus autorização de gasto de tokens. Desconectar um site em um aplicativo pode remover a conexão desse site naquele aplicativo, mas não revoga automaticamente uma autorização já concedida a um contrato inteligente na blockchain. O guia oficial de autorizações da MetaMask deixa essa diferença clara.
Para proteger os ativos, examine a autorização real na rede específica. Uma interface de aplicativo diferente não a redefine automaticamente.
O histórico de transações é transferido?
Transferências confirmadas ficam registradas na blockchain correspondente; portanto, uma carteira ou explorador compatível pode recuperá-las. A ordem, o número de registros, a indexação das atividades com tokens e as descrições podem variar, pois cada aplicativo coleta e apresenta os dados de maneira diferente. Registros fora da blockchain — como histórico interno de negociações em uma corretora centralizada ou notas privadas do aplicativo — não têm sincronização garantida.
E quanto a NFTs e posições DeFi?
Possuir um NFT ou ter uma posição registrada em um contrato DeFi não é o mesmo que ver uma lista de tokens na carteira. O segundo aplicativo pode aceitar menos formatos NFT ou protocolos. Em DeFi, alguns ativos permanecem em contratos de staking ou empréstimo, em vez de aparecerem como um saldo líquido de tokens; a ausência de um cartão no painel não significa, por si só, que a posição foi encerrada.
Confira a blockchain e os contratos de protocolo relevantes e desconfie de ferramentas de portfólio não oficiais que solicitem assinaturas ou permissões ilimitadas apenas para “exibir” uma posição.
Por que minhas criptomoedas ou contas não aparecem após a importação?
Não entre em pânico, não redefina a carteira original e não envie um depósito de teste a um endereço desconhecido. Investigue começando pelas evidências menos sensíveis e avançando apenas depois para as configurações mais delicadas.
Caso A: o endereço público é diferente
Isso é principalmente um problema de identidade da conta. Entre as causas possíveis estão:
- Frase de recuperação incorreta ou pertencente a outra carteira.
- Passphrase BIP-39 diferente, inclusive erro de digitação, alteração de maiúsculas/minúsculas ou espaço extra.
- Caminho de derivação ou índice da conta diferente.
- Tipo de conta Bitcoin incompatível: Legacy, SegWit ou Taproot.
- Agrupamento de derivação Solana diferente.
- Conta do Aplicativo A importada separadamente por chave privada.
- Assinador de hardware ou conta Safe confundido com a conta padrão local do aplicativo.
- Provedor de carteira que não aceita o tipo original de chave ou formato de recuperação.
Compare o endereço original e o procedimento oficial de recuperação documentado pelo provedor. A Terenval também oferece uma explicação técnica específica sobre caminhos de derivação e recuperação de carteiras.
Caso B: o endereço coincide, mas um token está invisível
Isso frequentemente é um problema de exibição do ativo. Confira a blockchain exata, os ativos aceitos e o contrato do token. Não selecione um token apenas pelo símbolo, que pode ser imitado por um contrato falso.
As orientações oficiais de solução de problemas da MetaMask recomendam confirmar rede e explorador de blocos e, depois, avaliar possíveis limitações de detecção ou exibição de tokens. Adicione um token personalizado somente após conferir independentemente seu endereço de contrato em fontes confiáveis.
Caso C: o endereço e a rede coincidem, mas os valores exibidos são diferentes
As possíveis explicações incluem dados desatualizados de RPC ou indexador, diferenças nos preços dos tokens, casas decimais não reconhecidas, transações pendentes ou um aplicativo agregando várias redes. Compare as quantidades reais dos tokens e as transações confirmadas, em vez de tratar estimativas totais diferentes em dólares como prova de fundos desaparecidos.
Se o estado da blockchain coincidir com um aplicativo, mas não com o outro, investigue a sincronização e a fonte de dados do segundo. Evite aprovar uma transação desconhecida para “atualizar” o saldo.
Caso D: as contas antigas continuam ausentes após restaurar a seed
Algumas carteiras restauram contas em sequência e podem interromper a descoberta ao encontrar uma conta não utilizada. O guia da MetaMask para restaurar várias contas descreve esse comportamento. Outras carteiras podem adotar regras diferentes.
Lembre-se também de que não há garantia de que chaves importadas separadamente façam parte do backup da mnemônica principal. Reconstrua seu inventário original de contas antes de presumir que uma frase de recuperação abrange todas elas.
Caso E: você consegue ver a carteira, mas não consegue enviar
Você pode ter adicionado um endereço watch-only, conectado um assinador de hardware que não está mais disponível, aberto uma Safe que exige mais autorizações ou importado credenciais que não correspondem ao endereço exibido. Uma conta pode estar visível sem conceder autoridade para gastar.
Nunca tente provar seu controle enviando fundos a um destinatário desconhecido. Use a documentação oficial e um procedimento de assinatura cuidadosamente revisado apenas quando necessário.
Auditoria operacional de dois aplicativos da Terenval: planilha original
Uma correspondência de endereços resolve a questão básica de identidade, mas não elimina todos os riscos operacionais. Esta planilha foi criada para pessoas que realmente pretendem usar a mesma EOA regularmente pelo Aplicativo A e pelo Aplicativo B.
| Controle | Pergunta | Prática mais segura |
|---|---|---|
| Autoridade de assinatura | Quais aplicativos ou dispositivos podem assinar por esta conta exata? | Mantenha um inventário privado das interfaces confiáveis; nunca inclua palavras secretas |
| Ações pendentes | Os aplicativos podem preparar transações concorrentes? | Confira transações pendentes e nonce da rede antes de tentar novamente |
| Autorizações de gasto | Quais permissões on-chain já foram concedidas a terceiros? | Examine permissões em cada rede; revogue deliberadamente as indesejadas |
| Acesso a dApps | Quais sites estão conectados em cada aplicativo? | Analise as permissões locais separadamente das autorizações on-chain |
| Atualizações dos dispositivos | As duas instalações são legítimas e estão atualizadas? | Instale a partir de fontes oficiais verificadas; remova extensões suspeitas |
| Backups | É possível recuperar todas as contas sem depender de nenhum dos aplicativos? | Diferencie contas derivadas de mnemônica, importadas separadamente, de hardware e inteligentes |
| Privacidade | Dois fornecedores agora processam metadados do mesmo endereço? | Considere a vinculação entre endereços e as implicações de telemetria |
| Resposta a emergências | E se a seed ou o dispositivo for comprometido? | Prepare uma estratégia de migração para nova seed, em vez de depender da desinstalação de um aplicativo |
Por que a linha sobre privacidade importa
Um endereço público não é uma chave privada, mas as atividades vinculadas a ele são rastreáveis. Vários serviços, sites e fornecedores de análise podem associar usos repetidos do mesmo endereço a contas, identificadores de dispositivos ou comportamentos. Usar mais aplicativos não cria automaticamente novas fronteiras de privacidade on-chain.
Se a privacidade for importante, considere a separação intencional de contas, controles compatíveis das carteiras e os compromissos envolvidos na reutilização de endereços públicos. Não presuma que outra interface torne as transações anônimas.
Evite contar seus ativos duas vezes
Uma consequência frequentemente ignorada no acompanhamento do portfólio: se o Aplicativo A e o Aplicativo B mostrarem o mesmo endereço com US$ 5.000 em tokens, você possui US$ 5.000 desses ativos, não US$ 10.000. Isso importa para a contabilidade pessoal, registros fiscais, análises de carteiras e serviços que contabilizam o número de “carteiras gerenciadas”.
O identificador contábil adequado é a combinação exclusiva de rede/conta ou endereço e ativo relevante, com atenção às contas inteligentes e representações entre blockchains. Um endereço visualizado em dois aplicativos não representa duas contas independentes com fundos.
Seis cenários práticos: o que realmente muda?
São exemplos educacionais hipotéticos, não relatos de testes de compatibilidade de importação com Terenval nem instruções para expor seus segredos.
Cenário 1: usuário da MetaMask deseja outra interface Ethereum
Um usuário mantém ETH em uma conta Ethereum convencional derivada de seed. Outra carteira de software compatível reconstrói a mesma conta e mostra o mesmo endereço 0x.
O que muda: A interface, as configurações armazenadas localmente e a exposição de segurança. O que não muda: O saldo de ETH, a propriedade dos tokens e o histórico de transações no Ethereum.
Melhor verificação: Compare os endereços públicos completos e o estado no explorador. Nenhuma transferência é necessária. Não presuma que as redes aceitas ou os recursos avançados sejam idênticos.
Cenário 2: as mesmas 12 palavras mostram uma carteira Bitcoin vazia
O Aplicativo A usava Native SegWit; o Aplicativo B utiliza Legacy ou outro índice de conta como padrão. A mnemônica está correta, mas o conjunto de endereços examinado é diferente.
O que muda: A ramificação de conta exibida. O que não muda: As saídas Bitcoin controladas pelas chaves originais. Elas continuam na blockchain.
Melhor verificação: Consulte tipos de script Bitcoin e caminhos aceitos pela carteira usando documentação oficial, além dos endereços públicos conhecidos da conta. Não cole o backup em uma calculadora online de caminhos.
Cenário 3: uma conta Solana não aparece após a importação
O aplicativo de origem e o aplicativo de destino utilizam caminhos de derivação Solana diferentes, ou a conta antiga havia sido importada separadamente com uma chave privada.
O que muda: Qual endereço é derivado ou descoberto. O que não muda: Os ativos on-chain da conta Solana.
Melhor verificação: Compare o endereço original com os caminhos e índices de conta compatíveis. Siga a documentação verificada do fornecedor. Se necessário, continue usando o método original de acesso seguro.
Cenário 4: usuário deseja visualizar uma conta Ledger em extensão de navegador
A extensão compatível aceita a interface de assinatura do dispositivo de hardware. O usuário pode consultar a conta e autorizar transações no próprio dispositivo, sem digitar as palavras de recuperação.
O que muda: A interface de visualização e assinatura. O que não muda: O isolamento de hardware pretendido para a chave privada, desde que a integração seja autêntica e usada corretamente.
Melhor verificação: Confirme o endereço derivado do hardware e só assine depois de conferir os detalhes da transação na tela do dispositivo. Se um site desconhecido solicitar as 24 palavras, interrompa a operação.
Cenário 5: usuário importa a seed de um proprietário da Safe e não vê os tokens da Safe
A EOA restaurada é um assinador autorizado, mas os ativos estão em um endereço de contrato Safe separado. A carteira comum mostra os ativos pessoais do proprietário, não os da Safe.
O que muda: O acesso à chave de um assinador. O que não muda: As regras de propriedade, o limite de assinaturas ou o endereço do contrato.
Melhor verificação: Identifique o endereço do contrato Safe e use uma interface Safe oficial compatível. Não presuma que possuir uma chave de assinatura equivale a controlar um contrato multisig.
Cenário 6: dois aplicativos preparam transações simultaneamente por engano
O Aplicativo A envia uma transferência Ethereum. Antes da confirmação, o Aplicativo B prepara outra transação usando uma visão desatualizada do nonce da conta. Uma delas pode permanecer pendente, ou o usuário pode encontrar uma substituição ou conflito de nonce.
O que muda: O estado de gerenciamento das transações e possíveis taxas. O que não muda: A identidade da conta subjacente.
Melhor verificação: Consulte um explorador confiável e as transações pendentes atuais. Evite novas tentativas às cegas. Em operações importantes, utilize uma interface de assinatura ativa por vez.
Importar uma carteira versus criar outra versus transferir fundos
Essas três ações têm implicações financeiras e de segurança diferentes.
| Ação | Altera o endereço na blockchain? | Exige transferência on-chain? | Altera as credenciais de controle? | Objetivo típico |
|---|---|---|---|---|
| Importar a mesma chave/seed em aplicativo compatível | Não, para a conta correspondente | Não | Geralmente acrescenta outro local capaz de acessar a mesma credencial | Usar outra interface |
| Conectar assinador de hardware existente | Não, para a conta de hardware correspondente | Não | A chave privada deve permanecer no dispositivo | Outra interface preservando o isolamento do assinador |
| Adicionar endereço watch-only | Não | Não | Não acrescenta autoridade de assinatura | Monitoramento somente para leitura |
| Criar carteira realmente nova com seed independente | Sim, para contas derivadas dessa seed | Não, por si só | Sim | Separar identidade e domínio de segurança |
| Transferir criptomoedas para endereço novo | Geralmente, sim | Sim | Os fundos passam ao controle do destinatário | Migração, pagamento ou resposta a incidente |
| Fazer bridge de ativos para outra blockchain | Pode alterar representação/rede | Sim, ou etapas entre redes específicas do protocolo | Depende da bridge e do destinatário | Movimentar valor entre redes |
O erro comum é presumir que “importar” é o mesmo que “migrar”. Não é. Um comprometimento de segurança não é resolvido importando o segredo comprometido em outro aplicativo. Criar uma carteira nova e independente e transferir os ativos restantes é uma operação separada e intencional.
Para uma explicação simples da diferença entre a interface de uma conta e seus ativos on-chain, consulte O que é uma carteira de criptomoedas e o que ela armazena?. Para transferências de emergência, leia nosso guia de migração de carteira comprometida.
É possível usar a mesma carteira no celular e no computador?
Sim, se a implementação da carteira e o método de recuperação forem compatíveis com os dois ambientes. Um dispositivo pode usar aplicativo móvel e o outro uma extensão de navegador. Ambos podem acessar a mesma conta na blockchain.
Isso não significa que todas as configurações sejam sincronizadas. Alguns ecossistemas de carteiras oferecem sincronização gerenciada de configurações selecionadas ou contas importadas, enquanto outros exigem importar cada chave separada e reconfigurar redes de forma independente. A MetaMask e a Phantom documentam regras diferentes de recuperação e sincronização, que podem mudar entre versões.
Pense assim: a conta na blockchain é compartilhada; a instalação não é necessariamente compartilhada.
Se o computador for menos seguro que o celular, importar a seed completa nele pode ser uma troca ruim. Prefira assinatura por hardware ou interface somente para leitura quando possível. Lembre-se também de que dois aplicativos diferentes no mesmo dispositivo comprometido não criam duas barreiras de segurança independentes.
O que acontece se você excluir um dos aplicativos de carteira?
Excluir um aplicativo não apaga ativos da blockchain, não revoga uma autorização concedida a contrato inteligente, não altera a chave privada nem reverte uma transação confirmada.
Entretanto, a exclusão pode apagar dados locais: armazenamento de chaves protegido por PIN, contatos, redes personalizadas, chaves privadas importadas localmente, nomes de contas ou registros específicos do aplicativo. Se não houver credenciais válidas de recuperação nem assinador autorizado disponível, o usuário pode perder acesso mesmo que a blockchain continue registrando os fundos.
Antes de desinstalar qualquer carteira, confirme que você possui um método correto e seguro de recuperação para cada conta utilizada, inclusive chaves individuais importadas, passphrases de hardware e configurações de assinadores de contas inteligentes.
Se você suspeitar que a seed da carteira foi comprometida, desinstalar o aplicativo não basta para protegê-la. O invasor pode continuar com uma cópia do segredo.
Você deve importar sua carteira existente para o Terenval Wallet?
O Terenval Wallet é um produto voltado à autocustódia; os princípios gerais deste guia ajudam a avaliar a importação para qualquer aplicativo de carteira. A decisão adequada, porém, depende do suporte verificado na versão específica para o tipo de credencial, blockchain, caminho de derivação e funcionalidades de conta desejadas.
Não presuma que o Terenval Wallet seja compatível com todas as redes, formatos de recuperação, passphrases, assinadores de hardware ou carteiras de contrato inteligente mencionados neste artigo educacional. Confira primeiro os controles de importação do aplicativo atual e sua documentação oficial. Se determinado tipo não for aceito ou confirmado, evite tentar uma recuperação sem suporte.
Para quem já possui criptomoedas em outra carteira, uma importação compatível bem-sucedida pode oferecer mais uma interface para os mesmos ativos existentes na blockchain, sem exigir nova transferência. Ela não cria tokens adicionais, não garante que todos os ativos ou posições DeFi sejam exibidos e não significa que importar seja a opção mais segura.
Nossa recomendação editorial é deliberadamente neutra em relação ao produto: a segurança e a identidade exata da conta são mais importantes do que a facilidade de cadastro. Os usuários nunca devem fornecer mnemônica ou chave privada a funcionários da Terenval, canais de suporte, mensagens em redes sociais ou sites de terceiros. O único procedimento adequado de recuperação é aquele verificado dentro de um aplicativo confiável e compatível; usuários de hardware devem preferir integrações de assinatura protegida, em vez de expor o backup.
Consulte o site oficial do Terenval Wallet para conhecer as informações atuais do produto. O conteúdo acima não representa uma afirmação de que determinada versão da Terenval tenha sido testada independentemente com todas as outras carteiras.
Perguntas frequentes sobre usar uma carteira de criptomoedas em dois aplicativos
1. Posso usar a mesma carteira de criptomoedas em dois aplicativos ao mesmo tempo?
Sim, se os aplicativos forem compatíveis com a mesma conta e o mesmo modelo de assinatura. Ambos podem mostrar o mesmo endereço na blockchain e seus ativos. Eles não criam saldos duplicados. Envios simultâneos de transações podem entrar em conflito; portanto, verifique as transações pendentes antes de assinar pelos dois aplicativos.
2. Importar minha carteira vai transferir minhas criptomoedas?
Normalmente, não. Importar uma seed ou chave privada convencional estabelece acesso às contas já existentes na blockchain. Não é uma transferência. Um produto que solicita enviar ativos, fazer bridge de tokens ou assinar uma transação que movimente fundos está realizando outra operação, que exige análise cuidadosa.
3. A importação de uma carteira custa taxas de gas?
A importação normal de uma seed ou chave privada compatível não exige transação on-chain e, portanto, não gera taxa de gas por si só. Enviar ativos, revogar permissões, implantar uma conta inteligente ou realizar outras operações on-chain pode envolver taxas de rede.
4. Os dois aplicativos mostrarão o mesmo saldo?
Eles devem se referir ao mesmo saldo subjacente quando exibirem exatamente o mesmo endereço na mesma rede. As listas de tokens, preços, indexação e agregação de contas podem variar. Confira as quantidades em um explorador confiável, em vez de comparar apenas os totais estimados em moeda fiduciária.
5. Posso importar minha carteira MetaMask para outro aplicativo?
Possivelmente, se o aplicativo de destino aceitar o método de recuperação original e derivar a mesma conta. A MetaMask documenta importação por frase-semente e por chave individual, mas a compatibilidade de terceiros não pode ser deduzida apenas dos nomes dos produtos. Compare os endereços e mantenha a frase em segredo.
6. Posso usar MetaMask e Trust Wallet com o mesmo endereço?
Em princípio, contas baseadas em mnemônicas ou chaves privadas compatíveis podem ser acessadas em mais de um aplicativo, inclusive de marcas diferentes. O aparecimento da conta exata depende das redes e regras de derivação aceitas por ambos. Este artigo não afirma que todas as versões dos dois produtos tenham sido testadas para compatibilidade universal.
7. Preciso criar uma carteira nova no segundo aplicativo?
Não, se o objetivo for acessar uma conta compatível existente e o aplicativo oferecer um processo legítimo de importação ou conexão de hardware. Escolher “criar nova carteira” normalmente gera credenciais novas e outra conta, não uma cópia do endereço antigo.
8. A mesma frase-semente de 12 palavras pode funcionar em carteiras diferentes?
Frequentemente, sim, quando as carteiras usam métodos compatíveis de recuperação e derivação BIP-39, mas isso não é uma garantia universal. O aplicativo precisa aceitar a lista de palavras, a passphrase opcional, a moeda pretendida e o caminho. Alguns produtos utilizam outros sistemas de backup.
9. Por que a mesma frase-semente gerou outro endereço?
Causas comuns incluem passphrase BIP-39 adicional, caminho de derivação diferente, outro índice de conta, tipo de script Bitcoin ou agrupamento de contas Solana. Também é possível que a seed esteja errada ou que haja confusão entre a conta principal e outra importada separadamente. Não transfira ativos antes de identificar a causa real da diferença.
10. Dois aplicativos diferentes podem usar o mesmo endereço Ethereum?
Sim, quando utilizam a mesma chave de assinatura EOA. O mesmo endereço hexadecimal também pode aparecer em redes EVM compatíveis, mas cada blockchain possui ativos e permissões diferentes. Contas de contrato inteligente e comportamentos de implantação específicos de cada rede exigem verificações adicionais.
11. O mesmo endereço de carteira é válido em todas as blockchains?
Não. Redes EVM compatíveis frequentemente compartilham o formato de endereço para chaves EOA convencionais, mas Bitcoin, Solana e outras redes têm regras diferentes de contas e endereços. Mesmo endereços visualmente idênticos em blockchains separadas não significam que houve transferência de valor entre elas.
12. Por que meus bitcoins não aparecem depois de importar a carteira?
O novo aplicativo pode estar examinando outro tipo de conta, caminho ou conjunto de endereços. Verifique suporte a Native SegWit, Legacy e Taproot, índices de conta e regras de descoberta. Carteiras Bitcoin normalmente gerenciam vários endereços; comparar apenas o endereço de recebimento mais recente não basta.
13. Por que meu endereço Solana é diferente com a mesma frase?
Caminhos de derivação e agrupamentos de contas Solana diferentes podem produzir endereços distintos. Confirme a conta original e os caminhos aceitos pelo aplicativo de importação por meio da documentação oficial. Isso não significa necessariamente que os ativos tenham sido perdidos ou transferidos.
14. E se eu tiver importado apenas a chave privada?
Normalmente, você importou uma conta de assinatura, não toda a coleção de contas derivadas da seed. As demais podem não aparecer, e restaurar posteriormente a seed principal do segundo aplicativo pode não restaurar essa chave importada de forma independente. Mantenha um backup seguro da chave real que controla os ativos.
15. Meus tokens aparecerão automaticamente na segunda carteira?
Nem sempre. A detecção de tokens, listas de contratos personalizados, configurações de rede e suporte a blockchains podem variar. Primeiro, verifique o endereço da conta e a rede e o contrato reais do token em uma fonte confiável.
16. Posso adicionar o mesmo endereço público como carteira watch-only?
Sim, quando o aplicativo oferece contas somente para visualização. Ele pode mostrar a atividade sem conceder autoridade de assinatura. Isso não é o mesmo que importar a chave privada e não permite, por si só, movimentar ativos.
17. É seguro importar a frase-semente de uma carteira de hardware para um aplicativo?
Isso pode anular a separação de segurança pretendida pelo hardware, e os principais fabricantes desaconselham a digitação rotineira da frase em software conectado à internet. Prefira integrações oficiais de carteiras de hardware. Apenas circunstâncias especializadas de recuperação emergencial justificariam considerar alternativas, e elas exigem um plano de segurança separado.
18. Posso usar minha Ledger ou Trezor com duas interfaces de carteira?
Muitas vezes, sim, com integrações e redes compatíveis. O dispositivo pode autorizar transações enquanto diferentes aplicativos fornecem a interface. Confirme o endereço derivado do assinador e verifique as transações no dispositivo físico; não digite o backup em formulários comuns de navegador.
19. Importar uma carteira recupera uma conta multisig Safe?
Importar a seed de um proprietário pode restaurar esse assinador, mas não automaticamente a conta de contrato Safe separada nem seu conjunto completo de assinadores. Acessar a Safe exige interface compatível e cumprimento do quórum de autorização definido pelo contrato.
20. As senhas da carteira ou configurações de Face ID são transferidas?
Normalmente, não. PINs do dispositivo, senhas do aplicativo e biometria são controles próprios de cada instalação. Em contas convencionais baseadas em seed, eles não alteram a conta on-chain. Carteiras gerenciadas por serviço podem ter regras adicionais de login e recuperação.
21. Dois aplicativos compartilharão o histórico de transações?
As transações confirmadas fazem parte do estado público da blockchain e podem ser consultadas por interfaces compatíveis. Anotações locais, registros em cache, rótulos personalizados e histórico de corretoras fora da blockchain podem não ser sincronizados.
22. Usar um segundo aplicativo revoga autorizações existentes de tokens?
Não. Permissões de contratos inteligentes são estado da blockchain, não uma preferência local simples da interface da carteira. Em geral, uma autorização permanece até ser alterada ou revogada por uma operação on-chain apropriada. Verifique a rede e o ativo específicos antes de concluir que uma permissão desapareceu.
23. Se eu desconectar uma dApp em um aplicativo, ela será desconectada em todos?
Não necessariamente. O estado de conexão com sites e as permissões da carteira podem ser locais a cada aplicativo, enquanto as autorizações de tokens são registradas separadamente na blockchain. Revise as permissões em cada carteira e examine de modo independente as autorizações on-chain.
24. Posso enviar criptomoedas pelos dois aplicativos?
Se ambos tiverem poder de assinatura válido, sim. Entretanto, ambos gastam do mesmo saldo, e transações sobrepostas podem encontrar conflitos de nonce ou de pendências em redes baseadas em contas. Consulte o explorador e evite novas tentativas simultâneas às cegas.
25. Se eu excluir o aplicativo original, perderei minhas criptomoedas?
Excluir uma interface não apaga ativos da blockchain. Mas você pode perder o acesso prático se não restar um backup válido ou assinador disponível, especialmente no caso de chaves importadas separadamente, passphrases de hardware ou contas inteligentes. Confira o processo de recuperação antes de desinstalar.
26. Importar para uma nova carteira remove o acesso do aplicativo antigo?
Não, em uma importação comum de carteira de software. Ambas as cópias podem continuar assinando enquanto as respectivas instalações mantiverem as chaves. Remover uma instalação não invalida criptograficamente outra cópia conhecida do mesmo segredo.
27. Posso mudar a frase-semente simplesmente trocando de aplicativo?
Não. A importação preserva as credenciais originais da conta correspondente. Se a seed tiver sido exposta, a solução usual é criar uma carteira nova e independente e transferir os ativos deliberadamente, não apenas trocar de interface.
28. Posso usar uma carteira no celular e no computador?
Sim, dependendo do suporte do produto e do tipo de conta. A conta pode ser a mesma, enquanto os dados locais dos aplicativos diferem. Uma interface de desktop com hardware seguro ou uma configuração watch-only pode ser preferível a digitar a frase completa de recuperação em outro dispositivo conectado.
29. Por que consigo ver o saldo, mas não sacar?
Entre as possíveis causas estão acesso watch-only, assinador de hardware indisponível, chave privada diferente, quórum Safe, tipo de conta ausente ou aplicativo incapaz de assinar para aquele ativo. Visualizar um endereço ou saldo não comprova autoridade de assinatura.
30. O Terenval Wallet permite importar qualquer carteira de criptomoedas?
Não se deve afirmar compatibilidade universal. Confira os formatos de importação, redes, caminhos e tipos de conta aceitos pela versão atual do Terenval antes de tentar. A importação bem-sucedida deve ser confirmada pelo endereço público exato e pelo estado on-chain, não presumida por uma tela de configuração concluída.
Checklist final: antes de usar uma carteira em dois aplicativos
- [ ] Sei se minha conta original utiliza mnemônica, chave individual, assinador de hardware ou lógica de conta inteligente.
- [ ] Confirmei a origem oficial do segundo aplicativo e seu suporte ao meu tipo de conta/recuperação.
- [ ] Optei por watch-only ou conexão de hardware quando são alternativas mais seguras e suficientes.
- [ ] Não forneci frase-semente, chave privada ou passphrase a um site, mensagem ou pessoa do suporte.
- [ ] Comparei o endereço público completo da rede e do tipo de conta corretos.
- [ ] Confirmei os ativos e o estado das transações em um explorador de blocos independente e confiável.
- [ ] Verifiquei outros índices de conta relevantes, listas de tokens, redes personalizadas e suporte às blockchains.
- [ ] Entendo que um saldo on-chain mostrado em dois aplicativos continua sendo um único saldo.
- [ ] Analisei separadamente autorizações on-chain, transações pendentes e permissões locais de dApps.
- [ ] Mantenho uma estratégia segura e completa de recuperação para cada conta derivada de seed, importada, de hardware ou inteligente.
Conclusão essencial: Usar a mesma carteira de autocustódia em dois aplicativos compatíveis normalmente significa portabilidade de acesso, não movimentação de dinheiro. O critério mais seguro de sucesso é a conta exata correta, com ativos on-chain verificados e um modelo de segurança em que você ainda confia. Se a segunda interface não demonstrar os três pontos, interrompa e investigue antes de assinar ou transferir.
Fontes e notas de verificação
As especificações primárias e os documentos oficiais dos fornecedores a seguir fundamentam as afirmações técnicas. Os recursos dos produtos e as redes aceitas podem mudar; portanto, consulte a documentação atual dos respectivos fornecedores antes de agir.
- Ethereum.org — Como usar carteiras Ethereum. Explicação oficial das carteiras como interfaces, acesso em vários dispositivos e diferenças entre redes.
- Ethereum.org — Contas Ethereum. Nonces, contas de propriedade externa e contas de contratos inteligentes.
- Bitcoin BIPs — BIP-39. Conversão de mnemônica em seed, passphrase opcional e considerações sobre listas de palavras.
- Bitcoin BIPs — BIP-44. Caminhos hierárquicos de derivação e descoberta de contas.
- Bitcoin BIPs — BIP-86. Exemplo de derivação de contas Taproot.
- MetaMask — Conectar ou importar carteira existente. Importação por seed versus chave privada; a importação não movimenta ativos.
- MetaMask — Importar frases-semente de outras carteiras. Limitações de caminhos de derivação e compatibilidade.
- MetaMask — Restaurar carteira em vários dispositivos. Descoberta de contas e necessidade de readicionar contas importadas independentemente.
- MetaMask — Tokens ausentes ou saldo incorreto. Diagnóstico com exploradores, tokens e redes.
- MetaMask — Revogar permissões de contratos inteligentes. Diferença entre desconexão local e permissões on-chain.
- Phantom — Adicionar outra carteira. Frase de recuperação, chave privada, watch-only e conexão de hardware.
- Phantom — Caminhos de derivação aceitos. Exemplos em Solana, EVM e Bitcoin.
- Phantom — Solução de problemas de importação. Diferenças de caminhos de derivação.
- Trezor — Não consigo ver minhas criptomoedas. Diagnóstico de passphrase e recuperação de contas.
- Trezor — Gerenciar contas. Diferenças entre tipos de conta e scripts Bitcoin.
- Trezor — Aplicativos de carteira de terceiros. Assinatura por hardware sem importação convencional da seed em software.
- Ledger Support — Gerenciar ativos se o dispositivo falhar. Alertas sobre exposição da seed de hardware e alternativas emergenciais.
- Safe — Por que conectar uma carteira assinadora?. Conta de contrato versus endereço do assinador.
- Safe — O que é Safe?. Estrutura de contas multisig e limites de assinaturas.
Metodologia editorial, análise original e segurança
Data da revisão editorial: 1º de novembro de 2026. Este guia atemporal reúne padrões primários de blockchain e documentação oficial de suporte de fornecedores, distinguindo princípios gerais de interoperabilidade dos detalhes de implementação específicos de cada carteira. Termos como “pode”, “normalmente” e “quando houver suporte” são deliberados: nenhuma BIP ou aplicativo garante que todas as redes, contas importadas, passphrases, dispositivos de hardware e contas inteligentes possam ser restaurados em qualquer produto.
Análise original da Terenval: O Teste de Cinco Camadas para a Mesma Carteira, o Protocolo de Verificação sem Transferência, o Orçamento de Exposição da Seed, a Auditoria Operacional de Dois Aplicativos e os casos ilustrativos de diagnóstico são estruturas editoriais criadas para este artigo. Não são especificações de fornecedores, avaliações de segurança certificadas, resultados estatísticos externos nem funcionalidades incorporadas ao produto. Sua utilidade está em separar identidade das credenciais, derivação de endereços, estado da rede, comportamento de exibição e exposição de segredos — questões frequentemente reduzidas à afirmação incorreta de que “a mesma seed sempre mostra o mesmo saldo”.
Limites de segurança e financeiros: Uma frase-semente, chave privada ou passphrase opcional nunca é necessária para que um site editorial, atendente de suporte ou ferramenta de busca verifique um saldo público na blockchain. Um comprometimento conhecido ou suspeito exige resposta diferente de uma importação comum entre aplicativos. Este artigo não recomenda digitar backups de recuperação de hardware em software conectado à internet. Não promete compatibilidade entre carteiras, recuperação de ativos, retornos financeiros, segurança automática ou experiência de usuário idêntica.
Neutralidade da Terenval: O Terenval Wallet é mencionado como exemplo relevante de autocustódia e contexto educacional, não como implementação confirmada de todas as funcionalidades discutidas. Os links educacionais para Terenval Answers são separados das evidências técnicas que sustentam afirmações específicas sobre carteiras. O material oferece informações gerais, não aconselhamento individualizado em cibersegurança, finanças, impostos ou direito.