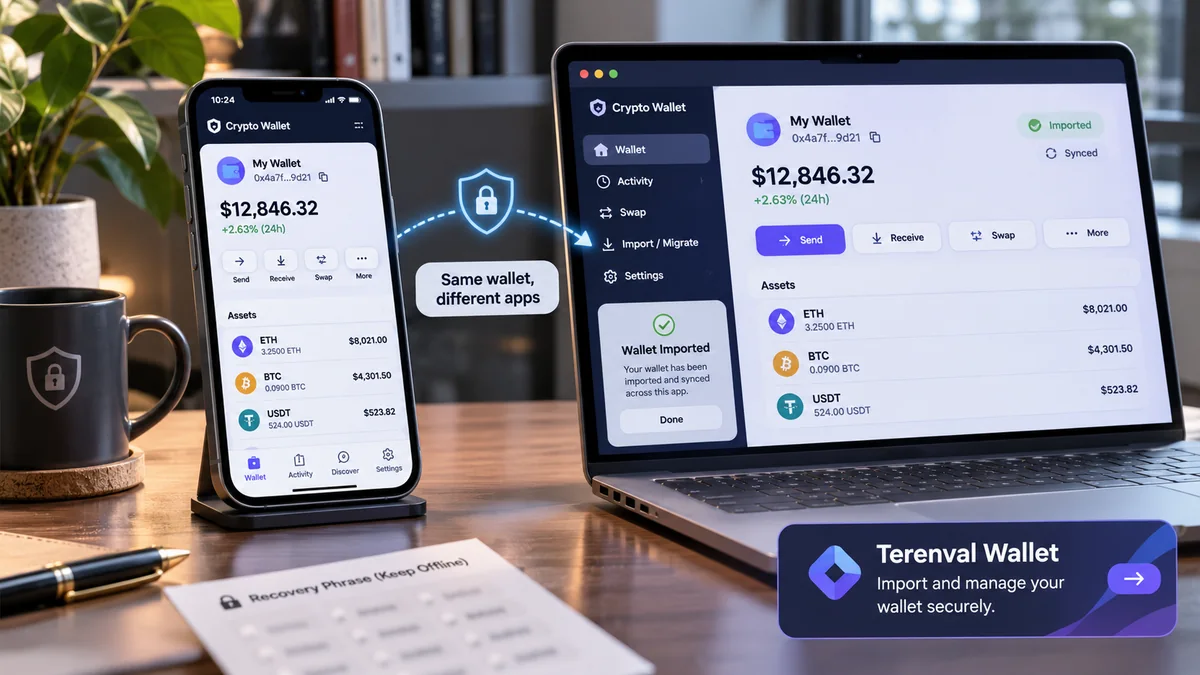
はい。互換性のある2つのウォレットアプリで、同じ自己管理型の暗号資産アカウントを同時に利用できる場合が多くあります。 両方のアプリが同じブロックチェーンアカウントの秘密鍵を扱うなら、それぞれは同じオンチェーン資産を操作するための異なる画面であり、資金が2倍に増えるわけではありません。既存ウォレットの通常のインポートには、ブロックチェーン上の送金も、ネットワーク手数料も、アドレス変更も必要ありません。
ただし、「同じリカバリーフレーズ」を使ったからといって、同じアカウントがすべて表示されるとは限りません。別のアプリが異なる導出パスを使ったり、Bitcoinの別のアドレス形式を表示したり、対応ネットワークやトークンを表示しなかったり、追加のBIP-39パスフレーズを要求したりする場合があります。ハードウェアウォレット、Safeのマルチシグ、アプリ管理型アカウントではアクセス方式自体が異なることもあります。何より、2つ目のソフトウェアアプリにシードフレーズを入力すると、価値の高い同じ秘密情報を別の環境にもさらすことになります。
結論: 2つ目のアプリが既存の復元方式に対応し、同じアカウントを導出できるなら、通常は同じ自己管理型ウォレットを両方から利用できます。暗号資産はブロックチェーン上に残り、両方のアプリが同じ残高を参照します。まず正しいネットワーク上で公開アドレスを比較し、信頼できるブロックチェーンエクスプローラーで残高を確認してください。 ハードウェアウォレットを接続するためだけに、復元フレーズをウェブサイトや通常のソフトウェアウォレットへ入力してはいけません。アドレスが異なる場合は、導出パス、アカウント番号、パスフレーズを調べる前に、表示を「直す」目的で資金を移さないでください。
複数アプリでの利用を理解するには、アカウントの鍵、アドレス、資産が存在するネットワーク、表示するアプリ、鍵を守るセキュリティ境界の5つを区別することが重要です。本ガイドでは、一次資料と具体例に基づき、これらの違いを確認するTerenval独自の診断手法を紹介します。
重要なポイント
- 2つのウォレットアプリは2つの残高を生みません。 同一アカウントを操作する別々のインターフェースです。
- インポートは送金ではありません。 資産は元のオンチェーンアドレスに残り、通常はトランザクションもガス代も発生しません。
- リカバリーフレーズだけで互換性は決まりません。 導出パス、パスフレーズ、アカウント番号、スクリプト形式、対応ネットワークが重要です。
- 秘密鍵のインポートは通常、階層型ウォレット全体ではなく1アカウント分です。 同じシードから作られた別アカウントは表示されないことがあります。
- 閲覧専用(watch-only)アドレスは残高を表示しますが送金できません。 ハードウェア署名機の接続も、復元フレーズを公開することとは異なります。
- Ethereum/EVMとBitcoinでは仕組みが異なります。 通常のEVMアカウントは対応ネットワーク間で同じアドレスを使うことが多い一方、BitcoinにはLegacy、SegWit、Taprootなど別系統があります。
- Solanaのアカウント検出には独自の規則があります。 同じシードでも導出パスが異なれば別のアドレスに見えます。
- トークンが見えないことは、インポートで資産が消えた証拠ではありません。 まずエクスプローラーでアドレスとネットワークを確認してください。
- オンチェーンの承認はアプリを変えても残ります。 トークンの許可枠、プロトコルへの預入、取引履歴は自動的に消去されません。
- アプリのパスワード、生体認証、ラベル、連絡先は引き継がれない場合があります。 オンチェーンアカウントは同じでもローカル設定は別です。
- 別のソフトウェアアプリへのインポートは秘密情報の露出先を増やします。 不正拡張機能や感染した端末が共通アカウントを危険にさらします。
- 1つのアプリを削除してもオンチェーン資産は消えません。 ただし、署名手段とバックアップをすべて失えばアクセスできなくなります。
- 無関係な復元サイトは使用しないでください。 シードフレーズを知った第三者は派生アカウントを支配できる可能性があります。
- すべてのウォレットの互換性を保証する仕組みはありません。 種類、ネットワーク、インポート方法を実際に確認してください。
同じ暗号資産ウォレットを異なる2つのアプリで本当に使える?
ブロックチェーンアカウントは、スマートフォンやブラウザーに表示されるアプリアイコンの中に存在するわけではありません。一般的な自己管理型ウォレットでは、アプリが署名用の認証情報を保管または利用し、ネットワークやインフラ提供者からチェーンデータを取得します。互換性のある別のアプリでも同じ鍵と公開アドレスを導出でき、記録されている残高を読み取れます。
Ethereum.orgのウォレット利用ガイドは、複数端末で同じアドレスを利用できること、アカウントの状態はアプリではなくブロックチェーンにあることを説明しています。MetaMaskの既存ウォレット取り込みガイドも、既存の復元フレーズをインポートしても資産はオンチェーンで移動しないとしています。
例えばEthereumアドレスに0.75 ETHとUSDC残高があるとします。アプリAがそのアドレスを表示し、アプリBで互換性のある正しい認証情報をインポートしてEthereum Mainnetを選びます。アプリBが同じアドレスを導出したなら、表示される0.75 ETHはまったく同じ0.75 ETHであり、別に0.75 ETH増えたのではありません。両方から0.75 ETHずつ独立して使うことはできず、どちらの操作も同じ残高に反映されます。
画面は異なる可能性があります。USDCを自動検出したりNFT画像や複数チェーンの残高をまとめて表示したりするアプリもあれば、正しいネットワークの有効化や検証済みトークンの追加までETHしか表示しないアプリもあります。見た目の違い自体は所有権を変えません。
インポートすると保有コインはどうなる?
通常、コインには何も起こりません。2つ目のアプリがアカウントにアクセスできるようになるだけで、新しいアドレスへ送金する指示は出しません。従来型の復元フレーズを取り込むだけならトランザクションハッシュもネットワーク手数料も発生しません。
ただし、製品によって「インポート」と呼ぶ機能が異なる場合があります。アカウント統合、移行取引、スワップ、ブリッジ、コントラクトアカウントの新規作成などは別の操作です。送金の承認やガス代を求められたら、通常のシードインポートに必須だと思わず、トランザクションとして内容を精査してください。
ブランドが違うアプリ同士でも使える?
復元規格とアカウント方式が互換なら可能なことが多いものの、普遍的に保証されるわけではありません。対応ネットワーク、アカウント検出、導出方式、ハードウェア連携、トークン検出、アカウント抽象化、セキュリティ設計には違いがあります。「暗号資産ウォレット対応」と宣伝しているだけでは互換性は判断できません。
MetaMask、Phantom、ハードウェアウォレット各社は、異なるインポート方法と検出の仕組みを案内しています。移植性はあっても、パスやインポート方式が違えばアカウントが見つからないことがあります。つまり確認すべきは「12単語を入力できるか」ではなく、**「元のアカウントを正確に再現できるか」**です。
暗号資産ウォレットの「インポート」とは?
「インポート」は複数の異なる操作を指し、同じものとして扱ってはいけません。使用する秘密情報、アクセス範囲、リスクが大きく異なります。
| 方法 | 新しいアプリが受け取る/利用するもの | 通常アクセスできる対象 | 主な制約 |
|---|---|---|---|
| リカバリーフレーズをインポート | ニーモニック由来のシードと対応する派生鍵 | 互換性のある複数アカウント | パス、パスフレーズ、ネットワークに差があり、別アプリにもシードが露出する |
| 秘密鍵をインポート | 特定アカウントの秘密情報 | そのアカウントの署名権限 | 元のフレーズから作られた全アカウントは復元されない |
| ハードウェアウォレットを接続 | ハードウェア機器を介した署名アクセス | 連携が対応する機器内アカウント | 対応接続と正しいパスが必要で、シード入力は不要であるべき |
| 閲覧専用アドレスを追加 | 公開アドレスなどの公開データ | 残高とアクティビティの表示 | 署名や送金はできない |
| スマートコントラクトウォレットへアクセス | コントラクトアドレスと認可済み署名者/アクセス方式 | 認識され承認されたスマートアカウント | 所有者のシードを入れてもコントラクトは通常のシードアカウントにならない |
| アプリ管理型アカウントにログイン | サービス固有の認証情報/復元方法 | サービスがログインに関連付けたアカウント | 通常のBIP-39フレーズで移植できるとは限らない |
Phantom公式アカウント管理ガイドは復元フレーズ、単独秘密鍵、ハードウェア接続、閲覧専用表示を明確に区別しています。Safeのドキュメントも、スマートアカウントと署名者の役割を分けています。
リカバリーフレーズのインポート
リカバリーフレーズはニーモニックやシークレットリカバリーフレーズとも呼ばれ、互換性のある決定論的ウォレットがシードへ変換し、複数の秘密鍵やアカウントを派生させるための、人が読めるバックアップです。
BIP-39では定義済みのアルゴリズムと任意のパスフレーズを使って単語列をシードに変換します。BIP-44は、決定論的な鍵素材から複数のアカウント系列を生成するための一般的な階層パスを定めています。ただし、すべてのアプリがすべての系列を自動探索したり、すべてのコインに対応したりする保証はありません。
フレーズ1つで価値の高い複数アカウントが支配される場合があります。オンラインの新しいアプリに入力するとは、そのアプリと端末を信頼するということです。インポート可能であることと、安全にインポートできることは別です。
1つのアカウントの秘密鍵をインポート
秘密鍵は通常、特定アカウントの操作を認可します。対応ソフトウェアに取り込んでも、元のニーモニックから作られた他のアカウントまで再現されるわけではありません。
例えば、同じシードから生成されたEthereumのアカウント1と2があるとします。アカウント2だけの秘密鍵をエクスポートして別アプリにインポートすれば通常はアカウント2を利用できますが、アカウント1やシード全体の階層は復元されません。MetaMaskとPhantomはこの違いを説明しています。
単独の鍵も極めて機密性が高いものです。EVMでは同じ署名鍵がEthereumなど複数の対応チェーン上のアカウントに関係する一方、資産と承認枠はチェーンごとに独立しています。BitcoinとSolanaでは鍵、アカウント選択、アドレスの扱いが異なります。
ハードウェアウォレットの接続はシードのインポートではない
対応する外部ウォレットを操作画面にし、ハードウェア機器側で署名を承認できます。秘密鍵はハードウェア署名環境の内部に留まる設計です。ハードウェアで保護されたアカウントに別の画面からアクセスしたい場合には、これが通常より適切な方法です。
Trezorの外部ウォレット連携ガイドはこの違いを説明しています。Ledgerのサポート資料も、対応ソフトウェアで技術的には鍵を導出できても、ハードウェアの復元フレーズをオンラインのソフトウェアウォレットへ入力しないよう注意しています。
ハードウェアの復元フレーズをスマートフォンやブラウザー拡張機能に入力すると、ハードウェア内部だけで秘密を扱うという前提が崩れます。操作が「成功」してもセキュリティモデルは変わっています。
署名権限なしでアドレスを追加する
閲覧専用(watch-only)ウォレットは、秘密鍵を明かさず残高やアドレスを監視するのに便利ですが、それだけでは出金に署名できません。残高や履歴が同じように表示されても、送金可能なウォレットが復元されたと誤解してはいけません。
目的が取引ではなくポートフォリオ監視だけなら、有力な選択肢です。
Terenvalの「同一ウォレット5層確認テスト」
独自の編集上のモデル: Terenvalの「同一ウォレット5層確認テスト」は、2つのアプリが本当に同じブロックチェーンアカウントを参照しているかを確認する診断枠組みです。ブロックチェーン標準でも第三者認証でもなく、Terenval Wallet内に実装された機能を意味しません。
この方法では、アクセスと表示を意図的に分けます。数字が一致することより、アドレスが一致し、オンチェーンデータで確認できることの方が確かな根拠になります。
| 層 | 確認する質問 | 比較する証拠 | 重要な理由 |
|---|---|---|---|
| 1. 認証情報 | 両アプリは意図した復元方式を使っているか? | ニーモニック、単独鍵、ハードウェア署名者、スマートアカウントのログイン | 方式を間違えると別アカウントが開く |
| 2. 導出 | 同じアカウントを正確に導出したか? | 公開アドレス、パス、番号、任意のパスフレーズ、BTCスクリプト形式 | 同じ単語でも表示アカウントが異なり得る |
| 3. ネットワーク | 同じブロックチェーンを参照しているか? | チェーン名、必要に応じてチェーンID、トークンコントラクト | 同じ文字列のアドレスも別ネットワークに存在する |
| 4. オンチェーン状態 | 信頼できるエクスプローラーで資産を確認できるか? | アドレス、ネイティブ残高、トークン契約、取引 | UIの欠落と実際の資産欠落を区別する |
| 5. セキュリティ | 2つ目のアクセス方法は適切に保護されているか? | アプリの入手元、端末の安全、シード露出、署名者の保護 | 技術的互換性だけでは安全性を示せない |
第1層:実際の認証情報を特定する
インストール前に、既存アカウントがニーモニック型ソフトウェアウォレット、インポートされた単独鍵、ハードウェア対応アカウント、スマートコントラクトウォレット、サービス管理型のどれかを確認します。
アプリA自体に別ウォレットから秘密鍵をインポートした場合、アプリAのメイン復元フレーズにはその追加アカウントが含まれないことがあります。MetaMaskの複数端末での復元ガイドによれば、メインウォレット復元後に別途取り込んだ鍵やフレーズを再追加する必要がある場合があります。
第2層:アカウント名ではなくアドレスを比較する
「Main Account」「Account 1」はローカル表示名で、共通の「最初のアドレス」を示しません。異なる鍵に同じ名前を付けることも、同じ鍵に別名を付けることもできます。
同じネットワークで両アプリの公開受取アドレスを取得し、全体を慎重に比較してください。可能なら短縮表示や紛らわしい名前ではなく、信頼できる独立の参照先で照合します。不一致なら原因調査が必要であり、直ちに送金する理由ではありません。
第3層:ネットワークを正確に確認する
EVMアカウントはEthereum、Base、Arbitrumなどの対応ネットワークで同じ0x形式のアドレスを使えることがあります。ただし残高は統合されません。ネットワークも残高とトランザクションを特定するために必要な情報です。
Ethereum上のUSDCは、Base上のUSDCと自動的に同じオンチェーン資産になるわけではありません。契約とチェーンの確認が必要です。同一のアドレス文字列だけでは保有資産全体を識別できません。
第4層:アプリ表示よりチェーン上の証拠を優先する
信頼できるエクスプローラーなら、関連アカウントのネイティブ通貨、トークンコントラクト、取引、NFTを確認できます。アカウント型チェーンでは正しいネットワークを、Bitcoinでは対象となるアドレスやウォレットのアカウント形式を確認してください。
チェーン上では資産が確認できるのにアプリに表示されない場合、まず表示機能、未対応トークン、ネットワーク選択、導出を疑います。アプリが表示するアドレス自体が保有先と違うなら、トークン表示よりアカウント復元や選択の問題が考えられます。
第5層:追加アクセスのセキュリティコストを評価する
2つ目のインストールは署名認証情報を扱う場所を増やし、偽の署名要求に遭う機会も増やします。判断はリスクに応じて行いましょう。アドレスを見るだけのために、あるいはハードウェア接続や公開アドレス閲覧で足りる目的のために、復元フレーズを取り込むべきではありません。
編集上の結論: 正しいインポートの有力な証拠は、同じネットワーク+同じ完全なアドレス+一致するエクスプローラー上の状態です。必要なら正規の操作で実際の署名権限も確認します。2つの画面が同じアカウントを指すと証明するために多額を移す必要はありません。
同じリカバリーフレーズから異なるアドレスが生成される理由
同じ単語列なのにアドレスが異なるのは矛盾に思えますが、フレーズはより大きな導出処理の最初の入力にすぎません。
一般的なBIP-39階層型ウォレットでの概念的な流れは、次のようになります。
ニーモニック単語+任意のBIP-39パスフレーズ → バイナリシード → 導出規則 → 子秘密鍵 → ブロックチェーンとアカウント形式に対応する公開アドレス。
決定論的とは、完全に同じ入力とアルゴリズムなら同じ結果になるという意味です。アプリが同じ既定パス、アカウント系列、探索規則を選ぶことまで保証しません。
導出パスとは?
導出パスとは、互換ソフトウェアが階層型ウォレットのどの枝を使うかを指定するものです。BIP-44では一般的な構造を次のように定義します。
m / purpose' / coin_type' / account' / change / address_index
アポストロフィは強化導出(hardened derivation)を表します。同じシードでも既定値が異なれば別の子鍵が導出されるため、開発者や上級者はこうしたパスを確認します。
以下は説明用の一般的なパスであり、設定をむやみに変更する手順ではありません。
| ブロックチェーン/アカウント形式 | よく使われる説明用パス | 起こり得る問題 |
|---|---|---|
| Ethereum/EVMの一般的なBIP-44配置での最初のアカウント | m/44'/60'/0'/0/0 |
別アプリが異なる番号やパスを使う |
| Bitcoin Legacy BIP-44の最初の受取アドレス | m/44'/0'/0'/0/0 |
別アプリがSegWitやTaprootを開く |
| Bitcoin Native SegWit BIP-84の最初の受取アドレス | m/84'/0'/0'/0/0 |
既定表示にLegacyアドレスが含まれない |
| Bitcoin Taproot BIP-86の最初の受取アドレス | m/86'/0'/0'/0/0 |
別アプリがTaprootアカウントを探索しない |
| Phantomが対応するSolana導出系列の一例 | m/44'/501'/0'/0' |
別ウォレットが異なるSolanaの系列を選ぶ |
Ethereumの行は頻繁に使われる例であって普遍的な保証ではありません。Bitcoinのパスはアカウント系列と受取インデックスの例であり、1つのアカウントにはお釣り用を含む多数のアドレスが存在します。Phantomの対応導出パス一覧と、Taprootの代表的な方式を定義するBIP-86を参照してください。この表は診断用であり、見知らぬサイトで秘密情報を復元するためのものではありません。
任意のBIP-39パスフレーズはアプリのPINではない
任意のBIP-39パスフレーズはシードそのものの導出に参加するため、同じ単語から完全に異なる有効なアカウントを作れます。誤字、大文字・小文字の違い、末尾の空白があると、空のウォレットが開いたように見えることがあります。
Trezorの資産が見つからない場合の案内は、同じバックアップと同じパスフレーズなら同じウォレットを復元でき、異なるパスフレーズなら別のウォレットになると説明しています。このパスフレーズは、電話や拡張機能を解除するPINとは違います。
新しいアプリが正しい復元方式に対応していることとセキュリティ上の影響を確認するまでは、パスフレーズを入力しないでください。ニーモニックもパスフレーズもサポート担当者に教えてはいけません。
BIP-39以外のバックアップの場合は?
独自方式、複数シェア、代替バックアップを使うウォレットもあります。単語列に見えてもBIP-39とは限らず、BIP-39でも言語別の単語リスト対応には差があります。20単語のSLIP-39バックアップを任意の12語・24語BIP-39入力欄にそのまま使うことはできません。
インポート互換性は、単語数や外観ではなく、個別製品とバックアップ規格で明示された対応状況で判断してください。
EthereumとEVM:2つのアプリで同じアカウントを使う
一般的なEthereumの外部所有アカウント(EOA)では、公開アドレスが対応する秘密鍵から導出されます。互換性のある2つのアプリが同じ鍵を扱えれば、Ethereum上の同一アカウントを操作できます。EVM互換チェーンでは同じアドレスを再利用することが多い一方、チェーンの状態は独立しています。
最初のアプリに次のように表示されているとします。
- Ethereum Mainnet:末尾が
...7A42のアドレスにETHとERC-20トークンがある。 - Base:同じく
...7A42で終わる16進数アドレスに、Base上のETHがある。 - Polygon:同じ文字列のアドレスに、別のトークンと承認がある。
2つ目のアプリには最初、Ethereum Mainnetしか表示されないかもしれません。BaseやPolygonの資産が消えたのではなく、他のネットワークが有効化・集約されていないだけの可能性があります。Ethereum.orgとMetaMaskの残高表示トラブル対応ガイドが、このネットワークごとの違いを説明しています。
秘密鍵を取り込めば全EVMネットワークで使える?
通常のEVM EOAなら、同じ鍵は複数のEVM互換チェーンで同じアドレスに対応し得ます。ただし、資産の表示と実際のトランザクション対応はチェーンごとに異なります。アプリが対応・有効化しているネットワークの資産しか表示しないことがあります。
スマートアカウントには当てはまらない場合があります。所有者の署名者が各ネットワークで同じ0xアドレスを持っていても、コントラクト型アカウントはデプロイやチェーンごとにアドレスと状態が異なることがあります。取り込んだEOA鍵がコントラクトアドレスを直接支配すると決めつけないでください。
両アプリから同時にトランザクションを送れる?
両方に正しい署名権限があれば可能ですが、取引が衝突することがあります。EthereumのEOAはnonceで送信トランザクションを順序付けます。Ethereumのアカウント解説によれば、同じアカウントで特定のnonceを持つトランザクションは1つしか実行できません。
アプリAとBが互いの保留中の取引を把握せずに送信すると、保留、置換、nonceエラー、予期しない実行順序が生じ得ます。エクスプローラーと現在の保留中nonceを確認せず、繰り返し再送信したりガス代を上げたりしないでください。 インポートは無料でも、実行される取引にはネットワーク規則に従って手数料が発生します。重複操作の回避が重要です。
Bitcoin:同じシードでも異なるアカウントが表示される理由
Bitcoinの決定論的ウォレットは、多数の受取アドレスや複数のスクリプト/アカウント形式を扱うため混乱が起こりやすいものです。1つのシードにLegacy、Nested SegWit、Native SegWit、Taprootの系列があり、それぞれ異なるアドレスと探索動作を持つ場合があります。
Trezorのアカウント資料では、BIP-44 Legacy、BIP-49 Nested SegWit、BIP-84 Native SegWit、BIP-86 Taprootの各アカウントを区別しています。どの出力を探すかは、単語列だけでなくアカウント形式にも依存します。
例えばアプリAはNative SegWitで受信したBitcoinを表示するのに、アプリBが別のスクリプト形式を既定にするとします。同じニーモニックでも最初の受取アドレスが違い、アプリBには元の口座のBTCが見つからないかもしれません。これはコインが消えた証拠ではなく、アカウント探索の不一致である可能性があります。
Bitcoinウォレット1つで多数のアドレスを管理できる
Ethereumの一般的な単一アカウント表示とは異なり、Bitcoinウォレットは複数アドレスと未使用トランザクション出力(UTXO)を管理します。残高は受取アドレスとお釣りアドレスの多数のUTXOを合算している場合があります。最初に見えるBitcoinアドレスだけの比較では不十分です。互換性のある2つのアプリが同じアカウント系列を管理していても、新しい受取アドレスは別々に表示され得ます。
Bitcoinでは、最新の受取アドレスが永遠に固定されると考えず、アカウント、スクリプト形式、パス、管理可能なアドレス群を確認してください。
ギャップリミット(gap limit)とは?
BIP-44は取引履歴に基づくアカウント探索を説明し、このモデルでのアドレスギャップリミットを20としています。未使用アドレスの連続が一定数に達すると探索を止めるアプリは、特殊な管理方法でその先にある活動を見逃す場合があります。
シードを見知らぬオンライン導出パス計算サイトへ入力して「修復」しないでください。信頼できるウォレットの手順、または適切なオフライン互換復元方法を使い、サポート担当者に秘密を渡さないでください。
Solana:同じフレーズなのに予想外のアカウントが表示される
Solanaのウォレットには別の違いもあります。導出方式やアカウント系列がEthereumやBitcoinの既定値と一致するとは限りません。Phantomの資料には、Solanaならびに関連するEVM・Bitcoinアカウントで対応する復元パスの例が示されています。
2つ目のSolana対応アプリにフレーズを入力すると、元とは違うアドレスが最初に表示されることがあります。両アプリが対応するパス系列とアカウント番号を比較してください。Phantomの公式トラブルシューティングは、未対応の導出パスにより元のアカウントが表示されない場合を説明しています。
Solana秘密鍵単体のインポートはニーモニック全体のインポートとは違い、その1アカウントだけを復元する場合があります。資産検出、トークンアカウント、画面の設定も製品ごとに異なります。
編集上の原則: 12語・24語の同じフレーズを受け付けるからといって、Ethereumウォレットの動作をSolanaへ一般化してはいけません。同じニーモニックがチェーン固有の異なる導出処理の入力になり得ます。
ハードウェアウォレット、スマートアカウント、マルチシグ:重要な例外
すべてのウォレットが、目に見えるアカウントに直接対応する単一の秘密鍵で構成されているわけではありません。
2つのインターフェースでハードウェアウォレットを使う
ハードウェアウォレットは、互換性のある複数のソフトウェア画面に接続できることがあります。ソフトウェアが対応アドレスを参照し取引を準備し、ハードウェア署名機が承認する方式なら、オンライン画面と保護された署名情報の分離を保てます。
ただし、連携ごとに対応パスやネットワークが異なります。TrezorやLedgerのアカウントが接続後に見つからないときは、空と判断する前に機器、パスフレーズ、導出パス、チェーン対応を確認しましょう。正しい復元手順はメーカーと元の設定に依存します。
ハードウェアの復元フレーズを、ウェブサイトに機器を接続するためのパスワードにしてはいけません。 LedgerとTrezorは、復元単語をインターネット接続されたソフトウェアに入力すると、ハードウェアの隔離という保護が失われると警告しています。
スマートコントラクトウォレットは所有者のシードアドレスとは違う
マルチシグなどのスマートコントラクトウォレットでは、資産がコントラクトアカウントのアドレスに保管され、そのルールで管理されます。署名鍵は権限の一部であり、資産が置かれたアドレスそのものではありません。
Safeの説明によると、Safeのウェブ画面は署名者の秘密鍵を保持せず、Safeアドレスは署名者のアドレスと異なります。そのため、所有者のニーモニックを通常のウォレットへ入れても、その署名者の個人アカウントが表示されるだけで、Safe資産が個人残高として見えるわけではありません。
Safeを操作するには対応する公式画面を使い、現在の所有者と署名数の条件を満たす必要があります。署名者1人をインポートしても、2-of-3の閾値を回避したり、失われた署名者を復元したりはできません。
SNSログイン、パスキー、サービス管理型の開始方式
Google、Apple、パスキー、スマートアカウント、サービス補助型の登録を採用するウォレットもあります。これらの復元手順は他アプリへのニーモニック入力とは根本的に違うことがあります。鍵をエクスポートできる製品もあれば、提供元固有の認証やアカウント復旧が必要な製品もあります。
12単語のインポートボタンが全アカウントの復元方法になるわけではありません。公式のエクスポート/復元方法と、誰が取引を認可できるかを確認してください。ログイン画面や広告の文言だけで自己管理型だと判断しないでください。
同じ暗号資産ウォレットを2つのアプリで安全に使う手順
最も安全な流れは、秘密を露出する前に始まります。目標は追加リスクを最小限に抑え、2つ目のアプリから正しいアカウントへ到達できることを確認することです。
- 2つ目の画面が必要な理由を明確にする。 残高を見るだけなら信頼できるエクスプローラーや閲覧専用機能を優先します。ハードウェアで取引したいなら対応接続を使います。
- 元のアカウント形式と復元方法を特定する。 ニーモニック型EOA、単独秘密鍵、ハードウェア署名者、Safe、サービス管理型かを調べます。診断には非機密情報のみ記録します。
- 2つ目のアプリの公式対応状況を確認する。 公式ドメインとダウンロード先、対応チェーン、導出パス、復元標準、インポート済みアカウントの制限を調べます。
- 元の公開アドレスを確認する。 信頼できる元のアプリから取得し、正しいエクスプローラーで活動を照合します。記録するのは公開アドレスとチェーンで、シード単語ではありません。
- 端末とバックアップを保護する。 OSと正規アプリを更新し、怪しい拡張機能を調べ、共用または遠隔操作された機器を避けます。
- 秘密を最もさらさない方法を選ぶ。 ハードウェア接続や閲覧専用監視が望ましい場合があります。単独秘密鍵のインポートは範囲の制約とリスクを理解した場合に限ります。
- どうしても取り込むなら正規アプリ内の復元機能を使う。 広告、DM、ポップアップから来たサイトへシードを入力せず、サポートやチャットボットへ送らず、スクリーンショットにも残しません。
- 導出された公開アドレス全体を照合する。 対象ネットワーク、必要ならアカウント形式、番号、パスフレーズも確認します。不一致ならまだ同じアカウントと確認できていません。
- 独立したエクスプローラーで残高を確認する。 両アプリに表示される法定通貨換算だけでなく、チェーンと実際のトークンコントラクトを確かめます。
- 必要な機能だけを試す。 高額アカウントでは見知らぬ「確認用」取引に署名しません。署名テストが必要なら内容と影響を事前に検討します。
- アプリごとの設定を別に記録する。 ネットワーク、連絡先、ラベル、別途インポートしたアカウント、アプリ固有の権限は再設定が必要かもしれません。
- 独立した有効な復元手段を保持する。 重要アカウントの復元方法と新しいアクセスを確認するまで元のアプリを削除しません。
この手順は意図的に慎重です。別のウォレット画面をインストールしただけで全残高を新アドレスに移す必要はありません。
Terenvalの「送金なし確認プロトコル」
独自の編集手順: 以下4つの確認は、画面のインポートが成功しただけなのか、実際に資金が移動したのかを区別する証拠記録です。
| 確認項目 | インポート前 | インポート後 | 同一で変化のないアカウントに期待される状態 |
|---|---|---|---|
| 公開アドレス | 正確なアドレスとチェーンを記録 | 2つ目のアプリと比較 | 選択ネットワークで同じアカウントアドレス |
| エクスプローラー上の状態 | ブロック高・時刻と保有資産を記録 | 同じエクスプローラーで再確認 | その間の実際の取引を除き同じ資産 |
| 取引履歴 | 最後の正当な取引を確認 | 新たな送金がないか調べる | 通常のシードインポート自体で送金は起こらない |
| 署名モデル | ソフトウェア/ハードウェア/マルチシグを特定 | 2つ目のアプリの権限を確認 | 予期しない鍵の露出や契約所有権の変更なくアクセスできる |
両方に残高が見えてもアドレスが異なるなら、同一アカウントと確かめられたことにはなりません。アドレスが一致しトークン一覧だけ違うなら、通常はアプリ画面よりオンチェーン状態を優先してください。
本人の十分な同意なしに、実際のユーザーアドレスと保有額を書き込んだこの表を公開してはいけません。公開アドレスから金融活動が追跡され、他サービスの身元と結び付く可能性があります。
2つのウォレットアプリを使うと安全性は下がる?
アクセスの追加方法によります。「アプリが2つならリスクは厳密に2倍」という数学的な法則はありません。ただし2つのソフトウェアインストールにマスター復元フレーズを扱わせると、フレーズを完全にオフラインで保管する場合より侵害機会が増えるのが一般的です。
ニーモニックは2つ目のアプリに表示されない分も含めて多数のアカウントを管理し得ます。マルウェア、悪意ある拡張機能、偽ウォレットアプリ、クリップボード改ざん、安全でないバックアップ、ソーシャルエンジニアリングが脅威になります。
Terenvalの「シード露出予算」:実用的なリスクモデル
独自の編集コンセプト: 秘密情報を表示、入力、コピー、撮影、インポートするたびにセキュリティ上のイベントとして捉えます。シード露出予算とは、漏えい時の被害を踏まえて正当化できる、そうしたイベントの回数という考え方です。
これは意思決定の枠組みであり、測定済みの安全性スコアや暗号学的保証ではありません。
| 目的 | 対応するなら優先する方法 | 避けるべきこと |
|---|---|---|
| 2つ目の端末で残高を見たい | 閲覧専用表示、エクスプローラー、管理された読み取り専用接続 | 残高を見るだけのためにマスターフレーズを明かす |
| ハードウェアアカウントを別画面で使いたい | 機器側で署名する公式連携 | 復元単語を画面に入力する |
| 端末紛失後にソフトウェアアカウントを復元 | 信頼できる端末で正規の復元方法を使う | 第三者の「ウォレット同期」サイト |
| 追加の1アカウントへアクセス | 必要性を確認したうえで対応する単独アカウントの取り込み | 不要なのにシード全体をエクスポートする |
| 漏えいしたシードから資産を移動 | 新しい独立シードを生成し、検証済みのオンチェーン送金を行う | 侵害されたシードを再インポートし鍵が変わったと考える |
重要な非対称性: 正当なアプリを1つ増やしても資金プールは増えませんが、フレーズの露出は盗難の機会を増やす可能性があります。利点は利便性、代償は攻撃対象の拡大です。
どちらかのアプリが侵害されたら?
2つのアプリが同じ秘密鍵を扱うなら、どちらかから鍵が漏れただけで両方に表示されるアカウントが危険になります。不正なアプリを削除したりローカルパスワードを変えたりしても、漏えい済みのシードを攻撃者の記憶から消せません。シード侵害が疑われる場合は、ネットワーク、ガス代、トークン、承認を考慮しつつ、独立して生成した安全な新アドレスへ残資産を移すのが通常の対応です。
詳しくはTerenvalのセキュリティ侵害後の暗号資産移行ガイドをご覧ください。これは、送金を必要としない通常の2アプリ利用とは別の状況です。
Face ID、PIN、アプリパスワードで新しいウォレットができる?
従来のニーモニック型アカウントなら、いいえ。ローカル認証はそのインストールへのアクセスを守るもので、通常、元のシードや公開アカウントを変更しません。アプリBの新しいPINは新しい暗号資産アドレスではありません。
サービス補助型やアカウント抽象化を利用するウォレットには追加の認証規則があるため、すべてのログインを同一視せず、各提供元の公式復元資料に従ってください。
2つのアプリ間で自動同期されないもの
正しいインポートによって署名認証情報が再現されても、アプリ固有の情報は引き継がれない場合があります。
| 項目 | 元のチェーン/アカウントを通じて通常共有されるもの | アプリ固有になり得るもの |
|---|---|---|
| 同一鍵とパスから導出されたアドレス | はい | アカウント名や表示順は異なる場合がある |
| ネイティブ通貨残高と確定した取引 | はい。同じチェーン上で | 更新時刻、法定通貨換算、インデックス処理 |
| ERC-20残高と承認枠 | はい。チェーンの状態として | トークン表示や警告 |
| NFT、ステーキング、DeFiの請求権 | 元のオンチェーン所有権/状態が保持される | ポートフォリオ検出、評価額、プロトコル画面 |
| アプリパスワード、PIN、生体認証 | いいえ | はい |
| カスタムアカウント名、連絡先、メモ | 原則としていいえ | はい |
| 有効化したネットワーク、RPC、トークン | 元の資産には変化なし | はい |
| dApp接続要求とウェブサイト権限 | 必ずしもオンチェーンではない | はい |
| 別途インポートしたアカウントや鍵 | 対応するチェーン上のアカウントは存続する | 再インポートが必要なことがある |
| 保留中取引画面とローカル履歴キャッシュ | チェーン上の取引が正規の記録 | 保留状態の表示は異なり得る |
特に重要なのが、ウォレットとウェブサイトの接続権限とトークン承認の違いです。あるアプリでサイトとの接続を切っても、そのアプリ内の接続が消えるだけで、スマートコントラクトに与えたオンチェーンの支出許可は通常消えません。MetaMaskの公式承認ガイドがその違いを説明しています。
資産保護のためには、対象ネットワークの実際のallowanceを調べてください。アプリを変えただけでリセットされるわけではありません。
取引履歴は引き継がれる?
確定した送金はブロックチェーン上に記録されるため、互換性のあるウォレットやエクスプローラーで取得できます。ただし、順序、表示件数、トークン活動のインデックス付け、説明文はアプリごとに異なります。中央集権型取引所の内部取引履歴やアプリ内の個人的メモなど、オフチェーンの記録は表示される保証がありません。
NFTやDeFiポジションは?
NFTの所有権やDeFiコントラクト内のポジションは、ウォレットに見える単純なトークン一覧とは異なります。2つ目のアプリは対応するNFT形式やプロトコルが少ないかもしれません。DeFi資産は現金化可能な残高ではなく、ステーキングや貸付コントラクト内に残っている場合もあります。ダッシュボードの表示がないだけでは、ポジションがなくなったとは言えません。
対象チェーンとプロトコル契約を確認し、ポジションを「表示するだけ」のために署名や無制限承認を要求する非公式ツールには注意してください。
インポート後に暗号資産やアカウントが見つからないのはなぜ?
慌てず、元のウォレットをリセットせず、見知らぬアドレスへの試験送金もしないでください。 機密性の低い証拠から順に調べましょう。
ケースA:公開アドレスが異なる
これは主にアカウント識別の問題です。考えられる理由は以下のとおりです。
- 復元フレーズが間違っている、または別ウォレットのものだった。
- BIP-39パスフレーズが異なる。誤字、大小文字、余分な空白も含む。
- 導出パスまたはアカウント番号が異なる。
- Bitcoinのアカウント形式がLegacy、SegWit、Taprootの間で一致しない。
- Solanaの導出系列が異なる。
- アプリAのアカウントが秘密鍵によって別途インポートされていた。
- ハードウェア署名者やSafeを、アプリの通常アカウントと混同している。
- 新しいアプリが元の鍵形式や復元方式に対応していない。
元のアドレスと公式の復元方法を比較してください。Terenvalには導出パスとウォレット復元の技術解説もあります。
ケースB:アドレスは一致するがトークンが見えない
資産表示の問題であることが多い状況です。正しいチェーン、対応資産、トークンコントラクトを確認してください。有名なティッカーを模倣した偽コントラクトかもしれないため、名前だけで選んではいけません。
MetaMask公式トラブルシューティングは、ネットワークとエクスプローラーを確認してから、トークン検出・表示の制限を検討するよう勧めています。カスタムトークンは信頼できる一次情報で契約アドレスを独立に確認してから追加してください。
ケースC:アドレスとネットワークは同じなのに数値が違う
古いRPC/インデクサーの情報、トークン価格の違い、小数点桁数、保留中取引、複数ネットワークの集計などが考えられます。法定通貨換算額だけで「消えた」と判断せず、実際のトークン数量と確定した取引を比較してください。
オンチェーン情報が一方のアプリと一致し他方とは異なるなら、同期処理やデータソースを調べましょう。残高を「更新」するための見知らぬ取引は承認しないでください。
ケースD:シードを復元しても以前のアカウントが見つからない
順番に復元して、未使用アカウントに達すると探索を止めるウォレットがあります。MetaMaskの複数アカウント復元ガイドではその動作を説明しています。他の製品には独自の探索規則があります。
別にインポートした秘密鍵がメインのニーモニックバックアップに含まれるとは限りません。復元フレーズがすべてをカバーすると考える前に、元のアカウント一覧を確認してください。
ケースE:残高は見えるが送金できない
閲覧専用アドレスだけを追加した、ハードウェア署名機が利用できない、異なる秘密鍵を取り込んだ、Safeが複数の署名を要求する、アカウント形式が未対応、特定資産に署名できない、といった可能性があります。アドレスが見えることは支出権限の証拠ではありません。
知らない宛先へ資金を送って権限を「証明」しないでください。必要なときだけ公式資料と慎重に確認した署名手順を使ってください。
Terenvalの「2アプリ運用監査」:独自ワークシート
アドレスの一致により基本的な同一性は確認できますが、運用上のリスクがすべて解決するわけではありません。この表は、同じEOAをアプリAとBから日常的に利用する人のために作りました。
| 確認項目 | 確認する質問 | より安全な運用 |
|---|---|---|
| 署名権限 | このアカウントに署名できるのはどのアプリ/端末か? | 信頼する画面の一覧を非公開で管理し、秘密単語は記録しない |
| 保留中操作 | 2つのアプリが競合取引を準備しないか? | 再試行前にチェーンごとの保留中取引とnonceを確認 |
| 承認枠 | どのスマートコントラクト支出許可が既にあるか? | 各ネットワークで調べ、不要なものを意図的に取り消す |
| dAppアクセス | 各アプリにどのウェブサイトが接続されているか? | ローカル権限とオンチェーン承認を別々に確認 |
| 端末更新 | 両方とも正規の最新アプリか? | 公式サイトから入れ、疑わしい拡張機能を削除 |
| バックアップ | それぞれのアプリなしで全アカウントを復元できるか? | ニーモニック、別途取り込み、ハードウェア、スマートアカウントを区別 |
| プライバシー | 同じアドレスの情報が2社に処理されるか? | アドレス紐付けやテレメトリーの影響を考える |
| 緊急対応 | シードや端末が侵害されたら? | アプリ削除ではなく新シードへの移行手順を用意する |
プライバシーの行が重要な理由
公開アドレスは秘密鍵ではありませんが、そのアドレスの活動は追跡可能です。複数のサービス、ウェブサイト、分析提供者が同じアドレスの繰り返し利用からアカウント、端末識別子、行動を結び付ける可能性があります。アプリを増やしただけでは新しいオンチェーンのプライバシー境界はできません。
プライバシーが重要なら、意図的なアカウント分離、対応するウォレット機能、アドレス再利用のトレードオフを考えてください。異なるアプリを使えば匿名になると決めつけないでください。
同じ資産を二重計上しない
ポートフォリオ管理で見落とされがちな点です。アプリAとBの両方に同じアドレスの5,000ドル分のトークンが表示されても、保有額は5,000ドルであり10,000ドルではありません。個人会計、税務記録、ウォレット分析、「管理ウォレット数」を示すサービスでは特に重要です。
適切な会計上の識別子は、一意のチェーン/アカウントまたはアドレスと対象資産です。スマートアカウントやクロスチェーン表現にも注意が必要です。2つのアプリに見える1アドレスは、資金の入った独立した2アカウントではありません。
6つの実例:実際には何が変わる?
以下は説明用の仮想事例です。Terenval製品間の互換性を試験した報告でも、読者に秘密情報の開示を勧めるものでもありません。
シナリオ1:MetaMask利用者が別のEthereum画面を使いたい
利用者は通常のシード由来のEthereumアカウントにETHを保有しています。互換性のある2つ目のソフトウェアウォレットが同じアカウントを再現し、同じ0xアドレスを表示します。
変わること: 画面、ローカル設定、秘密情報の露出先。変わらないこと: Ethereum上のETH残高、トークン所有権、取引履歴。
最適な確認: 公開アドレスの全体とエクスプローラー上の状態を比較します。トークン送金は不要です。対応チェーンや高度なアカウント機能まで同じだとは考えないでください。
シナリオ2:同じ12単語なのにBitcoinウォレットが空に見える
アプリAはNative SegWitを使用し、アプリBの既定はLegacyまたは別のアカウント番号です。ニーモニックは正しくても、探索しているアドレス群が違います。
変わること: 表示するアカウント系列。変わらないこと: 元の鍵が支配するBitcoinのUTXO。資産はチェーン上に残ります。
最適な確認: 公式資料をもとに対応するBitcoinスクリプト形式とパス、既知の公開アドレスを調べます。オンラインのパス計算サイトへバックアップを入力しないでください。
シナリオ3:インポート後にSolanaアカウントが見つからない
元のアプリと移行先のアプリでSolanaの導出パス選択が違うか、以前のアカウントが単独秘密鍵で追加されていました。
変わること: 導出・検出されるアドレス。変わらないこと: Solanaアカウントのオンチェーン資産。
最適な確認: 元のアドレス、対応パス、アカウント番号を照合し、公式資料に従います。必要なら元の安全なアクセス方法を継続してください。
シナリオ4:Ledgerアカウントをブラウザー拡張機能で見たい
互換性のある拡張機能がハードウェア機器の署名インターフェースに対応しています。復元単語を入力せずにアカウントを表示し、機器上で取引を承認できます。
変わること: 閲覧/署名の操作画面。変わらないこと: 正しい連携を使う限り、秘密鍵をハードウェア内に隔離する仕組み。
最適な確認: 機器から導出したアドレスを照合し、署名前に機器の画面で取引内容を確認します。見知らぬサイトが24単語を要求したら中止してください。
シナリオ5:Safe所有者のシードを入れてもSafeのトークンが見えない
復元されたEOAは承認済み署名者ですが、資産は別のSafeコントラクトアドレスにあります。通常のウォレットが表示しているのは所有者の個人残高であり、Safeの残高ではありません。
変わること: 署名鍵1つへのアクセス。変わらないこと: コントラクトの所有者ルール、必要署名数、アドレス。
最適な確認: Safeのコントラクトアドレスを特定し、対応する公式Safeインターフェースを使います。1つの鍵の所有をマルチシグ全体の支配と混同しないでください。
シナリオ6:2つのアプリが誤って同時にトランザクションを準備する
アプリAがEthereum送金を発行し、確定前にアプリBが古いnonce情報で別の取引を準備します。取引が保留されたり、置換やnonce衝突が起きたりする可能性があります。
変わること: 取引管理の状態と、場合によっては手数料。変わらないこと: 元のアカウントの同一性。
最適な確認: 信頼できるエクスプローラーと保留中取引を確認し、闇雲に再送しません。重要な操作では一度に1つの署名インターフェースを使います。
ウォレットのインポート、新規作成、資金移動の違い
この3つの操作は資金とセキュリティに与える影響が異なります。
| 操作 | チェーン上のアドレスは変わる? | オンチェーン送金が必要? | 支配に使う認証情報は変わる? | 主な目的 |
|---|---|---|---|---|
| 同じ鍵/シードを対応アプリへインポート | 対応する同一アカウントなら変わらない | いいえ | 通常は同じ秘密にアクセスする場所が増える | 別の画面を使う |
| 既存ハードウェア署名者を接続 | 同一ハードウェアアカウントなら変わらない | いいえ | 秘密鍵は機器に留まるべき | 鍵の隔離を保って別画面を使う |
| 閲覧専用アドレスを追加 | いいえ | いいえ | 署名権限は増えない | 読み取り専用監視 |
| 独立した新シードで本当に新しいウォレットを作成 | シード由来アカウントでは変わる | 作成だけなら不要 | はい | 新しい身元/安全な鍵の領域 |
| 暗号資産を新しいアドレスに送る | 通常変わる | はい | 資金は送金先の支配下へ移る | 移行、支払い、安全対策 |
| 別チェーンへブリッジする | 表現形式/ネットワークが変わる場合がある | はい、またはプロトコル固有の処理 | ブリッジと送金先による | チェーン間で価値を移動 |
よくある誤解は「インポート」を「移行」と同一視することです。両者は違います。侵害されたシードを別アプリにインポートしても、セキュリティ侵害は解決しません。 独立した新ウォレットの作成と残資産の送金は、別途意図して行う操作です。
アカウント画面と資産の違いは暗号資産ウォレットの基本解説、緊急移行は侵害ウォレットからの移行ガイドをご覧ください。
スマートフォンとパソコンで同じウォレットを使える?
はい。ウォレットの実装と復元方法が両方の環境に対応していれば、片方をスマートフォンアプリ、もう片方をブラウザー拡張機能として同じブロックチェーンアカウントに接続できます。
ただし、アプリ設定がすべて同期されるわけではありません。製品によっては一部設定や取り込み済みアカウントを同期できますが、別途インポートした鍵をそれぞれ復元し、ネットワークを再設定する必要がある場合もあります。MetaMaskとPhantomには異なる復元・同期規則があり、バージョン更新で変わる可能性があります。
つまり、ブロックチェーンアカウントは共有されても、アプリのインストール状態まで共有されるとは限りません。
パソコンの安全性が電話より低ければ、完全なシードを取り込むことは悪い選択かもしれません。可能ならハードウェア署名や閲覧専用画面を優先してください。また、同じ侵害済み端末に2つのアプリを置いても独立した安全対策にはなりません。
ウォレットアプリの片方を削除するとどうなる?
アプリを削除してもブロックチェーン上の資産は消えず、スマートコントラクトの承認枠も取り消されず、秘密鍵も変わらず、確定済み取引も巻き戻りません。
ただし削除によって、PINで保護されたローカル鍵保存領域、連絡先、カスタムネットワーク、別途取り込んだ秘密鍵、アカウント名、アプリ固有の記録が消える場合があります。有効な復元情報や認可済み署名者が残っていなければ、資産がチェーン上に存在してもアクセスを失う可能性があります。
アンインストール前に、別途取り込んだ鍵、ハードウェアのパスフレーズ、スマートアカウントの署名者構成を含め、使用するすべてのアカウントの正しく安全な復元方法を確認してください。
シード漏えいが疑われるなら、アプリの削除だけでは不十分です。攻撃者が秘密のコピーを持っている可能性があります。
既存ウォレットをTerenval Walletへインポートすべき?
Terenval Walletは自己管理型の利用を重視する製品です。本記事の原則はどのウォレットアプリへのインポート検討にも使えます。ただし判断には、現在のリリースが対応する認証情報形式、チェーン、導出パス、アカウント機能の確認が必要です。
Terenval Walletがここで取り上げたすべてのネットワーク、復元形式、パスフレーズ、ハードウェア署名者、スマートコントラクトウォレットに対応しているとは推測しないでください。 現行アプリのインポート操作と公式資料を確認し、未対応・未確認の方式を無理に試さないでください。
他所で暗号資産を保有している場合、互換性のある正しいインポートによって、新たな送金をせず同じ既存のオンチェーン資産へ別画面からアクセスできます。ただしトークンは増えず、すべての資産やDeFiポジションが見える保証もなく、必ずしも最も安全な方法とは限りません。
本記事の製品に中立な推奨事項は、登録の手軽さより暗号学的な安全性と正確なアカウント同一性を優先することです。ニーモニックや秘密鍵をTerenvalのスタッフ、サポート、SNSメッセージ、外部サイトへ渡してはいけません。復元は信頼できる互換アプリ内の正規手順だけで行い、ハードウェア利用者はバックアップの露出より保護された署名連携を優先してください。
現行製品情報はTerenval Wallet公式サイトをご覧ください。この記事は特定リリースがすべての他社製ウォレットとの互換性試験に合格したと主張するものではありません。
同じウォレットを2つのアプリで使う場合のよくある質問
1. 同じ暗号資産ウォレットを2つのアプリで同時に使えますか?
はい。双方が同じアカウントと署名方式に対応していれば、同じブロックチェーンアドレスと資産を表示できます。コイン残高は複製されません。同時送信では取引が衝突する可能性があるため、両方から署名する前に保留中の取引を確認してください。
2. ウォレットをインポートすると暗号資産も移動しますか?
通常は移動しません。従来型のシードや秘密鍵を取り込む操作は既存のオンチェーンアカウントへのアクセスを設定するだけです。資産送金、ブリッジ、資金移動を伴う署名を要求する製品では、別の操作が行われているため慎重に確認してください。
3. ウォレットのインポートにはガス代がかかりますか?
通常の互換性のあるシード/秘密鍵インポートはオンチェーントランザクションを必要とせず、それ自体にガス代はかかりません。送金、承認の取消し、スマートアカウントのデプロイなどには別途ネットワーク手数料がかかります。
4. 両方のウォレットアプリで同じ残高が表示されますか?
まったく同じネットワーク上の同じアドレスなら、元の残高は共通です。ただしトークン一覧、価格、データ取得、アカウント集計は異なる場合があります。法定通貨換算だけではなく、エクスプローラーで実際の数量を確認してください。
5. MetaMaskのウォレットを別アプリへ取り込めますか?
移行先が元の復元方式をサポートし、同じアカウントを導出できれば可能です。MetaMaskはフレーズと単独秘密鍵のインポートを案内していますが、別製品の互換性を名前だけで判断してはいけません。アドレスを比較し、フレーズを秘密にしてください。
6. MetaMaskとTrust Walletで同じアドレスを使えますか?
原理的には、互換性のあるニーモニック/秘密鍵アカウントなら異なるブランドのアプリで使用できます。ただし同じアカウントが現れるかは、両製品の対応チェーンと導出規則によります。この記事はすべてのバージョンについて互換性が試験済みだと主張しません。
7. 2つ目のアプリで新規ウォレットを作る必要がありますか?
既存の互換アカウントを使う目的で、正規のインポートやハードウェア接続があるなら不要です。「新しいウォレットを作成」は通常、新しい認証情報と別アドレスを生成します。元アドレスのコピーではありません。
8. 同じ12単語のシードフレーズを別ウォレットで使えますか?
互換性のあるBIP-39復元・導出方式では多くの場合可能ですが、必ずとは限りません。単語リスト、任意のパスフレーズ、コイン、パスへの対応が必要です。別のバックアップ規格を使う製品もあります。
9. 同じシードフレーズなのに異なるアドレスが生成されたのはなぜ?
BIP-39パスフレーズの違い、導出パス、アカウント番号、Bitcoinスクリプト形式、Solana導出系列などが主な原因です。別のシードを使った場合や、元のメインアカウントと別途取り込んだアカウントの混同も考えられます。原因を特定する前に資産を移さないでください。
10. 異なる2つのアプリで同じEthereumアドレスを使えますか?
同じEOA署名鍵なら可能です。同じ16進数アドレスは対応するEVMネットワークにも存在し得ますが、各チェーンの資産と承認は別です。スマートコントラクトアカウントやチェーン固有のデプロイには追加確認が必要です。
11. 同じウォレットアドレスはすべてのブロックチェーンで有効ですか?
いいえ。EVM互換チェーンは通常のEOAで共通形式を使う場合がありますが、Bitcoin、Solanaなどは異なるアドレス規則を持ちます。また、別チェーンで文字列が一致しても資産が移動したことにはなりません。
12. インポートしたのにBitcoinが見つからないのはなぜ?
2つ目のアプリが別のアカウント形式、パス、アドレス群を探索している可能性があります。Native SegWit、Legacy、Taprootへの対応と、番号・探索規則を確認してください。Bitcoinウォレットは多数のアドレスを扱うため、最新の受取アドレス1つだけを比較しても不十分です。
13. 同じフレーズでもSolanaアドレスが違うのはなぜ?
Solanaの導出パスやアカウント系列が違うと別アドレスになることがあります。元のアカウントと、取り込み先がサポートするパスを公式資料で確認してください。必ずしも資産の紛失や送金を意味しません。
14. 秘密鍵だけをインポートしたらどうなりますか?
通常は1つの署名アカウントだけで、シード由来の全アカウントではありません。別アカウントが見えない場合があり、2つ目のアプリのメインシードを後で復元しても、その単独インポート鍵は戻らない可能性があります。実際の資産支配鍵を安全にバックアップしてください。
15. トークンは2つ目のウォレットに自動表示されますか?
必ずしもそうではありません。トークン検出、カスタム契約一覧、ネットワーク設定、対応チェーンは異なります。まずアカウントアドレス、実際のネットワーク、トークンコントラクトを信頼できる情報源で確認してください。
16. 同じ公開アドレスを閲覧専用ウォレットとして追加できますか?
アプリが対応していれば可能です。署名権限を与えず活動を表示できますが、秘密鍵のインポートとは異なり、それだけでは資産を移せません。
17. ハードウェアウォレットのシードフレーズをアプリに入れても安全ですか?
通常のオンラインソフトウェアに入力するとハードウェアの隔離保護を失う可能性があり、主要メーカーも推奨しません。公式のハードウェア連携を優先してください。特殊な緊急復元では別の安全対策を検討する必要があります。
18. LedgerやTrezorを2つのウォレット画面で使用できますか?
対応する連携とネットワークがあれば多くの場合可能です。異なるアプリをUIにしながら機器上で署名できます。機器由来のアドレスと画面上の取引詳細を照合し、復元フレーズをブラウザーへ入力しないでください。
19. ウォレットをインポートすればSafeのマルチシグアカウントも復元できますか?
所有者のシードはその署名者を復元できますが、別アドレスにあるSafeコントラクトや署名者全体を自動復元するわけではありません。Safeを利用するには対応画面とコントラクトが要求する署名数が必要です。
20. ウォレットのパスワードやFace ID設定も引き継がれますか?
通常は引き継がれません。端末のPIN、アプリのパスワード、生体認証はインストールごとの保護手段です。通常のシード型アカウントのオンチェーン状態は変わりません。サービス管理型では別の認証規則があり得ます。
21. 2つのアプリで取引履歴は共有されますか?
確定したオンチェーン取引は公開状態なので、互換アプリから取得できます。ローカルメモ、キャッシュ、カスタムラベル、取引所内のオフチェーン履歴は同期されない可能性があります。
22. 2つ目のアプリを使うと既存のトークン承認は取り消されますか?
いいえ。スマートコントラクトへの承認は単なるアプリのローカル設定ではなく、チェーン上の状態です。通常、適切なオンチェーン操作で変更・取消しされるまで残ります。対象チェーンと資産を確認してください。
23. 一方のアプリでdAppとの接続を切ればすべてのアプリから切れますか?
必ずしもそうではありません。サイトとの接続状態やウォレット権限はそのアプリだけに保存される場合があります。一方、トークンの承認枠は別にチェーン上に存在します。各アプリの接続権限とオンチェーン承認を別々に確認してください。
24. 両方のアプリから暗号資産を送れますか?
有効な署名権限があれば可能です。ただし使っているのは同じ残高であり、アカウント型チェーンでは同時送信がnonce衝突や保留状態の問題を招きます。エクスプローラーを確認し、無計画な再送信を避けてください。
25. 元のウォレットアプリを削除すると暗号資産も失いますか?
アプリの削除ではチェーン上の資産は消えません。ただし唯一の復元情報や署名機を失うと、別途取り込んだ秘密鍵、ハードウェアのパスフレーズ、スマートアカウントなどで実質的なアクセスを失うことがあります。削除前に復元を確認してください。
26. 別のウォレットへインポートすると元のアプリからアクセスできなくなりますか?
通常のソフトウェアウォレットでは、いいえ。同じ秘密を持つ両方が署名できる場合があります。一方のアプリを消しても、知られている同じ鍵の別コピーが暗号学的に無効になるわけではありません。
27. アプリを変えるだけでシードフレーズも変更できますか?
いいえ。インポートは一致するアカウントの元の認証情報を維持します。シードが漏えいした場合は、別アプリを使うだけでなく、独立した新ウォレットを作成して意図的に資産を移す必要があります。
28. 同じウォレットをスマートフォンとパソコンで使えますか?
製品とアカウントの対応次第で可能です。同じアカウントでもローカル設定は別になります。接続端末にフレーズ全体を入力する代わりに、安全なハードウェア接続や閲覧専用の仕組みが望ましい場合があります。
29. 残高は見えるのに出金できないのはなぜ?
閲覧専用アクセス、利用できないハードウェア署名機、鍵の不一致、Safeの必要署名数、未対応のアカウント形式、資産の署名機能不足などが考えられます。アドレスや残高の表示は署名権限の証拠ではありません。
30. Terenval Walletはすべての暗号資産ウォレットのインポートに対応していますか?
すべてに対応するという保証はありません。現行Terenvalリリースがサポートするインポート形式、チェーン、導出パス、アカウント形式を試す前に確認してください。完了画面だけで判断せず、正確な公開アドレスとオンチェーン状態で確認します。
最終チェックリスト:同じウォレットを2つのアプリで使う前に
- [ ] 元のアカウントがニーモニック、単独秘密鍵、ハードウェア署名者、スマートアカウントのどれを使うか把握した。
- [ ] 2つ目のアプリの公式入手元と、対象復元方式/アカウント形式への対応を確認した。
- [ ] 目的に適していてより安全なら、閲覧専用またはハードウェア接続を選択した。
- [ ] シードフレーズ、秘密鍵、パスフレーズをサイト、メッセージ、サポート担当者へ渡していない。
- [ ] 正しいネットワークとアカウント形式で公開アドレス全体を照合した。
- [ ] 独立した信頼できるブロックチェーンエクスプローラーで保有資産と取引を確認した。
- [ ] 必要なアカウント番号、トークン一覧、追加ネットワーク、チェーン対応を確認した。
- [ ] 2つのアプリに同じ残高が見えても残高は1つだと理解している。
- [ ] オンチェーン承認、保留中取引、ローカルdApp権限を別々に確認した。
- [ ] シード由来、別途取り込み、ハードウェア、スマートアカウントのすべてについて安全で完全な復元手段がある。
最も重要な結論: 同じ自己管理型ウォレットを互換性のある2つのアプリで使うことは、通常、資金移動ではなくアクセス手段の移植です。最も安全な成功基準は、正しいアカウントであること、保有資産がオンチェーンで確認できること、そして信頼できるセキュリティモデルが維持されていることです。この3つを示せないなら、署名や送金の前に原因を調べてください。
出典と検証上の注意
以下は技術的主張を支える主要な規格と公式提供元の文書です。製品機能と対応ネットワークは変わるため、操作前に最新の公式資料をご確認ください。
- Ethereum.org — Ethereumウォレットの使い方。画面としてのウォレット、複数端末利用、ネットワークの違いに関する公式解説。
- Ethereum.org — Ethereumアカウント。nonce、外部所有アカウント、スマートコントラクトアカウント。
- Bitcoin BIPs — BIP-39。ニーモニックからシードへの変換、任意パスフレーズ、単語リスト。
- Bitcoin BIPs — BIP-44。階層型導出パスとアカウント探索。
- Bitcoin BIPs — BIP-86。Taprootアカウント導出の例。
- MetaMask — 既存ウォレットの接続とインポート。シードと秘密鍵の違い、インポートは資産を移動しないこと。
- MetaMask — 他ウォレットのシードフレーズの取り込み。導出パスの制限と互換性。
- MetaMask — 複数端末でのウォレット復元。アカウント探索と別途インポートした鍵の再追加。
- MetaMask — トークンの欠落や残高不一致。エクスプローラーとネットワーク確認。
- MetaMask — スマートコントラクト承認の取消し。ローカル接続解除とオンチェーン権限の違い。
- Phantom — 別ウォレットの追加。復元フレーズ、秘密鍵、閲覧専用、ハードウェア接続。
- Phantom — 対応導出パス。Solana、EVM、Bitcoinの例。
- Phantom — インポートの問題への対処。導出パスの不一致。
- Trezor — 暗号資産が表示されない。パスフレーズとアカウント復元の問題。
- Trezor — アカウント管理。Bitcoinのアカウントとスクリプト形式。
- Trezor — 外部ウォレットアプリ。通常のシード入力を伴わないハードウェア署名。
- Ledgerサポート — 機器故障時の資産管理。ハードウェアシードの露出と緊急時の注意。
- Safe — 署名者ウォレットを接続する理由。コントラクトアカウントと署名者アドレス。
- Safe — Safeとは。マルチシグ構造と必要署名数。
編集方法、独自分析、安全上の注意
編集確認日:2026年11月1日。 このエバーグリーンガイドはブロックチェーンの一次規格と提供元の公式サポート資料を統合し、一般的な互換性の原則と製品固有の実装を区別しています。「できる場合がある」「通常」「対応している場合」という表現は意図的です。すべてのネットワーク、別途追加したアカウント、パスフレーズ、ハードウェア機器、スマートアカウントをあらゆる製品が復元できると保証する単一のBIPやアプリは存在しません。
Terenval独自の分析: 同一ウォレット5層確認テスト、送金なし確認プロトコル、シード露出予算、2アプリ運用監査、説明用の問題解決シナリオは本記事の編集上の枠組みです。提供元の仕様、認定済みセキュリティ評価、外部の統計的発見、製品内に搭載された機能ではありません。その意義は、認証情報、アドレス導出、ネットワーク状態、表示動作、秘密の露出を分けて考えることにあります。「同じシードなら必ず同じ残高が表示される」という誤解を避けるためです。
セキュリティと金融面の境界: 公開ブロックチェーン残高の検証に、編集サイト、カスタマーサポート、検索ツールがシードフレーズ、秘密鍵、任意のパスフレーズを要求する正当な理由はありません。既知または疑いのある侵害への対応は、通常のアプリインポートとは異なります。本記事はハードウェアの復元情報をオンラインソフトウェアへ入力することを勧めません。また、アプリ間の互換性、資産回復、収益、自動的な安全性、同一の利用体験を保証しません。
Terenvalに関する中立性: Terenval Walletは関連する自己管理型ウォレットの例および学習上の文脈として登場しますが、言及したあらゆる機能が実装済みだと主張するものではありません。Terenval Answersへの教育リンクは、製品固有の技術的主張を支える証拠とは区別しています。本記事は一般情報であり、個別のサイバーセキュリティ、金融、税務、法的助言ではありません。