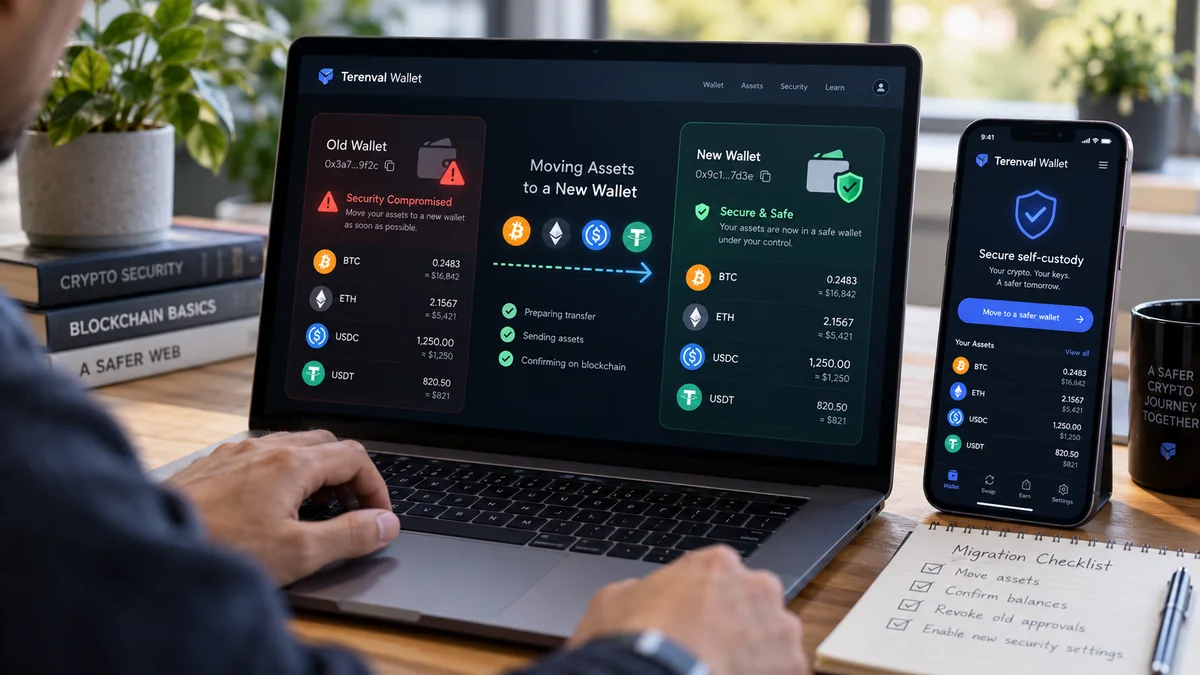
Если есть подозрение, что ваш криптокошелёк скомпрометирован, подготовьте безопасное устройство, создайте кошелёк с действительно новыми ключами, проверьте адреса получения и переведите оставшиеся активы, которыми вы всё ещё управляете. Не следует восстанавливать раскрытую seed-фразу в другом приложении и считать полученный кошелёк новым. Но сначала определите характер угрозы: украдена ли seed-фраза, выдано ли вредоносное разрешение на токены, подписан ли опасный permit, заражено ли устройство или скомпрометирован подписант смарт-аккаунта. Правильные меры защиты зависят от того, какие именно полномочия получил злоумышленник.
Взлом кошелька особенно опасен тем, что два события могут выглядеть одинаково в приложении для просмотра портфеля, но требовать противоположных действий. Посторонний человек с украденным приватным ключом способен подписывать переводы нативных монет и токенов без разрешения dApp. Вредоносный смарт-контракт, напротив, может переводить только активы, на которые распространяется выданное разрешение, даже не зная ключа. Перевод токенов, отзыв разрешений и смена пароля кошелька устраняют разные части проблемы. Главная задача — не выполнить как можно больше операций, а прекратить подвергать риску новые средства, сохранив самые ценные активы, которые ещё можно спасти.
Краткий ответ: Считайте раскрытую seed-фразу или приватный ключ навсегда ненадёжными. На заведомо чистом устройстве либо с помощью независимо защищённого аппаратного кошелька создайте новую seed-фразу и новые адреса; сделайте офлайн-резервную копию; проведите инвентаризацию активов во всех сетях; проверьте адрес назначения и поддержку активов; затем переведите доступные средства посредством надлежащим образом авторизованных ончейн-транзакций. Переводите токены и NFT до того, как отправите весь запас нативной монеты для оплаты газа, и обновите связанные аккаунты, записи ENS и права управления смарт-контрактами. Если скомпрометировано лишь ончейн-разрешение, а ключ подписи остаётся безопасным, оперативно отзовите конкретное разрешение в соответствующей сети; при сохраняющейся неопределённости смена ключей тоже может быть разумной. Если автоматический бот-сборщик (sweeper) похищает каждое пополнение для оплаты газа, не пополняйте скомпрометированный адрес снова и снова — остановитесь и обратитесь за проверенной помощью по реагированию на инциденты. Ни одно из этих действий не отменит уже подтверждённую кражу.
Наш редакционный подход состоит в разграничении доказательств контроля, источников полномочий и зависимостей при переносе. Скомпрометированный кошелёк — это не просто баланс, который нужно обнулить. На нём могут находиться ENS-имя, NFT, представляющий позицию в DeFi, права управления протоколом, роль в мультиподписном кошельке, активы в стейкинге или адрес, на который другие люди продолжат отправлять платежи. Приведённый ниже план помогает устранить и эти менее очевидные риски, а не только перевести доступные монеты.
Главное, что нужно знать
- Новый аккаунт не всегда означает новый кошелёк. Другой аккаунт, созданный из той же раскрытой seed-фразы, использует скомпрометированный корень доверия. Нужны действительно независимые ключи.
- Опасное разрешение не равно утечке seed-фразы. Отзыв разрешения ERC-20 для spender-адреса или оператора NFT может устранить конкретные полномочия контракта, но не остановит похитителя приватного ключа.
- Отключение сайта не отзывает ончейн-доступ. Разрешения браузера, ончейн-лимиты и офчейн-подписи — разные уровни.
- Начинайте с проверки среды, а не с кнопки «Отправить». Вредоносное ПО, способное читать ключи или подменять адреса в буфере обмена, может скомпрометировать новый кошелёк прямо при переносе.
- Зафиксируйте активы, которыми действительно управляете. Проверьте каждую сеть, аккаунт, NFT, позицию ликвидности, стейкинг, домен и роль в смарт-аккаунте: ни один экран портфеля не показывает всего.
- Сетевые комиссии — обязательная зависимость. Для перевода ERC-20 нужен нативный токен сети на газ. Если сначала отправить весь ETH или SOL, остальные активы могут застрять; а пополнение адреса под контролем sweeper-бота может просто подарить злоумышленнику деньги на газ.
- Подтверждённый перевод, как правило, необратим. Тестовая транзакция помогает проверить адрес назначения, но не делает скомпрометированный ключ исходного кошелька безопасным.
- Подписанные разрешения имеют собственные сроки действия и nonce. Старую подпись иногда можно использовать ещё до появления ончейн-разрешения; процедура её аннулирования зависит от конкретного протокола.
- Не считайте, что новый кошелёк поддерживает любые активы. Bitcoin, сети EVM, Solana, NFT и смарт-аккаунты различаются форматами адресов, интерфейсами и процедурами переноса.
- Завершение переноса включает перенаправление будущих поступлений. Обновите разрешение ENS, белые списки адресов вывода на биржах, сохранённые адреса, платёжные ссылки, подписки и роли восстановления, в которых всё ещё указан старый адрес.
- Активный sweeper меняет порядок действий. Обычные попытки пополнить баланс нативной монетой для газа могут не сработать; обращайтесь к опытным, независимо проверенным специалистам, а не к случайным «агентам по восстановлению».
- Terenval Wallet можно рассматривать как некастодиальный кошелёк назначения для поддерживаемых сетей и активов. Он не отменяет скомпрометированные подписи, не заставляет злоумышленника вернуть активы и не гарантирует восстановление средств.
Метод границ доверия Terenval: определите, что именно скомпрометировано
Большинство инструкций по спасению кошелька начинаются с перевода средств. Мы считаем, что это уже на шаг поздно. Первое решение — выяснить, какая граница полномочий была нарушена: безопасность устройства, ключа, соединения кошелька с сайтом, разрешения смарт-контракта, подписи либо отдельного кастодиального аккаунта. Это разные ситуации. Наш редакционный метод границ доверия (Trust-Boundary Method) не является функцией кошелька или утверждением о том, что мы восстанавливали средства в контролируемом эксперименте.
| Наблюдаемая ситуация | Какие полномочия могли быть раскрыты | Первые действия | Обычно нужно переходить на новую seed-фразу? |
|---|---|---|---|
| Слова восстановления сфотографированы, отправлены в чат или введены на подозрительном сайте | Seed-фраза управляет производными аккаунтами | Создать независимые ключи на чистом устройстве и перенести оставшиеся активы | Да: считайте производные ключи подписи скомпрометированными |
| Один приватный ключ экспортирован или вставлен в неизвестную программу | Конкретный ключ и аккаунт | Заменить ключ; проверить другие ключи и безопасность устройства | Да, для этого аккаунта: масштаб утечки может быть меньше, чем у всей seed-фразы |
Неизвестная транзакция ERC-20 approve либо вредоносный лимит расходов |
Разрешение spender-адресу на конкретный токен в определённой сети | Проверить spender и отозвать разрешение либо перевести подверженные риску токены на независимые ключи | Не всегда, если сохранность ключей подтверждена |
Для подозрительного оператора NFT выдан setApprovalForAll |
Потенциально широкие полномочия на перевод NFT коллекции | Отозвать полномочия оператора и оценить перенос NFT | Не всегда, если ключи остаются надёжными |
Подписан permit, сообщение Permit2 или другое разрешение в типизированных данных |
Возможное офчейн-разрешение до применения, истечения срока либо аннулирования | Определить домен подписи, nonce, крайний срок и процедуру отмены по правилам протокола | Часто разумно при неясном масштабе, но смена ключей не отменяет старые подписи для старых адресов |
| Браузерный кошелёк подключён к сомнительному dApp без подтверждений или подписей | Сессия сайта и видимость аккаунта | Отключить сайт и проверить историю и разрешения | Нет, одного этого факта недостаточно |
| Устройство заражено, адрес в буфере обмена подменён, установлено поддельное расширение | Устройство и, возможно, все использованные на нём ключи | Перейти в проверенную чистую среду; заменить все потенциально раскрытые ключи | Часто да, в зависимости от признаков утечки |
| Скомпрометирован подписант мультиподписного кошелька или смарт-аккаунта | Роль подписанта; средства контролируются порогом подписей и механизмом восстановления | Проверить владельцев, пороги, модули и пути восстановления | Зависит от ситуации; иногда достаточно заменить подписанта |
| Украден пароль кастодиальной биржи или API-ключ | Доступ к биржевому аккаунту или API, но не обязательно seed-фраза личного кошелька | Заблокировать доступ, отозвать API-ключи, сменить учётные данные и обратиться в официальную поддержку | Не автоматически для не связанных с биржей приватных ключей |
Наше правило принятия решений: если компрометация ключа подтверждена, очистка разрешений не заменяет смену ключей. Если утечка ограничивается отдельным allowance, не следует автоматически считать, что кто-то знает мнемоническую фразу. Если целостность устройства под вопросом, возможность безопасно создать новый кошелёк — ещё не выполненное условие, а задача, которую нужно решить.
Эти границы подтверждаются рекомендациями MetaMask по взломанным аккаунтам, FAQ Revoke.cash и стандартом ERC-20. Такое разграничение важнее бренда кошелька, отображающего баланс.
Первые 10 минут: как ограничить ущерб и избежать повторной потери
Если вы подозреваете, что кража продолжается, действуйте оперативно, но не импровизируйте с необратимыми операциями. При активном sweeper-боте или узко ограниченном злоупотреблении разрешением последовательность может отличаться. Используйте приведённые шаги как схему первичной оценки, а не как обещание, что скорость сама по себе предотвратит кражу.
- Прекратите подписывать операции и делиться информацией. Закройте подозрительные страницы и отклоняйте просьбы раскрыть seed-фразу, предоставить удалённый доступ, пройти загадочную «проверку кошелька» или оплатить восстановление. Не подключайте второй кошелёк к тому же сомнительному сайту.
- Определите, можно ли доверять текущему устройству. Неожиданные расширения, подмена адресов в буфере обмена, неизвестные средства удалённого управления или недавно раскрытые пароли — основания перейти на другое устройство. Переустановка расширения в том же скомпрометированном браузере не доказывает безопасность.
- Сохраните минимум публичных доказательств. Зафиксируйте затронутые публичные адреса, сеть, подозрительные TXID, время, домен и видимые разрешения. Документировать мошенничество можно без экспорта приватных ключей и публикации полного скриншота биржевого аккаунта.
- Определите нарушенную границу полномочий. Это раскрытая мнемоническая фраза, перевод токена через
transferFrom, подозрительная подпись типизированных данных или взлом входа/сессии? Если классификация невозможна, исходите из более осторожного предположения о широкой компрометации. - Подготовьте безопасный кошелёк назначения до нового взаимодействия со взломанным аккаунтом. Используйте надёжное устройство и независимо созданную резервную копию. Проверьте хотя бы один адрес получения, не копируя его из сообщения злоумышленника.
- Составьте список оставшихся ценностей и зависимостей. Учитывайте токены, NFT, нативные монеты на газ, активы в стейкинге, DeFi-токены подтверждения доли, домены ENS и роли смарт-аккаунтов во всех сетях, а не только на главном экране.
- Выберите подходящую процедуру. Обычный перевод — если аккаунт ещё под вашим контролем и sweeper отсутствует; отзыв разрешения — при отдельном вредоносном allowance; помощь специалистов — при активном sweeper, заблокированных правах владения контрактом или сложных дорогостоящих позициях.
- Проверяйте каждую значимую операцию. В обозревателе именно той сети, где прошла транзакция, проверьте адрес назначения и события перевода токенов.
Не вводите старую seed-фразу на незнакомом «портале экстренного спасения». Настоящие специалисты должны объяснять модель угроз и не должны получать ваши секреты просто для сканирования. Руководство Ethereum.org по мошенничеству и восстановлению подчёркивает, что подтверждённые переводы нельзя просто отменить.
Шаг 1. Подготовьте безопасную среду для нового кошелька
Новая seed-фраза, созданная на заражённом устройстве, может быть украдена в момент появления. Поэтому защищённая среда — часть безопасности кошелька, а не второстепенная деталь. Если у вас есть проверенный аппаратный кошелёк, создание и подтверждение новой резервной копии прямо на нём снижает вероятность раскрытия секретов на обычном компьютере. При отсутствии аппаратного устройства подойдёт и надёжный отдельный компьютер или телефон.
Перед созданием кошелька назначения обновите ПО из официальных источников, удалите ненадёжные браузерные расширения и проверьте настройки удалённого доступа. Если есть веские основания подозревать вредоносное ПО или удалённое управление, используйте другое устройство, в целостности которого вы уверены: быстрая антивирусная проверка сама по себе не доказывает чистоту системы. Проверьте защищённость облачного аккаунта или входа через социальный сервис, если он связан с кошельком: в некоторых продуктах доступ зависит от таких аккаунтов. Не переносите автоматически скомпрометированный способ входа на новый кошелёк.
Для установки нового кошелька используйте официальный сайт разработчика или проверенную страницу приложения, а не первый рекламный результат поиска или ссылку из личного сообщения. Сильный локальный PIN или пароль защищает доступ к приложению, но не заменяет новую seed-фразу, если старая уже раскрыта. Запишите новые данные восстановления офлайн, в правильном порядке, и безопасно храните их. Не делайте скриншоты, не сохраняйте общедоступные облачные заметки и не пересылайте слова самим себе. Прежде чем переводить значительную сумму, проверьте возможность восстановления доступа с помощью безопасной процедуры, предусмотренной разработчиком.
Инструкция MetaMask по переносу на новый кошелёк и рекомендации Trezor по новой резервной копии подчёркивают необходимость независимого создания данных восстановления. Аппаратный кошелёк, восстановленный из уже известной злоумышленнику seed-фразы, не делает эту фразу снова секретной. Аналогично создание «Аккаунта 2» из той же скомпрометированной мнемоники не создаёт новую границу доверия.
Новый аккаунт, новый кошелёк, импорт ключа и аппаратный кошелёк: в чём разница?
| Действие | Новый корень доверия? | Подходит при утечке мнемоники? |
|---|---|---|
| Нажать «Добавить аккаунт» с прежней seed-фразой | Обычно нет | Нет |
| Импортировать старые 12/24 слова в другой программный кошелёк | Нет | Нет |
| Восстановить старую фразу на аппаратном устройстве | Нет | Нет |
| Самостоятельно создать совершенно новую seed-фразу | Да | Да, если среда и резервная копия безопасны |
| Создать независимую резервную копию аппаратного кошелька на самом устройстве | Да | Да, если подлинность устройства и безопасность резервной копии не вызывают сомнений |
| Сменить пароль или PIN приложения | Ключи не меняются | Нет |
| Сменить владельца Safe/смарт-аккаунта через авторизованную управляющую транзакцию | Меняются полномочия конкретного подписанта | Возможно для данного смарт-аккаунта; необходим аудит конфигурации |
Редакционная оценка: самая простая опасная ошибка — считать новый интерфейс новой криптографической личностью. Иконка кошелька, новая установка приложения или название аккаунта не определяют границу защиты. Её определяют seed-фраза или независимый ключ подписи.
Шаг 2. Проведите инвентаризацию всего, что находится под угрозой, включая невидимые активы
Точный список для переноса важнее быстрой кнопки «Отправить всё». Проверяйте публичные адреса через соответствующие обозреватели блокчейнов и сравнивайте данные с интерфейсом кошелька. Обозреватель подтверждает ончейн-транзакции адреса, но не знает обо всех скрытых офчейн-позициях или кастодиальных соглашениях. Никогда не вводите seed-фразу в обозреватель. Для EVM-адреса проверьте все сети, где он использовался: одинаковые 0x-адреса в сетях EVM могут иметь разные балансы и разрешения. Для Bitcoin проверьте адреса своего кошелька и соответствующие UTXO; один видимый адрес не обязательно представляет все ключи или аккаунты.
Создайте приватный реестр активов и полномочий с колонками: сеть, публичный адрес, актив или позиция, приблизительная стоимость, возможность перевода, необходимый газ, совместимость кошелька назначения и внешние зависимости. Ниже приведена рекомендуемая структура; суммы условны и не отражают реальные активы или рыночные котировки.
| Пример актива | Где он фактически находится | Что требуется для переноса | Почему обычного перевода токена может быть недостаточно |
|---|---|---|---|
| ETH в Ethereum | Аккаунт EVM | ETH для газа | Нужно оставить достаточно средств на последующие транзакции ERC-20 или NFT |
| USDC в Base | Токен-контракт в Base | Нативная монета для газа Base и кошелёк с поддержкой Base | USDC в Ethereum — отдельный баланс другой сети |
| BTC | UTXO сети Bitcoin | Комиссия Bitcoin и адрес подходящего типа | Требуется учитывать выбор UTXO и сдачу |
| SOL и токены Solana | Аккаунты и программы Solana | SOL для транзакций и возможных операций с аккаунтами | У некоторых позиций или токеновых аккаунтов есть ограничения |
| NFT ERC-721 | NFT-контракт | Газ и безопасный совместимый получатель | Взаимодействия с контрактом или хранение на маркетплейсе могут усложнять перевод |
| Позиция LP или стейкинга | Контракт протокола, токен-подтверждение или NFT | Право вывести активы/снять стейкинг, период ожидания, иногда погашение долга | Базовый актив может быть временно недоступен для перевода |
ENS-имя .eth |
Регистрация ENS, владение именем и resolver-контракты | Правильная передача имени и обновление записей | Новый адрес кошелька не становится автоматически адресом, на который указывает имя |
| Мультиподписной или смарт-аккаунт | Конфигурация смарт-контракта | Порог подписей, роли владельцев/модулей и законные подписанты | Средства могут не контролироваться обычным адресом одного подписанта |
Экран портфеля может не показывать некоторые активы или, наоборот, отображать спам-токены, предназначенные для заманивания на вредоносные сайты. Не взаимодействуйте с неожиданными токенами или ссылками на получение NFT только потому, что они появились в списке. Если позиция DeFi служит залогом по долгу, необдуманный вывод или погашение могут вызвать ликвидацию. Учитывайте эту зависимость до действий.
Журнал переноса: полезный оригинальный чек-лист
Для каждого актива фиксируйте пять состояний: обнаружен → адрес назначения проверен → перевод или смена полномочий инициированы → результат независимо подтверждён → будущие ссылки и реквизиты обновлены. Нажатие «Отправить» ещё не завершает работу. Например, ENS-имя может быть передано, но продолжать указывать на старый скомпрометированный адрес, пока не проверены его записи; позицию ликвидности можно закрыть, но вознаграждения останутся доступными прежнему владельцу.
Этот журнал — редакционный инструмент планирования. Он намеренно отделён от баланса портфеля: не все важные для безопасности права представлены токенами.
Шаг 3. Создайте и проверьте каждый адрес назначения
Не существует одного универсального адреса для получения всех криптовалют. Адреса Bitcoin, EVM и Solana подчиняются разным правилам, а разные кошельки поддерживают разные сети. В новом кошельке проверяйте конкретный актив и сеть до отправки значительной суммы. Для токенов сверяйте адрес контракта с надёжной первичной документацией, а не только с тикером.
Если используется QR-код, сравните адрес на экране принимающего кошелька с тем, который автоматически появился в кошельке отправителя. Проверьте начало и конец строки, но при угрозе подмены адреса не ограничивайтесь только этими символами; по возможности сравните адрес целиком, желательно на доверенном экране аппаратного кошелька. Если буфер обмена подставляет чужой адрес, остановитесь и перейдите в безопасную среду.
Перед крупным переводом, если позволяют время и расходы на комиссии, сделайте небольшой тестовый перевод из надёжного источника и убедитесь, что новый кошелёк распознаёт поступление. Однако при активной компрометации seed-фразы тест со старого кошелька может израсходовать дефицитный газ или раскрыть злоумышленнику момент операции; он не подтверждает безопасность старого ключа. Приоритеты зависят от обстановки, поэтому правила «всегда начинайте с теста» не существует.
Не переводите токен через неподдерживаемую сеть, полагая, что совпадающие 0x-адреса делают любое назначение совместимым. Важно различать владение ключом адреса назначения и поддержку конкретной сети и токена. Подробнее о связанных ошибках читайте в материалах «Как выбрать правильную сеть при выводе криптовалюты с биржи» и «Как восстановить криптовалюту, отправленную не в ту сеть».
Шаг 4. Переведите доступные активы в правильном порядке
Если скомпрометированным ключом ещё можно пользоваться, активного sweeper-бота нет, а новый кошелёк защищён независимо, базовый порядок прост: выберите правильную сеть, укажите проверенный новый адрес, просмотрите транзакцию и комиссию, подпишите только нужный перевод и проверьте его окончательный статус через обозреватель блокчейна. Повторите процедуру для каждого актива или позиции с учётом её особенностей.
Последовательность имеет значение. Переводы ERC-20, NFT и некоторые действия в DeFi требуют нативную монету той же сети для оплаты газа. Если сначала вывести весь ETH с Ethereum-адреса, средств на газ для оставшихся ERC-20 может не хватить. В обычной ситуации без sweeper разумно сначала перемещать токены и NFT, а остаток нативной монеты — последним. Это отдельно отмечено в инструкции MetaMask по переносу. Но не пополняйте нативной монетой адрес с активным sweeper-ботом ради «разблокировки» застрявших средств: так можно профинансировать атакующего.
Практический порядок переноса по типу актива
| Класс актива | Обычный способ переноса | Что проверить перед завершением |
|---|---|---|
| ETH или другая нативная монета EVM | Нативная транзакция на новый адрес | Успешность транзакции, получателя, сумму и сеть |
| ERC-20 (USDT, USDC и т. д.) | Перевод токена со старого аккаунта | Успешное событие Transfer нужного контракта на правильный адрес |
| NFT ERC-721/1155 | Совместимый со стандартом перевод NFT через контракт | Владельца и баланс в NFT-контракте по новому адресу |
| BTC | Транзакция Bitcoin с расходованием старых UTXO в пользу нового адреса | Включение в блок, подтверждения, выходы назначения и обработку сдачи |
| SOL / токены Solana | Поддерживаемая транзакция перевода в Solana | Правильный аккаунт получателя, mint и соответствующий статус подтверждения/финальности |
| Позиция стейкинга или DeFi | Вывод по правилам протокола, перевод NFT/токена доли либо изменение роли аккаунта | Владение базовыми активами, оставшиеся награды, обязательства по залогу и токен позиции |
| ENS-имя | Передача роли владельца/регистранта, если разрешена, и обновление resolver/записей | Владение, права изменения записей и фактический адрес, на который разрешается имя |
| Роль администратора смарт-контракта или участника мультиподписи | Авторизованная смена владельца или подписанта | Список владельцев, порог подписей, модули и доступ для восстановления |
Транзакция может иметь статус Success, хотя для неё выбран неправильный токен или адрес. В EVM-сетях проверяйте события передачи токенов, а не полагайтесь на общий зелёный статус транзакции, направленной в контракт. И наоборот: приложение иногда запаздывает с отображением реально подтверждённого перевода. Ончейн-доказательства и баланс в интерфейсе — разные наблюдения.
Нужно ли отзывать старые разрешения до отправки?
Если проблема — разрешение вредоносному spender-адресу, но не утечка ключа подписи, отзыв разрешения может оказаться самым быстрым целевым способом ограничить ущерб. Если ключ раскрыт, а безопасный новый адрес уже готов, вывод активов с опасного адреса может быть важнее затрат на полную очистку разрешений, которая не лишит атакующего права подписи. Когда злоумышленник активно конкурирует за включение транзакций в блок, универсально правильной очередности нет.
После перевода токенов на другой адрес с независимо защищёнными ключами старые разрешения, привязанные к прежнему владельцу, обычно не переходят вместе с токенами. Это полезное свойство, но оно не гарантирует, что новый кошелёк нельзя атаковать посредством вновь выданных разрешений. Проверяйте любые полномочия, которые предоставляете на новом адресе.
Когда отзыва разрешений достаточно, а когда — нет
В контрактах ERC-20 владелец может разрешить spender-адресу вызывать transferFrom в пределах установленного лимита. Спецификация ERC-20 описывает функции approve, allowance и transferFrom. Для NFT ERC-721 и ERC-1155 предусматривают полномочия операторов. Злоумышленник может использовать такие разрешения, не получая seed-фразу.
При компрометации конкретного разрешения проверьте allowance нужного адреса в правильной сети через надёжный обозреватель или признанный инструмент анализа разрешений, например по официальной инструкции Revoke.cash. Обращайте внимание на spender-адрес, токен-контракт, сеть, разрешённую сумму и недавние операции выдачи полномочий. Отзыв обычно означает установку лимита ERC-20 на ноль или отключение NFT-оператора; для этого нужна ончейн-транзакция и сетевая комиссия. Убедитесь, что отзыв действительно подтверждён. Отключение сайта не отзывает разрешение в блокчейне.
Если скомпрометированы seed-фраза или приватный ключ, атакующий зачастую способен подписать новое разрешение или прямой перевод после отзыва старого. В таком случае новые независимые ключи и есть граница безопасности. FAQ Revoke.cash прямо отмечает, что отзыв разрешений не исправляет утечку seed-фразы и не возвращает уже украденные активы.
Особая сложность подписанных permit: разрешение, которое пока не видно
EIP-2612 permit — это офчейн-подпись, которая может установить разрешение на расходование токенов после передачи в контракт. В ней содержатся nonce и срок действия, поэтому до использования она может не отображаться как обычное опубликованное ранее разрешение. У Uniswap Permit2 отдельно реализованы механизмы постоянных allowance и перевода по подписи с собственными nonce и датами истечения. Следовательно, стандартный список разрешений не охватывает все подписанные полномочия, которые могут иметь значение.
Если вы подозреваете вредоносную подпись типизированных данных, проверьте точный протокол, проверяющий контракт, токен, spender, nonce, срок действия и сеть. Некоторые разрешения истекают или аннулируются документированной процедурой; другим протоколам нужны иные действия. Не существует универсальной кнопки «отозвать все подписи». Перемещение токенов на действительно независимые ключи может отделить активы от подписей, привязанных к прежнему владельцу, однако не следует считать из-за этого безопасными другие аккаунты или роли в контрактах.
Подробнее читайте в материалах «Что происходит при отключении кошелька от dApp?» и «Что означает „Подписать сообщение“ в криптокошельке?».
Что делать, если sweeper-бот выводит средства из кошелька?
Активный sweeper — одно из наиболее опасных исключений из обычной процедуры переноса. Злоумышленник, знающий ключ подписи, может отслеживать адрес и быстро отправлять переводы, как только туда поступает нативная монета для газа. Пользователь пополняет ETH ради отправки USDC, но видит, что ETH исчезает раньше, чем удаётся перевести USDC. Повторные пополнения не решают проблему, а приводят к дополнительным потерям.
Возможную автоматизацию можно заметить, сопоставляя публичные входящие и исходящие переводы и время их совершения в обозревателе блокчейна. Это признак возможной автоматизации, а не окончательное доказательство конкретного кода или личности оператора. Если адрес активно очищается, не пополняйте его вслепую, не проводите повторяющиеся тестовые транзакции и не доверяйте «боту для спасения средств», предложенному в соцсетях. В руководстве MetaMask по переносу описаны особые подходы, например помощь проверенных white-hat-специалистов и приватная отправка транзакций в подходящих случаях. Это сложные методы, зависящие от сети, и успех не гарантирован.
Наша рекомендация: рассматривайте активный sweeper как специализированный инцидент, а не плановое обслуживание кошелька. Независимо проверяйте специалистов через официальные каналы, выясняйте, какая информация им потребуется и какие активы и комиссии затронуты. Никогда не считайте безопасной передачу seed-фразы неизвестному третьему лицу. Даже опытное вмешательство может не сработать, если у атакующего уже есть преимущество либо актив заблокирован.
Не путайте sweeper в EVM с ERC-20 spender-адресом, использующим transferFrom. Потери могут выглядеть похоже, однако злоупотребление разрешением иногда останавливается целевым отзывом, тогда как sweeper свидетельствует о продолжающейся угрозе со стороны раскрытого ключа подписи.
Перенос Bitcoin после компрометации кошелька
В Bitcoin нет разрешений ERC-20, характерных для Ethereum. Программное обеспечение кошелька формирует транзакции, расходующие непотраченные выходы (UTXO). Если компрометирован ключ или seed HD-кошелька, управляющего этими выходами, злоумышленник может попытаться их потратить. Смена пароля приложения Bitcoin, создание ещё одного адреса получения из прежней раскрытой seed-фразы или отключение сайта не лишают этот ключ полномочий подписи.
Для безопасного переноса Bitcoin нужен новый независимый Bitcoin-кошелёк с адресами, доступ к которым можно надёжно восстановить. Проверьте получателя на доверенном экране кошелька, совместимость адреса и сети и выходы сдачи. В зависимости от выбора UTXO и реализации кошелька часть суммы входов может вернуться как сдача. Если она попадёт в скрипт, управляемый старыми скомпрометированными ключами, риск сохранится. Если кошелёк поддерживает подходящую функцию отправки всего баланса или ручное управление UTXO, внимательно проверьте предлагаемые выходы и комиссии до подписи. Не считайте, что расходование одного видимого UTXO опустошает все адреса, производные от украденной seed-фразы.
Подтверждение транзакций Bitcoin не мгновенно. Не создавайте независимые дублирующие платежи ради «ускорения», не разобравшись в повышении комиссии и замене транзакции. Основы UTXO и комиссий изложены в материале «Что такое Bitcoin UTXO и как они влияют на комиссии?». Руководство Bitcoin.org по защите кошелька рекомендует резервное копирование и надёжное управление ключами.
Перенос Ethereum, USDT и USDC между сетями EVM
Одна seed-фраза может управлять адресом, активным в основной сети Ethereum, Base, Arbitrum и других EVM-сетях. Компрометация одного и того же базового приватного ключа угрожает адресу во всех сетях, где он используется. Но балансы, разрешения контрактов и комиссии на газ индивидуальны для каждой сети. Отзыв разрешения в Ethereum не отменяет отдельного разрешения в Base.
Для каждой сети определите нативную монету для газа, точный адрес токен-контракта, получателя и любые зависимости от моста или протокола. Не переносите средства через мост лишь потому, что они не отображаются на главном экране кошелька. Актив может уже безопасно находиться в другой сети, а мост добавляет новую поверхность риска разрешений и выполнения операций во время инцидента. USDT и USDC, выпущенные в разных сетях, нельзя считать взаимозаменяемыми только по тикеру. Учитывайте их как отдельные активы.
Например, для EVM-адреса с USDC в Base и ETH в Ethereum могут понадобиться два отдельных плана транзакций. Газ Ethereum Mainnet не оплачивает операции в Base, а проверка разрешений только в Ethereum не охватывает Base. Если из-за sweeper невозможно безопасно пополнить газ, остановитесь и используйте специальный порядок реагирования вместо повторных пополнений нативных монет.
А как быть с Solana, NFT и неподдерживаемыми сетями?
Модели аккаунтов и программ Solana отличаются от Ethereum. У токена Solana может быть отдельный токеновый аккаунт и адрес mint, а некоторые позиции стейкинга или протоколов требуют специальных инструкций. Не вставляйте seed-фразу Solana в кошелёк, рассчитанный только на EVM, и не отправляйте токены на адрес лишь потому, что текстовое поле его принимает. Убедитесь, что новый кошелёк поддерживает конкретную сеть и актив. Инструкция Phantom по миграции подчёркивает необходимость создания независимого доступа к новому кошельку, а материал Phantom о компрометации рассматривает разрешения и ненадёжные активы.
Неожиданный токен или NFT может оказаться приманкой: его название либо метаданные ведут на поддельный сайт получения или «обмена». Обычно не нужно взаимодействовать с подозрительным активом ради защиты законных балансов. Непередаваемые токены, замороженные активы, мостовые представления и позиции, заблокированные протоколом, могут не поддерживать обычную отправку. Зафиксируйте такие активы и используйте только официальные протоколы либо независимую надёжную консультацию, если прямой перевод технически невозможен.
Смарт-контрактному кошельку может потребоваться замена подписанта, а не перевод всех токенов
Safe или другой смарт-контрактный кошелёк отличается от обычного внешнего аккаунта (EOA). Контрактный аккаунт может сохранять прежний ончейн-адрес, пока в его настройках меняются владельцы, пороги подтверждения, модули или хранители восстановления. Документация Safe объясняет роли владельцев и порогов подписей, а справочник removeOwner показывает, что для удаления владельца нужна правильно авторизованная транзакция Safe.
Если скомпрометирован лишь один подписант, а оставшихся надёжных участников достаточно для достижения порога, легитимная смена владельца может быть безопаснее и дешевле, чем попытка разобрать сложную структуру казначейства. Если же злоумышленники контролируют число подписей, достаточное для кворума, они способны сохранить управление и во время расследования. Проверьте всех владельцев, модули, guards, автоматизированные роли, делегатов и механизмы восстановления. Не полагайте, что замена одного видимого подписанта устраняет угрозу. Взломанный EOA владельца контракта способен контролировать параметры DeFi-стратегии, NFT-коллекции или записи доменов, даже если на нём почти нет криптовалюты.
Архитектуры смарт-аккаунтов значительно различаются. Эта статья не может предложить универсальную аварийную процедуру для всех мультиподписных, passkey-кошельков или систем account abstraction. Следуйте проверенному механизму восстановления именно вашего аккаунта и не пользуйтесь непроверенными контрактами «сброса владельца».
Не забудьте об ENS, ролях dApp и будущих поступлениях
Даже после переноса активов на старый адрес могут продолжать поступать новые средства. Скомпрометированный адрес, указанный в счёте, белом списке вывода биржи, сохранённый у знакомого или настроенный в ENS, остаётся возможным получателем платежей. Злоумышленник может перехватывать их ещё долго после того, как вы сочтёте инцидент завершённым.
Проверьте публичные платёжные ссылки, счета клиентов, сохранённые контакты, адресные книги, повторяющиеся настройки вывода, адреса выплат протоколов, NFT-роялти и профили маркетплейсов. Для ENS различайте владение именем и адрес, в который имя разрешается. Передача ENS-имени и обновление записи resolver — разные проверки; простой перевод ETH не обновляет автоматически маршрутизацию .eth. Проверьте владельца регистрации и связанные записи resolver через официальные инструменты ENS, прежде чем публиковать новый адрес.
Уведомляйте внешних контрагентов через независимо подтверждённый канал. Мошенник, контролирующий старый социальный аккаунт или электронную почту, может выдавать себя за вас и сообщить другой подменный адрес. Для организации можно рассмотреть подписанное уведомление от надёжной нескомпрометированной идентичности с проверкой по альтернативному каналу. Удаляйте старый адрес из систем будущих выплат только после проверки нового маршрута.
Модель стоимости и приоритета восстановления: что переносить первым?
Наша редакционная модель приоритетов сопоставляет риск кражи, возможность перевода, операционные сложности и зависимость от других действий. Это инструмент выбора, а не прогноз вероятности восстановления. Одни и те же активы стоимостью $500 могут потребовать разного подхода в зависимости от того, свободно ли они передаются, заблокированы ли в протоколе или находятся под наблюдением sweeper-бота.
| Фактор приоритета | Пример с низкими трудозатратами | Пример высокого риска или сложности | Следствие для решения |
|---|---|---|---|
| Утечка ключа подписи | Выдано лишь разрешение; ключ, вероятно, безопасен | Seed-фраза опубликована | Срочно заменить ключи |
| Возможность перевода | Свободно передаваемая нативная монета | Залог в стейкинге с задержкой разблокировки | До действий оценить риски выхода из протокола |
| Зависимость от газа | Газ уже есть, а источник не контролируется sweeper | Любое пополнение газа сразу похищается | Избегать повторного финансирования; переходить к специальному реагированию |
| Стоимость и необратимость | Небольшой заменяемый тестовый баланс | NFT с уникальным правом владения или ключ от домена | Особенно тщательно проверять получателя и смену ролей |
| Будущие поступления | Одноразовый личный адрес | Публичный платёжный адрес с регулярными поступлениями | При завершении перенаправить старые реквизиты |
| Сложность аккаунта | Простой EOA | Мультиподпись, модули, восстановление смарт-аккаунта | Проверять граф полномочий, а не только балансы |
Представим скомпрометированный EVM-адрес, на котором остаётся токенов на $1 000, а для их вывода требуется небольшая сумма нативной монеты на газ. Без sweeper проверенный перевод токенов может быть простым. При активном sweeper каждое пополнение газа может быть похищено ещё до перевода, и на первый взгляд небольшие расходы превращаются в серию потерь. Ключевая переменная — не цена токенов на экране, а то, кто в данный момент контролирует исполнение транзакций. Универсального порога комиссии или гарантированной схемы спасения не существует.
Шесть гипотетических инцидентов и наиболее безопасные последующие решения
Следующие случаи иллюстративны: это не реальные пользователи, не результаты аудита восстановлений и не измеренная статистика успешности. Они показывают, как метод границ доверия влияет на выбор действий.
Случай 1. Фраза восстановления введена в поддельную форму поддержки
Пользователь вводит двенадцать слов на странице, которая обещает «синхронизировать» кошелёк. Несанкционированных транзакций пока не видно. Независимо от текущего баланса фраза уже раскрыта. Пользователь переходит на чистое устройство, создаёт новые независимые ключи, проверяет аккаунты во всех сетях, производные от старой фразы, и переводит активы, которыми ещё управляет. Отзыв разрешения одного spender-адреса не обеспечил бы достаточной защиты. Будущие платежи перенаправляются со старых адресов.
Случай 2. Подозрительное разрешение USDC после посещения dApp
Пользователь обнаруживает неизвестный spender-адрес с большим лимитом ERC-20, но нет признаков утечки seed-фразы или заражения устройства. Он проверяет точные адреса USDC-контракта и spender в правильной сети и отзывает разрешение через известный инструмент. Затем убеждается в ончейн-результате и проверяет возможные подписанные permit. Перейти на независимые ключи всё ещё может быть разумно, однако обнаруженная проблема сама по себе не доказывает кражу всех приватных ключей.
Случай 3. ETH исчезает через несколько секунд после каждого пополнения
Каждое поступление ETH на кошелёк быстро исчезает, а баланс ERC-20 остаётся нетронутым. Это указывает на возможную способность злоумышленника подписывать операции от имени аккаунта, в том числе автоматически. Новые пополнения могут принести дополнительные потери. Владелец прекращает финансирование и ищет проверенную специализированную помощь для спасения оставшихся активов. Случайный «контракт спасения газа» из личного сообщения не является приемлемой альтернативой.
Случай 4. Bitcoin переведён, но небольшая сдача осталась на старом адресе
Человек отправляет видимый баланс кошелька на новые ключи, но позднее обозреватель показывает непотраченный выход, связанный со старым скриптом. Выбор монет или обработка сдачи сработали не так, как он предполагал. Прежде чем объявлять перенос завершённым по балансу приложения, он проверяет все относящиеся к делу UTXO и выходы транзакции. Старую seed-фразу он не передаёт онлайн-сайту «восстановления UTXO».
Случай 5. ENS-имя передано, но по-прежнему указывает на атакованный адрес
Владелец перевёл ETH и регистрацию .eth, однако друзья по-прежнему отправляют токены на это имя. Если соответствующие записи resolver не обновить, платежи могут продолжить поступать на скомпрометированный кошелёк. Владелец проверяет регистрацию, права редактирования записей, фактическое разрешение имени и новый адрес до объявления об окончании переноса.
Случай 6. Скомпрометирован один подписант корпоративного Safe
Компания использует Safe с несколькими владельцами и порогом подтверждения, которого всё ещё могут достичь оставшиеся надёжные участники. Вместо слепого перевода всех позиций доверенные владельцы проверяют конфигурацию безопасности Safe и при наличии возможности авторизуют смену владельца. Они также проверяют модули и прочие полномочия скомпрометированного EOA. Если злоумышленники контролируют число подписантов, достаточное для достижения порога, порядок действий существенно меняется.
Эти сценарии подчёркивают общий принцип: перенос завершён лишь тогда, когда злоумышленник больше не может тратить оставшиеся активы, влиять на важные роли или перехватывать будущие поступления. Зелёный статус перевода подтверждает состояние одного актива, но не безопасность всего аккаунта после инцидента.
Как проверить безопасность нового кошелька после переноса
После каждого перевода или изменения роли проверяйте независимые публичные данные там, где они доступны. Для токена сверьте контракт и получателя; для NFT — фактического владельца; для Bitcoin — выходы и подтверждения; для Safe — список владельцев и порог; для ENS — resolver и регистранта. Сопоставьте реестр активов и полномочий с новым кошельком, затем оцените оставшиеся риски на старых адресах.
Новая резервная копия должна отличаться от старой, безопасно храниться и допускать независимое восстановление через доверенную процедуру кошелька. Убедитесь, что устройство, браузер, почта, социальный вход и факторы аутентификации тоже защищены. Если вместе с ключами были раскрыты другие учётные данные, смените их из чистой среды и отзовите подозрительные активные сессии или API-ключи. Не подключайте новый кошелёк к подозрительному dApp и не выдавайте те же неограниченные разрешения ради тестирования.
В последний раз проверьте будущие денежные потоки: сохранённые адреса вывода бирж, реквизиты торговых выплат, разрешение ENS-имени, инструкции пополнения и людей, которые по-прежнему могут вам платить. Если какой-то актив спасти не удалось, зафиксируйте причину. Его отсутствие в новом кошельке не означает, что он был безопасно перенесён.
Распространённые ошибки, которые могут привести ко второй потере кошелька
- Повторное использование раскрытой seed-фразы на новом устройстве. Новое оборудование не скроет секрет, который злоумышленник уже знает.
- Создание ещё одного аккаунта под той же seed-фразой. Другой адрес не означает независимый секрет.
- Ввод слов восстановления в «сканер» или форму спасения. Обозревателям и сервисам учёта разрешений нужны публичные адреса, а не секреты.
- Отправка на непроверенный адрес. Вредоносное ПО, подменяющее буфер обмена, и атаки с подставными адресами могут перенаправить экстренные переводы.
- Перевод нативной монеты для газа раньше токенов. После этого обычные токеновые переводы могут стать невозможны.
- Повторные пополнения газа на адрес со sweeper-ботом. Каждое пополнение может достаться атакующему.
- Приравнивание разрешения к компрометации seed-фразы или наоборот. Ошибочная диагностика приводит к потере времени и комиссий.
- Игнорирование офчейн-permit и постоянных ролей в контрактах. Нулевой видимый баланс не устраняет все полномочия.
- Предположение, что все активы находятся в Ethereum. Одна seed-фраза может использоваться в нескольких сетях с отдельными балансами и разрешениями.
- Заявление, что всё переведено, потому что приложение показывает пустой кошелёк. Могут оставаться скрытые позиции, награды, NFT, UTXO и разрешения смарт-аккаунтов.
- Использование неизвестного «бота восстановления» или передача seed-фразы незнакомцу. Предлагаемое «лечение» может оказаться новым мошенничеством.
- Продолжение приёма платежей на старый адрес. Через будущие поступления инцидент может повториться.
Как Terenval Wallet может использоваться при безопасном переносе
Человек, который уходит со скомпрометированных ключей, может рассмотреть Terenval Wallet как новый некастодиальный кошелёк. Важны конкретные вопросы: поддерживает ли продукт требуемую сеть и актив, как создаёт свежие ключи и резервную копию, насколько можно доверять устройству и процедуре восстановления. Используйте только официальный источник Terenval и проверяйте адрес получения и сеть до отправки.
Простая установка Terenval не даёт возможности вернуть украденную криптовалюту. Кошелёк не способен аннулировать приватный ключ, раскрытый где-то ещё, отменить окончательно подтверждённую транзакцию, изменить учётные записи сторонней биржи или обещать перевод любого NFT, DeFi-положения или роли смарт-аккаунта через один интерфейс. Полезная функция кошелька — помочь пользователю управлять новыми нескомпрометированными ключами подписи и поддерживаемыми активами в дальнейшем.
Наш редакционный принцип прост: сначала выбирайте криптографическую безопасность адреса назначения, затем интерфейс. Некастодиальное хранение снижает зависимость от внешнего хранителя, но ответственность за ключи и точную проверку транзакций лежит на пользователе. В связанных материалах о восстановлении кошелька и путях деривации и основах криптокошельков объясняется, почему seed-фраза, адрес и записи об активах в блокчейне — разные понятия.
Часто задаваемые вопросы
1. Можно ли восстановить безопасность взломанного кошелька, просто сменив пароль?
Обычно нет, если украдены приватный ключ или seed-фраза. Пароль или PIN кошелька главным образом защищает локальный интерфейс и зашифрованное хранилище. Обладатель старых ключей подписи может продолжать использовать их в другом месте. Если вероятность утечки ключей существенна, создайте новые независимые ключи и перенесите оставшиеся активы.
2. Станет ли криптовалюта безопасной, если создать второй аккаунт в том же кошельке?
Нет, если новый аккаунт производен от той же скомпрометированной фразы восстановления. Отдельный адрес не всегда означает отдельный секрет. Нужны новая корневая seed-фраза или действительно независимый ключ подписи.
3. Нужно ли немедленно переводить криптовалюту, если я случайно раскрыл seed-фразу?
Считайте фразу скомпрометированной. Оперативно подготовьте безопасный адрес назначения и переводите средства, которыми ещё управляете, учитывая зависимости от газа и возможный sweeper. Не ждите, пока обозреватель покажет кражу, чтобы признать секрет раскрытым.
4. Безопаснее ли восстановить старую seed-фразу на аппаратном кошельке?
Нет. Аппаратная изоляция не отменяет предшествующее раскрытие фразы. Вместо этого создайте совершенно новую резервную копию с новыми секретами, следуя официальным инструкциям производителя по настройке и восстановлению.
5. Что делать, если я лишь подключил кошелёк к подозрительному сайту?
Одно подключение не доказывает кражу ключа. Отключите сайт, проверьте, подтверждали ли вы транзакции, подписывали ли типизированные данные или раскрывали секреты, и изучите разрешения кошелька и приложения. Уже выданные ончейн-разрешения сохраняются после отключения.
6. Может ли отзыв разрешений на токены остановить взломщика кошелька?
Он способен остановить злоумышленника, который полагается на отозванное разрешение spender-адреса, если отзыв подтвердится до эксплуатации. Но он не сделает раскрытый ключ снова секретным и не помешает его похитителю подписывать новые транзакции.
7. Может ли злоумышленник украсть ETH, имея только разрешение ERC-20?
Стандартное разрешение ERC-20 относится к соответствующему токен-контракту, а не к нативному ETH. Другие контракты, подписи или украденные ключи способны создать иной риск. Анализируйте реальную транзакцию и контракт, а не делайте вывод из одного разрешения.
8. Удаляются ли все разрешения при отключении от dApp?
Нет. Обычно меняется доступ сессии или аккаунта. Разрешения ERC-20, полномочия операторов NFT и некоторые подписанные разрешения имеют собственный ончейн- или протокольный жизненный цикл.
9. Продолжают ли действовать подписанные разрешения Permit2 после отключения кошелька?
Да, в зависимости от модуля Permit2, срока действия, nonce и того, была ли подпись использована или аннулирована. Отключение браузерной сессии не отменяет криптографическую подпись. Проверяйте конкретное разрешение по документации протокола.
10. Что переводить сначала: токены или ETH?
В EVM-аккаунте без активного sweeper для перевода токенов и NFT часто нужен нативный газ, поэтому вывод всего ETH первым может заблокировать дальнейшие операции. При активном sweeper необдуманное пополнение или последовательность публичных переводов может увеличить потери. Порядок зависит от инцидента.
11. Почему мой ETH исчезает сразу после перевода газа на старый адрес?
Злоумышленник может контролировать ключ подписи и использовать sweeper. Прекратите повторно отправлять газ, зафиксируйте ончейн-признаки автоматизации и рассмотрите проверенную специализированную помощь. Обычным отзывом разрешения на токены это не исправить.
12. Можно ли опередить sweeper-бота, установив более высокую комиссию за газ?
Надёжной гарантии нет. Атакующий может следить за тем же адресом и реагировать. Некоторые сети и конфигурации поддерживают особые способы подачи транзакций, однако у них строгие условия и нет гарантированного результата. Не продолжайте рисковать газом в самодельных публичных транзакциях.
13. Перенесётся ли USDC из Base, если перевести USDC в Ethereum?
Нет. Балансы в Ethereum и Base — отдельные ончейн-активы, даже когда используется одинаковый EVM-адрес. Проверяйте и планируйте перевод в каждой сети отдельно.
14. Можно ли отправить Bitcoin на новый адрес Ethereum?
Не в виде обычного нативного Bitcoin-перевода. Нужен совместимый с Bitcoin адрес назначения и проверенная процедура получения. Во время инцидента избегайте случайных мостов и wrapped-токенов, если не понимаете весь маршрут.
15. Переведутся ли NFT автоматически вместе с ETH?
Нет. Для NFT обычно нужна отдельная авторизованная транзакция или специальный вывод через протокол. Некоторые позиции представлены NFT, другие ограничены или заблокированы. После операции независимо проверьте владельца.
16. Что происходит с токенами в стейкинге или блокировке, если кошелёк скомпрометирован?
Ими по-прежнему управляют соответствующие контракты и разрешения протокола. Может потребоваться снятие со стейкинга, ожидание разблокировки, запрос выхода, погашение долга или выдерживание периода охлаждения. Смена приложения кошелька не меняет автоматически владельца и не освобождает позицию.
17. Станет ли ENS-домен автоматически безопасным после перевода ETH?
Нет. Нужно отдельно проверить владельца ENS-имени, записи resolver и адрес, на который оно указывает. Обновите соответствующие записи, чтобы новые платежи не уходили на скомпрометированный адрес.
18. Переходят ли разрешения на токены со старого адреса в новый кошелёк?
Как правило, нет: allowance привязаны к прежнему владельцу и токен-контрактам соответствующей сети. У нового безопасного адреса собственное состояние разрешений; не создавайте на нём снова опасные неограниченные approvals.
19. Можно ли заменить подписанта мультиподписного кошелька вместо перевода всех активов?
Иногда да. Safe или другой смарт-аккаунт может позволять авторизованную смену владельца или порога. Всё зависит от порога подтверждения, модулей, хранителей восстановления и того, способны ли скомпрометированные подписанты собрать достаточный кворум.
20. Что делать, если кошелёк показывает ноль, а обозреватель — активы?
Проверьте сеть, токен-контракт, аккаунт, адрес и не представляет ли актив позицию DeFi вместо свободно обращающегося токена. Ошибка отображения не доказывает, что криптовалюта покинула блокчейн-адрес.
21. Гарантирует ли тестовая транзакция безопасность всего переноса?
Нет. Она помогает проверить конкретного получателя и маршрут в одной сети, но не гарантирует безопасность исходного кошелька или перенос всех других токенов и сетей. Это лишь одно доказательство.
22. Может ли разработчик кошелька отменить украденные переводы?
Нет, только потому, что он предоставляет интерфейс. Подтверждённые переводы в публичных permissionless-блокчейнах, как правило, необратимы. В отдельных обстоятельствах у кастодиальных сервисов, эмитентов токенов или правоохранительных органов могут быть ограниченные возможности, но универсальной отмены нет.
23. Нужно ли переносить airdrop и неизвестные токены вместе с настоящими активами?
Обычно лучше не взаимодействовать с подозрительными токенами. Их метаданные и связанные сайты могут участвовать в фишинге. Прежде чем подписывать любую операцию, независимо проверьте легитимность и возможность перевода актива.
24. Можно ли снова пользоваться скомпрометированным устройством после завершения переноса?
Только если его целостность надёжно восстановлена. Если заражение вредоносным ПО вероятно, не доверяйте новым ключам, созданным на нём, лишь потому, что старые средства переведены. Защитите устройства, браузерные профили, аккаунты и резервные копии как отдельные задачи.
25. Безопасен ли новый кошелёк, если я использую старый вход через Google или Apple?
Не автоматически. Некоторые архитектуры кошельков привязывают доступ к стороннему аккаунту или конфигурации резервного копирования. Если такой аккаунт скомпрометирован, его повторное использование может сохранить проблему. Изучите устройство конкретного кошелька и при необходимости создайте независимые учётные данные.
26. Стоит ли публично размещать адрес кошелька и хэши транзакций, когда я прошу помощи?
Публичные адреса и TXID обычно не являются секретами, но их публикация связывает ваши транзакции с конкретным обращением за поддержкой и может раскрыть больше, чем нужно. Делитесь только необходимыми данными, скрывайте личную информацию и никогда не раскрывайте слова восстановления или приватные ключи.
27. Может ли Terenval Wallet спасти криптовалюту, если seed-фраза скомпрометирована?
Он может использоваться как адрес назначения для поддерживаемых активов, если пользователь самостоятельно создаст и защитит новые ключи, но не способен отменить кражу или сделать раскрытый секрет недействительным. Перед переводом проверьте поддержку сети, токен и адрес получения.
28. Как понять, что перенос действительно завершён?
Независимо убедитесь, что нужные балансы и права владения перенесены, новая резервная копия защищена, остаточные риски старых аккаунтов задокументированы, а ENS, платёжные адреса, белые списки бирж и прочие будущие поступления больше не направляются на скомпрометированный адрес. Завершение — это состояние безопасности, а не просто ноль в старом приложении.
Итоговый чек-лист перед отказом от скомпрометированного кошелька
- [ ] Установить, что стало источником угрозы: раскрытый ключ, allowance, подпись, устройство, кастодиальный вход или роль в контракте.
- [ ] Подготовить надёжную среду и, когда требуется, независимо создать новые ключи подписи.
- [ ] Создать и проверить резервную копию нового кошелька через официальную безопасную процедуру.
- [ ] Провести инвентаризацию сетей, нативных монет, токенов, NFT, позиций LP/стейкинга, доменов и ролей полномочий.
- [ ] Независимо проверить поддержку сети назначения и адреса получения.
- [ ] Учесть потребности в газе, не пополняя многократно адрес, предположительно контролируемый sweeper-ботом.
- [ ] Подтвердить каждый перевод, изменение контрактной позиции или замену подписанта в правильной сети.
- [ ] По обстоятельствам проверить старые и новые allowance, permit и подключения кошельков.
- [ ] Обновить ENS и прочие именные/платёжные записи, белые списки адресов вывода и реквизиты регулярных выплат.
- [ ] Защитить связанные устройства, аккаунты, учётные данные и способы восстановления.
- [ ] Сохранить только необходимый минимум доказательств инцидента; не публиковать и не загружать секретные данные восстановления.
- [ ] Пометить старую seed-фразу и производные от неё аккаунты как ненадёжные и больше не использовать их для пополнений или долгосрочного хранения.
Источники и технические справочные материалы
- MetaMask — Как перевести активы на новый кошелёк — создание независимой seed-фразы, инвентаризация активов, порядок расходования газа и особенности sweeper-ботов.
- MetaMask — Мой кошелёк взломали или меня обманули — первичная оценка угроз и принципы переноса.
- Ethereum.org — Помощь при мошенничестве и сообщение об инциденте — реагирование на мошенничество, необратимость транзакций и защита от поддельных сервисов восстановления.
- Trezor — Перенос криптовалюты в кошелёк с новой резервной копией — меры предосторожности при замене устройства и резервной копии.
- Trezor — Переход на Trezor из другого кошелька — отличие свежей резервной копии, созданной аппаратным кошельком, от импорта старой.
- ERC-20 — Стандарт токенов —
approve,allowanceиtransferFrom. - ERC-721 — Стандарт невзаимозаменяемых токенов — владение NFT и полномочия операторов.
- ERC-1155 — Мультитокенный стандарт — полномочия операторов мультитокенов.
- ERC-2612 — Расширение для подписанных разрешений Permit — подписанные approvals, nonce и сроки действия.
- Uniswap Developers — Обзор Permit2 — постоянные лимиты и переводы по подписи.
- Revoke.cash — Часто задаваемые вопросы — ограничения отзыва разрешений и признаки утечки ключа, связанной со sweeper-ботом.
- Revoke.cash — Как отзывать разрешения на токены — проверка и отзыв разрешений в разных сетях.
- Phantom — Перенос средств в новый кошелёк — новый кошелёк и работа с разными сетями.
- Phantom — Из моего кошелька похитили средства — меры предосторожности с разрешениями Solana и EVM.
- Safe Docs — Основы смарт-аккаунтов — модели владельцев и порогов подтверждения.
- Safe Docs — Удаление владельца — авторизованная смена владельцев смарт-аккаунта.
- Bitcoin.org — Безопасность вашего кошелька — резервные копии и принципы мультиподписи.
- Coinbase Help — Защита кошелька — последствия компрометации фраз восстановления.
- Terenval Wallet — Официальный сайт — только информация о продукте, без обещаний гарантированного восстановления.
Редакционная методология и примечания по безопасности
Проверено для публикации 29 октября 2026 года. Это руководство объединяет публичную документацию по безопасности кошельков, открытые стандарты токенов и наши редакционные методы диагностики. Метод границ доверия (Trust-Boundary Method), реестр активов и полномочий, журнал переноса и модель приоритетов — оригинальные организационные инструменты для анализа инцидентов, а не системы реагирования, сертифицированные третьими сторонами, результаты наблюдаемой статистики восстановления или заявления о проведённых тестах на проникновение. Все шесть примеров гипотетические. Интерфейсы кошельков, поддерживаемые сети, правила комиссий и процедуры отмены подписей в отдельных протоколах меняются; перед важными транзакциями сверяйтесь с актуальной официальной документацией. Материал предназначен для общего обучения, а не для персонализированных рекомендаций в сфере безопасности, права или финансов. Ни один сайт, сотрудник поддержки или кошелёк не может обещать универсальный возврат активов, уже переведённых злоумышленником.