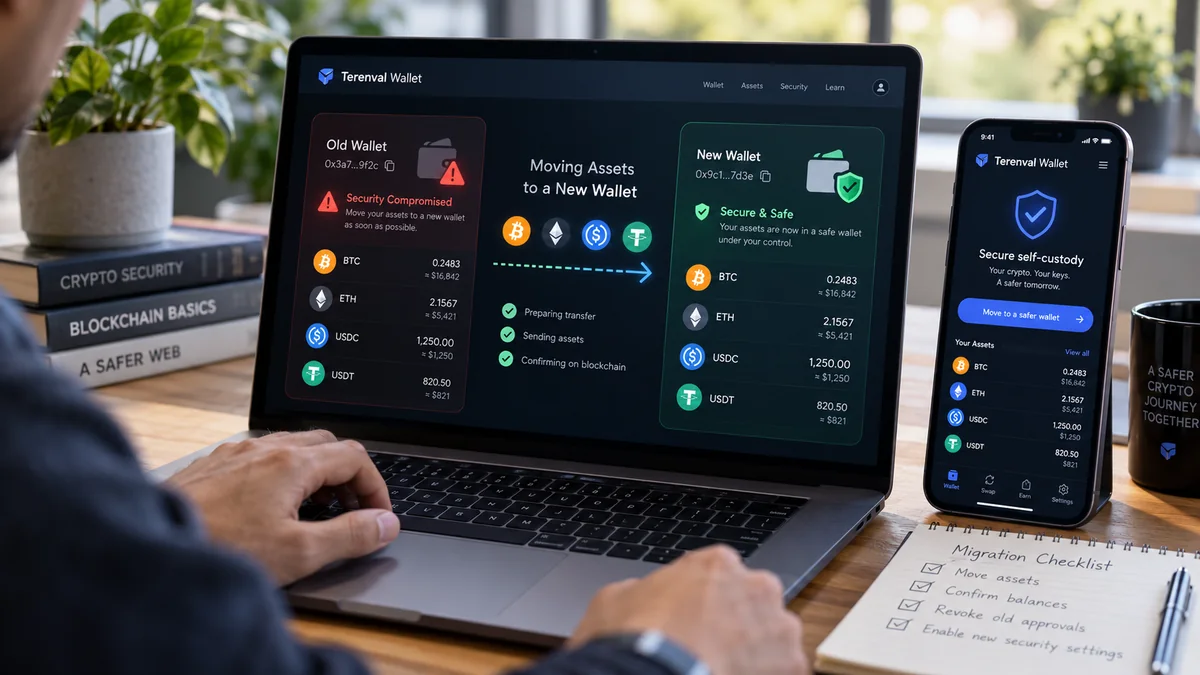
Se sua carteira de criptomoedas pode ter sido comprometida, primeiro proteja um dispositivo confiável, crie uma carteira com chaves realmente novas, confira os endereços de recebimento e transfira os ativos restantes que ainda estão sob seu controle. Não restaure a frase de recuperação exposta em outro aplicativo achando que isso cria uma carteira nova. Antes, porém, identifique a ameaça: uma seed phrase roubada, uma autorização maliciosa de tokens, um permit assinado, um dispositivo infectado ou um signatário comprometido de uma conta inteligente. A contenção adequada depende de qual autoridade o invasor realmente obteve.
Uma violação de carteira é especialmente perigosa porque dois eventos podem parecer idênticos na interface de portfólio, mas exigir respostas opostas. Quem possui sua chave privada roubada pode assinar transferências de moedas nativas e tokens sem precisar da autorização de uma dApp. Já um contrato malicioso autorizado pode transferir apenas os ativos cobertos pela permissão, mesmo sem conhecer a chave. Transferir tokens, revogar permissões e alterar a senha da carteira resolvem problemas diferentes. O principal não é executar o maior número de ações, e sim evitar a exposição de novos recursos e preservar os ativos de maior valor que ainda possam ser recuperados.
Resposta rápida: considere uma frase de recuperação ou chave privada exposta como definitivamente não confiável. Em um dispositivo comprovadamente limpo ou uma hardware wallet protegida de maneira independente, gere uma nova frase de recuperação e novos endereços; faça backup offline; levante os ativos em todas as redes; confirme o destino e a compatibilidade; depois transfira os fundos recuperáveis por meio de transações on-chain devidamente autorizadas. Transfira tokens e NFTs antes de gastar todo o saldo da moeda nativa necessária para pagar o gas e atualize contas vinculadas, registros ENS e controles de contratos inteligentes. Se apenas uma autorização on-chain foi comprometida, e a chave de assinatura continua segura, revogue prontamente a permissão específica na rede correta; trocar as chaves ainda pode ser prudente se houver incerteza. Se um robô de varredura (sweeper bot) estiver retirando cada depósito usado para pagar gas, não continue abastecendo o endereço comprometido: interrompa as tentativas e procure orientação confiável de resposta a incidentes. Nada disso reverte um roubo já confirmado.
Nossa abordagem editorial separa prova de controle, origem da autorização e dependências da migração. Uma carteira comprometida não é apenas um saldo a esvaziar: ela também pode controlar um nome ENS, um NFT que representa uma posição DeFi, direitos de governança, uma função em carteira multisig, uma posição em staking ou um endereço para o qual outras pessoas continuarão enviando pagamentos. O plano a seguir procura eliminar essas exposições menos visíveis, além de transferir as moedas disponíveis.
Principais pontos
- Uma nova conta não é necessariamente uma nova carteira. Outra conta derivada da mesma frase de recuperação vazada compartilha a raiz de confiança comprometida. Gere chaves realmente independentes.
- Uma autorização não equivale a uma seed vazada. Revogar a permissão de um spender ERC-20 ou operador de NFT pode resolver um risco limitado ao contrato; não impede alguém que tenha a chave privada.
- Desconectar um site não revoga permissões on-chain. As permissões do navegador, os allowances no blockchain e as assinaturas fora da cadeia são camadas diferentes.
- Comece pelo ambiente, não pelo botão Enviar. Se um malware conseguir ler chaves ou substituir endereços na área de transferência, poderá comprometer a nova carteira durante a migração.
- Registre os ativos que você realmente controla. Confira cada rede, conta, NFT, posição de liquidez, saldo em staking, domínio e função em smart accounts; nenhuma tela de portfólio é necessariamente completa.
- As taxas da rede são uma dependência. Tokens ERC-20 precisam da moeda nativa da rede para pagar gas. Transferir todo o ETH ou SOL primeiro pode deixar outros ativos presos; depositar gas em um endereço monitorado por um sweeper pode entregar mais fundos ao invasor.
- Uma transferência confirmada geralmente é irreversível. Uma transação de teste verifica o destino, mas não torna segura uma chave privada exposta na origem.
- Permits assinados têm seus próprios prazos e nonces. Uma assinatura antiga pode ser usada antes que uma autorização apareça on-chain; a invalidação depende do protocolo exato.
- Não pressuponha que a nova carteira aceite todos os ativos. Bitcoin, redes EVM, Solana, NFTs e contas de contrato inteligente têm formatos de endereço, interfaces e procedimentos diferentes.
- Concluir a migração significa redirecionar valores futuros. Reconfigure a resolução ENS, listas de endereços autorizados para saques em corretoras, endereços salvos, links de pagamento, assinaturas recorrentes e funções de recuperação que ainda apontam para o endereço antigo.
- Um sweeper ativo exige outro procedimento. Tentativas comuns de enviar moedas nativas para pagar gas podem falhar. Procure ajuda experiente, verificada de modo independente, e não supostos agentes de recuperação que entram em contato sem solicitação.
- A Terenval Wallet pode ser considerada como destino de autocustódia quando suas redes e funções de recebimento forem compatíveis. Ela não desfaz assinaturas comprometidas, não força a liberação de ativos controlados por invasores nem garante recuperação.
Método de Limites de Confiança da Terenval: identifique o que realmente foi comprometido
A maioria dos guias de resgate começa ensinando a transferir fundos. Consideramos que isso pula uma etapa fundamental. A primeira decisão é descobrir qual limite de autorização foi violado: dispositivo, chave, conexão entre carteira e site, allowance do contrato inteligente, assinatura ou conta de custódia separada. Essas situações não são equivalentes. Este é o nosso Método de Limites de Confiança, uma ferramenta editorial, não um recurso da carteira nem uma afirmação de que recuperamos fundos em experimentos controlados.
| Situação observada | Autoridade potencialmente exposta | Resposta inicial | Normalmente é necessário migrar para uma seed nova? |
|---|---|---|---|
| Palavras de recuperação fotografadas, enviadas por chat ou digitadas em site suspeito | A seed controla contas derivadas | Criar chaves independentes em dispositivo limpo e migrar os ativos restantes | Sim: considere as chaves derivadas comprometidas |
| Uma chave privada individual exportada ou colada em ferramenta desconhecida | Aquela chave e conta específicas | Substituir a chave; verificar outras chaves e a exposição do dispositivo | Sim, para essa conta; o alcance pode ser menor que o da seed inteira |
Transação ERC-20 approve desconhecida ou limite de gastos malicioso |
Allowance do spender para determinado token/rede | Identificar o spender e revogar, ou transferir os tokens expostos para chaves independentes | Nem sempre, se houver evidências de que as chaves estão seguras |
NFT setApprovalForAll concedido a operador suspeito |
Autoridade potencialmente ampla para transferir NFTs da coleção | Revogar o operador e avaliar a transferência dos NFTs | Nem sempre, se as chaves continuam confiáveis |
permit, mensagem Permit2 ou outra autorização de dados tipados assinada |
Autorização off-chain que pode ser usada até expirar, ser executada ou invalidada | Identificar domínio da assinatura, nonce, prazo e método específico de cancelamento | Frequentemente prudente se o alcance for incerto, mas trocar as chaves não invalida assinaturas antigas vinculadas a endereços antigos |
| Carteira conectada a dApp duvidosa, sem aprovação ou assinatura | Sessão do site e visibilidade da conta | Desconectar e revisar registros e permissões | Não apenas por esse fato |
| Dispositivo infectado, endereço alterado na área de transferência, extensão falsa | Dispositivo e possivelmente todas as chaves utilizadas nele | Usar ambiente confiável e limpo; substituir todas as chaves potencialmente expostas | Muitas vezes, sim, conforme as evidências |
| Signatário de multisig ou smart account comprometido | Função de signatário; fundos sujeitos ao limiar e à recuperação da conta | Revisar proprietários, limiares, módulos e mecanismos de recuperação | Depende do caso; talvez seja possível substituir o signatário |
| Senha de corretora custodial ou chave de API roubada | Permissões da conta/API da corretora, não necessariamente a seed de autocustódia | Bloquear acesso, revogar chaves de API, redefinir credenciais e acionar suporte oficial | Não automaticamente para chaves de autocustódia não relacionadas |
Nossa regra de decisão: quando se sabe que uma chave foi comprometida, limpar permissões não substitui a troca de chaves. Quando a exposição se limita a um allowance específico, não conclua automaticamente que alguém conhece sua frase mnemônica. Se a integridade do dispositivo é desconhecida, a capacidade de criar uma carteira nova e segura ainda é um requisito pendente, não uma etapa já concluída.
As orientações da MetaMask sobre contas comprometidas, as perguntas frequentes da Revoke.cash e o padrão ERC-20 fundamentam essas distinções. Elas importam mais do que a marca da carteira que exibe o saldo.
Primeiros 10 minutos: uma sequência de contenção para evitar uma segunda perda
Se você suspeita de um roubo em andamento, aja prontamente, mas evite improvisações irreversíveis. A ordem exata pode mudar quando há um sweeper ativo ou uma exploração limitada a determinada aprovação. Use as etapas a seguir como estrutura de triagem de incidentes, e não como promessa de que agir em certo prazo evitará o roubo.
- Pare de assinar e compartilhar informações. Feche páginas suspeitas e recuse pedidos de seed phrase, acesso remoto, suposta “validação da carteira” ou taxa de recuperação. Não conecte uma segunda carteira ao mesmo site suspeito.
- Avalie a confiabilidade do dispositivo atual. Extensões inesperadas, endereços alterados ao copiar e colar, ferramentas de controle remoto desconhecidas ou senhas recém-expostas justificam trocar de dispositivo para criar a nova carteira. Reinstalar a extensão no mesmo navegador comprometido não comprova segurança.
- Preserve um registro mínimo de evidências públicas. Anote os endereços públicos afetados, a rede, TXIDs suspeitos, horário, domínio e aprovações observáveis. É possível documentar o golpe sem exportar chaves privadas nem publicar uma captura completa da conta da corretora.
- Classifique o limite de autorização. Houve exposição da frase mnemônica, transferência via
transferFrom, assinatura suspeita de dados tipados ou apenas incidente de login/sessão? Se não conseguir identificar, adote a hipótese mais conservadora de exposição mais ampla. - Prepare um destino limpo antes de acessar novamente a conta comprometida. Use um dispositivo confiável e um backup de carteira gerado de forma independente. Confira ao menos um endereço de destino sem copiá-lo da mensagem do atacante.
- Inventarie os valores restantes e as dependências. Inclua tokens, NFTs, moeda nativa para gas, saldos em staking, recibos DeFi, domínios ENS e funções em smart accounts em todas as redes, e não apenas o que aparece na tela inicial.
- Escolha o procedimento adequado. Transferência direta quando a conta ainda está sob seu controle e não há sweeper; revogação quando a autorização maliciosa é limitada; encaminhamento especializado quando há sweeper ativo, controle de contratos bloqueado ou posições complexas de alto valor.
- Confirme cada operação relevante. Use um explorador da rede correta e verifique o destino e os eventos de transferência dos tokens.
Não digite a frase de recuperação antiga em um “portal de resgate de emergência” desconhecido. Uma assistência legítima deve explicar seu modelo de ameaças e não precisa obter seus segredos apenas para realizar uma verificação. As orientações da Ethereum.org sobre golpes e recuperação enfatizam que transações confirmadas não podem simplesmente ser revertidas.
Etapa 1: prepare um ambiente limpo para a carteira substituta
Uma nova seed phrase criada em um dispositivo infectado pode ser roubada assim que aparecer. Portanto, o ambiente seguro faz parte da proteção da carteira, e não é um detalhe secundário. Se tiver uma hardware wallet verificada, gerar e confirmar o novo backup diretamente no aparelho pode diminuir o risco de expor as palavras de recuperação a um computador comum. Um computador ou celular separado e confiável também pode ser adequado quando não há dispositivo físico disponível.
Antes de criar o destino, atualize os programas pelos canais oficiais, remova extensões de navegador não confiáveis e verifique configurações de acesso remoto. Se houver suspeita razoável de malware ou controle remoto, use outro dispositivo cuja integridade possa ser estabelecida; uma rápida varredura antivírus, por si só, não prova que o sistema está limpo. Verifique a segurança de identidades de nuvem ou login social vinculadas à carteira, pois alguns produtos derivam o acesso desses serviços. Não reutilize automaticamente um login comprometido na nova carteira.
Para a nova carteira, use o site oficial do desenvolvedor ou uma página de aplicativo verificada, não o primeiro anúncio patrocinado da busca nem um link recebido por mensagem direta. Um PIN ou senha local forte protege o aplicativo, mas não substitui uma seed nova quando a anterior vazou. Anote as novas palavras de recuperação offline, na ordem correta, e guarde-as com segurança. Evite capturas de tela, notas compartilhadas na nuvem ou mensagens enviadas a si mesmo. Confirme que você consegue recuperar o acesso pelo procedimento seguro de verificação de backup oferecido pelo produto antes de transferir valores significativos.
O guia de migração da MetaMask e as instruções da Trezor para um novo backup destacam a necessidade de gerar um backup independente. Uma hardware wallet restaurada a partir de uma seed que o invasor já conhece não torna a seed secreta novamente. Da mesma forma, criar uma Conta 2 sob a mesma frase mnemônica comprometida não estabelece um novo limite de confiança.
Conta nova, carteira nova, chave importada e hardware wallet: qual é a diferença?
| Ação | Nova raiz de confiança? | Resposta adequada a uma frase mnemônica vazada? |
|---|---|---|
| Clicar em Adicionar conta sob a mesma frase de recuperação | Normalmente não | Não |
| Importar as mesmas 12/24 palavras em outra carteira de software | Não | Não |
| Restaurar essa frase antiga em um dispositivo físico | Não | Não |
| Gerar independentemente uma frase de recuperação totalmente nova | Sim | Sim, desde que o ambiente e o backup sejam seguros |
| Gerar no dispositivo um backup independente para hardware wallet | Sim | Sim, se o dispositivo original e o backup forem confiáveis |
| Alterar a senha ou PIN do aplicativo | Não troca as chaves | Não |
| Alterar um proprietário de Safe/smart account por transação de governança autorizada | Altera a autoridade do signatário especificado | Potencialmente, para essa smart account; requer auditoria da configuração |
Avaliação editorial: o erro perigoso mais fácil de cometer é confundir interface nova com identidade nova. Ícone, instalação de aplicativo ou nome da conta não definem o limite criptográfico. Quem o define é a seed ou a chave de assinatura independente.
Etapa 2: faça um inventário de tudo que está em risco, inclusive ativos invisíveis
Uma lista de migração precisa é mais importante do que um botão rápido de “enviar tudo”. Use os endereços públicos nos exploradores de blockchain apropriados e compare-os com a interface da carteira. Um explorador pode confirmar transações on-chain de um endereço, mas não conhece necessariamente posições ocultas off-chain nem acordos de custódia. Nunca cole uma frase de recuperação em exploradores. Para endereços EVM, audite as redes em que houve atividade; endereços 0x idênticos em redes EVM diferentes podem representar saldos e autorizações separados. Para Bitcoin, confira os endereços corretos e os UTXOs relevantes; não pressuponha que um único endereço visível represente todas as chaves ou contas.
Crie um registro privado de ativos e autoridades com colunas para rede, endereço público, ativo ou posição, valor aproximado, possibilidade de transferência, gas necessário, compatibilidade do destino e eventuais dependências externas. A estrutura de exemplo está abaixo; os valores são hipotéticos, não são posições reais nem cotações de mercado.
| Ativo de exemplo | Onde realmente está | Dependência para migração | Por que um envio comum de token pode ser insuficiente |
|---|---|---|---|
| ETH na Ethereum | Conta EVM | ETH para gas | É preciso reservar gas para transações ERC-20 ou NFT posteriores |
| USDC na Base | Contrato de token na Base | Gas nativo da Base e destino compatível | USDC na Ethereum é um saldo de outra rede |
| BTC | UTXOs do Bitcoin | Taxa da rede Bitcoin e endereço do tipo correto | Seleção de UTXOs e troco exigem cuidado |
| SOL e tokens Solana | Contas e programas Solana | SOL para transações e possíveis operações de conta | Algumas posições ou contas de tokens possuem restrições |
| NFT ERC-721 | Contrato do NFT | Gas e destinatário compatível e seguro | Interações com contratos ou custódia em marketplaces podem complicar a transferência |
| Posição de liquidez (LP) ou staking | Contrato do protocolo, recibo ou NFT | Direito de saque/unstake, prazo de espera e, às vezes, pagamento de dívida | O ativo subjacente talvez não possa ser transferido no momento |
Nome ENS .eth |
Contratos de registro/propriedade e resolução ENS | Transferência correta do nome e atualização dos registros | Um novo endereço de carteira não se torna automaticamente o destino resolvido pelo nome |
| Multisig/smart account | Configuração de contrato inteligente | Limiares, funções de proprietário/módulo e signatários legítimos | Os fundos não são controlados simplesmente pelo endereço pessoal de um signatário |
Uma página de portfólio pode omitir ativos ou exibir spam tokens projetados para atrair você a sites maliciosos. Não interaja com tokens inesperados nem links de resgate de NFT apenas porque apareceram no inventário. Se uma posição DeFi serve de garantia para uma dívida, um saque ou pagamento impulsivo pode causar liquidação. Avalie essa dependência antes de agir.
O registro de migração: um checklist editorial útil
Para cada item, anote cinco estados: identificado → destino verificado → transferência ou alteração de autoridade iniciada → confirmação independente → referências futuras atualizadas. Um item não está concluído apenas porque você clicou em Enviar. Por exemplo, um nome ENS pode ter sido transferido e ainda apontar para o endereço antigo comprometido até que os registros sejam verificados; uma posição de liquidez pode ter sido encerrada, mas recompensas ainda podem ser resgatáveis pelo proprietário anterior.
Esse registro é um instrumento editorial de planejamento, separado intencionalmente do saldo mostrado na carteira, pois nem todos os direitos relevantes à segurança são tokens.
Etapa 3: gere e confira todos os endereços de destino
Não existe um endereço universal de recebimento de criptomoedas. Endereços Bitcoin, EVM e Solana seguem regras diferentes, e produtos de carteira oferecem suporte a redes distintas. Na carteira nova, confirme o ativo e a rede exatos antes de qualquer transferência significativa. Para tokens, valide o endereço do contrato em documentação primária confiável, e não apenas pelo símbolo do ativo.
Se utilizar QR code, compare o endereço mostrado pela carteira de destino com o preenchido na carteira de origem. Confira os caracteres iniciais e finais, mas não se limite a eles quando houver risco de address poisoning; sempre que possível, compare o endereço completo, preferencialmente na tela confiável de uma hardware wallet. Se a área de transferência substituir o endereço pelo de um invasor, interrompa a operação e use um ambiente confiável.
Em transferências de alto valor, quando tempo e taxas permitirem, faça uma pequena transação de teste a partir de uma origem confiável e confirme que a carteira nova a reconhece. Entretanto, durante um comprometimento ativo da seed, um teste a partir da carteira antiga pode consumir gas escasso ou revelar o momento da operação ao invasor; isso não comprova que a chave antiga está segura. As prioridades variam conforme o incidente, e não segundo uma regra universal de “sempre teste primeiro”.
Não envie tokens por uma rede incompatível supondo que endereços 0x iguais tornem todos os destinos compatíveis. A distinção correta é entre controlar a chave do destino e ter suporte àquela rede e àquele token específicos. Consulte Como escolher a rede correta ao sacar criptomoedas de uma corretora e Como recuperar criptomoedas enviadas pela rede errada para situações relacionadas a erros de rede.
Etapa 4: migre os ativos recuperáveis na ordem adequada
Se a chave comprometida ainda puder ser usada, não houver sweeper ativo e o destino estiver protegido de modo independente, o procedimento geral é direto: selecione a rede correta, informe o novo endereço confirmado, revise a transação e a taxa, assine apenas a transferência pretendida e confirme o resultado final no explorador da rede. Repita para cada ativo ou posição, com um plano apropriado.
A ordem é importante. Transferências ERC-20, movimentações de NFT e algumas operações DeFi exigem a moeda nativa da mesma rede para pagar gas. Se você transferir todo o ETH de um endereço Ethereum primeiro, talvez não consiga pagar pelas movimentações dos ERC-20 restantes. Quando não há varredura ativa, transferir tokens e NFTs primeiro e deixar o saldo nativo restante por último costuma fazer sentido. As instruções de migração da MetaMask também discutem essa ordem. Entretanto, não deposite moedas nativas em um endereço monitorado por sweeper para “desbloquear” ativos presos: você pode estar financiando o invasor.
Sequência prática de transferência por tipo de ativo
| Classe de ativo | Transferência típica | O que verificar antes de considerar concluído |
|---|---|---|
| ETH ou outra moeda nativa EVM | Transação nativa para o endereço novo | Sucesso da transação, destino, valor e rede correta |
| ERC-20 (USDT, USDC etc.) | Transferência de token a partir da conta antiga | Evento Transfer bem-sucedido para o contrato e destinatário corretos |
| NFT ERC-721/1155 | Transferência de NFT compatível com o padrão do contrato | Titularidade/saldo no contrato NFT no endereço novo |
| BTC | Transação Bitcoin gastando UTXOs antigos para endereço novo | Inclusão/confirmações, saídas pretendidas e tratamento do troco |
| SOL / tokens Solana | Transferência compatível na Solana | Conta destinatária, mint e confirmação/finalização adequadas |
| Posição em staking ou DeFi | Saque específico do protocolo, transferência do recibo/NFT ou alteração de função na conta | Titularidade do ativo, recompensas restantes, obrigações de garantia e posição representada por recibo |
| Nome ENS | Transferência da função de registrante/proprietário quando possível e atualização do resolver/registros | Titularidade, controle dos registros e endereço efetivamente resolvido |
| Função de administrador de contrato ou multisig | Rotação autorizada do proprietário ou autoridade de assinatura | Lista de proprietários, limiar, módulos e acesso de recuperação |
Uma transação pode exibir Success mesmo quando o token ou endereço usado estava errado. Em redes compatíveis com Ethereum, compare os eventos de transferência do token em vez de confiar apenas no status geral de sucesso de uma transação enviada a um contrato. Da mesma maneira, um aplicativo pode demorar a exibir uma transferência realmente confirmada. Os registros on-chain e os saldos na interface são observações diferentes.
É necessário revogar as permissões antigas antes de transferir?
Se o incidente envolve um spender malicioso autorizado, mas não uma chave de assinatura vazada, a revogação pode ser a contenção direcionada mais rápida. Se a chave está exposta e um destino limpo já está pronto, retirar os ativos do endereço ameaçado pode ser mais importante do que gastar recursos em uma limpeza exaustiva que não elimina a capacidade de assinatura do invasor. Quando um atacante compete ativamente pela inclusão de transações, não existe uma ordem universalmente correta.
Depois que os tokens forem transferidos para outro endereço protegido por chaves independentes, as autorizações antigas vinculadas ao proprietário anterior, em geral, não acompanham esses tokens. Essa é uma distinção útil, mas não uma garantia de que a carteira nova não possa ser atacada por uma nova aprovação. Audite todas as permissões que decidir conceder no destino.
Quando revogar permissões é suficiente — e quando não é
Nos contratos ERC-20, o proprietário pode autorizar um spender a chamar transferFrom até um limite (allowance). A especificação ERC-20 descreve approve, allowance e transferFrom. Para NFTs, os padrões ERC-721 e ERC-1155 incluem mecanismos de aprovação de operadores. Um invasor pode abusar dessas autorizações sem ter a frase de recuperação.
Em um incidente limitado a uma aprovação, examine as autorizações do endereço correto na rede correta usando um explorador confiável ou uma interface reconhecida de análise, como a indicada no guia oficial da Revoke.cash. Confira o endereço do spender, o contrato do token, a rede, o valor autorizado e a atividade recente. Revogar costuma significar zerar um allowance ERC-20 ou desabilitar um operador de NFT e exige transação on-chain e taxa de rede. Verifique a confirmação efetiva. Desconectar um site não revoga a permissão registrada no blockchain.
Se a seed ou chave privada foi comprometida, o invasor muitas vezes consegue assinar uma nova aprovação ou transferência direta depois da revogação. Nesse cenário, as novas chaves independentes constituem o limite de segurança. As perguntas frequentes da Revoke.cash observam expressamente que revogar permissões não repara uma seed comprometida nem recupera bens já roubados.
A complicação dos permits assinados: uma autorização que talvez ainda não apareça
Um EIP-2612 permit é uma assinatura off-chain capaz de autorizar um allowance quando enviada ao contrato do token. A assinatura contém nonce e prazo de validade, podendo não aparecer como aprovação transmitida anteriormente até ser utilizada. O Uniswap Permit2 possui mecanismos diferentes de transferência por allowance e por assinatura, com nonces e vencimentos próprios. Portanto, uma lista genérica de aprovações não representa necessariamente todas as autorizações assinadas relevantes.
Se suspeitar de uma assinatura maliciosa de dados tipados, identifique o protocolo exato, contrato verificador, token, spender, nonce, prazo e rede. Algumas permissões expiram ou podem ser invalidadas por um procedimento documentado; outras exigem métodos diferentes. Não existe garantia de um botão universal para “revogar todas as assinaturas”. Transferir tokens para chaves realmente independentes pode separá-los de permissões assinadas vinculadas ao proprietário antigo, mas isso não torna automaticamente inofensivas funções de contas ou contratos separadas.
Para mais detalhes, leia O que acontece quando você desconecta sua carteira de uma dApp? e O que significa “Assinar mensagem” em uma carteira de criptomoedas?.
E se um sweeper bot estiver esvaziando a carteira?
Um sweeper ativo é uma das exceções mais perigosas a uma migração normalmente simples. Um invasor que conhece uma chave de assinatura pode monitorar o endereço e transmitir transferências rapidamente quando entra a moeda nativa necessária para gas. Alguém que deposite ETH para transferir USDC pode ver esse ETH desaparecer antes de conseguir movimentar o USDC. Repetir os depósitos não resolve; pode gerar novas perdas sucessivas.
É possível observar o padrão comparando horários e transferências públicas de entrada e saída em um explorador blockchain. Isso é indício de possível automação, não prova definitiva sobre o código ou responsável. Se a conta estiver sendo varrida, evite depositar gas às cegas, repetir testes ou confiar em “robôs de recuperação” oferecidos por mensagens em redes sociais. O guia de migração da MetaMask aborda intervenções especializadas, como ajuda white-hat verificada e submissão privada de transações em situações compatíveis, mas são métodos avançados, dependentes da rede e sem garantia de sucesso.
Nossa recomendação: trate um sweeper ativo como incidente especializado, e não como manutenção comum. Verifique os especialistas de forma independente por canais oficiais, entenda quais informações solicitam e quais ativos/taxas estão envolvidos. Nunca suponha que entregar a seed a um desconhecido seja seguro. Mesmo uma intervenção experiente pode falhar se o invasor já tiver prioridade ou se o ativo estiver bloqueado.
Não confunda um sweeper EVM com um spender ERC-20 que utiliza transferFrom: as perdas podem parecer semelhantes, mas o segundo caso às vezes pode ser interrompido por revogação direcionada, enquanto o primeiro indica exposição contínua da chave de assinatura.
Como transferir Bitcoin após o comprometimento da carteira
Bitcoin não usa allowances ERC-20 como Ethereum. Em vez disso, o software reúne transações que gastam saídas de transações não utilizadas (UTXOs). Se a chave ou seed da carteira HD que controla essas saídas foi comprometida, um invasor pode tentar gastá-las. Alterar a senha do aplicativo Bitcoin, criar outro endereço de recebimento derivado da mesma seed vazada ou desconectar um site não remove o poder de assinatura dessa chave.
Uma migração mais segura de Bitcoin exige uma carteira Bitcoin nova e independente, com endereços que ela consiga recuperar de maneira confiável. Confira o destinatário na tela confiável da carteira, valide a compatibilidade do endereço e da rede e examine as saídas de troco. Conforme a seleção de moedas e o funcionamento do software, parte do valor dos inputs pode voltar como troco. Se esse troco voltar para um script controlado pelas chaves antigas comprometidas, continuará exposto. Quando a carteira oferecer um fluxo apropriado de envio de todo o saldo ou controle de UTXOs, examine cuidadosamente as saídas propostas e as taxas antes de assinar. Não presuma que gastar um UTXO visível esvazie todos os endereços derivados da seed comprometida.
A confirmação de transações Bitcoin não é instantânea; não crie pagamentos independentes duplicados para “acelerar” o primeiro sem compreender substituição de transações e aumento de taxas. Para conhecer UTXOs e taxas, leia O que é um UTXO de Bitcoin e como afeta as taxas de transação?. O guia de segurança de carteiras do Bitcoin.org recomenda backups e práticas sólidas de gestão de chaves.
Como transferir Ethereum, USDT e USDC entre redes EVM
Uma única seed pode controlar um endereço utilizado na rede principal Ethereum, Base, Arbitrum e outras redes EVM. O comprometimento da mesma chave privada subjacente pode ameaçar esse endereço em todas as redes em que ela é usada. Entretanto, os saldos, allowances dos contratos e condições de gas são específicos de cada cadeia. Revogar uma aprovação na Ethereum não revoga automaticamente outra na Base.
Em cada rede, identifique a moeda nativa de gas, o endereço real do contrato do token, o destino e eventuais dependências de bridge ou protocolo. Não utilize uma bridge apenas porque os fundos não aparecem na tela principal da carteira. O ativo pode já estar sob seu controle em outra cadeia, e uma bridge introduz outra superfície de autorização e execução durante o incidente. USDT e USDC emitidos em redes diferentes não são intercambiáveis apenas por terem o mesmo símbolo. Verifique-os como saldos distintos.
Por exemplo, um endereço EVM com USDC na Base e ETH na Ethereum pode exigir dois planos de transação separados. Pagar gas na rede principal Ethereum não financia uma transação na Base, e um verificador de aprovações apenas da Ethereum não cobre a Base. Se não for possível disponibilizar gas em segurança devido a um sweeper, interrompa os depósitos repetidos e siga um procedimento especializado de resposta ao incidente.
E quanto a Solana, NFTs e redes não compatíveis?
A Solana usa modelos de contas e programas diferentes dos da Ethereum. Um token Solana pode ter sua própria conta e identificador de emissão (mint), e posições de staking ou protocolo podem exigir instruções próprias. Não cole uma frase de recuperação Solana em uma carteira exclusiva para EVM nem envie tokens para um endereço só porque o campo de texto o aceita. Confirme que a carteira nova oferece suporte à rede e ao ativo específicos. O guia de migração da Phantom enfatiza a criação de acesso novo e independente, enquanto seu guia de comprometimento discute permissões e ativos não confiáveis.
Um token ou NFT inesperado pode ser uma armadilha: seu nome ou metadados podem direcionar para uma página falsa de resgate. Em geral, não é necessário interagir com um ativo suspeito para proteger saldos legítimos. Tokens intransferíveis, ativos congelados, representações por bridge ou posições bloqueadas pelo protocolo podem não ter uma função comum de Enviar. Documente-os e recorra apenas a protocolos oficiais ou orientação independente confiável quando a transferência for tecnicamente impossível.
Carteiras de contrato inteligente podem exigir troca de signatário, não apenas transferências
Uma Safe ou outra carteira de contrato inteligente não é igual a uma conta de propriedade externa (EOA). O contrato pode permanecer no mesmo endereço on-chain enquanto proprietários, limiares de assinaturas, módulos ou guardiões de recuperação são alterados. A documentação da Safe explica as funções de proprietários e limiares, enquanto a referência de remoção de proprietário mostra que a operação exige uma transação Safe devidamente autorizada.
Se apenas um signatário foi comprometido e os demais ainda conseguem satisfazer um limiar seguro, uma alteração legítima de proprietário pode ser mais segura e econômica do que desfazer uma tesouraria complexa. Porém, se o invasor controla assinaturas suficientes para atingir o limiar, talvez mantenha o controle enquanto você investiga. Audite todos os proprietários, módulos, guards, funções de automação, delegados e caminhos de recuperação; não presuma que trocar um único signatário visível elimina a ameaça. Uma EOA comprometida que seja proprietária de contrato também pode controlar parâmetros de estratégia DeFi, coleções NFT ou registros de domínio mesmo sem deter muitas criptomoedas.
A arquitetura das smart accounts varia bastante. Este guia não define um procedimento emergencial universal para toda multisig, carteira com passkey ou implementação de abstração de contas. Siga o mecanismo de recuperação verificado da conta específica e evite contratos desconhecidos de “redefinição de proprietário”.
Não se esqueça de ENS, funções em dApps e pagamentos futuros
Após transferir os ativos, ainda podem existir valores futuros destinados ao endereço antigo. Um endereço comprometido impresso em uma fatura, cadastrado na lista de saques de uma corretora, salvo por um amigo ou configurado como destino de um nome ENS pode continuar recebendo depósitos. O invasor poderá capturar esses recursos muito depois de você considerar o incidente encerrado.
Revise links públicos de pagamento, faturas comerciais, contatos salvos, catálogos de endereços, configurações de saques recorrentes, contas de pagamento de protocolos, royalties de NFTs e perfis de marketplaces. Nos nomes ENS, diferencie a titularidade do nome do endereço para o qual ele resolve. Transferir um nome ENS e atualizar o registro do resolver são verificações separadas; movimentar o ETH não altera automaticamente a resolução .eth. Confira o proprietário registrado e os registros relevantes do resolver nas ferramentas oficiais ENS antes de divulgar o endereço novo.
Avise contatos externos por um canal autenticado de forma independente; um fraudador que controle uma conta social ou e-mail antigo pode se passar por você e anunciar um endereço substituto. Para organizações, considere um aviso assinado com uma identidade confiável e não comprometida, confirmado por outro canal. Remova o endereço antigo dos sistemas de distribuição futura somente após verificar que a rota nova funciona.
Modelo de custos e prioridades da recuperação: o que vale a pena transferir primeiro?
Nosso modelo editorial compara risco de roubo, possibilidade de transferência, dificuldade da operação e dependência de outras ações. É uma ferramenta de decisão, não previsão de probabilidade de recuperação. Um saldo de US$ 500 pode justificar atitudes diferentes se estiver livre para transferência, bloqueado em um protocolo ou já monitorado por sweeper.
| Fator de prioridade | Exemplo de baixa complexidade | Exemplo de alto risco ou alta complexidade | Consequência para a decisão |
|---|---|---|---|
| Exposição da chave de assinatura | Apenas uma aprovação, chave provavelmente segura | Frase de recuperação publicada | A troca de chaves passa a ser urgente |
| Transferibilidade | Token nativo livremente transferível | Garantia em staking com prazo de desbloqueio | Documentar o risco de saída do protocolo antes de agir |
| Dependência de taxas | Gas disponível e origem sem sweeper | Todo gas recebido é roubado imediatamente | Evitar depósitos repetidos e recorrer a tratamento especializado |
| Valor e irreversibilidade | Pequeno saldo de teste substituível | NFT único ou chave de domínio | Conferir destinatário e alterações de função com maior rigor |
| Receitas futuras | Endereço pessoal de uso único | Endereço público com depósitos recorrentes | Redirecionar referências antigas como parte da conclusão |
| Complexidade da conta | EOA simples | Multisig, módulos, recuperação de smart account | Auditar o conjunto de autorizações, não apenas saldos |
Um exemplo mental útil: um endereço EVM comprometido ainda mostra US$ 1.000 em tokens, mas exige um pouco de moeda nativa para pagar gas e transferi-los. Sem sweeper, uma transferência de tokens verificada pode ser simples. Com sweeper ativo, cada depósito de gas pode ser roubado antes da operação, transformando um custo aparentemente pequeno em perdas repetidas. A variável principal não é o preço exibido do token, mas quem controla a execução naquele momento. Não há limite universal de taxa nem estratégia garantida para salvar fundos.
Seis incidentes hipotéticos e as decisões mais seguras em cada caso
Os exemplos a seguir são ilustrativos, não casos de usuários reais, recuperações auditadas nem estatísticas medidas. Eles mostram como o Método de Limites de Confiança modifica as decisões.
Caso 1: frase de recuperação digitada em um formulário falso de suporte
Uma pessoa digita doze palavras em uma página que afirma “sincronizar” a carteira. Ainda não aparece nenhuma transação não autorizada. Mesmo assim, a frase já foi exposta, independentemente do saldo atual. A pessoa prepara um dispositivo limpo, cria chaves novas e independentes, inventaria contas derivadas da frase antiga nas várias redes e transfere os ativos que ainda controla. Revogar um único spender não bastaria como plano de segurança. Os pagamentos futuros são redirecionados para longe dos endereços antigos.
Caso 2: aprovação suspeita de USDC após acessar uma dApp
Uma pessoa identifica um spender desconhecido com grande allowance ERC-20, mas não há evidência de vazamento da seed ou invasão do dispositivo. Ela verifica o contrato USDC exato e o spender na rede correta e revoga a autorização com uma ferramenta conhecida. Confirma o resultado on-chain e investiga possíveis permits assinados. Migrar para chaves independentes ainda pode fazer sentido, mas o problema observado não comprova automaticamente que todas as chaves privadas foram roubadas.
Caso 3: ETH desaparece segundos depois de cada pequeno depósito
Uma carteira perde repetidamente ETH depositado, mas o saldo ERC-20 parece intacto. O padrão sugere que um invasor pode assinar pela conta, possivelmente utilizando varredura automatizada. Novos depósitos trazem risco de perdas adicionais. O proprietário deixa de abastecer o endereço e procura ajuda especializada verificada para os ativos recuperáveis. Um suposto contrato de “resgate de gas” oferecido por mensagem direta não é alternativa aceitável.
Caso 4: Bitcoin transferido, mas um pequeno troco permanece no endereço antigo
Uma pessoa envia o aparente saldo da carteira para chaves novas, mas uma consulta posterior ao explorador mostra uma saída não gasta vinculada a um script antigo. A seleção de UTXOs ou o tratamento do troco não funcionou como imaginava. Ela revisa cada UTXO relevante e cada saída da transação em vez de considerar a migração concluída apenas com base no saldo do portfólio. Não fornece a seed antiga a um site de “recuperação de UTXO”.
Caso 5: nome ENS transferido, mas ainda aponta para o endereço atacado
O proprietário transferiu ETH e o registro .eth, mas amigos continuam usando o nome para enviar tokens. Se os registros do resolver não forem atualizados, os pagamentos poderão continuar indo para a carteira comprometida. O proprietário confirma titularidade, poder de edição dos registros, resolução real do nome e endereço novo antes de anunciar que concluiu a migração.
Caso 6: um signatário de uma Safe empresarial foi comprometido
Uma empresa utiliza Safe com vários proprietários e um limiar que os demais, não comprometidos, ainda conseguem atingir. Em vez de transferir todas as posições às cegas, os proprietários confiáveis revisam a configuração de segurança e autorizam a substituição do signatário, se possível. Auditam os módulos e quaisquer outros privilégios que a EOA comprometida mantinha. Se os atacantes controlarem assinaturas suficientes para satisfazer o limiar, a resposta muda significativamente.
Esses cenários evidenciam um princípio recorrente: a migração só estará completa quando o invasor não puder gastar os ativos restantes, influenciar funções sensíveis nem capturar valores futuros recebidos. Um status verde de transferência é prova necessária para aquele ativo, não de segurança de todo o incidente.
Como verificar a segurança da carteira nova após a migração
Depois de cada transferência ou alteração de função, confira o registro público independente quando existir. Para tokens, verifique o contrato e o destinatário; para NFTs, o proprietário real; para Bitcoin, as saídas e confirmações; para Safe, proprietários e limiar; para ENS, resolver e titularidade. Concilie o registro de ativos e autoridades com a carteira nova e avalie as exposições residuais nos endereços antigos.
O novo backup deve ser diferente do antigo, guardado com segurança e recuperável de maneira independente pelo procedimento confiável da carteira. Confirme que dispositivo, navegador, e-mail, login social e fatores de autenticação também estejam protegidos. Se credenciais foram comprometidas junto com as chaves, redefina-as a partir de um ambiente limpo e revogue sessões ativas ou chaves de API indevidas. Não reconecte a carteira nova à dApp suspeita nem recrie as mesmas aprovações ilimitadas como parte de um teste.
Faça uma última revisão dos fluxos de entrada futuros: endereços salvos para saque em corretoras, registros de pagamento de comerciantes, resolução de nomes ENS, instruções de depósito e pessoas que ainda possam pagar ao endereço antigo. Se algum ativo não pôde ser recuperado, documente o motivo. Sua ausência na carteira nova não significa que tenha sido transferido com segurança.
Erros comuns que podem causar uma segunda perda de carteira
- Reutilizar a seed exposta em um dispositivo novo. Um hardware novo não oculta um segredo que o invasor já conhece.
- Criar outra conta derivada da mesma seed. Endereço diferente não significa segredo independente.
- Digitar palavras de recuperação em “scanners” ou formulários de resgate. Exploradores e inventários de permissões precisam de endereços públicos, não de segredos.
- Enviar para endereço não verificado. Malware na área de transferência e address poisoning podem desviar transferências emergenciais.
- Transferir a moeda nativa de gas antes dos tokens. Isso pode impedir a transferência comum dos tokens restantes.
- Adicionar gas repetidamente a uma conta monitorada por sweeper. Cada depósito pode financiar o invasor.
- Tratar um allowance como se fosse vazamento da seed, ou o contrário. A classificação incorreta desperdiça tempo e taxas.
- Ignorar permits off-chain e funções permanentes em contratos. Saldo visível zerado não elimina todas as autoridades.
- Pressupor que todos os ativos estão na Ethereum. Uma seed pode ser usada em várias redes, com saldos e aprovações separados.
- Declarar tudo transferido só porque o app mostra saldo zero. Posições ocultas, recompensas, NFTs, UTXOs e permissões de smart accounts podem permanecer.
- Usar robô de recuperação desconhecido ou compartilhar a seed com um estranho. A suposta solução pode ser outro golpe.
- Continuar recebendo pagamentos no endereço antigo. O incidente pode se repetir com depósitos futuros.
Como a Terenval Wallet pode participar de uma migração segura
Alguém que precise abandonar chaves comprometidas pode considerar a Terenval Wallet como opção de nova carteira de autocustódia. As perguntas relevantes são se o produto oferece suporte à rede e ao ativo envolvidos, como gera e protege novas chaves e se o dispositivo e o processo de recuperação são confiáveis. Use apenas um canal oficial da Terenval; verifique o endereço exibido para recebimento e a rede antes de enviar.
A Terenval não adquire a capacidade de resgatar criptomoedas roubadas simplesmente porque o usuário a instala. Ela não pode invalidar uma chave privada vazada em outro lugar, cancelar uma transação finalizada, modificar registros de uma corretora externa ou prometer que todos os NFTs, posições DeFi e funções de smart accounts poderão ser transferidos pela mesma interface. A função útil de uma carteira é permitir que a pessoa controle novas chaves de assinatura não comprometidas e ativos suportados dali em diante.
Nossa posição editorial é simples: priorize a segurança criptográfica do destino; escolha a interface depois. A autocustódia reduz a dependência de um custodiante externo, mas torna o usuário responsável por proteger chaves e confirmar transações corretamente. Nossos guias relacionados sobre recuperação de carteiras e caminhos de derivação e fundamentos de carteiras de criptomoedas explicam por que uma seed, um endereço e os registros de ativos no blockchain são conceitos diferentes.
Perguntas frequentes
1. Posso recuperar uma carteira de criptomoedas hackeada mudando a senha?
Normalmente não, se a chave privada ou frase de recuperação foi roubada. A senha ou PIN protege principalmente a interface local ou o armazenamento criptografado. Quem possui as chaves de assinatura antigas pode continuar utilizando-as em outro lugar. Gere chaves novas e independentes e migre os ativos restantes se houver motivos para acreditar que as chaves foram expostas.
2. Criar uma segunda conta na mesma carteira deixa minhas criptomoedas seguras?
Não, se a conta for derivada da mesma frase de recuperação comprometida. Um endereço independente nem sempre corresponde a um segredo independente. É necessária uma nova seed raiz ou uma chave de assinatura realmente separada.
3. Devo transferir as criptomoedas imediatamente se revelei minha seed phrase por engano?
Considere a frase exposta. Prepare rapidamente um destino limpo e transfira os fundos que ainda controla, levando em conta dependências de gas e possível varredura automatizada. Não espere aparecer um roubo no explorador para reconhecer que o segredo foi comprometido.
4. É mais seguro restaurar a seed antiga em uma hardware wallet?
Não. O isolamento do hardware não desfaz a divulgação anterior da frase. Crie um backup de carteira completamente novo, com segredos novos, seguindo as instruções oficiais do fabricante para configuração e recuperação.
5. E se eu apenas conectei minha carteira a um site suspeito?
A conexão por si só não comprova roubo de chaves. Desconecte o site, verifique se realmente aprovou transações, assinou dados tipados ou divulgou segredos e examine permissões da carteira e do aplicativo. Autorizações on-chain permanecem válidas após a desconexão.
6. Revogar aprovações de tokens pode impedir um hacker de agir?
Pode impedir um invasor que dependa da autorização revogada do spender, desde que a revogação seja confirmada antes do abuso. Não torna privada novamente uma chave de assinatura exposta nem impede o ladrão dessa chave de assinar transações novas.
7. Um invasor pode roubar ETH usando apenas uma aprovação ERC-20?
Uma aprovação ERC-20 padrão controla o contrato de token autorizado, não o ETH nativo em si. Outros contratos, assinaturas ou chaves comprometidas podem criar exposições distintas. Analise a transação e o contrato reais, sem extrapolar a partir de uma única aprovação.
8. Desconectar uma dApp remove todas as permissões?
Não. Normalmente isso altera o acesso à sessão ou à conta. Allowances ERC-20, aprovações de operadores NFT e determinadas autorizações assinadas têm ciclos de vida próprios, no blockchain ou no protocolo.
9. As permissões Permit2 assinadas podem continuar válidas depois da desconexão?
Sim, dependendo do módulo Permit2 assinado, prazo de validade, nonce e de a assinatura já ter sido utilizada ou invalidada. Desconectar o navegador não é um cancelamento criptográfico. Examine a autorização exata na documentação do protocolo.
10. Devo transferir os tokens ou o ETH primeiro?
Em uma conta EVM sem sweeper, tokens e NFTs frequentemente precisam de gas nativo, então enviar todo o ETH primeiro pode deixá-los presos. Com sweeper ativo, novos depósitos e transferências públicas sem planejamento podem causar perdas adicionais. As condições do incidente determinam a sequência.
11. Por que meu ETH desaparece assim que envio gas para o endereço antigo?
Um invasor pode controlar a chave de assinatura e executar um sweeper. Pare de depositar gas repetidamente, documente o padrão on-chain e considere assistência especializada verificada. Esse problema não se resolve com a simples revogação de uma aprovação de token.
12. Posso vencer um sweeper bot pagando uma taxa de gas mais alta?
Não de modo confiável. O invasor pode monitorar o mesmo endereço e reagir; algumas redes e configurações permitem métodos especializados de submissão, mas exigem condições estritas e não oferecem garantia. Não continue arriscando fundos de gas em transações públicas improvisadas.
13. Transferir USDC na Ethereum também transfere o USDC da Base?
Não. Saldos na Ethereum e na Base são posições diferentes no blockchain, mesmo com o mesmo endereço EVM. Verifique e planeje transferências em cada rede separadamente.
14. Posso enviar Bitcoin para um endereço Ethereum novo?
Não como uma transferência comum de Bitcoin nativo. Use um destino compatível com Bitcoin e confirme o procedimento de recebimento suportado. Evite bridges aleatórias ou contratos de tokens representativos durante um incidente, a menos que compreenda completamente o caminho.
15. Meus NFTs acompanham automaticamente a transferência de ETH?
Não. NFTs normalmente exigem transferência autorizada separada ou saque específico do protocolo. Algumas posições são representadas por NFTs; outras têm restrições ou bloqueios. Confira a titularidade de modo independente depois.
16. O que acontece com tokens em staking ou bloqueados quando a carteira é comprometida?
Eles continuam sujeitos ao contrato e às permissões do protocolo. Pode haver período de unstaking, solicitação de saída, dívida ou prazo de espera. Trocar o aplicativo de carteira não altera automaticamente a titularidade nem libera a posição.
17. Um domínio ENS fica automaticamente seguro quando transfiro meu saldo de Ethereum?
Não. A titularidade do nome ENS, os registros do resolver e a conta para a qual o nome aponta exigem verificações separadas. Atualize os registros relevantes para que os pagamentos não continuem chegando ao endereço comprometido.
18. As aprovações de tokens do endereço antigo são transferidas para a carteira nova?
Em geral, não, pois os allowances estão vinculados ao proprietário original e aos contratos de token/rede. O novo endereço seguro começa com seu próprio estado de autorizações; não recrie nele aprovações ilimitadas perigosas.
19. Posso substituir um signatário em vez de transferir todos os ativos de uma multisig?
Às vezes. Uma Safe ou outra smart account pode permitir alteração autorizada de proprietário ou de limiar. A resposta depende do limiar, módulos, guardiões e da possibilidade de um grupo comprometido ainda autorizar operações.
20. E se a carteira mostra saldo zero, mas um explorador mostra ativos?
Confira a rede correta, contrato do token, conta e endereço, e determine se o ativo é uma posição DeFi em vez de um token líquido. Um problema de exibição não comprova que as criptomoedas saíram do endereço on-chain.
21. Uma transação de teste garante a segurança da migração completa?
Não. Ela pode verificar um determinado destino e caminho de rede, mas não garante que a carteira de origem continue segura ou que todos os outros tokens e redes tenham sido migrados. Trate o teste como apenas uma evidência.
22. O provedor da carteira pode reverter transferências roubadas?
Não apenas por oferecer a interface da carteira. Transferências confirmadas em blockchains permissionless geralmente são irreversíveis. Alguns serviços de custódia, emissores de tokens ou processos legais podem oferecer medidas limitadas em circunstâncias específicas, mas não há reversão universal.
23. Devo transferir airdrops ou tokens desconhecidos junto dos ativos legítimos?
Em geral, evite interagir com tokens suspeitos. Metadados e sites vinculados podem fazer parte de golpes de phishing. Confirme legitimidade e possibilidade de transferência independentemente antes de qualquer transação.
24. Posso voltar a usar o mesmo dispositivo comprometido depois da migração?
Somente depois de restaurar sua integridade de maneira confiável. Se houver suspeita plausível de malware, não confie em novas chaves geradas nele apenas porque os ativos antigos foram transferidos. Proteja dispositivos, perfis de navegador, contas e backups como tarefas distintas.
25. Uma carteira nova fica segura se eu usar meu login antigo do Google ou Apple?
Não automaticamente. Algumas carteiras vinculam o acesso a identidades externas ou configurações de backup. Se essa conta foi comprometida, reutilizá-la pode manter o problema de acesso. Verifique a arquitetura da carteira específica e crie credenciais independentes quando adequado.
26. Devo publicar meu endereço e hashes de transações ao pedir ajuda?
Endereços públicos e TXIDs geralmente não são segredos, mas publicá-los associa sua atividade a um pedido identificável de suporte e pode revelar mais do que o necessário. Compartilhe apenas o indispensável, oculte dados privados e jamais divulgue palavras de recuperação ou chaves privadas.
27. A Terenval Wallet pode resgatar criptomoedas de uma seed comprometida?
Ela pode funcionar como destino para ativos suportados se o usuário gerar e proteger chaves independentes e novas, mas não reverte roubos nem invalida um segredo vazado. Confirme a rede, o token e o endereço de recebimento suportados antes de transferir ativos.
28. Como saber quando a migração realmente terminou?
Verifique de maneira independente que os saldos e direitos de propriedade pretendidos foram transferidos, que o backup substituto está protegido, que as exposições restantes na conta antiga foram documentadas e que ENS, endereços de pagamento, listas de saques em corretoras e outros recebimentos futuros não apontam mais para o endereço comprometido. A conclusão é um estado de segurança, não apenas um zero no aplicativo antigo.
Checklist final: antes de aposentar a carteira comprometida
- [ ] Identifiquei se a ameaça envolvia chave vazada, allowance, assinatura, dispositivo, login custodial ou função de contrato.
- [ ] Preparei um ambiente confiável e gerei, quando necessário, chaves de assinatura novas e independentes.
- [ ] Fiz backup e verifiquei a carteira substituta pelo procedimento oficial e seguro.
- [ ] Inventariei redes relevantes, moedas nativas, tokens, NFTs, posições LP/staking, domínios e funções de autoridade.
- [ ] Verifiquei, por canal independente, a compatibilidade das redes e os endereços de recebimento.
- [ ] Considerei as dependências de gas sem abastecer repetidamente uma conta com possível sweeper.
- [ ] Confirmei cada transferência, alteração de posição contratual ou troca de signatário na rede correta.
- [ ] Revisei allowances, permits e conexões das carteiras antiga e nova, quando aplicável.
- [ ] Atualizei ENS e demais registros de nomes/pagamentos, listas de endereços para saque e endereços de recebimentos recorrentes.
- [ ] Protegi dispositivos, contas, credenciais e métodos de recuperação vinculados.
- [ ] Mantive somente as evidências necessárias do incidente; não compartilhei nem enviei dados secretos de recuperação.
- [ ] Marquei a seed antiga e as contas de assinatura derivadas como não confiáveis e deixei de usá-las para depósitos ou armazenamento de longo prazo.
Fontes e referências técnicas
- MetaMask — Como migrar seus ativos para uma carteira nova — criação de seed independente, inventário de ativos, ordem do gas e ressalvas sobre sweepers.
- MetaMask — Fui hackeado ou vítima de golpe — triagem de segurança e princípios de migração.
- Ethereum.org — Ajuda e denúncias de golpes — resposta a golpes, irreversibilidade das transações e prevenção de falsos serviços de recuperação.
- Trezor — Transferir criptomoedas para uma carteira com backup novo — cuidados para substituir o dispositivo e o backup.
- Trezor — Migrar de outra carteira — diferença entre um backup novo gerado pelo hardware e a importação de um antigo.
- ERC-20 — Padrão de tokens —
approve,allowanceetransferFrom. - ERC-721 — Padrão de tokens não fungíveis — titularidade de NFTs e permissões de operadores.
- ERC-1155 — Padrão de múltiplos tokens — permissões de operadores para múltiplos tokens.
- ERC-2612 — Extensão de autorizações assinadas — aprovações assinadas, nonces e prazos.
- Uniswap Developers — Visão geral do Permit2 — allowances persistentes e transferências autorizadas por assinatura.
- Revoke.cash — Perguntas frequentes — limites da revogação e indícios de exposição de chave relacionados a sweepers.
- Revoke.cash — Como revogar aprovações de tokens — revisão e revogação de permissões por rede.
- Phantom — Transferir fundos para uma carteira nova — carteira nova e diferenças de tratamento entre redes.
- Phantom — Minha carteira foi esvaziada — precauções de permissões na Solana e em redes EVM.
- Safe Docs — Conceitos de smart accounts — modelo de proprietários e limiares.
- Safe Docs — Remover proprietário — alterações autorizadas de proprietários de contas inteligentes.
- Bitcoin.org — Como proteger sua carteira — princípios de backup e multifirma.
- Coinbase Help — Proteja sua carteira — consequências do comprometimento de frases de recuperação.
- Terenval Wallet — Site oficial — referência ao produto, sem promessa de recuperação garantida.
Metodologia editorial e observações de segurança
Revisado para publicação em 29 de outubro de 2026. Este guia reúne comportamentos de segurança de carteiras documentados publicamente, padrões abertos de tokens e nossos modelos editoriais de diagnóstico. O Método de Limites de Confiança, o registro de ativos e autoridades, o registro de migração e o modelo de prioridades são ferramentas organizacionais originais para raciocinar sobre incidentes; não são sistemas de resposta a incidentes certificados por terceiros, taxas de recuperação observadas nem alegações de testes de invasão realizados. Os seis estudos de caso são hipotéticos. Interfaces de carteiras, redes suportadas, regras de taxas e métodos de cancelamento de assinaturas específicos dos protocolos podem mudar; confira a documentação oficial atual antes de executar transações importantes. O material é educativo e não constitui aconselhamento individualizado de segurança, jurídico ou financeiro. Nenhum site, atendente ou carteira pode prometer a recuperação universal de ativos já transferidos por um invasor.