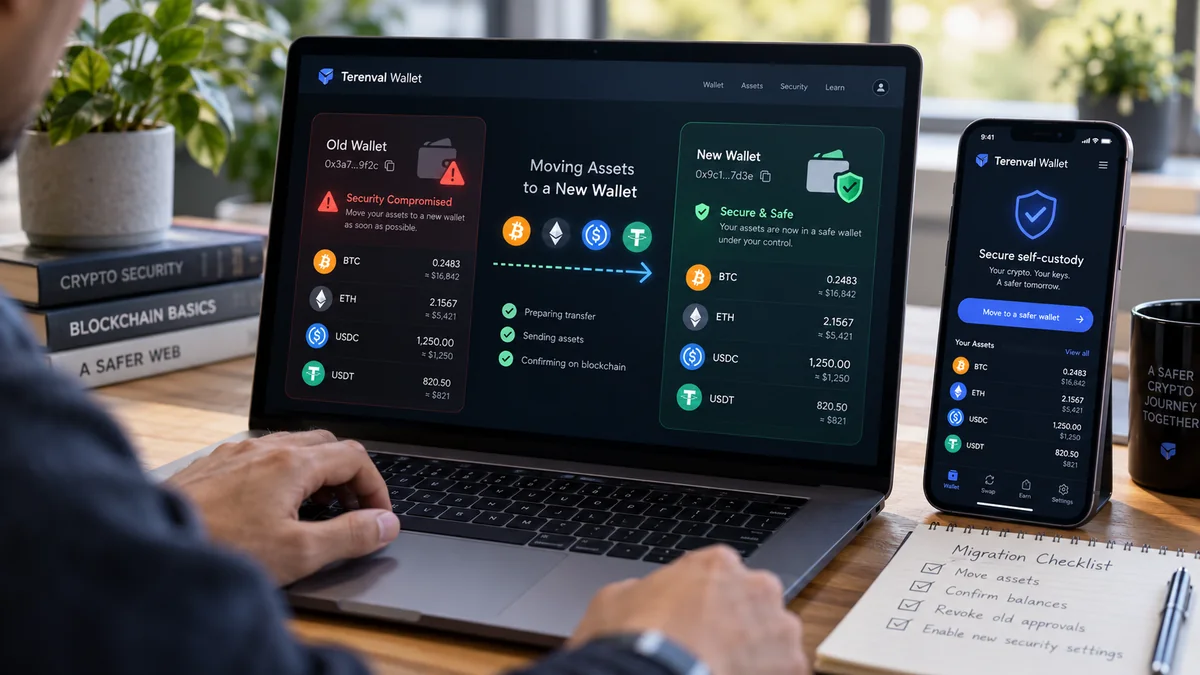
暗号資産ウォレットが侵害された可能性がある場合は、まず安全な端末を確保し、本当に新しい鍵でウォレットを作成し、受取アドレスを検証して、まだ自分で管理できる残存資産を移動してください。 流出したリカバリーフレーズを別のアプリに復元しただけで「新しいウォレット」だと考えてはいけません。ただし、その前に、脅威がシードフレーズの窃取、不正なトークン承認、署名済みpermit、端末の侵害、スマートアカウントの署名者の侵害のどれに当たるかを確認しましょう。適切な封じ込め対策は、攻撃者が実際にどの権限を取得したかによって変わります。
ウォレットの侵害が特に危険なのは、ポートフォリオアプリ上では同じように見える二つの事象でも、必要な対応が正反対になる場合があるためです。盗まれた秘密鍵を使う第三者は、dAppの許可がなくてもネイティブコインやトークンの送金に署名できます。一方、不正なスマートコントラクトの支出権限者は、秘密鍵を知らなくても、承認された範囲の資産だけを動かせることがあります。トークンの移動、権限の取り消し、ウォレットのパスワード変更は、それぞれ問題の異なる部分に対処します。重要なのは対策の数を増やすことではなく、新たな資金を危険にさらさず、救出可能な高価値資産を守ることです。
要点: 流出したシードフレーズや秘密鍵は、今後も信頼できないものとして扱ってください。安全性を確認した端末、または独立して保護されたハードウェアウォレットで新しいリカバリーフレーズとアドレスを生成し、オフラインでバックアップします。全ネットワークの資産を洗い出し、送金先と対応資産を確認したうえで、適切に承認したオンチェーン送金によって回収可能な資金を移します。ネイティブのガス代用資産をすべて送る前にトークンやNFTを移し、関連アカウント、ENSレコード、スマートコントラクトの管理権限も更新します。侵害されたのがオンチェーン承認だけで署名鍵が安全なら、正しいネットワークで該当権限を速やかに取り消してください。不確実性が残る場合は鍵の更新も検討すべきです。自動スイーパーボットがガス用の入金を次々に奪う場合は、侵害されたアドレスへの追加入金を繰り返さず、信頼できるインシデント対応の専門家に相談してください。いずれの手順でも、すでに確定した盗難取引を巻き戻すことはできません。
本記事では、管理権限の証拠、権限の発生源、移行に必要な依存関係を区別します。侵害されたウォレットは単に残高を空にすればよいものではありません。ENS名、DeFiポジションを表すNFT、ガバナンス権限、マルチシグの役割、ステーキングポジション、他者が今後も送金するアドレスを保持している場合があります。以下の計画は、移動可能なコインに加え、見えにくい権限やリスクにも対処するためのものです。
重要なポイント
- 新しいアカウントが必ずしも新しいウォレットとは限りません。 漏えいした同じリカバリーフレーズから派生した別アカウントも、侵害された信頼の起点を共有します。本当に独立した鍵を生成してください。
- 承認の悪用とシードの漏えいは別問題です。 ERC-20の支出権限者やNFTオペレーターの承認取り消しは、特定範囲のコントラクト権限には対処できますが、秘密鍵を持つ窃盗犯を止められません。
- サイトの接続解除はオンチェーン権限の取り消しではありません。 ブラウザ権限、オンチェーンallowance、オフチェーン署名は別の層です。
- 「送信」を押す前に利用環境を確認してください。 マルウェアが鍵を読み取ったりクリップボードのアドレスを差し替えたりできれば、移行中に新ウォレットも侵害されます。
- 実際に管理できる資産を記録してください。 各チェーン、アカウント、NFT、流動性ポジション、ステーキング残高、ドメイン、スマートアカウントの役割まで確認します。ポートフォリオ画面だけでは不十分です。
- ネットワーク手数料には依存関係があります。 ERC-20の移動にはそのチェーンのネイティブガス用トークンが必要です。ETHやSOLを先にすべて送ると他の資産が動かせなくなり、スイーパーが監視するアドレスにガス代を追加すると攻撃者に渡るおそれがあります。
- 確定した送金は通常取り消せません。 テスト送金は受取先の確認に役立ちますが、漏えいした送金元の秘密鍵を安全にはしません。
- 署名済みpermitには独自の有効期限やnonceがあります。 過去の署名はオンチェーン承認として表示される前でも利用可能な場合があり、無効化手順はプロトコルによって異なります。
- 新ウォレットがすべての資産に対応するとは限りません。 Bitcoin、EVMネットワーク、Solana、NFT、スマートコントラクトアカウントではアドレス形式や移行手順が異なります。
- 完了には将来の受取先変更も必要です。 ENSの名前解決、取引所の出金先ホワイトリスト、保存済みアドレス、支払いリンク、定期支払い、復旧用の役割など、旧アドレスを参照する設定を更新します。
- スイーパーが稼働中なら対応方法は変わります。 通常のガス代追加は失敗する可能性があります。突然連絡してくる「回収代行業者」ではなく、独立して信頼性を検証した専門家を利用してください。
- Terenval Walletは対応ネットワークと受取機能が適合する場合、新しい自己管理型ウォレットの候補になります。 侵害された署名を取り消したり、攻撃者が保有する資産の返還を強制したり、資金回収を保証したりするものではありません。
Terenvalの「信頼境界メソッド」:実際に侵害されたものを特定する
多くのウォレット救済ガイドは送金手順から始まりますが、それでは一歩遅いと考えています。最初に判断すべきなのは、どの認可境界が破られたかです。端末、鍵、ウォレットとサイトの接続、スマートコントラクトのallowance、署名、別のカストディアカウントは同じではありません。これは編集部が提案する信頼境界メソッドであり、ウォレットの機能でも、管理された実験で資金を回収したという主張でもありません。
| 観測された状況 | 侵害された可能性のある権限 | 初動対応 | 新しいシードへの移行は通常必要か |
|---|---|---|---|
| リカバリー用単語が撮影された、チャットで送られた、または不審なサイトに入力された | シードから派生したアカウントの管理権限 | 安全な端末で独立した鍵を作成し、残存資産を移行する | はい:派生した署名鍵が侵害されたと見なす |
| 単一の秘密鍵をエクスポートした、または不明なツールに貼り付けた | その鍵とアカウント | 該当鍵を交換し、他の鍵と端末への影響も確認する | 該当アカウントでは必要。影響範囲はシード全体より狭い可能性がある |
覚えのないERC-20のapprove取引、または不正な支出上限 |
特定トークン・チェーンでの支出権限者のallowance | 権限者を検証して承認を取り消すか、対象トークンを独立した鍵へ移す | 鍵が確実に安全なら必ずしも必要ではない |
疑わしいオペレーターにNFTのsetApprovalForAllを付与した |
コレクション全体に及ぶ可能性がある移転権限 | オペレーター承認を取り消し、NFT移動を検討する | 鍵が信頼できるなら必ずしも必要ではない |
permit、Permit2、その他の型付きデータに署名した |
行使・期限切れ・無効化まで残り得るオフチェーン権限 | 署名ドメイン、nonce、期限、プロトコル固有の取り消し方法を特定する | 範囲が不明なら慎重に検討。鍵を更新しても旧アドレスの署名は無効にならない |
| 承認や署名なしで怪しいdAppにブラウザウォレットを接続した | ウェブサイトのセッションとアカウント情報の可視性 | 接続を解除し、記録と権限を点検する | 接続した事実だけでは不要 |
| 端末が感染した、クリップボードのアドレスが変わった、偽の拡張機能が入った | 端末とそこで利用したすべての鍵の可能性 | 信頼できるクリーンな環境に移り、露出した可能性のある鍵を更新する | 多くの場合必要。実際の露出範囲による |
| マルチシグまたはスマートアカウントの署名者が侵害された | 署名者の役割。資産は閾値や復旧ロジックに従う | オーナー、閾値、モジュール、復旧経路を確認する | ケースによる。署名者の交代で済む場合がある |
| 取引所のパスワードやAPIキーが盗まれた | 取引所アカウントやAPI権限。自己管理ウォレットのシードとは限らない | アクセスを停止し、APIキーを取り消し、認証情報を変更して公式サポートに連絡する | 無関係な自己管理鍵では自動的に必要にはならない |
判断基準: 鍵の侵害が判明している場合、権限の整理は鍵の更新の代わりになりません。特定のallowanceに限定された事件から、ニーモニックも知られたと自動的に判断しないでください。端末の安全性が不明なら、安全な新ウォレットを生成できるかどうかは未解決の前提条件として扱いましょう。
MetaMaskの侵害アカウントに関する案内、Revoke.cashのFAQ、ERC-20標準は、こうした境界の違いを裏付けています。残高を表示するウォレットのブランドよりも、この区別が重要です。
最初の10分:二次被害を防ぐための封じ込め手順
盗難が進行していると疑われる場合は速やかに動きつつ、取り消せない操作を場当たり的に実行しないでください。スイーパーが稼働中の場合や、特定承認だけの悪用の場合には順序が変わり得ます。以下は時間さえ守れば盗難を防げるという保証ではなく、初動判断の枠組みです。
- 署名と情報共有を止める。 不審なページを閉じ、シードフレーズ、リモートデスクトップ、不明な「ウォレット認証」、回収料金の要求を拒否します。同じ疑わしいサイトに別ウォレットを接続しないでください。
- 現在の端末を信頼できるか判断する。 覚えのない拡張機能、書き換わるクリップボードのアドレス、不明な遠隔操作ツール、新たに漏えいしたパスワードがあれば、新ウォレット用に別端末を使う理由になります。同じ侵害済みブラウザに拡張機能を再インストールするだけでは安全の証拠になりません。
- 公開可能な最小限の証拠を保存する。 影響のある公開アドレス、ネットワーク、不審なTXID、日時、ドメイン、確認できる承認を記録します。秘密鍵をエクスポートしたり、取引所アカウントの画面全体を公開したりする必要はありません。
- 侵害された認可境界を分類する。 ニーモニックの漏えいか、
transferFromによる送金か、不審な型付きデータ署名か、ログイン・セッションの問題かを調べます。判断できなければ、より広範な侵害を想定して慎重に対応します。 - 侵害アカウントを再操作する前に、安全な移行先を準備する。 信頼できる端末と独立生成したウォレットのバックアップを用意します。攻撃者のメッセージからコピーせず、受取アドレスを少なくとも一つ検証します。
- 残存価値と依存関係を洗い出す。 ホーム画面だけではなく、全チェーンのトークン、NFT、ガス用ネイティブ資産、ステーキング残高、DeFi受領トークン、ENSドメイン、スマートアカウントの役割も対象です。
- 正しい実行経路を選ぶ。 スイーパーがなく自分で管理できるアカウントなら通常送金、限定的な不正承認なら取り消し、稼働中のスイーパーや動かせない管理権限、高額で複雑なポジションなら専門家への相談を検討します。
- 重要な操作の後に毎回検証する。 実際に使用したチェーンのエクスプローラーで、送金先とトークン移転イベントの両方を確認します。
古いリカバリーフレーズを見知らぬ「緊急救済ポータル」に入力しないでください。正当なセキュリティ支援では脅威モデルを説明すべきであり、単なるスキャンのために秘密情報を渡す必要はありません。Ethereum.orgの詐欺・回復に関する案内も、確定した取引を簡単には取り消せないことを強調しています。
ステップ1:移行先ウォレットのための安全な環境を整える
感染した端末で新しいシードフレーズを作ると、表示された瞬間に盗まれる可能性があります。そのため、安全な環境の確保は周辺事項ではなくウォレット保護そのものです。検証済みのハードウェアウォレットがあれば、その端末上で新しいバックアップを生成・確認することで、汎用コンピューターに復旧情報が漏れる可能性を下げられます。ハードウェアがない場合も、安全性を確認できる別のパソコンやスマートフォンが適切な選択になり得ます。
移行先を作成する前に、公式経路でソフトウェアを更新し、信頼できないブラウザ拡張機能を削除し、リモートアクセス設定を点検してください。マルウェアや遠隔操作が疑われるなら、安全性を確かめられる別端末を使います。簡単なウイルススキャンだけではクリーンな状態を証明できません。ウォレットに関連するクラウドアカウントやソーシャルログインの安全性も確認しましょう。外部アカウントからウォレットアクセスを導出する製品もあります。侵害されたログインを新ウォレットで自動的に再利用しないでください。
新ウォレットには、最初に出てきた広告付き検索結果やDMのリンクではなく、提供元の公式サイトまたは確認済みアプリ掲載ページを利用します。強固なローカルPINやパスワードはアプリへのアクセスを守りますが、旧シードが漏えいした場合、新しいシードの代わりにはなりません。新しい復旧情報を正しい順序で紙などにオフライン記録し、安全に保管してください。スクリーンショット、共有クラウドメモ、自分宛てメッセージは避けます。高額資産を移す前に、製品が提供する安全なバックアップ確認手順で復旧できることを確かめます。
MetaMaskの新ウォレットへの移行ガイドとTrezorの新バックアップに関する手順は、独立したバックアップ生成を重視しています。攻撃者がすでに知るシードをハードウェアウォレットに復元しても、その秘密が再び秘密になることはありません。同様に、侵害された同じニーモニックの下に「アカウント2」を作っても、新たな信頼境界はできません。
新しいアカウント、新しいウォレット、鍵のインポート、ハードウェアウォレットの違い
| 操作 | 新しい信頼の起点か | ニーモニック漏えいへの適切な対応か |
|---|---|---|
| 同じリカバリーフレーズの下でアカウントを追加する | 通常は違う | いいえ |
| 古い12語・24語を別のソフトウェアウォレットへインポートする | いいえ | いいえ |
| 古いフレーズをハードウェア端末に復元する | いいえ | いいえ |
| 完全に新しいリカバリーフレーズを独立生成する | はい | 環境とバックアップが安全なら、はい |
| 端末上で独立したハードウェアウォレットのバックアップを生成する | はい | 正規の端末とバックアップを信頼できれば、はい |
| ウォレットアプリのパスワードまたはPINを変更する | 鍵は更新されない | いいえ |
| 正当に承認されたガバナンス取引でSafe/スマートアカウントのオーナーを変更する | 指定署名者の権限が変わる | そのスマートアカウントでは有効な場合がある。設定監査が必要 |
編集部の見解: 最も起こりやすく危険な誤解は、新しい画面を新しいアイデンティティと見なすことです。ウォレットのアイコン、アプリのインストール、アカウント名が暗号学的な境界ではありません。境界はシードまたは独立した署名鍵です。
ステップ2:見えない資産も含め、危険にさらされたものをすべて調べる
正確な移行一覧は、素早く「すべて送金」するボタンより重要です。適切なブロックチェーンエクスプローラーで公開アドレスを確認し、ウォレットの画面と照合しましょう。エクスプローラーはアドレスのオンチェーン取引を確認できますが、すべてのオフチェーンポジションやカストディ関係を把握できるわけではありません。シードフレーズを入力してはいけません。EVMアドレスは利用歴のある各ネットワークを監査します。複数のEVMチェーンで同じ0xアドレスでも、残高とallowanceは別々です。Bitcoinでは該当するウォレットアドレスとUTXOを調べ、画面に表示される一つのアドレスですべての鍵・アカウントを代表していると考えないでください。
ネットワーク、公開アドレス、資産またはポジション、概算価値、移転可否、必要なガス代、移行先の互換性、外部への依存関係を記載した非公開の資産・権限台帳を作成してください。以下は記録例であり、金額は仮定であって実際の保有額や相場情報ではありません。
| 資産の例 | 実際に存在する場所 | 移行時の依存条件 | 通常のトークン送金だけでは不十分な理由 |
|---|---|---|---|
| Ethereum上のETH | EVMアカウント | ガス代用ETH | 後続のERC-20やNFTの移転に必要な量を残す |
| Base上のUSDC | Base上のトークンコントラクト | Baseのネイティブガス代とBase対応の送金先 | Ethereum上のUSDCとは別のチェーン残高 |
| BTC | BitcoinのUTXO | Bitcoinネットワーク手数料と正しいアドレス形式 | UTXO選択とおつりの扱いに注意が必要 |
| SOLとSolanaトークン | Solanaのアカウント/プログラム | 取引やアカウント操作に必要なSOL | 一部のポジションやトークンアカウントには制約がある |
| ERC-721 NFT | NFTコントラクト | ガス代と安全で互換性のある受取先 | コントラクト操作やマーケットプレイスの管理で移動が複雑になる場合がある |
| LP/ステーキングポジション | プロトコルのコントラクト、受領トークン、NFTなど | 引き出し・アンステーク権限、待機期間、場合によって債務返済 | 原資産を今すぐ移転できないことがある |
ENSの.eth名 |
ENSの登録・所有権・リゾルバーコントラクト | 名前の正しい移転とレコード更新 | 新ウォレットのアドレスが自動で名前解決先になるわけではない |
| マルチシグ/スマートアカウント | スマートコントラクト設定 | 閾値、オーナー・モジュール権限、正当な署名者 | 資産は一人の署名者の通常アドレスだけでは管理できない |
ポートフォリオ画面が資産を省略したり、悪質なサイトへ誘導するスパムトークンを表示したりすることがあります。棚卸し中に予期しないトークンやNFTの請求リンクが見えても、安易に操作しないでください。DeFiポジションが債務の担保なら、性急な引き出しや返済が清算リスクを招く場合があります。行動する前に依存関係を把握します。
移行台帳:独自の実用チェックリスト
各項目の状態を特定済み → 移行先検証済み → 送金または権限変更を開始 → 独立して確認済み → 将来の参照先も更新済みの五段階で記録します。「送信」をクリックした時点では完了ではありません。例えばENS名を移転しても、レコードの確認前は侵害された旧アドレスを解決先として指し続ける場合があります。流動性ポジションを閉じても、報酬の請求権が旧所有者に残る場合もあります。
この台帳は編集部独自の計画補助で、ウォレットのポートフォリオ残高とは意図的に分けています。安全上重要な権限のすべてがトークンではないからです。
ステップ3:すべての送金先アドレスを生成し、検証する
暗号資産の受取アドレスに万能な形式があると思わないでください。Bitcoin、EVM、Solanaのアドレスにはそれぞれ異なるルールがあり、ウォレット製品ごとに対応チェーンも異なります。新しいウォレットで高額の送金をする前に、対象の資産とネットワークを正確に確認してください。トークンの場合は、ティッカーだけでなく信頼できる一次資料を使いコントラクトアドレスも検証します。
QRコードを利用する場合は、受取ウォレットが表示するアドレスと送信側に入力されたアドレスを照合します。先頭と末尾の文字を確認しつつも、アドレスポイズニング攻撃を想定するなら、それだけに頼らないでください。可能なら全体を比較し、ハードウェア端末の信頼できる画面も利用します。クリップボードが攻撃者のアドレスに置き換わったら、操作を中断して信頼できる環境に移りましょう。
高額送金で時間と手数料に余裕がある場合は、信頼できる送金元から少額のテスト送金を行い、意図した新ウォレットに着金したか確認します。ただしシードが現在も侵害されているなら、旧ウォレットからのテストで限られたガス代を消費したり、攻撃者に実行時刻を知らせたりする場合があります。テストは旧鍵の安全性を証明しません。優先順位は状況次第であり、常に最初にテストするという絶対的なルールではありません。
同じ0xアドレスならあらゆるチェーンに対応すると考え、非対応チェーンでトークンを送らないでください。区別すべきなのは送金先の秘密鍵を管理していることとそのネットワーク・トークンをウォレットがサポートしていることです。関連するネットワーク誤選択については、取引所から暗号資産を出金する際に正しいネットワークを選ぶ方法と誤ったネットワークに送った暗号資産の回復方法をご覧ください。
ステップ4:回収可能な資産を適切な順序で移行する
侵害された鍵がまだ使用でき、スイーパーが動いておらず、移行先を独立して保護できている場合、基本的な送金手順は明確です。正しいネットワークを選び、検証済みの新アドレスを入力し、取引と手数料を確認し、意図した送金だけに署名して、そのチェーンのエクスプローラーで最終結果を確かめます。資産やポジションごとに適切な計画で繰り返します。
ただし順序は単純ではありません。ERC-20、NFT、特定のDeFi操作には同一チェーンのネイティブガス代が必要です。EthereumアドレスからすべてのETHを先に移すと、残ったERC-20を動かすガス代が不足します。通常の安全な運用経路では、トークンとNFTを先に移し、最後に残りのネイティブ資産を送るのが妥当な場合が多いです。MetaMaskの移行手順でも、この順序を説明しています。ただし稼働中のスイーパーがいるアドレスに、閉じ込められた資産を「解除」する目的でネイティブトークンを補充してはいけません。攻撃者の資金になる可能性があります。
資産別の実用的な移行手順
| 資産の種類 | 一般的な移動方法 | 完了と見なす前の確認事項 |
|---|---|---|
| ETHなどのEVMネイティブコイン | 新アドレスへのネイティブ送金 | 取引成功、送金先、金額、正しいチェーン |
| ERC-20(USDT、USDCなど) | 旧アカウントからトークン送金 | 正しいコントラクトと受取先に対するTransferイベント成功 |
| ERC-721/1155 NFT | コントラクト仕様に合うNFT移転 | 新アドレスがNFTコントラクト上の所有者であること/残高 |
| BTC | 旧UTXOを消費して新アドレスに送るBitcoin取引 | ブロック収録・承認、意図した出力とおつりの処理 |
| SOL/Solanaトークン | Solanaでサポートされた送金 | 正しい受取アカウント、mint、適切な確定・承認結果 |
| ステーキング・DeFiポジション | プロトコル固有の引き出し、受領トークン・NFT移動、またはアカウント権限変更 | 原資産の所有権、未請求報酬、担保義務、受領ポジション |
| ENS名 | 対応する登録者・所有者権限を移転し、リゾルバーとレコードを更新 | 所有権、レコードの管理権限、実際に解決されるアドレス |
| スマートコントラクト管理者・マルチシグの役割 | 正当に承認されたオーナー・署名権限の更新 | オーナー一覧、閾値、モジュール、復旧アクセス |
取引の表示がSuccessでも、誤ったトークンやアドレスを使っていた可能性があります。Ethereum互換ネットワークでコントラクト宛てに実行した取引では、一般的な成功表示だけを信用せずトークン移転イベントも照合してください。逆に、実際には確定した送金がアプリ上に遅れて反映されることもあります。オンチェーンの証拠とUI残高は別々の観測情報です。
送金前に旧承認をすべて取り消す必要があるか
署名鍵の漏えいではなく、不正な支出権限者の承認が問題なら、取り消しが最も早い限定的な封じ込め策になることがあります。署名鍵そのものが露出し、安全な移行先を用意できた場合は、攻撃者の署名権限を奪えない承認の総点検に手数料を使うより、危険なアドレスから資産を移すことが重要な場合があります。攻撃者と取引の収録を競っている状況に、普遍的な正しい順序はありません。
トークンを別の、独立して保護されたアドレスへ移した後は、通常、旧所有者に付与された承認がそのトークンとともに新アドレスへ移ることはありません。これは有用な違いですが、新ウォレットで新たな危険な承認を与えれば攻撃され得るという点は変わりません。移行先で今後付与する権限も監査してください。
承認の取り消しだけで十分な場合と、不十分な場合
ERC-20コントラクトでは、所有者が支出権限者に対してallowanceの範囲内でtransferFromを呼ぶ権限を与えられます。ERC-20仕様にはapprove、allowance、transferFromが定義されています。NFTについては、ERC-721とERC-1155にオペレーター承認の仕組みがあります。攻撃者はリカバリーフレーズを取得していなくても、こうした権限を悪用できる場合があります。
特定の承認に限定された事件では、信頼できるチェーンエクスプローラーや、公式のRevoke.cashガイドに示されたような実績ある承認確認サービスを使い、正しいチェーンとアドレスのallowanceを調べます。支出権限者のアドレス、トークンコントラクト、チェーン、許可額、最近の承認履歴に注意してください。取り消しは一般にERC-20のallowanceをゼロにするかNFTオペレーターを無効化する操作で、オンチェーン取引とネットワーク手数料が必要です。実際に確定したか確認します。サイトの接続解除だけではブロックチェーン上の承認は取り消されません。
シードまたは秘密鍵が侵害されていると、攻撃者は旧承認を取り消された後でも、新しい承認や直接送金に署名できる場合があります。そのため新しい独立した鍵こそが安全性の境界になります。Revoke.cashのFAQも、承認取り消しでは侵害されたシードは安全にならず、既に盗まれた資産も取り戻せないと明記しています。
署名済みpermitの問題:まだ見えない認可
EIP-2612のpermitは、トークンコントラクトへ提出するとallowanceを許可できるオフチェーン署名です。署名にはnonceと期限が含まれ、利用されるまでは通常のオンチェーン承認として見えないことがあります。Uniswap Permit2には、継続的なallowanceの移転と署名による単発移転を扱う別々の機構があり、それぞれnonceや期限が異なります。したがって一般的な承認一覧は、重要になり得る署名済み認可をすべて網羅するものではありません。
悪質な型付きデータに署名した疑いがあるなら、正確なプロトコル、検証コントラクト、トークン、支出権限者、nonce、期限、チェーンを調べます。所定の手順で期限切れまたは無効化できるものもありますが、別の措置が必要なプロトコルもあります。あらゆる署名を一括取り消しできる万能ボタンがあるとは主張できません。 真に独立した鍵へトークンを移せば、旧所有者に紐づく署名済み権限からその資産を切り離せますが、別アカウントやコントラクトの役割まで無害になると考えてはいけません。
詳しくは、ウォレットをdAppから切断すると何が起こるかと暗号資産ウォレットの「メッセージに署名」とは何かをご覧ください。
スイーパーボットがウォレットから資金を奪っている場合
稼働中のスイーパーは、通常なら単純な移行を非常に危険にする例外です。署名鍵を知る攻撃者がアドレスを監視し、ネイティブガス用トークンが届くと即座に送金する場合があります。USDCを動かすために入金したETHが、USDCの送金前に消えてしまうこともあります。同じ入金を繰り返しても解決せず、損失を増やすだけになりかねません。
入出金の公開記録とその時刻をエクスプローラーで比較すると、こうしたパターンを確認できる場合があります。ただし、それは自動化の可能性を示す証拠であって、具体的なコードや操作者を確定するものではありません。スイーパーが稼働中なら、むやみにガス代を補充したり、テスト送金を繰り返したり、SNSのDMで勧められた「回収ボット」を信用したりしないでください。MetaMaskの移行ガイドでは、条件が合うケースで検証済みのホワイトハット支援やプライベート取引送信などの専門的な対策にも触れていますが、高度でチェーンに依存し、成功が保証されるものではありません。
推奨事項: 稼働中のスイーパーは、日常的なウォレットのメンテナンスではなく特別なセキュリティインシデントとして扱ってください。専門家の信頼性を公式な経路で独立して確認し、必要な情報、対象資産、手数料の説明を受けましょう。見知らぬ第三者にシードを渡して安全だと決めつけてはいけません。攻撃者がすでに優位に立っていたり、資産がロックされていたりすれば、経験ある対応でも失敗し得ます。
EVMスイーパーと、transferFromを使うERC-20支出権限者を混同しないでください。損失の見え方は似ていても、後者は特定承認の取り消しで止められる可能性がある一方、前者は署名鍵が継続して露出していることを示します。
ウォレット侵害後にBitcoinを移動する
BitcoinにはEthereum式のERC-20 allowanceがありません。代わりに、ウォレットソフトウェアが未使用トランザクション出力(UTXO)を消費する取引を組み立てます。対象出力の鍵やHDウォレットのシードが漏えいすると、攻撃者もそれらを使おうとする可能性があります。Bitcoinウォレットアプリのパスワード変更、漏えいした同じシードからの別受取アドレスの生成、サイトからの接続解除は、その鍵の署名能力を取り消しません。
より安全なBitcoinの移行には、新しく独立したBitcoinウォレットと、そのウォレットが確実に復元できるアドレスが必要です。信頼できるウォレット画面で受取先を確認し、アドレスとネットワークの互換性を確かめ、おつりの出力を点検します。UTXOの選択や実装によっては入力額の一部がおつりとして返ります。そのおつりが旧の侵害鍵で管理されるスクリプトへ戻ると、依然として危険です。適切な「全額送金」やコインコントロール機能があるなら、署名前に出力と手数料を慎重に確認してください。一つのUTXOを使う取引だけで、侵害されたシード配下のすべてのアドレスが空になるとは限りません。
Bitcoinの確定は即時ではありません。手数料引き上げや取引の置き換えを理解しないまま、元の送金を「速める」ために別個の重複送金を作らないでください。基本はBitcoin UTXOと手数料のガイドを参照してください。Bitcoin.orgのウォレットセキュリティガイドも、バックアップと強力な鍵管理を推奨しています。
EVMネットワーク間でEthereum、USDT、USDCを移動する
一つのシードで、Ethereumメインネット、Base、Arbitrumなど複数のEVMネットワークで利用するアドレスを管理できます。同じ秘密鍵が侵害されると、その鍵を使用するすべてのネットワークでアドレスが危険にさらされます。 ただし、残高、コントラクトのallowance、ガス代の条件はチェーンごとに別です。Ethereumで一つの承認を取り消しても、Base上の別承認は自動的には取り消されません。
ネットワークごとにネイティブのガス用トークン、実際のトークンコントラクト、移行先、ブリッジやプロトコルとの依存関係を確認します。ウォレットのメイン画面に見えないからといって安易にブリッジしないでください。別チェーンで安全に保有されている資産に、インシデント中の新たな認可と処理リスクを追加してしまいます。異なるネットワークのUSDTやUSDCは、ティッカーが同じだけでは相互に交換可能ではありません。別々の資産として検証してください。
例えば、BaseにUSDC、EthereumにETHを保有する一つのEVMアドレスには、二つの独立した送金計画が必要な場合があります。Ethereumメインネットのガス代を支払ってもBase上の取引は実行できず、Ethereumの承認チェッカーだけではBaseを確認できません。スイーパーにより安全にガス代を供給できないなら、ネイティブトークンを繰り返し入金せず、専門的なインシデント対応を選びます。
Solana、NFT、非対応ネットワークの場合
Solanaのアカウントやプログラムの仕組みはEthereumとは異なります。Solanaトークンには独自のトークンアカウントやmintがあり、ステーキングやプロトコルポジションには専用の命令が必要な場合があります。SolanaのリカバリーフレーズをEVM専用ウォレットに貼り付けたり、入力欄が受け付けるという理由だけでアドレスにトークンを送ったりしないでください。新ウォレットが対象チェーンと資産をサポートしていることを確認します。Phantomの移行ガイドは独立した新しいウォレットアクセスの確保を重視し、侵害対応ガイドは権限と信頼できない資産について解説しています。
予期しないトークンやNFTは罠の場合があります。名前やメタデータから偽の請求・「換金」ページへ誘導されることがあります。正当な残高を守るために、不審な資産へ通常は触れる必要はありません。譲渡不能トークン、凍結資産、ブリッジされた資産、プロトコルでロックされたポジションには普通の「送信」が使えない場合があります。状況を記録し、技術的に移動が不可能なときは公式プロトコルまたは独立して信頼できる助言に従ってください。
スマートコントラクトウォレットでは、トークン移転より署名者交代が必要な場合がある
Safeなどのスマートコントラクトウォレットは、外部所有アカウント(EOA)とは異なります。オーナー、閾値、モジュール、復旧ガーディアンを変えても、コントラクトアカウント自体は同じオンチェーンアドレスに残る場合があります。Safeのドキュメントはオーナーと閾値の役割を説明し、removeOwnerのリファレンスはオーナーの削除に正式に認可されたSafe取引が必要であることを示しています。
一人の署名者だけが侵害され、無事な署名者だけで必要閾値を満たせるなら、複雑な資金管理全体を無理に解体するより、正式なオーナー変更が安全かつ経済的な場合があります。反対に、侵害された署名者の組み合わせで取引を承認できるなら、調査中も攻撃者が支配し続ける可能性があります。すべてのオーナー、モジュール、ガード、自動化の役割、代理権限、復旧経路を監査してください。画面に見える署名者一人を替えれば脅威が消えると決めつけてはいけません。侵害された管理者EOAは、ほとんど暗号資産を保有していなくても、DeFi戦略の設定、NFTコレクション、ドメインレコードを管理している場合があります。
スマートアカウントの設計は多種多様です。本記事では、あらゆるマルチシグ、パスキーウォレット、アカウント抽象化の仕組みに共通する緊急手順は定義できません。対象アカウントの検証済み復旧機構に従い、正体不明の「オーナーリセット」コントラクトは避けてください。
ENS、dAppの役割、将来の入金を忘れない
資産を移した後も、旧アドレスに向かう将来の価値が残る可能性があります。請求書に記載された旧アドレス、取引所の出金先ホワイトリスト、友人の連絡先、ENSの受取設定などには、引き続き資金が送られるかもしれません。事件を終えたつもりでも、攻撃者が後から入金を奪う可能性があります。
公開支払いリンク、事業用請求書、保存済み連絡先、アドレス帳、定期出金設定、プロトコルの支払先、NFTロイヤルティ、マーケットプレイスのプロフィールを見直します。ENS名については、名前の所有権と、名前が解決する先のアドレスを区別してください。ENS名の移転とリゾルバーレコードの更新は別の確認事項です。ウォレットのETHを動かしても.ethの送金先設定は自動更新されません。新アドレスを告知する前に、公式ENSツールで登録所有者と該当レコードを確認します。
外部の相手には、独立して本人確認できる連絡経路で通知してください。攻撃者が古いSNSアカウントやメールを乗っ取っていれば、偽の新アドレスを連絡するおそれがあります。組織なら、侵害されていない信頼できるIDで署名した通知を別経路で検証する方法もあります。新しい受取方法が機能することを確認してから、旧アドレスを今後の送金システムから外してください。
回復コストと優先順位のモデル:何を先に移すべきか
編集部の優先順位モデルは、盗難リスク、移動可能性、取引の負担、他の操作への依存関係を比較します。これは意思決定の補助であり、回収確率の予測ではありません。同じ500ドルの保有資産でも、すぐに移せるか、プロトコル内でロックされているか、スイーパーの監視対象かで適切な対応は異なります。
| 優先度を決める要因 | 負担の小さい例 | 高リスク・高負担の例 | 判断への影響 |
|---|---|---|---|
| 署名鍵の露出 | 承認だけで鍵は安全と思われる | リカバリーフレーズが公開された | 鍵の更新を急ぐ必要がある |
| 移動可能性 | 自由に移転できるネイティブトークン | アンステークまで待機期間がある担保 | 操作前にプロトコルからの退出リスクを記録する |
| 手数料への依存 | ガス代はすでにあり、送金元が監視・掃き出しされていない | 入金したガス代がすぐ盗まれる | 追加資金の繰り返し投入を避け、専門対応に切り替える |
| 価値と不可逆性 | 少額で代替可能なテスト残高 | 唯一性のあるNFTやドメイン鍵 | 受取先と権限変更を特に慎重に確認する |
| 将来の収入 | 一度きりの個人アドレス | 定期入金を受ける公開支払先 | 旧参照先の変更を完了条件に含める |
| アカウントの複雑さ | 単純なEOA | マルチシグ、モジュール、スマートアカウント復旧 | 残高だけでなく認可関係全体を監査する |
思考実験として、侵害されたEVMアドレスに1,000ドル相当のトークンが残り、移動には少量のネイティブガスが必要だとします。スイーパーがなければ、検証済みのトークン送金は比較的単純かもしれません。しかしスイーパーがいれば、各ガス入金がトークン送金前に奪われ、わずかな費用が繰り返しの損失に変わります。決定的なのは表示価格ではなく、現在誰が取引実行を支配しているかです。 万能の手数料基準や確実な救済策はありません。
仮想的な6件の事件と、それぞれの安全な次の判断
以下は説明用の仮定例であり、実在ユーザーの事件、監査済みの回復事例、成果を測定した統計ではありません。信頼境界メソッドによって判断がどう変わるかを示します。
事例1:偽サポートフォームにリカバリーフレーズを入力した
利用者がウォレットを「同期」するというページに12個の単語を入力します。不正取引がまだ見えなくても、フレーズはすでに露出しています。利用者は安全な端末を用意して独立した鍵を作り、旧フレーズから派生した各チェーンのアカウントを棚卸しし、まだ管理できる資産を移動します。一つの支出権限者の承認を取り消すだけでは不十分です。将来の入金先も旧アドレスから変更します。
事例2:dApp利用後に不審なUSDC承認が一つ見つかった
利用者はERC-20の高額allowanceを持つ見知らぬ支出権限者を見つけますが、シード漏えいや端末侵害の証拠はありません。正しいチェーンでUSDCコントラクトと支出権限者を正確に確認し、信頼できるツールで承認を取り消します。オンチェーン結果を確認し、署名済みpermitも調べます。独立した鍵への移行も合理的かもしれませんが、この観測だけで全秘密鍵が盗まれたとは断定できません。
事例3:少量のETHを補充するたび数秒で消える
ウォレットに補充したETHが何度も消え、ERC-20残高は動いていません。攻撃者がアカウントから署名でき、自動スイーパーを使用している可能性があります。補充を続けると被害が増えるため、利用者は入金を止め、信頼できる専門家に回収可能な資産について相談します。DMで宣伝される正体不明の「ガス救済」コントラクトで代用してはいけません。
事例4:Bitcoinは移したが、少額のおつりが旧アドレスに残った
利用者は表示残高を新しい鍵へ送ったつもりでも、後からエクスプローラーで旧スクリプトに紐づく未使用出力を見つけます。ウォレットのコイン選択やおつりの扱いが想定と違っていたのです。ポートフォリオ残高だけで移行完了とせず、関連UTXOと取引出力をすべて確認します。オンラインの「UTXO回復」サイトに旧シードを渡してはいけません。
事例5:ENS名は移したが、解決先が攻撃されたアドレスのまま
所有者はETHと.eth登録を移しましたが、友人は引き続きENS名にトークンを送っています。リゾルバーレコードを更新しなければ、支払いは侵害されたウォレットへ届き続ける可能性があります。所有権、レコード編集権限、名前解決の実際の結果、新アドレスを確認してから、移行完了を告知します。
事例6:組織のSafeの署名者一人が侵害された
企業は複数オーナーのSafeを使っており、影響を受けていないオーナーだけで閾値を満たせます。すべてのポジションを闇雲に移動する代わりに、信頼できる残存オーナーがSafeのセキュリティ設定を確認し、可能ならオーナー交代を正式承認します。モジュールや侵害されたEOAに残る他の権限も監査します。攻撃者が閾値に達する数の署名者を支配していれば、対応は大きく変わります。
これらの事例が示す原則は、攻撃者が残余資産を動かせず、重要な役割に干渉できず、将来の入金も奪えなくなって初めて移行完了といえることです。緑色の送金成功表示は一資産の証拠にはなっても、事件全体の安全を証明しません。
移行後に新ウォレットの安全性を検証する方法
送金や権限変更ごとに、存在する場合は独立した公開記録を確認します。トークンならコントラクトと受取先、NFTなら実際の所有者、Bitcoinなら出力と承認数、Safeならオーナー一覧と閾値、ENSならリゾルバーと登録所有者を確認します。資産・権限台帳と新ウォレットを照合し、旧アドレスに残る露出も評価します。
新しいバックアップは古いものと別で、安全に保管され、ウォレットの信頼できる手順で独立して復旧できる必要があります。端末、ブラウザ、メール、ソーシャルログイン、認証要素も保護されたか確認します。鍵と同時に認証情報が漏えいした場合は、クリーンな環境から変更し、不適切なアクティブセッションやAPIキーを取り消します。テストのために新ウォレットを不審なdAppへ再接続したり、同じ無制限承認を再付与したりしてはいけません。
最後に将来の資金の流れを再点検してください。取引所に保存された出金先、事業者の受取記録、ENSの名前解決、入金案内、今後も支払いを行う人々などが対象です。回収できなかった資産があれば、その理由を記録します。新ウォレットに表示されないからといって、安全に移行できた証拠にはなりません。
二度目の資産損失につながる一般的なミス
- 漏えいしたシードを新しい端末で再利用する。 新しいハードウェアでも攻撃者が知る秘密は隠せません。
- 同じシードから別アカウントを作る。 アドレスが違っても秘密情報が独立しているとは限りません。
- 「スキャナー」や回収フォームにリカバリー用単語を入力する。 エクスプローラーや承認一覧には公開アドレスだけで足り、秘密情報は不要です。
- 未検証のアドレスへ送る。 クリップボードマルウェアやアドレスポイズニングで緊急送金が横取りされる場合があります。
- トークンより先にネイティブのガス用資産を移す。 旧アカウントから通常のトークン移転ができなくなる場合があります。
- スイーパーがいるアカウントへガス代を繰り返し補充する。 補充のたびに攻撃者へ資金が渡るおそれがあります。
- allowanceをシード漏えいと同一視する、または逆に考える。 誤分類は時間と手数料を無駄にします。
- オフチェーンpermitや継続中のコントラクト権限を無視する。 残高ゼロでもすべての権限が消えたとは限りません。
- 全資産がEthereumにあると考える。 シードは複数ネットワークで使用され、残高と承認はそれぞれ異なる場合があります。
- アプリ残高が空だからすべて送れたと考える。 見えないポジション、報酬、NFT、UTXO、スマートアカウント権限が残る場合があります。
- 不明な回収ボットを使う、または他人にシードを渡す。 解決策を装った新たな詐欺かもしれません。
- 旧アドレスで入金を受け続ける。 将来の入金が原因で被害が再発する可能性があります。
安全な移行におけるTerenval Walletの位置づけ
侵害された鍵から移行する利用者は、Terenval Walletを新しい自己管理型ウォレットの選択肢として検討できます。重要なのは、製品が対象ネットワークと資産に対応しているか、新しい鍵をどう生成・バックアップするか、端末と復旧手順を信頼できるかです。Terenvalの公式窓口だけを使い、送金前に受取アドレスとブロックチェーンネットワークの表示を確認してください。
Terenvalをインストールしただけで、盗まれた暗号資産を取り戻せるようにはなりません。別の場所で漏えいした秘密鍵を無効にしたり、確定したブロックチェーン取引を取り消したり、第三者の取引所の記録を変更したり、すべてのNFT・DeFiポジション・スマートアカウント権限を同じ画面で移せると約束したりはできません。ウォレットの役割は、今後新しい侵害されていない署名鍵と対応資産を利用者が管理できるようにすることです。
編集部の基本方針は、先に移行先の暗号学的安全性を選び、インターフェースはその次に選ぶことです。自己管理型ウォレットでは外部カストディアンへの依存が減る一方、鍵の保護や取引の正確な確認は利用者の責任になります。関連ガイドのウォレット復旧と導出パスおよび暗号資産ウォレットの基礎では、シード、アドレス、ブロックチェーン上の資産記録が異なる概念である理由を説明しています。
よくある質問(FAQ)
1. パスワードを変えればハッキングされたウォレットを回復できますか?
秘密鍵やシードフレーズが盗まれていた場合、通常はできません。ウォレットのパスワードやPINは主にローカル画面や暗号化された保存領域を守るものです。古い署名鍵を持つ人は別の環境で使い続けられます。署名鍵の漏えいが疑われるなら、新しい独立した鍵を生成し、残存資産を移行してください。
2. 同じウォレットで二つ目のアカウントを作れば暗号資産は安全になりますか?
そのアカウントが侵害された同じリカバリーフレーズから派生しているなら、安全にはなりません。アドレスが独立していても、秘密情報が独立しているとは限りません。新しいルートシードか、本当に別の署名鍵が必要です。
3. シードフレーズを誤って公開したら、すぐ暗号資産を移すべきですか?
漏えいしたものとして扱ってください。速やかに安全な移行先を準備し、ガス代への依存や稼働中のスイーパーに注意しながら、まだ管理できる資金を移します。エクスプローラーに盗難が表示されるまで、秘密情報は安全だと考えて待たないでください。
4. 古いシードフレーズをハードウェアウォレットに復元した方が安全ですか?
いいえ。ハードウェアによる隔離では、すでに知られたフレーズを再び秘密にできません。代わりに新しい秘密情報を使って完全に新しいバックアップを作成し、メーカーの公式復旧・初期設定手順に従ってください。
5. 不審なサイトにウォレットを接続しただけならどうすればよいですか?
接続だけでは鍵が盗まれた証拠になりません。サイトとの接続を解除し、取引を承認したか、型付きデータへ署名したか、秘密情報を入力したか確認し、ウォレットやアプリの権限を評価します。オンチェーン承認は接続解除後も残ります。
6. トークン承認を取り消せばウォレットのハッカーを止められますか?
攻撃者が取り消された支出権限に依存しており、悪用より先に取り消しが確定すれば、止められる可能性があります。しかし、漏えいした署名鍵を再び秘密にしたり、鍵を盗んだ相手が新しい取引に署名するのを止めたりはできません。
7. ERC-20の承認だけで攻撃者がETHを盗めますか?
通常のERC-20承認は対象トークンコントラクトに関するもので、ネイティブETHそのものを対象にしません。ただし他のコントラクト、署名、侵害された署名鍵では別のリスクが生じます。一つの承認から推測せず、実際の取引とコントラクトを分析してください。
8. dAppとの接続を解除すると、すべての権限が消えますか?
いいえ。通常はセッションやアカウントへのアクセスが変わるだけです。ERC-20のallowance、NFTオペレーター承認、一部の署名済み認可には、それぞれオンチェーンまたはプロトコル固有の有効期間があります。
9. ウォレットを切断してもPermit2の署名済み権限は残りますか?
残る場合があります。署名したPermit2モジュール、期限、nonce、署名が使用済み・無効化済みかによります。ブラウザの接続解除は暗号学的な取り消しではありません。プロトコルの資料で該当権限を確認してください。
10. トークンとETHのどちらを先に移すべきですか?
スイーパーがいないEVMアカウントでは、トークンやNFTの移動にネイティブガス代が必要なので、ETHをすべて先に送るとそれらが取り残される場合があります。スイーパーが動いていると、安易な補充や公開送金の順序によって被害が増えます。対応順は事件の状況で決まります。
11. 古いアドレスにガス代を送るとETHがすぐ消えるのはなぜですか?
攻撃者が署名鍵を管理し、スイーパーを動かしている可能性があります。ガス代を繰り返し送らず、オンチェーンの動きを記録し、信頼性を確認した専門的支援を検討してください。普通のトークン承認の取り消しでは解決しません。
12. ガス代を高く払えばスイーパーボットに勝てますか?
確実ではありません。攻撃者も同じアドレスを監視し、反応できます。特定のネットワークや構成では専門的な送信方法が使えますが、条件が厳しく成功保証もありません。場当たり的な公開取引にガス代を繰り返し費やさないでください。
13. Ethereum上のUSDCを動かすと、Base上のUSDCも移りますか?
いいえ。同じEVMアドレスを使用していても、EthereumとBaseの残高は別々のオンチェーン資産です。各ネットワークで確認し、個別に送金を計画してください。
14. Bitcoinを新しいEthereumアドレスに送れますか?
ネイティブBitcoinの通常送金としては送れません。Bitcoinに対応する移行先を使い、受取手順を検証してください。経路を完全に理解していない限り、事件対応中に不明なブリッジやラップドトークンコントラクトを使うことは避けます。
15. ETHを移せばNFTも自動的についてきますか?
いいえ。NFTには通常、個別の認可済み移転かプロトコル固有の引き出しが必要です。一部のポジションはNFTで表現され、別のものは制限またはロックされています。移動後は所有権を独立して検証してください。
16. ウォレットが侵害されたら、ステーキング中やロック中のトークンはどうなりますか?
引き続きプロトコルのコントラクトと権限に従います。アンステークやロック解除の期間、退出要求、債務、クールダウンなどがある場合があります。ウォレットアプリを変更しただけでは所有権やポジションは自動的に変わりません。
17. Ethereum残高を移せばENSドメインも自動的に安全になりますか?
いいえ。ENS名の所有権、リゾルバーレコード、名前の解決先となるアカウントを別々に確認する必要があります。今後の入金が侵害アドレスを指し続けないよう、該当レコードを更新してください。
18. 旧アドレスのトークン承認は新ウォレットへ移りますか?
通常は移りません。allowanceは元の所有者とトークン・チェーンのコントラクトに結び付いています。新しい安全なアドレスには独自の承認状態があり、危険な無制限承認を再作成しないようにしてください。
19. マルチシグでは全資産を移さず署名者だけを変更できますか?
できる場合があります。Safeなどのスマートアカウントでは、正式に認可されたオーナーや閾値の変更をサポートすることがあります。対応は閾値、モジュール、ガーディアン、侵害された署名者の集合がまだ取引を承認できるかに左右されます。
20. エクスプローラーでは資産が見えるのにウォレット残高がゼロなのはなぜですか?
チェーン、トークンコントラクト、アカウント、アドレスを確認し、資産が流動性トークンではなくDeFiポジションなのかも調べてください。表示上の問題は暗号資産がブロックチェーンアドレスから移動した証拠ではありません。
21. テスト送金が成功すれば、移行全体の安全が保証されますか?
いいえ。特定の受取先とネットワーク経路は確認できますが、送金元ウォレットが安全であることや、他のトークン・ネットワークもすべて移したことは保証できません。一つの証拠として扱ってください。
22. ウォレット提供事業者は盗まれた資産の送金を取り消せますか?
ウォレットの画面を提供しているだけではできません。許可不要型ブロックチェーンで確定した送金は通常、不可逆です。特定の状況でカストディサービス、トークン発行者、法執行手続きに限定的な救済策がある場合はありますが、万能な取り消し方法はありません。
23. 正当な資産と一緒にエアドロップや不明なトークンも移すべきですか?
不審なトークンへの操作は通常避けてください。メタデータやリンク先がフィッシングの一部かもしれません。取引する前に正当性と移転可能性を独立して確認しましょう。
24. 移行後に同じ侵害済み端末を使い続けてもよいですか?
安全性が確実に回復された後に限ります。マルウェアへの露出が疑わしいなら、古い資産を移しただけで、その端末で生成した新しい鍵を信頼してはいけません。端末、ブラウザプロファイル、アカウント、バックアップを別々に保護してください。
25. 古いGoogleまたはAppleログインを使っても、新ウォレットは安全ですか?
自動的に安全にはなりません。外部IDやバックアップ設定にウォレットアクセスを結び付ける設計もあります。そのアカウントが侵害されていれば、再利用で同じアクセス問題が残る場合があります。ウォレットの仕組みを確認し、必要に応じて独立した認証情報を作成してください。
26. 助けを求める際、ウォレットアドレスや取引ハッシュを公開してもよいですか?
公開アドレスとTXIDは通常秘密ではありませんが、それらを投稿すると活動履歴が識別可能な相談内容と結び付き、想定以上の情報が明らかになる場合があります。必要な情報だけ共有し、個人情報を伏せ、リカバリー用単語や秘密鍵は決して開示しないでください。
27. Terenval Walletで侵害されたシードから暗号資産を救出できますか?
独立して新しい鍵を作成・保護できれば、対応資産の移行先として使える可能性があります。しかし盗難を取り消したり、漏えいした秘密情報を無効化したりはできません。移行前にネットワーク、トークン、受取アドレスの対応状況を確かめてください。
28. 移行が本当に完了したか、どうすれば分かりますか?
意図した残高と所有権・役割が移ったこと、新バックアップが保護されたこと、旧アカウントの残存リスクが記録されたこと、ENS・支払先・取引所のホワイトリスト・その他の将来の入金先が侵害アドレスを指していないことを独立して確認します。完了とは安全性の状態であり、古いアプリの数字がゼロになったことだけではありません。
最終チェックリスト:侵害されたウォレットを使用停止する前に
- [ ] 脅威が鍵の漏えい、allowance、署名、端末、カストディログイン、コントラクトの役割のいずれかを特定した。
- [ ] 信頼できる環境を確保し、必要に応じて新しい署名鍵を独立生成した。
- [ ] 正式で安全な手順に従って代替ウォレットをバックアップし、検証した。
- [ ] 関連チェーン、ネイティブコイン、トークン、NFT、LP/ステーキングポジション、ドメイン、管理権限を洗い出した。
- [ ] 移行先がネットワークに対応し、受取アドレスが正しいことを独立した経路で検証した。
- [ ] 疑わしいスイーパーへのガス用資産の繰り返し補充を避けながら、手数料の依存関係を考慮した。
- [ ] 各送金、コントラクト上のポジション変更、署名者交代を正しいネットワークで確認した。
- [ ] 必要に応じて旧・新アドレスのallowance、permit、ウォレット接続を見直した。
- [ ] ENSなどの名前・支払先レコード、出金先ホワイトリスト、定期入金アドレスを更新した。
- [ ] 関連端末、アカウント、認証情報、復旧手段を保護した。
- [ ] 事件の証拠は必要最小限のみ保管し、秘密の復旧情報を共有・アップロードしていない。
- [ ] 旧シードとそこから派生した署名アカウントを信頼できないものと指定し、入金先や長期保有先としての利用を停止した。
出典と技術資料
- MetaMask — 資産を新ウォレットへ移行する方法 — 独立したシード作成、資産棚卸し、ガス代の順序、スイーパーの注意点。
- MetaMask — ハッキングや詐欺に遭った場合 — セキュリティ上の初動分類と移行の原則。
- Ethereum.org — 詐欺への対応と報告 — 詐欺への対処、不可逆の取引、回収詐欺の回避。
- Trezor — 新しいバックアップを持つウォレットへ暗号資産を移す — 端末・バックアップ変更時の注意。
- Trezor — 他のウォレットからTrezorへ移行する — ハードウェア上で新たに生成したバックアップと古いシードのインポートの違い。
- ERC-20 — トークン標準 —
approve、allowance、transferFrom。 - ERC-721 — 非代替性トークン標準 — NFT所有権とオペレーター権限。
- ERC-1155 — マルチトークン標準 — 複数トークンに関するオペレーター権限。
- ERC-2612 — 署名済みPermitの拡張 — 署名済み承認、nonce、有効期限。
- Uniswap開発者資料 — Permit2の概要 — 継続的なallowanceと署名による移転。
- Revoke.cash — よくある質問 — 承認取り消しの限界とスイーパーによる鍵侵害の兆候。
- Revoke.cash — トークン承認の取り消し方法 — チェーン別の承認確認・取り消し。
- Phantom — 資金を新ウォレットに移す — 新ウォレットと異なるネットワークの扱い。
- Phantom — ウォレットから資産が盗まれた場合 — SolanaとEVMの権限上の注意。
- Safe Docs — スマートアカウントの概念 — オーナーと閾値のモデル。
- Safe Docs — オーナーの削除 — 正当に認可されたスマートアカウントのオーナー変更。
- Bitcoin.org — ウォレットの保護 — バックアップとマルチシグの原則。
- Coinbaseヘルプ — ウォレットの保護 — リカバリーフレーズ漏えいの影響。
- Terenval Wallet — 公式ウェブサイト — 製品情報の参照のみであり、回復を保証するものではありません。
編集方針と安全上の注意
2026年10月29日に公開用レビューを実施。 このガイドは、公開されているウォレットのセキュリティ動作、オープンなトークン標準、編集部の診断枠組みを統合したものです。信頼境界メソッド、資産・権限台帳、移行台帳、優先順位モデルは、インシデントを整理するための独自ツールであり、第三者認証済みの対応システム、観測された回復率、侵入テスト実施の主張ではありません。六つの事例は仮定です。ウォレットの画面、対応チェーン、手数料ルール、プロトコル固有の署名取り消し方法は変化します。重大な取引を実行する前に、最新の公式資料を確認してください。この資料は一般的な教育情報であり、個別のセキュリティ・法律・金融アドバイスではありません。すでに攻撃者によって送金された資産について、あらゆる場合に回収を保証できるウェブサイト、サポート担当者、ウォレットは存在しません。