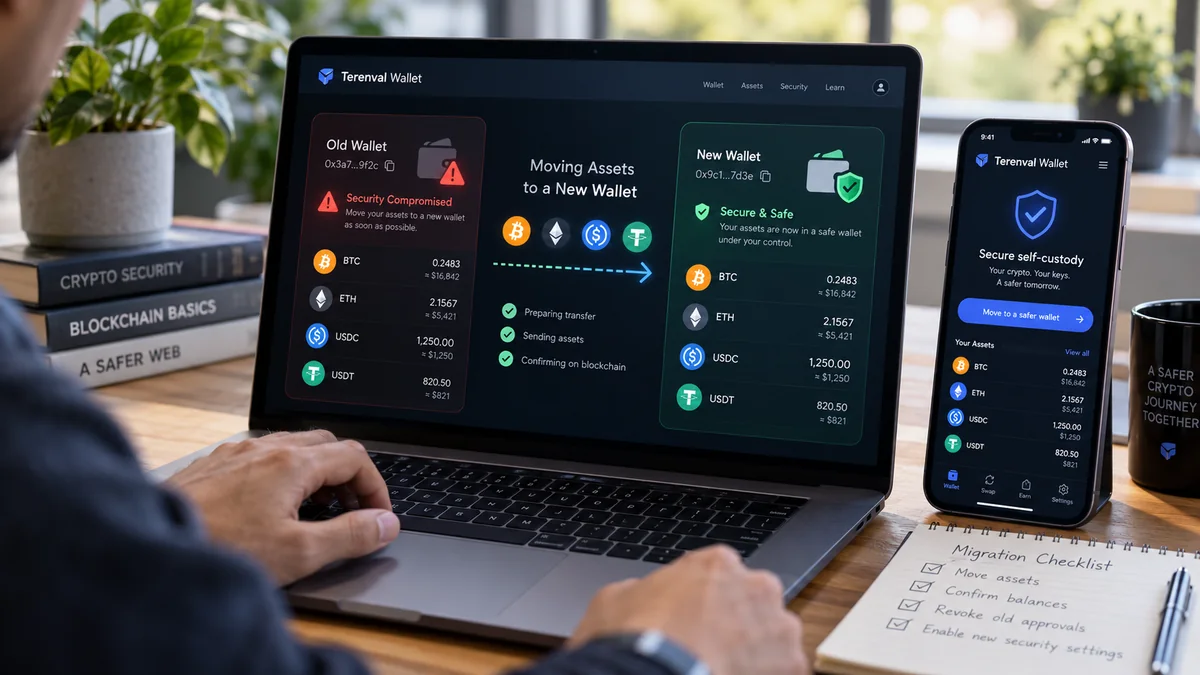
Jika dompet kripto Anda mungkin telah disusupi, siapkan perangkat yang bersih, buat dompet dengan kunci yang benar-benar baru, verifikasi alamat penerimaannya, dan pindahkan aset tersisa yang masih Anda kendalikan. Jangan memulihkan frasa pemulihan yang sudah bocor ke aplikasi lain lalu menganggapnya sebagai dompet baru. Namun, pertama-tama identifikasi apakah ancamannya berupa frasa seed yang dicuri, persetujuan token berbahaya, izin bertanda tangan, perangkat yang terinfeksi, atau penanda tangan akun pintar yang disusupi: langkah pengamanan yang tepat bergantung pada wewenang yang benar-benar diperoleh penyerang.
Pembobolan dompet sangat berbahaya karena dua kejadian dapat terlihat sama di aplikasi portofolio padahal membutuhkan penanganan yang berbeda. Orang yang memiliki kunci privat curian dapat menandatangani transfer koin asli jaringan dan token tanpa izin dari dApp. Sebaliknya, pihak berbahaya yang diberi izin oleh kontrak pintar mungkin hanya dapat memindahkan aset dalam cakupan allowance tanpa mengetahui kunci privat. Memindahkan token, mencabut izin, dan mengganti kata sandi dompet menangani aspek masalah yang berbeda. Yang terpenting bukan melakukan tindakan sebanyak mungkin, melainkan mencegah dana baru terekspos sambil menyelamatkan aset bernilai tertinggi yang masih dapat dipulihkan.
Jawaban singkat: Anggap frasa seed atau kunci privat yang sudah terungkap sebagai sesuatu yang tidak lagi dapat dipercaya secara permanen. Di perangkat yang dipastikan bersih atau dompet perangkat keras yang diamankan secara independen, buat frasa pemulihan baru dan alamat baru; cadangkan secara offline; inventarisasi aset di setiap jaringan; verifikasi alamat tujuan dan aset yang didukung; lalu pindahkan dana yang masih dapat diselamatkan melalui transaksi on-chain yang sah. Pindahkan token dan NFT sebelum mengirim seluruh saldo koin asli yang diperlukan untuk gas, serta perbarui akun terkait, catatan ENS, dan kendali kontrak pintar. Jika hanya persetujuan on-chain yang disalahgunakan sedangkan kunci penandatanganan aman, segera cabut izin tertentu di jaringan yang tepat; mengganti kunci tetap dapat dipertimbangkan bila masih ada ketidakpastian. Jika bot sweeper otomatis menguras setiap setoran untuk gas, jangan terus-menerus mengisi saldo alamat yang disusupi—hentikan dan cari panduan penanganan insiden yang bereputasi baik. Tidak satu pun langkah ini dapat membatalkan pencurian yang sudah dikonfirmasi.
Pendekatan editorial kami memisahkan bukti kendali, sumber wewenang, dan ketergantungan selama migrasi. Dompet yang disusupi bukan sekadar saldo yang harus dikosongkan: dompet itu juga dapat memegang nama ENS, NFT yang mewakili posisi DeFi, hak tata kelola, peran multisig, posisi staking, atau alamat yang akan terus menerima pembayaran dari orang lain. Rencana berikut membantu menutup celah yang kurang terlihat sekaligus memindahkan koin yang masih dapat dibelanjakan.
Poin-Poin Utama
- Akun baru belum tentu dompet baru. Akun lain yang diturunkan dari frasa pemulihan yang bocor tetap berbagi akar kepercayaan yang sudah disusupi. Buat kunci yang benar-benar independen.
- Persetujuan berbahaya berbeda dari seed yang bocor. Mencabut izin spender ERC-20 atau operator NFT dapat mengatasi wewenang kontrak yang terbatas, tetapi tidak menghentikan pencuri yang memegang kunci privat.
- Memutus koneksi situs bukan berarti mencabut akses on-chain. Izin browser, allowance dalam blockchain, dan tanda tangan off-chain merupakan lapisan yang berbeda.
- Mulailah dari keamanan perangkat, bukan tombol Kirim. Malware yang membaca kunci atau mengganti alamat pada papan klip dapat membahayakan dompet baru saat migrasi.
- Catat aset yang benar-benar Anda kendalikan. Periksa setiap jaringan, akun, NFT, posisi likuiditas, saldo staking, domain, dan peran akun pintar; tidak ada satu layar portofolio yang selalu lengkap.
- Biaya jaringan merupakan ketergantungan penting. Token ERC-20 membutuhkan aset gas asli jaringan untuk dipindahkan; menghabiskan seluruh ETH atau SOL lebih dulu dapat membuat aset lain tertahan, sementara menambah gas ke alamat yang dipantau sweeper dapat menguntungkan penyerang.
- Transfer yang telah dikonfirmasi umumnya tidak dapat dibatalkan. Transaksi uji hanya memeriksa alamat tujuan dan tidak menjadikan kunci privat sumber yang bocor kembali aman.
- Izin bertanda tangan memiliki masa berlaku dan nonce tersendiri. Tanda tangan lama mungkin masih dapat digunakan sebelum allowance muncul on-chain; mekanisme pembatalan bergantung pada protokol tertentu.
- Jangan menganggap dompet baru mendukung semua aset. Bitcoin, jaringan EVM, Solana, NFT, dan akun kontrak pintar memiliki format alamat, antarmuka, serta prosedur migrasi yang berbeda.
- Migrasi selesai hanya jika aliran dana masa depan juga dialihkan. Perbarui resolusi ENS, daftar alamat penarikan yang diizinkan di bursa, alamat tersimpan, tautan pembayaran, langganan, dan peran pemulihan yang masih menunjuk ke alamat lama.
- Sweeper aktif memerlukan prosedur khusus. Upaya biasa mengirim token gas baru mungkin gagal; cari bantuan berpengalaman yang diverifikasi secara independen, bukan agen pemulihan tak dikenal.
- Terenval Wallet dapat dipertimbangkan sebagai tujuan penyimpanan mandiri jika jaringan dan fungsi penerimaannya mendukung aset terkait. Dompet ini tidak membatalkan tanda tangan yang disusupi, memaksa pengembalian aset yang dikuasai penyerang, atau menjamin pemulihan dana.
Metode Batas Kepercayaan Terenval: Identifikasi Apa yang Sebenarnya Disusupi
Banyak panduan penyelamatan dompet dimulai dengan instruksi transfer. Menurut kami, itu sudah terlambat satu langkah. Keputusan pertama adalah menentukan batas wewenang mana yang ditembus: perangkat, kunci, koneksi antara dompet dan situs, allowance kontrak pintar, tanda tangan, atau akun kustodian yang terpisah. Semua itu tidak dapat disamakan. Ini adalah Metode Batas Kepercayaan (Trust-Boundary Method) editorial kami, bukan fitur dompet atau klaim bahwa kami telah memulihkan dana dalam eksperimen terkontrol.
| Situasi yang teramati | Wewenang yang mungkin terekspos | Respons awal | Apakah biasanya perlu pindah ke seed baru? |
|---|---|---|---|
| Frasa pemulihan difoto, dikirim melalui chat, atau dimasukkan ke situs mencurigakan | Seed mengendalikan akun turunannya | Buat kunci independen pada perangkat bersih dan pindahkan aset tersisa | Ya: anggap semua kunci penandatanganan turunannya disusupi |
| Satu kunci privat diekspor atau ditempelkan ke alat tidak dikenal | Kunci dan akun tertentu | Ganti kunci tersebut; periksa kunci lain dan kemungkinan paparan perangkat | Ya untuk akun itu; cakupannya mungkin lebih sempit daripada seluruh seed |
Transaksi approve ERC-20 tidak dikenal atau batas belanja berbahaya |
Allowance spender untuk token/jaringan tertentu | Verifikasi spender lalu cabut izin, atau pindahkan token yang terekspos ke kunci independen | Tidak selalu, jika kunci terbukti aman |
setApprovalForAll NFT diberikan kepada operator mencurigakan |
Wewenang transfer atas koleksi, mungkin sangat luas | Cabut izin operator dan pertimbangkan memindahkan NFT | Tidak selalu, jika kunci tetap dapat dipercaya |
permit, pesan Permit2, atau otorisasi data terstruktur lain sudah ditandatangani |
Potensi otorisasi off-chain sampai dipakai, kedaluwarsa, atau dibatalkan | Identifikasi domain tanda tangan, nonce, tenggat, dan pembatalan khusus protokol | Sering bijaksana saat cakupan tidak jelas, tetapi rotasi kunci tidak membatalkan tanda tangan lama untuk alamat lama |
| Dompet browser tersambung ke dApp mencurigakan tanpa approval atau tanda tangan | Sesi situs dan visibilitas akun | Putuskan koneksi dan tinjau riwayat serta izin | Tidak hanya berdasarkan fakta itu |
| Perangkat terinfeksi, alamat papan klip diubah, ekstensi palsu dipasang | Perangkat dan mungkin setiap kunci yang digunakan di sana | Gunakan lingkungan bersih tepercaya; ganti semua kunci yang mungkin terekspos | Sering kali ya, sesuai bukti paparan |
| Penanda tangan multisig atau akun pintar disusupi | Peran penanda tangan; dana diatur ambang persetujuan atau mekanisme pemulihan | Periksa pemilik, ambang batas, modul, dan jalur pemulihan | Tergantung kasus; penggantian penanda tangan mungkin memungkinkan |
| Kata sandi bursa kustodian atau kunci API dicuri | Izin akun/API bursa, belum tentu seed dompet pribadi | Bekukan akses, cabut kunci API, reset kredensial, dan hubungi dukungan resmi | Tidak otomatis bagi kunci self-custody yang tidak berkaitan |
Aturan keputusan kami: Bila kunci sudah terbukti disusupi, pembersihan izin tidak menggantikan rotasi kunci. Bila paparan terbatas pada allowance tertentu, jangan langsung menyimpulkan bahwa frasa mnemonik diketahui pihak lain. Bila integritas perangkat belum jelas, kemampuan menghasilkan dompet baru yang aman masih merupakan prasyarat yang belum terpenuhi.
Panduan MetaMask tentang akun yang disusupi, FAQ Revoke.cash, dan standar ERC-20 mendukung pembedaan ini. Perbedaannya lebih penting daripada merek dompet yang menampilkan saldo.
10 Menit Pertama: Langkah Pengamanan untuk Mencegah Kerugian Kedua
Jika Anda mencurigai pencurian masih berlangsung, bertindaklah segera, tetapi hindari improvisasi yang tidak dapat dibatalkan. Urutan tepatnya dapat berubah jika ada sweeper aktif atau eksploitasi allowance yang terbatas. Gunakan langkah berikut sebagai kerangka triase insiden, bukan jaminan bahwa kecepatan saja dapat mencegah pencurian.
- Hentikan penandatanganan dan berbagi informasi. Tutup halaman mencurigakan dan tolak permintaan seed, akses desktop jarak jauh, 'validasi dompet' misterius, atau biaya pemulihan. Jangan hubungkan dompet kedua ke situs mencurigakan yang sama.
- Tentukan apakah perangkat sekarang dapat dipercaya. Ekstensi tak dikenal, alamat papan klip yang berubah, aplikasi kendali jarak jauh tidak dikenal, atau kata sandi yang baru bocor merupakan alasan memakai perangkat lain untuk dompet baru. Memasang ulang ekstensi di browser yang sama tidak membuktikan keamanannya.
- Simpan bukti publik seminimal mungkin. Catat alamat publik terdampak, jaringan, TXID mencurigakan, waktu, domain, dan approval yang terlihat. Anda dapat mendokumentasikan penipuan tanpa mengekspor kunci privat atau memublikasikan tangkapan layar lengkap akun bursa.
- Klasifikasikan batas otorisasi yang ditembus. Apakah mnemonik terungkap, token dipindahkan lewat
transferFrom, pesan data terstruktur yang mencurigakan ditandatangani, atau ada insiden login/sesi? Jika tidak bisa diklasifikasikan, gunakan asumsi yang lebih berhati-hati tentang paparan lebih luas. - Siapkan tujuan bersih sebelum kembali menyentuh akun terdampak. Gunakan perangkat tepercaya dan cadangan dompet yang dihasilkan secara independen. Konfirmasikan setidaknya satu alamat tujuan tanpa menyalinnya dari pesan penyerang.
- Inventarisasi nilai tersisa dan ketergantungannya. Sertakan token, NFT, gas asli jaringan, saldo staking, token bukti kepemilikan DeFi, domain ENS, dan peran akun pintar di semua jaringan—bukan hanya layar utama.
- Pilih jalur tindakan yang benar. Transfer biasa untuk akun yang masih Anda kendalikan tanpa sweeper; cabut izin untuk allowance berbahaya yang terbatas; eskalasi profesional untuk sweeper aktif, kepemilikan kontrak yang terperangkap, atau posisi kompleks bernilai tinggi.
- Verifikasi setelah setiap tindakan penting. Gunakan explorer sesuai jaringan transaksi dan periksa alamat tujuan maupun peristiwa transfer token.
Jangan masukkan frasa pemulihan lama ke 'portal penyelamatan darurat' yang tidak dikenal. Bantuan keamanan yang sah seharusnya menjelaskan model ancaman dan tidak meminta rahasia hanya untuk melakukan pemindaian. Panduan Ethereum.org tentang penipuan dan pemulihan menekankan bahwa transaksi yang telah dikonfirmasi tidak dapat begitu saja dibalikkan.
Langkah 1: Siapkan Lingkungan Bersih untuk Dompet Pengganti
Frasa seed baru yang dibuat di perangkat terinfeksi bisa dicuri saat pertama kali ditampilkan. Karena itu, lingkungan aman merupakan bagian inti keamanan dompet, bukan detail tambahan. Jika memiliki dompet perangkat keras yang terverifikasi, membuat dan mengonfirmasi cadangan baru langsung di perangkat tersebut dapat mengurangi risiko materi pemulihan terekspos ke komputer umum. Komputer atau ponsel lain yang tepercaya juga dapat digunakan bila dompet perangkat keras tidak tersedia.
Sebelum membuat dompet tujuan, perbarui perangkat lunak melalui saluran resmi, hapus ekstensi browser tak tepercaya, dan periksa pengaturan akses jarak jauh. Jika ada dugaan masuk akal tentang malware atau kendali jarak jauh, gunakan perangkat lain yang integritasnya dapat dipastikan; pemindaian antivirus cepat saja tidak membuktikan sistem bersih. Periksa keamanan identitas cloud atau login sosial yang terkait dengan dompet—sebagian produk mengandalkan akun itu untuk akses dompet. Jangan otomatis menggunakan kembali akun login yang disusupi pada dompet baru.
Untuk dompet baru, gunakan situs resmi penerbit atau daftar aplikasi terverifikasi, bukan hasil pencarian bersponsor pertama atau tautan pesan pribadi. PIN atau kata sandi lokal yang kuat melindungi akses ke aplikasi, tetapi tidak menggantikan seed baru jika seed lama bocor. Tuliskan materi pemulihan baru secara offline dalam urutan yang benar dan simpan dengan aman. Hindari tangkapan layar, catatan cloud bersama, dan pesan kepada diri sendiri. Sebelum menyimpan saldo besar, pastikan Anda dapat memulihkan akses melalui prosedur pemeriksaan cadangan aman yang didukung produk.
Panduan migrasi dompet baru MetaMask dan petunjuk cadangan baru Trezor sama-sama menekankan pembuatan cadangan secara independen. Dompet perangkat keras yang dipulihkan memakai seed yang sudah diketahui penyerang tidak menjadikan seed itu rahasia kembali. Demikian pula, membuat Akun 2 di bawah mnemonik sama yang sudah bocor tidak menciptakan batas kepercayaan baru.
Akun baru, dompet baru, kunci impor, dan dompet perangkat keras: apa bedanya?
| Tindakan | Akar kepercayaan baru? | Tepat untuk merespons mnemonik yang bocor? |
|---|---|---|
| Klik Tambah akun di bawah frasa pemulihan yang sama | Biasanya tidak | Tidak |
| Impor 12/24 kata lama ke dompet perangkat lunak lain | Tidak | Tidak |
| Pulihkan frasa lama pada perangkat keras | Tidak | Tidak |
| Buat frasa pemulihan benar-benar baru secara independen | Ya | Ya, jika lingkungan dan cadangan aman |
| Buat cadangan dompet perangkat keras independen langsung pada perangkat | Ya | Ya, jika perangkat asli dan cadangan tepercaya |
| Ubah kata sandi atau PIN aplikasi dompet | Tidak ada rotasi kunci | Tidak |
| Ubah pemilik Safe/akun pintar melalui transaksi tata kelola yang sah | Mengubah otoritas penanda tangan tertentu | Mungkin, untuk akun pintar itu; perlu audit konfigurasi |
Penilaian editorial: Kesalahan berbahaya yang paling mudah terjadi adalah mengira antarmuka baru berarti identitas kriptografis baru. Ikon dompet, instalasi aplikasi, atau label akun bukan batas kriptografisnya. Batas itu adalah seed atau kunci penandatanganan yang independen.
Langkah 2: Inventarisasi Semua Aset Berisiko, Termasuk yang Tidak Terlihat
Daftar migrasi yang akurat lebih penting daripada tombol cepat 'kirim semua'. Periksa alamat publik melalui explorer blockchain yang sesuai dan bandingkan dengan antarmuka dompet. Explorer dapat mengonfirmasi transaksi on-chain pada suatu alamat, tetapi tidak mengetahui semua posisi off-chain tersembunyi atau pengaturan kustodian. Jangan tempelkan seed ke explorer mana pun. Untuk alamat EVM, audit semua jaringan tempat alamat aktif; alamat 0x yang sama pada beberapa jaringan EVM dapat memiliki saldo dan allowance berbeda. Untuk Bitcoin, periksa alamat dompet yang tepat dan UTXO terkait; jangan anggap satu alamat yang terlihat mewakili semua kunci atau akun.
Buat daftar aset dan wewenang pribadi dengan kolom jaringan, alamat publik, aset atau posisi, perkiraan nilai, kemampuan transfer, kebutuhan gas, kompatibilitas tujuan, serta ketergantungan eksternal. Contoh format barisnya di bawah; jumlahnya ilustratif, bukan kepemilikan atau harga pasar langsung.
| Contoh aset | Lokasi sebenarnya | Ketergantungan migrasi | Mengapa transfer token biasa mungkin tidak cukup |
|---|---|---|---|
| ETH di Ethereum | Akun EVM | ETH untuk gas | Harus menyisakan gas bagi transaksi ERC-20 atau NFT berikutnya |
| USDC di Base | Kontrak token di Base | Gas asli Base dan tujuan yang mendukung Base | USDC di Ethereum merupakan saldo pada jaringan lain |
| BTC | UTXO Bitcoin | Biaya jaringan Bitcoin dan jenis alamat yang benar | Pemilihan UTXO dan kembalian membutuhkan perhatian |
| SOL dan token Solana | Akun/program Solana | SOL untuk transaksi dan kemungkinan operasi akun | Sebagian posisi atau akun token memiliki batasan |
| NFT ERC-721 | Kontrak NFT | Gas dan penerima kompatibel yang aman | Interaksi kontrak atau penitipan marketplace dapat menyulitkan transfer |
| Posisi LP atau staking | Kontrak protokol, bukti kepemilikan, atau NFT | Hak menarik/unstake, masa tunggu, terkadang pelunasan utang | Aset dasar mungkin belum dapat dipindahkan |
Nama ENS .eth |
Kontrak pendaftaran/kepemilikan dan resolver ENS | Transfer nama dan pembaruan catatan yang benar | Alamat dompet baru tidak otomatis menjadi tujuan resolusi nama |
| Multisig/akun pintar | Konfigurasi kontrak pintar | Ambang persetujuan, peran pemilik/modul, dan penanda tangan sah | Dana tidak dikuasai hanya melalui alamat biasa dari satu penanda tangan |
Halaman portofolio dapat melewatkan aset atau menampilkan token spam yang dirancang untuk mengarahkan Anda ke situs berbahaya. Jangan berinteraksi dengan token tak dikenal atau tautan klaim NFT hanya karena muncul di inventarisasi. Jika posisi DeFi menjadi jaminan utang, penarikan atau pembayaran terburu-buru bisa memicu likuidasi. Evaluasi ketergantungan tersebut sebelum bertindak.
Buku catatan migrasi: daftar periksa orisinal yang berguna
Untuk setiap item, catat lima status: teridentifikasi → tujuan terverifikasi → transfer atau perubahan wewenang dimulai → dikonfirmasi secara independen → rujukan pembayaran masa depan diperbarui. Suatu item belum selesai hanya karena Anda menekan Kirim. Sebagai contoh, nama ENS bisa sudah dipindahkan tetapi masih mengarah ke alamat lama yang disusupi sampai catatannya diperiksa; posisi likuiditas bisa ditutup tetapi imbalan masih dapat diklaim oleh pemilik lama.
Buku catatan ini merupakan alat perencanaan editorial yang sengaja dipisahkan dari saldo portofolio dompet, karena tidak semua hak yang penting bagi keamanan berbentuk token.
Langkah 3: Buat dan Verifikasi Setiap Alamat Tujuan
Jangan menganggap ada satu alamat penerimaan universal untuk seluruh kripto. Alamat Bitcoin, EVM, dan Solana memiliki aturan berbeda, dan setiap produk dompet mendukung jaringan yang berlainan. Pada dompet baru, verifikasi aset dan jaringan yang tepat sebelum melakukan transfer besar. Untuk token, cocokkan alamat kontraknya dengan dokumentasi primer tepercaya, bukan hanya simbol ticker.
Jika menggunakan kode QR, cocokkan alamat yang ditampilkan dompet penerima dengan alamat yang terisi pada dompet pengirim. Periksa karakter awal dan akhir, tetapi jangan mengandalkan karakter itu saja ketika menghadapi serangan address poisoning; jika memungkinkan, bandingkan seluruh alamat, idealnya melalui layar tepercaya perangkat keras. Jika papan klip mengganti alamat dengan alamat penyerang, hentikan proses dan gunakan lingkungan tepercaya.
Untuk transfer bernilai besar, jika waktu dan biaya memungkinkan, lakukan transfer uji kecil dari sumber tepercaya dan pastikan dompet baru menerima serta mengenalinya. Namun ketika seed aktif disusupi, pengujian dari dompet lama dapat menghabiskan gas yang terbatas atau memberi petunjuk waktu kepada penyerang; itu tidak membuktikan bahwa kunci lama aman. Prioritas keamanan bergantung pada keadaan, bukan aturan universal 'selalu uji lebih dulu'.
Jangan mengirim token melalui jaringan yang tidak didukung hanya karena alamat 0x terlihat sama. Bedakan kendali atas kunci alamat tujuan dari dukungan untuk jaringan dan token tertentu. Lihat Cara Memilih Jaringan yang Benar Saat Menarik Kripto dari Bursa dan Cara Memulihkan Kripto yang Dikirim ke Jaringan Salah untuk kasus kesalahan jaringan terkait.
Langkah 4: Pindahkan Aset yang Masih Dapat Diselamatkan dengan Urutan yang Tepat
Jika kunci yang disusupi masih dapat digunakan, tidak ada sweeper aktif, dan tujuan telah diamankan secara independen, prosedur transfer umumnya sederhana: pilih jaringan yang benar, masukkan alamat baru yang sudah diverifikasi, tinjau transaksi dan biayanya, tanda tangani hanya transfer yang dimaksud, lalu periksa status akhirnya di explorer jaringan. Ulangi untuk tiap aset atau posisi sesuai rencana.
Urutannya tidak sesederhana kelihatannya. Transfer ERC-20, pemindahan NFT, dan sebagian operasi DeFi memerlukan gas asli dari jaringan yang sama. Jika Anda lebih dulu memindahkan seluruh ETH dari alamat Ethereum, mungkin tidak tersisa gas untuk aset ERC-20 lainnya. Pada jalur operasional tanpa sweeper, memindahkan token dan NFT dahulu lalu sisa gas asli jaringan terakhir sering masuk akal. Panduan migrasi MetaMask secara khusus membahas urutan ini. Namun jangan mengirim token asli jaringan ke alamat yang sedang dikuras sweeper untuk 'membuka' aset tertahan; dana itu bisa langsung diambil penyerang.
Urutan transfer praktis menurut jenis aset
| Kelas aset | Cara pemindahan yang umum | Verifikasi sebelum menganggap selesai |
|---|---|---|
| ETH atau koin asli EVM | Transaksi asli jaringan ke alamat baru | Transaksi berhasil, tujuan, jumlah, dan jaringan benar |
| ERC-20 (USDT, USDC, dll.) | Transfer token dari akun lama | Peristiwa Transfer token berhasil untuk kontrak dan penerima yang benar |
| NFT ERC-721/1155 | Transfer NFT standar yang kompatibel dengan kontrak | Kepemilikan/saldo pada kontrak NFT di alamat baru |
| BTC | Transaksi Bitcoin yang membelanjakan UTXO lama ke alamat baru | Pencantuman/konfirmasi, output tujuan, dan pengelolaan kembalian |
| SOL / token Solana | Transfer yang didukung pada Solana | Akun penerima, mint, dan hasil berstatus confirmed/finalized sesuai kebutuhan |
| Posisi staking atau DeFi | Penarikan khusus protokol, transfer bukti kepemilikan/NFT, atau perubahan peran akun | Kepemilikan dasar, sisa imbalan, kewajiban jaminan, dan posisi bukti kepemilikan |
| Nama ENS | Pindahkan peran pendaftar/pemilik jika didukung dan perbarui resolver/catatan | Kepemilikan, kendali catatan, serta alamat yang benar-benar dihasilkan resolusi nama |
| Admin kontrak pintar atau peran multisig | Rotasi pemilik/otoritas penanda tangan yang sah | Daftar pemilik, ambang batas, modul, dan akses pemulihan |
Sebuah transaksi bisa menunjukkan Success walaupun token atau alamatnya salah. Pada jaringan kompatibel Ethereum, bandingkan peristiwa transfer token alih-alih hanya percaya indikator keberhasilan umum pada transaksi yang ditujukan ke kontrak. Sebaliknya, aplikasi mungkin terlambat menampilkan transfer yang benar-benar sudah dikonfirmasi. Bukti on-chain dan saldo dalam antarmuka pengguna adalah dua pengamatan terpisah.
Apakah persetujuan lama harus dicabut sebelum transfer?
Jika masalahnya adalah persetujuan spender berbahaya tetapi kunci penandatanganan tidak bocor, pencabutan izin mungkin merupakan langkah pengamanan yang paling cepat dan tepat sasaran. Jika kunci penandatanganan sudah terekspos dan tujuan aman siap digunakan, memindahkan aset keluar dari alamat berbahaya bisa lebih penting daripada membayar serangkaian pencabutan izin yang tidak menghilangkan wewenang tanda tangan penyerang. Tidak ada satu urutan yang selalu benar ketika penyerang aktif bersaing agar transaksinya masuk ke blockchain.
Setelah token dipindahkan ke alamat lain yang diamankan secara independen, persetujuan lama yang melekat pada pemilik lama pada umumnya tidak ikut berpindah. Ini perbedaan yang berguna, tetapi bukan jaminan bahwa dompet baru tak dapat diserang melalui persetujuan baru. Audit setiap izin yang Anda berikan di tujuan ke depannya.
Kapan Mencabut Persetujuan Sudah Cukup—dan Kapan Tidak
Dalam kontrak ERC-20, pemilik dapat memberi spender wewenang menggunakan transferFrom hingga batas allowance tertentu. Spesifikasi ERC-20 menjelaskan approve, allowance, dan transferFrom. Untuk NFT, ERC-721 serta ERC-1155 mencakup mekanisme persetujuan operator. Penyerang dapat mengeksploitasi izin tersebut tanpa memperoleh frasa pemulihan.
Pada insiden approval yang cakupannya terbatas, periksa allowance dari alamat dan jaringan yang tepat menggunakan explorer bereputasi atau antarmuka pemeriksaan izin yang mapan, seperti panduan resmi Revoke.cash. Perhatikan alamat spender, kontrak token, jaringan, jumlah allowance, dan aktivitas persetujuan terakhir. Pencabutan biasanya berarti mengatur allowance ERC-20 menjadi nol atau menonaktifkan operator NFT, dan membutuhkan transaksi on-chain beserta biaya jaringan. Pastikan pencabutan benar-benar terkonfirmasi. Memutus koneksi situs tidak mencabut izin blockchain.
Jika seed atau kunci privat disusupi, penyerang biasanya dapat menandatangani persetujuan baru atau transfer langsung setelah izin lama dicabut. Dalam situasi itu, kunci independen yang baru adalah batas keamanannya. FAQ Revoke.cash secara tegas menjelaskan bahwa pencabutan approval tidak memperbaiki seed yang bocor dan tidak mengembalikan aset yang sudah dicuri.
Kerumitan izin bertanda tangan: otorisasi yang mungkin belum terlihat
EIP-2612 permit merupakan tanda tangan off-chain yang dapat memberikan allowance saat diserahkan ke kontrak token. Tanda tangan memuat nonce dan tenggat waktu, dan sebelum dipakai mungkin tidak terlihat seperti persetujuan biasa yang telah diumumkan on-chain. Uniswap Permit2 memiliki mekanisme allowance-transfer dan signature-transfer yang berbeda, dengan nonce dan masa berlaku tersendiri. Karena itu, daftar approval umum bukan inventaris lengkap seluruh otorisasi bertanda tangan yang berpotensi berpengaruh.
Jika mencurigai tanda tangan data terstruktur yang berbahaya, periksa protokol persisnya, kontrak pemverifikasi, token, spender, nonce, tenggat, dan jaringan. Sebagian izin dapat kedaluwarsa atau dibatalkan melalui prosedur terdokumentasi; protokol lain memerlukan tindakan berbeda. Jangan mengklaim ada tombol universal 'cabut semua tanda tangan'. Memindahkan token ke kunci yang benar-benar independen dapat memisahkan aset itu dari izin yang ditandatangani oleh pemilik lama, tetapi jangan menganggap peran akun atau kontrak terpisah otomatis menjadi tidak berbahaya.
Untuk penjelasan lebih luas, baca Apa yang Terjadi Saat Anda Memutuskan Koneksi Dompet dari dApp? dan Apa Arti “Sign Message” dalam Dompet Kripto?.
Bagaimana Jika Bot Sweeper Sedang Menguras Dompet?
Sweeper aktif merupakan salah satu pengecualian paling berbahaya terhadap migrasi yang biasanya sederhana. Penyerang yang mengetahui kunci penandatanganan dapat memantau alamat dan segera mengirim transaksi saat gas asli jaringan masuk. Pengguna yang menyetor ETH untuk memindahkan USDC mungkin melihat ETH tersebut menghilang sebelum USDC sempat dikirim. Mengulangi setoran bukan solusi; tindakan itu bisa memicu kerugian tambahan berulang.
Pola tersebut dapat diamati dengan membandingkan transfer masuk dan keluar publik serta waktunya di explorer blockchain. Pola itu merupakan indikasi kemungkinan otomatisasi, bukan bukti pasti kode atau pelaku yang mengoperasikannya. Jika akun aktif dikuras, hindari mengirim gas secara membabi buta, mengulang transaksi percobaan, atau mempercayai 'bot pemulihan' yang ditawarkan melalui media sosial. Panduan migrasi MetaMask membahas penanganan khusus seperti bantuan white-hat tepercaya dan pengiriman transaksi privat pada kondisi tertentu, tetapi langkah tersebut canggih, bergantung pada jaringan, dan tidak dijamin berhasil.
Rekomendasi kami: Perlakukan sweeper aktif sebagai insiden khusus, bukan perawatan dompet rutin. Verifikasi pakar secara independen melalui saluran resmi, pahami informasi yang mereka perlukan serta aset/biaya yang dipertaruhkan, dan jangan pernah menganggap aman menyerahkan seed kepada pihak ketiga yang tidak dikenal. Bahkan intervensi berpengalaman pun bisa gagal jika penyerang lebih dahulu mengeksekusi transaksi atau aset terkunci.
Jangan samakan sweeper EVM dengan spender ERC-20 yang memakai transferFrom: keduanya dapat menyebabkan kehilangan dana yang tampak serupa, tetapi kasus terakhir kadang dapat dihentikan lewat pencabutan izin yang ditargetkan, sedangkan sweeper menunjukkan paparan kunci penandatanganan yang terus berlangsung.
Memindahkan Bitcoin Setelah Dompet Disusupi
Bitcoin tidak menggunakan allowance ERC-20 seperti Ethereum. Sebagai gantinya, perangkat lunak dompet menyusun transaksi yang membelanjakan unspent transaction outputs (UTXO). Jika kunci atau seed dompet HD untuk output tersebut disusupi, penyerang dapat berusaha membelanjakannya. Mengubah kata sandi aplikasi Bitcoin, membuat alamat penerimaan lain dari seed bocor yang sama, atau memutus koneksi situs tidak mencabut kemampuan tanda tangan kunci tersebut.
Migrasi Bitcoin yang lebih aman membutuhkan dompet Bitcoin baru yang independen serta alamat-alamat yang dapat dipulihkan secara andal oleh dompet itu. Verifikasi penerima pada tampilan dompet tepercaya, pastikan kompatibilitas alamat/jaringan, dan tinjau output kembalian (change). Bergantung pada pemilihan UTXO dan implementasi dompet, sebagian nilai input bisa kembali sebagai kembalian. Jika kembalian tersebut dikirim ke skrip yang dikendalikan oleh kunci lama yang disusupi, dana itu tetap terekspos. Bila dompet menyediakan prosedur transfer seluruh saldo atau coin control yang sesuai, periksa output yang akan dibuat dan biaya dengan teliti sebelum menandatangani. Jangan beranggapan satu transaksi yang membelanjakan UTXO terlihat berarti seluruh alamat di bawah seed yang disusupi sudah kosong.
Konfirmasi transaksi Bitcoin tidak instan; hindari membuat pembayaran independen duplikat untuk 'mempercepat' transfer awal tanpa memahami peningkatan biaya dan penggantian transaksi. Untuk dasar UTXO dan biaya, baca Apa Itu UTXO Bitcoin dan Bagaimana Pengaruhnya terhadap Biaya Transaksi?. Panduan keamanan dompet Bitcoin.org menyarankan pencadangan dan pengelolaan kunci yang kuat.
Memindahkan Ethereum, USDT, dan USDC di Berbagai Jaringan EVM
Satu seed dapat mengendalikan alamat yang aktif di Ethereum mainnet, Base, Arbitrum, dan jaringan EVM lainnya. Kompromi kunci privat dasar yang sama dapat mengancam alamat itu di setiap jaringan tempat kunci digunakan. Namun saldo, allowance kontrak, dan kondisi gas berbeda pada setiap jaringan. Mencabut satu approval di Ethereum tidak otomatis mencabut persetujuan terpisah di Base.
Pada masing-masing jaringan, identifikasi token gas asli, alamat kontrak token sebenarnya, tujuan, dan ketergantungan pada bridge atau protokol. Jangan memindahkan dana melalui bridge hanya karena dana tidak muncul di layar utama dompet. Aset sumber mungkin sudah dimiliki secara aman di jaringan lain, dan menambahkan bridge berarti membuka permukaan otorisasi serta eksekusi baru ketika terjadi insiden. USDT dan USDC yang diterbitkan di jaringan berbeda tidak dapat dipertukarkan hanya berdasarkan ticker. Verifikasi sebagai aset terpisah.
Sebagai contoh, alamat EVM yang memegang USDC di Base dan ETH di Ethereum mungkin membutuhkan dua rencana transaksi terpisah. Membayar gas Ethereum mainnet tidak mendanai transaksi Base, dan pemeriksa approval Ethereum saja tidak meliputi Base. Jika gas tidak dapat diberikan dengan aman karena sweeper, hentikan dan gunakan jalur penanganan insiden khusus alih-alih terus menyetorkan token asli jaringan.
Bagaimana dengan Solana, NFT, dan Jaringan yang Tidak Didukung?
Solana menggunakan model akun dan program yang berbeda dari Ethereum. Token Solana dapat mempunyai akun token dan mint tersendiri, sementara sebagian posisi staking atau protokol memerlukan instruksi khusus. Jangan menempelkan frasa pemulihan Solana ke dompet yang hanya mendukung EVM atau mengirim token ke sebuah alamat hanya karena kolom teks menerimanya. Pastikan dompet baru mendukung jaringan dan aset secara spesifik. Panduan migrasi Phantom menekankan pembuatan akses dompet baru yang independen, dan panduan insiden Phantom membahas izin serta aset tidak tepercaya.
Token atau NFT tak terduga dapat menjadi umpan: nama atau metadatanya mungkin mengarah ke halaman klaim atau 'penukaran' palsu. Umumnya Anda tidak perlu berinteraksi dengan aset mencurigakan untuk melindungi saldo yang sah. Token tidak dapat ditransfer, aset yang dibekukan, representasi hasil bridge, atau posisi terkunci dalam protokol mungkin tidak memiliki alur Kirim biasa. Dokumentasikan kondisi tersebut dan gunakan hanya protokol resmi atau saran independen tepercaya bila transfer secara teknis tidak memungkinkan.
Dompet Kontrak Pintar Mungkin Memerlukan Rotasi Penanda Tangan, Bukan Hanya Transfer Token
Safe atau dompet kontrak pintar lainnya tidak sama dengan akun yang dikendalikan langsung oleh kunci privat (externally owned account, EOA). Akun kontrak dapat tetap menggunakan alamat on-chain yang sama sementara pemilik, ambang persetujuan, modul, atau wali pemulihan diubah. Dokumentasi Safe menjelaskan peran pemilik dan ambang batas, sedangkan referensi removeOwner menunjukkan bahwa penghapusan pemilik memerlukan transaksi Safe yang diotorisasi secara benar.
Jika hanya satu penanda tangan disusupi dan ambang batas masih dapat dipenuhi oleh pihak yang tidak terdampak, perubahan pemilik yang sah mungkin lebih aman dan hemat daripada membongkar seluruh posisi treasury yang kompleks. Namun, jika penyerang mengendalikan kuorum yang diperlukan, mereka mungkin tetap berkuasa selama investigasi. Audit seluruh pemilik, modul, guard, peran otomatisasi, delegasi, dan jalur pemulihan; jangan menganggap mengganti satu penanda tangan yang terlihat sudah mengakhiri ancaman. EOA pemilik kontrak yang disusupi juga dapat mengendalikan parameter strategi DeFi, koleksi NFT, atau catatan domain meskipun hampir tidak menyimpan kripto.
Desain akun pintar sangat beragam. Panduan ini tidak dapat menetapkan prosedur darurat universal untuk setiap multisig, dompet passkey, atau implementasi account abstraction. Ikuti mekanisme pemulihan terverifikasi untuk akun yang sebenarnya, dan hindari kontrak 'reset pemilik' yang tidak terverifikasi.
Jangan Lupakan ENS, Peran dApp, dan Pembayaran Masuk di Masa Depan
Setelah aset dipindahkan, masih mungkin ada dana masa depan yang ditujukan ke alamat lama. Alamat yang disusupi dapat tetap menerima setoran jika tercetak pada faktur, masuk daftar alamat penarikan yang diizinkan di bursa, tersimpan di kontak teman, atau menjadi tujuan ENS. Penyerang lalu dapat mencuri dana lama setelah Anda menganggap insiden selesai.
Periksa kembali tautan pembayaran publik, faktur bisnis, kontak tersimpan, buku alamat, pengaturan penarikan berulang, akun pembayaran protokol, royalti NFT, dan profil marketplace. Untuk nama ENS, bedakan kepemilikan nama dengan alamat yang dihasilkan ketika nama tersebut di-resolve. Memindahkan nama ENS dan memperbarui catatan resolver adalah dua pemeriksaan terpisah; memindahkan ETH dompet tidak otomatis memperbarui tujuan .eth. Periksa pemilik registrasi dan catatan resolver melalui alat ENS resmi sebelum mengumumkan alamat baru.
Beri tahu kontak eksternal melalui saluran yang autentikasinya independen; penipu yang menguasai akun sosial atau email lama dapat menyamar sebagai Anda dan memberikan alamat pengganti palsu. Untuk organisasi, pertimbangkan pengumuman bertanda tangan menggunakan identitas tepercaya yang tidak disusupi, dengan verifikasi melalui jalur terpisah. Hapus alamat lama dari sistem distribusi dana masa depan hanya setelah rute baru terbukti berfungsi.
Model Biaya dan Prioritas Pemulihan: Apa yang Sebaiknya Dipindahkan Lebih Dulu?
Model prioritas editorial kami membandingkan risiko pencurian, kemampuan memindahkan aset, hambatan transaksi, dan ketergantungan pada tindakan lain. Ini adalah alat pengambilan keputusan, bukan prediksi peluang pemulihan. Aset senilai $500 yang sama dapat memerlukan tindakan berbeda bergantung pada apakah aset tersebut bebas ditransfer, terkunci dalam protokol, atau sudah dipantau sweeper.
| Faktor prioritas | Contoh hambatan rendah | Contoh risiko atau hambatan tinggi | Konsekuensi keputusan |
|---|---|---|---|
| Paparan kunci penandatanganan | Hanya approval, kunci kemungkinan aman | Frasa pemulihan dipublikasikan | Rotasi kunci menjadi mendesak |
| Kemampuan transfer | Token asli jaringan yang bebas ditransfer | Jaminan staking dengan masa tunggu unstaking | Dokumentasikan risiko keluar dari protokol sebelum bertindak |
| Ketergantungan biaya | Gas sudah tersedia dan sumber tidak dikuras | Setiap gas masuk langsung dicuri | Hindari pendanaan berulang; eskalasi ke penanganan khusus |
| Nilai dan sifat tidak dapat dibatalkan | Saldo uji kecil yang bisa diganti | NFT unik atau kunci domain | Verifikasi penerima dan perubahan peran dengan lebih teliti |
| Pemasukan masa depan | Alamat pribadi sekali pakai | Alamat pembayaran publik dengan setoran berulang | Alihkan semua rujukan lama sebagai bagian penyelesaian |
| Kompleksitas akun | EOA sederhana | Multisig, modul, pemulihan akun pintar | Audit graf otorisasi, bukan hanya saldo dompet |
Sebagai latihan berpikir, bayangkan alamat EVM yang disusupi masih menampilkan token senilai $1.000, tetapi untuk memindahkannya perlu sedikit gas asli jaringan. Tanpa sweeper, transfer token terverifikasi mungkin cukup mudah. Dengan sweeper aktif, setiap setoran gas dapat dicuri sebelum transfer token, sehingga biaya yang tampaknya kecil berubah menjadi kerugian berulang. Variabel kuncinya bukan harga token yang ditampilkan, melainkan siapa yang saat ini mengendalikan eksekusi. Tidak ada ambang biaya universal atau strategi penyelamatan yang dijamin berhasil.
Enam Insiden Hipotetis dan Keputusan Berikutnya yang Paling Aman
Kasus berikut hanya ilustrasi, bukan pengguna nyata, pemulihan yang telah diaudit, atau statistik hasil terukur. Contoh ini memperlihatkan bagaimana Metode Batas Kepercayaan mengubah keputusan.
Kasus 1: Frasa pemulihan dimasukkan ke formulir dukungan palsu
Seorang pengguna mengetik dua belas kata pada halaman yang mengaku dapat 'menyinkronkan' dompet. Belum terlihat transaksi tidak sah. Namun frasa tersebut sudah terekspos, apa pun saldo saat itu. Pengguna menyiapkan perangkat bersih, membuat kunci independen baru, menginventarisasi akun yang diturunkan dari frasa lama di berbagai jaringan, lalu memindahkan aset yang masih dikendalikan. Mencabut izin satu spender saja bukan rencana keamanan yang memadai. Pembayaran masa depan dialihkan dari alamat lama.
Kasus 2: Satu approval USDC mencurigakan setelah mengunjungi dApp
Pengguna melihat spender tak dikenal dengan allowance ERC-20 besar, tetapi tidak ada bukti kebocoran seed atau pembobolan perangkat. Ia memeriksa kontrak USDC dan spender yang tepat pada jaringan terkait, lalu mencabut allowance memakai alat tepercaya. Hasil on-chain diverifikasi dan kemungkinan izin bertanda tangan ikut diselidiki. Berpindah ke kunci independen mungkin tetap bijaksana, tetapi masalah yang diamati tidak otomatis membuktikan seluruh kunci privat dicuri.
Kasus 3: ETH hilang beberapa detik setelah setiap isi ulang kecil
Dompet berulang kali kehilangan ETH yang baru disetor, sedangkan saldo ERC-20 terlihat tidak tersentuh. Pola itu mengisyaratkan penyerang mungkin dapat menandatangani transaksi dari akun tersebut, kemungkinan lewat sweeper otomatis. Pengisian ulang tambahan berisiko menimbulkan kerugian lebih jauh. Pemilik menghentikan pendanaan dan mencari panduan pakar terverifikasi untuk aset yang masih dapat diselamatkan. Kontrak 'penyelamatan gas' acak dari pesan pribadi bukan penggantinya.
Kasus 4: Bitcoin sudah dipindahkan, tetapi kembalian kecil tertinggal di alamat lama
Seseorang mengirim saldo dompet yang tampak ke kunci baru, tetapi pemeriksaan explorer kemudian menunjukkan output belum dibelanjakan yang terkait dengan skrip lama. Pemilihan UTXO atau pengelolaan kembalian oleh dompetnya tidak sesuai dugaan. Ia memeriksa setiap UTXO terkait dan output transaksi alih-alih menyatakan migrasi selesai hanya dari saldo portofolio. Seed lama tidak diberikan ke situs 'pemulihan UTXO' online.
Kasus 5: Nama ENS telah dipindahkan tetapi masih mengarah ke alamat yang diserang
Pemilik sudah memindahkan ETH dan pendaftaran .eth, tetapi teman-temannya masih menggunakan nama tersebut untuk mengirim token. Jika catatan resolver belum diperbarui, pembayaran bisa terus menuju dompet yang disusupi. Pemilik memverifikasi kepemilikan, wewenang mengubah catatan, hasil resolusi nama, dan alamat baru sebelum mengumumkan migrasi selesai.
Kasus 6: Satu penanda tangan Safe milik organisasi disusupi
Sebuah bisnis menggunakan Safe dengan beberapa pemilik dan ambang persetujuan yang masih dapat dipenuhi pemilik tidak terdampak. Alih-alih memindahkan setiap posisi secara membabi buta, para pemilik tepercaya meninjau konfigurasi keamanan Safe dan mengotorisasi rotasi pemilik jika tersedia. Mereka mengaudit modul serta hak istimewa lain yang mungkin masih dipegang EOA yang disusupi. Jika penyerang mengendalikan cukup banyak penanda tangan untuk memenuhi ambang batas, responsnya menjadi sangat berbeda.
Skenario-skenario tersebut menunjukkan prinsip yang sama: migrasi baru selesai ketika penyerang tidak lagi bisa membelanjakan aset yang tersisa, memengaruhi peran sensitif, atau mengambil pembayaran masuk di masa depan. Status transfer hijau merupakan bukti penting untuk satu aset, bukan bukti keamanan seluruh insiden.
Cara Memverifikasi Keamanan Dompet Baru Setelah Migrasi
Setelah setiap transfer atau perubahan peran, periksa catatan publik independen jika tersedia. Untuk token, verifikasi kontrak token dan penerima; untuk NFT, pemilik aktual; untuk Bitcoin, output dan konfirmasi; untuk Safe, daftar pemilik dan ambang batas; untuk ENS, resolver dan pendaftar. Cocokkan daftar aset dan wewenang dengan dompet baru, lalu nilai paparan yang masih ada pada alamat lama.
Cadangan baru harus berbeda dari yang lama, tersimpan dengan aman, dan dapat dipulihkan secara independen melalui prosedur tepercaya dompet. Pastikan perangkat, browser, email, login sosial, dan faktor autentikasi juga diamankan. Jika kredensial turut disusupi, reset dari lingkungan bersih serta cabut sesi aktif atau kunci API yang tidak semestinya. Jangan sambungkan dompet baru kembali ke dApp mencurigakan atau memberikan ulang allowance tak terbatas yang sama sebagai bagian pengujian.
Lakukan pemeriksaan terakhir untuk arus dana masa depan: alamat penarikan tersimpan di bursa, catatan pembayaran merchant, resolusi nama ENS, instruksi deposit, dan orang lain yang mungkin masih membayar Anda. Jika suatu aset tidak bisa dipulihkan, dokumentasikan alasannya. Tidak munculnya aset itu di dompet baru bukan bukti bahwa aset telah dimigrasikan dengan aman.
Kesalahan Umum yang Bisa Menyebabkan Kehilangan Dompet untuk Kedua Kalinya
- Menggunakan seed yang sudah bocor pada perangkat baru. Perangkat keras baru tidak dapat menyembunyikan rahasia yang sudah diketahui penyerang.
- Membuat akun tambahan di bawah seed yang sama. Alamat berbeda tidak berarti rahasia kriptografisnya independen.
- Memasukkan frasa pemulihan ke 'pemindai' atau formulir pemulihan. Explorer dan inventaris approval hanya memerlukan alamat publik, bukan materi rahasia.
- Mengirim ke alamat yang belum diverifikasi. Malware papan klip dan address poisoning dapat membelokkan transfer darurat.
- Memindahkan seluruh gas asli sebelum token. Ini dapat menghalangi transfer token biasa dari akun sumber.
- Menambah gas berulang kali pada akun yang dikuras sweeper. Setiap pengisian dapat mendanai penyerang.
- Menyamakan allowance dengan kebocoran seed—atau sebaliknya. Klasifikasi salah menghabiskan waktu dan biaya.
- Mengabaikan permit off-chain serta peran kontrak yang masih aktif. Saldo dompet yang tampak nol tidak menghilangkan semua wewenang.
- Menganggap semua aset berada di Ethereum. Satu seed dapat digunakan di beberapa jaringan dengan saldo dan allowance terpisah.
- Menganggap semua sudah pindah hanya karena aplikasi dompet tampak kosong. Posisi tersembunyi, imbalan, NFT, UTXO, dan izin akun pintar mungkin masih ada.
- Memakai bot pemulihan tak dikenal atau berbagi seed dengan orang asing. Solusi yang ditawarkan bisa jadi penipuan berikutnya.
- Terus menerima pembayaran di alamat lama. Insiden keamanan dapat terulang melalui dana masuk di masa depan.
Peran Terenval Wallet dalam Migrasi yang Aman
Pengguna yang ingin meninggalkan kunci yang disusupi dapat mempertimbangkan Terenval Wallet sebagai opsi dompet self-custody baru. Pertanyaan yang relevan adalah apakah produk mendukung jaringan dan aset terkait, bagaimana produk membuat serta mencadangkan kunci baru, dan apakah perangkat serta proses pemulihan dapat dipercaya. Gunakan hanya titik masuk resmi Terenval; periksa alamat penerima yang ditampilkan dan jaringan blockchain sebelum mengirim dana.
Memasang Terenval tidak memberi kemampuan untuk mengambil kembali kripto curian. Dompet ini tidak dapat membuat kunci privat yang bocor di tempat lain menjadi tidak berlaku, membatalkan transaksi blockchain yang sudah final, mengubah catatan bursa pihak ketiga, atau menjanjikan bahwa setiap NFT, posisi DeFi, maupun peran akun pintar dapat dipindahkan melalui antarmuka yang sama. Fungsi bermanfaat sebuah dompet adalah membantu pengguna mengendalikan kunci penandatanganan baru yang tidak disusupi dan aset yang didukung ke depannya.
Posisi editorial kami jelas: utamakan keamanan kriptografis tujuan; baru kemudian pilih antarmukanya. Self-custody mengurangi ketergantungan pada kustodian eksternal, tetapi membuat pengguna bertanggung jawab atas perlindungan kunci dan pemeriksaan transaksi yang akurat. Panduan terkait tentang pemulihan dompet dan jalur derivasi serta dasar-dasar dompet kripto menjelaskan mengapa seed, alamat, dan catatan aset di blockchain merupakan konsep berbeda.
Pertanyaan yang Sering Diajukan (FAQ)
1. Bisakah saya memulihkan dompet kripto yang diretas dengan mengganti kata sandinya?
Biasanya tidak, jika kunci privat atau frasa seed telah dicuri. Kata sandi atau PIN dompet terutama melindungi antarmuka lokal atau penyimpanan terenkripsi. Siapa pun yang memegang kunci penandatanganan lama mungkin tetap dapat menggunakannya di tempat lain. Buat kunci independen baru dan migrasikan aset tersisa jika paparan kunci cukup meyakinkan.
2. Apakah membuat akun kedua di dompet yang sama membuat kripto saya aman?
Tidak jika akun itu diturunkan dari frasa pemulihan yang sama dan telah disusupi. Alamat yang berbeda tidak selalu berarti rahasia yang berbeda. Diperlukan seed akar baru atau kunci penandatanganan yang benar-benar terpisah.
3. Haruskah saya segera memindahkan kripto jika tanpa sengaja mengungkap frasa seed?
Anggap seed sudah terekspos. Segera siapkan tujuan yang bersih dan pindahkan dana yang masih Anda kendalikan sambil mempertimbangkan kebutuhan gas dan sweeper aktif. Jangan menunggu hingga pencurian terlihat di explorer untuk menganggap rahasia itu telah disusupi.
4. Apakah memulihkan frasa seed lama ke dompet perangkat keras lebih aman?
Tidak. Isolasi perangkat keras tidak dapat membatalkan kebocoran frasa sebelumnya. Buat cadangan dompet yang benar-benar baru dengan rahasia baru; ikuti petunjuk penyiapan dan pemulihan resmi produsen perangkat.
5. Bagaimana jika saya hanya menghubungkan dompet ke situs mencurigakan?
Koneksi semata tidak membuktikan pencurian kunci. Putuskan koneksi situs, periksa apakah Anda benar-benar menyetujui transaksi, menandatangani data terstruktur, atau membocorkan materi rahasia, dan evaluasi izin dompet/aplikasi. Approval on-chain tetap berlaku setelah koneksi terputus.
6. Bisakah pencabutan approval token menghentikan peretas dompet?
Bisa menghentikan penyerang yang bergantung pada izin spender yang dicabut, asalkan pencabutan terkonfirmasi sebelum dieksploitasi. Namun tindakan tersebut tidak membuat kunci penandatanganan yang bocor kembali rahasia atau menghentikan pencuri kunci menandatangani transaksi baru.
7. Bisakah penyerang mencuri ETH hanya dengan approval ERC-20?
Approval ERC-20 standar berlaku untuk kontrak token yang diizinkan, bukan ETH asli jaringan. Kontrak lain, tanda tangan, atau kunci penandatanganan yang disusupi dapat menimbulkan paparan berbeda. Analisis transaksi dan kontrak sebenarnya, bukan menyimpulkan dari satu approval saja.
8. Apakah memutus koneksi dari dApp menghapus semua izin?
Tidak. Tindakan tersebut biasanya mengubah akses sesi atau akun. Allowance ERC-20, approval operator NFT, dan sebagian izin bertanda tangan memiliki siklus hidup on-chain atau mekanisme protokol tersendiri.
9. Apakah izin Permit2 bertanda tangan tetap berlaku setelah dompet diputuskan koneksinya?
Bisa, bergantung pada modul Permit2 yang ditandatangani, masa berlaku, nonce, serta apakah tanda tangan telah digunakan atau dibatalkan. Pemutusan koneksi browser bukan pembatalan kriptografis. Periksa otorisasi spesifik dengan dokumentasi protokol.
10. Sebaiknya saya memindahkan token atau ETH lebih dulu?
Pada akun EVM tanpa sweeper, token dan NFT biasanya memerlukan gas asli untuk dipindahkan; memindahkan seluruh ETH lebih dulu dapat membuat aset itu tertahan. Jika sweeper aktif, menambah dana atau mengurutkan transfer publik tanpa perencanaan bisa menyebabkan kerugian lebih lanjut. Kondisi insiden menentukan urutannya.
11. Mengapa ETH saya langsung menghilang saat saya mengirim gas ke alamat lama?
Penyerang mungkin mengendalikan kunci penandatanganan dan menjalankan sweeper. Hentikan pengiriman gas berulang, dokumentasikan pola on-chain, dan pertimbangkan bantuan spesialis yang telah diverifikasi. Masalah ini tidak diselesaikan oleh pencabutan approval token biasa.
12. Bisakah bot sweeper dikalahkan dengan membayar gas lebih tinggi?
Tidak secara andal. Penyerang dapat memantau alamat yang sama dan bereaksi; sebagian jaringan dan konfigurasi mengizinkan pendekatan pengiriman khusus, tetapi memiliki prasyarat ketat dan tanpa jaminan. Jangan terus mempertaruhkan dana gas pada transaksi publik hasil coba-coba.
13. Apakah memindahkan USDC di Ethereum juga memindahkan USDC di Base?
Tidak. Saldo di Ethereum dan Base adalah aset on-chain yang berbeda, meskipun alamat EVM yang sama digunakan. Verifikasi dan rencanakan transfer di setiap jaringan secara terpisah.
14. Bisakah saya mengirim Bitcoin ke alamat Ethereum baru?
Tidak sebagai transfer Bitcoin asli biasa. Gunakan tujuan yang kompatibel dengan Bitcoin dan verifikasi alur penerimaannya. Hindari bridge acak atau kontrak token wrapped selama insiden kecuali Anda memahami rutenya sepenuhnya.
15. Apakah NFT otomatis ikut pindah saat saya mentransfer ETH?
Tidak. NFT umumnya memerlukan transfer terotorisasi tersendiri atau penarikan khusus protokol. Sebagian posisi direpresentasikan oleh NFT, sedangkan lainnya dibatasi atau terkunci. Verifikasi kepemilikan secara independen setelahnya.
16. Apa yang terjadi pada token staking atau token terkunci saat dompet disusupi?
Token tetap tunduk pada kontrak dan izin protokolnya. Mungkin ada masa unstaking atau pembukaan kunci, permintaan keluar, utang, atau periode tunggu. Mengganti aplikasi dompet tidak otomatis mengubah kepemilikan atau membebaskan posisi tersebut.
17. Apakah domain ENS otomatis aman saat saya memindahkan saldo Ethereum?
Tidak. Kepemilikan nama ENS, catatan resolver, dan akun tujuan resolusi nama harus diperiksa terpisah. Perbarui catatan yang relevan agar pembayaran masuk tidak terus menuju alamat yang disusupi.
18. Apakah approval token di alamat lama ikut berpindah ke dompet baru?
Umumnya tidak, karena allowance melekat pada pemilik asal dan kontrak token/jaringan. Alamat baru yang sudah diamankan memiliki status otorisasinya sendiri; jangan membuat ulang approval tak terbatas yang berbahaya di sana.
19. Bisakah saya mengganti penanda tangan alih-alih memindahkan semua aset dalam multisig?
Kadang bisa. Safe atau akun pintar lain mungkin mendukung perubahan pemilik atau ambang batas yang terotorisasi. Responsnya bergantung pada ambang persetujuan, modul, wali, dan apakah kuorum yang disusupi masih dapat mengotorisasi tindakan.
20. Bagaimana jika dompet menunjukkan saldo nol tetapi explorer menunjukkan aset?
Periksa jaringan yang tepat, kontrak token, akun dan alamat, serta apakah aset merupakan posisi DeFi alih-alih token likuid. Masalah tampilan tidak membuktikan bahwa kripto telah meninggalkan alamat blockchain.
21. Apakah transaksi uji menjamin seluruh migrasi aman?
Tidak. Transaksi tersebut dapat memverifikasi alamat tujuan dan jalur jaringan tertentu, tetapi tidak menjamin keamanan dompet sumber atau bahwa seluruh token dan jaringan lain telah dipindahkan. Anggap ini hanya satu unsur bukti.
22. Bisakah penyedia dompet membatalkan transfer yang dicuri?
Tidak hanya karena mereka menyediakan antarmuka dompet. Transfer yang telah dikonfirmasi pada blockchain permissionless umumnya tidak dapat dibatalkan. Beberapa layanan kustodian, penerbit token, atau proses penegakan hukum mungkin memiliki jalan keluar terbatas dalam kondisi tertentu, tetapi tidak ada mekanisme pembalikan universal.
23. Haruskah saya memindahkan token airdrop atau token tak dikenal bersama aset sah?
Biasanya hindari berinteraksi dengan token mencurigakan. Metadata atau situs terkait bisa menjadi bagian dari phishing. Verifikasi keaslian dan kemampuan transfer secara independen sebelum transaksi apa pun.
24. Bisakah saya kembali memakai perangkat yang disusupi setelah migrasi selesai?
Hanya setelah integritasnya dipulihkan secara andal. Jika paparan malware cukup meyakinkan, jangan mempercayai kunci baru yang dibuat di sana hanya karena aset lama sudah dipindahkan. Amankan perangkat, profil browser, akun, dan cadangan sebagai langkah terpisah.
25. Apakah dompet baru aman jika saya menggunakan login Google atau Apple lama?
Tidak otomatis. Sebagian desain dompet menghubungkan akses ke identitas eksternal atau konfigurasi cadangan. Jika akun tersebut disusupi, menggunakannya kembali dapat mempertahankan masalah akses. Periksa arsitektur dompet tertentu dan buat kredensial independen jika diperlukan.
26. Haruskah saya memublikasikan alamat dompet dan hash transaksi saat meminta bantuan?
Alamat publik dan TXID umumnya bukan rahasia, tetapi publikasinya menghubungkan aktivitas Anda dengan permintaan bantuan yang dapat diidentifikasi dan mungkin mengungkap lebih banyak daripada yang diinginkan. Bagikan seperlunya, samarkan informasi pribadi, dan jangan pernah membocorkan frasa pemulihan atau kunci privat.
27. Bisakah Terenval Wallet menyelamatkan kripto dari seed yang disusupi?
Terenval dapat menjadi alamat tujuan untuk aset yang didukung jika pengguna membuat dan mengamankan kunci baru secara independen, tetapi tidak bisa membatalkan pencurian atau menjadikan rahasia yang bocor tidak berlaku. Periksa jaringan, token, dan alamat penerima yang didukung sebelum memindahkan aset.
28. Bagaimana saya tahu migrasi benar-benar selesai?
Verifikasi secara independen bahwa saldo dan peran kepemilikan yang dimaksud sudah dipindahkan, cadangan pengganti aman, sisa paparan akun lama terdokumentasi, dan ENS, alamat pembayaran, daftar penarikan yang diizinkan di bursa, serta penerimaan masa depan lainnya tidak lagi mengarah ke alamat yang disusupi. Penyelesaian adalah kondisi keamanan, bukan sekadar angka nol di aplikasi lama.
Daftar Periksa Akhir: Sebelum Menghentikan Penggunaan Dompet yang Disusupi
- [ ] Tentukan apakah ancamannya berupa kunci bocor, allowance, tanda tangan, perangkat, login kustodian, atau peran kontrak.
- [ ] Siapkan lingkungan tepercaya dan buat kunci penandatanganan baru yang independen jika diperlukan.
- [ ] Cadangkan dan verifikasi dompet pengganti melalui prosedur aman resminya.
- [ ] Inventarisasi jaringan, koin asli, token, NFT, posisi LP/staking, domain, dan peran wewenang terkait.
- [ ] Verifikasi dukungan jaringan tujuan dan alamat penerimaan melalui jalur terpisah.
- [ ] Pertimbangkan kebutuhan gas tanpa berulang kali mendanai akun yang dicurigai dikuras sweeper.
- [ ] Konfirmasikan tiap transfer, perubahan posisi kontrak, atau rotasi penanda tangan di jaringan yang benar.
- [ ] Tinjau allowance, permit, dan koneksi dompet lama maupun baru sesuai kebutuhan.
- [ ] Perbarui ENS dan catatan nama/pembayaran lain, daftar alamat penarikan yang diizinkan, serta alamat pembayaran berulang.
- [ ] Amankan perangkat, akun, kredensial, dan metode pemulihan yang terkait.
- [ ] Simpan hanya bukti insiden minimum; jangan bagikan atau unggah data pemulihan rahasia.
- [ ] Tandai seed lama beserta semua akun penandatanganan turunannya sebagai tidak tepercaya dan berhenti menggunakannya untuk deposit atau penyimpanan jangka panjang.
Sumber dan Referensi Teknis
- MetaMask — Cara memigrasikan aset ke dompet baru — pembuatan seed independen, inventaris aset, urutan gas, dan kewaspadaan terhadap sweeper.
- MetaMask — Saya diretas atau menjadi korban penipuan — triase keamanan dan prinsip migrasi.
- Ethereum.org — Bantuan dan pelaporan penipuan — respons terhadap penipuan, transaksi yang tidak dapat dibalikkan, dan penghindaran penipuan pemulihan.
- Trezor — Memindahkan kripto ke dompet dengan cadangan baru — langkah pencegahan saat mengganti perangkat dan cadangan.
- Trezor — Berpindah dari dompet lain — mengapa cadangan baru dari perangkat keras berbeda dengan mengimpor cadangan lama.
- ERC-20 — Standar Token —
approve,allowance, dantransferFrom. - ERC-721 — Standar Token Non-Fungible — kepemilikan NFT dan izin operator.
- ERC-1155 — Standar Multi-Token — izin operator multi-token.
- ERC-2612 — Ekstensi Permit Bertanda Tangan — persetujuan bertanda tangan, nonce, dan tenggat.
- Uniswap Developers — Ringkasan Permit2 — allowance berkelanjutan dan transfer berbasis tanda tangan.
- Revoke.cash — Pertanyaan yang Sering Diajukan — batas pencabutan izin dan tanda paparan kunci yang terkait sweeper.
- Revoke.cash — Cara Mencabut Persetujuan Token — pemeriksaan dan pencabutan approval per jaringan.
- Phantom — Memindahkan dana ke dompet baru — dompet baru dan penanganan jaringan berbeda.
- Phantom — Dompet saya dikuras — tindakan pencegahan izin Solana dan EVM.
- Safe Docs — Konsep Akun Pintar — model pemilik dan ambang persetujuan.
- Safe Docs — Menghapus Pemilik — perubahan pemilik akun pintar yang terotorisasi.
- Bitcoin.org — Mengamankan Dompet Anda — prinsip pencadangan dan multisignature.
- Coinbase Help — Mengamankan Dompet Anda — implikasi frasa pemulihan yang disusupi.
- Terenval Wallet — Situs Resmi — referensi produk saja; tidak ada klaim jaminan pemulihan.
Metodologi Editorial dan Catatan Keselamatan
Ditinjau untuk publikasi pada 29 Oktober 2026. Panduan ini menyintesis perilaku keamanan dompet yang terdokumentasi secara publik, standar token terbuka, dan kerangka diagnostik editorial kami. Metode Batas Kepercayaan, daftar aset dan wewenang, buku catatan migrasi, dan model prioritas merupakan alat organisasi orisinal untuk menganalisis insiden; bukan sistem respons insiden yang disertifikasi pihak ketiga, tingkat keberhasilan pemulihan teramati, atau klaim telah melakukan pengujian penetrasi. Keenam studi kasus bersifat hipotetis. Antarmuka dompet, jaringan yang didukung, aturan biaya, dan cara pembatalan tanda tangan khusus protokol dapat berubah; verifikasi dokumentasi resmi terkini sebelum melakukan transaksi yang berdampak besar. Materi ini merupakan edukasi umum, bukan nasihat keamanan, hukum, atau keuangan yang dipersonalisasi. Tidak ada situs web, petugas dukungan, atau dompet yang dapat menjanjikan pemulihan universal atas aset yang sudah ditransfer oleh penyerang.