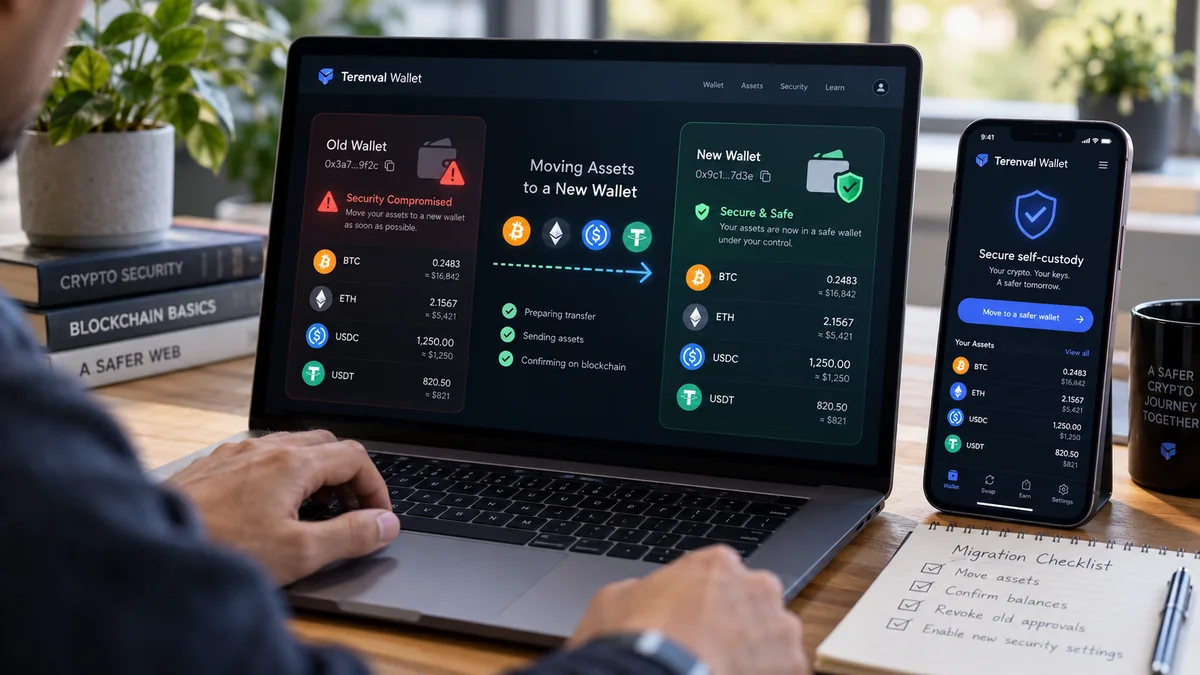
Si sospechas que tu billetera de criptomonedas está comprometida, utiliza un dispositivo seguro, crea una billetera con claves realmente nuevas, verifica sus direcciones de recepción y traslada los activos restantes que todavía controlas. No restaures la frase de recuperación expuesta en otra aplicación pensando que así tendrás una billetera nueva. Antes, determina si la amenaza consiste en el robo de la frase semilla, una autorización maliciosa para gastar tokens, un permiso firmado, un dispositivo comprometido o un firmante comprometido de una cuenta inteligente: la medida de contención correcta depende de los poderes que haya obtenido realmente el atacante.
Una vulneración de la billetera es especialmente peligrosa porque dos incidentes pueden parecer idénticos en una aplicación de cartera y, sin embargo, requerir respuestas opuestas. Una persona que haya robado tu clave privada puede firmar transferencias de monedas nativas y tokens sin autorización de una dApp. En cambio, un contrato inteligente malicioso autorizado para gastar puede transferir únicamente los activos incluidos en su permiso, sin conocer la clave. Trasladar tokens, revocar autorizaciones y cambiar la contraseña de una billetera resuelven aspectos distintos de estos problemas. Lo esencial no es realizar el mayor número posible de acciones, sino dejar de exponer nuevos fondos y proteger los activos de mayor valor que todavía puedan recuperarse.
Respuesta breve: Considera permanentemente insegura cualquier frase semilla o clave privada que haya quedado expuesta. En un dispositivo cuya seguridad esté comprobada o en una billetera física protegida de forma independiente, genera una frase de recuperación nueva y direcciones nuevas; haz una copia de seguridad sin conexión; inventaría los activos de cada red; comprueba el destino y los activos admitidos; y después transfiere los fondos recuperables mediante operaciones en cadena debidamente autorizadas. Traslada los tokens y NFT antes de enviar todo el saldo de la moneda nativa necesaria para pagar el gas, y actualiza las cuentas vinculadas, los registros ENS y los controles de los contratos inteligentes. Si únicamente se ha comprometido una autorización en cadena y la clave de firma sigue siendo segura, revoca cuanto antes el permiso concreto en la red correcta; aun así, cambiar las claves puede ser prudente si existen dudas. Si un bot de barrido (sweeper) está vaciando cada depósito destinado a pagar el gas, no sigas recargando la dirección comprometida: detente y busca asesoramiento fiable de respuesta a incidentes. Ninguna de estas medidas puede revertir un robo ya confirmado.
Nuestro enfoque editorial distingue entre prueba de control, origen de la autorización y dependencias de la migración. Una billetera comprometida no es simplemente un saldo que haya que vaciar: también puede contener un nombre ENS, un NFT que represente una posición DeFi, derechos de gobernanza, un papel en una cuenta multifirma, fondos en staking o una dirección a la que otras personas seguirán enviando pagos. El plan siguiente busca solucionar esas exposiciones menos visibles, además de trasladar las monedas que se pueden gastar.
Puntos clave
- Una cuenta nueva no es necesariamente una billetera nueva. Otra cuenta derivada de la misma frase de recuperación filtrada comparte la misma raíz de confianza comprometida. Genera claves verdaderamente independientes.
- Una autorización de gasto no equivale a la filtración de la semilla. Revocar el permiso de un gastador ERC-20 o de un operador NFT puede neutralizar una autorización limitada de un contrato, pero no detener a un ladrón que posee la clave privada.
- Desconectar un sitio web no revoca el acceso en cadena. Los permisos del navegador, las autorizaciones registradas en la cadena y las firmas fuera de ella son capas diferentes.
- Empieza por el entorno, no por el botón Enviar. Si un programa malicioso puede leer las claves o sustituir direcciones en el portapapeles, también podría comprometer la nueva billetera durante la migración.
- Registra los activos que realmente controlas. Revisa cada cadena, cuenta, NFT, posición de liquidez, saldo en staking, dominio y función de cuenta inteligente; ninguna pantalla de cartera es completa por sí sola.
- Las comisiones de red son una dependencia. Para mover tokens ERC-20 necesitas la moneda nativa de la red con la que pagar el gas; si envías primero todo el ETH o SOL, otros activos pueden quedar inmovilizados. Y enviar gas a una dirección vigilada por un sweeper puede terminar financiando al atacante.
- Una transferencia confirmada suele ser irreversible. Una transacción de prueba permite comprobar el destino, pero no vuelve segura la clave privada expuesta de la billetera de origen.
- Los permisos firmados pueden tener sus propios plazos y nonces. Una firma anterior puede seguir siendo utilizable antes de que aparezca una autorización en cadena; el procedimiento de invalidación depende del protocolo concreto.
- No supongas que la billetera nueva admite todos los activos. Bitcoin, las redes EVM, Solana, los NFT y las cuentas de contrato inteligente tienen formatos de dirección, interfaces y procedimientos de migración diferentes.
- Terminar implica redirigir los fondos futuros. Actualiza la resolución ENS, las listas de direcciones permitidas para retiros en exchanges, las direcciones guardadas, los enlaces de pago, las suscripciones y las funciones de recuperación que todavía apunten a la dirección antigua.
- Un sweeper activo obliga a cambiar el procedimiento. Los intentos normales de ingresar nuevas monedas nativas para pagar gas pueden fracasar; acude a profesionales con experiencia cuya identidad hayas verificado de forma independiente, no a supuestos recuperadores que te contacten sin solicitarlos.
- Terenval Wallet puede considerarse como billetera de autocustodia de destino cuando sus redes admitidas y funciones de recepción resulten adecuadas. No anula firmas comprometidas, no obliga a liberar activos en poder de un atacante ni garantiza recuperar fondos.
El método de límites de confianza de Terenval: identifica qué se ha comprometido realmente
La mayoría de las guías para rescatar billeteras empiezan indicando que se realice una transferencia. Consideramos que eso es empezar demasiado tarde. La primera decisión consiste en determinar qué límite de autorización ha fallado: el dispositivo, la clave, la conexión entre la billetera y el sitio web, el permiso de gasto de un contrato inteligente, una firma o una cuenta custodiada aparte. No son situaciones equivalentes. Este es nuestro método editorial de límites de confianza, no una función de la billetera ni una afirmación de que hayamos recuperado fondos en un experimento controlado.
| Situación observada | Autoridad posiblemente expuesta | Respuesta inicial | ¿Suele ser necesario migrar a una semilla nueva? |
|---|---|---|---|
| Frase de recuperación fotografiada, enviada por chat o introducida en un sitio sospechoso | La semilla controla las cuentas derivadas | Crear claves independientes en un dispositivo seguro y trasladar los activos restantes | Sí: presupón que las claves de firma derivadas están comprometidas |
| Una clave privada concreta exportada o pegada en una herramienta desconocida | Esa clave y esa cuenta | Sustituir la clave; comprobar la exposición de las demás claves y del dispositivo | Sí, para esa cuenta; el alcance puede ser menor que el de toda la semilla |
Transacción ERC-20 approve desconocida o límite de gasto malicioso |
Autorización de un gastador para un token y una cadena concretos | Verificar al gastador y revocar, o trasladar los tokens expuestos a claves independientes | No siempre, si se puede demostrar que las claves siguen siendo seguras |
setApprovalForAll de NFT concedido a un operador sospechoso |
Autoridad de transferencia sobre una colección, potencialmente amplia | Revocar al operador y evaluar el traslado de los NFT | No siempre, si las claves siguen siendo fiables |
permit, mensaje Permit2 u otra autorización de datos estructurados firmados |
Posible autorización fuera de cadena hasta su uso, vencimiento o invalidación | Identificar el dominio de firma, el nonce, la fecha límite y la cancelación específica del protocolo | Suele ser prudente si el alcance es incierto, pero rotar claves no invalida las firmas antiguas de direcciones anteriores |
| Billetera de navegador conectada a una dApp dudosa, sin autorizaciones ni firmas | Sesión del sitio web y visibilidad de la cuenta | Desconectar y revisar los registros y permisos | No solo por ese hecho |
| Dispositivo infectado, dirección modificada en el portapapeles o extensión falsa instalada | Dispositivo y posiblemente todas las claves usadas en él | Emplear un entorno seguro; rotar todas las claves potencialmente expuestas | A menudo sí, según las pruebas de exposición |
| Firmante de cuenta multifirma o inteligente comprometido | Función de firmante; fondos sujetos al umbral o a la lógica de recuperación de la cuenta | Revisar propietarios, umbrales, módulos y vías de recuperación | Depende del caso; puede ser posible sustituir un firmante |
| Contraseña o clave API de un exchange custodial robada | Cuenta del exchange y permisos de API, no necesariamente la semilla de autocustodia | Bloquear el acceso, revocar claves API, cambiar credenciales y contactar con el soporte oficial | No automáticamente para claves de autocustodia no relacionadas |
Nuestra regla de decisión: cuando se sabe que una clave está comprometida, limpiar permisos no sustituye la rotación de claves. Cuando la exposición se limita a una autorización concreta, no concluyas automáticamente que alguien conoce la frase mnemotécnica. Cuando se desconoce la integridad del dispositivo, considera que todavía está pendiente el requisito previo de crear una billetera nueva y segura.
Las indicaciones de MetaMask sobre cuentas comprometidas, las preguntas frecuentes de Revoke.cash y el estándar ERC-20 respaldan estas distinciones. Importan más que la marca de la billetera en la que aparece el saldo.
Los primeros 10 minutos: cómo contener el incidente sin provocar una segunda pérdida
Si sospechas que se está produciendo un robo, actúa con rapidez, pero evita improvisar operaciones irreversibles. El orden exacto puede cambiar si existe un sweeper activo o una explotación limitada a una autorización. Utiliza la siguiente secuencia para clasificar el incidente, no como una promesa de que actuar dentro de un plazo determinado evitará el robo.
- Deja de firmar y de compartir información. Cierra las páginas sospechosas y rechaza las solicitudes de frases semilla, acceso remoto, supuestas «validaciones de billetera» o comisiones de recuperación. No conectes una segunda billetera al mismo sitio sospechoso.
- Determina si el dispositivo actual es fiable. Las extensiones inesperadas, los cambios en direcciones copiadas, las herramientas de acceso remoto desconocidas o las contraseñas recientemente expuestas son motivos para utilizar otro dispositivo al crear la billetera nueva. Reinstalar una extensión en el mismo navegador comprometido no demuestra que sea seguro.
- Conserva un registro mínimo de pruebas públicas. Anota las direcciones públicas afectadas, la red, los TXID sospechosos, la hora, el dominio y las autorizaciones observables. Puedes documentar una estafa sin exportar claves privadas ni publicar una captura completa de tu cuenta en un exchange.
- Clasifica el límite de autorización. ¿Se filtró una frase mnemotécnica, se transfirió un token mediante
transferFrom, se firmaron datos estructurados sospechosos o se comprometió una sesión de inicio de sesión? Si no puedes determinarlo, adopta la hipótesis más prudente de una exposición mayor. - Prepara un destino seguro antes de volver a utilizar la cuenta comprometida. Usa un dispositivo fiable y una copia de seguridad de billetera generada de manera independiente. Confirma al menos una dirección de destino sin copiarla de un mensaje del atacante.
- Haz inventario del valor restante y de sus dependencias. Incluye tokens, NFT, monedas nativas para gas, saldos en staking, tokens representativos de posiciones DeFi, dominios ENS y funciones de cuentas inteligentes en todas las cadenas, no solo lo que aparece en la pantalla principal.
- Elige la vía de actuación correcta. Transferencia directa para una cuenta que aún controlas y no está siendo vaciada automáticamente; revocación para una autorización maliciosa limitada; intervención especializada si hay un sweeper activo, titularidad atrapada en un contrato o posiciones complejas de gran valor.
- Comprueba cada operación importante después de ejecutarla. Usa un explorador de la cadena correspondiente e inspecciona tanto la dirección de destino como los eventos de transferencia de tokens.
No introduzcas la frase de recuperación antigua en un desconocido «portal de rescate de emergencia». Una asistencia legítima debe explicar su modelo de amenaza y no necesita obtener tus secretos simplemente para ejecutar un análisis. Las recomendaciones de Ethereum.org sobre estafas y recuperación subrayan que las transacciones confirmadas no pueden revertirse sin más.
Paso 1: prepara un entorno seguro para la billetera de reemplazo
Una frase semilla nueva creada en un dispositivo infectado puede ser robada en el instante en que aparece. Por tanto, el entorno seguro es parte esencial de la seguridad de la billetera, no un detalle secundario. Si dispones de una billetera física verificada, generar y confirmar la nueva copia de seguridad directamente en el dispositivo puede reducir la exposición del material de recuperación a un ordenador de uso general. Un ordenador o teléfono independiente y de confianza también puede ser adecuado si no tienes una billetera física.
Antes de crear el destino, actualiza el software desde canales oficiales, elimina las extensiones de navegador no fiables y revisa la configuración de acceso remoto. Si hay motivos razonables para sospechar de malware o de control remoto, utiliza otro dispositivo cuya integridad puedas verificar; un análisis antivirus rápido, por sí solo, no demuestra que el sistema esté limpio. Comprueba la seguridad de cualquier identidad en la nube o inicio de sesión social asociado a la billetera: algunos productos basan el acceso en esas cuentas. No reutilices automáticamente un inicio de sesión comprometido en la nueva billetera.
Para la billetera nueva, utiliza el sitio web oficial del proveedor o una ficha verificada de la aplicación, no el primer anuncio de búsqueda ni un enlace recibido por mensaje directo. Un PIN o contraseña local robustos protegen el acceso a la aplicación, pero no sustituyen una semilla nueva si la anterior se filtró. Anota sin conexión el material de recuperación nuevo, en su orden correcto, y guárdalo de forma segura. Evita capturas de pantalla, notas compartidas en la nube y mensajes enviados a ti mismo. Antes de depositar un saldo considerable, verifica que puedes recuperar el acceso mediante el procedimiento seguro de comprobación de copia de seguridad admitido por el producto.
La guía de migración de MetaMask y las instrucciones de Trezor para crear una copia de seguridad nueva destacan la generación de copias de seguridad independientes. Restaurar en una billetera física una semilla que ya conoce un atacante no vuelve a hacer secreta esa semilla. Del mismo modo, crear la Cuenta 2 bajo la misma frase mnemotécnica comprometida no establece un nuevo límite de confianza.
Cuenta nueva, billetera nueva, clave importada y billetera física: ¿qué diferencia hay?
| Acción | ¿Crea una nueva raíz de confianza? | ¿Es adecuada si se ha filtrado la frase mnemotécnica? |
|---|---|---|
| Pulsar Añadir cuenta bajo la misma frase de recuperación | Generalmente no | No |
| Importar las mismas 12 o 24 palabras en otra billetera de software | No | No |
| Restaurar esa frase antigua en una billetera física | No | No |
| Generar de forma independiente una frase de recuperación completamente nueva | Sí | Sí, siempre que el entorno y la copia de seguridad sean seguros |
| Generar en el dispositivo una copia de seguridad independiente para una billetera física | Sí | Sí, si el dispositivo es auténtico y la copia de seguridad es fiable |
| Cambiar la contraseña o el PIN de la aplicación de billetera | No rota las claves | No |
| Cambiar un propietario de Safe o de una cuenta inteligente mediante una transacción de gobernanza autorizada | Cambia la autoridad del firmante designado | Potencialmente, para esa cuenta inteligente; exige auditar la configuración |
Criterio editorial: el error peligroso más fácil de cometer es confundir una interfaz nueva con una identidad nueva. El icono de la billetera, la instalación de una aplicación o la etiqueta de una cuenta no establecen el límite criptográfico. Ese límite lo constituye la semilla o la clave de firma independiente.
Paso 2: haz un inventario de todo lo que está en riesgo, incluso de los activos invisibles
Una lista exacta para la migración importa más que un botón rápido para «enviarlo todo». Utiliza las direcciones públicas en los exploradores de blockchain correspondientes y compáralas con la interfaz de la billetera. Un explorador puede confirmar las transacciones en cadena de una dirección, pero no conoce necesariamente todas las posiciones ocultas fuera de cadena ni los acuerdos de custodia. No pegues una frase semilla en ningún explorador. Para una dirección EVM, revisa las redes donde haya tenido actividad: direcciones 0x idénticas en distintas redes EVM pueden corresponder a saldos y autorizaciones diferentes. Para Bitcoin, examina las direcciones correctas de la billetera y los UTXO pertinentes; no supongas que una dirección visible representa todas las claves o cuentas.
Crea un registro privado de activos y autorizaciones con columnas para red, dirección pública, activo o posición, valor aproximado, posibilidad de transferirlo, gas necesario, compatibilidad del destino y dependencias externas. La siguiente tabla muestra una estructura sugerida; los importes son hipotéticos, no saldos reales ni cotizaciones de mercado.
| Activo de ejemplo | Dónde se encuentra realmente | Dependencia de la migración | Por qué podría no bastar con un envío normal de tokens |
|---|---|---|---|
| ETH en Ethereum | Cuenta EVM | ETH para gas | Debe quedar suficiente para las operaciones ERC-20 o NFT posteriores |
| USDC en Base | Contrato de tokens en Base | Gas nativo de Base y un destino compatible con Base | USDC en Ethereum representa un saldo de otra cadena |
| BTC | UTXO de Bitcoin | Comisión de la red Bitcoin y tipo de dirección correcto | Hay que revisar la selección de UTXO y la gestión del cambio |
| SOL y tokens de Solana | Cuentas y programas de Solana | SOL para transacciones y posibles operaciones con cuentas | Algunas posiciones o cuentas de tokens tienen restricciones |
| NFT ERC-721 | Contrato NFT | Gas y receptor compatible y seguro | Las interacciones con contratos o la custodia del marketplace pueden complicar la transferencia |
| Posición LP o de staking | Contrato del protocolo, comprobante o NFT | Autoridad para retirar/desbloquear, período de espera y, a veces, pago de deuda | El activo subyacente quizá no pueda transferirse todavía |
Nombre ENS .eth |
Contratos de registro, titularidad y resolución de ENS | Transferencia correcta del nombre y actualización de registros | La dirección de la nueva billetera no se convierte automáticamente en destino de resolución del nombre |
| Cuenta multifirma/inteligente | Configuración del contrato inteligente | Umbral, roles de propietario o módulo y firmantes legítimos | Los fondos no están controlados simplemente por la dirección ordinaria de un firmante |
Una página de cartera puede omitir activos o mostrar tokens basura diseñados para llevarte a sitios maliciosos. No interactúes con tokens inesperados ni enlaces para reclamar NFT solo porque aparecen en el inventario. Si una posición DeFi sirve de garantía para una deuda, un retiro o pago impulsivo puede generar riesgo de liquidación. Evalúa esa dependencia antes de actuar.
El registro de migración: una lista de control original y útil
Para cada elemento, registra cinco estados: identificado → destino verificado → transferencia o cambio de autoridad iniciado → confirmado independientemente → referencias futuras actualizadas. No des por terminado un elemento solo porque hayas pulsado Enviar. Por ejemplo, un nombre ENS puede haberse transferido y seguir resolviendo a la dirección antigua comprometida hasta que se comprueben los registros; una posición de liquidez puede haberse cerrado, pero quedar recompensas pendientes de reclamar por su titular anterior.
Este registro es una herramienta editorial de planificación. Se mantiene separado deliberadamente del saldo de cartera de la billetera, porque no todos los derechos importantes para la seguridad son tokens.
Paso 3: genera y verifica todas las direcciones de destino
No supongas que existe una única dirección universal para recibir criptomonedas. Las direcciones de Bitcoin, EVM y Solana siguen reglas diferentes, y cada producto admite distintas cadenas. En una billetera nueva, verifica el activo y la red exactos antes de realizar una transferencia importante. Para los tokens, comprueba la dirección del contrato con documentación primaria fiable en lugar de confiar solo en el símbolo.
Si utilizas un código QR, compara la dirección mostrada por la billetera receptora con la que aparece en la billetera emisora. Comprueba los primeros y últimos caracteres, pero no te limites a ellos ante ataques de envenenamiento de direcciones (address poisoning); siempre que sea viable, compara la dirección completa, preferiblemente en la pantalla fiable de una billetera física. Si el portapapeles sustituye la dirección por la de un atacante, detente y cambia a un entorno de confianza.
Para transferencias de alto valor, cuando el tiempo y las comisiones lo permitan, realiza una pequeña transferencia de prueba desde un origen fiable y verifica que la nueva billetera la reconoce. Sin embargo, durante un compromiso activo de la semilla, una prueba desde la billetera antigua puede consumir el escaso gas disponible o revelar al atacante el momento de la operación; tampoco demuestra que la clave antigua sea segura. Las prioridades dependen del contexto, no de una regla universal de «probar siempre primero».
No envíes un token por una cadena no admitida pensando que las direcciones 0x coincidentes hacen compatible cualquier destino. La diferencia relevante es entre controlar la clave de destino y tener compatibilidad con esa red y ese token concretos. Consulta Cómo elegir la red correcta al retirar criptomonedas de un exchange y Cómo recuperar criptomonedas enviadas a la red equivocada para conocer los problemas relacionados con errores de red.
Paso 4: traslada los activos recuperables en el orden adecuado
Cuando la clave comprometida todavía puede utilizarse, no hay un sweeper activo y el destino está asegurado de manera independiente, el procedimiento general de transferencia es sencillo: selecciona la red correcta, introduce la nueva dirección verificada, revisa la transacción y su comisión, firma únicamente la transferencia prevista y comprueba su estado final en el explorador de esa cadena. Repite el proceso con un plan adecuado para cada activo o posición.
El orden no es trivial. Las transferencias ERC-20, los movimientos de NFT y determinadas operaciones DeFi necesitan gas pagado con la moneda nativa de la misma red. Si transfieres todo el ETH de una dirección de Ethereum primero, es posible que ya no tengas gas para los demás activos ERC-20. En una situación operativa sin compromiso activo, suele ser razonable trasladar primero los tokens y NFT y dejar el saldo restante de la moneda nativa para el final. Las instrucciones de migración de MetaMask analizan expresamente este orden. Pero no ingreses monedas nativas en una dirección que un sweeper esté vaciando para «desbloquear» activos atrapados: podrías financiar al atacante.
Secuencia práctica de transferencia según el tipo de activo
| Clase de activo | Traslado habitual | Qué verificar antes de considerarlo terminado |
|---|---|---|
| ETH u otra moneda nativa EVM | Transacción nativa a la nueva dirección | Éxito de la transacción, destino, importe y cadena correcta |
| ERC-20 (USDT, USDC, etc.) | Transferencia de tokens desde la cuenta antigua | Evento Transfer satisfactorio para el contrato y destinatario correctos |
| NFT ERC-721/1155 | Transferencia de NFT compatible con el contrato estándar | Titularidad o saldo en el contrato NFT a nombre de la dirección nueva |
| BTC | Transacción Bitcoin que gasta los UTXO antiguos hacia la dirección nueva | Inclusión y confirmaciones, salidas previstas y gestión del cambio |
| SOL / tokens de Solana | Transferencia admitida en Solana | Cuenta receptora correcta, dirección del mint y resultado confirmado o finalizado según corresponda |
| Posición en staking o DeFi | Retiro específico del protocolo, transferencia de comprobante/NFT o cambio de rol de la cuenta | Titularidad subyacente, recompensas restantes, obligaciones de garantía y posición representativa |
| Nombre ENS | Transferir el rol de registrante o propietario cuando esté permitido y actualizar resolución y registros | Propiedad, control de registros y dirección a la que realmente resuelve el nombre |
| Función de administrador de contrato o rol multifirma | Rotación autorizada de propietarios o firmantes | Lista de propietarios, umbral, módulos y acceso de recuperación |
Una transacción puede mostrar Success aunque se haya usado un token o una dirección incorrectos. En redes compatibles con Ethereum, compara los eventos de transferencia de tokens en lugar de aceptar un indicador genérico de éxito para una transacción dirigida a un contrato. Por otra parte, una aplicación puede tardar en reflejar una transferencia verdaderamente confirmada. Las pruebas en cadena y los saldos de la interfaz son observaciones distintas.
¿Es necesario revocar las autorizaciones antiguas antes de transferir?
Si el problema es una autorización maliciosa de un gastador, pero no una clave de firma filtrada, la revocación puede ser la medida de contención dirigida más rápida. Si la clave está expuesta y ya tienes preparado un destino seguro, retirar los activos de la dirección en peligro puede ser más importante que pagar por una limpieza exhaustiva de permisos que no elimina la capacidad de firmar del atacante. No existe un orden universalmente correcto cuando un atacante está compitiendo activamente por la inclusión de transacciones.
Una vez trasladados los tokens a otra dirección protegida con claves independientes, las autorizaciones antiguas vinculadas al propietario anterior normalmente no acompañan a los tokens. Es una distinción útil, pero no garantiza que la nueva billetera no pueda sufrir ataques por futuras autorizaciones. Revisa todos los permisos que decidas conceder en el destino a partir de ese momento.
Cuándo basta con revocar autorizaciones y cuándo no
En los contratos ERC-20, el propietario puede autorizar a un gastador a utilizar transferFrom hasta el importe permitido. La especificación ERC-20 describe approve, allowance y transferFrom. Para los NFT, ERC-721 y ERC-1155 incluyen mecanismos de autorización de operadores. Un atacante puede aprovechar estos permisos sin conocer la frase de recuperación.
Ante un incidente limitado a una autorización, inspecciona los permisos de la dirección correcta en la cadena correcta utilizando un explorador de confianza o una interfaz consolidada para revisar autorizaciones, como la descrita en la guía oficial de Revoke.cash. Examina la dirección del gastador, el contrato del token, la cadena, el importe autorizado y la actividad reciente. Revocar suele significar establecer una autorización ERC-20 en cero o deshabilitar un operador NFT; requiere una transacción en cadena y una comisión de red. Comprueba que la revocación realmente se confirme. Desconectar un sitio web no revoca el permiso registrado en la blockchain.
Si una frase semilla o clave privada está comprometida, el atacante a menudo podrá firmar una nueva autorización o transferencia directa incluso después de revocar la anterior. En tal situación, las nuevas claves independientes constituyen el límite de seguridad. Las preguntas frecuentes de Revoke.cash señalan expresamente que revocar permisos no soluciona la filtración de una semilla ni recupera activos ya robados.
La complicación de los permisos firmados: autorizaciones que quizá todavía no puedes ver
Un permit de EIP-2612 es una firma fuera de cadena que puede autorizar un límite de gasto cuando se presenta al contrato del token. La firma contiene un nonce y una fecha límite, y puede no aparecer como una autorización tradicional ya emitida en la blockchain hasta que se utiliza. Uniswap Permit2 incorpora mecanismos distintos para transferencias basadas en autorizaciones y transferencias mediante firma, con nonces y vencimientos independientes. Por ello, una lista genérica de autorizaciones no constituye un inventario completo de todas las firmas que podrían resultar relevantes.
Si sospechas que firmaste datos estructurados maliciosos, revisa el protocolo exacto, el contrato verificador, el token, el gastador, el nonce, la fecha límite y la cadena. Algunos permisos pueden expirar o invalidarse mediante un procedimiento documentado; otros protocolos exigen medidas diferentes. No afirmes que existe un botón universal para «revocar todas las firmas». Mover los tokens a claves verdaderamente independientes puede separar esos activos de los permisos firmados vinculados al propietario anterior, pero no supongas que eso neutraliza una cuenta distinta o un rol en un contrato.
Para ampliar la información, consulta ¿Qué ocurre cuando desconectas tu billetera de una dApp? y ¿Qué significa «Firmar mensaje» en una billetera de criptomonedas?.
¿Qué hacer si un bot sweeper está vaciando la billetera?
Un sweeper activo es una de las excepciones más peligrosas a una migración que, de otro modo, sería sencilla. Un atacante que conoce una clave de firma puede vigilar la dirección y enviar transferencias rápidamente cuando recibe moneda nativa para pagar gas. Un usuario que deposita ETH para transferir USDC puede ver cómo desaparece el ETH antes de poder mover el USDC. Repetir el depósito no es una solución: puede provocar nuevas pérdidas sucesivas.
El patrón puede observarse comparando las transferencias públicas entrantes y salientes y sus horarios en un explorador de blockchain. Se trata de indicios de una posible automatización, no de una prueba definitiva sobre el código exacto ni el operador. Si la cuenta está siendo vaciada automáticamente, evita ingresar fondos a ciegas, hacer repetidas transacciones de prueba o confiar en un «bot de recuperación» ofrecido por mensajes en redes sociales. La guía de migración de MetaMask menciona respuestas especializadas, como la intervención de profesionales éticos de seguridad (white hats) previamente verificados y el envío privado de transacciones en casos adecuados, pero son técnicas avanzadas, dependen de la cadena y no garantizan resultados.
Nuestra recomendación: considera que un sweeper activo es un incidente especializado, no un mantenimiento ordinario de la billetera. Verifica de forma independiente a cualquier especialista por canales oficiales, determina qué información necesita y qué activos y comisiones están en juego, y nunca presupongas que entregar la semilla a un tercero desconocido es seguro. Incluso una intervención experimentada puede fallar si el atacante ya tiene prioridad o el activo está bloqueado.
No confundas un sweeper en EVM con un gastador ERC-20 que utiliza transferFrom: pueden producir pérdidas de aspecto similar, pero el segundo a veces puede detenerse con una revocación específica, mientras que el primero indica exposición continuada de la clave de firma.
Cómo trasladar Bitcoin después de comprometer una billetera
Bitcoin no utiliza autorizaciones ERC-20 al estilo de Ethereum. En su lugar, el software de la billetera construye transacciones que gastan salidas de transacciones no gastadas (UTXO). Si se compromete la clave o la semilla de la billetera jerárquica (HD) que controla esas salidas, un atacante puede intentar gastarlas. Cambiar la contraseña de una aplicación Bitcoin, crear otra dirección de recepción derivada de la misma semilla filtrada o desconectarse de un sitio web no revoca el poder de firma de esa clave.
Para una migración de Bitcoin más segura necesitas una nueva billetera Bitcoin independiente y direcciones que pueda recuperar de forma fiable. Verifica el destinatario en la pantalla fiable de la billetera, confirma la compatibilidad de la dirección y la red y revisa las salidas de cambio. Según la selección de monedas y la implementación de la billetera, parte del valor de los inputs puede regresar como cambio. Si ese cambio vuelve a un script controlado por las claves antiguas comprometidas, seguirá expuesto. Cuando la billetera ofrezca un flujo adecuado de envío total o selección manual de monedas (coin control), revisa cuidadosamente las salidas y comisiones propuestas antes de firmar. No supongas que una transferencia que gasta un único UTXO visible vacía todas las direcciones derivadas de una semilla comprometida.
La confirmación de una transacción Bitcoin no es instantánea; evita crear pagos independientes duplicados para «acelerar» una transferencia original si no entiendes cómo funcionan el aumento de comisión y la sustitución. Para conocer los fundamentos de UTXO y comisiones, lee ¿Qué es un UTXO de Bitcoin y cómo afecta a las comisiones?. La guía de seguridad de billeteras de Bitcoin.org recomienda copias de seguridad y una gestión sólida de las claves.
Cómo trasladar Ethereum, USDT y USDC entre redes EVM
Una misma semilla puede controlar una dirección activa en la red principal de Ethereum, Base, Arbitrum y otras redes EVM. La filtración de la misma clave privada subyacente puede poner en peligro esa dirección en todas las redes donde se utiliza. Sin embargo, los saldos, las autorizaciones de contratos y las condiciones de gas son específicos de cada cadena. Revocar una autorización en Ethereum no revoca automáticamente otra autorización distinta en Base.
En cada red, identifica la moneda nativa para pagar gas, la dirección real del contrato del token, el destino y cualquier dependencia de un puente o protocolo. No utilices un puente entre redes simplemente porque los fondos no aparecen en la pantalla principal de la billetera. El activo de origen quizá ya pertenezca de forma segura a una cuenta en otra cadena, y añadir un puente introduce nuevas superficies de autorización y ejecución durante el incidente. Los USDT y USDC emitidos en diferentes redes no son intercambiables solo porque compartan símbolo. Verifícalos como posiciones separadas.
Por ejemplo, una dirección EVM que tenga USDC en Base y ETH en Ethereum puede necesitar dos planes de transacción distintos. Pagar gas en Ethereum Mainnet no financia una transacción en Base, y un verificador de autorizaciones de Ethereum no cubre por sí solo Base. Si no es posible aportar gas de forma segura debido a un sweeper, detente y sigue la vía especializada de respuesta a incidentes en lugar de depositar repetidamente monedas nativas.
¿Qué ocurre con Solana, los NFT y las redes no compatibles?
Solana utiliza modelos de cuentas y programas distintos a los de Ethereum. Un token de Solana puede tener su propia cuenta de token y dirección mint, y ciertas posiciones de staking o de protocolos exigen instrucciones específicas. No pegues una frase de recuperación de Solana en una billetera exclusiva de EVM ni envíes tokens a una dirección solo porque un campo de texto la acepte. Confirma que la nueva billetera admite esa cadena y ese activo específicos. La guía de migración de Phantom insiste en crear acceso independiente a una billetera nueva, y su guía para billeteras comprometidas analiza permisos y activos no fiables.
Un token o NFT inesperado puede ser un señuelo: su nombre o metadatos pueden enlazar a una página falsa para reclamar recompensas o «canjear» activos. Por lo general, no necesitas interactuar con un activo sospechoso para proteger los saldos legítimos. Los tokens intransferibles, los activos congelados, las representaciones obtenidas mediante puentes o las posiciones bloqueadas por protocolos quizá no dispongan de una función Enviar normal. Documéntalos y utiliza solo protocolos oficiales o asesoramiento independiente y fiable cuando la transferencia sea técnicamente imposible.
Una billetera de contrato inteligente puede requerir rotar firmantes, no solo transferir tokens
Una cuenta Safe u otra billetera de contrato inteligente no equivale a una cuenta de titularidad externa (EOA). La cuenta de contrato puede conservar la misma dirección en cadena mientras se cambian propietarios, umbrales, módulos o guardianes de recuperación. La documentación de Safe explica las funciones de propietario y umbral, y la referencia de removeOwner muestra que quitar un propietario requiere una transacción Safe debidamente autorizada.
Si solo está comprometido un firmante y queda un umbral suficiente de firmantes no afectados, una operación legítima para cambiar propietarios puede ser más segura y económica que deshacer una tesorería compleja. Sin embargo, si un grupo de firmantes comprometidos puede alcanzar el umbral, el atacante puede conservar el control mientras investigas. Audita todos los propietarios, módulos, mecanismos de control, automatizaciones, delegados y vías de recuperación; no supongas que sustituir un único firmante visible acaba con la amenaza. Una EOA comprometida con funciones de administración de contratos también puede controlar parámetros de estrategias DeFi, colecciones NFT o registros de dominio aunque casi no posea criptomonedas.
El diseño de las cuentas inteligentes varía mucho. Esta guía no puede establecer un procedimiento de emergencia universal para todas las implementaciones multifirma, billeteras con passkeys o abstracción de cuentas. Sigue el mecanismo de recuperación verificado de la cuenta concreta y evita contratos de «restablecimiento de propietario» no comprobados.
No olvides ENS, las funciones en dApps y los pagos entrantes futuros
Después de trasladar los activos, todavía puede haber valor futuro dirigido a la dirección antigua. Una dirección comprometida impresa en una factura, incluida en la lista de retiros permitidos de un exchange, guardada por un amigo o configurada como destino ENS puede continuar recibiendo depósitos. El atacante podría capturar fondos mucho después de que consideres cerrado el incidente.
Revisa enlaces públicos de pago, facturas comerciales, contactos guardados, libretas de direcciones, ajustes de retiros periódicos, cuentas receptoras de protocolos, regalías de NFT y perfiles de marketplaces. En ENS, distingue entre la titularidad del nombre y la dirección a la que resuelve. Transferir un nombre ENS y actualizar un registro de resolución son comprobaciones independientes; mover el ETH de la billetera no actualiza automáticamente el enrutamiento de un nombre .eth. Comprueba el titular del registro y los registros pertinentes del resolvedor con herramientas oficiales de ENS antes de anunciar la dirección nueva.
Informa a los contactos externos mediante un canal autenticado de manera independiente; un estafador que controle una cuenta antigua de correo electrónico o redes sociales podría hacerse pasar por ti y comunicar una dirección falsa de reemplazo. Para una organización, considera emitir un aviso firmado con una identidad de confianza no comprometida y verificarlo por un canal alternativo. Elimina la dirección antigua de los sistemas de distribución de pagos futuros solo después de comprobar que la nueva funciona.
Modelo de costes y prioridades de recuperación: ¿qué conviene trasladar primero?
Nuestro modelo editorial de prioridades compara riesgo de robo, capacidad de transferir, dificultades operativas de la transacción y dependencias de otras acciones. Es una herramienta de decisión, no una predicción de la probabilidad de recuperación. Un saldo de 500 USD puede justificar distintas decisiones según esté disponible para transferir, bloqueado en un protocolo o vigilado por un sweeper.
| Factor de prioridad | Ejemplo con pocas dificultades | Ejemplo de alto riesgo o dificultad | Consecuencia para la decisión |
|---|---|---|---|
| Exposición de la clave de firma | Solo una autorización; la clave probablemente es segura | Frase de recuperación publicada | La rotación de claves pasa a ser urgente |
| Transferibilidad | Token nativo de libre transferencia | Garantía en staking con plazo de desbloqueo | Documentar el riesgo de salir del protocolo antes de actuar |
| Dependencia de comisiones | Ya hay gas y la cuenta no está siendo vaciada | Todo gas entrante se roba inmediatamente | Evitar recargas repetidas; solicitar intervención especializada |
| Valor e irreversibilidad | Pequeño saldo de prueba reemplazable | NFT con titularidad única o clave de dominio | Verificar con más cuidado el destinatario y los cambios de roles |
| Ingresos futuros | Dirección personal usada una sola vez | Dirección pública de pagos con depósitos periódicos | Redirigir las referencias antiguas como parte de la finalización |
| Complejidad de cuenta | EOA sencilla | Multifirma, módulos y recuperación de cuenta inteligente | Auditar la red de autorizaciones, no solo los saldos |
Un experimento mental útil: supongamos que una dirección EVM comprometida todavía muestra 1000 USD en tokens y que sacarlos requiere una pequeña cantidad de moneda nativa para gas. Sin sweeper, una transferencia verificada de tokens puede ser sencilla. Con un sweeper activo, cada depósito de gas puede ser robado antes de transferir el token, convirtiendo un coste aparentemente pequeño en pérdidas repetidas. La variable decisiva no es el precio que muestra el token, sino quién controla actualmente la ejecución. No existe un umbral universal de comisiones ni una estrategia de salvamento garantizada.
Seis incidentes hipotéticos y las decisiones más seguras en cada caso
Los casos siguientes son ilustrativos; no corresponden a usuarios reales, recuperaciones auditadas ni estadísticas de resultados medidas. Muestran cómo el método de límites de confianza modifica las decisiones.
Caso 1: una frase de recuperación introducida en un formulario de soporte falso
Un usuario escribe doce palabras en una página que afirma «sincronizar» una billetera. Todavía no aparece ninguna transacción no autorizada. La frase ya está expuesta, independientemente del saldo actual. El usuario prepara un dispositivo seguro, crea claves independientes nuevas, inventaría las cuentas derivadas de la frase antigua en varias cadenas y traslada los activos que todavía puede controlar. Revocar un único gastador no constituiría un plan de seguridad suficiente. Los pagos futuros se redirigen fuera de las direcciones antiguas.
Caso 2: una autorización de USDC sospechosa después de visitar una dApp
Un usuario detecta un gastador desconocido con una autorización ERC-20 elevada, pero no hay indicios de filtración de la semilla ni de vulneración del dispositivo. Inspecciona el contrato USDC exacto y al gastador en la cadena correcta y revoca el permiso con una herramienta conocida. Comprueba el resultado en cadena e investiga posibles permisos firmados. Migrar a claves independientes puede seguir siendo sensato, pero el problema observado no demuestra automáticamente que todas las claves privadas hayan sido robadas.
Caso 3: el ETH desaparece segundos después de cada pequeña recarga
Una billetera pierde repetidamente el ETH depositado, mientras que su saldo ERC-20 parece intacto. El patrón sugiere que un atacante podría firmar desde la cuenta, quizá utilizando un sistema de barrido automático. Más recargas supondrían nuevas pérdidas potenciales. El titular deja de ingresar fondos y busca asistencia especializada verificada para los activos recuperables. Un contrato desconocido de «rescate de gas» publicitado mediante un mensaje directo no es una alternativa aceptable.
Caso 4: Bitcoin transferido, pero queda una pequeña salida de cambio en una dirección antigua
Una persona envía el saldo aparente de su billetera a claves nuevas, pero una comprobación posterior en un explorador muestra una salida no gastada asociada con un script antiguo. La selección de monedas o la gestión del cambio de la billetera no funcionó como esperaba. Revisa todos los UTXO y las salidas de transacciones pertinentes en vez de declarar terminada la migración basándose solo en el saldo de cartera. No comparte la semilla antigua con un servicio en línea de «recuperación de UTXO».
Caso 5: se transfirió un nombre ENS, pero todavía resuelve a la dirección atacada
El propietario ya ha trasladado el ETH y el registro .eth, pero sus amigos siguen utilizando el nombre para enviar tokens. Si no se actualizan los registros del resolvedor correspondientes, los pagos pueden continuar llegando a la billetera comprometida. El propietario verifica la titularidad, la autoridad para editar los registros, la resolución real del nombre y la nueva dirección antes de anunciar que la migración ha terminado.
Caso 6: un firmante de un Safe empresarial está comprometido
Una empresa utiliza un Safe con varios propietarios y un umbral que los propietarios no afectados todavía pueden alcanzar. En vez de transferir a ciegas todas las posiciones, los propietarios que siguen siendo fiables revisan la configuración de seguridad del Safe y autorizan una rotación de propietarios si está disponible. Auditan los módulos y cualquier otro privilegio que conservase la EOA comprometida. Si los atacantes controlan suficientes firmantes para alcanzar el umbral, la respuesta cambia considerablemente.
Estos escenarios ponen de relieve un principio recurrente: la migración solo termina cuando el atacante ya no puede gastar los activos restantes, influir en funciones sensibles ni capturar futuros fondos entrantes. Un estado de transferencia en verde es una prueba necesaria para un activo, no una demostración sobre todo el incidente de seguridad.
Cómo comprobar que la nueva billetera es segura después de la migración
Después de cada transferencia o cambio de rol, revisa el registro público independiente cuando exista. Para un token, comprueba el contrato y el destinatario; para un NFT, el propietario real; para Bitcoin, las salidas y confirmaciones; para Safe, la lista de propietarios y el umbral; para ENS, el resolvedor y el registrante. Concilia el registro de activos y autorizaciones con la billetera nueva y evalúa después los riesgos residuales de las direcciones antiguas.
La nueva copia de seguridad debe ser distinta de la antigua, guardarse de forma segura y poder recuperarse independientemente mediante el procedimiento fiable de la billetera. Confirma que también has protegido el dispositivo, el navegador, el correo electrónico, los inicios de sesión sociales y los factores de autenticación. Si junto con las claves se han comprometido otras credenciales, restablécelas desde un entorno seguro y revoca las sesiones activas o claves API indebidas. No vuelvas a conectar la billetera nueva a la dApp sospechosa ni concedas de nuevo las mismas autorizaciones ilimitadas como parte de una prueba.
Haz una última revisión de los flujos de ingresos futuros: direcciones de retiro guardadas en exchanges, registros de pagos de comercios, resolución de nombres ENS, instrucciones de depósito y otras personas que todavía puedan pagarte. Si un activo no pudo recuperarse, documenta el motivo. Que ese activo no aparezca en la billetera nueva no significa que se haya migrado de forma segura.
Errores frecuentes que pueden provocar una segunda pérdida de la billetera
- Reutilizar la semilla expuesta en un dispositivo nuevo. Un hardware nuevo no puede ocultar un secreto que el atacante ya conoce.
- Crear otra cuenta bajo la misma semilla. Una dirección distinta no implica un secreto independiente.
- Introducir palabras de recuperación en un «analizador» o formulario de rescate. Los exploradores y registros de autorizaciones necesitan direcciones públicas, no material secreto.
- Enviar a una dirección no verificada. El malware del portapapeles y el envenenamiento de direcciones pueden desviar transferencias de emergencia.
- Trasladar la moneda nativa para gas antes de los tokens. Eso puede impedir las transferencias normales de tokens desde la cuenta de origen.
- Añadir gas repetidamente a una cuenta que está siendo vaciada. Cada recarga puede financiar al atacante.
- Considerar una autorización equivalente a la filtración de la semilla, o viceversa. Clasificar mal el incidente hace perder tiempo y dinero en comisiones.
- Ignorar permisos fuera de cadena y funciones permanentes en contratos. Un saldo visible de cero no elimina todas las autoridades.
- Suponer que todos los activos están en Ethereum. Una semilla puede utilizarse en varias redes con saldos y autorizaciones separados.
- Dar por transferido todo porque la aplicación muestra cero. Pueden quedar posiciones ocultas, recompensas, NFT, UTXO y permisos de cuentas inteligentes.
- Usar un bot de recuperación desconocido o compartir la semilla con un extraño. La supuesta solución puede ser otra estafa.
- Seguir recibiendo pagos en la dirección antigua. El incidente puede repetirse a través de fondos entrantes futuros.
El papel de Terenval Wallet en una migración segura
Quien abandone unas claves comprometidas puede considerar Terenval Wallet como una opción de billetera de autocustodia nueva. Las preguntas relevantes son si el producto admite la red y el activo, cómo genera las claves nuevas y sus copias de seguridad, y si el dispositivo y el proceso de recuperación del usuario son fiables. Utiliza únicamente un punto de acceso oficial de Terenval; comprueba la dirección de recepción mostrada y la red blockchain antes de enviar fondos.
Terenval no adquiere la capacidad de recuperar criptomonedas robadas simplemente porque alguien instale la aplicación. No puede invalidar una clave privada filtrada en otro lugar, cancelar una transacción finalizada en la blockchain, modificar los registros de un exchange externo ni prometer que cualquier NFT, posición DeFi o función de una cuenta inteligente pueda trasladarse desde la misma interfaz. La función útil de la billetera consiste en ayudar al usuario a controlar claves de firma nuevas y no comprometidas y activos compatibles de ahí en adelante.
Nuestra posición editorial es clara: elige primero la seguridad criptográfica del destino y después la interfaz. La autocustodia reduce la dependencia de un custodio externo, pero también deja en manos del usuario la protección de claves y la confirmación correcta de las transacciones. Nuestras guías relacionadas sobre recuperación de billeteras y rutas de derivación y fundamentos de las billeteras de criptomonedas explican por qué una semilla, una dirección y los registros de activos de una blockchain son conceptos diferentes.
Preguntas frecuentes
1. ¿Puedo recuperar una billetera hackeada cambiando su contraseña?
Por lo general, no, si han robado una clave privada o la frase semilla. La contraseña o el PIN protegen principalmente la interfaz local o el almacenamiento cifrado de la billetera. Cualquiera que tenga las claves de firma antiguas puede seguir utilizándolas desde otro lugar. Genera nuevas claves independientes y traslada los activos restantes si existen motivos creíbles para creer que las claves se han expuesto.
2. ¿Crear una segunda cuenta en la misma billetera protege mis criptomonedas?
No, si esa cuenta deriva de la misma frase de recuperación comprometida. Una dirección independiente no siempre implica un secreto independiente. Es necesaria una nueva semilla raíz o una clave de firma realmente separada.
3. ¿Debo trasladar inmediatamente mis criptomonedas si revelé accidentalmente mi frase semilla?
Considérala expuesta. Prepara cuanto antes un destino seguro y traslada los fondos que todavía controles, teniendo en cuenta las necesidades de gas y el posible barrido automático activo. No esperes a ver un robo en un explorador para considerar comprometido el secreto.
4. ¿Es más seguro restaurar la frase semilla antigua en una billetera física?
No. El aislamiento del hardware no puede deshacer la divulgación anterior de una frase. En su lugar, crea una copia de seguridad de billetera completamente nueva con secretos nuevos y sigue las instrucciones oficiales de configuración y recuperación del fabricante.
5. ¿Qué pasa si solo conecté mi billetera a un sitio web sospechoso?
La conexión por sí sola no demuestra que se hayan robado las claves. Desconecta el sitio, revisa si realmente aprobaste transacciones, firmaste datos estructurados o expusiste material secreto, y evalúa los permisos de la billetera y la aplicación. Las autorizaciones en cadena sobreviven a la desconexión.
6. ¿Revocar autorizaciones de tokens puede detener a quien ha hackeado una billetera?
Puede detener a un atacante que dependa de la autorización del gastador revocada, siempre que la revocación se confirme antes de la explotación. No puede volver privada una clave de firma expuesta ni impedir que quien la robó firme nuevas transacciones.
7. ¿Puede un atacante robar ETH utilizando solo una autorización ERC-20?
Una autorización ERC-20 estándar se aplica al contrato del token autorizado, no al ETH nativo en sí. Otros contratos, firmas o claves de firma comprometidas pueden generar riesgos diferentes. Analiza la transacción y el contrato reales en lugar de extrapolar a partir de una sola autorización.
8. ¿Desconectarse de una dApp elimina todos los permisos?
No. Normalmente modifica el acceso a la sesión o a la cuenta. Las autorizaciones ERC-20, los permisos de operadores NFT y determinadas autorizaciones firmadas tienen su propio ciclo de vida en cadena o definido por el protocolo.
9. ¿Pueden seguir vigentes los permisos firmados de Permit2 después de desconectar una billetera?
Sí, dependiendo del módulo de Permit2 utilizado, el vencimiento, el nonce y de si la firma se ha utilizado o invalidado. Desconectar el navegador no equivale a cancelar criptográficamente la autorización. Revisa la firma concreta con la documentación del protocolo.
10. ¿Debo trasladar primero los tokens o el ETH?
En una cuenta EVM que no esté siendo vaciada automáticamente, los tokens y NFT suelen necesitar gas nativo para transferirse, por lo que mover primero todo el ETH puede dejarlos inmovilizados. Si hay un sweeper activo, recargar la cuenta o enviar transacciones públicas sin una estrategia adecuada puede provocar pérdidas adicionales. Las condiciones del incidente determinan la secuencia.
11. ¿Por qué desaparece mi ETH en cuanto envío gas a la dirección antigua?
Es posible que un atacante controle la clave de firma y utilice un sweeper. Deja de enviar gas repetidamente, documenta el patrón en cadena y considera solicitar ayuda especializada previamente verificada. Una revocación ordinaria de autorizaciones de tokens no resuelve este problema.
12. ¿Puedo vencer a un bot sweeper pagando más gas?
No de forma fiable. El atacante puede vigilar la misma dirección y reaccionar; algunas redes y configuraciones permiten métodos de envío especializados, pero requieren condiciones estrictas y no ofrecen garantías. No sigas arriesgando fondos para gas con transacciones públicas improvisadas.
13. ¿Trasladar USDC en Ethereum también traslada el USDC de Base?
No. Los saldos de Ethereum y Base son posiciones diferentes en sus respectivas cadenas, aunque se use la misma dirección EVM. Verifica y planifica las transferencias en cada red por separado.
14. ¿Puedo enviar Bitcoin a una nueva dirección de Ethereum?
No mediante una transferencia ordinaria de Bitcoin nativo. Utiliza un destino compatible con Bitcoin y verifica su procedimiento de recepción admitido. Durante un incidente, evita puentes aleatorios o contratos de tokens envueltos salvo que comprendas totalmente el procedimiento.
15. ¿Mis NFT se trasladan automáticamente cuando transfiero ETH?
No. Los NFT generalmente requieren su propia transferencia autorizada o retiro específico del protocolo. Algunas posiciones se representan mediante NFT; otras están restringidas o bloqueadas. Comprueba después la titularidad de manera independiente.
16. ¿Qué ocurre con los tokens en staking o bloqueados cuando la billetera está comprometida?
Siguen sujetos al contrato y a las autorizaciones de su protocolo. Puede existir un período de desbloqueo, una solicitud de salida, una deuda o un tiempo de espera. Cambiar de aplicación de billetera no modifica automáticamente la propiedad ni libera la posición.
17. ¿Un dominio ENS queda protegido automáticamente al trasladar mi saldo de Ethereum?
No. Es necesario revisar por separado la titularidad del nombre ENS, los registros del resolvedor y la cuenta a la que resuelve. Actualiza los registros pertinentes para que los pagos entrantes no sigan dirigidos a la dirección comprometida.
18. ¿Las autorizaciones de tokens de la dirección antigua pasan a la billetera nueva?
Generalmente no, porque las autorizaciones están asociadas al propietario original y a los contratos del token y de la cadena. La nueva dirección segura empieza con su propio estado de permisos; no vuelvas a crear allí autorizaciones ilimitadas peligrosas.
19. ¿Puedo cambiar un firmante en lugar de trasladar todos los activos de una multifirma?
A veces. Safe u otra cuenta inteligente puede permitir cambios autorizados de propietarios o del umbral. La respuesta depende del umbral, los módulos, los guardianes y de si un grupo comprometido de firmantes todavía puede autorizar operaciones.
20. ¿Qué ocurre si mi billetera muestra saldo cero, pero un explorador muestra activos?
Comprueba la cadena, el contrato del token, la cuenta y la dirección correctos, y determina si se trata de una posición DeFi en vez de un token líquido. Un problema de visualización no demuestra que las criptomonedas hayan abandonado la dirección en la blockchain.
21. ¿Una transacción de prueba garantiza que toda la migración es segura?
No. Puede verificar un destino concreto y una ruta de red, pero no garantiza que la billetera de origen siga siendo segura ni que se hayan trasladado los demás tokens y redes. Considérala una prueba más, no una garantía.
22. ¿Puede un proveedor de billeteras revertir transferencias robadas?
No por el mero hecho de proporcionar la interfaz de billetera. Las transferencias confirmadas en blockchains sin permisos suelen ser irreversibles. Algunos servicios custodiales, emisores de tokens o procesos policiales y judiciales pueden ofrecer soluciones limitadas en circunstancias concretas, pero no existe una reversión universal.
23. ¿Debo transferir airdrops o tokens desconocidos junto con los activos legítimos?
Por lo general, evita interactuar con tokens sospechosos. Sus metadatos o sitios enlazados pueden formar parte de un ataque de phishing. Verifica independientemente su legitimidad y posibilidad de transferencia antes de realizar cualquier transacción.
24. ¿Puedo volver a utilizar el mismo dispositivo comprometido una vez terminada la migración?
Solo después de restablecer su integridad de forma fiable. Si existen indicios creíbles de malware, no confíes en las claves nuevas generadas allí simplemente porque se hayan trasladado los activos antiguos. Protege dispositivos, perfiles de navegador, cuentas y copias de seguridad como pasos independientes.
25. ¿Es segura una billetera nueva si utilizo mi antiguo inicio de sesión de Google o Apple?
No automáticamente. Algunos diseños de billetera vinculan el acceso a una identidad externa o configuración de copias de seguridad. Si esa cuenta está comprometida, reutilizarla podría mantener el problema de acceso. Comprueba la arquitectura de la billetera concreta y crea credenciales independientes cuando corresponda.
26. ¿Debo publicar mi dirección y los hashes de transacción cuando pido ayuda?
Las direcciones públicas y los TXID generalmente no son secretos, pero publicarlos vincula tu actividad con una solicitud de ayuda identificable y puede revelar más información de la prevista. Comparte solo lo necesario, oculta los datos privados y nunca reveles palabras de recuperación ni claves privadas.
27. ¿Puede Terenval Wallet rescatar criptomonedas de una semilla comprometida?
Puede servir como destino para activos admitidos si el usuario crea y protege de forma independiente claves nuevas, pero no puede revertir un robo ni anular un secreto filtrado. Comprueba la red, el token y la dirección de recepción admitidos antes de trasladar activos.
28. ¿Cómo sé que la migración ha terminado realmente?
Verifica independientemente que se trasladaron los saldos y roles de propiedad previstos, que la nueva copia de seguridad está protegida, que has documentado las exposiciones restantes de la cuenta antigua y que ENS, las direcciones de pago, las listas de retiros permitidos de exchanges y otros ingresos futuros ya no apuntan a la dirección comprometida. La finalización es un estado de seguridad, no simplemente un cero en la aplicación antigua.
Lista de comprobación final: antes de dejar de utilizar la billetera comprometida
- [ ] Determiné si la amenaza fue una clave filtrada, una autorización, una firma, un dispositivo, un inicio de sesión custodial o una función en un contrato.
- [ ] Preparé un entorno fiable y generé de forma independiente nuevas claves de firma cuando fue necesario.
- [ ] Hice una copia de seguridad y verifiqué la billetera de reemplazo siguiendo su procedimiento seguro oficial.
- [ ] Inventarié las cadenas, monedas nativas, tokens, NFT, posiciones LP o en staking, dominios y funciones de autoridad pertinentes.
- [ ] Verifiqué por un canal independiente la compatibilidad de redes y las direcciones de recepción de destino.
- [ ] Consideré las necesidades de gas sin financiar repetidamente una cuenta que podría estar vigilada por un sweeper.
- [ ] Confirmé cada transferencia, cambio de posición contractual o rotación de firmantes en su red correcta.
- [ ] Revisé las autorizaciones, permisos firmados y conexiones de las billeteras antigua y nueva cuando correspondía.
- [ ] Actualicé ENS y otros registros de nombres y pagos, listas de direcciones permitidas para retiros y direcciones de cobro recurrente.
- [ ] Protegí los dispositivos, cuentas, credenciales y métodos de recuperación vinculados.
- [ ] Conservé únicamente las pruebas mínimas del incidente; no compartí ni subí datos secretos de recuperación.
- [ ] Marqué la semilla antigua y todas las cuentas de firma derivadas como no fiables y dejé de utilizarlas para recibir depósitos o mantener fondos a largo plazo.
Fuentes y referencias técnicas
- MetaMask — Cómo migrar tus activos a una billetera nueva — creación de semillas independientes, inventario de activos, orden del gas y advertencias sobre sweepers.
- MetaMask — Me han hackeado o estafado — clasificación de incidentes de seguridad y principios de migración.
- Ethereum.org — Ayuda y denuncias sobre estafas — respuesta ante estafas, irreversibilidad de transacciones y prevención de fraudes de recuperación.
- Trezor — Trasladar criptomonedas a una billetera con una copia de seguridad nueva — precauciones para sustituir el dispositivo y la copia de seguridad.
- Trezor — Migrar desde otra billetera — por qué una copia nueva generada en hardware difiere de importar una anterior.
- ERC-20 — Estándar de tokens —
approve,allowanceytransferFrom. - ERC-721 — Estándar de tokens no fungibles — propiedad de NFT y permisos de operadores.
- ERC-1155 — Estándar multitoken — permisos de operadores para varios tokens.
- ERC-2612 — Extensión de permisos firmados — autorizaciones firmadas, nonces y fechas límite.
- Uniswap Developers — Introducción a Permit2 — autorizaciones permanentes y transferencias mediante firma.
- Revoke.cash — Preguntas frecuentes — límites de la revocación e indicios de filtración de claves asociados a sweepers.
- Revoke.cash — Cómo revocar autorizaciones de tokens — revisión y revocación de autorizaciones por cadena.
- Phantom — Trasladar fondos a una nueva billetera — nueva billetera y gestión de distintas redes.
- Phantom — Han vaciado mi billetera — precauciones sobre permisos de Solana y EVM.
- Safe Docs — Conceptos de cuentas inteligentes — modelo de propietarios y umbrales.
- Safe Docs — Eliminar un propietario — cambios autorizados de propietarios de cuentas inteligentes.
- Bitcoin.org — Protege tu billetera — principios de copias de seguridad y multifirma.
- Coinbase Help — Protege tu billetera — consecuencias de la filtración de frases de recuperación.
- Terenval Wallet — Sitio web oficial — referencia al producto únicamente; no implica recuperación garantizada.
Metodología editorial y notas de seguridad
Revisado para su publicación el 29 de octubre de 2026. Esta guía sintetiza el funcionamiento de seguridad de las billeteras documentado públicamente, estándares abiertos de tokens y nuestros marcos editoriales de diagnóstico. El método de límites de confianza, el registro de activos y autorizaciones, el registro de migración y el modelo de prioridades son herramientas originales para organizar el razonamiento sobre incidentes; no son sistemas de respuesta certificados por terceros, tasas de recuperación observadas ni afirmaciones de pruebas de penetración realizadas. Los seis casos son hipotéticos. Las interfaces de billeteras, las cadenas admitidas, las reglas sobre comisiones y los métodos de cancelación de firmas específicos de los protocolos cambian; consulta la documentación oficial vigente antes de ejecutar transacciones de consecuencias importantes. El contenido es educativo y no constituye asesoramiento individualizado en materia de seguridad, derecho o finanzas. Ningún sitio web, agente de soporte ni billetera puede prometer la recuperación universal de activos ya transferidos por un atacante.