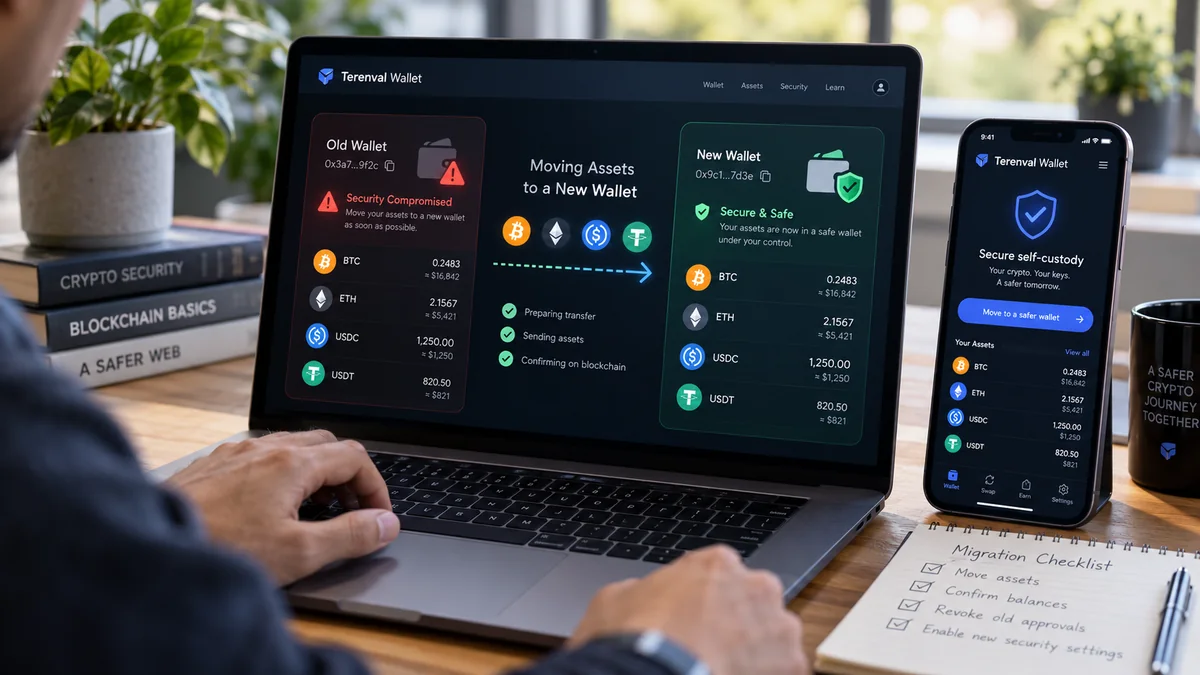
Wenn Ihre Krypto-Wallet möglicherweise kompromittiert wurde, sichern Sie zunächst ein vertrauenswürdiges, nicht infiziertes Gerät, erstellen Sie eine Wallet mit tatsächlich neuen Schlüsseln, überprüfen Sie deren Empfangsadressen und übertragen Sie die verbliebenen Vermögenswerte, über die Sie noch verfügen können. Importieren Sie nicht einfach die offengelegte Wiederherstellungsphrase in eine andere App und betrachten Sie das als neue Wallet. Klären Sie aber zuerst, ob die Gefahr von einer gestohlenen Seed-Phrase, einer bösartigen Token-Freigabe, einer signierten Genehmigung, einem kompromittierten Gerät oder einem kompromittierten Unterzeichner eines Smart Accounts ausgeht: Die richtige Schutzmaßnahme hängt davon ab, welche Befugnisse der Angreifer tatsächlich erlangt hat.
Ein Wallet-Angriff ist besonders gefährlich, weil zwei Vorfälle in einer Portfolio-App gleich aussehen können, aber entgegengesetzte Reaktionen erfordern. Wer Ihren privaten Schlüssel gestohlen hat, kann Überweisungen nativer Coins und Token ohne Genehmigung einer dApp signieren. Ein bösartiger, durch einen Smart Contract autorisierter Spender kann dagegen möglicherweise nur die von einer Freigabe erfassten Werte übertragen, ohne den Schlüssel zu kennen. Das Übertragen von Token, das Widerrufen von Berechtigungen und das Ändern des Wallet-Passworts lösen jeweils unterschiedliche Teile dieser Probleme. Entscheidend ist nicht, möglichst viele Aktionen auszuführen, sondern weitere Einzahlungen vor Gefahren zu schützen und zugleich die wertvollsten noch rettbaren Vermögenswerte zu sichern.
Kurzantwort: Behandeln Sie eine offengelegte Seed-Phrase oder einen privaten Schlüssel dauerhaft als nicht mehr vertrauenswürdig. Erzeugen Sie auf einem nachweislich sauberen Gerät oder einer unabhängig abgesicherten Hardware-Wallet eine neue Wiederherstellungsphrase und neue Adressen. Sichern Sie diese offline, erfassen Sie die Vermögenswerte auf allen Netzwerken, überprüfen Sie das Ziel sowie die unterstützten Assets und übertragen Sie dann die noch verfügbaren Werte durch korrekt autorisierte On-Chain-Transaktionen. Übertragen Sie Token und NFTs, bevor Sie sämtliche nativen Coins für Gas-Gebühren versenden, und aktualisieren Sie verknüpfte Konten, ENS-Einträge und Smart-Contract-Berechtigungen. Ist lediglich eine On-Chain-Freigabe kompromittiert, während der Signierschlüssel sicher geblieben ist, widerrufen Sie die konkrete Berechtigung im richtigen Netzwerk; bei verbleibender Unsicherheit kann ein Schlüsselwechsel dennoch sinnvoll sein. Wenn ein automatisierter Sweeper-Bot jede Gas-Einzahlung abzieht, zahlen Sie nicht wiederholt auf die kompromittierte Adresse ein. Holen Sie stattdessen seriöse Unterstützung bei der Reaktion auf Sicherheitsvorfälle ein. Bereits bestätigte Diebstähle lassen sich durch keine dieser Maßnahmen rückgängig machen.
Unser redaktioneller Ansatz trennt den Nachweis der Kontrolle, die Quelle der Berechtigung und die Abhängigkeiten bei der Migration. Eine kompromittierte Wallet ist nicht einfach nur ein Guthaben, das geleert werden muss: Sie kann auch einen ENS-Namen, ein NFT als Nachweis einer DeFi-Position, Governance-Rechte, eine Multisig-Rolle, gestakte Vermögenswerte oder eine Adresse enthalten, an die andere weiterhin Geld senden. Der folgende Plan soll sowohl diese weniger sichtbaren Risiken schließen als auch übertragbare Coins sichern.
Das Wichtigste auf einen Blick
- Ein neues Konto ist nicht unbedingt eine neue Wallet. Ein weiteres Konto, das aus derselben offengelegten Wiederherstellungsphrase abgeleitet wird, nutzt dieselbe kompromittierte Vertrauensgrundlage. Erzeugen Sie stattdessen wirklich unabhängige Schlüssel.
- Eine Freigabe ist nicht dasselbe wie eine geleakte Seed-Phrase. Der Widerruf einer Berechtigung für einen ERC-20-Spender oder NFT-Operator kann eine begrenzte Smart-Contract-Autorisierung beseitigen; er stoppt keinen Dieb, der den privaten Schlüssel besitzt.
- Das Trennen einer Website-Verbindung widerruft keine On-Chain-Berechtigung. Browserberechtigungen, On-Chain-Allowances und Off-Chain-Signaturen sind getrennte Ebenen.
- Beginnen Sie bei der technischen Umgebung, nicht bei „Senden“. Schadsoftware, die Schlüssel auslesen oder Zwischenablage-Adressen austauschen kann, könnte auch die neue Wallet während der Migration kompromittieren.
- Erfassen Sie sämtliche Vermögenswerte, die Sie tatsächlich kontrollieren. Prüfen Sie jedes Netzwerk, Konto, NFT, jede Liquiditätsposition, jedes Staking-Guthaben, jede Domain und jede Smart-Account-Rolle; eine einzelne Portfolio-Ansicht ist nie vollständig.
- Netzwerkgebühren sind eine Voraussetzung. ERC-20-Token benötigen den nativen Gas-Token des jeweiligen Netzwerks. Wer zuerst sämtliches ETH oder SOL versendet, kann andere Assets zurücklassen; die Finanzierung einer von einem Sweeper kontrollierten Adresse kann dagegen dem Angreifer zugutekommen.
- Bestätigte Überweisungen sind im Allgemeinen unumkehrbar. Eine Testtransaktion überprüft ein Ziel, macht einen offengelegten privaten Schlüssel aber nicht wieder sicher.
- Signierte Permits haben eigene Fristen und Nonces. Eine frühere Signatur kann nutzbar sein, bevor eine On-Chain-Freigabe sichtbar wird. Die korrekte Ungültigmachung hängt vom jeweiligen Protokoll ab.
- Gehen Sie nicht davon aus, dass die neue Wallet jedes Asset unterstützt. Bitcoin, EVM-Netzwerke, Solana, NFTs und Smart-Contract-Konten unterscheiden sich bei Adressen, Benutzeroberflächen und Migrationsverfahren.
- Abgeschlossen ist die Migration erst, wenn auch künftige Zahlungen umgeleitet werden. Aktualisieren Sie ENS-Auflösung, Auszahlungs-Whitelists von Börsen, gespeicherte Adressen, Zahlungslinks, Abonnements und Wiederherstellungsrollen, die noch auf die alte Adresse verweisen.
- Ein aktiver Sweeper verändert das Vorgehen. Gewöhnliche Einzahlungen nativer Gas-Token können scheitern. Nutzen Sie erfahrene, unabhängig überprüfte Hilfe statt unaufgeforderter „Recovery-Agenten“.
- Terenval Wallet kommt als selbstverwahrtes Ziel infrage, sofern die unterstützten Netzwerke und Empfangsfunktionen passen. Die Wallet macht kompromittierte Signaturen nicht rückgängig, erzwingt keine Freigabe von Angreifern kontrollierter Vermögenswerte und garantiert keine Wiederherstellung von Geldern.
Die Terenval-Methode der Vertrauensgrenzen: Was wurde tatsächlich kompromittiert?
Die meisten Ratgeber zur Rettung einer Wallet beginnen mit einer Übertragungsanweisung. Aus unserer Sicht ist das bereits einen Schritt zu spät. Zuerst muss geklärt werden, welche Berechtigungs- und Vertrauensgrenze verletzt wurde: das Gerät, der Schlüssel, die Verbindung zwischen Wallet und Website, eine Smart-Contract-Allowance, eine Signatur oder ein separates verwahrtes Konto. Diese Fälle sind nicht austauschbar. Wir bezeichnen unseren redaktionellen Ansatz als Methode der Vertrauensgrenzen (Trust-Boundary Method). Er ist weder eine Wallet-Funktion noch die Behauptung, dass wir Gelder in einem kontrollierten Experiment wiederhergestellt hätten.
| Beobachtete Situation | Möglicherweise offengelegte Befugnis | Erste Reaktion | Sind neue Seed-Schlüssel normalerweise notwendig? |
|---|---|---|---|
| Wiederherstellungswörter fotografiert, im Chat verschickt oder auf verdächtiger Website eingegeben | Seed-Phrase kontrolliert abgeleitete Konten | Unabhängige Schlüssel auf sauberem Gerät erzeugen und verbliebene Assets übertragen | Ja: abgeleitete Signierschlüssel als kompromittiert betrachten |
| Einzelner privater Schlüssel exportiert oder in unbekanntes Tool eingefügt | Dieser konkrete Schlüssel und das zugehörige Konto | Schlüssel ersetzen; andere Schlüssel und Geräteexposition prüfen | Ja, für dieses Konto; das Ausmaß kann geringer sein als bei einem Seed-Leak |
Unbekannte ERC-20-approve-Transaktion oder bösartige Ausgabenfreigabe |
Spender-Allowance für ein bestimmtes Token/Netzwerk | Spender überprüfen und Freigabe widerrufen oder betroffene Token an unabhängige Schlüssel senden | Nicht immer, wenn die Schlüssel nachweislich sicher sind |
NFT-setApprovalForAll für verdächtigen Operator erteilt |
Möglicherweise weitreichendes Übertragungsrecht für eine NFT-Kollektion | Operator-Freigabe widerrufen und NFT-Umzug prüfen | Nicht immer, wenn die Schlüssel vertrauenswürdig bleiben |
permit, Permit2-Nachricht oder andere typisierte Daten signiert |
Mögliche Off-Chain-Autorisierung bis zur Nutzung, zum Ablauf oder zur Ungültigmachung | Signatur-Domain, Nonce, Frist und protokollspezifische Aufhebung ermitteln | Bei unklarem Umfang häufig sinnvoll, aber Schlüsselwechsel entwertet alte Signaturen für alte Adressen nicht |
| Browser-Wallet mit fragwürdiger dApp verbunden, ohne Freigabe oder Signatur | Website-Sitzung und Kontosichtbarkeit | Verbindung trennen, Verlauf und Berechtigungen prüfen | Nicht allein aufgrund dieser Tatsache |
| Gerät infiziert, Zwischenablage-Adresse verändert, gefälschte Erweiterung installiert | Gerät und möglicherweise alle dort verwendeten Schlüssel | Vertrauenswürdige, saubere Umgebung verwenden; potenziell offengelegte Schlüssel austauschen | Häufig ja, abhängig von den Anzeichen |
| Multisig- oder Smart-Account-Unterzeichner kompromittiert | Unterzeichnerrolle; Gelder werden durch Schwellenwert- oder Wiederherstellungsregeln kontrolliert | Eigentümer, Schwellenwerte, Module und Wiederherstellungswege prüfen | Einzelfallabhängig; der Austausch eines Unterzeichners kann genügen |
| Passwort oder API-Schlüssel einer verwahrenden Börse gestohlen | Börsenkonto/API-Rechte, nicht zwingend der Seed einer selbstverwahrten Wallet | Zugang sperren, API-Schlüssel widerrufen, Zugangsdaten ändern und offiziellen Support einschalten | Nicht automatisch für unabhängige selbstverwahrte Schlüssel |
Unsere Entscheidungsregel: Ist ein Schlüssel nachweislich kompromittiert, ersetzt die Bereinigung von Berechtigungen keinen Schlüsselwechsel. Ist lediglich eine bestimmte Allowance betroffen, folgt daraus nicht automatisch, dass jemand die Seed-Phrase kennt. Bei unklarer Gerätesicherheit bleibt die Fähigkeit, eine sichere neue Wallet zu erzeugen, eine noch ungeklärte Voraussetzung – und kein bereits erledigter Schritt.
Die MetaMask-Hinweise zu kompromittierten Konten, die FAQ von Revoke.cash und der ERC-20-Standard stützen diese Unterscheidungen. Sie sind wichtiger als die Marke der Wallet, die den Kontostand anzeigt.
Die ersten zehn Minuten: Schäden begrenzen, ohne einen zweiten Verlust zu verursachen
Wenn Sie laufenden Diebstahl vermuten, handeln Sie zeitnah, aber vermeiden Sie unumkehrbare Improvisationen. Bei einem aktiven Sweeper oder einem eng begrenzten Missbrauch von Freigaben kann eine andere Reihenfolge erforderlich sein. Betrachten Sie die folgenden Schritte als Rahmen für die Ersteinschätzung, nicht als Zusage, dass Schnelligkeit allein Diebstahl verhindert.
- Keine weiteren Signaturen und keine Weitergabe von Informationen. Schließen Sie verdächtige Seiten und lehnen Sie Forderungen nach einer Seed-Phrase, Fernzugriff, rätselhafter „Wallet-Validierung“ oder Wiederherstellungsgebühren ab. Verbinden Sie keine zweite Wallet mit derselben verdächtigen Website.
- Prüfen Sie, ob Ihr aktuelles Gerät vertrauenswürdig ist. Unbekannte Erweiterungen, manipulierte Zwischenablage-Adressen, fremde Fernwartungsprogramme oder offengelegte Passwörter sprechen dafür, für die neue Wallet ein anderes Gerät zu verwenden. Dieselbe Erweiterung in einem bereits kompromittierten Browser neu zu installieren, beweist keine Sicherheit.
- Sichern Sie ein Mindestmaß an öffentlichen Beweisen. Notieren Sie betroffene öffentliche Adressen, Netzwerke, verdächtige TXIDs, Zeitpunkte, Domains und erkennbare Freigaben. Exportieren Sie keine privaten Schlüssel und veröffentlichen Sie keine vollständigen Screenshots Ihres Börsenkontos.
- Ordnen Sie den Vorfall einer Vertrauensgrenze zu. Wurde eine Mnemonik offengelegt, ein Token durch
transferFromübertragen, eine verdächtige Typed-Data-Signatur geleistet oder nur eine Sitzung kompromittiert? Lässt sich das nicht einordnen, gehen Sie vorsichtshalber von einem größeren Ausmaß aus. - Bereiten Sie ein sauberes Ziel vor, bevor Sie das kompromittierte Konto erneut verwenden. Nutzen Sie ein vertrauenswürdiges Gerät und eine unabhängig erzeugte Wallet-Sicherung. Überprüfen Sie mindestens eine Zieladresse unabhängig von Nachrichten des Angreifers.
- Erfassen Sie verbliebene Werte und Abhängigkeiten. Berücksichtigen Sie Token, NFTs, natives Gas-Guthaben, gestakte Werte, DeFi-Quittungstoken, ENS-Domains und Smart-Account-Rollen auf sämtlichen Netzwerken, nicht nur die Startansicht.
- Wählen Sie den passenden Handlungsweg. Direkte Übertragung bei einem noch kontrollierten Konto ohne Sweeper; Widerruf bei einer eng begrenzten bösartigen Freigabe; spezialisierte Unterstützung bei aktivem Sweeper, festhängenden Vertragsrechten oder komplexen Positionen mit hohem Wert.
- Überprüfen Sie jeden wichtigen Schritt. Nutzen Sie einen Explorer für die tatsächlich verwendete Blockchain und kontrollieren Sie sowohl das Ziel als auch die Token-Transfer-Ereignisse.
Geben Sie die alte Wiederherstellungsphrase niemals in ein unbekanntes „Notfall-Rettungsportal“ ein. Seriöse Sicherheitsunterstützung sollte das Bedrohungsmodell erläutern und nicht allein für einen Scan Ihre Geheimnisse verlangen. Die Hinweise von Ethereum.org zu Betrug und Wiederherstellung betonen, dass bestätigte Transaktionen nicht einfach rückgängig gemacht werden können.
Schritt 1: Eine sichere Umgebung für die Ersatz-Wallet schaffen
Eine neue Seed-Phrase auf einem infizierten Gerät kann bereits beim Erzeugen gestohlen werden. Die sichere Umgebung gehört deshalb zum Wallet-Schutz selbst und ist kein Nebenaspekt. Wenn eine überprüfte Hardware-Wallet vorhanden ist, kann die Erzeugung und Bestätigung einer neuen Sicherung direkt auf dem Gerät das Risiko verringern, Wiederherstellungsdaten einem gewöhnlichen Computer auszusetzen. Ohne Hardware-Wallet kann auch ein vertrauenswürdiger, separater Computer oder ein Smartphone geeignet sein.
Aktualisieren Sie Software vor dem Einrichten des Ziels über offizielle Quellen, entfernen Sie nicht vertrauenswürdige Browsererweiterungen und prüfen Sie Einstellungen für Fernzugriff. Besteht begründeter Verdacht auf Schadsoftware oder Fernsteuerung, verwenden Sie ein anderes Gerät, dessen Integrität Sie feststellen können; ein kurzer Virenscan beweist allein keine Sauberkeit. Überprüfen Sie auch die Sicherheit verknüpfter Cloud- oder Social-Login-Konten – manche Wallet-Produkte leiten den Zugang daraus ab. Verwenden Sie nicht automatisch eine kompromittierte Anmeldung für die neue Wallet.
Nutzen Sie für die neue Wallet die offizielle Website des Anbieters oder einen verifizierten App-Store-Eintrag, nicht den ersten gesponserten Suchtreffer oder einen Link aus einer Direktnachricht. Eine starke lokale PIN oder ein Passwort schützen den App-Zugriff, ersetzen aber keinen neuen Seed, wenn der alte offengelegt wurde. Schreiben Sie die neuen Wiederherstellungsdaten in der richtigen Reihenfolge offline auf und verwahren Sie sie sicher. Vermeiden Sie Screenshots, geteilte Cloud-Notizen und Nachrichten an sich selbst. Prüfen Sie mit dem vom Produkt vorgesehenen sicheren Sicherungsverfahren, ob sich der Zugang wiederherstellen lässt, bevor Sie ein größeres Guthaben übertragen.
Sowohl die MetaMask-Anleitung zur Wallet-Migration als auch die Trezor-Anleitung für eine neue Sicherung betonen, dass die neue Sicherung unabhängig erzeugt werden muss. Eine Hardware-Wallet, auf der ein dem Angreifer bereits bekannter Seed wiederhergestellt wird, macht diesen Seed nicht wieder geheim. Auch „Konto 2“ unter derselben kompromittierten Mnemonik stellt keine neue Vertrauensgrenze her.
Neues Konto, neue Wallet, importierter Schlüssel oder Hardware-Wallet: Wo liegt der Unterschied?
| Aktion | Neue Vertrauensgrundlage? | Geeignete Reaktion auf eine offengelegte Mnemonik? |
|---|---|---|
| Unter derselben Wiederherstellungsphrase auf Konto hinzufügen klicken | Normalerweise nein | Nein |
| Alte 12/24 Wörter in eine andere Software-Wallet importieren | Nein | Nein |
| Alte Phrase auf einer Hardware-Wallet wiederherstellen | Nein | Nein |
| Unabhängig eine vollständig neue Wiederherstellungsphrase erzeugen | Ja | Ja, wenn Umgebung und Sicherung geschützt sind |
| Auf dem Gerät eine unabhängige Hardware-Wallet-Sicherung erzeugen | Ja | Ja, wenn Gerät und Sicherung echt und vertrauenswürdig sind |
| App-Passwort oder PIN ändern | Kein Schlüsselwechsel | Nein |
| Safe-/Smart-Account-Eigentümer durch autorisierte Governance-Transaktion ändern | Ändert die festgelegte Unterzeichnerbefugnis | Möglicherweise für diesen Smart Account; Konfiguration muss überprüft werden |
Redaktionelle Einschätzung: Der gefährlichste einfache Fehler besteht darin, eine neue Benutzeroberfläche für eine neue Identität zu halten. Wallet-Symbol, App-Installation und Kontoname sind keine kryptografische Sicherheitsgrenze. Das sind der Seed oder der unabhängige Signierschlüssel.
Schritt 2: Alle gefährdeten Werte erfassen – auch unsichtbare
Eine genaue Migrationsliste ist wichtiger als eine schnelle Schaltfläche „Alles senden“. Prüfen Sie öffentliche Adressen in passenden Blockchain-Explorern und vergleichen Sie die Ergebnisse mit der Wallet-Anzeige. Ein Explorer kann On-Chain-Transaktionen einer Adresse bestätigen, kennt aber nicht alle verborgenen Off-Chain-Positionen oder Verwahrverhältnisse. Geben Sie niemals eine Seed-Phrase in einen Explorer ein. Prüfen Sie bei einer EVM-Adresse sämtliche genutzten Netzwerke; identische 0x-Adressen können dort unterschiedliche Guthaben und Allowances besitzen. Kontrollieren Sie bei Bitcoin die betreffenden Wallet-Adressen und UTXOs und gehen Sie nicht davon aus, dass eine angezeigte Adresse alle Schlüssel oder Konten repräsentiert.
Erstellen Sie privat ein Verzeichnis der Vermögenswerte und Berechtigungen mit Spalten für Netzwerk, öffentliche Adresse, Asset oder Position, ungefähren Wert, Übertragbarkeit, erforderliches Gas, Kompatibilität des Ziels und externe Abhängigkeiten. Die folgende Struktur dient als Beispiel; die Beträge sind hypothetisch und keine Live-Bestände oder Marktkurse.
| Beispielbestand | Wo er tatsächlich liegt | Abhängigkeit bei der Migration | Warum normales Senden eines Tokens möglicherweise nicht genügt |
|---|---|---|---|
| ETH auf Ethereum | EVM-Konto | ETH für Gas | Für spätere ERC-20- oder NFT-Transaktionen muss genügend ETH bleiben |
| USDC auf Base | Token-Contract auf Base | Natives Gas auf Base und Base-kompatibles Ziel | USDC auf Ethereum ist ein Guthaben auf einer anderen Blockchain |
| BTC | Bitcoin-UTXOs | Bitcoin-Netzwerkgebühr und korrekter Adresstyp | UTXO-Auswahl und Wechselgeld müssen geprüft werden |
| SOL und Solana-Token | Solana-Konten und -Programme | SOL für Transaktionen und mögliche Kontoaktionen | Manche Positionen oder Tokenkonten haben Einschränkungen |
| ERC-721-NFT | NFT-Contract | Gas und sicherer kompatibler Empfänger | Vertragsinteraktionen oder Verwahrung durch Marktplätze können die Übertragung erschweren |
| LP- oder Staking-Position | Protokollvertrag, Quittungstoken oder NFT | Abhebungs-/Unstaking-Berechtigung, Wartefrist und gegebenenfalls Schuldentilgung | Der zugrunde liegende Vermögenswert ist möglicherweise derzeit nicht übertragbar |
ENS-Name mit .eth |
ENS-Registrierung, Eigentums- und Resolver-Contracts | Korrekte Namensübertragung und Aktualisierung der Einträge | Eine neue Wallet-Adresse wird nicht automatisch zum neuen Auflösungsziel des Namens |
| Multisig/Smart Account | Smart-Contract-Konfiguration | Schwellenwert, Eigentümer-/Modulrollen und legitime Unterzeichner | Gelder werden nicht allein durch die gewöhnliche Adresse eines Unterzeichners kontrolliert |
Eine Portfolio-Seite kann Werte übersehen oder Spam-Token anzeigen, die zu bösartigen Websites locken sollen. Interagieren Sie nicht mit unerwarteten Token oder NFT-Claim-Links, nur weil sie in der Bestandsaufnahme auftauchen. Dient eine DeFi-Position als Sicherheit für Schulden, kann eine überstürzte Abhebung oder Rückzahlung das Liquidationsrisiko erhöhen. Bewerten Sie diese Abhängigkeit vor dem Handeln.
Das Migrationsprotokoll: eine hilfreiche eigene Checkliste
Halten Sie für jeden Posten fünf Zustände fest: identifiziert → Ziel überprüft → Übertragung oder Berechtigungsänderung eingeleitet → unabhängig bestätigt → künftige Verweise aktualisiert. Ein Posten ist nicht erledigt, nur weil Sie auf „Senden“ geklickt haben. Ein ENS-Name kann beispielsweise übertragen sein, aber weiterhin auf die alte kompromittierte Adresse verweisen, bis seine Einträge geprüft wurden. Eine Liquiditätsposition kann geschlossen sein, während Belohnungen weiterhin dem alten Eigentümer zustehen.
Dieses Protokoll ist eine redaktionelle Planungshilfe und bewusst unabhängig von der Portfolio-Anzeige einer Wallet. Nicht alle sicherheitsrelevanten Rechte sind Token.
Schritt 3: Jede Zieladresse erzeugen und überprüfen
Gehen Sie nicht von einer einzigen universellen Empfangsadresse für Kryptowährungen aus. Bitcoin-, EVM- und Solana-Adressen folgen unterschiedlichen Regeln; Wallet-Produkte unterstützen unterschiedliche Blockchains. Prüfen Sie bei der neuen Wallet vor jeder größeren Übertragung den genauen Vermögenswert und das Netzwerk. Kontrollieren Sie bei Token die Contract-Adresse anhand zuverlässiger Primärquellen und nicht allein anhand des Tickers.
Wenn Sie einen QR-Code verwenden, vergleichen Sie die in der empfangenden Wallet angezeigte Adresse mit jener, die in der sendenden Wallet eingetragen wurde. Prüfen Sie Anfang und Ende der Adresse, verlassen Sie sich bei möglichen Address-Poisoning-Angriffen aber nicht ausschließlich auf diese Zeichen. Vergleichen Sie nach Möglichkeit die komplette Adresse, vorzugsweise auf dem vertrauenswürdigen Display eines Hardware-Geräts. Ersetzt die Zwischenablage eine Adresse durch eine Angreiferadresse, brechen Sie ab und wechseln Sie zu einer vertrauenswürdigen Umgebung.
Bei hochwertigen Überweisungen können Sie, sofern Zeit und Gebühren es zulassen, eine kleine Testüberweisung aus einer vertrauenswürdigen Quelle durchführen und prüfen, ob die neue Wallet sie korrekt erkennt. Bei einer aktuell kompromittierten Seed-Phrase kann ein Test von der alten Wallet jedoch knappe Gas-Reserven verbrauchen oder dem Angreifer Ihre Vorgehensweise verraten; er beweist nicht, dass der alte Schlüssel sicher ist. Sicherheitsprioritäten hängen vom konkreten Vorfall ab – „immer zuerst testen“ ist keine universelle Regel.
Senden Sie keine Token über eine nicht unterstützte Blockchain in der Annahme, übereinstimmende 0x-Adressen machten jedes Ziel kompatibel. Entscheidend ist der Unterschied zwischen Kontrolle über den Zielschlüssel und Unterstützung des konkreten Netzwerks und Tokens. Weitere Informationen zu Netzwerkfehlern finden Sie in Wie wählt man das richtige Netzwerk für eine Auszahlung von einer Kryptobörse? und Wie lassen sich über das falsche Netzwerk gesendete Kryptowährungen wiederherstellen?.
Schritt 4: Wiederherstellbare Vermögenswerte in der richtigen Reihenfolge übertragen
Ist der kompromittierte Schlüssel noch nutzbar, kein Sweeper aktiv und die Ziel-Wallet unabhängig abgesichert, ist die allgemeine Vorgehensweise einfach: das richtige Netzwerk wählen, die bestätigte neue Adresse eingeben, Transaktion und Gebühr prüfen, nur die beabsichtigte Überweisung signieren und den endgültigen Status im Explorer kontrollieren. Wiederholen Sie das für jeden Vermögenswert beziehungsweise jede Position mit einem passenden Plan.
Die Reihenfolge ist dabei entscheidend. ERC-20-Überweisungen, NFT-Transfers und bestimmte DeFi-Aktionen benötigen den nativen Gas-Token desselben Netzwerks. Wenn Sie sämtliches ETH zuerst von einer Ethereum-Adresse versenden, reicht das Gas eventuell nicht mehr für verbliebene ERC-20-Token. Ohne aktive Abschöpfung ist es deshalb oft sinnvoll, zuerst Token und NFTs zu übertragen und zuletzt das restliche native Guthaben. Die Migrationsanleitung von MetaMask behandelt diese Reihenfolge ausdrücklich. Zahlen Sie jedoch keine zusätzlichen nativen Token auf eine aktiv überwachte und leergeräumte Adresse ein, um dort festsitzende Assets „freizuschalten“: Davon könnte der Angreifer profitieren.
Praktische Reihenfolge nach Asset-Typ
| Asset-Klasse | Typische Übertragung | Prüfung vor dem Abschluss |
|---|---|---|
| ETH oder nativer EVM-Coin | Native Transaktion an neue Adresse | Erfolgreiche Transaktion, Ziel, Betrag und korrektes Netzwerk |
| ERC-20 (USDT, USDC usw.) | Token-Übertragung vom alten Konto | Erfolgreiches Token-Transfer-Ereignis mit richtigem Contract und Empfänger |
| ERC-721-/ERC-1155-NFT | Standardkonformer, mit dem Contract kompatibler NFT-Transfer | Eigentum beziehungsweise Guthaben am NFT-Contract unter neuer Adresse |
| BTC | Bitcoin-Transaktion, die alte UTXOs an die neue Adresse ausgibt | Aufnahme in Blöcke/Bestätigungen, beabsichtigte Outputs und Umgang mit Wechselgeld |
| SOL/Solana-Token | Unterstützte Transaktion auf Solana | Korrektes Empfängerkonto, Mint und angemessen bestätigtes beziehungsweise finalisiertes Ergebnis |
| Staking- oder DeFi-Position | Protokollspezifische Abhebung, Übertragung eines Quittungstokens/NFT oder Änderung der Kontorolle | Eigentum an Basiswerten, Restbelohnungen, Sicherheitenverpflichtungen und Quittungsposition |
| ENS-Name | Registranten-/Eigentümerrolle übertragen, soweit unterstützt, und Resolver/Einträge aktualisieren | Eigentum, Berechtigung zur Änderung von Einträgen und tatsächlich aufgelöste Wallet-Adresse |
| Smart-Contract-Admin- oder Multisig-Rolle | Autorisierter Wechsel von Eigentümern/Signierberechtigungen | Eigentümerliste, Schwellenwert, Module und Wiederherstellungszugänge |
Eine Transaktion kann „Success“ anzeigen, obwohl das falsche Token oder die falsche Adresse verwendet wurde. Vergleichen Sie auf Ethereum-kompatiblen Netzwerken Token-Transfer-Ereignisse, statt bei einer an einen Contract gerichteten Transaktion allein einer allgemeinen Erfolgsmeldung zu vertrauen. Umgekehrt kann eine App bei der Anzeige einer tatsächlich bestätigten Transaktion hinterherhinken. On-Chain-Nachweise und angezeigte App-Guthaben sind unterschiedliche Beobachtungen.
Müssen alte Freigaben vor dem Versenden widerrufen werden?
Wenn ein bösartiger Spender autorisiert wurde, aber der Signierschlüssel nicht offengelegt ist, kann der Widerruf die schnellste gezielte Schutzmaßnahme sein. Ist der Signierschlüssel dagegen kompromittiert und ein sicheres Ziel vorbereitet, kann das Entfernen der Werte von der gefährdeten Adresse wichtiger sein als eine umfassende Bereinigung, die dem Angreifer seine Signierbefugnis nicht nimmt. Es gibt keine für alle Fälle richtige Reihenfolge, wenn der Angreifer aktiv um die Aufnahme von Transaktionen konkurriert.
Nach der Übertragung auf eine andere, unabhängig abgesicherte Adresse folgen alte Freigaben, die an den bisherigen Eigentümer gebunden sind, den Token im Allgemeinen nicht. Das ist ein wichtiger Unterschied, jedoch keine Garantie, dass die neue Wallet nicht durch neue Freigaben gefährdet werden kann. Prüfen Sie künftig jede Berechtigung, die Sie am Ziel neu erteilen.
Wann der Widerruf von Freigaben genügt – und wann nicht
Bei ERC-20-Contracts kann der Eigentümer einen Spender dazu berechtigen, mit transferFrom Token bis zur Höhe einer Allowance zu transferieren. Die ERC-20-Spezifikation beschreibt approve, allowance und transferFrom. Für NFTs enthalten ERC-721 und ERC-1155 Mechanismen zur Freigabe von Operatoren. Angreifer können diese Berechtigungen missbrauchen, ohne die Wiederherstellungsphrase zu kennen.
Bei einem auf bestimmte Freigaben beschränkten Vorfall prüfen Sie die Allowances der richtigen Adresse auf dem richtigen Netzwerk mithilfe eines seriösen Explorers oder einer etablierten Freigabeverwaltung, beispielsweise nach der offiziellen Anleitung von Revoke.cash. Achten Sie auf die Spenderadresse, den Token-Contract, die Blockchain, den genehmigten Betrag und jüngste Berechtigungsänderungen. Ein Widerruf setzt in der Regel die ERC-20-Allowance auf null oder deaktiviert einen NFT-Operator; dafür ist eine On-Chain-Transaktion mit Netzwerkgebühr erforderlich. Prüfen Sie, ob der Widerruf tatsächlich bestätigt wurde. Das Trennen einer Website-Verbindung widerruft keine Blockchain-Berechtigung.
Ist eine Seed-Phrase oder ein privater Schlüssel kompromittiert, kann der Angreifer nach dem Widerruf häufig einfach eine neue Freigabe oder eine direkte Überweisung signieren. In diesem Fall bilden neue unabhängige Schlüssel die entscheidende Sicherheitsgrenze. Die FAQ von Revoke.cash weisen ausdrücklich darauf hin, dass der Widerruf von Freigaben einen kompromittierten Seed nicht repariert und bereits gestohlene Werte nicht zurückbringt.
Die Besonderheit signierter Permits: Eine möglicherweise noch unsichtbare Autorisierung
Ein EIP-2612-permit ist eine Off-Chain-Signatur, die beim Einreichen am Token-Contract eine Allowance autorisieren kann. Die Signatur enthält eine Nonce und eine Frist und erscheint vor ihrer Verwendung möglicherweise nicht wie eine gewöhnliche bereits gesendete Freigabe. Uniswap Permit2 bietet verschiedene Mechanismen für dauerhafte Allowances und einmalige signaturbasierte Transfers, mit getrennten Nonces und Ablaufdaten. Eine übliche Liste von Freigaben ist deshalb kein vollständiges Verzeichnis aller potenziell relevanten signierten Autorisierungen.
Vermuten Sie eine bösartige Typed-Data-Signatur, prüfen Sie das konkrete Protokoll, den prüfenden Contract, Token, Spender, Nonce, Frist und Blockchain. Manche Berechtigungen laufen ab oder können durch dokumentierte Verfahren ungültig gemacht werden; andere Protokolle erfordern andere Maßnahmen. Behaupten Sie nicht, dass es eine universelle Schaltfläche „Alle Signaturen widerrufen“ gibt. Der Umzug von Token zu tatsächlich unabhängigen Schlüsseln kann diese Vermögenswerte von signierten Berechtigungen trennen, die an den alten Eigentümer gebunden sind. Daraus folgt jedoch nicht, dass ein separates Konto oder eine Vertragsrolle automatisch ungefährlich ist.
Weitere Erläuterungen finden Sie in Was passiert, wenn Sie Ihre Wallet von einer dApp trennen? und Was bedeutet „Sign Message“ in einer Krypto-Wallet?.
Was tun, wenn ein Sweeper-Bot die Wallet leert?
Ein aktiver Sweeper ist eine der gefährlichsten Ausnahmen von einer ansonsten einfachen Migration. Ein Angreifer, der einen Signierschlüssel kennt, kann die Adresse überwachen und unmittelbar Transfers auslösen, sobald natives Gas-Guthaben eintrifft. So kann ein Nutzer ETH für eine USDC-Überweisung einzahlen und zusehen, wie das ETH verschwindet, bevor der USDC-Transfer möglich wird. Wiederholtes Einzahlen löst das Problem nicht; es kann zu einer Serie weiterer Verluste führen.
Das Muster lässt sich anhand öffentlicher Ein- und Ausgänge und ihrer zeitlichen Abfolge in einem Blockchain-Explorer beobachten. Dies ist ein Hinweis auf mögliche Automatisierung, kein eindeutiger Nachweis des Programmcodes oder Betreibers. Wird das Konto aktiv leergeräumt, finanzieren Sie es nicht blind weiter, führen Sie nicht wiederholt Testtransaktionen durch und vertrauen Sie keinem „Recovery-Bot“ aus sozialen Netzwerken. Die MetaMask-Migrationsanleitung erläutert spezielle Maßnahmen wie die Hilfe geprüfter White-Hat-Experten und das private Einreichen von Transaktionen in geeigneten Fällen. Diese Vorgehensweisen sind jedoch technisch anspruchsvoll, netzwerkabhängig und ohne Erfolgsgarantie.
Unsere Empfehlung: Behandeln Sie einen aktiven Sweeper als spezialisierten Sicherheitsvorfall und nicht als gewöhnliche Wallet-Wartung. Überprüfen Sie Fachleute unabhängig über offizielle Kanäle und klären Sie, welche Informationen sie benötigen und welche Werte beziehungsweise Gebühren auf dem Spiel stehen. Gehen Sie niemals davon aus, dass die Weitergabe Ihrer Seed-Phrase an einen unbekannten Dritten sicher ist. Auch erfahrene Helfer können scheitern, wenn der Angreifer bereits schneller ist oder Werte gesperrt sind.
Verwechseln Sie einen EVM-Sweeper nicht mit einem ERC-20-Spender, der transferFrom nutzt. Beide können ähnlich aussehende Verluste verursachen, aber der letztere Angriff lässt sich manchmal durch gezielten Widerruf stoppen, während der erstere eine fortbestehende Gefährdung des Signierschlüssels belegt.
Bitcoin nach der Kompromittierung einer Wallet übertragen
Bitcoin verwendet keine ERC-20-Allowances wie Ethereum. Stattdessen erstellt die Wallet-Software Transaktionen, die nicht ausgegebene Transaktionsausgänge (UTXOs) verwenden. Ist der Schlüssel oder HD-Wallet-Seed dieser Outputs kompromittiert, kann ein Angreifer versuchen, sie auszugeben. Das Ändern eines Bitcoin-App-Passworts, die Erstellung einer weiteren Empfangsadresse unter demselben offengelegten Seed oder das Trennen einer Website nimmt diesem Schlüssel nicht seine Signierbefugnis.
Eine sicherere Bitcoin-Migration erfordert eine neue, unabhängige Bitcoin-Wallet und Adressen, die sie zuverlässig wiederherstellen kann. Überprüfen Sie den Empfänger auf der vertrauenswürdigen Wallet-Anzeige, bestätigen Sie die Adress-/Netzwerkkompatibilität und kontrollieren Sie Wechselgeld-Outputs. Je nach UTXO-Auswahl und Wallet-Implementierung kann ein Teil des Eingabewerts als Wechselgeld zurückkommen. Wird dieses Wechselgeld an ein Skript zurückgesendet, das weiterhin durch die alten kompromittierten Schlüssel kontrolliert wird, bleibt es gefährdet. Wenn die Wallet geeignete Funktionen zur vollständigen Übertragung oder Coin Control bietet, prüfen Sie alle vorgeschlagenen Outputs und Gebühren vor dem Signieren sorgfältig. Gehen Sie nicht davon aus, dass das Ausgeben eines sichtbaren UTXO sämtliche Adressen unter einem kompromittierten Seed leert.
Bitcoin-Bestätigungen erfolgen nicht sofort. Vermeiden Sie doppelte unabhängige Zahlungen zum vermeintlichen „Beschleunigen“ einer ursprünglichen Transaktion, solange Sie Fee Bumping und Ersetzung nicht verstehen. Grundlagen erklärt unser Ratgeber zu Bitcoin-UTXOs und Gebühren. Der Wallet-Sicherheitsleitfaden von Bitcoin.org empfiehlt Backups und solide Verfahren für die Schlüsselverwaltung.
Ethereum, USDT und USDC auf verschiedenen EVM-Netzwerken übertragen
Ein Seed kann eine Adresse kontrollieren, die auf Ethereum Mainnet, Base, Arbitrum und weiteren EVM-Netzwerken genutzt wird. Die Kompromittierung desselben zugrunde liegenden privaten Schlüssels kann diese Adresse auf sämtlichen Netzwerken gefährden, auf denen er verwendet wird. Guthaben, Smart-Contract-Allowances und Gas-Bedingungen sind dagegen netzwerkspezifisch. Der Widerruf einer Ethereum-Freigabe widerruft keine separate Freigabe auf Base.
Bestimmen Sie für jedes Netzwerk den nativen Gas-Token, die tatsächliche Token-Contract-Adresse, das Ziel und etwaige Bridge- oder Protokollabhängigkeiten. Überbrücken Sie keine Werte nur deshalb, weil sie auf dem Startbildschirm der Wallet fehlen. Das Asset kann bereits auf einer anderen Blockchain sicher kontrolliert werden; eine Bridge schafft während eines Sicherheitsvorfalls eine zusätzliche Angriffs- und Ausführungsebene. USDT und USDC auf unterschiedlichen Netzwerken sind nicht schon wegen ihres Tickers austauschbar. Behandeln Sie sie als getrennte Bestände.
Eine EVM-Adresse mit USDC auf Base und ETH auf Ethereum kann beispielsweise zwei eigenständige Transaktionspläne benötigen. Ethereum-Mainnet-Gas bezahlt keine Base-Transaktion, und eine Freigabeprüfung nur auf Ethereum deckt Base nicht ab. Wenn sich Gas wegen eines Sweepers nicht sicher einzahlen lässt, stoppen Sie und wählen Sie den spezialisierten Vorfallsweg, statt wiederholt native Token einzuzahlen.
Solana, NFTs und nicht unterstützte Netzwerke
Solana besitzt andere Konto- und Programmmodelle als Ethereum. Ein Solana-Token kann ein eigenes Tokenkonto und einen eigenen Mint haben; manche Staking- oder Protokollpositionen benötigen spezielle Anweisungen. Fügen Sie eine Solana-Wiederherstellungsphrase nicht in eine reine EVM-Wallet ein und senden Sie keine Token an eine Adresse, nur weil ein Eingabefeld diese akzeptiert. Prüfen Sie, ob die neue Wallet das konkrete Netzwerk und Asset unterstützt. Der Migrationsleitfaden von Phantom betont unabhängige neue Wallet-Zugangsdaten; die Hinweise zu kompromittierten Wallets erläutern Berechtigungen und nicht vertrauenswürdige Assets.
Unerwartete Token oder NFTs können als Köder dienen: Name und Metadaten verweisen möglicherweise auf gefälschte Claim- oder „Einlöse“-Seiten. Zur Sicherung legitimer Guthaben müssen Sie im Allgemeinen nicht mit verdächtigen Assets interagieren. Nicht übertragbare Token, eingefrorene Vermögenswerte, gebrückte Darstellungen oder durch Protokolle gesperrte Positionen verfügen möglicherweise über keinen gewöhnlichen „Senden“-Ablauf. Dokumentieren Sie diese Fälle und nutzen Sie ausschließlich offizielle Protokollverfahren oder unabhängige vertrauenswürdige Beratung, wenn eine direkte Übertragung technisch unmöglich ist.
Bei einer Smart-Contract-Wallet kann ein Wechsel der Unterzeichner statt Token-Transfers nötig sein
Eine Safe-Wallet oder eine andere Smart-Contract-Wallet unterscheidet sich von einem extern verwalteten Konto (EOA). Die Contract-Wallet kann dieselbe On-Chain-Adresse behalten, während Eigentümer, Schwellenwerte, Module oder Wiederherstellungsberechtigte ausgetauscht werden. Die Safe-Dokumentation erläutert Eigentümer- und Schwellenwertrollen; die Referenz zu removeOwner zeigt, dass das Entfernen eines Eigentümers eine ordnungsgemäß autorisierte Safe-Transaktion erfordert.
Wenn nur ein Unterzeichner kompromittiert ist und der verbleibende vertrauenswürdige Schwellenwert ausreicht, kann ein legitim autorisierter Eigentümerwechsel sicherer und günstiger sein als die vollständige Auflösung komplexer Treasury-Positionen. Kann der Angreifer jedoch mit einem kompromittierten Quorum Aktionen autorisieren, bleibt seine Kontrolle möglicherweise während der gesamten Untersuchung bestehen. Prüfen Sie alle Eigentümer, Module, Guards, Automatisierungsrollen, Delegierte und Wiederherstellungswege. Gehen Sie nicht davon aus, dass der Austausch eines sichtbaren Unterzeichners die Gefahr beendet. Eine kompromittierte EOA mit Contract-Eigentümerrechten kann zudem DeFi-Strategieparameter, NFT-Kollektionen oder Domain-Einträge kontrollieren, selbst wenn sie kaum Kryptowährung hält.
Die Architektur von Smart Accounts unterscheidet sich erheblich. Dieser Ratgeber kann kein allgemeines Notfallverfahren für jedes Multisig-, Passkey-Wallet- oder Account-Abstraction-System festlegen. Verwenden Sie ausschließlich das verifizierte Wiederherstellungsverfahren des konkreten Kontos und keine unbestätigten „Owner-Reset“-Contracts.
ENS, dApp-Rollen und künftige Zahlungseingänge nicht vergessen
Nach der Übertragung der Assets kann weiterhin künftiges Guthaben an die alte Adresse fließen. Eine kompromittierte Adresse auf Rechnungen, in einer Auszahlungs-Whitelist, im Adressbuch von Freunden oder als ENS-Empfänger kann weiterhin Einzahlungen erhalten. Der Angreifer könnte sie noch lange nach dem vermeintlichen Abschluss des Vorfalls abfangen.
Überprüfen Sie öffentliche Zahlungslinks, Geschäftsrechnungen, gespeicherte Kontakte, Adressbücher, wiederkehrende Auszahlungseinstellungen, Protokoll-Auszahlungskonten, NFT-Lizenzgebühren und Marktplatzprofile. Unterscheiden Sie bei ENS-Namen das Eigentum am Namen von der Adresse, auf die er aufgelöst wird. Namensübertragung und Resolver-Aktualisierung sind getrennte Kontrollen. Die ETH-Übertragung einer Wallet ändert nicht automatisch die Weiterleitung einer .eth-Domain. Prüfen Sie Registranten-/Eigentümeradresse und relevante Resolver-Einträge in offiziellen ENS-Tools, bevor Sie die neue Adresse bekanntgeben.
Informieren Sie externe Kontakte über einen unabhängig authentifizierten Kanal. Ein Betrüger, der ein altes Social-Media- oder E-Mail-Konto kontrolliert, könnte Sie mit einer Ersatzadresse imitieren. Bei Organisationen kann eine unter einer vertrauenswürdigen, nicht kompromittierten Identität signierte Mitteilung sinnvoll sein, die über einen zweiten Kommunikationsweg überprüft wird. Entfernen Sie die alte Adresse aus künftigen Zahlungssystemen erst, nachdem die neue Route funktioniert.
Modell für Wiederherstellungskosten und Prioritäten: Was sollte zuerst übertragen werden?
Unser redaktionelles Prioritätsmodell vergleicht Diebstahlrisiko, Übertragbarkeit, Transaktionsaufwand und Abhängigkeiten von anderen Schritten. Es ist eine Entscheidungshilfe und keine Prognose zur Wiederherstellungswahrscheinlichkeit. Derselbe Bestand von 500 US-Dollar kann unterschiedliche Maßnahmen rechtfertigen, je nachdem, ob er frei übertragbar, im Protokoll gesperrt oder bereits von einem Sweeper überwacht wird.
| Prioritätsfaktor | Beispiel mit geringem Aufwand | Beispiel mit hohem Risiko oder Aufwand | Konsequenz für die Entscheidung |
|---|---|---|---|
| Exposition des Signierschlüssels | Nur eine Freigabe, Schlüssel wahrscheinlich sicher | Wiederherstellungsphrase öffentlich veröffentlicht | Schlüsselwechsel wird dringend |
| Übertragbarkeit | Frei übertragbarer nativer Token | Gestakte Sicherheit mit Unstaking-Frist | Protokollspezifisches Ausstiegsrisiko vorab dokumentieren |
| Gebührenabhängigkeit | Gas vorhanden, Quelladresse wird nicht leergeräumt | Jedes eingehende Gas wird sofort gestohlen | Wiederholte Finanzierung vermeiden, spezialisierten Weg wählen |
| Wert und Unumkehrbarkeit | Kleines ersetzbares Testguthaben | NFT mit einzigartigen Eigentumsrechten oder Domain-Schlüssel | Empfänger und Rollenwechsel besonders sorgfältig prüfen |
| Künftige Einnahmen | Einmalig verwendete persönliche Adresse | Öffentliche Zahlungsadresse mit regelmäßigen Eingängen | Alte Verweise als Teil des Abschlusses umleiten |
| Kontokomplexität | Einfaches EOA | Multisig, Module, Smart-Account-Wiederherstellung | Gesamtes Berechtigungsnetz prüfen, nicht nur Wallet-Guthaben |
Ein Gedankenexperiment: Eine kompromittierte EVM-Adresse zeigt noch Token im Wert von 1.000 US-Dollar. Für die Übertragung wäre eine kleine Menge natives Gas nötig. Ohne Sweeper kann ein überprüfter Token-Transfer einfach sein. Bei einem aktiven Sweeper kann jede Gas-Einzahlung vor dem Token-Transfer gestohlen werden, sodass aus vermeintlich geringen Kosten wiederholte Verluste entstehen. Entscheidend ist nicht der angezeigte Token-Preis, sondern wer die Transaktionsausführung derzeit kontrolliert. Es gibt weder eine universelle Gebührengrenze noch eine garantierte Rettungsstrategie.
Sechs hypothetische Vorfälle und die jeweils sicherste nächste Entscheidung
Die folgenden Fälle sind anschauliche Beispiele, keine realen Nutzerfälle, geprüften Wiederherstellungen oder gemessenen Erfolgsstatistiken. Sie zeigen, wie die Methode der Vertrauensgrenzen die Entscheidung verändert.
Fall 1: Wiederherstellungsphrase in ein gefälschtes Supportformular eingegeben
Ein Nutzer gibt zwölf Wörter auf einer Website ein, die vorgibt, seine Wallet „synchronisieren“ zu müssen. Noch ist keine unberechtigte Transaktion sichtbar. Die Phrase ist trotzdem offengelegt, unabhängig vom aktuellen Kontostand. Der Nutzer richtet ein sauberes Gerät ein, erzeugt neue unabhängige Schlüssel, erfasst alle aus der alten Phrase abgeleiteten Konten auf den verschiedenen Blockchains und überträgt die noch kontrollierbaren Assets. Der Widerruf einer einzelnen Spender-Freigabe wäre kein ausreichender Sicherheitsplan. Künftige Zahlungen werden von den alten Adressen weggeleitet.
Fall 2: Verdächtige USDC-Freigabe nach dem Besuch einer dApp
Ein Nutzer bemerkt einen unbekannten Spender mit einer hohen ERC-20-Allowance, aber keine Hinweise auf einen Seed-Leak oder Geräteangriff. Er prüft den genauen USDC-Contract und die Spenderadresse auf der richtigen Blockchain und widerruft die Freigabe mit einem bekannten Tool. Danach kontrolliert er den On-Chain-Zustand und untersucht mögliche signierte Permits. Ein Wechsel auf unabhängige Schlüssel kann dennoch sinnvoll sein, aber die beobachtete Freigabe beweist nicht automatisch, dass alle privaten Schlüssel gestohlen wurden.
Fall 3: ETH verschwindet Sekunden nach jeder kleinen Einzahlung
Eine Wallet verliert wiederholt neu eingezahltes ETH, während der ERC-20-Saldo unangetastet scheint. Das Muster deutet darauf hin, dass ein Angreifer möglicherweise mit dem Kontoschlüssel signieren und die Ausgänge automatisiert abschöpfen kann. Weitere Einzahlungen bergen neue Verlustrisiken. Der Eigentümer stoppt die Finanzierung und sucht geprüfte Fachunterstützung für potenziell rettbare Vermögenswerte. Ein unbekannter „Gas-Rettungsvertrag“ aus einer Direktnachricht ist keine akzeptable Alternative.
Fall 4: Bitcoin übertragen, aber kleines Wechselgeld bleibt auf alter Adresse
Eine Person sendet scheinbar das gesamte Wallet-Guthaben an neue Schlüssel. Später zeigt ein Explorer jedoch noch einen nicht ausgegebenen Output unter einem alten Skript. Die Auswahl der UTXOs oder das Wechselgeldverhalten war anders als angenommen. Statt sich allein auf den Portfolio-Saldo zu verlassen, prüft die Person sämtliche relevanten UTXOs und Transaktionsausgänge. Den alten Seed gibt sie nicht auf einer Online-Seite zur „UTXO-Wiederherstellung“ ein.
Fall 5: ENS-Name übertragen, löst aber weiter zur angegriffenen Adresse auf
Der Eigentümer hat ETH und die .eth-Registrierung übertragen, doch Freunde verwenden den Namen weiterhin für Zahlungen. Werden die zuständigen Resolver-Einträge nicht aktualisiert, können Überweisungen weiterhin an die kompromittierte Wallet gehen. Der Eigentümer prüft das Eigentum, die Berechtigung zur Eintragsänderung, die tatsächliche Namensauflösung und die neue Adresse, bevor er die Migration als abgeschlossen bezeichnet.
Fall 6: Ein Unterzeichner einer Safe-Wallet im Unternehmen ist kompromittiert
Ein Unternehmen verwendet eine Safe-Wallet mit mehreren Eigentümern und einem Schwellenwert, den die nicht betroffenen Eigentümer weiterhin erreichen können. Statt alle Positionen blind zu übertragen, kontrollieren die verbleibenden vertrauenswürdigen Eigentümer die Safe-Sicherheitskonfiguration und autorisieren gegebenenfalls einen Eigentümerwechsel. Sie prüfen Module und alle sonstigen Berechtigungen, die das kompromittierte EOA behalten hat. Kontrollieren Angreifer bereits genügend Unterzeichner für den Schwellenwert, verändert das die Lage erheblich.
Diese Beispiele verdeutlichen einen wiederkehrenden Grundsatz: Die Migration ist erst dann abgeschlossen, wenn der Angreifer weder verbliebene Bestände ausgeben noch sensible Rollen beeinflussen oder künftige Eingänge abfangen kann. Eine grüne Erfolgsmeldung belegt die Übertragung eines Assets, nicht die vollständige Behebung des Sicherheitsvorfalls.
Wie lässt sich die Sicherheit der neuen Wallet nach der Migration überprüfen?
Kontrollieren Sie nach jeder Übertragung oder Rollenänderung den unabhängigen öffentlichen Nachweis, soweit vorhanden. Bei Token prüfen Sie den Contract und Empfänger, bei NFTs den tatsächlichen Eigentümer, bei Bitcoin die Outputs und Bestätigungen, bei einer Safe die Eigentümerliste und den Schwellenwert und bei ENS den Resolver und Registranten. Gleichen Sie das Verzeichnis der Vermögenswerte und Berechtigungen mit der neuen Wallet ab und bewerten Sie anschließend verbleibende Risiken auf den alten Adressen.
Die neue Sicherung muss sich von der alten unterscheiden, sicher verwahrt und über das vertrauenswürdige Verfahren der Wallet unabhängig wiederherstellbar sein. Vergewissern Sie sich, dass auch Gerät, Browser, E-Mail, Social-Login und Authentifizierungsfaktoren abgesichert wurden. Sind neben Schlüsseln weitere Zugangsdaten kompromittiert, setzen Sie diese in einer sauberen Umgebung zurück und widerrufen Sie unberechtigte aktive Sitzungen oder API-Schlüssel. Verbinden Sie die neue Wallet nicht erneut mit der verdächtigen dApp und erteilen Sie zum Test nicht wieder dieselben unbegrenzten Freigaben.
Prüfen Sie abschließend künftige Zahlungsströme: gespeicherte Auszahlungsadressen bei Börsen, Händler-Auszahlungskonten, ENS-Namensauflösung, Einzahlungsanweisungen und andere Personen, die weiterhin an Sie zahlen könnten. Dokumentieren Sie bei jedem nicht geretteten Vermögenswert den Grund. Dass dieser nicht in der neuen Wallet erscheint, bedeutet nicht, dass er sicher übertragen wurde.
Häufige Fehler, die zu einem zweiten Wallet-Verlust führen können
- Den offengelegten Seed auf einem neuen Gerät wiederverwenden. Neue Hardware kann ein Geheimnis nicht verbergen, das der Angreifer bereits kennt.
- Ein weiteres Konto unter demselben Seed erstellen. Eine andere Adresse bedeutet nicht automatisch ein unabhängiges Geheimnis.
- Wiederherstellungswörter in einen „Scanner“ oder ein Rettungsformular eingeben. Explorer und Berechtigungsprüfungen benötigen öffentliche Adressen und keine Geheimnisse.
- An eine nicht überprüfte Adresse senden. Zwischenablage-Malware und Address Poisoning können Notfalltransfers umleiten.
- Natives Gas-Guthaben vor den Token versenden. Dadurch können gewöhnliche Token-Transfers vom Quellkonto unmöglich werden.
- Wiederholt Gas auf ein leergeräumtes Konto einzahlen. Jede Einzahlung kann den Angreifer finanzieren.
- Eine Allowance mit einem Seed-Leak gleichsetzen – oder umgekehrt. Eine falsche Einstufung kostet Zeit und Gebühren.
- Off-Chain-Permits und dauerhaft bestehende Vertragsrollen ignorieren. Ein sichtbarer Wallet-Saldo von null beseitigt nicht alle Berechtigungen.
- Annehmen, alle Assets lägen auf Ethereum. Ein Seed kann auf mehreren Netzwerken genutzt werden, mit jeweils eigenen Guthaben und Freigaben.
- Die Migration für vollständig halten, weil die Wallet-App leer ist. Verborgene Positionen, Belohnungen, NFTs, UTXOs und Smart-Account-Berechtigungen können verbleiben.
- Unbekannte Recovery-Bots verwenden oder einem Fremden den Seed geben. Das angebliche Heilmittel kann ein weiterer Betrug sein.
- Weiter Zahlungen an die alte Adresse empfangen. So kann sich der Sicherheitsvorfall durch neue Eingänge wiederholen.
Welche Rolle Terenval Wallet bei einer sicheren Migration spielen kann
Wer kompromittierte Schlüssel ersetzen möchte, kann Terenval Wallet als neue Wallet zur Selbstverwahrung in Betracht ziehen. Entscheidend ist, ob das Produkt das betroffene Netzwerk und Asset unterstützt, wie es frische Schlüssel erzeugt und sichert und ob dem Gerät und dem Wiederherstellungsprozess vertraut werden kann. Verwenden Sie ausschließlich einen offiziellen Zugang zu Terenval und prüfen Sie Empfangsadresse und Blockchain-Netzwerk vor dem Versenden.
Terenval kann gestohlene Kryptowährungen nicht allein deshalb wiederbeschaffen, weil jemand die App installiert. Die Wallet kann einen andernorts geleakten privaten Schlüssel nicht ungültig machen, eine finalisierte Blockchain-Transaktion nicht stornieren, die Aufzeichnungen einer fremden Börse nicht ändern und nicht versprechen, dass alle NFTs, DeFi-Positionen oder Smart-Account-Rollen über dieselbe Oberfläche migriert werden können. Die sinnvolle Aufgabe einer Wallet besteht darin, Nutzern künftig die Kontrolle über neue, nicht kompromittierte Signierschlüssel und unterstützte Assets zu ermöglichen.
Unsere redaktionelle Position lautet: Wählen Sie zuerst die kryptografische Sicherheit des Zielsystems und erst danach die Benutzeroberfläche. Selbstverwahrung verringert die Abhängigkeit von externen Verwahrern, überträgt aber auch die Verantwortung für Schlüssel und die korrekte Transaktionsprüfung auf den Nutzer. Unsere weiterführenden Artikel zu Wallet-Wiederherstellung und Ableitungspfaden und zu den Grundlagen einer Krypto-Wallet erklären, warum Seed, Adresse und Blockchain-Vermögensdatensätze unterschiedliche Konzepte sind.
Häufig gestellte Fragen (FAQ)
1. Kann ich eine gehackte Krypto-Wallet durch Ändern des Passworts wieder sicher machen?
In der Regel nicht, wenn ein privater Schlüssel oder eine Seed-Phrase gestohlen wurde. Ein Wallet-Passwort oder eine PIN schützt hauptsächlich die lokale Benutzeroberfläche oder verschlüsselten Speicher. Wer die alten Signierschlüssel besitzt, kann sie anderswo weiterverwenden. Erzeugen Sie neue unabhängige Schlüssel und übertragen Sie die verbliebenen Assets, wenn eine Schlüsseloffenlegung glaubhaft ist.
2. Macht ein zweites Konto in derselben Wallet meine Kryptowährungen sicher?
Nicht, wenn es aus derselben kompromittierten Wiederherstellungsphrase abgeleitet wurde. Eine unabhängige Adresse ist nicht immer ein unabhängiges Geheimnis. Erforderlich ist ein neuer Root-Seed oder ein wirklich separater Signierschlüssel.
3. Sollte ich Kryptowährungen sofort übertragen, wenn ich versehentlich meine Seed-Phrase verraten habe?
Betrachten Sie die Phrase als offengelegt. Bereiten Sie zeitnah ein sauberes Ziel vor und übertragen Sie Werte, die Sie noch kontrollieren, unter Berücksichtigung von Gas-Abhängigkeiten und möglichem Sweeping. Warten Sie nicht auf eine sichtbare Diebstahltransaktion im Explorer, bevor Sie den Seed als kompromittiert behandeln.
4. Ist es sicherer, die alte Seed-Phrase auf einer Hardware-Wallet wiederherzustellen?
Nein. Die Isolation durch Hardware kann eine frühere Offenlegung nicht rückgängig machen. Erzeugen Sie stattdessen mit frischen Geheimnissen eine vollständig neue Wallet-Sicherung und befolgen Sie die offiziellen Einrichtungs- und Wiederherstellungsanweisungen des Herstellers.
5. Was ist, wenn ich meine Wallet lediglich mit einer verdächtigen Website verbunden habe?
Eine Verbindung allein beweist keinen Schlüsseldiebstahl. Trennen Sie die Website, prüfen Sie, ob Sie tatsächlich Transaktionen genehmigt, typisierte Daten signiert oder Geheimnisse offengelegt haben, und bewerten Sie die Wallet-/App-Berechtigungen. On-Chain-Freigaben bleiben nach dem Trennen der Verbindung bestehen.
6. Kann der Widerruf von Token-Freigaben einen Wallet-Hacker stoppen?
Er kann einen Angreifer stoppen, der auf die widerrufene Spenderberechtigung angewiesen ist, sofern der Widerruf vor einem Missbrauch bestätigt wird. Ein offengelegter Signierschlüssel wird dadurch aber nicht wieder geheim; ein Schlüsseldieb kann weiterhin neue Transaktionen signieren.
7. Kann ein Angreifer allein mit einer ERC-20-Freigabe ETH stehlen?
Eine gewöhnliche ERC-20-Freigabe bezieht sich auf den freigegebenen Token-Contract und nicht auf natives ETH. Andere Contracts, Signaturen oder kompromittierte Signierschlüssel können andere Risiken schaffen. Untersuchen Sie die konkrete Transaktion und den Contract, statt von einer einzelnen Freigabe auf alles zu schließen.
8. Entfernt das Trennen von einer dApp sämtliche Berechtigungen?
Nein. Dadurch ändern sich normalerweise Sitzung oder Kontozugriff. ERC-20-Allowances, NFT-Operator-Freigaben und bestimmte signierte Autorisierungen haben ihren eigenen On-Chain- beziehungsweise protokollspezifischen Lebenszyklus.
9. Können signierte Permit2-Berechtigungen nach dem Trennen einer Wallet weiter gültig sein?
Ja. Das hängt vom signierten Permit2-Modul, Ablaufdatum, Nonce und davon ab, ob die Signatur bereits verwendet oder ungültig gemacht wurde. Das Trennen im Browser ist kein kryptografischer Widerruf. Prüfen Sie die konkrete Autorisierung anhand der Protokolldokumentation.
10. Sollte ich zuerst Token oder ETH übertragen?
Bei einem EVM-Konto ohne aktiven Sweeper benötigen Token und NFTs häufig natives Gas für ihre Übertragung. Wer zuerst sämtliches ETH versendet, kann sie zurücklassen. Bei aktivem Sweeper können naive Nachzahlungen oder öffentliche Transfers weitere Verluste verursachen. Die Umstände des Sicherheitsvorfalls bestimmen die Reihenfolge.
11. Warum verschwindet mein ETH sofort, wenn ich Gas an die alte Adresse sende?
Möglicherweise kontrolliert ein Angreifer den Signierschlüssel und betreibt einen Sweeper. Zahlen Sie nicht wiederholt Gas ein, dokumentieren Sie das On-Chain-Muster und erwägen Sie geprüfte spezialisierte Unterstützung. Ein gewöhnlicher Widerruf von Token-Freigaben behebt dies nicht.
12. Kann ich einen Sweeper-Bot mit einer höheren Gas-Gebühr schlagen?
Nicht zuverlässig. Der Angreifer kann dieselbe Adresse überwachen und reagieren. Einige Netzwerke und Konfigurationen ermöglichen spezielle Methoden zum Einreichen von Transaktionen, doch diese haben strenge Voraussetzungen und keine Erfolgsgarantie. Verlieren Sie nicht wiederholt Gas-Guthaben durch improvisierte öffentliche Transaktionen.
13. Wird USDC auf Base automatisch mitübertragen, wenn ich USDC auf Ethereum verschiebe?
Nein. Guthaben auf Ethereum und Base sind unterschiedliche On-Chain-Bestände, selbst wenn dieselbe EVM-Adresse verwendet wird. Prüfen und planen Sie die Transfers auf jedem Netzwerk separat.
14. Kann ich Bitcoin an eine neue Ethereum-Adresse senden?
Nicht als gewöhnliche native Bitcoin-Übertragung. Verwenden Sie ein Bitcoin-kompatibles Ziel und prüfen Sie dessen unterstützten Empfangsablauf. Vermeiden Sie während eines Sicherheitsvorfalls unbekannte Bridges und Wrapped-Token-Contracts, sofern Sie deren Funktionsweise nicht vollständig verstehen.
15. Werden meine NFTs automatisch übertragen, wenn ich ETH versende?
Nein. NFTs erfordern normalerweise eine eigene autorisierte Übertragung oder einen protokollspezifischen Abzug. Manche Positionen werden durch NFTs repräsentiert; andere sind eingeschränkt oder gesperrt. Kontrollieren Sie anschließend unabhängig das Eigentum.
16. Was geschieht mit gestakten oder gesperrten Token, wenn meine Wallet kompromittiert ist?
Sie bleiben den Regeln und Berechtigungen des jeweiligen Protokoll-Contracts unterworfen. Es kann eine Unstaking- oder Entsperrfrist, einen Ausstiegsantrag, Schulden oder eine Wartezeit geben. Der Wechsel der Wallet-App ändert das Eigentum nicht automatisch und gibt die Position nicht frei.
17. Ist eine ENS-Domain automatisch sicher, wenn ich mein Ethereum-Guthaben übertrage?
Nein. Das Eigentum am ENS-Namen, die Resolver-Einträge und das Konto, zu dem der Name aufgelöst wird, müssen getrennt geprüft werden. Aktualisieren Sie die relevanten Einträge, damit künftige Zahlungen nicht weiter die kompromittierte Adresse erreichen.
18. Werden Token-Freigaben der alten Adresse auf die neue Wallet übertragen?
In der Regel nicht, da Allowances an den ursprünglichen Eigentümer sowie an bestimmte Token- und Netzwerk-Contracts gebunden sind. Die neue abgesicherte Adresse hat ihren eigenen Berechtigungszustand. Erteilen Sie dort nicht erneut gefährliche unbegrenzte Freigaben.
19. Kann ich bei einem Multisig einen Unterzeichner ersetzen, statt alle Vermögenswerte zu übertragen?
Manchmal. Safe oder andere Smart Accounts können autorisierte Änderungen von Eigentümern oder Schwellenwerten unterstützen. Das richtige Vorgehen hängt von Schwellenwert, Modulen, Guardians und davon ab, ob ein kompromittiertes Quorum weiterhin Aktionen autorisieren kann.
20. Was tun, wenn meine Wallet null anzeigt, ein Explorer aber Assets findet?
Prüfen Sie Blockchain, Token-Contract, Konto und Adresse sowie, ob der Wert eine DeFi-Position statt eines liquiden Tokens ist. Ein Anzeigeproblem beweist nicht, dass Kryptowährung die Blockchain-Adresse verlassen hat.
21. Garantiert eine Testtransaktion, dass die gesamte Migration sicher ist?
Nein. Sie kann eine bestimmte Zieladresse und einen Netzwerkweg überprüfen. Sie garantiert aber weder, dass die Quell-Wallet weiterhin sicher ist, noch, dass alle übrigen Token und Netzwerke übertragen wurden. Sie ist nur ein Teil des Nachweises.
22. Kann ein Wallet-Anbieter gestohlene Transaktionen rückgängig machen?
Nicht allein deshalb, weil er die Wallet-Oberfläche bereitstellt. Bestätigte Überweisungen auf erlaubnisfreien Blockchains sind im Allgemeinen unumkehrbar. Manche Verwahrdienste, Token-Emittenten oder Strafverfolgungsverfahren bieten unter bestimmten Umständen begrenzte Möglichkeiten, aber eine allgemeine Rückabwicklung gibt es nicht.
23. Sollte ich Airdrop- oder unbekannte Token zusammen mit legitimen Assets übertragen?
Vermeiden Sie normalerweise die Interaktion mit verdächtigen Token. Ihre Metadaten oder verlinkten Seiten können Teil eines Phishing-Angriffs sein. Überprüfen Sie Echtheit und Übertragbarkeit unabhängig, bevor Sie eine Transaktion vornehmen.
24. Kann ich das kompromittierte Gerät nach der Migration wiederverwenden?
Nur wenn seine Integrität zuverlässig wiederhergestellt wurde. Bei glaubhafter Malware-Gefahr sollten Sie neuen Schlüsseln, die auf demselben Gerät erzeugt wurden, nicht allein deshalb vertrauen, weil die alten Assets übertragen sind. Sichern Sie Geräte, Browserprofile, Konten und Backups als getrennte Maßnahmen.
25. Ist eine neue Wallet sicher, wenn ich mein altes Google- oder Apple-Login verwende?
Nicht automatisch. Manche Wallet-Architekturen binden den Zugriff an externe Identitäten oder Backup-Einstellungen. Wurde dieses Konto kompromittiert, kann seine Wiederverwendung das Zugriffsproblem erhalten. Prüfen Sie die konkrete Architektur und erstellen Sie gegebenenfalls unabhängige Zugangsdaten.
26. Sollte ich meine Wallet-Adresse und Transaktionshashes öffentlich veröffentlichen, wenn ich Hilfe suche?
Öffentliche Adressen und TXIDs sind normalerweise keine Geheimnisse, aber ihre Veröffentlichung verknüpft Ihre Blockchain-Aktivität mit einer möglicherweise identifizierbaren Supportanfrage und verrät unter Umständen mehr als beabsichtigt. Teilen Sie nur notwendige Angaben, schwärzen Sie private Informationen und geben Sie niemals Wiederherstellungswörter oder private Schlüssel preis.
27. Kann Terenval Wallet Kryptowährungen aus einem kompromittierten Seed retten?
Terenval kann für unterstützte Assets als Ziel dienen, wenn der Nutzer eigenständig neue Schlüssel erzeugt und sichert. Die App kann aber keinen Diebstahl rückgängig machen oder ein geleaktes Geheimnis widerrufen. Prüfen Sie vor dem Übertragen Netzwerkunterstützung, Token und Empfangsadresse.
28. Woran erkenne ich, dass die Migration wirklich abgeschlossen ist?
Überprüfen Sie unabhängig, ob die beabsichtigten Guthaben und Eigentümerrollen übertragen wurden, ob die neue Sicherung geschützt ist, ob verbleibende Risiken der alten Konten dokumentiert sind und ob ENS, Zahlungsadressen, Auszahlungs-Whitelists von Börsen und andere künftige Eingänge nicht länger auf die kompromittierte Adresse verweisen. Der Abschluss ist ein Sicherheitszustand und nicht bloß eine Null in der alten App.
Abschließende Checkliste: Bevor Sie die kompromittierte Wallet außer Betrieb nehmen
- [ ] Ich habe ermittelt, ob ein geleakter Schlüssel, eine Allowance, eine Signatur, ein Gerät, ein verwahrter Login oder eine Vertragsrolle betroffen war.
- [ ] Ich habe eine vertrauenswürdige Umgebung eingerichtet und bei Bedarf unabhängig neue Signierschlüssel erzeugt.
- [ ] Ich habe die Ersatz-Wallet nach dem offiziellen sicheren Verfahren gesichert und überprüft.
- [ ] Ich habe relevante Netzwerke, native Coins, Token, NFTs, LP-/Staking-Positionen, Domains und Berechtigungsrollen erfasst.
- [ ] Ich habe Netzwerkunterstützung und Empfangsadressen des Ziels über einen unabhängigen Weg überprüft.
- [ ] Ich habe Gas-Abhängigkeiten berücksichtigt, ohne einen vermuteten Sweeper wiederholt zu finanzieren.
- [ ] Ich habe jede Übertragung, Positionsänderung oder Rotation von Unterzeichnern auf dem richtigen Netzwerk bestätigt.
- [ ] Ich habe alte und neue Allowances, Permits und Wallet-Verbindungen soweit relevant geprüft.
- [ ] Ich habe ENS- und andere Namens-/Zahlungseinträge, Auszahlungs-Whitelists und Adressen wiederkehrender Zahlungen aktualisiert.
- [ ] Ich habe verknüpfte Geräte, Konten, Zugangsdaten und Wiederherstellungsmethoden abgesichert.
- [ ] Ich bewahre nur notwendige Vorfallsnachweise auf und teile oder lade keine geheimen Wiederherstellungsdaten hoch.
- [ ] Ich habe den alten Seed und alle daraus abgeleiteten Signierkonten als nicht mehr vertrauenswürdig gekennzeichnet und verwende sie nicht mehr für Einzahlungen oder langfristige Aufbewahrung.
Quellen und technische Referenzen
- MetaMask – Vermögenswerte auf eine neue Wallet migrieren – unabhängige Seed-Erzeugung, Asset-Erfassung, Reihenfolge der Gas-Nutzung und Hinweise zu Sweepern.
- MetaMask – Mein Konto wurde gehackt oder ich wurde betrogen – Ersteinschätzung von Sicherheitsvorfällen und Migrationsgrundsätze.
- Ethereum.org – Hilfe bei Betrug und Meldung – Reaktion auf Betrug, irreversible Transaktionen und Vermeidung falscher Recovery-Angebote.
- Trezor – Krypto in eine Wallet mit neuer Sicherung übertragen – Vorsichtsmaßnahmen beim Austausch von Gerät und Sicherung.
- Trezor – Von einer anderen Wallet zu Trezor wechseln – warum eine neue, auf Hardware erzeugte Sicherung anders ist als der Import einer alten.
- ERC-20 – Token-Standard –
approve,allowanceundtransferFrom. - ERC-721 – Standard für nicht fungible Token – NFT-Eigentum und Operator-Berechtigungen.
- ERC-1155 – Multi-Token-Standard – Operator-Berechtigungen für mehrere Token-Arten.
- ERC-2612 – Erweiterung für signierte Permits – signierte Freigaben, Nonces und Fristen.
- Uniswap Developers – Permit2 im Überblick – dauerhafte Allowances und signaturbasierte Transfers.
- Revoke.cash – Häufig gestellte Fragen – Grenzen des Widerrufs und Hinweise auf Schlüsselkompromittierung durch Sweeper.
- Revoke.cash – Token-Freigaben widerrufen – netzwerkspezifische Prüfung und Aufhebung von Freigaben.
- Phantom – Vermögenswerte auf eine neue Wallet übertragen – neue Wallet und Vorgehen auf verschiedenen Netzwerken.
- Phantom – Meine Wallet wurde leergeräumt – Sicherheitsmaßnahmen für Solana- und EVM-Berechtigungen.
- Safe Docs – Smart-Account-Konzepte – Eigentümer- und Schwellenwertmodell.
- Safe Docs – Eigentümer entfernen – autorisierte Änderungen der Smart-Account-Eigentümer.
- Bitcoin.org – Ihre Wallet sichern – Backups und Multisignatur-Grundsätze.
- Coinbase Help – Ihre Wallet sichern – Folgen kompromittierter Wiederherstellungsphrasen.
- Terenval Wallet – Offizielle Website – ausschließlicher Produktverweis, keine Garantie auf Wiederherstellung.
Redaktionelle Methodik und Sicherheitshinweise
Zur Veröffentlichung geprüft am 29. Oktober 2026. Dieser Leitfaden fasst öffentlich dokumentiertes Verhalten zur Wallet-Sicherheit, offene Token-Standards und unsere redaktionellen Diagnosemodelle zusammen. Die Methode der Vertrauensgrenzen, das Verzeichnis der Vermögenswerte und Berechtigungen, das Migrationsprotokoll und das Prioritätsmodell sind eigenständige organisatorische Hilfsmittel zur Einschätzung von Vorfällen. Sie sind weder von Dritten zertifizierte Incident-Response-Systeme noch beobachtete Wiederherstellungsquoten oder Behauptungen durchgeführter Penetrationstests. Die sechs Fallbeispiele sind hypothetisch. Wallet-Oberflächen, unterstützte Netzwerke, Gebührenregeln und protokollspezifische Verfahren zum Widerruf von Signaturen ändern sich. Prüfen Sie vor folgenreichen Transaktionen stets die aktuelle offizielle Dokumentation. Dieser Text dient der allgemeinen Information und ist keine individuelle Sicherheits-, Rechts- oder Finanzberatung. Keine Website, kein Supportmitarbeiter und keine Wallet kann die universelle Wiederherstellung bereits von Angreifern übertragener Vermögenswerte versprechen.