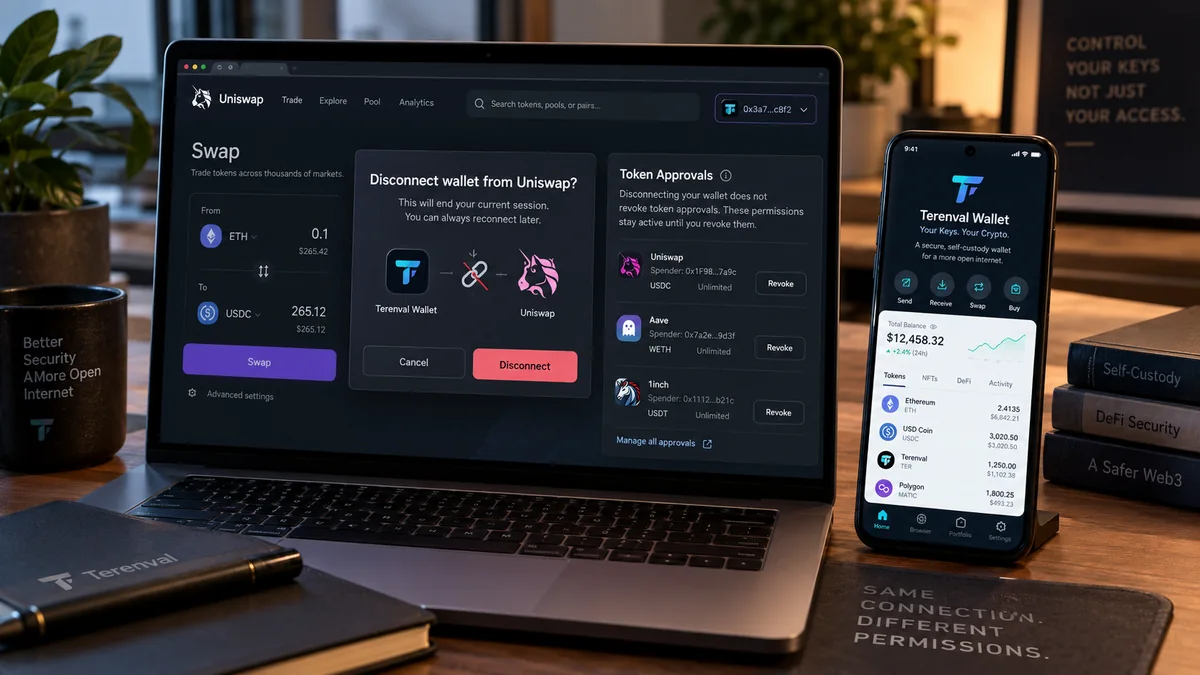
Kripto cüzdanının merkeziyetsiz bir uygulamayla (dApp) bağlantısını kesmek, genellikle sitenin aktif cüzdan bağlantısını sonlandırır veya o cüzdan üzerinden hesap erişimi isteme iznini kaldırır. Ancak blokzincire kaydedilmiş akıllı sözleşme onaylarını otomatik olarak iptal etmez. Daha önce yetkilendirilmiş bir harcayıcı (spender), kendisine tanınan limit dahilinde ERC-20 tokenlerini transfer edebilir; yetkilendirilmiş bir NFT operatörü de NFT sözleşmesi kapsamındaki yetkisini koruyabilir. İmzalanmış bir permit izni de ilgili nonce, son geçerlilik tarihi ve sözleşme kurallarına göre kullanılabilir durumda kalabilir.
Bu rehberdeki en önemli güvenlik ayrımı şudur: Disconnect (Bağlantıyı kes) iletişim kanalını durdurur veya sınırlar; Revoke (İzni iptal et) ise yetkiyi değiştirir. Bazı yetkiler cüzdan yazılımında, bazıları zincir üzerinde, bazılarıysa henüz blokzincire gönderilmemiş imzalı mesajlarda bulunur. Tek bir düğme bunların hepsini mutlaka iptal etmez.
Kısa yanıt: Cüzdanınızı bir dApp'ten ayırdığınızda, uygulamanın mevcut bağlantıyı kullanarak hesap erişimi, imza veya işlem talep etmesini genellikle durdurursunuz. Tokenleriniz blokzincirdeki adreslerinde kalır; zincir üzerindeki mevcut harcama izinleri değiştirilene veya tüketilene kadar, NFT onayları da değiştirilene ya da başka şekilde geçersiz kılınana kadar devam eder. Daha önce imzalanmış bazı permit'ler hâlâ gönderilebilir. Şüpheli bir dApp kullandıysanız bağlantıyı kesin, ilgili tüm ağlarda onayları inceleyin, riskli izinleri doğrulanmış bir araçla iptal edin, imzaladığınız permit'leri kontrol edin. İmza anahtarlarınız veya kurtarma ifadeniz açığa çıktıysa varlıkları yeni, güvenli bir cüzdana taşıyın.
Bu ayrım MetaMask'in bağlantı kesme rehberinde, ERC-20 token standardında ve Uniswap'in Permit2 belgelerinde açıklanır. Makale Ethereum ve EVM uyumlu dApp'lere odaklanır. Diğer ekosistemlerin yetkilendirme modelleri ve güvenlik prosedürleri farklı olabilir.
Önemli Noktalar
- Bağlantıyı kesmek izni iptal etmek değildir. Bu işlem cüzdanın dApp'e erişimini değiştirir; akıllı sözleşmedeki ERC-20 allowance'larını veya NFT operatörü yetkilerini değiştirmez.
- Cüzdan adresi herkese açık bilgidir. Bağlantıyı kesmek, sitenin adresi cüzdandan yeniden istemesini engelleyebilir; önceden açıklanan adresleri veya işlem geçmişini ortadan kaldıramaz.
- Normal bağlantı seed ifadesini açığa çıkarmaz. dApp hesap erişimi ve işlem talepleri isteyebilir; anahtarların korunması ve imza kararı cüzdandadır.
- Onaylar aylarca veya yıllarca geçerli kalabilir. Standart ERC-20 harcama izni, limiti tüketilene veya token sözleşmesindeki durum değiştirilene kadar kalabilir.
- NFT izinleri ayrı değerlendirilir. ERC-721/1155 varlıklarındaki
approvevesetApprovalForAll, değiştirilebilir token izinlerinden bağımsızdır. - İmza, tarayıcı oturumundan uzun yaşayabilir. EIP-2612 ve Permit2 yetkilerinin özel geçerlilik ve iptal kuralları vardır; sekmeyi kapatmak imzayı iptal etmez.
- WalletConnect oturumları açık kalabilir. Yalnızca dApp sayfasını kapatmak yerine cüzdanınızın oturum yöneticisinden bağlantıyı sonlandırın.
- İmzalı giriş, web sitesi oturumu oluşturabilir. Cüzdan bağlantısını kesmek, sitenin çerez tabanlı oturumundan mutlaka çıkış yaptırmaz.
- İptaller genellikle zincir üzerinde onay gerektirir. Aktif bir ERC-20 onayını değiştirmek, ilgili ağda işlem ve gas ücreti gerektirebilir.
- Ağ seçimi önemlidir. Ethereum izinlerini denetlemek Base, Arbitrum, Optimism, Polygon veya BNB Smart Chain izinlerini denetlemiş olmak değildir.
- Ele geçirilen kurtarma ifadesi ayrı bir acil durumdur. İzinleri iptal etmek çalınmış özel anahtarı güvenli hâle getirmez.
- Terenval Wallet kullanıcıları kurulu sürümün özelliklerini doğrulamalıdır. WalletConnect, dApp oturumları, zincir üstü izin taraması, Permit2 iptali veya NFT onay yönetimi desteğini doğrulamadan varsaymayın.
Cüzdanı Bir dApp'e Bağlamak Gerçekte Ne Yapar?
Bir dApp, merkeziyetsiz borsa, NFT pazaryeri, kredi platformu, köprü, blokzincir oyunu veya yönetişim arayüzü olabilir. Finansal işlemlerinin bir kısmı akıllı sözleşmelerle yapılsa da web sitesi normal bir uygulama arayüzüdür.
Connect Wallet (Cüzdanı bağla) seçildiğinde dApp genellikle tarayıcıya entegre cüzdan sağlayıcısından veya bağlantı protokolünden bir veya daha fazla herkese açık hesap adresi ister. Cüzdan hesap seçmenizi ve erişimi onaylamanızı isteyebilir. Ardından bağlanan dApp portföy gösterebilir, işlem talepleri hazırlayabilir, imza isteyebilir veya ağ değişikliği önerebilir. Bunların tamamı cüzdan izinlerine ve kullanıcı onayına tabidir.
Yalnızca bağlantı kurmak, akıllı sözleşmeye ERC-20 tokenlerinizi alma izni vermez. Normal bağlantı, approve işlemi, NFT için setApprovalForAll yetkisi veya imzalı permit ile aynı şey değildir. Bunlar ayrı kararlardır; ancak güvensiz bir arayüz kullanıcıları bu işlemleri birbirine karıştırmaya yönlendirebilir.
Bağlı bir dApp hangi bilgileri görebilir?
Cüzdana ve izin ayarlarına bağlı olarak dApp seçili herkese açık adresinizi, etkin ağı ve desteklenen RPC isteklerine verilen yanıtları alabilir. Adresinizi bildiğinde herkese açık blokzincir bakiyelerini ve eski işlemleri bağımsız olarak sorgulayabilir. Web sitesine girdiğiniz bilgiler ve sitenin analitik araçları, çerezleri veya sunucularıyla topladığı veriler de erişilebilir olabilir.
Bağlantıyı kesmek gizlilik verilerini silmez. Bu işlem genel olarak belirli bir izin veya oturum üzerinden gelecekteki erişimi engeller; hizmeti adresinizi veya daha önce topladığı bilgileri unutmaya zorlamaz. Herkese açık adresi bilen herkes zincirdeki bakiyeyi sorgulayabilir.
Bağlı dApp, siz imzalamadan işlem gönderebilir mi?
Normal bir harici sahipli hesapta (EOA), yeni işlem imzalamak veya göndermek genellikle cüzdanın ve imza anahtarının yetkilendirmesini gerektirir. Kötü amaçlı bir sayfa, yalnızca bağlantı açık diye özel anahtarınızla geçerli bir işlem oluşturamaz. Ancak önceden yetkilendirilmiş bir sözleşme, mevcut zincir üstü allowance'ı kullanarak sizden yeni bir işlem imzası almadan token aktarabilir; daha önce verilen bir permit de risk oluşturabilir.
Akıllı hesaplar, oturum anahtarları, devredilmiş yürütme yetkileri, hesap soyutlama politikaları ve otomasyon protokolleri farklı yetki yollarına sahip olabilir. Her ürün için normal bağlantı modelinin geçerli olduğunu varsaymayın; yetkilerini ayrıca inceleyin.
Disconnect ve Revoke Arasındaki Fark: Dört Ayrı Güvenlik Katmanı
En az dört farklı erişim türü vardır ve her biri için doğru kontrol kullanılmalıdır. Bunları karıştırmak, kullanıcı tarafından kapatıldığı sanılan işlemlerle blokzincirin hâlâ izin verdiği işlemler arasında tehlikeli bir boşluk yaratır.
| Katman | Tipik örnek | Nerede bulunur? | Bağlantıyı kesmek genellikle neyi değiştirir? | Gerektiğinde ayrı işlem |
|---|---|---|---|---|
| Cüzdan–dApp bağlantısı | Site cüzdan sağlayıcısı üzerinden hesap bilgisi isteyebilir | Cüzdan/tarayıcı veya etkin bağlantı oturumu | Sitenin etkin erişimini kaldırır veya sınırlar | Cüzdanın bağlantı yöneticisinde bağlantıyı kesmek |
| Web sitesi giriş oturumu | Sign-In with Ethereum sonrasında oturum çerezi | Web sitesi ve tarayıcı | Web sitesi girişini hiç etkilemeyebilir | Siteden çıkış yapmak ve oturumları geçersiz kılmak |
| Zincir üstü harcama yetkisi | ERC-20 allowance; NFT operatörü onayı | Her ağdaki token/NFT sözleşmesi | Kayıtlı onay üzerinde hiçbir değişiklik yapmaz | İlgili onayı zincir üzerinde iptal etmek veya azaltmak |
| Zincir dışı imzalı yetki | EIP-2612 permit veya imzalı Permit2 mesajı | İmzayı alan tarafın verileri ve ilgili sözleşmenin durumu | İmzanın kendisini değiştirmez | Sözleşmeye özgü nonce geçersizleştirme, iptal veya sürenin dolması |
Karar ilkesi: Hangi katmanı durdurmak istediğinizi sorun. Amacınız “Bana yeni cüzdan istemleri gönderilmesin” ise oturumu kesin. “Bu harcayıcı tokenlerimi aktaramasın” ise allowance'ı veya operatör onayını iptal edin. “Site beni giriş yapmış saymasın” ise web oturumunu sonlandırın. “Önceden verdiğim imza artık kullanılamasın” ise ilgili imza biçiminin geçersizleştirme mekanizmasını araştırın.
Bağlantı kesildi bildirimi neden yanıltıcı olabilir?
Disconnected, Wallet removed veya Session ended gibi yeşil başarı mesajları genellikle yalnızca arayüzdeki bağlantı kesme işleminin tamamlandığını gösterir. Bunlar allowance iptalinin blokzincirde gerçekleştiğinin kanıtı değildir. Token izni iptalinde, başarılı işlemi ve ilgili ağdaki güncel allowance/operatör durumunu kontrol edin.
Disconnect Düğmesine Bastığınızda Gerçekte Ne Olur?
Cüzdan veya dApp, hesabın siteye gösterilmesini durdurabilir, erişim izinlerini kaldırabilir, oturumu kapatabilir ve bağlı hesap arayüzünü güncelleyebilir. Cüzdanların uygulama biçimleri farklıdır; yalnızca düğmenin adından kesin sonuç çıkarılamaz.
Tarayıcıya entegre cüzdanlarda bağlantıyı kesmek çoğu zaman belirli bir web sitesi kökeni (origin) için hesap paylaşma iznini değiştirir. EIP-2255 cüzdan izinlerini, EIP-1193 ise sağlayıcıyla iletişim arayüzünü açıklar. Bunlar istemci tarafındaki erişim düzenlemeleridir; token sözleşmelerinin durumunu kendiliğinden değiştirmez.
Teknik ayrım: EIP-1193'teki disconnect olayı, sağlayıcının desteklenen tüm zincirlerle bağlantısını kaybetmesi anlamına gelir. Bu olay, web sitelerinin hesap izinlerini iptal eden evrensel bir standart komut değildir. Kullanıcıya görünen “Disconnect site” özelliği, cüzdana özgü izin sistemleri, bağlantı kütüphaneleri veya WalletConnect oturumu sonlandırma üzerinden çalışabilir.
Disconnect gas ücreti gerektirir mi?
Genellikle hayır. Cüzdan oturumunu veya siteyle hesap paylaşım iznini kapatmak yerel/zincir dışı bir işlemdir; sırf bağlantıyı kesmek için gas ödenmesi gerekmez. Bir araç işlem imzalayıp blokzincire göndermenizi istiyorsa amacını ayrıntılı inceleyin: zincir üstü bir izni iptal ediyor olabilir veya temizlik işlemi gibi görünen kötü niyetli bir talep olabilir.
Neler gerçekleşmez?
Cüzdanınız silinmez. Kurtarma ifadeniz değişmez. Herkese açık adresleriniz yok edilmez veya zinciri izleyen kişilerden gizlenmez. Tamamlanmış işlemler geri alınmaz. Token allowance'ları ve NFT onayları otomatik sıfırlanmaz. dApp sekmesi kapatıldığı için bekleyen zincir üstü işlemler de ağdan kaybolmaz.
dApp Bağlantısı Kesildikten Sonra Tokenleri Nasıl Hâlâ Aktarabilir?
Ethereum ERC-20 tokenleri allowance (harcama izni) mekanizmasını kullanır. Token sahibi, belirli bir tokenin en fazla izin verdiği miktarını aktarması için bir spender (harcayıcı) adresini yetkilendirebilir. Standart akışta sahibi tokenin approve yöntemini kullanır; harcayıcı da mevcut allowance, bakiye ve sözleşme kuralları dahilinde transferFrom çağırabilir.
Örneğin cüzdanınızda 2.000 birim ERC-20 tokeni olsun ve daha önce bir swap yönlendiricisine 5.000 birim harcama izni vermiş olun. Borsa sitesinden ayrılmak bağlantıyı kaldırır, ancak token sözleşmesindeki allowance'ı değiştirmez. Harcayıcı yetkili transfer gerçekleştirebilecek biçimde çağrılabiliyorsa, izin kaldırılana veya tükenene kadar ileride alınan tokenler dahil olmak üzere yetkisi kapsamında transfer yapabilir.
Bir ERC-20 allowance'ının bulunması her sözleşmenin varlıkları boşaltacağı anlamına gelmez; kötü niyetli bir site de mutlaka ilgili spender sözleşmesini kontrol ediyor değildir. Risk, gerçek harcayıcı sözleşmesine, koduna, yükseltme/yönetim yetkilerine ve token aktarma işlevini kimin çağırabildiğine bağlıdır. Yine de gereksiz veya sınırsız izinler, mekanizmanın kötüye kullanılması veya ele geçirilmesi durumunda daha fazla varlığı riske atabilir.
Örnek: Her işlem gerçekten neyi değiştirir?
| İşlem | dApp bağlantısı | ERC-20 allowance | Daha önce aktarılmış fonlar |
|---|---|---|---|
| Site bağlantısını kesmek | Genellikle kaldırılır | Değişmez | Değişmez |
| Tarayıcı çerezlerini silmek | Web oturumu sıfırlanabilir | Değişmez | Değişmez |
| Token allowance'ını başarıyla sıfırlamak | Bağlantı kalabilir | Belirli token/spender çifti için sıfıra iner | Değişmez |
| Daha düşük, sınırlı allowance belirlemek | Bağlantı kalabilir | Seçilen miktara iner | Değişmez |
| Kalan tokenleri ele geçirilmemiş yeni hesaba aktarmak | Eski adreste bağlantı kalabilir | Eski hesabın izni devam edebilir | Yalnızca aktarılan varlıklar eski adresten çıkar |
Önemli: Token onayı belirli bir sahip, spender, token sözleşmesi ve ağla ilişkilidir. Normalde cüzdandaki tüm tokenleri ve ağları kapsayan genel bir yetki değildir. Ancak birden fazla izin geniş bir risk alanı yaratabilir; Permit2 gibi özel onay sözleşmeleri de ek katmanlar ekler.
ERC-20 onayıyla yerel ETH harcanabilir mi?
Standart ERC-20 approve, normal bir hesabın yerel ETH bakiyesini aktarma yetkisi vermez. Yerel ETH bir ERC-20 sözleşme bakiyesi değildir. Ancak sarılmış ETH (WETH) ERC-20 tokenidir ve token onayları ona uygulanabilir. Akıllı hesaplar, devredilmiş yetkiler veya imza temelli başka sistemler daha geniş kapsama sahip olabilir. Token allowance'ını genel imza yetkisiyle karıştırmayın.
ERC-20 Onayları: Sınırlı, Sınırsız ve Tekrarlanan Kullanım
Token arayüzleri bazen tam harcama miktarı, yüksek bir üst sınır veya fiilen sınırsız izin ister. “Sınırsız onay” genellikle allowance'ın tokenin desteklediği en yüksek tamsayıya yakın ayarlanmasıdır. Bu, harcayıcının kurtarma ifadenizi aldığı veya başka bir sahibin varlıklarını otomatik çekebileceği anlamına gelmez; ancak gelecekte planladığınızdan çok daha fazla token transferine izin verebilir.
| Onay modeli | Tipik fayda | Temel risk | Kontrol önerisi |
|---|---|---|---|
| Tam tutar | Yetkilendirilmiş token miktarını sınırlar | Daha sonra yeniden onay gerekebilir | Mevcutsa seyrek işlemlerde tercih edin |
| Daha yüksek, sınırlı tutar | Yinelenen onay işlemlerini azaltır | Daha fazla varlık riske açık olabilir | Kalan limiti düzenli inceleyin |
| Fiilen sınırsız tutar | Sık protokol kullanımı kolaylaşır | Sonradan alınan tokenler dahil uzun süreli risk | Yalnızca spender güvenilirliğini ve ihtiyacı değerlendirdikten sonra kullanın |
| Sıfır allowance | O spender'ın ilgili izinle normal transferini engeller | Geçmiş transferleri veya diğer izinleri geri almaz | Zincirde sonucun sıfır olduğunu doğrulayın |
Allowance işlemi; swap, yatırma veya borç verme işleminden ayrıdır. Bir kullanıcı pazartesi bir harcayıcıyı onaylayıp bir kez kullanabilir ve sonrasında önemli bir izin bakiyesi bırakabilir. Protokol artık gerekli değilse token sahibi, uygun cüzdan veya izin yönetimi arayüzünden bu yetkiyi azaltabilir ya da iptal edebilir.
Başarılı bir ERC-20 izni iptali nasıl görünür?
Standart ERC-20 tokenlerinde iptal çoğunlukla approve(spender, 0) yönteminin çağrılmasıyla yapılır; cüzdan veya blokzincir gezgini buna Revoke diyebilir. İşlemin ağda onaylanması ve son allowance durumunun ayrıca kontrol edilmesi gerekir. Standart dışı token davranışları veya önce sıfıra indirmeyi zorunlu kılan bazı tokenler, sıfır olmayan izinlerin güncellenmesini karmaşıklaştırabilir.
Olay günlüğü yardımcıdır; ancak belirleyici kontrol sözleşmenin güncel durumudur. İşlemin “submitted” veya “pending” görünmesi, onaylanmış sıfır allowance anlamına gelmez. Gas tahminleri, özel token uyarıları veya önceki approve işlevine benzeyen cüzdan istemleri görebilirsiniz. Onay vermeden önce sözleşme adresi ve tutarı doğrulayın.
NFT Onayları: Bağlantıyı Kesmek Operatör Yetkilerini İptal Etmez
NFT izinleri değiştirilebilir token allowance'larından farklıdır. ERC-721 uyarınca cüzdan, belirli token kimliği için başka bir adresi onaylayabilir veya setApprovalForAll aracılığıyla bir operatöre ilgili koleksiyondaki tüm NFT'leri yönetme izni verebilir. ERC-1155 kapsamında da operatör, sözleşmenin kapsadığı varlıkları yönetmek için yetkilendirilebilir.
NFT pazaryeriyle bağlantıyı kesmek otomatik olarak setApprovalForAll(false) çağırmaz. Operatör yetkisi devam ederse, pazaryerinde “Disconnected” yazsa bile ele geçirilmiş veya kötü amaçlı operatör risk oluşturabilir.
| İzin | Kapsam | Tipik iptal | Disconnect iptal eder mi? |
|---|---|---|---|
ERC-721 token düzeyinde approve |
Tek NFT token kimliği | Destekleniyorsa onayı temizlemek/değiştirmek; standart kurallarda transfer de temizleyebilir | Hayır |
ERC-721 setApprovalForAll |
Sahibin koleksiyon tokenleri üzerindeki operatör | setApprovalForAll(operator, false) |
Hayır |
ERC-1155 setApprovalForAll |
Sözleşmedeki ilgili token kimlikleri için operatör | setApprovalForAll(operator, false) |
Hayır |
ERC-20 approve |
Tek token sözleşmesi için spender limiti | approve(spender, 0) veya desteklenen izin güncellemesi |
Hayır |
Pratik kontrol: Operatör sözleşme adresini, koleksiyon adresini, ağı ve onay durumunu inceleyin. Bilinen bir pazaryeri adı, tanımadığınız operatör adresinin güvenilir olduğunu kanıtlamaz. Tekil NFT satış ilanları ve imzalı emirlerin de operatör onayından bağımsız iptal kuralları olabileceğini unutmayın.
İmzalanmış Mesajlar ve Permit'ler Bağlantı Kesildikten Sonra Geçerli Kalır mı?
Evet, kalabilir. Cüzdan imzası, imza anahtarıyla oluşturulmuş kriptografik bir beyandır. Geçerliliği normalde hangi içeriğin imzalandığına ve ilgili protokolün bunu nasıl doğruladığına bağlıdır; dApp sitesinin o anda açık olup olmamasına değil.
Her imza tehlikeli bir token izni değildir. Doğru oluşturulmuş bir Sign-In with Ethereum (ERC-4361) mesajı genellikle web sitesinde kimlik doğrulamak için kullanılır. Diğer yapılandırılmış veri imzaları ise alım satım emirlerini, token allowance'larını, transferleri veya sözleşmeye özgü işlemleri yetkilendirebilir. “İmza için gas ödemedim, o hâlde finansal sonucu yok” varsayımı güvenli değildir.
EIP-2612: İmzayla token harcama izni verme
ERC-2612, token sahibinin zincir dışında harcama izni imzalamasına olanak tanıyan permit uzantısını tanımlar. Yetkili bir taraf imzayı daha sonra token sözleşmesine iletebilir. Sözleşme allowance durumunu güncellemeden önce sahip, spender, miktar, nonce, domain separator ve son geçerlilik zamanı gibi alanları doğrular.
Henüz zincire gönderilmemiş bir imza, normal token onayı kontrol panellerinde görünmeyebilir. Bağlantıyı kesmek, dApp'e veya saldırgana daha önce verilmiş imzanın kopyasını geri almaz. İmzanın kullanılabilirliği; hâlâ geçerli olmasına, nonce'un değişip değişmediğine, süresine ve diğer doğrulama koşullarına bağlıdır.
Genel bir approve(0) işlemi, henüz kullanılmamış tüm permit imzalarını kesinlikle iptal etmez. Önceden imzalanmış permit hâlâ kullanılabiliyorsa protokol daha sonra allowance'ı tekrar artırabilir. EIP-2612'de geçersizleştirme, ilgili nonce'un geçerli bir permit veya tokene özgü başka mekanizmayla değiştirilmesini ya da imzanın süresinin dolmasını gerektirebilir. Rastgele yöntem denemek yerine sözleşme uygulamasını ve güvenilir araçları kontrol edin.
Permit2: İki ayrı izin katmanı
Uniswap'in Permit2 sistemi iki önemli katmandan oluşur. Önce token sahibi standart ERC-20 approve ile Permit2 sözleşmesine izin verir. Ardından Permit2, belirli harcayıcılara yönelik izinleri yönetebilir veya sözleşmeye özgü nonce ve süre kurallarıyla imzalanmış tek kullanımlık transferlere imkân tanıyabilir.
| Permit2 bileşeni | Neyi kontrol eder? | Temizlikte dikkat edilecekler |
|---|---|---|
| Permit2'ye ERC-20 token onayı | Token sözleşmesi Permit2'ye transfer yetkisi tanır | Token düzeyindeki temel onayı kontrol edin veya iptal edin |
Permit2 AllowanceTransfer izni |
Permit2 belirli spender için tutarı ve geçerlilik süresini izler | Harcama iznini azaltın/iptal edin; nonce ve süreyi kontrol edin |
Permit2 SignatureTransfer yetkisi |
İmza, nonce ile sınırlandırılmış belirli bir transferi onaylar | Kullanımdan veya süre bitiminden önce nonce'un geçersizleştirilip geçersizleştirilemeyeceğine bakın |
Tek kullanımlık imza modeli, kalıcı spender allowance'ıyla aynı değildir. Bazı yetkiler tek kullanımlık, bazıları sürekli fakat süre sınırlıdır. “Bütün Permit2 onayları sonsuza kadar sürer” veya “Bütün Permit2 imzaları zararsızdır” demek yanlıştır: risk; işlem yolu, kapsam, nonce, miktar ve son geçerlilik zamanına bağlıdır. Tokenin Permit2'ye verdiği temel izni iptal etmek önemli bir transfer yolunu kapatabilir; yine de uygulamaya özgü diğer izinlerin ve imzaların incelenmesi gerekir.
İmzalanmış bir mesaj sonradan iptal edilebilir mi?
Bazen, ancak her yerde çalışan bir “imzayı geri al” düğmesi yoktur. Olası yollar arasında protokole özgü iptal işlemi, nonce geçersizleştirme, operatör yetkisini kaldırma, süre bitimi veya web sitesi girişi için çıkış yapıp oturumu sonlandırma bulunur. Hangi yöntemin çalıştığı yapılandırılmış verinin alanına ve akıllı sözleşme kurallarına bağlıdır. İmza iptal edilse bile önceden gerçekleşmiş transfer geri alınmaz.
Kötü niyetli permit imzaladığınızdan şüpheleniyorsanız ilgili tokenin/protokolün resmî belgelerini ve gerekirse Revoke.cash'in permit açıklamasını kullanın. Kurtarma ifadenizi asla bir “permit iptal kontrol aracına” girmeyin.
WalletConnect Bağlantısını Kesmek, Tarayıcı Cüzdanındaki Bağlantıyı Kesmekten Farklı mı?
WalletConnect, cüzdanlarla dApp'lerin bir oturum üzerinden iletişim kurmasını sağlar. Oturum, açıldığı tarayıcı sekmesi veya penceresi kapandıktan sonra da sürebilir. Web sitesini kapatmak veya uygulama değiştirmek oturumun silindiğini kanıtlamaz.
WalletConnect oturum belgeleri, oturum sonlandırmayı ve session_delete bildirimlerini açıklar. Uyumlu cüzdanınızda etkin bağlantılar veya oturumlar bölümünü açın, ilgili dApp'i, ağları ve hesapları inceleyin; artık kullanmadığınız oturumu açıkça sonlandırın.
Neden bağlantıyı cüzdan tarafından kesmelisiniz?
Bir dApp'in düğmesi, web sitesi oturumu ya da bağlanmış başka bir cüzdan etkin kalmasına rağmen yalnızca kendi arayüzünü güncelleyebilir. Cüzdanın oturum listesi, yazılımın hâlâ tanıdığı bağlantıları denetlemek için ikinci bir kontrol noktasıdır. Menü adları sürüme ve üreticiye göre değişir; eski ekran görüntülerinden ziyade kullandığınız cüzdanın güncel arayüzüne ve resmî yardımına bakın.
Bir WalletConnect oturumu, birden fazla ağ ve yöntem için izin içerebilir; ancak ERC-20 token allowance'ı vermekle aynı şey değildir. Oturumu kapatmak iletişim kanalını sonlandırır; ilgili zincirlerdeki token onaylarını ayrıca incelemek gerekir.
Tarayıcı uzantısında birden fazla hesap bağlı olabilir
Bir dApp'in bir veya daha fazla hesaba erişimi olabilir. Cüzdan, siteyle paylaşılan hesapların bir kısmını değiştirmenize izin verebilir. Bir hesabı kaldırmak bütün sitenin tüm hesaplarla bağlantısını kesmek anlamına gelmeyebilir. İzinleri ve işlemleri incelerken doğru hesabı seçtiğinizden emin olun.
Disconnect Web Sitesindeki Oturumunuzu da Kapatır mı?
Mutlaka değil. dApp, cüzdanla kimlik doğrulaması yaptıktan sonra normal bir web oturumunu açık tutabilir. Cüzdan bağlantısı genel adresi sağlar ve giriş talebini imzalayabilir; sunucu da sitenin kimlik doğrulamasını sürdüren çerez veya token verir.
ERC-4361, alan adı ve nonce gibi kavramları içeren Sign-In with Ethereum mesaj biçimini standartlaştırır. Cüzdanı ayırmanın sitenin oluşturduğu tüm giriş oturumlarını otomatik olarak iptal edeceğini garanti etmez.
Gizlilik veya hesap erişimi önemliyse dApp'ten ayrıca çıkış yapın, gerekirse ilgili tarayıcı oturumlarını temizleyin ve varsa Log out of other devices / Revoke sessions kontrolünü kullanın. Site, çıkış sonrasında da herkese açık adresinizi, analitik verilerini veya alım satım geçmişini saklayabilir. Bunlar zincir üstü yetkilendirmelerden ayrıdır.
Cüzdanın dApp Bağlantısı Güvenli Şekilde Nasıl Kesilir?
Eski menü yollarına bağlı kalmak yerine cüzdanın güncel arayüzünü kullanın. Örneğin MetaMask'in belgelenmiş yönteminde bağlı dApp'lerin listelendiği bir Permissions bölümü vardır; tek tek veya toplu bağlantı kesilebilir. Diğer cüzdanlar bunu Connected sites, Active sessions, DApp connections, WalletConnect ya da Permissions olarak adlandırabilir.
- dApp'i ve web sitesi kökenini belirleyin. Tam alan adını kontrol edin; benzer adlar ve alt alan adları farklı siteleri gösterebilir.
- Cüzdanın bağlantı/izin yöneticisini açın. Mümkünse şüpheli sitenin içindeki düğmeyle yetinmeyin.
- Hangi hesapların ve ağların paylaşıldığını gözden geçirin. Tek hesabı mı yoksa tüm oturumu mu ayırdığınızı kontrol edin.
- İstemediğiniz dApp'in veya oturumun bağlantısını kesin. Cüzdan listesinde artık bağlı görünmediğini doğrulayın.
- Gerekiyorsa dApp sitesinden ayrıca çıkış yapın. Özellikle cüzdan imzasıyla oturum açtıysanız.
- Zincir üzerindeki onayları inceleyin. Bu ayrı bir işlemdir; bağlantı kesilmesi izin iptalinin kanıtı değildir.
- Ele geçirilme şüphesi varsa olay türünü belirleyin. Sıradan istenmeyen bağlantı, kötü amaçlı allowance, tehlikeli imza ve sızdırılmış seed farklı çözümler gerektirir.
Güvenlik kuralı: Meşru bir cüzdan bağlantısı kurtarma ifadesinin paylaşılmasını gerektirmez. Bir site “bağlantıyı kesme işlemini tamamlamak” için seed ifadenizi, özel anahtarınızı veya yedek dosyanızı istiyorsa hemen durun.
Token Onayları Güvenli Şekilde Nasıl Bulunur ve İptal Edilir?
Onay denetimi dikkatle yapılmalıdır. Tanımadığınız bir sitedeki tüm “revoke” düğmelerine düşünmeden imza atmak yeni riskler doğurabilir. İşlem ayrıntılarını inceleyin ve doğru adreslerle çalışan, güvenilir araçları tercih edin.
Adım 1: Sahip adresini ve ağları belirleyin
Kullandığınız cüzdan hesabının herkese açık adresini ve hangi zincirlerde sözleşmelerle etkileştiğini not edin. Ethereum Mainnet, Base, Arbitrum One, Optimism, Polygon PoS ve BNB Smart Chain yaygın EVM ağlarıdır. Hex biçimindeki adresiniz hepsinde aynı görünebilir; ancak her ağın sözleşme durumu ve onayları ayrıdır.
Birden fazla hesap bağladıysanız olası tüm sahip adreslerini ayrı inceleyin. Farklı cüzdanlar kullandıysanız oturum ve izinlerin aralarında paylaşıldığını varsaymayın.
Adım 2: Güvenilir bir onay görüntüleyicisi açın
İlgili blokzincir gezgininin yönlendirdiği kontrol aracını veya köklü bir izin yönetimi arayüzünü kullanın. MetaMask'in resmî izin iptali kılavuzu, allowance kontrol araçlarını ele alır. Revoke.cash da yaygın kullanılan seçeneklerden biridir.
Araca bağlanmadan önce URL'yi güvenilir bir yer iminden veya yetkili kaynaktan doğrulayın. Aracın özelliklerine bağlı olarak herkese açık adres üzerinden salt okunur denetim, yeni cüzdan bağlantısı olmadan da mümkün olabilir. Özel anahtar veya seed ifadesi asla vermeyin.
Adım 3: Yalnızca marka adını değil, gerçek onayı tanımlayın
Her kayıtta ağı, sahibi, token/koleksiyon sözleşmesini, yetkili spender veya operatörü, onaylanan miktarı ve mümkünse işlem geçmişini kontrol edin. Sınırsız izinleri, tanımadığınız harcayıcıları, artık kullanmadığınız protokolleri, beklenmedik geniş NFT onaylarını ve birden fazla ağdaki riskleri arayın.
Bir spender adı veya logosu yalnızca arayüz etiketidir. Yetkiyi zincir üzerindeki gerçek adres ve sözleşme davranışı belirler. Kötü amaçlı spender tanınmış bir hizmetin adını taklit edebilir; üçüncü taraf panellerde görünen isme tek başına güvenmeyin.
Adım 4: Belirli izni iptal edin veya azaltın
Kaldırmak istediğiniz izni seçin. Standart ERC-20 için bu genellikle allowance'ı sıfıra indirmek; ERC-721/1155 setApprovalForAll için onayı false yapmak demektir. Cüzdan işleminin ağını, hedef sözleşmesini, işlevini, gas ücretini ve beklenen yeni izin durumunu inceleyin.
Sözde “revoke” işlemi sırasında varlık aktarmayın, tanımadığınız yeni bir harcayıcıyı onaylamayın veya ilgisiz permit imzalamayın. Gerçek iptalin ilgili sözleşme durumunda anlaşılabilir bir değişiklik yapması gerekir.
Adım 5: Onayı bekleyin ve sonucu yeniden doğrulayın
Gönderilen işlem mutlaka bloğa alınmış değildir. Güvenilir gezginden işlem durumunu kontrol edin; ardından onaylandıktan sonra allowance veya operatör durumunu tekrar sorgulayın. İşlem başarısız, değiştirilmiş veya beklemede kalmışsa iznin iptal edildiğini söylemeyin.
Cüzdanda yerleşik onay yönetimi yoksa var olmayan bir özelliği varmış gibi kabul etmeyin; uyumlu, güvenilir harici aracı kullanın. İptal için çoğu zaman doğru ağda gas ücretini karşılayacak küçük bir bakiye gerekir.
Adım 6: Permit'leri ve diğer yetkileri ayrıca inceleyin
ERC-20 allowance göstermeyen panel, tam güvenliğin kanıtı değildir. EIP-2612, Permit2, NFT emri, hesap soyutlama yetkisi veya protokole özgü başka bir mesaj imzalayıp imzalamadığınızı düşünün. Bazı zincir dışı imzalar kullanılana kadar herkese açık onay taramalarında görünmez. Gerçek protokolün desteklediği iptal yöntemini uygulayın.
Hangi Ağı Denetlemelisiniz: Ethereum, Base, Arbitrum veya BNB Chain?
Her EVM zinciri bağımsız durum tutar. Örneğin aynı adresin Ethereum Mainnet'te token spender onayı bulunurken Base'de bulunmayabilir; Base ve Arbitrum'da birbirinden tamamen farklı onayları da olabilir. Cüzdanda token simgesi aynı görünse bile ağlardaki token ve spender sözleşmeleri ayrı olabilir.
| Ağ | Kontrol edilecekler | Sık yapılan hata |
|---|---|---|
| Ethereum Mainnet | ERC-20, NFT ve imza kaynaklı yetkiler | Site bağlantısının kesilmesini zincir üstü iptal sanmak |
| Base | Base'e özgü spender ve token sözleşmeleri | Yalnızca Ethereum Mainnet'i denetlemek |
| Arbitrum One | Arbitrum token ve router onayları | Zincirler arası köprünün onayları kaldırdığını sanmak |
| Optimism | Yerel allowance'lar ve operatör izinleri | İkinci dApp hesabını gözden kaçırmak |
| Polygon PoS | Yerel token, NFT ve sözleşme durumu | Köprülenmiş veya benzer adlı varlıkları karıştırmak |
| BNB Smart Chain | BEP-20 tarzı token izinleri ve operatörler | Aynı 0x adresinin ortak izinler anlamına geldiğini sanmak |
İki zincirde aynı simgeyi taşıyan tokenin sözleşme adresi veya uygulaması farklı olabilir. Sembole değil, gerçek ağa ve sözleşmeye bakın. Solana gibi başka ekosistemler kullandıysanız onlara özgü yetkilendirme ve hesap modellerini inceleyin; ERC-20 iptal adımları doğrudan uygulanmayabilir.
Onayların İptali Ne Kadara Mal Olur?
Herkese açık sözleşme durumunu okumak normalde zincir üstü gas ücreti gerektirmez; sözleşme durumunu değiştirmek ise genellikle gerektirir. Standart allowance iptali ağda çalışan bir işlemdir ve çoğu zaman ilgili ağın yerel gas varlığıyla ücret ödenir. Ücretler ağ koşullarına, yürütme karmaşıklığına, işlem türüne ve zincir kurallarına göre değişir.
Tamamen örnek olarak, varsayımsal bir izin iptali 45.000 gas kullanırsa ve etkin fiyat 0,5 gwei ise işlem maliyeti 22.500 gwei, yani gas varlığı ETH olan bir ağda 0,0000225 ETH olur. Bu, güncel ücret tahmini değil, sadece matematiksel örnektir; uygulanabilecek ağa veya protokole özgü ilave bileşenleri içermez. Farklı gas fiyatı veya gerçek kullanım farklı toplam üretir.
| İşlem | Genellikle zincir üstü işlem mi? | Gas gerekir mi? | Eski varlık transferlerini geri alır mı? |
|---|---|---|---|
| dApp oturumunu kapatmak | Hayır | Hayır | Hayır |
| Siteden çıkış yapmak | Hayır | Hayır | Hayır |
| Gezgin üzerinden allowance okumak | Hayır | Hayır | Hayır |
| ERC-20 allowance'ını iptal etmek | Evet | Evet | Hayır |
| NFT operatör onayını kapatmak | Evet | Evet | Hayır |
| Zincir üzerindeki nonce'u geçersiz kılmak | Protokole bağlı | Çoğu zaman evet | Hayır |
| İmzalı permit'in süresinin dolmasını beklemek | Yeni işlem yok | Hayır; ancak bitene dek risk sürebilir | Hayır |
Pahalı bir izin iptali yine de mantıklı olabilir mi?
Risk altındaki varlıkların azami değerini, spender'ın kimliğini, kötüye kullanım olasılığını, iznin kalan süresini ve gas ücretini birlikte değerlendirin. Değerli varlıklar veya şüpheli spender söz konusuysa risk azaltmanın faydası işlem maliyetini aşabilir. Önemsiz, kullanılmayan ve çok düşük riskli bir izin için karar farklı olabilir. Güvenlik işleminden kesin finansal getiri vaat etmeyin.
Pratik Risk Değerlendirmesi: Her Onay Aynı Tehlikeyi Taşımaz
Temel denetimde, unutulmuş sıradan bir bağlantıyla değerli tokenleri gerçekten hareket ettirebilen bir yetkiyi ayırın. Sözleşme incelemesinin yerini tutan evrensel bir risk puanı yoktur; ancak aşağıdaki yaklaşım öncelik vermeye yardımcı olur.
| Durum | Başlıca risk | Öncelik | Uygun ilk adım |
|---|---|---|---|
| Tanımadığınız dApp bağlı, işlem veya imza bilinmiyor | Devam eden istekler ve adres paylaşımı | Orta | Bağlantıyı kesin, etkinlikleri ve site oturumlarını inceleyin |
| Bilinen dApp, tam tutarlı küçük allowance | Sınırlı miktarda token yetkisi | Koşullara bağlı | Spender'ı ve iznin hâlâ gerekip gerekmediğini kontrol edin |
| Değerli tokenlerde tanınmayan spender'a sınırsız izin | Süreklilik gösteren büyük token riski | Yüksek | Kimliği doğrulayın, acilen değerlendirip iptal edin |
| Bilinmeyen NFT operatörüne koleksiyon genelinde onay | Geniş NFT transfer yetkisi | Yüksek | Şüpheli operatörü inceleyip kapatın |
| Henüz kullanılmamış şüpheli Permit2 imzası | Gelecekte transfer veya allowance oluşturma riski | Yüksek ve zaman kritik | Nonce/süreyi ve geçersizleştirme yolunu araştırın |
| Seed ifadesi veya özel anahtar açıklanmış | İmza anahtarının tamamen ele geçirilmesi | Kritik | Varlıkları yeni oluşturulmuş güvenli cüzdana taşıyın |
| Kötü amaçlı transfer tamamlanmış | Varlıklar zaten gitmiş | Kalan varlıklar için kritik | Kanıtları saklayın, kalan varlıkları koruyun, bildirin |
Sınırlamalar: Buradaki “Yüksek”, gerçek zamanlı belirli sözleşme, token değeri veya istismar olasılığı ölçümü değil, nitel bir risk önceliklendirmesidir. Bazı sözleşmeler yükseltilebilir, bazılarının transfer yolları kısıtlıdır ve özel izinler genel gezginlerde görünmeyebilir.
Yedi Gerçekçi Senaryo: Sizi Gerçekte Ne Korur?
Senaryo 1: Bir DEX'e bağlandınız ancak başka hiçbir şey imzalamadınız
Yalnızca herkese açık adresinizi paylaşmayı onayladıysanız bağlantıyı kesmek, cüzdanın uygulamasına uygun şekilde oturumu veya izin kanalını bitirmelidir. Site şüpheliyse işlem ve imza geçmişini yine de gözden geçirin; ancak sırf bağlandığınız için token allowance'ı bulunduğunu varsaymayın. Zincir üstünde iptal edecek bir izin olmayabilir.
Senaryo 2: Bir kez swap yaptınız ve yüksek harcama limiti onayladınız
Swap tamamlanmış olsa bile router'ın token allowance'ı kalmış olabilir. Tokeni, harcayıcı adresini ve zinciri kontrol edin. İleride kullanmayacaksanız ve risk anlamlıysa kalan limiti azaltın veya iptal edin. Yalnızca siteden ayrılmak yetmez.
Senaryo 3: NFT satışa koyup pazaryeri bağlantısını kestiniz
Pazaryerinde “Wallet disconnected” yazabilir; yine de koleksiyon genelinde operatör yetkisi devam edebilir. Hem NFT operatör iznini hem de pazaryeri kurallarındaki imzalı satış emirlerini kontrol edin. İlanı iptal etmek ve operatör yetkisini kaldırmak farklı işlemlerdir; bazı emirler zincir üstü iptal veya süre sonuyla etkisizleşir.
Senaryo 4: Normal giriş gibi görünen bir mesaj imzaladınız
Gerçekten SIWE kimlik doğrulaması mı, yoksa spender, value, token, nonce veya deadline alanları içeren yapılandırılmış veri mi olduğunu belirleyin. Geçerli token permit'i cüzdanda bekleyen işlem görünmese bile sonradan kullanılabilir. Bağlantıyı kesin, kayıtlı mesaj ayrıntılarını doğrulayın, protokol belgelerini okuyun ve mümkünse imzayı geçersiz kılın.
Senaryo 5: WalletConnect tarayıcı sekmesini kapattınız
Oturum cüzdanda açık kalabilir. Etkin oturumları açıp dApp'i doğrudan ayırın. Daha önce verilen zincir üstü onayları ayrıca inceleyin; sekmeyi kapatmak ne oturumu sonlandırmak ne de allowance'ı iptal etmek demektir.
Senaryo 6: İzni iptal ettiniz ama işlem hâlâ beklemede
Başarılı değişiklik zincire eklenip yeterince onaylanana kadar önceki izin etkin kalabilir. Rakip işlemler iptal işleminden önce gerçekleşebilir; onaylanmış transferler kalıcıdır. Durumu izleyin, beklemede etiketine güvenmeyin ve varlıklar acil risk altındaysa olaya uygun güvenilir yardım alın.
Senaryo 7: Kurtarma ifadenizi bir “güvenlik kontrol aracına” girdiniz
İlgili özel anahtarların ele geçirildiğini varsayın. Disconnect veya Revoke işlemlerini tek başına çözüm saymayın. Güvenilir ortamda yeni cüzdan oluşturun, yedeğini koruyun, mümkünse kalan varlıkları öncelikle taşıyın; diğer izinleri ve hesapları da inceleyin. Sızan ifadeyi “sızıntıyı geri alacağını” iddia eden yeni araçlara tekrar girmeyin.
Şüpheli Bir dApp'e Bağlandıktan Hemen Sonra Ne Yapmalı?
Her hata için tek bir doğru yanıt yoktur. Olayı vermiş olabileceğiniz en geniş yetkiye göre sınıflandırın.
- Yalnızca bağlandıysanız: Cüzdan üzerinden bağlantıyı kesin, site oturumunu gözden geçirin, hareketleri doğrulayın ve bilinmeyen yetkileri tarayın. Basit bağlantı varlıkların alınabileceğini kendiliğinden göstermez.
- Token veya NFT harcamasını onayladıysanız: Tam sahip adresini, tokeni, spender/operatörü, ağı ve kapsamı belirleyin. Şüpheli izni güvenilir araçla azaltın veya iptal edin; zincirdeki sonucu doğrulayın.
- Yapılandırılmış veri veya permit imzaladıysanız: Varsa imzalı mesajın ayrıntılarını saklayın. İmzanın kullanılabilirliğini, ağını, deadline ve nonce değerlerini araştırın; ilgili protokolün güvenilir iptal yöntemini uygulayın.
- Bilinmeyen işlemi imzaladıysanız: Gerçek işlem hash'ini ve durumunu kontrol edin. Bekleyen bir işlem, dApp bağlantısı kesilse bile gerçekleşebilir.
- Özel anahtar veya kurtarma ifadesi sızdıysa: O yedekten türetilen tüm anahtarları risk altında sayın. Mümkünse varlıkları güvenli oluşturulmuş yeni anahtarlara taşıyın; sırları sahte destek sitelerine vermeyin.
- Varlıklar çalındıysa: TXID'leri, adresleri, zamanları ve URL'leri saklayın; ilgili servislere ve yetkili kurumlara bildirin. Geri alma garantisi yoktur ve blokzincir transferleri genel olarak geri döndürülemez.
Referans olarak resmî Ethereum.org dolandırıcılık sonrası yardım rehberini kullanın. Saldırganlar sıklıkla “güvenlik desteği” kılığına girip ücretli kurtarma veya tek tıkla kurtarma bağlantıları sunar; bu tekliflerin kendisi ek kayba yol açabilir.
dApp Bağlantısını Kesmek Çalınan Kripto Varlıkları Geri Getirebilir mi?
Hayır. Bağlantıyı kesmek, erişim yönetimine yönelik önleyici bir adımdır. Bloğa geçerli biçimde kaydedilmiş transferi geri almaz. Allowance iptali yürürlüğe girdikten sonra o spender'ın kalan tokenleri tekrar aktarmasını engelleyebilir; ancak tamamlanmış hırsızlığı geçmişe dönük olarak silmez.
Meşru iptal aracı da bir kurtarma servisi değildir. Tanımadığınız transfer görürseniz gerçek işlemi gezginde bulun, mümkünse işlemi başlatan hesabı ve sözleşme çağrılarını belirleyin, kanıtları saklayın. Her beklenmedik transferin allowance istismarı olduğunu varsaymayın; çalınmış anahtarlar, kötü amaçlı imzalar, ele geçirilmiş hesaplar, NFT operatörleri ve akıllı hesap delegasyonları farklı davranışlar gösterebilir.
Cüzdan Onaylarını Ne Sıklıkla Denetlemelisiniz?
Blokzincirde her hafta veya ay denetim yapmayı zorunlu kılan bir kural yoktur. Risk esaslı yaklaşım olarak tanımadığınız dApp'lerle etkileşimden sonra, önemli bir güvenlik olayından sonra, bir protokolü uzun süre kullanmayacaksanız ve cüzdanda geniş onaylara tabi değerli tokenler tutulduğunda izinleri inceleyin. Düzenli periyodik kontroller de yararlı olabilir; sıklık etkinliğinize ve risk altındaki varlıklara uygun olmalıdır.
Bir dApp sık onay istiyorsa daha küçük harcama limiti veya protokole özgü sona erme süresi, kullanım zorluğunu aşırı artırmadan riski azaltabilir. Kullanılmayan izinleri kaldırın; ileride aynı protokole yeniden bağlanmanın tekrar onay gerektirebileceğini unutmayın.
Kripto Cüzdanı Bağlantısı Kesme Hakkında Yaygın Yanlışlar
| Yanlış inanış | Gerçek |
|---|---|
| “Disconnect, dApp'in cüzdan adresimi unutması demek.” | Güncel hesap paylaşımını durdurabilir; adres ve herkese açık zincir geçmişi kalır. |
| “Bağlantı kesilince router tokenlerimi aktaramaz.” | Mevcut allowance değiştirilene veya tükenene kadar kalabilir. |
| “Sekmeyi kapatınca her yerden çıkış yapmış olurum.” | WalletConnect ve web giriş oturumları sürebilir. |
| “Gas gerektirmeyen imza fonlarımı riske atamaz.” | Bazı permit ve emir imzaları sonradan kullanılabilen yetkiler oluşturur. |
| “Ethereum onaylarını iptal ettim, Base ve Arbitrum da güvenli.” | Her ağın izinleri ayrı denetlenmelidir. |
| “Donanım cüzdanı onay istismarını önler.” | Donanım anahtarları korur; daha önce onaylanan sözleşme yine yetkisi dahilinde aktarım yapabilir. |
| “Revoke önceden çalınan tokenleri kurtarır.” | Genellikle yalnızca gelecekteki yetkiyi değiştirir; onaylı geçmiş transferler kalır. |
| “Her onay tarayıcısı tüm imza tehditlerini bulur.” | Gönderilmemiş zincir dışı imzalar ve özel izinler görünmeyebilir. |
| “Garip bir onay mutlaka hack'tir.” | Meşru uygulamalar da spender/operatör kullanır; kimlik, kapsam ve kod davranışı önemlidir. |
Terenval Wallet'ı dApp'ler Çevresinde Sorumlu Kullanmak
Terenval Wallet, kripto transferleri ve cüzdan kontrolünün doğrudan sorumluluğunu üstlenmek isteyenlere yönelik Android odaklı self-custody seçeneği olarak ele alınmaktadır. Buradan çıkarılacak en önemli beceri, uygulamaların hangi imzaları ve harcama yetkilerini istediğini anlamaktır. Cüzdan tercihi, ERC-20 allowance'larının veya EVM NFT operatör izinlerinin temel kurallarını değiştirmez.
Ürün özellikleriyle ilgili sınır: Bu rehber, Terenval Wallet'ın güncel sürümünde WalletConnect, yerleşik dApp tarayıcısı, ERC-20 onay iptali, Permit2 iptali, gelişmiş imza çözümleme veya NFT operatör yönetimi bulunduğunu iddia etmez. dApp iş akışına başlamadan önce gerçek kurulu sürümde veya resmî belgelerde desteklenen ağları, imzalama adımlarını ve güvenlik özelliklerini doğrulayın. Gereken özellik yoksa özel anahtarlarla doğaçlama yöntemler denemek yerine güvenilir uyumlu cüzdan veya salt okunur blokzincir gezgini kullanın.
Temel self-custody kullanımına başlamak için resmî Terenval Wallet uygulamasını açın, site alan adını doğrulayın ve desteklenen kurulum adımlarını izleyin. Kurtarma bilgilerini çevrimdışı yedekleyin; izin araçlarına yapıştırmayın. İlgili başlangıç rehberi: Kripto Cüzdanında “Sign Message” Ne Demektir ve Güvenli midir?.
Cüzdan Bağlantısı Kesme ve Onay Güvenliği Kontrol Listesi
Bir dApp ile önceki ilişkinizi tamamen gözden geçirilmiş saymadan önce şunları doğrulayın:
- [ ] İlgili tam web sitesi kökenini ve cüzdan hesabını biliyorum.
- [ ] İstenmeyen oturumun bağlantısını cüzdanın kendi bağlantı yöneticisinden kestim.
- [ ] Gerekiyorsa web sitesinden ayrıca çıkış yaptım.
- [ ] İşlem, token onayı, NFT izni veya yapılandırılmış veri mesajı imzalayıp imzalamadığımı biliyorum.
- [ ] Yalnızca Ethereum Mainnet'i değil, ilgili tüm EVM ağlarını kontrol ettim.
- [ ] Sadece etiketleri değil, token sözleşmelerini ve spender/operatör adreslerini doğruladım.
- [ ] Gereksiz riskli zincir üstü izinleri iptal ettim veya azalttım; onaylanan sonucu kontrol ettim.
- [ ] Olası EIP-2612, Permit2, NFT emri veya özel imza risklerini inceledim.
- [ ] Eski zincir üstü transferlerin ve açıklanan adreslerin silinmediğini biliyorum.
- [ ] Anahtar veya seed ifadesi açığa çıktıysa yalnızca siteyi ayırmakla kalmayıp ele geçirilmemiş yeni cüzdana geçiş planı hazırladım.
- [ ] Seed ifademi dApp'e, gezgine, izin kontrol aracına veya destek sohbetine girmedim.
Analitik Model: Sürekli Bir Allowance Ne Kadar Tokeni Riske Atabilir?
Spender'ın nominal ERC-20 allowance'ı anında gerçekleşmesi kesin bir kayıp değildir. Normal bir izinle aktarılabilecek miktar en azından kalan allowance, sahibin güncel token bakiyesi ve token/sözleşme yürütme kurallarıyla sınırlanır. Harcayıcı yetkisini kullanabilecek yola sahipse ve token standart davranıyorsa anlık basit üst sınır şöyledir:
Hemen aktarılabilecek miktar ≤ min(güncel token bakiyesi, spender için kalan allowance).
Bu üst sınır bilerek dar tanımlanmıştır: protokole özgü sınırlamaları, transfer kısıtlarını, işlem sıralamasını veya normal ERC-20 allowance'ı dışındaki yetkileri içermez. Harcayıcının kötüye kullanma olasılığını da göstermez. İzin tüketilmeden kalırsa sonradan gelen tokenler risk altındaki miktarı artırabilir.
Üç varsayımsal allowance profili
| Cüzdanın token bakiyesi | Kalan allowance | Basit anlık üst sınır | Gelecekteki önemli sonuç |
|---|---|---|---|
| 100 token | 25 token | 25 token | Yeni onay verilmezse yetki, limit tüketildiğinde sona erer |
| 100 token | 1.000 token | 100 token | Limit bitene kadar daha sonra gelen tokenler de riske girebilir |
| 0 token | Fiilen sınırsız | Şu anda 0 token | İzin kaldığı sürece gelecekteki yatırımlar tehlikede olabilir |
Örnek: Kullanıcı 1.000 token allowance'ı olan bir sözleşmeden ayrılıyor ve hesabında 100 token bulunuyor. Basit ERC-20 modelinde izin bu anda en fazla 100 tokenin aktarılmasını sağlayabilir. Daha sonra 500 token daha gelirse ve önceki izin tüketilmemişse potansiyel risk artar. Cüzdan bağlantısının kesilmesinin allowance veya bakiye hesabı üzerinde hiçbir matematiksel etkisi yoktur.
NFT setApprovalForAll yetkisinde bu hesap geçerli değildir. Yetki, değiştirilebilir token tutarı yerine koleksiyonun tümüne uzanabilir. Permit2 ve özel hesaplarda ayrı allowance katmanı, imzalanan miktar, süre, nonce ve geçerli yürütme yolu önemlidir. Doğru soru “Bağlantıyı kestim mi?” değil, “Bu doğrulanmış spender veya imzacı şu anda hâlâ ne yapabilir?” sorusudur.
Sık Sorulan Sorular
Cüzdanımı bir dApp'ten ayırdığımda kripto varlıklarıma ne olur?
Kripto varlıklarınız aynı blokzincir adreslerinde kayıtlı kalır; bağlantıyı kesmek varlıkları aktarmaz, silmez, dondurmaz veya iade etmez. Genellikle sitenin cüzdan bağlantısı ve hesap bilgileri ya da yeni imzalama işlemleri isteme izni etkilenir. Önceden verilmiş akıllı sözleşme veya imza temelli yetkiler ayrı değerlendirilmelidir.
Cüzdan bağlantısını kesmek token onaylarını iptal eder mi?
Hayır. dApp bağlantısını kesmek genellikle token sözleşmelerine kaydedilmiş ERC-20 allowance'larını değiştirmez. Güvenilir izin yönetimi yöntemiyle ilgili token/spender çiftinin yetkisini azaltın veya iptal edin; sonucu doğru blokzincirde doğrulayın. MetaMask'in resmî belgelerinde bu iki işlem açıkça ayrılır.
dApp bağlantısını kesmek akıllı sözleşme erişimini iptal etmekle aynı şey mi?
Genellikle değil. “Akıllı sözleşme erişimi” ifadesi net değildir: ERC-20 allowance, NFT operatörü izni, imzalı permit, hesap delegasyonu veya web sitesi bağlantısı anlamına gelebilir. Ne yapacağınızı seçmeden önce tam olarak hangi yetkinin bulunduğunu belirleyin. Cüzdanın Disconnect düğmesi normalde yalnızca bağlantı katmanını etkiler.
dApp bağlantısını kestikten sonra tokenlerimi yine de alabilir mi?
Geçerli ERC-20 allowance'ı veya NFT operatörü onayı gibi token taşıma yetkisi devam ediyorsa evet, potansiyel olarak. Ancak kötü niyetli taraf sırf izin var diye her allowance'ı mutlaka kullanamaz; gerçek spender sözleşmesinin kodu ve erişim kuralları önemlidir. Bununla birlikte tehlikeli bir izin bağlantı kesildikten sonra da risk olmaya devam eder.
dApp, bağlantı kesildikten sonra bakiyemi görebilir mi?
Site genel adresinizi zaten biliyorsa kendisi veya herhangi biri herkese açık zincirdeki bakiyeleri ve eski transferleri sorgulayabilir. Bağlantıyı kesmek cüzdan sağlayıcısından güncel hesabınızı yeniden istemesini engelleyebilir; ancak herkese açık blokzincir verilerini özel hâle getirmez ve önceden toplanmış tanımlayıcıları silmez.
Cüzdan bağlantısını kesmek işlem geçmişini siler mi?
Hayır. Olağan herkese açık blokzincirlerde işlem geçmişi kalıcı ve görünürdür. Cüzdan veya dApp kişiselleştirilmiş etkinlik panelini gizleyebilir; bu zincir üzerindeki kayıtların silinmesi değil, yalnızca gösterimin değişmesidir.
Bir dApp'e bağlandığımda seed ifademi öğrenir mi?
Normal cüzdan bağlantısı kurtarma ifadesini veya özel anahtarı açıklamaz. Adres, imza ve işlem taleplerine cüzdan aracılık eder. Bağlanmak, bağlantıyı kesmek, onayları kontrol etmek veya ödül almak için seed ifadesini yazmanızı, yüklemenizi veya yapıştırmanızı isteyen site güvenli değildir.
Cüzdanımın bağlantısını kesmek için gas ödemem gerekir mi?
Genellikle hayır. Bağlantı veya oturum sonlandırma çoğunlukla zincir dışındadır. Akıllı sözleşme iznini değiştirmek için ayrı işlem yayımladığınızda gas gerekebilir. Disconnect adı altında beklenmedik transfer veya onay imzası isteyen düğmelere dikkat edin.
ERC-20 onayını iptal etmek için gas ücreti gerekir mi?
Normal EVM token sözleşmelerinde evet: aktif allowance'ı değiştirmek ağ kaynağı tüketen bir işlemdir. Ücret ağa ve sözleşme çağrısına bağlıdır. Blokzincir gezginiyle allowance okumak normalde gas ödemesi gerektirmez.
Bağlantıyı kestikten sonra token onayını nasıl iptal ederim?
Ağı ve herkese açık sahip adresini belirleyin; doğru ağa ait doğrulanmış izin kontrol aracını açın. Token sözleşmesini ve spender'ı bulun; azaltmak veya iptal etmek istediğiniz izni seçin. İşlem ayrıntılarını cüzdanda inceleyip onaylayın ve bloğa alındıktan sonra gerçek allowance durumunu yeniden kontrol edin. Bilinmeyen “güvenlik desteği” kişilerin gönderdiği URL'lerden kaçının.
Allowance iptali tokenlerimi DeFi protokolünden çıkarır mı?
Genellikle tek başına hayır. Token allowance'ını kaldırmak, spender'ın adresinizden gelecekte yapabileceği transferleri ilgili izin çerçevesinde değiştirir. Yatırımı geri çekmez, borcu kapatmaz, stake edilen varlıkları otomatik çekmez, havuz tokenlerini nakde çevirmez veya pozisyonu kapatmaz. Her protokolün çekim ve pozisyon kapatma adımlarını ayrıca izleyin.
Bir dApp'in iznini diğerlerini etkilemeden iptal edebilir miyim?
İzin belirli token/koleksiyon ve spender/operatöre özgüyse genellikle evet. Ancak paylaşılan onay sistemleri, router'lar, proxy'ler ve Permit2 birden fazla uygulama akışına hizmet verebilir. İnsanların gördüğü dApp adının tek bir zincir üstü spender'a karşılık geldiğini varsaymadan sözleşme ve alt bağımlılıklarını kontrol edin.
Tarayıcı geçmişini veya önbelleği silmek onayları iptal eder mi?
Hayır. Tarayıcı geçmişi, önbellek, çerezler ve yerel depolama blokzincire kaydedilmiş allowance durumunu değiştirmez. Çerezleri temizlemek site giriş oturumlarını etkileyebilir ve site verilerini silmek yerel bağlantı göstergesini sıfırlayabilir; token izinleri için zincir üstü veya protokole özgü işlem gerekir.
WalletConnect oturumunu ayırırsam tamamen kapanır mı?
Doğru işlenen bağlantı kesme işlemi, cüzdanın WalletConnect uygulamasına göre ilgili oturumun iletişim kanalını kaldırır. Oturumun cüzdandaki etkin oturumlar listesinden kaybolduğunu kontrol edin. Yine de ERC-20 allowance'ları iptal edilmez ve önceden imzalanan permit'ler geçersizleşmez. Sitedeki ayrı giriş oturumu da sürebilir.
Tarayıcı sekmesini kapattıktan sonra WalletConnect bağlı kalabilir mi?
Evet. WalletConnect oturumları tarayıcı sekmesinden daha uzun sürebilir. Cüzdanın oturum yöneticisini kullanarak gereksiz bağlantıları inceleyip açıkça kapatın. Sekmeyi kapatmak, uygulamayı küçültmek veya ağ değiştirmek güvenilir oturum sonlandırma yöntemleri değildir.
Disconnect, bütün NFT'ler için verilmiş onayı iptal eder mi?
Hayır. Koleksiyon genelinde NFT operatörü onayı, ilgili NFT sözleşmesinin durumu değiştirilene kadar genellikle sürer. Standart ERC-721 veya ERC-1155 operatör yetkileri için setApprovalForAll durumuna bakın ve uygunsa false ile iptal edin. Pazaryerinde bekleyen imzalı emirleri ayrıca kontrol edin.
setApprovalForAll ne demektir?
Desteklenen NFT sözleşmelerinde, bir operatöre sahibin sözleşme kapsamındaki NFT'lerini yönetme yetkisi verir. Kapsam, tek NFT için verilen onaydan çok daha geniş olabilir. Operatör adresi, koleksiyon sözleşmesi ve ağ önemlidir; yalnızca pazaryerine adres göstermekle eşdeğer değildir.
Sınırsız token onayı her zaman dolandırıcılık mıdır?
Hayır. Bazı meşru dApp'ler tekrar eden işlemleri kolaylaştırmak için yüksek veya sınırsız allowance ister. Bunun karşılığında gereğinden fazla değer gereğinden uzun süre yetkili kalabilir. Sadece “unlimited” kelimesine bakmak yerine spender kimliğini, sözleşme davranışını, kullanım ihtiyacını, güncelleme yetkilerini ve varlık riskinizi değerlendirin.
Daha küçük token harcama limiti belirleyebilir miyim?
Cüzdan arayüzü ile token/protokol destekliyorsa çoğu zaman evet. ERC-20 allowance'ları yalnızca evet/hayır değil, miktardır; bazı cüzdanlarda üst sınır özelleştirilebilir. Diğer sistemler imzalı miktar ve sona erme süresi kullanır. Son yetkili tutarı zincirde kontrol edin; tüm token ve cüzdanların aynı seçenekleri sunduğunu varsaymayın.
İmzalı mesaj bağlantı kesildikten sonra geçerli kalır mı?
Kalabilir. Geçerlilik; imzanın alanına (domain), nonce'a, süreye ve uygulamanın ya da sözleşmenin doğrulama kurallarına bağlıdır, mevcut site bağlantısına değil. Zararsız giriş mesajı ile finansal permit farklı sonuçlar doğurur; risk değerlendirmesinden önce gerçek içeriği ve imza yöntemini inceleyin.
İmzalanmış EIP-2612 permit iptal edilebilir mi?
Bazen tokene özgü nonce değiştirme mekanizmasıyla veya kullanılmadıysa geçerlilik süresinin dolmasıyla etkisizleşebilir. Her token uygulamasında çalışan evrensel geri alma yöntemi yoktur. Görünen allowance'ın sıfır olması, eski ve henüz gönderilmemiş permit'in geçersiz kılındığını kanıtlamaz. İlgili tokenin kurallarını ve güvenilir araçları araştırın.
Permit2 ile normal ERC-20 onayı arasındaki fark nedir?
Standart ERC-20 onayı token sözleşmesinde doğrudan spender'ı yetkilendirir. Permit2 ise genellikle tokenin Permit2 sözleşmesine temel izin vermesiyle başlar; ardından spender bazında ek allowance'ları veya imzalı transfer yetkilerini yönetir. Katmanların limitleri, nonce'ları ve son kullanma kuralları ayrıdır; tek panel girdisi tüm durumu göstermeyebilir.
Permit2 imzası her zaman tekrarlı transferlere izin verir mi?
Hayır. Uniswap'in farklı modülleri vardır: SignatureTransfer, nonce ile sınırlandırılmış tek kullanımlık yetkiyi; AllowanceTransfer ise süreli, devam eden allowance'ları destekler. Risk gerçek imzalı işleme ve sözleşme durumuna bağlıdır. Bağlantıyı kapatmak iki modeli de kendiliğinden geçersiz kılmaz.
Sign-In with Ethereum ile token permit'i arasındaki fark nedir?
SIWE (ERC-4361), yapılandırılmış bir giriş mesajıyla hesap sahipliğini hizmete doğrulamak için tasarlanmıştır. Token permit'i ise token veya onay sözleşmesinin kurallarıyla token harcamasını yetkilendirir. Her ikisi imza kullansa da ekonomik kapsamları farklıdır. İlgili olduğunda domain, sözleşme, spender, tutar, ağ ve son geçerlilik alanlarını okuyun; beklenmedik imza taleplerini reddedin.
Saldırganın izni varken iptal işlemi beklemedeyse ne olur?
Zincir durumu başarıyla değişene kadar eski yetkiyi potansiyel olarak etkin kabul edin. İşlemler kontrol edemediğiniz sırayla bloğa alınabilir ve tamamlanmış transferler geri döndürülemez. Doğru ağdaki işlem durumunu izleyin. Kayda değer varlık riski varsa gas ücretini körlemesine artırmak veya tanınmayan “kurtarma” işlemlerini imzalamak yerine güvenilir olay müdahalesini önceleyin.
Kurtarma ifadem çalındıysa sadece bütün izinleri iptal etmeli miyim?
Hayır. Seed ifadesine veya özel anahtara sahip olan kişi yeni geçerli imzalar ve işlemler oluşturabilir. Belirli allowance'ları iptal etmek çalınmış imza yetkisini ortadan kaldırmaz. Öncelik, ağ ücretleri, işlem riskleri ve saldırganın eski hesabı izleme ihtimali dikkate alınarak kalan varlıkları ele geçirilmemiş yeni anahtarlarla güvenceye almaktır.
Onayları iptal etmek daha önce çalınan kriptoyu geri getirir mi?
Hayır. İptal normalde koruyucu, geri getirici değildir. Onaylanmış yetkisiz transfer, bağlantı kesilerek veya allowance sıfırlanarak genellikle tersine çevrilemez. Kanıtları saklayın ve olayı bildirin; ücret karşılığı garantili kurtarma vaat eden kişilere şüpheyle yaklaşın.
Ethereum, Base ve Arbitrum'daki dApp bağlantılarını tek seferde kesebilir miyim?
Bazı cüzdanlar tüm siteyi veya çok zincirli WalletConnect oturumunu ayırarak birden fazla ağdaki iletişim kanallarını aynı anda durdurabilir. Ancak bu, blokzincir yetkilendirme durumlarını birleştirmez. Ethereum, Base ve Arbitrum'daki token/NFT onayları ilgili ağlarda ayrı denetlenmelidir.
Aynı cüzdan adresini birden fazla EVM ağında kullanabilir miyim?
Normal bir EOA için çoğu zaman evet; uyumlu zincirlerde aynı 0x adresi kullanılabilir. Ancak tokenler ve allowance'lar her zincirin kendi sözleşmelerinde tutulur. Adresin aynı olması, bir ağdaki bağlantı kesme veya izin iptalinin diğer ağdaki hakları değiştirdiği anlamına gelmez.
Şüpheli dApp'e yalnızca bir kez bağlandıysam bağlantıyı kesmek yeterli mi?
Gerçekten yalnızca temel hesap erişimi verdiyseniz, ilgili işlem veya permit imzalamadıysanız bağlantıyı kesmek başlıca cüzdan önlemi olabilir. Site açıkça kötü amaçlı görünüyorsa yine de hesap etkinliğini ve web oturumunu inceleyin; daha önceki bir onayı veya bağlı başka hesabı gözden kaçırmış olabilirsiniz.
Donanım cüzdanı kötü niyetli onaylardan korur mu?
Donanım cüzdanı özel anahtar hırsızlığına karşı yardımcı olabilir ve imza taleplerini onaylamanızı gerektirebilir. Ancak güvensiz spender'ı bilerek yetkilendirir veya tehlikeli permit imzalarsanız yetki zincirde veya kriptografik olarak geçerli kalabilir. Donanım anahtarları bazı riskleri azaltır; işlem ayrıntılarını anlama ihtiyacını ortadan kaldırmaz.
Terenval Wallet içinde dApp izinlerini yönetebilir miyim?
Terenval Wallet'ın her sürümünde yerleşik izin yöneticisi, WalletConnect oturum ekranı veya token onayı iptal özelliği bulunduğunu varsaymayın. Kurulu sürümün gerçek ve belgelenmiş işlevlerini kontrol edin. Bu makaledeki genel tavsiyeler, ilgili özellikleri destekleyen uyumlu cüzdanlar için geçerlidir; uygun olduğunda zincir üstü izinler doğrulanmış harici gezginlerden incelenebilir.
Temel Terimler
- dApp (merkeziyetsiz uygulama): İşlemlerinde cüzdan denetimli arayüz üzerinden blokzincir akıllı sözleşmelerini çağırabilen uygulama.
- Cüzdan bağlantısı: dApp'in cüzdan üzerinden hesap bilgisi, imza veya işlem teklifi isteyebilmesini sağlayan izin ya da oturum.
- Disconnect (bağlantıyı kesme): Cüzdan ve uygulama arasındaki etkin bağlantıyı veya hesap paylaşma iznini kaldırmak/sonlandırmak.
- ERC-20 allowance (harcama izni): Token sözleşmesinde, belirli bir spender'ın sahip adına kurallar kapsamında aktarabileceği en yüksek kayıtlı tutar.
- Spender (harcayıcı): Token sahibince belirli sözleşmede token harcama işlevini kullanmak üzere yetkilendirilen adres.
approve: ERC-20'de allowance belirleyen, sıfıra ayarlanarak iptale de imkân veren tipik işlev.transferFrom: Yetkilendirilmiş spender'ın bakiye ve allowance sınırlamalarına tabi token aktarmasını sağlayan işlev.- NFT operatörü:
setApprovalForAllgibi izinlerle NFT sahibinden transfer yönetimi yetkisi alan adres. setApprovalForAll: Operatörün sahibin ilgili NFT'lerini yönetip yönetemeyeceğini belirleyen işlev.- WalletConnect oturumu: Cüzdan ile dApp arasında, uygulamaya bağlı hesap/ağ/yöntem kapsamı bulunan kalıcı iletişim yetkisi.
- Sign-In with Ethereum (SIWE): ERC-4361 ile tanımlanan yapılandırılmış mesajla kimlik doğrulama standardı.
- Permit: Doğrulayan sözleşmenin nonce, son tarih ve diğer kurallarına göre token harcama yetkisi verebilen imzalı izin.
- EIP-2612:
permityoluyla imzalı ERC-20 allowance güncellemesini tanımlayan standart. - Permit2: Uniswap tarafından geliştirilen, devam eden allowance'lar ve tek kullanımlık imzalı transfer yolları içeren token yetkilendirme sistemi.
- Nonce: Protokollerin imzalı yetkileri izlemek, geçersiz kılmak ve tanımlı kurallar altında tekrar oynatmayı önlemek için kullandığı değer.
- Zincir üstü izin iptali: Akıllı sözleşmedeki izin durumunu değiştiren onaylanmış işlem.
- Zincir dışı imza: Blokzincir dışında saklanabilen ve sonradan doğrulayıcıya veya sözleşmeye sunulabilen imzalı veri.
- Gas: EVM ağlarında akıllı sözleşme durumunu değiştirirken genellikle ödenen ağ yürütme maliyeti.
- Cüzdan adresi: Çoğu zaman blokzincir gezgininde sorgulanabilen herkese açık hedef tanımlayıcı.
- Non-custodial cüzdan: İmza anahtarlarının denetimi ve kurtarma bilgilerinin korunmasından kullanıcının sorumlu olduğu cüzdan modeli.
İlgili Terenval Answers Makaleleri
- Kripto Cüzdanında “Sign Message” Ne Demektir ve Güvenli midir?
- Kripto Cüzdanı Nedir ve Neleri Saklar?
- Cüzdan Türetme Yolu Nedir ve Kurtarma İçin Neden Önemlidir?
- Kripto Borsalarında Çekim Adresi Beyaz Listesi Nedir?
- Yanlış Ağa Gönderilen Kripto Varlıklar Nasıl Kurtarılır?
Diğer cüzdan güvenliği rehberleri için Terenval Answers kütüphanesine göz atın. Self-custody hakkında bilgi almak ve güncel erişilebilirliği görmek için resmî Terenval Wallet uygulamasını ziyaret edin.
Birincil ve Yetkili Kaynaklar
- MetaMask — Cüzdanın dApp Bağlantısı Nasıl Kesilir?
- MetaMask — dApp İzinleri Nasıl Yönetilir?
- MetaMask — Akıllı Sözleşme Harcama İzinleri Nasıl İptal Edilir?
- MetaMask — Harcama Limitlerini Yönetme
- EIP-1193 — Ethereum Sağlayıcı API'si
- EIP-2255 — Cüzdan İzin Sistemi
- ERC-20 — Token Standardı
- ERC-721 — NFT Standardı
- ERC-1155 — Çoklu Token Standardı
- ERC-2612 — İmzalı Token Onayları için Permit Uzantısı
- ERC-4361 — Ethereum ile Giriş
- Uniswap Geliştirici Belgeleri — Permit2 Genel Bakış
- WalletConnect — Oturum Bağlantısını Kesme Belgeleri
- Revoke.cash — Sık Sorulan Sorular
- Revoke.cash — Permit İmzalarının İptali
- Revoke.cash — Permit2 İzinleri
- Ethereum.org — Dolandırıcılık Durumunda Yardım ve Bildirim
- Terenval Wallet — Resmî Uygulama
Editör notu (27 Ekim 2026): Bu rehber, protokol standartlarının tanımladığı davranışları cüzdan arayüzünün davranışlarından ve örnek risk analizinden ayırır. Menülerin, ağların, bağlantı yöntemlerinin ve izin iptal araçlarının ayrıntıları değişebilir. Başarılı bağlantı kesme, zincir üstü izin iptalinin başarıyla yapıldığını kanıtlamaz. Varsayımsal bakiyeler ve gas hesaplamaları eğitim amaçlıdır; gerçek Terenval işlemlerinden ölçülmemiştir. Ürün atıfları, Terenval Wallet'ın şu anda belirli bir dApp bağlantısı, izin taraması, NFT onayı, Permit2 veya WalletConnect özelliği sunduğu iddiası değildir. Makale seed ifadesi, özel anahtar veya imza istemez; kişiye özel hukuki, siber güvenlik veya finansal danışmanlık değildir.