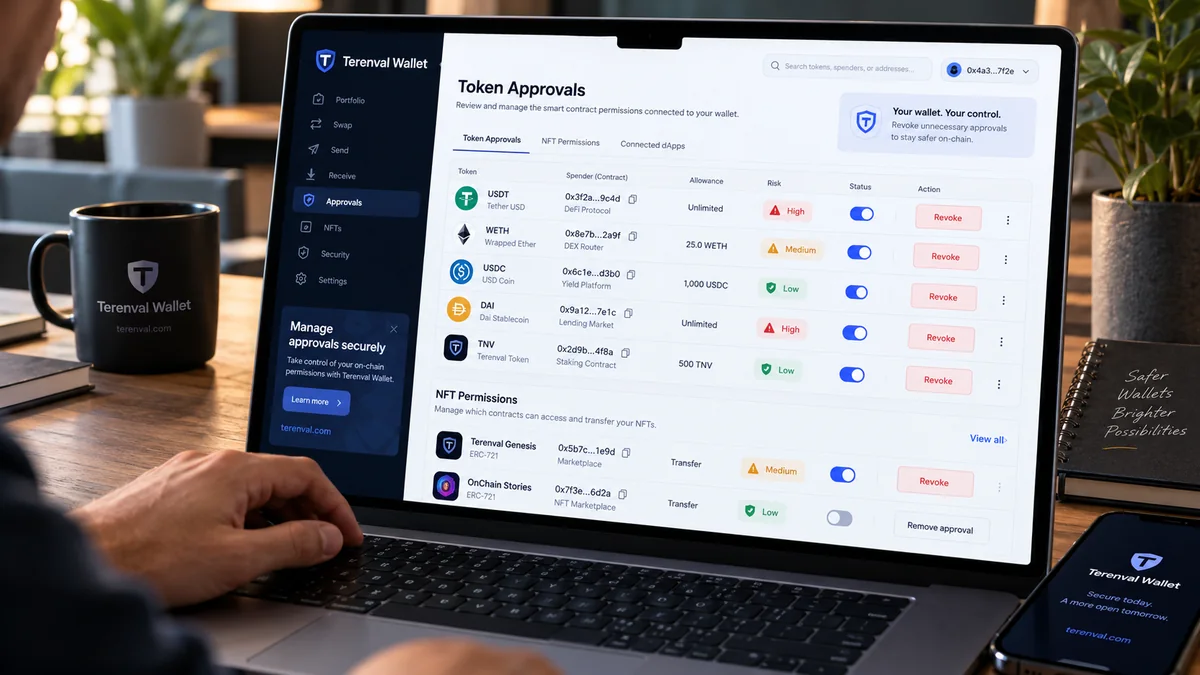
Bir kripto cüzdanındaki token izinlerini kontrol etmek ve iptal etmek için önce doğru blokzincirini ve cüzdan adresini belirleyin, etkin token harcama limitleriyle yetkilendirilmiş NFT operatörlerini inceleyin, her harcama yetkilisinin kimliğini doğrulayın ve artık ihtiyaç duymadığınız izinleri kaldırın. Standart bir ERC-20 iznini iptal etmek, ilgili token sözleşmesinde harcama yetkilisinin limitini sıfıra indirmek anlamına gelir; NFT operatör izninin iptalinde ise yetki kapatılır. Her iki işlem için de normalde zincir üzerinde bir işlem ve ağ ücreti gerekir. Bir dApp ile bağlantıyı kesmek, o uygulamanın token izinlerini iptal etmekle aynı şey değildir.
Bu kısa açıklamanın önemli bir sınırı var: token izinlerini denetleyen bir araç, varlıklarınızın hangi yollarla kontrol edilebileceğinin tamamını göstermez. EIP-2612 imzası henüz blokzincirine gönderilmemiş olabilir; Uniswap Permit2 birden fazla yetkilendirme katmanı kullanır; ele geçirilen kurtarma ifadesi ise saldırgana bağımsız bir işlem imzalama yolu sağlar. Bu üç durumu sıradan bir harcama izniyle eş tutmak, başarılı görünen bir temizlikten sonra bile cüzdanın savunmasız kalmasına neden olabilir.
Kısa yanıt: Revoke.cash, ilgili blokzinciri gezgininin Token Approvals denetleyicisi veya desteklenen bir cüzdan portföyünün izin yöneticisi gibi doğrulanmış bir araç açın. Belirli hesap ve ağ için izinleri kontrol edin. Beklenmeyen harcama yetkililerine ve değerli tokenlar ya da NFT koleksiyonları üzerindeki geniş kapsamlı izinlere öncelik verin; tokenı, yetkili adresi ve yapılacak işlemi doğrulamadan iptal etmeyin. Gerçek işlemi cüzdanınızda imzalayın, zincir üzerindeki onayı bekleyin ve sonuçtaki harcama limitini veya operatör durumunu yeniden sorgulayın. Permit2 ve imzalanmış izinleri ayrıca inceleyin. Kurtarma ifadenizi hiçbir izin denetleyicisine girmeyin; imzalama anahtarlarınız açığa çıktıysa yalnızca izin iptaline güvenmeyin.
Bu Terenval rehberinin temel yaklaşımı şudur: Cüzdan güvenliği, uygulamadaki yeşil onay işaretlerinin sayısıyla değil, kimin hangi yetkiye sahip olduğuyla ilgilidir. Güvenilir bir sözleşmenin artık gerekmeyen sınırsız izni incelenmelidir; bakiyesi sıfır görünen bir token, gelecekte yatırılacak varlıklar açısından büyük bir risk taşıyabilir; Approve adıyla görünen bir iptal işlemi de parametreleri gerçekten limiti sıfırlıyorsa otomatik olarak kötü niyetli değildir. Yöntemimiz, verilen yetkiyi, kapsamını, bugün veya gelecekte erişilebilecek varlıkları ve yetkinin gerçekten kaldırıldığına ilişkin kanıtları değerlendirmektir.
Önemli Noktalar
- ERC-20 onayı, transfer değil yetkilendirmedir. Token sözleşmesi, belirli bir harcama yetkilisinin adresinizden ne kadar token aktarabileceğini kaydeder; sözleşme kuralları izin verdiğinde yetkili adres bu sınır dahilinde
transferFromkullanabilir. - İzinler token, sahip, harcama yetkilisi ve blokzinciri bazında ayrıdır. Ethereum'daki USDC iznini iptal etmek, Base'deki USDC iznini veya Arbitrum'daki bir NFT operatörünü iptal etmez.
- Sınırsız izin, varlıkların anında çalındığı anlamına gelmez. Yetkilendirilen miktarın son derece yüksek olduğunu ifade eder; gerçek risk yetkili adrese, bugünkü ve gelecekteki bakiyelere ve yetkinin kullanılabilme biçimine de bağlıdır.
- Sıfır bakiye, mevcut harcama iznini silmez. Yetkili adres sonradan gelen tokenlara erişebilir; bu nedenle riski yalnızca bugünkü portföye göre değerlendirmeyin.
- İzin iptali, zincir üzerindeki durumu değiştiren yeni bir işlemdir. Standart ERC-20 tokenlarında amaç
approve(spender, 0)çağrısıdır; ERC-721/1155 operatörleri için genelliklesetApprovalForAll(operator, false)kullanılır. - NFT koleksiyonunun tamamına verilen izin, tek NFT izniyle aynı değildir. ERC-721 belirli bir token kimliğine veya koleksiyonun tamamına yönelik operatör yetkisine izin verebilir; ERC-1155 ise genellikle birden fazla token kimliğini kapsayan operatör modeli kullanır.
- Permit imzaları ayrıca değerlendirilmelidir. Zincir dışında imzalanan EIP-2612 izni daha sonra kullanılabilir; mevcut harcama limitini sıfırlamak, kullanılmamış imzayı mutlaka geçersiz kılmaz.
- Permit2 iki düzeye sahiptir. Bir token, Permit2 sözleşmesinin kendisini yetkilendirirken Permit2 alt düzey harcama haklarını yönetir; hem temel izni hem de ilgili Permit2 izinlerini inceleyin.
- Tamamlanmış bir iptal, önceki transferleri geri alamaz. İlgili gelecekteki yetkiyi kaldırır; gerçekleşmiş hırsızlığı veya başka güvenlik açıklarını ortadan kaldırmaz.
- Web sitesiyle bağlantıyı kesmek, akıllı sözleşme izinlerini iptal etmez. Tarayıcı bağlantısı ile blokzincirindeki harcama izni farklı yerlerde tutulur.
- Gizli bilgileri açığa çıkaran hiçbir 'güvenlik kontrolünü' imzalamayın. Açık cüzdan adresleri kurtarma ifadesi, özel anahtar veya sözde kurtarma aracısına ön ödeme olmadan denetlenebilir.
- Terenval Wallet'ta yerleşik izin iptali özelliği olduğu varsayılmamalıdır. İlgili ağ ve tokenlar için bağımsız biçimde doğrulanmış araçları kullanın ve gerçek zincir üzeri sonucu kontrol edin.
Token Onayı Nedir ve dApp'ler Neden Buna İhtiyaç Duyar?
USDC'yi başka bir tokenla takas ettiğinizde, borç verme protokolüne varlık yatırdığınızda veya bir NFT'yi satışa çıkardığınızda uygulama, akıllı sözleşmesinin kurallarına göre tokenı hareket ettirmek için çoğu zaman izin ister. Token sözleşmesi ve uygulama sözleşmesi farklı yazılımlardır. Bir ERC-20 tokenı, yalnızca bir web sitesini ziyaret ettiniz diye ilgisiz bir adrese bakiyenizi aktarma hakkı tanımaz; işlemi çağıranın varlık sahibi olup olmadığını veya gerekli izne sahip bulunup bulunmadığını denetler.
Temel unsurlar sahip (owner), token sözleşmesi, harcama yetkilisi (spender), harcama limiti (allowance) ve ağdır. A cüzdanı, Ethereum'da B adresine C tokenından 250 birim harcama izni verirse bu, BTC çekmek, tüm ERC-20 tokenlarını aktarmak veya başka ağlardaki varlıkları kullanmak için genel yetki oluşturmaz. İzin geçerli olduğu sürece yetkili adres, söz konusu tokenın kurallara uygun aktarımını isteyebilir. Ayrıntılı işleyiş ERC-20 standardında açıklanır; NFT yetkilendirmeleri ise farklı standartlara tabidir.
Yaygın bir yanlış anlama, cüzdanın izni tarayıcı ayarları gibi kendi içinde sakladığıdır. Standart ERC-20 modelinde harcama limiti tokenın akıllı sözleşmesinde saklanır. Cüzdan veya izin denetleyicisi bu veriyi okuyup gösterir; sonradan imzalanan bir işlem de veriyi değiştirir. Telefon değiştirmek, eklentiyi kaldırmak veya aynı adresi farklı bir cüzdan uygulamasında açmak blokzincirindeki izinleri sıfırlamaz.
Approve, allowance, spender ve transferFrom: bilinmesi gereken dört terim
approve(spender, amount), belirli bir harcama yetkilisinin ERC-20 tokenından kullanabileceği miktarı belirler. Tek başına tokenları o adrese göndermez.allowance(owner, spender), tokenın kurallarına göre kalan yetki miktarını okur. Standart izin tokenın temel birimleriyle ifade edilir; kullanıcı arayüzü bunu ondalık basamak sayısını kullanarak gösterir.transferFrom(owner, recipient, amount), yetkili adresin token aktarmak için sıklıkla kullandığı işlevdir. Token sözleşmesi bakiye ve izin kontrollerini uygular.Approvalolayı, standart izin güncellemesini kaydeder. İndekslenen olay geçmişi yararlı bir kanıttır; ancak mevcut sözleşme durumunu okumak, şu anda hangi yetkinin etkin olduğunu anlamak için daha güçlü kanıttır.
Örneğin takas yönlendiricisine 250 USDC harcama izni verdiğinizi, ancak cüzdanınızda şu anda yalnızca 40 USDC bulunduğunu düşünün. Yetki, ekranda görünen bu 40 dolarla sınırlı olmayabilir. İzin değişmeden önce cüzdana 100 USDC daha gelirse yetkili adres, limit ve sözleşme kuralları dahilinde bu bakiyeye de erişebilir. Gelecekte yatırılacak fonlarla ilgili bu sorun, bir izne yalnızca 'sınırsız' yazdığı için riskli demekten daha açıklayıcıdır.
Birbirine Karıştırmamanız Gereken Beş İzin Türü
| Mekanizma | Neye yetki verir? | Nerede kontrol edilir? | Genellikle nasıl durdurulur? |
|---|---|---|---|
ERC-20 approve / allowance |
Yetkili adres belirli miktara kadar token aktarabilir | İlgili ağdaki belirli token sözleşmesi | Yetkili adresin limitini 0 yapın; yeni durumu doğrulayın |
ERC-721 approve |
Operatör belirli bir token kimliğine sahip NFT'yi aktarabilir | NFT sözleşmesi ve token kimliği | Destekleniyorsa tek tokena ait izni silin/değiştirin; mülkiyet aktarımı da standart izni temizler |
ERC-721 / ERC-1155 setApprovalForAll |
Operatör daha geniş bir NFT koleksiyonunu veya token grubunu yönetebilir | NFT sözleşmesinin operatör yetki kayıtları | Operatör yetkisini false olarak ayarlayın |
EIP-2612 permit |
İmzalı mesaj gelecekteki harcama limiti güncellemesini yetkilendirebilir | Tokena özgü permit kuralları, nonce, son geçerlilik zamanı ve imzalar | Tokenın nonce/süre dolumu veya desteklenen geçersiz kılma yöntemini kullanın; limiti sıfırlamak kullanılmamış imzayı iptal etmeyebilir |
| Uniswap Permit2 | Permit2'ye temel ERC-20 izni ve imzalı ya da kaydedilmiş alt düzey izinler | Hem token → Permit2 izni hem de ilgili Permit2 yetkileri | Doğru katmandaki izni kaldırın veya azaltın; kullanılmamış imzaları ve nonce'ları ayrıca ele alın |
Bu tablo, Ethereum uyumlu yaygın yapıları kapsar; her özel cüzdan iznini veya akıllı hesap modülünü kapsamaz. Akıllı sözleşme tabanlı hesabın sıradan token izinlerinden farklı rolleri, oturum anahtarları, modülleri veya kurtarma yetkileri olabilir. Solana'daki bir yetkilendirme ya da Bitcoin transferi, aynı uygulamada gösterildiği için ERC-20 iznine dönüşmez. Eksik kapsamlı bir denetleyicinin tam güvenlik taraması gibi algılanmasını önlemek için kapsamı açıkça sınırlıyoruz.
ERC-721, ERC-1155, EIP-2612 ve Permit2 belgeleri bu farklı yetkilendirme yollarını tanımlar.
Kripto Cüzdanı İzinleri Nasıl Kontrol Edilir? Önce Doğrulama Yaklaşımı
Herkese açık token harcama izinlerini kontrol etmek için kurtarma ifadenizi veya özel anahtarınızı açıklamanız gerekmez. Normal bir denetim, açık cüzdan adresi ile varlıkların veya DeFi işlemlerinin bulunduğu ağdan başlar. Cüzdanı bağlamak kullanım kolaylığı sağlayabilir; ancak özellikle şüpheli bir etkileşimden sonra yalnızca izinleri görüntülemeniz gerekiyorsa salt okunur kontrol daha uygundur.
- Kullandığınız her adresi belirleyin. Yazılım cüzdanı hesabını, donanım cüzdanı hesabını, içe aktarılan anahtarı ve akıllı sözleşme cüzdanını birbirinden ayırın. Aynı arayüz, farklı biçimde kontrol edilen birden fazla adresi gösterebilir.
- İlgili tüm ağları listeleyin. Ethereum, Base, Arbitrum, Optimism, Polygon ve BNB Chain'in sözleşme durumları ayrıdır. Aynı görünen bir
0xadresi, izinlerin bu ağlarda ortak olduğu anlamına gelmez. - Bağımsız olarak açtığınız, bilinen bir siteyle başlayın. Resmî URL'yi kendiniz yazın veya bağımsız biçimde doğruladığınız belgelere başvurun. İstenmeyen mesajlardaki ya da token meta verilerindeki bağlantılardan kaçının.
- ERC-20 ve NFT kayıtlarını ayrı inceleyin. Tokenı, harcama yetkilisinin/operatörün adresini, izin verilen miktarı, izin türünü, tarihi ve durumu kontrol edin. Standart dışı sözleşmelerde tarayıcının kapsamı eksik olabilir.
- Sözleşme kimliklerini doğrulayın. Token ve harcama yetkilisi adreslerini gerçekten kullandığınız uygulamanın belgeleriyle karşılaştırın. 'Uniswap' veya 'USDC' gibi bir etiket tek başına sözleşmenin kimliğini doğrulamaz.
- Herhangi bir işlem imzalamadan önce öncelik listesi hazırlayın. Güvenle işlem yapabiliyorsanız önce kötü niyetli olduğu düşünülen yetkileri, ardından uzun süredir kullanılmayan gereksiz izinleri kaldırın. Hâlâ yönettiğiniz bir pozisyonu yanlışlıkla aksatmayın.
- Her sonucu zincir üzerinde doğrulayın. Cüzdandaki başarılı açılır pencere kesin kanıt değildir. İşlem durumunu, ağı ve yeni harcama limitini ya da operatör yetkisini kontrol edin.
Ağı, cüzdan adresini, token sözleşmesini, harcama yetkilisini, izin türünü, en son bilinen limiti, yapılan işlemi, işlem karmasını (hash) ve son kontrol durumunu içeren basit, özel bir kayıt tutabilirsiniz. Bu kayda asla gizli bilgi yazmayın. Açık adresler, işlem hash'leri ve doğrulanmış sözleşme adresleri teknik inceleme için yeterlidir; hassas hesap bilgilerinin gizliliği yine de önemlidir.
Aynı token sembolü neden yanıltıcı olabilir?
Tokenın adı ve kısaltması, arayüzde gösterilen meta verilerdir; ihraççının kimliğini kanıtlamaz. Saldırgan USDC adlı ilgisiz bir token üretebilir veya zararlı bir sözleşmeye tanınmış bir protokolün adını verebilir. Yetkili ihraççı veya protokol belgelerinden ağı ve sözleşme adresini doğrulayın. Terenval'ın sözleşme adresi sözlüğü, tam adresin neden tanıdık bir kısaltmadan daha anlamlı olduğunu açıklar.
Birinci Yöntem: Revoke.cash ile İzinleri Kontrol Etme ve İptal Etme
Revoke.cash, yaygın token ve NFT izinlerini birden fazla ağda incelemeye yönelik bir arayüz sunar. Resmî kullanım rehberi, açık cüzdan adresini sorgulamayı, ağ seçmeyi, izinleri sıralamayı ve tek tek iptal etmeyi anlatır. Arayüz etiketleri zamanla değişebilir; bu nedenle ezberlenmiş düğme konumlarına değil, görüntülenen sözleşme ve hedef adres bilgilerine güvenin.
- Doğrulanmış alan adına doğrudan giderek
https://revoke.cash/adresini açın. - Salt okunur kontrol için açık cüzdan adresinizi girin veya işlem imzalamanız gerekiyorsa ilgili cüzdanı bağlayın. Doğru adresi seçtiğinizi kontrol edin.
- Token izninin bulunduğu ağı seçin. Yakın zamanda yaşanan olayı araştırıyorsanız tokena, yetkili adrese veya en yeni izinlere göre arama/filtreleme yapın.
- Her kayıtta sözleşme adresini ve kalan limiti kontrol edin. Bunun standart ERC-20 izni mi, NFT operatörü mü yoksa özel inceleme gerektiren bir yetki mi olduğunu belirleyin.
- Seçtiğiniz izin için iptal/düzenleme işlemini başlatın; fakat imzalamadan önce cüzdandaki işlem onayını okuyun. Sözleşmeyi ve yapılacak değişikliğin yetkiyi kaldırdığını ya da azalttığını doğrulayın.
- İşlemin ilgili ağda onaylanmasını bekleyin. İşlem hash'ini bir blokzinciri gezgininde kontrol edin.
- Sayfayı yenileyip güncel zincir üzeri izni yeniden inceleyin. Yalnızca 'gönderildi' bildirimine veya önbellekteki tablo satırına güvenmeyin.
Revoke.cash'e göre tekil izin iptalleri normalde ağda gas ücreti gerektirir; isteğe bağlı toplu veya premium hizmetlerin koşulları farklı olabilir ve değişebilir. Açık izinleri sorgulamak, coin transferi yapmayı veya bir yabancıya önceden 'cüzdan kilidi açma' ücreti ödemeyi gerektirmez.
İzin iptal ederken cüzdan neden Approve gösterebilir?
Standart ERC-20 tokenlarında hem izin verme hem de iptal etme işlemi approve işlevini çağırabilir. Fark, parametrelerdedir: approve(spender, 0), ilgili yetkili adresin kalan standart harcama limitini kaldırır. Benzer şekilde NFT için setApprovalForAll(operator, false) operatör iznini kapatır. Revoke.cash bu görünürdeki çelişkiyi SSS bölümünde açıklar.
Bu nedenle yöntem adı Approve olan bir işlem otomatik olarak güvensiz değildir. Ancak bunun tersi de geçerlidir: bir web sitesinin düğmesine Revoke yazması işlemin gerçekten izin iptal ettiği anlamına gelmez. Çözümlenmiş işlem parametrelerini ve sözleşme adresini güvenilir bir cüzdanda veya gezginde inceleyin; arayüz işlemi açıklayamıyorsa körü körüne imzalamayın.
İkinci Yöntem: Etherscan Token Approval Checker Kullanımı
Blokzinciri gezgini, ağın mevcut verilerine ve işlem geçmişine bağımsız bir bakış sunar. Ethereum için Etherscan Token Approval Checker aracını; Base, Arbitrum, Polygon ve diğer ağlar için ise ilgili ağa ait doğrulanmış gezgini kullanın. Bir blokzinciri gezgini, tüm ağların izinlerini tutan evrensel bir veritabanı değildir.
- Doğrulanmış Ethereum gezginini açıp Token Approvals bölümüne gidin. Denetlemek istediğiniz hesabın açık adresini girin.
- ERC-20, ERC-721 ve ERC-1155 gibi mevcut kategorileri kontrol edin. Yalnızca varsayılan alt kümeyi değil, ilgili tüm izinleri gösteren görünümü seçin.
- Harcama yetkilisinin/operatörün tam adresini, token sözleşmesini ve izin miktarını veya koleksiyon kapsamını inceleyin. Gerekirse izin olayını sözleşmenin mevcut görünümüyle karşılaştırın.
- İzni kaldırırken doğru cüzdan hesabını seçtiğinizden ve doğru ağda doğru sözleşmeye yönelik işlem imzaladığınızdan emin olun.
- Onaydan sonra işlem makbuzunu inceleyin ve güncel limiti veya
isApprovedForAllsonucunu yeniden okuyun.
Gezgindeki liste, araştırma aracıdır; bir yetkili adresin güvenli olduğuna ilişkin bağımsız garanti vermez. Sözleşme etiketleri ve doğrulama rozetleri incelemeyi kolaylaştırabilir; ancak kötü niyetli mantığın, tehlikeli yükseltmelerin veya ele geçirilmiş yönetici yetkilerinin bulunmadığını garanti etmez. Revoke.cash'in gezgin üzerinden izin iptali açıklaması ilgili iş akışını anlatır.
Üçüncü Yöntem: MetaMask Portfolio'da Harcama Limitlerini İnceleme
MetaMask'in izin iptal rehberi ve Portfolio harcama limitleri belgeleri, desteklenen hesap ve ağların Portfolio arayüzünden nasıl kontrol edilebileceğini açıklar. Desteklenen ağlar ve ekranlar değişebilir; her tokenın, ağın veya imzalı iznin kapsandığını varsaymak yerine güncel yardım sayfasını okuyun.
- MetaMask Portfolio'yu doğrulanmış resmî kaynaktan açın ve izinlerini inceleyeceğiniz hesabı seçin.
- Harcama limitleri veya token izinleri görünümüne gidip desteklenen ağı seçin.
- Her token sözleşmesini, harcama yetkilisini ve geçerli limiti inceleyin. Gerçek harcama izinleriyle yalnızca bağlı site izinlerini ayırın.
- Desteklenen işlem akışını kullanarak izni iptal edin; cüzdan işlemini ve ücreti kontrol edin.
- İşlemi blokzinciri gezgininden doğrulayın ve limitin sıfırlandığını veya ilgili yetkinin kaldırıldığını kontrol edin.
Aynı Ethereum adresini farklı bir cüzdan uygulamasında kullanmak onun izinlerini silmez. Yetkilendirme belirli bir tarayıcı eklentisinde değil, token ya da izin sözleşmesinde yaşar. Buna karşılık özelliğin varlığı bağımsız biçimde doğrulanmadıkça Terenval Wallet'ın yerleşik izin denetleyicisi veya uygulama içi iptal düğmesi sunduğu varsayılmamalıdır. Uyumlu bir kişisel saklama cüzdanı ile uzmanlaşmış izin denetim aracı, güvenli bir sürecin ayrı parçaları olabilir.
Terenval İzin Riski Matrisi: Önce Hangi Yetkiyi İptal Etmelisiniz?
Çoğu rehber, 'riskli izinleri kaldırın' der. Zor olan, cüzdanda onlarca kayıt varken riskli sözcüğünün ne anlama geldiğini belirlemektir. Dört pratik boyuta dayanan editoryal İzin Riski Matrisi öneriyoruz: erişilebilir varlıklar, yetkinin kapsamı, harcama yetkilisine güven ve süre/bağımlılıklar. Bu bir karar yardımcısıdır; sayısal istismar olasılığı, denetlenmiş bir tarayıcı veya Terenval Wallet'ta bulunduğu iddia edilen bir özellik değildir.
| Denetim boyutu | Diğer koşullar eşitse daha düşük risk | Diğer koşullar eşitse daha yüksek risk | Ne doğrulanmalı? |
|---|---|---|---|
| Erişilebilir değer | Belirli amaçla sınırlı küçük izin; beklenen gelecek bakiye düşük | Önemli bakiye veya tekrarlanan yatırımlar için yüksek/sınırsız izin | Token miktarı, mevcut bakiye, gelecekte beklenen girişler |
| Yetkinin kapsamı | Belirli bir takas edilebilir token ve sabit miktar | Sınırsız token izni, kapsamlı NFT operatörlüğü veya ayrıcalıklı akıllı hesap modülü | Token sözleşmesi, spender, izin türü, koleksiyon kapsamı |
| Harcama yetkilisine güven | Adres, hâlen kullanılan ve belgelenmiş bir entegrasyonla doğrulanıyor | Bilinmeyen yetkili, beklenmedik adres, geçmişte oltalama etkileşimi, açıklanamayan yükseltme | Resmî sözleşme kayıtları, işlemin kaynağı ve denetimin güvenlik garantisi olmadığını gözeten bağlam |
| Süre ve operasyonel ihtiyaç | Kısa süreli veya etkin iş akışında gerekli erişim | Süresiz, aylardır kullanılmayan, terk edilmiş protokol veya artık anlaşılmayan yetki | Son kullanım, varsa sona erme tarihi, iptalin sonuçları |
Öncelik kuralımız: önemsiz görünümlü eski kayıtları temizlemeden önce, değerli varlıklara erişebilecek beklenmedik ve geniş yetkileri araştırın. Ancak etkin bir emir veya strateji için hâlâ gerekli olabilecek sözleşmenin iznini, hangi işlevin duracağını anlamadan körü körüne iptal etmeyin. Yetkili adresin kimliğini saptamak için harcanan zaman, aktif bir saldırıya müdahaleyi tehlikeli biçimde geciktirmediği sürece güvenlik açısından değerlidir.
Editoryal örnek: iki izin, iki farklı risk düzeyi
A cüzdanında 1.800 USDC olduğunu ve şüpheli bir airdrop talebinden sonra ortaya çıkan bilinmeyen bir harcama yetkilisine sınırsız izin verildiğini düşünün. B cüzdanında ise 20 USDC bulunuyor ve düzenli kullanılan, bağımsız biçimde doğrulanmış bir takas yönlendiricisine 50 USDC limitli izin verilmiş. Her iki sözleşmenin kodunu bildiğimizi iddia etmeden ilk durumun acilen incelenmeyi ve büyük olasılıkla iptali gerektirdiğini söyleyebiliriz. İkinci izin de dönemsel olarak gözden geçirilmeli, ancak bugün erişilebilen değer ve yetki kapsamı çok daha sınırlıdır.
Burada amaç 1.800 USDC'nin kesinlikle kaybedileceğini veya 50 USDC'nin 'güvende' olduğunu söylemek değildir. Amaç, önceliklendirmenin yalnızca onay tarihine göre sıralamaya değil, yetkinin niteliği ve riske açık değer hakkında gerekçeli değerlendirmeye dayanmasıdır.
Risk Penceresi: Bakiyesi Sıfır Olan Cüzdan Neden Hâlâ Tehlikede Olabilir?
ERC-20 harcama limiti, token kuralları çerçevesinde bir yetki üst sınırıdır; hesap bakiyesi ise o anda kullanılabilen değeri gösterir. Standart bir token için yetkili adresin belirli bir anda aktarabileceği miktarın basitleştirilmiş üst sınırı şöyledir:
Hemen erişilebilecek token miktarı ≈ mevcut token bakiyesi ile kalan etkin harcama limitinden küçük olanı; bunun için harcama yetkilisinin izni kullanabiliyor olması ve tokenın ek kısıtlarının bulunmaması gerekir.
Bu, bir kavramsal üst sınırdır, tahmin değildir. Standart dışı token davranışlarını, henüz gönderilmemiş permit imzalarını, akıllı hesap yetkilerini, token dondurmalarını ve protokole özgü diğer koşulları bilerek kapsamaz. Her sözleşme için kesin bir risk tutarı hesabı olarak kullanılmamalıdır.
Üç örneği ele alalım:
| Senaryo | Şu anki token bakiyesi | Kalan izin | Pratik yorum |
|---|---|---|---|
| Dar kapsamlı izni olan eski yönlendirici | 500 USDC | 25 USDC | Standart bir spender yeni yetki olmadan normalde bu izinle 25 USDC'den fazlasını alamaz |
| Şüpheli sınırsız harcama yetkilisi | 500 USDC | Fiilen sınırsız | Yetkili adres izni kullanabiliyorsa mevcut erişilebilir bakiyenin tamamı risk altında olabilir |
| Bugün boş cüzdan, yarın düzenli ödeme | 0 USDC | Fiilen sınırsız | Bugün erişilebilir değer sıfır olabilir, ancak izin sürerken gelecekteki ödeme erişilebilir hâle gelebilir |
Üçüncü satır özellikle önemlidir: daha önce boş olan bir adres, sonradan para geldiğinde tehlikeli hâle gelebilir. Saklanan harcama izni, cüzdan sahibi bakiyeyi boşalttı diye normalde tüketilmiş sayılmaz. Eski cüzdanlara borsa çekimleri, airdrop'lar, DeFi çıkışları veya maaş ödemeleri yönlendirmeden önce izinleri yeniden kontrol edin.
Sınırsız Token İzinleri: Kolaylık mı, Süresiz Yükümlülük mü?
Sınırsız onay, genellikle bir kullanıcının 'her yerdeki her şeye' izin vermesi değil, çok büyük bir tamsayı üst sınırı (çoğu zaman uint256.max) anlamına gelir. Genellikle tek bir blokzincirinde belirli bir token sözleşmesine, sahibine ve harcama yetkilisine uygulanır. Bu dar teknik kapsam pratik riski ortadan kaldırmaz: yetkili adres kötü niyetli hâle gelirse, ele geçirilirse veya güvensiz mantığa sahipse ileride gelen tokenlar da erişilebilir olabilir.
Kolaylık gerekçesi gerçektir. Protokoller bazen tekrarlanan onay işlemlerinden ve gas ücretlerinden kaçınmak için yüksek limit ister. Sık işlem yapan bir kullanıcı, dikkatle doğrulanmış harcama yetkilisine uzun süreli izin vermeyi makul bulabilir. Ancak kolaylığın bedeli, sürdürülmesi, izlenmesi ve artık gerekmiyorsa kaldırılması gereken kalıcı yetkidir.
Seyrek kullanılan işlemlerde, token ve uygulama destekliyorsa daha güvenli varsayılan seçenek gerçekten gereken miktara yakın sınırlı bir izin vermektir. Bir hizmet yalnızca sınırsız yetki sunuyorsa limiti düzenleyip düzenleyemeyeceğinizi, daha ayrıntılı bir yöntem seçip seçemeyeceğinizi veya kalıcı geniş yetki vermeden işlemi tamamlayıp tamamlayamayacağınızı araştırın. Sınırlı izin risk altındaki miktarı azaltır; güvenilmeyen harcama yetkilisini güvenli kılmaz.
ERC-20 standardı, izin güncellemelerinde olası işlem sıralaması yarışına da dikkat çeker ve mevcut sıfırdan farklı limiti başka bir sıfırdan farklı değere değiştirmeden önce arayüzlerin onu sıfıra indirmesini önerir. Bu, izin düzenlemelerini dikkatli yapmanız için bir nedendir; sıfırlama işleminin bekleyen kötü niyetli transferi mutlaka geçeceği garantisi değildir.
NFT İzinleri: Tek Bir Token ile Koleksiyonun Tamamı Arasındaki Risk
NFT arayüzleri bazen yetkileri bir NFT'yi 'listeleme' veya 'satma' izni olarak tanımlar; ancak altta yatan yetki bu etiketten çok daha geniş olabilir. ERC-721 kapsamında approve, belirli bir token kimliğine ilişkin izin verebilir. setApprovalForAll, operatörü aynı NFT sözleşmesi kapsamındaki sahibine ait tüm tokenlar için yetkilendirir. ERC-1155 kapsamında ise operatör izni sözleşmenin yönettiği birden fazla token kimliğini ve miktarını kapsayabilir.
Koleksiyon sözleşmesini, gerekiyorsa belirli token kimliğini, operatör adresini ve iznin tek NFT'ye mi yoksa tüm koleksiyona mı ait olduğunu kontrol edin. Cüzdanda şu an yalnızca bir NFT bulunsa bile kötü niyetli veya ele geçirilmiş operatör önemli risk yaratabilir; çünkü kapsam, aynı koleksiyondan gelecekte alınacak tokenları da içerebilir.
Koleksiyon operatörünü devre dışı bırakmanın standartlara uygun olağan yolu, ilgili NFT sözleşmesinde setApprovalForAll(operator, false) kullanmaktır. Tek bir ERC-721 tokenının onaylanmış adresini temizlemek için güvenilir bir arayüz üzerinden sözleşmenin desteklediği özel yöntemi kullanın; koleksiyon düzeyindeki seçeneğin tek token izniyle aynı olduğunu varsaymayın. İşlem onaylandıktan sonra duruma göre isApprovedForAll veya getApproved(tokenId) sonucunu kontrol edin.
Pazar yeri açısından sonuç: operatör satış işlemini tamamlamak için yetkiye ihtiyaç duyuyorsa izin iptali ilanı durdurabilir veya gerçekleşmesini engelleyebilir. Revoke.cash SSS bölümünde bu tür operasyonel bağımlılıklardan söz eder. Bir ilan, durumu ayrıca değerlendirilmesi gereken zincir dışı emirler veya imzalar da içerebilir. Tek operatörün iznini kaldırmak tüm emirleri iptal eden evrensel bir yöntem değildir.
EIP-2612 Permit İmzaları: Henüz Blokzincirinde Görünmeyen İzin
EIP-2612, token sahibinin üçüncü bir tarafın daha sonra token sözleşmesine gönderebileceği yetkilendirme mesajını imzalamasına olanak tanır. Token, imzayı, nonce'u ve son geçerlilik zamanını doğrular; ardından standarda uygun olarak harcama limitini günceller. Bu yöntem, destekleyen uygulamalarla etkileşimde kullanıcının ayrı bir onay işlemi göndermesi gereğini azaltabilir.
Ancak güvenlik açısından bir kör nokta yaratır. İmzalanmış ama gönderilmemiş mesaj, henüz listelenebilecek bir ERC-20 harcama limiti güncellemesi oluşturmaz. Yalnızca mevcut izin durumunu okuyan standart bir denetleyici, süresi dolmamış ve ileride kullanılabilecek imzalı permit bulunmasına rağmen doğru şekilde 'sıfır' gösterebilir. Bu her zaman denetleyicinin hatası değildir; kullanılmamış imza, uygulamaya geçirilinceye kadar zincirin dışında bulunur.
Kritik ayrım: mevcut ERC-20 harcama limitini sıfırlamak EIP-2612 permit nonce değerini otomatik olarak değiştirmez. Kullanılmamış ve diğer koşullar açısından geçerli bir permit daha sonra gönderilip yeniden harcama limiti oluşturabilir. Geçersiz kılma yolu, tokenın uygulamasına, nonce kurallarına ve imzanın sona erdirilip erdirilemeyeceğine ya da başka bir yöntemle geçersiz kılınıp kılınamayacağına bağlıdır. Evrensel bir 'imzayı iptal et' düğmesi bulunduğunu varsaymayın.
Oltalama sayfasının sizi permit verisi imzalamaya yönlendirdiğinden kuşkulanıyorsanız özel bilgileri yayımlamadan paylaşılması güvenli bağlamı (alan adı, token, sahip, harcama yetkilisi, görünüyorsa imzanın son geçerlilik zamanı) saklayın. Nonce'u geçersiz kılmanın desteklenip desteklenmediğini, sürenin dolmak üzere olup olmadığını ve tokenları bağımsız anahtarlara taşımanın daha güvenli olup olmadığını değerlendirmek için token/protokolün resmî belgelerinden ve güvenilir uzman desteğinden yararlanın. Bilinmeyen bir sitede 'bir permit daha' imzalamak durumu kötüleştirebilir.
Permit2: Hem Token Limitini Hem de Alt Düzey İzni Denetleyin
Uniswap'in Permit2 genel bakışı, AllowanceTransfer ve SignatureTransfer olmak üzere iki bileşen tanımlar. Kullanıcı önce tokenından Permit2 sözleşmesine normal bir ERC-20 izni verebilir. Permit2 daha sonra kaydedilmiş izinler veya imzalar üzerinden belirli harcama yetkililerine ek yetkiler sağlar. Böylece cüzdan güvenlik ekranındaki tek bir kutudan ibaret olmayan, birbirinden ayrı iki yetkilendirme katmanı oluşur.
Katman 1: Token sözleşmesinin Permit2'ye verdiği izin
Token düzeyinde hesap, Permit2'ye tokenın belirli miktarını kullanma yetkisi verebilir. Bu limit çok yüksek olabilir. Token sözleşmesindeki temel izni iptal etmek, Permit2'nin sahibin mevcut ERC-20 yetkisi üzerinden tokenı hareket ettirme kabiliyetini kısıtlar. Bu, temel izne dayanan meşru uygulamaları da durdurabilir. O ağdaki gerçek Permit2 sözleşme adresini Uniswap'in resmî belgeleriyle doğrulayın; yalnızca 'Permit2' yazan etikete güvenmeyin.
Katman 2: Permit2 tarafından tutulan veya kullanılan yetki
Permit2'nin AllowanceTransfer bölümünde belirli harcama yetkilisine tanımlı miktar ve sona erme tarihi bulunabilir. Daha ayrıntılı Permit2 izni süresi dolsa veya iptal edilse bile tokenın temel ERC-20 izni etkin kalabilir. SignatureTransfer bölümünde ise nonce ile sınırlanmış tek kullanımlık imza belirli bir transfere yetki verebilir; nonce'un kullanılıp kullanılmadığı ve imzanın son geçerlilik zamanı önemlidir. Bu, uzun süreli bir izin satırıyla aynı şey değildir.
| Soru | Ne incelenmeli? | Neden önemli? |
|---|---|---|
| Token, Permit2'ye izin verdi mi? | Token sözleşmesinde allowance(owner, Permit2) |
Bir uygulamanın ikincil izni sona erse de geniş kapsamlı temel izin kalabilir |
| Permit2 içinde spender izni var mı? | Permit2 içindeki sahip, token, harcama yetkilisi, miktar ve sona erme zamanı | İlk web sitesiyle bağlantı kesilse bile alt düzey izin devam edebilir |
| Tek kullanımlık SignatureTransfer imzalandı mı? | İmzalı parametreler, nonce bitmap, son geçerlilik zamanı ve kullanılıp kullanılmadığı | Kullanılmamış imza kalıcı token izni olarak görünmeyebilir |
| Doğru ağ kontrol edildi mi? | İlgili ağdaki gerçek Permit2 dağıtımı ve token sözleşmesi | Ethereum'daki iptal Base veya Arbitrum durumunu değiştiremez |
Pratik yaklaşım: şüpheli işlemin hangi katmanı kullandığını belirleyin. Token için artık Permit2'ye ihtiyacınız yoksa temel ERC-20 iznini ve ilgili alt düzey yetkileri iptal etmeyi değerlendirin; ardından sonucu bağımsız olarak doğrulayın. Şüpheli imza hâlâ kullanılabilecek durumdaysa protokole özgü nonce geçersiz kılma yöntemini araştırın veya gerektiğinde risk altındaki varlıkları taşıyın. Tek bir 'Revoke' tıklamasının tüm imzalı mesajları evrensel olarak geçersiz kıldığına inanmayın.
Revoke.cash'in Permit2 açıklaması bu iki düzeyi açıkça ayırır. Uniswap SignatureTransfer belgeleri, nonce kapsamındaki imza mekanizmasını açıklar.
İzin İptali ile dApp Bağlantısını Kesmek: İki Farklı Güvenlik Sınırı
Bir dApp bağlantısı genellikle web sitesinin hesap bilgisi istemesine, işlem önermesine ve cüzdanla iletişim kurmasına olanak verir. Bağlantıyı kesmek, cüzdan yazılımındaki ilgili yetkiyi veya oturumu durdurur ya da kaldırır. Ancak bu işlem, token sözleşmelerindeki mevcut harcama limitlerini yeniden yazmaz ve önceden verilmiş imzaları silmez.
Örneğin bir protokole token izni verip daha sonra sitesini kapattığınızda allowance(owner, spender) değeri blokzincirinde değişmeden kalabilir. Protokolün yetkili spender adresi, sözleşme sınırları dahilinde transferFrom çağırma yeteneğini koruyabilir. Buna karşılık yalnızca adresinizi görme izni olan bir web sitesi, ayrı bir yetkilendirme yolu bulunmadan ERC-20 tokenlarınızı otomatik olarak transfer edemez.
Ayrıntılı karşılaştırma için Terenval'ın Bir dApp ile Cüzdan Bağlantısını Kesince Ne Olur? rehberini okuyun. Revoke.cash SSS de bağlantıyı kesmenin tek başına token iznini iptal etmediğini doğrular.
Bir İzni İptal Etmenin Maliyeti Ne Kadar?
Standart ERC-20 veya NFT izninin zincir üzerinde iptal edilmesi bir işlemdir. İmza sahibi genellikle o ağın yerel gas varlığıyla bir ağ ücreti öder. Ethereum ana ağı ETH kullanır; bazı EVM Katman 2 ağları da ETH kullanırken diğer ağların yerel ücret varlıkları farklıdır. Kesin ücret yürütme karmaşıklığına, ağ koşullarına ve cüzdandaki ücret ayarlarına göre değişir. Uzun ömürlü bir rehberde sabit dolar maliyeti vaat etmek doğru değildir.
İmzalamadan önce ağı, cüzdanın tahmin ettiği gas miktarını ve önerilen işlemi kontrol edin. Salt okunur kontrol genellikle ücretsizdir; zincir üzerinde iptal işlemi ise çoğu zaman gas gerektirir. Toplu işlem veya sponsorlu yürütme sunan araçların ücret ve yetkilendirme mekanizmaları farklı olabilir; kullanmadan önce güncel koşullarını doğrulayın.
Gas maliyeti bugünkü bakiyenin değerini aşsa bile gelecekteki yatırımlar nedeniyle eski izni kaldırmak anlamlı olabilir. Bu, ilerideki risk hakkında bir değerlendirmedir; sınırsız ücret ödemeniz gerektiği anlamına gelmez. Aktif sweeper botunun kontrolünde olduğu bilinen adrese yeni gas fonları yatırmayın; fonlar ulaşır ulaşmaz çalınabilir. Revoke.cash ve Ethereum.org dolandırıcılık müdahale rehberi izin temizliği ile ele geçirilmiş anahtarı kurtarmanın farklı şeyler olduğunu vurgular.
İzin İptalinin Gerçekten Başarılı Olduğu Nasıl Doğrulanır?
En güvenli kontrol, paneldeki simgeye bakmak değildir. İşlem onaylandıktan hemen sonra doğru sözleşme ve hesapla tekrarlanabilir bir blokzinciri durum kontrolü yapmaktır.
- İşlem durumunun başarılı olduğunu doğru blokzinciri gezgininde doğrulayın. İmzalanmış ancak bekleyen, değiştirilmiş, ağdan düşmüş veya geri alınmış işlem harcama limitini değiştirmemiş olabilir.
- Hedef sözleşmenin, benzer ada sahip ilgisiz bir adres değil, gerçek token veya NFT sözleşmesi olduğunu doğrulayın.
- Standart ERC-20 izinleri için
allowance(owner, spender)sonucunu okuyun; değerin sıfır veya hedeflediğiniz daha düşük miktar olduğunu kontrol edin. - ERC-721/1155 operatörleri için
isApprovedForAll(owner, operator)sonucunu okuyun vefalseolduğunu doğrulayın. Tek bir ERC-721 iznindegetApproved(tokenId)sonucunu kontrol edin. - Permit2 için her iki katmanı ve olayla ilgili bilinen imzalı izinleri veya nonce durumunu kontrol edin.
- Etkilenen tüm ağlarda işlemi tekrarlayın. Ethereum'da başarılı iptal, Base'deki karşılık gelen iznin değiştiğini kanıtlamaz.
- Asgari kanıt kaydını saklayın: tarih, ağ, açık cüzdan adresi, token sözleşmesi, harcama yetkilisi, TXID ve doğrulama sonucu. Kurtarma ifadesini veya özel anahtarı asla eklemeyin.
Değişiklikten sonra yeniden okuma, sık görülen bir sorunu da ortaya çıkarır: cüzdan işlemin gönderildiğini gösterebilir ama gezgin işlemin geri alındığını belirtebilir. Bekleyen işlemin sırası diğer durum değişikliklerine göre değişebilir ve saldırgan eski yetkiyi önceden kullanmış olabilir. Aktif bir istismar varsa hızlı davranın; ancak denenmiş iptalle tamamlanmış iptali karıştırmayın.
İzin İptali Neden Başarısız Olabilir veya İzin Neden Yeniden Görünebilir?
| Belirti | Olası açıklama | Daha güvenli kontrol |
|---|---|---|
| Cüzdan uzun süre 'pending' gösteriyor | İşlem blok içine alınmayı veya onaylanmayı bekliyor | Doğru ağda TXID, gas ayarları ve nonce'u inceleyin; rastgele ikame işlemler imzalamayın |
| Gezgin 'failed' veya 'reverted' gösteriyor | Çağrı başarıyla tamamlanmadı | Gas bakiyesini, token davranışını ve sözleşme/işlevi kontrol edin; izni iptal edildi saymayın |
| 'Wrong network' uyarısı veya boş izin listesi | Farklı ağ veya cüzdan adresi kontrol ediliyor | Hesabı ve token sözleşmesini ilk işlemle eşleştirin |
| Takastan sonra izin geri geliyor | Meşru uygulama yeniden yetki istemiş olabilir | Yeni işlemi ve yetkili adresi inceleyin; daha düşük limitleri değerlendirin |
| Sıfırlamadan sonra limit yeniden pozitif oluyor | Daha sonra kullanılan imzalı permit veya yeni imzalanmış izin yeniden yetki vermiş olabilir | İmza nonce/süre durumunu ve ayrı zincir dışı yetkilendirmeyi araştırın |
| NFT operatörü hâlâ yetkili | Yanlış koleksiyonun, operatörün veya izin türünün durumu değiştirilmiş olabilir | Doğru NFT sözleşmesinde güncel isApprovedForAll sonucunu okuyun |
| Hırsızlık bildirimine rağmen araç izin bulamıyor | Anahtar hırsızlığı, önceden kullanılmış permit, standart dışı token veya başka bir yol | Transfer geçmişini ve tehdit modelini inceleyin; saldırı olmadığını varsaymayın |
Boş izin listesi bir güvenlik sertifikası değildir. İndeksleyiciler eski/standart dışı sözleşmeleri ve henüz gönderilmemiş imzaları kaçırabilir. Revoke.cash, beklenen standart olayları üretmeyen NFT sözleşmelerinin taranmasında sınırlamalar bulunduğunu açıkça belirtir. Risk altındaki değer yüksekse ilgili sözleşmenin durumunu ve işlem yolunu bağımsız doğrulayın.
Token İzinlerini İptal Etmek Ne Zaman Yeterli Değildir?
İzin iptali belirli bir yetkiyi hedefler. Kurtarma ifadesini değiştirmez, özel anahtarı kontrol eden saldırganı durdurmaz, tamamlanmış hırsızlığı geri almaz, imzalama cihazındaki zararlı yazılımı temizlemez veya tüm zincir dışı imzaları iptal etmez. İlgili akıllı hesabın yönetişim yöntemini kullanmadığınız sürece bazı ayrıcalıklı akıllı hesap yetkilerini de kaldıramaz.
Saldırgan kurtarma ifadenizi veya özel anahtarınızı biliyorsa mevcut harcama limitlerinden bağımsız olarak işlem imzalayabileceğini varsayın. Bağımsız biçimde güvence altına alınmış bir cihazda gerçekten yeni anahtarlar oluşturun, alıcı adresini doğrulayın ve teknik açıdan güvenliyse erişilebilir kalan varlıkları taşıyın. Ele geçirilmiş aynı seed'den türetilen ikinci bir hesap güvenli alternatif değildir. Devam eden sweeper etkinliği veya karmaşık sözleşme rolleri söz konusuysa etkilenen adrese tekrar tekrar gas göndermek yerine bağımsız olarak doğrulanmış olay müdahale uzmanlığına başvurun.
Terenval'ın güvenlik ihlalinden sonra kripto varlıkları taşıma rehberi ayrı müdahale sürecini anlatır. Ethereum.org, zincir üzerinde kesinleşmiş bir hırsızlığın basitçe geri alınamayacağı konusunda uyarır.
Temel risk sorusu: saldırgan neyi kontrol ediyor?
Editoryal karar ağacımız bir aracın renkli etiketinden değil, bu sorudan başlar. Saldırgan yalnızca sınırlı bir spender iznini kontrol ediyorsa izin iptali ilgili yolu kapatabilir. Bekleyen imzalı permit kontrolündeyse nonce ve son geçerlilik zamanı da önemlidir. İmzalama anahtarını kontrol ediyorsa temel yetki bu anahtardır ve kalıcı olarak ele geçirilmiş kabul edilmelidir. Akıllı hesap sahibi veya modülünü kontrol ediyorsa nelerin değiştirilmesi gerektiğini hesabın yönetişim ve kurtarma kuralları belirler.
Altı Varsayımsal Senaryo: Kanıtlar Gerçekte Neyi Gösteriyor?
Aşağıdaki örnekler kurgu niteliğindeki karar alıştırmalarıdır; Terenval'ın gerçekleştirdiği gerçek kurtarmalar, ölçülmüş kayıp oranları veya deneyler olarak sunulmaz. Amaç, görünüşte aynı cüzdan 'izni' sorununun neden farklı teknik müdahaleler gerektirebileceğini göstermektir.
Senaryo 1: Eski sınırsız USDT izni, normal cüzdan etkinliği
İki yıl önce bir DeFi uygulaması kullanmış cüzdan, hâlâ o uygulamanın yönlendiricisine yüksek harcama limiti tanıyor. Sahibi artık uygulamayı kullanmıyor ve düzenli olarak USDT alıyor. Görünür hırsızlık yok. Makul adım: gerçek token/yönlendirici adreslerini doğrulamak, kullanılmayan izni iptal etmeyi değerlendirmek ve kalan limiti kontrol etmek. Eski bir izin saldırının kanıtı değildir; ancak gereksiz kalıcı yetki gelecekteki yatırımları riske atabilir.
Senaryo 2: Airdrop sitesinden sonra tanınmayan harcama yetkilisi
Kullanıcı sözde ödül alma sitesinde bir işlem imzaladıktan sonra adresinde yeni, sınırsız USDC izni beliriyor. Makul adım: siteyle etkileşimi durdurmak, harcama yetkilisini ve ağı bağımsız doğrulamak, imzalama anahtarı güvenliyse acil izne son vermek ve ilgili imzalarla işlem geçmişini incelemek. Tokenlar zaten aktarılmışsa iptal yeni kayıpları azaltabilir ama önceki transferi geri alamaz.
Senaryo 3: Etkin ilan için NFT operatörü
Bir NFT pazar yeri operatörünün koleksiyon üzerinde setApprovalForAll yetkisi bulunuyor. Kullanıcı tüm üçüncü taraf erişimini kaldırmak istiyor ama birkaç ilanı hâlâ etkin. Makul adım: iptalden önce operatörü, pazar yeri belgelerini ve ilgili emirleri incelemek. İptal, listelenmiş satışın gerçekleşmesini engelleyebilir; ayrı imzalı emirler için ayrıca iptal prosedürü gerekebilir.
Senaryo 4: Cüzdan bakiyesi sıfır, gelecek hafta maaş gelecek
Cüzdanda şu anda USDC yok ancak bilinmeyen bir harcama yetkilisine sınırsız izin duruyor. Sahibi düzenli transferlerde adresi yeniden kullanmayı planlıyor. Makul adım: boş bakiyeyi güvenlik kanıtı saymamak. Gelecek ödemeleri yönlendirmeden önce gereksiz izni doğrulayıp kaldırmak veya daha geniş bir ihlal şüphesi varsa yeni adres kullanmak.
Senaryo 5: Şüpheli EIP-2612 mesajı, görünür izin yok
Kullanıcı oltalama sayfasında yapılandırılmış veri imzalıyor, ancak tokenın allowance değeri hâlâ sıfır. Makul adım: tokenın permit kurallarını, nonce'u ve son geçerlilik zamanını incelemek; desteklenen geçersiz kılma yöntemini araştırmak ve gerekirse risk altındaki tokenları taşımak. Yalnızca approve(spender, 0) göndermek kullanılmamış permit imzasını geçersiz kılmayabilir.
Senaryo 6: Permit2 izni ve ele geçirilmiş özel anahtar
Kullanıcının token → Permit2 izni, birkaç alt düzey Permit2 yetkisi ve kurtarma ifadesinin kopyalandığına dair kanıt bulunuyor. Makul adım: Permit2 izinlerini kaldırmakla anahtar güvenliğini geri kazanmayı karıştırmamak. Güvenilir ortamda bağımsız yeni cüzdan oluşturmak ve olaya özel varlık taşıma planı hazırlamak; sweeper etkinse rutin gas eklemelerinden kaçınmak. Yalnızca izin iptali saldırganın doğrudan imza atma yeteneğini ortadan kaldırmaz.
Aktif Cüzdan Kullanıcıları İçin Pratik İzin Denetimi Takvimi
Güvenlik iş akışı, olay sonrasında paniğe dayanmaktansa normal kullanıma uyduğunda daha sürdürülebilir olur. Ölçülmüş en iyi güvenlik aralığı iddiası taşımayan, editoryal öneri niteliğinde hafif bir izin hijyeni rutini öneriyoruz:
- Yeni bir dApp denedikten sonra: hangi tokenı, harcama yetkilisini ve miktarı onayladığınızı inceleyin. Etkileşimden sonra izin gerekmiyorsa kaldırmayı değerlendirin.
- Şüpheli imza veya web sitesinden sonra: güncel işlemleri ve ilgili zincir üzeri/zincir dışı yetkilendirmeleri derhal kontrol edin. Takvim hatırlatıcısını beklemeyin.
- Eski bir adrese büyük tutarlı para gelmeden önce: ilgili token ve ağ için kalan spender izinlerini kontrol edin.
- Sık kullanılan adreslerde dönemsel olarak: uzun süreli ve sınırsız izinleri, koleksiyon operatörlerini ve Permit2 yetkilerini gözden geçirin; bilerek bıraktıklarınızı kaydedin.
- İzin iptalinden sonra: işlemin başarısını ve yeni durumu doğrulayın. Uygulama daha sonra tekrar izin isterse tam kapsamını yeniden değerlendirin.
En yararlı alışkanlık, küçük ve bilinçli yetkilendirmeleri zincir durumunun tekrarlanabilir kontrolleriyle birleştirmektir. Tanınmış bir hizmet için bırakılan izin otomatik olarak kötü niyetli değildir; yakın zamanda denetlenmiş bir sözleşme de sonsuza kadar güvenli sayılmaz. Kararınız fiilî kullanım, harcama yetkilisinin kimliği ve riske açık değerle uyumlu olmalıdır.
Bu Süreçte Terenval Wallet Neleri Yapabilir, Neleri Yapamaz?
Kişisel saklama (non-custodial) cüzdanı, anahtarların kullanıcının kontrolünde tutulup kullanılmasını sağlayan bir araçtır. Kendi başına her dApp spender'ının veya token sözleşmesinin güvenli olduğu garantisini vermez. Terenval Wallet, doğrulanmış ağ ve token desteği kullanıcının ihtiyaçlarına uyuyorsa, kişisel saklama seçeneği olarak düşünülebilir. Bu özellikler üründe özel olarak doğrulanmadıkça yerleşik izin tarayıcısı, Permit2 çözücüsü, NFT izin yöneticisi, işlem simülasyonu veya otomatik izin iptali hizmeti bulunduğunu varsaymayın.
Terenval veya uyumlu başka cüzdan kullananlar için sağduyulu sıra şöyledir: imzalama anahtarlarını korumak, tokenı ve ağı belirlemek, güvenilir ve ağa uygun araçta izinleri araştırmak, onaylamadan önce tüm işlemleri incelemek ve sonucu blokzincirinde doğrulamak. Donanım cüzdanında da aynı kural geçerlidir: anahtarların güvenle saklanması, kullanıcının bilerek imzaladığı yetkiyi etkisiz hâle getirmez.
Doğrulanmış ürün bilgileri için Terenval Wallet, saklama modeli için kripto cüzdanının ne sakladığı ve mesajlarla işlemler arasındaki fark için mesaj imzalamanın anlamı rehberlerine bakın. Hiçbir cüzdan veya izin kontrol markası, gerçek blokzincirinde sözleşme yetkilerini doğrulamanın yerini tutmaz.
Sık Sorulan Sorular
1. Kripto cüzdanımdaki token izinlerini nasıl kontrol edebilirim?
İlgili her blokzinciri için açık cüzdan adresinizi güvenilir bir izin denetleyicisinde aratın; ardından token sözleşmelerini, harcama yetkilisi adreslerini, izin türlerini ve miktarları inceleyin. Revoke.cash, ilgili blokzinciri gezgini ve desteklenen MetaMask Portfolio görünümleri yaygın seçeneklerdir. Sonuçları yalnızca tanıdık bir etikete göre değil, sözleşmenin kendisine göre doğrulayın.
2. ERC-20 token iznini nasıl iptal ederim?
Standartla uyumlu ERC-20 iznini kaldırmak için ilgili spender'ın harcama limitini sıfırlayan bir işlem gönderin; bu genellikle approve(spender, 0) çağrısıdır. Onayı bekleyin ve aynı token sözleşmesi ile ağ üzerinde allowance(owner, spender) değerinin sıfır olduğunu doğrulayın.
3. Cüzdanımın dApp bağlantısını kesmek token izinlerini iptal eder mi?
Hayır. Bağlantıyı kesmek, cüzdan ile web sitesi arasındaki bağlantıyı veya oturumu değiştirir. Mevcut zincir üzeri token izni, token sözleşmesinin kurallarına uygun olarak değiştirilene kadar kalır. Terenval'ın dApp bağlantısını kesme rehberini okuyun.
4. Sınırsız token izinlerini etkin bırakmak güvenli midir?
Risksiz değildir. Yetkili harcama adresi kötü niyetli hâle gelirse, ele geçirilirse veya kötüye kullanılırsa yüksek izin mevcut ve gelecekteki bakiyeleri riske atabilir. Spender'ı, tokenı, ağı ve iznin hâlâ gerekli olup olmadığını değerlendirin; mümkün olduğunda daha dar limitleri tercih edin.
5. Sınırsız USDC izni ETH veya BTC'yi de boşaltabilir mi?
Standart bir ERC-20 USDC izni, tek başına yerel ETH veya Bitcoin transferlerini yetkilendirmez. Belirli token sözleşmesi ve ağıyla sınırlıdır. Diğer yetkiler, zararlı yazılım veya çalınmış imzalama anahtarları ayrı riskler doğurabilir.
6. Yetkili adres sonradan yatırdığım tokenları kullanabilir mi?
Potansiyel olarak evet. Mevcut izin yürürlükteyse ve spender bunu kullanabiliyorsa aynı ağdaki aynı cüzdana sonradan gelen tokenlar, kalan limit dahilinde erişilebilir olabilir. Bugün boş olan cüzdan, eski izinlerinin zararsız olduğunun kanıtı değildir.
7. Bir izni iptal etmek gas ücreti gerektirir mi?
Zincir üzerindeki durumu değiştirmek genellikle evet. Ücret, ağa ve işlem koşullarına bağlıdır. Açık adres verilerini incelemek normalde gas ödenen imzalı işlem gerektirmez.
8. Revoke.cash ücretsiz mi?
Standart inceleme ve tekil izin iptali iş akışları genellikle ayrı hizmet ücreti olmadan sunulmuştur; ancak iptaller için ağ gas ücreti gerekir. İsteğe bağlı toplu işlem ve premium özelliklerin güncel koşulları farklı olabilir. Kullanmadan önce resmî SSS'yi kontrol edin.
9. Cüzdanımı bağlamadan izinleri kontrol edebilir miyim?
Çoğu durumda evet. Herkese açık Ethereum uyumlu sözleşme verileri, güvenilir denetleyiciler veya gezginler aracılığıyla cüzdan adresinden sorgulanabilir. Cüzdanı bağlamak daha çok izin iptali işlemini imzalamanız gerektiğinde önem kazanır.
10. İzin kontrol aracı kurtarma ifademi isteyebilir mi?
Meşru bir salt okunur harcama limiti sorgulaması kurtarma ifadenizi veya özel anahtarınızı gerektirmez. İzni 'doğrulama' veya 'senkronize etme' gerekçesiyle kurtarma sözcüklerini isteyen siteye bunları girmeyin. Bağımsız doğrulama yapın ve araç sır istiyorsa işlemi durdurun.
11. İzni iptal ederken cüzdan neden 'Approve' yazıyor?
Aynı ERC-20 approve işlevi hem pozitif miktarda izin vermek hem de limiti sıfırlamak için kullanılabilir. Spender'ı ve miktarı kontrol edin. NFT'lerde doğru operatör iptali genellikle setApprovalForAll(..., false) çağrısıdır.
12. Tüm izinleri tek seferde iptal edebilir miyim?
Bazı hizmetler desteklenen ağlarda toplu işlemler sunar, ancak bunlar ek ücret, sözleşme etkileşimi veya imzalama karmaşıklığı yaratabilir. Her sözleşmeyi ve tam toplu işlemi inceleyin. Tek bir işlem mutlaka bütün ağları, permit imzalarını veya standart dışı yetkileri kapsamaz.
13. Token izni ile imza arasındaki fark nedir?
Geleneksel ERC-20 izni, zincir üzerindeki sözleşme durumunun güncellenmesidir. İmzalı permit veya diğer bazı yapılandırılmış veri imzaları, kullanıcının hemen bir işlem göndermesine gerek kalmadan ilerideki durum değişikliğini ya da token transferini yetkilendirebilir. İmzanın kapsamı, nonce'u ve son geçerlilik zamanı ayrıca incelenmelidir.
14. Harcama limiti sıfırken EIP-2612 permit tehlikeli olabilir mi?
Evet. Kullanılmamış ve geçerli bir imzalı permit daha sonra gönderilerek harcama limitini güncelleyebilir. Mevcut limitin sıfır olması, önceden verilmiş bütün permit imzalarının geçersiz olduğunu tek başına kanıtlamaz.
15. ERC-20 limitini sıfırlamak eski permit imzasını iptal eder mi?
Mutlaka değil. Normal approve(spender, 0) işlemi, EIP-2612 permit için kullanılan nonce'u otomatik olarak artırmaz. Tokenın permit uygulamasını, nonce'unu ve son geçerlilik zamanını inceleyin; gerekiyorsa tokena özgü geçersiz kılma yöntemini araştırın.
16. Uniswap Permit2, ERC-20 onayından nasıl farklıdır?
Permit2, tokenın ERC-20 üzerinden Permit2 sözleşmesini yetkilendirmesiyle başlayıp belirli harcama adresleri için ek haklar veya tek kullanımlık imzaya dayalı transferler yönetebilir. Tek token izni satırına güvenmek yerine her iki katmanı kontrol edin.
17. Temel Permit2 iznini iptal etmek cüzdanı güvenli kılar mı?
Sözleşme davranışına bağlı olarak ilgili tokenın bu ERC-20 izni üzerinden Permit2 tarafından kullanılmasını engelleyebilir; ancak çalınmış imzalama anahtarını güvenceye almaz, önceki transferleri geri almaz veya ilgisiz tüm yetkileri iptal etmez. Kaydedilmiş Permit2 izinlerini ve imzalarını ayrıca değerlendirin.
18. NFT izinlerini nasıl iptal edebilirim?
ERC-721/1155 koleksiyon operatörleri için güvenilir bir arayüzle gerçek NFT sözleşmesinde setApprovalForAll(operator, false) ayarlayın. Tek tokena özgü ERC-721 izinlerinin ayrı kuralları vardır; gerekirse getApproved(tokenId) ile doğrulayın.
19. NFT iznini kaldırmak pazar yerindeki ilanı iptal eder mi?
Pazar yeri o operatöre ihtiyaç duyuyorsa ilanın gerçekleşmesini engelleyebilir; ancak imzalı emirlerin ve pazar yeri kayıtlarının ayrı iptal kuralları bulunabilir. Pazar yerinin belgelerine bakın ve hem sözleşme izinlerini hem de emir durumunu kontrol edin.
20. İzni iptal edersem stake edilmiş tokenlarım veya DeFi yatırımlarım kaybolur mu?
Sıradan token harcama iznini kaldırmak, sözleşmeye önceden yatırılmış varlıkları kendiliğinden çekmez veya yok etmez. Gelecekteki yatırımları veya yeniden onay gerektiren işlemleri engelleyebilir. Para çekme hakları ve sözleşmenin kendi kuralları ayrıca önemlidir.
21. Base veya Arbitrum izinlerini Ethereum işlemiyle iptal edebilir miyim?
Hayır. Ethereum ve Katman 2 ağlarının sözleşme durumları ayrıdır. İlgili ağı ve token sözleşmesini kullanın. Birden fazla ağda aynı görünen cüzdan adresi, ortak izin veritabanı oluşturmaz.
22. Gas ücreti cüzdan bakiyesinden yüksekse ne yapmalıyım?
Körü körüne harcama yapmayın. Maliyeti tahmin edin ve yaklaşan token yatırımları gibi gelecekteki riskleri değerlendirin. Adres bir sweeper botunun kontrolündeyse yeni gas yatırımları çalınabilir; farklı bir müdahale planı ve güvenilir olay müdahale desteği kullanın.
23. Bir harcama yetkilisinin kötü niyetli olduğunu nasıl anlarım?
Hiçbir etiket veya gezgin rozeti güvenliği kanıtlamaz. Tam adresi resmî protokol belgeleri, sözleşme geçmişi, izni neden verdiğiniz, mevcut yetkiler ve oltalama belirtileriyle karşılaştırın. Site profesyonel görünse bile beklenmedik geniş izinler acil incelemeyi hak eder.
24. Eski iznim neden tarayıcıda görünmüyor?
Yanlış hesabı veya ağı görüntülüyor olabilirsiniz. Bazı araçlar olay indekslemeye dayanır; eski veya standart dışı NFT sözleşmelerini ya da gönderilmemiş zincir dışı imzaları tam olarak kapsamaz. İlgili gerçek sözleşme durumunu okuyun veya uygun uzman aracını kullanın.
25. İzni iptal ettikten sonra yine de coinlerim alınabilir mi?
Sözleşme durumu değiştiğinde ilgili spender artık o belirli yetkiyi kullanamamalıdır. Ancak başka izinler, kullanılmamış imzalar, bekleyen işlemler, sözleşme açıkları veya çalınmış anahtarlar hâlâ transferleri mümkün kılabilir. İzin iptali, cüzdan güvenliğini evrensel olarak sıfırlamaz.
26. Donanım cüzdanı kötü niyetli token izinlerinden korunur mu?
Donanım cihazları özel anahtarın açığa çıkma riskini azaltabilir. Ancak sahibi kötü niyetli harcama adresine izin veren bir işlemi imzalarsa bu yetki yine kötüye kullanılabilir. Güvenli donanım üzerinde imza atarken bile işlem ayrıntılarını ve spender kimliğini kontrol edin.
27. Token izinlerini ne sıklıkla denetlemeliyim?
Tanımadığınız dApp'lerle etkileşimden sonra, eski adrese büyük tutarlı para yatırmadan önce ve sık kullanılan DeFi cüzdanlarında dönemsel olarak izinleri gözden geçirin. Evrensel güvenli bir aralık yoktur; doğru sıklık etkinliğe ve risk altındaki değere bağlıdır.
28. Token izni yoluyla çalınmış kriptoyu geri alabilir miyim?
İzni iptal etmek tamamlanmış transferi geri döndürmez. Aynı yetki üzerinden yeni token hareketlerini engelleyebilir. TXID'leri kaydedin, şüpheli adresleri güvenilir kanallardan bildirin ve kalan varlıkları koruyun.
29. İzinleri iptal etmek yerine yeni cüzdan oluşturmalı mıyım?
Kurtarma ifadeniz veya imzalama anahtarınız açığa çıktıysa güvenilir cihazda bağımsız yeni anahtarlar üretin ve kalan varlıkları taşımayı değerlendirin. Kesinleşmiş tek sorun sınırlı bir spender izniyse ve anahtarlar güvenli kalmışsa, o belirli tehdit için izin iptali yeterli olabilir.
30. Terenval Wallet'ta yerleşik bir izin iptal düğmesi var mı?
Bu makale böyle bir özellik bulunduğunu iddia etmez. Güncel desteklenen işlevleri Terenval Wallet resmî materyallerinden doğrulayın. Gerektiğinde güvenilir haricî izin araçları kullanın ve işlemi her zaman doğru blokzincirinde kontrol edin.
Son Kontrol Listesi: İzin Temizliğini Tamamlamadan Önce Doğrulayın
- [ ] Her izin için tam cüzdan adresini ve blokzincirini belirledim.
- [ ] Yalnızca isimlere bakmak yerine token sözleşmesini ve spender/operatör adresini bağımsız doğruladım.
- [ ] ERC-20, tek NFT, koleksiyon operatörü, EIP-2612 ve Permit2 izinlerini birbirinden ayırdım.
- [ ] Değerli tokenlara veya gelecekteki yatırımlara erişebilen beklenmedik ve geniş yetkilere öncelik verdim.
- [ ] Geçerli bir imzanın veya Permit2'nin ikincil izninin hâlâ kullanılabilir olup olmadığını kontrol ettim.
- [ ] Etkin ilanlar, yatırımlar ve protokol etkileşimleri üzerindeki olası etkileri inceledim.
- [ ] Kurtarma ifademi veya özel anahtarımı açıklamadan güvenilir cüzdan ve araç kullandım.
- [ ] İmzalamadan önce doğru ağı, işlem yöntemini ve ücreti doğruladım.
- [ ] İşlemin başarılı olduğunu teyit ettim ve ilgili izin durumunu yeniden okudum.
- [ ] Gerçekten varlık tuttuğum diğer ağlar ve hesaplar için denetimi tekrarladım.
- [ ] İmzalama anahtarları ele geçirilmişse ayrı bir anahtar yenileme ve varlık taşıma planı hazırladım.
- [ ] Gizli bilgiler olmadan doğrulanmış TXID'leri ve takip adımlarını içeren asgari kayıt tuttum.
Son ölçüt basit: hangi yetkinin verildiğini, kime verildiğini, hangi varlıklara ulaşabildiğini ve hangi doğrulanmış durum değişikliğiyle kaldırıldığını söyleyebiliyor musunuz? Yanıt belirsizse denetim henüz tamamlanmamıştır.
Kaynaklar ve Teknik Referanslar
Aşağıdaki kaynaklar, ihlal oranları veya varsayımsal kurtarma başarıları hakkındaki dayanaksız iddialar yerine birincil standartlar, özgün protokol belgeleri ve doğrudan sağlayıcıların güvenlik rehberleri temel alınarak seçilmiştir. Bağlantılar ve arayüzlerin tam davranışı yayımdan sonra değişebilir.
- ERC-20 — Token Standardı.
approve,allowance,transferFrom, izin olayları ve limit güncelleme konuları. - ERC-721 — Değiştirilemez Token Standardı. Tek token izinleri, operatör yetkileri ve mülkiyet kuralları.
- ERC-1155 — Çoklu Token Standardı.
setApprovalForAllve operatör yetkilendirmesi. - EIP-2612 — Permit Uzantısı. İmzalı izinler, sahibin nonce değerleri ve son geçerlilik zamanları.
- Uniswap Geliştiricileri — Permit2 Genel Bakış. Temel token izni, AllowanceTransfer ve SignatureTransfer.
- Uniswap Geliştiricileri — Signature Transfer. Nonce ile sınırlandırılmış imza temelli transferler.
- Revoke.cash — Token İzinleri Nedir?. Pratik açıklama ve token/NFT ayrımları.
- Revoke.cash — Token İzinleri Nasıl İptal Edilir?. Çok ağlı denetleyici ve gezgin üzerinden iş akışları.
- Revoke.cash — Sık Sorulan Sorular. İptal mekanizması, bağlantı kesme, ücretler, sınırlamalar ve cüzdanın ele geçirilmesi.
- Revoke.cash — Permit2 Nedir?. İki katmanlı Permit2 yetkilendirmesi.
- MetaMask — Akıllı Sözleşme Harcama İzinlerini İptal Etme. İptal ve ücret rehberi.
- MetaMask — Portfolio'da Harcama Limitlerini Yönetme. Desteklenen portföy tabanlı izin yönetimi.
- Ethereum.org — Dolandırıcılık Yardımı ve Bildirim. Olayı sınırlama, bildirim ve kurtarmanın sınırları.
- Revoke.cash — Token Nedir?. İstenmeyen tokenlar ve sahte token riskleri.
- Terenval Wallet — Resmî Web Sitesi. Ürün kimliği ve özellikleri; doğrulanmamış izin yönetimi özelliği iddia edilmez.
Editoryal Yöntem, Kapsam ve Güvenlik Notları
Son inceleme: 30 Ekim 2026. Bu, belirli bir adresin, tokenın, cüzdan sürümünün veya harcama yetkilisi sözleşmesinin canlı denetimi değil, uzun süre geçerli olması amaçlanan öğretici bir makaledir. ERC ve Permit2 mekanizmaları yayımlanmış standartlara ve geliştirici belgelerine dayanır. Özgün Terenval İzin Riski Matrisi, risk penceresi modeli, önceliklendirme süreci ve altı varsayımsal senaryo, bu mekanizmaların nasıl uygulanacağını açıklayan editoryal çerçevelerdir; dış derecelendirme sistemi, ölçülmüş istismar olasılığı, denenmiş kurtarma vakası veya bağımsız akıllı sözleşme denetimi değildir.
Kapsam: Teknik adımlar öncelikle Ethereum ve uyumlu EVM ağlarındaki standartlara dayalı token izinlerine uygulanır. Bazı tokenlar, eski NFT sözleşmeleri, akıllı hesaplar ve EVM dışı ekosistemler farklı davranır. Rehber kullanılırken gezgin menüleri, desteklenen ağlar, ücret modelleri ve cüzdan arayüzleri yeniden kontrol edilmelidir. Geri alınamaz bir imzadan önce gerçek harcama yetkilisini, token sözleşmesini ve ağı doğrulayın.
Güvenlik: Meşru bir salt okunur token izin kontrolü özel anahtar veya kurtarma ifadesi gerektirmez. Bir izni iptal etmek, cüzdanın diğer açılardan güvenli olduğunu veya çalınmış fonların kurtarılabileceğini garanti etmez. İstenmeden ulaşan 'kurtarma aracılarına' ödeme yapmayın ve yeni cüzdanınızı şüpheli siteye bağlamayın. Bu rehber eğitim amaçlıdır; hukuki, yatırım veya kişiye özel olay müdahale tavsiyesi değildir.