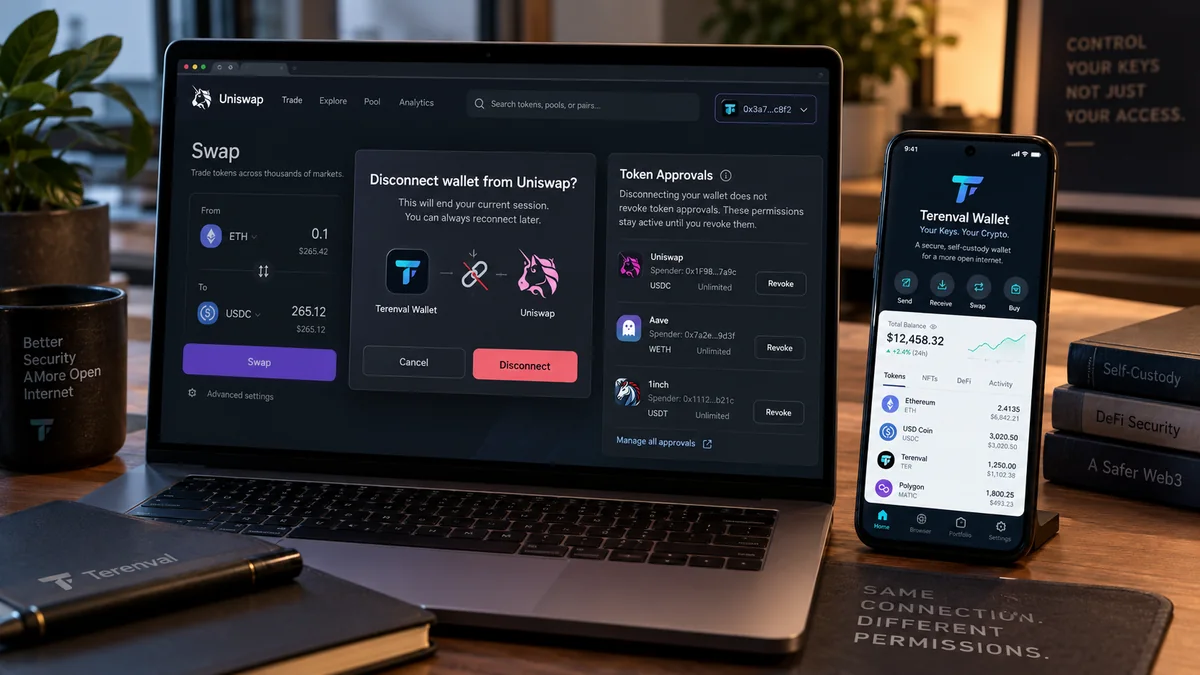
Отключение криптокошелька от децентрализованного приложения (dApp) обычно завершает активное соединение с сайтом или лишает его разрешения запрашивать доступ к вашему аккаунту через кошелёк. Однако уже записанные в блокчейне разрешения смарт-контрактов автоматически не отзываются. Ранее одобренный адрес-получатель полномочий (spender) по-прежнему может переводить токены ERC-20 в пределах установленного лимита, а оператор NFT — сохранять свои права в соответствии с NFT-контрактом. Ранее подписанное разрешение (permit) также может оставаться действительным с учётом его nonce, срока действия и правил контракта.
Это важнейшее различие с точки зрения безопасности: Disconnect («Отключить») прекращает или ограничивает канал связи, а Revoke («Отозвать») изменяет предоставленное разрешение. Часть разрешений хранится в самом кошельке, часть — в блокчейне, а часть существует в виде подписанных сообщений, ещё не отправленных в блокчейн. Одна кнопка необязательно отменяет все три вида доступа.
Краткий ответ: При отключении кошелька от dApp приложение обычно теряет возможность использовать существующее соединение для запроса доступа к аккаунту, подписей и транзакций. Ваши токены остаются на прежних блокчейн-адресах; действующие ончейн-лимиты сохраняются до изменения или исчерпания; NFT-разрешения действуют до изменения или иной предусмотренной отмены; некоторые ранее подписанные разрешения по-прежнему могут быть отправлены в блокчейн. Если dApp вызывает подозрения, отключите его, проверьте разрешения во всех задействованных сетях, отзовите опасные полномочия через проверенный инструмент, изучите подписанные вами разрешения и, если приватные ключи или seed-фраза могли быть раскрыты, переведите активы на новый безопасный кошелёк.
Эта разница прямо отражена в инструкции MetaMask по отключению dApp, стандарте токенов ERC-20 и документации Uniswap по Permit2. Статья посвящена Ethereum и совместимым с EVM приложениям. В других экосистемах модели разрешений отличаются и требуют собственных мер безопасности.
Главное, что нужно знать
- Отключение — не отзыв разрешений. Оно изменяет доступ dApp к кошельку, но не установленные в смарт-контрактах лимиты ERC-20 или права операторов NFT.
- Адрес кошелька — публичная информация. Отключение может помешать сайту вновь запросить адрес через кошелёк, но не удаляет прежние раскрытия, историю транзакций и известные адреса.
- Обычное подключение не раскрывает seed-фразу. dApp запрашивает доступ к аккаунту и предлагает транзакции, а хранение ключей и решение о подписи остаются задачами кошелька и пользователя.
- Разрешение может действовать месяцами и годами. Лимит ERC-20 обычно сохраняется, пока не будет израсходован или изменён в контракте токена.
- Права NFT проверяются отдельно. Функции
approveиsetApprovalForAllв ERC-721/1155 не равнозначны разрешениям на взаимозаменяемые токены. - Подпись может пережить браузерную сессию. У разрешений EIP-2612 и Permit2 собственные правила действия и отмены; закрытие вкладки не отзывает криптографическую подпись.
- Сессии WalletConnect могут сохраняться. Завершайте их в менеджере сессий кошелька, а не только закрытием страницы dApp.
- Вход по подписи может создать независимую сессию сайта. Отключение кошелька не гарантирует выход из аккаунта, авторизованного через cookie.
- Отзыв ончейн-разрешения обычно требует подтверждения в блокчейне. Изменение действующего разрешения ERC-20 часто предполагает транзакцию и оплату газа в соответствующей сети.
- Сеть имеет значение. Проверка Ethereum не охватывает разрешения в Base, Arbitrum, Optimism, Polygon и BNB Smart Chain.
- Компрометация seed-фразы — другая чрезвычайная ситуация. Отзыв разрешений не делает украденный приватный ключ безопасным.
- Пользователям Terenval Wallet нужно проверять возможности установленной версии. Нельзя без подтверждения предполагать поддержку WalletConnect, dApp-сессий, поиска ончейн-разрешений, отмены Permit2 или управления NFT-разрешениями.
Что на самом деле происходит при подключении кошелька к dApp?
Децентрализованным приложением может быть DEX, NFT-маркетплейс, кредитный протокол, мост, блокчейн-игра или интерфейс голосования. Сам сайт остаётся обычным интерфейсом приложения, даже если часть финансовых операций выполняют смарт-контракты.
При нажатии Connect Wallet («Подключить кошелёк») dApp обычно обращается к встроенному провайдеру кошелька или протоколу соединения, чтобы получить один или несколько публичных адресов. Кошелёк может предложить выбрать аккаунт и подтвердить доступ. После подключения dApp может показывать персональный портфель, формировать запросы транзакций и подписей или предлагать переключение сети — в пределах выданных разрешений и с учётом подтверждений пользователя.
Само подключение не даёт смарт-контракту права забирать токены ERC-20. Соединение с сайтом — не то же самое, что транзакция approve, разрешение NFT через setApprovalForAll или подписанный permit. Это отдельные действия, хотя небезопасный интерфейс может намеренно смешивать их.
Какие сведения доступны подключённому dApp?
В зависимости от настроек кошелька приложение может узнать выбранный публичный адрес, активную сеть и ответы на поддерживаемые RPC-запросы. Зная адрес, сайт может самостоятельно проверять публичные балансы и прошлые операции в блокчейне. Кроме того, он может собирать данные, введённые на сайте, а также информацию из аналитики, cookie и собственных серверов.
Отключение не стирает цифровой след. Оно обычно прекращает последующий доступ через конкретное разрешение или соединение, но не заставляет сервис забыть уже известный адрес или собранные данные. Баланс публичного блокчейна остаётся доступен всем, кто знает соответствующий адрес.
Может ли подключённый dApp отправлять транзакции без вашей подписи?
Для обычного аккаунта с внешним владельцем (EOA) новая транзакция или подпись, как правило, требует разрешения кошелька и использования его ключа подписи. Вредоносная страница обычно не может создать действительную транзакцию от вашего имени только потому, что соединение активно. Однако ранее авторизованный контракт может воспользоваться действующим ончейн-разрешением без новой подписи транзакции владельцем; риск также может возникнуть из-за уже выданного подписанного разрешения.
У смарт-аккаунтов, сессионных ключей, делегированного исполнения, механизмов абстракции аккаунтов и протоколов автоматизации могут существовать дополнительные способы авторизации. Их следует проверять отдельно, не распространяя модель обычного подключения на все продукты.
Disconnect и Revoke: четыре разных уровня безопасности
Существуют как минимум четыре вида доступа, и для каждого нужен свой способ управления. Их смешение создаёт опасный разрыв между тем, что пользователь считает отключённым, и тем, что блокчейн всё ещё разрешает.
| Уровень | Типичный пример | Где существует | Что обычно меняет отключение | Что ещё потребуется |
|---|---|---|---|---|
| Соединение кошелька с dApp | Сайт может запрашивать данные аккаунта через провайдер кошелька | Кошелёк/браузер или активная сессия | Убирает или ограничивает доступ сайта | Отключить соединение в менеджере кошелька |
| Авторизованная сессия сайта | Вход через Sign-In with Ethereum и cookie | Сайт и браузер | Может никак не повлиять на вход на сайт | Выйти из аккаунта и завершить сессии сайта |
| Ончейн-разрешение на расходование | Лимит ERC-20; право оператора NFT | Контракт токена/NFT в каждой сети | Не меняет сохранённое разрешение | Отозвать или уменьшить разрешение в блокчейне |
| Подписанная офчейн-авторизация | Permit EIP-2612 или сообщение Permit2 | Подписанные данные у получателя; состояние соответствующего контракта | Не изменяет саму подпись | Аннулировать nonce, отменить авторизацию или дождаться истечения срока по правилам контракта |
Принцип выбора действия: сначала определите, какой уровень нужно отключить. Если цель — «Больше не показывать запросы этого сайта в кошельке», завершите соединение. Если цель — «Этот spender не должен переводить мои токены», отзовите лимит или право оператора. Если цель — «Сайт больше не должен считать меня авторизованным», завершите сессию сайта. Если цель — «Ранее выданная подпись больше не должна действовать», изучите механизм её аннулирования для конкретного формата.
Почему уведомление об отключении может вводить в заблуждение
Зелёное сообщение Disconnected, Wallet removed или Session ended обычно подтверждает только успешное завершение операции в интерфейсе. Оно не является доказательством отзыва ончейн-разрешений. После отзыва права на токены найдите успешную транзакцию и проверьте фактический лимит или статус оператора в соответствующей сети.
Что происходит при нажатии Disconnect?
Кошелёк или dApp может прекратить предоставление сайту данных аккаунта, удалить разрешения на доступ, завершить сессию и обновить интерфейс подключённых аккаунтов. Разные кошельки реализуют это по-разному: точное поведение нельзя определить лишь по надписи на кнопке.
В модели браузерного кошелька отключение часто меняет разрешение на передачу данных аккаунта определённому домену. EIP-2255 описывает концепцию разрешений кошелька, а EIP-1193 стандартизирует интерфейс связи с провайдером. Это механизмы клиентского доступа, а не автоматическое изменение состояния токеновых контрактов.
Техническое уточнение: событие disconnect в EIP-1193 обозначает потерю провайдером подключения ко всем поддерживаемым сетям. Это не универсальная стандартная команда на отзыв прав сайта к аккаунту. Поэтому пользовательская функция «Отключить сайт» может опираться на собственную систему разрешений кошелька, библиотеку подключения или завершение сессии WalletConnect.
Нужно ли платить gas за Disconnect?
Как правило, нет. Завершение сессии или удаление разрешения на передачу данных аккаунта выполняется локально, вне блокчейна. Если инструмент требует подписать и отправить транзакцию, изучите её назначение: возможно, это отдельный ончейн-отзыв разрешения или вредоносный запрос, замаскированный под очистку соединений.
Чего при отключении не происходит?
Кошелёк не удаляется, seed-фраза не меняется, публичные адреса не исчезают и не скрываются от наблюдателей блокчейна. Завершённые транзакции не отменяются. Лимиты токенов и разрешения NFT не обнуляются автоматически, а ожидающие подтверждения транзакции не пропадают из сети лишь из-за закрытия страницы dApp.
Почему dApp может переводить токены даже после отключения?
В токенах Ethereum стандарта ERC-20 предусмотрен механизм лимитов расходования (allowance). Владелец токенов может разрешить адресу spender переводить определённое количество конкретного токена. Обычно владелец вызывает у токена метод approve, после чего авторизованный spender может выполнить transferFrom с учётом остатка разрешения, баланса и правил контракта.
Представьте кошелёк с 2 000 единиц токена ERC-20, который ранее разрешил роутеру обмена потратить 5 000 единиц. Отключение сайта биржи прекращает соединение, но не изменяет лимит в токеновом контракте. Если функциональность spender позволяет инициировать такой перевод, контракт может по-прежнему перемещать токены в пределах разрешения, включая поступившие позже, пока разрешение не отменено или не исчерпано.
Само наличие лимита ERC-20 не означает, что любой контракт выведет средства, а вредоносный сайт не обязательно контролирует указанный spender-контракт. Риск определяется реальным контрактом spender, его кодом, возможностью обновления, административными правами и тем, кто способен вызвать функции перевода. Но ненужное или неограниченное разрешение расширяет потенциальные последствия злоупотребления либо взлома.
Пример: что меняет каждое действие
| Действие | Соединение с dApp | Разрешение ERC-20 | Ранее переведённые средства |
|---|---|---|---|
| Отключить сайт | Обычно прекращается | Не меняется | Не меняются |
| Очистить cookie браузера | Сессия сайта может сброситься | Не меняется | Не меняются |
| Успешно обнулить лимит токена | Может сохраниться | Становится нулевым для данной пары токен/spender | Не меняются |
| Установить меньший конечный лимит | Может сохраниться | Уменьшается до выбранной суммы | Не меняются |
| Перевести оставшиеся токены на новый нескомпрометированный аккаунт | Может сохраниться для старого адреса | Старое разрешение может сохраниться для прежнего аккаунта | Со старого адреса уходят только переведённые активы |
Важно: разрешение привязано к владельцу, spender, токеновому контракту и сети. Оно обычно не даёт неограниченного доступа ко всем токенам во всех сетях одного кошелька. Однако множество отдельных разрешений может создавать значительный риск, а специальные системы вроде Permit2 добавляют новые уровни авторизации.
Можно ли потратить нативный ETH по разрешению ERC-20?
Обычный approve стандарта ERC-20 не позволяет переводить нативный ETH с обычного аккаунта. Нативный ETH не является балансом контракта ERC-20. Зато обёрнутый ETH (WETH) — токен ERC-20, и разрешения могут на него распространяться. У смарт-аккаунтов, делегированных механизмов и систем подписанных полномочий могут быть более широкие права, поэтому важно отличать токеновый лимит от общего права подписи.
Разрешения ERC-20: ограниченные, неограниченные и многоразовые
Интерфейс может запросить точную сумму, высокий лимит либо практически неограниченное разрешение на расходование. «Неограниченное разрешение» обычно означает значение, близкое к максимальному целому числу, поддерживаемому токеном. Это не означает, что spender знает вашу seed-фразу или автоматически распоряжается активами других адресов, но разрешает значительно больше будущих переводов, чем вы планируете сейчас.
| Вид разрешения | Основное преимущество | Главный риск | Рекомендация |
|---|---|---|---|
| На точную сумму | Ограничивает разрешённый объём токенов | В дальнейшем может потребоваться новое одобрение | Предпочтительно для редких операций, если доступно |
| Увеличенный, но конечный лимит | Меньше повторных транзакций подтверждения | Под угрозой может оказаться больший объём | Регулярно пересматривать остаток разрешения |
| Практически неограниченный лимит | Удобство при частом использовании протокола | Длительное воздействие риска, в том числе для вновь полученных токенов | Включать лишь после оценки доверия к spender и реальной необходимости |
| Нулевой лимит | Запрещает обычные переводы по данному разрешению | Не отменяет прошлые переводы и другие разрешения | Проверить нулевое значение в блокчейне |
Транзакция предоставления лимита отделена от обмена, депозита или кредитной операции, ради которой она создавалась. Пользователь может выдать разрешение в понедельник, воспользоваться им один раз и оставить значительную неизрасходованную сумму доступной. Если протокол больше не нужен, владелец обычно может уменьшить или отозвать разрешение через соответствующий кошелёк или инструмент управления одобрениями.
Как выглядит успешный отзыв разрешения ERC-20?
У стандартного токена ERC-20 отзыв часто осуществляется вызовом approve(spender, 0), а в интерфейсе кошелька или обозревателя обозначается как Revoke («Отозвать»). Транзакция должна быть подтверждена в сети, после чего нужно проверить итоговое значение allowance. Нестандартное поведение токена или требование сначала установить ноль могут усложнять изменение ненулевого разрешения.
Журнал событий полезен, но решающая проверка — текущее состояние контракта. Статусы «отправлено» или «ожидает» не равны подтверждённому нулевому лимиту. Кошелёк может показать оценку газа, предупреждение о нестандартном токене либо вызов функции, похожий на исходный approve. Перед подтверждением сверяйте адрес контракта и сумму.
Разрешения NFT: отключение не отменяет права операторов
Разрешения NFT отличаются от лимитов взаимозаменяемых токенов. По стандарту ERC-721 кошелёк может одобрить другой адрес для конкретного идентификатора NFT либо назначить оператора, который сможет управлять всеми NFT владельца в данной коллекции с помощью setApprovalForAll. В ERC-1155 оператор также может получить право действовать в отношении принадлежащих владельцу активов соответствующего контракта.
Отключение NFT-маркетплейса не вызывает автоматически setApprovalForAll(false). Если право оператора сохранилось, скомпрометированный или вредоносный оператор остаётся угрозой даже после появления надписи «Disconnected» на сайте маркетплейса.
| Разрешение | Область действия | Типичный способ отзыва | Отменяет ли его Disconnect? |
|---|---|---|---|
ERC-721 approve для отдельного токена |
Один NFT с конкретным ID | Очистить или заменить разрешение, если поддерживается; по стандартным правилам перевод также может его сбросить | Нет |
ERC-721 setApprovalForAll |
Управление NFT владельца в коллекции | setApprovalForAll(operator, false) |
Нет |
ERC-1155 setApprovalForAll |
Управление применимыми ID токенов владельца в контракте | setApprovalForAll(operator, false) |
Нет |
ERC-20 approve |
Лимит spender для одного токенового контракта | approve(spender, 0) либо поддерживаемое изменение лимита |
Нет |
Практическая проверка: изучите адрес контракта оператора, адрес коллекции, сеть и статус разрешения. Знакомое название маркетплейса не подтверждает надёжность неизвестного адреса оператора. Кроме того, отдельные объявления о продаже NFT и подписанные ордера могут иметь собственные правила отмены, независимые от разрешения оператора.
Остаются ли подписанные сообщения и permits действительными после отключения?
Да, это возможно. Подпись кошелька — криптографическое подтверждение, созданное ключом подписи. Обычно её действительность зависит от подписанного содержимого и способа проверки соответствующим протоколом, а не от того, открыт ли у пользователя сайт dApp.
Не каждая подпись является опасным разрешением на токены. Корректное сообщение Sign-In with Ethereum (ERC-4361) обычно служит для авторизации на сайте, а другие подписи структурированных данных могут разрешать торговые ордера, лимиты токенов, переводы или специальные действия контрактов. Нельзя считать подпись безопасной лишь потому, что «она не требует газа».
EIP-2612: разрешение на расходование токенов через подпись
ERC-2612 определяет расширение permit, позволяющее владельцу токенов подписать разрешение на расходование вне блокчейна. Позднее уполномоченный отправитель может передать подпись контракту токена, который перед обновлением allowance проверит владельца, spender, сумму, nonce, разделитель домена (domain separator) и крайний срок (deadline).
Подпись, которая ещё не отправлена в блокчейн, может не отображаться в обычной панели ончейн-разрешений. Отключение не уничтожает копию, уже переданную dApp или злоумышленнику. Возможность её использования зависит от действительности подписи, изменения nonce, срока действия и остальных условий проверки.
Обычный approve(0) не гарантирует отмену каждого ещё не отправленного permit. Если старое разрешение с подписью остаётся действительным, его последующая отправка может вновь установить ненулевой лимит. Для аннулирования EIP-2612 обычно требуется изменить соответствующий nonce через действительный permit или иной предусмотренный токеном механизм либо дождаться истечения срока. Проверяйте конкретную реализацию, а не действуйте наугад.
Permit2: два разных уровня разрешений
Система Permit2 от Uniswap использует два важных уровня. Сначала владелец выдаёт стандартное ERC-20-разрешение контракту Permit2. Затем Permit2 управляет отдельными лимитами для spender либо позволяет выполнить предусмотренные одноразовые переводы по подписанным сообщениям с собственными правилами nonce и срока действия.
| Компонент Permit2 | Чем управляет | Что проверить при отзыве |
|---|---|---|
| ERC-20-разрешение токена для Permit2 | Контракт токена разрешает Permit2 переводить токены | Проверить или отозвать базовое разрешение на уровне токена |
Разрешение Permit2 AllowanceTransfer |
Хранит сумму и срок действия разрешения для конкретного spender | Уменьшить/отозвать лимит spender, проверить nonce и срок |
Авторизация Permit2 SignatureTransfer |
Подпись разрешает перевод в рамках определённого nonce |
Выяснить возможность аннулировать nonce до использования подписи или её истечения |
Режим одноразовой подписи не равнозначен постоянному лимиту для spender. Часть авторизаций одноразовая, другие сохраняются и ограничены по времени. Неверно утверждать, что «все разрешения Permit2 вечные» или «все подписи Permit2 безвредны»: риск определяется маршрутом контракта, объёмом прав, nonce, суммой и сроком. Отзыв базового разрешения токена для Permit2 может перекрыть важный путь перевода этого токена, но прикладные разрешения и записи о подписях всё равно нужно изучить.
Можно ли отменить сообщение после его подписания?
Иногда, но универсальной кнопки «отменить подпись» не существует. Возможны транзакция отмены, изменение nonce, отзыв прав оператора, истечение срока действия, а для авторизации на сайте — выход из аккаунта и завершение сессий. Рабочий способ определяется конкретным форматом структурированных данных и правилами смарт-контракта. Уже выполненный перевод не отменяется последующей отменой подписи.
Если подозреваете, что подписали вредоносный permit, изучите проверенную документацию токена или протокола и, при необходимости, разъяснение Revoke.cash о EIP-2612. Никогда не вводите seed-фразу в «проверку отмены permit».
Чем отключение WalletConnect отличается от отключения браузерного кошелька?
WalletConnect позволяет кошелькам и dApp обмениваться запросами через сессию. Такая сессия может пережить вкладку или окно браузера, в котором была создана. Закрытие сайта или переключение приложений не доказывает, что сессия удалена.
Документация WalletConnect описывает завершение сессий и уведомления session_delete. В совместимом кошельке откройте раздел активных соединений или сессий, проверьте dApp, задействованные сети и аккаунты, затем явно завершите ненужную сессию.
Зачем отключаться со стороны кошелька?
Кнопка на сайте dApp может обновить его интерфейс, хотя веб-сессия или связь с другим кошельком останется активной. Список сессий кошелька позволяет отдельно убедиться, какие соединения продолжает распознавать приложение. Названия меню меняются в зависимости от производителя и версии, поэтому ориентируйтесь на актуальный интерфейс и официальные инструкции конкретного кошелька.
Сессия WalletConnect может охватывать несколько сетей и методов, но не равнозначна предоставлению лимита расходования ERC-20. Завершение сессии прекращает канал общения; ончейн-разрешения в каждой сети необходимо проверять отдельно.
Браузерное расширение может предоставить доступ к нескольким аккаунтам
dApp может видеть один или несколько аккаунтов, а кошелёк — позволять менять их перечень для данного сайта. Удаление одного аккаунта из разрешённых необязательно означает отключение сайта от всех остальных. Всегда уточняйте выбранный аккаунт при проверке соединений, разрешений и истории переводов.
Выполняется ли выход с сайта при нажатии Disconnect?
Необязательно. После входа с помощью криптокошелька dApp может сохранять обычную веб-сессию. Соединение предоставляет публичный адрес и позволяет подписать проверочное сообщение, после чего сервер выдаёт cookie или токен для дальнейшей авторизации.
ERC-4361 стандартизирует формат Sign-In with Ethereum, в том числе домен и nonce. Но стандарт не гарантирует, что отключение кошелька отзовёт каждую ранее созданную веб-сессию.
Если важны конфиденциальность и контроль доступа, отдельно выйдите из аккаунта dApp, при необходимости очистите соответствующие браузерные сессии и воспользуйтесь функцией «Выйти на других устройствах» / «Завершить сессии», если она предусмотрена. Даже после выхода сайт может хранить ваш публичный адрес, данные аналитики и историю сделок; это не то же самое, что ончейн-разрешения.
Как безопасно отключить кошелёк от dApp
Ориентируйтесь на текущий интерфейс кошелька, а не на устаревшее расположение меню. Например, согласно инструкции MetaMask, раздел Permissions («Разрешения») показывает подключённые dApp и позволяет отключать отдельные или все соединения. В других кошельках раздел может называться Connected sites, Active sessions, DApp connections, WalletConnect или Permissions.
- Определите dApp и источник соединения. Проверьте полный домен: похожие имена и поддомены могут принадлежать разным сайтам.
- Откройте менеджер соединений или разрешений в кошельке. Если сайт выглядит подозрительным, лучше отключать его со стороны кошелька.
- Проверьте доступные сайту аккаунты и сети. Уточните, отключаете ли один аккаунт или всю сессию.
- Отключите ненужный dApp или сессию. Убедитесь, что соединение больше не значится активным в кошельке.
- Отдельно выйдите из аккаунта dApp. Это важно, если сайт авторизовал вас по подписи кошелька.
- Проверьте ончейн-разрешения. Это отдельная операция, описанная ниже: отключение не доказывает отзыв разрешений.
- Если подозреваете компрометацию, определите её тип. Простое нежелательное соединение, вредоносный allowance, опасная подпись и утечка seed-фразы требуют разных действий.
Правило безопасности: при обычном подключении или отключении кошелька не требуется раскрывать seed-фразу. Если сайт просит приватный ключ, фразу восстановления или резервную копию «для завершения отключения», немедленно прекратите взаимодействие.
Как безопасно найти и отозвать разрешения токенов
Проверка разрешений требует внимательности. Бездумное подписание всех кнопок «Revoke» на неизвестном сайте может создать новый риск: изучайте каждую транзакцию и выбирайте известные, точно проверенные адреса.
Шаг 1. Определите адрес владельца и задействованные сети
Запишите публичный адрес использованного аккаунта и определите, в каких сетях он взаимодействовал с контрактами. Среди распространённых EVM-сетей — Ethereum Mainnet, Base, Arbitrum One, Optimism, Polygon PoS и BNB Smart Chain. Адрес в шестнадцатеричном формате может выглядеть одинаково в разных сетях, но у каждой сети собственное состояние контрактов и разрешений.
Если подключались несколько аккаунтов, повторите проверку для каждого потенциально затронутого адреса владельца. При использовании разных кошельков не предполагайте, что их сессии и разрешения совпадают.
Шаг 2. Откройте надёжный инструмент просмотра разрешений
Используйте проверку разрешений, доступную через соответствующий обозреватель блокчейна, либо известный интерфейс управления одобрениями. Официальная инструкция MetaMask по отзыву разрешений описывает такие инструменты. Ещё один распространённый вариант — Revoke.cash.
Перед подключением к инструменту проверьте адрес сайта по надёжному источнику или своей закладке. В зависимости от сервиса иногда можно просматривать разрешения публичного адреса без нового подключения кошелька. Никогда не передавайте приватные ключи или seed-фразы.
Шаг 3. Проверяйте само разрешение, а не только название сервиса
Для каждой записи изучите сеть, владельца, контракт токена или коллекции, адрес spender или оператора, разрешённую сумму и, по возможности, историю транзакций. Особое внимание уделите неограниченным лимитам, незнакомым адресам, протоколам, которыми больше не пользуетесь, слишком широким разрешениям NFT и аналогичным рискам в нескольких сетях.
Название или логотип spender — всего лишь подпись в интерфейсе. Реальные права определяются адресом в блокчейне и поведением контракта. Вредоносный spender может маскироваться под известный сервис, поэтому нельзя полагаться только на подпись сторонней панели.
Шаг 4. Отзовите или уменьшите конкретное разрешение
Выберите именно то право, которое хотите убрать. Для стандартного ERC-20 обычно нужно установить нулевой allowance, а для ERC-721/1155 setApprovalForAll — значение false. Внимательно изучите транзакцию в кошельке: сеть, целевой контракт, функцию, стоимость газа и итоговое состояние разрешения.
Не переводите активы, не одобряйте неизвестного нового spender и не подписывайте посторонние permits под видом «отзыва». У настоящего отзыва должен быть понятный эффект на состояние соответствующего контракта.
Шаг 5. Дождитесь подтверждения и проверьте результат
Отправленная транзакция ещё не обязательно включена в блок. Посмотрите статус в проверенном обозревателе, затем повторно проверьте лимит или разрешение оператора. Если транзакция не прошла, была заменена либо остаётся в ожидании, нельзя считать право отозванным.
Если в кошельке нет встроенного менеджера разрешений, используйте совместимый проверенный внешний инструмент, а не приписывайте кошельку отсутствующую функцию. Для отзыва часто нужен небольшой запас газа именно в соответствующей сети.
Шаг 6. Отдельно проверьте permits и другие авторизации
Отсутствие записей об ERC-20 allowance в панели не является полным доказательством безопасности. Вспомните, подписывали ли вы EIP-2612, Permit2, ордер NFT, разрешение для абстракции аккаунтов или другое специальное сообщение. Часть офчейн-подписей не видна публичным сканерам до фактического использования. Применяйте предусмотренный конкретным протоколом механизм отмены.
Какие сети нужно проверить: Ethereum, Base, Arbitrum или BNB Chain?
Каждая EVM-сеть хранит независимое состояние. Например, адрес может одобрить spender на Ethereum Mainnet, но не иметь такого разрешения на Base; при этом в Base или Arbitrum могут существовать совсем другие лимиты. Контракты токенов и spender различаются по сетям, даже если кошелёк показывает одинаковый тикер.
| Сеть | Что проверять | Частая ошибка |
|---|---|---|
| Ethereum Mainnet | ERC-20, NFT и права из подписей | Принимать отключение сайта за отзыв ончейн-разрешений |
| Base | Контракты spender и токенов в Base | Проверять только Ethereum Mainnet |
| Arbitrum One | Разрешения токенов и роутеров Arbitrum | Считать, что мост автоматически удалил разрешения |
| Optimism | Локальные лимиты и права операторов | Забыть про второй аккаунт dApp |
| Polygon PoS | Локальное состояние токенов, NFT и контрактов | Путать обёрнутые и похожие активы |
| BNB Smart Chain | Лимиты токенов типа BEP-20 и операторов | Считать одинаковые 0x-адреса доказательством общих разрешений |
Одинаковый символ токена в двух сетях может относиться к разным контрактам и реализациям. Проверяйте настоящую сеть и адрес контракта, а не тикер. Если использовали другую экосистему, например Solana, следуйте её собственной модели авторизаций: инструкции по отзыву ERC-20 нельзя переносить автоматически.
Сколько стоит отзыв разрешений?
Чтение публичного состояния контракта обычно не требует оплаты газа, а его изменение — требует. Стандартный отзыв allowance представляет собой транзакцию в соответствующей сети и, как правило, оплачивается её нативной валютой газа. Стоимость зависит от нагрузки на сеть, сложности исполнения, типа транзакции и правил блокчейна.
Только для иллюстрации: если гипотетический отзыв требует 45 000 единиц газа при эффективной цене 0,5 gwei, стоимость исполнения составит 22 500 gwei, или 0,0000225 ETH в сети, где газ оплачивается ETH. Это арифметический пример, не текущая оценка комиссии; он не включает возможные дополнительные компоненты стоимости конкретной сети или протокола. При другой цене газа или объёме исполнения итог изменится.
| Операция | Обычно выполняется в блокчейне? | Обычно нужен газ? | Отменяет прошлые переводы? |
|---|---|---|---|
| Отключить сессию dApp | Нет | Нет | Нет |
| Выйти с сайта | Нет | Нет | Нет |
| Просмотреть allowance в обозревателе | Нет | Нет | Нет |
| Отозвать разрешение ERC-20 | Да | Да | Нет |
| Отключить NFT-оператора | Да | Да | Нет |
Аннулировать ончейн-nonce |
Зависит от протокола | Часто да | Нет |
| Дождаться истечения срока подписанного permit | Новая транзакция не нужна | Нет, но риск сохраняется до истечения срока | Нет |
Стоит ли отзывать разрешение, если это дорого?
Оцените максимальную стоимость потенциально доступных активов, надёжность spender, вероятность злоупотребления, время до истечения разрешения и цену газа. При ценных токенах или подозрительном spender снижение риска может оправдать комиссию. Если разрешение не используется, безопасно и затрагивает ничтожную сумму, решение может быть другим. Нельзя обещать точную финансовую окупаемость операции безопасности.
Практическая оценка риска: не все разрешения одинаково опасны
Базовая проверка должна отличать просто забытое соединение от реального права перемещать ценные активы. Универсальной безопасной оценки, заменяющей анализ контракта, не существует, но следующая схема помогает определить приоритет.
| Ситуация | Основной риск | Приоритет | Что сделать сначала |
|---|---|---|---|
| Подключён неизвестный dApp; транзакций и подписей не обнаружено | Продолжающиеся запросы и раскрытие адреса | Средний | Отключить, проверить действия и сессии сайта |
| Известный dApp с небольшим точным лимитом | Ограниченный объём разрешённых токенов | Зависит от обстоятельств | Проверить spender и актуальность лимита |
| Неизвестный spender с безлимитным доступом к ценным токенам | Потенциально большой и продолжающийся риск | Высокий | Проверить адрес, срочно оценить и отозвать разрешение |
| Неизвестному оператору разрешено управлять всей NFT-коллекцией | Широкие права на перевод NFT | Высокий | Проверить и отключить подозрительного оператора |
| Подозрительная подпись Permit2, ещё не исполненная | Возможный будущий перевод или новый лимит | Высокий, требует быстрого реагирования | Выяснить nonce, срок действия и способ аннулирования |
| Раскрыта seed-фраза или приватный ключ | Полная компрометация права подписи | Критический | Перевести активы на новый безопасно созданный кошелёк |
| Вредоносный перевод уже подтверждён | Активы уже перемещены | Критический для оставшихся средств | Сохранить доказательства, защитить остаток, сообщить об инциденте |
Ограничения: «высокий риск» здесь — качественная категория, а не проверка конкретного контракта, стоимости токенов или вероятности эксплуатации в реальном времени. Некоторые контракты обновляемые, некоторые допускают переводы только определёнными способами, а отдельные нестандартные права не отображаются в обычных обозревателях.
Семь реалистичных сценариев: что действительно защитит вас?
Сценарий 1. Вы подключились к DEX, но больше ничего не подписывали
Если вы лишь разрешили передать публичный адрес, отключение должно завершить соответствующее соединение или доступ по правилам кошелька. Если сайт выглядел подозрительно, всё равно проверьте историю транзакций и подписей, но не предполагайте, что лимит токенов возник исключительно из-за подключения. Возможно, никаких ончейн-разрешений отозвать не требуется.
Сценарий 2. Вы один раз обменяли токены и одобрили высокий лимит
Обмен уже завершён, но разрешение роутеру на расходование токенов могло сохраниться. Проверьте токен, адрес spender и сеть. Если дальнейшее использование не планируется и риск существенен, отзовите или уменьшите остаток лимита. Одного отключения сайта недостаточно.
Сценарий 3. Вы выставили NFT на продажу, затем отключили маркетплейс
На сайте может появиться «Кошелёк отключён», хотя разрешение NFT-оператора на коллекцию сохранится. Изучите как право оператора, так и подписанные торговые ордера по правилам маркетплейса. Отмена объявления и отзыв оператора — разные действия; для некоторых ордеров предусмотрены ончейн-отмена или истечение срока.
Сценарий 4. Вы подписали сообщение, похожее на обычный вход
Определите, было ли это действительно сообщение SIWE или структурированные данные с полями spender, value, token, nonce либо deadline. Действительный permit на токены может быть использован позже, даже если кошелёк не показывает ожидающих транзакций. Отключите сайт, изучите сохранённые данные подписи, документацию протокола и при возможности аннулируйте авторизацию.
Сценарий 5. Вы закрыли вкладку сайта, подключённого через WalletConnect
Сессия могла остаться активной в кошельке. Откройте его список сессий и явно отключите dApp. Затем отдельно проверьте прежние ончейн-разрешения: закрытие вкладки — это не завершение сессии и не отзыв allowance.
Сценарий 6. Вы отозвали разрешение, но транзакция всё ещё ожидает подтверждения
Пока успешное изменение не включено в блокчейн и не получило достаточного подтверждения, прежний allowance может продолжать действовать. Конкурирующие транзакции иногда исполняются раньше отзыва, а уже подтверждённые переводы окончательны. Следите за статусом, не полагайтесь на надпись «Pending» как доказательство безопасности; при непосредственной угрозе средствам обращайтесь за надёжной помощью по конкретному инциденту.
Сценарий 7. Вы ввели seed-фразу в «проверку безопасности»
Считайте соответствующие приватные ключи скомпрометированными. Не рассчитывайте, что Disconnect или Revoke решат проблему полностью. Создайте новый кошелёк в надёжной среде, защитите резервную копию, при возможности в первую очередь переведите оставшиеся активы и проверьте сопутствующие разрешения и подключённые аккаунты. Не вводите ту же раскрытую фразу в очередной инструмент, обещающий устранить утечку.
Что делать сразу после подключения к подозрительному dApp
Единого решения на все случаи нет. Оцените инцидент по наиболее широким полномочиям, которые вы могли предоставить.
- Если только подключились: отключите сайт в кошельке, проверьте сессию сайта, историю операций и неизвестные разрешения. Само соединение ещё не доказывает, что средства можно похитить.
- Если разрешили расходование токенов или NFT: определите владельца, токен, spender/оператора, сеть и объём прав. Через проверенный инструмент отзовите или уменьшите подозрительные разрешения и убедитесь в подтверждённом ончейн-состоянии.
- Если подписали структурированные данные или permit: сохраните детали подписи, если доступны. Выясните, может ли она быть исполнена, к какой сети относится, какие у неё срок действия и
nonce. Примените надёжный способ отмены, предусмотренный протоколом. - Если подписали неизвестную транзакцию: найдите её хеш и фактический статус. Ожидающая подтверждения транзакция может исполниться даже после отключения приложения.
- Если раскрыли приватный ключ или seed-фразу: считайте все ключи из этой резервной копии скомпрометированными. При возможности перенесите активы на новые безопасно созданные ключи, не вводя секреты в сайты и фальшивые чаты поддержки.
- Если активы уже украдены: сохраните TXID, адреса, время и URL, сообщите в соответствующие сервисы и органы. Восстановление не гарантировано; завершённые блокчейн-переводы обычно необратимы.
Используйте официальные рекомендации Ethereum.org по мошенничеству. Злоумышленники часто притворяются «службой безопасности», предлагают платное восстановление или ссылку на «спасение в один клик», что может привести к дополнительным потерям.
Можно ли вернуть украденную криптовалюту, отключив dApp?
Нет. Отключение — профилактическая мера управления доступом. Оно не отменяет перевод, уже включённый в блок. Отзыв лимита может защитить оставшиеся токены от дальнейших переводов конкретным spender после вступления отзыва в силу, но не возвращает украденное ранее.
Даже легитимный инструмент отзыва — не сервис восстановления средств. Если замечен неизвестный вывод, изучите транзакцию в обозревателе, по возможности определите инициирующий аккаунт и вызовы контрактов, сохраните доказательства. Не считайте каждый необъяснимый перевод эксплуатацией allowance: украденные ключи, вредоносные подписи, скомпрометированные аккаунты, NFT-операторы и делегированные полномочия смарт-аккаунтов оставляют разные следы в блокчейне.
Как часто проверять разрешения кошелька?
В блокчейне нет правила, обязывающего проверять их еженедельно или ежемесячно. Разумный подход на основе риска — пересматривать разрешения после взаимодействий с неизвестными dApp, значимых инцидентов безопасности, перед длительным прекращением работы с протоколом и при хранении ценных токенов под широкими лимитами. Некоторым удобно выполнять периодическую проверку; частота должна зависеть от активности и стоимости активов под риском.
Если dApp часто запрашивает новые разрешения, подумайте, поможет ли меньший лимит или предусмотренный протоколом срок действия уменьшить риск без излишних неудобств. Отзывайте ненужные полномочия, но учитывайте: при последующем подключении к протоколу может снова потребоваться разрешение.
Распространённые заблуждения об отключении криптокошельков
| Миф | Реальность |
|---|---|
| «После Disconnect dApp забывает адрес моего кошелька». | Текущая передача данных может прекратиться, но адрес и публичная история блокчейна останутся доступными. |
| «После отключения роутер уже не может переводить мои токены». | Действующий ончейн-лимит сохраняется до изменения или исчерпания. |
| «Закрытая вкладка означает выход отовсюду». | Сессии WalletConnect и авторизация на сайте могут продолжаться. |
| «Подпись без газа не может подвергать средства риску». | Некоторые подписанные permits и ордера дают возможность выполнить финансовую операцию позже. |
| «Я отозвал разрешения на Ethereum, значит Base и Arbitrum тоже защищены». | Права в каждой сети нужно проверять отдельно. |
| «Аппаратный кошелёк исключает эксплуатацию разрешений». | Устройство защищает ключи, но ранее выданные полномочия контракта могут продолжать действовать. |
| «Revoke возвращает уже украденные токены». | Обычно он меняет только будущие разрешения; подтверждённые переводы остаются в истории. |
| «Любой сканер разрешений найдёт все опасные подписи». | Неотправленные офчейн-подписи и специальные полномочия могут не отображаться. |
| «Необычное разрешение всегда означает взлом». | Законные приложения тоже используют spender и операторов; важны их идентичность, объём прав и поведение контракта. |
Как ответственно использовать Terenval Wallet при взаимодействии с dApp
Terenval Wallet рассматривается здесь как Android-ориентированный некастодиальный кошелёк для пользователей, которые хотят самостоятельно контролировать ключи и криптовалютные переводы. Самый важный навык — понимать, какие подписи и разрешения на расходование запрашивает приложение. Выбор кошелька не меняет смысл allowance ERC-20 или прав NFT-операторов в EVM.
Ограничение сведений о функциональности: эта статья не утверждает, что актуальный выпуск Terenval Wallet поддерживает WalletConnect, встроенный браузер dApp, отзыв ERC-20-разрешений, отмену Permit2, расширенную расшифровку подписей или управление NFT-операторами. Перед использованием dApp проверяйте поддерживаемые сети, способы подписи и функции безопасности в установленной сборке или официальной документации. Если нужной функции нет, используйте известный совместимый кошелёк либо чтение данных через обозреватель вместо рискованных экспериментов с приватными ключами.
Чтобы начать пользоваться некастодиальным хранением, откройте официальное приложение Terenval Wallet, проверьте домен и следуйте поддерживаемой процедуре настройки. Храните резервную копию данных восстановления офлайн и не вводите их в инструменты проверки разрешений. Дополнительное объяснение: «Что означает Sign Message в криптокошельке и безопасно ли это?».
Чек-лист безопасности после отключения кошелька от dApp
Перед тем как считать отношения с dApp полностью проверенными, убедитесь в следующем:
- [ ] Я знаю точный домен сайта и задействованный аккаунт кошелька.
- [ ] Я завершил ненужную сессию в менеджере соединений самого кошелька.
- [ ] При необходимости я отдельно вышел из аккаунта на сайте.
- [ ] Я выяснил, подписывал ли транзакции, разрешения токенов и NFT или сообщения структурированных данных.
- [ ] Я проверил все соответствующие EVM-сети, а не только Ethereum Mainnet.
- [ ] Я сверил адреса токеновых контрактов и spender/операторов, а не только названия.
- [ ] Я отозвал или уменьшил ненужные рискованные ончейн-разрешения и проверил их подтверждённое состояние.
- [ ] Я оценил возможные риски EIP-2612, Permit2, NFT-ордеров и других подписей.
- [ ] Я понимаю, что прошлые блокчейн-переводы и раскрытые адреса не удаляются.
- [ ] Если ключ или seed-фраза были раскрыты, у меня есть план перехода на новый нескомпрометированный кошелёк, а не только отключение прежнего сайта.
- [ ] Я не вводил seed-фразу в dApp, обозреватель, проверку разрешений или чат поддержки.
Аналитическая модель: сколько токенов может оказаться под угрозой из-за действующего лимита?
Номинальный лимит ERC-20 для spender не равен гарантированной немедленной потере. Возможный перевод по обычному allowance ограничен как минимум оставшимся лимитом, текущим балансом токена у владельца и правилами исполнения токена/контракта. Если у spender есть возможность воспользоваться правом и токен ведёт себя стандартно, упрощённая верхняя граница немедленного перевода такова:
Количество для немедленного перевода ≤ минимум(текущий баланс токена, оставшийся лимит spender).
Это намеренно упрощённая граница: она не учитывает ограничения протокола, запреты на переводы, порядок транзакций и полномочия вне обычного ERC-20 allowance. Она также ничего не говорит о вероятности злоупотребления. Если разрешение не израсходовано, будущие поступления токенов могут увеличить потенциальную сумму под риском.
Три гипотетических варианта разрешений
| Баланс токенов в кошельке | Остаток разрешения | Простая верхняя граница немедленного перевода | Важное последствие для будущего |
|---|---|---|---|
| 100 токенов | 25 токенов | 25 токенов | После использования разрешение исчерпается, если не выдано новое |
| 100 токенов | 1 000 токенов | 100 токенов | Вновь поступившие токены тоже могут оказаться под риском до исчерпания лимита |
| 0 токенов | Практически неограниченный | 0 токенов сейчас | Будущие поступления могут быть под угрозой, пока разрешение действует |
Пример: пользователь отключается от контракта, которому разрешено потратить 1 000 токенов. Сейчас у пользователя 100 токенов. В простой модели ERC-20 разрешение позволяет перевести не более 100 токенов немедленно. Если позже поступят ещё 500, а исходный лимит не израсходован, потенциальный риск увеличится. Само отключение кошелька математически не меняет ни баланс, ни allowance.
Для NFT-разрешения setApprovalForAll такой расчёт не применим: права могут распространяться на всю коллекцию, а не на число взаимозаменяемых токенов. В Permit2 и нестандартных аккаунтах значение также имеют отдельный лимит, подписанная сумма, срок действия, nonce и допустимый путь исполнения. Правильный вопрос не «Я отключился?», а «Что этот проверенный spender или обладатель подписи всё ещё может сделать прямо сейчас?»
Часто задаваемые вопросы (FAQ)
Что происходит с криптовалютой, когда я отключаю кошелёк от dApp?
Криптовалюта остаётся записанной на тех же адресах блокчейна. Отключение не переводит, не удаляет, не замораживает и не возвращает активы. Обычно оно влияет на соединение сайта с кошельком и возможность запрашивать данные аккаунта или новые подписи. Ранее выданные разрешения смарт-контрактам и авторизации по подписям необходимо оценивать отдельно.
Отзывает ли отключение кошелька разрешения на расходование токенов?
Нет. Отключение dApp обычно не меняет лимиты ERC-20, сохранённые в контрактах токенов. Используйте надёжный способ управления разрешениями, чтобы уменьшить или отменить конкретный лимит для пары токен/spender, и проверьте результат в соответствующем блокчейне. MetaMask прямо разделяет эти процедуры в своей официальной документации.
Отключить dApp — то же самое, что отозвать доступ смарт-контракта?
Как правило, нет. Выражение «доступ смарт-контракта» неточно: оно может обозначать allowance ERC-20, право NFT-оператора, подписанный permit, делегирование аккаунта и даже обычное подключение к сайту. Прежде чем действовать, определите конкретный тип разрешения. Кнопка Disconnect обычно управляет только соединением.
Может ли dApp забрать мои токены после отключения?
Потенциально да, если у spender сохраняются действительные полномочия на перевод — например, пригодный к использованию allowance ERC-20 или разрешение оператора NFT. Злоумышленник не обязательно может воспользоваться любым существующим лимитом: важны код spender-контракта и правила вызова его функций. Тем не менее опасное оставшееся разрешение сохраняет риск после отключения.
Может ли dApp видеть баланс моего кошелька после отключения?
Если сайт уже знает публичный адрес, он и любой другой наблюдатель могут проверять баланс и историю переводов в публичном блокчейне. Отключение может помешать приложению получать сведения о текущем аккаунте через провайдер кошелька, но не делает публичные данные приватными и не стирает ранее известные идентификаторы.
Удаляет ли отключение кошелька историю транзакций?
Нет. История обычных публичных блокчейнов сохраняется и доступна для просмотра. После отключения кошелёк или dApp может скрыть персональную ленту действий, но это изменение интерфейса, а не удаление ончейн-записей.
Узнаёт ли dApp мою seed-фразу при подключении?
Обычное подключение кошелька не раскрывает фразу восстановления или приватный ключ. Кошелёк выступает посредником при предоставлении адресов, подписании сообщений и отправке транзакций. Сайт, требующий ввести, загрузить или вставить seed-фразу для подключения, отключения, проверки разрешений или получения вознаграждения, небезопасен.
Нужно ли оплачивать gas при отключении кошелька?
Обычно нет. Завершение соединения или сессии выполняется вне блокчейна. Газ, как правило, нужен для отдельной транзакции, которая меняет разрешение смарт-контракта. Если кнопка Disconnect неожиданно требует подписать перевод токенов или новое разрешение, отнеситесь к этому настороженно.
Нужно ли платить gas, чтобы отозвать разрешение ERC-20?
В обычных EVM-контрактах токенов — да: изменение действующего лимита требует транзакции, расходующей ресурсы сети. Конкретная стоимость зависит от условий блокчейна и вызова. Для чтения allowance через обозреватель блокчейна платить газ обычно не требуется.
Как отозвать разрешение токенов после отключения?
Определите сеть и публичный адрес владельца. Откройте проверенный инструмент просмотра разрешений для нужного блокчейна, найдите контракт токена и spender, выберите уменьшение или отзыв, изучите транзакцию в кошельке и подтвердите её. Затем проверьте фактическое состояние allowance после включения транзакции в блок. Не переходите по ссылкам от неизвестных «специалистов по безопасности».
Выводит ли отзыв allowance мои токены из DeFi-протокола?
Обычно сам по себе — нет. Отзыв токенового лимита обычно меняет возможность spender в дальнейшем переводить токены с вашего адреса по этому разрешению. Он не отменяет депозит, не погашает кредит, не выводит застейканные активы, не обменивает токены пула и не закрывает позицию. Для этого нужны отдельные действия в соответствующем протоколе.
Можно ли отозвать доступ одного dApp, не затрагивая другие?
Обычно да, если разрешение ограничено конкретным spender/оператором и токеном или коллекцией. Но общие системы разрешений, роутеры, прокси и Permit2 могут обслуживать несколько сценариев разных приложений. Изучите реальный контракт и связи, прежде чем считать, что одному названию dApp соответствует ровно один ончейн-spender.
Отменяет ли очистка истории или кеша браузера разрешения?
Нет. История, кеш, cookie и локальное хранилище браузера не управляют лимитами, уже записанными в блокчейне. Очистка cookie может повлиять на веб-авторизацию, а данных сайта — на индикатор соединения, но токеновые разрешения требуют соответствующего ончейн-действия или специальной процедуры протокола.
Если я отключил сессию WalletConnect, она полностью завершена?
При корректной обработке отключения канал связи этой сессии закрывается в соответствии с реализацией WalletConnect в кошельке. Убедитесь, что она исчезла из списка активных. Но это по-прежнему не отзывает ERC-20 allowance и не отменяет ранее подписанные permits. Независимая авторизованная сессия сайта тоже может остаться активной.
Может ли WalletConnect оставаться подключённым после закрытия вкладки?
Да. Сессии WalletConnect способны существовать дольше браузерной вкладки. Проверяйте и явно завершайте ненужные соединения в менеджере сессий кошелька. Закрытие вкладки, сворачивание приложения или переключение сети не заменяют отключение сессии.
Отменяет ли Disconnect разрешение на все NFT в коллекции?
Нет. Разрешение NFT-оператору на всю коллекцию обычно сохраняется, пока не будет изменено состояние контракта NFT. Для стандартных операторских разрешений ERC-721/1155 проверьте setApprovalForAll и при необходимости отправьте транзакцию со значением false. Отдельно проверьте действующие подписанные ордера маркетплейса.
Что означает setApprovalForAll?
В поддерживающих функцию NFT-контрактах она разрешает оператору управлять NFT владельца в рамках соответствующего контракта. Объём прав может быть значительно шире одобрения одного NFT. Важны адрес оператора, контракт коллекции и сеть; это не то же самое, что просто показать маркетплейсу свой адрес.
Всегда ли неограниченное разрешение на токены означает мошенничество?
Нет. Некоторые легитимные dApp запрашивают большие или неограниченные лимиты ради удобства повторных операций. Компромисс безопасности в том, что больший объём токенов остаётся доступным дольше необходимого. Оценивайте адрес spender, поведение контракта, необходимость функции, права на обновление контракта и собственный объём активов под риском, а не одно слово «unlimited».
Можно ли установить меньший лимит расходования токенов?
Часто да, если это поддерживают интерфейс кошелька, токен и протокол. ERC-20 allowance задаётся суммой, а не только переключателем «да/нет»; некоторые кошельки позволяют выбрать ограничение. Другие системы предусматривают подписанные суммы и сроки действия. Проверьте итоговый размер разрешения в блокчейне и не предполагайте одинаковую функциональность у всех кошельков.
Сохраняет ли подписанное сообщение силу после отключения?
Может сохранять. Действительность определяется доменом подписи, nonce, сроком и правилами проверки приложения или смарт-контракта, а не состоянием соединения с сайтом. Безобидное сообщение для входа и финансовый permit имеют разные последствия, поэтому оценивать риск нужно по содержимому и способу подписи.
Можно ли отменить подписанный permit EIP-2612?
Иногда — изменив nonce предусмотренным токеном способом или дождавшись истечения срока, если подпись ещё не была использована. Универсального метода отмены для любой реализации токена нет. Нулевой отображаемый allowance не доказывает, что старый неотправленный permit аннулирован. Изучите правила конкретного токена и проверенные инструменты.
Чем Permit2 отличается от обычного разрешения ERC-20?
Обычный ERC-20 approve напрямую разрешает spender действия через контракт токена. Permit2 обычно начинается с разрешения на уровне токена для самого контракта Permit2, а затем управляет отдельными лимитами для spender или подписанными авторизациями переводов. У этих уровней разные суммы, nonce и сроки действия, поэтому одной записи в панели может быть недостаточно для полной картины.
Всегда ли подпись Permit2 разрешает многократные переводы?
Нет. Uniswap описывает разные модули: SignatureTransfer поддерживает одноразовые разрешения, привязанные к nonce, а AllowanceTransfer — действующие в течение ограниченного времени лимиты. Риск зависит от конкретной подписанной операции и состояния контракта. Отключение сайта не аннулирует их лишь за счёт завершения интерфейсной сессии.
Чем Sign-In with Ethereum отличается от токенового permit?
SIWE (ERC-4361) предназначен для подтверждения владения аккаунтом при входе на сервис через структурированное сообщение. Токеновый permit разрешает расходование токенов по правилам соответствующего контракта. Оба механизма используют подписи, но их финансовые последствия различаются. При наличии проверяйте домен, контракт, spender, сумму, сеть и срок действия; отклоняйте неожиданные запросы.
Что делать, если отзыв разрешения ожидает подтверждения, а у злоумышленника всё ещё есть доступ?
Считайте старое разрешение потенциально активным до успешного изменения ончейн-состояния. Транзакции могут включаться в блок в неподконтрольном вам порядке, а уже выполненные переводы необратимы. Следите за статусом в нужной сети. При существенной угрозе средствам отдавайте предпочтение проверенным процедурам реагирования, а не бездумному повышению газа или подписанию неизвестных «восстановительных» транзакций.
Если мою seed-фразу украли, достаточно ли отозвать все разрешения?
Нет. Обладатель seed-фразы или приватного ключа может создавать новые действительные подписи и транзакции. Отзыв отдельных allowance не лишает его этих возможностей. Приоритет — защитить оставшиеся активы, переместив их на новые нескомпрометированные ключи, с учётом сетевых комиссий, операционных рисков и вероятности наблюдения за старым аккаунтом.
Вернёт ли отзыв разрешений уже украденную криптовалюту?
Нет. Отзыв обычно предотвращает будущие действия, а не восстанавливает прошлое состояние. Подтверждённый несанкционированный перевод нельзя, как правило, отменить отключением сайта или установкой нулевого allowance. Сохраните доказательства и сообщите об инциденте; предложения гарантированного возврата за плату могут быть мошенническими.
Можно ли одновременно отключить dApp в Ethereum, Base и Arbitrum?
Некоторые кошельки позволяют отключить весь сайт или мультисетевую сессию WalletConnect, одновременно остановив обмен запросами в нескольких сетях. Но это не объединяет состояние ончейн-разрешений. Права на токены и NFT в Ethereum, Base и Arbitrum всё равно нужно проверять отдельно в каждой сети.
Можно ли использовать один адрес кошелька в нескольких EVM-сетях?
Часто да — для обычного EOA один ключ может давать одинаковый 0x-адрес в совместимых сетях. Но токены и разрешения хранятся в независимых контрактах каждой сети. Совпадающий адрес не означает, что отключение или отзыв контракта в одном блокчейне изменит права в другом.
Достаточно ли отключить подозрительный dApp, если я подключался всего один раз?
Если вы действительно предоставили лишь базовый доступ к публичному аккаунту и не подписывали никаких соответствующих транзакций или permits, отключение может быть основным необходимым действием на стороне кошелька. Тем не менее при явных признаках мошенничества проверьте действия аккаунта и веб-сессию: пользователь может забыть о другом подтверждении или подключённом аккаунте.
Защищает ли аппаратный кошелёк от вредоносных разрешений?
Аппаратный кошелёк помогает защитить приватные ключи и требует внимания к запросам подписи. Но если вы самостоятельно одобрили опасного spender или подписали вредоносный permit, авторизация всё равно может действовать в блокчейне или криптографически. Аппаратное хранение снижает часть рисков, но не заменяет понимания подписываемых данных.
Можно ли управлять разрешениями dApp прямо в Terenval Wallet?
Нельзя предполагать, что каждая версия Terenval Wallet содержит встроенный менеджер разрешений, экран сессий WalletConnect или функцию отзыва токеновых одобрений. Проверьте установленную версию и её документированные возможности. Общие рекомендации применимы к совместимым кошелькам, поддерживающим эти действия; публичные ончейн-разрешения при необходимости можно просматривать через проверенные внешние обозреватели.
Основные термины
- dApp (децентрализованное приложение): приложение, операции которого могут обращаться к блокчейн-смарт-контрактам через интерфейс, контролируемый кошельком.
- Соединение кошелька: разрешение или сессия, позволяющие dApp запрашивать данные аккаунта, подписи или транзакции через кошелёк.
- Disconnect (отключение): удаление или завершение действующего соединения кошелька с приложением либо разрешения передавать сведения об аккаунте.
- ERC-20 allowance (лимит расходования): записанный в токеновом контракте предел суммы, которую назначенный spender вправе перевести от имени владельца по правилам контракта.
- Spender (уполномоченный адрес): адрес, которому владелец токена разрешил выполнять функции расходования по определённому контракту.
approve: типичная функция ERC-20 для установки лимита, включая отзыв путём присвоения нулевого значения.transferFrom: функция токена, позволяющая уполномоченному spender переводить токены с учётом лимита и остатка средств.- NFT-оператор: адрес, которому владелец NFT предоставил права на переводы, например через
setApprovalForAll. setApprovalForAll: функция одобрения NFT, задающая право оператора управлять применимыми токенами владельца.- Сессия WalletConnect: сохраняющееся разрешение на связь кошелька с dApp, определяющее аккаунты, сети и методы в зависимости от реализации.
- Sign-In with Ethereum (SIWE): стандарт структурированного сообщения для авторизации, определённый ERC-4361.
- Permit (подписанное разрешение): авторизация по подписи, позволяющая предоставлять права на расходование токенов согласно
nonce, сроку действия и правилам проверяющего контракта. - EIP-2612: стандарт обновления allowance ERC-20 с помощью подписанного
permit. - Permit2: разработанная Uniswap система разрешений токенов, поддерживающая постоянные лимиты и одноразовые переводы по подписи.
- Nonce: значение, позволяющее протоколам отслеживать или аннулировать подписанные авторизации и предотвращать повторное использование в рамках заданных правил.
- Ончейн-отзыв: подтверждённая транзакция, меняющая состояние разрешения в смарт-контракте.
- Офчейн-подпись: подписанные данные, которые могут храниться вне блокчейна и позже предоставляться проверяющему сервису или контракту.
- Gas (газ): стоимость исполнения операций в сети, обычно оплачиваемая при изменении состояния смарт-контрактов в EVM.
- Адрес кошелька: публичный идентификатор назначения, который часто можно проверить в обозревателе блокчейна.
- Некастодиальный кошелёк: модель кошелька, в которой пользователь самостоятельно отвечает за контроль ключей подписи и данные восстановления.
Связанные статьи Terenval Answers
- Что означает Sign Message в криптокошельке и безопасно ли это?
- Что такое криптокошелёк и что он хранит?
- Что такое путь деривации кошелька и почему он важен при восстановлении?
- Что такое белый список адресов вывода на криптовалютной бирже?
- Как восстановить криптовалюту, отправленную через неправильную сеть?
Другие материалы о безопасности кошельков доступны в библиотеке Terenval Answers. Чтобы узнать о некастодиальном хранении и актуальной доступности приложения, посетите официальный сайт Terenval Wallet.
Основные и авторитетные источники
- MetaMask — Как отключить кошелёк от dApp
- MetaMask — Как управлять разрешениями dApp
- MetaMask — Как отзывать разрешения смарт-контрактов
- MetaMask — Управление лимитами расходования
- EIP-1193 — API провайдера Ethereum
- EIP-2255 — Система разрешений кошелька
- ERC-20 — Стандарт токенов
- ERC-721 — Стандарт NFT
- ERC-1155 — Стандарт нескольких типов токенов
- ERC-2612 — Расширение для разрешений по подписи
- ERC-4361 — Sign-In with Ethereum
- Разработчики Uniswap — Обзор Permit2
- WalletConnect — Документация по отключению сессий
- Revoke.cash — Часто задаваемые вопросы
- Revoke.cash — Отмена подписей Permit
- Revoke.cash — Разрешения Permit2
- Ethereum.org — Помощь при мошенничестве и сообщения об инцидентах
- Terenval Wallet — Официальное приложение
Примечание редакции (27 октября 2026 года): в статье разграничены правила протоколов, особенности интерфейсов кошельков и иллюстративная оценка рисков. Названия меню, поддерживаемые сети, способы подключения и инструменты отзыва могут изменяться. Успешное отключение не доказывает успешный отзыв ончейн-разрешений. Все гипотетические балансы и расчёты газа приведены в образовательных целях, а не получены из реальных транзакций Terenval. Упоминание продукта не означает, что Terenval Wallet в актуальной версии предоставляет определённые возможности подключения к dApp, сканирования разрешений, управления NFT-одобрениями, Permit2 или WalletConnect. Статья не запрашивает seed-фразы, приватные ключи или подписи и не является персонализированной юридической, финансовой консультацией или индивидуальной рекомендацией по безопасности.