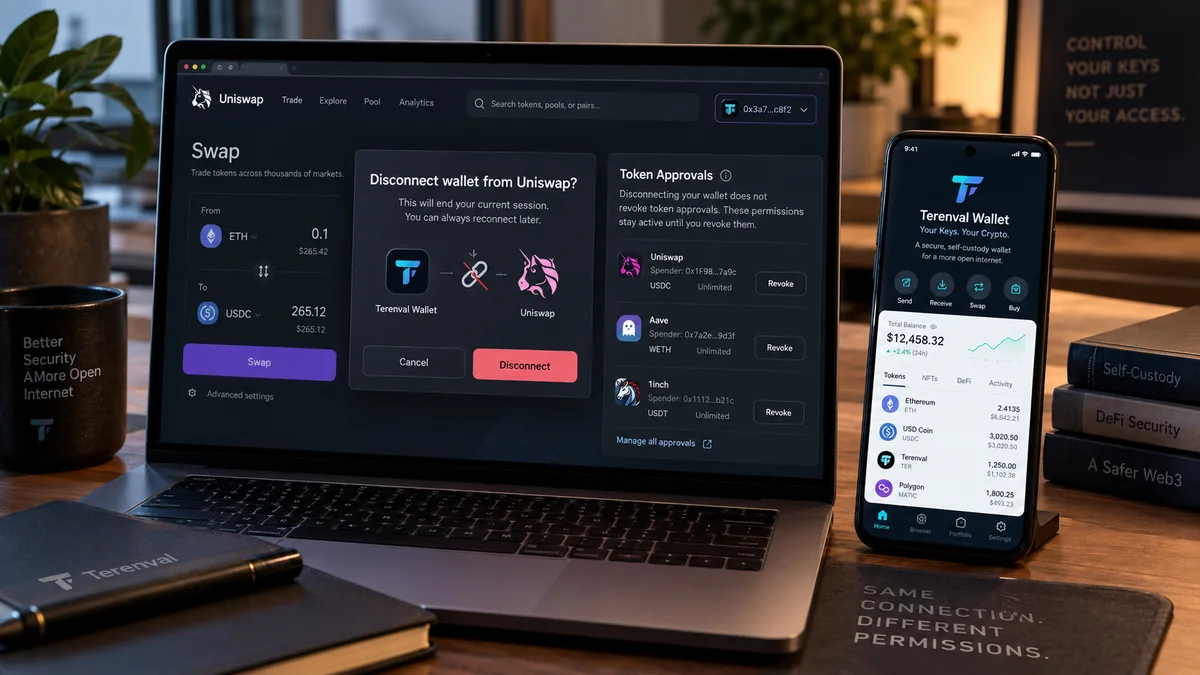
Desconectar uma carteira de criptomoedas de um aplicativo descentralizado (dApp) normalmente encerra a conexão ativa com o site ou remove a permissão para que ele solicite acesso à conta por meio da carteira. Isso não revoga automaticamente as autorizações de contratos inteligentes já registradas em uma blockchain. Um endereço previamente autorizado a gastar tokens (spender) ainda pode transferir tokens ERC-20 dentro do limite aprovado, e um operador de NFTs anteriormente autorizado pode manter suas permissões conforme o contrato da coleção. Uma autorização assinada (permit) também pode continuar utilizável conforme suas regras de nonce, prazo e contrato.
Essa diferença é o ponto de segurança mais importante deste guia: Desconectar interrompe ou restringe um canal de comunicação; Revogar altera uma autorização. Algumas permissões ficam no software da carteira, outras ficam registradas na blockchain e outras são mensagens assinadas que ainda não apareceram on-chain. Um único botão não necessariamente cancela todas elas.
Resposta rápida: Ao desconectar sua carteira de uma dApp, você normalmente impede que ela use a conexão existente para solicitar acesso à conta, assinaturas ou transações. Seus tokens continuam nos mesmos endereços da blockchain; as permissões on-chain continuam válidas até serem alteradas ou consumidas; as aprovações de NFTs permanecem até serem alteradas ou invalidadas; e algumas autorizações previamente assinadas ainda podem ser apresentadas. Se a dApp parecia suspeita, desconecte-a, verifique as aprovações em todas as redes relevantes, revogue permissões arriscadas com uma ferramenta confiável, examine os permits assinados e transfira os fundos para uma carteira nova caso suas chaves de assinatura ou frase de recuperação tenham sido expostas.
Essa distinção aparece nas orientações da MetaMask sobre desconexão, no padrão de tokens ERC-20 e na documentação do Permit2 da Uniswap. Este artigo aborda principalmente Ethereum e dApps compatíveis com EVM. Outros ecossistemas usam modelos diferentes de autorização e exigem procedimentos próprios de segurança.
Principais pontos
- Desconectar não é revogar. A ação modifica o acesso entre a carteira e a dApp, mas não altera limites de gastos ERC-20 nem aprovações de operadores de NFTs armazenados em contratos inteligentes.
- O endereço da carteira é público. A desconexão pode impedir novas solicitações por meio da carteira, mas não apaga endereços conhecidos, divulgações anteriores nem transações históricas.
- Uma conexão normal não revela a frase-semente. Em geral, a dApp solicita acesso à conta e propõe transações; a proteção das chaves e as decisões de assinatura continuam sob responsabilidade da carteira e do usuário.
- Uma aprovação pode durar meses ou anos. Uma permissão ERC-20 pode permanecer até que o valor seja consumido ou que o estado do contrato do token seja alterado.
- Permissões de NFTs são distintas.
approveesetApprovalForAllem ERC-721/1155 devem ser analisados separadamente das permissões de tokens fungíveis. - Uma assinatura pode continuar válida após o encerramento da sessão. Autorizações EIP-2612 e Permit2 têm regras próprias de validade e cancelamento; fechar uma aba não revoga a assinatura criptográfica.
- Sessões WalletConnect podem persistir. Encerre-as no gerenciador de sessões da carteira, não apenas fechando a página da dApp.
- Uma assinatura de login pode criar uma sessão no site. Desconectar a carteira não significa necessariamente sair da conta do site, que pode continuar autenticada por cookies.
- Revogações geralmente exigem confirmação na blockchain. Alterar uma aprovação ERC-20 ativa normalmente requer uma transação e pagamento de gas na rede correspondente.
- A rede faz diferença. Verificar Ethereum não cobre permissões em Base, Arbitrum, Optimism, Polygon ou BNB Smart Chain.
- O comprometimento da frase de recuperação é outra emergência. Revogar permissões não torna uma chave privada roubada segura novamente.
- Usuários da Terenval Wallet devem conferir os recursos da versão instalada. Não presuma suporte a WalletConnect, sessões de dApps, varredura de permissões on-chain, cancelamento de Permit2 ou gerenciamento de aprovações de NFTs sem confirmar os recursos do produto.
O que significa conectar uma carteira a uma dApp?
Uma dApp pode ser uma corretora descentralizada (DEX), um marketplace de NFTs, uma plataforma de empréstimos, uma ponte entre blockchains, um jogo ou uma interface de governança. Seu site é uma interface de aplicativo comum, mesmo quando parte das operações financeiras é executada por contratos inteligentes.
Quando você clica em Conectar carteira (Connect Wallet), a dApp normalmente solicita ao provedor de carteira do navegador ou a um protocolo de conexão um ou mais endereços públicos. A carteira pode pedir que você selecione uma conta e autorize o acesso. A dApp conectada pode então mostrar um portfólio personalizado, preparar solicitações de transação, pedir assinaturas ou sugerir a troca de rede, respeitando as permissões da carteira e as confirmações do usuário.
A conexão, por si só, não autoriza um contrato inteligente a retirar tokens ERC-20. Conectar normalmente não equivale a executar approve, conceder setApprovalForAll para NFTs ou assinar um permit. São decisões distintas, embora interfaces inseguras possam induzir o usuário a aprová-las em sequência ou confundi-las.
Quais informações uma dApp conectada pode ver?
Dependendo da carteira e das permissões, o aplicativo pode acessar o endereço público selecionado, a rede ativa e as respostas às chamadas RPC suportadas. Conhecendo o endereço, ele pode consultar por conta própria saldos e transações públicas da blockchain. Também pode obter dados digitados no site ou coletados por análises, cookies e servidores próprios.
Desconectar não apaga seu histórico de privacidade. Em geral, a ação impede futuros acessos por uma determinada permissão ou sessão ativa, mas não obriga o serviço a esquecer seu endereço ou outros dados já coletados. Um saldo público continua visível para qualquer pessoa que conheça o endereço.
Uma dApp conectada pode enviar transações sem minha assinatura?
Em uma conta convencional controlada por chave privada (EOA), uma nova transação normalmente exige autorização pela carteira e pela chave de assinatura. Uma página maliciosa não consegue, em condições normais, gerar uma transação válida com sua chave privada apenas por estar conectada. Porém, um contrato previamente autorizado pode utilizar a permissão on-chain já existente sem solicitar outra assinatura sua. Um permit transferível previamente assinado também pode representar risco.
Contas inteligentes, chaves de sessão, execução delegada, políticas de abstração de conta e protocolos de automação podem criar outras formas de autorização. Avalie essas permissões separadamente, sem aplicar automaticamente a todos os produtos o modelo de conexão de uma carteira convencional.
Desconectar ou revogar: quatro camadas diferentes de segurança
Existem pelo menos quatro tipos distintos de acesso, cada um com seu próprio mecanismo de controle. Confundi-los cria uma diferença perigosa entre o que o usuário acredita ter desativado e o que a blockchain ainda permite.
| Camada | Exemplo típico | Onde existe | O que a desconexão geralmente muda | Ação separada, se necessária |
|---|---|---|---|---|
| Conexão carteira–dApp | Site solicita informações da conta pelo provedor da carteira | Carteira/navegador ou sessão de conexão ativa | Remove ou restringe o acesso ativo do site | Desconectar no gerenciador de conexões da carteira |
| Sessão de login no site | Sign-In with Ethereum seguido de cookie de sessão | Site e navegador | Pode não afetar o login no site | Sair da conta e invalidar sessões no próprio site |
| Autorização de gasto on-chain | Permissão ERC-20; aprovação de operador NFT | Contrato do token/NFT em cada rede | Nada na aprovação armazenada | Revogar ou reduzir a aprovação correta on-chain |
| Autorização assinada off-chain | Permit EIP-2612 ou mensagem assinada Permit2 | Dados assinados em poder do destinatário e estado contratual aplicável | Nada na assinatura em si | Invalidação de nonce, cancelamento ou expiração conforme o contrato |
Regra para decidir: pergunte qual camada deseja interromper. Se o objetivo é “Não quero mais receber solicitações desta carteira”, desconecte a sessão. Se é “Este spender não pode mais transferir meus tokens”, revogue a permissão de gasto ou a aprovação do operador. Se é “O site não deve mais me considerar logado”, encerre a sessão do site. Se é “A assinatura que já forneci não pode mais funcionar”, investigue o mecanismo de invalidação do formato assinado.
Por que a notificação de desconexão pode causar uma falsa sensação de segurança?
Uma mensagem de sucesso como Desconectado, Carteira removida ou Sessão encerrada geralmente confirma apenas que a operação de conexão foi concluída. Não é prova de que permissões on-chain foram revogadas. Para verificar a revogação de um token, procure uma transação bem-sucedida e confira o limite de gasto ou o estado de autorização do operador na rede correta.
O que realmente acontece quando você toca em Desconectar?
A carteira ou a dApp pode deixar de expor uma conta ao site, remover permissões de acesso, encerrar uma sessão e atualizar a interface de contas conectadas. Cada carteira implementa esses elementos de forma própria; não é possível concluir o comportamento exato apenas pelo texto do botão.
Em carteiras integradas ao navegador, a desconexão costuma alterar a permissão de compartilhamento de contas concedida a uma origem específica. A EIP-2255 descreve conceitos de permissões de carteiras, enquanto a EIP-1193 padroniza uma interface de comunicação com o provedor. São mecanismos de acesso do lado do cliente, não alterações automáticas no estado dos contratos de tokens.
Precisão técnica: o evento disconnect definido na EIP-1193 se refere à perda de conectividade do provedor com todas as redes suportadas. Ele não é um comando universal para revogar as permissões de acesso de um site. Portanto, controles exibidos como “Desconectar site” podem utilizar sistemas de permissões específicos da carteira, bibliotecas de conexão próprias ou o encerramento de uma sessão WalletConnect.
Desconectar custa gas?
Normalmente, não. Encerrar uma sessão ou remover o compartilhamento de contas com um site é uma operação local/off-chain e não deve exigir taxa de blockchain por si só. Se uma ferramenta pedir que você assine e transmita uma transação, verifique sua finalidade: pode estar realizando uma revogação on-chain separada ou tentando disfarçar uma ação maliciosa como limpeza de permissões.
O que não acontece?
Sua carteira não é excluída. A frase de recuperação não muda. Seus endereços públicos não são destruídos nem ocultados de observadores da blockchain. Transações concluídas não são revertidas. Limites de gasto de tokens e aprovações de NFTs não são automaticamente zerados, e transações pendentes não desaparecem da rede porque a página da dApp foi fechada.
Por que uma dApp ainda pode movimentar tokens depois de ser desconectada?
Tokens Ethereum ERC-20 implementam um mecanismo de autorização de gastos (allowance). O proprietário pode permitir que um endereço spender transfira até um determinado valor de um token específico. No fluxo padrão, o proprietário autoriza um spender por meio de approve, e o endereço autorizado pode chamar transferFrom, respeitando o limite atual, o saldo e o comportamento do contrato.
Imagine uma carteira com 2.000 unidades de um token ERC-20, que anteriormente autorizou um roteador de swaps a gastar 5.000 unidades. Desconectar o site da corretora remove a conexão, mas deixa intacto o limite registrado no contrato do token. Se o spender puder ser acionado de uma forma que execute uma transferência autorizada, ele pode continuar capaz de movimentar tokens dentro dessa permissão, inclusive tokens recebidos depois, até que a autorização seja removida ou consumida.
Uma autorização ERC-20 não significa, por si só, que todo contrato vai esvaziar uma carteira; tampouco um site malicioso necessariamente controla o contrato spender em questão. O risco depende do contrato realmente autorizado, de seu código, dos poderes administrativos ou de atualização e de quem consegue acionar as funções de transferência. Ainda assim, permissões desnecessárias ou ilimitadas aumentam a exposição potencial se o mecanismo autorizado for comprometido ou utilizado indevidamente.
Exemplo: o que cada ação realmente altera
| Ação | Conexão com a dApp | Permissão ERC-20 | Fundos já transferidos |
|---|---|---|---|
| Desconectar o site | Geralmente removida | Inalterada | Inalterados |
| Limpar cookies do navegador | A sessão do site pode ser reiniciada | Inalterada | Inalterados |
| Zerar uma autorização de token com sucesso | Pode continuar conectada | Reduzida a zero para aquele par token/spender | Inalterados |
| Definir um limite de gasto menor | Pode continuar conectada | Reduzida ao valor selecionado | Inalterados |
| Transferir tokens restantes para uma conta nova não comprometida | A conexão antiga pode permanecer | A permissão antiga pode continuar na conta antiga | Apenas os fundos movidos saem do endereço antigo |
Importante: uma aprovação de token está associada ao proprietário, ao spender, ao contrato do token e à rede. Ela normalmente não concede acesso indiscriminado a todos os tokens e redes da carteira. Contudo, várias aprovações independentes podem criar exposição ampla, e sistemas especializados como Permit2 acrescentam outras camadas.
Alguém pode gastar ETH nativo usando uma autorização ERC-20?
Um approve ERC-20 padrão não permite transferir ETH nativo de uma conta convencional. ETH nativo não é saldo de um contrato de token ERC-20. Já o ETH encapsulado (WETH) é um token ERC-20 e pode ter permissões desse tipo. Contas inteligentes, autorizações delegadas e assinaturas especializadas podem ter escopos mais amplos; portanto, diferencie um limite de gasto de token do poder geral de assinar transações.
Aprovações ERC-20: valor limitado, ilimitado e uso repetido
Interfaces de tokens podem solicitar autorização para um valor exato, um teto elevado ou um limite praticamente ilimitado. Uma aprovação ilimitada normalmente estabelece um valor próximo do maior número inteiro suportado pelo token. Isso não significa que o spender tenha sua frase-semente ou possa automaticamente retirar fundos de outro proprietário, mas indica que o contrato pode permitir transferências futuras muito superiores às que você planejava.
| Modelo de aprovação | Benefício típico | Principal risco | Recomendação |
|---|---|---|---|
| Valor exato | Limita o montante autorizado | Pode exigir aprovações adicionais depois | Prefira em operações ocasionais, quando disponível |
| Teto maior, mas finito | Menos transações repetidas de aprovação | Maior valor potencialmente exposto | Reavalie regularmente o saldo da permissão |
| Valor praticamente ilimitado | Praticidade em uso frequente do protocolo | Exposição prolongada, inclusive sobre tokens recebidos depois | Use apenas após avaliar a confiança no spender e a necessidade real |
| Autorização zero | Impede transferências comuns por aquele spender com base na permissão | Não desfaz transferências anteriores nem outras permissões | Confirme o resultado zero na blockchain |
A transação de aprovação é diferente do swap, depósito ou empréstimo que ela permite. Você pode autorizar um spender na segunda-feira, utilizá-lo uma vez e deixar um limite significativo ativo. Se não precisar mais do protocolo, normalmente poderá reduzir ou revogar esse limite no contrato do token por uma carteira ou interface de gerenciamento de aprovações.
Como identificar uma revogação ERC-20 bem-sucedida?
Em um token ERC-20 convencional, revogar costuma significar chamar approve(spender, 0), às vezes por meio de uma carteira ou explorador que identifica a ação como Revoke (Revogar). A transação precisa ser confirmada pela rede e o limite resultante deve ser conferido diretamente. Tokens não padronizados ou que exigem zerar a autorização antes de atualizá-la podem tornar o procedimento mais complexo.
O registro de eventos ajuda, mas o estado atual do contrato é a verificação decisiva. Uma transação enviada ou pendente não equivale a uma permissão zerada e confirmada. Você pode ver estimativas de gas, alertas sobre tokens personalizados ou uma solicitação cuja função se parece com a aprovação original. Confira o contrato de destino e o valor antes de confirmar.
Aprovações de NFTs: desconectar não cancela as permissões dos operadores
As permissões de NFTs diferem dos limites de gasto de tokens fungíveis. Sob o padrão ERC-721, uma carteira pode aprovar outro endereço para um token ID específico ou permitir que um operador gerencie todos os NFTs do proprietário naquela coleção por meio de setApprovalForAll. No padrão ERC-1155, um operador também pode receber autorização para agir sobre os ativos do proprietário abrangidos pelo contrato.
Desconectar um marketplace de NFTs não executa automaticamente setApprovalForAll(false). Se o operador continuar aprovado, um operador malicioso ou comprometido pode permanecer como risco mesmo depois que o site exibir “Desconectado”.
| Permissão | Alcance | Revogação típica | Desconectar revoga? |
|---|---|---|---|
approve por token ERC-721 |
Um token ID de NFT | Limpar/substituir a aprovação quando possível; uma transferência também pode limpá-la conforme o padrão | Não |
setApprovalForAll ERC-721 |
Operador dos NFTs do proprietário naquela coleção | setApprovalForAll(operator, false) |
Não |
setApprovalForAll ERC-1155 |
Operador para os IDs de tokens aplicáveis daquele contrato | setApprovalForAll(operator, false) |
Não |
approve ERC-20 |
Limite de um spender para um contrato de token | approve(spender, 0) ou atualização de limite suportada |
Não |
Verificação prática: examine o endereço do operador, o contrato da coleção, a rede e o estado da aprovação. Um nome familiar de marketplace não comprova a segurança de um operador desconhecido. Lembre-se também de que anúncios de venda e ordens assinadas de NFTs podem ter regras independentes de cancelamento, além da aprovação do operador.
Mensagens e permits assinados continuam válidos após a desconexão?
Sim, dependendo do caso. Uma assinatura de carteira é uma declaração criptográfica produzida com uma chave de assinatura. Sua validade normalmente depende do conteúdo assinado e da forma como o protocolo destinatário o verifica — não de o usuário continuar com o site da dApp aberto.
Nem toda assinatura é um permit perigoso. Uma mensagem Sign-In with Ethereum (ERC-4361) bem-formada costuma autenticar o usuário em um site, enquanto outras assinaturas de dados estruturados podem autorizar ordens, limites de gasto, transferências ou operações específicas em contratos. Não é seguro concluir que “se assinar não custa gas, então não tem efeito financeiro”.
EIP-2612: autorizar gastos de tokens com uma assinatura
A ERC-2612 define a extensão permit, que permite ao proprietário de um token assinar uma autorização de gasto off-chain. Depois, outra parte pode enviar essa assinatura ao contrato do token. O contrato confere elementos como proprietário, spender, valor, nonce, separador de domínio e prazo antes de atualizar a permissão.
Uma assinatura ainda não enviada on-chain pode não aparecer em painéis comuns de aprovações de tokens. Desconectar-se não recupera a cópia da assinatura já entregue à dApp ou a um invasor. Sua utilidade depende da validade da mensagem, do estado do nonce, do prazo e de outras condições de verificação do protocolo.
Executar approve(0) não cancela necessariamente todos os permits ainda não utilizados. Se uma autorização assinada antiga continuar válida, ela poderá ser enviada depois e redefinir o limite de gasto. Invalidar uma assinatura EIP-2612 geralmente envolve alterar o nonce correspondente por um permit válido ou outro mecanismo específico do token, ou aguardar o vencimento. Examine a implementação do token e use ferramentas confiáveis em vez de tentar adivinhar.
Permit2: duas camadas distintas de permissão
O Permit2 da Uniswap possui um modelo importante de duas camadas. Primeiro, o proprietário concede uma aprovação ERC-20 padrão ao contrato Permit2. Depois, o Permit2 pode gerenciar limites separados para spenders ou autorizar determinadas transferências únicas por mensagens assinadas, com nonces e prazos específicos do contrato.
| Componente Permit2 | O que controla | Consideração para remover permissões |
|---|---|---|
| Aprovação ERC-20 do token ao Permit2 | Permite ao contrato Permit2 transferir o token | Revisar ou revogar a aprovação básica no contrato do token |
Permissão Permit2 AllowanceTransfer |
O Permit2 registra limite e expiração para um spender específico | Reduzir/revogar o limite do spender; verificar nonce e prazo |
Autorização Permit2 SignatureTransfer |
Assinatura autoriza uma transferência delimitada por nonce | Verificar se o nonce pode ser invalidado antes do uso ou do vencimento |
O modo de assinatura para uso único não equivale a um limite permanente por spender. Algumas autorizações servem para uma operação; outras persistem por um período definido. Não é correto afirmar que “todas as aprovações Permit2 duram para sempre” nem que “todas as assinaturas Permit2 são inofensivas”: o fluxo contratado, escopo, nonce, valor e vencimento determinam a exposição. Revogar a aprovação subjacente do token ao Permit2 pode bloquear uma via importante de transferência daquele token, mas ainda vale revisar os registros de autorizações e assinaturas específicas do aplicativo.
É possível cancelar uma mensagem depois de assiná-la?
Às vezes, mas não existe um botão universal para “desassinar”. As opções incluem transação de cancelamento do protocolo, invalidação de nonce, revogação de operador, vencimento ou, no caso de autenticação de sites, logout e invalidação de sessão. A opção aplicável depende do domínio dos dados assinados e das regras do contrato inteligente. Cancelar uma assinatura não reverte uma transferência já executada.
Se você suspeita ter assinado um permit malicioso, consulte a documentação confiável do token ou protocolo e, quando apropriado, um recurso reconhecido como a explicação da Revoke.cash sobre permits. Nunca digite sua frase de recuperação em um suposto “verificador de cancelamento de permits”.
Desconectar o WalletConnect é diferente de desconectar uma carteira do navegador?
O WalletConnect permite a comunicação entre carteiras e dApps por meio de uma sessão. Essa sessão pode continuar existindo após o fechamento da aba ou janela em que foi criada. Fechar o site ou trocar de aplicativo não deve ser tratado como prova de que a sessão foi apagada.
A documentação de sessões do WalletConnect descreve o encerramento das sessões e notificações session_delete. Em uma carteira compatível, abra a área de conexões ou sessões ativas, examine a dApp, as redes e as contas autorizadas e desconecte explicitamente a sessão que não utiliza mais.
Por que desconectar pelo próprio aplicativo da carteira?
O botão da dApp pode apenas atualizar a interface dela, enquanto uma sessão no site ou outra carteira conectada permanece ativa. A lista de sessões da carteira permite conferir quais conexões o software ainda reconhece. Nomes de menus variam conforme o fornecedor e a versão; consulte a interface atual e a ajuda oficial em vez de seguir capturas de tela genéricas.
Uma sessão WalletConnect pode abranger várias redes e métodos, mas não equivale a conceder um limite de gasto ERC-20. Encerrar a sessão interrompe a comunicação; as aprovações de tokens nessas redes ainda precisam de uma verificação on-chain independente.
Uma extensão de navegador pode ter várias contas conectadas
Uma dApp pode receber acesso a uma ou mais contas, e a carteira pode permitir alterar quais ficam expostas ao site. Remover uma conta não é necessariamente o mesmo que desconectar todo o site de todas as contas. Confira sempre a conta selecionada ao revisar permissões, aprovações ou movimentações.
Desconectar significa sair da conta de um site?
Não necessariamente. Uma dApp pode manter uma sessão web comum mesmo depois de um login com a carteira. A conexão fornece um endereço público e pode permitir assinar um desafio de autenticação; em seguida, o servidor emite um cookie ou token que mantém a conta do site autenticada.
A ERC-4361 padroniza o formato de mensagem Sign-In with Ethereum, com conceitos como domínio e nonce. O padrão não garante que desconectar a carteira invalide automaticamente todas as sessões de login que o site criou.
Se privacidade ou acesso à conta forem importantes, saia da dApp separadamente, limpe as sessões relevantes do navegador se necessário e use opções como Sair de outros dispositivos / Revogar sessões, quando disponíveis. O site também pode conservar seu endereço público, dados de análise ou histórico de negociações após o logout; isso não é o mesmo que uma autorização na blockchain.
Como desconectar uma carteira de uma dApp com segurança
Use a interface atual da sua carteira em vez de confiar em caminhos de menu antigos. No procedimento documentado pela MetaMask, por exemplo, existe uma área de Permissões com as dApps conectadas e opções para desconectar conexões específicas ou todas elas. Outras carteiras podem chamar essa área de Sites conectados, Sessões ativas, Conexões com dApps, WalletConnect ou Permissões.
- Identifique a dApp e a origem. Confira o domínio completo; nomes e subdomínios semelhantes podem representar sites distintos.
- Abra o gerenciador de conexões ou permissões da carteira. Se possível, desconecte por dentro da carteira, em vez de depender apenas de um site suspeito.
- Confira quais contas e redes estão expostas. Veja se está removendo o acesso de uma conta ou encerrando a sessão inteira.
- Desconecte a dApp ou sessão indesejada. Verifique se ela deixou de aparecer como conectada na carteira.
- Saia da conta da dApp separadamente. Faça isso se o site também autenticou você por uma assinatura de carteira.
- Inspecione as aprovações on-chain. Essa é uma operação separada, descrita a seguir; a desconexão não prova que as aprovações foram removidas.
- Se suspeitar de comprometimento, identifique o tipo. Uma conexão indesejada exige medidas diferentes de uma permissão maliciosa, assinatura insegura ou frase-semente vazada.
Regra de segurança: uma conexão legítima não exige revelar a frase de recuperação. Se um site solicitar sua seed phrase, chave privada ou backup para “finalizar a desconexão”, interrompa a operação imediatamente.
Como identificar e revogar aprovações de tokens com segurança
Uma auditoria de autorizações exige atenção. Assinar cegamente todos os botões “Revoke” de um site desconhecido pode criar um segundo risco. Inspecione a transação e use endereços de contratos corretamente identificados.
Etapa 1: identifique o endereço do proprietário e as redes
Anote o endereço público da conta utilizada e identifique as redes nas quais ela interagiu com contratos. Exemplos de redes EVM são Ethereum Mainnet, Base, Arbitrum One, Optimism, Polygon PoS e BNB Smart Chain. O mesmo endereço hexadecimal pode aparecer em várias redes, mas cada blockchain mantém seus próprios contratos e permissões.
Se você conectou mais de uma conta, repita a verificação para cada endereço possivelmente exposto. Se usou carteiras diferentes, não presuma que suas sessões ou permissões são compartilhadas.
Etapa 2: abra um verificador de aprovações confiável
Use o verificador recomendado pelo explorador da rede ou uma interface reconhecida de gerenciamento de permissões. O guia oficial da MetaMask sobre revogação de aprovações aborda verificadores e ferramentas de gerenciamento. O Revoke.cash é outra opção bastante conhecida.
Antes de conectar a carteira a uma ferramenta de revogação, confira o URL em uma fonte oficial ou favorito confiável. Dependendo da ferramenta, talvez seja possível inspecionar um endereço público apenas para leitura, sem abrir uma nova sessão de carteira. Nunca forneça chaves privadas ou frases de recuperação.
Etapa 3: identifique a autorização, não apenas a marca exibida
Para cada permissão encontrada, verifique rede, proprietário, contrato do token ou coleção, spender ou operador autorizado, valor permitido e, quando possível, histórico de transações. Procure autorizações ilimitadas, endereços desconhecidos, protocolos que você não utiliza mais, aprovações muito amplas para NFTs e exposição em várias redes.
O nome ou logotipo do spender é apenas um rótulo da interface. O endereço on-chain e o comportamento do contrato determinam a autoridade real. Um spender malicioso pode imitar um serviço conhecido; por isso, não confie apenas na identificação fornecida por um painel de terceiros.
Etapa 4: revogue ou reduza a permissão específica
Selecione a autorização que deseja remover. Para um ERC-20 padrão, normalmente significa definir o limite como zero; para setApprovalForAll em ERC-721/1155, definir a aprovação como false. Inspecione cuidadosamente a transação na carteira, inclusive a rede, o contrato de destino, a função solicitada, o custo de gas e o estado de permissão pretendido.
Não transfira ativos, não aprove um spender desconhecido e não assine permits sem relação com a operação como parte de uma suposta “revogação”. Uma revogação genuína deve produzir uma mudança compreensível no estado do contrato relevante.
Etapa 5: aguarde a confirmação e verifique novamente
Uma transação enviada ainda pode não ter sido incluída em um bloco. Confira o status em um explorador confiável e atualize o estado da permissão ou do operador depois da confirmação. Se a transação falhar, for substituída ou continuar pendente, não considere a autorização revogada.
Se a carteira não possui gerenciamento nativo de aprovações, use uma ferramenta externa compatível e confiável em vez de presumir que o aplicativo oferece uma função inexistente. Normalmente é necessário um pequeno saldo para pagar gas na rede correta.
Etapa 6: revise separadamente permits e outras autorizações
Um painel sem permissões ERC-20 não é prova completa de segurança. Considere se você assinou EIP-2612, Permit2, uma ordem de NFT, autorização de abstração de conta ou outra mensagem específica de protocolo. Algumas assinaturas off-chain não aparecem nas varreduras públicas de aprovações antes de serem usadas. Aplique o método de cancelamento aceito pelo protocolo real.
Quais redes verificar: Ethereum, Base, Arbitrum ou BNB Chain?
Cada rede EVM mantém um estado independente. Por exemplo, um endereço pode aprovar um spender no Ethereum Mainnet sem ter autorização equivalente na Base; também pode ter aprovações completamente diferentes em Base ou Arbitrum. Os contratos de token e os spenders são próprios de cada rede, mesmo quando a carteira mostra o mesmo símbolo de token.
| Rede | O que verificar | Erro comum |
|---|---|---|
| Ethereum Mainnet | Permissões ERC-20, NFTs e poderes derivados de assinaturas | Confundir desconexão do site com revogação on-chain |
| Base | Contratos spender e tokens específicos da Base | Verificar somente Ethereum Mainnet |
| Arbitrum One | Aprovações de tokens e roteadores em Arbitrum | Supor que uma ponte entre redes removeu permissões |
| Optimism | Limites de gasto locais e permissões de operadores | Esquecer uma segunda conta conectada |
| Polygon PoS | Estado de tokens, NFTs e contratos da rede | Confundir ativos transferidos por ponte ou com nomes semelhantes |
| BNB Smart Chain | Permissões de tokens no estilo BEP-20 e operadores | Supor que endereços 0x iguais compartilham autorizações |
Tokens de mesmo símbolo podem ter contratos ou implementações diferentes em duas redes. Confira a blockchain e o contrato reais em vez de confiar no ticker. Se usou outro ecossistema, como Solana, consulte seu modelo específico de autorizações e contas: instruções para revogar ERC-20 não se aplicam automaticamente.
Quanto custa revogar aprovações?
Ler o estado público de um contrato geralmente não custa gas; alterá-lo normalmente custa. Uma revogação padrão é uma transação na rede e costuma exigir uma taxa paga no ativo nativo utilizado como gas. O preço varia conforme a demanda, complexidade da execução, tipo de transação e regras da blockchain.
Como exemplo meramente ilustrativo, uma revogação hipotética que utilize 45.000 unidades de gas a um preço efetivo de 0,5 gwei custaria 22.500 gwei, ou 0,0000225 ETH em uma rede que utiliza ETH para gas. Trata-se de uma conta matemática, não de uma estimativa da taxa atual; não inclui outros componentes específicos de redes ou protocolos que possam existir. Outro preço por gas ou consumo efetivo produziria um total diferente.
| Operação | Normalmente exige transação on-chain? | Geralmente exige gas? | Reverte transferências anteriores? |
|---|---|---|---|
| Desconectar sessão da dApp | Não | Não | Não |
| Sair da conta do site | Não | Não | Não |
| Consultar allowance em um explorador | Não | Não | Não |
| Revogar permissão ERC-20 | Sim | Sim | Não |
| Desativar aprovação de operador NFT | Sim | Sim | Não |
| Invalidar nonce on-chain | Depende do protocolo | Muitas vezes, sim | Não |
| Esperar um permit assinado vencer | Nenhuma transação nova | Não, mas pode haver risco até o vencimento | Não |
Vale a pena pagar caro por uma revogação?
Avalie o valor máximo dos ativos potencialmente expostos, a identidade do spender, a possibilidade de uso indevido, o tempo de validade restante e o custo de gas. Para ativos valiosos ou um spender suspeito, reduzir o risco pode valer mais do que a taxa da transação. Uma permissão antiga e inofensiva com exposição mínima pode levar a outra decisão. Não trate uma transação de segurança como um investimento com retorno financeiro exato.
Avaliação prática do risco: nem toda aprovação expõe o mesmo valor
Uma auditoria básica deve distinguir uma conexão esquecida de uma autorização real para movimentar tokens valiosos. Não existe pontuação universal segura que substitua a leitura de contratos, mas o quadro abaixo ajuda a priorizar verificações.
| Situação | Exposição principal | Prioridade | Primeira medida adequada |
|---|---|---|---|
| dApp desconhecida conectada, sem transações ou assinaturas conhecidas | Solicitações contínuas e divulgação da conta | Moderada | Desconectar, verificar atividade e sessões do site |
| dApp conhecida com autorização pequena e exata | Valor de token autorizado limitado | Depende do contexto | Revisar o spender e se a autorização ainda é necessária |
| Spender desconhecido com autorização ilimitada para tokens valiosos | Exposição potencialmente grande e contínua | Alta | Confirmar identidade e avaliar/revogar urgentemente |
| Aprovação de coleção NFT inteira para operador desconhecido | Poder amplo para transferir NFTs | Alta | Verificar e desativar o operador suspeito |
| Assinatura Permit2 suspeita, ainda não executada | Possível transferência ou aprovação on-chain futura | Alta e urgente | Investigar nonce/prazo e invalidação suportada |
| Frase-semente ou chave privada divulgada | Comprometimento total da chave de assinatura | Crítica | Mover ativos para nova carteira gerada com segurança |
| Transferência maliciosa já concluída | Ativos já movimentados | Crítica para os fundos restantes | Preservar provas, proteger o restante e denunciar |
Limitações: “Alta” representa aqui uma prioridade qualitativa, não uma avaliação em tempo real do valor de um token, contrato específico ou probabilidade de ataque. Alguns contratos aprovados são atualizáveis, alguns possuem rotas de transferência restritas e certas permissões personalizadas não são identificadas por exploradores genéricos.
Sete situações realistas: o que realmente protege você?
Cenário 1: você se conectou a uma DEX, mas não assinou mais nada
Se você apenas autorizou o compartilhamento de um endereço público, desconectar deve encerrar a conexão ou a permissão conforme a implementação da carteira. Verifique o histórico de transações e assinaturas mesmo assim se o site parecia suspeito, mas não presuma que existe uma autorização de gasto apenas porque você se conectou. Talvez não haja nenhuma permissão on-chain para revogar.
Cenário 2: você fez um swap e aprovou um limite alto de gastos
O swap pode já ter terminado, mas a permissão do roteador sobre o token pode permanecer ativa. Verifique o token, o endereço do spender e a rede. Se não pretende mais usar o protocolo e a exposição é relevante, revogue ou reduza o limite restante. Apenas desconectar o site não basta.
Cenário 3: você anunciou um NFT e depois desconectou o marketplace
A página do marketplace pode mostrar “Carteira desconectada”, mas ainda pode existir uma aprovação do operador para toda a coleção. Verifique tanto a permissão de operador quanto as ordens de mercado assinadas, conforme as regras da plataforma. Cancelar um anúncio e revogar um operador são ações diferentes; certas ordens têm cancelamento on-chain ou data de expiração.
Cenário 4: você assinou uma mensagem que parecia um login comum
Descubra se ela realmente era autenticação SIWE ou dados estruturados com campos como spender, valor, token, nonce ou deadline. Um permit de token válido pode ser usado posteriormente mesmo sem transação pendente visível na carteira. Desconecte, confira os detalhes da mensagem se os tiver salvo, consulte a documentação do protocolo e invalide a assinatura quando possível.
Cenário 5: você fechou a aba que utilizava WalletConnect
A sessão pode continuar ativa dentro da carteira. Abra a área de sessões ativas e desconecte explicitamente a dApp. Depois, verifique as aprovações on-chain anteriores separadamente: fechar a aba não equivale a encerrar a sessão nem a revogar limites de gasto.
Cenário 6: você revogou uma aprovação, mas a transação ainda está pendente
Até que a alteração seja incluída e suficientemente confirmada na blockchain, a permissão anterior ainda pode funcionar. Transações concorrentes podem ser executadas antes da revogação, e transferências já confirmadas são definitivas. Monitore o status, não confie apenas no indicador “Pendente” e procure orientações confiáveis específicas do incidente se houver fundos em risco imediato.
Cenário 7: você digitou sua frase de recuperação em um “verificador de segurança”
Considere as chaves privadas correspondentes comprometidas. Não dependa de Desconectar ou Revogar como solução completa. Crie uma carteira nova em um ambiente confiável, proteja seu backup, priorize a transferência dos ativos restantes quando viável e reveja permissões e contas associadas. Nunca digite a mesma frase comprometida em outra ferramenta que prometa desfazer o vazamento.
O que fazer imediatamente após se conectar a uma dApp suspeita
Não existe uma única resposta para todos os erros. Classifique o incidente pelo maior nível de autoridade que você pode ter concedido.
- Se você apenas se conectou: desconecte pela carteira, verifique a sessão do site, examine a atividade e procure autorizações desconhecidas. Uma conexão simples não prova que os fundos podem ser retirados.
- Se você aprovou gastos de tokens ou NFTs: identifique proprietário, token, spender/operador, rede e alcance exatos. Use um verificador conhecido para revogar ou reduzir autorizações suspeitas e confirme o estado final na blockchain.
- Se você assinou dados estruturados ou um permit: preserve os detalhes da mensagem, se disponíveis. Investigue se ela ainda pode ser executada, a rede, o prazo e o nonce. Use o procedimento de cancelamento ou invalidação recomendado pelo protocolo.
- Se você já assinou uma transação desconhecida: confira o TXID e seu status. Uma transação pendente ainda pode ser executada depois que a dApp for desconectada.
- Se a chave privada ou frase de recuperação vazou: considere expostas todas as chaves derivadas daquele backup. Quando viável, transfira os ativos para novas chaves geradas de forma segura, sem inserir segredos em sites ou suporte falso.
- Se ativos foram roubados: guarde TXIDs, endereços, horários e URLs e faça relatos aos serviços e às autoridades relevantes. A recuperação não é garantida, e transferências confirmadas geralmente não podem ser revertidas.
Consulte as orientações oficiais da Ethereum.org para golpes. Criminosos frequentemente se passam por “suporte de segurança” e oferecem recuperação paga ou links de resgate em um clique; essas ofertas podem ampliar o prejuízo.
Desconectar uma dApp pode recuperar criptomoedas roubadas?
Não. Desconectar é uma medida preventiva de gerenciamento de acesso. Não reverte uma transferência validamente incluída em bloco. Revogar uma permissão pode proteger tokens restantes contra novas transferências pelo mesmo spender depois que a revogação entrar em vigor, mas não desfaz um roubo já concluído.
Mesmo uma ferramenta legítima de revogação não é um serviço de recuperação. Se notar uma saída desconhecida, consulte a transação real em um explorador, identifique a conta que a iniciou e, quando possível, as chamadas aos contratos; preserve as evidências. Não presuma que toda transferência inexplicável decorre de uma exploração de allowance: chaves roubadas, assinaturas maliciosas, contas comprometidas, operadores NFT e delegações de contas inteligentes podem causar movimentos diferentes na blockchain.
Com que frequência verificar as aprovações da carteira?
Não existe regra de blockchain que obrigue auditorias semanais ou mensais. Uma prática baseada em risco é verificar permissões após interagir com dApps desconhecidas, depois de incidentes relevantes, antes de abandonar um protocolo por muito tempo e quando a carteira guarda tokens valiosos sujeitos a autorizações amplas. Algumas pessoas também preferem revisões periódicas; a frequência deve acompanhar o uso e o valor dos ativos expostos.
Se uma dApp exige aprovações frequentes, considere um limite menor ou uma expiração específica do protocolo para reduzir exposição sem criar atrito excessivo. Revogue autorizações obsoletas, mas lembre-se de que, ao voltar a usar o protocolo, talvez seja necessário concedê-las novamente.
Mitos comuns sobre desconectar carteiras de criptomoedas
| Mito | Realidade |
|---|---|
| “Desconectar faz a dApp esquecer meu endereço.” | Pode interromper o compartilhamento atual; o endereço e o histórico público da blockchain continuam disponíveis. |
| “Desconectei, então um roteador não pode mais mover meus tokens.” | Uma autorização on-chain pode permanecer ativa até ser alterada ou consumida. |
| “Fechar a aba me desconecta de tudo.” | Sessões WalletConnect e logins em sites podem continuar válidos. |
| “Uma assinatura sem gas não coloca fundos em risco.” | Certos permits e ordens assinadas conferem poderes executáveis posteriormente. |
| “Revoguei permissões no Ethereum, então Base e Arbitrum estão seguras.” | As aprovações de cada rede precisam ser verificadas separadamente. |
| “Uma hardware wallet impede ataques por aprovação.” | O dispositivo protege chaves, mas a lógica de contratos já autorizados pode movimentar ativos dentro da permissão. |
| “Revogar devolve os tokens já roubados.” | Em geral, muda autorizações futuras; transferências confirmadas permanecem. |
| “Todo verificador de aprovações encontra toda ameaça assinada.” | Assinaturas off-chain não utilizadas e permissões especiais podem não aparecer. |
| “Uma aprovação estranha sempre indica invasão.” | Aplicativos legítimos também usam spenders e operadores; identidade, escopo e comportamento do contrato importam. |
Uso responsável da Terenval Wallet em interações com dApps
A Terenval Wallet é apresentada aqui como uma opção de carteira de autocustódia voltada ao Android para quem deseja assumir diretamente a responsabilidade pelos ativos e transferências. A habilidade mais importante e transferível é entender quais assinaturas e permissões de gastos um aplicativo solicita. A escolha da carteira não altera o significado das autorizações ERC-20 nem das aprovações de operadores NFT nas redes EVM.
Limites das afirmações sobre recursos: este guia não afirma que a versão atual da Terenval Wallet oferece WalletConnect, navegador integrado de dApps, revogação de aprovações ERC-20, cancelamento de Permit2, decodificação avançada de assinaturas ou gerenciamento de operadores NFT. Antes de utilizar fluxos com dApps, confirme as redes, tipos de assinatura e recursos de segurança no aplicativo instalado ou na documentação oficial. Se a função necessária não estiver disponível, prefira uma carteira compatível reconhecida ou um explorador somente para leitura, em vez de improvisar com chaves privadas.
Para começar com a autocustódia, abra o aplicativo oficial da Terenval Wallet, confira o domínio e siga as instruções de configuração suportadas. Guarde os dados de recuperação offline e não os cole em ferramentas de permissões. Para aprofundar o tema, leia O que significa “Sign Message” em uma carteira de criptomoedas e isso é seguro?.
Checklist de segurança para desconexão e aprovações
Antes de considerar totalmente revisada uma relação anterior com uma dApp, confira:
- [ ] Sei a origem exata do site e a conta da carteira envolvida.
- [ ] Desconectei a sessão indesejada no próprio gerenciador de conexões da carteira.
- [ ] Também saí da conta no site, quando necessário.
- [ ] Sei se assinei transações, aprovações de tokens, permissões de NFTs ou mensagens de dados estruturados.
- [ ] Verifiquei as redes EVM corretas, não apenas Ethereum Mainnet.
- [ ] Confirmei contratos de tokens e endereços de spenders/operadores, não somente seus nomes.
- [ ] Revoguei ou reduzi permissões on-chain arriscadas e desnecessárias e confirmei o estado final.
- [ ] Analisei possível exposição por EIP-2612, Permit2, ordens de NFTs ou assinaturas personalizadas.
- [ ] Entendo que transferências on-chain anteriores e endereços divulgados não são apagados.
- [ ] Se houve exposição de uma chave ou frase de recuperação, tenho um plano com carteira nova e não comprometida, em vez de apenas desconectar o site antigo.
- [ ] Não digitei minha frase de recuperação em dApp, explorador, verificador de aprovações ou chat de suporte.
Modelo analítico: quanto um limite de gasto ativo pode expor em tokens?
O valor nominal de uma permissão ERC-20 não equivale a uma perda imediata garantida. O montante transferível por uma autorização comum está limitado, no mínimo, ao limite restante, ao saldo atual do proprietário e às regras de execução do token e contrato. Se houver um caminho para que o spender exerça sua autoridade e o token se comportar de modo convencional, um limite superior simplificado para transferência imediata será:
Quantidade imediatamente transferível ≤ mínimo(saldo atual do token, limite restante autorizado ao spender).
Esse limite é propositalmente restrito: ele não considera restrições específicas de protocolos, limites de transferência, ordem das transações ou direitos que vão além de uma permissão ERC-20 comum. Também não indica a probabilidade de o spender utilizar indevidamente a autorização. Novos depósitos de tokens podem elevar a exposição se a permissão continuar disponível.
Três exemplos hipotéticos de permissões
| Saldo do token na carteira | Permissão restante | Limite superior imediato simplificado | Consequência futura importante |
|---|---|---|---|
| 100 tokens | 25 tokens | 25 tokens | A permissão acaba após ser totalmente consumida, salvo nova aprovação |
| 100 tokens | 1.000 tokens | 100 tokens | Tokens recebidos depois também podem ficar expostos até consumir a permissão |
| 0 tokens | Praticamente ilimitada | 0 tokens neste momento | Depósitos futuros podem correr risco enquanto a autorização permanecer |
Exemplo: alguém se desconecta de um contrato que tem autorização para 1.000 tokens. O saldo atual dessa pessoa é 100 tokens. Em um modelo ERC-20 simples, a permissão poderia permitir a transferência imediata de, no máximo, esses 100 tokens. Se outros 500 tokens chegarem e a autorização original não tiver sido utilizada, a exposição potencial pode aumentar. O fato de a carteira estar desconectada não altera matematicamente o saldo nem o limite de gastos.
Para uma autorização NFT setApprovalForAll, esse cálculo não se aplica. O poder pode abranger toda a coleção, em vez de uma quantidade fungível. No Permit2 e em contas personalizadas, podem importar outras camadas de permissões, quantidade assinada, prazo, nonce e a existência de um caminho válido de execução. A pergunta útil não é “Eu me desconectei?”, mas “O que este spender ou signatário verificado ainda pode fazer agora?”
Perguntas frequentes (FAQ)
O que acontece com minhas criptomoedas quando desconecto a carteira de uma dApp?
Seus ativos continuam registrados nos mesmos endereços da blockchain; desconectar não transfere, exclui, congela nem devolve criptomoedas. A alteração normalmente afeta a conexão da carteira com o site e sua permissão para solicitar informações da conta ou novas assinaturas. Qualquer autoridade previamente concedida por contratos inteligentes ou assinaturas precisa ser avaliada separadamente.
Desconectar a carteira revoga aprovações de tokens?
Não. Desconectar uma dApp normalmente não altera limites ERC-20 armazenados nos contratos dos tokens. Use um procedimento confiável de gerenciamento de permissões para reduzir ou revogar um par específico token/spender e confirme o resultado na blockchain correspondente. A MetaMask diferencia expressamente esses procedimentos em sua documentação oficial.
Desconectar de uma dApp equivale a revogar o acesso de contratos inteligentes?
Em geral, não. “Acesso de contrato inteligente” é uma expressão imprecisa: pode significar permissão ERC-20, operador NFT, permit assinado, delegação de conta ou mesmo a conexão do site. Identifique qual autorização realmente existe antes de escolher a medida. O botão Desconectar da carteira normalmente atua apenas na camada de conexão.
Uma dApp ainda pode retirar meus tokens depois que eu me desconectar?
Possivelmente sim, se um spender ainda tiver autoridade válida para movimentar os tokens, como uma permissão ERC-20 utilizável ou uma aprovação de operador NFT. Uma pessoa maliciosa não consegue necessariamente explorar toda permissão apenas porque ela existe; o código e as regras de acesso do spender verdadeiro importam. Mesmo assim, uma autorização perigosa remanescente representa risco após a desconexão.
Uma dApp pode ver meu saldo depois que eu desconectar a carteira?
Se o site já conhece seu endereço público, ele e qualquer outra pessoa podem consultar saldos e transferências históricas em blockchains públicas. A desconexão pode impedir novas consultas à conta selecionada pelo provedor da carteira, mas não torna privados os dados públicos nem apaga identificadores anteriormente registrados.
Desconectar remove o histórico de transações?
Não. O histórico de transações de blockchains públicas comuns é persistente e acessível. A carteira ou a dApp pode ocultar uma lista de atividades personalizada após a desconexão, mas isso muda apenas a apresentação, não apaga registros on-chain.
Uma dApp conhece minha frase-semente quando eu me conecto?
Uma conexão normal não revela a frase de recuperação nem a chave privada. A carteira intermedeia endereços, assinaturas e solicitações de transação. Um site que pede para digitar, carregar ou colar sua frase-semente como condição para conectar, desconectar, verificar permissões ou receber recompensas não é seguro.
Preciso pagar gas para desconectar minha carteira de criptomoedas?
Normalmente, não. Encerrar uma conexão ou sessão costuma ser uma operação off-chain. Gas geralmente é necessário ao enviar uma transação separada para revogar ou alterar permissões de contratos. Se o botão Desconectar solicitar inesperadamente uma transferência de tokens ou assinatura de aprovação, aja com cautela.
Preciso pagar gas para revogar uma aprovação ERC-20?
Em contratos de tokens EVM convencionais, sim: alterar um limite de gasto ativo exige uma transação que consome recursos da rede. O custo exato depende da blockchain e da chamada executada. Consultar o limite em um explorador normalmente não exige pagamento de gas.
Como revogar uma aprovação de token depois de desconectar?
Identifique a rede e o endereço público do proprietário, abra um verificador de aprovações confiável para aquela blockchain, localize o contrato do token e o spender, escolha a redução ou revogação pretendida, examine a transação na carteira e confirme-a. Depois da inclusão em bloco, confira o estado real da permissão. Evite URLs enviados por supostos contatos de “suporte de segurança” desconhecidos.
Revogar uma autorização retira meus tokens de um protocolo DeFi?
Normalmente, não por si só. Revogar um limite de gasto costuma alterar a possibilidade de um spender fazer transferências futuras do seu endereço com aquela permissão. Não desfaz automaticamente um depósito, quita empréstimo, retira ativos em staking, resgata tokens de pool ou encerra uma posição. Consulte separadamente o procedimento de saque e gerenciamento de posições de cada protocolo.
Posso revogar a permissão de uma dApp sem afetar outras dApps?
Em geral, sim, quando a autorização é específica para um spender/operador e token ou coleção. Entretanto, sistemas de aprovação compartilhados, roteadores, proxies e Permit2 podem servir a vários aplicativos. Verifique o contrato e as relações envolvidas antes de presumir que uma dApp de nome conhecido corresponde a um único spender on-chain.
Limpar histórico ou cache do navegador revoga aprovações?
Não. Histórico, cache, cookies e armazenamento local não controlam os limites de gasto já registrados na blockchain. Apagar cookies pode afetar sessões de login; limpar dados do site pode redefinir indicadores locais de conexão. As permissões de token, porém, exigem medidas on-chain ou específicas do protocolo.
Se eu desconectar uma sessão WalletConnect, ela termina completamente?
Uma desconexão de sessão processada corretamente remove seu canal de comunicação conforme a implementação WalletConnect da carteira. Confirme que ela desapareceu da lista de sessões ativas. Isso ainda não revoga limites ERC-20 nem cancela permits previamente assinados. Também pode continuar existindo uma sessão de login independente no site.
O WalletConnect pode permanecer conectado depois que eu fecho a aba?
Sim. Sessões WalletConnect podem sobreviver ao fechamento da aba do navegador. Use o gerenciador de sessões da carteira para conferir e encerrar conexões desnecessárias. Fechar a aba, minimizar o aplicativo ou mudar de rede não substitui de forma confiável uma desconexão explícita.
Desconectar cancela uma autorização NFT para todos os tokens?
Não. Uma aprovação de operador para toda a coleção normalmente permanece até que o estado de permissão do contrato NFT seja alterado. Em aprovações padrão ERC-721 ou ERC-1155, verifique setApprovalForAll e, quando apropriado, envie uma revogação com false. Confira separadamente as ordens de marketplace ainda assinadas.
O que significa setApprovalForAll?
Nos contratos NFT compatíveis, a função autoriza um operador a gerenciar os NFTs do proprietário abrangidos pelo contrato do token. O alcance pode ser muito maior que a aprovação de um único NFT. O endereço exato do operador, o contrato da coleção e a rede importam; não equivale a simplesmente compartilhar seu endereço com um marketplace.
Uma aprovação ilimitada de tokens é sempre golpe?
Não. Algumas dApps legítimas solicitam limites altos ou ilimitados para facilitar transações frequentes. A contrapartida de segurança é que um valor maior pode permanecer autorizado por mais tempo do que o necessário. Analise a identidade e o comportamento do contrato spender, a necessidade do serviço, direitos de atualização e a exposição dos ativos, em vez de decidir apenas pela palavra “ilimitado”.
É possível estabelecer um limite menor para gastos de tokens?
Muitas vezes, sim, se a carteira e o token/protocolo permitirem. Autorizações ERC-20 representam valores, não apenas opções de sim ou não, e algumas carteiras permitem personalizar o limite. Outros sistemas usam valores assinados e datas de expiração. Confira o montante autorizado final na blockchain e não presuma que todas as carteiras ou tokens oferecem os mesmos controles.
Uma mensagem assinada continua válida após a desconexão?
Pode continuar. A validade depende do domínio de assinatura, nonce, vencimento e regras de verificação do aplicativo ou contrato, não da conexão atual com o site. Uma mensagem comum de login e um permit financeiro têm consequências distintas; confira o conteúdo e o método de assinatura antes de avaliar a exposição.
É possível cancelar um permit EIP-2612 assinado?
Às vezes, por meio de um mecanismo específico do token que altere o nonce ou aguardando seu prazo terminar, desde que ele não tenha sido executado. Não existe reversão universal para todas as implementações. Um allowance visível igual a zero não prova que um permit antigo ainda não utilizado foi invalidado. Investigue as regras do token e ferramentas confiáveis.
Qual é a diferença entre Permit2 e uma aprovação ERC-20 comum?
Uma aprovação ERC-20 comum autoriza diretamente um spender no contrato do token. O Permit2 geralmente começa com uma aprovação do token ao contrato Permit2 e depois gerencia limites específicos para spenders ou autorizações assinadas de transferência. Essas camadas têm limites, nonces e prazos próprios; uma única linha em um painel pode não revelar todas as permissões.
Uma assinatura Permit2 sempre permite transferências repetidas?
Não. A Uniswap documenta módulos separados: SignatureTransfer permite autorizações de uso único controladas por nonce, enquanto AllowanceTransfer permite limites persistentes com expiração. O risco depende da operação assinada e do estado do contrato. Encerrar a sessão da interface não invalida automaticamente nenhum dos dois modos.
Qual é a diferença entre Sign-In with Ethereum e um permit de token?
SIWE (ERC-4361) serve para autenticar a propriedade de uma conta perante um serviço por mensagem de login estruturada. Um permit de token autoriza gastos conforme as regras de um contrato de token ou de aprovação. Ambos envolvem assinaturas, mas seu alcance econômico é diferente. Quando aplicável, leia os campos de domínio, contrato, spender, valor, rede e prazo, e rejeite solicitações inesperadas.
E se a transação de revogação estiver pendente enquanto um invasor possui aprovação?
Considere a permissão antiga potencialmente ativa até a alteração on-chain ser concluída com sucesso. A ordem de inclusão das transações não está sob seu controle absoluto, e transferências já executadas não podem ser desfeitas. Monitore a blockchain e o status da transação correta. Em casos de valores relevantes, priorize procedimentos comprovados de resposta a incidentes em vez de aumentar gas cegamente ou assinar supostas transações de “recuperação”.
Se minha frase de recuperação foi roubada, basta revogar todas as permissões?
Não. Quem possui a frase-semente ou chave privada pode conseguir gerar novas assinaturas e transações válidas. Revogar permissões individuais não invalida esse poder de assinatura. A prioridade é proteger ativos restantes com chaves novas não comprometidas, considerando taxas, riscos operacionais e a possibilidade de um invasor estar monitorando a conta antiga.
Revogar permissões pode devolver criptomoedas já roubadas?
Não. Revogar é, em geral, uma medida preventiva, não de recuperação. Uma transferência não autorizada já confirmada normalmente não pode ser revertida por desconexão ou por zerar um allowance. Preserve evidências e denuncie o incidente; desconfie de promessas de recuperação garantida mediante pagamento.
Posso desconectar de dApps em Ethereum, Base e Arbitrum ao mesmo tempo?
Algumas carteiras permitem desconectar o site inteiro ou uma sessão WalletConnect de várias redes, encerrando vários canais de comunicação juntos. Isso não unifica as autorizações das blockchains. As aprovações de tokens e NFTs em Ethereum, Base e Arbitrum continuam exigindo verificações separadas nas respectivas redes.
Posso usar o mesmo endereço de carteira em várias redes EVM?
Frequentemente, sim, em uma conta EOA convencional, que pode gerar o mesmo endereço 0x em diferentes redes compatíveis. Mas tokens e limites de gasto são armazenados em contratos distintos em cada blockchain. O endereço compartilhado não significa que desconectar ou revogar um contrato em uma rede altere as permissões em outra.
Desconectar de uma dApp suspeita é suficiente se eu só me conectei uma vez?
Se você realmente concedeu apenas acesso básico ao endereço da conta e nunca assinou uma transação ou permit relevante, desconectar pode ser a principal medida relacionada à carteira. Ainda assim, revise a atividade e qualquer sessão de login do site se a dApp era claramente maliciosa, pois é possível esquecer uma confirmação anterior ou outra conta conectada.
Uma hardware wallet protege contra aprovações maliciosas?
Uma carteira física pode ajudar a prevenir o roubo da chave privada e exigir revisão das solicitações de assinatura. Contudo, se você autorizar intencionalmente um spender inseguro ou assinar um permit perigoso, essa autorização pode continuar válida na blockchain ou criptograficamente. Hardware wallets reduzem certos riscos; não substituem a compreensão dos detalhes da transação.
Posso gerenciar permissões de dApps dentro da Terenval Wallet?
Não presuma que todas as versões da Terenval Wallet incluem gerenciador integrado de permissões, tela de sessões WalletConnect ou ferramenta de revogação de aprovações. Confira a versão instalada e as funções documentadas. As orientações gerais deste artigo se aplicam a carteiras compatíveis que oferecem esses recursos; quando necessário, permissões públicas on-chain também podem ser examinadas com exploradores externos confiáveis.
Glossário: principais termos
- dApp (aplicativo descentralizado): aplicativo cujas operações podem interagir com contratos inteligentes por meio de uma interface controlada por carteira.
- Conexão da carteira: permissão ou sessão que permite a uma dApp solicitar informações da conta, assinaturas ou propostas de transação à carteira.
- Desconectar (Disconnect): remover ou encerrar uma conexão ativa entre carteira e aplicativo, ou a permissão para compartilhar dados da conta.
- Permissão ERC-20 (allowance): valor máximo registrado por um contrato de token que um spender designado pode transferir em nome do proprietário, sujeito às regras do contrato.
- Spender: endereço autorizado pelo proprietário a executar funções de gastos de token conforme um contrato específico.
approve: função ERC-20 típica para definir o limite de gasto, inclusive revogação com valor zero.transferFrom: função de token que permite a um spender autorizado transferir tokens respeitando limite existente e saldo.- Operador NFT: endereço autorizado pelo proprietário conforme permissões do contrato de NFT, como
setApprovalForAll. setApprovalForAll: função de aprovação de NFTs que determina se um operador pode gerenciar os tokens aplicáveis pertencentes ao proprietário.- Sessão WalletConnect: autorização persistente de comunicação entre carteira e dApp, com contas, redes e métodos definidos conforme a implementação.
- Sign-In with Ethereum (SIWE): padrão de autenticação por mensagem estruturada definido na ERC-4361.
- Permit: autorização assinada que pode conceder direitos de gasto de tokens conforme nonce, prazo e outras regras do contrato verificador.
- EIP-2612: padrão que define atualizações assinadas de limites de gasto ERC-20 usando
permit. - Permit2: sistema de permissões de tokens desenvolvido pela Uniswap, com limites persistentes e transferências autorizadas por assinatura de uso único.
- Nonce: valor utilizado por protocolos para acompanhar ou invalidar autorizações assinadas e impedir reutilizações não autorizadas conforme regras definidas.
- Revogação on-chain: transação confirmada que modifica o estado de permissões de um contrato inteligente.
- Assinatura off-chain: dado assinado que pode ficar armazenado fora da blockchain e ser apresentado posteriormente a um verificador ou contrato.
- Gas: custo de execução na rede, geralmente devido ao modificar o estado de contratos inteligentes em redes EVM.
- Endereço de carteira: identificador público de destino, normalmente consultável por meio de um explorador de blockchain.
- Carteira não custodial: modelo de carteira em que o usuário mantém a responsabilidade pelo controle das chaves de assinatura e pelas informações de recuperação.
Artigos relacionados da Terenval
- O que significa “Sign Message” em uma carteira de criptomoedas e isso é seguro?
- O que é uma carteira de criptomoedas e o que ela armazena?
- O que é um caminho de derivação de carteira e por que ele importa na recuperação?
- O que é uma lista de endereços autorizados para saques em exchanges de criptomoedas?
- Como recuperar criptomoedas enviadas pela rede errada
Para mais explicações sobre segurança de carteiras, explore a Terenval Answers. Para saber mais sobre autocustódia e a disponibilidade atual, acesse o aplicativo oficial da Terenval Wallet.
Fontes primárias e oficiais
- MetaMask — Como desconectar uma carteira de uma dApp
- MetaMask — Como gerenciar permissões de dApps
- MetaMask — Como revogar autorizações de contratos inteligentes
- MetaMask — Gerenciamento de limites de gastos
- EIP-1193 — API de provedor Ethereum
- EIP-2255 — Sistema de permissões de carteiras
- ERC-20 — Padrão de tokens
- ERC-721 — Padrão NFT
- ERC-1155 — Padrão de múltiplos tokens
- ERC-2612 — Extensão Permit para autorizações assinadas de tokens
- ERC-4361 — Sign-In with Ethereum
- Desenvolvedores Uniswap — Visão geral do Permit2
- WalletConnect — Documentação de desconexão de sessões
- Revoke.cash — Perguntas frequentes
- Revoke.cash — Cancelamento de assinaturas Permit
- Revoke.cash — Permissões Permit2
- Ethereum.org — Ajuda e denúncias de golpes
- Terenval Wallet — Aplicativo oficial
Nota editorial (27 de outubro de 2026): este guia distingue comportamentos definidos pelos protocolos, recursos específicos de interfaces de carteiras e análises ilustrativas de risco. Menus, redes, métodos de conexão e ferramentas de revogação podem mudar. Uma desconexão bem-sucedida não comprova uma revogação on-chain. Todos os saldos e cálculos hipotéticos de gas têm finalidade educativa e não representam medições de transações reais da Terenval. A menção ao produto não afirma que a Terenval Wallet atualmente disponibiliza recursos específicos de conexão com dApps, verificação de permissões, aprovações NFT, Permit2 ou WalletConnect. Este artigo não solicita frases de recuperação, chaves privadas nem assinaturas e não constitui aconselhamento jurídico, financeiro ou de segurança personalizado.