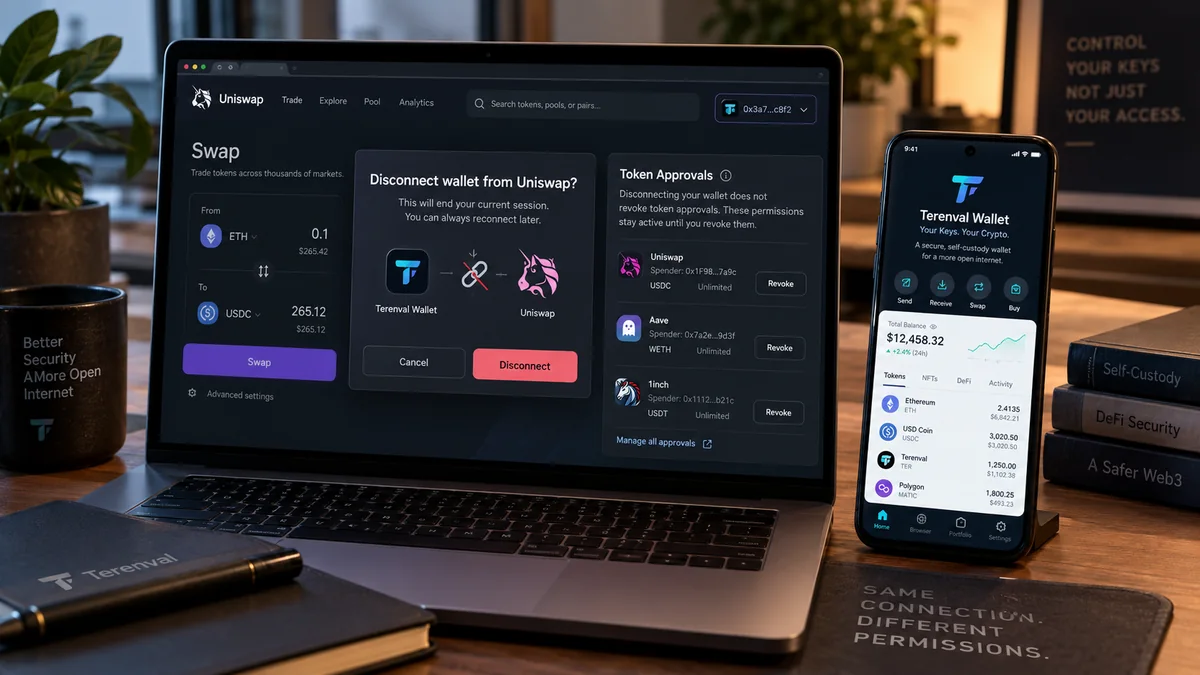
暗号資産ウォレットを分散型アプリケーション(dApp)から切断すると、通常はサイトとの有効な接続が終了するか、そのウォレットを通じたアカウントへのアクセス許可が削除されます。ただし、ブロックチェーンに記録済みのスマートコントラクト承認が自動的に取り消されるわけではありません。 以前に承認した支出者(spender)は、許可額の範囲内でERC-20トークンを移転できる場合があります。また、承認済みのNFTオペレーターはNFTコントラクト上の権限を保持する可能性があります。署名済みPermitも、nonce、有効期限、コントラクトの規則に従って引き続き利用できることがあります。
このガイドで最も重要なのは、「Disconnect(切断)」は通信経路を停止・制限し、「Revoke(取り消し)」は許可そのものを変更するという違いです。権限はウォレットソフトウェア内、オンチェーン、またはまだオンチェーンに送信されていない署名済みメッセージとして存在します。1つのボタンですべてを解除できるとは限りません。
要点: ウォレットをdAppから切断すると、通常は既存の接続を介したアカウントへのアクセス要求、署名要求、取引要求が停止します。トークンは元のブロックチェーンアドレスに残り、オンチェーンのAllowanceは変更・消費されるまで有効です。NFT承認も変更または別の条件で無効化されるまで残り、署名済みPermitの一部は後から提出される可能性があります。 不審なdAppを利用した場合は、切断したうえで関係する各ネットワークの承認を点検し、信頼できるツールで危険な権限を取り消し、発行したPermitを確認してください。署名鍵やリカバリーフレーズが漏えいした可能性があれば、新しいウォレットへの資産移動も検討します。
この違いはMetaMaskの接続解除ガイド、ERC-20トークン規格、UniswapのPermit2ドキュメントでも確認できます。本記事はEthereumおよびEVM互換のdAppに焦点を当てています。他のエコシステムでは認可方式が異なり、それぞれに適した安全対策が必要です。
重要なポイント
- 切断と承認取り消しは別です。 切断で変わるのはウォレットとdApp間のアクセスであり、スマートコントラクトに保存されたERC-20のAllowanceやNFTオペレーター権限ではありません。
- ウォレットアドレスは公開情報です。 切断するとウォレット経由のアドレス要求は止められても、過去に開示したアドレスやオンチェーンの履歴は消せません。
- 通常の接続でシードフレーズは公開されません。 dAppは一般にアカウントへのアクセスや取引を要求しますが、鍵の管理と署名判断はウォレット側に残ります。
- 承認は何か月、何年も残る可能性があります。 標準的なERC-20のAllowanceは、消費されるかコントラクト上の状態が変更されるまで残り得ます。
- NFTの権限は別管理です。 ERC-721/1155の
approveやsetApprovalForAllは、通常のトークン承認とは独立して確認する必要があります。 - 署名はブラウザーセッション終了後も有効な場合があります。 EIP-2612とPermit2には固有の有効性・取り消し規則があり、タブを閉じても署名は無効になりません。
- WalletConnectセッションは継続する場合があります。 dAppページを閉じるだけでなく、ウォレットのセッション管理画面で終了してください。
- 署名によるログインはWebサイト側のセッションを生成できます。 ウォレットの切断でCookieベースのログインが確実に終了するとは限りません。
- 承認取り消しには通常オンチェーンでの確定が必要です。 有効なERC-20承認の変更には、対象ネットワークでの取引とガス代が一般的に必要です。
- ネットワークごとの点検が必要です。 Ethereumの確認だけではBase、Arbitrum、Optimism、Polygon、BNB Smart Chain上のAllowanceを確認できません。
- リカバリーフレーズの漏えいは別次元の緊急事態です。 承認を取り消しても、盗まれた秘密鍵自体が安全になるわけではありません。
- Terenval Wallet利用者はインストール済みバージョンの機能を確認してください。 WalletConnect、dAppセッション、Allowanceスキャン、Permit2の取り消し、NFT承認管理の対応を、製品の確認なしに前提としてはいけません。
ウォレットをdAppに接続すると実際に何が起きる?
dAppには分散型取引所、NFTマーケットプレイス、レンディングサービス、ブリッジ、ブロックチェーンゲーム、ガバナンス画面などがあります。金融処理の一部がスマートコントラクトで実行されていても、Webサイト自体は通常のアプリケーション画面です。
**Connect Wallet(ウォレットを接続)**をクリックすると、dAppは一般に、組み込み型ウォレットプロバイダーや接続プロトコルを通じて1つ以上の公開アカウントアドレスを要求します。ウォレット側でアカウント選択やアクセス承認を求められることがあります。接続後のdAppは、許可の範囲内でポートフォリオ表示、取引リクエストの準備、署名要求、ネットワーク切り替えの提案などを行えます。
接続するだけでは、スマートコントラクトにERC-20トークンを引き出す権限が自動付与されるわけではありません。 通常の接続はapprove取引、NFTのsetApprovalForAll、署名済みPermitとは別です。ただし、危険な画面ではそれらを一括して承認させようとすることがあります。
接続したdAppにはどのような情報が見える?
ウォレットと権限設定によっては、選択された公開アドレス、利用中のチェーン、対応するRPC要求への応答などが取得されます。公開アドレスを知っていれば、サイトはブロックチェーン上の残高や過去の取引を独自に照会できます。また、ユーザーが入力した情報やサイトの分析ツール、Cookie、サーバーが収集した情報を知ることもあります。
切断してもプライバシー情報が消去されるわけではありません。 通常は特定の許可・セッション経由の今後のアクセスを止めるだけで、すでに取得したアドレスやデータを削除する義務をサービスに課すものではありません。公開チェーンの残高はアドレスを知る人に引き続き確認できます。
接続したdAppは署名なしで取引を送信できる?
通常の外部所有アカウント(EOA)では、新しい取引の署名や送信には一般にウォレットと署名鍵による承認が必要です。接続しているという理由だけで、悪意あるページが秘密鍵から有効な取引を作成することは通常できません。ただし、以前に承認されたコントラクトは、ユーザーの新たな取引署名なしで既存のオンチェーンAllowanceを使用できます。 すでに発行した転送可能なPermitもリスクになり得ます。
スマートアカウント、セッションキー、委任実行、アカウント抽象化のポリシー、自動化プロトコルには別の認可経路が存在する場合があります。すべてを通常のウォレット接続の仕組みに当てはめず、それぞれの権限を確認してください。
DisconnectとRevokeの違い:4つのセキュリティ層
アクセス権には少なくとも4種類があり、それぞれ別の管理方法が必要です。混同すると、利用者が停止したつもりの機能と、ブロックチェーン上で実際に許可されている操作の間に危険な差が生まれます。
| 層 | 典型例 | 存在する場所 | 通常、切断で変わること | 必要に応じた追加操作 |
|---|---|---|---|---|
| ウォレットとdAppの接続 | サイトがウォレットプロバイダー経由でアカウント情報を要求できる | ウォレット/ブラウザーまたは接続セッション | サイトの有効なアクセスを削除・制限する | ウォレットの接続管理画面から切断する |
| Webサイトのログインセッション | Sign-In with Ethereum後のセッションCookie | Webサイトとブラウザー | サイトのログイン状態に影響しない場合がある | サイトからログアウトしセッションを失効させる |
| オンチェーンの支出権限 | ERC-20 Allowance、NFTオペレーター承認 | 各チェーンのトークン/NFTコントラクト | 保存された承認には影響しない | 対象の承認をオンチェーンで取り消すか縮小する |
| オフチェーンの署名済み認可 | EIP-2612 Permit、Permit2署名 | 署名を受け取った相手が保有するデータと関連コントラクトの状態 | 署名そのものには影響しない | コントラクト固有のnonce無効化、キャンセル、有効期限切れを利用する |
判断の原則: どの層を止めたいのか確認してください。**「ウォレットに要求を送らないでほしい」なら接続を切ります。「このspenderにトークンを移動させたくない」ならAllowanceやオペレーター承認を取り消します。「サイトのログイン状態を終わらせたい」ならWebサイトのセッションを終了します。「すでに渡した署名を無効にしたい」**なら、その署名形式の無効化方法を調べます。
「切断成功」の通知を過信してはいけない理由
Disconnected、Wallet removed、Session endedといった成功表示は、通常、その画面の接続解除処理が成功したことを示すだけです。オンチェーンのAllowanceが取り消された証拠ではありません。トークン承認を取り消した場合は、該当する取引の成功を確認し、正しいチェーン上でAllowanceやオペレーターの最新状態を検証してください。
Disconnectを押すと実際にどうなる?
ウォレットやdAppは、そのWebサイトへのアカウント情報の公開を停止したり、アクセス許可を削除したり、セッションを閉じたり、接続中アカウントの表示を更新したりします。画面の実装はウォレットごとに異なり、ボタンの名称だけでは正確な動作は分かりません。
ブラウザーに組み込まれたウォレットでは、切断によってWebサイトのオリジンに付与されたアカウント共有許可が変更されることがあります。EIP-2255はウォレット権限の考え方を、EIP-1193はプロバイダーとの通信インターフェースを定義しています。これらはクライアント側のアクセス管理であり、トークンコントラクトの状態を自動変更する仕組みではありません。
技術上の注意: EIP-1193で定義されるdisconnectイベントは、プロバイダーが対応するすべてのチェーンとの接続を失った状態を指します。これはWebサイトのアカウント権限を取り消すための汎用的な標準コマンドではありません。 利用者向けの「サイトを切断」は、ウォレット独自の権限管理、別の接続ライブラリ、WalletConnectのセッション終了などを使って実現されます。
Disconnectにガス代はかかる?
通常はかかりません。セッション終了やWebサイトへのアカウント共有許可の削除はローカルまたはオフチェーンの操作なので、切断だけでブロックチェーンのガス代は不要です。ツールが取引への署名とブロードキャストを求めた場合は目的を確認してください。オンチェーンの取り消しを実行している可能性も、後片付けを装った悪意ある要求である可能性もあります。
切断しても起きないこと
ウォレットは削除されません。リカバリーフレーズも変わりません。公開アドレスが消えたり、チェーン上の観察者から隠れたりすることもありません。確定済みの取引は取り消されず、トークンのAllowanceやNFT承認も自動でゼロにはなりません。dAppのページを閉じても、保留中の取引がネットワークから消えるわけではありません。
切断後もdAppがトークンを動かせるのはなぜ?
EthereumのERC-20トークンにはAllowance(支出許可)の仕組みがあります。トークン保有者は、指定したspender(支出者)アドレスに対して、そのトークンを一定額まで移動する権限を付与できます。標準的な流れでは、保有者がトークンのapproveを呼び出して承認し、spenderが現在のAllowance、残高、コントラクトの動作に従ってtransferFromを呼び出します。
たとえば、ウォレットにあるERC-20トークンが2,000単位で、以前にスワップ用ルーターへ5,000単位までの支出を承認していたとします。取引所のWebサイトから切断しても、トークンコントラクト上のAllowanceは変わりません。承認済みspenderに移転を実行できる経路があれば、権限を取り消すか使い切るまで、後から受け取ったトークンも含め、残存Allowanceの範囲で移転できる可能性があります。
ERC-20のAllowanceがあるからといって、必ず資金を抜き取られるわけではなく、悪意あるWebサイトがspenderコントラクトを操作できるとも限りません。リスクは実際のspenderコントラクト、そのコード、更新・管理権限、トークン移転機能を呼び出せる主体によって異なります。 それでも不要な承認や無制限の承認は、許可された仕組みが悪用・侵害された場合の潜在的な被害を増やします。
操作別に変化する内容
| 操作 | dApp接続 | ERC-20 Allowance | すでに移転した資産 |
|---|---|---|---|
| サイトを切断する | 通常は解除される | 変化しない | 変化しない |
| ブラウザーのCookieを削除する | サイトのログインセッションがリセットされる場合がある | 変化しない | 変化しない |
| トークンのAllowanceを正常にゼロにする | 接続が残る場合がある | 対象トークン/spender間でゼロになる | 変化しない |
| Allowanceを小さい有限値にする | 接続が残る場合がある | 指定した額まで減る | 変化しない |
| 残りのトークンを侵害されていない新しいアカウントへ移す | 旧アドレスの接続が残る場合がある | 旧アカウントのAllowanceは残り得る | 移転した資産だけが旧アドレスを離れる |
重要: トークン承認は通常、所有者・spender・トークンコントラクト・チェーンの組み合わせに紐づきます。ウォレット内のあらゆるトークンやネットワークを一括操作する権限ではありません。ただし、複数の承認により広範なリスクが生じる場合や、Permit2のように権限が多層化する場合もあります。
ERC-20承認だけでネイティブETHを使える?
標準のERC-20 approveでは、通常のアカウントからネイティブETHを移動する権限は与えられません。ネイティブETHはERC-20トークンコントラクトの残高ではありません。一方、ラップドETH(WETH)はERC-20トークンなので承認の対象になります。スマートアカウント、委任、署名ベースの別の仕組みにはより広い権限があり得るため、トークンのAllowanceと一般的な署名権限は分けて考えてください。
ERC-20承認:限定額・無制限・繰り返し利用
トークンを扱う画面では、正確な支出額、高い上限、実質的な無制限額の承認を求められることがあります。「無制限承認」は通常、トークンが扱える最大整数に近いAllowanceを設定することです。spenderにシードフレーズを渡したり、別アドレスの資産を自動取得させたりする意味ではありませんが、将来予定している額を大きく超える移転をコントラクト上で認める可能性があります。
| 承認方式 | 主な利点 | 主なリスク | 点検の推奨事項 |
|---|---|---|---|
| 正確な金額 | 許可するトークン額を限定できる | 次回の利用時に再承認が必要になる場合がある | 利用頻度が低い場合は、可能なら優先する |
| 大きめの上限額 | 再承認の回数を減らせる | より多くの価値が潜在的に危険にさらされる | 残余Allowanceを定期的に見直す |
| 実質的に無制限の額 | 頻繁な利用に便利 | 新たに受け取ったトークンも含め長期間のリスクが残る | spenderの信頼性と必要性を評価して利用する |
| Allowanceゼロ | 通常、その許可に基づくspenderの移転を防ぐ | 過去の移転や別の権限は取り消せない | オンチェーンでゼロを確認する |
承認取引は、その後に行うスワップ、預け入れ、融資などの処理とは別です。月曜日にspenderを承認して一度だけ利用しても、大きな未使用Allowanceが残る可能性があります。使わなくなったプロトコルの許可は、適切なウォレットや承認管理画面からトークンコントラクト上で縮小・取り消すことが通常できます。
ERC-20のRevokeが成功した状態とは?
一般的なERC-20では、トークンのapprove(spender, 0)を呼び出してAllowanceをゼロにします。ウォレットやエクスプローラーでは**Revoke(取り消し)**と表示されることがあります。ネットワーク上で取引が確定し、実際のAllowanceが変更されたことを確認してください。非標準のトークンや、既存の非ゼロAllowanceを変更する前に一度ゼロへ戻す必要があるトークンでは、手順が複雑になることがあります。
イベントログは参考になりますが、最終的な判断には現在のコントラクト状態が重要です。 取引が「送信済み」または「保留中」と表示されても、Allowanceが確実にゼロになったわけではありません。ガス見積もりやカスタムトークンの警告、元の承認と似た関数名が表示される場合もあります。確定前に対象コントラクトと金額を確認してください。
NFTの承認:切断してもオペレーター権限は消えない
NFTの権限は代替性トークンのAllowanceと異なります。ERC-721では、特定のトークンIDについて別アドレスを承認したり、setApprovalForAllでコレクション内の所有NFTを管理するオペレーターを承認したりできます。ERC-1155でも、そのコントラクト内の保有トークンに対してオペレーターを認可できます。
NFTマーケットプレイスとの接続を切断しても、setApprovalForAll(false)は自動的に実行されません。 オペレーターの承認が残っていると、そのオペレーターが悪意を持っていたり侵害されたりした場合、サイトに「Disconnected」と表示されていてもリスクが続きます。
| 権限 | 対象範囲 | 一般的な取り消し方法 | Disconnectで取り消せる? |
|---|---|---|---|
ERC-721のトークン単位approve |
1つのNFTトークンID | 対応する承認の解除・変更。規格上、移転でクリアされる場合もある | いいえ |
ERC-721のsetApprovalForAll |
所有者のコレクション内トークンに対するオペレーター権限 | setApprovalForAll(operator, false) |
いいえ |
ERC-1155のsetApprovalForAll |
当該コントラクト内の対象トークンIDに対するオペレーター権限 | setApprovalForAll(operator, false) |
いいえ |
ERC-20のapprove |
1つのトークンコントラクトに対する支出額 | approve(spender, 0)などの対応するAllowance変更 |
いいえ |
実務上の確認点: オペレーターのコントラクトアドレス、コレクションのアドレス、ネットワーク、承認状態を調べてください。有名マーケットプレイスの名前が付いていても、未知のオペレーターアドレスが安全とは限りません。また、個別NFTの出品や署名済み注文には、オペレーター承認とは別のキャンセル規則がある場合もあります。
署名済みメッセージやPermitは切断後も有効?
有効な場合があります。 ウォレット署名は署名鍵で作成された暗号学的な証明です。有効性は通常、署名対象の内容と検証プロトコルのルールに依存し、dAppのWebページを開いているかどうかには依存しません。
すべての署名が危険なトークンPermitというわけではありません。適切に作られたSign-In with Ethereum(ERC-4361)は主にWebサイトでの本人認証に使われます。一方、別の型付きデータ署名では取引注文、トークンのAllowance、移転、コントラクト固有の操作を認めることがあります。「署名にガス代がかからないから金銭的な影響もない」と考えるのは危険です。
EIP-2612:署名によるトークン承認
ERC-2612は、トークン保有者がオフチェーンでAllowanceの許可に署名できるpermit拡張を規定しています。その署名を受け取った送信者は後からトークンコントラクトへ提出でき、コントラクトはowner、spender、value、nonce、domain separator、deadlineなどを検証したうえでAllowanceを更新します。
まだオンチェーンに提出されていない署名は、通常のトークン承認一覧には表示されないことがあります。 切断しても、すでにdAppや攻撃者に渡した署名は回収されません。使用できるかどうかは署名の有効性、nonceの変化、有効期限などで決まります。
一律にapprove(0)を実行すれば、未提出のPermitをすべて無効にできるわけではありません。 古い署名がまだ有効なら、後から提出されてAllowanceが再設定される可能性があります。EIP-2612の無効化では、有効なPermitやトークン固有の操作で関連nonceを変更する方法、期限切れを待つ方法などが考えられます。推測で操作せず、実際のトークン実装と信頼できるツールを確認してください。
Permit2:独立した2つの権限層
UniswapのPermit2は2層構造が重要です。最初に、トークン保有者がPermit2コントラクトに標準のERC-20承認を付与します。その後、Permit2はspenderごとのAllowanceを管理したり、署名と固有のnonce・有効期限の規則に従って指定の単発移転を許可したりします。
| Permit2の構成要素 | 制御する内容 | 一般的な安全対策 |
|---|---|---|
| Permit2へのERC-20トークン承認 | トークンコントラクトがPermit2による移転を許す | トークン側の基本承認を確認・取り消す |
Permit2のAllowanceTransfer権限 |
spenderごとの許可額と有効期限をPermit2が管理 | spenderのAllowanceを縮小・取り消し、nonceや期限を調べる |
Permit2のSignatureTransfer認可 |
特定のnonceに紐づく移転を署名で認可 | 実行前にnonceを無効化できるか、期限切れになるか確認する |
単発署名モードは、spenderに与える継続的なAllowanceとは異なります。一度だけ使用できる認可もあれば、期限付きで継続する許可もあります。「すべてのPermit2承認は永続する」あるいは「Permit2署名はすべて無害」とは言えません。コントラクトの経路、対象範囲、nonce、金額、有効期限がリスクを左右します。トークンからPermit2への基本Allowanceを取り消せば重要な移転経路を遮断できますが、個々のアプリ固有の認可や署名の記録も確認する必要があります。
一度署名したメッセージをキャンセルできる?
場合によりますが、あらゆる署名を取り消せる共通の「署名解除」ボタンはありません。 プロトコル固有のキャンセル取引、nonceの無効化、オペレーター承認の取り消し、有効期限切れ、Web認証の場合はログアウトとセッション失効などが考えられます。実際に使える方法は型付きデータのドメインとスマートコントラクトのルール次第です。実行済みの送金は、その後で署名を取り消しても元に戻りません。
不審なPermitに署名した可能性がある場合は、元のトークン・プロトコルの信頼できる資料と、必要に応じてRevoke.cashによるPermit解説などを参照してください。「Permitキャンセル検査ツール」にリカバリーフレーズを入力してはいけません。
WalletConnectの切断はブラウザーウォレットの切断と違う?
WalletConnectはセッションを通じてウォレットとdAppを通信させます。そのセッションは、接続を開始したブラウザーのタブやウィンドウを閉じても継続することがあります。ページを閉じたりアプリを切り替えたりしても、セッションが削除された証拠にはなりません。
WalletConnectのセッションに関するドキュメントでは、セッションの終了とsession_delete通知が説明されています。対応ウォレットで有効な接続・セッションを開き、対象dApp、ネットワーク、アカウントを確認して、不要なセッションを明示的に切断してください。
ウォレット側から切断する理由
dApp側のボタンでは画面だけが更新され、Webサイトのログインセッションや別のウォレット接続が残る場合があります。ウォレット側のセッション一覧は、ソフトウェアが現在認識している接続を追加で確認できる場所です。メニュー名はサービスやバージョンで変わるため、一般的な古いスクリーンショットではなく、現在のウォレット画面と公式ヘルプを基準にしてください。
WalletConnectのセッションには複数のチェーンやメソッドに対する権限が含まれる場合がありますが、ERC-20トークンのAllowanceを与えることと同じではありません。 セッション終了で通信経路は止まっても、各チェーンのトークン承認はオンチェーンで別途確認する必要があります。
ブラウザー拡張機能に複数アカウントが接続されている場合
dAppには1つ以上のアカウントへのアクセスが許可されている場合があり、ウォレットによってはサイトへ公開するアカウントの一部だけを変更できます。1つのアカウントを外すことと、サイト全体をすべてのアカウントから切断することは必ずしも同じではありません。権限、承認、送金履歴を確認するときは、どのアカウントが選択されているか必ず確かめてください。
DisconnectするとWebサイトからもログアウトされる?
必ずしもそうではありません。 ウォレットによるログインの後も、dAppは通常のWebセッションを維持できます。ウォレット接続で公開アドレスを取得し、ログイン用チャレンジへの署名を求め、サーバーがCookieやトークンを発行してログイン状態を維持する仕組みです。
ERC-4361は、ドメインやnonceなどを含むSign-In with Ethereumのメッセージ形式を標準化していますが、ウォレットの切断でサイトのすべてのログインセッションが自動失効することは保証していません。
プライバシーやアカウントへのアクセスを重視する場合は、サイトから別途ログアウトし、必要ならブラウザーの該当セッションを消去し、他の端末からログアウト/セッションを取り消す機能を利用してください。ログアウト後もサイトが公開アドレス、分析データ、取引履歴を保持することがあります。これはブロックチェーン上の権限とは別です。
dAppからウォレットを安全に切断する方法
古いメニュー名を頼りにせず、現在のウォレット画面を使ってください。たとえばMetaMaskの公式手順では、接続済みdAppを表示し個別または一括で解除できるPermissions(権限)の領域が紹介されています。他のウォレットではConnected sites、Active sessions、DApp connections、WalletConnectなどと呼ばれます。
- dAppと接続元を特定します。 ドメイン全体を確認してください。似た名前やサブドメインでも別サイトの可能性があります。
- ウォレットの接続・権限管理を開きます。 不審なサイト内のボタンだけに頼らず、可能ならウォレット側から操作します。
- 公開中のアカウントとチェーンを確認します。 1つのアカウントの権限だけを削除するのか、セッション全体を終了するのか把握します。
- 不要なdAppまたはセッションを切断します。 ウォレットの一覧で接続中と表示されなくなったことを確認します。
- 必要ならdAppのサイトから別途ログアウトします。 ウォレット署名でログインしていた場合は特に重要です。
- オンチェーンの承認を確認します。 これは切断とは別操作です。方法は次の節で説明します。
- 侵害の疑いがあれば種類を判断します。 不要な接続、危険なAllowance、悪意ある署名、漏えいしたシードフレーズでは対処法が異なります。
安全上の原則: 正当なウォレット接続にリカバリーフレーズの提示は不要です。「切断を完了するため」としてシードフレーズ、秘密鍵、バックアップファイルを要求するサイトは直ちに利用を中止してください。
トークンの承認を安全に確認・取り消す方法
承認の点検は慎重に行ってください。正体不明のサイトで「Revoke」と書かれたボタンを片端から署名すると、別の危険につながることがあります。取引内容を確認し、実績のあるツールと正確なアドレスを使いましょう。
ステップ1:所有者アドレスと対象ネットワークを特定する
利用したウォレットの公開アカウントアドレスを控え、どのチェーンでコントラクトに接続したか特定します。代表的なEVMネットワークはEthereum Mainnet、Base、Arbitrum One、Optimism、Polygon PoS、BNB Smart Chainです。16進数のアドレス文字列は同じに見えても、コントラクトの状態と承認は各ネットワークで独立しています。
複数のウォレットアカウントを接続した場合は、権限が残っている可能性のある各所有者アドレスを確認してください。別々のウォレットを使っていたなら、セッションや権限が共有されるとは考えないでください。
ステップ2:信頼できる承認確認ツールを開く
該当チェーンの信頼できるブロックエクスプローラーが案内する承認チェッカー、または実績のある承認管理サービスを使います。MetaMaskの公式承認取り消しガイドには、承認チェッカーやAllowance管理ツールの説明があります。Revoke.cashもよく利用される選択肢です。
取り消しツールに接続する前に、公式情報や信頼できるブックマークからURLを検証してください。ツールによっては、新たなウォレット接続を許可せず、公開アドレスのみを使って読み取り専用の確認ができます。秘密鍵やシードフレーズは絶対に入力しないでください。
ステップ3:ブランド名ではなく承認内容を調べる
各承認について、ネットワーク、所有者、トークン/コレクションのコントラクト、承認されたspender/オペレーター、許可額、可能なら取引履歴を確認します。無制限のAllowance、見覚えのないspender、使わなくなったプロトコル、想定外に広いNFT承認、複数チェーンにまたがる権限などを探してください。
spenderの名前やロゴは画面上の表示にすぎません。実際の権限はオンチェーンのspenderアドレスとコントラクトの動作で決まります。悪意あるspenderが有名サービスになりすましている場合もあるため、一覧の名前だけで判断してはいけません。
ステップ4:対象の権限を取り消すか縮小する
削除したい権限を選びます。標準的なERC-20ではAllowanceをゼロに、ERC-721/1155のsetApprovalForAllでは承認状態をfalseに設定するのが一般的です。ウォレットの取引内容でネットワーク、宛先コントラクト、実行関数、ガス代、変更後の権限を確認してください。
「Revoke」の名目で資産の送金、未知のspenderへの新たな承認、無関係なPermitへの署名を求められても応じないでください。 正当な取り消しは、対象コントラクトの権限状態に理解できる変化をもたらす必要があります。
ステップ5:確定を待ち、再検証する
送信した取引が必ずブロックに取り込まれるとは限りません。信頼できるエクスプローラーで状態を確認し、確定後にAllowanceまたはオペレーター権限を再取得してください。取引が失敗、置換、保留のままなら「取り消し済み」と判断してはいけません。
ウォレットに承認管理機能がない場合は、存在しない内蔵機能が使えると考えるのではなく、対応する信頼できる外部ツールを利用してください。取り消しには通常、正しいネットワークのガス代用残高が少量必要です。
ステップ6:Permitやその他の認可を別途確認する
ERC-20のAllowanceが表示されないからといって、完全に安全である証明にはなりません。 EIP-2612、Permit2、NFT注文、アカウント抽象化の認可、プロトコル固有のメッセージなどに署名していないか検討します。オフチェーン署名の一部は使用されるまで公開承認スキャンに現れません。実際のプロトコルが提供するキャンセル方法を使ってください。
どのチェーンを確認する?Ethereum、Base、Arbitrum、BNB Chain
各EVMチェーンは独立した状態を保持しています。たとえば、あるウォレットアドレスがEthereum Mainnetでトークンspenderを承認していても、Baseの同じトークンについては承認していない場合があります。逆にBaseやArbitrumには、まったく異なる承認が存在することもあります。ウォレットで同じトークンのティッカーが表示されても、各チェーンのトークンコントラクトとspenderコントラクトは別物です。
| ネットワーク | 確認する内容 | よくある見落とし |
|---|---|---|
| Ethereum Mainnet | ERC-20、NFT、署名由来の権限 | Webサイトの切断をオンチェーンの取り消しと誤認する |
| Base | Base固有のspenderとトークンコントラクト | Ethereum Mainnetだけ調べる |
| Arbitrum One | Arbitrum上のトークンとルーターの承認 | クロスチェーンブリッジの利用で承認も消えたと思い込む |
| Optimism | ローカルのAllowanceとオペレーター権限 | 2つ目のdAppアカウントを確認しない |
| Polygon PoS | ローカルのトークン、NFT、コントラクト状態 | ブリッジ版や類似名称の資産を混同する |
| BNB Smart Chain | BEP-20形式のAllowanceとオペレーター | 同じ0xアドレスなら権限も共有されると考える |
2つのチェーンで同じシンボルのトークンでも、コントラクトアドレスや実装が異なる場合があります。ティッカーではなく実際のチェーンとコントラクトを確認してください。Solanaなど別のエコシステムを使っていた場合、そのネットワーク固有の認可・アカウント管理方法を調べてください。ERC-20の取り消し手順をそのまま適用することはできません。
承認取り消しにかかる費用は?
公開コントラクトの状態を読み取るだけなら通常ガス代は不要ですが、状態の変更には一般にガス代がかかります。 標準的なAllowanceの取り消しはネットワーク上の取引であり、通常は対象チェーンのネイティブなガス用資産で手数料を支払います。費用は混雑状況、実行の複雑さ、取引形式、チェーンのルールで変動します。
説明用の例として、仮に取り消し処理が45,000 gasを使用し、実効ガス価格が0.5 gweiなら、実行コストは22,500 gwei、ETHをガス用資産とするチェーンでは0.0000225 ETHです。これは計算例であり、現在の手数料見積もりではありません。チェーンやプロトコル固有の追加要素も含みません。ガス価格や使用量が変われば合計額も変わります。
| 操作 | 通常オンチェーン取引? | 通常ガス代が必要? | 過去の資産移転を戻せる? |
|---|---|---|---|
| dAppセッションの切断 | いいえ | いいえ | いいえ |
| Webサイトからのログアウト | いいえ | いいえ | いいえ |
| エクスプローラーでAllowanceを読み取る | いいえ | いいえ | いいえ |
| ERC-20 Allowanceの取り消し | はい | はい | いいえ |
| NFTオペレーター承認の無効化 | はい | はい | いいえ |
| オンチェーンnonceの無効化 | プロトコルによる | 多くの場合は必要 | いいえ |
| 署名済みPermitの期限切れを待つ | 新たな取引なし | いいえ。ただし期限まではリスクが残り得る | いいえ |
取り消しのガス代が高くても実行する価値はある?
潜在的に危険にさらされる資産の最大量、spenderの正体、悪用される可能性、権限の残り有効期間、ガス代を比較してください。高額資産や不審なspenderに対しては、リスク低減の価値が取引手数料を上回ることがあります。一方、実害の可能性がほぼない少額の未使用Allowanceでは別の判断も考えられます。セキュリティ取引の金銭的な収益を正確に約束することはできません。
実践的なリスク評価:すべての承認が同じ危険度ではない
単に切断を忘れた接続と、高価なトークンを実際に移転できる権限は区別すべきです。コントラクトの検証に代わる万能なスコアはありませんが、次の分類は点検の優先順位に役立ちます。
| 状況 | 主なリスク | 優先度 | 最初の適切な対応 |
|---|---|---|---|
| 未知のdAppに接続、取引や署名は確認されていない | 継続的な要求とアカウント情報の開示 | 中程度 | 切断し、操作履歴とサイトセッションを点検する |
| 既知のdAppに少額・定額のAllowanceがある | 許可された少額のトークン移転 | 状況による | spenderと権限の必要性を確認する |
| 未知のspenderが価値あるトークンに無制限Allowanceを持つ | 継続的な大規模流出の可能性 | 高 | 正体を確認し、緊急に評価・取り消しを行う |
| 知らないオペレーターにNFTコレクション全体を承認 | 広範なNFT移転権限 | 高 | 不審なオペレーターを検証し無効化する |
| 実行前の不審なPermit2署名 | 将来のオンチェーン移転・承認の可能性 | 高・時間的に緊急 | nonce、期限、可能な無効化方法を調べる |
| シードフレーズや秘密鍵が開示された | 署名鍵そのものの全面的な侵害 | 最重要 | 安全に新規生成したウォレットへ資産を移す |
| 悪意ある移転がすでに確定済み | 資産は移動済み | 残存資産の保護が最重要 | 証拠を保存し、残りを守り、通報する |
注意点: ここでの「高」は定性的な優先順位であり、特定コントラクトやトークン価格、攻撃確率のリアルタイム評価ではありません。承認先にはアップグレード可能なもの、移転経路が限定されたもの、一般的なエクスプローラーでは見つからない独自権限もあります。
7つの現実的なケース:何がウォレットを守る?
ケース1:DEXに接続したが、それ以外は何も署名していない
公開アカウントアドレスの共有だけを許可したなら、切断によりウォレットの実装に応じて接続・許可が終了するはずです。サイトが不審だった場合は取引履歴や署名履歴も確認してください。ただし、接続しただけでトークンAllowanceが存在すると決めつけてはいけません。 取り消すべきオンチェーン権限は存在しない場合があります。
ケース2:一度スワップを行い、高額の支出上限を承認した
スワップ自体が完了していても、ルーターのトークンAllowanceは残る場合があります。トークン、spenderアドレス、チェーンを確認しましょう。今後利用する予定がなく、リスクが大きいなら残りの許可を取り消すか減額します。Webサイトの切断だけでは不十分です。
ケース3:NFTを出品してからマーケットプレイスを切断した
マーケットプレイスに「Wallet disconnected」と表示されても、コレクション全体へのオペレーター承認が残ることがあります。NFTのオペレーター権限と、マーケットプレイスの規則に基づく署名済み注文をそれぞれ確認してください。出品のキャンセルとオペレーターの取り消しは別操作で、注文にはオンチェーンキャンセルや有効期限の仕組みがある場合があります。
ケース4:普通のログインに見えるメッセージへ署名した
実際にSIWE認証だったのか、spender、value、token、nonce、deadlineなどを含む型付きデータだったのか調べてください。有効なトークンPermitなら、ウォレットに保留中の取引が見えなくても後から使用される可能性があります。切断し、保存されていれば署名内容を確かめ、関連プロトコルの資料を読み、可能なら署名を無効化してください。
ケース5:WalletConnectを使ったブラウザータブを閉じた
ウォレット内ではセッションがまだ有効な可能性があります。有効セッションの画面を開いてdAppを明示的に切断してください。その後、以前のオンチェーン承認を別途確認します。タブを閉じることはセッション終了でもAllowanceの取り消しでもありません。
ケース6:取り消し取引を送信したが、まだ保留中
変更がチェーンに取り込まれて十分に確定するまで、古いAllowanceは有効な可能性があります。取り消し取引より前に競合する取引が実行されることがあり、確定済みの移転は元に戻せません。状態を監視し、「Pending」の表示だけを信じないでください。資産が差し迫った危険にある場合は、その事例に適した信頼できる助言を求めてください。
ケース7:「セキュリティチェッカー」にリカバリーフレーズを入力した
該当の秘密鍵は侵害されたものと考えてください。DisconnectやRevokeだけで問題が解決すると思ってはいけません。 信頼できる環境で新しいウォレットを生成し、バックアップを保護し、可能な範囲で残存資産を優先して移動し、関連する権限とアカウントを確認します。漏えいした同じフレーズを、漏えいを「無効化できる」と称する別のツールに再入力してはいけません。
不審なdAppに接続した直後にすべきこと
すべての誤操作に共通する単一の対策はありません。付与した可能性のある最大の権限に基づいて状況を分類します。
- 接続しただけなら: ウォレットから切断し、Webサイトのセッションを確認し、操作履歴を検証して、未知の承認がないか調べます。単純な接続だけで資金が奪われると断定する必要はありません。
- トークンやNFTの支出を承認したなら: 正確な所有者、トークン、spender/オペレーター、ネットワーク、対象範囲を特定します。実績のあるツールで不審な権限を取り消すか縮小し、オンチェーンの最終状態を確認します。
- 型付きデータやPermitに署名したなら: 可能ならメッセージの詳細を保存します。署名がまだ実行できるか、チェーン、期限、nonceを調べ、そのプロトコルの正式なキャンセル・無効化手順を利用します。
- 未知の取引に署名したなら: 実際の取引ハッシュと状態を確認してください。アプリを切断しても、保留中の取引は実行される可能性があります。
- 秘密鍵やリカバリーフレーズを漏らしたなら: そのバックアップから生成できるすべての鍵を漏えい済みとして扱います。Webサイトや偽サポートに秘密情報を入力せず、可能なら新しく安全に生成した鍵へ資産を移します。
- 資産が盗まれたなら: 取引ID、アドレス、時刻、URLを保存し、関係するサービスや当局に通報します。回収は保証されず、ブロックチェーン取引は一般に取り消せません。
Ethereum.orgの詐欺対応ガイドも参考にしてください。攻撃者は「セキュリティサポート」になりすまし、有料の資産回収やワンクリック救済リンクを提示することがあります。被害がさらに拡大しかねません。
dAppを切断すると盗まれた暗号資産は戻る?
いいえ。 切断はアクセス管理に関する予防策です。ブロックに有効に取り込まれた移転を巻き戻すことはできません。Allowanceの取り消しは、その変更が有効になった後の追加移転から残存トークンを守る可能性がありますが、すでに完了した盗難を取り消すことはできません。
正規の承認取り消しツールも資産回収サービスではありません。不審な引き出しがあればエクスプローラーで取引を確認し、可能なら開始アカウントとコントラクト呼び出しを特定して証拠を保存してください。説明のつかない移転がすべてAllowanceの悪用とは限りません。鍵の窃取、悪意ある署名、侵害されたアカウント、NFTオペレーター、スマートアカウントの委任などでも異なる取引が生じます。
ウォレットの承認はどれくらいの頻度で監査すべき?
毎週や毎月の監査を義務付けるブロックチェーン規則はありません。リスクに応じて、知らないdAppを使った後、重要なセキュリティ事故の後、プロトコルを長く使わなくなる前、価値の高いトークンに大きなAllowanceが設定されているときなどに確認するのが有用です。定期点検を好む利用者もいますが、頻度は自分の利用状況と資産のリスクに合わせてください。
dAppが頻繁な承認を求める場合、より少額の支出上限やプロトコル固有の有効期限で、不必要な操作負担を増やさずにリスクを減らせないか検討してください。不要になった認可は取り消しますが、後日同じプロトコルを再利用するときには、正当な再承認が必要になる場合もあります。
ウォレットのdApp切断についてよくある誤解
| 誤解 | 実際には |
|---|---|
| 「切断するとdAppはウォレットアドレスを忘れる」 | 現在の共有は止まる場合があるが、アドレスと公開取引履歴は残る |
| 「切断済みならルーターはトークンを動かせない」 | 既存のオンチェーンAllowanceは変更・消費まで残り得る |
| 「タブを閉じればすべてログアウトされる」 | WalletConnectとWebサイトのログインセッションは継続し得る |
| 「ガス代ゼロの署名は資産に影響しない」 | 署名済みPermitや注文が後で実行可能な権限になる場合がある |
| 「Ethereumで承認を取り消したのでBaseやArbitrumも安全」 | 各ネットワークの承認は別々に確認する必要がある |
| 「ハードウェアウォレットなら承認の悪用は防げる」 | ハードウェアは鍵を守るが、以前に許可したコントラクトは範囲内で支出できる可能性がある |
| 「Revokeすると盗まれたトークンが戻る」 | 通常は将来の許可を変えるだけで、過去の確定済み移転は残る |
| 「承認スキャナーは署名の脅威をすべて見つける」 | 未提出のオフチェーン署名や独自の権限は表示されない場合がある |
| 「見慣れない承認は必ずハッキングの証拠」 | 正当なアプリもspenderやオペレーターを使うため、正体・範囲・コントラクト動作が重要 |
dApp利用時にTerenval Walletを安全に扱うには
Terenval Walletは、ウォレットと暗号資産の移転を自分で管理したい利用者向けのAndroid中心のセルフカストディ選択肢として紹介しています。最も重要な基本知識は、アプリがどのような署名と支出権限を要求しているか理解することです。どのウォレットを選んでも、ERC-20 AllowanceやEVMのNFTオペレーター承認の根本的な仕組みは変わりません。
製品機能についての注意: このガイドは、現在のTerenval WalletにWalletConnect、内蔵dAppブラウザー、ERC-20承認の取り消し、Permit2キャンセル、高度な署名解析、NFTオペレーター管理があると主張するものではありません。dApp関連の操作を行う前に、インストール済みビルドや公式資料で対応チェーン、署名処理、セキュリティ機能を確認してください。必要な機能がなければ、秘密鍵を危険な方法で扱うのではなく、定評ある互換ウォレットや読み取り専用のエクスプローラーを利用してください。
セルフカストディの基本を始めるには、Terenval Wallet公式アプリケーションを開き、ドメインを確認して対応するセットアップ手順に従ってください。リカバリー情報はオフラインでバックアップし、権限管理ツールに貼り付けてはいけません。関連記事:暗号資産ウォレットで「Sign Message」とは何か、安全なのか?。
ウォレット切断と承認の安全確認チェックリスト
以前利用したdAppとの関係について点検が終わったと判断する前に、以下を確かめましょう。
- [ ] 関係したWebサイトの正確なオリジンとウォレットアカウントを把握している。
- [ ] ウォレット側の接続管理画面で不要なセッションを切断した。
- [ ] 必要に応じてWebサイトから別途ログアウトした。
- [ ] 取引、トークン承認、NFT権限、型付きデータメッセージに署名したか確認した。
- [ ] Ethereum Mainnetだけでなく正しいEVMネットワークを確認した。
- [ ] 表示名だけではなく、トークンコントラクトとspender/オペレーターアドレスを確認した。
- [ ] 不要で危険なオンチェーン権限を取り消すか縮小し、確定後の状態を確認した。
- [ ] EIP-2612、Permit2、NFT注文、独自署名によるリスクを確認した。
- [ ] 過去のオンチェーン移転や開示済みアドレスは消えないと理解している。
- [ ] 鍵やシードフレーズが漏れた場合、切断だけに頼らず、侵害されていない新しいウォレットへの復旧計画を用意した。
- [ ] dApp、エクスプローラー、承認チェッカー、サポートチャットにシードフレーズを入力していない。
分析モデル:残存Allowanceによって危険にさらされるトークンの量
spenderに付与したERC-20の名目上のAllowanceが、そのまま即時の確定損失になるわけではありません。通常のAllowanceで実際に移転可能な量は少なくとも、残りのAllowance、保有者の現在のトークン残高、トークン/コントラクトの実行規則に制限されます。spenderが権限を実行でき、トークンが標準的に動作すると仮定した場合の単純な即時上限は次のとおりです。
直ちに移転できる数量 ≤ min(現在のトークン残高、spenderに残るAllowance)
この上限は意図的に限定したモデルです。プロトコル固有の制限、移転制限、取引順序、通常のERC-20 Allowance以外の権限は含んでいません。また、spenderが実際に悪用する確率も表しません。未使用Allowanceが残ったまま後からトークンを受け取ると、危険にさらされる額が増える場合があります。
3つの仮想的なAllowance例
| ウォレットのトークン残高 | 残りのAllowance | 単純モデルでの即時上限 | 将来への重要な影響 |
|---|---|---|---|
| 100トークン | 25トークン | 25トークン | 新規承認がなければ、使い切った時点で許可額はなくなる |
| 100トークン | 1,000トークン | 100トークン | Allowanceを使い切るまでは追加で受け取ったトークンも危険にさらされ得る |
| 0トークン | 実質的に無制限 | 現時点では0トークン | 権限が残る限り、将来の入金がリスクにさらされ得る |
例: ユーザーが1,000トークンのAllowanceを持つコントラクトから切断し、現在の残高が100トークンだとします。単純なERC-20モデルでは、その許可で直ちに動かせるのは最大100トークンです。後から500トークンを受け取り、元のAllowanceがまだ使われていなければ、潜在的なリスクは増加します。ウォレットを切断した事実は、Allowanceや残高の計算に影響しません。
NFTのsetApprovalForAllには、この計算式は適用できません。権限は代替性トークンの数量ではなくコレクション全体に及ぶ場合があります。Permit2や独自アカウントでは、別のAllowance層、署名済み数量、期限、nonce、有効な実行経路などを考慮します。重要なのは**「切断したか?」ではなく、「確認済みのspenderや署名者には今、何ができるか?」**です。
よくある質問(FAQ)
ウォレットをdAppから切断すると、暗号資産はどうなる?
暗号資産は元のブロックチェーンアドレス上に記録されたままです。切断によって資産が移転、削除、凍結、返還されることはありません。通常は、Webサイトとのウォレット接続やアカウント情報・新たな署名操作を要求するための権限が変化します。以前に付与したスマートコントラクトや署名ベースの権限は別途評価する必要があります。
ウォレットを切断するとトークン承認も取り消される?
いいえ。 dAppを切断しても、通常はトークンコントラクト内に保存されたERC-20 Allowanceは変わりません。信頼できる承認管理手順を使って、特定のトークンとspenderの組み合わせのAllowanceを縮小・取り消し、該当チェーン上で結果を確認してください。MetaMaskも公式資料でこれらの手順を明確に区別しています。
dAppの切断とスマートコントラクトへのアクセス取り消しは同じ?
通常は違います。「スマートコントラクトへのアクセス」は曖昧な表現で、ERC-20 Allowance、NFTオペレーター権限、署名済みPermit、アカウント委任、あるいは単なるWebサイトとの接続を指すことがあります。どの権限が存在するか特定してから対策を選んでください。ウォレットのDisconnectは通常、接続層だけを対象にしています。
切断後でもdAppがトークンを奪うことはある?
可能性はあります。 使用可能なERC-20 AllowanceやNFTオペレーター承認など、spenderが有効な移転権限を持っている場合です。ただし、Allowanceが存在するだけで悪意ある第三者が必ず行使できるわけではありません。実際のspenderコントラクトのコードとアクセス規則が重要です。それでも危険なAllowanceが残ることは切断後もリスクです。
切断後もdAppにウォレット残高は見える?
サイトが公開アドレスをすでに知っているなら、サイトを含む誰でも公開チェーン上の残高と過去の移転を照会できます。切断によってウォレットプロバイダー経由の現在のアカウント要求は止められても、公開チェーンの情報を非公開にしたり、すでに記録した識別子を消したりはできません。
ウォレット切断で取引履歴は消える?
いいえ。通常の公開ブロックチェーンでは取引履歴は公開され、継続して保存されます。切断後にウォレットやdAppが個人向け取引履歴を隠しても、それは表示の変更であり、オンチェーン記録の削除ではありません。
dAppに接続するとシードフレーズが知られる?
通常のウォレット接続でリカバリーフレーズや秘密鍵が開示されることはありません。 ウォレットはアドレス公開、署名、取引要求を仲介します。接続、切断、承認確認、報酬受け取りの前提としてシードフレーズの入力・アップロード・貼り付けを求めるサイトは危険です。
ウォレットを切断するのにガス代を払う必要はある?
通常はありません。接続やセッションの終了は一般にオフチェーンです。一方、スマートコントラクトの権限を取り消したり変更したりする取引には、通常ガス代が必要です。Disconnectボタンを押した際に予期せぬトークン移転や承認への署名を求められたら慎重に確認してください。
ERC-20の承認を取り消すにはガス代が必要?
一般的なEVMトークンコントラクトでは必要です。有効なAllowanceを変更するには、ネットワーク資源を消費する取引が必要だからです。費用はチェーンの状態と呼び出す関数に左右されます。エクスプローラーでAllowanceを読み取るだけなら、通常ガス代はかかりません。
dAppを切断した後にトークン承認を取り消す方法は?
チェーンと所有者の公開アドレスを確認し、そのチェーンに対応した信頼できる承認チェッカーを開いて、トークンコントラクトとspenderを探します。意図したAllowanceの縮小または取り消しを選び、ウォレット内で取引内容を確認して確定させます。その後、実際のAllowanceの状態を再確認してください。未知の「セキュリティサポート」から送られたURLを使ってはいけません。
Allowanceを取り消すとDeFiからトークンが引き出される?
通常はそうなりません。トークンAllowanceの取り消しは、その許可を使ってspenderが今後あなたのアドレスからトークンを移転できるかを変更します。預け入れを解消したり、借入金を返済したり、ステーキング資産を引き出したり、プールトークンを償還したり、ポジションを閉じたりする操作ではありません。各プロトコルの引き出し・ポジション管理手順は別途確認してください。
1つのdAppの権限だけを取り消し、他のdAppは残せる?
権限が個別のspender/オペレーターとトークン/コレクションに限定されている場合は、一般に可能です。ただし、共通の承認システム、ルーター、プロキシ、Permit2などが複数のアプリで使用されることがあります。画面上のdApp名1つがオンチェーンspender1つに対応すると決めつけず、実際のコントラクトや利用関係を確認してください。
ブラウザーの履歴やキャッシュを消せば承認も取り消せる?
いいえ。ブラウザー履歴、キャッシュ、Cookie、ローカルストレージは、ブロックチェーンに保存済みのAllowanceを制御しません。Cookieを削除するとWebサイトのログイン状態が変化し、サイトデータの削除で接続表示がリセットされることはあります。しかし、トークンの権限には適切なオンチェーンまたはプロトコル固有の手続きが必要です。
WalletConnectセッションを切断したら完全に終了する?
正しく処理されたセッション切断は、ウォレットのWalletConnect実装に従って、そのセッションの通信経路を終了します。ウォレットの有効セッション一覧から消えたことを確認してください。それでもERC-20 Allowanceを取り消したり、署名済みPermitをキャンセルしたりはしません。 サイト独自のログインセッションも残る場合があります。
タブを閉じてもWalletConnectは接続されたままになる?
はい。WalletConnectのセッションはブラウザータブより長く続く可能性があります。ウォレットのセッション管理画面で不要な接続を調べ、明示的に終了してください。タブを閉じる、アプリを最小化する、ネットワークを切り替えるといった操作は、確実な切断方法ではありません。
DisconnectはすべてのNFTへの承認を取り消す?
いいえ。コレクション全体へのNFTオペレーター権限は、対象NFTコントラクト上の許可状態を変更するまで通常残ります。標準的なERC-721/1155のオペレーター承認ではsetApprovalForAllを確認し、必要に応じてfalseに設定します。未決済の署名済みマーケットプレイス注文も別途調べてください。
setApprovalForAllとは?
対応するNFTコントラクトにおいて、所有者が保有する対象NFTをオペレーターに管理させる権限を与える関数です。権限範囲は1つのNFTへの承認よりはるかに広い場合があります。オペレーターのアドレス、コレクションのコントラクト、チェーンが重要で、マーケットプレイスにアドレスを見せることとは異なります。
無制限のトークン承認は必ず詐欺?
いいえ。正当なdAppでも、利便性や継続的な利用のために大きなAllowanceや無制限承認を求めることがあります。ただし、必要以上に多くの資産を長期間移転可能にしてしまうというトレードオフがあります。「無制限」という言葉だけでなく、spenderの正体、コントラクトの挙動、利用目的、アップグレード権限、資産のリスクを評価してください。
トークンの支出上限を小さく設定できる?
ウォレットの画面やトークン・プロトコルが対応していれば、多くの場合可能です。ERC-20 Allowanceは単なるオン/オフではなく数量であり、一部のウォレットでは上限額を指定できます。署名額と有効期限を使うシステムもあります。最終的な承認額をオンチェーンで確認し、すべてのトークンやウォレットで同じ機能が使えるとは考えないでください。
切断後も署名済みメッセージは有効?
有効な場合があります。署名の有効性は署名ドメイン、nonce、有効期限、アプリやスマートコントラクトの検証規則によって決まり、Webサイトとの現在の接続には依存しません。害のないログインメッセージと金融上のPermitでは影響が異なるため、実際の署名内容と署名方式を確認してください。
EIP-2612の署名済みPermitはキャンセルできる?
トークン固有のnonce変更手段や、未使用のまま有効期限が過ぎることによって無効化できる場合があります。ただし、すべてのトークン実装に適用できる共通の取り消し方法はありません。画面上のAllowanceがゼロであるだけでは、未提出の古いPermitが無効化された証拠になりません。該当トークンの規則と信頼できるツールを確認してください。
Permit2と通常のERC-20承認はどう違う?
通常のERC-20承認は、トークンコントラクト内でspenderへ直接権限を与えます。Permit2では、まずトークン側からPermit2コントラクトへの承認を設定し、さらにspenderごとのAllowanceや署名による移転許可を管理するのが一般的です。それぞれ制限額、nonce、有効期限の仕組みが異なるため、1件のダッシュボード表示だけでは全体像が分からないことがあります。
Permit2署名は必ず繰り返し移転を許す?
いいえ。Uniswapのドキュメントは別々のモジュールを説明しています。SignatureTransferはnonceで管理される単発の認可に対応し、AllowanceTransferは期限付きの継続的Allowanceを扱います。リスクは実際の署名操作とコントラクト状態によって異なります。切断しても、UIセッションの終了だけでどちらかの認可が無効になることはありません。
Sign-In with EthereumとトークンPermitの違いは?
SIWE(ERC-4361)は構造化されたログインメッセージで、サービスに対してアカウントの所有を認証するための規格です。一方、トークンPermitはトークンまたは承認コントラクトのもとで支出を認可します。どちらも署名を使いますが、経済的な影響範囲が違います。必要に応じてドメイン、コントラクト、spender、value、チェーン、deadlineを確認し、想定外の署名要求は拒否してください。
攻撃者にAllowanceがある状態で、取り消し取引が保留中なら?
オンチェーンの状態が正常に変更されるまでは、古い権限が有効な可能性があります。取引の実行順序を利用者が完全に制御することはできず、すでに行われた移転は元に戻せません。該当チェーンと取引の状態を監視してください。多額の資金が関係するなら、やみくもにガス代を上げたり不明な「救済取引」に署名したりせず、実証されたインシデント対応を優先しましょう。
リカバリーフレーズが盗まれたら、すべてをRevokeすればよい?
いいえ。シードや秘密鍵を持つ相手は、新しい有効な署名や取引を作成できる可能性があります。特定のAllowanceを取り消しても盗まれた署名権限そのものは無効になりません。ネットワーク手数料、操作上の危険、攻撃者が旧アカウントを監視している可能性を考慮しつつ、安全な新しい鍵で残存資産を保護することが優先です。
承認取り消しで盗まれた暗号資産は戻る?
いいえ。取り消しは一般に予防策であって回復策ではありません。確定した不正移転は、切断やAllowanceのゼロ設定では通常取り消せません。証拠を保存して通報し、「手数料を払えば必ず取り戻せる」と約束する相手を疑ってください。
Ethereum、Base、ArbitrumのdAppを一度に切断できる?
ウォレットによってはサイト全体やマルチチェーンのWalletConnectセッションを切断でき、複数チェーンの通信経路を同時に止められる場合があります。ただし、ブロックチェーン上の認可状態が統合されるわけではありません。 Ethereum、Base、Arbitrum上のトークン・NFT承認は各ネットワークで別途確認する必要があります。
複数のEVMネットワークで同じウォレットアドレスを使える?
通常の外部所有アカウント(EOA)では、多くの場合、複数の互換チェーン上で同じ0xアドレスを利用できます。ただし、トークンとAllowanceは各チェーンの別々のコントラクトに保存されます。アドレスが共通でも、あるチェーンでの切断や取り消しが別のチェーンの権限を変更することはありません。
一度接続しただけなら、不審なdAppは切断すれば十分?
本当に基本的なアカウント共有だけを許可し、関連する取引やPermitに一切署名していなければ、切断がウォレットに関する主な対処になる可能性があります。ただし明らかに悪意あるdAppだったなら、以前の承認や別の接続アカウントを見落としている場合もあるため、操作履歴とサイトセッションを確認してください。
ハードウェアウォレットなら悪意ある承認を防げる?
ハードウェアウォレットは秘密鍵の窃取を防ぐ助けとなり、署名要求を確認できるようにします。ただし、利用者が危険なspenderを意図的に承認したり、不適切なPermitに署名したりすれば、その認可はオンチェーンまたは暗号学的に有効な場合があります。ハードウェアによる鍵管理は一部のリスクを下げますが、取引内容の理解に代わるものではありません。
Terenval Wallet内でdAppの権限を管理できる?
すべてのTerenval Walletバージョンに権限管理画面、WalletConnectセッション画面、トークン承認取り消し機能が搭載されていると考えてはいけません。インストールしたバージョンと文書化された機能を確認してください。本記事の一般原則は、これらの機能に対応する互換ウォレットにも当てはまり、必要に応じて信頼できる外部エクスプローラーで公開チェーン上の承認を調べることもできます。
主要用語
- dApp(分散型アプリケーション): ウォレットを介した画面からブロックチェーンのスマートコントラクトを呼び出すことがあるアプリ。
- ウォレット接続: dAppがウォレットにアカウント情報、署名、取引提案を要求できるようにする権限またはセッション。
- Disconnect(切断): ウォレットとアプリ間の有効な接続やアカウント共有権限を解除・終了する操作。
- ERC-20 Allowance: 指定されたspenderが所有者に代わって移転できるトークンの最大額を、コントラクトの規則のもとで記録したもの。
- Spender(支出者): 特定のコントラクトでトークン移転機能を利用する権限を所有者から与えられたアドレス。
approve: Allowanceを設定する標準的なERC-20関数。ゼロへの設定による取り消しにも使われる。transferFrom: 既存のAllowanceと残高の範囲内で承認済みspenderがトークンを移転する関数。- NFTオペレーター:
setApprovalForAllなどの権限によりNFTの移転操作を認可されたアドレス。 setApprovalForAll: 所有者が保有する対象NFTをオペレーターが管理できるか設定するNFT承認関数。- WalletConnectセッション: ウォレットとdAppの間で維持される通信権限。対象アカウント、ネットワーク、メソッドは実装によって異なる。
- Sign-In with Ethereum(SIWE): ERC-4361で定義された構造化メッセージによる認証規格。
- Permit: 検証コントラクトのnonce、有効期限、その他の規則に従い、トークン支出権限を付与し得る署名済み認可。
- EIP-2612:
permitを使ったERC-20 Allowanceの署名による更新を規定する標準。 - Permit2: Uniswapが開発したトークン権限システム。継続的Allowanceと単発署名移転の経路を持つ。
- Nonce: プロトコルの規則に従って署名済み認可を追跡・無効化し、不正な再利用を防ぐための値。
- オンチェーン取り消し: スマートコントラクト内の権限状態を変更する、確定済み取引。
- オフチェーン署名: ブロックチェーン外に保存され、後から検証者やコントラクトへ提出され得る署名済みデータ。
- ガス(Gas): EVMネットワークでスマートコントラクトの状態を変更するとき、一般に支払いが必要な実行コスト。
- ウォレットアドレス: ブロックエクスプローラーで照会できる場合が多い、公開された送金先識別子。
- ノンカストディアルウォレット: 署名鍵の管理とリカバリー情報の保護にユーザー自身が責任を持つウォレット形態。
関連するTerenval Answers記事
- 暗号資産ウォレットの「Sign Message」とは?安全なのか?
- 暗号資産ウォレットとは?何を保存しているのか?
- ウォレットの導出パスとは?復元で重要になる理由
- 暗号資産取引所の出金アドレスホワイトリストとは?
- 間違ったネットワークに送った暗号資産を復旧する方法
ウォレットのセキュリティについて詳しく知りたい場合は、Terenval Answersをご覧ください。セルフカストディの仕組みや利用可能な機能は、Terenval Wallet公式アプリでご確認ください。
一次資料・信頼できる参考文献
- MetaMask — ウォレットをdAppから切断する方法
- MetaMask — dAppの権限管理
- MetaMask — スマートコントラクトAllowanceの取り消し
- MetaMask — 支出上限の管理
- EIP-1193 — Ethereum Provider API
- EIP-2255 — ウォレット権限システム
- ERC-20 — トークン規格
- ERC-721 — NFT規格
- ERC-1155 — マルチトークン規格
- ERC-2612 — 署名によるトークン承認のPermit拡張
- ERC-4361 — Sign-In with Ethereum
- Uniswap開発者向け資料 — Permit2の概要
- WalletConnect — セッション切断のドキュメント
- Revoke.cash — よくある質問
- Revoke.cash — Permit署名のキャンセル
- Revoke.cash — Permit2の権限
- Ethereum.org — 詐欺への対応と通報
- Terenval Wallet — 公式アプリケーション
編集注(2026年10月27日):本記事では、プロトコル仕様で定義された動作、ウォレットのインターフェース上の動作、例示的なリスク分析を区別しています。具体的なメニュー、ネットワーク、接続方式、取り消しツールは変更される可能性があります。切断の成功は、オンチェーンでの承認取り消しが成功した証拠ではありません。仮の残高やガス代の計算は教育目的であり、実際のTerenvalの取引測定値ではありません。Terenval Walletへの言及は、特定のdApp接続、権限スキャン、NFT承認、Permit2、WalletConnect機能を現在提供しているとの主張ではありません。本記事はシードフレーズ、秘密鍵、署名の提供を求めず、個別の法務、セキュリティ、金融上の助言を行うものではありません。