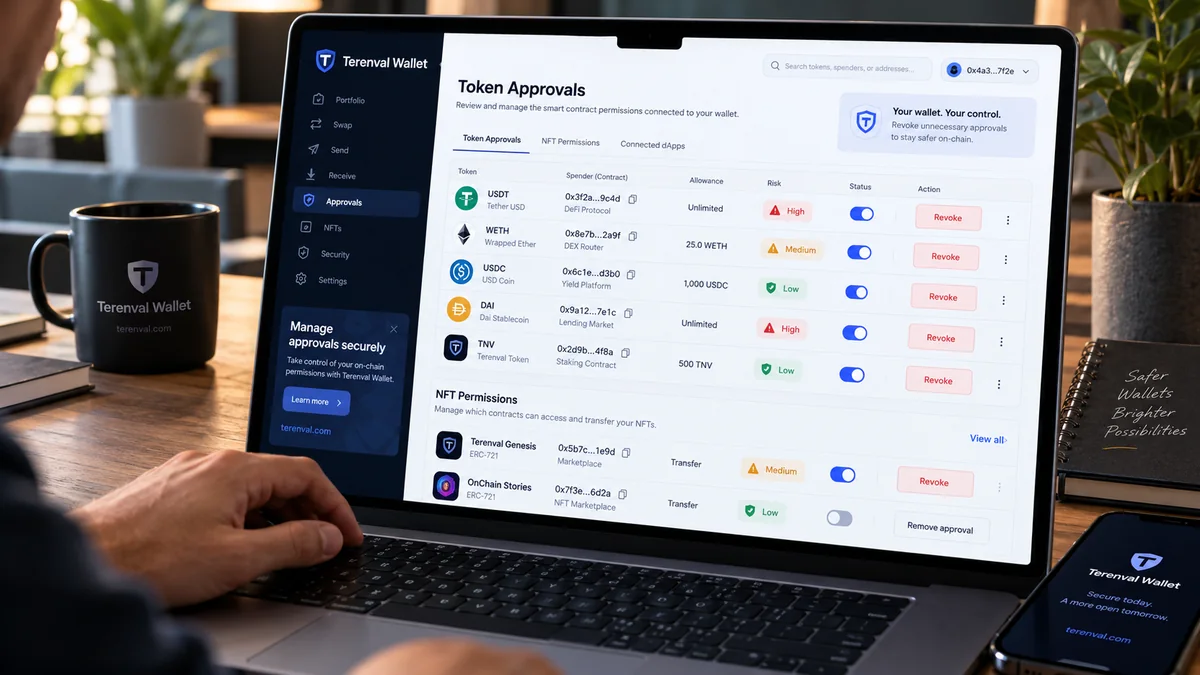
暗号資産ウォレットのトークン承認を確認・取り消すには、対象のブロックチェーンとウォレットアドレスを正確に特定し、有効なトークンの利用許可額(allowance)と承認済みのNFTオペレーターを調べ、各支出権限者(spender)を確認して、不要な権限を取り消します。 一般的なERC-20の承認取り消しでは、該当するトークンコントラクトに記録されたspenderのallowanceをゼロにします。NFTオペレーターの場合は承認状態を無効にします。通常、いずれもオンチェーントランザクションとネットワーク手数料が必要です。dAppとの接続を切ることと、トークンの利用権限を取り消すことは別です。
ただし、トークン承認チェッカーですべての資産支配経路を把握できるわけではありません。EIP-2612の署名はまだオンチェーンに提出されていない可能性があります。Uniswap Permit2には複数の承認レイヤーがあります。また、シードフレーズが漏えいした場合、攻撃者は別の経路でトランザクションに署名できます。これらをすべて通常のallowanceと同一視すると、表面的には対処が完了したように見えても、ウォレットに危険が残ります。
要点: Revoke.cash、対象チェーンのブロックエクスプローラーにあるToken Approvalsチェッカー、または対応するウォレットのポートフォリオ権限管理機能など、検証済みのツールを開きます。対象アカウントとネットワークの承認を確認してください。見覚えのないspenderや、高価なトークン・NFTコレクションに対する広範な承認を優先します。トークン、spender、処理内容を確認してから取り消しを実行し、ウォレットで実際のトランザクションに署名します。オンチェーンで確定した後、allowanceまたはオペレーターの状態を再度読み取って確認します。Permit2と署名済み権限は別途調べてください。承認チェッカーにリカバリーフレーズを入力せず、署名鍵が漏えいした場合は承認取り消しだけに頼らないでください。
このTerenvalガイドの基本的な考え方は、ウォレットの安全性を決めるのはアプリに表示される緑色のチェックの数ではなく、誰にどの権限があるかということです。信頼できるコントラクトでも不要な無制限承認があれば見直すべきです。現在残高がゼロでも、将来の入金が大きなリスクにさらされる場合があります。また、ウォレットに表示されるメソッド名がApproveでも、実際のパラメーターがallowanceをゼロに設定しているなら、その取り消し操作が直ちに悪意あるものとは限りません。本ガイドでは、与えた権限、その範囲、現在と将来の対象資産、そして権限が確実に終了した証拠を確認します。
重要なポイント
- ERC-20の承認は送金ではなく許可です。 トークンコントラクトは、特定のspenderがあなたのアドレスから移動できる数量を記録します。コントラクトの条件を満たせば、spenderはその範囲内で後から
transferFromを実行できます。 - 承認はトークン、所有者、spender、ブロックチェーンごとに異なります。 Ethereum上でUSDCのallowanceを取り消しても、Base上のUSDCやArbitrum上のNFTオペレーター承認には影響しません。
- 無制限承認は即座の盗難を意味しません。 非常に大きな数量が許可されているという意味です。実際のリスクはspender、現在と将来の残高、権限を行使できる条件にも左右されます。
- 残高ゼロでも継続中のallowanceは消えません。 後から入金されたトークンにアクセスされる可能性があるため、今日の残高だけで判断しないでください。
- 承認の取り消しはオンチェーン状態の新たな変更です。 標準的なERC-20では
approve(spender, 0)、ERC-721/1155のオペレーターでは一般にsetApprovalForAll(operator, false)を使用します。 - NFTコレクション全体への権限と、単一トークンへの承認は異なります。 ERC-721は特定のトークンIDまたはコレクション全体のオペレーターを承認でき、ERC-1155では複数IDにわたるオペレーター権限が一般的です。
- permit署名は別途調査が必要です。 オフチェーンのEIP-2612署名は後から実行できる場合があります。現在のallowanceをリセットするだけでは、未使用の署名を無効化できるとは限りません。
- Permit2には二つの階層があります。 トークン自体がPermit2コントラクトを承認し、Permit2が下流の支出権限を管理します。基礎となるallowanceとPermit2内部の権限を両方確認してください。
- 取り消しが確定しても過去の送金は元に戻りません。 指定の権限による将来の利用を抑えるものであり、確定済みの盗難や無関係の脆弱性は解決しません。
- ウェブサイトとの接続解除はスマートコントラクトの承認を取り消しません。 ブラウザー接続とブロックチェーン上のallowanceは別の場所に存在します。
- 秘密情報の開示を求める「セキュリティ確認」には応じないでください。 公開アドレスの調査にシードフレーズや秘密鍵、回復業者への前払いは不要です。
- Terenval Walletに標準の承認取り消し機能があるとは想定しません。 対象チェーンとトークンに対応する信頼できるツールを使い、実際のオンチェーン状態を確認してください。
トークン承認とは? なぜdAppに必要なのか
USDCを別のトークンに交換したり、レンディングプロトコルに資金を預けたり、NFTを出品したりする際、アプリケーションはスマートコントラクトの仕組みに従ってトークンを移動する許可を求めることがあります。トークンコントラクトとアプリケーションのコントラクトは別々のソフトウェアです。通常のERC-20では、ウェブサイトを訪れたというだけで無関係のアドレスが残高を移動することはできません。呼び出し元が所有者なのか、必要なallowanceを持つのかが検証されます。
重要なのはowner(所有者)、token contract(トークンコントラクト)、spender(支出権限者)、allowance(利用許可額)、**chain(チェーン)**です。ウォレットAがEthereumでトークンCの250単位をspender Bに許可しても、BTC、あらゆるERC-20、他チェーンの資産を引き出す包括的な権限にはなりません。allowanceが有効である間、spenderはそのトークンの移動を許可範囲内で実行できます。詳しくはERC-20標準で定義されており、NFTの承認には別の標準が適用されます。
承認がブラウザー設定のように「ウォレット内に保存されている」と考えるのはよくある誤解です。標準的なERC-20の場合、allowanceを保存するのはトークンのスマートコントラクトです。 ウォレットや承認チェッカーはそれを読み取って表示し、後から署名したトランザクションが変更します。機種変更、拡張機能の削除、同じアドレスを別のウォレットで開く操作では、ブロックチェーンの状態はリセットされません。
approve、allowance、spender、transferFrom:知っておくべき4つの用語
approve(spender, amount)は、あるERC-20トークンについて、指定したspenderに許可する数量を変更する関数です。それ自体がトークンを送金するわけではありません。allowance(owner, spender)はトークンのルールに従って残っている許可額を読み取ります。標準的なallowanceはトークンの最小単位で表され、画面では小数桁数に基づいて換算されます。transferFrom(owner, recipient, amount)は、許可を受けたspenderがトークンを移動する代表的な仕組みです。トークンコントラクトが残高やallowanceなどの条件を検証します。Approvalイベント は標準的な承認の変更を記録します。イベント履歴は参考になりますが、現在のコントラクト状態を読み取る方が、残存権限の確認としては強い証拠になります。
例えば、スワップ用ルーターに250 USDCを許可している一方、ウォレット残高が40 USDCしかないとします。許可額は現在表示されている40ドル相当に限定されるとは限りません。承認を変更する前にさらに100 USDCが入金された場合、spenderはallowanceとコントラクトの条件に従ってその残高にアクセスできる可能性があります。この将来の入金リスクは、「無制限だから危険」とだけ判断するより実用的な観点です。
混同してはいけない5種類の権限
| 仕組み | 何を許可できるか | 確認する場所 | 一般的な停止方法 |
|---|---|---|---|
ERC-20 approve / allowance |
spenderが指定数量までトークンを移動できる | 当該チェーン上の個別トークンコントラクト | spenderのallowanceを0にして状態を再確認 |
ERC-721 approve |
特定トークンIDのNFTを移転する権限 | NFTコントラクトとトークンID | 対応する場合に個別の承認を解除・変更。標準では所有権移転でも解除される |
ERC-721 / ERC-1155 setApprovalForAll |
NFTコレクションやトークン群を広く管理できる | NFTコントラクトのオペレーター権限 | オペレーター承認をfalseにする |
EIP-2612 permit |
署名済みメッセージが将来のallowance更新を許可する | トークン固有のpermit実装、nonce、期限、署名 | 当該トークンのnonce・期限・無効化手順に従う。allowanceリセットだけでは未使用署名が残り得る |
| Uniswap Permit2 | トークンからPermit2への基礎承認と、署名または保存された下流権限 | トークン→Permit2とPermit2内部の両方 | 対象レイヤーの承認を削除・縮小し、未使用署名やnonceを別途確認 |
この表はEthereum互換の一般的な仕組みを扱っており、独自のウォレット権限やスマートアカウントのすべてのモジュールを網羅するものではありません。 スマートコントラクトアカウントには、通常のトークン承認とは異なるロール、セッションキー、モジュール、復旧権限が存在し得ます。Solanaの許可やBitcoinの支出トランザクションも、同じアプリに表示されるだけでERC-20のallowanceになるわけではありません。スキャナーのカバー範囲を過大評価しないために、対象を明確にしています。
ERC-721、ERC-1155、EIP-2612、Permit2の各仕様に、それぞれ異なる承認経路が記載されています。
暗号資産ウォレットの権限確認:検証を優先する手順
公開されているトークンのallowanceを調べるために、シードフレーズや秘密鍵を明かす必要はありません。 通常の監査は、公開アドレスと、資産やDeFi取引が存在するネットワークの特定から始めます。ウォレット接続によってツールが便利になる場合もありますが、権限を見るだけなら読み取り専用の調査が適しています。特に不審な操作の後は重要です。
- 利用中の各アドレスを特定します。 ソフトウェアウォレット、ハードウェアウォレット、インポートした鍵、スマートコントラクトウォレットを区別します。一つの画面で、別々の鍵に管理された複数のアドレスを表示していることがあります。
- 関係するすべてのネットワークを列挙します。 Ethereum、Base、Arbitrum、Optimism、Polygon、BNB Chainはそれぞれ独立したコントラクト状態を持ちます。
0xで始まる同じようなアドレスでも、承認が共有されるわけではありません。 - 信頼できるサイトを自分で開きます。 公式URLを手入力するか、独立して正当性を確認した資料のリンクを使います。突然届いたメッセージやトークンのメタデータ中のリンクを避けてください。
- ERC-20とNFTの項目を別々に確認します。 トークン、spender・オペレーターのアドレス、承認額、権限の種類、日付、状態を調べます。非標準コントラクトではスキャナーの表示が不完全なことがあります。
- コントラクトの正体を確認します。 トークンアドレスとspenderを、実際に利用したアプリケーションの資料と照合します。「Uniswap」「USDC」などの表示名だけでは真偽を証明できません。
- 署名する前に優先順位を決めます。 安全に操作できる場合、悪意が疑われる承認を先に取り消し、その後、長く使っていない不要な権限を整理します。現在運用中のポジションを誤って妨げないようにしてください。
- すべての結果をオンチェーンで確認します。 ウォレットのポップアップに成功と出るだけでは不十分です。トランザクションの状態、ネットワーク、新しいallowanceまたはオペレーターの状態を確認します。
チェーン、ウォレットアドレス、トークンコントラクト、spender、権限の種類、直近のallowance、実施した操作、トランザクションハッシュ、事後確認結果を記録する簡単な非公開台帳が役立ちます。そこに秘密情報を記載してはいけません。 技術的なトラブル調査には公開アドレス、トランザクションハッシュ、検証済みのコントラクトアドレスで足ります。ただし、機密性のあるアカウント情報には配慮してください。
同じトークンシンボルが誤解を招く理由
トークン名やティッカーは表示用メタデータであり、発行元の証明ではありません。攻撃者が無関係のトークンを「USDC」と名付けたり、悪意あるコントラクトに有名なプロトコル名を付けたりできます。チェーンとコントラクトアドレスを、発行者やプロトコルの信頼できる一次資料で確認してください。Terenvalのコントラクトアドレス用語解説では、見慣れたティッカーより正確なコントラクトの識別が重要な理由を説明しています。
方法1:Revoke.cashで承認を確認・取り消す
Revoke.cashは、複数のネットワークにまたがって一般的なトークン・NFT承認を確認できるインターフェースです。公式手順では、公開ウォレットアドレスの検索、ネットワークの選択、承認の並べ替え、個々の承認の取り消しを説明しています。画面の文言は変更され得るため、覚えたボタン位置ではなく、表示されるコントラクト情報と送信先を判断材料にしてください。
- 検証済みのドメインに直接アクセスして
https://revoke.cash/を開きます。 - 読み取り専用なら公開ウォレットアドレスを入力し、署名が必要なら対象ウォレットを接続します。正しいアドレスを選んだか確認してください。
- 承認が存在するネットワークを選択します。最近の問題を調べる場合は、トークン、spender、新しい承認などで検索・絞り込みます。
- 各候補について、コントラクトアドレスと残りのallowanceを確認します。標準的なERC-20承認か、NFTオペレーターか、専用の確認が必要な権限かを見極めます。
- 対象権限の取り消し・編集操作を選びます。ただし署名前にウォレットのトランザクション確認画面を読みます。 コントラクトと、要求内容が権限を取り消すか縮小するものであることを確認してください。
- 当該ネットワークでトランザクションが確定するまで待ち、ブロックエクスプローラーでハッシュを確認します。
- 画面を更新して現在のオンチェーン権限を再確認します。「送信済み」の通知やキャッシュされた一覧だけに依存しないでください。
Revoke.cashによれば、個別の取り消しには通常ネットワークのgas代がかかります。オプションの一括処理や有料機能には別途条件があり、変更される場合があります。公開権限を確認するためにコインを送ったり、他人へ事前の「ウォレット解除料」を支払ったりする必要はありません。
取り消しなのにウォレットにApproveと表示される理由
標準的なERC-20では、権限の付与にも取り消しにもapproveを使えます。違いはパラメーターです。**approve(spender, 0)**は、そのspenderに残っている標準的なallowanceを取り消します。同様に、NFTのsetApprovalForAll(operator, false)はオペレーター承認を無効にします。Revoke.cashもFAQでこの紛らわしい仕組みを解説しています。
したがって、メソッド名がApproveだからといって自動的に危険とは判断できません。しかし逆に、サイト上の操作名がRevokeでも、本当に取り消す証拠にはなりません。信頼できるウォレットやエクスプローラーで、解読されたトランザクションとコントラクトアドレスを調べ、内容を説明できない画面では安易に署名しないでください。
方法2:EtherscanのToken Approval Checkerを使う
ブロックエクスプローラーから、現在のチェーンデータやトランザクション履歴を独立して確認できます。EthereumではEtherscan Token Approval Checkerを使います。Base、Arbitrum、Polygonなどでは、対象ネットワークに対応する検証済みのエクスプローラーを使用してください。ブロックエクスプローラーは全チェーンの権限をまとめた万能データベースではありません。
- 検証済みのEthereumエクスプローラーを開いてToken Approvalsに進み、調べる公開アカウントアドレスを入力します。
- ERC-20、ERC-721、ERC-1155などのカテゴリを確認します。初期表示だけでなく、関係する承認をすべて表示できるビューを選びます。
- spender・オペレーターの完全なアドレス、トークンコントラクト、許可額やコレクションの範囲を調べます。必要ならApprovalイベントと現在のコントラクト状態を照合します。
- 取り消す際は、正しいウォレットアカウントを選択し、正しいチェーンの正しいコントラクトに対する操作へ署名しているか確かめます。
- 確定後にトランザクションレシートを調べ、現在のallowanceまたは
isApprovedForAllの結果をもう一度読み取ります。
エクスプローラーの一覧は発見のための道具であり、spenderの安全性の保証ではありません。コントラクトのラベルや検証バッジは調査の助けにはなっても、悪意あるロジック、危険なアップグレード、管理者の侵害がないことを証明しません。Revoke.cashのエクスプローラーを用いた取り消しの説明にも対応する手順があります。
方法3:MetaMask Portfolioで利用上限を確認する
MetaMaskの承認取り消しガイドとPortfolioの利用上限に関する資料には、対応するアカウントとネットワークの権限をPortfolio画面から確認する方法が記されています。MetaMaskの対応ネットワークや画面は変わる可能性があります。すべてのトークン、チェーン、署名済み権限が対象だと決めつけず、最新の公式ヘルプを参照してください。
- 信頼できる公式ソースからMetaMask Portfolioを開き、承認を調べるアカウントを選びます。
- 利用上限またはトークン承認の画面に進み、対応ネットワークを選択します。
- トークンコントラクト、spender、現在の上限を確認します。実際の承認と、単なる接続済みサイトの権限を区別してください。
- 対応する手順で権限を取り消し、ウォレットのトランザクションと手数料を確認します。
- チェーンのエクスプローラーで実行結果を確認し、上限がゼロまたは該当権限が削除されたことを確かめます。
同じEthereumアドレスを別のウォレットで管理しても、承認は消えません。権限はトークンや承認コントラクトに存在し、ブラウザー拡張機能の中にあるわけではありません。一方、Terenval Walletにネイティブの承認チェッカーやアプリ内の取り消しボタンがあると想定してはいけません。 その機能が独立して確認されていない限り、対応するセルフカストディウォレットと専門の承認ツールを別々に使うことが、適切なセキュリティ運用になります。
Terenvalの承認リスク評価マトリックス:どの権限から取り消すべきか
多くのガイドは「危険な承認を取り消そう」と勧めます。しかしウォレットに数十件の項目がある場合、何を危険と判断するかが難題です。そこで本記事では、アクセス可能な資産、権限の範囲、spenderへの信頼、時間と依存関係という4つの観点に基づく、編集部独自の**承認リスク評価マトリックス(Approval Exposure Matrix)**を提案します。これは判断補助であり、悪用確率を数値化したものでも、監査済みスキャナーでも、Terenval Walletの搭載機能でもありません。
| 監査の観点 | 他条件が同じ場合に懸念が小さい例 | 他条件が同じ場合に懸念が大きい例 | 確認事項 |
|---|---|---|---|
| 対象となり得る価値 | 小さく用途限定のallowance、将来の入金見込みが少ない | 大きな残高や継続入金に対する高額・無制限allowance | トークン数量、現在残高、将来の入金予定 |
| 権限の範囲 | 特定の代替可能トークンと固定数量 | 無制限allowance、広範なNFTオペレーター権限、強力なスマートアカウントモジュール | トークンコントラクト、spender、承認の種類、コレクションの対象範囲 |
| spenderへの信頼 | 現在利用中で文書化された連携先のアドレスと照合できる | 不明なspender、予期しないアドレス、フィッシングの履歴、説明のつかないアップグレード | 公式コントラクト情報、トランザクションの発端、監査済みだから安全と決めつけない背景調査 |
| 期間と運用上の必要性 | 短期間の権限、現在の処理に必要 | 無期限、数か月未使用、放棄したプロトコル、用途が分からない承認 | 最後の使用日、該当する期限、取り消しの影響 |
優先順位の原則: 高価な資産にアクセスできる、予期しない広範な権限を、見た目に無害な古い項目より先に調査してください。ただし、進行中の注文や戦略に必要なコントラクトを、その影響を理解せず一律に取り消すことも避けます。実際に攻撃が進行していて危険な遅延を生まない限り、spenderの正体を確認する時間を取ること自体が安全対策です。
編集部の例:二つの承認、異なるリスク
ウォレットAには1,800 USDCがあり、不審なエアドロップ請求の後に現れた見覚えのないspenderに無制限のallowanceを付与しているとします。ウォレットBには20 USDCがあり、日常的に利用する、独立して確認済みのスワップルーターに50 USDCの限定的なallowanceを付与しています。どちらのspenderのソースコードも把握していないという前提なら、最初のケースを緊急に調査し、取り消しを強く検討すべきです。二番目も定期的な確認は必要ですが、現時点でアクセス可能な価値と権限の範囲はずっと小さくなります。
これは1,800 USDCが必ず失われる、あるいは50 USDCなら「安全」という意味ではありません。承認の古さで並べ替えるだけでなく、権限の内容と危険にさらされる価値に基づく理由が必要だということです。
リスクにさらされる期間:残高ゼロでも危険が残る理由
ERC-20のallowanceはトークンの規則に基づく許可の上限であり、口座残高は現在利用可能な数量です。標準的なトークンの場合、特定の時点にspenderが移動できる数量の簡易的な上限は次のように考えられます。
今すぐアクセス可能なトークン数量 ≈ min(現在利用可能なトークン残高、実効的な残存allowance)。ただし、spenderが権限を行使でき、トークン側に追加の制限がない場合に限ります。
これは概念上の上限であり、損失予測ではありません。非標準トークン、未提出のpermit、スマートアカウントの権限、トークン凍結、プロトコル固有の条件によるリスクは意図的に含んでいません。すべてのコントラクトに適用できる正確な被害額計算として使用しないでください。
例として三つの状況を考えます。
| シナリオ | 現在のトークン残高 | 残存承認額 | 実務的な解釈 |
|---|---|---|---|
| 古いルーターへの限定承認 | 500 USDC | 25 USDC | 通常のspenderは、新たな承認なしにそのallowanceから25 USDCを超えて移動できない |
| 不審なspenderへの無制限承認 | 500 USDC | 実質無制限 | 権限を行使できるなら、現在のアクセス可能な残高が危険にさらされ得る |
| 今日は空のウォレット、明日入金予定 | 0 USDC | 実質無制限 | 現在の対象額はゼロでも、承認が残れば将来の入金にアクセスされる可能性がある |
三番目の例こそ重要です。以前は空だったアドレスも、後から資金が届くと危険になり得ます。 所有者自身がウォレットを空にしても、保存されているspenderのallowanceは通常、自動的に消費・削除されません。古いウォレットへ取引所からの出金、エアドロップ、DeFiの引き出し、給与などを送る前に再確認してください。
トークンの無制限承認:利便性と長期的リスクのバランス
無制限承認は通常、文字どおり「すべての資産をどこでも」許可する意思表示ではなく、非常に大きな整数値(一般にuint256.max)を指定します。通常は単一チェーンの一つのトークンコントラクト、owner、spenderに適用されます。この技術的な範囲の限定が、実務的なリスクを消すわけではありません。spenderが悪意を持つ、侵害される、または危険なロジックを含む場合、後から受け取ったトークンまでアクセス可能になることがあります。
利便性にも合理的な理由はあります。プロトコルが承認トランザクションの繰り返しとgas代を避けるため、大きなallowanceを求めることがあるためです。頻繁に取引する利用者なら、十分に検証したspenderへの継続的承認を選ぶこともあるでしょう。ただし利便性の代償は、維持・監視し、不要になったら削除しなければならない継続的な権限です。
頻度の低い操作では、トークンとアプリが対応するなら、実際に必要な数量に近い限定的なallowanceを初期選択にするのがより安全です。無制限しか選べないと表示される場合は、利用上限を編集できるか、より細かい承認方法があるか、長期的な権限を付与せず作業できるか調べてください。限定承認は危険にさらされる数量を減らしますが、信頼できないspenderを安全にするわけではありません。
ERC-20仕様も、allowance更新時の競合リスクに言及し、既存の非ゼロ値を別の非ゼロ値へ変更する前に、まずゼロへ設定するインターフェースを推奨しています。これは変更に慎重さが必要という意味であり、ゼロ設定のトランザクションが悪意ある保留中の送金より必ず先に処理される保証ではありません。
NFT承認:単一トークンとコレクション全体のリスク
NFTの画面では承認を「出品」や「販売」の許可と説明する場合があります。しかし、その裏側の権限は表示名より広い可能性があります。ERC-721のapproveは、特定の一つのトークンIDに対する権限を与えます。一方、setApprovalForAllはそのNFTコントラクト内で所有者が保有するすべてのトークンに関するオペレーター権限を付与します。ERC-1155では、複数のトークンIDと数量を対象とする場合があります。
コレクションのコントラクト、該当する場合のトークンID、オペレーターアドレス、権限が単一NFTなのかコレクション全体なのかを調べてください。現在一つしかNFTを持っていなくても、同じコレクションの将来取得するトークンが承認範囲に含まれる可能性があるため、悪意あるオペレーターや侵害されたオペレーターは重大なリスクです。
コレクションのオペレーターを取り消す一般的な標準準拠の方法は、対象NFTコントラクトに対する**setApprovalForAll(operator, false)**です。ERC-721の個別トークン承認を解除する場合は、信頼できるインターフェースから、そのコントラクトが対応する承認解除方法を使います。コレクション全体の切り替えと個別トークンの状態が同じものだとは考えないでください。確定後に必要に応じてisApprovedForAllまたはgetApproved(tokenId)を確認します。
マーケットプレイスへの影響: 出品の実行にオペレーター権限が必要なら、取り消しによって販売が成立しなくなることがあります。Revoke.cashのFAQにも、そのような運用上の依存関係が記されています。出品に関するオフチェーン注文や署名には、別の状態管理がある場合もあります。一つのオペレーターを取り消すだけで、すべての注文がキャンセルされるわけではありません。
EIP-2612のpermit:まだオンチェーンに現れない承認
EIP-2612では、トークンの所有者が署名した許可メッセージを、後から第三者がトークンコントラクトに提出できます。トークンは署名、nonce、期限を検証し、標準に従ってallowanceを更新します。対応アプリを使う際、所有者自身が個別の承認トランザクションを送る必要性を減らせます。
一方で、確認上の盲点も生まれます。署名されただけでまだ提出されていないメッセージは、ERC-20のallowanceを更新していません。 現在のallowanceだけを読み取る標準的なチェッカーが「ゼロ」と正確に表示しても、有効期限内の署名済みpermitが将来実行できる可能性があります。それは必ずしもチェッカーの欠陥ではありません。未使用の署名は、利用されるまでオフチェーンに存在するためです。
重要な区別: 既存のERC-20のallowanceをゼロに設定しても、EIP-2612のpermit用nonceが自動的に変わるわけではありません。 未使用でまだ有効なpermitが後から提出され、allowanceを再設定する可能性があります。有効な無効化方法は、トークンの実装、nonceの規則、署名を期限切れ・置き換え・その他の方法で無効化できるかによります。万能の「署名取り消し」ボタンがあると考えないでください。
フィッシングページでpermitデータへの署名を誘導された疑いがあれば、公開可能な範囲の情報(ドメイン、トークン、owner、spender、画面にあれば署名期限)を残し、秘密情報は公開しないでください。公式のトークン・プロトコル資料や信頼できる専門家の助けを使って、nonce無効化の可否、期限までの時間、独立した鍵への資産移動が適切かを確認します。知らないサイトで「別のpermit」に署名すると悪化する可能性があります。
Permit2:基礎allowanceと下流の権限の両方を監査する
UniswapのPermit2概要では、AllowanceTransferとSignatureTransferの二つの仕組みが説明されています。利用者がまず通常のERC-20承認を使って、トークンからPermit2コントラクトへのallowanceを付与する場合があります。その後、Permit2は保存された承認や署名により、spenderごとの追加権限を扱います。つまりウォレットのセキュリティ画面の一項目だけでなく、二つの異なる承認レイヤーがあります。
レイヤー1:トークンコントラクトからPermit2へのallowance
トークン側では、アカウントがPermit2に対して特定数量を許可できます。その額が非常に大きいこともあります。トークンコントラクトでこの基礎allowanceを取り消すと、所有者の継続的なERC-20承認に基づいてPermit2がそのトークンを移動する能力を制限できます。同時に、その基礎承認を利用する正規アプリの機能が停止する可能性があります。該当チェーンの実際のPermit2コントラクトアドレスをUniswap公式資料と照合し、単に「Permit2」と書かれた表示を信用しないでください。
レイヤー2:Permit2が保持・利用する権限
Permit2のAllowanceTransferでは、spenderごとに数量と有効期限が設定される場合があります。細分化されたPermit2内部の権限が期限切れになったり取り消されたりしても、トークンの主要なERC-20 allowanceは残る可能性があります。SignatureTransferでは、nonceに紐づく一回限りの署名が特定の転送を許可します。nonceが使用済みかどうか、署名期限はいつかが重要です。これは継続的なallowanceの行とは異なります。
| 確認する質問 | 調べる内容 | なぜ重要か |
|---|---|---|
| トークンはPermit2を承認しているか? | トークンコントラクトのallowance(owner, Permit2) |
アプリ側の二次的な権限が失効しても、広い基礎allowanceが残り得る |
| Permit2内部にspenderのallowanceがあるか? | Permit2のowner、token、spender、数量、期限 | 元のウェブサイトを切断した後も下流の承認が存続し得る |
| 一回限りのSignatureTransferに署名したか? | 署名パラメーター、nonce bitmap、期限、使用状況 | 未使用の署名が継続的なトークンallowanceとして表示されないことがある |
| 正しいチェーンを調べたか? | 当該チェーンのPermit2デプロイ先とトークンコントラクト | Ethereumでの取り消しはBaseやArbitrumの状態を変更できない |
実務的な対応: 疑わしいトランザクションがどのレイヤーを使うかを特定します。そのトークンでPermit2が不要なら、基礎となるERC-20承認と関係する下流権限の取り消しを検討し、結果を独立して検証します。疑わしい署名がまだ実行可能なら、プロトコル固有のnonce無効化や必要に応じた資産移動を調べます。一度の「Revoke」であらゆる署名済みメッセージが無効になったとは考えないでください。
Revoke.cashのPermit2解説は二つの承認階層を明確に区別しています。UniswapのSignatureTransfer資料ではnonceを用いた仕組みが説明されています。
承認の取り消しとdAppの接続解除:異なる二つの境界
dAppへの接続により、ウェブサイトは通常、アカウント情報を要求したり、トランザクションを提案したり、ウォレットと通信したりできます。接続解除は一般にウォレットソフトウェア内のその権限やセッションを終了・削除します。しかし、トークンコントラクトの既存allowanceを書き換えたり、渡した署名を消去したりはしません。
例えば、あるプロトコルへトークンの利用を承認し、その後ウェブサイトを閉じても、オンチェーンのallowance(owner, spender)は変わらず残り得ます。認可されたspenderは、コントラクトの制約内でtransferFromを実行できる可能性があります。逆に、アドレスを表示する権限しかないサイトが、別の承認経路なしにERC-20を自動移動することはできません。
詳しくはTerenvalのウォレットをdAppから切断するとどうなるかをご覧ください。Revoke.cashのFAQも、接続解除だけではトークン承認を取り消せないことを確認しています。
承認の取り消しにはいくらかかる?
標準的なERC-20またはNFTのオンチェーン承認取り消しはトランザクションです。通常、署名者は当該チェーンのネイティブgas資産でネットワーク手数料を支払います。 EthereumメインネットではETHを使用します。EVMのLayer 2でもETHを使う場合がありますが、別のチェーンでは他のネイティブ資産を使います。料金は実行処理の複雑さ、ネットワーク状況、ウォレットの手数料設定で変わります。長期間使う解説記事で、固定の米ドル価格を約束するのは適切ではありません。
署名前の見積もりでは、ネットワーク、ウォレットの推定gas量、提案されるトランザクションを確認します。読み取り専用の調査は通常無料ですが、取り消しのトランザクションには一般にgas代が必要です。一括処理や手数料負担付き実行を提供するツールには、別の料金・承認方式がある場合があるため、利用前に最新条件を確認してください。
現在の残高よりgas代の方が高くても、将来の入金があるなら古い承認を削除する意味がある場合があります。これは将来のリスクについての判断であり、上限なく手数料を払う推奨ではありません。アクティブなsweeperボットに支配されたアドレスへ新たなgas資産を入金してはいけません。着金直後に盗まれるおそれがあります。Revoke.cashとEthereum.orgの詐欺対応ガイドは、承認の整理と漏えいした鍵への対応を区別する重要性を示しています。
承認取り消しが本当に成功したことを確認する方法
最も安全な確認方法はダッシュボードのアイコンではありません。正しいコントラクトとアカウントを使用して、トランザクション確定後にチェーン状態を再度読み取る再現可能な確認です。
- トランザクションが成功した状態であることを確認します。正しいブロックエクスプローラーを使ってください。署名済みでも保留中、置換済み、破棄済み、またはrevertしたトランザクションでは、allowanceが変更されていないことがあります。
- 送信先コントラクトを確認します。似た名称の無関係なアドレスではなく、実際のトークンまたはNFTコントラクトに一致している必要があります。
- 標準的なERC-20の場合、
allowance(owner, spender)を読み取り、ゼロまたは意図した低い数値になっていることを確認します。 - ERC-721/1155のオペレーター承認では、
isApprovedForAll(owner, operator)を読み取ってfalseであることを確認します。ERC-721の個別承認ではgetApproved(tokenId)を調べます。 - Permit2では、両レイヤーを確認するとともに、問題に関係する既知の署名済み権限やnonce状態を調べます。
- 影響を受けたすべてのネットワークで繰り返します。 Ethereumで成功しても、Baseの承認まで変更された証拠にはなりません。
- 最小限の証拠ログを保存します。日付、チェーン、公開ウォレット、トークンコントラクト、spender、TXID、検証結果を記録します。シードフレーズや秘密鍵を含めてはいけません。
変更後に読み取り直すことで、ウォレットは送信成功と表示したのに、エクスプローラーではrevertとなっていた、といった失敗も検出できます。保留中のトランザクションは他の状態変更と順序が入れ替わる場合があり、攻撃者がすでに古い権限を使っている可能性もあります。攻撃が進行中なら迅速に対応しつつ、「取り消しを試みた」ことを「完了した」と取り違えないでください。
取り消しが失敗する、または承認が再び現れる理由
| 症状 | 考えられる説明 | より安全な確認方法 |
|---|---|---|
| ウォレットに長時間「pending」と表示される | トランザクションの組み込み・確定待ち | 正しいチェーンでTXID、gas設定、nonceを調べ、無関係な置換署名を避ける |
| エクスプローラーに「failed」「reverted」と表示される | コールが正常完了していない | gas残高、トークンの挙動、コントラクト・関数を確認し、取り消し完了と扱わない |
| 「Wrong network」または承認一覧が空 | 別のチェーン・ウォレットアドレスを調べている | 元のトランザクションにアカウントとトークンコントラクトを照合する |
| スワップの後に権限が復活した | 正規アプリが新しい承認を要求した可能性 | 新しいトランザクションとspenderを確認し、上限の縮小を検討する |
| ゼロ設定後にallowanceが非ゼロになった | 後から実行された署名済みpermitまたは新たな承認で再付与された可能性 | 署名のnonce・期限とオフチェーン承認を別に調査する |
| NFTオペレーターが承認済みのまま | 間違ったコレクション、オペレーター、権限種類を変更した | 正しいNFTコントラクトのisApprovedForAllを再読する |
| 盗難が報告されたのにツールが何も検出しない | 鍵の窃取、使用済みpermit、非標準トークン、別の経路 | 転送履歴と脅威モデルを調べ、侵害がなかったと決めつけない |
承認一覧が空でも安全証明書にはなりません。 インデクサーは古い・非標準のコントラクトや未提出署名を見落とすことがあります。Revoke.cashも、一般的な標準イベントを発行しないNFTコントラクトについて、インデックス作成の限界を明示しています。重要な資産がかかっている場合は、関係するコントラクトの状態とトランザクション経路を独立して確認してください。
トークン承認の取り消しだけでは不十分な場合
承認の取り消しは対象を絞った操作です。シードフレーズを変更したり、秘密鍵を握る攻撃者を止めたり、確定済みの盗難を取り消したり、署名に使う端末のマルウェアを除去したり、すべてのオフチェーン署名を無効化したりはしません。また、特権的なスマートアカウント権限は、該当するガバナンス手順を使わなければ取り消せない場合があります。
攻撃者がリカバリーフレーズや秘密鍵を知っているなら、現在のallowanceに関係なく送金へ署名できると考えてください。独立して安全を確保した端末で本当に新しい鍵を生成し、受取アドレスを検証し、技術的に安全に移せる残存資産を移行します。同じ漏えい済みシードから生成した二つ目のアカウントは安全な移行先ではありません。sweeper活動や複雑なコントラクト権限が関係する場合、被害アドレスにgasを繰り返し入金せず、独立して信用を確かめたインシデント対応の専門家を探してください。
Terenvalのセキュリティ侵害後に暗号資産を新しいウォレットへ移すガイドでは、この別の緊急対応手順を説明しています。Ethereum.orgも、すでに最終確定したオンチェーン盗難を単純に元に戻すことはできないと注意しています。
本質的なリスクの問い:攻撃者は何を支配しているのか
編集部の判断フローは、ツールの色分けではなくこの問いから始まります。攻撃者が持つのが上限付きのspender承認だけなら、取り消しでその経路を遮断できるかもしれません。保留中の署名済みpermitを持っている場合は、nonceと期限も重要です。署名鍵を持っている場合は、その鍵自体が権限の根本であり、恒久的に侵害されたと扱う必要があります。スマートアカウントのownerやモジュールを支配している場合は、アカウントのガバナンス・復旧ルールに従って対処します。
六つの仮想事例:証拠から何が分かるか
以下は架空の判断練習です。Terenvalが実際に資産を救済した事例、測定した損失率、実施した実験を示すものではありません。ウォレットの「権限」に見える問題でも、状況に応じて技術的な対応が変わることを説明します。
事例1:古い無制限USDT承認と通常のウォレット利用
2年前にDeFiアプリを使ったウォレットには、今もそのアプリのルーターに対する大きなallowanceが残っています。所有者はもうアプリを使っていませんが、定期的にUSDTを受け取っています。盗難の形跡はありません。合理的な対応: 実際のトークン・ルーターアドレスを確認し、不要な権限の取り消しを検討して、結果のallowanceを調べます。古い承認だけでハッキングとは言えませんが、不要な継続権限は将来の入金を危険にさらし得ます。
事例2:エアドロップサイト利用後に現れた不明なspender
ユーザーが「受取請求」サイトでトランザクションに署名した後、アドレスに見覚えのないspenderへの無制限USDC承認が表示されました。合理的な対応: そのサイトへの操作を停止し、spenderとチェーンを独立して検証します。署名鍵自体が安全と判断できるなら緊急の取り消しを優先し、関連する署名とトランザクション履歴も調べます。トークンがすでに移動している場合、取り消しは追加の被害を減らせても、過去の移動を元には戻せません。
事例3:有効な出品に関するNFTオペレーター
あるNFTマーケットプレイスのオペレーターが、コレクション全体のsetApprovalForAll権限を持っています。利用者は第三者の権限をすべて削除したい一方で、複数の出品がまだ有効です。合理的な対応: オペレーター、マーケットプレイスの文書、関連注文を確認してから取り消します。取り消しによって出品中の売買が実行できなくなる可能性があり、署名済み注文は別途キャンセル手順を要する場合があります。
事例4:残高ゼロだが翌週に給与が入金される
現在そのウォレットにはUSDCがありませんが、不明なspenderへの無制限承認が残っています。所有者は今後も定期入金に使う予定です。合理的な対応: 残高が空だから安全だと決めつけません。将来の資金を送る前に不要な権限を確認・取り消すか、より広範な侵害が疑われるなら新しいアドレスを使います。
事例5:不審なEIP-2612署名があるがallowanceはゼロ
フィッシングページで構造化データに署名しましたが、トークンのallowanceはまだゼロです。合理的な対応: トークンのpermitルール、nonce、期限を調べます。対応する無効化手順を探し、必要なら危険にさらされるトークンの移動を検討します。単にapprove(spender, 0)を送るだけでは、未使用のpermit署名を無効にできない場合があります。
事例6:Permit2承認に加え、鍵も侵害されている
ユーザーのウォレットにはトークン→Permit2の承認と複数のPermit2下流権限があり、リカバリーフレーズがコピーされた証拠もあります。合理的な対応: Permit2権限の削除を鍵の安全性回復と混同しません。信頼できる環境で独立した新規ウォレットを準備し、インシデントに応じて資産移行を計画します。sweeperが活動中なら通常のgas追加入金を避けます。取り消しだけでは攻撃者が直接署名できる状態が残ります。
アクティブなウォレット利用者向けの承認監査スケジュール
セキュリティ対策は、問題が起きたときだけ慌てて行うのではなく、日常利用に組み込む方が持続しやすくなります。以下は編集部が提案する軽量な権限管理の習慣であり、科学的に最適と測定された頻度ではありません。
- 新しいdAppを試した後: どのトークン、spender、数量を承認したか調べます。利用後に不要なら取り消しを検討します。
- 不審な署名やサイトに接した後: 最近のトランザクションと関係するオンチェーン・オフチェーン承認経路を直ちに確認します。定期点検日まで待たないでください。
- 古いアドレスへ多額の入金を受ける前: 入金予定のトークンとチェーンについて、残存するspender承認を調べます。
- 頻繁に使うアドレスでは定期的に: 長期間の承認、無制限許可、コレクションオペレーター、Permit2権限を見直し、意図的に残すものを記録します。
- 取り消した後: トランザクションの成功とコントラクト状態を確認します。アプリが再承認を求めたら、その範囲を改めて評価してください。
最も役立つ習慣は、小さく慎重に権限を与え、チェーン状態を再現可能な方法で確認することです。有名なサービスへの承認が残っているからといって即座に悪意あるものとは限らず、最近監査されたコントラクトも永久に安全とは限りません。実際の利用状況、spenderの正体、さらされる資産価値を踏まえて判断してください。
この手順でTerenval Walletにできること・できないこと
ノンカストディアルウォレットは、利用者自身の管理下で鍵を保管・使用する道具です。それだけで、すべてのdAppのspenderやトークンコントラクトが安全になるわけではありません。Terenval Walletは、確認済みの対応ネットワークとトークンが利用者の要件に合う場合にセルフカストディの選択肢になります。ただし、承認スキャナー、Permit2の解析、NFT権限管理、トランザクションシミュレーション、自動取り消しサービスが搭載されていると、機能の確認なしに想定してはいけません。
Terenvalやその他の対応ウォレットの利用者には、署名鍵の保護、トークンとチェーンの特定、信頼できる適切なツールによる権限の調査、承認前のトランザクション確認、オンチェーンの結果検証という順序を推奨します。ハードウェアウォレットでも同じです。鍵を安全に保管しても、利用者自身が意図的に署名した権限は無効になりません。
製品の確認情報はTerenval Walletで、カストディの仕組みは暗号資産ウォレットには何が保存されるのかで、メッセージ署名とトランザクションの違いは「メッセージに署名」とは何を意味するのかで確認できます。どのウォレットや承認チェッカーのブランドも、実際のブロックチェーンにあるコントラクト権限の検証に代わるものではありません。
よくある質問(FAQ)
1. 暗号資産ウォレットのトークン承認はどうやって確認できますか?
関係する各ブロックチェーンについて、信頼できる承認チェッカーで公開ウォレットアドレスを検索し、トークンコントラクト、spenderアドレス、権限の種類、数量を確認します。Revoke.cash、各チェーンのエクスプローラー、対応するMetaMask Portfolio画面が代表的な選択肢です。親しみやすい表示名ではなくコントラクトと照合してください。
2. ERC-20のトークン承認はどうやって取り消しますか?
標準準拠のERC-20 allowanceについて、該当spenderへの許可額をゼロに設定するトランザクションを送信します。通常はapprove(spender, 0)です。確定を待ち、同じチェーンの同じトークンコントラクトでallowance(owner, spender)を読み取り、ゼロであることを確認します。
3. ウォレットをdAppから切断すると承認も取り消されますか?
いいえ。接続解除で変わるのはウォレットとウェブサイトの接続やセッションです。オンチェーンのトークンallowanceは、トークンコントラクトの規則に従って変更されるまで残ります。TerenvalのdApp接続解除ガイドをご覧ください。
4. トークンの無制限承認を有効なままにしても安全ですか?
リスクがゼロということはありません。承認されたspenderが悪意を持つ、侵害される、不正利用される場合、大きな許可額が現在と将来の残高を危険にさらします。spender、トークン、ネットワーク、継続的な必要性を評価し、可能ならより限定的なallowanceを選んでください。
5. 無制限のUSDC承認でETHやBTCも盗まれますか?
標準的なERC-20のUSDC allowance自体では、ネイティブETHやネイティブBitcoinの移動は許可されません。対象は該当トークンコントラクトとチェーンです。ただし、別の権限、マルウェア、盗まれた署名鍵には異なるリスクがあります。
6. 承認されたspenderは後から入金するトークンも使えますか?
可能性があります。継続的なallowanceが残り、spenderがその権限を行使できれば、同じチェーンの同じウォレットへ後から届いたトークンも、残存承認額までアクセス可能になることがあります。現在ウォレットが空であっても、古い承認が無害だという証拠ではありません。
7. 承認の取り消しにはgas代がかかりますか?
通常、オンチェーン状態を変更するには必要です。料金はチェーンとトランザクションの状況によります。公開アドレスの権限確認自体には、一般にgasを支払う署名済みトランザクションは必要ありません。
8. Revoke.cashは無料で利用できますか?
通常の確認と個別取り消しの機能は、一般に別途サービス料金なしで利用されてきましたが、取り消しにはネットワークgas代が必要です。オプションの一括処理や有料機能には現行の別条件がある場合があります。利用前に公式FAQを確認してください。
9. ウォレットを接続せずに承認を確認できますか?
多くの場合、できます。Ethereum互換チェーンの公開コントラクトデータは、信頼できるチェッカーやエクスプローラーにウォレットアドレスを入力して照会できます。ウォレット接続が重要になるのは、取り消しのトランザクションへ署名するときです。
10. 承認チェッカーがシードフレーズを求めることはありますか?
正規の読み取り専用allowance照会に、シードフレーズや秘密鍵は必要ありません。承認の「認証」「同期」を口実にリカバリーワードを要求するサイトには入力しないでください。独立して正当性を確認し、秘密情報を求められたら操作を中止してください。
11. 取り消すのにウォレットに「Approve」と表示されるのはなぜですか?
同じERC-20のapprove関数で、正の数量もゼロも設定できるためです。spenderと数量を確認してください。NFTの正しいオペレーター取り消しでは、通常setApprovalForAll(..., false)を指定します。
12. すべての承認を一度に取り消せますか?
一部のサービスでは対応ネットワーク向けの一括処理を提供していますが、追加料金、コントラクト操作、複雑な署名が発生する場合があります。各コントラクトと一括トランザクションの内容を確認してください。すべてのチェーン、permit署名、非標準権限を必ず網羅する単一操作はありません。
13. トークン承認と署名の違いは何ですか?
従来のERC-20承認はオンチェーンのコントラクト状態を更新します。署名済みpermitや特定の構造化データ署名は、利用者がすぐにトランザクションを送らなくても、将来の状態変更やトークン移動を許可する場合があります。署名の範囲、nonce、期限は別途調べる必要があります。
14. allowanceがゼロでもEIP-2612のpermitは危険ですか?
はい。まだ使用されていない有効なpermit署名が後から提出されると、allowanceが更新される可能性があります。現在のallowanceがゼロという事実だけでは、過去に署名したすべてのpermitが無効だとは証明できません。
15. ERC-20のallowanceをゼロにすると、古いpermit署名はキャンセルされますか?
必ずしもそうではありません。通常のapprove(spender, 0)では、EIP-2612のpermitが使うnonceが自動的に増えるわけではありません。トークン固有のpermit実装、nonce、期限を調べ、必要に応じて対応する無効化手段を探してください。
16. Uniswap Permit2と通常のERC-20承認は何が違いますか?
Permit2では、まずERC-20トークンがPermit2コントラクトにallowanceを付与し、続いてspenderごとの追加権限や一回限りの署名ベース転送を管理する場合があります。トークン承認の一行だけに頼らず、両レイヤーを確認してください。
17. Permit2の基礎承認を取り消せばウォレットは安全になりますか?
コントラクトの動作に従って、そのERC-20 allowanceを経由するトークンアクセスを遮断できる場合があります。しかし盗まれた署名鍵を安全にしたり、過去の送金を元に戻したり、無関係な権限をすべてキャンセルしたりはできません。Permit2に保存された権限と署名も別に評価してください。
18. NFTの承認はどうやって取り消しますか?
コレクション全体に対するERC-721/1155のオペレーター承認では、信頼できるインターフェースを用いて、実際のNFTコントラクトでsetApprovalForAll(operator, false)を設定します。ERC-721の個別トークン承認には別のルールがあるため、必要ならgetApproved(tokenId)で検証します。
19. NFT承認を取り消すとマーケットプレイスの出品もキャンセルされますか?
マーケットプレイスがそのオペレーターを必要とする場合、出品の実行ができなくなる可能性はあります。ただし署名済み注文やマーケットプレイス側の記録には別途キャンセル規則があります。マーケットプレイスの文書を参照し、コントラクト権限と注文状態の両方を確認してください。
20. allowanceを取り消すとステーキング中のトークンやDeFi預入資産は消えますか?
通常のallowance取り消しそれ自体が、すでにコントラクトに預けた資産を引き出したり消去したりすることはありません。ただし、別の承認を必要とする将来の預入・操作を妨げる場合があります。引き出し権限や当該コントラクトのルールも重要です。
21. EthereumのトランザクションでBaseやArbitrumの権限を取り消せますか?
いいえ。EthereumとそのLayer 2ネットワークは別々のコントラクト状態を持ちます。それぞれ該当ネットワークとトークンコントラクトを使用してください。複数チェーンでウォレットアドレスが同じに見えても、allowanceデータベースは共有されません。
22. gas代がウォレット残高より高い場合はどうすればよいですか?
状況を確認せず費用を使わないでください。金額を見積もり、今後のトークン入金など将来のリスクを評価します。sweeperボットがアドレスを支配しているなら、追加したgasが盗まれる可能性があります。その場合は別の封じ込め計画と信頼できるインシデント対応の助言を利用してください。
23. spenderアドレスが悪意あるものかどうか分かりますか?
表示名やエクスプローラーのバッジだけで安全を証明することはできません。公式プロトコル資料とのアドレス照合、コントラクト履歴、承認した理由、現在の権限、フィッシングの兆候を確認してください。見覚えのない広範な権限は、サイトがプロらしく見えても早急な確認が必要です。
24. 古い承認がスキャナーに表示されないのはなぜですか?
別のアカウントやネットワークを表示している可能性があります。イベントのインデックスに依存するツールでは、古い・非標準のNFTコントラクトや未提出のオフチェーン署名を完全には扱えない場合もあります。関係する実際のコントラクト状態を読み取るか、適切な専門ツールを使ってください。
25. 承認を取り消した後でもコインを取られることはありますか?
対象コントラクト状態が変更された後、取り消されたspenderはその特定の権限を利用できなくなるはずです。ただし、ほかの承認、未使用の署名、保留中のトランザクション、コントラクトの脆弱性、盗まれた鍵などで資金移動が起こる可能性は残ります。取り消しは万能なセキュリティリセットではありません。
26. ハードウェアウォレットなら悪意あるトークン承認から守れますか?
ハードウェアは秘密鍵の漏えいを減らせますが、所有者が悪意あるspenderへ権限を与えるトランザクションに署名すると、その承認は悪用され得ます。安全なハードウェアで署名する場合でも、トランザクションの内容とspenderの正体を確認してください。
27. トークン承認はどのくらいの頻度で監査すべきですか?
不慣れなdAppの利用後、古いアドレスへの大きな入金前、頻繁に使うDeFiウォレットでは定期的に見直してください。すべての人に共通する安全な間隔はありません。利用状況と危険にさらされる価値に応じて決めます。
28. トークン承認を悪用されて盗まれた暗号資産は取り戻せますか?
allowanceを取り消しても、すでに確定した送金は取り消せません。その権限を経由するさらなる移動を防げる可能性はあります。残存資産を守りながら、TXIDを記録し、信頼できる窓口を通じて不審なアドレスを報告してください。
29. 承認を取り消す代わりに新しいウォレットを作るべきですか?
シードフレーズや署名鍵が漏えいしたなら、信頼できる端末で独立した新しい鍵を生成し、残存資産の移行を検討してください。確認できた問題が限定的なspender承認だけで、鍵が安全なままなら、その特定の脅威には取り消しで十分な場合があります。
30. Terenval Walletには承認取り消しボタンが搭載されていますか?
本記事は、その機能があるとは主張していません。最新の対応状況は公式のTerenval Wallet資料で確認してください。必要に応じて信頼できる外部承認ツールを使い、必ず正しいブロックチェーンでトランザクションを検証します。
最終チェックリスト:承認の整理を終える前に確認すること
- [ ] 権限ごとに正確なウォレットアドレスとブロックチェーンを特定した。
- [ ] 名前だけでなく、トークンコントラクトとspender/オペレーターを独立して検証した。
- [ ] ERC-20、個別NFT、コレクションオペレーター、EIP-2612、Permit2の権限を区別した。
- [ ] 不審なspenderと、高価なトークンや将来の入金を対象にする広い権限を優先した。
- [ ] 有効な署名やPermit2の二次権限が今後も使える可能性を調べた。
- [ ] 現在の出品、預入、プロトコル操作に与える影響を検討した。
- [ ] シードフレーズや秘密鍵を明かさず、信頼できるウォレットとツールを利用した。
- [ ] 署名前にチェーン、トランザクションメソッド、手数料を確認した。
- [ ] トランザクションの成功を確認し、その後に権限状態を再度読み取った。
- [ ] 実際に資産がある他のチェーンとアカウントでも監査を繰り返した。
- [ ] 署名鍵が侵害されている場合、別個の鍵変更と資産移行計画を用意した。
- [ ] 秘密情報を含めず、検証したTXIDと追加対応の最小限の記録を残した。
最後の確認は簡単です。 どんな権限を誰に与え、どの資産に届き、その権限をどの確認済みの状態変更で削除したのか説明できますか? 答えが曖昧なら、監査はまだ完了していません。
出典と技術資料
以下は、侵害率や仮想の資産回収成果について根拠のない主張をする資料ではなく、一次標準、プロトコルの公式開発資料、提供元によるセキュリティ案内を中心に選んだ情報源です。公開後にリンクや画面動作が変わることがあります。
- ERC-20 — トークン標準。
approve、allowance、transferFrom、Approvalイベント、allowance更新時の注意点。 - ERC-721 — 非代替性トークン標準。個別トークン承認、オペレーター承認、所有権ルール。
- ERC-1155 — マルチトークン標準。
setApprovalForAllとオペレーター権限。 - EIP-2612 — Permit拡張。署名済みpermit、所有者のnonce、期限。
- Uniswap開発者資料 — Permit2概要。基礎トークン承認、AllowanceTransfer、SignatureTransfer。
- Uniswap開発者資料 — Signature Transfer。nonceに紐づく署名ベース転送。
- Revoke.cash — トークン承認とは?。承認の実践的解説とトークン・NFTの違い。
- Revoke.cash — トークン承認の取り消し方法。マルチネットワークチェッカーとエクスプローラーを用いた手順。
- Revoke.cash — FAQ。取り消しの仕組み、接続解除、手数料、限界、ウォレット侵害。
- Revoke.cash — Permit2とは?。Permit2の二階層の承認構造。
- MetaMask — スマートコントラクトのallowance取り消し。取り消しと手数料の案内。
- MetaMask — Portfolioで利用上限を管理。対応するPortfolioベースの権限管理。
- Ethereum.org — 詐欺被害への対応と報告。被害拡大防止、報告、回復の限界。
- Revoke.cash — トークンとは?。望まないトークンや偽トークンのリスク。
- Terenval Wallet — 公式ウェブサイト。製品の身元と機能に関する資料。未確認の承認管理機能があるとは主張しない。
編集方針、適用範囲、安全上の注意
最終確認日:2026年10月30日。 本記事は長期参照を想定した解説であり、特定のアドレス、トークン、ウォレットのリリース、spenderコントラクトをリアルタイムで監査したものではありません。ERCとPermit2の仕組みは公開された標準と開発者資料に基づいています。Terenvalの承認リスク評価マトリックス、リスクにさらされる期間のモデル、優先順位付けの手順、六つの仮想事例は、これらの仕組みの応用を説明する編集部独自の枠組みです。外部の格付け制度、測定済みの悪用確率、検証された救済実例、独立したスマートコントラクト監査ではありません。
適用範囲: 技術的な手順は主にEthereumとEVM互換ネットワークの標準準拠トークン承認に適用されます。一部のトークン、古いNFTコントラクト、スマートアカウント、非EVMエコシステムでは動作が異なります。具体的なエクスプローラーのメニュー、対応チェーン、手数料体系、ウォレット画面は、実際に利用する際に最新情報を確認してください。取り消せない署名をする前に、実際のspender、トークンコントラクト、チェーンを確かめます。
安全上の注意: 正当な読み取り専用のトークン承認確認に秘密鍵やシードフレーズは不要です。権限を取り消しても、ウォレットの全面的な安全や盗難資産の回復が保証されるわけではありません。突然連絡してきた「回復代行業者」に支払ったり、不審なサイトへ新しいウォレットを接続したりしないでください。本記事は教育目的であり、法的・投資上の助言、または個別のインシデント対応助言を構成するものではありません。