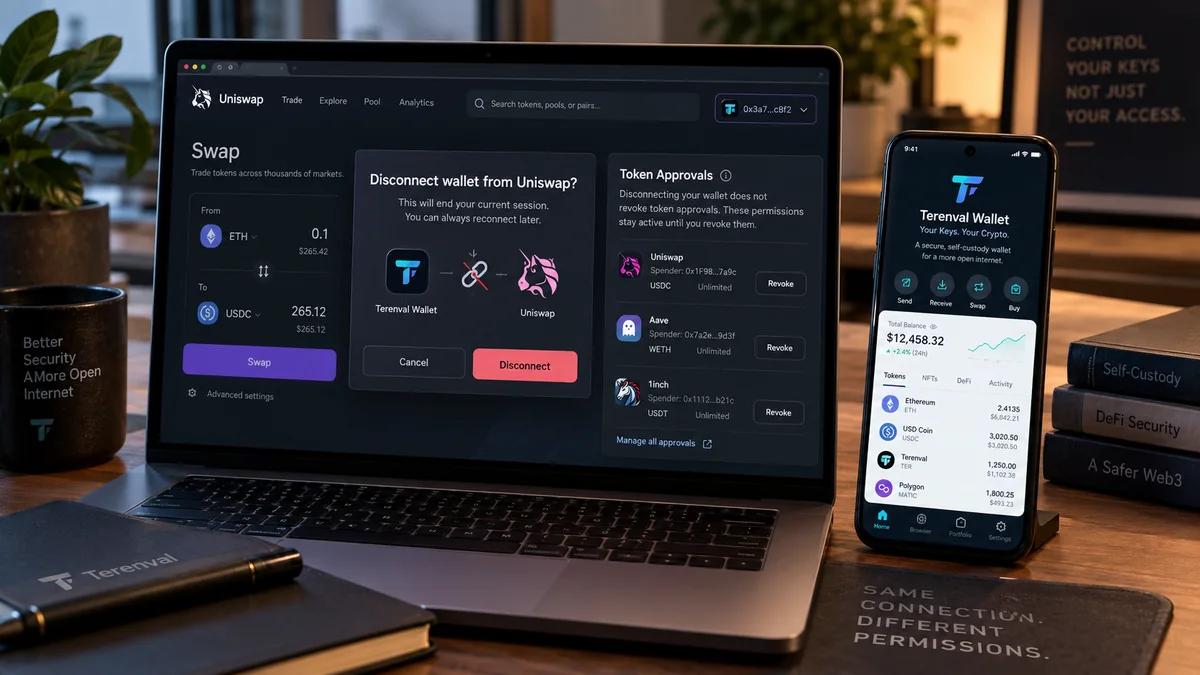
Memutuskan koneksi dompet kripto dari aplikasi terdesentralisasi (dApp) biasanya mengakhiri koneksi dompet yang aktif dengan situs tersebut atau mencabut izin situs untuk meminta akses akun melalui dompet. Tindakan ini tidak secara otomatis mencabut persetujuan kontrak pintar yang telah tercatat di blockchain. Alamat spender yang sebelumnya telah diberi izin mungkin masih dapat memindahkan token ERC-20 hingga batas allowance yang berlaku. Operator NFT yang sudah disetujui juga mungkin tetap memiliki wewenang berdasarkan kontrak NFT. Izin yang ditandatangani (signed permit) pun dapat tetap berlaku sesuai aturan nonce, tenggat waktu, dan kontraknya.
Perbedaan inilah hal keamanan terpenting dalam panduan ini: Disconnect menghentikan atau membatasi saluran komunikasi; Revoke mengubah otorisasi. Sebagian izin tersimpan dalam perangkat lunak dompet, sebagian berada di blockchain, dan sebagian lagi berupa pesan bertanda tangan yang belum dikirim ke blockchain. Tidak ada satu tombol yang pasti membatalkan ketiganya sekaligus.
Jawaban singkat: Ketika Anda memutuskan koneksi dompet dari dApp, biasanya dApp tersebut tidak dapat lagi menggunakan koneksi yang ada untuk meminta akses akun, tanda tangan, atau transaksi. Token tetap berada pada alamat blockchain masing-masing; allowance on-chain yang ada tetap berlaku hingga diubah atau habis; persetujuan NFT tetap berlaku hingga diubah atau dibatalkan dengan cara lain; dan sebagian permit yang sudah ditandatangani masih dapat diajukan. Jika dApp mencurigakan, putuskan koneksi, periksa persetujuan di setiap jaringan yang relevan, cabut allowance berisiko melalui alat tepercaya yang telah diverifikasi, telaah permit yang pernah ditandatangani, dan pindahkan aset ke dompet baru apabila kunci penandatanganan atau frasa pemulihan mungkin telah bocor.
Perbedaan tersebut dijelaskan dalam panduan pemutusan koneksi MetaMask, standar token ERC-20, dan dokumentasi Permit2 dari Uniswap. Artikel ini berfokus pada dApp Ethereum dan jaringan yang kompatibel dengan EVM. Ekosistem lain memiliki model otorisasi berbeda dan membutuhkan prosedur keamanan tersendiri.
Poin-Poin Penting
- Memutuskan koneksi bukan berarti mencabut izin. Yang berubah adalah akses dApp ke dompet, bukan allowance ERC-20 atau pengaturan operator NFT yang dicatat dalam kontrak pintar.
- Alamat dompet merupakan informasi publik. Pemutusan koneksi dapat menghentikan permintaan alamat melalui dompet, tetapi tidak menghapus alamat yang sudah diungkap, riwayat transaksi, atau informasi publik yang sudah diketahui.
- Koneksi normal tidak mengungkap seed phrase. dApp biasanya meminta akses akun dan mengusulkan transaksi; dompet tetap menangani penyimpanan kunci dan keputusan penandatanganan.
- Persetujuan bisa bertahan berbulan-bulan atau bertahun-tahun. Allowance ERC-20 dapat tetap berlaku hingga jumlahnya habis atau status izin dalam kontrak token berubah.
- Izin NFT terpisah.
approvedansetApprovalForAlluntuk ERC-721/1155 harus diperiksa secara terpisah dari izin token fungibel. - Tanda tangan dapat tetap berlaku setelah sesi browser berakhir. EIP-2612 dan Permit2 memiliki aturan masa berlaku dan pembatalan sendiri; menutup tab tidak mencabut tanda tangan kriptografis.
- Sesi WalletConnect dapat bertahan. Akhiri sesi melalui pengelola sesi dompet, bukan hanya dengan menutup halaman dApp.
- Login bertanda tangan dapat menghasilkan sesi situs web. Memutuskan koneksi dompet belum tentu mengeluarkan Anda dari sesi akun situs yang menggunakan cookie.
- Pencabutan izin umumnya memerlukan konfirmasi blockchain. Mengubah persetujuan ERC-20 yang aktif biasanya memerlukan transaksi dan biaya gas di jaringan terkait.
- Jaringan harus diperiksa satu per satu. Pemeriksaan di Ethereum tidak mencakup izin di Base, Arbitrum, Optimism, Polygon, atau BNB Smart Chain.
- Frasa pemulihan yang bocor merupakan keadaan darurat berbeda. Mencabut persetujuan tidak membuat private key yang dicuri menjadi aman kembali.
- Pengguna Terenval Wallet perlu memeriksa fitur pada versi terpasang. Jangan mengasumsikan tersedianya WalletConnect, sesi dApp, pemindaian allowance on-chain, pembatalan Permit2, atau pengelolaan persetujuan NFT tanpa memverifikasi produk.
Apa yang Sebenarnya Terjadi Saat Dompet Dihubungkan ke dApp?
Sebuah dApp dapat berupa bursa terdesentralisasi, marketplace NFT, layanan pinjam-meminjam, bridge, gim blockchain, atau antarmuka tata kelola. Situs webnya tetap merupakan antarmuka aplikasi biasa meskipun sebagian aktivitas keuangannya dijalankan melalui kontrak pintar.
Ketika Anda menekan Connect Wallet, dApp biasanya meminta satu atau beberapa alamat akun publik melalui penyedia dompet (wallet provider) yang terintegrasi atau protokol koneksi. Dompet mungkin meminta Anda memilih akun dan menyetujui akses. Setelah terhubung, dApp dapat menampilkan portofolio pribadi, menyiapkan permintaan transaksi, meminta tanda tangan, atau menyarankan pergantian jaringan, sesuai izin dompet dan persetujuan pengguna.
Koneksi saja pada dasarnya tidak memberikan izin kepada kontrak pintar untuk mengambil token ERC-20. Koneksi biasa berbeda dari transaksi approve, otorisasi NFT setApprovalForAll, atau permit yang ditandatangani. Masing-masing memerlukan keputusan tersendiri, meskipun antarmuka yang tidak aman dapat membuat pengguna menyetujuinya sekaligus tanpa sadar.
Informasi apa yang dapat dilihat dApp yang terhubung?
Bergantung pada dompet dan pengaturan izin, aplikasi terhubung dapat memperoleh alamat publik terpilih, jaringan aktif, dan tanggapan atas permintaan RPC yang didukung. Dengan mengetahui alamat publik, aplikasi juga dapat secara independen memeriksa saldo dan riwayat transaksi di blockchain publik. Aplikasi dapat mengetahui data yang Anda masukkan ke situs serta informasi yang dikumpulkan melalui analitik, cookie, atau servernya.
Memutuskan koneksi tidak menghapus jejak privasi. Langkah tersebut umumnya menghentikan akses berikutnya melalui izin atau sesi tertentu, tetapi tidak memaksa layanan melupakan alamat dan data yang sudah dikumpulkan. Saldo pada blockchain publik tetap dapat dilihat siapa pun yang mengetahui alamatnya.
Bisakah dApp yang terhubung mengirim transaksi tanpa tanda tangan Anda?
Pada externally owned account (EOA) biasa, permintaan menandatangani atau mengirim transaksi baru umumnya memerlukan otorisasi dompet dan kunci penandatanganannya. Halaman berbahaya biasanya tidak dapat membuat transaksi valid hanya karena koneksi masih aktif. Namun, kontrak yang sebelumnya diberi izin dapat menggunakan allowance on-chain yang masih berlaku tanpa tanda tangan transaksi baru dari Anda. Permit yang telah diterbitkan juga bisa menimbulkan risiko.
Akun pintar, kunci sesi, eksekusi terdelegasi, kebijakan abstraksi akun, dan protokol otomatisasi mungkin memiliki jalur otorisasi tambahan. Tinjau izin sistem tersebut secara tersendiri; jangan menerapkan model koneksi dompet biasa ke setiap produk.
Disconnect vs. Revoke: Empat Lapisan Keamanan yang Berbeda
Setidaknya ada empat jenis akses yang berbeda dan masing-masing memerlukan tindakan yang tepat. Mencampuradukkannya menimbulkan kesenjangan berbahaya antara apa yang dianggap pengguna sudah dinonaktifkan dan apa yang masih diizinkan blockchain.
| Lapisan | Contoh umum | Lokasi | Yang biasanya berubah saat Disconnect | Tindakan terpisah bila diperlukan |
|---|---|---|---|---|
| Koneksi dompet–dApp | Situs dapat meminta informasi akun melalui penyedia dompet | Dompet/browser atau sesi koneksi aktif | Menghapus atau membatasi akses aktif situs | Putuskan koneksi melalui pengelola koneksi dompet |
| Sesi login situs web | Sign-In with Ethereum diikuti cookie sesi | Situs web dan browser | Mungkin tidak memengaruhi login situs | Logout dan batalkan sesi pada situs |
| Otorisasi penggunaan aset on-chain | Allowance ERC-20; persetujuan operator NFT | Kontrak token/NFT pada setiap jaringan | Tidak mengubah izin yang tersimpan | Cabut atau kurangi persetujuan terkait secara on-chain |
| Otorisasi bertanda tangan off-chain | Permit EIP-2612 atau pesan Permit2 | Data bertanda tangan yang dipegang penerima; status kontrak terkait | Tidak mengubah tanda tangan itu sendiri | Batalkan nonce sesuai kontrak, lakukan pembatalan, atau tunggu kedaluwarsa |
Aturan pengambilan keputusan: Tanyakan lapisan mana yang ingin dihentikan. Jika tujuannya “Jangan tampilkan permintaan dompet lagi”, putuskan sesi. Jika “Spender ini tidak boleh lagi memindahkan token saya”, cabut allowance atau persetujuan operator. Jika “Situs ini tidak boleh lagi menganggap saya login”, akhiri sesi situs. Jika “Tanda tangan lama saya tidak boleh lagi berlaku”, periksa mekanisme pembatalan sesuai format tanda tangan tersebut.
Mengapa notifikasi pemutusan koneksi bisa menyesatkan?
Pesan berhasil seperti Disconnected, Wallet removed, atau Session ended biasanya hanya menyatakan bahwa operasi pemutusan koneksi antarmuka selesai. Itu bukan bukti blockchain bahwa allowance telah dicabut. Untuk mencabut persetujuan token, cari transaksi yang berhasil dan verifikasi status allowance atau operator terbaru pada jaringan yang tepat.
Apa yang Sebenarnya Terjadi Saat Anda Menekan Disconnect?
Dompet atau dApp dapat berhenti membagikan akun ke situs tersebut, menghapus izin akses, menutup sesi, dan memperbarui tampilan akun terhubung. Antarmuka setiap dompet berbeda; perilaku persisnya tidak bisa disimpulkan hanya dari label tombol.
Pada model dompet yang terintegrasi dengan browser, pemutusan koneksi sering mengubah izin berbagi akun dompet untuk asal situs (origin) tertentu. EIP-2255 menjelaskan konsep izin dompet, sedangkan EIP-1193 menstandarkan antarmuka komunikasi penyedia dompet. Keduanya merupakan mekanisme akses di sisi klien, bukan perubahan otomatis terhadap status kontrak token.
Ketepatan teknis: Peristiwa disconnect menurut EIP-1193 mengacu pada hilangnya konektivitas penyedia ke semua jaringan yang didukung. Peristiwa tersebut bukan perintah standar universal untuk mencabut izin akses akun situs web. Karena itu, kontrol “Disconnect site” dapat bekerja melalui sistem izin khusus dompet, pustaka koneksi lain, atau penghentian sesi WalletConnect.
Apakah Disconnect memerlukan biaya gas?
Biasanya tidak. Mengakhiri sesi dompet atau menghapus izin berbagi akun dengan situs merupakan operasi lokal/off-chain, sehingga tidak semestinya membutuhkan gas blockchain. Jika sebuah alat meminta Anda menandatangani dan menyiarkan transaksi, periksa tujuan tepatnya: mungkin alat itu melakukan pencabutan izin on-chain, atau justru permintaan berbahaya yang menyamar sebagai proses pembersihan.
Apa yang tidak terjadi?
Dompet Anda tidak dihapus. Frasa pemulihan tidak berubah. Alamat publik tidak dihancurkan atau disembunyikan dari pengamat blockchain. Transaksi yang telah selesai tidak dibatalkan. Allowance token dan persetujuan NFT tidak otomatis menjadi nol, sedangkan transaksi tertunda tidak hilang dari jaringan hanya karena halaman dApp ditutup.
Mengapa dApp Masih Bisa Memindahkan Token Setelah Koneksinya Diputus?
Token Ethereum ERC-20 menggunakan mekanisme allowance. Pemilik token dapat mengizinkan suatu alamat spender memindahkan token tertentu hingga jumlah yang telah disetujui. Dalam alur standar, pemilik memberi izin melalui fungsi approve pada token, lalu spender yang sah dapat memanggil transferFrom sesuai allowance, saldo, dan perilaku kontrak yang berlaku.
Bayangkan sebuah dompet memiliki 2.000 unit token ERC-20 dan sebelumnya menyetujui router pertukaran untuk membelanjakan 5.000 unit. Memutuskan koneksi situs bursa menghapus hubungan antarmuka, tetapi status allowance dalam kontrak token tidak berubah. Jika fungsi spender dapat dipanggil sehingga menghasilkan transfer yang sah, kontrak itu mungkin tetap mampu memindahkan token dalam batas allowance yang masih ada, termasuk token yang masuk kemudian, hingga otorisasinya dicabut atau habis.
Adanya allowance ERC-20 tidak berarti setiap kontrak akan menguras dana, dan situs jahat belum tentu mengendalikan kontrak spender tertentu. Risikonya bergantung pada kontrak spender yang sebenarnya, kode, hak peningkatan atau administrasi, serta siapa yang dapat memanggil fungsi pemindahan token. Namun, allowance yang tidak diperlukan atau tidak terbatas meningkatkan potensi paparan bila mekanisme yang diberi izin disalahgunakan atau diretas.
Contoh: perubahan yang dihasilkan setiap tindakan
| Tindakan | Koneksi dApp | Allowance ERC-20 | Dana yang sudah ditransfer |
|---|---|---|---|
| Putuskan koneksi situs | Umumnya terhapus | Tidak berubah | Tidak berubah |
| Hapus cookie browser | Sesi situs mungkin tereset | Tidak berubah | Tidak berubah |
| Berhasil ubah allowance token menjadi nol | Mungkin tetap terhubung | Menjadi nol untuk pasangan token/spender tersebut | Tidak berubah |
| Tetapkan allowance terbatas yang lebih kecil | Mungkin tetap terhubung | Turun ke jumlah yang dipilih | Tidak berubah |
| Pindahkan sisa token ke akun baru yang tidak dibobol | Akun lama mungkin tetap terhubung | Allowance lama dapat tetap berlaku untuk akun lama | Hanya dana yang dipindahkan keluar dari alamat lama |
Penting: Persetujuan token terkait dengan pemilik, spender, kontrak token, dan jaringan tertentu. Biasanya persetujuan itu bukan kuasa menyeluruh atas semua token dan jaringan dalam dompet. Meski demikian, banyak persetujuan terpisah dapat menimbulkan paparan luas, dan kontrak persetujuan khusus seperti Permit2 menambahkan lapisan lain.
Bisakah seseorang membelanjakan ETH asli melalui persetujuan ERC-20?
Fungsi approve ERC-20 standar tidak memberikan izin untuk memindahkan ETH native dari akun biasa. ETH native bukan saldo kontrak token ERC-20. Namun, wrapped ETH (WETH) adalah token ERC-20 dan dapat terkena persetujuan token. Sistem akun pintar, delegasi, atau otorisasi berbasis tanda tangan lainnya bisa memiliki cakupan lebih luas; bedakan batas allowance token dari wewenang penandatanganan umum.
Persetujuan ERC-20: Terbatas, Tidak Terbatas, dan Penggunaan Berulang
Antarmuka token terkadang meminta izin untuk jumlah persis, batas besar, atau allowance yang secara praktis tidak terbatas. “Unlimited approval” biasanya berarti menetapkan allowance mendekati nilai bilangan bulat maksimum yang didukung token. Itu tidak berarti spender mengetahui seed phrase atau otomatis dapat mengambil aset dari alamat pemilik lain; artinya izin kontrak token mungkin mencakup transfer di masa depan lebih besar dari yang Anda inginkan saat ini.
| Model persetujuan | Manfaat utama | Risiko utama | Saran peninjauan |
|---|---|---|---|
| Jumlah persis | Membatasi nilai token yang diizinkan | Mungkin perlu persetujuan baru pada penggunaan berikutnya | Utamakan untuk transaksi yang jarang, jika tersedia |
| Jumlah terbatas tetapi lebih besar | Mengurangi transaksi persetujuan berulang | Lebih banyak nilai aset berpotensi terekspos | Tinjau sisa allowance secara berkala |
| Jumlah praktis tidak terbatas | Praktis untuk penggunaan protokol yang sering | Paparan jangka panjang, termasuk token yang baru diterima | Gunakan setelah menilai kepercayaan terhadap spender dan kebutuhan operasional |
| Allowance nol | Mencegah transfer biasa oleh spender melalui izin tersebut | Tidak membatalkan transfer sebelumnya atau izin lain | Konfirmasi hasil nol pada blockchain |
Transaksi pemberian allowance terpisah dari aktivitas swap, deposit, atau pinjaman yang dimungkinkannya. Pengguna bisa menyetujui spender pada hari Senin, memakainya sekali, tetapi tetap meninggalkan sisa batas yang besar. Jika protokol tidak lagi dibutuhkan, pemilik biasanya dapat mengurangi atau mencabut allowance dalam kontrak token melalui dompet atau antarmuka pengelola izin yang sesuai.
Seperti apa pencabutan izin ERC-20 yang berhasil?
Pada token ERC-20 biasa, pencabutan umumnya memanggil fungsi approve(spender, 0) dalam kontrak token, terkadang melalui dompet atau explorer yang menamainya Revoke. Transaksi harus dikonfirmasi jaringan dan allowance hasilnya diperiksa langsung. Perilaku token nonstandar atau token yang mengharuskan pengaturan nol terlebih dahulu dapat mempersulit pembaruan allowance bukan nol.
Log peristiwa berguna, tetapi status kontrak saat ini merupakan pemeriksaan yang menentukan. Status “submitted” atau “pending” belum sama dengan allowance nol yang terkonfirmasi. Anda juga mungkin melihat perkiraan gas, peringatan token khusus, atau permintaan dompet dengan nama fungsi mirip persetujuan awal. Verifikasi kontrak tujuan dan jumlah sebelum menyetujui.
Persetujuan NFT: Disconnect Tidak Membatalkan Hak Operator
Izin NFT berbeda dari allowance token fungibel. Menurut ERC-721, dompet dapat memberi izin kepada alamat lain untuk satu ID token atau memberi wewenang kepada operator untuk mengelola semua NFT milik pemilik dalam suatu koleksi melalui setApprovalForAll. Menurut ERC-1155, operator juga dapat diberi izin atas aset pemilik yang tercakup oleh kontrak tersebut.
Memutuskan koneksi marketplace NFT tidak secara otomatis memanggil setApprovalForAll(false). Jika persetujuan operator masih ada, operator yang dibobol atau berbahaya tetap berisiko meskipun situs marketplace menampilkan “Disconnected”.
| Izin | Cakupan | Cara pencabutan umum | Apakah Disconnect mencabutnya? |
|---|---|---|---|
approve ERC-721 untuk satu token |
Satu ID token NFT | Hapus/ganti persetujuan bila didukung; transfer juga dapat menghapusnya menurut standar | Tidak |
ERC-721 setApprovalForAll |
Operator untuk token koleksi milik pemilik | setApprovalForAll(operator, false) |
Tidak |
ERC-1155 setApprovalForAll |
Operator untuk ID token pemilik yang tercakup dalam kontrak | setApprovalForAll(operator, false) |
Tidak |
ERC-20 approve |
Batas spender untuk satu kontrak token | approve(spender, 0) atau pembaruan allowance yang didukung |
Tidak |
Pemeriksaan praktis: Perhatikan alamat kontrak operator, alamat koleksi, jaringan, dan status persetujuan. Nama marketplace yang familier tidak cukup untuk membuktikan keamanan alamat operator yang tidak dikenal. Ingat pula bahwa listing NFT dan order bertanda tangan dapat memiliki aturan pembatalan tersendiri di luar persetujuan operator token.
Apakah Pesan Bertanda Tangan dan Permit Tetap Berlaku Setelah Disconnect?
Ya, bisa saja. Tanda tangan dompet merupakan pernyataan kriptografis yang dibuat dengan kunci penandatanganan. Keabsahannya umumnya bergantung pada apa yang ditandatangani dan cara protokol penerima memverifikasinya, bukan apakah halaman dApp masih dibuka pengguna.
Tidak semua tanda tangan adalah izin token yang berbahaya. Pesan Sign-In with Ethereum (ERC-4361) yang dibuat dengan benar umumnya dipakai untuk autentikasi situs, sedangkan tanda tangan data terstruktur lainnya dapat mengotorisasi order perdagangan, allowance token, transfer, atau tindakan khusus kontrak. Jangan menyimpulkan “tanda tangan tidak membutuhkan gas, jadi tidak berdampak finansial”.
EIP-2612: memberikan persetujuan token dengan tanda tangan
ERC-2612 mendefinisikan ekstensi permit yang memungkinkan pemilik token menandatangani otorisasi allowance secara off-chain. Pihak yang berwenang kemudian dapat mengirim tanda tangan itu ke kontrak token, yang memeriksa pemilik, spender, jumlah, nonce, domain separator, dan tenggat waktu sebelum memperbarui allowance.
Tanda tangan yang belum dikirim on-chain mungkin tidak terlihat di dasbor persetujuan token biasa. Disconnect tidak menarik kembali salinan tanda tangan yang telah diterima dApp atau penyerang. Kemampuan penggunaannya bergantung pada apakah tanda tangan masih valid, nonce telah berubah, dan batas waktu atau kondisi verifikasi lainnya memungkinkan eksekusi.
Perintah approve(0) secara umum tidak menjamin pembatalan semua permit yang belum diajukan. Jika permit lama masih bisa dikirim, protokol dapat kembali menetapkan allowance. Pembatalan EIP-2612 umumnya melibatkan perubahan nonce terkait melalui permit yang valid atau mekanisme khusus token lainnya, atau menunggu kedaluwarsa. Periksa implementasi token dan gunakan alat tepercaya alih-alih menebak.
Permit2: dua lapisan izin yang berbeda
Permit2 milik Uniswap memiliki desain dua lapisan yang penting. Pertama, pemilik token memberikan persetujuan ERC-20 biasa kepada kontrak Permit2. Kedua, Permit2 dapat mengelola allowance terpisah untuk spender atau mengizinkan transfer satu kali tertentu melalui pesan bertanda tangan serta aturan nonce dan masa berlaku khusus kontrak.
| Komponen Permit2 | Yang dikendalikan | Pertimbangan saat menonaktifkan |
|---|---|---|
| Persetujuan token ERC-20 kepada Permit2 | Kontrak token mengizinkan Permit2 memindahkan token | Tinjau atau cabut persetujuan dasar pada tingkat token |
Izin Permit2 AllowanceTransfer |
Permit2 melacak jumlah dan kedaluwarsa untuk spender tertentu | Kurangi/cabut allowance spender; periksa nonce dan tenggat waktu |
Otorisasi Permit2 SignatureTransfer |
Tanda tangan mengotorisasi transfer tertentu dengan cakupan nonce | Tentukan apakah nonce dapat dibatalkan sebelum dipakai atau otorisasi kedaluwarsa |
Mode tanda tangan sekali pakai tidak sama dengan allowance tetap untuk spender. Sebagian otorisasi hanya berlaku sekali; yang lain berlaku terus dengan batas waktu. Jangan menyatakan “semua persetujuan Permit2 berlaku selamanya” atau “semua tanda tangan Permit2 tidak berbahaya”. Jalur kontrak, cakupan, nonce, jumlah, dan masa berlaku menentukan paparannya. Mencabut allowance token dasar kepada Permit2 dapat menutup jalur transfer penting untuk token tersebut, tetapi catatan otorisasi dan tanda tangan khusus aplikasi tetap perlu diperiksa.
Bisakah pesan dibatalkan setelah ditandatangani?
Terkadang bisa, tetapi tidak ada tombol “batalkan tanda tangan” yang berlaku universal. Jalur yang mungkin meliputi transaksi pembatalan protokol, pembatalan nonce, pencabutan operator, kedaluwarsa, atau—untuk autentikasi situs—logout dan pembatalan sesi. Cara yang berlaku bergantung pada domain data terstruktur yang ditandatangani dan aturan kontrak pintar. Transfer yang telah dilakukan tidak dapat dibalik dengan membatalkan tanda tangan sesudahnya.
Jika Anda menduga telah menandatangani permit berbahaya, gunakan dokumentasi tepercaya dari token atau protokol asal dan, bila sesuai, alat bereputasi seperti penjelasan permit Revoke.cash. Jangan pernah memasukkan frasa pemulihan ke situs “pemeriksa pembatalan permit”.
Apakah Pemutusan Koneksi WalletConnect Berbeda dari Dompet Browser?
WalletConnect memungkinkan dompet dan dApp berkomunikasi melalui sebuah sesi. Sesi tersebut dapat berlangsung lebih lama daripada tab atau jendela browser tempat koneksi dibuat. Menutup situs atau berpindah aplikasi bukan bukti bahwa sesi telah dihapus.
Dokumentasi sesi WalletConnect menjelaskan penghentian sesi dan notifikasi session_delete. Pada dompet yang kompatibel, buka bagian koneksi atau sesi aktif, periksa dApp, jaringan, serta akun yang tercakup, kemudian putuskan secara eksplisit sesi yang tidak lagi diperlukan.
Mengapa perlu memutuskan koneksi dari sisi dompet?
Tombol milik dApp bisa saja memperbarui antarmukanya meskipun sesi login situs atau koneksi dompet lain masih aktif. Daftar sesi pada dompet menyediakan tempat kedua untuk memastikan sesi mana yang masih dikenali perangkat lunak. Nama menu berbeda-beda menurut penyedia dan versi; ikuti antarmuka serta dokumentasi bantuan dompet yang digunakan, bukan tangkapan layar umum.
Sesi WalletConnect dapat mencakup izin untuk banyak jaringan dan metode, tetapi tidak sama dengan memberikan allowance token ERC-20. Mengakhiri sesi menghentikan saluran komunikasi; persetujuan token pada jaringan-jaringan tersebut tetap perlu diperiksa on-chain.
Ekstensi browser dapat menghubungkan lebih dari satu akun
Sebuah dApp mungkin memiliki akses ke satu atau beberapa akun, dan dompet dapat memungkinkan perubahan daftar akun yang dibagikan ke situs. Menghapus akses satu akun tidak selalu sama dengan memutuskan seluruh situs dari semua akun. Selalu periksa akun yang dipilih saat meninjau izin, persetujuan, atau aktivitas transfer.
Apakah Disconnect Juga Membuat Anda Logout dari Situs?
Belum tentu. dApp dapat mempertahankan sesi web biasa setelah login dengan dompet. Koneksi dompet menyediakan alamat publik dan mungkin memungkinkan Anda menandatangani permintaan autentikasi. Server lalu menerbitkan cookie atau token agar akun situs tetap login.
ERC-4361 menstandarkan format pesan Sign-In with Ethereum, termasuk konsep domain dan nonce. Standar ini tidak menjamin bahwa memutuskan koneksi dompet otomatis membatalkan seluruh sesi login yang sudah dibuat situs.
Jika privasi atau akses akun menjadi perhatian, logout dari dApp secara terpisah, hapus sesi browser terkait bila perlu, dan gunakan kontrol Log out of other devices / Revoke sessions jika tersedia. Situs dapat tetap menyimpan alamat publik, data analitik, atau riwayat perdagangan walaupun Anda telah logout; ini berbeda dari otorisasi blockchain.
Cara Aman Memutuskan Koneksi Dompet dari dApp
Gunakan antarmuka dompet terkini, bukan jalur menu yang mungkin sudah usang. Sebagai contoh, alur resmi MetaMask memiliki bagian Permissions yang menampilkan dApp terhubung dan memungkinkan pengguna memutuskan koneksi satu per satu atau semuanya. Dompet lain mungkin menggunakan label Connected sites, Active sessions, DApp connections, WalletConnect, atau Permissions.
- Kenali dApp dan asal situsnya. Pastikan domain lengkap; nama dan subdomain yang tampak mirip bisa merujuk ke situs berbeda.
- Buka pengelola koneksi atau izin pada dompet. Jika memungkinkan, jangan hanya mengandalkan situs yang mencurigakan untuk memutuskan koneksi.
- Periksa akun dan jaringan yang dibagikan. Pastikan apakah Anda mencabut akses satu akun atau mengakhiri seluruh sesi.
- Putuskan dApp atau sesi yang tidak diinginkan. Konfirmasi bahwa koneksi tersebut tidak lagi tercantum aktif dalam dompet.
- Logout dari dApp secara terpisah. Lakukan jika situs juga melakukan autentikasi menggunakan tanda tangan dompet.
- Periksa persetujuan on-chain. Ini operasi berbeda yang dijelaskan berikutnya; Disconnect bukan bukti pencabutan persetujuan.
- Jika menduga ada kompromi, identifikasi jenisnya. Koneksi yang tidak diperlukan menuntut solusi berbeda dari allowance berbahaya, tanda tangan yang tidak aman, atau seed phrase yang bocor.
Aturan keamanan: Koneksi dompet yang sah tidak meminta Anda mengungkap frasa pemulihan. Jika situs meminta seed phrase, private key, atau berkas cadangan untuk “menyelesaikan pemutusan koneksi”, segera hentikan proses.
Cara Menemukan dan Mencabut Persetujuan Token dengan Aman
Audit persetujuan harus dilakukan secara cermat. Menandatangani semua tombol “revoke” pada situs yang tidak dikenal tanpa pemeriksaan dapat menimbulkan risiko baru. Periksa transaksi dan gunakan alamat yang benar serta sumber yang sudah tepercaya.
Langkah 1: tentukan alamat pemilik dan jaringannya
Catat alamat akun publik dompet yang Anda gunakan dan identifikasi jaringan tempat akun pernah berinteraksi dengan kontrak. Jaringan EVM umum meliputi Ethereum Mainnet, Base, Arbitrum One, Optimism, Polygon PoS, dan BNB Smart Chain. Alamat berformat heksadesimal dapat terlihat sama di semua jaringan tersebut, tetapi setiap jaringan memiliki status kontrak dan persetujuan sendiri.
Jika lebih dari satu akun dompet pernah terhubung, ulangi pemeriksaan untuk setiap alamat pemilik yang mungkin terekspos. Jika menggunakan beberapa dompet, jangan berasumsi bahwa sesi atau izinnya sama.
Langkah 2: buka penampil persetujuan bereputasi baik
Gunakan pemeriksa persetujuan yang ditautkan dari explorer blockchain terkait atau antarmuka pengelola persetujuan yang dikenal. Panduan resmi MetaMask tentang pencabutan persetujuan membahas pemeriksa persetujuan dan alat pengelolaan allowance. Revoke.cash adalah opsi lain yang umum digunakan.
Sebelum menghubungkan dompet ke alat pencabutan, verifikasi URL dari sumber resmi atau bookmark tepercaya. Bergantung pada alatnya, pemeriksaan baca-saja terhadap alamat publik mungkin dapat dilakukan tanpa membuka sesi dompet baru. Jangan pernah memberikan private key atau seed phrase.
Langkah 3: identifikasi izin, bukan sekadar nama merek
Untuk setiap temuan, periksa jaringan, pemilik, kontrak token/koleksi, spender atau operator yang diberi izin, jumlah yang disetujui, serta bila memungkinkan riwayat transaksi. Cari allowance tak terbatas, spender asing, protokol yang tidak lagi digunakan, persetujuan NFT yang terlalu luas, dan paparan serupa di beberapa jaringan.
Nama atau logo spender hanyalah label antarmuka. Alamat spender on-chain dan perilaku kontraknya menentukan kewenangan sebenarnya. Spender jahat mungkin meniru layanan terkenal, jadi jangan hanya percaya nama pada dasbor pihak ketiga.
Langkah 4: cabut atau kurangi izin tertentu
Pilih izin yang memang ingin dihapus. Untuk ERC-20 standar, ini biasanya berarti mengatur allowance ke nol; untuk setApprovalForAll ERC-721/1155, ubah persetujuan menjadi false. Tinjau transaksi di dompet dengan saksama, termasuk jaringan, kontrak tujuan, fungsi yang dipanggil, biaya gas, serta pengaturan izin hasilnya.
Jangan mentransfer aset, menyetujui spender asing baru, atau menandatangani permit yang tidak berkaitan sebagai bagian dari tindakan yang disebut “revoke”. Pencabutan yang sah harus memiliki dampak yang dapat dipahami terhadap status kontrak terkait.
Langkah 5: tunggu finalisasi dan verifikasi kembali
Transaksi yang sudah dikirim belum tentu telah ditambang. Periksa statusnya di explorer tepercaya, lalu muat ulang status allowance atau operator setelah konfirmasi. Jika transaksi gagal, diganti, atau masih pending, jangan menganggap izin sudah dicabut.
Jika dompet tidak memiliki fitur pengelolaan persetujuan bawaan, gunakan alat eksternal yang kompatibel dan tepercaya, bukan mengklaim dompet mampu melakukan fungsi yang tidak tersedia. Biasanya dibutuhkan sedikit aset gas pada jaringan yang tepat untuk menyelesaikan pencabutan.
Langkah 6: periksa permit dan otorisasi lain secara terpisah
Dasbor yang tidak menunjukkan allowance ERC-20 bukan bukti keamanan menyeluruh. Pertimbangkan apakah Anda pernah menandatangani EIP-2612, Permit2, order NFT, otorisasi abstraksi akun, atau pesan khusus protokol. Sebagian tanda tangan off-chain mungkin tidak terlihat oleh pemindai allowance publik sebelum digunakan. Terapkan metode pembatalan yang didukung protokol sebenarnya.
Jaringan Mana yang Harus Diperiksa: Ethereum, Base, Arbitrum, atau BNB Chain?
Setiap jaringan EVM menyimpan statusnya secara independen. Misalnya, sebuah alamat dompet mungkin menyetujui spender di Ethereum Mainnet tetapi tidak memiliki persetujuan untuk token yang sama di Base; akun itu juga bisa memiliki persetujuan yang sepenuhnya berbeda di Base atau Arbitrum. Kontrak token dan spender pada tiap jaringan bersifat terpisah, meskipun dompet menampilkan ticker token yang sama.
| Jaringan | Yang perlu ditinjau | Kekeliruan umum |
|---|---|---|
| Ethereum Mainnet | ERC-20, NFT, dan kewenangan dari tanda tangan | Menyamakan Disconnect situs dengan Revoke on-chain |
| Base | Kontrak spender dan token khusus Base | Hanya memeriksa Ethereum Mainnet |
| Arbitrum One | Persetujuan token dan router Arbitrum | Mengira bridge antarjaringan menghapus persetujuan |
| Optimism | Allowance lokal dan izin operator | Melewatkan akun dApp kedua |
| Polygon PoS | Status token, NFT, dan kontrak setempat | Mencampuradukkan aset bridged atau token yang menyerupai aset lain |
| BNB Smart Chain | Allowance token bergaya BEP-20 dan operator | Mengira alamat 0x yang sama berarti izinnya juga sama |
Token dengan simbol sama di dua jaringan bisa menggunakan alamat kontrak atau implementasi berbeda. Periksa jaringan dan kontrak sebenarnya, bukan sekadar ticker. Jika Anda menggunakan ekosistem lain seperti Solana, ikuti model otorisasi dan pengelolaan akunnya sendiri; petunjuk pencabutan ERC-20 tidak otomatis berlaku di sana.
Berapa Biaya Mencabut Persetujuan?
Membaca status kontrak publik umumnya tidak memerlukan gas blockchain; mengubah status kontrak biasanya membutuhkan gas. Pencabutan allowance standar merupakan transaksi yang dieksekusi pada jaringan dan lazimnya membutuhkan biaya yang dibayar menggunakan aset gas native jaringan tersebut. Harga berubah mengikuti kondisi jaringan, kompleksitas eksekusi, jenis transaksi, dan aturan jaringan.
Sebagai ilustrasi semata, jika pencabutan hipotetis menggunakan 45.000 gas pada harga efektif 0,5 gwei, biaya eksekusinya adalah 22.500 gwei, atau 0,0000225 ETH pada jaringan yang menggunakan ETH sebagai aset gas. Ini hanyalah perhitungan aritmetika, bukan perkiraan biaya terkini, dan belum memperhitungkan komponen khusus jaringan atau protokol yang mungkin berlaku. Harga gas atau konsumsi gas yang berbeda menghasilkan total berbeda.
| Operasi | Biasanya transaksi on-chain? | Biasanya butuh gas? | Membalikkan transfer aset sebelumnya? |
|---|---|---|---|
| Putuskan sesi dApp | Tidak | Tidak | Tidak |
| Logout dari situs | Tidak | Tidak | Tidak |
| Baca allowance melalui explorer | Tidak | Tidak | Tidak |
| Cabut allowance ERC-20 | Ya | Ya | Tidak |
| Nonaktifkan persetujuan operator NFT | Ya | Ya | Tidak |
| Batalkan nonce on-chain | Bergantung pada protokol | Sering kali ya | Tidak |
| Tunggu permit bertanda tangan kedaluwarsa | Tidak ada transaksi baru | Tidak, tetapi risiko mungkin bertahan sampai kedaluwarsa | Tidak |
Apakah pencabutan dengan biaya tinggi tetap sepadan?
Pertimbangkan jumlah aset maksimum yang mungkin terekspos, identitas spender, kemungkinan penyalahgunaan, sisa masa berlaku izin, dan biaya gas. Untuk aset bernilai tinggi atau spender mencurigakan, manfaat pengurangan risiko dapat melebihi biaya transaksi. Untuk allowance yang tidak digunakan, tidak berbahaya, dan berpaparan sangat kecil, keputusan pengguna mungkin berbeda. Jangan mengklaim keuntungan finansial pasti dari transaksi keamanan.
Penilaian Risiko Praktis: Tidak Semua Persetujuan Memiliki Paparan yang Sama
Audit dasar perlu membedakan koneksi yang terlupakan dari kewenangan nyata untuk memindahkan token bernilai. Tidak ada satu skor universal yang aman sebagai pengganti pemeriksaan kontrak, tetapi kerangka diagnostik berikut dapat membantu menetapkan prioritas.
| Situasi | Paparan utama | Prioritas | Langkah pertama yang tepat |
|---|---|---|---|
| dApp asing terhubung, tidak diketahui ada transaksi atau tanda tangan | Permintaan berlanjut dan pengungkapan alamat akun | Sedang | Putuskan koneksi, tinjau aktivitas serta sesi situs |
| dApp dikenal dengan allowance kecil yang tepat | Nilai token yang diizinkan terbatas | Bergantung konteks | Tinjau spender dan kebutuhan izin yang tersisa |
| Spender tidak dikenal dengan allowance tak terbatas atas token bernilai | Potensi paparan token besar dan berkelanjutan | Tinggi | Verifikasi identitas, segera evaluasi dan cabut |
| Persetujuan seluruh koleksi NFT untuk operator asing | Wewenang luas memindahkan NFT | Tinggi | Periksa dan nonaktifkan operator mencurigakan |
| Tanda tangan Permit2 mencurigakan dan belum digunakan | Kemungkinan transfer atau allowance di masa depan | Tinggi dan mendesak | Tinjau nonce/tenggat serta cara pembatalan yang didukung |
| Seed phrase atau private key telah diungkap | Kompromi penuh terhadap kunci penandatanganan | Kritis | Pindahkan aset ke dompet aman yang baru dibuat |
| Transfer berbahaya sudah selesai | Aset telah dipindahkan | Kritis bagi sisa dana | Simpan bukti, amankan aset yang tersisa, laporkan |
Batasan: Label “Tinggi” di sini merupakan triase risiko kualitatif, bukan penilaian langsung atas kontrak, nilai token, atau kemungkinan eksploitasi tertentu. Sebagian kontrak dapat ditingkatkan, sebagian memiliki jalur transfer terbatas, dan sebagian izin khusus tidak terdeteksi oleh explorer umum.
Tujuh Skenario Realistis: Apa yang Sebenarnya Melindungi Anda?
Skenario 1: Anda menghubungkan dompet ke DEX tetapi tidak menandatangani apa pun lagi
Jika Anda hanya menyetujui pembagian alamat akun publik, pemutusan koneksi semestinya mengakhiri jalur koneksi atau izin menurut implementasi dompet. Meski demikian, periksa riwayat transaksi dan tanda tangan jika situs mencurigakan. Jangan menganggap allowance token pasti ada hanya karena Anda pernah terhubung. Bisa jadi memang tidak ada izin on-chain yang perlu dicabut.
Skenario 2: Anda pernah swap sekali dan menyetujui batas penggunaan yang besar
Swap mungkin sudah selesai, tetapi allowance token untuk router dapat tetap aktif. Periksa token, alamat spender, dan jaringannya. Jika Anda tidak berencana berinteraksi lagi dan risikonya berarti, cabut atau kurangi sisa allowance. Memutuskan koneksi situs saja tidak cukup.
Skenario 3: Anda memasang listing NFT lalu memutuskan koneksi marketplace
Halaman marketplace mungkin menampilkan “Wallet disconnected”, tetapi persetujuan operator pada tingkat koleksi NFT bisa tetap berlaku. Periksa izin operator NFT serta semua order marketplace bertanda tangan sesuai aturan platform. Membatalkan listing berbeda dengan mencabut operator; sebagian order memiliki mekanisme pembatalan on-chain atau kedaluwarsa.
Skenario 4: Anda menandatangani pesan yang tampak seperti login biasa
Pastikan apakah itu autentikasi SIWE atau data terstruktur yang berisi kolom spender, value, token, nonce, atau deadline. Permit token bertanda tangan yang valid mungkin masih dapat digunakan meskipun dompet tidak menunjukkan transaksi tertunda. Putuskan koneksi, periksa isi pesan jika tersedia, telaah dokumentasi protokol terkait, dan batalkan tanda tangan bila memungkinkan.
Skenario 5: Anda menutup tab browser WalletConnect
Sesi bisa tetap aktif dalam dompet. Buka daftar sesi aktif dan putuskan dApp secara eksplisit. Selanjutnya, periksa persetujuan on-chain sebelumnya secara terpisah; menutup tab tidak sama dengan mengakhiri sesi maupun mencabut allowance.
Skenario 6: Anda mencabut persetujuan tetapi transaksi masih pending
Sampai perubahan berhasil dimasukkan ke blockchain dan mendapat konfirmasi memadai, allowance sebelumnya mungkin masih berlaku. Transaksi pesaing dapat diproses lebih dulu, sementara transfer yang sudah terkonfirmasi bersifat final. Pantau status transaksi, jangan percaya label pending sebagai bukti selesai, dan cari panduan penanganan insiden yang andal jika aset sedang terancam langsung.
Skenario 7: Anda memasukkan frasa pemulihan ke “pemeriksa keamanan”
Anggap kunci privat yang terkait sudah bocor. Jangan mengandalkan Disconnect atau Revoke sebagai solusi lengkap. Buat dompet baru dalam lingkungan tepercaya, amankan cadangannya, prioritaskan pemindahan sisa aset jika memungkinkan, dan tinjau izin tambahan serta akun yang terhubung. Jangan masukkan frasa yang telah bocor ke alat lain yang menjanjikan pembatalan kebocoran.
Tindakan Segera Setelah Terhubung ke dApp yang Mencurigakan
Tidak ada satu tindakan yang tepat untuk semua kesalahan. Nilai insiden berdasarkan tingkat kewenangan tertinggi yang mungkin telah Anda berikan.
- Jika hanya terhubung: Putuskan koneksi melalui dompet, periksa sesi situs, verifikasi aktivitas, dan pindai otorisasi tidak dikenal. Koneksi biasa tidak otomatis membuktikan dana dapat diambil.
- Jika menyetujui penggunaan token atau NFT: Tentukan pemilik, token, spender/operator, jaringan, dan cakupan secara tepat. Gunakan pemeriksa bereputasi untuk mencabut atau mengurangi izin mencurigakan; konfirmasi status akhir on-chain.
- Jika menandatangani data terstruktur atau permit: Simpan detail pesan bertanda tangan bila tersedia. Periksa apakah tanda tangan masih dapat dieksekusi, jaringan, tenggat, dan nonce. Gunakan prosedur pembatalan dari protokol terkait yang tepercaya.
- Jika sudah menandatangani transaksi yang tidak dikenal: Periksa hash transaksi dan status sebenarnya. Transaksi pending bisa tetap dieksekusi meskipun koneksi aplikasi telah diputus.
- Jika private key atau frasa pemulihan bocor: Anggap semua kunci hasil derivasi cadangan tersebut terekspos. Pindahkan aset ke kunci baru yang dihasilkan secara aman apabila memungkinkan tanpa memasukkan rahasia ke situs atau layanan dukungan palsu.
- Jika aset telah dicuri: Simpan ID transaksi, alamat, waktu, dan URL; laporkan kepada layanan serta otoritas terkait. Pemulihan tidak dijamin dan transfer blockchain umumnya tidak dapat dibatalkan.
Gunakan panduan resmi Ethereum.org untuk menangani penipuan sebagai rujukan. Penyerang kerap menyamar sebagai “dukungan keamanan” dan menawarkan pemulihan berbayar atau tautan penyelamatan satu klik; tawaran semacam itu bisa memperbesar kerugian.
Bisakah Memutuskan Koneksi dApp Mengembalikan Kripto yang Dicuri?
Tidak. Pemutusan koneksi merupakan langkah pencegahan dalam pengelolaan akses. Tindakan ini tidak membalikkan transfer yang telah masuk ke blok secara sah. Pencabutan allowance dapat melindungi sisa token dari transfer berikutnya oleh spender setelah pencabutan berlaku, tetapi tidak dapat mengembalikan pencurian yang sudah selesai.
Alat pencabutan yang sah sekalipun bukan layanan pemulihan dana. Jika melihat penarikan asing, cari transaksi sebenarnya di explorer, identifikasi akun pemicu dan panggilan kontrak jika memungkinkan, lalu simpan bukti. Jangan mengasumsikan semua transfer tak dikenal berasal dari eksploitasi allowance: kunci yang dicuri, tanda tangan berbahaya, akun yang dibobol, operator NFT, dan delegasi akun pintar dapat menghasilkan aktivitas on-chain berbeda.
Seberapa Sering Persetujuan Dompet Perlu Diaudit?
Tidak ada aturan blockchain yang mewajibkan audit setiap minggu atau bulan. Praktik berbasis risiko yang berguna adalah meninjau persetujuan setelah memakai dApp asing, sesudah insiden keamanan penting, sebelum meninggalkan protokol untuk waktu lama, dan ketika dompet menyimpan token bernilai dengan allowance luas. Sebagian pengguna juga memilih tinjauan berkala, tetapi frekuensinya harus sesuai aktivitas dan aset yang berisiko.
Jika dApp sering meminta persetujuan, pertimbangkan apakah batas penggunaan yang lebih kecil atau kedaluwarsa khusus protokol dapat mengurangi paparan tanpa terlalu banyak hambatan operasional. Cabut izin usang, tetapi ingat bahwa menghubungkan kembali protokol kelak mungkin memang memerlukan pemberian izin baru.
Kesalahpahaman Umum tentang Memutuskan Koneksi Dompet Kripto
| Mitos | Fakta |
|---|---|
| “Disconnect berarti dApp melupakan alamat dompet saya.” | Pembagian akun saat ini mungkin berhenti, tetapi alamat dan riwayat blockchain publik tetap tersedia. |
| “Jika terputus, router tidak lagi bisa memindahkan token saya.” | Allowance on-chain yang ada bisa tetap berlaku hingga diubah atau habis. |
| “Menutup tab membuat saya logout dari semuanya.” | Sesi WalletConnect dan sesi login situs bisa tetap aktif. |
| “Tanda tangan tanpa gas tidak berisiko terhadap dana.” | Sebagian permit dan order bertanda tangan memberi kewenangan yang dapat dieksekusi kemudian. |
| “Saya mencabut izin di Ethereum, jadi Base dan Arbitrum aman.” | Persetujuan pada setiap jaringan harus diperiksa sendiri-sendiri. |
| “Hardware wallet mencegah eksploitasi persetujuan.” | Perangkat keras melindungi kunci, tetapi logika kontrak yang sudah diizinkan tetap dapat menggunakan token sesuai cakupannya. |
| “Revoke mengembalikan token yang sudah dicuri.” | Biasanya hanya otorisasi ke depan yang berubah; transfer lama yang terkonfirmasi tetap berlaku. |
| “Setiap pemindai persetujuan mendeteksi semua ancaman bertanda tangan.” | Tanda tangan off-chain yang belum diajukan dan izin khusus mungkin tidak muncul. |
| “Persetujuan asing selalu berarti peretasan.” | Aplikasi sah juga menggunakan spender dan operator; identitas, cakupan, dan perilaku kontrak harus dinilai. |
Menggunakan Terenval Wallet secara Bertanggung Jawab Saat Berinteraksi dengan dApp
Terenval Wallet dibahas sebagai opsi dompet self-custody berorientasi Android bagi pengguna yang ingin bertanggung jawab langsung atas dompet dan transfer kriptonya. Keterampilan terpenting yang berlaku untuk semua dompet adalah memahami tanda tangan dan izin pembelanjaan yang diminta aplikasi. Pilihan dompet tidak mengubah makna dasar allowance ERC-20 atau persetujuan operator NFT EVM.
Batas klaim fitur produk: Panduan ini tidak menyatakan bahwa versi Terenval Wallet saat ini mendukung WalletConnect, browser dApp bawaan, pencabutan persetujuan ERC-20, pembatalan Permit2, penguraian tanda tangan tingkat lanjut, atau pengelolaan operator NFT. Verifikasi jaringan yang didukung, alur penandatanganan, dan fitur keamanan pada aplikasi yang benar-benar terpasang atau dokumentasi produk resmi sebelum melakukan aktivitas dApp. Jika fitur yang dibutuhkan tidak tersedia, gunakan dompet kompatibel yang sudah terbukti atau explorer baca-saja, bukan bereksperimen dengan kunci privat.
Untuk memulai self-custody dasar, buka aplikasi resmi Terenval Wallet, pastikan domain situs benar, lalu ikuti petunjuk penyiapan dompet yang didukung. Cadangkan informasi pemulihan secara offline dan jangan tempelkan ke alat pengelola izin. Untuk penjelasan terkait, baca Apa Arti “Sign Message” di Dompet Kripto dan Apakah Aman?.
Daftar Periksa Keamanan Disconnect dan Persetujuan Dompet
Sebelum menganggap hubungan dengan dApp lama sudah sepenuhnya ditinjau, pastikan hal berikut:
- [ ] Saya mengetahui asal situs web dan akun dompet yang tepat.
- [ ] Saya telah memutuskan sesi yang tidak diperlukan melalui pengelola koneksi pada dompet.
- [ ] Saya juga sudah logout dari situs web secara terpisah jika relevan.
- [ ] Saya mengetahui apakah saya pernah menandatangani transaksi, persetujuan token, izin NFT, atau pesan data terstruktur.
- [ ] Saya memeriksa jaringan EVM yang benar, bukan hanya Ethereum Mainnet.
- [ ] Saya memverifikasi kontrak token serta alamat spender/operator, bukan sekadar label.
- [ ] Saya telah mencabut atau mengurangi izin on-chain berisiko yang tidak diperlukan dan memastikan statusnya terkonfirmasi.
- [ ] Saya meninjau kemungkinan paparan EIP-2612, Permit2, order NFT, atau tanda tangan khusus.
- [ ] Saya memahami bahwa transfer on-chain terdahulu dan alamat yang telah dibagikan tidak dihapus.
- [ ] Jika kunci atau seed phrase bocor, saya memiliki rencana pemulihan dengan dompet baru yang belum dibobol, bukan hanya memutuskan situs lama.
- [ ] Saya tidak memasukkan seed phrase ke dApp, explorer, pemeriksa persetujuan, atau percakapan dukungan.
Model Analitis: Berapa Banyak Nilai Token yang Bisa Terekspos oleh Allowance Aktif?
Nominal allowance ERC-20 pada spender tidak sama dengan kerugian langsung yang pasti. Jumlah yang dapat ditransfer melalui allowance biasa dibatasi setidaknya oleh sisa allowance, saldo token pemilik saat ini, serta aturan eksekusi token dan kontrak. Jika spender memiliki jalur untuk menggunakan kewenangannya dan token berperilaku normal, batas atas sederhana untuk transfer langsung adalah:
Jumlah yang dapat segera dipindahkan ≤ minimum(saldo token saat ini, sisa allowance spender).
Batas ini sengaja dibuat sempit: tidak memperhitungkan batas khusus protokol, pembatasan transfer, urutan transaksi, atau hak di luar allowance ERC-20 biasa. Rumus tersebut juga tidak menunjukkan kemungkinan spender menyalahgunakan izinnya. Deposit token di masa depan dapat menaikkan jumlah yang terekspos jika allowance belum digunakan.
Tiga profil allowance hipotetis
| Saldo token dompet | Sisa allowance | Batas atas langsung sederhana | Dampak penting ke depan |
|---|---|---|---|
| 100 token | 25 token | 25 token | Izin habis setelah dipakai penuh, kecuali ada persetujuan baru |
| 100 token | 1.000 token | 100 token | Token tambahan yang masuk mungkin juga terekspos hingga allowance habis |
| 0 token | Praktis tidak terbatas | 0 token saat ini | Deposit di masa depan bisa berisiko selama izin masih aktif |
Contoh: Pengguna memutuskan koneksi dari kontrak dengan allowance 1.000 token. Saldo saat ini adalah 100 token. Dalam model ERC-20 sederhana, izin tersebut paling banyak memungkinkan 100 token dipindahkan segera. Jika kemudian masuk 500 token tambahan dan allowance awal belum digunakan, potensi paparan dapat meningkat. Pemutusan koneksi dompet sama sekali tidak mengubah perhitungan allowance atau saldo tersebut.
Untuk izin NFT setApprovalForAll, rumus ini tidak berlaku. Kewenangan bisa mencakup seluruh koleksi, bukan dibatasi jumlah token fungibel. Pada Permit2 dan akun khusus, lapisan allowance terpisah, jumlah yang ditandatangani, kedaluwarsa, nonce, dan jalur eksekusi valid semuanya dapat berpengaruh. Pertanyaan yang berguna bukan “Apakah saya sudah Disconnect?”, melainkan “Apa yang masih bisa dilakukan spender atau penandatangan terverifikasi ini saat ini?”
Pertanyaan yang Sering Diajukan (FAQ)
Apa yang terjadi pada kripto saya ketika koneksi dompet ke dApp diputus?
Kripto tetap tercatat pada alamat blockchain yang sama; Disconnect tidak memindahkan, menghapus, membekukan, atau mengembalikannya. Perubahan biasanya hanya menyangkut koneksi dompet dengan situs dan izinnya meminta informasi akun atau tindakan penandatanganan baru. Semua kewenangan kontrak pintar atau berbasis tanda tangan yang telah diberikan harus diperiksa tersendiri.
Apakah memutuskan koneksi dompet mencabut persetujuan token?
Tidak. Memutuskan koneksi dari dApp biasanya tidak mengubah allowance token ERC-20 yang tersimpan dalam kontrak token. Gunakan alur pengelolaan persetujuan tepercaya untuk mengurangi atau mencabut izin pasangan token/spender tertentu, lalu konfirmasi hasilnya pada blockchain terkait. MetaMask secara tegas membedakan kedua prosedur itu dalam dokumentasi resminya.
Apakah memutuskan koneksi dApp sama dengan mencabut akses kontrak pintar?
Secara umum tidak. “Akses kontrak pintar” merupakan istilah tidak spesifik yang bisa berarti allowance ERC-20, izin operator NFT, permit bertanda tangan, delegasi akun, atau bahkan koneksi situs. Identifikasi otorisasi yang benar-benar ada sebelum memilih tindakan. Tombol Disconnect pada dompet biasanya hanya menangani lapisan koneksi.
Bisakah dApp tetap mengambil token saya setelah koneksinya diputus?
Berpotensi ya, jika spender masih memiliki kewenangan valid untuk memindahkan token, misalnya allowance ERC-20 yang dapat digunakan atau persetujuan operator NFT. Pihak berbahaya belum tentu bisa menggunakan setiap allowance hanya karena izin tersebut ada; kode dan aturan akses kontrak spender yang sebenarnya menentukan hal itu. Namun, izin berbahaya yang masih berlaku tetap merupakan risiko setelah Disconnect.
Bisakah dApp melihat saldo dompet saya setelah Disconnect?
Jika situs sudah mengetahui alamat publik Anda, situs tersebut atau siapa pun dapat memeriksa saldo dan transfer historis pada blockchain publik. Disconnect dapat mencegah aplikasi meminta akun aktif melalui penyedia dompet, tetapi tidak dapat menyembunyikan informasi blockchain publik ataupun menghapus pengenal yang telah direkam.
Apakah pemutusan koneksi menghapus riwayat transaksi?
Tidak. Riwayat transaksi blockchain pada jaringan publik biasa bersifat terbuka dan persisten. Dompet atau dApp mungkin menyembunyikan panel aktivitas pribadi setelah koneksi diputus, tetapi itu hanya perubahan tampilan, bukan penghapusan catatan on-chain.
Apakah dApp mengetahui seed phrase saya saat terhubung?
Koneksi dompet biasa tidak mengungkap frasa pemulihan atau private key. Dompet menjadi perantara untuk alamat, tanda tangan, dan permintaan transaksi. Situs yang meminta Anda mengetik, mengunggah, atau menempelkan seed phrase untuk terhubung, memutuskan koneksi, memeriksa persetujuan, atau menerima hadiah tidak aman.
Haruskah saya membayar gas untuk memutuskan koneksi dompet kripto?
Biasanya tidak. Pengakhiran koneksi atau sesi umumnya bersifat off-chain. Gas biasanya diperlukan ketika Anda mengirim transaksi terpisah untuk mencabut atau mengubah izin kontrak pintar. Berhati-hatilah jika tombol Disconnect tiba-tiba meminta tanda tangan transfer token atau persetujuan baru.
Apakah pencabutan persetujuan ERC-20 membutuhkan gas?
Pada kontrak token EVM biasa, ya: mengubah allowance aktif membutuhkan transaksi yang memakai sumber daya jaringan. Biaya tepatnya bergantung pada kondisi jaringan dan pemanggilan fungsi tertentu. Membaca allowance melalui explorer blockchain biasanya tidak memerlukan pembayaran gas.
Bagaimana cara mencabut persetujuan token setelah Disconnect?
Tentukan jaringan dan alamat publik pemilik, buka pemeriksa persetujuan khusus jaringan yang telah diverifikasi, cari kontrak token serta spender, pilih pengurangan atau pencabutan allowance yang dimaksud, periksa transaksi di dompet, lalu konfirmasi. Setelah transaksi masuk blockchain, periksa kembali status allowance sebenarnya. Hindari URL dari kontak tak dikenal yang mengaku “dukungan keamanan”.
Apakah mencabut allowance mengeluarkan token saya dari protokol DeFi?
Biasanya tidak. Pencabutan allowance token umumnya hanya mengubah kemampuan spender melakukan transfer token berikutnya dari alamat Anda menggunakan izin itu. Tindakan ini tidak otomatis membatalkan deposit, melunasi pinjaman, menarik staking, menebus token pool, atau menutup posisi. Tinjau prosedur penarikan dan pengelolaan posisi pada setiap protokol secara terpisah.
Bisakah saya mencabut izin satu dApp tanpa memengaruhi dApp lain?
Umumnya ya jika izin dibatasi pada spender/operator serta token atau koleksi tertentu. Namun, sistem persetujuan bersama, router, proxy, dan Permit2 bisa melayani beberapa alur aplikasi. Periksa kontrak sebenarnya dan hubungan hilirnya sebelum menganggap satu nama dApp selalu mewakili satu spender on-chain.
Apakah menghapus riwayat atau cache browser mencabut persetujuan?
Tidak. Riwayat, cache, cookie, dan penyimpanan lokal browser tidak mengendalikan allowance yang telah dicatat di blockchain. Menghapus cookie bisa memengaruhi sesi login situs dan menghapus data situs dapat mereset indikator koneksi lokal, tetapi izin token membutuhkan tindakan on-chain atau khusus protokol.
Jika saya memutuskan sesi WalletConnect, apakah sesi itu benar-benar berakhir?
Pemutusan sesi yang diproses dengan benar menghapus saluran komunikasi sesi tersebut sesuai implementasi WalletConnect dompet. Pastikan sesi menghilang dari daftar sesi aktif. Namun, tindakan ini tidak mencabut allowance ERC-20 ataupun membatalkan permit yang sudah ditandatangani. Sesi login situs web terpisah juga mungkin masih berlaku.
Bisakah WalletConnect tetap terhubung setelah tab ditutup?
Ya. Sesi WalletConnect dapat bertahan lebih lama daripada tab browser. Gunakan pengelola sesi pada dompet untuk memeriksa dan mengakhiri koneksi yang tidak diperlukan. Menutup tab, meminimalkan aplikasi, atau mengganti jaringan bukan pengganti yang andal untuk memutuskan sesi.
Apakah Disconnect membatalkan persetujuan NFT untuk semua token?
Tidak. Persetujuan operator NFT untuk seluruh koleksi umumnya tetap berlaku hingga status izin kontrak NFT diubah. Untuk operator ERC-721 atau ERC-1155 standar, periksa setApprovalForAll dan, bila tepat, kirim transaksi pencabutan dengan nilai false. Periksa juga order marketplace bertanda tangan yang masih aktif secara terpisah.
Apa arti setApprovalForAll?
Pada kontrak NFT yang mendukungnya, fungsi ini memberikan wewenang kepada operator untuk mengelola NFT milik pemilik yang tercakup kontrak token tersebut. Cakupannya bisa jauh lebih luas daripada menyetujui satu NFT. Alamat operator, kontrak koleksi, dan jaringan harus tepat; ini tidak sama dengan sekadar membagikan alamat ke marketplace.
Apakah persetujuan token tanpa batas selalu merupakan penipuan?
Tidak. Sebagian dApp sah meminta allowance besar atau tak terbatas demi kemudahan transaksi berulang. Konsekuensi keamanannya adalah lebih banyak nilai bisa tetap diizinkan lebih lama dari yang diperlukan. Nilai identitas spender dan perilaku kontraknya, kebutuhan penggunaan, hak peningkatan kontrak, serta aset yang terekspos; jangan membuat keputusan hanya berdasarkan kata “unlimited”.
Adakah cara menetapkan batas penggunaan token yang lebih kecil?
Sering kali ada, bila antarmuka dompet dan token/protokol mendukungnya. Allowance ERC-20 berupa jumlah, bukan hanya tombol ya/tidak, dan beberapa dompet menyediakan batas yang dapat disesuaikan. Sistem lain menggunakan jumlah bertanda tangan dan tanggal kedaluwarsa. Pastikan jumlah akhir yang disetujui pada blockchain dan jangan mengasumsikan setiap token atau dompet menawarkan kontrol sama.
Apakah pesan bertanda tangan tetap valid setelah Disconnect?
Bisa. Keabsahan pesan mengikuti domain tanda tangan, nonce, kedaluwarsa, serta aturan verifikasi aplikasi atau kontrak pintarnya, bukan koneksi situs dompet saat ini. Pesan login biasa dan permit finansial memiliki konsekuensi berbeda, jadi periksa isi pesan dan metode penandatanganan yang sebenarnya sebelum menilai paparan.
Bisakah permit EIP-2612 yang sudah ditandatangani dibatalkan?
Terkadang melalui mekanisme perubahan nonce khusus token atau dengan menunggu tenggatnya, selama permit belum digunakan. Tidak ada pembatalan universal untuk semua implementasi token. Allowance nol yang terlihat saja tidak membuktikan permit lama yang belum diajukan telah dibatalkan. Periksa aturan token tertentu dan gunakan alat tepercaya.
Apa perbedaan Permit2 dengan persetujuan ERC-20 biasa?
Persetujuan ERC-20 biasa mengotorisasi spender secara langsung dalam kontrak token. Permit2 umumnya dimulai dengan persetujuan tingkat token kepada kontrak Permit2, lalu mengelola allowance tambahan khusus spender atau otorisasi transfer bertanda tangan. Lapisan ini memiliki batas, nonce, dan masa berlaku berbeda, sehingga satu entri dasbor mungkin tidak menggambarkan keseluruhan izin.
Apakah tanda tangan Permit2 selalu memungkinkan transfer berulang?
Tidak. Uniswap mendokumentasikan modul berbeda: SignatureTransfer mendukung otorisasi sekali pakai yang dibatasi nonce, sedangkan AllowanceTransfer mendukung allowance yang tetap berlaku dalam batas waktu. Risiko bergantung pada operasi yang ditandatangani dan status kontrak sebenarnya. Disconnect tidak membatalkan keduanya hanya karena sesi antarmuka berakhir.
Apa beda Sign-In with Ethereum dengan permit token?
SIWE (ERC-4361) dirancang untuk mengautentikasi kepemilikan akun kepada layanan melalui pesan login terstruktur. Permit token mengotorisasi penggunaan token berdasarkan kontrak token atau persetujuan. Keduanya memakai tanda tangan tetapi cakupan ekonominya berbeda. Baca domain, kontrak, spender, jumlah, jaringan, dan tenggat waktu bila relevan; tolak permintaan tanda tangan tak terduga.
Bagaimana jika transaksi pencabutan masih pending sementara penyerang memiliki izin?
Anggap otorisasi lama masih mungkin aktif hingga status on-chain berhasil berubah. Transaksi dapat dimasukkan ke blok dalam urutan yang tidak dapat Anda kendalikan, dan transfer yang sudah dieksekusi tidak dapat dibalik. Pantau jaringan dan status transaksi yang benar. Jika dana bernilai besar terancam, utamakan prosedur penanganan insiden yang terbukti alih-alih asal menaikkan gas atau menandatangani transaksi “pemulihan” yang tak dikenal.
Jika frasa pemulihan saya dicuri, apakah saya cukup mencabut semua persetujuan?
Tidak. Orang yang memiliki seed phrase atau private key mungkin dapat membuat transaksi dan tanda tangan valid baru. Pencabutan allowance tertentu tidak membatalkan kewenangan menandatangani dari kunci yang dicuri. Prioritasnya ialah mengamankan sisa aset dengan kunci baru yang belum dibobol, dengan mempertimbangkan gas, risiko operasional, dan kemungkinan penyerang memantau akun lama.
Bisakah pencabutan persetujuan mengembalikan kripto yang sudah dicuri?
Tidak. Pencabutan pada umumnya bersifat pencegahan, bukan pemulihan. Transfer tidak sah yang telah terkonfirmasi biasanya tidak dapat dibalik melalui Disconnect atau mengatur allowance menjadi nol. Simpan bukti dan laporkan insiden; waspadai pihak yang menjanjikan pengembalian pasti dengan biaya tertentu.
Bisakah saya memutuskan dApp di Ethereum, Base, dan Arbitrum sekaligus?
Sebagian dompet memungkinkan pemutusan seluruh situs atau sesi WalletConnect multichain sehingga beberapa saluran komunikasi jaringan bisa dihentikan sekaligus. Hal itu tidak menyatukan status otorisasi blockchain. Persetujuan token/NFT di Ethereum, Base, dan Arbitrum tetap harus diverifikasi pada jaringan masing-masing.
Bisakah saya menggunakan alamat dompet yang sama pada beberapa jaringan EVM?
Sering kali ya untuk EOA biasa, yang dapat menghasilkan alamat 0x sama pada berbagai jaringan kompatibel. Namun, token dan allowance tersimpan dalam kontrak berbeda pada setiap jaringan. Alamat yang sama tidak berarti Disconnect atau Revoke pada satu jaringan mengubah izin di jaringan lain.
Apakah Disconnect cukup jika saya hanya sekali terhubung ke dApp mencurigakan?
Jika Anda benar-benar hanya mengizinkan akses dasar ke akun dompet tanpa pernah menandatangani transaksi atau permit terkait, memutuskan koneksi mungkin merupakan langkah utama dari sisi dompet. Tetap periksa aktivitas akun dan sesi situs apabila dApp jelas berbahaya, karena pengguna dapat melewatkan konfirmasi sebelumnya atau akun lain yang terhubung.
Bisakah hardware wallet melindungi dari persetujuan berbahaya?
Hardware wallet membantu mencegah pencurian kunci privat dan menyediakan pemeriksaan permintaan tanda tangan. Namun, jika Anda sengaja menyetujui spender tidak aman atau menandatangani permit berbahaya, otorisasi tersebut mungkin tetap valid on-chain atau secara kriptografis. Penyimpanan kunci dalam perangkat keras mengurangi sebagian risiko, tetapi tidak menggantikan pemahaman detail transaksi.
Bisakah saya mengelola izin dApp di Terenval Wallet?
Jangan mengasumsikan pengelola izin bawaan, daftar sesi WalletConnect, atau fitur pencabutan persetujuan token ada pada setiap versi Terenval Wallet. Periksa versi terpasang dan fitur yang didokumentasikan. Pedoman umum artikel ini tetap berlaku untuk dompet kompatibel yang mendukung tindakan tersebut, sedangkan persetujuan blockchain publik dapat diperiksa melalui explorer eksternal terverifikasi bila sesuai.
Istilah Penting
- dApp (aplikasi terdesentralisasi): Aplikasi yang aktivitasnya dapat memanggil kontrak pintar blockchain melalui antarmuka yang dikendalikan dompet.
- Koneksi dompet: Izin atau sesi yang memungkinkan dApp meminta informasi akun, tanda tangan, atau usulan transaksi melalui dompet.
- Disconnect: Penghapusan atau penghentian koneksi aktif dompet dengan aplikasi maupun izin berbagi akun.
- Allowance ERC-20: Jumlah maksimum tercatat dalam kontrak token yang boleh dipindahkan spender tertentu atas nama pemilik sesuai aturan kontrak.
- Spender: Alamat yang diberi izin pemilik token untuk memanggil fungsi penggunaan token dalam kontrak tertentu.
approve: Fungsi ERC-20 umum untuk menetapkan allowance, termasuk pencabutan dengan nilai nol.transferFrom: Fungsi token yang memungkinkan spender berwenang memindahkan token sesuai allowance dan batasan saldo yang berlaku.- Operator NFT: Alamat yang diberi wewenang oleh pemilik NFT untuk melakukan transfer melalui izin seperti
setApprovalForAll. setApprovalForAll: Fungsi persetujuan NFT yang menentukan apakah operator boleh mengelola token terkait milik pemilik.- Sesi WalletConnect: Otorisasi komunikasi persisten antara dompet dan dApp, dengan akun, jaringan, dan metode yang tercakup sesuai implementasi.
- Sign-In with Ethereum (SIWE): Standar autentikasi pesan terstruktur yang ditetapkan dalam ERC-4361.
- Permit: Otorisasi bertanda tangan yang dapat memberikan hak penggunaan token sesuai nonce, tenggat, dan aturan kontrak verifikasinya.
- EIP-2612: Standar pembaruan allowance ERC-20 melalui tanda tangan dan fungsi
permit. - Permit2: Sistem izin token buatan Uniswap yang mendukung allowance berkelanjutan dan jalur transfer sekali pakai berbasis tanda tangan.
- Nonce: Nilai yang dipakai protokol untuk melacak atau membatalkan otorisasi bertanda tangan dan mencegah pemakaian ulang yang tidak sah sesuai aturan.
- Pencabutan on-chain: Transaksi terkonfirmasi yang mengubah status izin dalam kontrak pintar.
- Tanda tangan off-chain: Data bertanda tangan yang dapat disimpan di luar blockchain lalu ditunjukkan kepada pemeriksa atau kontrak.
- Gas: Biaya eksekusi jaringan yang umumnya dibayar ketika mengubah status kontrak pintar pada jaringan EVM.
- Alamat dompet: Identitas tujuan publik yang biasanya dapat diperiksa melalui explorer blockchain.
- Dompet non-kustodial: Model dompet di mana pengguna bertanggung jawab atas kendali kunci penandatanganan dan informasi pemulihan.
Artikel Terenval Terkait
- Apa Arti “Sign Message” di Dompet Kripto dan Apakah Aman?
- Apa Itu Dompet Kripto dan Apa yang Disimpannya?
- Apa Itu Jalur Derivasi Dompet dan Mengapa Penting untuk Pemulihan?
- Apa Itu Whitelist Alamat Penarikan di Bursa Kripto?
- Cara Memulihkan Kripto yang Dikirim melalui Jaringan yang Salah
Untuk artikel keamanan dompet lainnya, jelajahi Terenval Answers. Untuk mempelajari self-custody dan ketersediaan terbaru, kunjungi aplikasi resmi Terenval Wallet.
Sumber Utama dan Referensi Otoritatif
- MetaMask — Cara Memutuskan Koneksi Dompet dari dApp
- MetaMask — Cara Mengelola Izin dApp
- MetaMask — Cara Mencabut Allowance Kontrak Pintar
- MetaMask — Mengelola Batas Penggunaan Token
- EIP-1193 — API Penyedia Ethereum
- EIP-2255 — Sistem Izin Dompet
- ERC-20 — Standar Token
- ERC-721 — Standar NFT
- ERC-1155 — Standar Multi Token
- ERC-2612 — Ekstensi Permit untuk Persetujuan Token Bertanda Tangan
- ERC-4361 — Sign-In with Ethereum
- Uniswap Developers — Ringkasan Permit2
- WalletConnect — Dokumentasi Pemutusan Sesi
- Revoke.cash — Pertanyaan yang Sering Diajukan
- Revoke.cash — Pembatalan Tanda Tangan Permit
- Revoke.cash — Izin Permit2
- Ethereum.org — Bantuan dan Pelaporan Penipuan
- Terenval Wallet — Aplikasi Resmi
Catatan editorial (27 Oktober 2026): Panduan ini membedakan perilaku yang ditentukan protokol dari perilaku antarmuka dompet dan analisis risiko ilustratif. Menu, jaringan, metode koneksi, dan alat pencabutan yang tersedia dapat berubah. Keberhasilan Disconnect bukan bukti keberhasilan pencabutan on-chain. Semua saldo dan perhitungan gas hipotetis ditujukan untuk pendidikan, bukan hasil pengukuran transaksi Terenval nyata. Penyebutan produk bukan klaim bahwa Terenval Wallet saat ini menyediakan fitur tertentu untuk koneksi dApp, pemindaian izin, persetujuan NFT, Permit2, atau WalletConnect. Artikel ini tidak meminta seed phrase, private key, atau tanda tangan, dan bukan nasihat hukum, keamanan, atau keuangan yang dipersonalisasi.