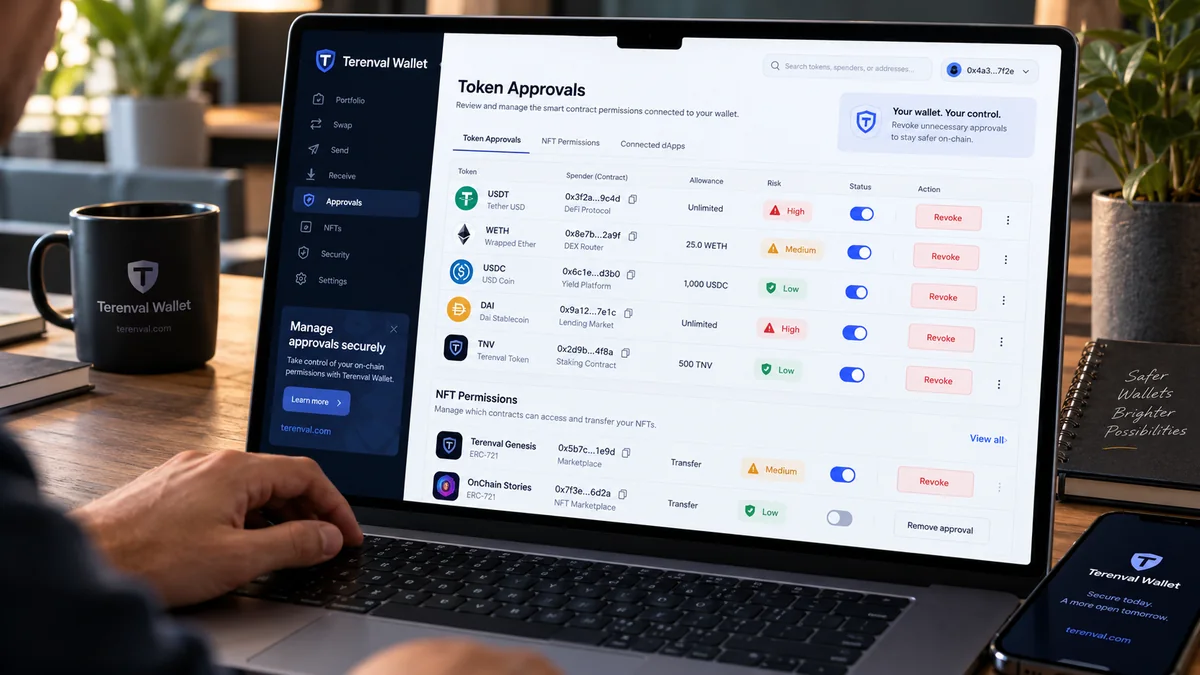
Untuk memeriksa dan mencabut persetujuan token di dompet kripto, tentukan blockchain dan alamat dompet yang tepat, periksa batas izin penggunaan token yang masih aktif serta operator NFT yang telah diberi persetujuan, verifikasi setiap pihak yang diberi izin (spender), lalu cabut izin yang tidak lagi diperlukan. Pencabutan ERC-20 biasanya mengatur batas izin (allowance) spender menjadi nol pada kontrak token terkait; pencabutan operator NFT menonaktifkan wewenangnya. Keduanya umumnya memerlukan transaksi on-chain dan biaya jaringan. Memutuskan koneksi dApp tidak sama dengan mencabut izin penggunaan tokennya.
Jawaban singkat itu memiliki satu batasan penting: pemeriksa persetujuan token tidak menggambarkan semua cara seseorang dapat mengendalikan aset Anda. Tanda tangan EIP-2612 mungkin belum dikirim ke blockchain; Uniswap Permit2 memakai lebih dari satu lapisan otorisasi; dan seed phrase yang bocor memberi penyerang jalur terpisah untuk menandatangani transaksi. Menganggap ketiganya sebagai allowance biasa dapat membuat dompet tetap berisiko meskipun proses pembersihan terlihat berhasil.
Jawaban singkat: Buka alat yang telah diverifikasi, seperti Revoke.cash, pemeriksa Token Approvals pada penjelajah blockchain terkait, atau pengelola izin portofolio dompet yang mendukungnya. Periksa persetujuan untuk akun dan jaringan tertentu. Prioritaskan spender tak dikenal serta izin luas atas token bernilai tinggi atau koleksi NFT; cabut izin hanya setelah memastikan token, spender, dan tindakan yang akan dijalankan. Tandatangani transaksi yang benar di dompet Anda, tunggu konfirmasi on-chain, lalu baca kembali allowance atau status operator yang dihasilkan. Periksa Permit2 dan izin berbasis tanda tangan secara terpisah. Jangan pernah memasukkan frasa pemulihan ke pemeriksa persetujuan, dan jangan hanya mengandalkan pencabutan izin jika kunci penandatanganan Anda telah bocor.
Penilaian utama panduan Terenval ini adalah bahwa keamanan dompet berkaitan dengan kewenangan, bukan sekadar jumlah tanda centang hijau di aplikasi. Kontrak tepercaya yang masih memiliki izin tak terbatas tetapi tidak diperlukan patut diperiksa; token yang tampak tidak berbahaya karena saldo nol dapat menimbulkan risiko besar ketika ada setoran mendatang; dan transaksi pencabutan berlabel Approve tidak otomatis berbahaya jika parameter yang terbaca memang mengubah allowance menjadi nol. Metode kami menelusuri kewenangan yang diberikan, cakupannya, aset yang dapat dijangkau sekarang atau nanti, serta bukti bahwa kewenangan itu benar-benar berakhir.
Poin-Poin Utama
- Persetujuan ERC-20 adalah izin, bukan transfer. Kontrak token mencatat jumlah yang boleh dipindahkan spender tertentu dari alamat Anda; spender kemudian dapat memakai
transferFromdalam batas tersebut jika aturan kontrak mengizinkan. - Persetujuan berlaku untuk kombinasi token, pemilik, spender, dan blockchain tertentu. Mencabut allowance USDC di Ethereum tidak mencabut allowance USDC di Base ataupun izin operator NFT di Arbitrum.
- Izin tak terbatas tidak berarti dana langsung dicuri. Artinya jumlah yang diotorisasi sangat besar; risiko nyata bergantung pula pada spender, saldo saat ini dan mendatang, serta cara izin dapat dimanfaatkan.
- Saldo nol tidak menghapus allowance yang masih aktif. Spender mungkin dapat mengakses token yang masuk kemudian, jadi jangan mengukur risiko hanya dari portofolio hari ini.
- Pencabutan adalah perubahan status on-chain yang baru. Untuk ERC-20 standar, tujuannya
approve(spender, 0); untuk operator ERC-721/1155 biasanyasetApprovalForAll(operator, false). - Izin untuk seluruh koleksi NFT berbeda dari persetujuan satu token. ERC-721 dapat memberi izin untuk satu token ID atau operator seluruh koleksi; ERC-1155 biasanya menggunakan operator yang mencakup banyak token ID.
- Tanda tangan permit memerlukan analisis tersendiri. Tanda tangan EIP-2612 di luar blockchain dapat dieksekusi belakangan; mengatur ulang allowance saat ini belum tentu membatalkan tanda tangan yang belum digunakan.
- Permit2 memiliki dua tingkat. Token dapat memberikan persetujuan kepada kontrak Permit2, sementara Permit2 mengelola hak penggunaan lebih lanjut; periksa allowance dasar dan izin Permit2 terkait.
- Pencabutan yang selesai tidak dapat membatalkan transfer sebelumnya. Pencabutan melindungi dari penggunaan izin tertentu di masa depan, bukan membalikkan pencurian yang sudah terkonfirmasi atau menutup kerentanan lain.
- Memutus koneksi situs tidak mencabut persetujuan smart contract. Koneksi browser dan allowance blockchain tersimpan di tempat yang berbeda.
- Jangan pernah menyetujui 'pemeriksaan keamanan' yang mengungkap rahasia. Alamat publik dapat diperiksa tanpa seed phrase, kunci privat, atau pembayaran di muka kepada pihak yang mengaku dapat memulihkan dana.
- Jangan menganggap Terenval Wallet memiliki fitur pencabutan bawaan. Gunakan alat yang diverifikasi secara independen untuk jaringan dan token terkait, lalu periksa hasil sebenarnya di blockchain.
Apa Itu Persetujuan Token dan Mengapa dApp Membutuhkannya?
Ketika Anda menukar USDC dengan token lain, menyetor dana ke protokol pinjaman, atau mendaftarkan NFT untuk dijual, aplikasi sering memerlukan izin memindahkan token sesuai logika smart contract-nya. Kontrak token dan kontrak aplikasi adalah dua perangkat lunak yang berbeda. Token ERC-20 biasanya tidak mengizinkan alamat asing memindahkan saldo Anda hanya karena Anda mengunjungi situs; kontrak memeriksa apakah pemanggil adalah pemilik atau memiliki allowance yang diperlukan.
Elemen utamanya adalah pemilik (owner), kontrak token, spender, allowance, dan jaringan (chain). Jika dompet A memberi spender B izin atas 250 unit token C di Ethereum, itu bukan otorisasi umum untuk menarik BTC, seluruh token ERC-20, atau aset di blockchain lain. Spender dapat meminta transfer yang diizinkan selama allowance masih berlaku. Mekanismenya dirinci dalam standar ERC-20; otorisasi NFT mengikuti standar berbeda.
Kesalahpahaman yang umum adalah bahwa dompet 'menyimpan persetujuan' seperti entri pengaturan browser. Dalam ERC-20 standar, smart contract tokenlah yang menyimpan allowance. Dompet atau pemeriksa persetujuan membaca dan menampilkannya, sedangkan transaksi bertanda tangan berikutnya mengubahnya. Mengganti ponsel, menghapus ekstensi, atau membuka alamat yang sama di aplikasi dompet lain tidak mereset status blockchain.
Approve, allowance, spender, dan transferFrom: empat istilah penting
approve(spender, amount)mengubah jumlah token ERC-20 yang boleh digunakan spender tertentu atas nama sebuah alamat. Pemanggilan ini sendiri tidak langsung mengirim token ke spender.allowance(owner, spender)membaca sisa izin berdasarkan aturan token. Untuk allowance standar, nilainya dinyatakan dalam unit dasar token dan dikonversi oleh antarmuka sesuai jumlah desimalnya.transferFrom(owner, recipient, amount)adalah mekanisme umum yang memungkinkan spender berizin memindahkan token. Kontrak token menerapkan pemeriksaan saldo dan allowance yang relevan.- Peristiwa
Approvalmencatat pembaruan persetujuan standar. Riwayat peristiwa yang diindeks merupakan bukti berguna, tetapi membaca status kontrak saat ini memberikan bukti lebih kuat tentang izin yang masih aktif.
Sebagai contoh, bayangkan router swap telah memperoleh persetujuan untuk 250 USDC, tetapi dompet saat ini hanya berisi 40 USDC. Otorisasi tersebut belum tentu terbatas pada $40 yang terlihat sekarang. Jika 100 USDC lagi masuk sebelum izin diubah, spender mungkin dapat mengakses saldo tersebut, dengan tetap tunduk pada allowance dan perilaku kontrak. Masalah setoran di masa depan ini lebih informatif daripada hanya menyebut persetujuan 'berisiko' karena terlihat tidak terbatas.
Lima Jenis Izin yang Tidak Boleh Disamakan
| Mekanisme | Apa yang dapat diotorisasi? | Tempat memeriksa | Cara umum menghentikannya |
|---|---|---|---|
ERC-20 approve / allowance |
Spender dapat memindahkan token hingga jumlah tertentu | Kontrak token terkait pada jaringan tersebut | Atur allowance spender menjadi 0; verifikasi status akhirnya |
ERC-721 approve |
Operator dapat mentransfer satu NFT dengan token ID tertentu | Kontrak NFT dan token ID | Hapus atau ganti alamat yang disetujui untuk token itu jika didukung; perpindahan kepemilikan juga menghapus persetujuan standar |
ERC-721 / ERC-1155 setApprovalForAll |
Operator dapat mengelola koleksi NFT atau kumpulan token yang lebih luas | Pemetaan operator dalam kontrak NFT | Atur otorisasi operator menjadi false |
EIP-2612 permit |
Pesan bertanda tangan dapat mengotorisasi pembaruan allowance di kemudian hari | Logika permit, nonce, tenggat, dan tanda tangan pada token tertentu | Ikuti prosedur nonce/kedaluwarsa atau pembatalan yang didukung token; mereset allowance saja belum tentu membatalkan tanda tangan yang belum digunakan |
| Uniswap Permit2 | Persetujuan ERC-20 dasar kepada Permit2 ditambah izin lanjutan tersimpan atau bertanda tangan | Baik izin token-ke-Permit2 maupun izin Permit2 terkait | Cabut atau kurangi pada lapisan yang sesuai; tangani tanda tangan belum terpakai dan nonce secara terpisah |
Tabel ini mencakup pola umum yang kompatibel dengan Ethereum, bukan seluruh izin dompet khusus atau modul smart account. Akun smart contract dapat memiliki peran, session key, modul, atau hak pemulihan sendiri yang bukan persetujuan token biasa. Otorisasi Solana atau transaksi Bitcoin tidak berubah menjadi allowance ERC-20 hanya karena ditampilkan dalam aplikasi yang sama. Batasan cakupan ini penting agar hasil pemindai yang tidak lengkap tidak tampak menyeluruh.
Spesifikasi ERC-721, ERC-1155, EIP-2612, dan Permit2 mendokumentasikan jalur otorisasi yang berbeda tersebut.
Cara Memeriksa Izin Dompet Kripto: Verifikasi Sebelum Bertindak
Anda tidak perlu mengungkapkan seed phrase atau kunci privat untuk memeriksa allowance token yang bersifat publik. Audit normal dimulai dengan alamat publik dan jaringan tempat aset atau aktivitas DeFi berada. Menghubungkan dompet mungkin memudahkan penggunaan alat, tetapi pemeriksaan hanya-baca lebih disarankan jika Anda sekadar ingin melihat izin, terutama setelah interaksi mencurigakan.
- Identifikasi setiap alamat yang benar-benar Anda gunakan. Bedakan akun dompet perangkat lunak, akun hardware wallet, kunci yang diimpor, dan dompet smart contract. Antarmuka yang sama dapat menampilkan beberapa alamat dengan kontrol independen.
- Daftar seluruh jaringan yang relevan. Ethereum, Base, Arbitrum, Optimism, Polygon, dan BNB Chain mempunyai status kontrak terpisah. Alamat
0xyang terlihat identik tidak berarti izinnya dibagikan lintas jaringan. - Mulailah dari situs tepercaya yang dibuka secara mandiri. Ketik URL resmi sendiri atau ikuti dokumentasi yang telah Anda verifikasi secara independen. Hindari tautan dari pesan tak diminta atau metadata token.
- Periksa entri ERC-20 dan NFT secara terpisah. Cari token, alamat spender/operator, jumlah yang disetujui, jenis izin, tanggal, dan status. Untuk kontrak nonstandar, cakupan pemindai mungkin tidak lengkap.
- Verifikasi identitas kontrak. Cocokkan alamat token dan spender dengan dokumentasi aplikasi yang benar-benar Anda gunakan. Label 'Uniswap' atau 'USDC' saja tidak membuktikan keaslian kontrak.
- Susun prioritas sebelum menandatangani apa pun. Cabut lebih dahulu otorisasi yang diduga berbahaya jika transaksi dapat dilakukan dengan aman, lalu hapus hak lama yang tidak diperlukan. Hindari tanpa sengaja mengganggu posisi yang masih Anda kelola.
- Konfirmasi setiap hasil di blockchain. Pop-up sukses di dompet bukan bukti akhir. Periksa status transaksi, jaringan, dan nilai allowance atau status operator yang baru.
Pertimbangkan membuat catatan pribadi sederhana berisi jaringan, alamat dompet, kontrak token, spender, jenis izin, allowance terakhir yang diketahui, tindakan, hash transaksi, dan status setelah diverifikasi. Jangan pernah mencatat rahasia dalam daftar ini. Alamat publik, hash transaksi, dan alamat kontrak terverifikasi sudah cukup untuk pemecahan masalah teknis; konteks akun yang sensitif tetap harus dilindungi.
Mengapa simbol token yang sama dapat menyesatkan
Nama dan ticker token adalah metadata antarmuka, bukan bukti identitas penerbit. Penyerang dapat membuat token tak terkait bernama USDC atau menamai kontrak berbahaya seperti protokol terkenal. Verifikasi jaringan dan alamat kontrak menggunakan dokumentasi resmi penerbit atau protokol. Glosarium alamat kontrak Terenval menjelaskan mengapa kontrak yang tepat lebih bermakna daripada ticker yang familier.
Metode Pertama: Memeriksa dan Mencabut Izin dengan Revoke.cash
Revoke.cash menyediakan antarmuka lintas jaringan untuk meninjau persetujuan token dan NFT yang umum. Panduan resminya menjelaskan cara mencari alamat dompet publik, memilih jaringan, mengurutkan persetujuan, dan mencabut entri satu per satu. Label antarmuka dapat berubah, jadi jadikan rincian kontrak dan tujuan yang ditampilkan sebagai acuan, bukan hafalan letak tombol.
- Buka
https://revoke.cash/dengan mengunjungi domain resmi yang telah diverifikasi secara langsung. - Masukkan alamat dompet publik untuk pemeriksaan hanya-baca, atau hubungkan dompet yang dimaksud jika Anda perlu menandatangani. Pastikan alamat yang dipilih benar.
- Pilih jaringan tempat persetujuan token berada. Cari atau saring berdasarkan token, spender, dan persetujuan terbaru jika menyelidiki insiden baru.
- Untuk setiap entri, periksa alamat kontrak dan sisa allowance. Tentukan apakah itu persetujuan ERC-20 standar, operator NFT, atau izin yang membutuhkan pemeriksaan khusus.
- Klik tindakan cabut/ubah untuk izin yang dipilih, tetapi baca konfirmasi transaksi di dompet sebelum menandatangani. Pastikan kontrak benar dan perubahan yang diminta mencabut atau mengurangi kewenangan.
- Tunggu transaksi dikonfirmasi pada jaringan terkait. Tinjau hash transaksi di penjelajah blockchain.
- Muat ulang dan periksa kembali izin on-chain saat ini. Jangan hanya mengandalkan pemberitahuan 'terkirim' atau baris dasbor yang tersimpan dalam cache.
Menurut Revoke.cash, pencabutan satu per satu umumnya memerlukan biaya gas jaringan; beberapa layanan batch atau premium opsional mungkin memiliki ketentuan terpisah yang dapat berubah. Memeriksa izin publik tidak memerlukan transfer koin ataupun pembayaran di muka kepada orang asing untuk 'membuka kunci dompet'.
Mengapa dompet dapat menampilkan Approve saat Anda mencabut izin
Untuk ERC-20 standar, pemberian dan pencabutan izin sama-sama dapat memanggil approve. Perbedaannya terletak pada parameter: approve(spender, 0) menghapus sisa allowance standar bagi spender tersebut. Demikian pula, setApprovalForAll(operator, false) untuk NFT menonaktifkan izin operator. Revoke.cash menjelaskan hal yang terlihat paradoks ini dalam FAQ-nya.
Karena itu, transaksi bernama Approve tidak otomatis berbahaya. Namun kebalikannya juga benar: situs yang menamai tindakan Revoke belum tentu benar-benar mencabut apa pun. Periksa transaksi yang telah didekode dan alamat kontrak melalui dompet atau penjelajah tepercaya; jangan menandatangani secara membabi buta jika antarmuka tidak dapat menjelaskan transaksinya.
Metode Kedua: Menggunakan Pemeriksa Token Approval Etherscan
Penjelajah blockchain memberikan tampilan independen atas data dan riwayat transaksi pada jaringan. Di Ethereum, gunakan Etherscan Token Approval Checker; untuk Base, Arbitrum, Polygon, atau jaringan lain, gunakan penjelajah terverifikasi yang sesuai dengan jaringan tersebut. Penjelajah blockchain bukan basis data universal semua izin di seluruh blockchain.
- Buka penjelajah Ethereum yang terverifikasi, masuk ke Token Approvals, dan masukkan alamat akun publik yang akan diaudit.
- Periksa kategori yang tersedia seperti ERC-20, ERC-721, dan ERC-1155. Pilih tampilan yang mencakup seluruh persetujuan relevan, bukan hanya sebagian yang ditampilkan secara bawaan.
- Teliti alamat lengkap spender/operator, kontrak token, dan jumlah izin atau cakupan koleksi. Jika perlu, bandingkan peristiwa persetujuan dengan status kontrak saat ini.
- Saat mencabut, pastikan akun dompet yang dipilih benar dan Anda menandatangani operasi untuk kontrak serta jaringan yang tepat.
- Periksa tanda terima transaksi setelah konfirmasi, lalu baca lagi allowance atau hasil
isApprovedForAllyang sekarang.
Daftar penjelajah adalah alat penemuan, bukan jaminan independen bahwa spender aman. Label kontrak dan tanda verifikasi bisa memudahkan investigasi, tetapi tidak menjamin ketiadaan logika berbahaya, pembaruan kontrak berisiko, atau administrasi yang telah disusupi. Perbandingan pencabutan lewat penjelajah oleh Revoke.cash menjelaskan alur kerja yang sesuai.
Metode Ketiga: Meninjau Batas Pengeluaran di MetaMask Portfolio
Panduan pencabutan persetujuan MetaMask dan dokumentasi batas pengeluaran di Portfolio menjelaskan cara memeriksa akun dan jaringan yang didukung melalui antarmuka Portfolio. Jaringan yang didukung dan tampilan MetaMask dapat berubah; lihat halaman bantuan terbarunya alih-alih berasumsi semua token, jaringan, atau izin bertanda tangan tercakup.
- Buka MetaMask Portfolio resmi dari sumber terverifikasi dan pilih akun yang persetujuannya ingin diperiksa.
- Masuk ke tampilan batas pengeluaran atau persetujuan token, lalu pilih jaringan yang didukung.
- Periksa setiap kontrak token, spender, dan batas saat ini. Bedakan persetujuan nyata dari sekadar izin situs yang terhubung.
- Cabut izin melalui alur yang didukung, sambil memeriksa transaksi dan biayanya di dompet.
- Konfirmasi eksekusi melalui penjelajah blockchain dan pastikan batasnya nol atau izin terkait telah dihapus.
Menggunakan dompet lain untuk alamat Ethereum yang sama tidak menghapus persetujuan alamat itu. Otorisasi berada di kontrak token atau kontrak izin, bukan di ekstensi browser tertentu. Sebaliknya, jangan menganggap Terenval Wallet memiliki pemeriksa persetujuan atau tombol pencabutan bawaan kecuali fitur tersebut telah diverifikasi secara independen. Dompet non-kustodial yang kompatibel dan alat pemeriksa izin khusus dapat menjadi dua bagian terpisah dari alur keamanan yang baik.
Matriks Paparan Persetujuan Terenval: Izin Mana yang Perlu Dicabut Lebih Dahulu?
Sebagian besar panduan menyuruh pengguna 'mencabut izin berisiko'. Pertanyaan yang sulit adalah apa arti berisiko ketika dompet memiliki puluhan entri. Kami mengusulkan Matriks Paparan Persetujuan sebagai kerangka editorial dengan empat dimensi praktis: aset yang dapat dijangkau, cakupan kewenangan, tingkat kepercayaan terhadap spender, serta waktu/ketergantungan. Ini adalah alat bantu pengambilan keputusan, bukan probabilitas eksploitasi numerik, pemindai yang diaudit, atau fitur yang diklaim tersedia di Terenval Wallet.
| Dimensi audit | Kekhawatiran lebih rendah, jika faktor lain setara | Kekhawatiran lebih tinggi, jika faktor lain setara | Yang perlu diverifikasi |
|---|---|---|---|
| Nilai yang dapat dijangkau | Allowance kecil dan terbatas pada kebutuhan; sedikit saldo yang diharapkan nanti | Allowance besar atau tak terbatas untuk saldo signifikan atau setoran berulang | Jumlah token, saldo saat ini, arus masuk yang diperkirakan |
| Cakupan kewenangan | Token fungibel tertentu dengan jumlah tetap | Allowance token tak terbatas, operator NFT luas, atau modul smart account dengan hak istimewa | Kontrak token, spender, jenis persetujuan, cakupan koleksi |
| Keyakinan terhadap spender | Alamat cocok dengan integrasi terdokumentasi yang masih digunakan | Spender tak dikenal, alamat tak terduga, interaksi phishing sebelumnya, peningkatan kontrak yang tak jelas | Catatan kontrak resmi, asal transaksi, konteks audit tanpa menganggap audit menjamin keamanan |
| Waktu dan kebutuhan operasional | Akses singkat atau diperlukan untuk alur yang masih berjalan | Tanpa batas waktu, tidak digunakan berbulan-bulan, protokol ditinggalkan, izin tidak lagi dipahami | Penggunaan terakhir, tenggat jika ada, dampak pencabutan |
Aturan prioritas kami: selidiki izin luas yang tidak terduga dan dapat menjangkau aset bernilai sebelum menghapus entri historis yang tampak tidak berbahaya. Namun jangan sembarangan mencabut izin kontrak yang masih diperlukan untuk pesanan atau strategi aktif tanpa memahami apa yang akan berhenti berfungsi. Waktu untuk mengidentifikasi spender adalah bagian dari perlindungan, asalkan tidak menyebabkan penundaan berbahaya saat eksploitasi masih berlangsung.
Contoh editorial: dua izin dengan tingkat risiko berbeda
Bayangkan dompet A berisi 1.800 USDC dan memiliki allowance tak terbatas untuk spender asing yang muncul setelah pengguna mengklaim airdrop mencurigakan. Dompet B berisi 20 USDC dan memiliki allowance terbatas 50 USDC bagi router swap yang rutin digunakan dan diverifikasi secara independen. Tanpa berpura-pura mengetahui kode sumber kedua spender, izin pertama layak segera diselidiki dan kemungkinan dicabut. Izin kedua masih perlu ditinjau berkala, tetapi nilai saat ini yang bisa dijangkau dan cakupan izinnya jauh lebih kecil.
Intinya bukan bahwa 1.800 USDC pasti hilang atau 50 USDC 'aman'. Intinya, penentuan prioritas memerlukan alasan yang berkaitan dengan kewenangan dan nilai yang terekspos, bukan sekadar mengurutkan berdasarkan usia persetujuan.
Jendela Paparan: Mengapa Dompet Bersaldo Nol Masih Bisa Berisiko
Allowance ERC-20 merupakan batas maksimum izin berdasarkan aturan token, sedangkan saldo akun adalah nilai yang tersedia saat ini. Untuk token standar, perkiraan sederhana atas batas maksimum yang dapat dipindahkan spender pada suatu saat adalah:
Token yang langsung dapat dijangkau ≈ nilai yang lebih kecil antara saldo token tersedia dan sisa allowance efektif, dengan asumsi spender mampu menggunakan izin itu dan tidak ada pembatasan token tambahan.
Ini adalah batas konseptual, bukan prediksi. Perkiraan ini sengaja tidak mencakup risiko perilaku token nonstandar, permit yang belum dikirim, kewenangan smart account, pembekuan token, atau kondisi khusus protokol lainnya. Jangan gunakan sebagai perhitungan presisi nilai dana berisiko untuk semua kontrak.
Pertimbangkan tiga skenario ilustratif berikut:
| Skenario | Saldo token saat ini | Sisa otorisasi | Makna praktis |
|---|---|---|---|
| Router lama dengan allowance kecil | 500 USDC | 25 USDC | Spender standar biasanya tidak dapat mengambil lebih dari 25 USDC melalui izin ini tanpa otorisasi baru |
| Spender mencurigakan dengan izin tak terbatas | 500 USDC | Praktis tidak terbatas | Hingga seluruh saldo kini yang dapat diakses berpotensi terekspos jika spender mampu menggunakan persetujuan |
| Dompet kosong hari ini, setoran rutin besok | 0 USDC | Praktis tidak terbatas | Aset yang bisa dijangkau sekarang mungkin nol, tetapi setoran mendatang dapat terjangkau selama izin tetap aktif |
Baris ketiga menunjukkan kegagalan keamanan yang khas: alamat yang sebelumnya kosong bisa menjadi berisiko saat dana masuk kemudian. Allowance spender yang tersimpan umumnya tidak terpakai hanya karena pemilik mengosongkan dompet. Periksa kembali dompet lama sebelum mengarahkan penarikan bursa, airdrop, hasil keluar dari DeFi, atau pembayaran gaji ke alamat tersebut.
Persetujuan Token Tanpa Batas: Kenyamanan versus Kewajiban yang Terus Berlangsung
Persetujuan tanpa batas biasanya berarti bilangan maksimum yang sangat besar (umumnya uint256.max), bukan keputusan manusia untuk mengizinkan 'semuanya di mana-mana'. Biasanya cakupannya hanya satu kontrak token, pemilik, dan spender pada satu blockchain. Cakupan teknis yang terbatas ini tidak menghapus risiko praktis: jika spender berubah menjadi berbahaya, diretas, atau memiliki logika tidak aman, allowance terbuka dapat membuat token yang diterima kemudian ikut terjangkau.
Manfaat kenyamanannya nyata. Protokol terkadang meminta allowance besar untuk menghindari transaksi persetujuan dan biaya gas berulang. Pengguna yang sering berdagang dapat secara masuk akal memilih izin jangka panjang bagi spender yang telah diperiksa dengan cermat. Namun harga kenyamanan adalah kewenangan yang bertahan dan harus dikelola, dipantau, serta dihapus ketika tidak dibutuhkan lagi.
Pilihan bawaan yang lebih aman untuk aktivitas jarang adalah allowance terbatas mendekati jumlah yang benar-benar diperlukan, jika token dan aplikasi mendukung. Bila layanan hanya menawarkan izin tanpa batas, periksa apakah Anda bisa mengedit batas pengeluaran, memilih alur lebih terperinci, atau menyelesaikan tugas tanpa izin jangka panjang. Allowance terbatas mengurangi jumlah yang terekspos; bukan berarti spender yang tidak tepercaya menjadi aman.
Spesifikasi ERC-20 juga mencatat potensi persaingan transaksi saat memperbarui allowance dan merekomendasikan antarmuka yang terlebih dahulu mengatur allowance lama yang tidak nol menjadi nol sebelum menaikkannya ke nilai baru yang tidak nol. Ini alasan mengubah allowance secara hati-hati, bukan jaminan bahwa transaksi pengaturan nol akan mendahului transfer berbahaya yang masih tertunda.
Persetujuan NFT: Risiko Satu Token versus Seluruh Koleksi
Antarmuka NFT kadang menjelaskan persetujuan sebagai izin untuk 'mendaftarkan' atau 'menjual' NFT, padahal kewenangan di baliknya bisa lebih luas. Berdasarkan ERC-721, approve dapat memberi izin terkait satu token ID tertentu. setApprovalForAll mengotorisasi operator atas seluruh token milik pemilik dalam kontrak NFT tersebut. Pada ERC-1155, persetujuan operator dapat mencakup beberapa token ID dan kuantitas yang dikelola kontrak.
Periksa kontrak koleksi, token ID tertentu jika relevan, alamat operator, dan apakah izin berlaku bagi satu NFT atau seluruh koleksi. Operator yang diretas atau berbahaya dapat membawa konsekuensi meskipun dompet sekarang hanya memiliki satu NFT, karena cakupannya dapat meliputi token yang diperoleh di kemudian hari dari koleksi yang sama.
Untuk mencabut operator koleksi, jalur standar yang umum adalah setApprovalForAll(operator, false) pada kontrak NFT terkait. Untuk menghapus alamat yang disetujui atas satu token ERC-721, gunakan metode penghapusan yang didukung kontrak melalui antarmuka tepercaya; jangan menganggap sakelar seluruh koleksi sama dengan status persetujuan token individual. Setelah transaksi terkonfirmasi, periksa isApprovedForAll atau getApproved(tokenId) sesuai kebutuhan.
Konsekuensi di marketplace: pembatalan atau gangguan listing dapat menjadi efek samping jika operator membutuhkan izin untuk menuntaskan penjualan. FAQ Revoke.cash membahas ketergantungan operasional semacam ini. Listing juga dapat memiliki pesanan atau tanda tangan off-chain dengan status yang perlu diperiksa secara terpisah. Menghapus satu operator bukan mekanisme universal pembatalan pesanan.
Permit EIP-2612: Persetujuan yang Mungkin Belum Terlihat di Blockchain
EIP-2612 memungkinkan pemilik token menandatangani pesan otorisasi yang kemudian dapat diajukan pihak ketiga kepada kontrak token. Token memverifikasi tanda tangan, nonce, dan tenggat (deadline), lalu memperbarui allowance sesuai standar. Mekanisme ini dapat mengurangi kebutuhan pemilik untuk mengirim transaksi persetujuan terpisah saat memakai aplikasi yang mendukungnya.
Namun ada celah visibilitas keamanan. Pesan yang sudah ditandatangani tetapi belum diajukan belum menghasilkan pembaruan allowance ERC-20 untuk ditampilkan. Pemeriksa persetujuan standar yang hanya membaca status allowance saat ini dapat dengan benar menampilkan 'nol' meskipun permit yang belum kedaluwarsa masih dapat dieksekusi di masa depan. Ini tidak selalu berarti pemeriksanya bermasalah; tanda tangan yang belum digunakan berada di luar blockchain sampai dipakai.
Perbedaan penting: mengubah allowance ERC-20 yang ada menjadi nol tidak otomatis mengubah nonce permit EIP-2612. Permit yang belum digunakan tetapi masih sah dapat diajukan kemudian dan membuat allowance aktif kembali. Cara pembatalan bergantung pada implementasi token, aturan nonce, dan apakah tanda tangan bisa kedaluwarsa, digantikan, atau dibatalkan dengan mekanisme lain. Jangan mengarang adanya tombol universal 'batalkan tanda tangan'.
Jika Anda menduga situs phishing memperdaya Anda untuk menandatangani data permit, simpan konteks yang aman dibagikan secara publik (domain, token, pemilik, spender, tenggat tanda tangan jika terlihat) tanpa memublikasikan materi rahasia. Gunakan dokumentasi resmi token/protokol dan bantuan ahli tepercaya untuk menilai dukungan pembatalan nonce, kedekatan tenggat, dan apakah memindahkan token ke kunci independen adalah penanganan yang lebih aman. Menandatangani 'permit lain' di situs tak dikenal dapat memperburuk keadaan.
Permit2: Audit Allowance Token dan Izin Lanjutan
Ikhtisar Permit2 dari Uniswap menjelaskan dua komponen, AllowanceTransfer dan SignatureTransfer. Pengguna mungkin pertama-tama memberikan allowance ERC-20 biasa dari token kepada kontrak Permit2. Permit2 kemudian mendukung izin tambahan per spender melalui persetujuan tersimpan atau tanda tangan. Ini menghasilkan dua lapisan otorisasi berbeda, bukan hanya satu kotak di layar keamanan dompet.
Lapisan 1: Allowance kontrak token kepada Permit2
Pada tingkat token, akun dapat menyetujui Permit2 untuk jumlah tertentu dari token. Persetujuan itu bisa sangat besar. Mencabut allowance dasar pada kontrak token membatasi kemampuan Permit2 memindahkan token dengan menggunakan otorisasi ERC-20 yang masih aktif milik pengguna. Tindakan ini juga dapat mengganggu aplikasi sah yang bergantung pada persetujuan dasar tersebut. Verifikasi alamat kontrak Permit2 yang sesungguhnya pada jaringan tersebut berdasarkan dokumentasi resmi Uniswap; jangan percaya label yang hanya bertuliskan 'Permit2'.
Lapisan 2: Izin yang disimpan atau digunakan Permit2
Dalam AllowanceTransfer milik Permit2, spender dapat mempunyai batas jumlah dan masa berlaku. Allowance ERC-20 utama token mungkin tetap aktif sementara izin Permit2 yang lebih terperinci telah kedaluwarsa atau dicabut. Dalam SignatureTransfer, tanda tangan satu kali dengan cakupan nonce tertentu dapat mengotorisasi transfer khusus; status nonce sudah/belum digunakan dan tenggat tanda tangan penting diperiksa. Ini bukan hal yang sama dengan baris allowance jangka panjang.
| Pertanyaan | Yang perlu diperiksa | Mengapa penting |
|---|---|---|
| Apakah token menyetujui Permit2? | allowance(owner, Permit2) pada kontrak token |
Allowance dasar yang luas dapat tetap aktif setelah izin tambahan suatu aplikasi berakhir |
| Apakah Permit2 memiliki allowance untuk spender? | Pemilik, token, spender, jumlah, dan kedaluwarsa dalam Permit2 | Otorisasi lanjutan dapat bertahan meskipun koneksi situs asal diputus |
| Apakah SignatureTransfer satu kali pernah ditandatangani? | Parameter bertanda tangan, bitmap nonce, tenggat, dan status penggunaan | Tanda tangan yang belum digunakan mungkin tidak muncul sebagai allowance token permanen |
| Apakah jaringan yang benar sudah diperiksa? | Deployment Permit2 dan kontrak token sebenarnya di jaringan itu | Pencabutan di Ethereum tidak dapat mengubah status di Base atau Arbitrum |
Langkah praktis: identifikasi lapisan mana yang sebenarnya dipakai transaksi mencurigakan. Jika Anda tidak lagi memerlukan Permit2 untuk token tersebut, pertimbangkan mencabut persetujuan ERC-20 dasar serta izin lanjutan yang relevan, lalu periksa hasilnya secara independen. Jika tanda tangan mencurigakan mungkin masih dapat dieksekusi, selidiki pembatalan nonce sesuai protokol atau pindahkan aset berisiko jika tepat. Jangan menganggap satu klik 'Revoke' secara universal membatalkan setiap pesan bertanda tangan.
Penjelasan Permit2 oleh Revoke.cash secara jelas membedakan kedua tingkat persetujuan itu. Dokumentasi SignatureTransfer Uniswap menjelaskan mekanisme berbasis nonce.
Mencabut Izin versus Memutus Koneksi dApp: Dua Batas Kewenangan Berbeda
Koneksi dApp biasanya memungkinkan situs meminta informasi akun, mengusulkan transaksi, dan berkomunikasi dengan dompet. Memutus koneksi umumnya mengakhiri atau menghapus izin maupun sesi tersebut di perangkat lunak dompet. Tindakan itu tidak menulis ulang allowance dalam kontrak token atau menghapus tanda tangan yang sudah diberikan.
Sebagai contoh, setelah Anda menyetujui penggunaan token oleh protokol lalu menutup situsnya, nilai allowance(owner, spender) dapat tetap sama di blockchain. Spender yang berizin pada protokol itu mungkin masih memiliki kemampuan teknis memanggil transferFrom dalam batas kontrak. Sebaliknya, situs yang hanya diizinkan melihat alamat tidak otomatis dapat mentransfer token ERC-20 tanpa jalur otorisasi terpisah.
Untuk penjelasan lebih mendalam, baca panduan Terenval Apa yang Terjadi Saat Anda Memutuskan Koneksi Dompet dari dApp?. FAQ Revoke.cash juga menegaskan bahwa pemutusan koneksi saja bukan pencabutan persetujuan token.
Berapa Biaya untuk Mencabut Persetujuan?
Pencabutan persetujuan ERC-20 atau NFT on-chain standar adalah sebuah transaksi. Penandatangan umumnya membayar biaya jaringan dalam aset gas asli jaringan tersebut. Ethereum mainnet memakai ETH; EVM Layer 2 juga dapat memakai ETH, sedangkan jaringan lain menggunakan aset biaya yang berbeda. Biaya sebenarnya bervariasi berdasarkan kerumitan eksekusi, kondisi jaringan, dan pengaturan biaya dompet. Panduan evergreen tidak seharusnya menjanjikan biaya dolar tetap.
Untuk memperkirakan biaya sebelum menandatangani, periksa jaringan, perkiraan kebutuhan gas di dompet, dan transaksi yang diusulkan. Pemeriksaan hanya-baca biasanya gratis, sedangkan transaksi pencabutan umumnya memerlukan gas. Alat dengan layanan batch atau transaksi bersponsor dapat memiliki mekanisme biaya dan otorisasi berbeda, sehingga persyaratannya perlu diperiksa sebelum digunakan.
Jika gas lebih mahal daripada nilai saldo saat ini, menghapus persetujuan lama masih mungkin masuk akal karena setoran mendatang. Ini penilaian risiko masa depan, bukan anjuran membayar biaya tanpa batas. Jangan menyetorkan gas baru ke alamat yang diketahui dikendalikan sweeper bot aktif; dana itu dapat dicuri begitu masuk. Revoke.cash dan panduan tanggapan penipuan Ethereum.org sama-sama menekankan perbedaan antara pembersihan persetujuan dan pemulihan akibat kebocoran kunci.
Cara Memastikan Pencabutan Benar-Benar Berhasil
Pengujian paling aman bukan melihat ikon di dasbor. Yang diperlukan adalah pemeriksaan status jaringan yang bisa diulang setelah transaksi terkonfirmasi, menggunakan kontrak dan akun yang benar.
- Verifikasi status transaksi berhasil di penjelajah blockchain yang tepat. Transaksi yang baru ditandatangani tetapi tertunda, diganti, dihapus, atau gagal (reverted) belum tentu mengubah allowance.
- Verifikasi kontrak tujuan sesuai dengan kontrak token atau NFT yang sebenarnya, bukan alamat lain dengan nama mirip.
- Untuk allowance ERC-20 standar, baca
allowance(owner, spender)dan pastikan nilainya nol atau batas lebih rendah yang dimaksudkan. - Untuk izin operator ERC-721/1155, baca
isApprovedForAll(owner, operator)dan pastikan hasilnyafalse. Untuk persetujuan ERC-721 individual, periksagetApproved(tokenId). - Untuk Permit2, periksa kedua lapisan serta izin bertanda tangan atau status nonce yang diketahui relevan dengan insiden.
- Ulangi pada semua jaringan yang terdampak. Pencabutan berhasil di Ethereum bukan bukti bahwa persetujuan Base terkait ikut berubah.
- Simpan catatan bukti minimal: tanggal, jaringan, dompet publik, kontrak token, spender, TXID, dan hasil verifikasi. Jangan sertakan seed phrase atau kunci privat.
Pemeriksaan ulang setelah perubahan juga menangkap kegagalan praktis: dompet bisa menunjukkan transaksi sudah disiarkan, tetapi penjelajah menandainya gagal. Transaksi tertunda dapat diurutkan ulang relatif terhadap perubahan status lain, dan penyerang mungkin telah memakai izin lama. Jika eksploitasi sedang berlangsung, bertindaklah segera, tetapi jangan menganggap percobaan pencabutan sebagai pencabutan yang sudah selesai.
Mengapa Pencabutan Bisa Gagal atau Persetujuan Muncul Kembali?
| Gejala | Kemungkinan penjelasan | Pemeriksaan yang lebih aman |
|---|---|---|
| Dompet menampilkan 'pending' lama sekali | Transaksi menunggu dimasukkan ke blok atau dikonfirmasi | Periksa TXID, pengaturan gas, dan nonce pada jaringan yang benar; hindari tanda tangan pengganti acak |
| Penjelajah menunjukkan 'failed' atau 'reverted' | Pemanggilan tidak selesai dengan sukses | Periksa ketersediaan gas, perilaku token, dan kontrak/fungsi; jangan anggap sudah dicabut |
| 'Wrong network' atau tidak ada persetujuan terdaftar | Anda memeriksa jaringan atau alamat dompet yang berbeda | Cocokkan akun dan kontrak token dengan transaksi aslinya |
| Izin muncul lagi setelah swap | Aplikasi sah mungkin meminta otorisasi baru | Tinjau transaksi baru dan spender; pertimbangkan batas yang lebih kecil |
| Allowance kembali tidak nol setelah diatur nol | Permit bertanda tangan yang kemudian dijalankan atau persetujuan baru mungkin telah mengaktifkannya kembali | Selidiki nonce/kedaluwarsa tanda tangan dan otorisasi off-chain terpisah |
| Operator NFT tetap disetujui | Koleksi, operator, atau jenis izin yang salah telah diubah | Baca isApprovedForAll saat ini pada kontrak NFT yang tepat |
| Alat tidak menemukan persetujuan meskipun dilaporkan pencurian | Kunci dicuri, permit sudah digunakan, token nonstandar, atau jalur lain | Tinjau riwayat transfer dan model ancaman; jangan menganggap tidak ada kompromi |
Daftar persetujuan kosong bukan sertifikat keamanan. Pengindeks dapat melewatkan kontrak lama/nonstandar dan tanda tangan yang belum diajukan. Revoke.cash secara eksplisit mencatat keterbatasan untuk kontrak NFT yang tidak mengeluarkan peristiwa standar yang diharapkan alat pengindeks. Jika aset bernilai signifikan, verifikasi status kontrak dan jalur transaksi terkait secara independen.
Ketika Mencabut Persetujuan Token Tidak Cukup
Pencabutan persetujuan merupakan tindakan terarah. Tindakan ini tidak mengganti seed phrase, menghentikan penyerang yang memiliki kunci privat, membalikkan pencurian terkonfirmasi, membersihkan malware pada perangkat penandatangan, atau membatalkan semua jenis tanda tangan off-chain. Pencabutan juga tidak dapat menghapus izin smart account dengan hak khusus tertentu kecuali menggunakan mekanisme tata kelola smart account terkait.
Jika penyerang mengetahui frasa pemulihan atau kunci privat Anda, anggap mereka bisa menandatangani transfer terlepas dari allowance saat ini. Gunakan perangkat yang diamankan secara independen untuk membuat kunci yang benar-benar baru, verifikasi alamat penerima, dan pindahkan sisa aset yang masih dapat diakses jika aman secara teknis. Akun kedua dari seed lama yang sama bukan pengganti aman. Untuk aktivitas sweeper yang masih berlangsung atau peran kontrak yang rumit, dapatkan bantuan penanganan insiden yang diverifikasi secara independen alih-alih terus menambahkan gas ke alamat terdampak.
Panduan Terenval untuk memindahkan kripto setelah insiden keamanan menjelaskan proses penanganan insiden terpisah tersebut. Ethereum.org memperingatkan bahwa pencurian on-chain yang sudah final tidak dapat begitu saja dibatalkan.
Pertanyaan risiko yang mendasar: apa yang dikuasai penyerang?
Pohon keputusan editorial kami dimulai dengan pertanyaan tersebut, bukan label berwarna dari sebuah alat. Jika penyerang hanya menguasai persetujuan spender dengan batas tertentu, pencabutan dapat menutup jalur itu. Jika mereka menguasai permit bertanda tangan yang belum dijalankan, nonce dan tenggat juga penting. Jika mereka menguasai kunci penandatanganan, kunci itulah kewenangan dasar dan harus dianggap telah bocor secara permanen. Jika mereka menguasai pemilik atau modul smart account, aturan tata kelola dan pemulihan akun menentukan apa yang harus diubah.
Enam Kasus Hipotetis: Apa yang Sebenarnya Didukung oleh Bukti?
Contoh-contoh berikut adalah latihan pengambilan keputusan fiktif, bukan klaim penyelamatan nyata, tingkat kerugian yang diukur, atau eksperimen yang dilakukan Terenval. Tujuannya adalah menunjukkan bagaimana masalah 'izin' dompet yang tampak serupa dapat memerlukan respons teknis berbeda.
Kasus 1: Persetujuan USDT tak terbatas yang lama, aktivitas dompet normal
Dompet yang menggunakan aplikasi DeFi dua tahun lalu masih memiliki allowance besar untuk router aplikasi tersebut. Pemilik tidak lagi menggunakan aplikasi itu dan rutin menerima USDT. Tidak tampak pencurian. Tindakan yang masuk akal: verifikasi alamat token/router yang sesungguhnya, pertimbangkan mencabut izin tak terpakai, dan periksa allowance akhirnya. Izin lama bukan bukti peretasan, tetapi kewenangan yang terus aktif tanpa kebutuhan dapat mengekspos setoran mendatang.
Kasus 2: Spender tak dikenal setelah mengunjungi situs airdrop
Sebuah alamat menunjukkan persetujuan USDC tanpa batas yang baru setelah pengguna menandatangani transaksi pada situs klaim yang diduga resmi. Tindakan yang masuk akal: hentikan interaksi dengan situs itu, verifikasi spender dan jaringan secara independen, prioritaskan pencabutan segera jika kunci penandatanganan masih tepercaya, lalu periksa tanda tangan dan riwayat transaksi terkait. Jika token telah dipindahkan, pencabutan dapat mengurangi risiko lanjutan tetapi tidak dapat membalikkan transfer sebelumnya.
Kasus 3: Operator NFT untuk listing yang masih aktif
Operator marketplace NFT memiliki izin setApprovalForAll pada seluruh koleksi. Pengguna ingin menghapus semua akses pihak ketiga, tetapi beberapa listing masih aktif. Tindakan yang masuk akal: tinjau operator, dokumentasi marketplace, dan pesanan terkait sebelum mencabut. Pencabutan dapat mencegah penjualan terdaftar terlaksana, sedangkan pesanan bertanda tangan yang terpisah mungkin memerlukan pembatalan tersendiri.
Kasus 4: Saldo dompet nol, gaji masuk minggu depan
Dompet saat ini tidak memiliki USDC, tetapi masih memberikan izin tak terbatas kepada spender tak dikenal. Pemilik berencana menggunakannya kembali untuk transfer rutin. Tindakan yang masuk akal: jangan menganggap saldo kosong menjadikan alamat aman. Verifikasi dan cabut izin yang tidak diperlukan sebelum mengarahkan dana masa depan, atau gunakan alamat baru jika diduga ada kompromi lebih luas.
Kasus 5: Pesan EIP-2612 mencurigakan, allowance tidak terlihat
Pengguna menandatangani data terstruktur di situs phishing, tetapi allowance token tetap nol. Tindakan yang masuk akal: periksa aturan permit token, nonce, dan tenggat; cari metode pembatalan yang didukung dan pertimbangkan memindahkan token berisiko jika diperlukan. Sekadar mengirim approve(spender, 0) mungkin tidak membatalkan tanda tangan permit yang belum digunakan.
Kasus 6: Persetujuan Permit2 dan kunci yang telah bocor
Pengguna memiliki persetujuan token-ke-Permit2, beberapa izin Permit2 lanjutan, serta bukti bahwa frasa pemulihannya telah disalin. Tindakan yang masuk akal: jangan menyamakan pencabutan Permit2 dengan pemulihan keamanan kunci. Siapkan dompet dengan kunci yang dibuat secara independen di lingkungan tepercaya serta rencana migrasi aset sesuai insiden; hindari penambahan gas rutin jika sweeper aktif. Solusi hanya berupa pencabutan masih memungkinkan penyerang menandatangani transaksi secara langsung.
Jadwal Praktis Audit Persetujuan bagi Pengguna Dompet Aktif
Alur keamanan lebih bertahan lama jika sesuai kebiasaan penggunaan, bukan hanya mengandalkan kepanikan setelah insiden. Kami menyarankan rutinitas pemeliharaan izin yang ringan. Ini panduan editorial, bukan interval keamanan optimal yang telah diukur:
- Setelah mencoba dApp baru: periksa token, spender, dan jumlah yang Anda setujui. Jika izin tidak lagi diperlukan setelah interaksi, pertimbangkan menghapusnya.
- Setelah tanda tangan atau situs mencurigakan: segera periksa transaksi terbaru serta jalur otorisasi on-chain dan off-chain yang relevan. Jangan menunggu pengingat terjadwal.
- Sebelum menerima setoran besar ke alamat lama: periksa sisa persetujuan spender untuk token dan jaringan yang akan digunakan.
- Secara berkala untuk alamat yang aktif: tinjau izin lama dan tak terbatas, operator koleksi, serta otorisasi Permit2; catat izin yang memang sengaja dipertahankan.
- Setelah pencabutan: verifikasi keberhasilan transaksi dan perubahan status. Jika aplikasi meminta persetujuan ulang, nilai kembali cakupan persisnya.
Kebiasaan paling berguna adalah memberikan izin kecil dengan sadar, disertai pemeriksaan status blockchain yang dapat diulang. Persetujuan untuk layanan terkenal yang masih aktif tidak otomatis berbahaya, dan kontrak yang baru diaudit juga tidak otomatis aman selamanya. Keputusan harus mencerminkan penggunaan sebenarnya, identitas spender, dan nilai yang terekspos.
Apa yang Dapat dan Tidak Dapat Dilakukan Terenval Wallet dalam Proses Ini
Dompet non-kustodial adalah alat untuk menyimpan dan menggunakan kunci yang berada dalam kendali pengguna. Dompet itu sendiri bukan jaminan bahwa setiap spender dApp atau kontrak token aman. Terenval Wallet dapat dipertimbangkan sebagai pilihan non-kustodial apabila dukungan jaringan dan tokennya yang terverifikasi sesuai kebutuhan pengguna. Jangan menganggap aplikasi ini sudah memiliki pemindai persetujuan bawaan, dekoder Permit2, pengelola izin NFT, simulasi transaksi, atau layanan pencabutan otomatis kecuali fitur-fitur tersebut telah dikonfirmasi pada produknya.
Bagi pengguna Terenval atau dompet kompatibel lain, urutan yang bijaksana adalah melindungi kunci penandatanganan, mengenali token dan jaringan, memeriksa izin melalui alat tepercaya yang sesuai dengan jaringan, meninjau transaksi sebelum menyetujuinya, lalu memverifikasi hasilnya di blockchain. Aturan yang sama berlaku saat menggunakan hardware wallet: penyimpanan kunci yang terlindungi tidak meniadakan otorisasi yang sengaja ditandatangani pengguna.
Lihat Terenval Wallet untuk informasi produk terverifikasi, apa yang disimpan dompet kripto untuk model penyimpanan mandiri, dan apa arti menandatangani pesan untuk perbedaan antara pesan dan transaksi. Tidak ada merek dompet atau pemeriksa persetujuan yang menggantikan verifikasi izin kontrak pada blockchain sebenarnya.
Pertanyaan yang Sering Diajukan (FAQ)
1. Bagaimana cara memeriksa persetujuan token di dompet kripto saya?
Cari alamat publik dompet Anda pada pemeriksa persetujuan tepercaya untuk setiap blockchain relevan, lalu periksa kontrak token, alamat spender, jenis izin, dan jumlahnya. Revoke.cash, penjelajah blockchain terkait, dan tampilan MetaMask Portfolio yang didukung merupakan pilihan umum. Verifikasi hasil terhadap kontrak, bukan hanya label yang terlihat familier.
2. Bagaimana cara mencabut persetujuan token ERC-20?
Untuk allowance ERC-20 yang sesuai standar, kirim transaksi yang mengatur allowance spender terkait menjadi nol, biasanya approve(spender, 0). Tunggu konfirmasi lalu baca allowance(owner, spender) pada kontrak token dan jaringan yang sama untuk memastikan hasilnya nol.
3. Apakah memutus koneksi dompet dari dApp mencabut persetujuan?
Tidak. Pemutusan koneksi mengubah koneksi atau sesi antara dompet dan situs. Allowance token on-chain yang sudah ada tetap berlaku sampai diubah menurut aturan kontrak token. Baca panduan Terenval tentang pemutusan koneksi dApp.
4. Apakah aman membiarkan persetujuan token tanpa batas tetap aktif?
Tidak bebas risiko. Persetujuan besar dapat mengekspos saldo saat ini dan mendatang jika spender yang diberi izin berbahaya, disusupi, atau disalahgunakan. Nilai spender, token, jaringan, dan apakah izinnya masih diperlukan; pilih allowance yang lebih sempit jika memungkinkan.
5. Bisakah persetujuan USDC tak terbatas juga menguras ETH atau BTC?
Allowance USDC ERC-20 standar tidak dengan sendirinya mengotorisasi transfer ETH asli maupun Bitcoin asli. Cakupannya terbatas pada kontrak token dan jaringan terkait. Izin lain, malware, atau pencurian kunci penandatanganan dapat menimbulkan risiko tersendiri.
6. Bisakah spender yang disetujui memakai token yang saya setorkan belakangan?
Mungkin bisa. Jika allowance yang masih aktif tetap berlaku dan spender mampu menggunakannya, token yang masuk kemudian ke dompet yang sama di jaringan tersebut mungkin dapat diakses hingga sisa jumlah yang disetujui. Dompet yang kosong hari ini bukan bukti persetujuan lamanya tidak berbahaya.
7. Apakah pencabutan persetujuan memerlukan gas?
Umumnya ya, jika ada perubahan status on-chain. Biayanya bergantung pada jaringan dan kondisi transaksi. Pemeriksaan alamat publik biasanya tidak memerlukan transaksi bertanda tangan yang membayar gas.
8. Apakah Revoke.cash gratis digunakan?
Alur pemeriksaan standar dan pencabutan satu per satu umumnya tersedia tanpa biaya layanan terpisah, walaupun pencabutan tetap membutuhkan gas jaringan. Fitur batch dan premium opsional mungkin memiliki ketentuan biaya terbaru tersendiri. Periksa FAQ resmi sebelum menggunakannya.
9. Bisakah saya memeriksa persetujuan tanpa menghubungkan dompet?
Sering kali bisa. Data kontrak publik yang kompatibel dengan Ethereum dapat ditanyakan berdasarkan alamat dompet melalui pemeriksa atau penjelajah tepercaya. Menghubungkan dompet lebih relevan ketika Anda perlu menandatangani transaksi pencabutan.
10. Bolehkah pemeriksa persetujuan meminta seed phrase saya?
Pemeriksaan allowance hanya-baca yang sah tidak membutuhkan seed phrase atau kunci privat. Jangan memasukkan kata pemulihan ke situs yang mengaku perlu 'memvalidasi' atau 'menyinkronkan' izin. Lakukan verifikasi independen dan hentikan proses jika suatu alat meminta rahasia.
11. Mengapa dompet menampilkan kata 'Approve' ketika saya mencabut izin?
Fungsi ERC-20 approve yang sama dapat mengatur izin ke jumlah positif atau nol. Periksa spender dan jumlahnya. Untuk NFT, pencabutan operator yang benar biasanya menggunakan setApprovalForAll(..., false).
12. Bisakah semua persetujuan dicabut sekaligus?
Sebagian layanan menawarkan fungsi batch pada jaringan yang didukung, tetapi dapat menambah biaya, interaksi kontrak, atau kerumitan penandatanganan. Tinjau tiap kontrak dan transaksi batch secara tepat. Tidak ada satu operasi yang pasti mencakup semua jaringan, tanda tangan permit, atau izin nonstandar.
13. Apa perbedaan persetujuan token dan tanda tangan?
Persetujuan ERC-20 tradisional merupakan pembaruan status kontrak on-chain. Permit bertanda tangan atau tanda tangan data terstruktur tertentu dapat mengotorisasi perubahan status atau transfer token di kemudian hari tanpa transaksi langsung dari pengguna. Cakupan, nonce, dan kedaluwarsa tanda tangan perlu diperiksa tersendiri.
14. Apakah permit EIP-2612 berbahaya meskipun allowance nol?
Ya. Permit yang sudah ditandatangani, masih sah, dan belum digunakan dapat diajukan belakangan sehingga berpotensi memperbarui allowance. Allowance nol saat ini saja tidak membuktikan semua permit yang pernah ditandatangani sudah tidak valid.
15. Apakah mengatur allowance ERC-20 menjadi nol membatalkan tanda tangan permit lama?
Belum tentu. approve(spender, 0) biasa tidak otomatis menaikkan nonce yang digunakan permit EIP-2612. Periksa implementasi permit token, nonce, dan tenggat; cari metode pembatalan khusus token jika diperlukan.
16. Apa perbedaan Uniswap Permit2 dengan persetujuan ERC-20?
Permit2 dapat menggunakan persetujuan token ERC-20 kepada kontrak Permit2, lalu mengelola izin tambahan per spender atau transfer satu kali berdasarkan tanda tangan. Periksa kedua lapisan, bukan hanya satu baris persetujuan token.
17. Apakah mencabut persetujuan dasar Permit2 membuat dompet aman?
Pencabutan dapat memutus akses token yang disetujui melalui allowance ERC-20 tersebut, dengan tunduk pada perilaku kontrak, tetapi tidak mengamankan kunci penandatanganan yang dicuri, membalikkan transfer sebelumnya, atau membatalkan semua otorisasi lain. Nilai izin dan tanda tangan Permit2 yang tersimpan secara terpisah.
18. Bagaimana cara mencabut persetujuan NFT?
Untuk operator seluruh koleksi ERC-721/1155, gunakan antarmuka tepercaya untuk mengatur setApprovalForAll(operator, false) pada kontrak NFT sebenarnya. Persetujuan satu token ERC-721 memiliki aturan tersendiri; verifikasi dengan getApproved(tokenId) jika relevan.
19. Apakah pencabutan izin NFT membatalkan listing marketplace?
Pencabutan mungkin mencegah listing terlaksana jika marketplace bergantung pada operator tersebut, tetapi pesanan bertanda tangan dan catatan marketplace bisa memiliki aturan pembatalan lain. Lihat dokumentasi marketplace dan verifikasi izin kontrak maupun status pesanan.
20. Apakah token yang saya staking atau depositkan ke DeFi hilang saat allowance dicabut?
Pencabutan allowance token biasa tidak dengan sendirinya menarik atau menghapus aset yang sudah disetor ke kontrak. Namun pencabutan dapat mencegah setoran di masa depan atau operasi yang memerlukan persetujuan lagi. Hak penarikan dan aturan kontrak protokol tetap berlaku.
21. Bisakah izin di Base atau Arbitrum dicabut dengan transaksi Ethereum?
Tidak. Ethereum dan jaringan Layer 2-nya memiliki status kontrak terpisah. Gunakan jaringan dan kontrak token terkait. Alamat dompet yang terlihat sama di beberapa jaringan tidak berarti ada basis data allowance bersama.
22. Bagaimana jika biaya gas lebih besar daripada saldo dompet?
Hindari pengeluaran tanpa pertimbangan. Perkirakan biaya dan teliti potensi paparan di masa depan, misalnya setoran token yang akan masuk. Jika alamat dikendalikan sweeper bot, setoran gas tambahan mungkin dicuri; gunakan rencana penanganan berbeda dan saran insiden dari pihak tepercaya.
23. Bagaimana mengetahui alamat spender itu berbahaya?
Tidak ada label atau lencana penjelajah yang bisa membuktikan keamanan. Cocokkan alamat persisnya dengan dokumentasi resmi protokol, riwayat kontrak, alasan Anda memberi izin, hak aktif, serta tanda phishing. Izin luas yang tak terduga layak ditinjau segera meskipun situs tampak profesional.
24. Mengapa persetujuan lama saya tidak muncul di pemindai?
Mungkin Anda melihat akun atau jaringan yang salah. Sebagian alat juga mengandalkan pengindeksan peristiwa dan tidak sepenuhnya mencakup kontrak NFT lama/nonstandar maupun tanda tangan off-chain yang belum diajukan. Baca status kontrak relevan secara langsung atau gunakan alat khusus yang sesuai.
25. Apakah seseorang masih bisa mengambil koin setelah saya mencabut izin?
Spender yang izinnya dicabut seharusnya tidak lagi dapat menggunakan otorisasi khusus itu setelah status kontrak terkait berubah. Namun izin lain, tanda tangan yang belum dipakai, transaksi tertunda, kerentanan kontrak, atau kunci curian masih dapat memungkinkan transfer. Pencabutan bukan reset keamanan dompet secara menyeluruh.
26. Apakah hardware wallet terlindungi dari persetujuan token berbahaya?
Perangkat keras dapat mengurangi risiko kunci privat terekspos, tetapi jika pemilik menandatangani transaksi yang memberi izin kepada spender berbahaya, izin itu tetap dapat disalahgunakan. Tinjau detail transaksi dan identitas spender meskipun menandatangani lewat perangkat keras yang aman.
27. Seberapa sering saya perlu mengaudit persetujuan token?
Tinjau izin setelah interaksi dengan dApp tak dikenal, sebelum setoran besar ke alamat lama, dan secara berkala bagi dompet DeFi yang sering digunakan. Tidak ada interval aman universal; frekuensi yang tepat bergantung pada aktivitas dan nilai berisiko.
28. Bisakah saya mendapatkan kembali kripto yang dicuri melalui persetujuan token?
Mencabut allowance tidak dapat membalikkan transfer yang telah dikonfirmasi. Tindakan itu dapat mencegah perpindahan token lebih lanjut melalui izin terkait. Catat TXID dan laporkan alamat mencurigakan melalui saluran tepercaya sambil melindungi aset yang tersisa.
29. Haruskah saya membuat dompet baru alih-alih mencabut persetujuan?
Jika seed phrase atau kunci penandatanganan bocor, buat kunci independen pada perangkat tepercaya dan pertimbangkan memigrasikan sisa aset. Jika satu-satunya masalah yang terbukti adalah persetujuan spender terbatas dan kunci tetap aman, pencabutan mungkin cukup untuk ancaman spesifik tersebut.
30. Apakah Terenval Wallet memiliki tombol pencabutan bawaan?
Artikel ini tidak mengklaim demikian. Verifikasi fungsi yang saat ini didukung melalui materi resmi Terenval Wallet. Gunakan alat pemeriksa persetujuan eksternal tepercaya jika diperlukan dan selalu pastikan transaksi pada blockchain yang benar.
Daftar Periksa Terakhir: Verifikasi Sebelum Menyelesaikan Pembersihan Persetujuan
- [ ] Saya telah mengidentifikasi alamat dompet dan blockchain yang tepat untuk setiap izin.
- [ ] Saya telah memverifikasi secara independen kontrak token dan spender/operator, bukan hanya namanya.
- [ ] Saya telah membedakan izin ERC-20, NFT individual, operator koleksi, EIP-2612, dan Permit2.
- [ ] Saya telah memprioritaskan spender tak terduga dan izin luas atas token bernilai atau setoran mendatang.
- [ ] Saya telah memeriksa apakah tanda tangan sah atau otorisasi tambahan Permit2 masih dapat digunakan.
- [ ] Saya telah meninjau dampak potensial terhadap listing aktif, deposit, dan interaksi protokol.
- [ ] Saya telah menggunakan dompet dan alat tepercaya tanpa mengungkapkan seed phrase atau kunci privat.
- [ ] Saya telah memastikan jaringan, metode transaksi, dan biaya yang benar sebelum menandatangani.
- [ ] Saya telah memverifikasi transaksi berhasil, kemudian membaca ulang status izin terkait.
- [ ] Saya telah mengulangi audit untuk jaringan dan akun lain yang benar-benar menyimpan aset.
- [ ] Jika kunci penandatanganan bocor, saya telah menyiapkan rencana terpisah untuk mengganti kunci dan memigrasikan aset.
- [ ] Saya telah menyimpan catatan minimal TXID terverifikasi dan tindakan lanjutan tanpa rahasia sensitif.
Ujian akhirnya sederhana: dapatkah Anda menyebutkan kewenangan apa yang diberikan, siapa pemegangnya, aset apa yang bisa dijangkau, dan perubahan status terverifikasi mana yang menghapus kewenangan itu? Jika jawabannya belum jelas, audit belum selesai.
Sumber dan Referensi Teknis
Sumber berikut dipilih karena merupakan standar primer, dokumentasi asli protokol, dan panduan keamanan langsung dari penyedia, bukan klaim tanpa dukungan tentang tingkat peretasan atau keberhasilan pemulihan hipotetis. Tautan dan perilaku antarmuka yang persis dapat berubah setelah publikasi.
- ERC-20 — Standar Token.
approve,allowance,transferFrom, peristiwa persetujuan, dan pertimbangan perubahan allowance. - ERC-721 — Standar Token Non-Fungibel. Persetujuan token individual, persetujuan operator, dan aturan kepemilikan.
- ERC-1155 — Standar Multi-Token.
setApprovalForAlldan otorisasi operator. - EIP-2612 — Ekstensi Permit. Permit bertanda tangan, nonce pemilik, dan tenggat.
- Uniswap Developers — Ikhtisar Permit2. Persetujuan token dasar, AllowanceTransfer, dan SignatureTransfer.
- Uniswap Developers — Transfer dengan Tanda Tangan. Transfer berbasis tanda tangan dengan cakupan nonce.
- Revoke.cash — Apa Itu Persetujuan Token?. Penjelasan praktis persetujuan dan perbedaan token/NFT.
- Revoke.cash — Cara Mencabut Persetujuan Token. Alur pemeriksa lintas jaringan dan pencabutan melalui penjelajah.
- Revoke.cash — FAQ. Mekanisme pencabutan, pemutusan koneksi, biaya, keterbatasan, dan kebocoran dompet.
- Revoke.cash — Apa Itu Permit2?. Penjelasan otorisasi Permit2 dua lapis.
- MetaMask — Mencabut Allowance Smart Contract. Panduan pencabutan dan biaya.
- MetaMask — Mengelola Batas Pengeluaran di Portfolio. Pengelolaan izin melalui portofolio yang didukung.
- Ethereum.org — Bantuan dan Pelaporan Penipuan. Penanganan insiden, pelaporan, dan batasan pemulihan.
- Revoke.cash — Apa Itu Token?. Risiko token tidak diminta dan token palsu.
- Terenval Wallet — Situs Resmi. Identitas dan fitur produk; tidak mengklaim kemampuan pengelolaan persetujuan yang belum diverifikasi.
Metodologi Editorial, Cakupan, dan Catatan Keamanan
Terakhir ditinjau: 30 Oktober 2026. Artikel ini adalah panduan instruksional evergreen, bukan audit langsung atas alamat, token, versi dompet, atau kontrak spender tertentu. Mekanisme ERC dan Permit2 didasarkan pada standar terpublikasi serta dokumentasi pengembang. Matriks Paparan Persetujuan Terenval, model jendela paparan, proses penentuan prioritas, dan enam skenario hipotetis merupakan kerangka editorial asli untuk menjelaskan penerapan mekanisme tersebut; bukan sistem pemeringkatan eksternal, probabilitas eksploitasi terukur, studi kasus penyelamatan yang diuji, ataupun audit smart contract independen.
Cakupan: Langkah teknis terutama berlaku pada persetujuan token berbasis standar di Ethereum dan jaringan EVM yang kompatibel. Beberapa token, kontrak NFT lama, smart account, dan ekosistem non-EVM memiliki perilaku berbeda. Menu penjelajah tertentu, jaringan yang didukung, model biaya, dan antarmuka dompet perlu diperiksa ulang saat panduan dipakai. Pastikan spender, kontrak token, dan jaringan yang sebenarnya sebelum memberikan tanda tangan yang tidak dapat dibatalkan.
Keamanan: Tidak ada pemeriksaan persetujuan token hanya-baca yang sah membutuhkan kunci privat atau seed phrase. Mencabut izin tidak menjamin dompet aman dari ancaman lain atau dana curian dapat dikembalikan. Jangan pernah membayar 'agen pemulihan' yang datang tanpa diminta atau menghubungkan dompet baru ke situs mencurigakan. Panduan ini ditujukan untuk edukasi dan bukan nasihat hukum, investasi, ataupun penanganan insiden yang disesuaikan untuk individu.