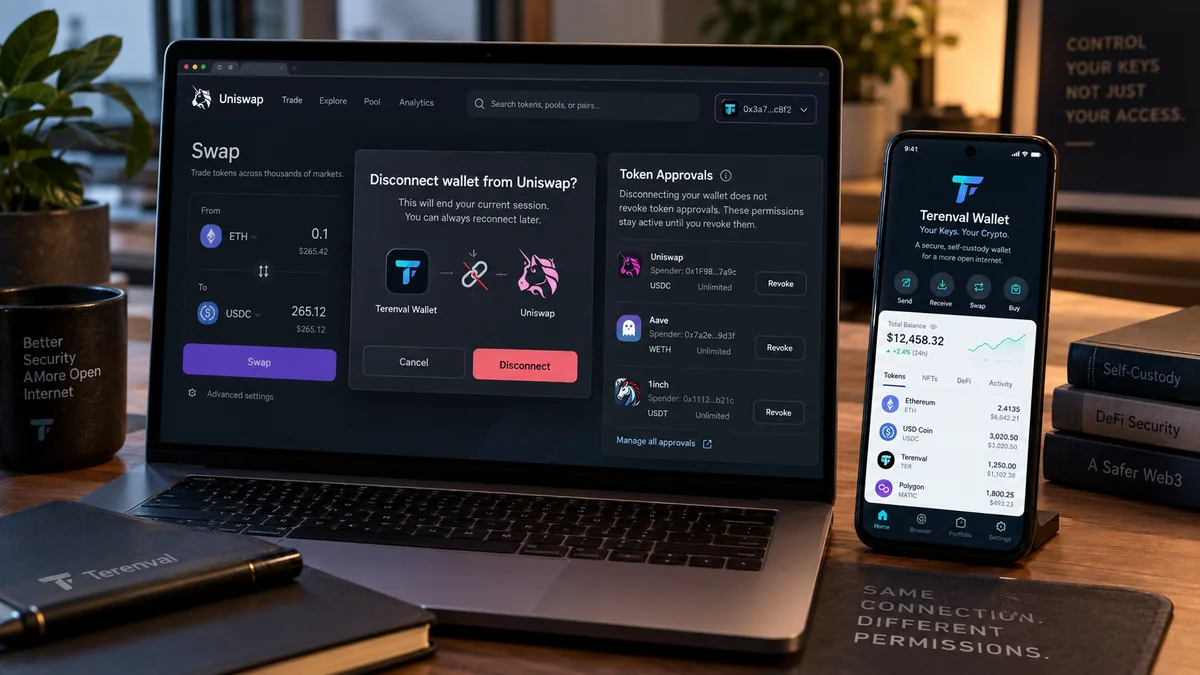
Desconectar una billetera de criptomonedas de una aplicación descentralizada (dApp) normalmente finaliza la conexión activa con el sitio o elimina su permiso para solicitar acceso a la cuenta. No revoca automáticamente las autorizaciones de contratos inteligentes que ya están registradas en una blockchain. Una dirección de gasto (spender) previamente autorizada puede seguir transfiriendo tokens ERC-20 dentro de su límite, y un operador de NFT autorizado puede conservar sus facultades conforme al contrato. Un permiso firmado también puede seguir utilizándose según sus reglas de nonce, plazo y validación.
Esta es la distinción de seguridad más importante de la guía: Desconectar interrumpe o restringe un canal de comunicación; revocar modifica una autorización. Algunos permisos existen en el software de tu billetera; otros, en la blockchain; y otros son mensajes firmados que aún no se han registrado en ella. Ningún botón garantiza cancelar los tres tipos a la vez.
Respuesta breve: Al desconectar tu billetera de una dApp, normalmente impides que utilice la conexión existente para solicitar acceso a la cuenta, firmas o transacciones. Tus tokens permanecen en sus direcciones de blockchain; las autorizaciones de gasto en cadena siguen vigentes hasta modificarse o agotarse; los permisos sobre NFT subsisten hasta cambiarse o invalidarse; y determinados permisos firmados pueden presentarse posteriormente. Si la dApp te parece sospechosa, desconéctala, revisa las autorizaciones en cada red afectada, revoca los límites peligrosos con una herramienta verificada, examina las firmas emitidas y traslada los fondos a una billetera nueva si sospechas que se expusieron tus claves de firma o frase de recuperación.
La diferencia queda reflejada en la guía de desconexión de MetaMask, el estándar ERC-20 y la documentación de Permit2 de Uniswap. Este artículo se centra en Ethereum y en las dApps compatibles con EVM; otros ecosistemas usan modelos de autorización distintos y requieren sus propios procedimientos de seguridad.
Puntos clave
- Desconectar no equivale a revocar. Cambia el acceso de una dApp a la billetera, no los límites de gasto ERC-20 ni los permisos de operadores NFT registrados en contratos inteligentes.
- La dirección de la billetera es pública. La desconexión puede impedir nuevas solicitudes a través de la billetera, pero no borra divulgaciones anteriores, transacciones históricas ni direcciones conocidas.
- La conexión habitual no revela la frase semilla. Una dApp suele solicitar acceso a la cuenta y proponer transacciones; la billetera mantiene la custodia de las claves y controla las decisiones de firma.
- Una autorización puede durar meses o años. Un límite ERC-20 estándar puede seguir vigente hasta consumirse o modificarse en el contrato del token.
- Los permisos NFT son independientes. Hay que revisar
approveysetApprovalForAllde ERC-721/1155 por separado de las autorizaciones de tokens fungibles. - Las firmas pueden durar más que la sesión del navegador. EIP-2612 y Permit2 tienen reglas propias de validez y cancelación; cerrar una pestaña no revoca una firma criptográfica.
- Las sesiones WalletConnect pueden persistir. Ciérralas desde el administrador de sesiones de la billetera, no solo cerrando la página de la dApp.
- Un inicio de sesión firmado puede crear una sesión web. Desconectar la billetera no garantiza cerrar la sesión de usuario basada en cookies del sitio.
- Las revocaciones suelen requerir confirmación en blockchain. Modificar una autorización ERC-20 activa normalmente exige una transacción y gas en la red correspondiente.
- La red importa. Revisar Ethereum no permite comprobar los permisos de Base, Arbitrum, Optimism, Polygon o BNB Smart Chain.
- Una frase de recuperación comprometida es una emergencia distinta. Revocar permisos no vuelve segura una clave privada robada.
- Los usuarios de Terenval Wallet deben comprobar las funciones de su versión instalada. No des por supuesto que admite WalletConnect, sesiones dApp, análisis de autorizaciones, cancelación de Permit2 o administración de aprobaciones NFT sin verificar el producto.
¿Qué hace exactamente la conexión de una billetera con una dApp?
Una dApp puede ser un exchange descentralizado, un mercado NFT, un servicio de préstamos, un puente entre cadenas, un juego blockchain o una interfaz de gobernanza. El sitio web es una interfaz de aplicación convencional, aunque algunas operaciones financieras se ejecuten mediante contratos inteligentes.
Cuando haces clic en Connect Wallet (Conectar billetera), la dApp suele solicitar a un proveedor integrado de billetera o protocolo de conexión una o varias direcciones públicas. La billetera puede pedirte elegir una cuenta y aprobar el acceso. A partir de ahí, la dApp conectada puede mostrar tu cartera, preparar solicitudes de transacción, pedir firmas o proponer cambiar de red, siempre dentro de los permisos y flujos de aprobación aplicables.
La conexión por sí sola no concede a un contrato inteligente permiso para retirar tokens ERC-20. Una conexión normal es diferente de una transacción approve, de una autorización NFT setApprovalForAll y de un permiso firmado. Son decisiones independientes, aunque una interfaz engañosa puede inducirte a aprobarlas juntas.
¿Qué información puede ver una dApp conectada?
Según la billetera y sus permisos, puede obtener la dirección pública seleccionada, la red activa y las respuestas a solicitudes RPC admitidas. Con una dirección pública conocida puede consultar por su cuenta los saldos y las transacciones anteriores de blockchains públicas. También puede conocer los datos que introduzcas en la web o que recopile mediante analíticas, cookies o servidores.
Desconectar no borra tu privacidad retroactivamente. En general, impide el acceso futuro mediante un permiso o sesión activa, pero no obliga al servicio a olvidar la dirección ni otros datos ya recopilados. Cualquiera que conozca una dirección puede seguir consultando sus saldos públicos.
¿Una dApp conectada puede enviar transacciones sin mi firma?
En una cuenta tradicional controlada por clave privada (EOA), firmar o enviar una nueva transacción normalmente requiere la autorización de la billetera y de su clave de firma. Una página maliciosa no suele poder crear una transacción válida con tu clave simplemente por estar conectada. Sin embargo, un contrato previamente autorizado puede utilizar su permiso de gasto en cadena sin solicitarte una nueva firma. Un permiso transferible que ya firmaste también puede suponer un riesgo.
Las cuentas inteligentes, las claves de sesión, la ejecución delegada, la abstracción de cuentas y los protocolos de automatización pueden disponer de otras vías de autorización. Examina sus permisos por separado: el modelo de conexión de una billetera convencional no es aplicable a todos los productos.
Desconectar frente a revocar: cuatro capas de seguridad diferentes
Existen al menos cuatro tipos de acceso distintos y cada uno requiere su propio control. Confundirlos crea una diferencia peligrosa entre lo que el usuario cree haber desactivado y lo que la blockchain todavía permite.
| Capa | Ejemplo habitual | Dónde existe | Qué suele modificar la desconexión | Acción adicional, si hace falta |
|---|---|---|---|---|
| Conexión billetera-dApp | El sitio solicita información de cuenta mediante el proveedor | Billetera/navegador o sesión activa | Elimina o limita el acceso activo del sitio | Desconectar desde el administrador de conexiones |
| Sesión iniciada en el sitio | Sign-In with Ethereum seguido de una cookie de sesión | Sitio web y navegador | Puede no afectar al inicio de sesión web | Cerrar sesión e invalidar otras sesiones |
| Autorización de gasto en cadena | Límite ERC-20; operador NFT | Contrato del token/NFT en cada red | No modifica el permiso guardado | Revocar o reducir la autorización adecuada en blockchain |
| Autorización firmada fuera de cadena | Permiso EIP-2612 o mensaje firmado Permit2 | Datos firmados en poder del receptor; estado del contrato correspondiente | No modifica la firma | Invalidación de nonce, cancelación o vencimiento según el protocolo |
Regla práctica: pregúntate qué capa quieres detener. Si deseas «No quiero recibir más solicitudes de la billetera», desconecta la sesión. Si deseas «Este spender no debe transferir mis tokens», revoca la autorización de gasto o el permiso de operador. Si deseas «Este sitio ya no debe considerarme conectado», termina la sesión web. Si deseas «La firma que ya entregué debe dejar de funcionar», investiga el mecanismo de invalidación del formato firmado.
Por qué una notificación de desconexión puede dar una falsa sensación de seguridad
Un mensaje verde de éxito, como Disconnected, Wallet removed o Session ended, normalmente solo confirma la operación de desconexión de la interfaz. No demuestra que se hayan revocado permisos en blockchain. Para una revocación de tokens, busca la transacción confirmada correspondiente y comprueba el límite u operador resultante en la cadena correcta.
¿Qué sucede realmente al pulsar Disconnect?
La billetera o la dApp puede dejar de compartir una cuenta con el sitio, eliminar permisos de acceso, cerrar una sesión y actualizar la lista de cuentas conectadas. La interfaz varía según el proveedor, por lo que no se puede deducir el comportamiento exacto solo del nombre del botón.
En un modelo de billetera integrada en el navegador, desconectar suele modificar el permiso para compartir cuentas con el origen de una web. EIP-2255 describe conceptos de permisos de billeteras, mientras que EIP-1193 estandariza la interfaz de comunicación del proveedor. Estos mecanismos gestionan el acceso del cliente, no editan automáticamente el estado de contratos de tokens.
Precisión técnica: el evento disconnect definido en EIP-1193 se refiere a la pérdida de conectividad del proveedor con todas las cadenas compatibles. No es una orden universal para revocar permisos de acceso de sitios web a cuentas. Por tanto, los controles «Disconnect site» pueden funcionar mediante sistemas de permisos específicos de la billetera, bibliotecas de conexión o terminación de sesiones WalletConnect.
¿Cuesta gas desconectar una dApp?
Normalmente, no. Finalizar una sesión o retirar un permiso para compartir cuentas es una operación local o fuera de cadena, que no debería requerir gas. Si una herramienta te pide firmar y transmitir una transacción, revisa exactamente para qué sirve: quizá esté revocando una autorización en blockchain o sea una solicitud maliciosa que se hace pasar por una operación de limpieza.
¿Qué cosas no ocurren al desconectar?
Tu billetera no se elimina. La frase de recuperación no cambia. Tus direcciones públicas no desaparecen ni quedan ocultas para observadores de blockchain. Las transacciones confirmadas no se revierten. Los límites de gasto y los permisos NFT no pasan automáticamente a cero y las transacciones pendientes no desaparecen de la red al cerrar la página.
¿Por qué una dApp puede seguir moviendo tokens después de desconectarse?
Los tokens ERC-20 de Ethereum implementan un mecanismo de límite autorizado (allowance). El propietario puede autorizar a una dirección de gasto (spender) a transferir una cantidad máxima de un token concreto. En el flujo estándar, el propietario autoriza al spender mediante el método approve del token; después, ese spender puede llamar a transferFrom, sujeto al límite vigente, el saldo y el funcionamiento del contrato.
Imagina una billetera con 2.000 unidades de un token ERC-20 que anteriormente autorizó a un enrutador de intercambios (swap router) a gastar 5.000 unidades. Desconectar el sitio del exchange elimina la conexión, pero no modifica el límite guardado en el contrato del token. Si puede invocarse el spender de una manera que ejecute una transferencia autorizada, podría seguir moviendo tokens dentro del límite restante, incluso los que se reciban más tarde, hasta que el permiso se retire o agote.
Un límite ERC-20 no significa por sí solo que cualquier contrato vaciará los fondos ni que una web maliciosa controle necesariamente el contrato autorizado. El riesgo depende del contrato real, su código, sus controles administrativos o de actualización y de quién pueda activar sus funciones de transferencia. Aun así, un límite innecesario o ilimitado aumenta la exposición si el mecanismo autorizado se utiliza indebidamente o se compromete.
Ejemplo: qué cambia cada acción
| Acción | Conexión con la dApp | Límite ERC-20 | Fondos ya transferidos |
|---|---|---|---|
| Desconectar el sitio | Por lo general, eliminada | Sin cambios | Sin cambios |
| Borrar cookies del navegador | Puede reiniciar la sesión web | Sin cambios | Sin cambios |
| Establecer correctamente el límite de un token en cero | Puede seguir conectado | Pasa a cero para ese par token/spender | Sin cambios |
| Establecer un límite menor y definido | Puede seguir conectado | Se reduce a la cantidad elegida | Sin cambios |
| Mover los tokens restantes a una cuenta nueva no comprometida | La cuenta antigua puede seguir conectada | El permiso anterior puede seguir asociado a la cuenta antigua | Solo salen de la dirección antigua los fondos transferidos |
Importante: una aprobación de tokens está vinculada al propietario, al spender, al contrato del token y a la red. Normalmente no concede poder general sobre todos los tokens y redes de una billetera. No obstante, múltiples autorizaciones independientes pueden generar una exposición amplia, y los sistemas como Permit2 añaden nuevas capas.
¿Una autorización ERC-20 permite gastar ETH nativo?
El approve estándar ERC-20 no autoriza transferir ETH nativo desde una cuenta normal. El ETH nativo no es un saldo de un contrato ERC-20. En cambio, el ETH envuelto (WETH) sí es ERC-20 y puede estar sujeto a autorizaciones de gasto. Otras cuentas inteligentes o autorizaciones delegadas o basadas en firmas pueden tener alcances más amplios: distingue los límites de tokens de la autoridad general de firma.
Autorizaciones ERC-20: limitadas, ilimitadas y de uso repetido
Las interfaces pueden solicitar una cantidad exacta, un límite alto o uno prácticamente ilimitado. Una «autorización ilimitada» suele fijar un valor cercano al entero máximo admitido por el token. No concede tu frase secreta al spender ni le permite retirar automáticamente activos de otra dirección propietaria, pero sí puede autorizar más transferencias futuras de las que pretendes realizar.
| Modelo de aprobación | Ventaja habitual | Riesgo principal | Recomendación |
|---|---|---|---|
| Cantidad exacta | Limita el valor autorizado | Puede exigir otra aprobación más adelante | Preferible para operaciones ocasionales si existe la opción |
| Límite mayor pero definido | Evita autorizaciones repetidas | Puede exponer una cantidad superior | Revisar regularmente el límite restante |
| Cantidad prácticamente ilimitada | Comodidad al utilizar un protocolo con frecuencia | Exposición prolongada, incluidos nuevos depósitos | Usar solo tras valorar la confianza en el spender y la necesidad real |
| Límite cero | Impide transferencias ordinarias mediante ese permiso | No revierte movimientos anteriores ni otros permisos | Confirmar el resultado de cero en blockchain |
Autorizar un límite es una transacción distinta del swap, depósito o préstamo que hace posible. Puedes autorizar un spender el lunes, usarlo una sola vez y dejar una cantidad restante considerable. Si ya no necesitas el protocolo, normalmente puedes reducir o revocar ese límite mediante el contrato del token y una interfaz compatible.
¿Cómo se ve una revocación ERC-20 confirmada?
En un token ERC-20 convencional, revocar suele consistir en llamar a approve(spender, 0), a veces desde una interfaz que denomina la acción Revoke. La transacción debe confirmarse en la red y después hay que comprobar el límite efectivo. Ciertos tokens no estándar o con requisitos para poner primero el valor a cero pueden complicar los cambios de un límite existente.
Los eventos registrados sirven como indicio, pero el estado actual del contrato es la comprobación decisiva. Una transacción «enviada» o «pendiente» no equivale a un límite confirmado de cero. También puedes ver estimaciones de gas, advertencias sobre tokens personalizados o una solicitud de la billetera cuyo nombre de función se parezca al de la aprobación original. Comprueba el contrato de destino y la cantidad antes de confirmar.
Permisos NFT: desconectar no cancela a los operadores
Los permisos NFT son diferentes de los límites de tokens fungibles. Según ERC-721, una billetera puede aprobar a otra dirección para un token ID concreto o autorizar a un operador a gestionar todos los NFT del propietario de una colección mediante setApprovalForAll. En ERC-1155, también es posible autorizar a un operador sobre los activos del propietario cubiertos por ese contrato.
Desconectar un mercado NFT no ejecuta automáticamente setApprovalForAll(false). Si el operador conserva el permiso, un operador comprometido o malicioso puede seguir suponiendo un riesgo aunque la web muestre «Disconnected».
| Permiso | Alcance | Revocación habitual | ¿Lo revoca Disconnect? |
|---|---|---|---|
ERC-721 approve para un token |
Un token ID NFT | Borrar/sustituir la aprobación cuando sea posible; una transferencia también puede eliminarla según el estándar | No |
ERC-721 setApprovalForAll |
Operador sobre los NFT del propietario en la colección | setApprovalForAll(operator, false) |
No |
ERC-1155 setApprovalForAll |
Operador sobre los ID de tokens aplicables de ese contrato | setApprovalForAll(operator, false) |
No |
ERC-20 approve |
Límite de un spender para un contrato de token | approve(spender, 0) o actualización compatible |
No |
Comprobación práctica: revisa la dirección del contrato operador, la dirección de la colección, la red y el estado de la aprobación. Un nombre de mercado conocido no basta para confiar en un operador desconocido. Recuerda también que los anuncios de venta NFT y las órdenes firmadas pueden tener mecanismos de cancelación independientes del permiso de operador.
¿Las firmas y los permisos siguen vigentes después de desconectar?
Sí, potencialmente. Una firma de billetera es una declaración criptográfica efectuada con una clave de firma. Su validez depende normalmente de los datos firmados y de cómo los comprueba el protocolo receptor, no de que mantengas abierta la web de la dApp.
No todas las firmas son permisos financieros peligrosos. Un mensaje bien formado de Sign-In with Ethereum (ERC-4361) suele autenticar a un usuario en un sitio, mientras que otras firmas de datos estructurados pueden autorizar órdenes de trading, límites de gasto, transferencias u operaciones contractuales. No son seguras solo porque «firmar no cuesta gas».
EIP-2612: autorizaciones de tokens mediante firma
ERC-2612 define una extensión permit con la que el titular de un token puede firmar fuera de cadena una autorización de gasto. Más adelante, otra parte puede enviar la firma al contrato, que verifica propietario, spender, cantidad, nonce, dominio y plazo antes de actualizar el límite.
Una firma aún no enviada a la blockchain puede no aparecer en un panel ordinario de autorizaciones de tokens. Desconectar no retira las copias entregadas a la dApp o a un atacante. La posibilidad de usarla depende de su validez, de si cambió el nonce y de si el plazo u otras condiciones permiten ejecutarla.
Un approve(0) genérico no garantiza cancelar todos los permisos firmados aún no enviados. Si una firma antigua sigue siendo válida, el protocolo podría establecer nuevamente el límite al presentarla. Invalidar EIP-2612 suele requerir cambiar el nonce correspondiente mediante un permiso válido u otro mecanismo específico del token, o esperar a que caduque. Examina la implementación y utiliza herramientas confiables.
Permit2: dos capas de permisos distintas
El sistema Permit2 de Uniswap presenta dos capas importantes. Primero, el propietario del token concede una aprobación ERC-20 estándar al contrato Permit2. Después, Permit2 puede administrar autorizaciones para spenders específicos o permitir transferencias determinadas mediante mensajes firmados y reglas propias de nonce y vencimiento.
| Componente de Permit2 | Qué controla | Qué conviene revisar al retirar permisos |
|---|---|---|
| Aprobación ERC-20 del token a Permit2 | El contrato del token permite que Permit2 transfiera tokens | Examinar o revocar la autorización base del token |
Permiso AllowanceTransfer de Permit2 |
Permit2 registra cantidad y vencimiento para un spender concreto | Reducir/revocar el límite del spender y revisar nonce y plazo |
Autorización SignatureTransfer de Permit2 |
La firma autoriza una transferencia vinculada a un nonce concreto | Determinar si puede invalidarse el nonce antes del uso o esperar su vencimiento |
Las firmas de un solo uso no equivalen a una autorización permanente por spender. Algunas permiten una única utilización; otras son persistentes y limitadas en el tiempo. No afirmes que «todos los permisos Permit2 duran para siempre» ni que «todas sus firmas son inofensivas»: importan el módulo, el alcance, el nonce, la cantidad y la caducidad. Revocar la autorización del token a Permit2 puede bloquear una vía importante para mover ese token, pero conviene revisar igualmente registros de firmas y permisos específicos de la aplicación.
¿Se puede cancelar un mensaje después de firmarlo?
A veces, pero no existe un botón universal para «desfirmar». Según el protocolo, puede existir una transacción de cancelación, invalidación de nonce, revocación de operador, vencimiento o, si se trata de autenticación web, cierre e invalidación de sesión. La vía adecuada depende del dominio de datos firmados y de las reglas del contrato. Cancelar una firma después de una transferencia ejecutada no revierte esa transferencia.
Si sospechas que firmaste un permiso malicioso, consulta la documentación auténtica del token o protocolo y, cuando proceda, una fuente reconocida como la explicación de permisos de Revoke.cash. Nunca introduzcas tu frase de recuperación en un supuesto «verificador de cancelación de permisos».
¿Desconectar WalletConnect es distinto de desconectar una billetera del navegador?
WalletConnect permite que las billeteras y las dApps se comuniquen mediante una sesión. Esa sesión puede permanecer activa después de cerrar la pestaña o ventana donde se estableció. Cerrar el sitio o cambiar de aplicación no demuestra que se haya eliminado la sesión.
La documentación de sesiones WalletConnect explica la terminación de sesiones y las notificaciones session_delete. En una billetera compatible, abre la sección de conexiones o sesiones activas, revisa la dApp, las redes y las cuentas incluidas, y desconecta expresamente la sesión que ya no necesitas.
¿Por qué desconectar desde la propia billetera?
El botón de una dApp puede actualizar su interfaz aunque su sesión web u otra billetera conectada siga activa. La lista de sesiones de la billetera ofrece una segunda forma de comprobar qué conexiones reconoce el programa. Los nombres de menú cambian entre proveedores y versiones; utiliza la interfaz y la documentación actuales de tu billetera, no capturas de pantalla genéricas.
Una sesión WalletConnect puede conceder acceso de comunicación a varias redes y métodos, pero no equivale a aprobar un límite de gasto ERC-20. Al terminar la sesión se cierra el canal de comunicación; las autorizaciones de tokens en cada cadena siguen requiriendo una revisión por separado.
Una extensión de navegador puede exponer más de una cuenta
Una dApp puede tener acceso a una o varias cuentas y la billetera puede permitir modificar cuáles se comparten. Eliminar el acceso a una cuenta no equivale necesariamente a desconectar por completo el sitio de todas ellas. Comprueba siempre qué cuenta está seleccionada al revisar permisos, aprobaciones o movimientos.
¿Desconectar la billetera también cierra la sesión del sitio web?
No necesariamente. Una dApp puede mantener una sesión web normal después de un inicio de sesión con la billetera. La conexión facilita la dirección pública y permite firmar un desafío de autenticación; a continuación, el servidor puede emitir una cookie o token que mantenga autenticada la cuenta web.
ERC-4361 estandariza el formato de mensajes Sign-In with Ethereum, incluidos los conceptos de dominio y nonce. No garantiza que desconectar la billetera invalide todas las sesiones web ya creadas.
Si te preocupa la privacidad o el acceso a tu cuenta, cierra sesión en la dApp por separado, elimina las sesiones pertinentes del navegador cuando sea necesario y usa la opción Log out of other devices / Revoke sessions (Cerrar sesión en otros dispositivos / Revocar sesiones) si existe. El sitio puede conservar tu dirección pública, datos analíticos o historial de operaciones después de salir; eso es independiente de las autorizaciones en blockchain.
Cómo desconectar una billetera de una dApp de forma segura
Usa la interfaz vigente de tu billetera, no una ruta de menú desactualizada. Por ejemplo, en el procedimiento documentado por MetaMask existe una sección Permissions que enumera las dApps conectadas y permite desconectarlas individualmente o todas a la vez. Otras billeteras pueden usar Connected sites, Active sessions, DApp connections, WalletConnect o Permissions.
- Identifica la dApp y el origen. Comprueba el dominio completo; nombres y subdominios parecidos pueden corresponder a sitios diferentes.
- Abre el administrador de conexiones o permisos de la billetera. Si el sitio es sospechoso, es preferible desconectar desde la propia billetera.
- Comprueba las cuentas y redes expuestas. Distingue entre retirar el acceso a una cuenta y finalizar toda la sesión.
- Desconecta la dApp o sesión que no deseas conservar. Comprueba que ya no figure como conectada en la billetera.
- Cierra sesión en el sitio web por separado. Es necesario si también te autenticó mediante una firma de billetera.
- Revisa las aprobaciones en blockchain. Es una operación independiente: desconectar no demuestra que los permisos hayan sido eliminados.
- Clasifica cualquier posible incidente. Una conexión no deseada requiere medidas diferentes de una autorización maliciosa, una firma insegura o una frase semilla expuesta.
Regla de seguridad: una conexión legítima no requiere revelar tu frase de recuperación. Si un sitio pide la semilla, la clave privada o un archivo de respaldo para «terminar la desconexión», abandónalo inmediatamente.
Cómo encontrar y revocar autorizaciones de tokens de forma segura
La auditoría de permisos debe ser deliberada. Firmar indiscriminadamente todos los botones «Revoke» en un sitio desconocido puede provocar otro problema. Examina la transacción y utiliza direcciones correctas y servicios establecidos.
Paso 1: identifica la dirección propietaria y las redes
Anota la dirección pública de la cuenta que utilizaste y determina en qué cadenas interactuó con contratos. Entre las redes EVM habituales están Ethereum Mainnet, Base, Arbitrum One, Optimism, Polygon PoS y BNB Smart Chain. La misma dirección hexadecimal puede aparecer en todas, pero cada cadena tiene su propio estado de contratos y autorizaciones.
Si conectaste varias cuentas de la billetera, repite el análisis para cada dirección propietaria potencialmente expuesta. Si utilizaste distintas billeteras, no supongas que comparten sesiones ni permisos.
Paso 2: abre un visor de autorizaciones fiable
Utiliza el comprobador enlazado por un explorador de bloques adecuado o una interfaz de gestión de autorizaciones reconocida. La guía oficial de revocación de MetaMask describe comprobadores y herramientas de gestión. Revoke.cash es otra opción conocida.
Antes de conectar la billetera a una herramienta de revocación, verifica su URL mediante una fuente oficial o un marcador de confianza. Algunas herramientas permiten consultar en modo lectura una dirección pública sin abrir otra sesión de billetera. Nunca entregues claves privadas ni frases semilla.
Paso 3: identifica el permiso, no solo el nombre comercial
Examina la red, el propietario, el contrato del token o colección, el spender u operador autorizado, el importe permitido y, cuando sea posible, el historial de transacciones. Busca límites ilimitados, spenders desconocidos, protocolos que ya no utilizas, permisos NFT demasiado amplios y exposición relacionada en distintas redes.
El nombre o logotipo del spender es solo una etiqueta. La autoridad real la determinan su dirección en blockchain y el comportamiento del contrato. Un operador malicioso puede suplantar a un servicio conocido: no te fíes únicamente del nombre mostrado por un panel de terceros.
Paso 4: revoca o reduce el permiso específico
Selecciona exactamente la autorización que quieres retirar. Para ERC-20 estándar, normalmente se establece el límite en cero; para setApprovalForAll de ERC-721/1155 se fija el permiso en false. Revisa con cuidado la transacción propuesta en tu billetera, incluidos red, contrato de destino, función, coste de gas y resultado esperado.
No transfieras activos, autorices a otro spender desconocido ni firmes permisos ajenos como parte de una supuesta «revocación». Una revocación legítima debe provocar un cambio comprensible en el contrato correspondiente.
Paso 5: espera la confirmación y vuelve a comprobar
Una transacción enviada no siempre se incluye inmediatamente en un bloque. Consulta su estado en un explorador confiable y actualiza el límite o el estado del operador tras la confirmación. Si falla, es sustituida o sigue pendiente, no afirmes que el permiso ya fue revocado.
Si la billetera no dispone de gestión de autorizaciones integrada, utiliza una herramienta externa compatible y fiable en lugar de atribuirle funciones inexistentes. Suele requerirse una pequeña cantidad del activo de gas en la red correcta para finalizar la revocación.
Paso 6: revisa por separado los permisos firmados y otras autorizaciones
Un panel sin autorizaciones ERC-20 no demuestra una seguridad total. Recuerda si firmaste un EIP-2612, Permit2, una orden NFT, una autorización de abstracción de cuentas u otro mensaje específico. Algunas firmas fuera de cadena no aparecen en análisis públicos de permisos hasta ejecutarse. Utiliza el método de cancelación que admita el protocolo concreto.
¿Qué red hay que revisar: Ethereum, Base, Arbitrum o BNB Chain?
Cada red EVM conserva su propio estado. Una dirección puede autorizar a un spender en Ethereum Mainnet y no tener permisos equivalentes en Base; también puede tener autorizaciones diferentes en Base o Arbitrum. Los contratos de tokens y de spenders son independientes, aunque la billetera muestre el mismo símbolo de token.
| Red | Qué revisar | Error frecuente |
|---|---|---|
| Ethereum Mainnet | ERC-20, NFT y autoridad derivada de firmas | Confundir desconexión web con revocación en cadena |
| Base | Contratos de tokens y spenders propios de Base | Comprobar solo Ethereum Mainnet |
| Arbitrum One | Autorizaciones de tokens y enrutadores de Arbitrum | Suponer que un puente entre cadenas eliminó permisos |
| Optimism | Límites y permisos de operadores locales | Olvidar otra cuenta conectada a la dApp |
| Polygon PoS | Estado local de tokens, NFT y contratos | Confundir activos puenteados o tokens similares |
| BNB Smart Chain | Límites de tokens tipo BEP-20 y operadores | Suponer que las mismas direcciones 0x comparten permisos |
Un token con el mismo símbolo en dos redes puede utilizar contratos e implementaciones distintos. Verifica la cadena y el contrato, no solo el ticker. Si utilizaste Solana u otro ecosistema, consulta su modelo específico de cuentas y autorizaciones: las instrucciones de revocación ERC-20 no se aplican automáticamente.
¿Cuánto cuesta revocar autorizaciones?
Leer el estado público de un contrato normalmente no requiere gas; modificarlo, por lo general, sí. La revocación de un límite estándar se ejecuta mediante una transacción y suele implicar una comisión pagada con el activo nativo de gas de esa red. Los precios cambian según la demanda, la complejidad de ejecución, el tipo de transacción y las reglas de la cadena.
Como ejemplo exclusivamente ilustrativo, si una revocación hipotética consume 45.000 unidades de gas a un precio efectivo de 0,5 gwei, su coste de ejecución sería 22.500 gwei, es decir, 0,0000225 ETH en una red que utiliza ETH para el gas. Es una operación aritmética, no una estimación actual, y no incluye los componentes específicos de red o protocolo que puedan existir. Otro precio o consumo real cambia el resultado.
| Operación | ¿Suele ser una transacción en cadena? | ¿Normalmente requiere gas? | ¿Revierte transferencias anteriores? |
|---|---|---|---|
| Desconectar sesión dApp | No | No | No |
| Cerrar sesión web | No | No | No |
| Consultar un límite en un explorador | No | No | No |
| Revocar límite ERC-20 | Sí | Sí | No |
| Desactivar un operador NFT | Sí | Sí | No |
| Invalidar un nonce en cadena | Depende del protocolo | A menudo sí | No |
| Esperar la caducidad de un permiso firmado | No requiere otra transacción | No, aunque existe riesgo hasta el vencimiento | No |
¿Vale la pena revocar si la comisión es alta?
Valora la cantidad máxima de activos expuestos, quién es el spender, la posibilidad de abuso, cuánto tiempo queda de validez y el coste de gas. Para activos valiosos o un spender sospechoso, reducir el riesgo puede compensar la comisión. Ante un permiso legítimo sin uso y con exposición insignificante, la decisión puede ser diferente. No se debe presentar una operación de seguridad como una rentabilidad financiera exacta.
Evaluación práctica del riesgo: no todas las autorizaciones exponen lo mismo
Una auditoría básica debe distinguir una conexión olvidada de una capacidad real para mover tokens valiosos. No existe una puntuación universal que sustituya la revisión de contratos, pero este esquema ayuda a establecer prioridades.
| Situación | Exposición principal | Prioridad | Primera medida adecuada |
|---|---|---|---|
| dApp desconocida conectada; sin transacciones ni firmas conocidas | Solicitudes continuas y exposición de cuenta | Moderada | Desconectar, revisar actividad y sesiones web |
| dApp conocida con límite pequeño y exacto | Cantidad limitada de tokens autorizados | Depende del contexto | Verificar spender y necesidad del permiso |
| Spender desconocido con permiso ilimitado sobre tokens valiosos | Exposición potencialmente elevada y persistente | Alta | Confirmar identidad y evaluar/revocar con urgencia |
| Permiso sobre toda una colección NFT a un operador desconocido | Facultades amplias para transferir NFT | Alta | Revisar y desactivar el operador sospechoso |
| Firma Permit2 sospechosa aún no ejecutada | Posible transferencia o autorización futura | Alta y urgente | Investigar nonce/plazo e invalidación compatible |
| Frase semilla o clave privada divulgada | Compromiso completo de la autoridad de firma | Crítica | Trasladar fondos a una billetera nueva y segura |
| Transferencia maliciosa ya confirmada | Activos transferidos | Crítica para los fondos restantes | Preservar pruebas, proteger el resto y denunciar |
Limitaciones: «Alta» es una clasificación cualitativa para decidir prioridades, no una valoración en tiempo real de un contrato, del valor del token o de la probabilidad de explotación. Algunos contratos son actualizables, otros limitan quién puede ejecutarlos y ciertos permisos personalizados no aparecen en exploradores genéricos.
Siete situaciones realistas: ¿qué te protege de verdad?
Situación 1: conectaste una DEX, pero no firmaste nada más
Si solo autorizaste compartir tu dirección pública, la desconexión debería finalizar la conexión o el permiso según la implementación de la billetera. Aun así, consulta el historial de transacciones y firmas si el sitio parecía sospechoso, pero no supongas que existe un límite de tokens solo por haberte conectado. Puede que no haya nada que revocar en blockchain.
Situación 2: hiciste un swap y aprobaste un límite alto
El intercambio puede haberse completado, pero la autorización del enrutador puede seguir vigente. Comprueba el token, el spender y la red. Si no prevés utilizar ese protocolo y la exposición es relevante, reduce o revoca el límite restante. Desconectar la web no basta.
Situación 3: publicaste un NFT y desconectaste el mercado
La página puede mostrar «Wallet disconnected» aunque siga vigente el permiso de operador sobre toda la colección. Revisa tanto esa autorización como las posibles órdenes de venta firmadas conforme a las reglas del mercado. Cancelar el anuncio y revocar al operador son operaciones diferentes; algunas órdenes poseen mecanismos de cancelación en cadena o plazos de vencimiento.
Situación 4: firmaste un mensaje que parecía un inicio de sesión normal
Comprueba si era realmente una autenticación SIWE o datos estructurados con campos spender, value, token, nonce o plazo. Un permiso financiero firmado puede utilizarse más adelante sin que veas ninguna transacción pendiente en la billetera. Desconecta, consulta el mensaje si conservas sus detalles, revisa el protocolo e invalida la firma cuando exista un mecanismo compatible.
Situación 5: cerraste la pestaña de una conexión WalletConnect
La sesión puede seguir activa. Abre la pantalla de sesiones de tu billetera y desconecta explícitamente la dApp. Después revisa las aprobaciones en cadena por separado: cerrar una pestaña no equivale a terminar una sesión ni a revocar límites de gasto.
Situación 6: revocaste un permiso, pero la transacción sigue pendiente
Hasta que el cambio se incluya correctamente en blockchain y tenga suficientes confirmaciones, el límite anterior puede seguir en vigor. Algunas transacciones competidoras pueden ejecutarse antes de la revocación y los movimientos ya confirmados son definitivos. Vigila el estado, no confíes en una etiqueta «pendiente» y busca orientación fiable específica para el incidente si los fondos corren peligro inmediato.
Situación 7: escribiste tu frase de recuperación en un «comprobador de seguridad»
Considera comprometidas las claves privadas subyacentes. No confíes solo en Disconnect o Revoke como solución. Genera una billetera nueva en un entorno fiable, protege la copia de seguridad, prioriza el traslado de los fondos restantes cuando sea posible y revisa cuentas y permisos relacionados. Nunca introduzcas la misma frase comprometida en otra herramienta que prometa anular la filtración.
Qué hacer inmediatamente tras conectarte a una dApp sospechosa
No existe una respuesta única para todos los errores. Clasifica el incidente según el nivel máximo de autoridad que pudiste conceder.
- Si solo te conectaste: desconecta desde tu billetera, revisa la sesión web, comprueba la actividad y busca autorizaciones desconocidas. La mera conexión no demuestra que puedan retirarte fondos.
- Si aprobaste gastos de tokens o NFT: identifica propietario, token, spender/operador, red y alcance. Utiliza un comprobador reconocido para reducir o revocar permisos sospechosos y verifica el estado confirmado.
- Si firmaste datos estructurados o un permiso: conserva los detalles del mensaje, si están disponibles. Comprueba si sigue siendo ejecutable, la red, el plazo y el nonce. Usa el procedimiento de cancelación o invalidación fiable del protocolo.
- Si firmaste una transacción desconocida: comprueba el hash real y su estado. Una transacción pendiente puede ejecutarse aunque la aplicación ya esté desconectada.
- Si revelaste una clave privada o frase de recuperación: considera expuestas todas las claves derivadas de esa copia. Mueve los activos a claves nuevas creadas de forma segura cuando sea viable, sin introducir secretos en sitios o servicios falsos.
- Si te robaron activos: conserva TXID, direcciones, fechas, horas y URL; informa a los servicios y autoridades pertinentes. No hay garantías de recuperación y las transferencias blockchain generalmente no se pueden revertir.
Puedes consultar la guía de respuesta a estafas de Ethereum.org. Los atacantes suelen hacerse pasar por «soporte de seguridad» y ofrecer rescates pagados o enlaces de recuperación con un solo clic; estas ofertas pueden empeorar la pérdida.
¿Desconectar una dApp permite recuperar criptomonedas robadas?
No. Desconectar es una medida preventiva de gestión de acceso. No revierte una transferencia incluida válidamente en un bloque. Revocar un límite puede proteger los tokens restantes frente a transferencias posteriores de ese spender una vez confirmada la revocación, pero no deshace un robo ya ejecutado.
Una herramienta de revocación legítima tampoco es un servicio de recuperación. Si detectas una retirada desconocida, consulta la transacción en un explorador, identifica si es posible la cuenta que la inició y las llamadas contractuales, y conserva las pruebas. No supongas que todo movimiento extraño procede de una autorización: claves robadas, firmas maliciosas, cuentas comprometidas, operadores NFT y delegaciones de cuentas inteligentes pueden producir comportamientos distintos.
¿Con qué frecuencia conviene revisar las autorizaciones de la billetera?
No existe una regla de blockchain que imponga auditorías semanales o mensuales. Es razonable revisar permisos tras interactuar con dApps desconocidas, después de incidentes de seguridad, antes de abandonar un protocolo durante mucho tiempo y cuando la billetera custodie tokens valiosos con autorizaciones amplias. Algunas personas prefieren además una revisión periódica, adaptada a su actividad y nivel de riesgo.
Si una dApp requiere autorizaciones frecuentes, considera un límite de gasto menor o un vencimiento específico del protocolo para reducir la exposición sin añadir demasiados pasos. Revoca permisos obsoletos, pero recuerda que volver al protocolo podría exigir una nueva autorización legítima.
Mitos frecuentes sobre desconectar billeteras de criptomonedas
| Mito | Realidad |
|---|---|
| «Al desconectar, la dApp olvida mi dirección». | Puede detener el uso compartido actual, pero la dirección y el historial público siguen disponibles. |
| «Desconectado significa que el router ya no puede mover mis tokens». | El límite en cadena puede seguir vigente hasta modificarse o agotarse. |
| «Cerrar la pestaña cierra todas las sesiones». | Las sesiones WalletConnect y las sesiones web pueden persistir. |
| «Una firma sin gas no puede poner en peligro los fondos». | Algunos permisos y órdenes firmados conceden facultades que se ejercen después. |
| «Revocar en Ethereum significa que Base y Arbitrum también están seguros». | Los permisos de cada red deben comprobarse por separado. |
| «Una billetera de hardware impide abusos de autorizaciones». | Protege las claves, pero un contrato previamente autorizado puede seguir gastando dentro del permiso. |
| «Revoke recupera los tokens robados». | Normalmente modifica autorizaciones futuras; las transferencias confirmadas permanecen. |
| «Todos los analizadores detectan todas las firmas peligrosas». | Las firmas fuera de cadena aún no presentadas y los permisos especiales pueden no aparecer. |
| «Una autorización extraña siempre implica un hackeo». | Las aplicaciones legítimas también utilizan spenders y operadores; importan identidad, alcance y comportamiento del contrato. |
Uso responsable de Terenval Wallet con aplicaciones dApp
Terenval Wallet se presenta aquí como una opción de autocustodia orientada a Android para quienes quieren controlar directamente su billetera y sus transferencias. La habilidad principal que puede aplicarse a cualquier billetera es comprender las firmas y los permisos de gasto que solicita una aplicación. Elegir una billetera u otra no altera el funcionamiento básico de los límites ERC-20 ni las autorizaciones de operadores NFT en EVM.
Limitación sobre funciones del producto: esta guía no afirma que la versión actual de Terenval Wallet sea compatible con WalletConnect, un navegador dApp integrado, revocación ERC-20, cancelación Permit2, decodificación avanzada de firmas o gestión de operadores NFT. Comprueba las redes, los métodos de firma y las funciones de seguridad de la versión realmente instalada o en la documentación oficial antes de utilizar una dApp. Si falta una función necesaria, usa una billetera compatible reconocida o consultas de solo lectura en un explorador, sin improvisar con tus claves privadas.
Para comenzar con la autocustodia, abre la aplicación oficial de Terenval Wallet, comprueba el dominio y sigue los pasos de configuración admitidos. Guarda la información de recuperación fuera de línea y no la introduzcas en herramientas de permisos. Como lectura complementaria, consulta ¿Qué significa «Sign Message» en una billetera de criptomonedas y es seguro?.
Lista de verificación de desconexión y seguridad de autorizaciones
Antes de considerar que has revisado completamente tu relación con una dApp, comprueba lo siguiente:
- [ ] Conozco el origen exacto del sitio web y la cuenta de billetera implicada.
- [ ] He desconectado la sesión no deseada desde el administrador de conexiones de mi billetera.
- [ ] He cerrado por separado la sesión web, cuando corresponde.
- [ ] Sé si firmé transacciones, autorizaciones de tokens, permisos NFT o mensajes de datos estructurados.
- [ ] He comprobado las redes EVM correspondientes, no solo Ethereum Mainnet.
- [ ] He verificado los contratos de tokens y las direcciones de spenders/operadores, no únicamente sus etiquetas.
- [ ] He revocado o reducido los permisos peligrosos que ya no necesito y confirmado el resultado en blockchain.
- [ ] He revisado posibles riesgos de EIP-2612, Permit2, órdenes NFT y firmas personalizadas.
- [ ] Entiendo que las transferencias anteriores y las direcciones ya divulgadas no se borran.
- [ ] Si se expuso una clave o frase semilla, tengo un plan de recuperación con una billetera nueva y no comprometida, además de desconectar el sitio antiguo.
- [ ] No he introducido mi frase semilla en una dApp, explorador, comprobador de autorizaciones o chat de soporte.
Modelo analítico: ¿cuántos tokens puede exponer una autorización persistente?
El límite nominal ERC-20 de un spender no equivale a una pérdida inmediata garantizada. La cantidad que puede mover mediante una autorización convencional está restringida al menos por el límite restante, el saldo actual del propietario y las reglas de ejecución del token/contrato. Si existe una vía para ejercer el permiso y el token funciona de manera convencional, un límite superior simplificado de transferencia inmediata es:
Cantidad transferible de inmediato ≤ mínimo(saldo actual del token, límite restante del spender).
Este límite es intencionalmente acotado: no contempla restricciones particulares, bloqueos de transferencias, orden de transacciones ni derechos fuera de una autorización ERC-20 normal. Tampoco expresa la probabilidad de abuso. Los futuros depósitos pueden aumentar la exposición si el permiso sigue vigente y sin consumir.
Tres perfiles hipotéticos de autorización
| Saldo de tokens en la billetera | Límite restante | Máximo inmediato simplificado | Consecuencia futura importante |
|---|---|---|---|
| 100 tokens | 25 tokens | 25 tokens | El permiso se agota al consumirse, salvo nueva autorización |
| 100 tokens | 1.000 tokens | 100 tokens | Nuevos depósitos también pueden quedar expuestos hasta agotar el límite |
| 0 tokens | Prácticamente ilimitado | 0 tokens ahora | Los futuros depósitos pueden estar en riesgo mientras siga vigente |
Ejemplo: un usuario se desconecta de un contrato con autorización de 1.000 tokens. Actualmente tiene 100 tokens. En un modelo ERC-20 simple, ese permiso podría permitir la transferencia inmediata de un máximo de esos 100 tokens. Si luego recibe otros 500 y la autorización no se ha consumido, la exposición potencial puede aumentar. La desconexión no altera matemáticamente ni el límite ni el saldo.
Esta aritmética no se aplica a un permiso NFT setApprovalForAll: sus facultades pueden abarcar toda una colección, no una cantidad de tokens fungibles. Para Permit2 y cuentas personalizadas pueden importar otra capa de autorizaciones, cantidad firmada, caducidad, nonce y posibilidad de ejecución. La pregunta útil no es «¿Ya me desconecté?», sino «¿Qué puede hacer todavía este spender o firmante verificado?».
Preguntas frecuentes
¿Qué ocurre con mis criptomonedas al desconectar la billetera de una dApp?
Tus criptomonedas siguen registradas en las mismas direcciones de blockchain; desconectar no las transfiere, elimina, congela ni devuelve. El cambio suele afectar la conexión de la web con la billetera y el permiso para solicitar datos de la cuenta o nuevas firmas. Las autorizaciones de contratos inteligentes o basadas en firmas anteriores deben evaluarse aparte.
¿Desconectar una billetera revoca las autorizaciones de tokens?
No. Desconectar una dApp normalmente no modifica los límites ERC-20 almacenados en contratos de tokens. Utiliza una herramienta fiable para reducir o revocar el permiso específico de un par token/spender y confirma el resultado en su blockchain. MetaMask distingue expresamente ambos procedimientos en su documentación oficial.
¿Desconectar una dApp equivale a revocar el acceso a contratos inteligentes?
Por lo general, no. «Acceso a contratos inteligentes» es una expresión imprecisa que puede referirse a un límite ERC-20, permiso de operador NFT, permiso firmado, delegación de cuenta o simple conexión web. Identifica primero la autorización concreta. El botón Disconnect normalmente solo gestiona la conexión.
¿Una dApp todavía puede quitarme tokens después de desconectarla?
Potencialmente sí, si un spender conserva una autorización válida para moverlos, como un límite ERC-20 utilizable o un permiso de operador NFT. Una parte maliciosa no puede necesariamente aprovechar todos los límites existentes: importa el código del contrato autorizado y quién puede ejecutar sus funciones. Sin embargo, una autorización peligrosa que siga vigente representa un riesgo tras la desconexión.
¿Una dApp puede consultar mi saldo después de desconectarla?
Si el sitio conoce tu dirección pública, puede consultar —como cualquier otra persona— los saldos y transferencias históricas de las blockchains públicas. Desconectar puede impedir que solicite tu cuenta actual al proveedor de billetera, pero no convierte en privada la información de la blockchain ni elimina identificadores antes registrados.
¿Desconectar una billetera borra el historial de transacciones?
No. El historial de las blockchains públicas es persistente y visible. La billetera o dApp puede dejar de mostrarte un panel personalizado al desconectar, pero eso modifica la presentación, no los registros en cadena.
¿Una dApp conoce mi frase semilla cuando me conecto?
Una conexión normal no revela la frase de recuperación ni la clave privada. La billetera media en las solicitudes de direcciones, firmas y transacciones. Es inseguro cualquier sitio que exija escribir, subir o pegar una frase semilla para conectar, desconectar, comprobar permisos o reclamar recompensas.
¿Tengo que pagar gas para desconectar mi billetera?
Normalmente no. Terminar una conexión o sesión suele ocurrir fuera de la blockchain. El gas suele ser necesario si transmites una transacción independiente para revocar o modificar un permiso contractual. Si el botón Disconnect solicita inesperadamente una firma de transferencia o autorización de tokens, procede con cautela.
¿Hay que pagar gas para revocar una aprobación ERC-20?
En contratos de tokens EVM habituales, sí: cambiar un límite activo requiere una transacción que consume recursos de red. Su coste depende de las condiciones de la cadena y de la llamada realizada. Consultar un límite en un explorador no suele exigir gas.
¿Cómo revoco una aprobación de tokens después de desconectarme?
Identifica la red y dirección pública propietaria, abre un comprobador fiable para esa cadena, localiza el contrato del token y el spender, elige la reducción o revocación, revisa la transacción en tu billetera y confírmala. Después comprueba el estado real del límite. Evita enlaces de supuestos agentes de «seguridad» desconocidos.
¿Revocar un límite retira mis tokens de un protocolo DeFi?
Generalmente, no. Revocar una autorización modifica normalmente la facultad de un spender para realizar transferencias futuras desde tu dirección. No deshace automáticamente un depósito, reembolsa un préstamo, retira activos en staking, canjea tokens de liquidez ni cierra una posición. Consulta por separado cómo retirar o gestionar cada posición del protocolo.
¿Puedo revocar permisos de una dApp sin afectar a otras?
Normalmente sí cuando la autorización está limitada a un spender/operador y a un token o colección concretos. Sin embargo, sistemas compartidos, routers, proxies y Permit2 pueden servir a varias aplicaciones. Comprueba el contrato real y sus relaciones antes de suponer que cada dApp equivale a un spender independiente.
¿Borrar el historial o la caché del navegador revoca las autorizaciones?
No. El historial, la caché, las cookies y el almacenamiento local no controlan los límites que ya están registrados en blockchain. Borrar cookies puede cerrar sesiones web y eliminar datos del sitio puede reiniciar el indicador local de conexión; los permisos de tokens requieren una operación adecuada en cadena o específica del protocolo.
¿Si desconecto una sesión WalletConnect, queda completamente terminada?
Una desconexión procesada correctamente elimina el canal de comunicación de esa sesión según la implementación WalletConnect de la billetera. Comprueba que desaparezca de la lista de sesiones activas. Aun así, no revoca límites ERC-20 ni cancela permisos firmados previamente. También puede permanecer activa una sesión de inicio de sesión web independiente.
¿WalletConnect puede seguir conectado después de cerrar una pestaña?
Sí. Las sesiones WalletConnect pueden durar más que la pestaña en la que se establecieron. Usa el administrador de sesiones de la billetera para examinarlas y terminar explícitamente las innecesarias. Cerrar la pestaña, minimizar la aplicación o cambiar de red no sustituye de forma fiable la desconexión.
¿Disconnect cancela una autorización NFT para todos los tokens?
No. El permiso de operador para toda una colección normalmente persiste hasta que se modifica el estado correspondiente del contrato NFT. En ERC-721 o ERC-1155, revisa setApprovalForAll y, si corresponde, envía una revocación con valor false. Comprueba también las órdenes de mercado firmadas que sigan vigentes.
¿Qué significa setApprovalForAll?
En contratos NFT compatibles, autoriza a un operador a gestionar los NFT del propietario cubiertos por ese contrato. Su alcance puede ser mucho mayor que aprobar un único NFT. Importan la dirección exacta del operador, el contrato de la colección y la red; no equivale a compartir una dirección con un mercado.
¿Una autorización ilimitada de tokens es siempre una estafa?
No. Algunas dApps legítimas piden límites altos o ilimitados por comodidad y para evitar aprobaciones repetidas. El inconveniente es que más fondos pueden quedar autorizados durante más tiempo del necesario. Evalúa la identidad del spender, el comportamiento del contrato, las necesidades reales, las posibles facultades de actualización y la exposición de tus activos, no solo la palabra «ilimitado».
¿Se puede establecer un límite menor de gasto de tokens?
A menudo sí, si lo admiten la interfaz de la billetera y el token o protocolo. Los límites ERC-20 son cantidades, no simples interruptores sí/no, y algunas billeteras permiten personalizarlos. Otros sistemas utilizan cantidades firmadas y fechas de caducidad. Comprueba el importe final en blockchain y no presupongas que todas las billeteras y tokens ofrecen idénticos controles.
¿Un mensaje firmado sigue siendo válido después de desconectar?
Puede serlo. La validez de un mensaje depende de su dominio de firma, nonce, vencimiento y reglas de verificación de la aplicación o del contrato inteligente, no de la conexión web vigente. Un mensaje de inicio de sesión y un permiso financiero tienen consecuencias diferentes; revisa los datos firmados y el método de firma antes de valorar el riesgo.
¿Se puede cancelar un permiso EIP-2612 firmado?
A veces, mediante un mecanismo específico del token que cambie el nonce o esperando su fecha límite, siempre que no se haya ejecutado ya. No existe una reversión universal válida para todas las implementaciones. Que el límite visible sea cero no demuestra que se haya invalidado una firma antigua todavía no enviada. Investiga las reglas del token y usa herramientas de confianza.
¿En qué se diferencia Permit2 de una autorización ERC-20 normal?
Una autorización ERC-20 normal concede permiso directamente a un spender dentro del contrato del token. Permit2 suele comenzar con una autorización del token al contrato Permit2 y luego administra límites específicos por spender o transferencias autorizadas con firmas. Las capas tienen cantidades, nonces y vencimientos distintos; una sola entrada del panel no siempre muestra toda la situación.
¿Una firma Permit2 siempre autoriza transferencias repetidas?
No. Uniswap documenta módulos diferentes: SignatureTransfer admite autorizaciones de uso único vinculadas a un nonce, mientras que AllowanceTransfer admite límites persistentes y temporales. El riesgo depende de la operación firmada y el estado del contrato. Desconectar no invalida ninguno de los dos tipos por el mero hecho de terminar la sesión visual.
¿Qué diferencia hay entre Sign-In with Ethereum y un token Permit?
SIWE (ERC-4361) está pensado para autenticar la titularidad de una cuenta ante un servicio mediante un mensaje de inicio de sesión estructurado. Un token Permit autoriza el gasto de tokens según las reglas de un token o contrato de aprobaciones. Ambos usan firmas, pero su alcance económico es distinto. Revisa el dominio, contrato, spender, cantidad, cadena y plazo cuando proceda; rechaza las solicitudes inesperadas.
¿Qué pasa si la revocación está pendiente mientras un atacante tiene un permiso activo?
Considera que la autorización anterior puede seguir vigente hasta que el estado en blockchain cambie correctamente. Las transacciones pueden incluirse en un orden que no controlas y las transferencias ejecutadas no se pueden deshacer. Vigila la red y el estado de la transacción. Si hay fondos importantes en peligro, prioriza medidas de respuesta comprobadas en lugar de aumentar el gas a ciegas o firmar «transacciones de rescate» desconocidas.
¿Si me robaron la frase de recuperación, basta con revocar todos los permisos?
No. Quien posea la semilla o la clave privada puede generar nuevas firmas y transacciones válidas. Revocar límites individuales no invalida esa autoridad robada. La prioridad es proteger los activos restantes con claves nuevas generadas de forma segura, teniendo en cuenta las comisiones, los riesgos operativos y la posibilidad de que un atacante vigile la cuenta antigua.
¿Revocar autorizaciones devuelve criptomonedas ya robadas?
No. La revocación es preventiva, no recuperadora. Normalmente no se puede revertir una transferencia no autorizada ya confirmada mediante desconexión o estableciendo el límite en cero. Conserva las pruebas y denuncia el incidente; desconfía de quien prometa recuperación garantizada a cambio de dinero.
¿Puedo desconectarme a la vez de dApps en Ethereum, Base y Arbitrum?
Algunas billeteras permiten desconectar un sitio entero o una sesión WalletConnect multicadena, lo que puede cerrar simultáneamente varios canales de comunicación. Eso no unifica los permisos registrados en blockchain. Las aprobaciones de tokens y NFT en Ethereum, Base y Arbitrum deben verificarse de manera independiente.
¿Puedo usar la misma dirección de billetera en varias redes EVM?
A menudo sí en una cuenta convencional controlada por clave privada, que puede tener la misma dirección 0x en distintas cadenas compatibles. Sin embargo, tokens y límites están almacenados en contratos independientes de cada red. Compartir dirección no significa que desconectar o revocar un contrato en una cadena modifique permisos en otra.
¿Es suficiente desconectar una dApp sospechosa si solo me conecté una vez?
Si realmente solo permitiste el acceso básico a la dirección de tu cuenta y nunca firmaste una transacción o un permiso relevante, desconectar puede ser la medida principal relacionada con la billetera. No obstante, revisa la actividad de la cuenta y las sesiones web si la dApp parecía claramente maliciosa: es fácil olvidar una confirmación anterior u otra cuenta conectada.
¿Una billetera de hardware protege frente a autorizaciones maliciosas?
Puede dificultar el robo de la clave privada y permitir comprobar las solicitudes de firma. Pero si autorizas deliberadamente a un spender inseguro o firmas un permiso peligroso, esa autorización puede seguir siendo válida en blockchain o desde el punto de vista criptográfico. La custodia en hardware reduce ciertos riesgos, pero no sustituye la comprensión de las transacciones.
¿Puedo administrar los permisos de dApps dentro de Terenval Wallet?
No supongas que todas las versiones de Terenval Wallet incluyen un administrador de permisos, una pantalla de sesiones WalletConnect o una función de revocación de tokens. Revisa tu versión instalada y su documentación. Las recomendaciones generales de este artículo también son aplicables a billeteras compatibles que sí ofrecen esas opciones; las autorizaciones públicas pueden consultarse en exploradores externos verificados cuando corresponda.
Glosario de términos clave
- dApp (aplicación descentralizada): aplicación cuyas operaciones pueden interactuar con contratos inteligentes mediante una interfaz controlada por la billetera.
- Conexión de billetera: permiso o sesión que permite a una dApp solicitar información de cuenta, firmas o propuestas de transacción mediante una billetera.
- Desconectar (Disconnect): retirar o finalizar una conexión activa entre billetera y aplicación o un permiso para compartir cuentas.
- Límite de gasto ERC-20 (allowance): cantidad máxima registrada por un contrato de tokens que un spender designado puede transferir por cuenta del propietario conforme a sus reglas.
- Spender (dirección de gasto): dirección autorizada por el propietario para utilizar funciones de transferencia de tokens de un contrato determinado.
approve: función habitual de ERC-20 para establecer un límite, incluida la revocación con valor cero.transferFrom: función que permite a un spender autorizado transferir tokens dentro de los límites vigentes y del saldo disponible.- Operador NFT: dirección autorizada por el propietario de activos NFT para efectuar transferencias mediante permisos como
setApprovalForAll. setApprovalForAll: función de aprobación NFT que controla si un operador puede gestionar los tokens aplicables de un propietario.- Sesión WalletConnect: autorización de comunicación persistente entre billetera y dApp, con cuentas, redes y métodos definidos según la implementación.
- Sign-In with Ethereum (SIWE): estándar de autenticación mediante mensajes estructurados definido por ERC-4361.
- Permit: autorización firmada que puede conceder derechos de gasto de tokens según las reglas de nonce, plazo y verificación de un contrato.
- EIP-2612: estándar que define cambios de límites ERC-20 por medio de firmas y
permit. - Permit2: sistema de autorizaciones desarrollado por Uniswap que permite límites persistentes y transferencias firmadas de uso único.
- Nonce: valor usado por protocolos para controlar o invalidar autorizaciones firmadas y evitar su reutilización indebida conforme a reglas definidas.
- Revocación en cadena (on-chain): transacción confirmada que modifica los permisos de un contrato inteligente.
- Firma fuera de cadena (off-chain): datos firmados que pueden conservarse fuera de blockchain y enviarse posteriormente a un verificador o contrato.
- Gas: coste de ejecución de red que generalmente se paga al cambiar el estado de contratos inteligentes en redes EVM.
- Dirección de billetera: identificador público de destino que normalmente puede consultarse en un explorador de blockchain.
- Billetera sin custodia: modelo en el que el usuario conserva la responsabilidad sobre sus claves de firma y su información de recuperación.
Artículos relacionados de Terenval Answers
- ¿Qué significa «Sign Message» en una billetera de criptomonedas y es seguro?
- ¿Qué es una billetera de criptomonedas y qué almacena?
- ¿Qué es una ruta de derivación de billetera y por qué importa para recuperarla?
- ¿Qué es una lista blanca de direcciones de retiro de un exchange de criptomonedas?
- Cómo recuperar criptomonedas enviadas a la red equivocada
Para más explicaciones sobre seguridad de billeteras, visita Terenval Answers. Para conocer la autocustodia y la disponibilidad actual, consulta la aplicación oficial de Terenval Wallet.
Fuentes principales y oficiales
- MetaMask: cómo desconectar una billetera de una dApp
- MetaMask: cómo gestionar permisos de dApps
- MetaMask: cómo revocar permisos de contratos inteligentes
- MetaMask: gestión de límites de gasto
- EIP-1193: API del proveedor de Ethereum
- EIP-2255: sistema de permisos de billeteras
- ERC-20: estándar de tokens
- ERC-721: estándar NFT
- ERC-1155: estándar de múltiples tokens
- ERC-2612: extensión Permit para autorizaciones firmadas
- ERC-4361: inicio de sesión con Ethereum
- Uniswap Developers: introducción a Permit2
- WalletConnect: documentación sobre desconexión de sesiones
- Revoke.cash: preguntas frecuentes
- Revoke.cash: cancelación de firmas Permit
- Revoke.cash: autorizaciones Permit2
- Ethereum.org: ayuda y denuncias sobre estafas
- Terenval Wallet: aplicación oficial
Nota editorial (27 de octubre de 2026): esta guía distingue entre el comportamiento definido por los protocolos, el funcionamiento de las interfaces de billetera y el análisis ilustrativo de riesgos. Los menús, redes, métodos de conexión y herramientas de revocación pueden cambiar. Una desconexión exitosa no demuestra que una revocación en blockchain haya sido confirmada. Todos los saldos y cálculos de gas hipotéticos tienen fines educativos y no corresponden a transacciones reales de Terenval. Las menciones del producto no implican que Terenval Wallet incorpore actualmente una función determinada de conexión dApp, análisis de permisos, aprobaciones NFT, Permit2 o WalletConnect. Este artículo no solicita frases semilla, claves privadas ni firmas y no constituye asesoramiento legal, financiero o de seguridad personalizado.