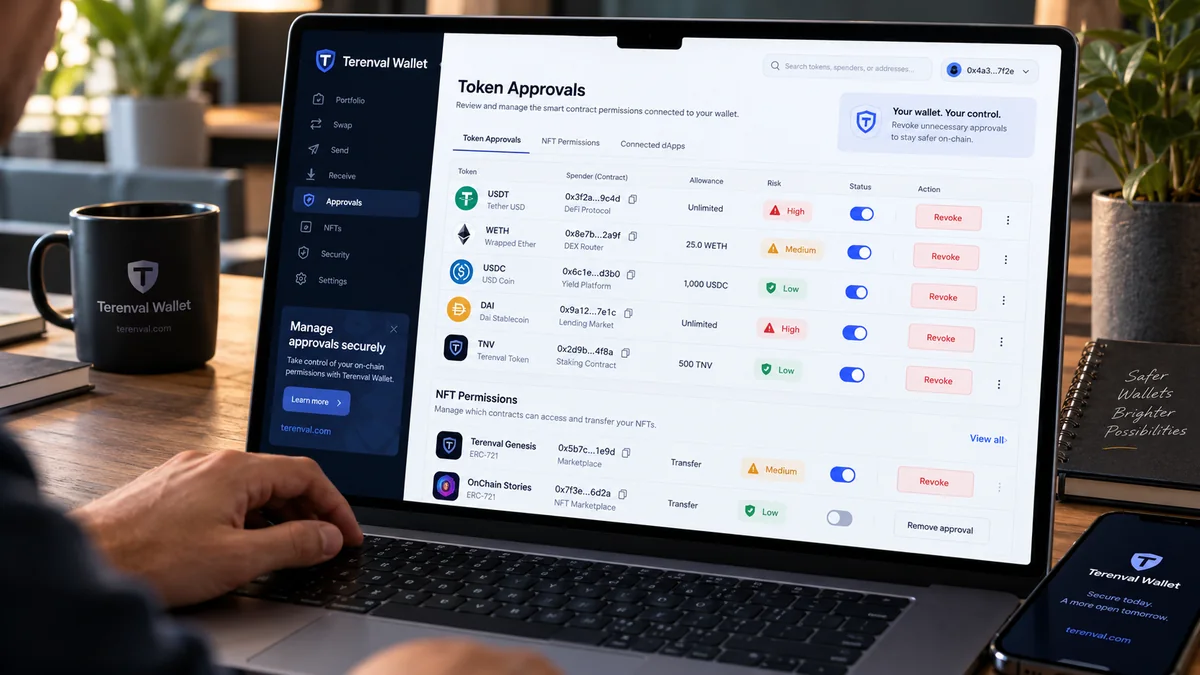
Para comprobar y revocar las autorizaciones de tokens en una billetera de criptomonedas, identifica la blockchain y la dirección exactas, examina los límites de gasto activos y los operadores NFT autorizados, verifica cada dirección con permiso para gastar y revoca los permisos que ya no necesites. Una revocación típica de ERC-20 establece en cero el límite de gasto del autorizado en el contrato del token; para revocar a un operador NFT se desactiva su autorización. Ambas operaciones normalmente requieren una transacción en la blockchain y una comisión de red. Desconectar una dApp no equivale a revocar sus permisos sobre tokens.
Esta respuesta breve tiene un matiz importante: un comprobador de autorizaciones de tokens no muestra todas las vías por las que alguien podría controlar tus activos. Es posible que una firma EIP-2612 todavía no se haya enviado a la blockchain; Uniswap Permit2 utiliza más de una capa de autorización; y una frase semilla comprometida ofrece al atacante una vía independiente para firmar. Confundir las tres situaciones con un límite de gasto común puede dejar expuesta una billetera incluso después de una limpieza aparentemente exitosa.
Respuesta breve: Abre una herramienta verificada, como Revoke.cash, el comprobador de autorizaciones de tokens del explorador de bloques correspondiente o un gestor de permisos compatible con tu billetera. Examina las autorizaciones de la cuenta y red específicas. Da prioridad a las direcciones de gasto desconocidas y a los permisos amplios sobre tokens valiosos o colecciones NFT; revoca únicamente después de comprobar el token, el autorizado y la operación. Firma la transacción real en tu billetera, espera su confirmación en la blockchain y vuelve a consultar el límite de gasto o el estado del operador resultante. Revisa Permit2 y las autorizaciones firmadas por separado. Nunca introduzcas tu frase de recuperación en un comprobador y no dependas únicamente de la revocación si tus claves de firma han quedado expuestas.
El criterio central de esta guía de Terenval es que la seguridad de la billetera depende de quién tiene autoridad, no del número de marcas verdes que muestra una aplicación. Incluso un contrato fiable con un permiso ilimitado innecesario merece revisión; un token que parece inofensivo por tener saldo cero puede presentar una exposición importante ante depósitos futuros; y una transacción de revocación etiquetada como Approve no es necesariamente maliciosa si sus parámetros decodificados realmente establecen el límite en cero. Nuestro método consiste en analizar la autoridad exacta concedida, su alcance, los activos accesibles ahora o más adelante y las pruebas de que dicha autoridad se ha extinguido.
Puntos clave
- Una autorización ERC-20 es un permiso, no una transferencia. El contrato del token registra cuánto puede transferir una dirección autorizada desde tu cuenta; después, esa dirección puede utilizar
transferFromdentro del límite cuando las reglas del contrato lo permitan. - Las autorizaciones dependen del token, el propietario, la dirección de gasto y la blockchain. Revocar un límite de USDC en Ethereum no revoca otro en Base ni el permiso de un operador NFT en Arbitrum.
- Ilimitado no significa robo inmediato. Significa que el importe autorizado es muy alto; el riesgo real también depende de quién puede gastar, los saldos presentes y futuros y la manera de utilizar ese permiso.
- Un saldo cero no elimina una autorización permanente. El autorizado podría acceder a tokens que lleguen después, por lo que no debes valorar la exposición solo por la cartera de hoy.
- Revocar implica un nuevo cambio de estado en la blockchain. Para ERC-20 estándar, el objetivo es
approve(spender, 0); para operadores ERC-721/1155, suele sersetApprovalForAll(operator, false). - Los permisos de toda una colección NFT no equivalen a autorizar un único token. ERC-721 puede permitir un token ID concreto o un operador de toda la colección; ERC-1155 suele autorizar a un operador para varios identificadores.
- Las firmas de tipo permit requieren análisis independiente. Una firma EIP-2612 fuera de la cadena puede ejecutarse más adelante; restablecer un límite existente no necesariamente invalida una firma aún no utilizada.
- Permit2 tiene dos niveles. Un token puede autorizar al contrato Permit2 y este administrar permisos posteriores para otros autorizados; revisa tanto la autorización base como los permisos de Permit2 pertinentes.
- Una revocación confirmada no deshace transferencias anteriores. Protege frente a la autorización futura específica, no frente a robos ya confirmados ni vulnerabilidades ajenas.
- Desconectar un sitio no revoca autorizaciones de contratos inteligentes. La conexión del navegador y el límite registrado en la blockchain existen en lugares distintos.
- Nunca firmes una supuesta «comprobación de seguridad» que revele secretos. Las direcciones públicas se pueden inspeccionar sin frase semilla, clave privada ni anticipos a supuestos agentes de recuperación.
- No se da por hecho que Terenval Wallet incorpore una función de revocación. Utiliza herramientas verificadas independientemente para la red y los tokens pertinentes y comprueba el resultado real en la blockchain.
¿Qué es una autorización de tokens y por qué la necesitan las dApps?
Al intercambiar USDC por otro token, aportar fondos a un protocolo de préstamos o poner a la venta un NFT, la aplicación suele necesitar permiso para mover el activo conforme a la lógica de sus contratos inteligentes. El contrato del token y el contrato de la aplicación son componentes diferentes. Normalmente, un token ERC-20 no permite que una dirección ajena mueva tu saldo solo porque hayas visitado una web: comprueba si quien llama es el propietario o dispone de autorización suficiente.
Los elementos fundamentales son propietario, contrato del token, dirección autorizada para gastar (spender), límite autorizado (allowance) y red. Si la billetera A autoriza a B a gastar 250 unidades del token C en Ethereum, no le está dando permiso general para retirar BTC, todos los tokens ERC-20 o activos de otras cadenas. El autorizado puede solicitar transferencias de ese token mientras el permiso siga siendo utilizable. El mecanismo se especifica en el estándar ERC-20; la autorización de NFT sigue otros estándares.
Un error habitual consiste en creer que la billetera «almacena una autorización» como si fuera un ajuste del navegador. En el caso estándar de ERC-20, el contrato inteligente del token almacena el límite de gasto. La billetera o el comprobador lo lee y muestra, y una transacción firmada posteriormente lo modifica. Cambiar de teléfono, eliminar una extensión o abrir la misma dirección en otra aplicación de billetera no restablece el estado de la blockchain.
Approve, allowance, spender y transferFrom: cuatro términos importantes
approve(spender, amount)modifica la cantidad de un token ERC-20 que una dirección permite gastar a un autorizado específico. Por sí sola, no envía los tokens a esa dirección.allowance(owner, spender)consulta la autorización restante según las reglas del token. En el modelo estándar se expresa en unidades mínimas del token, que la interfaz convierte utilizando sus decimales.transferFrom(owner, recipient, amount)es un mecanismo habitual mediante el cual un autorizado transfiere tokens. El contrato aplica las comprobaciones pertinentes de saldo y límite disponible.- Evento
Approvalregistra una actualización estándar del permiso. El historial indexado de eventos es una prueba útil, pero consultar el estado actual del contrato demuestra mejor qué autorización sigue activa.
Imagina, por ejemplo, que has autorizado 250 USDC a un enrutador de intercambio, pero que ahora solo tienes 40 USDC en la billetera. El permiso no necesariamente se limita a los 40 dólares visibles. Si llegan otros 100 USDC antes de modificarlo, el autorizado podría acceder a ese saldo, sujeto al límite y al comportamiento del contrato. Este riesgo de depósitos futuros aporta más información que limitarse a llamar «peligrosa» a una autorización porque aparece como ilimitada.
Cinco tipos de permisos que no debes confundir
| Mecanismo | ¿Qué puede autorizar? | Dónde comprobarlo | Forma habitual de detenerlo |
|---|---|---|---|
ERC-20 approve / allowance |
Un autorizado puede transferir hasta una cantidad del token | El contrato específico del token en esa red | Establecer el límite del autorizado en 0 y verificar el estado resultante |
ERC-721 approve |
Un operador puede transferir un NFT con un token ID concreto | El contrato NFT y el token ID | Borrar o sustituir la dirección autorizada para ese token cuando sea compatible; una transferencia de propiedad también elimina la autorización estándar |
ERC-721 / ERC-1155 setApprovalForAll |
Un operador puede gestionar una colección NFT o un conjunto más amplio de tokens | El registro de operadores del contrato NFT | Establecer la autorización del operador en false |
EIP-2612 permit |
Un mensaje firmado puede autorizar una actualización futura del límite | Lógica de permisos del token, nonce, fecha límite y firmas | Seguir el mecanismo de nonce/caducidad o invalidación compatible; poner el límite en cero puede no cancelar una firma sin utilizar |
| Uniswap Permit2 | Autorización ERC-20 base a Permit2 y permisos posteriores firmados o almacenados | Tanto la autorización token-a-Permit2 como los permisos Permit2 pertinentes | Revocar o reducir la capa adecuada; gestionar por separado firmas pendientes y nonces |
Esta tabla abarca patrones habituales compatibles con Ethereum, no todos los permisos propios de cada billetera ni los módulos de cuentas inteligentes. Una cuenta basada en contrato puede tener sus propios roles, claves de sesión, módulos o privilegios de recuperación, que no son autorizaciones de tokens ordinarias. Una autorización en Solana o una transacción de gasto de Bitcoin no se convierte en un límite ERC-20 simplemente porque aparezca en la misma aplicación. Delimitamos el alcance para no presentar un escáner incompleto como si fuera exhaustivo.
Los estándares ERC-721, ERC-1155, EIP-2612 y Permit2 documentan estas vías de autorización diferentes.
Cómo comprobar los permisos de una billetera de criptomonedas: primero verificar
No necesitas revelar tu frase semilla ni tu clave privada para consultar permisos públicos sobre tokens. Una auditoría normal empieza por la dirección pública y la red en la que se encuentran los activos o se ha utilizado DeFi. Conectar la billetera puede resultar más cómodo, pero es preferible una consulta de solo lectura cuando únicamente necesitas examinar permisos, especialmente después de una interacción sospechosa.
- Identifica todas las direcciones que realmente utilizas. Distingue entre una cuenta de billetera de software, una de hardware, una clave importada y una billetera de contrato inteligente. Una misma interfaz puede mostrar varias direcciones controladas de manera independiente.
- Enumera todas las redes relevantes. Ethereum, Base, Arbitrum, Optimism, Polygon y BNB Chain mantienen estados de contrato independientes. Una dirección
0xidéntica no significa que sus permisos se compartan entre redes. - Empieza por un sitio conocido y abierto de forma independiente. Escribe su URL oficial o sigue documentación cuya autenticidad hayas comprobado por tu cuenta. Evita enlaces de mensajes no solicitados o de metadatos de tokens.
- Examina por separado las entradas ERC-20 y NFT. Busca el token, la dirección del autorizado u operador, el importe permitido, el tipo de permiso, la fecha y el estado. En contratos no estándar, la cobertura del escáner puede ser incompleta.
- Verifica la identidad de los contratos. Compara la dirección del token y del autorizado con la documentación de la aplicación que utilizaste realmente. Una etiqueta como «Uniswap» o «USDC» no autentica por sí sola ningún contrato.
- Prepara prioridades antes de firmar nada. Si puedes operar de forma segura, revoca primero las autorizaciones presuntamente maliciosas; después elimina los permisos antiguos e innecesarios. Evita interrumpir por accidente una posición que sigues gestionando.
- Confirma cada resultado en la blockchain. Una ventana emergente que indica éxito no es una prueba definitiva. Comprueba el estado de la transacción, la red y el nuevo límite o estado del operador.
Puedes mantener un registro privado sencillo con red, dirección de la billetera, contrato del token, autorizado, tipo de permiso, último límite conocido, acción realizada, hash de transacción y estado comprobado después. Nunca incluyas secretos en el registro. Las direcciones públicas, los hashes y las direcciones de contratos verificadas bastan para el diagnóstico técnico; aun así, los datos vinculados a tu cuenta merecen privacidad.
Por qué el mismo símbolo de token puede confundirte
El nombre y el símbolo de un token son metadatos de interfaz, no pruebas de identidad de su emisor. Un atacante puede crear un token ajeno llamado USDC o bautizar un contrato malicioso con el nombre de un protocolo conocido. Verifica la blockchain y la dirección del contrato en documentación autorizada del emisor o protocolo. El glosario de Terenval sobre direcciones de contrato explica por qué el contrato exacto importa más que un símbolo familiar.
Método 1: comprobar y revocar autorizaciones con Revoke.cash
Revoke.cash ofrece una interfaz multirred para examinar autorizaciones habituales de tokens y NFT. Su guía oficial explica cómo consultar una dirección pública, seleccionar una red, ordenar autorizaciones y revocar entradas individuales. Las etiquetas de la interfaz pueden cambiar, así que utiliza los datos del contrato y el destinatario mostrados, no posiciones de botones memorizadas.
- Abre
https://revoke.cash/entrando directamente en su dominio verificado. - Introduce la dirección pública de tu billetera para una consulta de solo lectura, o conecta la billetera adecuada si vas a firmar. Confirma que has seleccionado la dirección correcta.
- Elige la red donde existe el permiso del token. Si investigas un incidente reciente, busca o filtra por token, autorizado y autorizaciones más recientes.
- Para cada posible caso, comprueba la dirección del contrato y el límite restante. Determina si es un permiso ERC-20 estándar, un operador NFT o una autorización que necesita un análisis especializado.
- Selecciona la opción de revocar o editar el permiso elegido, pero lee la confirmación de la transacción en tu billetera antes de firmar. Verifica el contrato y que el cambio solicitado retire o reduzca la autorización.
- Espera a que la transacción se confirme en la red correspondiente. Revisa el hash en un explorador de bloques.
- Actualiza la página y vuelve a examinar el permiso actual en la blockchain. No te fíes únicamente de una notificación «enviada» o una fila almacenada en caché.
Revoke.cash indica que las revocaciones individuales generalmente requieren pagar gas de red; algunos servicios opcionales de lotes o premium pueden tener condiciones distintas que cambien con el tiempo. Consultar permisos públicos no exige transferir criptomonedas ni adelantar una supuesta comisión de «desbloqueo de billetera» a un desconocido.
Por qué la billetera puede mostrar Approve cuando estás revocando
En los tokens ERC-20 estándar, tanto conceder como retirar permisos puede llamar a approve. La diferencia está en los parámetros: approve(spender, 0) elimina el límite estándar restante de ese autorizado. De forma similar, setApprovalForAll(operator, false) desactiva la autorización del operador NFT. Revoke.cash explica esta aparente paradoja en sus preguntas frecuentes.
Por tanto, una transacción cuyo método se llama Approve no es automáticamente insegura. Pero también sucede lo contrario: que un sitio denomine Revoke a una acción no demuestra que realmente revoque nada. Revisa los datos decodificados y la dirección del contrato mediante una billetera o explorador fiables, y evita firmar a ciegas si la interfaz no explica la operación.
Método 2: utilizar el comprobador de autorizaciones de Etherscan
Un explorador proporciona una vista independiente de los datos actuales de una cadena y de su historial de transacciones. En Ethereum, utiliza el Token Approval Checker de Etherscan; para Base, Arbitrum, Polygon u otras cadenas, utiliza un explorador verificado de esa red exacta. Un explorador no es una base de datos universal de permisos de todas las blockchains.
- Abre el explorador de Ethereum verificado y entra en Token Approvals. Introduce la dirección pública de la cuenta que deseas auditar.
- Comprueba las categorías disponibles, como ERC-20, ERC-721 y ERC-1155. Selecciona una vista que muestre todos los permisos relevantes, no solo el subconjunto predeterminado.
- Examina la dirección completa del autorizado u operador, el contrato del token y el importe o alcance del permiso. Si es necesario, compara el evento de autorización con la consulta actual del contrato.
- Al revocar, confirma que estás utilizando la cuenta correcta y firmando una operación para el contrato y la blockchain adecuados.
- Consulta el recibo de la transacción después de confirmarse y vuelve a leer el resultado actual de
allowanceoisApprovedForAll.
La lista del explorador ayuda a descubrir autorizaciones; no garantiza de forma independiente que un autorizado sea seguro. Los nombres de contrato y las insignias de verificación facilitan la investigación, pero no certifican la ausencia de lógica maliciosa, actualizaciones peligrosas o administración comprometida. La comparación de Revoke.cash sobre revocación mediante exploradores describe el procedimiento correspondiente.
Método 3: revisar los límites de gasto en MetaMask Portfolio
La guía de MetaMask sobre revocar autorizaciones y su documentación de límites de gasto en Portfolio explican cómo revisar las cuentas y redes compatibles desde Portfolio. Las redes y pantallas admitidas por MetaMask pueden cambiar; consulta la ayuda vigente en vez de asumir que abarca todos los tokens, blockchains y permisos firmados.
- Abre MetaMask Portfolio desde una fuente oficial verificada y selecciona la cuenta cuyas autorizaciones quieras comprobar.
- Accede a la sección de límites de gasto o autorizaciones de tokens y elige la red compatible.
- Revisa cada contrato de token, autorizado y límite actual. Distingue las autorizaciones reales de los simples permisos de sitios conectados.
- Revoca el permiso mediante el procedimiento compatible, comprobando la transacción y la comisión en la billetera.
- Verifica la ejecución en el explorador y comprueba que el límite es cero o que el permiso correspondiente ha desaparecido.
Utilizar otra billetera para gestionar la misma dirección de Ethereum no borra sus autorizaciones: estas existen en los contratos de tokens o permisos, no en una extensión de navegador específica. Del mismo modo, no debe darse por hecho que Terenval Wallet tenga un comprobador nativo de autorizaciones o un botón de revocación integrado salvo que se verifique esa función por separado. Una billetera de autocustodia compatible y una herramienta especializada pueden ser componentes independientes de una estrategia de seguridad sólida.
Matriz Terenval de exposición por autorizaciones: ¿qué permiso revocar primero?
La mayoría de las guías recomienda «revocar los permisos peligrosos». La pregunta difícil es qué significa peligroso cuando una billetera tiene decenas de autorizaciones. Proponemos una Matriz de exposición por autorizaciones de carácter editorial basada en cuatro dimensiones prácticas: activos accesibles, alcance de la autoridad, confianza en el autorizado y tiempo/dependencias. Es una ayuda para decidir, no una probabilidad numérica de explotación, un escáner auditado ni una función que afirmemos que existe en Terenval Wallet.
| Dimensión de la auditoría | Menor preocupación, a igualdad de condiciones | Mayor preocupación, a igualdad de condiciones | Qué verificar |
|---|---|---|---|
| Valor accesible | Autorización pequeña y limitada a un propósito; poco saldo futuro previsto | Límite grande o ilimitado para un saldo importante o depósitos repetidos | Cantidad del token, saldo actual y entradas futuras esperadas |
| Alcance de la autoridad | Token fungible específico e importe fijo | Autorización ilimitada, operador NFT amplio o módulo privilegiado de cuenta inteligente | Contrato del token, autorizado, tipo de permiso y alcance de la colección |
| Confianza en el autorizado | Dirección corroborada con una integración documentada y en uso | Autorizado desconocido, dirección inesperada, interacción previa de phishing o actualización inexplicada | Registros oficiales del contrato, origen de la transacción y auditorías disponibles, sin suponer que una auditoría equivale a seguridad |
| Tiempo y necesidad operativa | Acceso temporal o necesario para una operación actual | Permiso indefinido, sin uso durante meses, protocolo abandonado o autorización cuyo motivo ya se desconoce | Último uso, vencimiento cuando corresponda y consecuencias de revocar |
Nuestra regla de prioridad: investiga los permisos amplios e inesperados que puedan afectar activos valiosos antes de borrar entradas históricas aparentemente inocuas. Sin embargo, no revoques a ciegas un contrato necesario para una orden o estrategia activa sin comprender qué dejará de funcionar. Identificar al autorizado es una medida de seguridad siempre que esa comprobación no retrase peligrosamente la respuesta ante una explotación en curso.
Ejemplo editorial: dos permisos, riesgos diferentes
Imagina que la billetera A tiene 1.800 USDC y una autorización ilimitada para un desconocido que apareció después de reclamar un supuesto airdrop. La billetera B tiene 20 USDC y una autorización limitada de 50 USDC para un enrutador de intercambio utilizado habitualmente y verificado de manera independiente. Sin fingir que conocemos el código fuente de ambos autorizados, el primero merece una investigación urgente y probablemente su revocación. El segundo también exige revisiones periódicas, pero su valor actualmente accesible y el alcance del permiso son mucho menores.
La conclusión no es que vayan a perderse 1.800 USDC ni que 50 USDC sean «seguros». Es que para establecer prioridades hace falta razonar sobre la autoridad y el valor expuesto, no limitarse a ordenar las autorizaciones por antigüedad.
La ventana de exposición: por qué una billetera sin saldo puede seguir en peligro
Un límite ERC-20 es un máximo permitido según las reglas del token, mientras que el saldo de la cuenta representa el valor disponible ahora. Para un token estándar, una primera estimación del máximo que un autorizado podría mover en un instante es:
Tokens inmediatamente accesibles ≈ el menor valor entre el saldo disponible del token y el límite efectivo restante, suponiendo que el autorizado pueda ejecutar el permiso y que no existan restricciones adicionales del token.
Se trata de un límite conceptual, no de una predicción. Excluye deliberadamente el comportamiento de tokens no estándar, permisos firmados aún no presentados, autoridad de cuentas inteligentes, congelaciones de tokens y otras condiciones propias de cada protocolo. No debe emplearse como cálculo exacto de fondos en riesgo para cualquier contrato.
Considera tres escenarios ilustrativos:
| Escenario | Saldo actual de tokens | Autorización restante | Interpretación práctica |
|---|---|---|---|
| Enrutador antiguo con límite reducido | 500 USDC | 25 USDC | Un autorizado estándar normalmente no puede transferir más de 25 USDC mediante ese permiso sin obtener otra autorización |
| Autorizado sospechoso con permiso ilimitado | 500 USDC | Prácticamente ilimitada | Puede quedar expuesto hasta el saldo actual accesible si el autorizado puede ejercer el permiso |
| Billetera vacía hoy, depósito recurrente mañana | 0 USDC | Prácticamente ilimitada | La exposición actual puede ser cero, pero el próximo depósito podría quedar accesible mientras el permiso continúe activo |
La tercera fila refleja una falla de seguridad especialmente importante: una dirección que antes estaba vacía puede volverse vulnerable cuando llegan fondos nuevos. Un límite almacenado no se consume normalmente por el mero hecho de que el propietario vacíe la billetera. Revisa las billeteras antiguas antes de dirigir a ellas retiradas desde exchanges, airdrops, salidas de DeFi o pagos de salario.
Autorizaciones ilimitadas de tokens: comodidad frente a exposición persistente
Una autorización ilimitada suele corresponder a un entero máximo muy elevado (comúnmente uint256.max), no a una decisión humana de permitir «todo en todas partes». Generalmente afecta a un único contrato de token, propietario y autorizado en una sola blockchain. Este alcance técnico limitado no elimina el riesgo práctico: si el autorizado se vuelve malicioso, es comprometido o contiene lógica insegura, un permiso sin límite práctico también puede permitir acceder a tokens recibidos posteriormente.
La comodidad es una ventaja real. Algunos protocolos solicitan un límite alto para evitar transacciones de autorización repetidas y sus comisiones de gas. Una persona que opera frecuentemente puede preferir razonablemente un permiso duradero para un autorizado cuidadosamente verificado. Pero el precio de esa comodidad es una autoridad persistente que debe mantenerse, vigilarse y eliminarse cuando deja de ser necesaria.
Para actividades poco frecuentes, un enfoque más prudente suele ser un límite cercano a la cantidad realmente necesaria, siempre que el token y la aplicación lo permitan. Si un servicio solo presenta autorización ilimitada, investiga si puedes editar el límite, escoger una opción más granular o completar la operación sin conceder un permiso duradero. Una autorización limitada reduce el importe expuesto, pero no convierte en seguro a un autorizado que no es fiable.
El estándar ERC-20 también señala una posible condición de carrera al actualizar límites y recomienda interfaces que primero establezcan en cero una autorización no nula antes de cambiarla a otro importe positivo. Es una razón para modificar permisos con cuidado, no una garantía de que la transacción que los pone a cero se ejecute antes que una transferencia maliciosa pendiente.
Autorizaciones NFT: riesgo de un token frente a toda una colección
Algunas interfaces NFT describen las autorizaciones como permisos para «publicar» o «vender» un NFT, pero la facultad subyacente puede ser más amplia de lo que indica esa etiqueta. Según ERC-721, approve puede conceder permiso sobre un token ID concreto. setApprovalForAll autoriza a un operador sobre todos los tokens del propietario dentro de ese contrato NFT. En ERC-1155, el permiso del operador puede incluir varios identificadores y cantidades gestionadas por el contrato.
Comprueba el contrato de la colección, el token ID específico cuando corresponda, la dirección del operador y si el permiso cubre un NFT o toda la colección. Un operador comprometido o malicioso puede generar consecuencias incluso si la billetera posee actualmente un único NFT, porque su autoridad puede extenderse a futuros tokens adquiridos de esa colección.
Para revocar a un operador de colección, una vía habitual y conforme a los estándares es setApprovalForAll(operator, false) en el contrato NFT pertinente. Para eliminar la dirección autorizada de un ERC-721 individual, utiliza el método de eliminación compatible con el contrato a través de una interfaz fiable; no supongas que desactivar un permiso de colección equivale a borrar el de un token individual. Una vez confirmada la transacción, consulta isApprovedForAll o getApproved(tokenId) según corresponda.
Consecuencia en el marketplace: si el operador necesita el permiso para ejecutar una venta, revocarlo puede cancelar o impedir la ejecución de una oferta activa. Las preguntas frecuentes de Revoke.cash mencionan estas dependencias operativas. También puede haber órdenes o firmas fuera de la cadena con reglas de cancelación independientes. Quitar a un operador no es un mecanismo universal para cancelar órdenes.
Permisos EIP-2612: la autorización que quizá todavía no aparece en la blockchain
EIP-2612 permite al propietario de un token firmar un mensaje de autorización que un tercero puede presentar más adelante ante el contrato del token. El contrato verifica la firma, el nonce y la fecha límite, y actualiza el límite de gasto conforme al estándar. En aplicaciones compatibles, esto puede reducir la necesidad de enviar una transacción de aprobación separada.
También crea un punto ciego de seguridad. Un mensaje firmado pero no presentado todavía no ha actualizado ningún límite ERC-20 para que el escáner lo muestre. Un comprobador que solo consulte el estado actual puede indicar correctamente «cero» aunque un permiso firmado, aún válido, pueda ejecutarse en el futuro. Eso no implica necesariamente un fallo del comprobador: la firma pendiente existe fuera de la blockchain hasta que se utiliza.
Distinción fundamental: establecer en cero un límite ERC-20 existente no modifica automáticamente el nonce de un permiso EIP-2612. Es posible que un permiso firmado y todavía válido se presente después y vuelva a establecer una autorización. La forma adecuada de invalidarlo depende de la implementación del token, las reglas de nonce y de si la firma puede caducar, sustituirse o invalidarse por otro procedimiento. No inventes un botón universal para «cancelar firmas».
Si sospechas que una página de phishing te engañó para firmar datos de tipo permit, conserva la información que pueda compartirse de forma segura (dominio, token, propietario, autorizado y fecha límite visible) sin publicar material privado. Consulta documentación oficial del token o protocolo y busca asesoramiento experto de confianza para determinar si admite invalidación del nonce, si el vencimiento está próximo o si trasladar los tokens a claves independientes es la mejor medida. Firmar «otro permit» en una web desconocida puede empeorar el incidente.
Permit2: audita tanto la autorización del token como el permiso posterior
La descripción de Permit2 de Uniswap distingue dos componentes: AllowanceTransfer y SignatureTransfer. El usuario puede empezar concediendo una autorización ERC-20 normal desde el token hacia el contrato Permit2. Después, Permit2 admite permisos adicionales por autorizado, mediante autorizaciones almacenadas o firmas. Esto genera dos capas de autorización distintas, no una sola casilla en la pantalla de seguridad.
Capa 1: autorización del contrato del token a Permit2
En el nivel del token, la cuenta puede autorizar a Permit2 a gastar una cantidad determinada. Ese permiso puede ser muy elevado. Revocar la autorización base en el contrato del token restringe la capacidad de Permit2 para moverlo utilizando el límite ERC-20 permanente del propietario. También puede interrumpir aplicaciones legítimas que dependen de esa autorización base. Verifica la dirección real del contrato Permit2 en esa red en la documentación oficial de Uniswap; no confíes en una etiqueta que simplemente diga «Permit2».
Capa 2: autorización almacenada o utilizada por Permit2
En AllowanceTransfer de Permit2, un autorizado puede tener un importe y una fecha de caducidad. El límite ERC-20 principal del token puede seguir activo aunque el permiso más específico de Permit2 haya caducado o sido revocado. En SignatureTransfer, una firma de uso único vinculada a un nonce puede autorizar una transferencia concreta; importan tanto la condición de nonce utilizado/no utilizado como la fecha límite de la firma. Esto no es lo mismo que una autorización permanente registrada en una fila.
| Pregunta | Qué comprobar | Por qué importa |
|---|---|---|
| ¿El token autorizó a Permit2? | allowance(owner, Permit2) en el contrato del token |
Un permiso base amplio puede continuar después de que caduque una autorización secundaria de una aplicación |
| ¿Permit2 tiene un límite para un autorizado? | Propietario, token, autorizado, importe y vencimiento dentro de Permit2 | Un permiso posterior puede persistir aunque se haya desconectado la web original |
| ¿Se firmó un SignatureTransfer de uso único? | Parámetros firmados, mapa de bits de nonces, fecha límite y estado de uso | Una firma pendiente puede no mostrarse como límite permanente del token |
| ¿Se comprobó la red correcta? | Despliegue real de Permit2 y contrato del token en esa red | Una revocación en Ethereum no modifica el estado de Base ni Arbitrum |
Respuesta práctica: identifica qué capa utiliza realmente la transacción sospechosa. Si ya no necesitas Permit2 para ese token, considera revocar la autorización ERC-20 base y los permisos posteriores pertinentes, y verifica de forma independiente el resultado. Si una firma sospechosa puede seguir ejecutándose, investiga la invalidación del nonce específica del protocolo o migra los activos en riesgo si procede. No te convenzas de que un solo clic en «Revoke» ha invalidado universalmente todos los mensajes firmados.
La explicación de Permit2 de Revoke.cash distingue explícitamente ambas capas. La documentación de Uniswap sobre SignatureTransfer explica el mecanismo de firmas vinculadas a nonces.
Revocar frente a desconectar una dApp: dos límites de seguridad diferentes
Una conexión con una dApp suele permitir que un sitio solicite información de la cuenta, proponga transacciones y se comunique con la billetera. Desconectarla normalmente interrumpe o elimina ese permiso o sesión dentro del software de la billetera. No reescribe los límites existentes en los contratos de tokens ni borra las firmas ya proporcionadas.
Por ejemplo, después de autorizar a un protocolo a gastar un token y cerrar su sitio web, el valor allowance(owner, spender) puede permanecer inalterado en la blockchain. La dirección de gasto autorizada del protocolo podría seguir técnicamente habilitada para llamar a transferFrom dentro de las restricciones del contrato. Por el contrario, una web que solo tiene permiso para ver tu dirección no puede transferir automáticamente tokens ERC-20 sin una autorización adicional.
Para comprender mejor la diferencia, lee ¿Qué sucede al desconectar tu billetera de una dApp? de Terenval. Las preguntas frecuentes de Revoke.cash también confirman que desconectar no equivale a revocar autorizaciones de tokens.
¿Cuánto cuesta revocar una autorización?
Revocar una autorización estándar de ERC-20 o NFT en la blockchain requiere una transacción. Quien firma generalmente paga una comisión de red en el activo nativo utilizado como gas en esa cadena. Ethereum Mainnet utiliza ETH; una red EVM de capa 2 también puede emplear ETH, mientras que otras cadenas tienen activos nativos distintos. Los costes exactos varían según la complejidad, las condiciones de red y la configuración de comisiones de la billetera. No es prudente prometer un precio fijo en dólares en una guía de referencia duradera.
Antes de firmar, consulta la red, la estimación de gas de tu billetera y la transacción propuesta. La inspección de solo lectura suele ser gratuita, mientras que la revocación normalmente cuesta gas. Una herramienta que ofrezca operaciones agrupadas o ejecución patrocinada puede tener mecanismos de tarifas y autorizaciones diferentes: confirma las condiciones vigentes antes de utilizarla.
Aunque el gas cueste más que el saldo actual, puede seguir habiendo motivos para eliminar un permiso antiguo por la posibilidad de depósitos futuros. Es una evaluación de exposición futura, no una recomendación de pagar comisiones ilimitadas. No ingreses gas nuevo en una dirección que sabes que está controlada por un bot sweeper activo: los fondos podrían robarse en cuanto lleguen. Tanto Revoke.cash como la guía de Ethereum.org sobre estafas subrayan la distinción entre limpiar autorizaciones y recuperarse de claves comprometidas.
Cómo verificar que una revocación realmente funcionó
La prueba más fiable no es el icono de un panel. Es comprobar de forma reproducible el estado de la blockchain después de que se confirme la transacción, utilizando el contrato y la cuenta correctos.
- Comprueba que la transacción se completó correctamente en el explorador adecuado. Una transacción firmada pero pendiente, sustituida, descartada o revertida no necesariamente ha modificado el límite.
- Confirma que el contrato de destino es el contrato real del token o NFT, no una dirección ajena con un nombre parecido.
- Para límites ERC-20 estándar, consulta
allowance(owner, spender)y comprueba que sea cero o el valor reducido que pretendías. - Para operadores ERC-721/1155, consulta
isApprovedForAll(owner, operator)y compruebafalse. Para un ERC-721 individual, examinagetApproved(tokenId). - Para Permit2, comprueba ambas capas y las firmas o estados de nonce conocidos que sean relevantes para el incidente.
- Repite el proceso en todas las redes afectadas. Una revocación exitosa en Ethereum no demuestra que haya cambiado la autorización correspondiente en Base.
- Guarda un registro mínimo de pruebas: fecha, red, dirección pública, contrato del token, autorizado, TXID y resultado de la comprobación. Nunca incluyas frase semilla ni clave privada.
La comprobación del estado después de escribirlo también detecta un fallo frecuente: la billetera puede indicar que transmitió la transacción prevista, pero el explorador mostrar que se revirtió. Una transacción pendiente puede ejecutarse en un orden distinto al de otros cambios de estado, y un atacante quizá ya haya aprovechado la autorización antigua. Durante una explotación activa, actúa con rapidez, pero no confundas un intento de revocación con uno confirmado.
Por qué puede fallar una revocación o reaparecer una autorización
| Síntoma | Explicación posible | Comprobación más segura |
|---|---|---|
| La billetera muestra «pendiente» durante mucho tiempo | La transacción espera inclusión o confirmación | Examina TXID, ajustes de gas y nonce en la red exacta; evita firmas de sustitución improvisadas |
| El explorador indica «fallida» o «revertida» | La llamada no terminó correctamente | Verifica gas disponible, comportamiento del token, contrato y función; no la consideres revocada |
| «Red incorrecta» o no aparecen autorizaciones | Has inspeccionado otra red o dirección | Relaciona la cuenta y el contrato del token con la transacción original |
| El permiso reaparece después de un intercambio | Una aplicación legítima puede solicitar una nueva autorización | Revisa la nueva transacción y el autorizado; considera límites menores |
| El límite pasa a ser positivo tras ponerlo a cero | Un permiso firmado ejecutado después, o una nueva autorización firmada, puede haberlo restablecido | Investiga nonce/caducidad y las autorizaciones fuera de la cadena |
| El operador NFT sigue autorizado | Se modificó otra colección, operador o tipo de permiso | Consulta isApprovedForAll en el contrato NFT correcto |
| La herramienta no encuentra nada después de un robo denunciado | Robo de clave, permit ya utilizado, token no estándar u otra vía | Revisa historial de transferencias y tipo de amenaza; no presupongas que no hubo compromiso |
Una lista vacía de autorizaciones no es un certificado de seguridad. Los indexadores pueden omitir contratos antiguos o no estándar, así como firmas todavía no presentadas. Revoke.cash reconoce limitaciones con ciertos contratos NFT que no emiten los eventos estándar esperados por las herramientas de indexación. Si hay un valor importante en juego, verifica de manera independiente el estado del contrato y la ruta de transacción pertinente.
Cuándo revocar autorizaciones de tokens no es suficiente
La revocación es una acción específica. No rota una frase semilla, impide que firme un atacante que controla la clave privada, revierte un robo confirmado, elimina malware del dispositivo de firma ni cancela cualquier tipo de firma fuera de la cadena. Tampoco puede retirar ciertos permisos privilegiados de cuentas inteligentes sin utilizar el mecanismo de gobierno pertinente.
Si el atacante conoce tu frase de recuperación o clave privada, debes asumir que puede firmar transferencias al margen de los límites existentes. Utiliza un dispositivo seguro e independiente para crear claves realmente nuevas, verifica la dirección receptora y traslada los activos restantes a los que todavía tengas acceso cuando sea técnicamente seguro. Una segunda cuenta derivada de la misma semilla comprometida no es una alternativa segura. Si hay un sweeper activo o roles complejos de contratos, busca especialistas en respuesta a incidentes verificados de forma independiente en lugar de ingresar gas repetidamente en la dirección afectada.
La guía de Terenval para trasladar criptomonedas después de un incidente de seguridad describe ese procedimiento independiente. Ethereum.org advierte que un robo ya finalizado en la blockchain no puede simplemente deshacerse.
La pregunta original sobre el riesgo: ¿qué controla el atacante?
Nuestro árbol de decisiones editorial comienza por esa pregunta, no por el color de una etiqueta en una herramienta. Si el atacante solo controla una autorización limitada a un autorizado, revocarla puede cerrar la vía relevante. Si controla un permiso firmado todavía válido, también importan el nonce y la fecha límite. Si controla la clave de firma, esa clave constituye la autoridad fundamental y debe considerarse comprometida de forma permanente. Si controla un propietario o módulo de una cuenta inteligente, las reglas de gobierno y recuperación de la cuenta determinan qué debe cambiar.
Seis casos hipotéticos: qué permiten concluir realmente las pruebas
Los ejemplos siguientes son ejercicios ficticios de decisión, no casos reales de rescate, tasas de pérdida medidas ni experimentos realizados por Terenval. Su objetivo es mostrar cómo un aparente problema de «permisos» puede requerir respuestas técnicas diferentes.
Caso 1: antigua autorización ilimitada de USDT y actividad normal
Una billetera que utilizó una aplicación DeFi hace dos años conserva un límite elevado para el enrutador de esa aplicación. Su propietario ya no la utiliza y recibe USDT con regularidad. No se observa ningún robo. Medida razonable: verificar las direcciones reales del token y del enrutador, considerar revocar el permiso que ya no se necesita y comprobar el límite resultante. Una autorización antigua no demuestra un hackeo, pero una facultad permanente innecesaria puede exponer depósitos futuros.
Caso 2: autorizado desconocido después de una web de airdrop
Una dirección muestra una nueva autorización ilimitada de USDC después de que el usuario firmara una transacción en una supuesta página para reclamar recompensas. Medida razonable: dejar de interactuar con esa web, verificar de forma independiente el autorizado y la red, priorizar una revocación urgente si la clave de firma sigue siendo fiable y revisar firmas relacionadas e historial de transacciones. Si los tokens ya se movieron, revocar puede reducir la exposición futura, pero no deshacer la transferencia.
Caso 3: operador NFT para una oferta activa
Un operador de marketplace NFT tiene permiso setApprovalForAll sobre una colección. El usuario quiere retirar todos los accesos de terceros, pero mantiene varias ofertas activas. Medida razonable: revisar el operador, la documentación del marketplace y las órdenes asociadas antes de revocar. La revocación podría impedir que la venta se ejecute, mientras que las órdenes firmadas por separado quizá requieran su propio mecanismo de cancelación.
Caso 4: saldo cero y salario previsto para la próxima semana
La billetera no tiene actualmente USDC, pero conserva una autorización ilimitada para una dirección desconocida. El propietario planea reutilizarla para cobros recurrentes. Medida razonable: no considerar que el saldo vacío vuelve segura la dirección. Verificar y revocar el permiso innecesario antes de reanudar las entradas de fondos, o usar una dirección nueva si se sospecha un compromiso más amplio.
Caso 5: mensaje EIP-2612 sospechoso, sin límite visible
El usuario firmó datos estructurados en una página de phishing, pero allowance del token sigue indicando cero. Medida razonable: examinar las reglas de permit del token, su nonce y vencimiento; buscar un método compatible de invalidación y considerar trasladar los tokens en riesgo si es necesario. Limitarse a enviar approve(spender, 0) puede no invalidar una firma permit pendiente.
Caso 6: autorización Permit2 y clave comprometida
El usuario tiene una autorización del token a Permit2, varios permisos posteriores de Permit2 y pruebas de que su frase de recuperación fue copiada. Medida razonable: no confundir la eliminación de permisos Permit2 con la recuperación de la seguridad de la clave. Preparar una billetera generada de forma independiente en un entorno seguro y un plan de migración adaptado al incidente; evitar ingresos rutinarios de gas si hay un sweeper activo. Una solución basada solo en revocar seguiría permitiendo que el atacante firme directamente.
Calendario práctico de auditorías para usuarios activos
Un procedimiento de seguridad es más sostenible cuando encaja en el uso cotidiano que cuando se aplica únicamente por pánico después de un incidente. Proponemos una rutina ligera de higiene de permisos: es orientación editorial, no un intervalo de seguridad óptimo demostrado experimentalmente.
- Después de probar una dApp nueva: comprueba qué token, autorizado e importe aprobaste. Si el permiso deja de ser necesario tras la interacción, considera retirarlo.
- Después de una firma o web sospechosa: revisa inmediatamente las transacciones recientes y las vías pertinentes de autorización dentro y fuera de la blockchain. No esperes al siguiente recordatorio del calendario.
- Antes de recibir un depósito importante en una dirección antigua: inspecciona los permisos de gasto que continúan activos para ese token y red.
- Periódicamente en direcciones de uso frecuente: revisa permisos antiguos e ilimitados, operadores de colecciones y autorizaciones Permit2, anotando cuáles mantienes deliberadamente.
- Después de revocar: verifica el éxito de la transacción y el estado del contrato. Si una aplicación solicita otra autorización más adelante, reevalúa su alcance exacto.
El hábito más útil consiste en conceder autorizaciones pequeñas y deliberadas, acompañadas de comprobaciones repetibles del estado de la blockchain. Mantener un permiso para un servicio conocido no es automáticamente malicioso, y un contrato auditado recientemente tampoco será seguro para siempre. La decisión debe reflejar el uso real, la identidad del autorizado y el valor expuesto.
Qué puede y qué no puede hacer Terenval Wallet en este procedimiento
Una billetera sin custodia sirve para mantener y utilizar claves bajo el control del usuario. Por sí sola, no garantiza que todos los autorizados de dApps ni todos los contratos de tokens sean seguros. Terenval Wallet puede considerarse una opción de autocustodia cuando la compatibilidad verificada con redes y tokens se ajusta a las necesidades del usuario. No debe suponerse que actualmente incluye un escáner de autorizaciones integrado, un decodificador de Permit2, un administrador de permisos NFT, simulación de transacciones ni revocación automática salvo que se hayan confirmado expresamente esas funciones.
Para quien use Terenval u otra billetera compatible, la secuencia prudente es proteger las claves de firma, identificar el token y la red, investigar los permisos con una herramienta fiable apropiada para esa blockchain, revisar cada transacción antes de autorizarla y comprobar el resultado en la cadena. La misma regla se aplica a una billetera de hardware: almacenar las claves de forma protegida no neutraliza una autorización que el usuario firmó voluntariamente.
Consulta Terenval Wallet para obtener información verificada del producto, qué almacena una billetera de criptomonedas para entender la autocustodia y qué significa firmar un mensaje para distinguir entre mensajes y transacciones. Ninguna marca de billetera o comprobador sustituye la verificación de los permisos del contrato en la blockchain real.
Preguntas frecuentes
1. ¿Cómo compruebo las autorizaciones de tokens en mi billetera de criptomonedas?
Consulta la dirección pública de tu billetera en un comprobador fiable para cada blockchain pertinente y examina los contratos de tokens, las direcciones autorizadas para gastar, los tipos de permiso y los importes. Revoke.cash, el explorador de bloques correspondiente y las vistas compatibles de MetaMask Portfolio son opciones habituales. Verifica los resultados contra el contrato, no solo contra una etiqueta descriptiva.
2. ¿Cómo revoco una autorización de token ERC-20?
En un token ERC-20 conforme al estándar, envía una transacción que establezca en cero el límite del autorizado correspondiente, normalmente approve(spender, 0). Espera a la confirmación y consulta allowance(owner, spender) en el mismo contrato y red para comprobar que sea cero.
3. ¿Desconectar mi billetera de una dApp revoca las autorizaciones?
No. Desconectar modifica la conexión o sesión entre billetera y sitio web. Un límite existente en la blockchain permanece hasta que se cambie conforme a las reglas del contrato. Consulta la guía de Terenval sobre desconexión de dApps.
4. ¿Es seguro mantener activas autorizaciones ilimitadas de tokens?
No están libres de riesgo. Un permiso elevado puede exponer saldos presentes y futuros si el autorizado es malicioso, ha sido comprometido o utiliza indebidamente su facultad. Evalúa la dirección, el token, la red y si el permiso sigue siendo necesario; cuando sea viable, prefiere límites más reducidos.
5. ¿Una autorización ilimitada de USDC también puede vaciar ETH o BTC?
Una autorización ERC-20 estándar de USDC no permite por sí misma transferir ETH nativo ni Bitcoin nativo. Está limitada al contrato del token y a su red. Otros permisos, el malware o la sustracción de claves de firma pueden crear riesgos independientes.
6. ¿Un autorizado puede gastar tokens que deposite más adelante?
Potencialmente sí. Si la autorización permanente continúa y el autorizado puede utilizarla, los tokens que lleguen posteriormente a la misma billetera y red podrían quedar accesibles hasta el límite restante. Que hoy la billetera esté vacía no demuestra que sus permisos antiguos sean inofensivos.
7. ¿Revocar una autorización cuesta gas?
Normalmente sí, cuando implica un cambio de estado en la blockchain. La comisión depende de la red y las condiciones de la transacción. Consultar una dirección pública generalmente no requiere firmar una transacción con pago de gas.
8. ¿Revoke.cash se puede utilizar gratis?
Sus funciones de inspección estándar y revocación individual suelen estar disponibles sin una tarifa de servicio aparte, aunque las revocaciones requieren pagar gas de red. Las funciones opcionales por lotes o premium pueden tener condiciones vigentes propias. Consulta las preguntas frecuentes oficiales antes de utilizarlas.
9. ¿Puedo comprobar autorizaciones sin conectar mi billetera?
Muchas veces sí. Los contratos públicos compatibles con Ethereum pueden consultarse a partir de una dirección de billetera mediante exploradores o comprobadores fiables. Conectar la billetera resulta más relevante cuando necesitas firmar la transacción de revocación.
10. ¿Un comprobador de autorizaciones puede pedirme la frase semilla?
Una consulta legítima de solo lectura no requiere tu frase semilla ni tu clave privada. No introduzcas palabras de recuperación en una web que prometa «validar» o «sincronizar» autorizaciones. Verifica la herramienta por medios independientes y detente si te solicita secretos.
11. ¿Por qué mi billetera muestra la palabra «Approve» cuando revoco?
La misma función ERC-20 approve sirve tanto para fijar un importe positivo como para establecerlo en cero. Comprueba el autorizado y la cantidad. En NFT, una revocación correcta del operador suele establecer setApprovalForAll(..., false).
12. ¿Puedo revocar todas las autorizaciones a la vez?
Algunos servicios ofrecen operaciones agrupadas para redes compatibles, pero pueden conllevar comisiones adicionales, interacciones con contratos o mayor complejidad de firma. Revisa cada contrato y el contenido exacto de la transacción agrupada. No existe necesariamente una operación única que cubra todas las redes, firmas permit o permisos no estándar.
13. ¿Qué diferencia hay entre autorizar un token y firmar un mensaje?
Una autorización ERC-20 tradicional actualiza el estado de un contrato en la blockchain. Un permiso firmado u otra firma de datos estructurados puede permitir un cambio de estado o una transferencia futura sin que el usuario envíe inmediatamente una transacción. El alcance, nonce y caducidad de la firma requieren revisión específica.
14. ¿Puede ser peligroso un permiso EIP-2612 aunque el allowance sea cero?
Sí. Un permiso firmado, válido y todavía no utilizado puede presentarse más adelante y actualizar el límite. Un allowance actual de cero no demuestra que todos los permisos firmados con anterioridad hayan quedado invalidados.
15. ¿Poner en cero un límite ERC-20 cancela una firma permit antigua?
No necesariamente. La llamada ordinaria approve(spender, 0) no incrementa automáticamente el nonce utilizado por EIP-2612. Comprueba la implementación de permit del token, el nonce y la fecha límite; busca un método de invalidación específico para ese token si hace falta.
16. ¿En qué se diferencia Uniswap Permit2 de una autorización ERC-20?
Permit2 puede partir de una autorización ERC-20 del token al contrato Permit2 y gestionar después permisos adicionales por autorizado o transferencias de uso único mediante firmas. Revisa ambas capas, en lugar de confiar en una sola fila de autorizaciones del token.
17. ¿Revocar el permiso base de Permit2 hace segura una billetera?
Puede cerrar la vía de acceso al token aprobada mediante ese límite ERC-20, sujeta al comportamiento del contrato, pero no protege una clave de firma robada, deshace transferencias anteriores ni cancela otras autorizaciones independientes. Evalúa por separado los permisos almacenados y las firmas de Permit2.
18. ¿Cómo revoco las autorizaciones NFT?
Para operadores de colección ERC-721/1155, utiliza una interfaz fiable que establezca setApprovalForAll(operator, false) en el contrato NFT real. Las autorizaciones ERC-721 de un único token siguen reglas distintas; comprueba getApproved(tokenId) cuando corresponda.
19. ¿Revocar una autorización NFT cancela una oferta en un marketplace?
Puede impedir la ejecución de una oferta si el marketplace depende de ese operador, pero las órdenes firmadas y los registros del mercado pueden tener mecanismos de cancelación independientes. Consulta la documentación del marketplace y comprueba tanto los permisos del contrato como el estado de la orden.
20. ¿Desaparecerán mis tokens en staking o depósitos DeFi si revoco un allowance?
La revocación ordinaria de un límite no retira ni destruye por sí misma activos ya depositados en un contrato. Puede impedir nuevos depósitos u operaciones que necesiten otra autorización. Siguen importando los derechos de retirada y las reglas propias del protocolo.
21. ¿Puedo revocar permisos de Base o Arbitrum mediante una transacción en Ethereum?
No. Ethereum y sus redes de capa 2 mantienen estados de contrato independientes. Utiliza la red y el contrato del token pertinentes. Que una dirección parezca igual en varias cadenas no significa que compartan una base de datos de límites.
22. ¿Qué ocurre si la comisión de gas supera el saldo de la billetera?
Evita gastos a ciegas. Calcula el coste y examina la exposición futura, como los depósitos de tokens previstos. Si un bot sweeper controla la dirección, los nuevos depósitos para gas pueden ser robados; utiliza otro plan de contención y asesoramiento fiable de respuesta a incidentes.
23. ¿Cómo sé si una dirección autorizada para gastar es maliciosa?
Ninguna etiqueta o insignia de explorador garantiza seguridad. Contrasta la dirección exacta con la documentación oficial del protocolo, el historial del contrato, el motivo por el que la autorizaste, los permisos vigentes y señales de phishing. Los permisos inesperados y amplios merecen revisión urgente incluso si el sitio parece profesional.
24. ¿Por qué mi autorización antigua no aparece en el escáner?
Quizá estás consultando otra cuenta o red. Algunas herramientas también dependen de la indexación de eventos y no cubren completamente contratos NFT antiguos o no estándar ni firmas fuera de la cadena que aún no se han presentado. Lee el estado del contrato pertinente o utiliza una herramienta especializada apropiada.
25. ¿Alguien puede mover mis criptomonedas después de revocar una autorización?
Una vez modificado el estado del contrato, el autorizado revocado ya no debería poder utilizar ese permiso específico. Sin embargo, otras autorizaciones, firmas pendientes, transacciones en espera, vulnerabilidades de contratos o claves robadas aún pueden permitir transferencias. Revocar no es un restablecimiento universal de la seguridad.
26. ¿Una billetera de hardware protege frente a autorizaciones de tokens maliciosas?
Los dispositivos de hardware pueden reducir la exposición de la clave privada, pero si el propietario firma una transacción que concede permiso a un autorizado malicioso, esa autorización aún puede explotarse. Revisa los detalles de la operación y la identidad del autorizado incluso cuando firmas con hardware seguro.
27. ¿Con qué frecuencia debo auditar las autorizaciones de tokens?
Revisa permisos después de usar dApps desconocidas, antes de recibir depósitos importantes en direcciones antiguas y periódicamente en billeteras DeFi de uso frecuente. No existe un intervalo universalmente seguro; la frecuencia adecuada depende de la actividad y del valor en riesgo.
28. ¿Puedo recuperar criptomonedas robadas mediante una autorización de tokens?
Revocar el límite no puede deshacer una transferencia confirmada. Puede impedir nuevos movimientos mediante ese permiso. Conserva los TXID y denuncia las direcciones sospechosas por canales fiables, mientras proteges los activos que queden.
29. ¿Debo crear una billetera nueva en vez de revocar autorizaciones?
Si tu frase semilla o clave de firma quedó expuesta, crea claves independientes en un dispositivo seguro y evalúa migrar los activos restantes. Si el único problema confirmado es un permiso limitado a un autorizado y las claves siguen protegidas, revocar puede bastar frente a esa amenaza específica.
30. ¿Terenval Wallet incorpora un botón para revocar permisos?
Este artículo no afirma que lo incorpore. Comprueba las funciones actualmente disponibles en los materiales oficiales de Terenval Wallet. Utiliza herramientas externas fiables cuando corresponda y verifica siempre la transacción en la blockchain adecuada.
Lista de comprobación final: verifica antes de terminar la limpieza de permisos
- [ ] He identificado la dirección exacta de la billetera y la blockchain de cada permiso.
- [ ] He verificado de forma independiente el contrato del token y la dirección del autorizado u operador, no solo sus nombres.
- [ ] He distinguido entre permisos ERC-20, NFT individuales, operadores de colecciones, EIP-2612 y Permit2.
- [ ] He dado prioridad a los autorizados inesperados y a los permisos amplios sobre tokens valiosos o futuros depósitos.
- [ ] He comprobado si todavía puede utilizarse una firma válida o una autorización secundaria de Permit2.
- [ ] He evaluado los posibles efectos sobre ofertas activas, depósitos e interacciones con protocolos.
- [ ] He utilizado herramientas y una billetera fiables sin revelar mi frase semilla ni mi clave privada.
- [ ] He confirmado la red, el método de la transacción y la comisión antes de firmar.
- [ ] He verificado que la transacción se completó correctamente y he vuelto a consultar el estado del permiso.
- [ ] He repetido la auditoría en otras redes y cuentas que realmente tengan activos.
- [ ] Si las claves de firma estaban comprometidas, he preparado un plan independiente de rotación de claves y migración de activos.
- [ ] He guardado un registro mínimo de TXID verificados y acciones de seguimiento, sin secretos confidenciales.
La prueba final es sencilla: ¿puedes identificar qué autoridad se concedió, quién la tenía, a qué activos podía acceder y qué cambio de estado verificado la eliminó? Si la respuesta no está clara, la auditoría todavía no ha terminado.
Fuentes y referencias técnicas
Las fuentes siguientes se seleccionaron por incluir estándares primarios, documentación original de protocolos y recomendaciones de seguridad de primera mano, en vez de afirmaciones sin respaldo sobre tasas de vulneración o supuestos éxitos de recuperación. Los enlaces y el comportamiento exacto de las interfaces pueden cambiar después de la publicación.
- ERC-20 — Estándar de tokens.
approve,allowance,transferFrom, eventos de autorización y consideraciones al actualizar límites. - ERC-721 — Estándar de tokens no fungibles. Autorizaciones individuales, permisos de operadores y reglas de propiedad.
- ERC-1155 — Estándar multitoken.
setApprovalForAlly autorización de operadores. - EIP-2612 — Extensión Permit. Permisos firmados, nonces del propietario y fechas límite.
- Uniswap Developers — Descripción de Permit2. Autorización base, AllowanceTransfer y SignatureTransfer.
- Uniswap Developers — Transferencia mediante firma. Transferencias firmadas vinculadas a nonces.
- Revoke.cash — ¿Qué son las autorizaciones de tokens?. Explicación práctica y diferencias entre tokens y NFT.
- Revoke.cash — Cómo revocar autorizaciones de tokens. Procedimientos con comprobadores multirred y exploradores.
- Revoke.cash — Preguntas frecuentes. Mecanismos de revocación, desconexión, costes, limitaciones y claves comprometidas.
- Revoke.cash — ¿Qué es Permit2?. Explicación de las dos capas de autorización.
- MetaMask — Revocar autorizaciones de contratos inteligentes. Revocación y costes de red.
- MetaMask — Gestionar límites de gasto en Portfolio. Administración de permisos compatible con Portfolio.
- Ethereum.org — Ayuda y denuncias sobre estafas. Contención de incidentes, denuncias y límites de recuperación.
- Revoke.cash — ¿Qué son los tokens?. Riesgos de tokens no solicitados y falsificados.
- Terenval Wallet — Sitio web oficial. Identidad y funciones del producto; no se atribuyen funciones de administración de autorizaciones sin verificar.
Metodología editorial, alcance y notas de seguridad
Última revisión: 30 de octubre de 2026. Este es un artículo instructivo de referencia, no una auditoría en tiempo real de una dirección, token, versión de billetera o contrato de gasto concreto. Los mecanismos ERC y Permit2 se basan en estándares publicados y documentación para desarrolladores. La Matriz Terenval de exposición por autorizaciones, el modelo de ventana de exposición, el proceso de priorización y los seis escenarios hipotéticos son marcos editoriales originales que explican cómo aplicar esos mecanismos; no son sistemas de clasificación externos, probabilidades de explotación medidas, casos de rescate probados ni auditorías independientes de contratos inteligentes.
Alcance: Los pasos técnicos se aplican principalmente a autorizaciones de tokens basadas en estándares de Ethereum y otras redes EVM compatibles. Algunos tokens, contratos NFT antiguos, cuentas inteligentes y ecosistemas no EVM funcionan de otra manera. Conviene volver a verificar los menús de los exploradores, las redes compatibles, los modelos de tarifas y las interfaces de las billeteras cuando se utilice la guía. Confirma el autorizado, el contrato del token y la red reales antes de realizar cualquier firma irreversible.
Seguridad: Ninguna comprobación legítima de solo lectura requiere una clave privada o frase semilla. Revocar un permiso no garantiza que una billetera sea segura en otros aspectos ni que puedan recuperarse fondos robados. Nunca pagues a «agentes de recuperación» que te contacten sin haberlos solicitado ni conectes una billetera nueva a un sitio sospechoso. Esta guía tiene fines educativos y no constituye asesoramiento legal, de inversión ni personalizado de respuesta a incidentes.