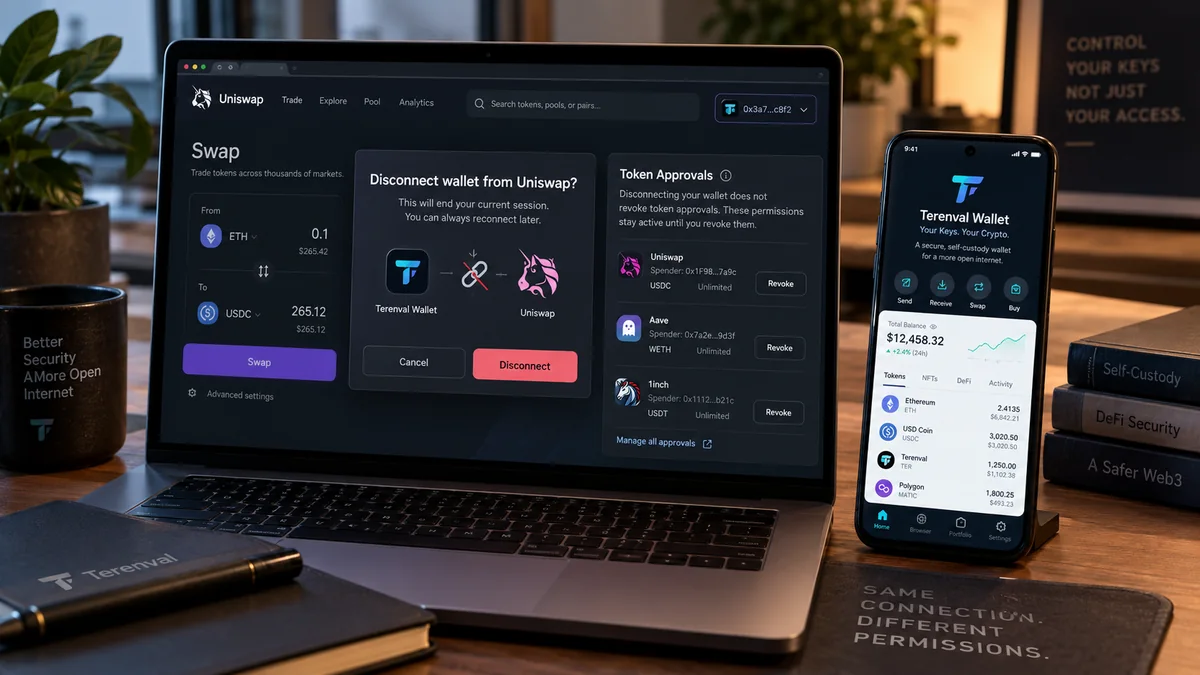
Wenn du eine Krypto-Wallet von einer dezentralen Anwendung (dApp) trennst, wird normalerweise die aktive Wallet-Verbindung der Website beendet oder deren Berechtigung zum Zugriff auf deine Kontoinformationen aufgehoben. Bereits auf einer Blockchain gespeicherte Smart-Contract-Freigaben werden dadurch nicht automatisch widerrufen. Ein zuvor autorisierter Spender kann ERC-20-Token unter Umständen weiterhin innerhalb seines Freigabelimits übertragen. Auch ein genehmigter NFT-Operator kann seine Berechtigungen gemäß NFT-Vertrag behalten. Eine bereits signierte Genehmigung (Permit) kann nach Maßgabe ihrer Nonce, Ablaufzeit und Vertragsregeln ebenfalls weiterhin gültig sein.
Das ist die wichtigste Sicherheitsunterscheidung dieses Leitfadens: „Trennen“ beendet oder beschränkt einen Kommunikationskanal; „Widerrufen“ verändert eine erteilte Berechtigung. Manche Berechtigungen liegen in der Wallet-Software, andere direkt auf der Blockchain. Wieder andere existieren als signierte Nachrichten, die noch gar nicht on-chain eingereicht wurden. Eine einzige Schaltfläche hebt nicht zwangsläufig alle drei Arten auf.
Kurzantwort: Wenn du deine Wallet von einer dApp trennst, unterbindest du in der Regel, dass die Anwendung über die bestehende Verbindung Kontozugriff, Signaturen oder Transaktionen anfragt. Deine Token bleiben auf ihren Blockchain-Adressen. Bereits erteilte On-Chain-Freigaben bestehen fort, bis sie geändert oder aufgebraucht werden. NFT-Genehmigungen bleiben bestehen, bis sie geändert oder anderweitig ungültig werden. Manche zuvor signierten Permits können weiterhin eingereicht werden. War die dApp verdächtig, trenne die Verbindung, prüfe Freigaben auf allen betroffenen Netzwerken, widerrufe riskante Berechtigungen mit einem verifizierten Werkzeug und untersuche erteilte Signaturen. Wurden private Schlüssel oder die Wiederherstellungsphrase offengelegt, müssen verbleibende Mittel gegebenenfalls in eine neue, sichere Wallet übertragen werden.
Diese Unterscheidung findet sich in den Anweisungen von MetaMask zum Trennen von dApps, im ERC-20-Tokenstandard und in der Permit2-Dokumentation von Uniswap. Dieser Artikel behandelt Ethereum und EVM-kompatible dApps. Andere Ökosysteme verwenden andere Berechtigungsmodelle und erfordern eigene Sicherheitsverfahren.
Das Wichtigste auf einen Blick
- Verbindung trennen ist nicht dasselbe wie Berechtigungen widerrufen. Dadurch wird der Zugriff der dApp auf die Wallet geändert, nicht aber eine im Smart Contract gespeicherte ERC-20-Freigabe oder NFT-Operatorberechtigung.
- Wallet-Adressen sind öffentliche Informationen. Durch das Trennen kann die künftige Abfrage über die Wallet unterbunden werden. Bereits offengelegte Adressen und frühere Blockchain-Transaktionen verschwinden dadurch nicht.
- Eine normale Verbindung legt keine Seed-Phrase offen. Eine dApp fragt normalerweise Kontozugriff an und schlägt Transaktionen vor; Schlüsselverwahrung und Signaturfreigabe bleiben Sache deiner Wallet.
- Eine Freigabe kann Monate oder Jahre bestehen bleiben. Ein gewöhnliches ERC-20-Allowance bleibt unter Umständen gültig, bis es aufgebraucht oder im Tokenvertrag verändert wird.
- NFT-Berechtigungen sind eigenständig.
approveundsetApprovalForAllfür ERC-721-/ERC-1155-Assets müssen getrennt von Freigaben für fungible Token geprüft werden. - Eine Signatur kann länger gültig sein als die Browsersitzung. Für EIP-2612 und Permit2 gelten eigene Gültigkeits- und Widerrufsregeln; das Schließen eines Tabs annulliert die Signatur nicht.
- WalletConnect-Sitzungen können bestehen bleiben. Beende sie in der Sitzungsverwaltung deiner Wallet, statt lediglich die dApp-Seite zu schließen.
- Eine signierte Anmeldung kann eine eigene Websitesitzung erzeugen. Durch das Trennen der Wallet wirst du nicht zwingend aus dem cookiebasierten Benutzerkonto der Website abgemeldet.
- Für Widerrufe ist in der Regel eine Blockchain-Bestätigung nötig. Das Ändern einer aktiven ERC-20-Freigabe erfordert meist eine Transaktion und Gas auf dem betreffenden Netzwerk.
- Das Netzwerk ist entscheidend. Eine Prüfung auf Ethereum deckt Freigaben auf Base, Arbitrum, Optimism, Polygon oder BNB Smart Chain nicht ab.
- Eine kompromittierte Wiederherstellungsphrase ist ein anderer Notfall. Das Widerrufen von Freigaben macht einen gestohlenen privaten Schlüssel nicht wieder sicher.
- Nutzer von Terenval Wallet sollten die Funktionen ihrer installierten Version prüfen. WalletConnect, dApp-Sitzungen, On-Chain-Freigabeprüfungen, Permit2-Widerruf und NFT-Berechtigungsverwaltung dürfen nicht ohne Produktprüfung vorausgesetzt werden.
Was bewirkt das Verbinden einer Wallet mit einer dApp?
Eine dApp kann eine dezentrale Börse, ein NFT-Marktplatz, ein Kreditprotokoll, eine Bridge, ein Blockchain-Spiel oder eine Governance-Oberfläche sein. Ihre Website ist eine gewöhnliche Anwendungsoberfläche, auch wenn bestimmte Finanzaktionen über Smart Contracts ausgeführt werden.
Wenn du auf Connect Wallet („Wallet verbinden“) klickst, fordert die dApp üblicherweise über einen eingebundenen Wallet-Provider oder ein Verbindungsprotokoll eine oder mehrere öffentliche Kontoadressen an. Die Wallet kann dich auffordern, ein Konto auszuwählen und den Zugriff zu genehmigen. Eine verbundene dApp kann anschließend ein personalisiertes Portfolio anzeigen, Transaktionsanfragen vorbereiten, um Signaturen bitten oder einen Netzwerkwechsel vorschlagen – jeweils abhängig von den Wallet-Berechtigungen und deiner Zustimmung.
Allein durch das Verbinden erhält ein Smart Contract nicht automatisch die Erlaubnis, ERC-20-Token abzubuchen. Eine normale Verbindung ist weder eine approve-Transaktion noch eine NFT-Freigabe per setApprovalForAll oder ein signiertes Permit. Dies sind gesonderte Entscheidungen, auch wenn eine unsichere Benutzeroberfläche Nutzer dazu verleiten kann, mehrere Vorgänge gleichzeitig zu bestätigen.
Welche Informationen kann eine verbundene dApp sehen?
Je nach Wallet und Berechtigungseinstellungen kann eine verbundene Anwendung deine ausgewählte öffentliche Adresse, das aktive Netzwerk sowie Antworten auf unterstützte RPC-Anfragen erhalten. Kennt sie deine öffentliche Adresse, kann sie Blockchain-Guthaben und frühere Transaktionen unabhängig davon abrufen. Außerdem kann sie Daten erfassen, die du auf der Website eingibst, sowie Informationen aus Analysediensten, Cookies oder eigenen Servern.
Das Trennen der Verbindung ist keine Löschfunktion für persönliche Daten. Es beendet normalerweise den künftigen Zugriff über eine bestimmte Berechtigung oder aktive Sitzung, zwingt den Dienst aber nicht dazu, bereits erhobene Adressen oder sonstige Daten zu vergessen. Guthaben auf einer öffentlichen Blockchain bleiben für jeden einsehbar, der die Adresse kennt.
Kann eine verbundene dApp ohne deine Unterschrift Transaktionen senden?
Bei einem normalen extern verwalteten Konto (Externally Owned Account, EOA) benötigt eine neue signierte Transaktion üblicherweise die Autorisierung durch die Wallet und ihren Signaturschlüssel. Allein durch eine aktive Verbindung kann eine bösartige Website normalerweise keine gültige Transaktion mit deinem privaten Schlüssel erzeugen. Ein bereits autorisierter Smart Contract kann jedoch vorhandene On-Chain-Freigaben ohne eine weitere Transaktionssignatur von dir nutzen. Auch ein zuvor ausgestelltes, verwendbares Permit kann ein Risiko darstellen.
Smart Accounts, Sitzungsschlüssel, delegierte Ausführung, Account-Abstraction-Regeln und Automatisierungsprotokolle können zusätzliche Autorisierungsmöglichkeiten besitzen. Ihre Berechtigungen müssen separat geprüft werden; das einfache Modell einer Wallet-Verbindung gilt nicht für jedes Produkt.
Disconnect und Revoke: vier unterschiedliche Sicherheitsebenen
Es gibt mindestens vier verschiedene Arten des Zugriffs, für die jeweils die passende Gegenmaßnahme nötig ist. Wer sie verwechselt, kann irrtümlich glauben, der Zugriff sei gesperrt, obwohl die Blockchain weiterhin Übertragungen erlaubt.
| Ebene | Typisches Beispiel | Wo sie besteht | Was „Trennen“ normalerweise ändert | Zusätzliche Maßnahme bei Bedarf |
|---|---|---|---|---|
| Wallet-dApp-Verbindung | Website kann über den Wallet-Provider Kontodaten anfragen | Wallet/Browser oder aktive Verbindungssitzung | Entfernt oder beschränkt den aktiven Zugriff der Website | In der Verbindungsverwaltung der Wallet trennen |
| Anmeldung auf der Website | Sign-In with Ethereum mit anschließender Sitzung per Cookie | Website und Browser | Möglicherweise keine Auswirkung auf die Website-Anmeldung | Abmelden und Websitesitzungen ungültig machen |
| On-Chain-Ausgabeberechtigung | ERC-20-Allowance; NFT-Operatorfreigabe | Token-/NFT-Vertrag auf der jeweiligen Chain | Keine Änderung der gespeicherten Freigabe | Passende Freigabe on-chain widerrufen oder verringern |
| Off-Chain-Signaturfreigabe | EIP-2612-Permit oder signierte Permit2-Nachricht | Signierte Daten beim Empfänger und einschlägiger Vertragszustand | Keine Änderung an der Signatur | Protokollspezifische Nonce-Ungültigmachung, Stornierung oder Ablauf |
Entscheidungsregel: Frage dich, welche Ebene du beenden möchtest. Geht es um „Keine weiteren Wallet-Anfragen von dieser Website“, trenne die Sitzung. Geht es um „Dieser Spender darf meine Token nicht mehr übertragen“, widerrufe die Allowance oder Operatorfreigabe. Geht es um „Die Website darf mich nicht mehr als angemeldet behandeln“, beende die Websitesitzung. Geht es um „Meine bereits erteilte Signatur darf nicht mehr funktionieren“, prüfe das Ungültigmachungsverfahren des entsprechenden Signaturformats.
Warum eine Trennungsbestätigung irreführend sein kann
Eine grüne Erfolgsmeldung wie Disconnected, Wallet removed oder Session ended bestätigt normalerweise nur, dass die Verbindung auf Anwendungsebene beendet wurde. Sie ist kein Blockchain-Nachweis für widerrufene Allowances. Bei einer Token-Freigabe musst du die erfolgreiche Transaktion und den danach geltenden Allowance- beziehungsweise Operatorstatus auf der richtigen Chain prüfen.
Was passiert konkret, wenn du auf „Disconnect“ klickst?
Die Wallet oder dApp kann aufhören, der Website ein Konto bereitzustellen, Zugriffsberechtigungen entfernen, eine Sitzung schließen und die Anzeige verbundener Konten aktualisieren. Unterschiedliche Wallets setzen diese Funktionen unterschiedlich um; aus der Beschriftung einer Schaltfläche lässt sich das genaue Verhalten nicht sicher ableiten.
Bei einer im Browser eingebundenen Wallet verändert das Trennen häufig die Berechtigung, Kontoinformationen an eine bestimmte Website-Origin weiterzugeben. EIP-2255 beschreibt Konzepte für Wallet-Berechtigungen, während EIP-1193 die Kommunikationsschnittstelle eines Providers standardisiert. Dabei handelt es sich um clientseitige Zugriffsregelungen, nicht um automatische Änderungen am Zustand von Token-Smart-Contracts.
Technische Präzisierung: Das in EIP-1193 definierte Ereignis disconnect bedeutet, dass der Provider die Verbindung zu allen unterstützten Chains verloren hat. Es ist kein universeller Standardbefehl zum Entziehen von Website-Kontoberechtigungen. Benutzerseitige Funktionen wie „Website trennen“ können deshalb walletabhängige Berechtigungssysteme, separate Verbindungsbibliotheken oder das Beenden von WalletConnect-Sitzungen verwenden.
Kostet das Trennen Gas?
Normalerweise nicht. Das Beenden einer Wallet-Sitzung oder das Entfernen einer Berechtigung zur Kontofreigabe erfolgt lokal beziehungsweise off-chain. Allein für das Trennen sollte daher keine Blockchain-Gasgebühr anfallen. Wenn ein Tool verlangt, eine Transaktion zu signieren und zu senden, prüfe ihren genauen Zweck: Es könnte sich um einen echten On-Chain-Widerruf handeln – oder um eine betrügerische Anfrage unter dem Vorwand einer Sicherheitsbereinigung.
Was geschieht nicht?
Deine Wallet wird nicht gelöscht. Deine Wiederherstellungsphrase ändert sich nicht. Öffentliche Adressen werden weder vernichtet noch vor Blockchain-Beobachtern versteckt. Abgeschlossene Blockchain-Transaktionen werden nicht rückgängig gemacht. Token-Allowances und NFT-Freigaben werden nicht automatisch auf null gesetzt. Auch ausstehende Transaktionen verschwinden nicht aus dem Netzwerk, nur weil die dApp-Seite geschlossen wird.
Warum kann eine dApp nach dem Trennen weiterhin Token übertragen?
Ethereum-Token nach ERC-20 verfügen über ein Allowance-System. Der Tokeninhaber kann einer Spender-Adresse erlauben, bis zu einer festgelegten Menge eines bestimmten Tokens zu übertragen. Üblicherweise genehmigt der Eigentümer einen Spender mittels approve; der autorisierte Spender kann danach transferFrom aufrufen, soweit die aktuelle Allowance, das Guthaben und das Vertragsverhalten dies zulassen.
Stell dir eine Wallet mit 2.000 Einheiten eines ERC-20-Tokens vor, die zuvor einem Swap-Router die Ausgabe von 5.000 Einheiten erlaubt hat. Durch das Trennen der Börsenwebsite endet die Verbindung, der im Tokenvertrag gespeicherte Freigabestatus bleibt jedoch unverändert. Kann die Spender-Funktion in einer Weise aufgerufen werden, die eine autorisierte Übertragung bewirkt, sind innerhalb der fortbestehenden Allowance möglicherweise weiterhin Token übertragbar – auch später eingegangene Token –, bis die Berechtigung entfernt oder aufgebraucht ist.
Eine ERC-20-Allowance bedeutet nicht automatisch, dass jeder Vertrag Guthaben stehlen kann. Ebenso wenig kontrolliert eine bösartige Website zwangsläufig den autorisierten Spender-Vertrag. Das Risiko hängt vom tatsächlichen Smart Contract, seinem Code, Upgrade- und Verwaltungsrechten sowie davon ab, wer die Tokenübertragung auslösen kann. Nicht mehr benötigte oder unbegrenzte Freigaben vergrößern dennoch die mögliche Schadenshöhe, falls eine autorisierte Funktion missbraucht oder kompromittiert wird.
Beispiel: Welche Wirkung hat welche Aktion?
| Aktion | dApp-Verbindung | ERC-20-Allowance | Bereits übertragene Mittel |
|---|---|---|---|
| Website trennen | Normalerweise entfernt | Unverändert | Unverändert |
| Browser-Cookies löschen | Websitesitzung wird möglicherweise zurückgesetzt | Unverändert | Unverändert |
| Token-Allowance erfolgreich auf null setzen | Verbindung kann bestehen bleiben | Für das betreffende Token-Spender-Paar auf null gesenkt | Unverändert |
| Niedrigere begrenzte Allowance festlegen | Verbindung kann bestehen bleiben | Auf den gewählten Betrag reduziert | Unverändert |
| Verbleibende Token an ein neues, nicht kompromittiertes Konto senden | Alte Adresse kann verbunden bleiben | Alte Allowance kann für das alte Konto bestehen bleiben | Nur die übertragenen Mittel verlassen die alte Adresse |
Wichtig: Eine Token-Freigabe ist üblicherweise an den Eigentümer, Spender, Tokenvertrag und die Chain gebunden. Sie erteilt nicht pauschal Kontrolle über sämtliche Token und Netzwerke einer Wallet. Mehrere einzelne Freigaben können allerdings eine breite Angriffsfläche schaffen. Spezialisierte Systeme wie Permit2 fügen weitere Berechtigungsebenen hinzu.
Kann jemand mit einer ERC-20-Freigabe natives ETH ausgeben?
Eine normale ERC-20-approve-Freigabe erlaubt nicht, natives ETH von einem gewöhnlichen Konto zu übertragen. Natives ETH ist kein ERC-20-Tokenvertragsguthaben. Wrapped ETH (WETH) ist dagegen ein ERC-20-Token und kann solchen Freigaben unterliegen. Andere Smart-Account-, Delegierungs- oder Signatursysteme können weitergehende Befugnisse ermöglichen. Unterscheide deshalb immer zwischen Token-Allowances und allgemeiner Signaturberechtigung.
ERC-20-Freigaben: begrenzt, unbegrenzt und wiederverwendbar
Tokenoberflächen fordern manchmal die Freigabe eines exakten Betrags, eines hohen Limits oder einer praktisch unbegrenzten Allowance. „Unbegrenzte Freigabe“ bedeutet meist, dass die Allowance nahe dem maximalen Ganzzahlwert des Tokens liegt. Das bedeutet weder, dass der Spender deine Seed-Phrase besitzt, noch, dass er automatisch Vermögenswerte anderer Eigentümeradressen übertragen kann. Allerdings kann die Freigabe deutlich mehr künftige Übertragungen zulassen als ursprünglich beabsichtigt.
| Freigabemodell | Typischer Vorteil | Hauptrisiko | Empfehlung zur Überprüfung |
|---|---|---|---|
| Exakter Betrag | Begrenzt den autorisierten Tokenwert | Später eventuell weitere Freigaben nötig | Bei gelegentlichen Transaktionen bevorzugen, sofern verfügbar |
| Höheres, begrenztes Limit | Weniger wiederholte Freigabetransaktionen | Potenziell größere gefährdete Menge | Verbleibende Allowance regelmäßig prüfen |
| Praktisch unbegrenzter Betrag | Bequem bei häufiger Nutzung eines Protokolls | Langfristige Exponierung, auch neu eingehender Token | Nur nach Bewertung des Spenders und des tatsächlichen Bedarfs verwenden |
| Allowance null | Verhindert gewöhnliche Übertragungen durch diesen Spender im Rahmen dieser Allowance | Macht frühere Übertragungen oder andere Berechtigungen nicht rückgängig | Nullwert on-chain überprüfen |
Eine Allowance-Transaktion ist von dem Swap-, Einzahlungs- oder Kreditvorgang getrennt, den sie ermöglicht. Du kannst einem Spender am Montag die Berechtigung erteilen, sie einmal verwenden und danach einen erheblichen Restbetrag freigegeben lassen. Wird das Protokoll nicht mehr benötigt, lässt sich die Berechtigung in der Regel über den Tokenvertrag und eine geeignete Wallet oder Verwaltungsoberfläche reduzieren oder widerrufen.
Wie sieht ein erfolgreicher ERC-20-Widerruf aus?
Bei einem üblichen ERC-20-Token erfolgt der Widerruf häufig durch einen Aufruf von approve(spender, 0). Eine Wallet oder ein Blockchain-Explorer kann diese Aktion als Revoke bezeichnen. Die Transaktion muss im Netzwerk bestätigt sein; anschließend sollte die tatsächliche Allowance geprüft werden. Nicht standardkonforme Token oder solche, die vor einer Änderung zunächst null verlangen, können das Verfahren erschweren.
Ein Ereignisprotokoll kann helfen, aber entscheidend ist der aktuelle Vertragszustand. „Gesendet“ oder „Ausstehend“ bedeutet nicht, dass die Allowance bereits bestätigt auf null gesetzt wurde. Möglicherweise werden Gasabschätzungen, Warnungen zu benutzerdefinierten Token oder ein Wallet-Dialog mit einer Funktion angezeigt, die der ursprünglichen Freigabe ähnelt. Prüfe Zielvertrag und Betrag vor der Bestätigung.
NFT-Freigaben: Disconnect beendet keine Operatorrechte
NFT-Berechtigungen unterscheiden sich von Allowances für fungible Token. Nach ERC-721 kann eine Wallet eine andere Adresse für eine bestimmte Token-ID autorisieren oder einem Operator über setApprovalForAll die Verwaltung aller eigenen NFTs einer Kollektion erlauben. Gemäß ERC-1155 kann ein Operator ebenfalls berechtigt werden, die entsprechenden Bestände des Eigentümers innerhalb des Vertrags zu verwalten.
Das Trennen eines NFT-Marktplatzes ruft nicht automatisch setApprovalForAll(false) auf. Bleibt der Operator autorisiert, kann ein bösartiger oder kompromittierter Operator auch dann ein Risiko darstellen, wenn auf der Marktplatzwebsite „Disconnected“ steht.
| Berechtigung | Umfang | Üblicher Widerruf | Wird sie durch Disconnect widerrufen? |
|---|---|---|---|
ERC-721-approve für einzelnes Token |
Eine NFT-Token-ID | Freigabe löschen/ersetzen, soweit unterstützt; nach Standard kann auch eine Übertragung sie löschen | Nein |
ERC-721-setApprovalForAll |
Operator für die Token einer Kollektion des Eigentümers | setApprovalForAll(operator, false) |
Nein |
ERC-1155-setApprovalForAll |
Operator für die betreffenden Token-IDs des Eigentümers im Vertrag | setApprovalForAll(operator, false) |
Nein |
ERC-20-approve |
Ausgabelimit eines Spenders für einen Tokenvertrag | approve(spender, 0) oder unterstützte Allowance-Änderung |
Nein |
Praktische Prüfung: Achte auf die Operator-Vertragsadresse, Kollektionsadresse, Chain und den Freigabestatus. Der bekannte Name eines Marktplatzes beweist nicht, dass eine unbekannte Operatoradresse vertrauenswürdig ist. Einzelne NFT-Verkaufsangebote und signierte Orders können außerdem eigenständige Stornierungsregeln besitzen, unabhängig von der Operatorfreigabe.
Bleiben signierte Nachrichten und Permits nach dem Trennen gültig?
Ja, unter Umständen. Eine Wallet-Signatur ist eine kryptografische Erklärung, die mit einem Signaturschlüssel erzeugt wurde. Ihre Gültigkeit hängt normalerweise davon ab, was unterschrieben wurde und wie das empfangende Protokoll sie überprüft – nicht davon, ob die dApp-Website aktuell geöffnet ist.
Nicht jede Signatur ist ein gefährliches Token-Permit. Eine korrekt formulierte Sign-In-with-Ethereum-Nachricht (ERC-4361) dient üblicherweise der Anmeldung auf einer Website. Andere typisierte Signaturen können Handelsorders, Token-Allowances, Transfers oder vertragsspezifische Vorgänge autorisieren. Die Aussage „Signaturen kosten kein Gas und können daher keinen finanziellen Schaden anrichten“ ist falsch.
EIP-2612: Tokenfreigaben durch eine Signatur
ERC-2612 definiert eine permit-Erweiterung, mit der ein Tokeninhaber eine Allowance außerhalb der Blockchain signieren kann. Ein berechtigter Einreicher kann diese Signatur später an den Tokenvertrag übermitteln. Dieser überprüft unter anderem Eigentümer, Spender, Wert, Nonce, Domain Separator und Frist, bevor der Allowance-Zustand geändert wird.
Eine noch nicht on-chain eingereichte Signatur erscheint möglicherweise nicht in einer üblichen Token-Freigabeübersicht. Disconnect zieht eine Kopie nicht zurück, die bereits an eine dApp oder einen Angreifer übermittelt wurde. Ob sie noch genutzt werden kann, hängt von ihrer Gültigkeit, der aktuellen Nonce, der Ablaufzeit und weiteren Prüfbedingungen ab.
Ein pauschales approve(0) annulliert nicht garantiert jedes noch ungenutzte Permit. Wenn die zuvor signierte Genehmigung noch eingereicht werden kann, könnte das Protokoll die Allowance später erneut setzen. Eine EIP-2612-Signatur lässt sich häufig durch eine gültige Nonce-Änderung über ein Permit oder einen tokenspezifischen Mechanismus beziehungsweise durch Ablauf ungültig machen. Prüfe die konkrete Tokenimplementierung und verwende vertrauenswürdige Werkzeuge statt zu raten.
Permit2: zwei eigenständige Berechtigungsebenen
Das Permit2-System von Uniswap umfasst zwei wichtige Ebenen. Zunächst erteilt der Tokeninhaber dem Permit2-Vertrag eine gewöhnliche ERC-20-Freigabe. Danach kann Permit2 separate Allowances für Spender verwalten oder bestimmte einmalige Übertragungen anhand signierter Nachrichten und eigener Nonce- und Ablaufregeln ermöglichen.
| Permit2-Komponente | Was sie steuert | Typischer Prüfschritt beim Bereinigen |
|---|---|---|
| ERC-20-Tokenfreigabe an Permit2 | Der Tokenvertrag erlaubt Permit2 die Tokenübertragung | Basisfreigabe auf Tokenebene prüfen oder widerrufen |
Permit2-AllowanceTransfer-Berechtigung |
Permit2 verwaltet Betrag und Ablaufzeit für einen bestimmten Spender | Spender-Allowance reduzieren/widerrufen; Nonce und Frist prüfen |
Permit2-SignatureTransfer-Autorisierung |
Signatur erlaubt eine bestimmte, über die Nonce begrenzte Übertragung | Prüfen, ob die Nonce vor Verwendung ungültig gemacht werden kann oder die Autorisierung abläuft |
Die einmalige Signaturübertragung ist nicht mit einer dauerhaft eingeräumten Spender-Allowance gleichzusetzen. Manche Berechtigungen sind einmalig, andere bestehen über längere Zeit und haben eine Ablaufgrenze. Weder „Alle Permit2-Freigaben gelten für immer“ noch „Alle Permit2-Signaturen sind harmlos“ ist richtig. Entscheidend sind Vertragsfunktion, Umfang, Nonce, Betrag und Ablaufzeit. Ein Widerruf der grundlegenden Tokenfreigabe an Permit2 kann für dieses Token einen wichtigen Übertragungsweg sperren, dennoch sollten anwendungsspezifische Berechtigungen und Signaturen gesondert überprüft werden.
Kann eine signierte Nachricht nachträglich annulliert werden?
Manchmal, aber eine universelle „Signatur rückgängig machen“-Funktion gibt es nicht. Denkbar sind eine Stornierungstransaktion des Protokolls, die Ungültigmachung einer Nonce, der Widerruf einer Operatorfreigabe, der Ablauf der Berechtigung oder bei Website-Anmeldungen das Abmelden und Beenden der Sitzung. Die wirksame Methode hängt von der Domain der typisierten Daten und den Smart-Contract-Regeln ab. Eine bereits ausgeführte Übertragung wird durch eine spätere Stornierung der Signatur nicht rückgängig gemacht.
Wenn du eine verdächtige Permit-Signatur erteilt hast, nutze die vertrauenswürdige Dokumentation des ursprünglichen Tokens oder Protokolls und gegebenenfalls eine etablierte Informationsquelle wie den Permit-Leitfaden von Revoke.cash. Gib deine Wiederherstellungsphrase niemals in einen angeblichen „Permit Cancellation Checker“ ein.
Unterscheidet sich WalletConnect-Disconnect vom Trennen einer Browser-Wallet?
Mit WalletConnect können Wallets und dApps über eine Sitzung miteinander kommunizieren. Diese Sitzung kann länger bestehen als der Browser-Tab oder das Fenster, über das sie eingerichtet wurde. Das Schließen der Website oder der Wechsel zu einer anderen App sollte nicht als Nachweis für die Löschung einer Sitzung gelten.
Die WalletConnect-Dokumentation zu Sitzungen beschreibt das Beenden von Sitzungen und session_delete-Benachrichtigungen. Öffne bei einer kompatiblen Wallet die Übersicht aktiver Verbindungen oder Sitzungen, prüfe die dApp sowie betroffene Netzwerke und Konten und trenne die nicht mehr benötigte Sitzung ausdrücklich.
Warum solltest du die Verbindung in der Wallet selbst trennen?
Die Schaltfläche einer dApp kann nur ihre eigene Anzeige aktualisieren, während die Websitesitzung oder eine andere verbundene Wallet weiterhin aktiv ist. Die Sitzungsliste der Wallet bietet eine zweite Kontrollmöglichkeit dafür, welche Verbindungen die Wallet-Software noch kennt. Menübezeichnungen unterscheiden sich je nach Anbieter und Version. Orientiere dich an der aktuellen Wallet-Oberfläche und deren Hilfedokumentation, nicht an einem generischen Screenshot.
Eine WalletConnect-Sitzung kann Berechtigungen für mehrere Chains und Methoden umfassen. Sie ist aber nicht gleichbedeutend mit einer ERC-20-Token-Allowance. Durch das Beenden der Sitzung wird der Kommunikationskanal geschlossen. On-Chain-Tokenfreigaben auf den jeweiligen Chains müssen trotzdem getrennt kontrolliert werden.
Eine Browsererweiterung kann mit mehreren Konten verbunden sein
Eine dApp kann auf ein oder mehrere Konten zugreifen. Manche Wallets erlauben es, die einer Website freigegebene Kontenauswahl zu ändern. Ein einzelnes Konto zu entfernen bedeutet nicht zwingend, dass die Website von allen Konten getrennt ist. Prüfe immer das ausgewählte Konto, wenn du Berechtigungen, Freigaben oder Transaktionen kontrollierst.
Meldet dich Disconnect auch von der Website ab?
Nicht unbedingt. Eine dApp kann nach der Anmeldung per Wallet eine gewöhnliche Websitzung aufrechterhalten. Über die Wallet-Verbindung wird eine öffentliche Adresse bereitgestellt und gegebenenfalls eine Login-Anfrage signiert. Anschließend erstellt der Server ein Cookie oder Token, das die Website-Anmeldung bestehen lässt.
ERC-4361 standardisiert das Nachrichtenformat von Sign-In with Ethereum einschließlich Domain- und Nonce-Konzepten. Der Standard verspricht nicht, dass eine getrennte Wallet automatisch sämtliche auf der Website bereits eingerichteten Anmeldesitzungen widerruft.
Wenn dir Datenschutz oder Kontozugriff wichtig sind, melde dich separat von der dApp ab, bereinige bei Bedarf die zugehörigen Browsersitzungen und nutze vorhandene Optionen wie „Von anderen Geräten abmelden“ / „Sitzungen widerrufen“. Die Website kann deine öffentliche Adresse, Analysedaten oder Handelsaktivitäten auch nach der Abmeldung speichern. Das ist eine andere Ebene als die Blockchain-Berechtigung.
So trennst du deine Wallet sicher von einer dApp
Verwende die aktuelle Oberfläche deiner Wallet statt einer möglicherweise veralteten Menüanleitung. Im dokumentierten MetaMask-Ablauf gibt es beispielsweise einen Bereich Permissions, in dem verbundene dApps aufgelistet und einzeln oder gemeinsam getrennt werden können. Andere Wallets nennen diesen Bereich Connected sites, Active sessions, DApp connections, WalletConnect oder Permissions.
- Identifiziere die dApp und ihre Website-Origin. Prüfe die vollständige Domain; ähnlich aussehende Namen und Subdomains können zu unterschiedlichen Websites gehören.
- Öffne die Verbindungs- oder Berechtigungsverwaltung deiner Wallet. Falls möglich, trenne eine verdächtige Website direkt über die Wallet statt nur über deren eigene Oberfläche.
- Prüfe die freigegebenen Konten und Chains. Kläre, ob du nur den Zugriff auf ein einzelnes Konto oder die komplette Sitzung beendest.
- Trenne die unerwünschte dApp oder Sitzung. Kontrolliere, dass sie in der Wallet nicht mehr als verbunden angezeigt wird.
- Melde dich gegebenenfalls zusätzlich von der dApp ab. Das ist wichtig, wenn dich die Website über eine Wallet-Signatur angemeldet hat.
- Kontrolliere On-Chain-Freigaben. Dies ist ein gesonderter Schritt, der im folgenden Abschnitt erläutert wird. Disconnect beweist keinen Widerruf.
- Ordne einen möglichen Sicherheitsvorfall ein. Eine unerwünschte Verbindung verlangt andere Schritte als eine bösartige Allowance, eine gefährliche Signatur oder eine offengelegte Seed-Phrase.
Sicherheitsregel: Für eine normale Wallet-Verbindung ist es niemals nötig, die Wiederherstellungsphrase offenzulegen. Wenn eine Website deine Seed-Phrase, deinen privaten Schlüssel oder eine Sicherungsdatei verlangt, um das „Trennen abzuschließen“, brich den Vorgang sofort ab.
So findest und widerrufst du Tokenfreigaben sicher
Gehe bei der Prüfung von Freigaben planvoll vor. Wenn du auf einer unbekannten Website blind jede Schaltfläche mit der Aufschrift „Revoke“ bestätigst, kann daraus ein neues Risiko entstehen. Prüfe Transaktionen und verwende etablierte Dienste mit korrekten Vertragsadressen.
Schritt 1: Eigentümeradresse und Netzwerke feststellen
Notiere die öffentliche Adresse des verwendeten Wallet-Kontos und identifiziere, auf welchen Chains es mit Verträgen interagiert hat. Typische EVM-Netzwerke sind Ethereum Mainnet, Base, Arbitrum One, Optimism, Polygon PoS und BNB Smart Chain. Die hexadezimale Adresse kann auf diesen Netzwerken gleich aussehen, aber jede Chain besitzt einen eigenen Vertragszustand und eigene Freigaben.
Wenn du mehrere Wallet-Konten verbunden hast, wiederhole die Prüfung für jede möglicherweise betroffene Eigentümeradresse. Bei unterschiedlichen Wallets darfst du nicht davon ausgehen, dass sie sich eine Sitzung oder Berechtigung teilen.
Schritt 2: Einen seriösen Freigabeprüfer öffnen
Nutze einen mit dem passenden Blockchain-Explorer verknüpften Allowance-Checker oder eine etablierte Verwaltung für Tokenfreigaben. Die offizielle MetaMask-Anleitung zum Widerrufen von Freigaben beschreibt solche Prüfer und Verwaltungswerkzeuge. Revoke.cash ist eine weitere verbreitete Option.
Bevor du eine Wallet mit einem Widerrufstool verbindest, verifiziere dessen URL anhand einer vertrauenswürdigen Quelle oder eines sicheren Lesezeichens. Je nach Tool können öffentliche Adressen unter Umständen ohne neue Wallet-Sitzung lesend geprüft werden. Gib niemals private Schlüssel oder Seed-Phrasen preis.
Schritt 3: Die tatsächliche Freigabe und nicht nur den Markennamen prüfen
Kontrolliere bei jedem Eintrag Netzwerk, Eigentümer, Token-/Kollektionsvertrag, autorisierten Spender oder Operator, freigegebenen Betrag und wenn möglich die Transaktionshistorie. Achte auf unbegrenzte Allowances, unbekannte Spenderadressen, nicht mehr verwendete Protokolle, ungewöhnlich umfassende NFT-Freigaben und parallele Risiken auf mehreren Netzwerken.
Ein angezeigter Spendername oder ein Logo ist lediglich eine Beschriftung. Die On-Chain-Adresse und das Verhalten des Vertrags bestimmen die tatsächlichen Rechte. Ein bösartiger Spender kann eine bekannte Marke nachahmen. Vertraue daher nicht allein auf den Namen im Dashboard.
Schritt 4: Die konkrete Berechtigung widerrufen oder reduzieren
Wähle genau die Berechtigung, die du entfernen möchtest. Bei gewöhnlichen ERC-20-Token bedeutet dies in der Regel, die Allowance auf null zu setzen. Bei ERC-721-/ERC-1155-Freigaben über setApprovalForAll wird der Status auf false gesetzt. Prüfe die Wallet-Transaktion sorgfältig: Netzwerk, Zielvertrag, aufgerufene Funktion, Gasgebühr und erwarteter neuer Berechtigungsstatus.
Übertrage keine Vermögenswerte, autorisiere keine neuen unbekannten Spender und unterschreibe keine sachfremden Permits im Rahmen eines angeblichen „Revoke“. Ein echter Widerruf muss eine nachvollziehbare Änderung der betreffenden Vertragsberechtigung bewirken.
Schritt 5: Bestätigung abwarten und erneut prüfen
Eine eingereichte Transaktion wurde möglicherweise noch nicht in einen Block aufgenommen. Prüfe sie in einem vertrauenswürdigen Explorer und lade nach der Bestätigung den Allowance- oder Operatorstatus neu. Falls die Transaktion fehlschlägt, ersetzt wird oder aussteht, darf die Berechtigung nicht als widerrufen gelten.
Wenn die Wallet keine eigene Freigabeverwaltung besitzt, nutze ein kompatibles, vertrauenswürdiges externes Werkzeug. Behaupte nicht, die Wallet könne eine Funktion ausführen, die sie gar nicht anbietet. Für den Widerruf wird häufig ein kleiner Gasbetrag auf dem richtigen Netzwerk benötigt.
Schritt 6: Permits und weitere Autorisierungen separat prüfen
Ein Dashboard ohne ERC-20-Allowances ist kein vollständiger Sicherheitsnachweis. Überlege, ob du EIP-2612, Permit2, eine NFT-Order, eine Account-Abstraction-Autorisierung oder eine andere protokollspezifische Nachricht signiert hast. Manche Off-Chain-Signaturen sind für gewöhnliche Freigabeprüfer erst sichtbar, nachdem sie verwendet wurden. Nutze den vom jeweiligen Protokoll unterstützten Stornierungsmechanismus.
Welche Chain musst du prüfen: Ethereum, Base, Arbitrum oder BNB Chain?
Jede EVM-Chain verwaltet einen eigenen Zustand. Beispielsweise kann eine Wallet-Adresse einem Token-Spender auf Ethereum Mainnet eine Freigabe erteilen und auf Base keine solche Freigabe besitzen – oder dort ganz andere Berechtigungen haben. Auch Token- und Spenderverträge unterscheiden sich zwischen den Netzwerken, selbst wenn die Wallet denselben lesbaren Token-Ticker anzeigt.
| Netzwerk | Was geprüft werden sollte | Häufiger Fehler |
|---|---|---|
| Ethereum Mainnet | ERC-20-, NFT- und aus Signaturen entstandene Berechtigungen | Trennung von der Website mit On-Chain-Widerruf verwechseln |
| Base | Spender- und Tokenverträge auf Base | Ausschließlich Ethereum Mainnet prüfen |
| Arbitrum One | Token- und Routerfreigaben auf Arbitrum | Annehmen, dass eine Cross-Chain-Bridge Freigaben entfernt hat |
| Optimism | Lokale Allowances und Operatorberechtigungen | Ein zweites dApp-Konto übersehen |
| Polygon PoS | Lokale Token-, NFT- und Vertragszustände | Überbrückte oder ähnlich benannte Assets verwechseln |
| BNB Smart Chain | BEP-20-artige Tokenfreigaben und Operatoren | Von identischen 0x-Adressen auf gemeinsame Berechtigungen schließen |
Token mit demselben Symbol können auf zwei Chains unterschiedliche Vertragsadressen oder Implementierungen haben. Prüfe immer Netzwerk und Vertrag statt nur dem Ticker zu vertrauen. Wenn du ein anderes Ökosystem wie Solana verwendet hast, richte dich nach dessen eigenem Autorisierungs- und Kontomodell; Anleitungen zum Widerruf von ERC-20-Freigaben lassen sich nicht automatisch übertragen.
Was kostet das Widerrufen von Freigaben?
Das Lesen öffentlicher Vertragszustände benötigt normalerweise kein Blockchain-Gas; eine Zustandsänderung hingegen meist schon. Ein gewöhnlicher Widerruf einer Token-Allowance wird als Transaktion im Netzwerk ausgeführt und erfordert typischerweise Gebühren in dessen nativem Gas-Asset. Die Kosten schwanken je nach Netzwerkauslastung, Ausführungskomplexität, Transaktionstyp und Chain-Regeln.
Nur zur Veranschaulichung: Benötigt ein hypothetischer Widerruf 45.000 Gas bei einem effektiven Preis von 0,5 Gwei, ergeben sich 22.500 Gwei beziehungsweise 0,0000225 ETH auf einer Chain, die ETH als Gas-Asset verwendet. Das ist eine Rechenübung und keine aktuelle Gebührenprognose. Mögliche netzwerk- oder protokollspezifische Zusatzkomponenten sind nicht berücksichtigt. Andere Gaspreise und tatsächliche Verbrauchswerte führen zu anderen Gesamtkosten.
| Aktion | Üblicherweise eine On-Chain-Transaktion? | Normalerweise Gas nötig? | Macht frühere Asset-Transfers rückgängig? |
|---|---|---|---|
| dApp-Sitzung trennen | Nein | Nein | Nein |
| Von einer Website abmelden | Nein | Nein | Nein |
| Allowance im Explorer lesen | Nein | Nein | Nein |
| ERC-20-Allowance widerrufen | Ja | Ja | Nein |
| NFT-Operatorfreigabe deaktivieren | Ja | Ja | Nein |
| On-Chain-Nonce ungültig machen | Protokollabhängig | Häufig ja | Nein |
| Ablauf eines signierten Permits abwarten | Keine neue Transaktion | Nein, aber bis zum Ablauf besteht möglicherweise ein Risiko | Nein |
Lohnt sich ein teurer Widerruf trotzdem?
Berücksichtige den maximal gefährdeten Vermögenswert, die Identität des Spenders, die Wahrscheinlichkeit eines Missbrauchs, die restliche Gültigkeitsdauer und die Gasgebühr. Bei wertvollen Assets oder verdächtigen Spendern kann das verringerte Risiko die Transaktionskosten rechtfertigen. Bei einer harmlosen, nicht mehr benötigten Freigabe mit minimaler Exponierung kann die Entscheidung anders ausfallen. Eine exakte finanzielle Rendite einer Sicherheitsmaßnahme lässt sich nicht versprechen.
Praktische Risikobewertung: Nicht jede Freigabe ist gleich gefährlich
Bei einer ersten Sicherheitsprüfung sollte zwischen einer bloß vergessenen Verbindung und einer tatsächlichen Möglichkeit unterschieden werden, wertvolle Token zu bewegen. Ein universeller Risikoscore ersetzt keine Vertragsprüfung. Diese Einteilung hilft aber dabei, Prioritäten zu setzen.
| Situation | Wichtigstes Risiko | Priorität | Sinnvoller erster Schritt |
|---|---|---|---|
| Unbekannte dApp verbunden; keine Transaktionen oder Signaturen bekannt | Weitere Wallet-Anfragen und Offenlegung der Adresse | Mittel | Trennen, Aktivitäten und Websitesitzungen prüfen |
| Bekannte dApp mit kleiner, genauer Allowance | Begrenzter autorisierter Tokenbetrag | Kontextabhängig | Spender und weiteren Bedarf an der Freigabe prüfen |
| Unbekannter Spender mit unbegrenzter Allowance für wertvolle Token | Möglicherweise erheblicher fortbestehender Tokenzugriff | Hoch | Identität prüfen, dringend bewerten und widerrufen |
| NFT-kollektionsweite Freigabe für unbekannten Operator | Umfassende NFT-Übertragungsberechtigung | Hoch | Verdächtigen Operator prüfen und deaktivieren |
| Verdächtige Permit2-Signatur, noch nicht ausgeführt | Mögliche künftige On-Chain-Übertragung oder Allowance | Hoch und zeitkritisch | Nonce/Ablaufzeit und unterstützten Widerruf untersuchen |
| Seed-Phrase oder privater Schlüssel offengelegt | Vollständige Kompromittierung der Signaturschlüssel | Kritisch | Assets in eine neu erzeugte, sichere Wallet übertragen |
| Bereits ausgeführte bösartige Übertragung | Assets sind bereits verschoben | Kritisch für verbleibendes Guthaben | Beweise sichern, Restbestände schützen, Vorfall melden |
Einschränkungen: „Hoch“ ist hier eine qualitative Priorisierung, keine Livebewertung eines bestimmten Vertrags, Tokenwerts oder der Wahrscheinlichkeit eines Exploits. Manche autorisierten Verträge lassen sich aktualisieren, andere besitzen eingeschränkte Übertragungsfunktionen, und bestimmte Sonderberechtigungen sind in allgemeinen Explorern nicht erfasst.
Sieben realistische Szenarien: Was schützt dich tatsächlich?
Szenario 1: Du hast dich mit einer DEX verbunden, aber sonst nichts signiert
Wenn du lediglich die Freigabe deiner öffentlichen Kontoadresse bestätigt hast, sollte das Trennen entsprechend der Wallet-Implementierung die Verbindung oder den Berechtigungsweg beenden. War die Website verdächtig, kontrolliere trotzdem deine Transaktions- und Signaturhistorie. Gehe aber nicht davon aus, dass allein durch das Verbinden eine Token-Allowance entstanden ist. Möglicherweise gibt es keine On-Chain-Berechtigung, die widerrufen werden müsste.
Szenario 2: Du hast einmal getauscht und ein hohes Ausgabelimit genehmigt
Der Swap kann abgeschlossen sein, während die Allowance für den Router bestehen bleibt. Prüfe Token, Spenderadresse und Chain. Wenn du die Anwendung nicht weiter nutzen möchtest und das Risiko relevant ist, widerrufe oder verringere die verbleibende Allowance. Die Website nur zu trennen reicht nicht aus.
Szenario 3: Du hast ein NFT zum Verkauf angeboten und dann den Marktplatz getrennt
Auf der Marktplatzseite steht möglicherweise „Wallet disconnected“, doch eine kollektionsweite NFT-Operatorfreigabe kann fortbestehen. Prüfe sowohl die Operatorberechtigung als auch gegebenenfalls signierte Verkaufsorders nach den Regeln des Marktplatzes. Ein Angebot zu stornieren und einen Operator zu widerrufen sind unterschiedliche Vorgänge; manche Orders haben eigene On-Chain-Stornierungsfunktionen oder Ablaufzeiten.
Szenario 4: Du hast eine Nachricht signiert, die wie eine normale Anmeldung aussah
Stelle fest, ob es sich wirklich um SIWE-Authentifizierung handelte oder um typisierte Daten mit Feldern für Spender, Betrag, Token, Nonce oder Ablaufzeit. Ein gültiges signiertes Token-Permit kann später genutzt werden, auch wenn die Wallet keine ausstehende Transaktion anzeigt. Trenne die Verbindung, prüfe gespeicherte Nachrichtendetails, konsultiere die Dokumentation des betreffenden Protokolls und mache Signaturen nach Möglichkeit ungültig.
Szenario 5: Du hast den Browser-Tab mit WalletConnect geschlossen
Die Sitzung könnte in deiner Wallet weiter aktiv sein. Öffne die aktiven Sitzungen und trenne die dApp ausdrücklich. Prüfe danach frühere On-Chain-Freigaben separat. Das Schließen eines Tabs beendet weder zwingend die Sitzung noch widerruft es Allowances.
Szenario 6: Du hast eine Freigabe widerrufen, aber die Transaktion ist noch ausstehend
Solange die erfolgreiche Änderung nicht on-chain aufgenommen und ausreichend bestätigt wurde, kann die alte Allowance weiterhin gelten. Konkurrierende Transaktionen können vor dem Widerruf ausgeführt werden, und bestätigte Übertragungen sind endgültig. Beobachte den Status, verlasse dich nicht auf die Kennzeichnung „Pending“ und hole bei unmittelbarer Gefahr für Guthaben verlässlichen, fallbezogenen Rat ein.
Szenario 7: Du hast deine Wiederherstellungsphrase in einen „Security Checker“ eingegeben
Behandle die zugrunde liegenden privaten Schlüssel als kompromittiert. Verlasse dich nicht allein auf Disconnect oder Revoke. Erstelle in einer vertrauenswürdigen Umgebung eine neue Wallet, sichere deren Backup und priorisiere, soweit möglich, die Übertragung verbleibender Vermögenswerte. Prüfe außerdem weitere Berechtigungen und verbundene Konten. Gib dieselbe kompromittierte Phrase niemals in ein anderes Tool ein, das angeblich den Schaden behebt.
Was du unmittelbar nach einer Verbindung mit einer verdächtigen dApp tun solltest
Nicht auf jeden Fehler passt dieselbe Reaktion. Entscheidend ist die höchste Berechtigungsstufe, die du möglicherweise eingeräumt hast.
- Wenn du dich nur verbunden hast: Trenne die Verbindung in deiner Wallet, kontrolliere die Websitesitzung und Aktivitäten und suche nach unbekannten Autorisierungen. Eine einfache Verbindung beweist nicht, dass jemand dein Guthaben übertragen kann.
- Wenn du Token- oder NFT-Ausgaben genehmigt hast: Ermittle Eigentümer, Token, Spender/Operator, Netzwerk und Umfang. Widerrufe oder reduziere verdächtige Rechte mit einem etablierten Prüfer und kontrolliere den endgültigen On-Chain-Zustand.
- Wenn du typisierte Daten oder ein Permit signiert hast: Sichere die Nachrichtendetails, soweit verfügbar. Prüfe, ob die Signatur ausführbar ist, sowie Chain, Frist und Nonce. Nutze das vertrauenswürdige Stornierungs- oder Ungültigmachungsverfahren des Protokolls.
- Wenn du bereits eine unbekannte Transaktion signiert hast: Prüfe ihren tatsächlichen TX-Hash und Status. Eine ausstehende Transaktion kann trotz getrennter App-Verbindung noch ausgeführt werden.
- Wenn du einen privaten Schlüssel oder die Wiederherstellungsphrase preisgegeben hast: Betrachte alle daraus abgeleiteten Schlüssel als offengelegt. Übertrage Mittel, soweit sicher möglich, auf frisch und geschützt erzeugte Schlüssel. Gib Geheimnisse niemals auf Websites oder an falsche Supportteams weiter.
- Wenn Assets gestohlen wurden: Bewahre Transaktions-IDs, Adressen, Zeitstempel und URLs auf und melde den Vorfall betroffenen Diensten und zuständigen Behörden. Eine Wiederbeschaffung ist nicht garantiert; Blockchain-Übertragungen lassen sich normalerweise nicht rückgängig machen.
Orientiere dich auch an den offiziellen Hinweisen von Ethereum.org zu Betrugsfällen. Angreifer geben sich häufig als „Sicherheitssupport“ aus und bieten kostenpflichtige Wiederbeschaffung oder Links zur angeblichen Sofortrettung an. Solche Angebote können den Schaden vergrößern.
Kann das Trennen einer dApp gestohlene Kryptowährungen zurückholen?
Nein. Disconnect ist eine vorbeugende Maßnahme zur Zugriffsverwaltung. Eine bereits gültig in einen Block aufgenommene Übertragung wird dadurch nicht rückgängig gemacht. Der Widerruf einer Allowance kann nach seiner Wirksamkeit verbleibende Token vor weiteren Übertragungen durch diesen Spender schützen, aber einen abgeschlossenen Diebstahl nicht ungeschehen machen.
Selbst ein seriöses Widerrufstool ist kein Wiederbeschaffungsdienst. Bei einer unbekannten Abbuchung solltest du die echte Transaktion im Explorer prüfen, nach Möglichkeit das initiierende Konto und die Vertragsaufrufe ermitteln und Beweise sichern. Nicht jede unerklärliche Übertragung ist ein Allowance-Exploit. Gestohlene Schlüssel, gefährliche Signaturen, kompromittierte Konten, NFT-Operatoren und Smart-Account-Delegierungen können unterschiedliche On-Chain-Spuren hinterlassen.
Wie oft solltest du Wallet-Freigaben kontrollieren?
Es gibt keine Blockchain-Regel, die eine wöchentliche oder monatliche Überprüfung vorschreibt. Sinnvoll ist eine risikoabhängige Kontrolle nach der Nutzung unbekannter dApps, nach Sicherheitsvorfällen, vor einer längeren Nichtnutzung eines Protokolls und immer dann, wenn eine Wallet wertvolle Token mit weitreichenden Allowances enthält. Manche Nutzer bevorzugen zusätzlich regelmäßige Kontrollen. Das Intervall sollte sich nach Aktivität und gefährdetem Guthaben richten.
Wenn eine dApp häufig neue Genehmigungen benötigt, prüfe, ob kleinere Ausgabelimits oder protokollspezifische Ablaufzeiten das Risiko ohne übermäßigen Aufwand reduzieren. Widerrufe veraltete Freigaben. Denke aber daran, dass eine spätere erneute Nutzung des Protokolls berechtigterweise eine neue Genehmigung erfordern kann.
Häufige Irrtümer über das Trennen von Krypto-Wallets
| Irrtum | Wirklichkeit |
|---|---|
| „Nach Disconnect vergisst die dApp meine Wallet-Adresse.“ | Die aktuelle Adressfreigabe kann enden, die Adresse und ihre öffentliche Blockchain-Historie bleiben aber verfügbar. |
| „Getrennt bedeutet, dass ein Router meine Token nicht mehr bewegen kann.“ | Eine vorhandene On-Chain-Allowance kann bis zur Änderung oder Ausschöpfung fortbestehen. |
| „Wenn ich den Tab schließe, bin ich überall abgemeldet.“ | WalletConnect- und Website-Anmeldesitzungen können bestehen bleiben. |
| „Eine gaslose Signatur gefährdet kein Guthaben.“ | Manche signierten Permits und Orders gewähren Befugnisse für spätere Ausführungen. |
| „Ich habe Ethereum-Freigaben widerrufen, also sind Base und Arbitrum sicher.“ | Berechtigungen müssen für jede Chain separat geprüft werden. |
| „Eine Hardware-Wallet verhindert Missbrauch von Freigaben.“ | Hardware schützt Schlüssel, aber bereits genehmigte Smart-Contract-Funktionen können innerhalb ihrer Berechtigung weiter Token übertragen. |
| „Revoke holt bereits gestohlene Token zurück.“ | In der Regel wird nur die künftige Berechtigung geändert; frühere bestätigte Übertragungen bleiben bestehen. |
| „Jeder Freigabescanner erkennt alle gefährlichen Signaturen.“ | Noch nicht eingereichte Off-Chain-Signaturen und Spezialberechtigungen werden möglicherweise nicht angezeigt. |
| „Eine ungewöhnliche Freigabe bedeutet immer einen Hack.“ | Auch legitime Anwendungen verwenden Spender und Operatoren; Identität, Umfang und Vertragsverhalten sind entscheidend. |
Verantwortungsbewusster Umgang mit dApps und Terenval Wallet
Terenval Wallet wird hier als selbstverwaltete Wallet für Android vorgestellt, mit der Nutzer selbst für ihre Wallet und Krypto-Übertragungen verantwortlich sind. Die wichtigste, unabhängig vom Produkt geltende Fähigkeit besteht darin, zu verstehen, welche Signaturen und Ausgabeberechtigungen eine Anwendung anfordert. Die Wahl deiner Wallet ändert nichts an den grundlegenden Funktionsweisen von ERC-20-Allowances oder EVM-NFT-Operatorfreigaben.
Hinweis zu Produktfunktionen: Dieser Leitfaden behauptet nicht, dass die aktuelle Version von Terenval Wallet WalletConnect, einen integrierten dApp-Browser, den Widerruf von ERC-20-Freigaben, die Stornierung von Permit2, erweiterte Signaturauswertung oder die Verwaltung von NFT-Operatoren unterstützt. Prüfe die tatsächlich unterstützten Chains, Signaturabläufe und Sicherheitsfunktionen in deiner installierten Version oder der offiziellen Produktdokumentation, bevor du dApp-Funktionen verwendest. Wenn eine erforderliche Funktion fehlt, nutze eine etablierte kompatible Wallet oder einen lesenden Explorer-Zugang statt mit privaten Schlüsseln zu improvisieren.
Für den Einstieg in die Selbstverwahrung öffne die offizielle Terenval-Wallet-Anwendung, überprüfe die Domain und befolge die unterstützten Einrichtungsschritte. Bewahre deine Wiederherstellungsdaten offline auf und füge sie niemals in Berechtigungstools ein. Einen verwandten Einstieg bietet Was bedeutet „Sign Message“ in einer Krypto-Wallet und ist das sicher?.
Checkliste: Wallet-Verbindungen und Freigaben sicher beenden
Bevor du die frühere Verbindung zu einer dApp als vollständig überprüft betrachtest, gehe die folgenden Punkte durch:
- [ ] Ich kenne die genaue Website-Origin und das verwendete Wallet-Konto.
- [ ] Ich habe die unerwünschte Sitzung in der Verbindungsverwaltung meiner Wallet getrennt.
- [ ] Ich habe mich, soweit relevant, gesondert von der Website abgemeldet.
- [ ] Ich weiß, ob ich Transaktionen, Tokenfreigaben, NFT-Berechtigungen oder typisierte Nachrichten signiert habe.
- [ ] Ich habe alle betroffenen EVM-Netzwerke geprüft, nicht nur Ethereum Mainnet.
- [ ] Ich habe Tokenverträge und Spender-/Operatoradressen kontrolliert statt nur angezeigte Namen.
- [ ] Ich habe nicht mehr benötigte riskante On-Chain-Freigaben widerrufen oder reduziert und ihren bestätigten Status geprüft.
- [ ] Ich habe mögliche Risiken aus EIP-2612-, Permit2-, NFT-Order- oder benutzerdefinierten Signaturen berücksichtigt.
- [ ] Ich verstehe, dass frühere On-Chain-Übertragungen und offengelegte Adressen nicht gelöscht werden.
- [ ] Falls ein Schlüssel oder die Seed-Phrase offengelegt wurde, habe ich einen Plan zur Wiederherstellung mit einer neuen, nicht kompromittierten Wallet, statt nur die alte Website zu trennen.
- [ ] Ich habe meine Seed-Phrase weder in eine dApp, einen Explorer, einen Freigabeprüfer noch in einen Supportchat eingegeben.
Analytisches Modell: Wie viele Token kann eine dauerhaft gültige Allowance gefährden?
Die nominelle ERC-20-Allowance eines Spenders ist nicht gleichbedeutend mit einem unmittelbaren, sicheren Verlust. Die innerhalb einer gewöhnlichen Allowance übertragbare Menge wird zumindest durch die verbleibende Freigabe, den aktuellen Tokenbestand des Eigentümers und die Ausführungsregeln des Tokens beziehungsweise Smart Contracts begrenzt. Falls der Spender seine Rechte tatsächlich nutzen kann und sich das Token standardkonform verhält, gilt als vereinfachte Obergrenze für eine sofortige Übertragung:
Sofort übertragbare Menge ≤ Minimum(aktueller Tokenbestand, verbleibende Spender-Allowance).
Diese Grenze ist bewusst eng gefasst. Protokollspezifische Limits, Transferbeschränkungen, Transaktionsreihenfolge und Rechte außerhalb einer normalen ERC-20-Allowance bleiben unberücksichtigt. Auch über die Wahrscheinlichkeit eines Missbrauchs sagt die Rechnung nichts aus. Später eingehende Token können die gefährdete Menge vergrößern, solange die Allowance nicht aufgebraucht ist.
Drei hypothetische Allowance-Profile
| Tokenbestand der Wallet | Verbleibende Allowance | Einfache sofortige Obergrenze | Wichtige Folge für die Zukunft |
|---|---|---|---|
| 100 Token | 25 Token | 25 Token | Berechtigung ist nach Verbrauch ausgeschöpft, sofern keine neue Freigabe erteilt wird |
| 100 Token | 1.000 Token | 100 Token | Zusätzlich eingehende Token können gefährdet sein, bis die Allowance ausgeschöpft ist |
| 0 Token | Praktisch unbegrenzt | Momentan 0 Token | Spätere Eingänge können gefährdet sein, solange die Berechtigung besteht |
Beispiel: Ein Nutzer trennt die Verbindung zu einem Vertrag mit einer Allowance von 1.000 Token. Sein aktuelles Guthaben beträgt 100 Token. In einem vereinfachten ERC-20-Modell könnten durch diese Berechtigung sofort höchstens 100 Token übertragen werden. Gehen später weitere 500 Token ein und wurde die ursprüngliche Allowance noch nicht verbraucht, kann sich die mögliche Exponierung erhöhen. Die Trennung der Wallet-Verbindung hat keinerlei rechnerische Auswirkung auf Allowance oder Guthaben.
Für eine NFT-Freigabe über setApprovalForAll gilt diese Formel nicht. Die Berechtigung kann sich auf eine ganze Kollektion statt auf eine bezifferte Menge fungibler Token erstrecken. Bei Permit2 und benutzerdefinierten Konten können eine weitere Allowance-Ebene, signierte Mengen, Ablaufzeiten, Nonces und gültige Ausführungswege relevant sein. Die richtige Frage lautet nicht „Habe ich die Verbindung getrennt?“, sondern „Was darf dieser verifizierte Spender oder Signaturberechtigte im Moment noch tun?“
Häufig gestellte Fragen (FAQ)
Was passiert mit meinen Kryptowährungen, wenn ich die Wallet von einer dApp trenne?
Deine Kryptowährungen bleiben auf denselben Blockchain-Adressen verbucht. Durch das Trennen werden sie weder übertragen noch gelöscht, eingefroren oder zurückgegeben. Die Änderung betrifft normalerweise die Wallet-Verbindung der Website und deren Möglichkeit, Kontoinformationen oder neue Signaturen anzufragen. Zuvor erteilte Smart-Contract- oder signaturbasierte Berechtigungen müssen separat überprüft werden.
Widerruft das Trennen einer Wallet auch Tokenfreigaben?
Nein. Disconnect ändert normalerweise keine in Tokenverträgen gespeicherten ERC-20-Allowances. Verwende ein vertrauenswürdiges Verfahren, um die Berechtigung eines bestimmten Token-Spender-Paars zu reduzieren oder zu widerrufen, und kontrolliere das Ergebnis auf der jeweiligen Blockchain. MetaMask unterscheidet diese Vorgänge ausdrücklich in seiner offiziellen Dokumentation.
Ist das Trennen von einer dApp dasselbe wie das Widerrufen eines Smart-Contract-Zugriffs?
Im Allgemeinen nicht. „Smart-Contract-Zugriff“ ist ein ungenauer Ausdruck. Gemeint sein können ERC-20-Allowances, NFT-Operatorfreigaben, signierte Permits, Kontodelegierungen oder sogar bloße Websiteverbindungen. Stelle zuerst fest, welche Berechtigung tatsächlich besteht. Die Disconnect-Schaltfläche der Wallet wirkt normalerweise nur auf die Verbindungsebene.
Kann eine dApp nach dem Trennen noch meine Token abbuchen?
Unter Umständen ja, wenn ein Spender noch über eine gültige Berechtigung verfügt, etwa eine nutzbare ERC-20-Allowance oder NFT-Operatorfreigabe. Eine bösartige Partei kann nicht zwangsläufig jede existierende Allowance verwenden; dafür sind der konkrete Vertrag und seine Zugriffsregeln entscheidend. Eine weiterhin gültige gefährliche Freigabe bleibt aber auch nach dem Trennen ein Risiko.
Kann eine dApp nach dem Trennen weiterhin mein Wallet-Guthaben sehen?
Wenn die Website deine öffentliche Adresse bereits kennt, kann sie wie jeder andere die Guthaben und früheren Übertragungen auf öffentlichen Blockchains abfragen. Disconnect kann verhindern, dass die Anwendung dein aktuelles Konto erneut über den Wallet-Provider anfordert. Es kann jedoch weder öffentliche Blockchain-Daten verbergen noch zuvor erfasste Kennungen löschen.
Löscht Disconnect den Transaktionsverlauf?
Nein. Auf gewöhnlichen öffentlichen Blockchains ist die Transaktionshistorie öffentlich und dauerhaft. Eine Wallet oder dApp kann nach dem Trennen ihre personalisierte Aktivitätsansicht ausblenden. Das ändert jedoch nur die Anzeige, nicht die On-Chain-Datensätze.
Kennt eine dApp meine Seed-Phrase, wenn ich sie verbinde?
Eine normale Wallet-Verbindung gibt weder Wiederherstellungsphrase noch privaten Schlüssel preis. Die Wallet vermittelt Adressen, Signaturen und Transaktionsanfragen. Eine Website, die zum Verbinden, Trennen, Prüfen von Freigaben oder Abholen von Belohnungen die Eingabe, das Hochladen oder das Einfügen einer Seed-Phrase verlangt, ist nicht vertrauenswürdig.
Muss ich Gas bezahlen, um meine Krypto-Wallet zu trennen?
Normalerweise nicht. Das Beenden einer Verbindung oder Sitzung erfolgt meist off-chain. Gas fällt typischerweise an, wenn du eine gesonderte Transaktion zum Widerruf oder Ändern von Smart-Contract-Rechten sendest. Verlangt eine Disconnect-Schaltfläche unerwartet eine Tokenübertragung oder Freigabe, ist Vorsicht geboten.
Muss ich Gas bezahlen, um eine ERC-20-Freigabe zu widerrufen?
Bei gewöhnlichen EVM-Tokenverträgen ja: Die Änderung einer aktiven Allowance erfordert eine Transaktion, die Netzwerkressourcen verbraucht. Die genauen Kosten hängen von der Chain und dem konkreten Aufruf ab. Das bloße Auslesen einer Allowance über einen Explorer ist normalerweise kostenlos.
Wie widerrufe ich nach dem Trennen eine Tokenfreigabe?
Bestimme Netzwerk und öffentliche Eigentümeradresse, öffne einen verifizierten, chainbezogenen Freigabeprüfer und suche nach Tokenvertrag und Spender. Wähle die gewünschte Reduzierung oder den Widerruf, prüfe die Transaktion in deiner Wallet und bestätige sie. Kontrolliere nach Aufnahme in einen Block den tatsächlichen Allowance-Status. Meide Links von unbekannten Kontakten, die sich als „Sicherheitssupport“ ausgeben.
Werden meine Token durch den Widerruf einer Allowance aus einem DeFi-Protokoll abgezogen?
Normalerweise nicht. Eine Allowance zu widerrufen ändert in der Regel nur, ob ein Spender künftig Token von deiner Adresse im Rahmen dieser Berechtigung übertragen darf. Eine bestehende Einzahlung wird dadurch nicht automatisch rückgängig gemacht. Auch Kredite werden nicht zurückgezahlt, gestakte Assets nicht abgezogen, Pooltoken nicht eingelöst und Positionen nicht geschlossen. Prüfe die jeweiligen Funktionen des Protokolls separat.
Kann ich einer dApp die Berechtigung entziehen, ohne andere dApps zu beeinflussen?
Meist ja, wenn die Berechtigung auf einen bestimmten Spender oder Operator und ein Token beziehungsweise eine Kollektion beschränkt ist. Gemeinsame Freigabesysteme, Router, Proxies und Permit2 können allerdings von mehreren Anwendungsabläufen genutzt werden. Prüfe die echten Verträge und ihre Zusammenhänge, bevor du annimmst, dass ein sichtbarer dApp-Name genau einem On-Chain-Spender entspricht.
Widerruft das Löschen des Browserverlaufs oder Caches Freigaben?
Nein. Browserverlauf, Cache, Cookies und lokaler Speicher kontrollieren nicht den bereits auf einer Blockchain gespeicherten Allowance-Zustand. Das Löschen von Cookies kann die Website-Anmeldung beeinflussen, und das Löschen von Websitedaten kann eine lokale Verbindungsanzeige zurücksetzen. Für Tokenfreigaben ist trotzdem die passende On-Chain- oder protokollspezifische Maßnahme nötig.
Ist eine WalletConnect-Sitzung nach Disconnect vollständig beendet?
Eine korrekt verarbeitete Sitzungstrennung entfernt gemäß der WalletConnect-Implementierung den Kommunikationskanal dieser Sitzung. Überprüfe, dass die Sitzung aus der Liste aktiver Wallet-Sitzungen verschwunden ist. ERC-20-Allowances und zuvor signierte Permits bleiben davon unberührt. Eine gesonderte Anmeldung auf der Website kann ebenfalls weiterbestehen.
Kann WalletConnect verbunden bleiben, wenn ich den Tab schließe?
Ja. WalletConnect-Sitzungen können länger bestehen als ein Browser-Tab. Prüfe ungenutzte Verbindungen in der Sitzungsverwaltung deiner Wallet und beende sie ausdrücklich. Weder das Schließen des Tabs noch das Minimieren der App oder ein Netzwerkwechsel ist ein verlässlicher Ersatz für das Trennen.
Hebt Disconnect eine NFT-Freigabe für alle Token auf?
Nein. Eine kollektionsweite NFT-Operatorfreigabe besteht normalerweise fort, bis der Berechtigungszustand des jeweiligen NFT-Vertrags geändert wird. Prüfe bei ERC-721- oder ERC-1155-Operatorrechten setApprovalForAll und sende gegebenenfalls eine Widerrufstransaktion mit dem Wert false. Kontrolliere außerdem ausstehende signierte Verkaufsorders.
Was bedeutet setApprovalForAll?
Bei unterstützten NFT-Verträgen erlaubt diese Funktion einem Operator, die vom Tokenvertrag erfassten NFTs des Eigentümers zu verwalten. Das kann erheblich weitreichender sein als die Freigabe eines einzelnen NFTs. Entscheidend sind Operatoradresse, Kollektionsvertrag und Chain; die Berechtigung ist nicht mit dem bloßen Teilen einer Adresse mit einem Marktplatz gleichzusetzen.
Ist eine unbegrenzte Tokenfreigabe immer Betrug?
Nein. Manche legitimen dApps verlangen der Bequemlichkeit halber hohe oder unbegrenzte Allowances für wiederholte Transaktionen. Das Sicherheitsrisiko besteht darin, dass größere Beträge länger freigegeben bleiben als nötig. Bewerte die Identität und das Vertragsverhalten des Spenders, deinen Bedarf, mögliche Upgrade-Rechte und das gefährdete Guthaben, statt allein aus dem Wort „unbegrenzt“ auf Betrug zu schließen.
Kann ich ein kleineres Token-Ausgabelimit festlegen?
Häufig ja, wenn die Wallet-Oberfläche und das Token beziehungsweise Protokoll dies unterstützen. ERC-20-Allowances sind Beträge und keine reinen Ja/Nein-Schalter. Manche Wallets zeigen ein anpassbares Limit an; andere Systeme nutzen signierte Beträge und Ablaufzeiten. Überprüfe den endgültigen autorisierten Betrag on-chain und setze nicht voraus, dass alle Token oder Wallets dieselben Optionen besitzen.
Bleibt eine signierte Nachricht nach Disconnect gültig?
Das ist möglich. Die Gültigkeit richtet sich nach der Signatur-Domain, Nonce, Ablaufzeit und den Prüfregeln der Anwendung beziehungsweise des Smart Contracts – nicht nach der aktuellen Websiteverbindung der Wallet. Eine harmlose Anmeldenachricht und ein finanzielles Permit haben unterschiedliche Folgen. Prüfe deshalb den tatsächlichen Inhalt und die Signaturmethode, bevor du das Risiko bewertest.
Kann ein signiertes EIP-2612-Permit annulliert werden?
Manchmal durch einen tokenspezifischen Mechanismus, der die Nonce verändert, oder indem die Frist abläuft – sofern die Signatur nicht bereits verwendet wurde. Es gibt keine universelle Methode, die bei jeder Tokenimplementierung funktioniert. Eine angezeigte Allowance von null beweist nicht, dass ein altes, noch nicht eingereichtes Permit ungültig ist. Prüfe die Regeln des jeweiligen Tokens und vertrauenswürdige Werkzeuge.
Wie unterscheidet sich Permit2 von einer normalen ERC-20-Freigabe?
Eine gewöhnliche ERC-20-Freigabe autorisiert den Spender unmittelbar im Tokenvertrag. Bei Permit2 steht häufig zuerst eine Tokenfreigabe an den Permit2-Vertrag. Anschließend verwaltet Permit2 weitere spenderbezogene Allowances oder signierte Übertragungsberechtigungen. Diese Ebenen besitzen unterschiedliche Limits, Nonces und Ablaufregeln. Ein einzelner Dashboard-Eintrag zeigt deshalb nicht unbedingt das vollständige Risiko.
Erlaubt eine Permit2-Signatur immer wiederholte Übertragungen?
Nein. Uniswap dokumentiert zwei getrennte Module: SignatureTransfer unterstützt durch eine Nonce begrenzte Einmalberechtigungen, während AllowanceTransfer dauerhaftere, zeitlich begrenzte Allowances ermöglicht. Das Risiko hängt von der konkret signierten Aktion und dem Vertragszustand ab. Disconnect macht keinen dieser Typen allein durch das Beenden der Benutzeroberfläche ungültig.
Was ist der Unterschied zwischen Sign-In with Ethereum und einem Token-Permit?
SIWE (ERC-4361) dient dazu, den Besitz eines Kontos gegenüber einem Dienst über eine strukturierte Login-Nachricht nachzuweisen. Ein Token-Permit erlaubt dagegen Tokenausgaben nach den Regeln eines Token- oder Freigabevertrags. Beide verwenden Signaturen, besitzen aber unterschiedliche wirtschaftliche Reichweiten. Lies, soweit vorhanden, die Felder für Domain, Vertrag, Spender, Betrag, Chain und Frist sorgfältig und lehne unerwartete Signaturanfragen ab.
Was passiert, wenn mein Widerruf noch aussteht, während ein Angreifer die Freigabe besitzt?
Behandle die alte Berechtigung als möglicherweise aktiv, bis die On-Chain-Änderung erfolgreich wirksam ist. Die Aufnahme und Reihenfolge von Transaktionen lässt sich nicht vollständig kontrollieren; bereits ausgeführte Übertragungen können nicht zurückgenommen werden. Beobachte das richtige Netzwerk und den Transaktionsstatus. Bei erheblichen Werten solltest du bewährte Notfallmaßnahmen priorisieren, statt blind die Gasgebühr zu erhöhen oder unbekannte „Recovery“-Transaktionen zu signieren.
Sollte ich bei einer gestohlenen Wiederherstellungsphrase einfach alles widerrufen?
Nein. Wer die Seed-Phrase oder den privaten Schlüssel besitzt, kann unter Umständen neue gültige Signaturen und Transaktionen erzeugen. Der Widerruf einzelner Allowances macht die gestohlene Signaturberechtigung nicht ungültig. Vorrang hat es, verbleibende Assets mit neu erzeugten, nicht kompromittierten Schlüsseln zu sichern. Dabei sind Netzwerkgebühren, operative Risiken und die Möglichkeit zu berücksichtigen, dass der Angreifer das alte Konto überwacht.
Kann ich durch das Widerrufen von Freigaben bereits gestohlene Kryptowährungen zurückbekommen?
Nein. Ein Widerruf ist normalerweise vorbeugend und keine Wiederherstellung. Bestätigte unbefugte Übertragungen lassen sich durch Disconnect oder eine Allowance von null in der Regel nicht rückgängig machen. Sichere Beweise und melde den Vorfall. Sei misstrauisch gegenüber Personen, die gegen Gebühr eine garantierte Wiederbeschaffung versprechen.
Kann ich dApps auf Ethereum, Base und Arbitrum gleichzeitig trennen?
Manche Wallets können eine gesamte Website oder eine mehrkettige WalletConnect-Sitzung trennen und so mehrere Netzwerkverbindungen zugleich beenden. Das vereinheitlicht nicht den Blockchain-Berechtigungszustand. Token- und NFT-Freigaben auf Ethereum, Base und Arbitrum müssen weiterhin auf jeder einzelnen Chain geprüft werden.
Kann ich dieselbe Wallet-Adresse auf mehreren EVM-Netzwerken verwenden?
Bei einem gewöhnlichen extern verwalteten Konto häufig ja: Auf mehreren kompatiblen Chains kann dieselbe 0x-Adresse verwendet werden. Token und Allowances befinden sich dennoch in unterschiedlichen Verträgen auf den jeweiligen Netzwerken. Die gemeinsame Adresse bedeutet nicht, dass ein Trennen oder Widerruf auf einer Chain die Berechtigungen einer anderen verändert.
Reicht das Trennen einer verdächtigen dApp aus, wenn ich mich nur einmal verbunden habe?
Wenn du wirklich nur den grundlegenden Zugriff auf die öffentliche Kontoadresse erlaubt und keine relevante Transaktion oder Permit-Signatur erteilt hast, kann das Trennen die wichtigste walletbezogene Gegenmaßnahme sein. War die dApp eindeutig bösartig, solltest du trotzdem Kontobewegungen und Websitesitzungen prüfen: Eine frühere Bestätigung oder ein weiteres verbundenes Konto wird leicht übersehen.
Schützt eine Hardware-Wallet vor bösartigen Freigaben?
Eine Hardware-Wallet kann die Entwendung privater Schlüssel erschweren und die Prüfung von Signaturanfragen ermöglichen. Autorisierst du jedoch bewusst einen unsicheren Spender oder signierst ein gefährliches Permit, kann diese Berechtigung on-chain oder kryptografisch weiterhin gültig sein. Hardware-Verwahrung reduziert bestimmte Risiken, ersetzt aber nicht das Verständnis von Transaktionsdetails.
Kann ich dApp-Berechtigungen direkt in Terenval Wallet verwalten?
Gehe nicht davon aus, dass jede Terenval-Wallet-Version eine integrierte Berechtigungsverwaltung, eine WalletConnect-Sitzungsliste oder den Widerruf von Tokenfreigaben bietet. Prüfe die installierte Version und ihre dokumentierten Funktionen. Die allgemeinen Hinweise dieses Artikels gelten für kompatible Wallets mit entsprechenden Funktionen; öffentliche On-Chain-Freigaben lassen sich bei Bedarf auch über verifizierte externe Explorer einsehen.
Wichtige Begriffe
- dApp (dezentrale Anwendung): Anwendung, deren Funktionen über eine Wallet-Oberfläche Smart Contracts auf der Blockchain aufrufen können.
- Wallet-Verbindung: Berechtigung oder Sitzung, mit der eine dApp über die Wallet Kontoinformationen, Signaturen oder Transaktionsvorschläge anfragen kann.
- Disconnect (Trennen): Entfernen oder Beenden einer aktiven Wallet-Verbindung zu einer Anwendung beziehungsweise einer Berechtigung zur Kontofreigabe.
- ERC-20-Allowance: Im Tokenvertrag gespeicherter Höchstbetrag, den ein bestimmter Spender gemäß den geltenden Regeln im Namen des Eigentümers übertragen darf.
- Spender: Adresse, die ein Tokeninhaber im Rahmen eines bestimmten Vertrags für Ausgabefunktionen autorisiert hat.
approve: Typische ERC-20-Funktion zum Festlegen einer Allowance, einschließlich ihres Widerrufs durch den Wert null.transferFrom: Tokenfunktion, mit der ein autorisierter Spender Token innerhalb seiner bestehenden Allowance und des verfügbaren Guthabens übertragen kann.- NFT-Operator: Adresse, die ein NFT-Inhaber beispielsweise über
setApprovalForAllzu Übertragungen berechtigt. setApprovalForAll: NFT-Freigabefunktion, mit der festgelegt wird, ob ein Operator die betroffenen Token des Eigentümers verwalten darf.- WalletConnect-Sitzung: Dauerhafte Kommunikationsberechtigung zwischen Wallet und dApp mit einer implementierungsabhängigen Auswahl von Konten, Chains und Methoden.
- Sign-In with Ethereum (SIWE): Standard für strukturierte Anmeldenachrichten nach ERC-4361.
- Permit: Signierte Autorisierung, die gemäß Nonce, Frist und weiteren Regeln eines prüfenden Vertrags Token-Ausgaberechte erteilen kann.
- EIP-2612: Standard zur Änderung von ERC-20-Token-Allowances über signierte
permit-Nachrichten. - Permit2: Von Uniswap entwickeltes Token-Berechtigungssystem mit dauerhaften Allowances und einmaligen Signaturübertragungen.
- Nonce: Wert, mit dem Protokolle unter festgelegten Regeln signierte Berechtigungen verfolgen oder ungültig machen und unbefugte Wiederholungen verhindern.
- On-Chain-Widerruf: Bestätigte Transaktion, die Berechtigungen in einem Smart Contract verändert.
- Off-Chain-Signatur: Signierte Daten, die außerhalb der Blockchain gespeichert und später einem Prüfer oder Vertrag vorgelegt werden können.
- Gas: Netzwerkseitige Ausführungskosten, die bei Zustandsänderungen von Smart Contracts auf EVM-Chains üblicherweise anfallen.
- Wallet-Adresse: Öffentliche Empfangsadresse, die häufig über einen Blockchain-Explorer abgefragt werden kann.
- Nicht-verwahrende Wallet: Wallet-Modell, bei dem der Nutzer selbst für die Kontrolle der Signaturschlüssel und Wiederherstellungsdaten verantwortlich bleibt.
Weitere Antworten von Terenval
- Was bedeutet „Sign Message“ in einer Krypto-Wallet und ist das sicher?
- Was ist eine Krypto-Wallet und was speichert sie?
- Was ist ein Wallet-Ableitungspfad und warum ist er für die Wiederherstellung wichtig?
- Was ist die Whitelist für Auszahlungsadressen einer Kryptobörse?
- Wie lassen sich Kryptowährungen wiederherstellen, die über das falsche Netzwerk gesendet wurden?
Weitere Erläuterungen zur Wallet-Sicherheit findest du in Terenval Answers. Informationen zu Selbstverwahrung und aktueller Verfügbarkeit bietet die offizielle Terenval-Wallet-Anwendung.
Primärquellen und maßgebliche Referenzen
- MetaMask – Wallet von einer dApp trennen
- MetaMask – dApp-Berechtigungen verwalten
- MetaMask – Smart-Contract-Allowances widerrufen
- MetaMask – Ausgabelimits verwalten
- EIP-1193 – Ethereum Provider API
- EIP-2255 – Wallet-Berechtigungssystem
- ERC-20 – Tokenstandard
- ERC-721 – NFT-Standard
- ERC-1155 – Multi-Token-Standard
- ERC-2612 – Permit-Erweiterung für signierte Tokenfreigaben
- ERC-4361 – Sign-In with Ethereum
- Uniswap Developers – Permit2-Überblick
- WalletConnect – Dokumentation zum Trennen von Sitzungen
- Revoke.cash – Häufig gestellte Fragen
- Revoke.cash – Signierte Permits und deren Ungültigmachung
- Revoke.cash – Permit2-Berechtigungen
- Ethereum.org – Hilfe bei Betrug und Meldung von Vorfällen
- Terenval Wallet – Offizielle Anwendung
Redaktioneller Hinweis (27. Oktober 2026): Dieser Leitfaden unterscheidet protokollseitig definiertes Verhalten von walletabhängigen Benutzeroberflächen und beispielhaften Risikoanalysen. Menüs, unterstützte Netzwerke, Verbindungsmethoden und Widerrufswerkzeuge können sich ändern. Eine erfolgreich getrennte Verbindung ist kein Beleg für einen erfolgreichen On-Chain-Widerruf. Alle hypothetischen Tokenbestände und Gasberechnungen dienen ausschließlich der Erläuterung und stammen nicht aus echten Terenval-Transaktionen. Produktnennungen bedeuten nicht, dass Terenval Wallet gegenwärtig eine bestimmte dApp-Verbindung, Berechtigungsprüfung, NFT-Freigabe, Permit2- oder WalletConnect-Funktion bietet. Dieser Artikel fragt weder Seed-Phrasen noch private Schlüssel oder Signaturen ab und stellt keine individuelle Rechts-, Sicherheits- oder Finanzberatung dar.