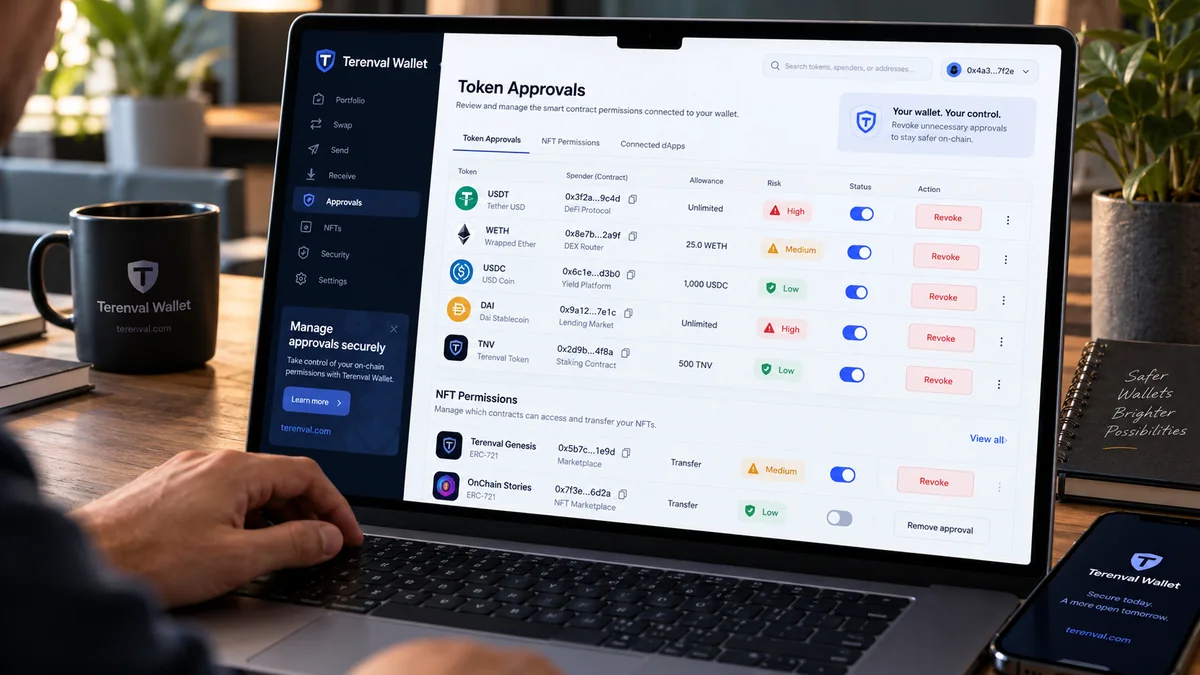
Um Token-Freigaben in einer Krypto-Wallet zu prüfen und zu widerrufen, ermitteln Sie zunächst die genaue Blockchain und Wallet-Adresse, kontrollieren aktive Token-Ausgabelimits und zugelassene NFT-Operatoren, überprüfen jeden berechtigten Spender und widerrufen nicht mehr benötigte Berechtigungen. Bei einem üblichen ERC-20-Widerruf wird das Ausgabelimit des Spenders im jeweiligen Token-Vertrag auf null gesetzt; bei NFTs wird die Operatorberechtigung deaktiviert. Beides erfordert normalerweise eine On-Chain-Transaktion und eine Netzwerkgebühr. Die Trennung einer dApp-Verbindung ist nicht dasselbe wie der Widerruf ihrer Token-Berechtigungen.
Diese Kurzantwort hat eine wichtige Einschränkung: Ein Token-Freigabeprüfer erfasst nicht jede Möglichkeit, auf Ihre Vermögenswerte zuzugreifen. Eine EIP-2612-Signatur wurde möglicherweise noch nicht auf der Blockchain eingereicht; Uniswap Permit2 besitzt mehrere Berechtigungsebenen; und eine kompromittierte Seed-Phrase eröffnet Angreifern einen eigenständigen Signaturweg. Wer alle drei Fälle für gewöhnliche Ausgabelimits hält, kann seine Wallet trotz scheinbar erfolgreicher Bereinigung gefährdet zurücklassen.
Kurzantwort: Öffnen Sie ein verifiziertes Werkzeug wie Revoke.cash, den Token-Approvals-Checker eines geeigneten Blockchain-Explorers oder eine unterstützte Berechtigungsverwaltung im Wallet-Portfolio. Prüfen Sie die Freigaben für das konkrete Konto und Netzwerk. Priorisieren Sie unbekannte Spender und weitreichende Freigaben für wertvolle Token oder NFT-Sammlungen. Widerrufen Sie erst, nachdem Sie Token, Spender und Aktion geprüft haben. Signieren Sie die tatsächliche Transaktion in Ihrer Wallet, warten Sie auf ihre On-Chain-Bestätigung und lesen Sie den resultierenden Allowance- beziehungsweise Operatorstatus erneut aus. Untersuchen Sie Permit2 und signierte Berechtigungen gesondert. Geben Sie niemals Ihre Wiederherstellungsphrase in einen Freigabeprüfer ein und verlassen Sie sich bei offengelegten Signaturschlüsseln nicht allein auf einen Widerruf.
Die zentrale Schlussfolgerung dieses Terenval-Leitfadens lautet: Für Wallet-Sicherheit zählt die tatsächlich eingeräumte Befugnis, nicht die Zahl grüner Häkchen in einer App. Auch ein vertrauenswürdiger Vertrag mit einer unnötigen unbegrenzten Freigabe sollte überprüft werden. Ein Token mit scheinbar harmlosen Nullbestand kann bei künftigen Einzahlungen ein erhebliches Risiko darstellen. Und eine als Approve bezeichnete Widerrufstransaktion ist nicht automatisch bösartig, wenn ihre entschlüsselten Parameter die Freigabe tatsächlich auf null setzen. Unsere Methode prüft die genaue Berechtigung, ihren Umfang, aktuell oder künftig erreichbare Vermögenswerte und den Nachweis, dass die Berechtigung tatsächlich beendet wurde.
Die wichtigsten Erkenntnisse
- Eine ERC-20-Freigabe ist eine Erlaubnis, keine Überweisung. Der Token-Vertrag speichert, wie viel ein bestimmter Spender von Ihrer Adresse übertragen darf. Soweit die Vertragsregeln es zulassen, kann er innerhalb dieses Limits später
transferFromaufrufen. - Freigaben gelten jeweils für einen Token, Eigentümer, Spender und eine Blockchain. Ein widerrufenes USDC-Limit auf Ethereum hebt weder die USDC-Freigabe auf Base noch eine NFT-Operatorberechtigung auf Arbitrum auf.
- „Unbegrenzt“ bedeutet nicht „sofort gestohlen“. Es bedeutet, dass der erlaubte Betrag außerordentlich hoch ist. Das tatsächliche Risiko hängt auch vom Spender, heutigen und künftigen Guthaben und den Möglichkeiten zur Nutzung der Berechtigung ab.
- Ein Guthaben von null löscht keine bestehende Freigabe. Ein Spender kann unter Umständen später eingehende Token erreichen. Bewerten Sie das Risiko deshalb nicht nur anhand des heutigen Portfolios.
- Der Widerruf ist eine neue Zustandsänderung auf der Blockchain. Bei standardmäßigen ERC-20-Token ist dies
approve(spender, 0); bei ERC-721/1155-Operatoren häufigsetApprovalForAll(operator, false). - NFT-Freigaben für ganze Sammlungen unterscheiden sich von Freigaben einzelner Token. ERC-721 unterstützt die Berechtigung für eine Token-ID oder einen Operator für die Sammlung; ERC-1155 verwendet typischerweise Operatoren für mehrere Token-IDs.
- Permit-Signaturen müssen getrennt beurteilt werden. Eine Off-Chain-Signatur nach EIP-2612 kann später noch ausführbar sein; das Zurücksetzen der bestehenden Allowance macht eine noch ungenutzte Signatur nicht zwingend ungültig.
- Permit2 besitzt zwei Ebenen. Ein Token kann Permit2 selbst freigeben, während Permit2 nachgelagerte Ausgaberechte verwaltet. Prüfen Sie sowohl die Basisfreigabe als auch die relevanten Permit2-Berechtigungen.
- Ein bestätigter Widerruf macht frühere Transfers nicht rückgängig. Er beseitigt die betreffende künftige Berechtigung, nicht einen bereits bestätigten Diebstahl oder andere Schwachstellen.
- Das Trennen einer Website-Verbindung widerruft keine Smart-Contract-Freigaben. Browser-Verbindung und Blockchain-Allowance bestehen unabhängig voneinander.
- Signieren Sie niemals eine „Sicherheitsprüfung“, die Geheimnisse verlangt. Öffentliche Wallet-Adressen lassen sich ohne Seed-Phrase, privaten Schlüssel oder Vorauszahlung an vermeintliche Rettungsdienste prüfen.
- Für Terenval Wallet wird keine integrierte Widerrufsfunktion vorausgesetzt. Nutzen Sie unabhängig verifizierte Werkzeuge für die betreffenden Netzwerke und Token und prüfen Sie das tatsächliche On-Chain-Ergebnis.
Was ist eine Token-Freigabe und wozu brauchen dApps sie?
Wenn Sie USDC gegen einen anderen Token tauschen, Mittel in ein Kreditprotokoll einzahlen oder ein NFT zum Verkauf anbieten, benötigt die Anwendung häufig eine Erlaubnis, den Token gemäß ihrer Smart-Contract-Logik zu bewegen. Token-Vertrag und Anwendungsvertrag sind unterschiedliche Softwarekomponenten. Ein ERC-20-Token erlaubt einer fremden Adresse normalerweise nicht allein deshalb die Verfügung über Ihr Guthaben, weil Sie eine Website besucht haben: Der Vertrag prüft, ob der Aufrufende Eigentümer ist oder über die erforderliche Allowance verfügt.
Entscheidend sind Eigentümer (Owner), Token-Vertrag, Spender, Ausgabelimit (Allowance) und Blockchain. Wenn Wallet A den Spender B auf Ethereum für 250 Einheiten des Tokens C autorisiert, ist das keine allgemeine Erlaubnis, BTC, sämtliche ERC-20-Token oder Vermögenswerte auf anderen Netzwerken abzuziehen. Solange die Freigabe nutzbar bleibt, darf der Spender unter den Vertragsregeln autorisierte Transfers dieses Tokens auslösen. Der ERC-20-Standard beschreibt den Mechanismus; für NFTs gelten andere Standards.
Ein verbreiteter Irrtum lautet, die Wallet „speichere eine Freigabe“ wie einen Eintrag in Browser-Einstellungen. Bei standardmäßigen ERC-20-Token speichert der Token-Smart-Contract die Allowance. Eine Wallet oder ein Freigabeprüfer liest sie aus und zeigt sie an; eine später signierte Transaktion ändert sie. Ein Telefonwechsel, das Entfernen einer Erweiterung oder das Öffnen derselben Adresse in einer anderen Wallet-App setzt den Blockchain-Zustand nicht zurück.
Approve, allowance, spender und transferFrom: vier wichtige Begriffe
approve(spender, amount)ändert den Betrag, den eine Adresse einem bestimmten Spender für einen ERC-20-Token zur Verfügung stellt. Der Funktionsaufruf überweist die Token nicht bereits an den Spender.allowance(owner, spender)liest die nach Token-Regeln verbleibende Berechtigung. Eine standardmäßige Allowance wird in Basiseinheiten des Tokens angegeben, die Benutzeroberflächen anhand der Dezimalstellen umrechnen.transferFrom(owner, recipient, amount)ist ein üblicher Weg, über den ein autorisierter Spender Token überträgt. Der Token-Vertrag erzwingt dabei die einschlägigen Guthaben- und Freigabeprüfungen.Approval-Ereignis dokumentiert die Änderung einer regulären Freigabe. Ein Ereignisprotokoll ist ein nützlicher Hinweis, aber der direkt ausgelesene aktuelle Vertragszustand belegt verlässlicher, welche Befugnis jetzt besteht.
Stellen Sie sich beispielsweise vor, ein Swap-Router erhielt eine Freigabe für 250 USDC, in der Wallet liegen derzeit aber nur 40 USDC. Die Berechtigung ist nicht zwingend auf die aktuell sichtbaren 40 USDC begrenzt. Treffen vor einer Änderung weitere 100 USDC ein, könnte der Spender unter Beachtung der Vertragsregeln und des Restlimits auf dieses Guthaben zugreifen. Dieses Risiko künftiger Einzahlungen ist aussagekräftiger, als eine Freigabe allein wegen ihrer unbegrenzten Höhe als „gefährlich“ einzustufen.
Fünf Berechtigungsarten, die Sie nicht verwechseln dürfen
| Mechanismus | Welche Befugnis kann er erteilen? | Wo prüfen? | Typische Beendigung |
|---|---|---|---|
ERC-20 approve / allowance |
Ein Spender kann Token bis zur genehmigten Menge übertragen | Im jeweiligen Token-Vertrag auf der betreffenden Blockchain | Spender-Allowance auf 0 setzen und neuen Zustand prüfen |
ERC-721 approve |
Ein Operator kann eine bestimmte NFT-Token-ID übertragen | Im NFT-Vertrag und für die konkrete Token-ID | Tokenspezifische Freigabe löschen/ersetzen, sofern unterstützt; ein Eigentümerwechsel löscht die Standardfreigabe ebenfalls |
ERC-721 / ERC-1155 setApprovalForAll |
Ein Operator kann eine größere NFT-Sammlung oder mehrere Token verwalten | In der Operatorzuordnung des NFT-Vertrags | Operatorberechtigung auf false setzen |
EIP-2612 permit |
Eine Signatur kann später eine neue Allowance genehmigen | Token-spezifische Permit-Logik, Nonce, Frist und Signaturen | Token-spezifische Nonce-/Ablaufregeln oder unterstützte Ungültigmachung nutzen; eine Allowance von null annulliert nicht zwingend eine ungenutzte Signatur |
| Uniswap Permit2 | ERC-20-Basisfreigabe an Permit2 sowie signierte oder gespeicherte nachgelagerte Rechte | Sowohl Token→Permit2 als auch einschlägige Permit2-Berechtigungen | Passende Ebene widerrufen/reduzieren; ungenutzte Signaturen und Nonces getrennt behandeln |
Die Tabelle beschreibt häufige Berechtigungsmuster auf Ethereum-kompatiblen Netzwerken, nicht sämtliche proprietären Wallet-Rechte oder Smart-Account-Module. Smart-Contract-Konten können eigene Rollen, Sitzungsschlüssel, Module und Wiederherstellungsrechte besitzen, die keine normalen Token-Freigaben sind. Eine Solana-Berechtigung oder Bitcoin-Ausgabe wird nicht zur ERC-20-Allowance, bloß weil dieselbe App sie anzeigt. Der Geltungsbereich bleibt ausdrücklich begrenzt, damit ein unvollständiger Scanner nicht als umfassende Kontrolle erscheint.
Die Spezifikationen ERC-721, ERC-1155, EIP-2612 und Permit2 beschreiben diese verschiedenen Autorisierungswege.
Wallet-Berechtigungen prüfen: zuerst verifizieren, dann handeln
Für die Prüfung öffentlich einsehbarer Token-Allowances müssen Sie weder Ihre Seed-Phrase noch Ihren privaten Schlüssel preisgeben. Eine reguläre Kontrolle beginnt mit einer öffentlichen Adresse und dem Netzwerk, auf dem Vermögenswerte oder DeFi-Aktivitäten liegen. Eine Wallet-Verbindung kann die Bedienung erleichtern; zum bloßen Lesen sind schreibgeschützte Abfragen insbesondere nach verdächtigen Interaktionen vorzuziehen.
- Identifizieren Sie jede tatsächlich verwendete Adresse. Unterscheiden Sie Software-Wallet-Konten, Hardware-Wallet-Konten, importierte Schlüssel und Smart-Contract-Wallets. Eine Oberfläche kann mehrere unabhängig kontrollierte Adressen anzeigen.
- Erfassen Sie alle betroffenen Netzwerke. Ethereum, Base, Arbitrum, Optimism, Polygon und BNB Chain haben getrennte Vertragszustände. Gleich aussehende
0x-Adressen bedeuten nicht, dass ihre Freigaben geteilt werden. - Beginnen Sie bei einer bekannten, unabhängig geöffneten Website. Geben Sie die offizielle URL selbst ein oder verwenden Sie unabhängig bestätigte Dokumentation. Vermeiden Sie Links aus unaufgeforderten Nachrichten und Token-Metadaten.
- Prüfen Sie ERC-20- und NFT-Einträge getrennt. Beachten Sie Token, Spender-/Operatoradresse, genehmigten Betrag, Berechtigungsart, Datum und Status. Bei nicht standardisierten Verträgen kann die Erfassung des Scanners unvollständig sein.
- Bestätigen Sie die Vertragsidentität. Vergleichen Sie Token-Adresse und Spender mit den Unterlagen der tatsächlich verwendeten Anwendung. Eine Beschriftung wie „Uniswap“ oder „USDC“ allein authentifiziert keinen Vertrag.
- Legen Sie vor dem Signieren Prioritäten fest. Widerrufen Sie verdächtige Berechtigungen, sofern gefahrlos möglich, zuerst; entfernen Sie danach seit Langem ungenutzte Rechte. Vermeiden Sie versehentliche Störungen einer weiterhin verwalteten Position.
- Bestätigen Sie jedes Ergebnis auf der Blockchain. Ein erfolgreiches Wallet-Popup ist kein endgültiger Nachweis. Prüfen Sie Transaktionsstatus, Netzwerk und die neue Allowance beziehungsweise den Operatorstatus.
Führen Sie bei Bedarf eine einfache private Übersicht mit Blockchain, Wallet-Adresse, Token-Vertrag, Spender, Berechtigungsart, zuletzt bekannter Allowance, Maßnahme, Transaktionshash und nachträglich geprüftem Zustand. Tragen Sie dort niemals Geheimnisse ein. Öffentliche Adressen, Transaktionshashes und bestätigte Vertragsadressen genügen für technische Fehlersuche; sensible Kontozusammenhänge verdienen trotzdem Datenschutz.
Warum dasselbe Token-Kürzel täuschen kann
Token-Name und Tickersymbol sind Metadaten der Benutzeroberfläche und kein Beleg für die Identität des Emittenten. Angreifer können einen fremden Token „USDC“ nennen oder einem schädlichen Vertrag den Namen eines bekannten Protokolls geben. Prüfen Sie Blockchain und Vertragsadresse anhand maßgeblicher Angaben des Emittenten oder Protokolls. Das Terenval-Glossar zu Vertragsadressen erklärt, weshalb die exakte Vertragsadresse mehr aussagt als ein vertrautes Kürzel.
Methode 1: Freigaben mit Revoke.cash prüfen und widerrufen
Revoke.cash bietet eine netzwerkübergreifende Oberfläche zur Prüfung gängiger Token- und NFT-Freigaben. Die offizielle Anleitung erläutert die Abfrage einer öffentlichen Adresse, die Netzwerkauswahl, das Sortieren von Berechtigungen und den Widerruf einzelner Einträge. Bezeichnungen der Oberfläche können sich ändern. Orientieren Sie sich deshalb an den angezeigten Vertragsdetails und Zieladressen statt an auswendig gelernten Button-Positionen.
- Rufen Sie
https://revoke.cash/direkt über die verifizierte Domain auf. - Geben Sie zur schreibgeschützten Prüfung die öffentliche Wallet-Adresse ein oder verbinden Sie die richtige Wallet, wenn Sie eine Transaktion signieren müssen. Kontrollieren Sie die gewählte Adresse.
- Wählen Sie das Netzwerk der betreffenden Token-Freigabe. Bei einem aktuellen Vorfall können Sie nach Token, Spender und neuesten Genehmigungen suchen oder filtern.
- Prüfen Sie bei jedem fraglichen Eintrag die Vertragsadresse und verbleibende Allowance. Klären Sie, ob es sich um eine normale ERC-20-Freigabe, einen NFT-Operator oder eine gesondert zu prüfende Berechtigung handelt.
- Wählen Sie die Widerrufs- oder Bearbeitungsaktion, aber lesen Sie vor dem Signieren die Transaktionsbestätigung Ihrer Wallet. Vergewissern Sie sich, dass der richtige Vertrag angesprochen und die Berechtigung tatsächlich aufgehoben oder reduziert wird.
- Warten Sie auf die Bestätigung der Transaktion im betreffenden Netzwerk. Prüfen Sie ihren Hash in einem Blockchain-Explorer.
- Aktualisieren Sie die Ansicht und lesen Sie die aktuelle On-Chain-Berechtigung erneut aus. Vertrauen Sie nicht allein einer „Gesendet“-Meldung oder einer möglicherweise zwischengespeicherten Tabellenzeile.
Laut Revoke.cash fällt für einzelne Widerrufe normalerweise eine Netzwerk-Gasgebühr an. Für optionale Sammel- oder Premium-Dienste können eigene, veränderliche Bedingungen gelten. Das Prüfen öffentlicher Berechtigungen verlangt weder eine Token-Überweisung noch eine Vorauszahlung an einen Fremden für eine vermeintliche „Wallet-Freischaltung“.
Warum die Wallet beim Widerruf „Approve“ anzeigen kann
Bei standardmäßigen ERC-20-Token verwenden sowohl das Erteilen als auch das Widerrufen häufig approve. Entscheidend sind die Parameter: approve(spender, 0) entfernt die verbleibende gewöhnliche Allowance dieses Spenders. Ebenso deaktiviert setApprovalForAll(operator, false) die NFT-Operatorberechtigung. Revoke.cash erklärt diesen scheinbaren Widerspruch in seinen FAQ.
Eine Transaktion mit dem Methodennamen Approve ist deshalb nicht automatisch unsicher. Umgekehrt beweist eine Schaltfläche Revoke keineswegs, dass tatsächlich etwas widerrufen wird. Prüfen Sie die entschlüsselte Transaktion und Vertragsadresse mit einer vertrauenswürdigen Wallet oder einem Explorer. Signieren Sie nichts blind, wenn die Oberfläche den Vorgang nicht nachvollziehbar erklärt.
Methode 2: Den Token Approval Checker von Etherscan verwenden
Ein Blockchain-Explorer bietet eine unabhängige Sicht auf aktuelle Chain-Daten und den Transaktionsverlauf. Auf Ethereum nutzen Sie den Etherscan Token Approval Checker; für Base, Arbitrum, Polygon oder andere Netzwerke den verifizierten Explorer des jeweiligen Netzwerks. Ein Blockchain-Explorer ist keine universelle Berechtigungsdatenbank für alle Blockchains.
- Öffnen Sie einen verifizierten Ethereum-Explorer und gehen Sie zu Token Approvals. Geben Sie die zu prüfende öffentliche Konto-Adresse ein.
- Kontrollieren Sie verfügbare Kategorien wie ERC-20, ERC-721 und ERC-1155. Wählen Sie eine Ansicht, die alle relevanten Freigaben statt nur einer voreingestellten Teilmenge zeigt.
- Prüfen Sie die vollständige Adresse des Spenders/Operators, den Token-Vertrag und die freigegebene Menge beziehungsweise den Sammlungsumfang. Vergleichen Sie bei Bedarf das Approval-Ereignis mit dem aktuellen Vertragszustand.
- Vergewissern Sie sich beim Widerruf, dass das richtige Wallet-Konto ausgewählt ist und Sie einen Aufruf an den richtigen Vertrag auf der richtigen Blockchain signieren.
- Prüfen Sie den Transaktionsbeleg nach der Bestätigung und lesen Sie die aktuelle Allowance oder das Ergebnis von
isApprovedForAllerneut aus.
Die Liste des Explorers dient zum Auffinden von Berechtigungen, ist aber keine unabhängige Garantie für die Sicherheit eines Spenders. Vertragsbeschriftungen und Verifizierungsabzeichen helfen bei der Recherche; sie bescheinigen nicht, dass schädliche Logik, riskante Upgrades oder kompromittierte Administratorrechte ausgeschlossen sind. Der Revoke.cash-Vergleich explorerbasierter Widerrufe beschreibt den entsprechenden Ablauf.
Methode 3: Ausgabelimits in MetaMask Portfolio prüfen
Die MetaMask-Anleitung zum Widerruf von Smart-Contract-Freigaben und die Dokumentation zu Ausgabelimits in Portfolio erläutern, wie unterstützte Konten und Netzwerke über die Portfolio-Oberfläche geprüft werden können. Unterstützte Netzwerke und konkrete Ansichten können sich ändern. Lesen Sie die aktuelle Hilfe, statt vorauszusetzen, dass alle Token, Blockchains und signierten Berechtigungen abgedeckt sind.
- Öffnen Sie MetaMask Portfolio über eine verifizierte offizielle Quelle und wählen Sie das zu prüfende Konto.
- Navigieren Sie zu den Ausgabelimits beziehungsweise Token-Freigaben und wählen Sie das unterstützte Netzwerk.
- Prüfen Sie Token-Vertrag, Spender und aktuelles Limit. Unterscheiden Sie tatsächliche Token-Freigaben von bloßen Berechtigungen verbundener Websites.
- Widerrufen Sie die Berechtigung über den unterstützten Ablauf und prüfen Sie dabei Transaktion und Gebühr in der Wallet.
- Bestätigen Sie die Ausführung über den Blockchain-Explorer und kontrollieren Sie, ob das Limit null beträgt beziehungsweise die entsprechende Berechtigung entfernt wurde.
Wenn Sie dieselbe Ethereum-Adresse in einer anderen Wallet anzeigen, verschwinden ihre Freigaben nicht. Die Autorisierung liegt im Token- beziehungsweise Berechtigungsvertrag, nicht in einer bestimmten Browser-Erweiterung. Umgekehrt darf für Terenval Wallet kein integrierter Freigabeprüfer und kein Widerrufsbutton vorausgesetzt werden, solange die jeweilige Produktfunktion nicht unabhängig bestätigt ist. Eine kompatible selbstverwahrte Wallet und ein spezialisiertes Berechtigungswerkzeug können getrennte Bestandteile eines sicheren Vorgehens sein.
Die Terenval-Matrix zur Freigabeexposition: Welche Berechtigung sollten Sie zuerst widerrufen?
Viele Leitfäden empfehlen, „riskante Freigaben zu widerrufen“. Schwieriger ist zu bestimmen, was riskant bedeutet, wenn eine Wallet Dutzende Einträge aufweist. Wir schlagen die redaktionelle Approval Exposure Matrix (Matrix zur Freigabeexposition) mit vier praxisrelevanten Dimensionen vor: erreichbare Vermögenswerte, Umfang der Berechtigung, Vertrauen in den Spender sowie Zeit und Abhängigkeiten. Sie ist eine Entscheidungshilfe, keine numerische Exploit-Wahrscheinlichkeit, kein geprüfter Scanner und keine behauptete Funktion von Terenval Wallet.
| Prüfdimension | Bei gleichen Umständen geringere Sorge | Bei gleichen Umständen größere Sorge | Was prüfen? |
|---|---|---|---|
| Erreichbarer Wert | Kleines zweckgebundenes Limit; kaum erwartetes zukünftiges Guthaben | Hohes oder unbegrenztes Limit für ein beträchtliches Guthaben oder wiederkehrende Einzahlungen | Token-Menge, aktueller Bestand, zu erwartende Zuflüsse |
| Umfang der Befugnis | Bestimmter fungibler Token und fester Betrag | Unbegrenzte Token-Freigabe, umfassender NFT-Operator oder privilegiertes Smart-Account-Modul | Token-Vertrag, Spender, Berechtigungsart, Sammlungsumfang |
| Vertrauenswürdigkeit des Spenders | Adresse anhand einer dokumentierten und weiterhin genutzten Integration bestätigt | Unbekannter Spender, unerwartete Adresse, frühere Phishing-Interaktion, unerklärliches Upgrade | Offizielle Vertragsangaben, Ursprung der Transaktion, Prüfungskontext ohne Gleichsetzung von Audit und Sicherheit |
| Zeit und betrieblicher Bedarf | Kurzfristiger Zugriff oder für laufende Abläufe nötig | Unbefristet, monatelang unbenutzt, aufgegebenes Protokoll, unverständliche Altfreigabe | Letzte Nutzung, gegebenenfalls Frist, Folgen des Widerrufs |
Unsere Prioritätsregel: Untersuchen Sie unerwartete, weitreichende Berechtigungen für wertvolle Vermögenswerte vor der Bereinigung scheinbar harmloser historischer Einträge. Widerrufen Sie aber keine weiterhin für eine aktive Order oder Strategie erforderlichen Rechte blind, ohne die Funktionsfolgen zu verstehen. Die Identifikation des Spenders ist selbst eine Sicherheitsmaßnahme, sofern die damit verbrachte Zeit bei einem laufenden Angriff keine gefährliche Verzögerung verursacht.
Redaktionelles Beispiel: zwei Freigaben, unterschiedliche Risiken
Stellen Sie sich vor, Wallet A hält 1.800 USDC und gewährt einem unbekannten Spender seit einer verdächtigen Airdrop-Anforderung ein unbegrenztes Limit. Wallet B hält 20 USDC und hat für einen regelmäßig genutzten, unabhängig bestätigten Swap-Router ein Limit von 50 USDC. Ohne so zu tun, als kennen wir den Quellcode der Spender, verdient die erste Freigabe eine dringende Untersuchung und wahrscheinlich einen Widerruf. Auch die zweite sollte regelmäßig geprüft werden, doch ihr aktuell erreichbarer Wert und Berechtigungsumfang sind viel kleiner.
Das bedeutet weder, dass 1.800 USDC zwangsläufig verloren gehen, noch, dass 50 USDC „sicher“ sind. Die Priorisierung braucht eine Begründung anhand von Befugnis und exponiertem Wert statt einer bloßen Sortierung nach Freigabealter.
Das Expositionsfenster: Warum auch eine leere Wallet gefährdet sein kann
Eine ERC-20-Allowance setzt nach den Token-Regeln die Obergrenze einer Erlaubnis, während das Kontoguthaben den jetzt verfügbaren Wert bezeichnet. Bei einem Standardtoken lässt sich als erste Näherung eine Obergrenze dafür formulieren, was ein Spender in einem bestimmten Moment übertragen könnte:
Sofort erreichbare Token ≈ Minimum aus verfügbarem Token-Guthaben und wirksamer verbleibender Allowance, vorausgesetzt, der Spender kann die Berechtigung ausüben und es greifen keine weiteren Token-Beschränkungen.
Dies ist eine konzeptionelle Obergrenze, keine Prognose. Sie lässt Risiken durch ungewöhnliches Token-Verhalten, noch nicht eingereichte Permits, Smart-Account-Rechte, Token-Sperren und andere protokollspezifische Bedingungen bewusst außen vor. Verwenden Sie sie nicht als präzise Berechnung gefährdeter Gelder für jeden Vertrag.
Betrachten Sie drei beispielhafte Szenarien:
| Szenario | Aktuelles Token-Guthaben | Verbleibende Freigabe | Praktische Bedeutung |
|---|---|---|---|
| Alter Router mit engem Limit | 500 USDC | 25 USDC | Über diese Allowance kann ein Standard-Spender ohne neue Autorisierung normalerweise höchstens 25 USDC bewegen |
| Verdächtiger Spender mit unbegrenztem Limit | 500 USDC | Praktisch unbegrenzt | Wenn der Spender die Freigabe nutzen kann, könnte bis zum gesamten erreichbaren aktuellen Guthaben exponiert sein |
| Wallet heute leer, morgen wiederkehrende Einzahlung | 0 USDC | Praktisch unbegrenzt | Derzeit möglicherweise kein Zugriff auf Guthaben; die spätere Einzahlung kann bei weiter bestehender Freigabe erreichbar werden |
Die dritte Zeile zeigt eine besondere Sicherheitsfalle: Eine bislang leere Adresse kann gefährlich werden, sobald erneut Geld eingeht. Eine gespeicherte Spender-Allowance wird normalerweise nicht verbraucht, nur weil der Eigentümer seine Wallet geleert hat. Prüfen Sie alte Wallets, bevor Börsenauszahlungen, Airdrops, DeFi-Rückflüsse oder Gehaltszahlungen dorthin geleitet werden.
Unbegrenzte Token-Freigaben: Komfort gegen dauerhaftes Risiko
Eine unbegrenzte Freigabe bezeichnet üblicherweise eine sehr große Ganzzahl, häufig uint256.max, und nicht die bewusste Erlaubnis für „alles auf allen Blockchains“. Sie gilt normalerweise für einen Token-Vertrag, einen Eigentümer und einen Spender auf einer Blockchain. Diese technische Begrenzung beseitigt das praktische Risiko nicht: Wird ein Spender bösartig, kompromittiert oder besitzt unsichere Programmlogik, kann ein offenes Limit auch später eingehende Token erreichbar machen.
Der Komfort ist real. Protokolle verlangen manchmal hohe Limits, damit bei wiederholten Vorgängen nicht jedes Mal eine neue Freigabetransaktion und Gasgebühr nötig ist. Wer häufig handelt, mag für einen sorgfältig geprüften Spender eine dauerhafte Berechtigung bevorzugen. Doch der Preis des Komforts ist eine fortbestehende Befugnis, die verwaltet, überwacht und bei fehlendem Bedarf wieder entfernt werden muss.
Für seltene Aktionen ist ein auf den tatsächlichen Bedarf begrenztes Limit die sicherere Voreinstellung, sofern Token und Anwendung dies ermöglichen. Wenn ein Dienst nur unbegrenzte Freigaben anbietet, prüfen Sie, ob sich das Ausgabelimit bearbeiten, ein feiner abgestufter Ablauf wählen oder die Aktion ohne langfristige Berechtigung erledigen lässt. Eine begrenzte Allowance reduziert die exponierte Menge; sie macht einen nicht vertrauenswürdigen Spender aber nicht sicher.
Die ERC-20-Spezifikation weist außerdem auf ein mögliches Rennen beim Aktualisieren von Allowances hin und empfiehlt Benutzeroberflächen, die eine bestehende Nichtnull-Allowance vor dem Setzen eines anderen Nichtnull-Wertes zuerst auf null stellen. Das spricht für sorgfältige Änderungen, garantiert aber nicht, dass eine Nullsetzung eine bereits ausstehende schädliche Transaktion überholt.
NFT-Freigaben: Risiko für einzelne Token und ganze Sammlungen
NFT-Oberflächen bezeichnen Freigaben mitunter als Erlaubnis, ein NFT „anzubieten“ oder „zu verkaufen“. Die zugrunde liegende Befugnis kann aber weiter reichen. Unter ERC-721 erlaubt approve die Freigabe einer einzelnen Token-ID. setApprovalForAll autorisiert einen Operator für sämtliche vom Eigentümer gehaltenen Token des betreffenden NFT-Vertrags. Unter ERC-1155 kann eine Operatorfreigabe mehrere Token-IDs und Mengen umfassen.
Kontrollieren Sie den Sammlungsvertrag, gegebenenfalls die einzelne Token-ID, die Operatoradresse und ob die Berechtigung ein NFT oder die ganze Sammlung umfasst. Ein kompromittierter oder schädlicher Operator kann selbst dann problematisch sein, wenn die Wallet derzeit nur ein NFT hält, weil die Freigabe möglicherweise auch künftige NFTs derselben Sammlung abdeckt.
Um einen Sammlungsoperator zu widerrufen, wird bei standardkonformen Verträgen normalerweise setApprovalForAll(operator, false) im jeweiligen NFT-Vertrag aufgerufen. Bei der Freigabe einer einzelnen ERC-721-Token-ID verwenden Sie über eine vertrauenswürdige Oberfläche die vom Vertrag unterstützte Methode zum Löschen dieser Freigabe. Setzen Sie den Sammlungs-Schalter nicht mit der Einzelberechtigung gleich. Prüfen Sie nach der Bestätigung je nach Fall isApprovedForAll oder getApproved(tokenId).
Folgen für Marktplätze: Wenn eine Verkaufsanzeige die Operatorberechtigung voraussetzt, kann ihr Widerruf die Abwicklung verhindern. Die Revoke.cash-FAQ erwähnen solche betrieblichen Abhängigkeiten. Außerdem können für Angebote Off-Chain-Orders oder Signaturen bestehen, deren Zustand getrennt geprüft werden muss. Das Entfernen eines Operators ist kein allgemeines Verfahren zum Stornieren sämtlicher Orders.
EIP-2612-Permits: Die Freigabe, die möglicherweise noch nicht auf der Blockchain sichtbar ist
Mit EIP-2612 können Token-Eigentümer eine Autorisierung signieren, die später von Dritten an den Token-Vertrag übermittelt wird. Dieser prüft Signatur, Nonce und Frist und aktualisiert danach gemäß dem Standard die Allowance. Bei unterstützten Anwendungen kann der Eigentümer dadurch auf eine gesonderte Freigabetransaktion verzichten.
Dadurch entsteht aber ein blinder Fleck: Eine bereits signierte, noch nicht eingereichte Nachricht hat bisher keinen ERC-20-Allowance-Eintrag auf der Blockchain geändert. Ein regulärer Scanner, der nur aktuelle Allowances liest, kann zutreffend „null“ anzeigen, obwohl ein noch gültiges signiertes Permit später ausführbar ist. Das ist nicht zwingend ein Fehler des Scanners: Die ungenutzte Signatur existiert außerhalb der Blockchain, bis sie verwendet wird.
Entscheidender Unterschied: Das Zurücksetzen einer bestehenden ERC-20-Allowance auf null ändert nicht automatisch die EIP-2612-Permit-Nonce. Ein noch ungenutztes gültiges Permit kann später eingereicht werden und erneut eine Allowance einrichten. Der geeignete Weg zur Ungültigmachung hängt von der Token-Implementierung, den Nonce-Regeln und davon ab, ob die Signatur abläuft, ersetzt oder auf andere Weise invalidiert werden kann. Erfinden Sie keinen universellen „Signatur widerrufen“-Button.
Wenn Sie vermuten, dass eine Phishing-Seite Sie zum Signieren eines Permits verleitet hat, halten Sie öffentlich teilbare Angaben fest – Domain, Token, Eigentümer, Spender und gegebenenfalls die angezeigte Signaturfrist –, ohne geheime Informationen zu veröffentlichen. Ziehen Sie offizielle Token-/Protokolldokumentation und seriöse Fachhilfe hinzu, um Nonce-Invalidierung, Frist und gegebenenfalls die sichere Übertragung gefährdeter Token auf unabhängige Schlüssel zu beurteilen. Das Signieren eines „anderen Permits“ auf einer unbekannten Website kann die Lage verschlimmern.
Permit2: Sowohl die Token-Allowance als auch die nachgelagerte Berechtigung prüfen
Die Permit2-Übersicht von Uniswap beschreibt zwei Bestandteile: AllowanceTransfer und SignatureTransfer. Zunächst kann der Nutzer dem Permit2-Vertrag eine gewöhnliche ERC-20-Allowance gewähren. Danach unterstützt Permit2 zusätzliche spenderbezogene Rechte über gespeicherte Genehmigungen oder Signaturen. Daraus ergeben sich zwei verschiedene Autorisierungsebenen, nicht nur ein Eintrag in einer Wallet-Sicherheitsansicht.
Ebene 1: Allowance des Token-Vertrags für Permit2
Auf Token-Ebene kann das Konto Permit2 einen bestimmten Token-Betrag freigeben. Dieses Limit kann sehr hoch sein. Wird die Basisfreigabe direkt im Token-Vertrag widerrufen, wird die Möglichkeit von Permit2 eingeschränkt, diesen Token auf Grundlage der bestehenden ERC-20-Allowance des Eigentümers zu bewegen. Das kann auch legitime Anwendungen beeinträchtigen, die auf diese Basisfreigabe angewiesen sind. Vergleichen Sie die tatsächliche Permit2-Vertragsadresse des betreffenden Netzwerks mit der offiziellen Uniswap-Dokumentation. Verlassen Sie sich nie allein auf eine Beschriftung „Permit2“.
Ebene 2: Von Permit2 gespeicherte oder genutzte Berechtigungen
Innerhalb von Permit2 AllowanceTransfer kann ein Spender über eine Menge und ein Ablaufdatum verfügen. Die primäre ERC-20-Allowance des Tokens kann aktiv bleiben, obwohl diese feinere Permit2-Berechtigung abgelaufen oder widerrufen wurde. Bei SignatureTransfer kann eine einmalige Signatur mit Nonce-Bindung eine bestimmte Übertragung autorisieren; der Status der Nonce (genutzt/ungenutzt) und die Signaturfrist sind entscheidend. Das entspricht keiner dauerhaft bestehenden Allowance-Zeile.
| Frage | Was prüfen? | Warum ist das wichtig? |
|---|---|---|
| Hat der Token Permit2 freigegeben? | Token-Vertrag allowance(owner, Permit2) |
Eine weitreichende Basisfreigabe kann auch nach Ablauf einer untergeordneten App-Berechtigung bestehen bleiben |
| Hat Permit2 eine Spender-Allowance? | Eigentümer, Token, Spender, Betrag und Ablaufdatum in Permit2 | Nachgelagerte Rechte können nach der Trennung der ursprünglichen Website weiterhin bestehen |
| Wurde eine einmalige SignatureTransfer-Autorisierung signiert? | Signierte Parameter, Nonce-Bitmap, Frist und Nutzungsstatus | Eine ungenutzte Signatur erscheint womöglich nicht als dauerhafte Token-Allowance |
| Wurde das richtige Netzwerk kontrolliert? | Tatsächliche Permit2-Bereitstellung und Token-Vertrag auf dieser Blockchain | Ein Widerruf auf Ethereum ändert keine Berechtigungen auf Base oder Arbitrum |
Praktisches Vorgehen: Ermitteln Sie, welche Ebene die verdächtige Transaktion tatsächlich nutzt. Wenn Sie Permit2 für den Token nicht mehr benötigen, erwägen Sie, die zugrunde liegende ERC-20-Allowance und relevante nachgelagerte Rechte zu widerrufen und das Resultat unabhängig zu prüfen. Bleibt eine verdächtige Signatur möglicherweise ausführbar, untersuchen Sie protokollspezifische Verfahren zur Nonce-Invalidierung oder übertragen Sie gefährdete Vermögenswerte gegebenenfalls auf neue Schlüssel. Ein Klick auf „Revoke“ macht nicht universell jede signierte Nachricht unwirksam.
Die Permit2-Erklärung von Revoke.cash unterscheidet diese beiden Freigabeebenen ausdrücklich. Die Uniswap-Dokumentation zu SignatureTransfer beschreibt den Nonce-gebundenen Mechanismus.
Widerrufen oder eine dApp trennen: zwei verschiedene Sicherheitsgrenzen
Eine dApp-Verbindung ermöglicht einer Website üblicherweise, Kontoinformationen anzufordern, Transaktionen vorzuschlagen und mit einer Wallet zu kommunizieren. Beim Trennen wird diese Berechtigung oder Sitzung in der Wallet-Software normalerweise beendet oder entfernt. Das schreibt weder bestehende Allowances im Token-Vertrag um noch löscht es bereits abgegebene Signaturen.
Wenn Sie beispielsweise einem Protokoll eine Token-Freigabe erteilen und später dessen Website schließen, kann allowance(owner, spender) unverändert auf der Blockchain bleiben. Der autorisierte Spender besitzt dann womöglich weiterhin die technische Möglichkeit, innerhalb der Vertragsregeln transferFrom auszuführen. Eine Website, die lediglich eine Adresse sehen darf, kann dagegen ohne einen gesonderten Autorisierungsweg nicht automatisch ERC-20-Token übertragen.
Ausführlicher erklärt dies der Terenval-Artikel Was passiert, wenn Sie Ihre Wallet von einer dApp trennen?. Auch die FAQ von Revoke.cash bestätigen, dass die Trennung allein keine Token-Freigabe widerruft.
Was kostet der Widerruf einer Freigabe?
Der reguläre On-Chain-Widerruf einer ERC-20- oder NFT-Freigabe ist eine Transaktion. Der Unterzeichner bezahlt im Allgemeinen eine Netzwerkgebühr in der nativen Gas-Währung der jeweiligen Blockchain. Auf Ethereum Mainnet ist das ETH; auch ein EVM-Layer-2 kann ETH verwenden, während andere Blockchains unterschiedliche Gebührenwährungen haben. Die genauen Kosten hängen von Ausführungskomplexität, Netzwerklast und Gebühreneinstellungen der Wallet ab. Für einen Evergreen-Leitfaden ist kein fester Dollarbetrag seriös zu versprechen.
Prüfen Sie vor dem Signieren das Netzwerk, den geschätzten Gasbedarf in der Wallet und die beabsichtigte Transaktion. Eine schreibgeschützte Abfrage ist gewöhnlich kostenlos, während ein On-Chain-Widerruf meist Gas kostet. Werkzeuge mit Bündelung oder gesponserter Ausführung können andere Gebühren- und Autorisierungsmodelle besitzen; bestätigen Sie daher die aktuellen Bedingungen.
Übersteigen die Gasgebühren den Wert des aktuellen Guthabens, kann ein Widerruf wegen künftiger Einzahlungen trotzdem sinnvoll sein. Das ist eine Abwägung des zukünftigen Risikos und keine Aufforderung zu unbegrenzten Ausgaben. Zahlen Sie kein frisches Gas in eine Adresse ein, die nachweislich von einem aktiven Sweeper-Bot kontrolliert wird: Das Geld kann unmittelbar nach Eingang gestohlen werden. Revoke.cash und der Ethereum.org-Leitfaden zu Betrugsfällen unterscheiden ausdrücklich zwischen Freigabebereinigung und der Rettung bei kompromittierten Schlüsseln.
Wie Sie überprüfen, ob ein Widerruf tatsächlich wirksam wurde
Der zuverlässigste Test ist kein Symbol im Dashboard, sondern das wiederholbare Auslesen des Blockchain-Zustands nach Bestätigung der Transaktion unter Verwendung des richtigen Vertrags und Kontos.
- Bestätigen Sie den erfolgreichen Transaktionsstatus in einem Explorer der richtigen Blockchain. Eine nur signierte, noch ausstehende, ersetzte, verworfene oder fehlgeschlagene Transaktion hat die Allowance nicht zwingend geändert.
- Verifizieren Sie den Zielvertrag: Er muss zum tatsächlichen Token- oder NFT-Vertrag gehören, nicht zu einer fremden Adresse mit ähnlichem Namen.
- Bei standardmäßigen ERC-20-Allowances lesen Sie
allowance(owner, spender)aus und bestätigen Sie null oder den beabsichtigten niedrigeren Wert. - Bei ERC-721/1155-Operatorrechten lesen Sie
isApprovedForAll(owner, operator)aus und bestätigen Siefalse. Bei Einzelgenehmigungen für ERC-721 prüfen SiegetApproved(tokenId). - Bei Permit2 prüfen Sie beide Ebenen und alle bekannten signierten Berechtigungen sowie den relevanten Nonce-Zustand.
- Wiederholen Sie die Kontrolle für sämtliche betroffenen Netzwerke. Ein erfolgreicher Widerruf auf Ethereum beweist keine Änderung einer entsprechenden Freigabe auf Base.
- Speichern Sie ein minimales Nachweisprotokoll: Datum, Blockchain, öffentliche Wallet-Adresse, Token-Vertrag, Spender, TXID und Verifikationsergebnis. Niemals Seed-Phrase oder privaten Schlüssel eintragen.
Die erneute Zustandsabfrage deckt auch ein praktisches Problem auf: Die Wallet kann das Senden einer Transaktion melden, während der Explorer eine fehlgeschlagene Ausführung zeigt. Eine ausstehende Transaktion kann gegenüber anderen Zustandsänderungen in anderer Reihenfolge verarbeitet werden, und ein Angreifer könnte die alte Freigabe bereits genutzt haben. Bei einem laufenden Angriff müssen Sie rasch handeln, dürfen aber einen versuchten Widerruf nicht mit einem bestätigten verwechseln.
Warum ein Widerruf scheitern oder eine Freigabe wieder auftauchen kann
| Symptom | Mögliche Erklärung | Sicherere Diagnose |
|---|---|---|
| Wallet zeigt lange „Pending“ | Die Transaktion wartet noch auf Aufnahme oder Bestätigung | TXID, Gas-Einstellungen und Nonce auf der richtigen Blockchain prüfen; keine beliebigen Ersatztransaktionen signieren |
| Explorer meldet „Failed“ oder „Reverted“ | Der Aufruf wurde nicht erfolgreich ausgeführt | Gasbestand, Token-Verhalten sowie Vertrag und Funktion kontrollieren; nicht als widerrufen verbuchen |
| „Wrong network“ oder keine Freigaben gefunden | Falsche Blockchain oder Wallet-Adresse geprüft | Konto und Token-Vertrag mit der ursprünglichen Transaktion abgleichen |
| Berechtigung erscheint nach einem Swap erneut | Eine legitime Anwendung kann eine neue Freigabe verlangen | Neue Transaktion und Spender prüfen; kleinere Limits erwägen |
| Allowance wird nach der Nullsetzung wieder positiv | Ein anschließend ausgeführtes signiertes Permit oder eine neue Freigabe könnte sie erneut gesetzt haben | Signatur-Nonce, Ablaufdatum und gesonderte Off-Chain-Autorisierung untersuchen |
| NFT-Operator ist weiterhin autorisiert | Falsche Sammlung, falscher Operator oder falscher Berechtigungstyp geändert | Aktuellen Wert von isApprovedForAll im richtigen NFT-Vertrag auslesen |
| Scanner findet nach gemeldetem Diebstahl nichts | Schlüsselraub, bereits verbrauchtes Permit, nicht standardisierter Token oder anderer Angriffspfad | Transferverlauf und Bedrohungsmodell untersuchen; nicht auf fehlende Kompromittierung schließen |
Eine leere Freigabeliste ist kein Sicherheitszertifikat. Indexer können ältere oder nicht standardisierte Verträge und noch nicht eingereichte Signaturen übersehen. Revoke.cash weist ausdrücklich auf Einschränkungen bei NFT-Verträgen hin, die nicht die von Indexern erwarteten Standardereignisse ausgeben. Bei hohen gefährdeten Werten sollten Sie den relevanten Vertragszustand und die Transaktionsabfolge unabhängig prüfen.
Wann der Widerruf von Token-Freigaben nicht ausreicht
Eine Freigabe zu widerrufen ist eine gezielte Maßnahme. Sie ersetzt keine Seed-Phrase, stoppt keinen Angreifer mit dem privaten Schlüssel, macht bestätigten Diebstahl nicht rückgängig, entfernt keine Schadsoftware vom Signaturgerät und annulliert nicht jede Off-Chain-Signatur. Bestimmte privilegierte Smart-Account-Rechte lassen sich ebenfalls nur über den jeweiligen Governance-Mechanismus des Kontos entfernen.
Wenn ein Angreifer Ihre Wiederherstellungsphrase oder Ihren privaten Schlüssel kennt, müssen Sie davon ausgehen, dass er unabhängig von bestehenden Allowances Transaktionen signieren kann. Erzeugen Sie auf einem unabhängig abgesicherten Gerät tatsächlich neue Schlüssel, bestätigen Sie die Empfangsadresse und übertragen Sie verbleibende Vermögenswerte, soweit technisch sicher möglich. Ein zweites Konto unter derselben kompromittierten Seed-Phrase ist kein sicherer Ersatz. Bei laufenden Sweeper-Aktivitäten oder komplizierten Vertragsrollen sollten Sie unabhängig geprüfte Fachhilfe für die Vorfallbewältigung einholen, statt ständig Gas auf die betroffene Adresse einzuzahlen.
Der Terenval-Leitfaden Kryptowährungen nach einem Sicherheitsvorfall in eine neue Wallet übertragen erläutert diesen gesonderten Ablauf. Ethereum.org warnt, dass bereits finalisierte On-Chain-Diebstähle nicht einfach rückgängig gemacht werden können.
Die entscheidende Risikofrage: Was kontrolliert der Angreifer?
Unser redaktioneller Entscheidungsbaum beginnt bei dieser Frage, nicht bei der farbigen Kennzeichnung eines Tools. Kontrolliert ein Angreifer nur eine begrenzte Spenderfreigabe, kann ein Widerruf diesen Zugriffspfad beenden. Kontrolliert er ein noch ausführbares signiertes Permit, zählen Nonce und Frist. Besitzt er den Signaturschlüssel, ist dieser selbst die zugrunde liegende Befugnis und dauerhaft als kompromittiert anzusehen. Kontrolliert er einen Smart-Account-Eigentümer oder ein Modul, bestimmen Governance- und Wiederherstellungsregeln des Kontos die erforderlichen Änderungen.
Sechs hypothetische Fälle: Was die Belege tatsächlich aussagen
Die folgenden Beispiele sind fiktive Entscheidungsübungen, keine behaupteten echten Rettungseinsätze, gemessenen Verlustquoten oder von Terenval durchgeführten Experimente. Sie verdeutlichen, weshalb scheinbar ähnliche Wallet-„Berechtigungsprobleme“ ganz unterschiedliche technische Reaktionen erfordern.
Fall 1: Alte unbegrenzte USDT-Freigabe bei normaler Wallet-Nutzung
Eine Wallet, die vor zwei Jahren eine DeFi-App verwendet hat, besitzt weiterhin eine hohe Allowance für deren Router. Der Eigentümer nutzt die App nicht mehr und erhält regelmäßig USDT. Ein Diebstahl ist nicht erkennbar. Angemessene Maßnahme: Echte Token- und Routeradressen überprüfen, den Widerruf der ungenutzten Freigabe erwägen und die neue Allowance kontrollieren. Eine alte Freigabe beweist keinen Hack, doch unnötige dauerhafte Berechtigungen können spätere Einzahlungen gefährden.
Fall 2: Unbekannter Spender nach einem Airdrop-Besuch
Nach einer signierten Transaktion auf einer angeblichen Claim-Website erscheint für eine Adresse eine neue unbegrenzte USDC-Freigabe. Angemessene Maßnahme: Jede weitere Interaktion mit der Seite beenden, Spender und Blockchain unabhängig bestätigen und bei ansonsten sicheren Signaturschlüsseln einen dringenden Widerruf priorisieren. Zusätzlich verbundene Signaturen und den Transaktionsverlauf prüfen. Wurden bereits Token übertragen, kann der Widerruf weitere Risiken mindern, aber die frühere Übertragung nicht rückgängig machen.
Fall 3: NFT-Operator für eine aktive Verkaufsanzeige
Ein NFT-Marktplatzoperator besitzt über setApprovalForAll eine Berechtigung für eine ganze Sammlung. Der Nutzer möchte allen Dritten den Zugriff entziehen, während mehrere Angebote noch aktiv sind. Angemessene Maßnahme: Operator, Marktplatzdokumentation und zugehörige Orders vor dem Widerruf prüfen. Der Widerruf kann die Durchführung angebotener Verkäufe verhindern, während gesonderte signierte Orders eigene Stornierungsregeln besitzen können.
Fall 4: Heute kein Guthaben, nächste Woche kommt das Gehalt
Die Wallet enthält derzeit kein USDC, gewährt einem unbekannten Spender aber weiterhin eine unbegrenzte Allowance. Der Eigentümer möchte sie für regelmäßige Überweisungen wiederverwenden. Angemessene Maßnahme: Nicht annehmen, die leere Wallet sei deshalb sicher. Nicht benötigte Berechtigungen vor künftigen Einzahlungen verifizieren und widerrufen oder bei Verdacht auf eine breitere Kompromittierung eine neue Adresse verwenden.
Fall 5: Verdächtige EIP-2612-Nachricht, keine Allowance sichtbar
Der Nutzer hat auf einer Phishing-Seite strukturierte Daten signiert, aber der Wert allowance des Tokens ist noch null. Angemessene Maßnahme: Permit-Regeln, Nonce und Frist des Tokens überprüfen, ein unterstütztes Verfahren zur Ungültigmachung suchen und gefährdete Token bei Bedarf übertragen. Ein bloßer Aufruf von approve(spender, 0) macht eine ungenutzte Permit-Signatur unter Umständen nicht unwirksam.
Fall 6: Permit2-Freigabe und zusätzlich kompromittierter Schlüssel
Der Nutzer hat eine Token→Permit2-Freigabe, mehrere nachgelagerte Permit2-Berechtigungen und Hinweise darauf, dass seine Wiederherstellungsphrase kopiert wurde. Angemessene Maßnahme: Das Entfernen von Permit2-Rechten nicht mit Schlüsselrettung verwechseln. In einer vertrauenswürdigen Umgebung eine unabhängig erzeugte Wallet und einen vorfallspezifischen Plan zur Vermögensübertragung vorbereiten. Bei aktivem Sweeper keine gewöhnlichen Gas-Nachzahlungen vornehmen. Ein reiner Widerruf ließe den Angreifer weiterhin direkt signieren.
Ein praktikabler Prüfplan für aktive Wallet-Nutzer
Ein Sicherheitsablauf ist nachhaltiger, wenn er zur normalen Nutzung passt, statt erst nach einem Vorfall in Panik ausgeführt zu werden. Wir schlagen eine einfache Routine zur Berechtigungshygiene vor. Das ist eine redaktionelle Empfehlung, kein empirisch bestimmtes optimales Prüfintervall:
- Nach der Nutzung einer neuen dApp: Prüfen Sie, für welchen Token, Spender und Betrag eine Freigabe erteilt wurde. Entfernen Sie sie gegebenenfalls, wenn sie danach nicht mehr benötigt wird.
- Nach einer verdächtigen Signatur oder Website: Kontrollieren Sie sofort die letzten Transaktionen sowie relevante On- und Off-Chain-Autorisierungen. Warten Sie nicht auf einen Kalendereintrag.
- Vor einer größeren Einzahlung an eine alte Adresse: Prüfen Sie verbleibende Spenderfreigaben für den eingehenden Token und die betreffende Blockchain.
- Regelmäßig bei aktiven Adressen: Überprüfen Sie lang bestehende und unbegrenzte Freigaben, Sammlungsoperatoren und Permit2-Berechtigungen; dokumentieren Sie bewusst beibehaltene Rechte.
- Nach jedem Widerruf: Bestätigen Sie erfolgreichen Transaktionsstatus und Vertragszustand. Wenn eine App später erneut um Autorisierung bittet, beurteilen Sie den genauen Umfang erneut.
Am hilfreichsten sind kleine, bewusst begrenzte Autorisierungen, verbunden mit wiederholbaren Prüfungen des Blockchain-Zustands. Eine bestehende Freigabe für einen bekannten Dienst ist nicht automatisch bösartig; ein kürzlich geprüfter Vertrag bleibt nicht automatisch für immer sicher. Berücksichtigen Sie tatsächliche Nutzung, Spenderidentität und exponierte Werte.
Was Terenval Wallet bei diesem Ablauf leisten kann – und was nicht
Eine nicht-verwahrende Wallet ist ein Werkzeug zur Nutzung und Aufbewahrung von Schlüsseln unter Kontrolle des Nutzers. Sie garantiert nicht selbst, dass jeder dApp-Spender oder Token-Vertrag sicher ist. Terenval Wallet kann als Self-Custody-Lösung in Betracht kommen, wenn die bestätigte Unterstützung der jeweiligen Netzwerke und Token den Anforderungen entspricht. Gehen Sie nicht davon aus, dass sie derzeit einen integrierten Freigabescanner, Permit2-Decoder, NFT-Berechtigungsmanager, eine Transaktionssimulation oder einen automatischen Widerrufsdienst bietet, solange die konkreten Funktionen nicht verifiziert sind.
Für Nutzer von Terenval oder einer anderen kompatiblen Wallet gilt die sinnvolle Reihenfolge: Signaturschlüssel schützen, Token und Blockchain identifizieren, Berechtigungen mit einem seriösen netzwerkgeeigneten Tool untersuchen, jede Transaktion vor ihrer Bestätigung lesen und das Ergebnis auf der Blockchain prüfen. Dasselbe gilt für Hardware-Wallets: Sichere Schlüsselaufbewahrung neutralisiert keine Freigabe, die der Nutzer absichtlich signiert hat.
Offizielle Produktangaben finden Sie bei Terenval Wallet, das Verwahrungsmodell im Artikel Was speichert eine Krypto-Wallet? und den Unterschied zwischen Nachrichten und Transaktionen unter Was bedeutet das Signieren einer Nachricht?. Keine Wallet-Marke und kein Freigabeprüfer ersetzt die Überprüfung tatsächlicher Vertragsberechtigungen auf der betreffenden Blockchain.
Häufig gestellte Fragen (FAQ)
1. Wie prüfe ich Token-Freigaben in meiner Krypto-Wallet?
Suchen Sie Ihre öffentliche Wallet-Adresse in einem seriösen Freigabeprüfer für jede relevante Blockchain. Kontrollieren Sie dann Token-Verträge, Spenderadressen, Berechtigungsarten und Beträge. Häufig genutzte Möglichkeiten sind Revoke.cash, ein geeigneter Blockchain-Explorer und unterstützte Ansichten von MetaMask Portfolio. Bestätigen Sie die Ergebnisse anhand des Vertrags und nicht nur anhand eines vertrauten Namens.
2. Wie widerrufe ich eine ERC-20-Token-Freigabe?
Für eine standardkonforme ERC-20-Allowance senden Sie eine Transaktion, die das Limit des betreffenden Spenders auf null setzt, üblicherweise approve(spender, 0). Warten Sie auf die Bestätigung und lesen Sie allowance(owner, spender) im selben Token-Vertrag auf derselben Blockchain aus, um den Nullwert zu verifizieren.
3. Widerruft das Trennen meiner Wallet von einer dApp auch ihre Freigaben?
Nein. Die Trennung ändert die Verbindung oder Sitzung zwischen Wallet und Website. Eine bestehende On-Chain-Allowance bleibt bestehen, bis sie gemäß den Regeln des Token-Vertrags geändert wird. Lesen Sie den Terenval-Leitfaden zum Trennen von dApps.
4. Ist es sicher, unbegrenzte Token-Freigaben aktiv zu lassen?
Nicht ohne Risiko. Eine hohe Freigabe kann heutige und zukünftige Bestände gefährden, wenn der autorisierte Spender bösartig wird, kompromittiert ist oder missbraucht wird. Prüfen Sie Spender, Token, Netzwerk und den fortbestehenden Bedarf; bevorzugen Sie nach Möglichkeit engere Limits.
5. Kann eine unbegrenzte USDC-Freigabe auch ETH oder BTC abziehen?
Eine gewöhnliche ERC-20-Allowance für USDC gestattet für sich genommen keine Übertragung von nativen ETH oder Bitcoin. Sie gilt für den betreffenden Token-Vertrag und das jeweilige Netzwerk. Andere Berechtigungen, Schadsoftware oder gestohlene Signaturschlüssel können gesonderte Risiken eröffnen.
6. Kann ein autorisierter Spender später eingezahlte Token nutzen?
Unter Umständen ja. Wenn die bestehende Allowance fortbesteht und der Spender sie ausüben kann, können später eingehende Token auf derselben Adresse und Blockchain bis zur verbleibenden Freigabe erreichbar werden. Eine heute leere Wallet beweist nicht, dass ihre alten Freigaben harmlos sind.
7. Kostet das Widerrufen einer Freigabe Gas?
Bei einer On-Chain-Zustandsänderung normalerweise ja. Die Gebühr hängt von Blockchain und Transaktionsbedingungen ab. Das bloße Prüfen einer öffentlichen Adresse verlangt gewöhnlich keine signierte, gaspflichtige Transaktion.
8. Ist Revoke.cash kostenlos?
Die normale Prüfung und der Widerruf einzelner Freigaben waren grundsätzlich ohne zusätzliche Servicegebühr verfügbar; On-Chain-Widerrufe benötigen allerdings Netzwerk-Gas. Für optionale Sammel- und Premium-Funktionen können aktuelle Zusatzbedingungen gelten. Lesen Sie vor ihrer Nutzung die offiziellen FAQ.
9. Kann ich Berechtigungen prüfen, ohne meine Wallet zu verbinden?
Oft ja. Öffentlich zugängliche Vertragsdaten Ethereum-kompatibler Blockchains lassen sich über die Wallet-Adresse in seriösen Prüfwerkzeugen oder Explorern abfragen. Eine Wallet-Verbindung wird eher nötig, wenn Sie die Widerrufstransaktion signieren möchten.
10. Darf ein Freigabeprüfer nach meiner Seed-Phrase fragen?
Eine legitime schreibgeschützte Allowance-Abfrage braucht weder Seed-Phrase noch privaten Schlüssel. Geben Sie keine Wiederherstellungswörter auf einer Website ein, die eine Freigabe angeblich „validieren“ oder „synchronisieren“ muss. Prüfen Sie den Dienst unabhängig und beenden Sie den Vorgang, wenn Geheimnisse angefordert werden.
11. Warum zeigt meine Wallet beim Widerruf „Approve“ an?
Dieselbe ERC-20-Funktion approve kann ein Limit auf einen positiven Wert oder null setzen. Prüfen Sie Spender und Betrag. Bei NFTs setzt ein korrekter Operatorwiderruf üblicherweise setApprovalForAll(..., false).
12. Kann ich sämtliche Freigaben auf einmal widerrufen?
Einige Dienste bieten Sammelaktionen auf unterstützten Netzwerken an. Diese können zusätzliche Gebühren, Vertragsinteraktionen oder komplexere Signaturen mit sich bringen. Prüfen Sie jeden Vertrag und die genaue gebündelte Transaktion. Keine einzelne Aktion deckt zwangsläufig alle Netzwerke, Permit-Signaturen und Sonderberechtigungen ab.
13. Worin unterscheiden sich Token-Freigabe und Signatur?
Eine klassische ERC-20-Freigabe ändert den On-Chain-Vertragszustand. Ein signiertes Permit oder bestimmte andere Signaturen strukturierter Daten können eine spätere Zustandsänderung oder Token-Übertragung autorisieren, ohne dass der Nutzer sofort eine Transaktion sendet. Umfang, Nonce und Ablaufdatum müssen gesondert geprüft werden.
14. Kann ein EIP-2612-Permit gefährlich sein, obwohl die Allowance null beträgt?
Ja. Ein noch ungenutztes gültiges Permit kann später eingereicht und damit die Allowance aktualisiert werden. Ein aktueller Nullwert beweist für sich genommen nicht, dass alle zuvor signierten Permits ungültig sind.
15. Macht die Nullsetzung einer ERC-20-Allowance eine alte Permit-Signatur ungültig?
Nicht unbedingt. Das gewöhnliche approve(spender, 0) erhöht die in EIP-2612-Permits verwendete Nonce nicht automatisch. Prüfen Sie die Permit-Implementierung, Nonce und Frist des Tokens und suchen Sie gegebenenfalls nach einem token-spezifischen Ungültigmachungsverfahren.
16. Wie unterscheidet sich Uniswap Permit2 von einer ERC-20-Freigabe?
Permit2 kann die Freigabe eines ERC-20-Tokens für den Permit2-Vertrag nutzen und darauf aufbauend zusätzliche spenderbezogene Rechte oder einmalige signaturbasierte Transfers verwalten. Kontrollieren Sie beide Ebenen statt nur einen Eintrag im Token-Freigabeprüfer.
17. Ist die Wallet nach Widerruf der Permit2-Basisfreigabe sicher?
Der Widerruf kann, abhängig vom Vertragsverhalten, den Zugriff auf den betreffenden Token über die entsprechende ERC-20-Allowance sperren. Er sichert aber keinen gestohlenen Signaturschlüssel, macht keine früheren Transfers rückgängig und annulliert nicht sämtliche anderen Rechte. Prüfen Sie gespeicherte Permit2-Berechtigungen und Signaturen getrennt.
18. Wie kann ich NFT-Freigaben widerrufen?
Setzen Sie bei Operatoren für ganze ERC-721/1155-Sammlungen über eine vertrauenswürdige Oberfläche setApprovalForAll(operator, false) im tatsächlichen NFT-Vertrag. Für einzelne ERC-721-Token gelten eigene Regeln; überprüfen Sie gegebenenfalls getApproved(tokenId).
19. Storniert der Widerruf einer NFT-Freigabe meine Marktplatzanzeige?
Er kann verhindern, dass ein Angebot ausgeführt wird, wenn der Marktplatz den Operator benötigt. Signierte Orders und Marktplatzeinträge können jedoch getrennte Stornierungsregeln haben. Lesen Sie die Dokumentation des Marktplatzes und prüfen Sie sowohl Vertragsberechtigungen als auch Orderstatus.
20. Verschwinden meine gestakten Token oder DeFi-Einlagen nach einem Widerruf?
Ein gewöhnlicher Allowance-Widerruf zieht nicht automatisch bereits in einem Vertrag eingezahlte Vermögenswerte ab und vernichtet sie auch nicht. Er kann künftige Einzahlungen oder Vorgänge verhindern, die eine erneute Freigabe benötigen. Auszahlungsrechte und die Regeln des betreffenden Vertrags bleiben maßgeblich.
21. Kann ich Berechtigungen auf Base oder Arbitrum mit einer Ethereum-Transaktion widerrufen?
Nein. Ethereum und seine Layer-2-Netzwerke besitzen getrennte Vertragszustände. Verwenden Sie die passende Blockchain und den tatsächlichen Token-Vertrag. Gleiche Wallet-Adressen auf mehreren Netzwerken erzeugen keine gemeinsame Allowance-Datenbank.
22. Was tun, wenn die Gasgebühr höher als mein Wallet-Guthaben ist?
Vermeiden Sie unüberlegte Ausgaben. Schätzen Sie die Kosten und prüfen Sie zukünftige Risiken, etwa angekündigte Token-Einzahlungen. Wird die Adresse von einem Sweeper-Bot kontrolliert, können zusätzliche Gas-Einzahlungen gestohlen werden. Wählen Sie dann einen anderen Schutzplan und seriöse Hilfe zur Vorfallbewältigung.
23. Woran erkenne ich eine bösartige Spenderadresse?
Weder eine Beschriftung noch ein Verifizierungsabzeichen des Explorers beweist Sicherheit. Vergleichen Sie die exakte Adresse mit offizieller Protokolldokumentation, untersuchen Sie die Vertragsgeschichte, den Anlass Ihrer Autorisierung, bestehende Rechte und Hinweise auf Phishing. Unerwartete weitreichende Berechtigungen sollten auch dann dringend geprüft werden, wenn die Website professionell wirkt.
24. Warum wird eine alte Freigabe im Scanner nicht angezeigt?
Möglicherweise prüfen Sie das falsche Konto oder Netzwerk. Manche Werkzeuge stützen sich außerdem auf die Indizierung von Ereignissen und erfassen alte, nicht standardisierte NFT-Verträge oder noch nicht eingereichte Off-Chain-Signaturen nicht vollständig. Lesen Sie den tatsächlichen relevanten Vertragszustand oder nutzen Sie ein geeignetes Spezialwerkzeug.
25. Kann nach meinem Widerruf trotzdem noch jemand Coins übertragen?
Sobald der betreffende Vertragszustand erfolgreich geändert wurde, sollte der widerrufene Spender diese spezifische Berechtigung nicht mehr nutzen können. Andere Berechtigungen, ungenutzte Signaturen, ausstehende Transaktionen, Vertragsschwachstellen und gestohlene Schlüssel können jedoch weiterhin Transfers ermöglichen. Ein Widerruf ist kein universeller Sicherheitsreset der Wallet.
26. Schützt eine Hardware-Wallet vor schädlichen Token-Freigaben?
Hardwaregeräte können das Risiko einer Offenlegung privater Schlüssel mindern. Signiert der Eigentümer aber eine Transaktion, die einem bösartigen Spender Rechte erteilt, kann auch diese Freigabe missbraucht werden. Prüfen Sie Transaktionsdetails und Spenderidentität ebenfalls beim Signieren auf sicherer Hardware.
27. Wie oft sollte ich Token-Freigaben überprüfen?
Prüfen Sie nach unbekannten dApp-Interaktionen, vor größeren Einzahlungen auf alte Adressen und in regelmäßigen Abständen bei häufig genutzten DeFi-Wallets. Es gibt kein universell sicheres Intervall; die passende Häufigkeit hängt von Nutzung und gefährdetem Wert ab.
28. Kann ich über eine Token-Freigabe gestohlene Kryptowährungen zurückholen?
Der Widerruf einer Allowance kann eine bestätigte Übertragung nicht rückgängig machen. Er kann weitere Token-Bewegungen über diese Berechtigung verhindern. Dokumentieren Sie die TXIDs, melden Sie verdächtige Adressen über glaubwürdige Kanäle und schützen Sie verbliebene Vermögenswerte.
29. Sollte ich statt eines Widerrufs eine neue Wallet erstellen?
Wenn Ihre Seed-Phrase oder Ihr Signaturschlüssel offengelegt wurde, erzeugen Sie auf einem vertrauenswürdigen Gerät unabhängige neue Schlüssel und prüfen Sie die Übertragung verbliebener Vermögenswerte. Ist nachweislich nur eine begrenzte Spenderfreigabe betroffen und sind die Schlüssel sicher, kann deren Widerruf für diese spezifische Bedrohung ausreichen.
30. Besitzt Terenval Wallet einen integrierten Widerrufsbutton?
Dieser Artikel behauptet das nicht. Kontrollieren Sie die derzeit unterstützten Funktionen anhand offizieller Informationen von Terenval Wallet. Nutzen Sie bei Bedarf vertrauenswürdige externe Freigabewerkzeuge und überprüfen Sie die Transaktion immer auf der richtigen Blockchain.
Abschließende Checkliste: Vor Abschluss der Berechtigungsbereinigung prüfen
- [ ] Ich habe für jede Berechtigung die genaue Wallet-Adresse und Blockchain ermittelt.
- [ ] Ich habe Token-Vertrag und Spender/Operator unabhängig anhand der Adressen bestätigt, nicht nur anhand von Namen.
- [ ] Ich habe zwischen ERC-20, einzelnen NFTs, Sammlungsoperatoren, EIP-2612 und Permit2 unterschieden.
- [ ] Ich habe unbekannte Spender und weitreichende Rechte für wertvolle Token oder künftige Einzahlungen priorisiert.
- [ ] Ich habe geprüft, ob eine gültige Signatur oder nachgelagerte Permit2-Berechtigung weiterhin nutzbar ist.
- [ ] Ich habe mögliche Folgen für aktive Verkaufsangebote, Einlagen und Protokollinteraktionen berücksichtigt.
- [ ] Ich habe vertrauenswürdige Wallets und Werkzeuge verwendet, ohne Seed-Phrase oder privaten Schlüssel preiszugeben.
- [ ] Ich habe vor dem Signieren Blockchain, Transaktionsmethode und Gebühr überprüft.
- [ ] Ich habe den Erfolg der Transaktion bestätigt und anschließend den Berechtigungszustand erneut ausgelesen.
- [ ] Ich habe die Kontrolle für andere Blockchains und Konten mit tatsächlichen Vermögenswerten wiederholt.
- [ ] Bei kompromittierten Signaturschlüsseln habe ich einen gesonderten Plan zum Schlüsselwechsel und zur Vermögensmigration vorbereitet.
- [ ] Ich habe ein minimales Protokoll verifizierter TXIDs und Folgemaßnahmen ohne geheime Informationen gespeichert.
Der Abschlusstest ist einfach: Können Sie benennen, welche Befugnis bestand, wer sie erhielt, auf welche Werte sie zugreifen konnte und welche nachweislich bestätigte Zustandsänderung sie entfernte? Wenn das unklar bleibt, ist die Prüfung noch nicht abgeschlossen.
Quellen und technische Referenzen
Die folgenden Quellen wurden wegen primärer Standards, ursprünglicher Protokolldokumentation und Sicherheitshinweisen der jeweiligen Anbieter ausgewählt, nicht aufgrund unbelegter Behauptungen über Hack-Häufigkeiten oder hypothetische Rettungserfolge. Links und das konkrete Verhalten von Benutzeroberflächen können sich nach der Veröffentlichung ändern.
- ERC-20 — Token-Standard.
approve,allowance,transferFrom, Approval-Ereignisse und Besonderheiten beim Aktualisieren von Allowances. - ERC-721 — Standard für nicht fungible Token. Einzelne NFT-Freigaben, Operatorberechtigungen und Eigentumsregeln.
- ERC-1155 — Multi-Token-Standard.
setApprovalForAllund Operatorberechtigungen. - EIP-2612 — Permit-Erweiterung. Signierte Permits, Eigentümer-Nonces und Fristen.
- Uniswap-Entwickler — Permit2-Übersicht. Token-Basisfreigabe, AllowanceTransfer und SignatureTransfer.
- Uniswap-Entwickler — Signature Transfer. Signaturbasierte Übertragungen mit Nonce-Bindung.
- Revoke.cash — Was sind Token-Freigaben?. Praktische Erklärung und Unterschiede zwischen Token- und NFT-Freigaben.
- Revoke.cash — Token-Freigaben widerrufen. Netzwerkübergreifende Kontrolle und explorerbasierte Abläufe.
- Revoke.cash — Häufige Fragen. Widerrufsmechanik, Verbindungsabbau, Gebühren, Grenzen und kompromittierte Wallets.
- Revoke.cash — Was ist Permit2?. Erklärung der zwei Permit2-Berechtigungsebenen.
- MetaMask — Smart-Contract-Allowances widerrufen. Hinweise zu Widerrufen und Gebühren.
- MetaMask — Ausgabelimits in Portfolio verwalten. Unterstützte Verwaltung von Freigaben über Portfolio.
- Ethereum.org — Hilfe und Meldung bei Betrug. Eindämmung von Vorfällen, Meldungen und Grenzen der Wiederherstellung.
- Revoke.cash — Was sind Token?. Risiken durch unaufgefordert erhaltene und gefälschte Token.
- Terenval Wallet — Offizielle Website. Produktidentität und Funktionen; eine nicht verifizierte Berechtigungsverwaltung wird nicht behauptet.
Redaktionelle Methodik, Geltungsbereich und Sicherheitshinweise
Zuletzt überprüft: 30. Oktober 2026. Dieser Evergreen-Leitfaden ist eine Anleitung und kein Live-Audit einer bestimmten Adresse, eines Tokens, einer Wallet-Version oder eines Spendervertrags. Die ERC- und Permit2-Mechanismen beruhen auf veröffentlichten Standards und Entwicklerdokumentationen. Die hier vorgestellte Terenval-Matrix zur Freigabeexposition, das Expositionsfenster-Modell, das Verfahren zur Priorisierung und die sechs hypothetischen Fälle sind eigene redaktionelle Modelle zur Anwendung dieser Mechanismen. Es handelt sich weder um externe Bewertungssysteme noch um gemessene Exploit-Wahrscheinlichkeiten, dokumentierte erfolgreiche Rettungsfälle oder unabhängige Smart-Contract-Audits.
Geltungsbereich: Die technischen Schritte gelten hauptsächlich für standardbasierte Token-Freigaben auf Ethereum und kompatiblen EVM-Netzwerken. Manche Token, ältere NFT-Verträge, Smart Accounts und Nicht-EVM-Ökosysteme funktionieren anders. Konkrete Explorer-Menüs, unterstützte Netzwerke, Gebührenmodelle und Wallet-Oberflächen sollten bei Anwendung des Leitfadens neu überprüft werden. Bestätigen Sie vor jeder irreversiblen Signatur den tatsächlichen Spender, Token-Vertrag und die Blockchain.
Sicherheit: Keine legitime schreibgeschützte Prüfung von Token-Freigaben benötigt einen privaten Schlüssel oder eine Seed-Phrase. Der Widerruf einer Berechtigung garantiert weder die allgemeine Sicherheit der Wallet noch die Wiedererlangung gestohlener Gelder. Bezahlen Sie niemals unaufgeforderte „Recovery-Agenten“ und verbinden Sie keine neue Wallet mit einer verdächtigen Website. Dieser Leitfaden dient der allgemeinen Bildung und stellt keine Rechts-, Anlage- oder individuelle Sicherheitsberatung dar.