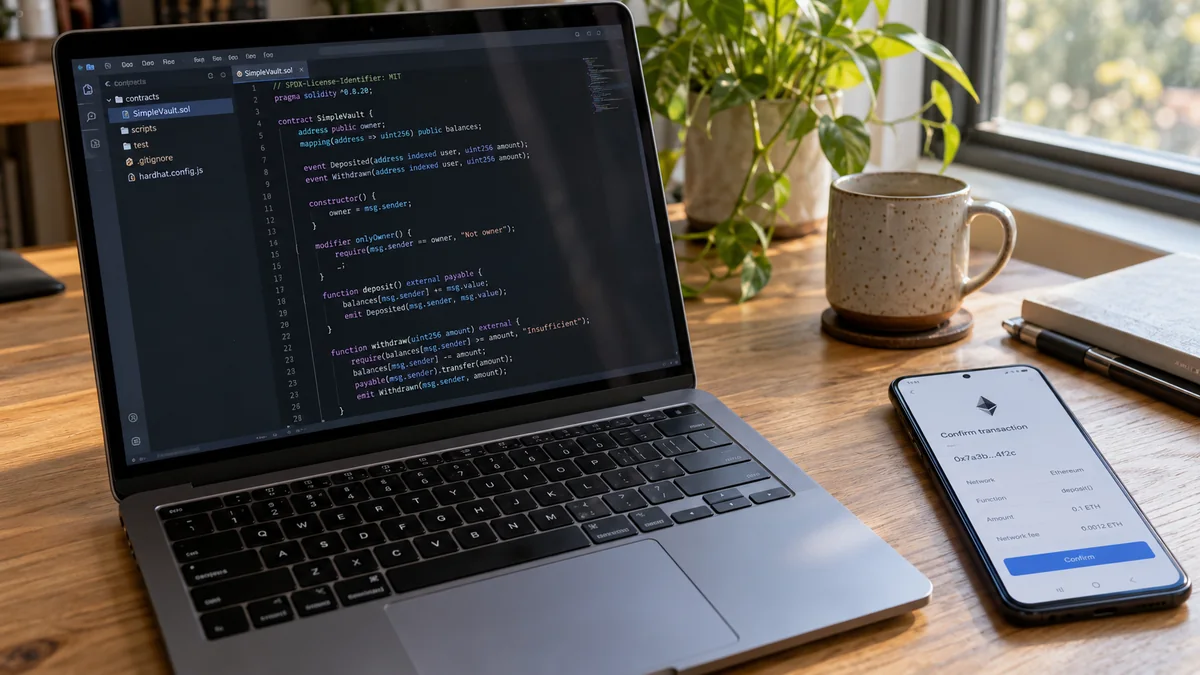
Um contrato inteligente é um programa implantado em uma blockchain que executa regras codificadas quando é acionado. Ele pode atualizar registros, transferir ativos compatíveis ou coordenar um aplicativo sem exigir que uma pessoa aprove manualmente cada operação.
Para quem usa uma carteira cripto, um exemplo familiar é o envio de um token Ethereum: a carteira prepara uma solicitação ao contrato do token, o usuário a autoriza e a rede processa a transação resultante.
Contratos inteligentes permitem automatizar operações. Eles não tornam todos os aplicativos seguros, justos ou totalmente descentralizados.
Resposta curta: A interação típica é solicitação da carteira → autorização do usuário → execução na blockchain → atualização do estado on-chain. O que acontece de fato depende do código, das permissões, dos dados de entrada e do estado atual do contrato.
Este guia usa Ethereum e redes compatíveis com EVM como exemplos principais. Outras blockchains podem oferecer aplicativos programáveis com modelos de execução e de contas diferentes.
Pontos principais
- Um contrato inteligente é um software executável. O nome não significa que ele compreenda intenções ou possa julgar se um resultado é justo.
- A carteira e o contrato desempenham papéis diferentes: a carteira ajuda a autorizar uma ação; o contrato aplica as regras programadas.
- Contratos inteligentes viabilizam tokens e muitos aplicativos DeFi, incluindo corretoras, mercados de empréstimos e gestão de garantias.
- Conectar, aprovar, assinar uma mensagem e enviar uma transação são ações diferentes. Examine a autoridade concedida por cada solicitação.
- Um contrato não é um temporizador em segundo plano. Na Ethereum, uma execução que altera o estado precisa de uma transação, possivelmente com chamadas de outros contratos.
- Atualizações, permissões de administrador e oráculos podem criar dependências adicionais. Um endereço inalterado nem sempre significa comportamento inalterado.
- Código-fonte verificado e auditorias oferecem evidências, não garantias. Mesmo uma carteira legítima pode autorizar uma operação prejudicial.
O que é um contrato inteligente em termos simples?
Imagine um conjunto compartilhado de regras digitais que pode executar ações, em vez de apenas descrevê-las.
Uma regra ilustrativa de depósito em garantia poderia dizer: “Se a autorização necessária para liberar os fundos for fornecida, transfira os tokens depositados ao vendedor.” O contrato verifica a autorização e segue a regra implementada.
Ele não consegue saber por conta própria se um pacote físico chegou ou se o comprador está satisfeito. Esses fatos exigem uma fonte de informação acordada ou um processo de resolução de disputas.
A explicação introdutória da Ethereum.org apresenta contratos inteligentes como programas que executam instruções definidas. A distinção útil é entre o que o software consegue verificar e o que as pessoas presumem que ele sabe.
O que compõe um contrato inteligente?
Em geral, um contrato inteligente combina código, estado e um endereço pelo qual pode ser chamado.
| Componente | Significado | Exemplo |
|---|---|---|
| Código | Instruções e funções que podem ser chamadas | Transferir um token ou verificar uma permissão |
| Estado | Informações mantidas entre interações | Saldos, permissões de gasto ou registros de propriedade |
| Endereço | Localização do contrato em uma rede específica | O endereço chamado por uma transação |
| Dados de entrada | Parâmetros fornecidos a uma função | Destinatário, valor ou resultado mínimo |
| Regras de acesso | Condições que controlam quem pode fazer o quê | Somente uma conta com papel autorizado pode alterar uma configuração |
Um endereço que parece igual em outra rede precisa ser verificado separadamente. Nome, logotipo ou sequência de endereço correspondente, por si só, não comprovam que se trata da implantação pretendida.
A documentação da Ethereum sobre a estrutura dos contratos explica como as funções operam sobre os dados. Ler um valor e alterá-lo são operações distintas.
Como funciona um contrato inteligente, passo a passo?
Considere uma transação comum de carteira que altera o estado de um contrato:
- Um aplicativo prepara uma solicitação. Ele seleciona a rede, o contrato de destino, a função e os parâmetros.
- A carteira apresenta uma solicitação de autorização. O usuário analisa os detalhes disponíveis da transação.
- O usuário assina. Em uma carteira típica baseada em chaves, a assinatura autoriza a transação daquela conta.
- A transação é enviada à rede. O envio, por si só, não significa que a execução foi bem-sucedida.
- A execução ocorre quando a transação é incluída. O contrato verifica suas regras e pode chamar outros contratos.
- O resultado é registrado. O comprovante da transação indica sucesso ou falha; uma execução bem-sucedida pode atualizar saldos, permissões ou outros dados de estado.
A documentação da Ethereum sobre transações descreve essa distinção entre uma solicitação assinada e seu processamento pela rede.
Para verificar o resultado após o envio, leia O que é um hash de transação ou TXID e como usá-lo?.
Um contrato inteligente é executado automaticamente?
Ele aplica suas regras automaticamente quando é executado, mas não fica rodando continuamente em segundo plano.
Um contrato Ethereum não pode despertar sozinho todas as manhãs e enviar uma transação. Um usuário, aplicativo, serviço de automação ou outro processo acionado por transação precisa desencadear a execução pertinente.
O contrato pode verificar, quando chamado, se um prazo já passou. Verificar esse prazo é diferente de iniciar uma ação por conta própria naquele momento.
A introdução para desenvolvedores aos contratos inteligentes explica como as transações chamam funções de contratos. Serviços de automação podem fazer um aplicativo parecer contínuo, mas acrescentam suas próprias dependências operacionais.
Contrato inteligente, carteira e dApp: qual é a diferença?
Esses termos descrevem partes diferentes de uma interação.
| Termo | Papel principal | O que verificar |
|---|---|---|
| Carteira cripto | Gerencia o acesso a contas e ajuda a autorizar ações | Qual conta e quais poderes estão sendo usados? |
| Contrato inteligente | Executa regras e mantém o estado on-chain | Quais códigos e permissões regem a ação? |
| Interface de dApp | Permite visualizar informações e preparar solicitações | Este é o site correto e não comprometido? |
| Blockchain | Processa transações segundo as regras da rede | Esta é a rede pretendida? |
Um contrato pode continuar existindo quando um determinado site está indisponível. Por outro lado, a aparência profissional de um site não comprova que seu contrato seja confiável.
Há alguma sobreposição: carteiras de contrato inteligente usam código on-chain para implementar o comportamento da conta. A documentação da Ethereum sobre contas distingue contas controladas por chaves de contas de contrato. “Carteira” descreve uma ferramenta voltada ao usuário ou uma estrutura de conta; nem sempre implica um único tipo técnico de conta.
Para entender os fundamentos, leia O que é uma carteira cripto e o que ela realmente armazena?.
Para que servem os contratos inteligentes?
Tokens e transferências de stablecoins
Um token Ethereum ERC-20 usa a lógica de um contrato para registrar saldos e processar transferências. As carteiras exibem esses saldos, mas o registro contábil do token existe on-chain.
O padrão ERC-20 define uma interface comum para saldos, transferências e permissões de gasto. Compartilhar uma interface não significa que todos os tokens tenham controles ou riscos idênticos.
Por exemplo, uma transferência de stablecoin pode ser processada corretamente enquanto o ativo ainda apresenta riscos relacionados ao emissor ou às reservas. São questões diferentes, abordadas em O que é uma stablecoin?.
Corretoras descentralizadas
Uma corretora descentralizada pode usar contratos para aplicar regras de negociação e movimentar ativos entre participantes ou pools de liquidez.
Um aplicativo pode combinar várias chamadas de contratos para concluir uma negociação. Essa capacidade de combinar componentes é a composabilidade, explicada no guia da Ethereum sobre composabilidade.
Para o usuário, as perguntas úteis são concretas: qual token sai, qual token entra, qual resultado mínimo é aceito e quais contratos recebem permissões?
Empréstimos e garantias
Protocolos de empréstimo podem usar contratos para registrar depósitos, dívidas, juros e condições das garantias. Uma posição pode se tornar elegível para liquidação quando seus parâmetros de risco são ultrapassados.
A documentação do Aave V3 apresenta um exemplo de protocolo para fornecer ativos e tomar empréstimos mediante garantia.
Manter um token na carteira e depositá-lo em uma posição de empréstimo expõem o usuário a dependências diferentes. Entenda o contexto mais amplo em O que é DeFi e como funciona?.
NFTs e registros de propriedade
Contratos de NFT podem associar um identificador de token único ao endereço de um proprietário. O ERC-721 define uma interface para propriedade, transferências e aprovações de tokens não fungíveis.
O registro de propriedade on-chain e a disponibilidade de uma imagem associada ou de outro conteúdo externo são questões distintas. Um padrão de token não garante que um arquivo externo continuará acessível.
Exemplo: enviar um token ou aprovar uma troca
Suponha que um usuário tenha 100 unidades de uma stablecoin ERC-20. Os valores a seguir ilustram permissões, não preços nem retornos de investimento.
| Ação | Resultado pretendido | Pergunta sobre a permissão |
|---|---|---|
| Enviar 10 unidades a outro endereço | Transferir 10 unidades pelo contrato do token | O destinatário e a rede estão corretos? |
| Autorizar um endereço a gastar 10 unidades | Permitir que esse endereço use até o limite autorizado | O endereço autorizado e o valor estão corretos? |
| Executar a troca | Trocar tokens conforme os parâmetros da operação | As condições de recebimento são aceitáveis? |
A aprovação e a troca podem ser transações separadas. Se a aprovação for concluída e a troca posterior falhar, a permissão de gasto anterior pode continuar ativa.
Em geral, uma permissão de gasto não expõe todos os ativos da carteira: ela diz respeito ao token, ao proprietário e ao endereço autorizado a gastar. No entanto, uma permissão excessiva pode expor mais unidades daquele token do que a troca imediata exige, inclusive tokens recebidos depois enquanto a permissão permanecer válida.
Alguns aplicativos combinam etapas ou usam autorizações por assinatura. Portanto, não presuma que toda troca apresenta a mesma sequência de solicitações.
Conectar uma carteira permite que um contrato retire seus fundos?
Uma conexão básica de carteira normalmente compartilha informações da conta e permite que uma dApp solicite ações; ela, por si só, não concede uma permissão irrestrita de gasto.
No entanto, após a conexão, um site pode solicitar uma transação ou assinatura prejudicial. Analise cada solicitação separadamente, em vez de presumir que aprovar a conexão torna seguro todo o processo.
O mecanismo de conexão é explicado em O que é WalletConnect e como ele conecta uma carteira a uma dApp?.
A assinatura de uma mensagem pode autorizar gastos?
Sim. Alguns modelos de token aceitam uma autorização do tipo permit, que usa uma mensagem assinada para conceder uma permissão de gasto quando enviada on-chain. O ERC-2612 define um desses mecanismos.
Assinar a mensagem talvez não exija que o signatário pague gas naquele momento. Isso não significa que seja inofensivo. Verifique o endereço autorizado a gastar, o valor, o prazo, a rede e o contrato verificador quando essas informações estiverem disponíveis.
Desconectar revoga uma permissão de gasto?
Não. Desconectar o site e alterar uma permissão de gasto on-chain são operações diferentes.
No caso de uma permissão ERC-20 existente, reduzi-la a zero remove aquela autorização de gasto após o processamento da alteração. Outras permissões ou autorizações assinadas podem exigir providências separadas; alterar uma permissão não neutraliza necessariamente todas as autorizações do tipo permit assinadas anteriormente.
Consulte o guia pertinente: Como revogar aprovações de tokens após usar uma dApp?.
Por que as transações com contratos inteligentes custam gas?
Gas mede o trabalho computacional na Ethereum. Uma transação pode pagar pela execução de instruções, alteração do armazenamento e uso de outros recursos da rede.
Uma interação complexa com um contrato pode consumir mais gas do que uma transferência simples. A taxa total também depende do preço cobrado pela rede, portanto uma quantidade fixa de gas não equivale a um custo fixo em dólares.
Ler dados de um contrato por meio de uma chamada comum fora da blockchain geralmente não exige que o leitor pague uma taxa de transação. O mesmo cálculo, quando executado dentro de uma transação, contribui para o consumo de gas dela.
Na rede principal da Ethereum, transações comuns pagam taxas em ETH. Alguns aplicativos patrocinam ou abstraem as taxas, mas a execução ainda consome recursos. A documentação da Ethereum sobre gas explica como isso é contabilizado.
Transações que falham também custam gas?
Uma transação incluída na blockchain que é revertida ainda pode gerar cobrança de gas. As alterações produzidas pela execução revertida são desfeitas, mas o trabalho já realizado não é gratuito. Uma solicitação recusada antes do envio é diferente.
Se a carteira indicar saldo insuficiente para a taxa, leia O que significa “fundos insuficientes para gas”?.
Os contratos inteligentes podem acessar informações do mundo real?
Não por conta própria. Um contrato inteligente não pode simplesmente navegar em um site para descobrir o resultado de uma partida, o estado de uma entrega ou o preço de mercado de um ativo externo.
Os aplicativos usam oráculos ou outros mecanismos para disponibilizar na blockchain as informações necessárias. Por exemplo, um aplicativo de empréstimos pode precisar de uma fonte de preços para avaliar garantias.
Isso cria uma dependência: o contrato pode executar seu código corretamente, mas se basear em dados incorretos, atrasados ou manipulados.
A documentação da Ethereum sobre oráculos explica essas conexões com dados. Ao avaliar um aplicativo, pergunte quem fornece as informações, como elas são verificadas e o que acontece se as atualizações falharem.
Os contratos inteligentes são imutáveis ou atualizáveis?
O código implantado geralmente não é editado no mesmo local, mas aplicativos podem ser projetados para mudar seu comportamento efetivo.
Uma abordagem comum usa um proxy: os usuários interagem com um endereço estável que delega a execução a um contrato de implementação. Uma atualização autorizada pode mudar a implementação utilizada.
O guia da Ethereum sobre atualizações explica essa distinção. Por isso, um endereço antigo e uma auditoria antiga não descrevem necessariamente o comportamento atual do aplicativo.
A documentação da OpenZeppelin sobre proxies descreve vários padrões de implementação. Mecanismos de atualização podem viabilizar correções e melhorias, mas acrescentam complexidade e dependência de quem os controla.
Quem controla as funções privilegiadas?
Um contrato pode conceder a contas específicas o poder de pausar operações, gerenciar papéis ou alterar parâmetros. Os poderes concretos dependem da implementação.
A documentação da OpenZeppelin sobre controle de acesso descreve permissões baseadas em propriedade e papéis. Para o usuário, as perguntas são: quais poderes existem, quem os detém e quais salvaguardas limitam seu uso?
Os contratos inteligentes são seguros?
A segurança depende da implementação e de suas dependências. “On-chain”, “verificado” e “auditado” descrevem propriedades ou verificações úteis, não uma classificação universal de risco.
Entre as principais formas de falha estão defeitos de software, comprometimento de contas privilegiadas, permissões perigosas, interfaces maliciosas e dependências que se comportam de maneira inesperada.
As orientações de segurança da Ethereum tratam testes e análises independentes como partes de um processo mais amplo. Uma auditoria pode deixar de detectar um defeito, ter escopo limitado ou se referir a outra versão.
Código-fonte verificado significa que o contrato é seguro?
Não. A verificação de código-fonte confere se o código fornecido e as configurações de compilação correspondem ao código implantado. Isso facilita a inspeção; não prova que a lógica seja benéfica ou livre de vulnerabilidades.
Em um aplicativo baseado em proxy, não basta examinar apenas o proxy. A implementação e os controles de atualização também importam. O guia da Ethereum sobre verificação explica a finalidade da verificação do código-fonte.
O que verificar antes de assinar?
Comece pelo resultado pretendido da transação e confira se a solicitação corresponde a ele.
| Verificação | Pergunta prática |
|---|---|
| Site | Estou no domínio oficial do aplicativo? |
| Rede | A solicitação está na blockchain que eu pretendia usar? |
| Contrato ou endereço autorizado | O endereço corresponde à implantação documentada? |
| Ativo e valor | O que pode sair da minha conta agora ou por meio de uma permissão duradoura? |
| Condições de recebimento | Qual é o resultado mínimo aceitável, se aplicável? |
| Autoridade | Estou transferindo, aprovando, delegando ou assinando uma mensagem? |
| Taxas | Entendo o custo estimado da rede? |
| Controle e dependências | Quem pode mudar as regras e quais componentes externos importam? |
Se não for possível entender a solicitação com as informações disponíveis, pare e investigue antes de autorizá-la. Uma primeira transação pequena pode testar um caminho operacional; ela não prova que um protocolo seja seguro.
Para uma análise mais aprofundada, leia Como avaliar o risco de contratos inteligentes antes de usar um aplicativo DeFi?.
Qual é o papel da Terenval Wallet nesse processo?
A Terenval Wallet é uma carteira não custodial instalável, projetada principalmente para Android, com casos de uso em Bitcoin, Ethereum e redes L2. Os usuários podem criar uma carteira ou importar uma existente, conforme a visão geral oficial do produto.
Para quem passa do aprendizado à gestão de criptoativos, ela oferece um ponto de partida prático: escolher uma conta, usar uma rede compatível e manter o controle das informações de recuperação da carteira. Uma carteira existente só deve ser importada depois de verificar o aplicativo e decidir se convém expor seu material de recuperação a outra instalação.
Abra a Terenval Wallet para criar ou importar uma carteira. Usuários de Android podem instalá-la a partir de um navegador compatível e usá-la como um aplicativo.
Antes de interagir com qualquer dApp, confirme a compatibilidade com a versão atual da carteira e com a rede selecionada. Usar a Terenval não significa endossar um contrato de terceiros nem elimina a necessidade de analisar permissões, taxas e riscos.
Perguntas frequentes sobre contratos inteligentes
Um contrato inteligente é uma criptomoeda?
Não. Ele é um software. Um token pode usar um contrato inteligente para registrar saldos e transferências, mas o contrato também pode cumprir funções não relacionadas à emissão de uma moeda.
Ethereum é um contrato inteligente?
Não. Ethereum é uma plataforma blockchain que executa contratos inteligentes. ETH é seu ativo nativo. Um contrato específico é um programa implantado nesse ambiente.
Toda carteira cripto é uma carteira de contrato inteligente?
Não. Carteiras podem gerenciar diferentes tipos de conta. Uma carteira de contrato inteligente implementa regras de conta por meio de código on-chain; uma carteira comum baseada em chaves não se torna automaticamente uma delas por interagir com dApps.
Um contrato inteligente pode transferir ativos sem uma nova assinatura a cada vez?
Sim, quando uma permissão de gasto existente, delegação, saldo mantido pelo contrato ou outra autorização válida permite a ação. Não é necessariamente preciso apresentar uma nova solicitação na carteira a cada uso de uma autoridade já concedida.
Um contrato inteligente pode ser executado sem gas?
Uma execução que altera o estado da Ethereum consome gas. O usuário pode não pagá-lo pessoalmente quando um serviço patrocina a transação. Ler dados fora da blockchain é diferente de registrar uma mudança de estado.
Uma transação com contrato inteligente pode ser revertida?
Em geral, o usuário não consegue cancelar uma operação concluída e confirmada como se estivesse desfazendo uma edição local. Um protocolo pode oferecer um saque, reembolso ou ação corretiva à parte, mas isso constitui outra operação sujeita às regras dele.
Uma auditoria garante que meus fundos estão seguros?
Não. Analise o escopo, as conclusões, a data e a implementação coberta pela auditoria. Mudanças no contrato, problemas não resolvidos, dependências externas ou uma interface comprometida ainda podem ser relevantes.
Preciso escrever código para usar contratos inteligentes?
Em geral, não. Aplicativos e carteiras podem preparar interações para os usuários. Mesmo quando o código subjacente não está visível na interface, você precisa entender a ação e as permissões que autoriza.
Leituras relacionadas da Terenval
- O que é DeFi e como funciona?
- O que é uma stablecoin?
- Como avaliar o risco de contratos inteligentes antes de usar um aplicativo DeFi?
- Como revogar aprovações de tokens após usar uma dApp?
Fontes e leituras adicionais
- Ethereum.org — Explicação dos contratos inteligentes
- Ethereum.org — Introdução aos contratos inteligentes
- Ethereum.org — Anatomia dos contratos inteligentes
- Ethereum.org — Transações
- Ethereum.org — Gas e taxas
- Ethereum.org — Contas Ethereum
- ERC-20 — Padrão de token
- ERC-2612 — Extensão permit para aprovações assinadas
- ERC-721 — Padrão de token não fungível
- Aave — Visão geral do Aave V3
- Ethereum.org — Composabilidade de contratos inteligentes
- Ethereum.org — Oráculos
- Ethereum.org — Atualização de contratos inteligentes
- OpenZeppelin — Contratos proxy
- OpenZeppelin — Controle de acesso
- Ethereum.org — Segurança de contratos inteligentes
- Ethereum.org — Verificação de contratos inteligentes
- Terenval — Visão geral oficial do produto — fonte primária sobre os recursos do produto Terenval.
Nota editorial: Este artigo explica conceitos de contratos inteligentes e não constitui orientação de investimento, jurídica ou tributária. As referências técnicas foram verificadas em 14 de outubro de 2026. Os exemplos são ilustrativos. As descrições do produto Terenval são informações fornecidas pela própria empresa; não implicam certificação independente da carteira nem de protocolos de terceiros. Verifique as implantações atuais dos contratos, as permissões, as implementações e a compatibilidade da carteira antes de agir.