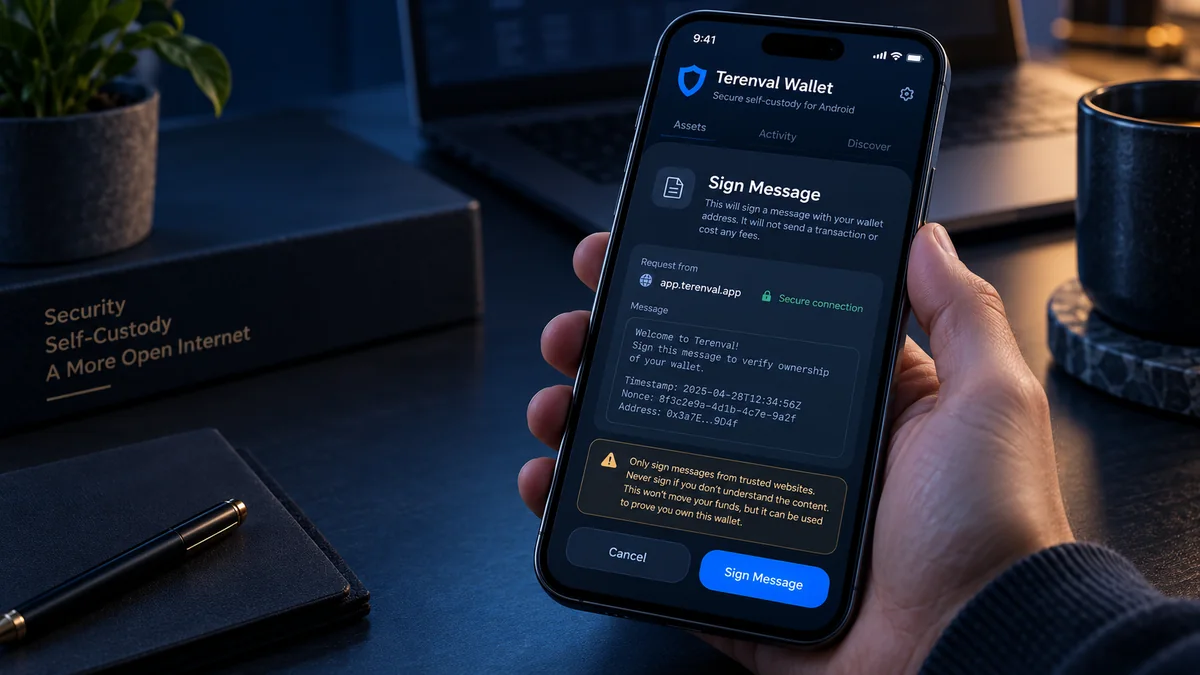
"Sign Message" (Assinar mensagem) significa usar sua carteira de criptomoedas para produzir uma assinatura digital de dados específicos. Essa assinatura pode provar que você controla uma conta ou autorizou determinada ação, sem revelar sua chave privada.
Fazer login por meio de uma assinatura da carteira pode ser legítimo. Porém, nem toda mensagem serve apenas para entrar em um site: uma assinatura também pode autorizar permissões de gasto de tokens, ordens em marketplaces de NFTs ou outras ações que terceiros poderão executar posteriormente. A questão não é simplesmente se um site pede sua assinatura, mas exatamente o que ela autoriza, para quem, em qual rede e até quando.
Resposta rápida: Assinar uma mensagem não é automaticamente perigoso. Uma assinatura comum de mensagem off-chain geralmente não exige pagamento de gas nem transfere criptomoedas imediatamente. Entretanto, assinaturas maliciosas ou mal compreendidas podem autorizar gastos por mecanismos como ERC-2612 Permit, Permit2 ou ordens em marketplaces. Assine apenas solicitações de serviços verificados e quando compreender o conteúdo exibido e suas permissões. Se a carteira mostrar um gastador (
spender) desconhecido, valor ilimitado, contrato suspeito, rede inesperada ou dados ilegíveis, rejeite a solicitação.
Este guia explica as diferenças entre assinar, conectar e enviar; como funcionam os métodos de assinatura comuns no Ethereum; por que "sem gas" não significa "sem risco"; e o que fazer caso você já tenha aprovado uma solicitação suspeita.
Principais pontos
- A assinatura de uma mensagem comprova uma autorização sobre dados. Ela não revela sua frase de recuperação nem sua chave privada ao site solicitante.
- Assinar não é o mesmo que enviar uma transação. Uma assinatura off-chain típica não gera imediatamente uma transação na blockchain nem uma taxa de rede, embora possa ser usada em uma ação on-chain futura.
- Algumas assinaturas são rotineiras. O Sign-In with Ethereum (SIWE) é usado para autenticar uma carteira em um site por meio de um domínio e de um
noncede uso único. - Algumas assinaturas podem movimentar dinheiro indiretamente. Permissões assinadas, autorizações Permit2 e ordens em marketplaces podem permitir que terceiros exerçam direitos de gasto ou negociação posteriormente.
- O EIP-712 torna dados estruturados mais legíveis, mas não automaticamente confiáveis. Ainda é necessário verificar destinatário,
spender, valores, prazos, domínio e contrato verificador. - Conectar uma carteira não equivale a autorizar o gasto de tokens. Da mesma forma, desconectar uma dApp não necessariamente cancela autorizações de gasto existentes ou permissões assinadas.
- Uma assinatura off-chain pode não aparecer no histórico de transações. A ausência de uma transação imediata não prova que a assinatura era inofensiva.
- Não existe uma maneira universal de "desassinar" uma mensagem. A medida adequada depende do protocolo: cancelar uma ordem, invalidar um
nonce, revogar permissões ou transferir ativos em risco para uma conta recém-protegida. - Nunca compartilhe sua frase de recuperação para verificar ou cancelar uma assinatura. Processos legítimos de assinatura não exigem que você forneça sua seed phrase a um site.
O que significa assinar uma mensagem em uma carteira de criptomoedas?
Uma carteira de criptomoedas gerencia a autoridade de assinatura de uma ou mais contas blockchain. Ao selecionar Assinar (Sign), a carteira utiliza o mecanismo de assinatura da conta para autenticar criptograficamente uma mensagem específica ou um conjunto estruturado de dados.
No modelo tradicional de conta de propriedade externa do Ethereum (EOA), isso envolve a chave privada da conta. O resultado é uma assinatura digital que terceiros podem verificar usando as informações correspondentes à conta. O site recebe a assinatura solicitada, não a chave privada.
Pense na assinatura como uma declaração criptográfica: "Esta conta autorizou exatamente estes dados." O significado dessa declaração depende da mensagem e da aplicação ou contrato inteligente que a interpretará.
Entre os exemplos estão:
- comprovar o controle de um endereço de carteira para entrar em um site;
- aceitar uma ordem off-chain em um marketplace;
- autorizar um
spenderespecífico ou um limite de gasto de tokens; - aprovar uma mensagem que um protocolo usará para executar uma transação futura;
- assinar uma declaração para comprovar a titularidade de um endereço;
- aceitar um acordo ou desafio de verificação específico de uma aplicação.
Por isso, o Ethereum.org descreve as carteiras como ferramentas para gerenciar ativos e também acessar aplicações ou comprovar identidade. O mecanismo criptográfico é a base; para a segurança do usuário, o que importa é a autorização contida em cada solicitação específica.
Quais informações um site pode obter de uma assinatura?
Um verificador pode conferir a relação entre a mensagem, sua assinatura e a conta que assinou. Um desafio de login assinado também pode revelar o endereço da carteira ao site, permitindo potencialmente associá-lo a outras atividades visíveis em blockchains públicas.
Normalmente, a assinatura não fornece ao site a chave privada nem a frase de recuperação. Também não concede automaticamente acesso a outras contas da carteira.
Entretanto, uma assinatura pode ser copiada, armazenada ou compartilhada com terceiros. Se o conteúdo assinado autorizar uma ação, quem receber a assinatura poderá exercer essa autorização enquanto ela permanecer válida.
É seguro assinar uma mensagem em uma carteira de criptomoedas?
Pode ser seguro quando a solicitação é esperada, o solicitante é autêntico e você entende o conteúdo. Não é seguro tratar toda solicitação de assinatura como inofensiva.
Por exemplo, uma solicitação comum de login SIWE foi concebida para comprovar o controle de um endereço. Já uma permissão de token assinada pode autorizar um spender a utilizar determinados ativos. Ambas podem aparecer na carteira como pedidos de assinatura, mas suas consequências são muito diferentes.
O principal risco é o phishing de assinatura: um invasor convence a vítima a assinar dados aparentemente rotineiros que, na verdade, autorizam uma ação valiosa. As orientações da MetaMask sobre phishing de assinatura explicam como invasores podem usar assinaturas off-chain posteriormente, às vezes depois que a vítima já saiu do site fraudulento.
Três distinções são importantes:
- Ser criptograficamente válido não significa ser seguro. Uma carteira pode produzir uma assinatura matematicamente válida para uma autorização que você nunca pretendeu conceder.
- Não pagar gas não significa ausência de risco financeiro. Em alguns casos, outra pessoa pode pagar a taxa da transação para utilizar a autorização que você assinou.
- Reconhecer o nome de uma dApp não basta. Uma página maliciosa pode imitar uma interface confiável ou solicitar sua assinatura para um contrato inesperado.
O ideal é avaliar uma assinatura pelo poder que ela concede, não pela aparência inofensiva do texto no botão.
Sign Message, Sign Transaction e Connect Wallet: qual é a diferença?
Essas ações costumam aparecer próximas umas das outras durante o uso de uma dApp, mas não são equivalentes.
| Ação da carteira | O que normalmente faz | Há atividade on-chain imediata? | Principal risco a verificar |
|---|---|---|---|
| Conectar carteira | Compartilha um endereço ou inicia uma sessão para a aplicação solicitar outras ações da carteira | Geralmente não | Privacidade, falsificação de identidade e solicitações posteriores |
| Assinar uma mensagem de login | Autentica o controle de um endereço ou aceita um texto de login específico | Geralmente não | Phishing, reutilização indevida da assinatura ou termos enganosos |
| Assinar dados estruturados | Autentica campos estruturados para uma aplicação ou contrato | Não necessariamente | Permissões ocultas de gasto ou de ordens |
| Assinar uma mensagem Permit / Permit2 | Pode autorizar um limite de gasto ou uma transferência de tokens conforme as regras do protocolo | A assinatura pode ser criada off-chain | Gastos futuros de tokens sem outra assinatura |
| Assinar e enviar uma transação | Autoriza uma transação que modifica o estado da blockchain | Sim, se for transmitida e aceita | Transferências diretas, aprovações, chamadas de contratos e taxas de rede |
| Revogar uma aprovação on-chain de tokens | Altera um limite de gasto ou uma permissão em um contrato | Normalmente sim | Ativo, spender, rede e detalhes da transação corretos |
Nuance importante: Carteiras Ethereum também assinam transações antes de transmiti-las. Portanto, "assinado" nem sempre significa "off-chain". A distinção está no objeto específico que foi assinado e em saber se a autorização foi enviada para execução.
Clicar em Connect dá permissão à dApp para gastar minhas criptomoedas?
Apenas conectar a carteira normalmente não cria uma autorização de gasto de ERC-20. A conexão permite que o site interaja com a carteira e solicite ações posteriores. Uma transação ou assinatura autorizada separadamente pode conceder poderes muito maiores.
Desconectar a carteira remove as permissões assinadas?
Não necessariamente. A desconexão geralmente encerra ou limita a sessão entre a carteira e a aplicação. Ela não apaga autorizações de gasto de tokens registradas on-chain nem cancela de maneira confiável uma ordem ou um Permit off-chain já emitido. A revogação das permissões é um procedimento separado.
Como funciona a assinatura de mensagens em uma carteira cripto?
Um fluxo típico de assinatura de mensagem tem cinco etapas:
- Um site prepara os dados. Pode ser um desafio de login, uma ordem estruturada, uma estrutura de permissões ou outra mensagem.
- O site solicita uma assinatura. A carteira exibe o pedido e, dependendo da interface, sua origem e o conteúdo decodificado.
- Você analisa e aceita ou rejeita. Se rejeitar, a carteira não deverá produzir a assinatura solicitada naquele pedido.
- A carteira assina usando a conta selecionada. O material secreto de assinatura deve permanecer sob o controle da carteira.
- A aplicação verifica ou utiliza a assinatura. Um servidor de login pode iniciar uma sessão; um contrato inteligente pode validar um Permit ou uma ordem posteriormente.
A última etapa determina o risco. Verificar uma assinatura para login é diferente de apresentar uma autorização assinada a um contrato de token.
Uma assinatura pode ser reutilizada?
Às vezes. Fluxos bem projetados utilizam elementos como nonce (valor de uso único), prazo de validade e separação de domínio específica da aplicação para limitar ataques de repetição (replay). Porém, essas proteções precisam ser implementadas e aplicadas corretamente pelo serviço ou contrato receptor.
Uma assinatura comum não expira automaticamente só porque você fechou a janela da carteira. Ela só expira se o protocolo correspondente definir e aplicar esse limite.
O que são personal_sign, EIP-712 e eth_sign?
Diferentes métodos de assinatura determinam como os dados são preparados antes de serem assinados. Seus nomes podem aparecer em ferramentas de desenvolvedor ou em descrições avançadas da carteira.
personal_sign: assinatura de uma mensagem legível
O método personal_sign normalmente assina uma mensagem de texto com um prefixo específico do Ethereum. Isso protege a mensagem assinada contra uma interpretação como transação Ethereum comum, de acordo com as regras padronizadas de codificação.
Ele é frequentemente usado para login em sites e comprovação de controle de endereços. A documentação da MetaMask para desenvolvedores apresenta o personal_sign como método comum para assinaturas simples e legíveis por humanos.
Mas uma mensagem legível não é automaticamente segura. Ela pode representar um acordo com consequências importantes, e aplicações podem utilizar a verificação de assinaturas para outras finalidades além do login. Leia toda a declaração e considere seu contexto.
EIP-712: assinatura de dados estruturados e tipados
O EIP-712 define uma forma de assinar campos estruturados, como endereços, números inteiros, prazos e metadados de domínio, em vez de um bloco arbitrário de bytes.
Dependendo da aplicação, a carteira pode exibir campos como:
nameeversion— identidade do domínio de assinatura;chainId— identificação da rede;verifyingContract— contrato que deverá verificar a assinatura;owner,spenderevalue— campos de conta e permissão;nonceedeadline— proteção contra reutilização e limite de tempo para envio.
Os campos exatos variam conforme o tipo de mensagem. Não presuma que toda assinatura EIP-712 terá todos esses campos.
EIP-712 é um formato e um mecanismo de separação de domínios, não um certificado de segurança. Dados estruturados podem ser mais fáceis de entender, mas ainda assim podem incluir um spender malicioso, um valor excessivo ou uma ordem não desejada.
eth_sign: um método antigo especialmente sensível
O método mais antigo eth_sign pode assinar hashes arbitrários. Essa flexibilidade torna difícil verificar a intenção da assinatura e historicamente gerou riscos de phishing. A documentação da MetaMask desaconselha o uso do antigo eth_sign em favor de métodos mais restritos e interpretáveis.
Uma solicitação inesperada para assinar dados brutos ou indecifráveis é um forte motivo para interromper o processo. Não ignore o alerta da carteira apenas porque o site chama a operação de "verificação padrão".
E as carteiras de contratos inteligentes e o ERC-1271?
Nem toda conta é controlada exclusivamente por uma única chave privada de EOA. Uma carteira baseada em contrato pode validar mensagens segundo suas próprias regras de autorização. O ERC-1271 define uma interface para que contas de contrato informem se determinada assinatura é válida.
Essa é principalmente uma diferença de implementação, não um motivo para relaxar as regras de segurança. Você continua precisando entender o que a aplicação está pedindo que a conta autorize.
O que é Sign-In with Ethereum (SIWE) e é seguro?
Sign-In with Ethereum (SIWE) é uma forma padronizada de autenticação em sites usando uma conta Ethereum. Em vez de criar uma senha para cada serviço, o site solicita que o usuário assine uma mensagem estruturada de login.
A especificação ERC-4361 define campos como domínio solicitante, endereço da carteira, URI, identificador da rede, nonce e horário de emissão. O prazo de expiração é opcional, e as implementações devem validar corretamente os valores relevantes.
Uma solicitação de login simplificada e ilustrativa poderia ter esta aparência:
example.com wants you to sign in with your Ethereum account:
0xYourPublicWalletAddress

Sign in to example.com.

URI: https://example.com
Version: 1
Chain ID: 1
Nonce: X8B4C2D9
Issued At: 2026-10-19T09:00:00Z
Exemplo meramente ilustrativo: este não é um endereço real de carteira nem um pedido para assinar. Em uma mensagem SIWE verdadeira, o endereço e os demais valores devem obedecer às regras de formato e validação.
Em um fluxo SIWE legítimo:
- o domínio exibido deve corresponder ao site que você abriu intencionalmente;
- a mensagem deve solicitar autenticação, não ocultar permissões sobre ativos;
- o
noncedeve ser gerado e validado pelo serviço; - o serviço deve validar a mensagem assinada, sua origem e os campos relevantes;
- a mensagem não deve solicitar direitos de gasto sem relação com o login.
Alguém pode roubar ETH usando uma assinatura normal de login SIWE?
Uma assinatura genuína de login SIWE, interpretada corretamente, não cria por si só uma autorização de gasto de ERC-20 nem uma transferência direta de ETH. No entanto, assinar uma mensagem de autenticação de um impostor pode criar riscos de acesso à conta ou à sessão, especialmente se o serviço não verificar corretamente domínio, nonce, expiração ou origem da solicitação.
Não conclua que "é só um login" com base no texto exibido pelo site acima da janela da carteira. Confira os dados mostrados pela carteira e verifique o domínio solicitante.
Uma mensagem assinada pode dar permissão para alguém gastar meus tokens?
Sim, se os dados assinados constituírem uma autorização de gasto reconhecida pelo token ou protocolo correspondente. Essa é a distinção que torna a segurança das assinaturas tão importante.
Há vários mecanismos. Dois exemplos relevantes são o ERC-2612 Permit e o Uniswap Permit2.
ERC-2612 Permit: autorização de um spender por assinatura
Uma chamada convencional approve de ERC-20 altera o limite de gasto por meio de uma transação on-chain. O ERC-2612 acrescenta o mecanismo permit, permitindo que o proprietário autorize um limite de gasto por meio de uma mensagem assinada.
Em geral, um Permit inclui:
owner— proprietário dos tokens aos quais a permissão se aplica;spender— endereço autorizado a gastar;value— valor autorizado;nonce— componente da proteção contra reutilização;deadline— horário-limite para enviar o Permit assinado.
Distinção essencial: O deadline determina até quando o Permit assinado pode ser usado para criar a autorização de gasto. Ele não significa necessariamente que a autorização de tokens resultante expirará automaticamente nesse momento.
Quem assina pode não pagar gas ao gerar a assinatura. Outra pessoa pode enviá-la à blockchain posteriormente, desde que o Permit ainda seja válido, e então utilizar o limite de gasto resultante conforme as regras do token.
Permit2: permissões assinadas com mais de um modelo
A documentação do Permit2 da Uniswap descreve dois fluxos principais:
- SignatureTransfer: a assinatura autoriza uma transferência limitada por
nonce; no funcionamento previsto, trata-se de uma autorização de uso único, e não de um limite de gasto permanente. - AllowanceTransfer: uma assinatura pode configurar um limite de gasto específico para determinado
spender, com prazo de expiração, dentro do sistema Permit2.
Normalmente, o usuário já precisa ter aprovado uma autorização do contrato do token para o Permit2 antes que o Permit2 possa movimentar esse token. Portanto, a exposição real depende da aprovação existente do token para o Permit2 e das permissões específicas assinadas no Permit2.
A especificação SignatureTransfer da Uniswap explica o mecanismo de nonce e por que aplicações integradas precisam impedir que uma autorização seja usada em um contexto não pretendido.
O Permit2 em si é uma infraestrutura legítima. O perigo está em assinar uma autorização que você não pretendia conceder, como uma criada ou coletada por um site de phishing.
Por que uma "assinatura sem gas" pode ser perigosa?
Porque não pagar uma taxa de rede imediatamente não diz nada sobre o alcance da autorização. Um Permit malicioso pode ser assinado gratuitamente, enquanto outra pessoa paga o gas para executá-lo.
Você pode não ver nenhuma transação de saída no momento da assinatura. Dependendo do protocolo, a atividade poderá ocorrer mais tarde ou somente quando determinadas condições forem atendidas.
Assinar uma mensagem pode esvaziar uma carteira de NFTs?
Uma assinatura também pode autorizar um anúncio, uma ordem ou outro acordo em um marketplace de NFTs. Se uma página maliciosa convencer você a assinar uma ordem envolvendo uma coleção, preço ou beneficiário não pretendidos, alguém poderá executá-la posteriormente conforme o protocolo do marketplace e as aprovações de NFTs existentes.
Isso não significa que toda mensagem dê acesso irrestrito a todos os seus NFTs. O impacto depende da ordem específica, dos contratos aprovados do marketplace, dos ativos envolvidos e das regras de validação.
As orientações da MetaMask sobre phishing de assinatura e o guia de incidentes da Revoke.cash descrevem como fluxos fraudulentos de assinatura de ordens em marketplaces podem ser explorados.
Uma solicitação que mencione ordem, anúncio, aprovação de coleção ou preço incomumente baixo em um marketplace merece a mesma análise cuidadosa de uma permissão para gastar tokens.
Como interpretar uma solicitação de assinatura EIP-712 antes de assinar
Em vez de confiar no texto do botão, examine o que os dados realmente informam.
| Campo ou sinal | O que informa | Sinal de alerta |
|---|---|---|
| Site solicitante / origem | Site que iniciou a solicitação | Domínio parecido com o verdadeiro ou site inesperado |
chainId |
Rede EVM pretendida no domínio assinado, quando presente | Rede inesperada ou incompatível com a operação |
verifyingContract |
Contrato que deverá processar os dados assinados, quando presente | Endereço desconhecido, especialmente em uma autorização financeira |
spender / operator |
Conta ou contrato que recebe a autoridade para gastar ativos | Você não consegue identificar ou justificar sua função |
value / amount |
Quantidade autorizada, considerando as unidades e casas decimais do token | Valor ilimitado ou muito superior ao pretendido |
nonce |
Identificador usado para limitar reutilizações conforme o protocolo | Ausente quando esperado, repetido ou sem explicação |
deadline / expiração |
Limite de tempo conforme o protocolo específico | Prazo excessivo, ausente quando esperado ou mal compreendido |
| Detalhes de ordem / anúncio | Ativos, condições de execução e preço | NFT, coleção, contraparte ou preço próximo de zero inesperados |
| Dados hexadecimais brutos | Dados que a carteira talvez não consiga decodificar | Direitos importantes que você não consegue examinar |
Não trate um nome de exibição amigável como prova da identidade de um contrato. Se a carteira mostrar o endereço de um contrato, compare-o com a documentação oficial confiável do serviço — e não com um endereço fornecido por uma janela aleatória, uma conta de chat ou um anúncio.
Exemplo ilustrativo de solicitação aparentemente segura
Um site que você abriu intencionalmente pede que assine um desafio SIWE recente e legível para o próprio domínio. A solicitação identifica seu endereço público selecionado e não apresenta campos de autorização de gasto.
Isso representa menor risco, desde que o site e a carteira sejam autênticos e o serviço faça a verificação corretamente. Não é uma garantia incondicional.
Exemplo ilustrativo de solicitação de alto risco
Um site inesperado de "airdrop gratuito" solicita a assinatura de dados estruturados cujo spender é um endereço desconhecido, o value parece praticamente ilimitado e o prazo se estende por muito tempo.
Esse é um padrão de autorização de alto risco, mesmo que a página afirme "Confirme que você é humano", "Não precisa pagar gas" ou "Isso não terá custo".
Como identificar uma solicitação maliciosa de assinatura de carteira cripto
O phishing de assinatura costuma explorar a urgência ou um contexto enganoso, e não necessariamente uma interface visivelmente defeituosa.
Considere os seguintes sinais de alerta:
- Recompensa ou airdrop não solicitado: você precisa assinar imediatamente para receber tokens que não esperava.
- Falso aviso de segurança ou migração: um site afirma que seus ativos estão bloqueados até você assinar.
- Contagem regressiva urgente: a página pressiona você a ignorar a análise da solicitação real exibida pela carteira.
- Campos de permissão inesperados:
spender,operator,Permit,Permit2,setApprovalForAllou campos de ordens de marketplace aparecem durante um suposto login. - Autorização ilimitada: o valor ou a abrangência dos NFTs autorizados é muito maior do que a ação pretendida.
- Origem duvidosa: a janela de assinatura não corresponde ao domínio que você visitou intencionalmente.
- Dados ilegíveis: a carteira não consegue explicar a mensagem, ou o site se recusa a fornecer informações verificáveis de maneira independente.
- Várias solicitações sem explicação: uma primeira assinatura aparentemente inocente é seguida por aprovações ou transferências adicionais.
- Pedido de segredos de recuperação: uma página solicita frase de recuperação ou chave privada para "verificar" uma assinatura ou "cancelá-la".
- Falso contato de suporte: um desconhecido orienta você a ignorar avisos de assinatura durante uma sessão de suporte remoto.
O alerta da Uniswap sobre golpes com assinaturas também enfatiza a diferença entre conectar uma carteira e efetivamente conceder permissões por assinatura ou para gastar ativos.
Se você não consegue identificar o serviço ou compreender a autorização, rejeitar a assinatura é uma decisão de segurança razoável. Serviços legítimos devem conseguir explicar por que precisam dela.
Checklist passo a passo: o que fazer antes de clicar em Assinar
Use este processo rápido de decisão, especialmente quando não conhecer o site.
Etapa 1: confirme por que o site precisa da assinatura
A ação é um login, uma ordem, uma aprovação de token ou uma transação? Não aceite "verificação da carteira" como explicação suficiente se a solicitação contiver permissões financeiras.
Etapa 2: confira o endereço exato do site
Acesse o site a partir de uma fonte oficial verificada de maneira independente. Confira a grafia e a origem completa, não apenas um logotipo conhecido. Tome cuidado especial com anúncios de busca e links recebidos por mensagens privadas.
Etapa 3: verifique a conta e a rede selecionadas
Confirme qual conta da carteira assinará a mensagem. Quando houver informações de rede na mensagem, confira se correspondem à operação pretendida. Ethereum Mainnet e outras redes EVM podem usar formatos de endereço semelhantes, mas continuam sendo blockchains distintas.
Etapa 4: leia toda a mensagem ou os campos estruturados
Examine endereços, valores autorizados, identificadores de tokens, ordens de NFTs, prazos de expiração e nonces. Se os dados estiverem truncados ou não puderem ser decodificados, não deduza sua finalidade a partir do texto promocional do site.
Etapa 5: confira o spender e o contrato verificador
Se a solicitação puder autorizar movimentações de ativos, verifique o contrato e o destinatário relevantes usando a documentação oficial do serviço e, quando útil, um explorador de blockchain.
Etapa 6: procure autorizações excessivas ou persistentes
Pergunte-se se a permissão se limita ao ativo, valor e período que você realmente pretendia autorizar. Aprovações ilimitadas e assinaturas válidas por períodos desnecessariamente longos podem aumentar sua exposição.
Etapa 7: rejeite caso algo continue pouco claro
Clique em Rejeitar (Reject) ou Cancelar (Cancel). Investigue por fontes independentes em vez de pedir ao chat de suporte do próprio site suspeito que interprete a solicitação.
Etapa 8: mantenha ativos de maior valor separados dos experimentos
Quando possível, use uma conta separada, com poucos fundos, para aplicações desconhecidas. Isso reduz o impacto potencial de uma autorização ruim, mas não torna solicitações maliciosas seguras.
O que fazer se você já assinou uma mensagem suspeita?
Aja de acordo com o tipo de autorização que pode ter sido criada. Uma mesma medida não neutraliza todos os mecanismos de assinatura.
1. Interrompa a interação com o site suspeito
Rejeite novas solicitações, feche a página e desconecte o site da lista de aplicações conectadas da carteira, caso a interface ofereça essa opção. Desconectar é útil para a segurança da sessão, mas não comprova que as permissões assinadas foram invalidadas.
2. Identifique o tipo de assinatura e a conta afetada
Se estiverem disponíveis, guarde os dados legítimos para análise: origem do site, endereço que assinou, rede, horário, dados exibidos, tipo de Permit ou ordem, spender e contrato verificador. Não envie sua frase de recuperação, chave privada ou senha da carteira a ninguém que esteja investigando o incidente.
3. Verifique aprovações on-chain de tokens e NFTs
Use uma ferramenta confiável de consulta de aprovações na blockchain correta. Verifique as aprovações de tokens concedidas a spenders e, quando relevante, as aprovações de tokens para o Permit2. Remova permissões desnecessárias e arriscadas por meio de uma transação verdadeira de revogação, conferindo o spender e o valor antes de assiná-la.
Uma revogação on-chain normalmente exige pagamento de gas. É importante lembrar que um Permit off-chain ainda não utilizado pode não aparecer como uma aprovação on-chain.
4. Investigue como invalidar a assinatura no protocolo específico
Dependendo do sistema, pode haver uma maneira de cancelar uma ordem de NFT, invalidar um nonce do Permit2, revogar uma autorização interna do Permit2 ou tornar determinada assinatura inutilizável de outra forma. Essas ferramentas são específicas de cada protocolo; não existe um método universal de cancelamento para todas as assinaturas.
No caso de um Permit ERC-2612 padrão assinado que ainda não foi enviado à blockchain, simplesmente zerar um limite de gasto visível não invalida necessariamente a assinatura enquanto ela estiver válida. O nonce e o deadline do Permit são essenciais para sua validade. Procure orientações específicas do token sobre como invalidá-lo e considere medidas adicionais para proteger os ativos expostos.
5. Transfira os ativos em risco quando necessário
Se você não conseguir confirmar rapidamente que uma autorização perigosa foi neutralizada, considere transferir os ativos afetados para uma conta recém-protegida. Se houver possibilidade de exposição da própria frase de recuperação ou da chave privada, gere material de recuperação completamente novo em um ambiente confiável — não apenas outra conta derivada da mesma seed comprometida.
A resposta correta depende do que foi comprometido. O vazamento de uma autorização off-chain não equivale ao comprometimento completo de uma frase de recuperação.
6. Verifique se houve transferências na blockchain
Examine a blockchain correta e as transferências de tokens, interações com contratos e aprovações relevantes. Uma assinatura pode ter sido obtida off-chain sem gerar uma transação imediata; ações on-chain posteriores são eventos separados.
Para entender como verificar transações, leia O que é um explorador de blockchain e como utilizá-lo?.
7. Proteja as contas associadas aos sites
Se a solicitação parecia uma assinatura de autenticação, revise as sessões de login, as contas conectadas e as configurações de segurança do site. Sessões web desconhecidas podem precisar ser encerradas independentemente das permissões na blockchain.
Nenhuma medida de recuperação pode garantir o estorno de transferências já concluídas na blockchain. O guia de incidentes da Revoke.cash distingue incidentes com assinaturas e ordens, aprovações de tokens, transferências diretas e comprometimento de frases de recuperação justamente por esse motivo.
É possível revogar uma mensagem assinada ou cancelar uma assinatura?
Não existe um botão universal para "desfazer assinatura". Uma assinatura válida é um dado criptográfico que já pode ter sido copiado. Um verificador poderá continuar a reconhecê-la, a menos que o protocolo correspondente ofereça revogação, invalidação de nonce, cancelamento ou expiração.
| O que foi assinado | O que o cancelamento pode exigir | O que não resolve o problema de modo confiável |
|---|---|---|
| Desafio comum de login | Encerrar sessões do site, renovar desafios de login no servidor quando houver suporte | Revogar permissões de ERC-20 |
| Permit de token ERC-2612 | Invalidar o nonce aplicável por mecanismos suportados pelo token, aguardar a expiração ou proteger os ativos |
Apenas desconectar a carteira; presumir que zerar uma autorização invalida um Permit não utilizado |
| Permit2 SignatureTransfer | Usar invalidação de nonce suportada ou outras proteções específicas do protocolo; revisar a aprovação do token para o Permit2 |
Presumir que não há risco porque não existe transação pendente |
| Permit2 AllowanceTransfer | Revisar e remover, conforme necessário, as permissões internas do Permit2 e as aprovações subjacentes dos tokens | Apenas desconectar a dApp |
| Ordem em marketplace de NFTs | Cancelar a ordem pelo mecanismo suportado pelo marketplace e revisar aprovações de NFTs relevantes | Fechar a página do marketplace |
| Transferência já executada | Em geral não é possível revertê-la unilateralmente; investigar e proteger os ativos restantes | Tentar "desassinar" a transação concluída |
A disponibilidade, as taxas e as instruções exatas variam conforme a rede e o protocolo. Desconfie de sites que anunciam um "limpador universal de assinaturas" ou prometem recuperação garantida de ativos roubados.
É possível verificar uma mensagem assinada no Etherscan ou em outro explorador?
Muitas vezes, não diretamente. Uma assinatura de mensagem off-chain pode existir apenas no banco de dados de um site, em uma API, em um sistema de ordens ou em posse do destinatário. Ela não precisa ter um hash de transação no momento em que é criada.
Um explorador de blockchain pode ajudar a identificar consequências posteriores: um evento de aprovação de ERC-20, uma chamada permit, uma interação com o Permit2, transferências de tokens ou a execução de uma ordem de marketplace.
Essa diferença é importante:
- Assinatura criada off-chain: pode não haver transação para pesquisar.
- Assinatura enviada on-chain: a transação pode revelar interações com contratos, autorizações de gasto ou transferências.
- Nenhum registro on-chain relacionado até agora: isso não prova que a assinatura é inválida, expirou ou é inofensiva.
Para interpretar transferências de tokens e chamadas de contratos, consulte O que é um explorador de blockchain e como utilizá-lo?.
Assinar uma mensagem custa gas?
Uma assinatura de mensagem off-chain independente normalmente não exige uma transação na blockchain nem pagamento de gas. A carteira pode calculá-la localmente usando o mecanismo de assinatura da conta correspondente.
Mas considere o que acontece depois:
- um site pode verificar a assinatura off-chain para login, sem taxa de blockchain;
- um intermediário (relayer) pode enviar a autorização on-chain e pagar o gas;
- um protocolo pode combinar um Permit assinado com uma transação posterior;
- o cancelamento ou a revogação de uma permissão on-chain também pode exigir gas.
Portanto, "gratuito para assinar" e "sem consequências" são afirmações diferentes. Não pagar gas hoje não elimina a possibilidade de uma movimentação futura de tokens.
Como lidar com assinaturas de mensagens na Terenval Wallet
A Terenval Wallet é uma carteira de autocustódia instalável em dispositivos Android. A visão geral do produto e as informações de segurança explicam seu modelo de autocustódia.
Para quem usa a Terenval, os princípios mais importantes são:
- Proteja primeiro os dados de recuperação. Nenhuma solicitação de assinatura deve exigir que você cole sua frase de recuperação ou chave privada em uma página de terceiros.
- Identifique exatamente qual conta assinará. Não presuma que a conta exibida no site seja a que você pretendia usar.
- Confirme a rede e o contexto do contrato. A semelhança entre endereços em redes EVM não significa que as permissões sejam intercambiáveis.
- Examine todas as autorizações exibidas por uma interface de carteira compatível. O comportamento de assinatura e os métodos de conexão suportados podem variar conforme a versão da carteira e a integração. Nunca presuma que determinado recurso de assinatura de dApps esteja disponível sem verificar a interface atual.
- Evite solicitações desconhecidas de assinatura ao lidar com valores importantes. Uma conta separada, com saldo reduzido, pode diminuir a exposição em experimentos legítimos.
- Se algo parecer errado, rejeite a solicitação. Nenhum procedimento confiável de suporte de carteira precisa da sua frase de recuperação para diagnosticar um pedido de assinatura.
Quer configurar uma carteira de autocustódia para Android? Conheça ou instale a Terenval Wallet e leia as orientações de segurança antes de transferir valores significativos. Este é um convite para avaliar o produto, não uma afirmação de que alguma carteira possa tornar segura uma assinatura maliciosa de dApp.
Erros comuns ao assinar mensagens de criptomoedas
Erro 1: acreditar que toda mensagem é inofensiva por ser off-chain
Off-chain apenas descreve onde a assinatura é criada ou inicialmente processada. Uma autorização assinada ainda pode ser utilizada on-chain posteriormente.
Erro 2: confiar em "Assine para verificar" sem ler os dados
O título exibido no site não substitui a análise da solicitação real da carteira. Verifique a origem, o contrato e os campos financeiros.
Erro 3: confundir deadline com a expiração da aprovação
No ERC-2612, o prazo para envio do Permit não limita automaticamente a duração de uma autorização de gasto ERC-20 padrão criada por ele.
Erro 4: tratar o EIP-712 como prova de que a aplicação é segura
Campos estruturados facilitam a análise, mas podem descrever permissões prejudiciais com a mesma precisão de permissões legítimas.
Erro 5: achar que Disconnect cancela permissões assinadas
Encerrar uma conexão não cancela ordens existentes, autorizações de gasto de tokens ou todos os Permits assinados ainda válidos.
Erro 6: presumir que uma assinatura sempre aparecerá no histórico de transações
Uma assinatura pode permanecer inteiramente off-chain até que alguém a utilize. A ausência de transação visível não é prova de segurança.
Erro 7: acreditar que uma única revogação resolve todos os incidentes
Autorizações ERC-20 tradicionais, permissões internas do Permit2, Permits assinados ainda não utilizados e sessões de sites podem exigir medidas diferentes.
Erro 8: assinar em sites desconhecidos usando uma conta com muitos ativos
Contas destinadas a finalidades distintas podem ajudar a limitar os ativos expostos a experimentos e contratos não confiáveis.
Riscos de assinaturas de carteiras cripto: tabela rápida de solução de problemas
| Situação | Significado provável | Próxima ação mais segura |
|---|---|---|
| Site confiável solicita um desafio legível de login SIWE | Autenticação baseada em endereço | Conferir domínio, nonce, texto e conta antes de assinar |
| A carteira mostra uma ordem EIP-712 esperada | Autorização específica da aplicação | Verificar ativos, contraparte, condições e expiração |
| Página de airdrop solicita inesperadamente uma assinatura Permit2 | Possível phishing de permissão de gasto | Rejeitar; verificar independentemente o site e o contrato |
| A carteira mostra um limite ilimitado de gasto de tokens | Autorização ampla para gastar ativos | Confirmar se é necessário e considerar permissões limitadas |
| A carteira exibe dados hexadecimais indecifráveis | A finalidade da assinatura não está clara | Rejeitar até compreender os dados por fontes independentes |
| Você assinou, mas nada aparece no explorador | Pode ser uma assinatura off-chain | Não interpretar ausência de atividade como prova de segurança |
| Você desconectou o site depois de assinar | A sessão pode ter terminado | Revisar permissões pendentes e assinaturas relevantes |
| Você assinou um Permit suspeito | Possível exposição futura dos ativos | Verificar invalidação específica do protocolo, aprovações e proteção dos ativos |
| Os ativos foram movimentados após uma assinatura | Possível autorização executada ou outro comprometimento | Investigar movimentações on-chain e proteger os ativos restantes |
| Site pede a frase de recuperação para cancelar uma assinatura | Forte indício de phishing | Não informar segredos; sair do site |
Antes de assinar: checklist final de segurança
- [ ] Acessei intencionalmente o site correto e verifiquei seu domínio completo.
- [ ] Sei se a operação é um login, uma ordem, uma autorização de gasto ou uma transação na blockchain.
- [ ] Confirmei a conta selecionada na carteira e a rede relevante.
- [ ] Consigo ler ou verificar independentemente o conteúdo da mensagem.
- [ ] Conferi os campos
spender,operator, destinatário e contrato verificador, quando presentes. - [ ] Entendo qual token, coleção de NFTs, valor e abrangência da permissão estão envolvidos.
- [ ] Verifiquei o significado de
deadline,noncee expiração para este protocolo. - [ ] Não estou aprovando um valor ilimitado apenas por conveniência.
- [ ] Entendo se essa assinatura poderá ser utilizada posteriormente por terceiros.
- [ ] Vou rejeitar a solicitação caso alguma informação importante esteja oculta ou não tenha explicação.
- [ ] Não informei minha frase de recuperação, chave privada nem senha da carteira ao site.
Regra prática: Assine apenas aquilo que você realmente pretende autorizar — não aquilo que o site ao redor da solicitação diz que você está autorizando.
Perguntas frequentes (FAQ)
O que significa Sign Message em uma carteira de criptomoedas?
Significa usar a autoridade de assinatura da carteira para criar uma prova criptográfica referente a dados específicos. O destinatário pode verificar que a conta correspondente autorizou a mensagem. O significado jurídico ou financeiro depende do texto e do protocolo que o interpreta.
É seguro assinar uma mensagem na MetaMask ou em outra carteira cripto?
Depende da solicitação. Um desafio de login corretamente formado por um serviço legítimo é diferente de uma autorização Permit2 para gastar tokens ou de uma ordem de NFTs. Em qualquer carteira, verifique o site, a conta, a mensagem e as permissões antes de assinar.
Alguém pode roubar minhas criptomoedas se eu assinar uma mensagem?
Sim. Algumas assinaturas podem permitir ações prejudiciais quando utilizadas por um protocolo — por exemplo, um Permit de token, uma autorização Permit2 ou uma ordem maliciosa de marketplace. Uma mensagem comum de autenticação não concede automaticamente esses direitos de gasto.
Assinar uma mensagem envia ETH ou outras criptomoedas?
Não automaticamente. Assinar mensagens off-chain normalmente gera uma assinatura sem enviar uma transação à blockchain. Contudo, outra pessoa pode usar posteriormente certas autorizações assinadas para acionar gastos de tokens ou outras operações de contratos.
Assinar uma mensagem tem taxa de gas?
Uma assinatura off-chain independente normalmente não exige gas on-chain. Seu uso posterior em uma transação, ou a revogação de uma permissão on-chain associada, pode exigir gas pago por alguém envolvido na transação.
Qual é a diferença entre assinar uma mensagem e aprovar um token?
A assinatura de mensagem produz uma assinatura digital. Uma transação approve on-chain de ERC-20 altera o limite de gasto de um token. Uma mensagem assinada de Permit ou Permit2 também pode autorizar o uso de tokens conforme regras específicas do protocolo; portanto, os efeitos desses conceitos podem se sobrepor.
personal_sign é mais seguro do que EIP-712?
Nenhum dos dois é universalmente mais seguro. O personal_sign acrescenta um prefixo padronizado de mensagem Ethereum e costuma ser útil para desafios de login legíveis. O EIP-712 organiza dados tipados e pode representar autorizações tanto inofensivas quanto financeiramente importantes. A segurança depende dos dados e de como são verificados ou executados.
O que é uma assinatura Permit2 em uma carteira cripto?
É uma assinatura interpretada pelo sistema Permit2 da Uniswap. Dependendo do módulo, ela pode autorizar uma transferência limitada por nonce ou definir um limite de gasto com prazo determinado para um spender. Seu risco depende dos campos específicos, das aprovações já existentes dos tokens para o Permit2 e da aplicação que utiliza a assinatura.
O que significa Verify Wallet quando um site pede minha assinatura?
"Verify Wallet" (Verificar carteira) é um texto escolhido pelo site, não uma classificação técnica confiável. Um serviço legítimo pode solicitar um desafio inofensivo para comprovar titularidade, enquanto uma página de phishing pode usar o mesmo texto para um Permit ou uma ordem prejudicial. Examine a solicitação real de assinatura.
Assinar uma mensagem pode expor minha chave privada ou frase de recuperação?
Uma operação de assinatura implementada corretamente não entrega a chave privada nem a frase de recuperação ao site. Porém, softwares maliciosos, carteiras falsas e formulários de phishing podem tentar coletar esses segredos separadamente. Nunca os informe para concluir, verificar ou cancelar uma assinatura.
É possível revogar uma mensagem cripto assinada?
Não de forma universal. Alguns protocolos permitem cancelar ordens, invalidar nonces ou revogar permissões. Outras mensagens assinadas não possuem cancelamento integrado e precisam expirar ou tornar-se inutilizáveis por mudanças de estado específicas do protocolo. Desconectar um site não equivale a revogar uma assinatura.
Como saber se uma mensagem assinada foi utilizada?
Para autenticação exclusivamente off-chain, consulte os controles de sessões e atividade do site, quando disponíveis. Para uma autorização blockchain, examine chamadas de contratos, aprovações e transferências on-chain relevantes na rede correta. Uma mensagem pode ser assinada sem aparecer imediatamente em um explorador de blocos.
Assinar com WalletConnect é diferente de assinar em uma carteira de navegador?
WalletConnect é um método de conexão e troca de mensagens, não uma garantia independente de segurança da assinatura. O princípio é o mesmo: confirme a aplicação solicitante, examine o que será assinado e rejeite permissões inesperadas. Os detalhes da solicitação variam conforme a carteira e a integração.
Posso assinar com segurança usando outra conta da carteira?
Uma conta separada, com saldo baixo, pode reduzir a exposição de tokens ou NFTs mantidos em outras contas, mas não torna assinaturas maliciosas seguras. Se as contas compartilharem a mesma seed, um comprometimento da frase de recuperação poderá afetar todas as contas derivadas. Utilize a separação adequada para ativos de maior valor.
Uma solicitação Sign Message é igual no Bitcoin e no Ethereum?
Não. Carteiras e redes diferem nos formatos de assinatura, nas ferramentas de verificação e nas convenções das aplicações. Este guia aborda principalmente assinaturas de mensagens do Ethereum/EVM, EIP-712, SIWE e protocolos de Permit de tokens. Não presuma que uma solicitação de assinatura Ethereum descreva o modelo de assinatura de mensagens ou transações do Bitcoin.
Termos importantes
- Assinatura de mensagem: criação de uma prova criptográfica de que uma conta autorizou dados específicos.
- Assinatura digital: resultado criptográfico verificável associado a uma mensagem assinada e à autoridade de assinatura.
personal_sign: método Ethereum amplamente usado para assinar mensagens com prefixo, frequentemente desafios de login legíveis por humanos.- EIP-712: padrão de assinatura de dados estruturados e tipados com separação de domínios.
- SIWE / ERC-4361: formato padronizado de mensagem para autenticação com contas Ethereum.
- ERC-2612 Permit: extensão de padrão de token que permite atualizar autorizações de gasto por assinatura.
- Permit2: infraestrutura da Uniswap para fluxos de transferência de tokens e autorizações de gasto baseados em assinaturas.
spender: endereço ou contrato autorizado a utilizar tokens conforme determinada permissão.- Nonce: valor definido por um protocolo, geralmente usado para impedir a reutilização de autorizações assinadas.
- Phishing de assinatura: engenharia social destinada a obter uma assinatura para uma ação que o usuário não pretendia autorizar conscientemente.
- ERC-1271: método padronizado de validação de assinaturas por carteiras baseadas em contratos.
- Endereço de carteira: identificador público de uma conta; não é o segredo privado de assinatura.
- Carteira de autocustódia: modalidade de carteira em que o usuário controla a autoridade de assinatura correspondente.
Artigos relacionados da Terenval
- O que é uma carteira de criptomoedas e o que ela armazena?
- Frase de recuperação vs. chave privada vs. senha da carteira: qual é a diferença?
- O que é um explorador de blockchain e como utilizá-lo?
- Por que o mesmo endereço Ethereum funciona em várias redes EVM?
Para encontrar mais guias sobre aprovações de tokens, phishing e WalletConnect, visite a biblioteca Terenval Answers.
Fontes primárias e oficiais
- Ethereum.org — Carteiras Ethereum
- ERC-191 — Padrão de dados assinados
- EIP-712 — Hash e assinatura de dados estruturados tipados
- ERC-4361 — Login com Ethereum
- ERC-2612 — Extensão Permit para aprovações assinadas de ERC-20
- ERC-1271 — Validação de assinaturas por contratos
- Documentação para desenvolvedores da MetaMask — Assinar dados
- Central de ajuda da MetaMask — Phishing de assinatura
- Uniswap Developers — Visão geral do Permit2
- Uniswap Developers — Transferência por assinatura
- Uniswap Developers — Transferência por autorização
- Suporte da Uniswap — Golpes com assinaturas de carteiras cripto
- Revoke.cash — Você sofreu um golpe: o que fazer?
- Terenval Wallet — Visão geral oficial do produto
- Terenval Wallet — Segurança e arquitetura de autocustódia
Nota editorial: Este guia diferencia as regras dos protocolos do comportamento das interfaces das carteiras. Padrões do Ethereum, documentação para desenvolvedores da Uniswap e orientações de segurança de carteiras fundamentam as descrições técnicas gerais; as informações sobre o produto Terenval se baseiam na documentação oficial da própria Terenval, e o link de instalação é promocional. Algumas carteiras podem exibir menos detalhes de assinatura do que os exemplos apresentados, e as permissões dos contratos dependem das implementações, dos ativos, das redes e das versões dos protocolos. As recomendações de segurança têm caráter educativo e não constituem aconselhamento financeiro ou jurídico individualizado. Nenhuma carteira, ferramenta de inspeção de assinaturas, verificador de aprovações ou mecanismo de cancelamento pode garantir segurança ou reverter transferências concluídas.