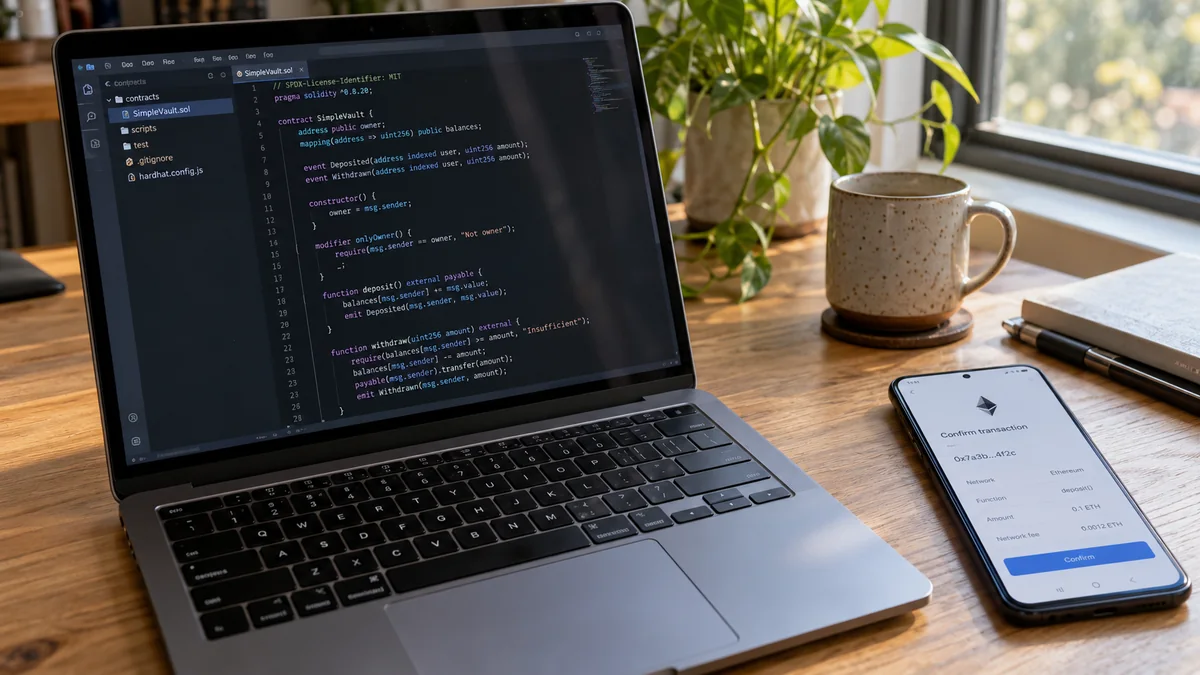
スマートコントラクトは、ブロックチェーン上に配置され、呼び出されたときにコード化されたルールを実行するプログラムです。 人がすべての操作を手動で承認しなくても、記録の更新、対応する資産の移転、アプリケーションの処理の調整ができます。
暗号資産ウォレットの利用者に身近な例は、Ethereumのトークンを送る操作です。ウォレットがトークンのコントラクト宛ての要求を準備し、利用者が承認すると、ネットワークがそのトランザクションを処理します。
スマートコントラクトは自動化を可能にします。しかし、すべてのアプリケーションが安全、公平、あるいは完全に分散化されていることを意味しません。
簡潔に言うと: 典型的な流れは、ウォレットからの要求 → 利用者の承認 → ブロックチェーンでの実行 → オンチェーン状態の更新です。実際に何が起こるかは、コントラクトのコード、権限、入力、現在の状態によって決まります。
本記事では、主にEthereumとEVM互換ネットワークを例に説明します。他のブロックチェーンでも、実行方式やアカウントの仕組みが異なるプログラム可能なアプリケーションを利用できます。
要点
- スマートコントラクトは実行可能なソフトウェアです。 名前に「スマート」とあっても、意図を理解したり、結果が公平か判断したりはできません。
- ウォレットとコントラクトの役割は異なります。 ウォレットは操作の承認を助け、コントラクトはプログラムされたルールを適用します。
- スマートコントラクトはトークンや多くのDeFiアプリを支えます。 取引所、レンディング市場、担保管理などが含まれます。
- 接続、承認、メッセージへの署名、トランザクションの送信は別々の操作です。 それぞれの要求によって生じる権限を確認してください。
- コントラクトはバックグラウンドのタイマーではありません。 Ethereumで状態を変更する実行にはトランザクションが必要で、他のコントラクトからの呼び出しが関わることもあります。
- アップグレード、管理者権限、オラクルは依存関係を増やす可能性があります。 アドレスが変わらなくても、挙動が同じとは限りません。
- 検証済みソースコードや監査は判断材料であり、保証ではありません。 正規のウォレットでも有害な操作を承認できます。
スマートコントラクトを簡単に説明すると?
単にルールを記述するだけでなく、それに従って動作できる共有のデジタルなルールブックと考えてください。
預託取引の例では、「必要な引き渡し承認が与えられたら、預けられたトークンを売り手に移す」というルールを設定できます。コントラクトは承認を確認し、実装されたルールに従います。
ただし、現物の荷物が届いたか、買い手が満足しているかを独力で知ることはできません。そのような事実には、合意された入力方法や紛争処理の仕組みが必要です。
Ethereum.orgの入門解説では、スマートコントラクトを定義された命令を実行するプログラムと説明しています。重要なのは、 ソフトウェアが検証できること と 人が知っていると思い込むこと を区別することです。
スマートコントラクトは何で構成される?
一般に、スマートコントラクトはコード、状態、そして呼び出し先となるアドレスを組み合わせたものです。
| 要素 | 意味 | 例 |
|---|---|---|
| コード | 命令と呼び出せる関数 | トークンを移転する、権限を確認する |
| 状態 | やり取りの間も保持される情報 | 残高、使用許可額、所有権の記録 |
| アドレス | 特定のネットワーク上でのコントラクトの所在 | トランザクションの呼び出し先アドレス |
| 入力 | 関数に渡すパラメーター | 受取人、数量、最低受取量 |
| アクセスルール | 誰が何をできるかを制御する条件 | 許可された役割だけが設定を変更できる |
別のネットワークで見た目が同じアドレスも、それぞれ確認する必要があります。名前、ロゴ、または一致するアドレス文字列だけでは、意図したデプロイ先だと証明できません。
Ethereumのコントラクトの構造に関する文書では、関数がデータを扱う方法を説明しています。値の読み取りと変更は異なる操作です。
スマートコントラクトの動作を順に説明すると?
コントラクトの状態を変える通常のウォレット取引を考えてみましょう。
- アプリケーションが要求を準備します。 ネットワーク、宛先コントラクト、関数、パラメーターを選びます。
- ウォレットが承認要求を表示します。 利用者は確認できるトランザクションの詳細を見ます。
- 利用者が署名します。 一般的な鍵ベースのウォレットでは、その署名がアカウントからのトランザクションを承認します。
- トランザクションをネットワークに送信します。 送信されたこと自体は実行成功を意味しません。
- トランザクションが取り込まれると実行されます。 コントラクトはルールを確認し、他のコントラクトを呼び出すこともあります。
- 結果が記録されます。 トランザクションのレシートに成功または失敗が示され、成功した実行では残高、権限などの状態が更新されます。
Ethereumのトランザクションに関する文書では、署名済みの要求とネットワークによる処理の違いを説明しています。
送信後の確認については、トランザクションハッシュ(TXID)とは?使い方は?をご覧ください。
スマートコントラクトは自動で動く?
実行されるとルールを自動的に適用しますが、常にバックグラウンドで動き続けるわけではありません。
Ethereumのコントラクトは、毎朝自分で起動してトランザクションを送信することはできません。利用者、アプリケーション、自動化サービス、またはトランザクションを起点とする別の処理が実行を引き起こす必要があります。
呼び出されたときに期限が過ぎているか確認することはできます。しかし、期限になった瞬間に自ら操作を開始することとは異なります。
開発者向けスマートコントラクト入門では、トランザクションが関数を呼び出す仕組みを説明しています。自動化サービスによってアプリが連続して動いているように見える場合もありますが、そのサービスへの運用上の依存が加わります。
スマートコントラクト、ウォレット、dAppの違いは?
それぞれやり取りの別の部分を指します。
| 用語 | 主な役割 | 確認すること |
|---|---|---|
| 暗号資産ウォレット | アカウントへのアクセスを管理し、操作の承認を助ける | どのアカウントと権限を使うか |
| スマートコントラクト | ルールを実行し、オンチェーン状態を維持する | どのコードと権限が操作を制御するか |
| dAppの画面 | 情報を表示し、要求を準備できるようにする | 正しい、改ざんされていないサイトか |
| ブロックチェーン | ネットワークのルールに従ってトランザクションを処理する | 意図したネットワークか |
特定のサイトが利用できなくなっても、コントラクトは存在し続ける場合があります。逆に、見栄えのよいサイトだからといって、そのコントラクトを信頼できるとは限りません。
役割が重なる場合もあります。スマートコントラクトウォレットはオンチェーンのコードでアカウントの動作を実装します。Ethereumのアカウントに関する文書は、鍵で制御するアカウントとコントラクトアカウントを区別しています。「ウォレット」は利用者向けのツールやアカウントの仕組みを指し、必ずしも一つの技術的なアカウント種別を意味しません。
基本については、暗号資産ウォレットとは?実際には何を保存する?をご覧ください。
スマートコントラクトの用途は?
トークンとステーブルコインの送金
Ethereumの ERC-20 トークンは、コントラクトのロジックで残高を記録し、送金を処理します。ウォレットは残高を表示しますが、トークンの台帳はオンチェーンにあります。
ERC-20 規格は、残高、送金、使用許可額に共通するインターフェースを定めています。インターフェースが共通でも、すべてのトークンの管理機能やリスクが同じとは限りません。
たとえば、ステーブルコインの送金が正しく処理されても、その資産には発行体や準備資産のリスクが残ります。これは別の問題で、ステーブルコインとは?で扱っています。
分散型取引所
分散型取引所では、コントラクトを使って取引ルールを適用し、参加者や流動性プールの間で資産を移動できます。
アプリケーションは、一つの取引を完了するために複数のコントラクト呼び出しを組み合わせる場合があります。このように要素を組み合わせられる性質をコンポーザビリティといい、Ethereumの解説で説明されています。
利用者にとって重要な問いは具体的です。どのトークンが出ていき、何を受け取り、最低受取量はいくらで、どのコントラクトに権限を与えるのかを確認します。
レンディングと担保
レンディングプロトコルでは、コントラクトを使って預け入れ、債務、利息、担保条件を記録できます。リスク条件を超えると、ポジションが清算の対象になる場合があります。
Aave V3の文書には、資産を預け入れたり、担保を差し入れて借り入れたりするプロトコルの例が示されています。
トークンをウォレットに保有する場合と、レンディングのポジションに預け入れる場合では、依存するものが異なります。詳しい背景はDeFiとは?どのように機能する?をご覧ください。
NFTと所有権の記録
NFTコントラクトは固有のトークンIDを所有者アドレスと結び付けられます。ERC-721は、非代替性トークンの所有権、移転、承認のインターフェースを定めています。
オンチェーンの所有権記録と、それに関連する画像などの外部コンテンツを利用できるかどうかは別です。トークン規格は外部ファイルが今後もアクセス可能であることを保証しません。
例:トークン送金とスワップ承認の違い
利用者がERC-20 ステーブルコインを100単位保有しているとします。以下の数量は権限を説明するための例で、価格や投資収益ではありません。
| 操作 | 意図した結果 | 権限について確認すること |
|---|---|---|
| 別のアドレスに10単位を送る | トークンコントラクトを使って10単位を移転する | 受取人とネットワークは正しいか |
| 使用者に10単位を承認する | その使用者が許可額まで利用できるようにする | 使用者と数量は正しいか |
| スワップを実行する | スワップの条件に従ってトークンを交換する | 受取量などの条件は許容できるか |
承認とスワップは別々のトランザクションになることがあります。 承認が成功し、その後のスワップが失敗しても、先に設定した使用許可額は残り得ます。
通常、使用許可額によってウォレット内の全資産が対象になるわけではありません。対象となるトークン、保有者、使用者に関する権限です。ただし、過大な許可額は、その取引に必要な量を超える同じトークンを危険にさらします。権限が有効な間に後から受け取った分も対象になり得ます。
複数の手順をまとめたり、署名による承認を使ったりするアプリもあります。すべてのスワップで同じ順番の確認画面が出ると思わないでください。
ウォレットを接続するとコントラクトに資金を取られる?
基本的なウォレット接続では通常、アカウント情報を共有し、dAppからの操作要求を可能にするだけで、それ自体が無制限の使用許可を与えるわけではありません。
ただし、サイトは接続後に有害なトランザクションや署名を要求できます。接続を承認したから、その後の流れも安全だと考えず、要求を一つずつ確認してください。
接続の仕組みについては、WalletConnectとは?ウォレットをdAppにどう接続する?で説明しています。
メッセージへの署名で資金の使用を許可できる?
できます。トークンの設計によっては、署名済みメッセージをオンチェーンで提出すると使用許可額を設定できるpermitをサポートします。ERC-2612はその仕組みの一例を規定します。
署名した時点で署名者がガス代を払う必要はない場合があります。それでも無害という意味ではありません。確認できる場合は、使用者、数量、有効期限、チェーン、検証するコントラクトを確かめてください。
接続を解除すると使用許可も取り消される?
いいえ。サイトとの接続解除とオンチェーンのトークン使用許可額の変更は別の操作です。
既存の ERC-20 の使用許可額をゼロに減らせば、その変更が処理された時点でその使用権限はなくなります。他の権限や署名済みの承認には別の対応が必要な場合があります。一つの許可額を変更しても、過去に署名したすべてのpermitが無効になるとは限りません。
詳しくは使用後にトークンの承認を取り消す方法をご覧ください。
スマートコントラクトの取引にはなぜガス代がかかる?
ガスはEthereumでの計算作業量を測る単位です。 トランザクションでは命令の実行、保存データの変更、その他のネットワークリソースに対して費用がかかります。
複雑なコントラクト操作は単純な送金より多くのガスを消費する場合があります。総手数料はネットワーク上の価格にも左右されるため、ガス使用量が一定でもドル建ての費用は一定ではありません。
通常のオフチェーン呼び出しでコントラクトのデータを読む場合、読み手がトランザクション手数料を払う必要は一般にありません。同じ計算をトランザクション内で行えば、そのガス使用量に加算されます。
Ethereum Mainnetでは、通常のトランザクション手数料をETHで支払います。アプリが手数料を負担したり、支払いを抽象化したりする場合もありますが、実行には依然としてリソースが必要です。Ethereumのガスに関する文書で仕組みを説明しています。
失敗したトランザクションにもガス代はかかる?
ブロックに取り込まれて実行が取り消されたトランザクションでも、ガス代が発生する場合があります。 実行による状態変更は元に戻りますが、すでに行われた計算は無料にはなりません。送信前に拒否された要求は別です。
ウォレットに手数料不足が表示された場合は、「ガス代が不足しています」とは?をご覧ください。
スマートコントラクトは現実世界の情報を取得できる?
単独ではできません。 スポーツの試合結果、配送状況、外部市場の価格を知るために、スマートコントラクトが自らウェブサイトを閲覧することはできません。
アプリケーションは、必要な情報をオンチェーンで利用できるようにするため、オラクルなどの仕組みを使います。たとえばレンディングアプリは、担保を評価するために価格フィードを必要とする場合があります。
ここに依存関係が生じます。コントラクトがコードを正しく実行しても、誤った情報、遅れた情報、操作された情報に基づいて動作する可能性があります。
Ethereumのオラクルに関する文書は、こうしたデータの接続を説明しています。アプリを評価する際は、誰が情報を提供するのか、どう検証するのか、更新が止まったときに何が起こるのかを確認してください。
スマートコントラクトは変更できない?アップグレードできる?
配置済みのコード自体は通常その場で編集されませんが、アプリケーションの実質的な挙動を変えられる設計もあります。
一般的な方法の一つがプロキシです。利用者は一定のアドレスとやり取りし、そのアドレスが実装コントラクトに実行を委ねます。権限を持つ者がアップグレードすると、使用する実装を変更できます。
Ethereumのアップグレードに関する解説はこの違いを説明しています。古いアドレスと古い監査結果が、アプリの現在の挙動を必ずしも示さないのはそのためです。
OpenZeppelinのプロキシに関する文書では、いくつかの実装方式を紹介しています。アップグレードの仕組みは修正や改善を可能にする一方、複雑さと管理者への依存を増やします。
特権機能は誰が管理する?
コントラクトは特定のアカウントに、操作の一時停止、役割の管理、パラメーターの変更といった権限を付与できます。実際の権限は実装によって異なります。
OpenZeppelinのアクセス制御に関する文書は、所有者や役割に基づく権限を説明しています。利用者は、どんな権限があり、誰が保有し、その行使にどんな安全策があるかを確認する必要があります。
スマートコントラクトは安全?
安全性は実装と依存先によります。 「オンチェーン」「検証済み」「監査済み」は役立つ性質や確認結果ですが、どのコントラクトにも通用する安全評価ではありません。
主な失敗経路には、ソフトウェアの欠陥、特権アカウントの侵害、危険な権限、悪意ある画面、想定外の動きをする依存先などがあります。
Ethereumのセキュリティ指針は、テストと独立したレビューを幅広いプロセスの一部として扱っています。監査は欠陥を見逃す可能性があり、対象範囲が限られたり、別のバージョンを対象にしていたりする場合もあります。
ソースコードが検証済みなら安全?
いいえ。ソースコードの検証は、提出されたソースとコンパイル設定が配置済みコードに対応するかを確認します。コードを調べやすくなりますが、ロジックが利用者に有益であることや脆弱性がないことの証明にはなりません。
プロキシを使うアプリでは、プロキシだけを調べても不十分です。実装とアップグレード権限も重要です。Ethereumの検証に関する解説では、ソースコード検証の目的を説明しています。
署名前に何を確認する?
まず意図した取引結果を明確にし、要求がそれに合っているか確認しましょう。
| 確認項目 | 実際に確かめること |
|---|---|
| ウェブサイト | アプリの公式ドメインにアクセスしているか |
| ネットワーク | 意図したチェーン上の要求か |
| コントラクトまたは使用者 | アドレスは文書に記載された配置先と一致するか |
| 資産と数量 | 今、または継続する権限によって、何がアカウントから出ていく可能性があるか |
| 受取条件 | 該当する場合、許容できる最低受取量はどれほどか |
| 権限 | 移転、承認、委任、メッセージへの署名のどれか |
| 手数料 | 推定ネットワーク費用を理解しているか |
| 管理と依存先 | 誰がルールを変えられ、どの外部要素が影響するか |
表示された情報から要求を理解できない場合は、承認する前に立ち止まって調べてください。少額の最初の取引は操作の経路を試す助けになりますが、プロトコルの安全性を証明するものではありません。
詳しい確認方法はDeFiアプリの利用前にスマートコントラクトのリスクを評価する方法をご覧ください。
Terenval Walletはこの流れでどう役立つ?
Terenval Walletは、主にAndroid向けに設計されたインストール可能なノンカストディアルウォレットで、Bitcoin、Ethereum、L2ネットワークでの利用を想定しています。 公式製品概要にあるように、新しいウォレットの作成や既存ウォレットのインポートができます。
暗号資産の仕組みを学んだ後、実際に管理を始める人にとって、アカウントを選び、対応ネットワークを使い、ウォレットの復元情報を自分で管理するための出発点になります。既存ウォレットをインポートする場合は、アプリを確認し、別のインストール先に復元情報を渡すか判断した後に限ってください。
Terenval Walletを開いてウォレットを作成またはインポート。 Android利用者は、対応ブラウザーからインストールしてアプリのように使用できます。
dAppを利用する前に、現在のウォレットのバージョンと選択したネットワークとの互換性を確認してください。Terenvalの利用は第三者のコントラクトを推奨するものではなく、権限、手数料、リスクの確認が不要になるわけでもありません。
スマートコントラクトFAQ
スマートコントラクトは暗号資産?
いいえ。ソフトウェアです。トークンは残高や送金の記録にスマートコントラクトを使えますが、通貨の発行と無関係な用途にもコントラクトを使えます。
Ethereumはスマートコントラクト?
いいえ。Ethereumはスマートコントラクトを実行するブロックチェーンプラットフォームです。ETHはそのネイティブ資産です。個々のコントラクトは、その環境に配置されたプログラムです。
すべての暗号資産ウォレットがスマートコントラクトウォレット?
いいえ。ウォレットは異なる種類のアカウントを管理できます。スマートコントラクトウォレットはオンチェーンのコードでアカウントのルールを実装します。通常の鍵ベースのウォレットは、dAppと連携できるからといって自動的にそうなるわけではありません。
新たに毎回署名しなくてもスマートコントラクトは資産を移転できる?
できます。既存の使用許可、委任、コントラクトに保管された残高、またはその他の有効な承認で操作が認められている場合です。以前与えた権限を使うたびに、必ず新たなウォレット確認が必要とは限りません。
ガスなしでスマートコントラクトを実行できる?
Ethereumで状態を変更する実行はガスを消費します。サービスがトランザクションの費用を負担する場合、利用者自身は支払わないことがあります。オフチェーンでデータを読む操作は、状態変更を記録する操作とは異なります。
スマートコントラクトのトランザクションは取り消せる?
一般に、成功して確定した操作を、ローカルで編集を元に戻すように利用者が取り消すことはできません。プロトコルによっては別途、引き出し、返金、訂正の操作をサポートしますが、それはそのルールに従う別の操作です。
監査があれば資金の安全は保証される?
いいえ。監査の範囲、指摘事項、日付、対象の実装を確認してください。コントラクトの変更、未解決の問題、外部依存先、侵害された画面なども影響し得ます。
利用するのにコードを書く必要がある?
通常はありません。アプリやウォレットが利用者のために操作を準備できます。ただし画面に基礎となるコードが表示されなくても、承認する操作と権限を理解する必要があります。
Terenvalの関連記事
出典と参考資料
- Ethereum.org — スマートコントラクトの解説
- Ethereum.org — スマートコントラクト入門
- Ethereum.org — スマートコントラクトの構造
- Ethereum.org — トランザクション
- Ethereum.org — ガスと手数料
- Ethereum.org — Ethereumアカウント
- ERC-20 — トークン規格
- ERC-2612 — 署名による承認のためのPermit拡張
- ERC-721 — 非代替性トークン規格
- Aave — Aave V3の概要
- Ethereum.org — スマートコントラクトのコンポーザビリティ
- Ethereum.org — オラクル
- Ethereum.org — スマートコントラクトのアップグレード
- OpenZeppelin — プロキシコントラクト
- OpenZeppelin — アクセス制御
- Ethereum.org — スマートコントラクトのセキュリティ
- Ethereum.org — スマートコントラクトのソースコード検証
- Terenval — 公式製品概要 — Terenval製品の機能に関する一次資料。
編集上の注記: この記事はスマートコントラクトの概念を説明するものであり、投資、法律、税務の助言ではありません。技術的な参考資料は2026年10月14日に確認しました。例は説明用です。Terenval製品の説明は同社による一次情報であり、ウォレットや第三者のプロトコルが独立に認証されたことを意味しません。操作する前に、現在のコントラクトの配置先、権限、実装、ウォレットとの互換性を確認してください。