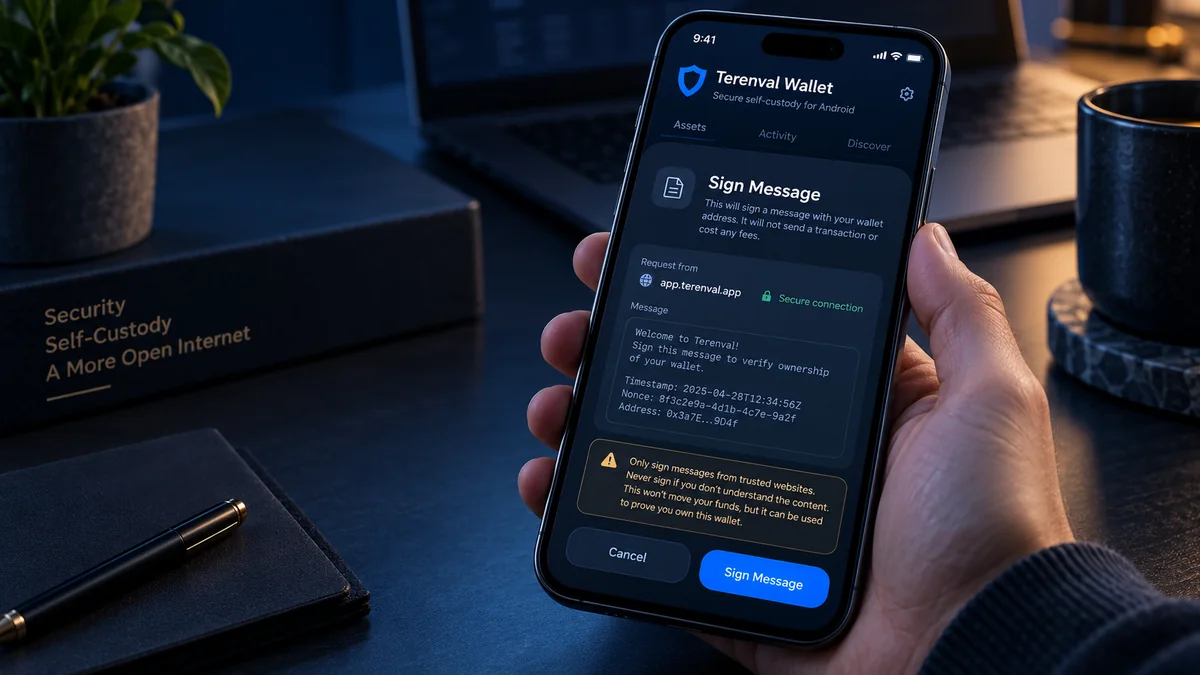
「Sign Message」とは、暗号資産ウォレットを使って特定のデータにデジタル署名を作成することです。 この署名により、秘密鍵を公開せずに、アカウントを管理していることや特定の操作を承認したことを証明できます。
ウォレットによる通常のログイン署名は正当なものです。しかし、すべての署名要求が単なるログインのためとは限りません。 トークンの使用枠、NFTマーケットプレイスの注文、第三者が後で実行できるその他の操作を承認する署名もあります。重要なのは、サイトが署名を求めているという事実だけではなく、その署名で誰に、どのネットワーク上で、何を、いつまで許可するのかを正確に理解することです。
結論: メッセージへの署名が必ず危険というわけではありません。通常のオフチェーン署名では、一般にガス代はかからず、直ちに暗号資産が送金されることもありません。ただし、悪意ある署名や内容を誤解した署名によって、ERC-2612 Permit、Permit2、マーケットプレイスの注文などを通じた資産の使用が許可される場合があります。信頼できると確認したサービスで、表示内容と権限を理解している場合に限り署名してください。不明な
spender、無制限の金額、不審なコントラクト、想定外のチェーン、読めないデータが表示されたら拒否しましょう。
この記事では、署名・接続・送信の違い、Ethereumで一般的な署名方式、「ガス代無料」が「リスクなし」を意味しない理由、不審な要求に署名してしまった場合の対処法を説明します。
重要なポイント
- メッセージ署名は、特定のデータを承認したことを証明します。 要求元のサイトにシードフレーズや秘密鍵が渡るわけではありません。
- 署名とトランザクションの送信は異なります。 一般的なオフチェーン署名では直ちにオンチェーントランザクションやネットワーク手数料が発生しませんが、後のオンチェーン操作に利用される可能性があります。
- 日常的な署名もあります。 Sign-In with Ethereum(SIWE)は、ドメインと一度限りのnonceを使い、サイトへのウォレット認証を行う一般的な方式です。
- 間接的に資産を移動できる署名もあります。 Permit、Permit2、マーケットプレイス注文の署名により、他者が後から使用・取引権限を行使できる場合があります。
- EIP-712は構造化データを読みやすくしますが、安全性を保証しません。 受取先、
spender、金額、期限、ドメイン、検証コントラクトを確認する必要があります。 - ウォレットの接続とトークン使用の許可は別物です。 同様に、dAppとの接続を解除しても、既存の承認枠や署名済み権限が必ず取り消されるわけではありません。
- オフチェーン署名は取引履歴に表示されないことがあります。 即時のトランザクションがないからといって、無害だったとは限りません。
- 署名を一律に「取り消す」ことはできません。 注文のキャンセル、nonceの無効化、権限の取り消し、危険にさらされた資産の新たな安全なアカウントへの移動など、適切な対処はプロトコルによって異なります。
- 署名の確認や取り消しのためにリカバリーフレーズを教えてはいけません。 正当な署名手続きで、シードフレーズをウェブサイトに入力する必要はありません。
暗号資産ウォレットでメッセージに署名するとは?
暗号資産ウォレットは、1つ以上のブロックチェーンアカウントの署名権限を管理します。**Sign(署名)**を選ぶと、ウォレットはそのアカウントの署名方式を利用して、特定のメッセージや構造化データを暗号学的に認証します。
一般的なEthereumの外部所有アカウント(EOA)では、この処理にアカウントの秘密鍵を使います。その結果、対応するアカウント情報から第三者が検証できるデジタル署名が生成されます。ウェブサイトが受け取るのは署名であり、秘密鍵ではありません。
署名は、**「このアカウントは、この正確なデータを承認した」**という暗号学的な宣言だと考えられます。その宣言が何を意味するかは、メッセージの内容と、それを解釈するアプリケーションやスマートコントラクトによって決まります。
用途の例:
- ウェブサイトにログインするため、ウォレットアドレスを管理していることを証明する。
- マーケットプレイスのオフチェーン注文を承認する。
- 特定のトークン使用者や使用枠を許可する。
- プロトコルが将来のトランザクションを実行するためのメッセージを承認する。
- アドレスの所有権を確認する宣言に署名する。
- アプリ固有の契約内容や認証チャレンジを承認する。
そのためEthereum.orgによるウォレットの説明では、資産管理だけでなく、アプリへのアクセスや本人性の証明にも利用されるツールとされています。署名の仕組み自体は基盤技術であり、ユーザーの安全性を左右するのは個々の要求に含まれる承認内容です。
ウェブサイトは署名から何を知ることができる?
検証者は、メッセージ・署名・署名したアカウントの対応関係を確認できます。ログインチャレンジへの署名によってサイトにウォレットアドレスが伝わり、そのアドレスに関連する行動や公開ブロックチェーン上の活動が結び付けられる可能性もあります。
通常、署名によって秘密鍵やシードフレーズがサイトに渡ることはありません。また、関係のない別のウォレットアカウントへのアクセスが自動的に許可されるわけでもありません。
ただし、署名はコピー・保存・第三者への転送が可能です。署名済みデータが何らかの操作を許可している場合、有効期間中に受領者がその権限を行使できる可能性があります。
暗号資産ウォレットでメッセージに署名するのは安全?
要求を予期しており、要求元が正規で、内容を理解できていれば安全な場合があります。しかし、すべての署名確認を無害だと考えるのは危険です。
例えば、通常のSIWEログインはアドレスを管理していることを証明するためのものです。一方、トークンのPermit署名は、指定した資産を第三者が使用する権限を与えることがあります。どちらもウォレットには署名要求として表示されますが、結果は大きく異なります。
主なリスクは署名フィッシングです。攻撃者が、一見普通のデータに署名させ、実際には価値ある権限を承認させます。MetaMaskの署名フィッシング対策ガイドでは、ユーザーが偽サイトから離れた後でさえ、攻撃者がオフチェーン署名を悪用できる場合があると説明されています。
次の3点を区別してください。
- 暗号学的に有効でも、安全とは限りません。 意図しなかった権限についても、ウォレットは数学的に正しい署名を生成できます。
- ガス代がかからなくても、金銭的リスクがないとは限りません。 署名済みの権限を利用するためのトランザクション手数料を、別の人物が支払える場合があります。
- 見覚えのあるdApp名だけでは不十分です。 悪意あるページが有名サービスの画面を装ったり、想定外のコントラクト向けの署名を求めたりすることがあります。
署名の安全性は、ボタンの表示が無害そうかどうかではなく、どのような権限が与えられるかで判断しましょう。
メッセージ署名・トランザクション署名・ウォレット接続の違い
これらの操作はdAppの利用中に続けて表示されることがありますが、同じものではありません。
| ウォレットでの操作 | 通常の動作 | 直ちにオンチェーン処理が発生する? | 主な確認すべきリスク |
|---|---|---|---|
| ウォレットを接続 | アドレスを共有する、またはアプリが追加操作を求められるセッションを開始する | 通常はいいえ | プライバシー、なりすまし、その後の確認要求 |
| ログインメッセージに署名 | アドレスの管理権限を認証する、または指定されたログイン文面に同意する | 通常はいいえ | フィッシング、リプレイ攻撃、誤解を招く条件 |
| 型付きデータに署名 | アプリやコントラクト向けの構造化フィールドを認証する | 必ずしも発生しない | 隠された使用権限や注文権限 |
| Permit / Permit2メッセージに署名 | プロトコルのルールに従ってトークン使用枠や移転を許可する場合がある | 署名の作成自体はオフチェーンでも可能 | 追加の署名なしに後でトークンが使用されること |
| トランザクションに署名して送信 | ブロックチェーンの状態を変えるトランザクションを承認する | ブロードキャストされ承認されれば、はい | 直接送金、承認、コントラクト呼び出し、ネットワーク手数料 |
| オンチェーンのトークン承認を取り消す | コントラクト上の使用枠や権限を変更する | 通常ははい | 対象資産、使用権限者、ネットワーク、トランザクション内容 |
重要な補足: Ethereumウォレットはトランザクションを送信する前にも署名します。したがって「署名した」ことが常に「オフチェーン」を意味するわけではありません。何に署名したのか、そしてその承認が実行のために提出されたかどうかが違いを決めます。
「Connect」を押すだけでdAppに暗号資産を使う権限が与えられる?
接続だけで通常はERC-20の使用許可枠(allowance)は作成されません。サイトはウォレットとの接続を通じてやり取りし、その後の操作を要求できるようになります。別途承認したトランザクションや署名によって、はるかに強い権限が付与される可能性はあります。
接続解除で署名済みの権限も消える?
必ずしもそうではありません。通常、接続解除はウォレットとアプリのセッションを終了または制限するものです。オンチェーンのトークン使用枠は消えず、発行済みのオフチェーン注文やPermitも確実にキャンセルされるわけではありません。権限の取り消しには別の操作が必要です。
暗号資産ウォレットのメッセージ署名はどう機能する?
一般的なメッセージ署名は次の5段階で行われます。
- ウェブサイトがデータを用意する。 ログインチャレンジ、型付き注文、権限設定、その他のメッセージなどです。
- サイトが署名を要求する。 ウォレットは要求を表示し、インターフェースによっては要求元やデコード済みの内容も表示します。
- ユーザーが確認して承認または拒否する。 拒否した場合、その要求に対する署名は生成されないはずです。
- ウォレットが選択したアカウントで署名する。 秘密の署名情報はウォレットの管理下に保たれる必要があります。
- アプリが署名を検証または利用する。 ログインサーバーはセッションを開始し、スマートコントラクトは後でPermitや注文を検証する場合があります。
最後の段階がリスクを左右します。ログイン認証と、トークンコントラクトに署名済みの権限を提出することは異なります。
署名は再利用できる?
場合によります。適切に設計された仕組みでは、nonce(通常は一度限りの値)、有効期限、アプリごとのドメイン分離などによってリプレイ攻撃を抑えます。ただし、それらの対策は受信側のサービスやコントラクトが正しく実装し、確実に検証している必要があります。
ウォレット画面を閉じただけで通常の署名が自動的に失効するわけではありません。有効期限が適用されるのは、該当するプロトコルがそれを定義し、強制している場合だけです。
personal_sign、EIP-712、eth_signとは?
署名方式によって、署名対象のデータをどのように準備するかが異なります。開発者ツールやウォレットの詳細画面に、これらの名称が表示される場合があります。
personal_sign:読みやすいメッセージへの署名
personal_signは一般に、Ethereum固有のプレフィックスを付けたテキストメッセージに署名します。標準のエンコード規則の下で、署名対象のメッセージが通常のEthereumトランザクションと誤って解釈されることを防ぎます。
ウェブサイトのログインやアドレス所有権の確認によく使用されます。MetaMaskの開発者向けドキュメントでも、personal_signは人が読めるメッセージへの基本的な署名方法として紹介されています。
ただし、読めるメッセージだからといって無条件に安全ではありません。 重要な合意内容が記載されている場合もあり、アプリは単なるログイン以外の目的で署名検証を利用できます。文面全体とその背景を確認してください。
EIP-712:型付き構造化データへの署名
EIP-712は、意味の分からない大量のバイト列ではなく、アドレス、整数、期限、ドメイン情報などの構造化フィールドに署名する方式を定義しています。
アプリによっては、ウォレットに次のようなフィールドが表示されます。
nameとversion— 署名ドメインの識別情報。chainId— ネットワークの識別子。verifyingContract— 署名を検証する想定のコントラクト。owner、spender、value— アカウントと権限のフィールド。nonceとdeadline— リプレイ対策と提出期限。
実際のフィールドはメッセージの種類によって異なります。すべてのEIP-712署名にすべてのフィールドが含まれるとは限りません。
EIP-712はデータ形式とドメイン分離の仕組みであり、安全性を認証する証明書ではありません。 データが読みやすくなっても、悪意あるspender、過大な金額、意図しない注文が含まれている可能性があります。
eth_sign:特に注意が必要な旧方式
従来のeth_signは任意のダイジェストに署名できます。その幅広い動作により署名の意図を確認しにくく、以前からフィッシングのリスクが指摘されています。MetaMaskのドキュメントでも、旧式のeth_signより、用途が限定され内容を理解しやすい方法が推奨されています。
予期しない生データやデコードできないデータへの署名要求は、操作を中止すべき強い理由です。サイトが「標準的な本人確認」と説明していても、ウォレットの警告を無視してはいけません。
スマートコントラクトウォレットとERC-1271の場合は?
すべてのアカウントが単一のEOA秘密鍵だけで管理されているわけではありません。コントラクトベースのウォレットは独自の承認ルールに従ってメッセージを検証できます。ERC-1271は、コントラクトアカウントが署名の有効性を返すためのインターフェースを定めています。
これは主に実装上の違いであり、ユーザー側のセキュリティ基準を緩めてよい理由にはなりません。アプリがアカウントに何を承認させようとしているか、引き続き理解する必要があります。
Sign-In with Ethereum(SIWE)とは?安全に利用できる?
**Sign-In with Ethereum(SIWE)**は、Ethereumアカウントを使ってウェブサイトにログインする標準化された認証方式です。サービスごとにパスワードを作る代わりに、サイトが構造化されたログインメッセージへの署名を求めます。
ERC-4361の仕様では、要求元ドメイン、ウォレットアドレス、URI、チェーンID、nonce、発行日時などのフィールドが定義されています。有効期限の指定は任意ですが、実装側は関係する値を適切に検証する必要があります。
簡略化したログイン要求の例:
example.com wants you to sign in with your Ethereum account:
0xYourPublicWalletAddress

Sign in to example.com.

URI: https://example.com
Version: 1
Chain ID: 1
Nonce: X8B4C2D9
Issued At: 2026-10-19T09:00:00Z
これは説明用の例です。実在するウォレットアドレスでも、実際の署名要求でもありません。正規のSIWEメッセージでは、アドレスなどの値が規定の形式・検証ルールを満たす必要があります。
正規のSIWEログインでは、以下を確認しましょう。
- 表示されたドメインが、自分で開いたサイトと一致している。
- メッセージは認証要求であり、資産を扱う隠れた権限ではない。
- サービスがnonceを生成し、検証している。
- サービスが署名済みメッセージ、要求元、関係するフィールドを検証している。
- ログインと関係ない資産使用権限を要求していない。
通常のSIWEログイン署名でETHを盗まれることはある?
本物のSIWEログイン署名が正しく解釈される場合、それだけでERC-20の使用枠やETHの直接送金が発生するわけではありません。 しかし、偽サイトの認証メッセージに署名すると、アカウントへのアクセスやセッションに関するリスクが生じることがあります。特にサービス側がドメイン、nonce、有効期限、要求元を正しく検証していない場合は注意が必要です。
ウォレットのポップアップの外側に書かれた説明だけで「ログインするだけ」と判断しないでください。ウォレットが実際に表示するデータと要求元ドメインを確認しましょう。
メッセージへの署名でトークンの使用権限を与えてしまうことはある?
はい。署名済みデータが、該当するトークンやプロトコルに認識される使用承認であれば可能です。 これが署名の安全性を重視すべき大きな理由です。
仕組みはいくつかあります。代表的な例がERC-2612 PermitとUniswap Permit2です。
ERC-2612 Permit:署名でトークンの使用者を承認する
従来のERC-20のapprove呼び出しは、オンチェーントランザクションを通じて使用許可枠を変更します。ERC-2612はpermitの仕組みを追加し、所有者が署名済みメッセージで使用枠を承認できるようにします。
一般的なPermitには以下が含まれます。
owner— どのアカウントが所有するトークンに適用されるか。spender— 誰に使用権限を与えるか。value— 許可するトークン数量。nonce— リプレイ攻撃を防ぐための値の一部。deadline— 署名済みPermitを提出できる最終時刻。
重要な違い: deadlineは、署名済みPermitを提出して使用枠を設定できる期限です。その時刻になれば設定済みのトークン使用枠も自動的に失効するという意味ではありません。
署名の作成時、署名者自身はガス代を払わない場合があります。別の人物が署名の有効期間中にオンチェーンで提出し、トークンのルールに従って設定された使用枠を利用できます。
Permit2:複数の方式を持つ署名ベースの権限管理
UniswapのPermit2ドキュメントでは、主に2つの処理方式が説明されています。
- SignatureTransfer: nonceによって利用範囲が制限された送金を署名で許可します。設計上、継続的な使用枠ではなく、1回限りの権限を想定しています。
- AllowanceTransfer: Permit2システム内で、特定の
spenderに対する使用枠と有効期限を署名によって設定できます。
通常、Permit2がそのトークンを動かすには、ユーザーが事前にトークンコントラクトからPermit2への使用承認を与えている必要があります。したがって実際のリスクは、トークンからPermit2への既存の承認と、署名済みのPermit2権限の組み合わせによって変わります。
UniswapのSignatureTransfer仕様では、nonceの仕組みと、署名済み権限が意図しない状況で使用されないよう統合先アプリが対策すべき理由が解説されています。
Permit2そのものは正当なインフラです。危険なのは、フィッシングサイトが作成・収集したような、意図しない権限に署名してしまうことです。
なぜ「ガス代不要の署名」が危険なことがある?
署名時にネットワーク手数料がかからないことと、許可する権限の範囲は無関係だからです。悪意あるPermitには無料で署名できても、別の人物がガス代を支払い、その権限を使える場合があります。
署名した時点では送金トランザクションが表示されないかもしれません。プロトコルによっては、処理が後から行われたり、特定の条件を満たした場合だけ発生したりします。
メッセージへの署名でNFTウォレットの資産が奪われることはある?
署名によって、NFTマーケットプレイスの出品、注文、類似の契約を承認できる場合もあります。悪意あるページに誘導され、意図しないコレクション、価格、受益者を含む注文へ署名してしまうと、マーケットプレイスのプロトコルと既存のNFT承認に従って、後で誰かがその注文を実行する可能性があります。
これは、すべてのメッセージ署名がすべてのNFTへの無制限なアクセスを許可するという意味ではありません。影響は、注文内容、承認済みのマーケットプレイスコントラクト、資産、検証ルールによって異なります。
MetaMaskの署名フィッシングガイドやRevoke.cashの被害時対処ガイドでは、偽のマーケットプレイス署名手続きがどのように悪用されるか説明されています。
ウォレットの要求にorder(注文)、listing(出品)、collection approval(コレクションの承認)、極端に低い価格などが含まれる場合は、トークン使用許可と同じように慎重に確認してください。
署名前にEIP-712の署名要求を読み解く方法
ボタンの表示だけを頼りにせず、実際のデータに何が書かれているかを確認しましょう。
| フィールド・確認項目 | 分かること | 危険な兆候 |
|---|---|---|
| 要求元サイト / origin | 署名を要求しているサイト | 本物に似せたドメイン、訪問した覚えのないサイト |
chainId |
署名ドメインに指定されたEVMネットワーク(存在する場合) | 想定外のネットワークや操作内容との不一致 |
verifyingContract |
署名を処理する想定のコントラクト(存在する場合) | 特に資産の承認で、正体不明のアドレス |
spender / operator |
資産の使用権限を得るアカウントやコントラクト | 相手を特定できない、権限が必要な理由を説明できない |
value / amount |
トークンの単位や小数桁数に基づく許可数量 | 無制限、または意図した数量を大幅に超える |
nonce |
プロトコルに従って再利用を防ぐ識別値 | 必要なはずなのにない、再利用されている、説明がつかない |
deadline / 有効期限 |
プロトコルに応じた期限 | 過度に長い、必要なはずなのにない、意味を誤解している |
| 注文 / 出品の詳細 | 対象資産、執行条件、価格 | 予期しないNFT、コレクション、取引相手、ほぼゼロの価格 |
| 生の16進数データ | ウォレットがデコードできていない可能性のあるデータ | 重要な権限の内容を確認できない |
親しみやすい表示名を、コントラクトの正体を証明するものだと思わないでください。 ウォレットにコントラクトアドレスが表示されたら、サービスの信頼できる公式ドキュメントと照合しましょう。不審なポップアップ、チャットアカウント、広告に書かれたアドレスを根拠にしてはいけません。
比較的安全に見える要求の例
自分で開いたサイトが、そのサイト自身のドメインに対する新しい、読めるSIWEログインチャレンジへの署名を求めてきました。要求には選択した公開アドレスが記載され、資産の使用権限に関するフィールドはありません。
サイトとウォレットが本物であり、サービスが正しく検証を実装しているなら、これは比較的リスクが低い状況です。ただし、絶対的な安全の保証ではありません。
危険性の高い要求の例
突然現れた「無料エアドロップ」サイトが、見覚えのないspenderアドレス、実質的に無制限のvalue、はるか先の期限を含む型付きデータへの署名を求めます。
これは、ページに「人間であることを確認」「ガス代不要」「料金は一切かかりません」と書いてあっても、危険性の高い権限承認パターンです。
悪意あるウォレット署名要求を見抜く方法
署名フィッシングでは、ウォレット画面が明らかにおかしいことよりも、緊急性を演出したり、状況を誤認させたりする手口が多く使われます。
次の兆候には注意してください。
- 予期しない報酬・エアドロップ: 知らないトークンを受け取るため、今すぐ署名するよう要求される。
- 偽のセキュリティ・移行警告: 署名しないと資産の凍結が解除されないと主張する。
- 時間制限のカウントダウン: ウォレットに表示された内容を読む暇を与えず急がせる。
- 予想外の権限フィールド: ログインのはずなのに
spender、operator、Permit、Permit2、setApprovalForAll、マーケットプレイス注文の項目が出てくる。 - 無制限の承認: 金額やNFTの対象範囲が、意図した操作より著しく広い。
- 要求元が不明: ポップアップの要求元が、自分で訪れたドメインと一致しない。
- 読めないデータ: ウォレットが内容を説明できず、サイトも独立して検証できる情報を示さない。
- 説明のない複数の要求: 無害そうな最初の署名の後に、追加の承認や送金が求められる。
- リカバリー情報の要求: 署名の「確認」や「取り消し」のためにシードフレーズや秘密鍵を入力させようとする。
- 偽サポート: 見知らぬ人物が、遠隔サポート中に署名の警告を無視するよう指示する。
Uniswapの署名詐欺に関する注意喚起でも、ウォレットの接続と、実際の署名・資産使用権限を区別する重要性が強調されています。
サービスを特定できない、または承認内容を理解できない場合、署名を拒否するのは適切なセキュリティ判断です。 正規のサービスなら、その署名が必要な理由を説明できるはずです。
「Sign」を押す前に確認する8つのステップ
特に初めて利用するサイトでは、次の手順で判断してください。
ステップ1:なぜ署名が必要なのか確認する
ログイン、注文、トークンの使用承認、トランザクションのどれでしょうか。金融上の権限が含まれるなら、「ウォレット確認」という説明だけで納得してはいけません。
ステップ2:ウェブサイトの正確なアドレスを確認する
独立して確認した公式のリンクからサイトを開きましょう。見慣れたロゴだけでなく、スペルとドメイン全体を確認してください。検索広告やダイレクトメッセージで届いたリンクには特に注意が必要です。
ステップ3:選択したアカウントとネットワークを確認する
どのウォレットアカウントが署名するのか確認してください。メッセージにネットワーク情報があれば、意図した操作と一致するかを確かめます。Ethereum Mainnetと他のEVMネットワークでは似たアドレス形式を使えても、チェーンは別々です。
ステップ4:メッセージ全体・構造化フィールドを読む
アドレス、使用金額、トークン識別子、NFT注文、有効期限、nonceを確認します。データが途中で省略されている、または読めない場合、サイトの宣伝文句から内容を推測してはいけません。
ステップ5:spenderと検証コントラクトを確認する
資産の移動を許可できる要求なら、公式ドキュメントや必要に応じてブロックチェーンエクスプローラーを使い、該当するコントラクトと受取先を確認しましょう。
ステップ6:過大・長期間の権限がないか調べる
許可が実際に意図した資産・金額・期間に限定されているかを確認してください。無制限の承認や不必要に長い有効期限の署名は、リスクを増やします。
ステップ7:疑問が残れば拒否する
**Reject(拒否)またはCancel(キャンセル)**を選択しましょう。不審なサイト自身のサポートチャットに解釈を任せず、別の信頼できる情報源から調べてください。
ステップ8:多額の資産を実験用アカウントと分ける
可能なら、未知のアプリを試す際は少額の資金だけを入れた別アカウントを使います。誤った承認による被害を限定するのに役立ちますが、悪意ある署名を安全にする方法ではありません。
不審なメッセージにすでに署名してしまったら?
まず、どの種類の権限を作成してしまった可能性があるかに応じて対処しましょう。 どの署名方式にも同じ対策が有効とは限りません。
1. 不審なサイトとのやり取りを停止する
追加の要求を拒否し、ページを閉じてください。ウォレットに接続済みアプリ一覧がある場合は、そのサイトとの接続も解除しましょう。接続解除はセッションの安全管理に役立ちますが、署名済みの権限が無効になった証拠ではありません。
2. 署名の種類と影響を受けたアカウントを特定する
確認できる場合は、調査に必要な正当な診断情報を記録します。サイトのドメイン、署名に使ったアドレス、ネットワーク、日時、表示されたデータ、Permitや注文の種類、spender、verifyingContractなどです。調査を名乗る相手であっても、リカバリーフレーズ、秘密鍵、ウォレットのパスワードは絶対に送らないでください。
3. トークン・NFTのオンチェーン承認を確認する
対象のブロックチェーンに対応する信頼できる承認確認ツールを使います。トークンからspenderへの承認や、必要に応じてトークンからPermit2への承認も確認してください。不要で危険な使用枠は、正規の取り消しトランザクションによって解除しましょう。署名前にspenderと金額を確認してください。
オンチェーンでの承認取り消しには、通常ガス代が必要です。また重要な点として、まだ使用されていないオフチェーンのPermitは、オンチェーンの承認として表示されていない場合があります。
4. プロトコル固有の署名無効化手段を調べる
仕組みによっては、NFT注文のキャンセル、Permit2のnonce無効化、Permit2の使用枠の取り消しなど、特定の署名を使えなくする方法が用意されています。これらはプロトコル固有の手段であり、すべての署名に共通するキャンセル機能があるわけではありません。
まだ提出されていない標準的なERC-2612の署名済みPermitについては、画面に見えるトークンの使用枠をゼロに設定しても、有効な署名そのものが失効するとは限りません。Permitの有効性にはnonceとdeadlineが重要です。そのトークン固有の無効化方法を調べ、危険にさらされた資産を追加で保護することも検討しましょう。
5. 必要に応じて危険にさらされた資産を移動する
危険な権限を確実に無効化できたか速やかに確認できない場合は、影響を受ける資産を新しく安全に用意したアカウントへ移すことを検討してください。シードフレーズや秘密鍵そのものが漏れた可能性があるなら、信頼できる環境で生成したまったく新しいリカバリー情報を使ってください。同じ侵害されたシードから作った別アカウントでは不十分です。
適切な対処は漏えいしたものによって変わります。オフチェーンの承認情報が盗まれた場合と、シードフレーズ全体が漏えいした場合は同じではありません。
6. ブロックチェーン上で実際の送金を確認する
正しいチェーンのトークン送金、コントラクトとのやり取り、使用枠を調べます。署名はトランザクションなしでオフチェーン取得された可能性があります。その後のオンチェーン操作は別の出来事です。
トランザクションの確認方法については、ブロックチェーンエクスプローラーとは?使い方を解説をご覧ください。
7. 関連するウェブサイトのアカウントを保護する
認証用の署名だったと思われる場合は、ログインセッション、接続済みアカウント、サイト側のセキュリティ設定を確認してください。見覚えのないウェブセッションは、ブロックチェーン上の権限とは別に終了する必要があります。
完了したブロックチェーン送金を必ず元に戻せる対策はありません。 Revoke.cashの被害時対処ガイドでも、署名・注文の被害、トークン承認、直接送金、リカバリーフレーズの漏えいを区別しているのはそのためです。
署名済みメッセージを取り消す・無効化することはできる?
すべての署名を取り消せる共通の「Undo Signature」ボタンはありません。 有効な署名は暗号学的データであり、すでにコピーされている可能性があります。プロトコル側に権限取り消し、nonceの無効化、注文のキャンセル、有効期限といった仕組みがなければ、検証者はその署名を引き続き有効と認識する場合があります。
| 署名したもの | 考えられる取り消し方法 | それだけでは確実に解決しない方法 |
|---|---|---|
| 通常のログインチャレンジ | サイトのセッションを終了する。対応していればサーバー側のログインチャレンジを更新する | ERC-20の使用枠を取り消すこと |
| ERC-2612のトークンPermit | トークンが対応する仕組みでnonceを無効化する、有効期限を待つ、資産を保護する | 接続解除だけで済ませること、未使用Permitが使用枠ゼロで無効になると思い込むこと |
| Permit2 SignatureTransfer | 対応するnonce無効化などプロトコル固有の対策を行う。トークンからPermit2への承認を確認する | トランザクションがまだないから安全だと思い込むこと |
| Permit2 AllowanceTransfer | Permit2内部の使用枠と元になるトークン承認を必要に応じて確認・解除する | dAppの接続を解除するだけで済ませること |
| NFTマーケットプレイスの注文 | マーケットプレイスが提供する方法で注文をキャンセルし、関連するNFT承認を確認する | マーケットプレイスのページを閉じること |
| すでに実行された送金 | 通常は一方的に取り消せないため、被害を調査し残りの資産を保護する | 完了したトランザクションの署名を「取り消そう」とすること |
利用可能な方法、手数料、具体的な手順はチェーンやプロトコルによって異なります。あらゆる署名を削除できると宣伝するサイトや、盗難資産の回復を保証するサイトには注意してください。
Etherscanなどのエクスプローラーで署名済みメッセージを確認できる?
直接確認できないことがよくあります。 オフチェーンのメッセージ署名は、サイトのデータベース、API、注文システム、受領者の手元にしか存在しない場合があります。作成時点でトランザクションハッシュがあるとは限りません。
一方、ブロックチェーンエクスプローラーでは、後から生じた結果を調べられます。ERC-20の承認イベント、permit呼び出し、Permit2とのやり取り、トークン移転、マーケットプレイスの注文執行などです。
違いは次のとおりです。
- オフチェーンで署名が作成された場合: 検索できるトランザクションが存在しない可能性があります。
- 署名がオンチェーンに提出された場合: トランザクションにコントラクト操作、使用枠、送金が現れる場合があります。
- 関連するオンチェーン記録がまだない場合: 署名が無効、期限切れ、または無害である証拠にはなりません。
トークン送金やコントラクト呼び出しの読み方は、ブロックチェーンエクスプローラーとは?使い方を解説をご参照ください。
メッセージへの署名にガス代はかかる?
独立したオフチェーンメッセージ署名では、通常、ブロックチェーントランザクションもガス代の支払いも必要ありません。ウォレットはアカウントの署名方式を使い、ローカルで署名を計算できます。
ただし、その後に起こることも考慮してください。
- サイトがログインのためにオフチェーンで署名を検証するだけなら、ブロックチェーン手数料は発生しません。
- リレイヤーが承認情報をオンチェーンに提出し、ガス代を負担することがあります。
- プロトコルが署名済みPermitを後のトランザクションと組み合わせることがあります。
- オンチェーン権限のキャンセルや取り消しにはガス代が必要な場合があります。
つまり、「無料で署名できる」と「何の影響もない」は別の話です。現時点でガス代がかからなくても、後からトークンが移動する可能性はなくなりません。
Terenval Walletでメッセージ署名にどう向き合うべき?
Terenval WalletはAndroid向けのインストール可能なセルフカストディ型ウォレットです。製品概要とセキュリティ情報では、秘密鍵をユーザーが管理する非カストディアル設計の考え方が説明されています。
Terenvalのユーザーが心掛けるべきポイントは次のとおりです。
- まずリカバリー情報を保護する。 署名要求のために、第三者のページへシードフレーズや秘密鍵を貼り付ける必要はありません。
- 署名するアカウントを正確に確認する。 サイト上に表示されたアカウントが、自分の使いたかったアカウントだとは限りません。
- チェーンとコントラクトを確認する。 EVMネットワーク間でアドレス形式が似ていても、権限を相互に使えるわけではありません。
- 互換性のあるウォレット画面に表示される承認内容を必ず調べる。 署名の動作や接続方式の対応状況は、ウォレットのバージョンや連携先によって異なります。実際の画面で確認せず、特定のdApp署名機能があると決めつけないでください。
- 大切な資産がある場合は、未知の署名要求を避ける。 正当な検証作業でも、少額しか入れていない別アカウントならリスクを限定できます。
- 少しでも不審なら拒否する。 信頼できるウォレットのサポートが、署名要求の診断にリカバリーフレーズを必要とすることはありません。
Android向けセルフカストディ型ウォレットを使いたい方へ: Terenval Walletの詳細確認・インストールはこちら。多額の資産を移す前にセキュリティ情報もご確認ください。これは製品を検討していただくための案内であり、どのウォレットでも危険なdApp署名を安全にできるという主張ではありません。
暗号資産のメッセージ署名でよくある間違い
間違い1:オフチェーンだからすべてのメッセージは無害だと思う
オフチェーンとは署名の作成場所や最初の取り扱い方法を示すだけです。署名済みの承認は、後でオンチェーンで行使される場合があります。
間違い2:「署名して認証」という説明を、内容を読まずに信用する
サイトの見出しは、ウォレットが実際に表示する要求の確認に代わるものではありません。要求元、コントラクト、金銭に関わるフィールドを調べましょう。
間違い3:deadlineを使用枠そのものの有効期限と混同する
ERC-2612では、Permitの提出期限が、その後に設定された通常のERC-20使用枠の有効期間を自動的に制限するわけではありません。
間違い4:EIP-712ならアプリの安全性が証明されると思う
構造化フィールドは内容を確認しやすくしますが、正当な権限と同じくらい正確に悪意ある権限を表すこともできます。
間違い5:Disconnectで署名済みの権限が取り消されると思う
接続を終了しても、既存の注文、トークンの使用枠、発行済みのすべてのPermit署名は取り消されません。
間違い6:署名は必ずトランザクション履歴に出ると思う
署名は利用されるまで完全にオフチェーンに残る場合があります。トランザクションが見えないことは、安全性の判定材料にはなりません。
間違い7:承認を1つ取り消せば、あらゆる被害に対応できると思う
通常のERC-20使用枠、Permit2内部の権限、未使用の署名済みPermit、ウェブサイトのセッションでは、必要な対処が異なります。
間違い8:知らないサイトで多額の資産を持つアカウントを使う
用途ごとにアカウントを分けると、実験や信頼できないコントラクトにさらされる資産を限定できます。
暗号資産ウォレット署名のリスク:状況別の対処早見表
| 状況 | 考えられる意味 | より安全な次の行動 |
|---|---|---|
| 信頼できるサイトが、読めるSIWEログインチャレンジを求める | アドレスを使った認証 | 署名前にドメイン、nonce、文面、アカウントを確認する |
| 想定どおりのEIP-712注文が表示される | アプリ固有の承認 | 資産、取引相手、条件、有効期限を確認する |
| エアドロップのページが突然Permit2署名を求める | 資産使用権限を狙うフィッシングの可能性 | 拒否し、サイトとコントラクトを別の情報源で確認する |
| ウォレットに無制限のトークン使用枠が表示される | 広範な資産使用権限 | 必要性を確認し、限定的な権限で代替できないか検討する |
| デコードできない16進数データが表示される | 署名の目的が不明 | 独立して理解できるまで拒否する |
| 署名したがエクスプローラーに何も表示されない | オフチェーン署名だった可能性 | 記録がないことを安全の証拠と考えない |
| 署名後にサイトとの接続を解除した | セッションが終了した可能性 | 残存する権限や該当する署名を確認する |
| 不審なPermitに署名した | 後から資産を利用される可能性 | プロトコル固有の無効化方法、承認、資産保護を確認する |
| 署名後に資産が移動した | 承認が実行された、または別の侵害があった可能性 | オンチェーンの移動を調べ、残りの資産を保護する |
| 署名を取り消すためにシードフレーズを要求される | 重大なフィッシングの兆候 | 秘密情報を入力せず、サイトから離れる |
署名前の最終セキュリティチェックリスト
- [ ] 自分で正しいウェブサイトを開き、ドメイン全体を確認した。
- [ ] ログイン、注文、使用枠の承認、ブロックチェーントランザクションのどれなのか理解している。
- [ ] 選択したウォレットアカウントと対象ネットワークを確認した。
- [ ] メッセージの内容を読める、または独立して検証できる。
- [ ]
spender、operator、受取先、検証コントラクトの各フィールドを確認した。 - [ ] 対象トークン、NFTコレクション、数量、権限の範囲を理解している。
- [ ] このプロトコルでの
deadline、nonce、有効期限の意味を確認した。 - [ ] 単に便利だからという理由で無制限の使用枠を許可していない。
- [ ] この署名が後で第三者に利用される可能性を理解している。
- [ ] 重要な情報が隠されていたり説明されていなかったりする場合は拒否する。
- [ ] サイトにシードフレーズ、秘密鍵、ウォレットのパスワードを入力していない。
基本原則: 周囲のウェブサイトが「何を承認している」と説明するかではなく、自分が実際に承認したい内容にだけ署名しましょう。
よくある質問(FAQ)
暗号資産ウォレットの「Sign Message」とは何ですか?
ウォレットの署名権限を使って、特定のデータに対する暗号学的な証明を作成することです。受信側は、そのアカウントがメッセージを承認したと検証できます。法的・金銭的な意味は、文章の内容とそれを解釈するプロトコルによって異なります。
MetaMaskなどの暗号資産ウォレットでメッセージに署名しても安全ですか?
要求の内容によります。正規のサービスからの適切なログインチャレンジと、Permit2による資産使用承認やNFT注文は異なります。どのウォレットでも、署名前にサイト、アカウント、メッセージ、許可する権限を確認してください。
メッセージに署名すると暗号資産を盗まれることがありますか?
はい。トークンPermit、Permit2承認、悪意あるマーケットプレイス注文など、一部の署名はプロトコルに利用されることで被害につながる操作を可能にします。通常の認証メッセージが、それらの使用権限を自動的に与えるわけではありません。
メッセージへの署名でETHや他の暗号資産が送金されますか?
自動的に送金されるわけではありません。通常、オフチェーンのメッセージ署名はブロックチェーントランザクションを送信せずに署名を作成します。ただし、後で第三者が特定の署名済み承認を使い、トークンの使用やコントラクト操作を実行する場合があります。
メッセージへの署名にガス代は必要ですか?
独立したオフチェーン署名では通常、オンチェーンのガス代はかかりません。後からトランザクションで署名を使用したり、関連するオンチェーン権限を取り消したりする際には、そのトランザクションに関与する誰かがガス代を負担する場合があります。
メッセージ署名とトークン承認の違いは何ですか?
メッセージ署名は署名を生成します。一方、ERC-20のオンチェーンapproveトランザクションはトークン使用枠を変更します。ただし、署名済みのPermitやPermit2も特定のプロトコルのルールに従ってトークンの利用を許可できるため、結果として重なる部分があります。
personal_signはEIP-712より安全ですか?
どちらかが常に安全というわけではありません。personal_signは標準のEthereumメッセージプレフィックスを付ける方式で、読みやすいログインチャレンジによく利用されます。EIP-712は型付きデータを構造化し、無害な承認にも金銭的に重要な承認にも利用されます。安全性は、署名データとその検証・実行方法次第です。
暗号資産ウォレットのPermit2署名とは何ですか?
UniswapのPermit2システムが解釈する署名です。利用するモジュールによって、nonceで制限された送金を許可したり、特定の使用者に期限付きの使用枠を設定したりできます。リスクは具体的なフィールド、トークンからPermit2への既存の承認、利用するアプリによって異なります。
サイトが署名を要求するときの「Verify Wallet」とはどういう意味ですか?
「Verify Wallet」はウェブサイト側の表現であり、信頼できる技術的な分類ではありません。正当なサイトが無害な所有権確認を求める場合もあれば、フィッシングページが有害なPermitや注文にその名称を付ける場合もあります。ウォレット内に表示される実際の署名要求を確認してください。
署名によって秘密鍵やシードフレーズが漏れることはありますか?
正しく実装された署名処理では、秘密鍵やリカバリーフレーズがサイトに渡ることはありません。ただし、悪意あるソフトウェア、偽ウォレット、フィッシングフォームなどが、別の方法でこれらの秘密情報を収集しようとする場合があります。署名の完了・検証・取り消しのために入力してはいけません。
署名した暗号資産メッセージは取り消せますか?
すべてに共通する方法はありません。一部のプロトコルは注文キャンセル、nonce無効化、権限取り消しに対応しています。他の署名には取り消し機能がなく、期限切れになるか、プロトコル固有の状態変更で使用不能になるまで有効な場合があります。ウェブサイトとの接続解除と署名の無効化は別物です。
署名済みメッセージが使われたかどうか、どう確認しますか?
純粋なオフチェーン認証の場合、サイトに機能があればセッションやアクティビティの管理画面を確認します。ブロックチェーン上の承認については、正しいネットワークで関連するコントラクト呼び出し、使用枠、送金を調べましょう。メッセージに署名しても、直ちにブロックチェーンエクスプローラーに表示されるとは限りません。
WalletConnectでの署名はブラウザウォレットでの署名と違いますか?
WalletConnectは接続・メッセージ交換の方式であり、署名の安全性を別途保証するものではありません。判断の基本は同じです。要求元のアプリを確認し、署名内容を読み、想定外の権限は拒否してください。表示される要求の詳細は、ウォレットや連携方式によって異なります。
別のウォレットアカウントなら安全に署名できますか?
少額しか入れていない別アカウントなら、他のアカウントに保有するトークンやNFTへの影響を限定できる場合があります。しかし、悪意ある署名自体が安全になるわけではありません。複数アカウントが同じシードを共有している場合、シードフレーズの漏えいは派生するすべてのアカウントに影響する可能性があります。多額の資産は適切に分離しましょう。
BitcoinとEthereumでは「Sign Message」の要求は同じですか?
いいえ。ウォレットとネットワークによって、署名形式、検証ツール、アプリの仕組みは異なります。この記事は主にEthereum/EVMのメッセージ署名、EIP-712、SIWE、トークンPermitの仕組みを扱っています。Ethereumの署名要求が、そのままBitcoinのメッセージ署名やトランザクション署名の仕組みを表していると考えてはいけません。
重要用語
- メッセージ署名(Message signing): アカウントが特定のデータを承認したことを示す暗号学的な証明を作成する処理。
- デジタル署名(Digital signature): メッセージと署名権限に結び付いた、検証可能な暗号学的データ。
personal_sign: プレフィックス付きのメッセージへの署名に広く使われるEthereumの方式。人間が読めるログインチャレンジでよく利用されます。- EIP-712: ドメイン分離を備えた型付き構造化データへの署名標準。
- SIWE / ERC-4361: Ethereumアカウントで認証するための標準化されたメッセージ形式。
- ERC-2612 Permit: 署名による使用枠の更新を可能にするトークン標準の拡張。
- Permit2: Uniswapが提供する、署名に基づくトークン送金・使用枠管理の仕組み。
spender: 特定の権限に従ってトークンを使用できるアドレスやコントラクト。- Nonce: 署名済み承認の再利用を防ぐために一般的に使われる、プロトコル定義の値。
- 署名フィッシング(Signature phishing): ユーザーが意図せず、別の操作に使われる署名を作成するよう誘導するソーシャルエンジニアリング。
- ERC-1271: コントラクトウォレットの署名検証方法を標準化した規格。
- ウォレットアドレス: 公開されるアカウント識別子。署名に用いる秘密情報ではありません。
- 非カストディアルウォレット: ユーザー自身が関連する署名権限を管理するウォレットの仕組み。
Terenvalの関連記事
- 暗号資産ウォレットとは?何が保存される?
- シードフレーズ・秘密鍵・ウォレットパスワードの違い
- ブロックチェーンエクスプローラーとは?使い方を解説
- 同じEthereumアドレスを複数のEVMネットワークで使えるのはなぜ?
トークン承認、フィッシング、WalletConnectに関する他の解説は、Terenval Answersの記事一覧をご覧ください。
一次資料・信頼できる情報源
- Ethereum.org — Ethereumウォレット
- ERC-191 — 署名データの標準規格
- EIP-712 — 型付き構造化データのハッシュ化と署名
- ERC-4361 — Sign-In with Ethereum
- ERC-2612 — ERC-20の署名ベース承認を可能にするPermit拡張
- ERC-1271 — コントラクトの署名検証
- MetaMask開発者向けドキュメント — Sign Data
- MetaMaskヘルプセンター — 署名フィッシング
- Uniswap開発者向け資料 — Permit2概要
- Uniswap開発者向け資料 — Signature Transfer
- Uniswap開発者向け資料 — Allowance Transfer
- Uniswapサポート — 暗号資産ウォレットの署名詐欺
- Revoke.cash — 詐欺被害に遭った場合の対処法
- Terenval Wallet — 公式製品概要
- Terenval Wallet — セキュリティと非カストディアル設計
編集上の注記:本記事では、プロトコルのルールとウォレットのユーザーインターフェースの動作を区別しています。一般的な技術解説はEthereumの標準規格、Uniswapの開発者向けドキュメント、ウォレットのセキュリティ資料に基づいています。Terenval製品に関する記述はTerenvalの一次資料に基づき、インストールリンクは製品案内です。実際のウォレットによっては、本記事の例ほど詳しい署名情報が表示されない場合があります。また、コントラクトの権限は実装、資産、ネットワーク、プロトコルのバージョンによって異なります。本記事はセキュリティに関する教育目的の情報であり、個別の金融・法律アドバイスではありません。どのウォレット、署名検査ツール、承認確認ツール、キャンセル機能も、完全な安全性や完了済み送金の取り消しを保証するものではありません。