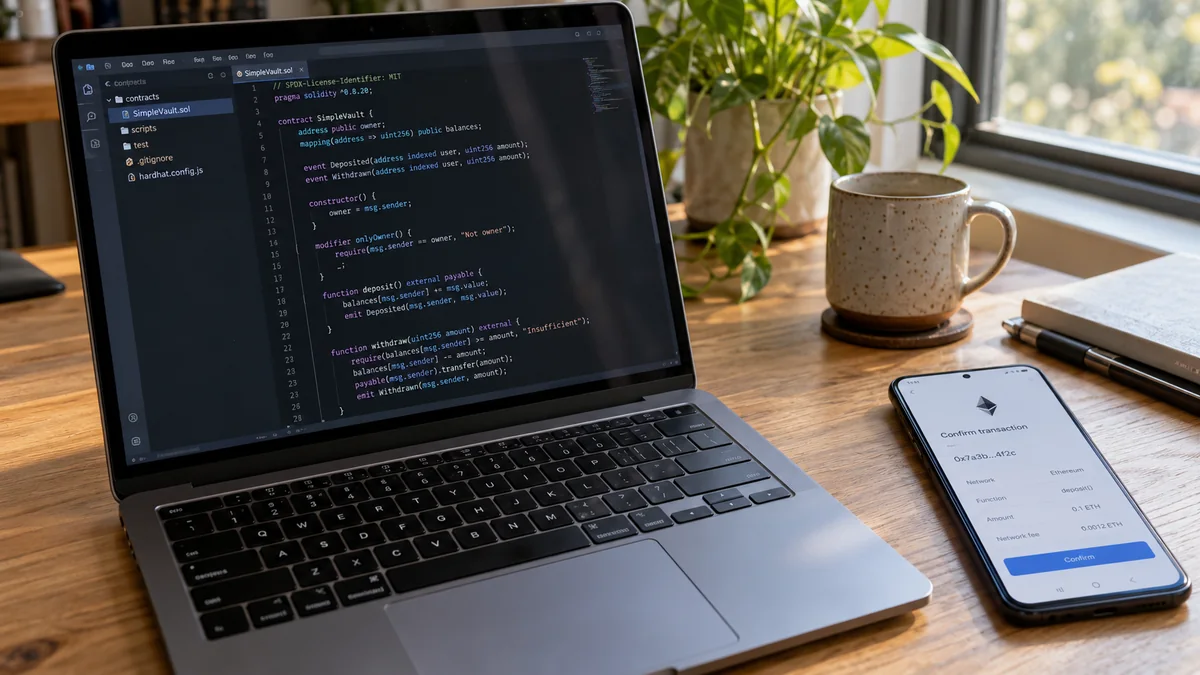
Kontrak pintar adalah program yang diterapkan pada blockchain dan menjalankan aturan yang tertulis dalam kode ketika dipanggil. Program ini dapat memperbarui catatan, mentransfer aset yang didukung, atau mengoordinasikan aplikasi tanpa mengharuskan seseorang menyetujui setiap operasi secara manual.
Bagi pengguna dompet kripto, contoh yang akrab adalah mengirim token Ethereum: dompet menyiapkan permintaan kepada kontrak token, pengguna mengotorisasinya, dan jaringan memproses transaksi yang dihasilkan.
Kontrak pintar memungkinkan otomatisasi. Namun, kontrak pintar tidak menjadikan setiap aplikasi aman, adil, atau sepenuhnya terdesentralisasi.
Jawaban singkat: Interaksi yang umum adalah permintaan dompet → otorisasi pengguna → eksekusi di blockchain → pembaruan status on-chain. Apa yang benar-benar terjadi bergantung pada kode, izin, input, dan status kontrak saat itu.
Panduan ini menggunakan Ethereum dan jaringan yang kompatibel dengan EVM sebagai contoh utama. Blockchain lain dapat mendukung aplikasi yang dapat diprogram dengan model eksekusi dan akun yang berbeda.
Poin Penting
- Kontrak pintar adalah perangkat lunak yang dapat dijalankan. Namanya tidak berarti program ini memahami maksud seseorang atau dapat menilai apakah suatu hasil adil.
- Dompet dan kontrak memiliki peran yang berbeda: dompet membantu mengotorisasi tindakan; kontrak menerapkan aturan yang telah diprogram.
- Kontrak pintar mendukung token dan banyak aplikasi DeFi, termasuk bursa, pasar pinjaman, dan pengelolaan agunan.
- Menghubungkan dompet, memberi persetujuan, menandatangani pesan, dan mengirim transaksi adalah tindakan yang berbeda. Periksa kewenangan yang diberikan oleh setiap permintaan.
- Kontrak bukan pengatur waktu yang berjalan di latar belakang. Di Ethereum, eksekusi yang mengubah status memerlukan transaksi, yang mungkin melibatkan panggilan dari kontrak lain.
- Peningkatan kontrak, izin administrator, dan oracle dapat menambah ketergantungan. Alamat yang tetap sama tidak selalu berarti perilakunya juga tetap sama.
- Kode sumber terverifikasi dan audit memberikan bukti, bukan jaminan. Dompet yang sah pun dapat mengotorisasi operasi yang merugikan.
Apa Itu Kontrak Pintar Secara Sederhana?
Bayangkan seperangkat aturan digital bersama yang dapat melakukan tindakan, bukan sekadar menjelaskannya.
Sebagai ilustrasi, aturan penitipan dana dapat berbunyi: “Jika otorisasi yang diperlukan untuk melepaskan dana diberikan, transfer token yang dititipkan kepada penjual.” Kontrak memeriksa otorisasi tersebut dan mengikuti aturan yang diterapkan.
Kontrak tidak dapat mengetahui sendiri apakah paket fisik telah tiba atau apakah pembeli puas. Fakta-fakta tersebut membutuhkan input yang disepakati atau proses penyelesaian sengketa.
Penjelasan pengantar Ethereum.org menggambarkan kontrak pintar sebagai program yang menjalankan instruksi tertentu. Perbedaan pentingnya adalah antara apa yang dapat diverifikasi oleh perangkat lunak dan apa yang diasumsikan orang dapat diketahuinya.
Apa Saja Komponen Kontrak Pintar?
Kontrak pintar umumnya menggabungkan kode, status, dan sebuah alamat yang dapat digunakan untuk memanggilnya.
| Komponen | Makna | Contoh |
|---|---|---|
| Kode | Instruksi dan fungsi yang dapat dipanggil | Mentransfer token atau memeriksa izin |
| Status | Informasi yang disimpan antarinteraksi | Saldo, batas izin penggunaan, atau catatan kepemilikan |
| Alamat | Lokasi kontrak pada jaringan tertentu | Alamat yang dipanggil oleh transaksi |
| Input | Parameter yang diberikan kepada fungsi | Penerima, jumlah, atau hasil minimum |
| Aturan akses | Ketentuan yang mengatur siapa yang boleh melakukan apa | Hanya akun dengan peran yang berwenang boleh mengubah pengaturan |
Alamat yang tampak sama di jaringan lain perlu diperiksa secara terpisah. Nama, logo, atau karakter alamat yang sama saja tidak membuktikan bahwa itu adalah kontrak yang dimaksud.
Dokumentasi Ethereum tentang struktur kontrak menjelaskan bagaimana fungsi bekerja pada data. Membaca suatu nilai dan mengubah nilai tersebut merupakan operasi yang berbeda.
Bagaimana Kontrak Pintar Bekerja, Langkah demi Langkah?
Perhatikan transaksi dompet biasa yang mengubah status suatu kontrak:
- Aplikasi menyiapkan permintaan. Aplikasi memilih jaringan, kontrak tujuan, fungsi, dan parameter.
- Dompet menampilkan permintaan otorisasi. Pengguna meninjau detail transaksi yang tersedia.
- Pengguna menandatangani. Dalam dompet biasa berbasis kunci, tanda tangan mengotorisasi transaksi dari akun tersebut.
- Transaksi dikirim ke jaringan. Pengiriman saja tidak berarti eksekusi telah berhasil.
- Eksekusi terjadi saat transaksi dimasukkan ke blockchain. Kontrak memeriksa aturannya dan dapat memanggil kontrak lain.
- Hasilnya dicatat. Tanda terima transaksi menunjukkan keberhasilan atau kegagalan; eksekusi yang berhasil dapat memperbarui saldo, izin, atau status lainnya.
Dokumentasi Ethereum tentang transaksi menjelaskan perbedaan antara permintaan bertanda tangan dan pemrosesannya oleh jaringan.
Untuk memverifikasi hasil setelah pengiriman, baca Apa itu hash transaksi atau TXID dan bagaimana cara menggunakannya?.
Apakah Kontrak Pintar Berjalan Secara Otomatis?
Kontrak menerapkan aturannya secara otomatis ketika dieksekusi, tetapi tidak terus-menerus berjalan di latar belakang.
Kontrak Ethereum tidak dapat bangun sendiri setiap pagi dan mengirim transaksi. Pengguna, aplikasi, layanan otomatisasi, atau proses lain yang dipicu oleh transaksi harus memulai eksekusi terkait.
Kontrak dapat memeriksa apakah suatu tenggat telah lewat ketika dipanggil. Memeriksa tenggat itu berbeda dari memulai tindakan sendiri tepat pada waktu tersebut.
Pengantar kontrak pintar untuk pengembang menjelaskan bagaimana transaksi memanggil fungsi kontrak. Layanan otomatisasi dapat membuat aplikasi tampak berjalan terus-menerus, tetapi juga membawa ketergantungan operasional tersendiri.
Kontrak Pintar, Dompet, dan dApp: Apa Bedanya?
Istilah-istilah ini menggambarkan bagian yang berbeda dalam suatu interaksi.
| Istilah | Peran utama | Apa yang perlu diperiksa |
|---|---|---|
| Dompet kripto | Mengelola akses ke akun dan membantu mengotorisasi tindakan | Akun dan kewenangan apa yang digunakan? |
| Kontrak pintar | Menjalankan aturan dan menyimpan status on-chain | Kode dan izin apa yang mengatur tindakan itu? |
| Antarmuka dApp | Memungkinkan pengguna melihat informasi dan menyiapkan permintaan | Apakah ini situs yang benar dan tidak disusupi? |
| Blockchain | Memproses transaksi sesuai aturan jaringannya | Apakah ini jaringan yang dimaksud? |
Kontrak dapat tetap ada ketika situs tertentu tidak tersedia. Sebaliknya, situs yang terlihat profesional tidak membuktikan bahwa kontraknya dapat dipercaya.
Ada sedikit tumpang tindih: dompet kontrak pintar menggunakan kode on-chain untuk mengatur perilaku akun. Dokumentasi Ethereum tentang akun membedakan akun yang dikendalikan dengan kunci dari akun kontrak. "Dompet" merujuk pada alat yang digunakan pengguna atau pengaturan akun; istilah itu tidak selalu menunjuk satu jenis akun teknis.
Untuk memahami dasarnya, baca Apa itu dompet kripto dan apa yang sebenarnya disimpannya?.
Untuk Apa Kontrak Pintar Digunakan?
Token dan transfer stablecoin
Token ERC-20 di Ethereum menggunakan logika kontrak untuk mencatat saldo dan memproses transfer. Dompet menampilkan saldo tersebut, tetapi pencatatan tokennya berada di blockchain.
Standar ERC-20 menetapkan antarmuka umum untuk saldo, transfer, dan batas izin penggunaan token. Kesamaan antarmuka tidak berarti setiap token memiliki kendali atau risiko yang sama.
Sebagai contoh, transfer stablecoin dapat diproses dengan benar sementara aset tersebut masih membawa risiko penerbit atau cadangan. Ini adalah persoalan yang berbeda, sebagaimana dibahas dalam Apa itu stablecoin?.
Bursa terdesentralisasi
Bursa terdesentralisasi dapat menggunakan kontrak untuk menerapkan aturan perdagangan dan memindahkan aset antarpartisipan atau pool likuiditas.
Suatu aplikasi dapat menggabungkan beberapa panggilan kontrak untuk menyelesaikan satu perdagangan. Kemampuan menggabungkan berbagai komponen ini disebut komposabilitas, seperti dijelaskan dalam panduan Ethereum tentang komposabilitas.
Bagi pengguna, pertanyaan yang berguna bersifat konkret: token apa yang keluar, token apa yang diterima, berapa hasil minimum yang diterima, dan kontrak mana yang memperoleh izin?
Pinjaman dan agunan
Protokol pinjaman dapat menggunakan kontrak untuk mencatat simpanan, utang, bunga, dan ketentuan agunan. Sebuah posisi dapat memenuhi syarat untuk dilikuidasi jika parameter risikonya terlampaui.
Dokumentasi Aave V3 memberi contoh protokol untuk memasok aset dan meminjam dengan agunan.
Menyimpan token di dompet dan menyetorkannya ke posisi pinjaman membuat pengguna bergantung pada hal-hal yang berbeda. Pelajari konteks yang lebih luas dalam Apa itu DeFi dan bagaimana cara kerjanya?.
NFT dan catatan kepemilikan
Kontrak NFT dapat mengaitkan pengenal token yang unik dengan alamat pemilik. ERC-721 menetapkan antarmuka untuk kepemilikan, transfer, dan persetujuan token nonfungibel.
Catatan kepemilikan on-chain dan ketersediaan gambar terkait atau konten eksternal lainnya adalah dua hal yang berbeda. Standar token tidak menjamin file eksternal akan tetap dapat diakses.
Contoh: Mengirim Token vs Menyetujui Pertukaran
Misalkan seorang pengguna memiliki 100 unit stablecoin ERC-20. Jumlah di bawah ini menggambarkan izin, bukan harga atau hasil investasi.
| Tindakan | Hasil yang diinginkan | Pertanyaan tentang izin |
|---|---|---|
| Kirim 10 unit ke alamat lain | Transfer 10 unit melalui kontrak token | Apakah penerima dan jaringannya benar? |
| Setujui alamat pihak lain untuk menggunakan 10 unit | Izinkan alamat itu menggunakan token hingga batas yang disetujui | Apakah alamat yang diberi izin dan jumlahnya benar? |
| Jalankan pertukaran | Tukar token sesuai parameter pertukaran | Apakah ketentuan hasilnya dapat diterima? |
Persetujuan dan pertukaran dapat merupakan dua transaksi terpisah. Jika persetujuan berhasil, tetapi pertukaran berikutnya gagal, batas izin penggunaan sebelumnya dapat tetap berlaku.
Batas izin penggunaan biasanya tidak membuka akses ke semua aset dalam dompet: izin tersebut berlaku untuk token, pemilik, dan alamat penerima izin tertentu. Namun, batas izin yang terlalu besar dapat mengekspos lebih banyak token itu daripada yang dibutuhkan untuk pertukaran saat ini, termasuk token yang diterima kemudian selama izin masih berlaku.
Sebagian aplikasi menggabungkan langkah-langkah ini atau menggunakan otorisasi berbasis tanda tangan. Karena itu, jangan menganggap setiap pertukaran memiliki urutan permintaan yang sama.
Apakah Menghubungkan Dompet Memungkinkan Kontrak Mengambil Dana Anda?
Menghubungkan dompet secara biasa umumnya membagikan informasi akun dan memungkinkan dApp meminta tindakan; tindakan ini saja tidak memberikan izin penggunaan token tanpa batas.
Namun, setelah terhubung, sebuah situs dapat meminta transaksi atau tanda tangan yang berbahaya. Periksa setiap permintaan secara terpisah; jangan menganggap persetujuan koneksi berarti seluruh alur aman.
Mekanisme koneksi dijelaskan dalam Apa itu WalletConnect dan bagaimana cara menghubungkan dompet ke dApp?.
Dapatkah tanda tangan pesan memberikan izin penggunaan token?
Ya. Beberapa rancangan token mendukung permit, yaitu mekanisme yang menggunakan pesan bertanda tangan untuk mengotorisasi batas izin penggunaan ketika dikirim on-chain. ERC-2612 menetapkan salah satu mekanisme tersebut.
Menandatangani pesan mungkin tidak mengharuskan penanda tangan membayar gas pada saat itu. Namun, hal itu tidak membuatnya tanpa risiko. Periksa alamat yang diberi izin, jumlah, tenggat, jaringan, dan kontrak verifikasi jika informasinya tersedia.
Apakah memutuskan koneksi mencabut izin penggunaan token?
Tidak. Memutuskan hubungan dengan situs dan mengubah batas izin token di blockchain adalah dua tindakan yang berbeda.
Untuk batas izin ERC-20 yang sudah ada, menurunkannya menjadi nol akan menghapus izin penggunaan tersebut setelah perubahan diproses. Izin lain atau otorisasi bertanda tangan mungkin perlu ditangani secara terpisah; mengubah satu batas izin belum tentu meniadakan setiap permit yang telah ditandatangani sebelumnya.
Gunakan panduan terkait: Bagaimana cara mencabut persetujuan token setelah menggunakan dApp?.
Mengapa Transaksi Kontrak Pintar Memerlukan Biaya Gas?
Gas mengukur pekerjaan komputasi di Ethereum. Transaksi dapat dikenai biaya untuk menjalankan instruksi, mengubah penyimpanan, dan menggunakan sumber daya jaringan lainnya.
Interaksi kontrak yang rumit dapat menghabiskan lebih banyak gas daripada transfer sederhana. Biaya total juga bergantung pada harga yang berlaku di jaringan, sehingga jumlah gas yang tetap bukan berarti biaya dalam dolar yang tetap.
Membaca data kontrak melalui panggilan biasa di luar blockchain umumnya tidak mewajibkan pembaca membayar biaya transaksi. Perhitungan yang sama, jika dilakukan dalam suatu transaksi, ikut menambah pemakaian gas transaksi tersebut.
Di Ethereum Mainnet, transaksi biasa membayar biaya dalam ETH. Sebagian aplikasi menanggung atau mengabstraksikan biaya, tetapi eksekusi tetap menggunakan sumber daya. Dokumentasi Ethereum tentang gas menjelaskan cara penghitungannya.
Apakah transaksi yang gagal tetap memerlukan gas?
Transaksi yang sudah dimasukkan ke blockchain tetapi dibatalkan oleh eksekusi masih dapat dikenai biaya gas. Perubahan status dari eksekusi yang dibatalkan akan diurungkan, tetapi pekerjaan yang telah dilakukan tidak gratis. Permintaan yang ditolak sebelum dikirim merupakan hal berbeda.
Jika dompet menunjukkan biaya gas tidak mencukupi, baca Apa arti "dana tidak mencukupi untuk gas"?.
Bisakah Kontrak Pintar Mengakses Informasi Dunia Nyata?
Tidak secara mandiri. Kontrak pintar tidak dapat begitu saja membuka situs web untuk mengetahui hasil pertandingan, status pengiriman, atau harga pasar di luar blockchain.
Aplikasi menggunakan oracle atau mekanisme lain untuk menyediakan informasi yang dibutuhkan di blockchain. Misalnya, aplikasi pinjaman mungkin memerlukan umpan harga untuk menilai agunan.
Ini menciptakan ketergantungan: kontrak dapat menjalankan kodenya dengan benar, tetapi mengandalkan data yang salah, terlambat, atau dimanipulasi.
Dokumentasi Ethereum tentang oracle menjelaskan hubungan dengan data tersebut. Saat menilai aplikasi, tanyakan siapa yang menyediakan informasi, bagaimana informasi itu diperiksa, dan apa yang terjadi ketika pembaruan gagal.
Apakah Kontrak Pintar Tidak Dapat Diubah atau Dapat Ditingkatkan?
Kode yang sudah diterapkan umumnya tidak diedit di tempat, tetapi aplikasi dapat dirancang agar perilaku efektifnya berubah.
Salah satu pendekatan yang umum memakai proxy: pengguna berinteraksi dengan alamat tetap yang mendelegasikan eksekusi ke kontrak implementasi. Peningkatan yang diotorisasi dapat mengubah implementasi yang digunakan.
Panduan Ethereum tentang peningkatan kontrak menjelaskan perbedaan ini. Itulah sebabnya alamat lama dan audit lama belum tentu menggambarkan perilaku aplikasi saat ini.
Dokumentasi OpenZeppelin tentang proxy menguraikan beberapa pola implementasi. Mekanisme peningkatan dapat mendukung perbaikan dan penyempurnaan, tetapi juga menambah kerumitan serta ketergantungan pada pihak yang mengendalikannya.
Siapa yang mengendalikan fungsi dengan kewenangan khusus?
Kontrak dapat memberi akun tertentu kewenangan untuk menghentikan sementara operasi, mengelola peran, atau mengubah parameter. Kewenangan sebenarnya bergantung pada implementasinya.
Dokumentasi OpenZeppelin tentang kontrol akses menjelaskan kepemilikan dan izin berbasis peran. Bagi pengguna, pertanyaannya adalah: kewenangan apa yang ada, siapa yang memegangnya, dan perlindungan apa yang membatasi penggunaannya?
Apakah Kontrak Pintar Aman?
Keamanan bergantung pada implementasi dan hal-hal yang menjadi ketergantungannya. Istilah “on-chain”, “terverifikasi”, dan “diaudit” menunjukkan sifat atau pemeriksaan yang berguna, bukan penilaian risiko yang berlaku untuk semua kontrak.
Jalur kegagalan yang penting mencakup cacat perangkat lunak, akun dengan kewenangan khusus yang disusupi, izin berbahaya, antarmuka berbahaya, dan ketergantungan yang tidak bekerja sebagaimana diharapkan.
Panduan keamanan Ethereum menempatkan pengujian dan peninjauan independen sebagai bagian dari proses yang lebih luas. Audit dapat luput menemukan cacat, hanya mencakup ruang lingkup terbatas, atau merujuk pada versi yang berbeda.
Apakah kode sumber terverifikasi berarti kontraknya aman?
Tidak. Verifikasi kode sumber memeriksa apakah kode sumber yang disediakan dan pengaturan kompilasinya sesuai dengan kode yang diterapkan. Hal ini memudahkan pemeriksaan; bukan membuktikan bahwa logikanya menguntungkan pengguna atau bebas dari kerentanan.
Untuk aplikasi berbasis proxy, memeriksa proxy saja tidak cukup. Implementasi dan kendali peningkatan juga penting. Panduan Ethereum tentang verifikasi menjelaskan tujuan verifikasi kode sumber.
Apa yang Perlu Diperiksa Sebelum Menandatangani?
Mulailah dari hasil transaksi yang Anda inginkan, lalu periksa apakah permintaan sesuai dengannya.
| Pemeriksaan | Pertanyaan praktis |
|---|---|
| Situs web | Apakah saya membuka domain resmi aplikasi? |
| Jaringan | Apakah permintaan berada di blockchain yang ingin saya gunakan? |
| Kontrak atau alamat yang diberi izin | Apakah alamatnya cocok dengan penerapan kontrak yang terdokumentasi? |
| Aset dan jumlah | Apa yang dapat keluar dari akun saya, sekarang atau melalui izin yang bertahan lama? |
| Ketentuan hasil | Berapa hasil minimum yang dapat diterima, jika berlaku? |
| Kewenangan | Apakah saya sedang mentransfer, menyetujui, mendelegasikan, atau menandatangani pesan? |
| Biaya | Apakah saya memahami perkiraan biaya jaringan? |
| Kendali dan ketergantungan | Siapa yang dapat mengubah aturan, dan komponen eksternal apa yang penting? |
Jika permintaan tidak dapat dipahami dari informasi yang tersedia, berhentilah dan selidiki sebelum mengotorisasinya. Transaksi awal dalam jumlah kecil dapat menguji alur operasional; itu tidak membuktikan bahwa protokol aman.
Untuk tinjauan lebih mendalam, baca Bagaimana cara menilai risiko kontrak pintar sebelum menggunakan aplikasi DeFi?.
Bagaimana Peran Terenval Wallet dalam Alur Ini?
Terenval Wallet adalah dompet nonkustodial yang dapat dipasang, dirancang terutama untuk Android, dengan kegunaan untuk Bitcoin, Ethereum, dan jaringan L2. Pengguna dapat membuat dompet baru atau mengimpor dompet yang sudah ada, sebagaimana dijelaskan dalam gambaran umum produk resminya.
Bagi pembaca yang mulai beralih dari belajar ke mengelola aset kripto, dompet ini menyediakan titik awal yang praktis: pilih akun, gunakan jaringan yang didukung, dan jaga kendali atas informasi pemulihan dompet. Dompet yang sudah ada sebaiknya diimpor hanya setelah memverifikasi aplikasinya dan mempertimbangkan apakah informasi pemulihannya akan diberikan kepada instalasi lain.
Buka Terenval Wallet untuk membuat atau mengimpor dompet. Pengguna Android dapat memasangnya melalui browser yang didukung dan menggunakannya seperti aplikasi.
Sebelum berinteraksi dengan dApp apa pun, pastikan kompatibilitasnya dengan versi dompet saat ini dan jaringan yang dipilih. Menggunakan Terenval bukan berarti mendukung kontrak pihak ketiga atau menghilangkan kebutuhan untuk memeriksa izin, biaya, dan risiko.
Tanya Jawab tentang Kontrak Pintar
Apakah kontrak pintar merupakan mata uang kripto?
Tidak. Kontrak pintar adalah perangkat lunak. Token dapat menggunakan kontrak pintar untuk mencatat saldo dan transfer, tetapi kontrak juga dapat dipakai untuk tujuan yang tidak berkaitan dengan penerbitan mata uang.
Apakah Ethereum merupakan kontrak pintar?
Tidak. Ethereum adalah platform blockchain yang menjalankan kontrak pintar. ETH adalah aset asli jaringan tersebut. Kontrak tertentu adalah program yang diterapkan di lingkungan itu.
Apakah setiap dompet kripto merupakan dompet kontrak pintar?
Tidak. Dompet dapat mengelola jenis akun yang berbeda. Dompet kontrak pintar menerapkan aturan akun menggunakan kode on-chain; dompet biasa berbasis kunci tidak otomatis menjadi dompet kontrak pintar hanya karena dapat berinteraksi dengan dApp.
Bisakah kontrak pintar mentransfer aset tanpa tanda tangan baru setiap kali?
Ya, jika batas izin penggunaan yang sudah ada, pendelegasian, saldo yang disimpan dalam kontrak, atau otorisasi sah lainnya mengizinkan tindakan tersebut. Kontrak tidak selalu memerlukan permintaan baru di dompet setiap kali menggunakan kewenangan yang telah diberikan sebelumnya.
Bisakah kontrak pintar berjalan tanpa gas?
Eksekusi yang mengubah status Ethereum mengonsumsi gas. Pengguna mungkin tidak membayarnya sendiri jika suatu layanan menanggung biaya transaksi. Membaca data di luar blockchain berbeda dari mencatat perubahan status.
Bisakah transaksi kontrak pintar dibatalkan?
Pengguna pada umumnya tidak dapat membatalkan operasi yang telah berhasil dieksekusi dan dikonfirmasi seolah-olah membatalkan perubahan pada berkas lokal. Suatu protokol mungkin menyediakan penarikan, pengembalian dana, atau tindakan korektif terpisah, tetapi itu adalah operasi lain yang mengikuti aturannya.
Apakah audit menjamin dana saya aman?
Tidak. Periksa ruang lingkup audit, temuan, tanggal, dan implementasi yang dicakup. Perubahan kontrak, masalah yang belum terselesaikan, ketergantungan eksternal, atau antarmuka yang disusupi masih dapat menimbulkan risiko.
Apakah saya perlu menulis kode untuk menggunakan kontrak pintar?
Biasanya tidak. Aplikasi dan dompet dapat menyiapkan interaksi bagi pengguna. Namun, Anda tetap perlu memahami tindakan dan izin yang Anda otorisasi, sekalipun kode di baliknya tidak terlihat dalam antarmuka.
Bacaan Terkait dari Terenval
- Apa itu DeFi dan bagaimana cara kerjanya?
- Apa itu stablecoin?
- Bagaimana cara menilai risiko kontrak pintar sebelum menggunakan aplikasi DeFi?
- Bagaimana cara mencabut persetujuan token setelah menggunakan dApp?
Sumber dan Bacaan Lanjutan
- Ethereum.org — Penjelasan kontrak pintar
- Ethereum.org — Pengantar kontrak pintar
- Ethereum.org — Struktur kontrak pintar
- Ethereum.org — Transaksi
- Ethereum.org — Gas dan biaya
- Ethereum.org — Akun Ethereum
- ERC-20 — Standar token
- ERC-2612 — Ekstensi permit untuk persetujuan bertanda tangan
- ERC-721 — Standar token nonfungibel
- Aave — Gambaran umum Aave V3
- Ethereum.org — Komposabilitas kontrak pintar
- Ethereum.org — Oracle
- Ethereum.org — Peningkatan kontrak pintar
- OpenZeppelin — Kontrak proxy
- OpenZeppelin — Kontrol akses
- Ethereum.org — Keamanan kontrak pintar
- Ethereum.org — Verifikasi kontrak pintar
- Terenval — Gambaran umum produk resmi — sumber langsung untuk kemampuan produk Terenval.
Catatan redaksi: Artikel ini menjelaskan konsep kontrak pintar dan bukan merupakan nasihat investasi, hukum, atau pajak. Rujukan teknis diperiksa pada 14 Oktober 2026. Contoh-contohnya bersifat ilustratif. Deskripsi produk Terenval bersumber dari pihak perusahaan sendiri; hal itu tidak berarti ada sertifikasi independen untuk dompet atau protokol pihak ketiga. Verifikasi penerapan kontrak, izin, implementasi, dan kompatibilitas dompet yang berlaku saat ini sebelum bertindak.