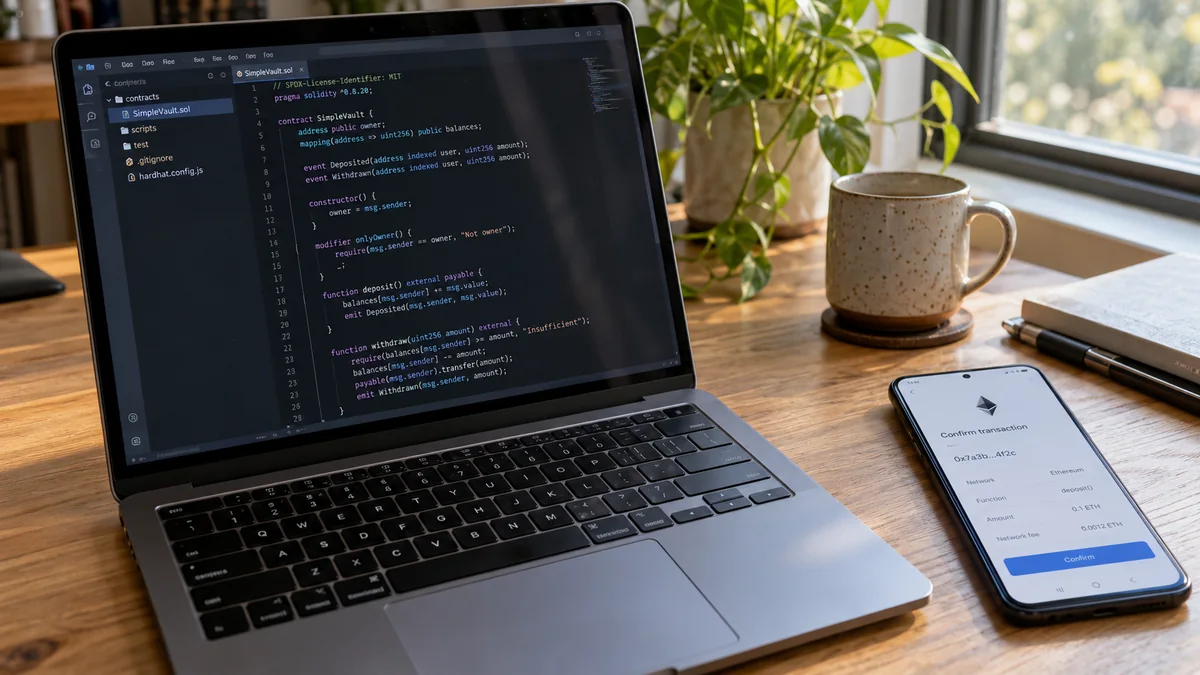
Un contrato inteligente es un programa desplegado en una blockchain que ejecuta reglas codificadas cuando se lo invoca. Puede actualizar registros, transferir activos compatibles o coordinar una aplicación sin que una persona tenga que aprobar manualmente cada operación.
Para quien usa una billetera de criptomonedas, un ejemplo habitual es enviar un token de Ethereum: la billetera prepara una solicitud al contrato del token, el usuario la autoriza y la red procesa la transacción resultante.
Los contratos inteligentes hacen posible la automatización. No hacen que todas las aplicaciones sean seguras, justas o completamente descentralizadas.
Respuesta breve: La interacción habitual es solicitud de la billetera → autorización del usuario → ejecución en la blockchain → actualización del estado en la cadena. Lo que ocurre realmente depende del código, los permisos, las entradas y el estado actual del contrato.
Esta guía utiliza Ethereum y redes compatibles con EVM en sus principales ejemplos. Otras blockchains pueden admitir aplicaciones programables con modelos de ejecución y de cuentas diferentes.
Puntos clave
- Un contrato inteligente es software ejecutable. Su nombre no significa que comprenda intenciones o pueda juzgar si un resultado es justo.
- La billetera y el contrato tienen funciones distintas: la billetera ayuda a autorizar una acción; el contrato aplica sus reglas programadas.
- Los contratos inteligentes son la base de los tokens y de muchas aplicaciones DeFi, incluidos los intercambios, los mercados de préstamos y la gestión de garantías.
- Conectar, conceder una autorización, firmar un mensaje y enviar una transacción son acciones diferentes. Revisa las facultades que otorga cada solicitud.
- Un contrato no es un temporizador que funciona en segundo plano. En Ethereum, la ejecución que modifica el estado necesita una transacción, que puede incluir llamadas desde otros contratos.
- Las actualizaciones, los permisos de administrador y los oráculos pueden introducir dependencias adicionales. Que una dirección no cambie no siempre significa que su comportamiento siga siendo el mismo.
- El código fuente verificado y las auditorías aportan evidencias, no garantías. Incluso una billetera legítima puede autorizar una operación perjudicial.
¿Qué es un contrato inteligente en términos sencillos?
Imagina un conjunto compartido de reglas digitales que puede realizar acciones, en lugar de limitarse a describirlas.
Una regla ilustrativa de depósito en garantía podría decir: «Si se proporciona la autorización de liberación requerida, transfiere los tokens depositados al vendedor». El contrato verifica la autorización y sigue la regla implementada.
No puede saber por sí solo si llegó un paquete físico o si el comprador está satisfecho. Esos hechos requieren una entrada de información acordada o un procedimiento para resolver disputas.
La explicación introductoria de Ethereum.org presenta los contratos inteligentes como programas que ejecutan instrucciones definidas. La distinción útil es entre lo que el software puede verificar y lo que las personas suponen que sabe.
¿Qué contiene un contrato inteligente?
Un contrato inteligente suele combinar código, estado y una dirección a través de la cual se lo puede invocar.
| Componente | Significado | Ejemplo |
|---|---|---|
| Código | Instrucciones y funciones que se pueden invocar | Transferir un token o comprobar un permiso |
| Estado | Información que se conserva entre interacciones | Saldos, límites de gasto autorizados o registros de propiedad |
| Dirección | Ubicación del contrato en una red concreta | La dirección a la que llama una transacción |
| Entradas | Parámetros proporcionados a una función | Destinatario, cantidad o resultado mínimo |
| Reglas de acceso | Condiciones que determinan quién puede hacer qué | Solo un rol autorizado puede cambiar una configuración |
Una dirección que tenga el mismo aspecto en otra red debe verificarse por separado. Un nombre, un logotipo o una cadena de caracteres idéntica en la dirección no bastan para confirmar que se trata del despliegue previsto.
La documentación de Ethereum sobre la anatomía de los contratos explica cómo las funciones operan sobre los datos. Leer un valor y modificarlo son operaciones distintas.
¿Cómo funciona un contrato inteligente paso a paso?
Considera una transacción ordinaria de una billetera que modifica el estado de un contrato:
- Una aplicación prepara una solicitud. Selecciona la red, el contrato de destino, la función y los parámetros.
- La billetera presenta una solicitud de autorización. El usuario revisa los detalles disponibles de la transacción.
- El usuario firma. En una billetera típica basada en claves, la firma autoriza la transacción desde esa cuenta.
- La transacción se envía a la red. El envío por sí solo no significa que la ejecución haya tenido éxito.
- La ejecución se produce cuando se incluye la transacción. El contrato comprueba sus reglas y puede llamar a otros contratos.
- Se registra el resultado. El recibo de la transacción indica si tuvo éxito o falló; una ejecución correcta puede actualizar saldos, permisos u otros datos del estado.
La documentación de Ethereum sobre transacciones describe esta distinción entre una solicitud firmada y su procesamiento por la red.
Para verificarla después del envío, consulta ¿Qué es un hash de transacción o TXID y cómo se utiliza?.
¿Un contrato inteligente se ejecuta automáticamente?
Aplica sus reglas automáticamente cuando se ejecuta, pero no funciona de manera continua en segundo plano.
Un contrato de Ethereum no puede activarse por sí solo cada mañana y enviar una transacción. Un usuario, una aplicación, un servicio de automatización u otro proceso impulsado por transacciones debe activar la ejecución correspondiente.
Un contrato puede comprobar si ha vencido un plazo cuando se lo invoca. Comprobar ese plazo es diferente de iniciar una acción por sí mismo en ese momento.
La introducción a los contratos inteligentes para desarrolladores explica cómo las transacciones invocan las funciones de los contratos. Los servicios de automatización pueden hacer que una aplicación parezca funcionar continuamente, pero añaden sus propias dependencias operativas.
Contrato inteligente, billetera y dApp: ¿en qué se diferencian?
Estos términos describen distintas partes de una interacción.
| Término | Función principal | Qué comprobar |
|---|---|---|
| Billetera de criptomonedas | Gestiona el acceso a las cuentas y ayuda a autorizar acciones | ¿Qué cuenta y qué facultades se están utilizando? |
| Contrato inteligente | Ejecuta reglas y mantiene el estado en la cadena | ¿Qué código y permisos rigen la acción? |
| Interfaz de una dApp | Permite consultar información y preparar solicitudes | ¿Es el sitio web correcto y no ha sido comprometido? |
| Blockchain | Procesa las transacciones según las reglas de su red | ¿Es la red que se pretendía utilizar? |
Un contrato puede seguir existiendo aunque un sitio web concreto no esté disponible. A la inversa, que un sitio web parezca profesional no demuestra que su contrato sea fiable.
Hay cierto solapamiento: las billeteras de contratos inteligentes utilizan código en la cadena para implementar el comportamiento de las cuentas. La documentación de Ethereum sobre cuentas distingue las cuentas controladas por claves de las cuentas de contrato. «Billetera» describe una herramienta para el usuario o una estructura de cuenta; no siempre implica un único tipo técnico de cuenta.
Para conocer los fundamentos, lee ¿Qué es una billetera de criptomonedas y qué almacena realmente?.
¿Para qué se utilizan los contratos inteligentes?
Tokens y transferencias de stablecoins
Un token ERC-20 de Ethereum utiliza la lógica de un contrato para registrar saldos y procesar transferencias. Las billeteras muestran esos saldos, pero la contabilidad del token existe en la cadena.
El estándar ERC-20 especifica una interfaz común para los saldos, las transferencias y los límites de gasto autorizados. Compartir una interfaz no significa que todos los tokens tengan controles o riesgos idénticos.
Por ejemplo, la transferencia de una stablecoin puede procesarse correctamente mientras el activo sigue teniendo riesgo de emisor o de reservas. Son cuestiones distintas, que se explican en ¿Qué es una stablecoin?.
Exchanges descentralizados
Un exchange descentralizado puede utilizar contratos para aplicar las reglas de negociación y mover activos entre participantes o fondos de liquidez.
Una aplicación puede combinar varias llamadas a contratos para completar una operación. Esta capacidad de combinar componentes se denomina componibilidad y se explica en la guía de Ethereum sobre componibilidad.
Para el usuario, las preguntas útiles son concretas: ¿qué token sale, qué token llega, qué resultado mínimo se acepta y qué contratos reciben permisos?
Préstamos y garantías
Los protocolos de préstamos pueden utilizar contratos para registrar depósitos, deudas, intereses y condiciones de las garantías. Una posición puede quedar sujeta a liquidación cuando se incumplen sus parámetros de riesgo.
La documentación de Aave V3 ofrece un ejemplo de protocolo para aportar activos y obtener préstamos respaldados por garantías.
Mantener un token en una billetera y depositarlo en una posición de préstamo exponen al usuario a dependencias diferentes. Conoce el contexto general en ¿Qué es DeFi y cómo funciona?.
NFT y registros de propiedad
Los contratos de NFT pueden asociar un identificador único de token con la dirección de su propietario. ERC-721 define una interfaz para la propiedad, las transferencias y las autorizaciones de tokens no fungibles.
El registro de propiedad en la cadena y la disponibilidad de una imagen asociada u otro contenido externo son asuntos distintos. Un estándar de tokens no garantiza que un archivo externo siga siendo accesible.
Ejemplo: enviar un token frente a autorizar un intercambio
Supongamos que un usuario tiene 100 unidades de una stablecoin ERC-20. Las siguientes cantidades sirven para ilustrar permisos, no precios ni rendimientos de inversión.
| Acción | Resultado previsto | Pregunta sobre el permiso |
|---|---|---|
| Enviar 10 unidades a otra dirección | Transferir 10 unidades mediante el contrato del token | ¿Son correctos el destinatario y la red? |
| Autorizar a un destinatario del permiso de gasto para 10 unidades | Permitirle utilizar hasta el límite autorizado | ¿Son correctos el destinatario del permiso de gasto y la cantidad? |
| Ejecutar el intercambio | Intercambiar tokens según los parámetros de la operación | ¿Son aceptables las condiciones del resultado? |
La autorización y el intercambio pueden ser transacciones separadas. Si la autorización tiene éxito y el intercambio posterior falla, el límite de gasto autorizado anteriormente puede seguir vigente.
Un permiso de gasto no suele exponer todos los activos de la billetera: se refiere al token, al propietario y al destinatario del permiso correspondientes. Sin embargo, un límite excesivo puede exponer una cantidad de ese token mayor que la necesaria para la operación inmediata, e incluso tokens recibidos posteriormente mientras el permiso siga vigente.
Algunas aplicaciones combinan pasos o utilizan autorizaciones basadas en firmas, así que no supongas que todos los intercambios presentan la misma secuencia de solicitudes.
¿Conectar una billetera permite que un contrato tome tus fondos?
Una conexión básica de una billetera normalmente comparte información de la cuenta y permite que una dApp solicite acciones; por sí sola no concede un permiso de gasto sin restricciones.
Sin embargo, después de esa conexión, un sitio web puede presentar una solicitud de transacción o de firma perjudicial. Trata cada solicitud por separado, en lugar de suponer que aprobar la conexión implica aprobar un proceso seguro.
El mecanismo de conexión se explica en ¿Qué es WalletConnect y cómo conecta una billetera con una dApp?.
¿La firma de un mensaje puede autorizar gastos?
Sí. Algunos diseños de tokens admiten un permiso mediante firma (permit), que utiliza un mensaje firmado para autorizar un límite de gasto cuando se presenta en la cadena. ERC-2612 especifica uno de estos mecanismos.
Firmar el mensaje puede no requerir que el firmante pague gas en ese momento. Eso no lo hace inocuo. Comprueba el destinatario del permiso de gasto, la cantidad, el plazo, la cadena y el contrato verificador cuando esa información esté disponible.
¿Desconectarse revoca un permiso de gasto?
No. Desconectar el sitio web y modificar un límite de gasto de tokens en la cadena son operaciones distintas.
En el caso de un límite de gasto ERC-20 existente, reducirlo a cero elimina ese permiso una vez que se procesa el cambio. Otros permisos o autorizaciones firmadas pueden requerir medidas por separado; cambiar un límite no necesariamente neutraliza todos los permisos mediante firma previamente firmados.
Consulta la guía correspondiente: ¿Cómo revocar las autorizaciones de tokens después de utilizar una dApp?.
¿Por qué las transacciones de contratos inteligentes cuestan gas?
El gas mide el trabajo computacional en Ethereum. Una transacción puede pagar por ejecutar instrucciones, modificar el almacenamiento y utilizar otros recursos de la red.
Una interacción compleja con un contrato puede consumir más gas que una transferencia sencilla. La comisión total también depende de los precios de la red, por lo que una cantidad fija de gas no equivale a un coste fijo en dólares.
Leer datos de un contrato mediante una llamada ordinaria fuera de la cadena generalmente no exige que quien los consulta pague una comisión de transacción. El mismo cálculo realizado dentro de una transacción contribuye a su consumo de gas.
En la red principal de Ethereum, las transacciones ordinarias pagan comisiones en ETH. Algunas aplicaciones patrocinan las comisiones o abstraen su gestión, pero la ejecución sigue consumiendo recursos. La documentación de Ethereum sobre gas explica el sistema de cálculo subyacente.
¿Las transacciones fallidas también cuestan gas?
Una transacción incluida cuya ejecución se revierte puede generar cargos de gas. Los cambios de la ejecución revertida se deshacen, pero el trabajo ya realizado no es gratuito. Una solicitud rechazada antes del envío es un caso distinto.
Si la billetera indica que faltan fondos para la comisión, consulta ¿Qué significa «Fondos insuficientes para gas»?.
¿Los contratos inteligentes pueden acceder a información del mundo real?
No por sí solos. Un contrato inteligente no puede simplemente navegar por un sitio web para conocer un resultado deportivo, el estado de una entrega o un precio de mercado externo.
Las aplicaciones utilizan oráculos u otros mecanismos para que la información necesaria esté disponible en la cadena. Por ejemplo, una aplicación de préstamos puede necesitar una fuente de precios para evaluar las garantías.
Eso crea una dependencia: el contrato puede ejecutar correctamente su código y, al mismo tiempo, basarse en datos incorrectos, retrasados o manipulados.
La documentación de Ethereum sobre oráculos explica estas conexiones de datos. Al evaluar una aplicación, pregunta quién proporciona la información, cómo se verifica y qué ocurre cuando fallan las actualizaciones.
¿Los contratos inteligentes son inmutables o se pueden actualizar?
Por lo general, el código desplegado no se edita directamente, pero las aplicaciones pueden diseñarse para cambiar su comportamiento efectivo.
Un enfoque habitual utiliza un proxy: los usuarios interactúan con una dirección estable que delega la ejecución en un contrato de implementación. Una actualización autorizada puede cambiar la implementación utilizada.
La guía de Ethereum sobre actualizaciones explica esta distinción. Por eso, una dirección antigua y una auditoría antigua no necesariamente describen el comportamiento actual de la aplicación.
La documentación de OpenZeppelin sobre proxies documenta varios patrones de implementación. Los mecanismos de actualización pueden permitir correcciones y mejoras, pero también introducen complejidad y dependencia de quienes los controlan.
¿Quién controla las funciones privilegiadas?
Un contrato puede otorgar a determinadas cuentas la facultad de pausar operaciones, gestionar roles o cambiar parámetros. Los poderes reales dependen de su implementación.
La documentación de OpenZeppelin sobre control de acceso describe los permisos basados en la propiedad y en roles. Para los usuarios, las preguntas son: ¿qué poderes existen, quién los tiene y qué salvaguardas limitan su uso?
¿Son seguros los contratos inteligentes?
La seguridad depende de la implementación y de sus dependencias. «En la cadena», «verificado» y «auditado» describen propiedades o comprobaciones útiles, no una calificación universal del riesgo.
Entre las vías de fallo importantes están los defectos del software, las cuentas privilegiadas comprometidas, los permisos peligrosos, las interfaces maliciosas y las dependencias que se comportan de forma inesperada.
La guía de seguridad de Ethereum considera las pruebas y la revisión independiente como partes de un proceso más amplio. Una auditoría puede pasar por alto un defecto, tener un alcance limitado o referirse a otra versión.
¿El código fuente verificado significa que un contrato es seguro?
No. La verificación del código fuente comprueba si el código proporcionado y la configuración de compilación corresponden al código desplegado. Eso facilita la inspección; no demuestra que la lógica sea beneficiosa o esté libre de vulnerabilidades.
En una aplicación basada en proxies, inspeccionar solo el proxy no es suficiente. También importan la implementación y los controles de actualización. La guía de verificación de Ethereum explica la finalidad de la verificación del código fuente.
¿Qué debes comprobar antes de firmar?
Parte del resultado previsto de la transacción y después comprueba si la solicitud se corresponde con él.
| Comprobación | Pregunta práctica |
|---|---|
| Sitio web | ¿He accedido al dominio oficial de la aplicación? |
| Red | ¿La solicitud está en la cadena que quería utilizar? |
| Contrato o destinatario del permiso de gasto | ¿La dirección coincide con el despliegue documentado? |
| Activo y cantidad | ¿Qué puede salir de mi cuenta, ahora o mediante un permiso duradero? |
| Condiciones del resultado | ¿Cuál es el resultado mínimo aceptable, si corresponde? |
| Facultades otorgadas | ¿Estoy transfiriendo, autorizando, delegando o firmando un mensaje? |
| Comisiones | ¿Entiendo el coste estimado de la red? |
| Control y dependencias | ¿Quién puede cambiar las reglas y qué componentes externos importan? |
Si no puedes comprender la solicitud con la información disponible, detente e investiga antes de autorizarla. Una primera transacción pequeña puede servir para probar una vía operativa; no puede demostrar que un protocolo sea seguro.
Para una revisión más profunda, consulta ¿Cómo evaluar el riesgo de un contrato inteligente antes de utilizar una aplicación DeFi?.
¿Qué papel tiene Terenval Wallet en este proceso?
Terenval Wallet es una billetera no custodial instalable, diseñada principalmente para Android, con casos de uso en Bitcoin, Ethereum y redes L2. Los usuarios pueden crear una billetera nueva o importar una existente, tal como se describe en la presentación oficial del producto.
Para quienes pasan del aprendizaje a la gestión de criptomonedas, ofrece un punto de partida práctico: elegir una cuenta, utilizar una red compatible y mantener el control de la información de recuperación de la billetera. Solo se debe importar una billetera existente después de verificar la aplicación y decidir si se quiere exponer su material de recuperación a otra instalación.
Abre Terenval Wallet para crear o importar una billetera. Los usuarios de Android pueden instalarla desde un navegador compatible y utilizarla como una aplicación.
Antes de cualquier interacción con una dApp, confirma la compatibilidad con la versión actual de la billetera y la red elegida. Utilizar Terenval no supone un respaldo a un contrato de terceros ni elimina la necesidad de revisar los permisos, las comisiones y el riesgo.
Preguntas frecuentes sobre contratos inteligentes
¿Un contrato inteligente es una criptomoneda?
No. Es software. Un token puede utilizar un contrato inteligente para registrar saldos y transferencias, pero un contrato también puede servir para fines ajenos a la emisión de una moneda.
¿Ethereum es un contrato inteligente?
No. Ethereum es una plataforma blockchain que ejecuta contratos inteligentes. ETH es su activo nativo. Un contrato concreto es un programa desplegado dentro de ese entorno.
¿Todas las billeteras de criptomonedas son billeteras de contratos inteligentes?
No. Las billeteras pueden gestionar distintos tipos de cuentas. Una billetera de contrato inteligente implementa las reglas de la cuenta mediante código en la cadena; una billetera ordinaria basada en claves no se convierte automáticamente en una de ellas por poder interactuar con dApps.
¿Un contrato inteligente puede transferir activos sin una nueva firma cada vez?
Sí, cuando un límite de gasto existente, una delegación, un saldo mantenido por el contrato u otra autorización válida permiten la acción. No necesariamente necesita una nueva solicitud en la billetera para cada uso de una facultad concedida previamente.
¿Un contrato inteligente puede ejecutarse sin gas?
La ejecución que modifica el estado en Ethereum consume gas. El usuario puede no pagarlo personalmente cuando un servicio patrocina la transacción. Leer datos fuera de la cadena es diferente de registrar un cambio de estado.
¿Se puede revertir una transacción de un contrato inteligente?
Por lo general, un usuario no puede cancelar una operación ejecutada correctamente y confirmada como si deshiciera una edición local. Un protocolo puede admitir una retirada, un reembolso o una medida correctiva por separado, pero eso constituye otra operación sujeta a sus reglas.
¿Una auditoría garantiza que mis fondos están seguros?
No. Revisa el alcance, los hallazgos, la fecha y la implementación cubierta por la auditoría. Los cambios del contrato, los problemas sin resolver, las dependencias externas o una interfaz comprometida pueden seguir siendo relevantes.
¿Necesito escribir código para utilizar contratos inteligentes?
Por lo general, no. Las aplicaciones y las billeteras pueden preparar las interacciones para los usuarios. Aun así, debes comprender la acción y los permisos que autorizas, incluso cuando el código subyacente no sea visible en la interfaz.
Lecturas relacionadas de Terenval
- ¿Qué es DeFi y cómo funciona?
- ¿Qué es una stablecoin?
- ¿Cómo evaluar el riesgo de un contrato inteligente antes de utilizar una aplicación DeFi?
- ¿Cómo revocar las autorizaciones de tokens después de utilizar una dApp?
Fuentes y lecturas adicionales
- Ethereum.org — Explicación de los contratos inteligentes
- Ethereum.org — Introducción a los contratos inteligentes
- Ethereum.org — Anatomía de los contratos inteligentes
- Ethereum.org — Transacciones
- Ethereum.org — Gas y comisiones
- Ethereum.org — Cuentas de Ethereum
- ERC-20 — Estándar de tokens
- ERC-2612 — Extensión permit para autorizaciones firmadas
- ERC-721 — Estándar de tokens no fungibles
- Aave — Descripción general de Aave V3
- Ethereum.org — Componibilidad de los contratos inteligentes
- Ethereum.org — Oráculos
- Ethereum.org — Actualización de contratos inteligentes
- OpenZeppelin — Contratos proxy
- OpenZeppelin — Control de acceso
- Ethereum.org — Seguridad de los contratos inteligentes
- Ethereum.org — Verificación de contratos inteligentes
- Terenval — Descripción oficial del producto — fuente del propio proveedor sobre las capacidades del producto Terenval.
Nota editorial: Este artículo explica conceptos de contratos inteligentes y no constituye asesoramiento de inversión, legal ni fiscal. Las referencias técnicas se revisaron el 14 de octubre de 2026. Los ejemplos son ilustrativos. Las descripciones del producto Terenval son información del propio proveedor; no implican una certificación independiente de la billetera ni de los protocolos de terceros. Verifica los despliegues actuales de los contratos, los permisos, las implementaciones y la compatibilidad de la billetera antes de actuar.