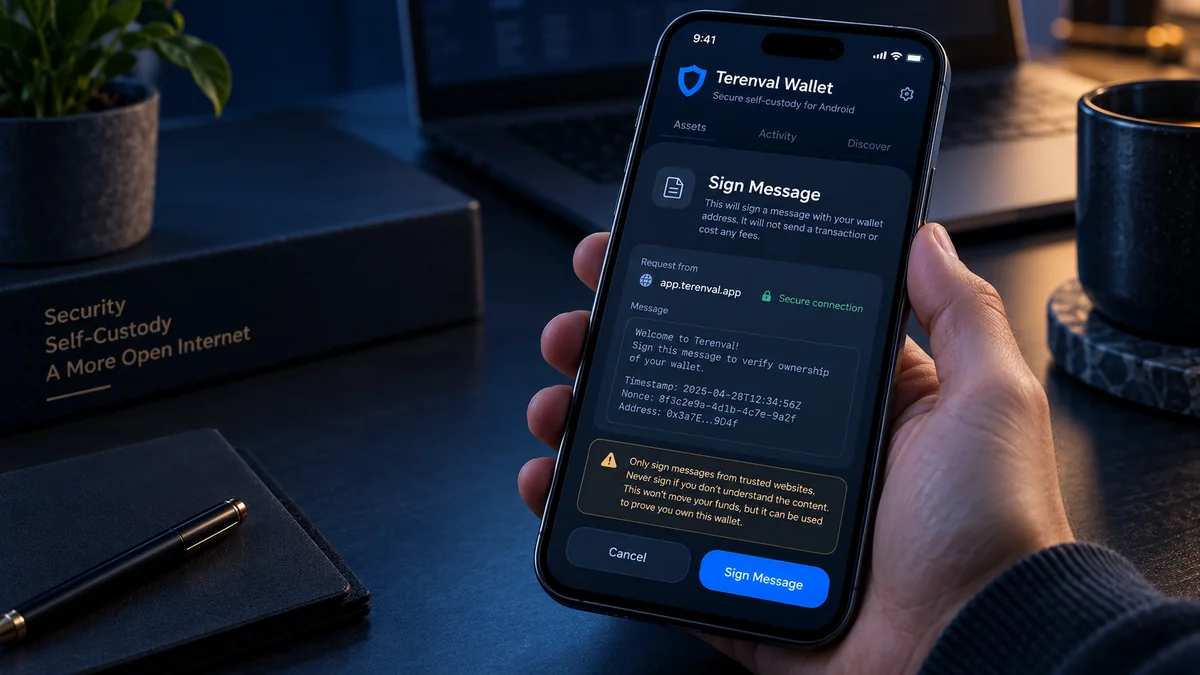
«Firmar mensaje» significa utilizar tu billetera de criptomonedas para generar una firma digital sobre determinados datos. Esa firma puede demostrar que controlas una cuenta o que autorizaste una acción concreta, sin revelar tu clave privada.
Iniciar sesión mediante una firma puede ser legítimo. Sin embargo, no todos los mensajes son simples solicitudes de inicio de sesión: una firma también puede autorizar permisos de gasto de tokens, órdenes en mercados de NFT u otras acciones que un tercero podría ejecutar más adelante. La cuestión importante no es solo si un sitio web te pide una firma, sino qué autoriza exactamente, a quién, en qué red y hasta cuándo.
Respuesta breve: Firmar un mensaje no es peligroso por definición. Una firma ordinaria fuera de la cadena (off-chain) normalmente no consume gas ni transfiere criptomonedas de inmediato. Sin embargo, una firma maliciosa o malinterpretada puede autorizar gastos mediante mecanismos como ERC-2612 Permit, Permit2 u órdenes de mercados. Firma únicamente solicitudes de servicios verificados cuando comprendas el mensaje y sus permisos. Si la billetera muestra un autorizado para gastar desconocido (spender), una cantidad ilimitada, un contrato sospechoso, una red inesperada o datos ilegibles, rechaza la solicitud.
Esta guía explica las diferencias entre firmar, conectar y enviar; cómo funcionan los métodos habituales de firma en Ethereum; por qué «sin gas» no significa «sin riesgos»; y qué hacer si ya aprobaste una solicitud sospechosa.
Puntos clave
- La firma de un mensaje demuestra la autorización de determinados datos. No revela tu frase semilla ni tu clave privada al sitio web que la solicita.
- Firmar no es lo mismo que enviar una transacción. Una firma típica fuera de la cadena no provoca una transacción inmediata en blockchain ni una comisión de red, aunque podría utilizarse posteriormente en una operación en cadena.
- Algunas firmas son habituales. Sign-In with Ethereum (SIWE) suele autenticar una billetera ante un sitio web mediante un dominio y un valor de un solo uso (nonce).
- Algunas firmas pueden mover fondos indirectamente. Los permisos firmados, las autorizaciones Permit2 y las órdenes de mercados pueden permitir que otra parte ejerza derechos de gasto o negociación más adelante.
- EIP-712 facilita la lectura de datos estructurados, pero no garantiza su fiabilidad. Debes comprobar el destinatario, el autorizado para gastar, los importes, los plazos, el dominio y el contrato verificador.
- Conectar una billetera no equivale a autorizar el gasto de tokens. Del mismo modo, desconectar una dApp no cancela necesariamente las asignaciones de gasto ni las autorizaciones firmadas existentes.
- Una firma fuera de la cadena puede no aparecer en el historial de transacciones. Que no exista una transacción inmediata no demuestra que firmar fuera inofensivo.
- No existe una forma universal de «desfirmar» un mensaje. La respuesta depende del protocolo: cancelar una orden, invalidar un nonce, revocar permisos relevantes o trasladar activos en riesgo a una cuenta nueva y segura.
- Nunca compartas tu frase de recuperación para verificar o cancelar una firma. Los procesos legítimos de firma no requieren introducir la frase semilla en un sitio web.
¿Qué significa firmar un mensaje en una billetera de criptomonedas?
Una billetera de criptomonedas administra la capacidad de firma de una o varias cuentas de blockchain. Cuando seleccionas Firmar, la billetera utiliza el mecanismo de firma de la cuenta para autenticar criptográficamente un mensaje concreto o un conjunto de datos estructurados.
En el modelo habitual de Ethereum de cuentas de propiedad externa (externally owned accounts, EOA), esto implica utilizar la clave privada de la cuenta. El resultado es una firma digital que otra parte puede verificar mediante la información correspondiente de la cuenta. El sitio web recibe la firma solicitada, no la clave privada.
Puedes entender la firma como una declaración criptográfica: «Esta cuenta ha autorizado exactamente estos datos». El significado de esa declaración depende del mensaje y de la aplicación o el contrato inteligente que lo interprete.
Algunos ejemplos:
- demostrar que controlas una dirección de billetera para iniciar sesión en un sitio web;
- aceptar una orden fuera de la cadena en un mercado;
- autorizar a una dirección o contrato a gastar una cantidad determinada de tokens;
- aprobar un mensaje que un protocolo utilizará para ejecutar una transacción futura;
- firmar una declaración que confirme la propiedad de una dirección;
- aceptar un acuerdo o desafío de verificación específico de una aplicación.
Por eso Ethereum.org describe las billeteras como herramientas para gestionar activos y también acceder a aplicaciones o demostrar la identidad. El mecanismo de firma es fundamental; para la seguridad del usuario, lo que importa es la autorización contenida en cada solicitud concreta.
¿Qué información puede obtener un sitio web de una firma?
Un verificador puede comprobar la relación entre un mensaje, su firma y la cuenta firmante. Un desafío de inicio de sesión firmado también puede revelar la dirección de la billetera al sitio web y permitir que este vincule la actividad a esa dirección y a otras operaciones visibles en las cadenas públicas.
Firmar normalmente no proporciona al sitio web la clave privada ni la frase semilla. Tampoco concede automáticamente acceso a otras cuentas de la billetera.
Sin embargo, una firma puede copiarse, almacenarse o compartirse con terceros. Si el contenido firmado autoriza una acción, el destinatario podría ejercer esa autorización mientras siga siendo válida.
¿Es seguro firmar un mensaje en una billetera de criptomonedas?
Puede ser seguro cuando esperas la solicitud, el solicitante es auténtico y entiendes su contenido. No es seguro considerar inofensiva cualquier solicitud de firma.
Por ejemplo, una solicitud normal de SIWE está diseñada para demostrar el control de una dirección. En cambio, un permiso de tokens firmado puede autorizar a un tercero a utilizar determinados activos. Ambas situaciones pueden aparecer en la billetera como solicitudes de firma, pero sus consecuencias son muy distintas.
El principal riesgo es el phishing de firmas: un atacante convence a una persona para firmar datos aparentemente rutinarios que en realidad autorizan algo valioso. La guía de MetaMask sobre phishing de firmas explica cómo los atacantes pueden utilizar firmas fuera de la cadena posteriormente, incluso después de que el usuario haya abandonado el sitio fraudulento.
Conviene recordar tres diferencias:
- Una firma criptográficamente válida no tiene por qué ser segura. Una billetera puede producir una firma matemáticamente válida para una autorización que nunca quisiste conceder.
- No pagar gas no significa ausencia de riesgo financiero. En algunos casos, otra persona puede pagar la comisión de la transacción para utilizar tu autorización firmada.
- El nombre conocido de una dApp no basta. Una página maliciosa puede imitar la interfaz de un servicio reconocido o solicitar una firma para un contrato inesperado.
La seguridad de una firma debe evaluarse según las facultades que concede, no por lo inocente que parezca el texto del botón.
Firmar mensaje vs. firmar transacción vs. conectar billetera: ¿cuál es la diferencia?
Estas acciones suelen aparecer juntas durante el uso de una dApp, pero no son intercambiables.
| Acción en la billetera | Qué hace normalmente | ¿Actividad inmediata en blockchain? | Principal riesgo que debes revisar |
|---|---|---|---|
| Conectar billetera | Comparte una dirección o habilita una sesión para que una aplicación solicite otras acciones | Normalmente no | Privacidad, suplantación de identidad y solicitudes posteriores |
| Firmar un mensaje de inicio de sesión | Autentica el control de una dirección o acepta un texto de acceso específico | Normalmente no | Phishing, reutilización de firmas o términos engañosos |
| Firmar datos estructurados | Autentica campos estructurados para una aplicación o contrato | No necesariamente | Permisos ocultos de gasto o para ejecutar órdenes |
| Firmar un mensaje Permit / Permit2 | Puede autorizar una asignación de tokens o una transferencia según las reglas del protocolo | La firma puede generarse fuera de la cadena | Gasto posterior de tokens sin necesitar otra firma |
| Firmar y enviar una transacción | Autoriza una transacción que modifica el estado de blockchain | Sí, si se transmite y acepta | Transferencias directas, aprobaciones, llamadas a contratos y comisiones de red |
| Revocar una aprobación de tokens en cadena | Modifica un permiso o asignación en un contrato | Normalmente sí | Activo, autorizado, red y detalles de transacción correctos |
Matiz importante: Las billeteras de Ethereum también firman transacciones antes de transmitirlas. Por tanto, «firmado» no siempre significa «fuera de la cadena». La diferencia depende del objeto firmado y de si la autorización se ha enviado para su ejecución.
¿Pulsar «Conectar» permite que una dApp gaste mis criptomonedas?
La conexión por sí sola generalmente no crea una asignación de gasto ERC-20. Permite que el sitio web interactúe con la conexión de la billetera y solicite acciones posteriores. Una transacción o firma autorizada por separado puede otorgar permisos mucho más amplios.
¿Desconectar una dApp elimina los permisos firmados?
No necesariamente. Desconectar normalmente finaliza o limita la sesión entre la billetera y la aplicación. No borra las asignaciones de tokens registradas en blockchain ni cancela de forma fiable una orden o un permiso emitido previamente fuera de la cadena. Revocar permisos es un proceso diferente.
¿Cómo funciona la firma de mensajes en una billetera cripto?
Un proceso habitual de firma de mensajes tiene cinco etapas:
- El sitio web prepara los datos. Pueden ser un desafío de inicio de sesión, una orden estructurada, un conjunto de permisos u otro mensaje.
- El sitio web solicita una firma. La billetera muestra la solicitud y, según su interfaz, el origen y el contenido descifrado de los datos.
- Revisas y aceptas o rechazas. Si la rechazas, la billetera no debería generar la firma solicitada para esa petición.
- La billetera firma con la cuenta seleccionada. El material secreto utilizado para firmar debe permanecer bajo el control de la billetera.
- La aplicación verifica o utiliza la firma. Un servidor puede abrir una sesión; un contrato inteligente puede validar posteriormente un permiso o una orden.
La última etapa determina el riesgo. Verificar un inicio de sesión no es lo mismo que presentar una autorización firmada ante un contrato de tokens.
¿Se puede reutilizar una firma?
A veces. Los sistemas bien diseñados utilizan elementos como un nonce (valor de un solo uso), una fecha de caducidad y separación de dominios específica de la aplicación para limitar la reutilización. No obstante, el servicio o contrato receptor debe implementar y aplicar correctamente estas protecciones.
Una firma normal no caduca automáticamente al cerrar la ventana de la billetera. Solo existe caducidad si el protocolo correspondiente la define y la aplica.
¿Qué son personal_sign, EIP-712 y eth_sign?
Los distintos métodos de firma definen cómo se preparan los datos que se van a firmar. Sus nombres pueden aparecer en las herramientas para desarrolladores o en las descripciones avanzadas de la billetera.
personal_sign: firmar un mensaje legible
personal_sign suele firmar un mensaje de texto al que se añade un prefijo específico de Ethereum. Esto impide que el mensaje firmado pueda interpretarse como una transacción normal de Ethereum según las reglas estándar de codificación.
Se utiliza con frecuencia para iniciar sesión en sitios web y verificar la propiedad de una dirección. La documentación para desarrolladores de MetaMask identifica personal_sign como un método habitual para firmar mensajes sencillos y legibles para las personas.
Pero un mensaje legible no es automáticamente seguro. Puede contener un acuerdo con consecuencias importantes, y las aplicaciones pueden utilizar la verificación de firmas para otros fines distintos del inicio de sesión. Revisa toda la declaración y su contexto.
EIP-712: firma de datos estructurados y tipados
EIP-712 define una forma de firmar campos estructurados, como direcciones, números enteros, fechas límite y metadatos de dominio, en lugar de una secuencia arbitraria de bytes.
Según la aplicación, la billetera puede mostrar campos como:
nameyversion: identidad del dominio de firma;chainId: identificador de la red;verifyingContract: contrato que debería verificar la firma;owner,spenderyvalue: campos relacionados con la cuenta y los permisos;nonceydeadline: protección contra la reutilización y límite temporal de presentación.
Los campos concretos varían según el tipo de mensaje. No supongas que todas las firmas EIP-712 incluyen todos ellos.
EIP-712 es un formato y un mecanismo de separación de dominios, no un certificado de seguridad. Los datos estructurados pueden resultar más comprensibles, pero también pueden incluir un autorizado malicioso, un importe excesivo o una orden que nunca pretendiste aceptar.
eth_sign: un método antiguo especialmente delicado
El método antiguo eth_sign puede firmar resúmenes criptográficos arbitrarios. Este comportamiento tan amplio dificulta comprobar la finalidad de una solicitud y, históricamente, ha generado riesgos de phishing. La documentación de MetaMask desaconseja el uso del antiguo eth_sign en favor de métodos más restringidos y comprensibles.
Una solicitud inesperada para firmar datos sin procesar o imposibles de interpretar es un motivo de peso para detenerse. No ignores las advertencias de la billetera solo porque un sitio web describa la solicitud como una «verificación estándar».
¿Qué ocurre con las billeteras de contratos inteligentes y ERC-1271?
No todas las cuentas están controladas exclusivamente por una clave privada EOA. Una billetera basada en contratos puede validar un mensaje conforme a sus propias reglas de autorización. ERC-1271 define una interfaz para que las cuentas de contrato indiquen si una firma determinada es válida.
Se trata principalmente de una diferencia de implementación, no de una razón para relajar las precauciones. Debes seguir comprendiendo qué autorización solicita la aplicación a la cuenta.
¿Qué es Sign-In with Ethereum (SIWE) y es seguro?
Sign-In with Ethereum (SIWE) es un método estandarizado para autenticarse en sitios web mediante una cuenta de Ethereum. En lugar de crear una contraseña para cada servicio, el sitio solicita al usuario que firme un mensaje de inicio de sesión estructurado.
La especificación ERC-4361 define campos como el dominio solicitante, la dirección de la billetera, la URI, el identificador de cadena, el nonce y la fecha de emisión. La fecha de caducidad es opcional, y las implementaciones deben validar adecuadamente los valores relevantes.
Un ejemplo simplificado e ilustrativo de una solicitud de inicio de sesión sería:
example.com wants you to sign in with your Ethereum account:
0xYourPublicWalletAddress

Sign in to example.com.

URI: https://example.com
Version: 1
Chain ID: 1
Nonce: X8B4C2D9
Issued At: 2026-10-19T09:00:00Z
Solo es un ejemplo: no es una dirección real de billetera ni una solicitud auténtica para firmar. En un mensaje SIWE real, la dirección y los demás valores deben cumplir las reglas de formato y validación.
Para que un proceso SIWE sea legítimo:
- el dominio mostrado debe coincidir con el sitio que abriste deliberadamente;
- el mensaje debe solicitar autenticación, no esconder un permiso sobre activos;
- el servicio debe generar y validar el nonce;
- el servicio debe validar el mensaje firmado, su origen y los campos relevantes;
- el mensaje no debe solicitar derechos de gasto ajenos al inicio de sesión.
¿Pueden robarme ETH con una firma normal de inicio de sesión SIWE?
Una firma SIWE auténtica y correctamente interpretada no crea por sí sola una asignación ERC-20 ni una transferencia directa de ETH. Sin embargo, firmar un mensaje de autenticación de un impostor todavía puede causar problemas de acceso a cuentas o sesiones, especialmente si un servicio no verifica correctamente el dominio, nonce, vencimiento u origen de la solicitud.
No concluyas que «solo es para iniciar sesión» por el texto que aparece en la página encima de la ventana de la billetera. Comprueba los datos mostrados por la billetera y verifica el dominio solicitante.
¿Puede un mensaje firmado autorizar a alguien a gastar tokens?
Sí, si los datos firmados constituyen una autorización de gasto reconocida por el token o protocolo correspondiente. Esta distinción convierte la seguridad de las firmas en una cuestión importante para cualquier billetera.
Existen varios mecanismos; dos ejemplos destacados son ERC-2612 Permit y Uniswap Permit2.
ERC-2612 Permit: autorizar a un tercero mediante una firma
Una llamada convencional approve de ERC-20 modifica una asignación de gasto mediante una transacción en blockchain. ERC-2612 incorpora un mecanismo permit que permite al propietario autorizar una asignación mediante un mensaje firmado.
Un permiso suele incluir:
owner: propietario de los tokens afectados por la autorización;spender: cuenta o contrato autorizado para gastarlos;value: importe autorizado;nonce: parte de la protección frente a la reutilización;deadline: fecha límite para presentar el permiso firmado.
Distinción fundamental: deadline controla hasta cuándo puede utilizarse el permiso firmado para establecer la asignación. No significa necesariamente que la asignación de tokens resultante caduque automáticamente en ese momento.
Quien firma puede no pagar gas al generar la firma. Otra parte puede enviarla posteriormente a blockchain, siempre que el permiso siga siendo válido, y después utilizar la asignación resultante conforme a las reglas del token.
Permit2: permisos firmados con distintos modelos
La documentación de Permit2 de Uniswap describe dos mecanismos principales:
- SignatureTransfer: una firma autoriza una transferencia delimitada por un nonce; según el diseño previsto, es una autorización de un solo uso y no una asignación permanente de gasto.
- AllowanceTransfer: una firma puede configurar una asignación para un
spenderespecífico y una fecha de caducidad dentro del sistema Permit2.
Por lo general, el usuario debe haber aprobado previamente una asignación del contrato del token a Permit2 para que Permit2 pueda mover ese token. Por ello, el riesgo concreto depende de la aprobación ya concedida a Permit2 para ese token y de los permisos Permit2 firmados.
La especificación SignatureTransfer de Uniswap explica el mecanismo de nonce y por qué las aplicaciones que lo integran deben impedir que una autorización se utilice en un contexto no previsto.
Permit2 es una infraestructura legítima. El peligro consiste en firmar una autorización que no pretendías conceder, por ejemplo, una creada o recopilada por un sitio de phishing.
¿Por qué puede ser peligrosa una «firma sin gas»?
Porque la ausencia de una comisión de red inmediata no dice nada sobre el alcance de la autorización. Puedes firmar gratuitamente un permiso malicioso, mientras otra persona paga el gas para utilizarlo.
Puede que no veas ninguna transacción saliente en el momento de firmar. Según el protocolo, la actividad podría producirse más adelante o únicamente cuando se cumplan ciertas condiciones.
¿Firmar un mensaje puede vaciar una billetera de NFT?
Una firma también puede autorizar un anuncio de venta de NFT, una orden de un mercado o un acuerdo similar. Si una página maliciosa te convence para firmar una orden con una colección, un precio o un beneficiario no deseados, alguien podría ejecutarla posteriormente conforme al protocolo del mercado y a las aprobaciones de NFT existentes.
Esto no significa que cualquier mensaje otorgue acceso ilimitado a todos los NFT. El impacto depende de la orden concreta, los contratos de mercado aprobados, los activos y las reglas de validación.
La guía de MetaMask sobre phishing de firmas y las recomendaciones de Revoke.cash ante incidentes describen cómo pueden explotarse los procesos fraudulentos de firmas en mercados.
Una solicitud que mencione una orden, anuncio de venta, aprobación de colección o un precio inusualmente bajo merece una revisión tan cuidadosa como un permiso de gasto de tokens.
Cómo interpretar una solicitud de firma EIP-712 antes de firmar
En lugar de confiar en el texto del botón, examina qué dicen realmente los datos.
| Campo o señal | Qué indica | Señal de alerta |
|---|---|---|
| Sitio web solicitante / origen | Sitio que inicia la solicitud | Dominio imitador o sitio inesperado |
chainId |
Red EVM prevista en el dominio de firma, si se indica | Red inesperada o que no coincide con la operación |
verifyingContract |
Contrato previsto para procesar los datos firmados, si se indica | Dirección desconocida, especialmente en autorizaciones financieras |
spender / operator |
Cuenta o contrato que recibe la facultad de gastar | No puedes identificarlo ni justificar su función |
value / amount |
Cantidad autorizada, teniendo en cuenta las unidades y decimales del token | Importe ilimitado o muy superior al previsto |
nonce |
Identificador usado para limitar la reutilización según el protocolo | Ausente cuando debería existir, repetido o inexplicable |
deadline / caducidad |
Límite temporal según el protocolo específico | Excesivamente lejano, ausente cuando se espera o malinterpretado |
| Detalles de orden / anuncio | Activos, condiciones de ejecución y precio | NFT, colección, contraparte o precio casi nulo inesperados |
| Datos hexadecimales sin interpretar | Datos que la billetera quizá no pueda descodificar | Derechos importantes que no puedes examinar |
No consideres que un nombre descriptivo demuestra la identidad de un contrato. Si la billetera muestra una dirección de contrato, compárala con la documentación oficial y fiable del servicio, no con una dirección facilitada por una ventana emergente, una cuenta de chat o un anuncio aleatorio.
Ejemplo de solicitud aparentemente segura
Un sitio que abriste deliberadamente te pide firmar un desafío SIWE nuevo y legible para su propio dominio. La solicitud identifica la dirección pública seleccionada y no muestra campos de gasto.
El riesgo es menor, siempre que el sitio y la billetera sean auténticos y el servicio implemente una verificación adecuada. No es una garantía incondicional.
Ejemplo de solicitud de alto riesgo
Un sitio inesperado de «airdrop gratuito» te pide firmar datos estructurados en los que spender es una dirección desconocida, value parece prácticamente ilimitado y el plazo se extiende demasiado hacia el futuro.
Este es un patrón de autorización de alto riesgo, aunque la página afirme «Verifica que eres humano», «No se requiere gas» o «Esto no te costará nada».
Cómo detectar una solicitud maliciosa de firma en una billetera cripto
El phishing de firmas suele basarse en la urgencia o en un contexto engañoso, no en una interfaz de billetera obviamente defectuosa.
Considera señales de alerta las siguientes situaciones:
- Recompensa o airdrop no solicitado: debes firmar inmediatamente para reclamar tokens que no esperabas recibir.
- Falsa advertencia de seguridad o migración: un sitio afirma que tus activos están bloqueados hasta que firmes.
- Cuenta atrás urgente: la página te presiona para que no revises la solicitud real mostrada por la billetera.
- Campos de permisos inesperados: aparecen
spender,operator,Permit,Permit2,setApprovalForAllo campos de órdenes de mercados durante un supuesto inicio de sesión. - Autorización ilimitada: el importe o alcance sobre NFT es considerablemente mayor que el de la acción prevista.
- Origen poco claro: la ventana no coincide con el dominio que visitaste deliberadamente.
- Datos ilegibles: la billetera no puede explicar el mensaje o el sitio se niega a facilitar información verificable de manera independiente.
- Varias solicitudes sin explicación: después de una primera firma aparentemente inocente aparecen aprobaciones o transferencias adicionales.
- Solicitud de secretos de recuperación: una página pide la frase semilla o la clave privada para «verificar» la firma o «cancelarla».
- Contacto falso de soporte: un desconocido te indica que ignores las advertencias de firma durante una supuesta sesión de asistencia remota.
El aviso de Uniswap sobre estafas con firmas también insiste en distinguir la conexión de una billetera de las firmas y permisos reales para gastar fondos.
Si no puedes identificar el servicio o comprender la autorización, rechazar la firma es una decisión de seguridad razonable. Los servicios legítimos deberían poder explicar por qué la necesitan.
Lista de comprobación paso a paso: qué hacer antes de pulsar «Firmar»
Utiliza este procedimiento rápido para tomar una decisión, especialmente si no conoces bien el sitio web.
Paso 1: Confirma por qué el sitio necesita tu firma
¿Se trata de un inicio de sesión, una orden, una aprobación de tokens o una transacción? No aceptes «verificación de billetera» como explicación suficiente si la solicitud contiene permisos financieros.
Paso 2: Comprueba la dirección exacta del sitio web
Abre el servicio desde una fuente oficial verificada de forma independiente. Revisa la ortografía y el origen completo, no solo un logotipo conocido. Ten especial cuidado con los anuncios en buscadores y los enlaces recibidos por mensajes privados.
Paso 3: Verifica la cuenta y la red seleccionadas
Confirma qué cuenta de la billetera va a firmar. Si el mensaje incluye información de la red, comprueba que coincida con la operación prevista. Ethereum Mainnet y otras redes EVM pueden utilizar formatos de dirección familiares aunque sean cadenas distintas.
Paso 4: Lee el mensaje completo o los campos estructurados
Revisa las direcciones, los importes autorizados, los identificadores de tokens, las órdenes de NFT, los vencimientos y los nonces. Si los datos están truncados o no se pueden interpretar, no deduzcas su finalidad a partir de los textos promocionales del sitio web.
Paso 5: Comprueba el autorizado para gastar y el contrato verificador
Si la solicitud puede permitir el movimiento de activos, verifica el contrato y el destinatario correspondiente utilizando la documentación oficial del servicio y, cuando resulte útil, un explorador de blockchain.
Paso 6: Busca autorizaciones excesivas o persistentes
Pregúntate si el permiso se limita al activo, importe y período que realmente pretendías autorizar. Las aprobaciones ilimitadas y las firmas con una vigencia innecesariamente larga pueden incrementar el riesgo.
Paso 7: Rechaza si algo sigue sin estar claro
Pulsa Rechazar o Cancelar. Investiga por tu cuenta en lugar de pedir al soporte del propio sitio sospechoso que interprete la solicitud.
Paso 8: Mantén separados los activos de mayor valor y las pruebas
Cuando sea posible, utiliza una cuenta aparte con fondos limitados para probar aplicaciones desconocidas. Esto reduce el impacto potencial de una autorización indebida, pero no convierte en seguras las solicitudes maliciosas.
¿Qué hacer si ya firmaste un mensaje sospechoso?
Actúa según el tipo de autorización que pudieras haber creado. Una misma medida no neutraliza todos los mecanismos de firma.
1. Deja de interactuar con el sitio sospechoso
Rechaza las solicitudes adicionales, cierra la página y desconecta el sitio desde la lista de aplicaciones conectadas de la billetera, si la interfaz lo permite. Desconectar es útil para la seguridad de la sesión, pero no demuestra que los permisos firmados hayan sido invalidados.
2. Identifica el tipo de firma y la cuenta afectada
Si puedes, guarda los datos necesarios para un diagnóstico legítimo: origen del sitio, dirección firmante, red, hora, datos mostrados, tipo de permiso u orden, spender y contrato verificador. No envíes tu frase de recuperación, clave privada ni contraseña de la billetera a nadie que investigue el incidente.
3. Comprueba las aprobaciones de tokens y NFT en blockchain
Utiliza un visor fiable de aprobaciones para la cadena correcta. Revisa las autorizaciones de tokens concedidas a distintos spender y, cuando corresponda, las aprobaciones de tokens otorgadas a Permit2. Elimina las asignaciones innecesarias que estén en riesgo mediante una transacción de revocación auténtica, verificando el autorizado y el importe antes de firmarla.
Una revocación en blockchain suele requerir gas. Es importante recordar que un permiso firmado fuera de la cadena que todavía no se ha utilizado puede no aparecer aún como una aprobación en blockchain.
4. Investiga cómo invalidar la firma según el protocolo
Dependiendo del sistema, quizá sea posible cancelar una orden de NFT, invalidar un nonce de Permit2, revocar una asignación interna de Permit2 o inutilizar una autorización firmada mediante otro mecanismo. Estas herramientas son específicas de cada protocolo; no todas las firmas cuentan con un método universal de cancelación.
En el caso de un permiso ERC-2612 estándar firmado que todavía no se haya presentado, establecer en cero una asignación visible de tokens no invalida necesariamente esa firma mientras siga siendo válida. El nonce y el deadline son fundamentales para su validez: consulta las instrucciones específicas del token para invalidarlo y considera medidas de protección adicionales para los activos expuestos.
5. Traslada los activos en riesgo cuando sea necesario
Si no puedes confirmar rápidamente que una autorización peligrosa ha quedado neutralizada, plantéate trasladar los activos afectados a una cuenta nueva y protegida. Si existe la posibilidad de que se haya revelado la frase semilla o la propia clave privada, utiliza material de recuperación completamente nuevo generado en un entorno fiable, no simplemente otra cuenta derivada de la misma semilla comprometida.
La respuesta adecuada depende de qué se haya comprometido. El robo de una autorización fuera de la cadena no equivale al compromiso completo de una frase semilla.
6. Comprueba si hubo transferencias reales en la cadena
Inspecciona la blockchain correcta y las transferencias de tokens, interacciones con contratos y asignaciones relevantes. Una firma puede haberse obtenido fuera de la cadena sin una transacción inmediata; las acciones posteriores en blockchain constituyen acontecimientos distintos.
Para aprender lo esencial sobre la verificación de transacciones, lee ¿Qué es un explorador de blockchain y cómo se utiliza?.
7. Protege las cuentas asociadas en sitios web
Si la solicitud parecía una firma de autenticación, revisa las sesiones iniciadas, las cuentas conectadas y la configuración de seguridad del sitio web. Puede ser necesario cerrar sesiones web desconocidas de manera independiente de los permisos de blockchain.
Ninguna medida de recuperación garantiza que puedan revertirse las transferencias ya completadas en blockchain. Las recomendaciones de Revoke.cash para incidentes distinguen entre incidentes con firmas y órdenes, aprobaciones de tokens, transferencias directas y compromisos de frases de recuperación precisamente por este motivo.
¿Se puede revocar un mensaje firmado o cancelar una firma?
No existe un botón universal para «deshacer la firma». Una firma válida es información criptográfica que alguien puede haber copiado. Un verificador puede seguir reconociéndola salvo que el protocolo correspondiente contemple revocación, invalidación de nonces, cancelación o vencimiento.
| Qué se firmó | Qué podría implicar su cancelación | Qué no lo soluciona de forma fiable |
|---|---|---|
| Desafío de inicio de sesión ordinario | Cerrar sesiones web y renovar los desafíos de acceso del servidor si está permitido | Revocar asignaciones ERC-20 |
| Permiso de tokens ERC-2612 | Invalidar el nonce aplicable mediante mecanismos compatibles con el token, esperar al vencimiento o proteger los activos | Limitarse a desconectar; suponer que una asignación en cero invalida un permiso sin utilizar |
| Permit2 SignatureTransfer | Utilizar la invalidación de nonces compatible u otras protecciones específicas del protocolo; revisar la aprobación del token a Permit2 | Suponer que no existe riesgo porque no hay una transacción pendiente |
| Permit2 AllowanceTransfer | Revisar y eliminar las asignaciones internas de Permit2 y las aprobaciones subyacentes de tokens según corresponda | Limitarse a desconectar la dApp |
| Orden de un mercado de NFT | Cancelar la orden mediante el mecanismo admitido por el mercado y revisar las aprobaciones de NFT relevantes | Cerrar la página del mercado |
| Transferencia ya ejecutada | Normalmente no existe una reversión unilateral; investigar y proteger los activos restantes | Intentar «desfirmar» la transacción completada |
La disponibilidad, las comisiones y los pasos concretos varían según la red y el protocolo. Desconfía de los sitios que anuncien un eliminador universal de firmas o prometan la recuperación garantizada de activos robados.
¿Se puede comprobar un mensaje firmado en Etherscan u otro explorador?
A menudo, no directamente. Una firma fuera de la cadena puede existir únicamente en la base de datos de un sitio, una API, un sistema de órdenes o en poder del destinatario. No tiene por qué contar con un hash de transacción en el momento de crearse.
Un explorador de blockchain puede ayudarte a identificar consecuencias posteriores: un evento de aprobación ERC-20, una llamada permit, una interacción con Permit2, transferencias de tokens o la ejecución de una orden de mercado.
Esta diferencia es importante:
- Firma creada fuera de la cadena: puede no existir ninguna transacción que buscar.
- Firma presentada en blockchain: la transacción puede mostrar interacciones con contratos, asignaciones o transferencias.
- Todavía no hay registros relacionados en blockchain: eso no demuestra que la firma sea inválida, haya caducado o resulte inofensiva.
Para interpretar transferencias de tokens y llamadas a contratos, consulta ¿Qué es un explorador de blockchain y cómo se utiliza?.
¿Cuesta gas firmar un mensaje?
Una firma independiente de mensaje fuera de la cadena normalmente no requiere ninguna transacción en blockchain ni pagar gas. La billetera puede calcularla localmente mediante el mecanismo de firma de la cuenta correspondiente.
Pero considera qué puede ocurrir después:
- un sitio web puede verificar la firma fuera de la cadena para iniciar sesión, sin comisión de blockchain;
- un intermediario (relayer) puede presentar la autorización en blockchain y pagar el gas;
- un protocolo puede combinar un permiso firmado con una transacción posterior;
- cancelar o revocar un permiso en blockchain puede requerir gas.
Por tanto, «firmar gratis» y «sin consecuencias» son afirmaciones diferentes. No pagar gas hoy no elimina la posibilidad de que los tokens se muevan más adelante.
Cómo abordar la firma de mensajes con Terenval Wallet
Terenval Wallet es una billetera de autocustodia instalable en Android. Su descripción del producto y su información de seguridad explican el enfoque sin custodia previsto para la billetera.
Para los usuarios de Terenval, los principios relevantes son:
- Protege primero el material de recuperación. Ninguna solicitud de firma debería exigirte pegar una frase semilla o clave privada en una página de terceros.
- Identifica la cuenta exacta que va a firmar. No supongas que la cuenta visible en un sitio web es la que realmente querías utilizar.
- Confirma la red y el contexto del contrato. Que las direcciones se parezcan en distintas redes EVM no significa que sus permisos sean intercambiables.
- Revisa cada autorización mostrada por una interfaz compatible. El comportamiento de firma y los métodos de conexión admitidos pueden variar entre versiones e integraciones de la billetera. Nunca des por hecho que existe una función concreta de firma con dApps sin comprobar la interfaz actual.
- Evita las firmas desconocidas si tienes fondos importantes. Una cuenta separada con saldo bajo puede reducir la exposición durante pruebas legítimas.
- Si algo parece sospechoso, rechaza la solicitud. Ningún procedimiento fiable de soporte necesita tu frase de recuperación para diagnosticar una solicitud de firma.
¿Quieres configurar una billetera de autocustodia para Android? Descubre o instala Terenval Wallet y revisa sus recomendaciones de seguridad antes de transferir activos importantes. Es una invitación a evaluar el producto, no una afirmación de que alguna billetera pueda convertir en segura una firma peligrosa solicitada por una dApp.
Errores habituales al firmar mensajes cripto
Error 1: Creer que todos los mensajes son inofensivos porque están fuera de la cadena
«Fuera de la cadena» solo describe dónde se produce o se gestiona inicialmente la firma. Una autorización firmada puede ejecutarse posteriormente en blockchain.
Error 2: Confiar en «Firma para verificar» sin leer los datos
El título del sitio web no sustituye la revisión de la solicitud real que muestra la billetera. Verifica el origen, el contrato y los campos financieros.
Error 3: Confundir deadline con la caducidad de la aprobación
En ERC-2612, el plazo para presentar un permiso no limita automáticamente la duración de la asignación ERC-20 estándar que se genere como resultado.
Error 4: Considerar EIP-712 una prueba de que la aplicación es segura
Los campos estructurados facilitan la inspección, pero pueden describir permisos perjudiciales con la misma precisión que los legítimos.
Error 5: Pensar que desconectar cancela los permisos firmados
Cerrar una conexión no cancela las órdenes existentes, las asignaciones de tokens ni todos los permisos firmados pendientes.
Error 6: Suponer que una firma siempre aparecerá en el historial de transacciones
Una firma puede permanecer completamente fuera de la cadena hasta que alguien la utilice. La ausencia de una transacción visible no demuestra que sea segura.
Error 7: Creer que una sola revocación resuelve cualquier incidente
Las asignaciones ERC-20 convencionales, los permisos internos de Permit2, los permisos firmados sin utilizar y las sesiones de sitios web pueden requerir soluciones diferentes.
Error 8: Firmar en sitios desconocidos con una cuenta de alto valor
Las cuentas dedicadas a distintas finalidades ayudan a limitar los activos expuestos a experimentos y contratos no fiables.
Riesgos de las firmas en billeteras cripto: tabla rápida de solución de problemas
| Situación | Significado probable | Siguiente paso más seguro |
|---|---|---|
| Un sitio fiable solicita un desafío SIWE legible | Autenticación basada en una dirección | Comprueba el dominio, nonce, mensaje y cuenta antes de firmar |
| La billetera muestra una orden EIP-712 esperada | Autorización específica de una aplicación | Verifica los activos, la contraparte, las condiciones y la caducidad |
| Una página de airdrop solicita inesperadamente una firma Permit2 | Posible phishing para obtener permisos de gasto | Rechaza; verifica el sitio y el contrato de manera independiente |
| La billetera muestra una asignación ilimitada de tokens | Autorización amplia para gastar | Comprueba si es necesaria y considera permisos limitados |
| La billetera muestra datos hexadecimales imposibles de interpretar | La finalidad de la firma no está clara | Rechaza hasta comprenderlos mediante fuentes independientes |
| Has firmado, pero no aparece nada en el explorador | Podría tratarse de una firma fuera de la cadena | No interpretes la falta de actividad como prueba de seguridad |
| Has desconectado el sitio después de firmar | La sesión podría haber finalizado | Revisa los permisos pendientes y las firmas correspondientes |
| Has firmado un permiso sospechoso | Posible exposición futura de los activos | Comprueba la invalidación específica del protocolo, las aprobaciones y la protección de activos |
| Los activos se movieron después de una firma | Posible ejecución de una autorización u otra vulneración | Examina los movimientos en blockchain y protege los activos restantes |
| Un sitio pide tu frase semilla para cancelar una firma | Indicio grave de phishing | No introduzcas secretos; abandona el sitio |
Antes de firmar: lista final de seguridad
- [ ] He abierto deliberadamente el sitio web correcto y verificado su dominio completo.
- [ ] Sé si se trata de un inicio de sesión, una orden, una asignación o una transacción en blockchain.
- [ ] He confirmado la cuenta seleccionada en la billetera y la red correspondiente.
- [ ] Puedo leer o verificar independientemente el contenido del mensaje.
- [ ] He revisado los campos
spender,operator, destinatario y contrato verificador que aparecen. - [ ] Entiendo el token, la colección de NFT, el importe y el alcance de cualquier permiso.
- [ ] He comprobado qué significan el plazo, el nonce y la caducidad en este protocolo.
- [ ] No estoy aprobando una cantidad ilimitada solo porque resulte más cómodo.
- [ ] Comprendo si otra parte podría utilizar esta firma más adelante.
- [ ] Rechazaré la solicitud si se oculta algún detalle importante o no se explica.
- [ ] No he introducido mi frase semilla, clave privada ni contraseña de la billetera en el sitio.
Regla práctica: Firma únicamente aquello que realmente pretendes autorizar, no lo que el sitio web afirma que estás autorizando.
Preguntas frecuentes
¿Qué significa «Firmar mensaje» en una billetera de criptomonedas?
Significa utilizar la capacidad de firma de la billetera para crear una prueba criptográfica asociada a datos concretos. El destinatario puede verificar que la cuenta correspondiente autorizó el mensaje. El significado jurídico o financiero depende del texto y del protocolo que lo interprete.
¿Es seguro firmar un mensaje en MetaMask u otra billetera cripto?
Depende de la solicitud. Un desafío de inicio de sesión correctamente creado por un servicio legítimo es distinto de una autorización Permit2 para gastar tokens o de una orden de NFT. Verifica el sitio, la cuenta, el mensaje y los permisos antes de firmar en cualquier billetera.
¿Pueden robarme criptomonedas si firmo un mensaje?
Sí, algunas firmas pueden permitir acciones perjudiciales cuando un protocolo las utiliza; por ejemplo, un permiso de tokens, una autorización Permit2 o una orden maliciosa de mercado. Un mensaje ordinario de autenticación no concede automáticamente esos derechos de gasto.
¿Firmar un mensaje envía ETH u otras criptomonedas?
No automáticamente. La firma de mensajes fuera de la cadena normalmente genera una firma sin enviar una transacción a blockchain. Pero otra parte podría utilizar posteriormente determinadas autorizaciones firmadas para gastar tokens o ejecutar otras acciones en contratos.
¿Firmar un mensaje tiene comisiones de gas?
Una firma independiente fuera de la cadena normalmente no consume gas en blockchain. Utilizarla posteriormente en una transacción o revocar un permiso asociado en blockchain puede requerir gas, pagado por alguna de las partes implicadas.
¿Cuál es la diferencia entre firmar un mensaje y aprobar un token?
Firmar un mensaje genera una firma. Una transacción approve de ERC-20 en blockchain modifica una asignación de gasto del token. Un mensaje Permit o Permit2 firmado también puede autorizar el uso de tokens conforme a las reglas del protocolo, por lo que los efectos de ambos conceptos pueden solaparse.
¿Es personal_sign más seguro que EIP-712?
Ninguno es universalmente más seguro. personal_sign añade un prefijo estándar para mensajes de Ethereum y suele servir para desafíos de inicio de sesión legibles. EIP-712 estructura datos tipados y permite tanto autorizaciones inofensivas como otras con consecuencias financieras. La seguridad depende de los datos y de cómo se verifican o ejecutan.
¿Qué es una firma Permit2 en una billetera cripto?
Es una firma interpretada por el sistema Permit2 de Uniswap. Según el módulo, puede autorizar una transferencia delimitada por un nonce o establecer una asignación de gasto para un spender con una vigencia determinada. El riesgo depende de los campos concretos, las aprobaciones de tokens ya concedidas a Permit2 y la aplicación que lo utiliza.
¿Qué significa «Verify Wallet» cuando un sitio me pide firmar?
«Verify Wallet» («Verificar billetera») es un texto utilizado por el sitio web, no una clasificación técnica fiable. Un servicio legítimo puede solicitar una prueba inofensiva de propiedad de la dirección, mientras que una página de phishing puede utilizar esa misma etiqueta para ocultar un permiso u orden perjudicial. Inspecciona la solicitud real de firma.
¿Firmar un mensaje puede revelar mi clave privada o frase semilla?
Una operación de firma correctamente implementada no entrega al sitio la clave privada ni la frase de recuperación. Pero el software malicioso, las billeteras falsas y los formularios de phishing pueden intentar obtener esos secretos por separado. Nunca los introduzcas para completar, verificar o cancelar una firma.
¿Se puede revocar un mensaje cripto firmado?
No de manera universal. Algunos protocolos permiten cancelar órdenes, invalidar nonces o revocar permisos. Otros mensajes firmados no tienen cancelación incorporada y deben caducar o quedar inutilizables mediante cambios de estado específicos del protocolo. Desconectar un sitio web no equivale a revocar una firma.
¿Cómo puedo saber si se ha utilizado un mensaje firmado?
Para una autenticación totalmente fuera de la cadena, consulta los controles de sesión o actividad del sitio web, cuando estén disponibles. Para una autorización en blockchain, examina las llamadas relevantes a contratos, las asignaciones y las transferencias en la red correcta. Un mensaje puede estar firmado sin aparecer inmediatamente en un explorador de bloques.
¿Es diferente firmar con WalletConnect que hacerlo en una billetera de navegador?
WalletConnect es un método de conexión y mensajería, no una garantía adicional de seguridad de las firmas. El criterio básico es el mismo: confirma qué aplicación solicita la firma, revisa los datos que vas a firmar y rechaza los permisos inesperados. Los detalles de la solicitud pueden variar según la billetera y la integración.
¿Puedo firmar de forma segura utilizando otra cuenta de billetera?
Una cuenta separada con saldo bajo puede reducir la exposición de los tokens o NFT almacenados en otras cuentas, pero no hace seguras las firmas maliciosas. Si las cuentas comparten la misma semilla, el compromiso de esa frase podría afectar a todas las cuentas derivadas. Utiliza una separación adecuada para proteger los activos de alto valor.
¿Una solicitud de «Firmar mensaje» es igual en Bitcoin y Ethereum?
No. Las billeteras y las redes difieren en sus formatos de firma, herramientas de verificación y convenciones de las aplicaciones. Esta guía se centra principalmente en la firma de mensajes en Ethereum y redes EVM, EIP-712, SIWE y los protocolos de permisos de tokens. No supongas que una solicitud de firma de Ethereum describe el modelo de firma de mensajes o transacciones de Bitcoin.
Términos clave
- Firma de mensajes: creación de una prueba criptográfica de que una cuenta autorizó unos datos determinados.
- Firma digital: resultado criptográfico verificable asociado a un mensaje firmado y a una capacidad de firma.
personal_sign: método habitual de Ethereum para firmar mensajes con prefijo, a menudo desafíos de inicio de sesión legibles para las personas.- EIP-712: estándar de firma de datos estructurados tipados con separación de dominios.
- SIWE / ERC-4361: formato estandarizado de mensajes para autenticarse mediante cuentas de Ethereum.
- ERC-2612 Permit: extensión de un estándar de tokens que permite actualizar asignaciones mediante firmas.
- Permit2: infraestructura de Uniswap para transferir tokens y administrar asignaciones mediante firmas.
spender: dirección o contrato autorizado para utilizar tokens conforme a un permiso determinado.- Nonce: valor definido por el protocolo que suele utilizarse para impedir que se reutilicen autorizaciones firmadas.
- Phishing de firmas: ingeniería social destinada a obtener una firma para una acción que el usuario no pretendía autorizar conscientemente.
- ERC-1271: método estandarizado que permite a una billetera basada en contratos validar firmas.
- Dirección de billetera: identificador público de una cuenta, no el secreto privado utilizado para firmar.
- Billetera sin custodia: modalidad de billetera en la que el usuario controla la capacidad de firma correspondiente.
Artículos relacionados de Terenval Answers
- ¿Qué es una billetera de criptomonedas y qué almacena?
- Frase semilla vs. clave privada vs. contraseña de billetera: ¿en qué se diferencian?
- ¿Qué es un explorador de blockchain y cómo se utiliza?
- ¿Por qué funciona la misma dirección de Ethereum en varias redes EVM?
Para consultar otras guías sobre aprobaciones de tokens, phishing y WalletConnect, visita la biblioteca de Terenval Answers.
Fuentes principales y autorizadas
- Ethereum.org — Billeteras de Ethereum
- ERC-191 — Estándar de datos firmados
- EIP-712 — Hash y firma de datos estructurados tipados
- ERC-4361 — Inicio de sesión con Ethereum
- ERC-2612 — Extensión Permit para aprobaciones ERC-20 firmadas
- ERC-1271 — Validación de firmas de contratos
- Documentación para desarrolladores de MetaMask — Firma de datos
- Centro de ayuda de MetaMask — Phishing de firmas
- Desarrolladores de Uniswap — Introducción a Permit2
- Desarrolladores de Uniswap — Signature Transfer
- Desarrolladores de Uniswap — Allowance Transfer
- Soporte de Uniswap — Estafas con firmas de billeteras cripto
- Revoke.cash — ¿Te han estafado? Qué hacer ahora
- Terenval Wallet — Descripción oficial del producto
- Terenval Wallet — Seguridad y diseño sin custodia
Nota editorial: Esta guía distingue las reglas de los protocolos del comportamiento de las interfaces de las billeteras. Los estándares de Ethereum, la documentación para desarrolladores de Uniswap y los avisos de seguridad de billeteras respaldan las descripciones técnicas generales. Las afirmaciones sobre Terenval se basan en su documentación oficial y el enlace de instalación es promocional. Algunas billeteras pueden mostrar menos detalles de las firmas que los ejemplos aquí presentados, y los permisos de los contratos dependen de sus implementaciones, los activos, las redes y las versiones de los protocolos. Estas recomendaciones de seguridad tienen fines educativos y no constituyen asesoramiento financiero ni jurídico individualizado. Ninguna billetera, inspector de firmas, comprobador de aprobaciones o herramienta de cancelación puede garantizar la seguridad ni revertir transferencias completadas.