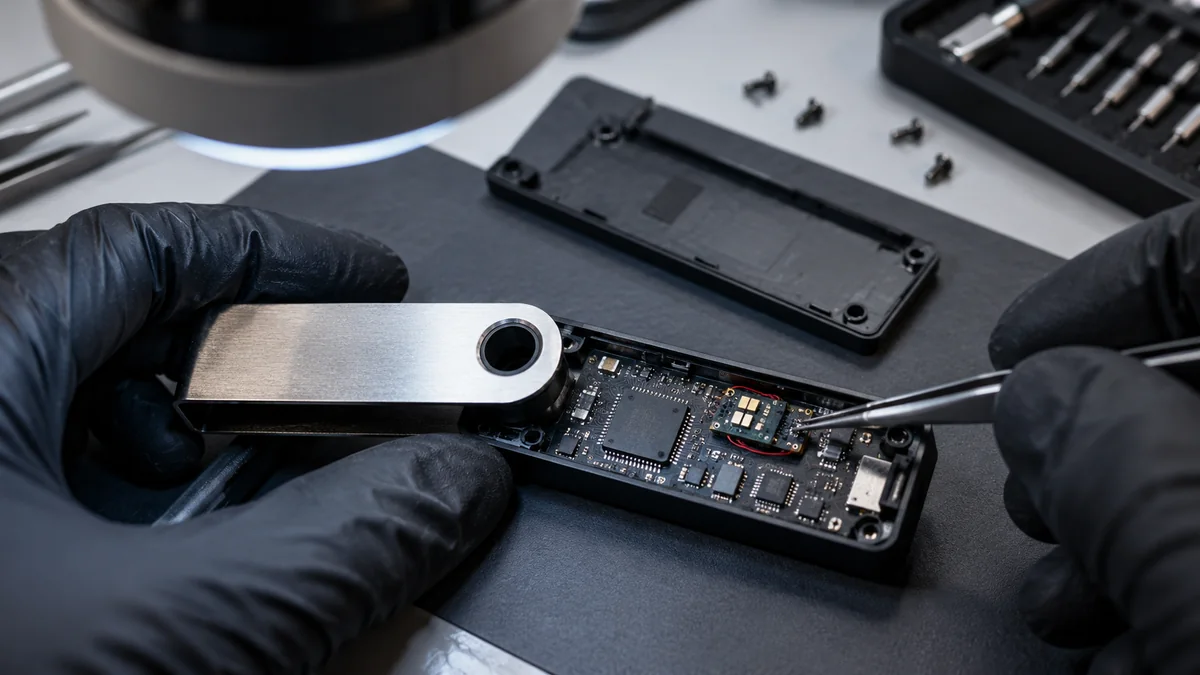
Direct Cevap: Ledger, ** Ekim 10, 2026**'de bir cihazın CryptoBilis cüzdan-loss soruşturması ile bağlantılı olduğunu doğruladı ** Yetkili donanım implant**. Bu bulgu, en az bir incelenen cihazda fiziksel tam olarak doğruluyor, ancak ** değil**, her etkilenen cüzdanın aynı şekilde uzlaşmadığını veya nihai bir kaybı toplam olarak oluşturduğunu kanıtlıyor.
Bir bakışta
| Soru Soru Soru Soru | Doğrulanmış statü |
|---|---|
| Ledger neyi onayladı? | Etkilenen bir cihazda izinsiz bir donanım implant |
| Ne zaman doğrulandı? | 10 Ekim 2026 |
| Bayilik soruşturma ile bağlantılı | Güneydoğu Asya'da KriptoBilis |
| Tüm CryptoBilis cihazları değiştirilmiş mi? | Hayır hayır hayır |
| Ledger, çalınan son miktarı doğruladı mı? | Hayır hayır hayır |
| Bağımsız tahminler | $86 milyonun üzerinde; Bitquery daha sonra yaklaşık 93.2 milyon dolar tahmin etti |
| Bitquery tahmin | 6 zincir boyunca 315 cüzdan |
| Son CryptoBilis alıcılar ne yapmalı? | Kullanılmamış cihazlara başlama; zaten kullanılmış olsaydı göçü düşünün |
| Bu bir Bitcoin veya Ethereum protokolü kullanılıyor mu? | Bir protokol düzeyinde uzlaşma kanıtı |
Ne oldu?
Ledger, Güneydoğu Asya'da çalışan cihazlarla ilişkili cüzdanlardan kaybolduğunun raporlarını araştırmaya başladı.
** Ekim 10**'de, Ledger soruşturmasının etkilenen bir müşterinin cihazında ** yetkili bir donanım implantı bulduğunu söyledi **. Bu şimdiye kadar en önemli doğrulanmış gelişmedir, çünkü bir teoriden en az bir durumda doğrulanan bir gerçeğe fiziksel olarak tam bir şekilde değişir.
Bulgular, Ledger'in 9 Ekim'de daha önceki uyarısını takip etti. Şirket, CryptoBilis'in satış ve nakliye askıya almasını istedi ve soruşturma devam ederken, yakın zamanda satın alınan cihazlara ihtiyatlı adımlar atmasını tavsiye etti.
Ledger, **Not **, her CryptoBilis-sourced cihazın değiştirilmiş olduğunu söylemedi. Ayrıca son bir kurban sayını yayınlamadı, doğrulanan toplam kayıp rakam veya bir adli açıklama implantın her rapor edilen cüzdanın çıkarılmasına neden olduğunu kanıtladı.
Neden önemlidir
Donanım cüzdanları, günlük bilgisayarlar ve telefonlardan özel imza malzemeleri izole etmek için tasarlanmıştır. Onların güvenlik modeli sadece yazılım ve kriptografına değil, aynı zamanda müşteriye ulaşan fiziksel cihazın bütünlüğüne de bağlıdır.
A hardware implant sıradan phishing veya yazılımlardan farklı bir risk sınıfı oluşturur. Bir cihaz üretim ve ilk kullanım arasında bir yerde değiştirildiyse, kullanıcı bir cüzdan yaratmadan önce uzlaşmalı bir güven sınırıyla başlayabilir.
Bu, bu soruşturmayı daha geniş kendi kendine özgü pazar için önemli kılar. Donanım cüzdanlarının bir kategori olarak güvensiz olduğuna dair bir kanıt değildir, ancak device kanıtlayıcı, bütünlük ve kurtarma-phrase güvenlik birlikte önemli olduğunu gösterir.
A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A A Tohum cümlesi Birçok cüzdan hesabını kontrol eden anahtarları yeniden yaratabilir. Bir saldırgan bu kurtarma materyali elde ederse, aynı cümleden elde edilen yeni bir adrese para hareket ettirir.
Donanımlı bir tedarik zinciri saldırısı nedir?
A **ely-chain saldırısı ** amaçlanan kullanıcıya ulaşmadan önce bir ürün hedefler. Donanım cüzdanları bağlamında, olası saldırı yolları değişmiş elektronik, yedeklenmiş cihazlar, uzlaşmalı donanım, manipüle edilmiş paketleme veya sahte kurulum talimatları içerebilir.
Ledger tarafından onaylanan implant bir fiziksel modifikasyondur. Ledger, implantın tam teknik yeteneklerini burada ifade edilen ifadelerde halka açık bir şekilde kurmadı, bu yüzden belirli bir ekstraksiyon veya imza mekanizması iddia etmek erken olurdu.
Doğru sonuç dar: Araştırmacılar etkilenen bir cihazda yetkisiz fiziksel tampering doğruladılar ve hala problemin ne kadar geniş olduğunu belirlemektedirler.
Hangi kripto kullanıcılarının bilmesi gerekenler
KriptoBilis'ten bir Ledger cihazı satın aldıysanız ve bunu ilk olarak yapmadınız
Do **not **, soruşturma aktif kalırken cihazı kurdu. Daha fazla aksiyon almadan önce yerleşik destek kanalları aracılığıyla Ledger'in mevcut rehberliğini kontrol edin.
Zaten bir CryptoBilis-sourced cihazı başlatırsanız
Ledger, yeni üretilen bir kurtarma cümlesi kullanarak ** yeni güvenilir bir işaretleyiciye taşınmak için etkilenen müşterilere tavsiye etti**.
Cümle gerçekten yeni olmalıdır. Aynı potansiyel maruz kalan tohumdan elde edilen hesaplara taşınmak temiz bir güvenlik sınırı yaratmaz.
Bu konuların arka planı için Terenval Cevaplarını bakınız: Bir Tohum Phrase Nedir ve Bir Kripto Cüzdanı Nasıl Geri Döndü?.
Eğer Ledger başka bir satıcıdan geldiyse
Onaylanmış implant ** Tüm Ledger cihazlarının, tüm bayilerin veya Ledger'in doğrudan satışlarının etkilendiğini değil.
Kanıt olmadan küresel bir uzlaşma varsaymayın. Doğrulanmış üretici güncellemelerini takip edin ve yayınlanmamış gönderilere, doğrudan mesajlara veya “geleneksel” hizmetlere hareket etmekten kaçının.
Birisi kurtarma cümleniz için sorarsa
Bunu paylaşmayın.
Yasal bir araştırmacı, destek temsilcisi veya cüzdan üreticisi, kurtarma cümlenize veya cüzdanınıza ihtiyaç duymaz Özel anahtar Bir kamu blokajını araştırmak için.
Terenval'ın daha geniş rehberi, Custodial Kripto Cüzdanı Nasıl GüvenliAncak kurtarma-phrase korumasını, sorumluluk risklerini ve daha güvenli cüzdan uygulamalarını açıklıyor.
Ne kadar kripto paralı kaybedildi?
Bağımsız araştırmacılar büyük tahminler yayınladı, ancak Ledger son sayıyı doğrulamadı.
Erken raporlar, $86 milyon'nin üzerindeki tahminleri belirtti. Bitquery'nin daha sonra yaklaşık ** $93.2 milyon 315 cüzdanı altı zincirde 134.
Bu rakamlar araştırmacı tahminleri olarak tedavi edilmelidir, bir üretici tarafından onaylanmış bir kayıp muhasebesi değil. Onchain soruşturmaları, birden fazla adresin aynı kullanıcıya veya varlıka ait olup olmadığı konusunda fiyatlandırma ve varsayımlara bağlıdır.
Bu nedenle, Ledger’in “bilgi implantlar aracılığıyla çalınan 93.2 milyon doları teyit ettiğini iddia eden bir başlık mevcut kanıtların ötesine geçer.
Bitcoin, Ethereum, Katman 2 ve DeFi
Bitcoin Bitcoin Bitcoin
Araştırmacılar Bitcoin’i soruşturma ile ilişkili cüzdanlardan taşındılar.
Mevcut kanıtlarda hiçbir şey Bitcoin konsensüsünde bir kusura işaret etmiyor. Eğer bir saldırgan geçerli cüzdan imza bilgilerini elde ederse, transferler Bitcoin’i bozmadan normal Bitcoin ağı aracılığıyla gerçekleşebilir.
Ethereum ve EVM ağları
Araştırmacılar ayrıca Ethereum ve diğer EVM-network aktivitelerini bildirdiler. Tek bir kurtarma cümlesi, satın alma ve cüzdan kurulumuna bağlı olarak birden çok uyumlu ağ üzerinden hesapları kontrol edebilir.
Bu olay tarafından Ethereum veya Katman 2 protokolü düzeyinde kırılganlık tespit edilmedi.
DeFi ve stabilcoins
Zincirli araştırmacılar, stabilcoins de dahil olmak üzere birden çok ağ ve varlık arasında fonları takip ettiler. Daha sonra donmuş, değişim müdahalesi veya sorun eylemi orijinal cüzdan uzlaşmasından ayrı olacaktır ve tüm çalınan varlıkların kurtarılmasıyla karıştırılmamalıdır.
DeFi hizmetlerindeki fonların varlığı kendi başına değil, DeFi protokolün kullanılması anlamına gelir.
Donanım cüzdanları ve kendine özgü
Doğrudan endişe, bir fiziksel imza cihazının authenticity ve kanıtlanmasıdır.
Yerel bir PIN cihazına erişimi korur, ancak temel kurtarma materyaline eşdeğer değildir. Bir kurtarma cümlesi açığa çıkarsa, bir saldırgan orijinal donanıma sahip olmayan cüzdanı başka bir yerde yeniden yaratabilir.
SSS SSS
Ledger, CryptoBilis cihazlarının fiziksel olarak tam olarak tam olarak doğrulandığını doğruladı mı?
Ledger, ** bir etkilenen cihaz**'de izinsiz bir donanım implantı doğruladı. CryptoBilis tarafından satılan her cihazın değiştirildiğini doğrulamadı.
Ledger, 90 milyon dolardan fazla çalındığını doğruladı mı?
Hayır. Bağımsız araştırmacılar, 86 milyon dolardan daha fazla zarar gördü ve Bitquery daha sonra yaklaşık 93.2 milyon dolar tahmin etti. Ledger toplam nihai doğrulanmış bir kayıp yayınlamadı.
Bitcoin veya Ethereum kendilerini uzlaşmaya mı?
Bu Bitcoin, Ethereum veya Katman 2 protokolü seviyesindeki istismar durumunda hiçbir kanıt yoktur. Soruşturma, cüzdan yükleme bütünlüğü ve kimlik imzalamaya erişimle ilgilidir.
Bir kullanıcı aynı tohum cümlesini hareket ederken yeniden kullanmalı mı?
Hayır, eski kurtarma cümlesi maruz kalabilseydi. Tohumlama riskini ortadan kaldırmak için tasarlanmış bir göç, güvenilir bir cihazda yeni üretilen kurtarma materyali gerektirir.
Bir bayiden satın almak, bir donanım cüzdanının gerçek olduğunu garanti ediyor mu?
Dağıtım kanalı sofistike tampering'e karşı mutlak bir garanti sağlamamaktadır. Kullanıcılar mevcut üretici rehberliği takip etmeli, mümkün olan ve beklenmedik kurulum talimatları veya önceden üretilen kurtarma kelimeleri uyarı işaretleri olarak değerlendiren cihazı doğrulamalıdır.
Bir sonraki ne olur?
Anahtar cevaplanmamış sorular daha fazla değiştirilmiş cihazların bulunacağı, implantın ne yapabileceğini, dağıtım zincirinde tampering meydana geldiği ve tutarlı bir mekanizmanın daha geniş raporlanmış cüzdan atıklarını açıklayabilir.
Etkilenen cihazların sayısında Ledger'den doğrulanmış bir güncelleme, adli mekanizma ve doğrulanan müşteri kayıpları mevcut resmi değiştirirdi.
Bu gerçekleşene kadar, raporlama, 1983'te Ledger'in onayladığı şeyleri açıkça ayırt etmeli ve bağımsız araştırmacıların blok zincir faaliyetlerinden ne vaat ettikleri.
İlgili okuma
- Coldcard Warns of Phishing Post on Resmi X Hesabı
- Bir Tohum Phrase Nedir ve Bir Kripto Cüzdanı Nasıl Geri Döndü?
- Custodial Kripto Cüzdanı Nasıl Güvenli
- Cümle sözleri
Kaynaklar
- Ledger Destek - 10 Ekim - birincil üretici ifadesi etkilenen bir cihazda izinsiz bir implant onaylamaktadır.
- Blok - 9 Ekim – Ledger'in ilk soruşturması, CryptoBilis satış süspansiyonu ve kullanıcı rehberliği hakkında rapor edin.
- Cointelegraph - 11 Ekim — Doğrulanmış implantta bağımsız raporlama ve soruşturma devam ediyor.
- Bitcoin.com Haberler – 10 Ekim - fiziksel tampering ve kanıtların sınırları hakkında daha fazla raporlama.
- Bitquery - 11 Ekim'i güncelledi - 315 cüzdan arasında yaklaşık 93.2 milyon insanı korkutmak için bağımsız; bir Ledger-confirmed lost total.
Yayınları
Konfirmed: Ledger, etkilenen bir cihazda izinsiz bir donanım implantı buldu; CryptoBilis soruşturma sırasında donanım duvar dışı satışları durdurdu; Ledger son alıcılara ihtiyatlı rehberlik yayınladı.
** Oluşturmuyor:** Toplam sayıda değiştirilmiş cihaz, bir implant mekanizmasının her rapor kaybına neden olup olmadığı, son sayıda kurban, bir üreticiye yönelik dolar toplam veya Bitcoin, Ethereum veya Ledger'in daha geniş altyapısını tehlikeye atıyor.
Bu makale, 10 Ekim'de CryptoBilis soruşturmasında yeni bir adli gelişme olarak bulmakta, ayrı bir hack olarak değil. Dolar rakamları bağımsız araştırmacılara atfedilir ve Ledger-confirmed totals olarak sunulmaz.