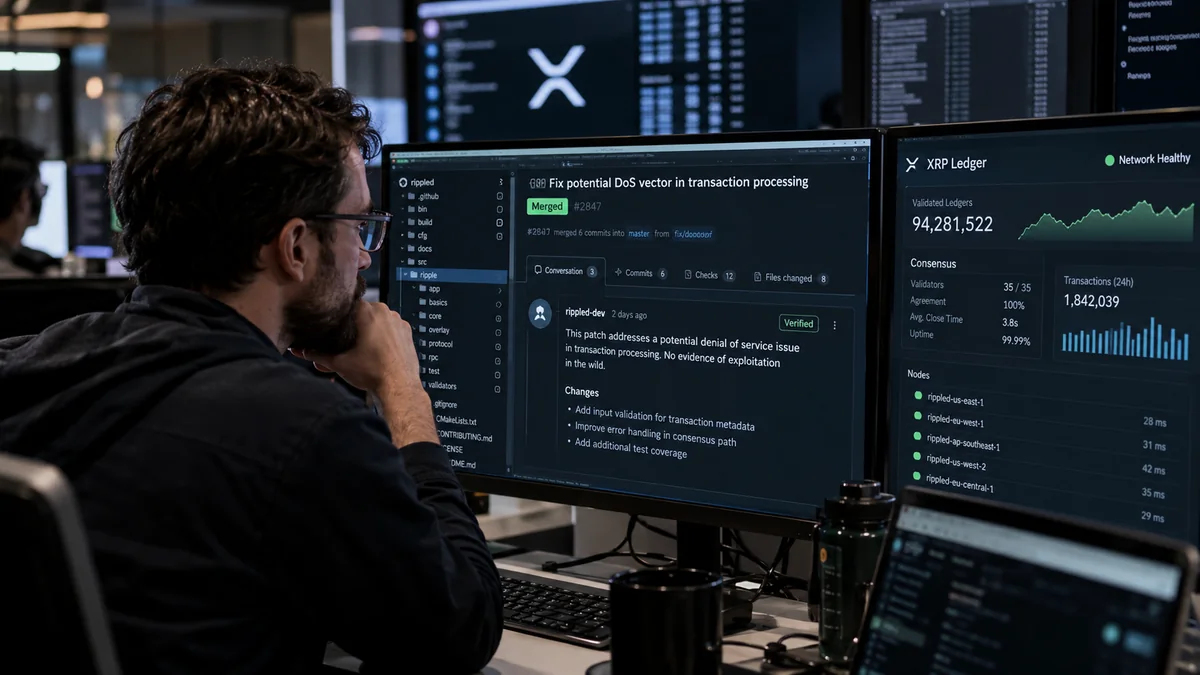
XRP Ledger (XRPL) исправил критическую уязвимость платежного механизма, которая могла позволить специально построенной транзакции создать расходуемый XRP за пределами предполагаемого фиксированного предложения актива.
Недостаток был исправлен в xrpld 3.4.1, выпущенном 25 сентября 2026 года. XRP XRP Разработчики Ledger опубликовали полную техническую информацию 9 октября.
Наиболее важный момент для владельцев XRP ясен: в официальном отчете не было обнаружено никаких доказательств того, что уязвимость была использована в общедоступной сети, и обычных пользователей не просят перемещать XRP или вращать фразы восстановления.
Что случилось?
9 октября 2026 года разработчики XRP Ledger опубликовали отчет о безопасности, описывающий две уязвимости, устраненные в результате аварийного релиза xrpld 3.4.1.
Более серьезной проблемой было целое переполнение в платежной системе . Об этом стало известно в рамках программы XRPL bug bounty 22 сентября. Инженеры RippleX воспроизвели дефект на отдельном сервере, подтвердили, что полученный XRP может быть потрачен и классифицировали проблему как критическую.
Патч был выпущен 25 сентября. Согласно официальному раскрытию, более 80% валидаторов в списке уникальных узлов по умолчанию были обновлены к концу этого дня. Подробный публичный отчет последовал 9 октября после того, как сеть успела развернуть исправление.
Прямой ответ: ошибка могла нарушить учет фиксированного предложения XRP, но нет никаких доказательств подтвержденного инфляционного события в публичной сети, кражи или потери пользователей. Операторы серверов XRPL нуждаются в xrpld 3.4.1 или более поздней версии; обычным владельцам XRP не нужно переносить средства из-за этого раскрытия.
На первый взгляд
| Вопрос | Проверенный ответ |
|---|---|
| Сеть | XRP Ledger (XRPL) |
| Главный вопрос | Перелив целочисленных чисел в платежном двигателе |
| Потенциальное воздействие | Создание расходуемого XRP за пределами предполагаемого предложения |
| Первый доклад | 22 сентября 2026 года |
| Патчированная версия | xrpld 3.4.1 выйдет 25 сентября |
| Публичное раскрытие | 9 октября 2026 года |
| Подтвержденная эксплуатация | Доказательств в публичных сетях нет |
| Дополнительный вопрос | Недостаток проверки пакетной транзакции |
| Требуемое действие | Операторы серверов XRPL должны работать под управлением xrpld 3.4.1 или более поздней версии. |
Действительно ли XRP был создан из ничего?
В упомянутом раскрытии нет никаких доказательств того, что несанкционированный XRP был создан в общедоступной сети.
RippleX воспроизвел уязвимость в контролируемой среде, чтобы убедиться, что она технически пригодна для использования. Это отличается от доказательств того, что злоумышленник использовал его против сети XRPL.
Таким образом, раскрытие поддерживает два отдельных вывода:
- Уязвимость была достаточно серьезной, чтобы угрожать целостности поставок XRP.
- Нет никакой проверенной эксплуатации публичной сети или подтвержденного увеличения циркулирующего XRP, связанного с недостатком.
Утверждения о том, что миллиарды долларов XRP были фактически созданы, не должны рассматриваться как установленные факты без новых, независимо проверяемых доказательств.
Что такое целочисленное переполнение?
целочисленное переполнение происходит, когда программное обеспечение пытается сохранить число, большее, чем его числовое представление. В зависимости от реализации, значение может обернуться на гораздо меньшее число вместо того, чтобы произвести ошибку.
Это особенно важно в финансовом программном обеспечении, поскольку учет транзакций зависит от точной арифметики.
В случае с XRP Ledger платежная система могла бы добавлять значения из многих предложений на встроенной системе. децентрализованный обменОбъединенная сумма может переполнить 64-битное целое число, даже если каждое отдельное предложение было действительным.
Это может привести к бухгалтерскому несоответствию: владельцам предложений могут быть зачислены полные значения, в то время как с покупателя взимается только меньшая сумма. Разница будет выглядеть как недавно созданный XRP.
Отдельная проверка безопасности реестра при создании XRP использовала аналогичную уязвимую сумму, поэтому она не смогла обнаружить такое же несоответствие.
Согласно отчету XRPL, базовый код, вероятно, датируется реализацией платежного механизма в 2015 году. Уязвимость требовала преднамеренно сконструированной транзакции, включающей многочисленные ненормальные предложения, и не была чем-то, что обычный платеж мог бы вызвать случайно.
Почему это важно
Предполагаемое фиксированное предложение XRP является фундаментальным свойством актива. Транзакция, способная создать дополнительный расходный XRP без эквивалентного дебета, может подорвать бухгалтерский учет, валютные балансы и доверие к денежным правилам сети.
Проблема была также значительной, потому что воспроизводимая атака не зависела от кражи пользователя. приватный ключ или контрольных валидаторов. Он возник в процессе обработки транзакций.
Инцидент также иллюстрирует сложный компромисс в ответе на безопасность блокчейна.
Изменения протокола обычно проходят через формальный процесс изменения, но разработчики XRPL сделали коррекцию переполнения эффективной через обновление серверного программного обеспечения. Их заявленная причина заключалась в том, чтобы избежать серьезной уязвимости, выявленной во время многонедельного голосования по поправкам после того, как стали известны технические детали.
Этот аварийный подход временно сопряжен с риском непоследовательной обработки данных между обновленными и необновленными серверами. Разработчики сочли, что риск предпочтительнее оставить потенциальную уязвимость предложения открытой.
Исправлена вторая уязвимость XRP Ledger
В этом же раскрытии описывается отдельный дефект проверки обертки транзакции .
Пакетные транзакции позволяют совместно выполнять несколько операций. Некоторые некорректно завернутые внутренние транзакции могут быть приняты, что может сбить с толку SDK и индексаторы или вызвать разногласия между серверами, работающими с различными версиями программного обеспечения.
Разработчики сообщили об отсутствии убытка основного сетевого фонда, ключевом компромиссе или сбое консенсуса** в вопросе пакета.
связанный fixBatchV1_2 Поправка вступила в силу 9 октября вместе с BatchV1_1.
Не следует смешивать два недостатка:
- переполнение платежного двигателя угрожало учету поставок XRP;
- Недостаток пакета создал проверку транзакций и потенциальные риски сетевой жизни.
Нужно ли владельцам XRP переводить средства?
** Никакая миграция не требуется в официальном раскрытии для обычных владельцев XRP.
Проблема затронула обработку транзакций на стороне сервера XRPL. Это не было описано как слабость в шифровании кошелька, фразах восстановления или генерации с закрытым ключом.
Поэтому пользователи не должны интерпретировать раскрытие как причину:
- переместить XRP на новый адрес;
- заменить аппаратный кошелек;
- регенерировать кошелек;
- Раскрывать или вращать семенная фраза Из-за сообщения от третьей стороны.
Законное обновление xrpld устанавливается операторами узлов и инфраструктуры. Это не требует, чтобы конечный пользователь вводил слова восстановления на веб-сайт.
Что должны знать криптопользователи
Для обычных пользователей самым большим непосредственным риском после громкого раскрытия информации о безопасности может быть олицетворение и фишинг.
Будьте осторожны с сообщениями, утверждающими, что вы должны подключить кошелек, подписать транзакцию или ввести слова восстановления для получения обновления безопасности XRP. Эти действия не являются тем, как развертывается патч xrpld.
Теренвал фишинговый глоссарий объясняет общие схемы кражи учетных данных, в то время как Обзор безопасности Охватывает общую практику безопасности кошельков.
Для валидаторов XRPL, операторов узлов, бирж и поставщиков инфраструктуры требования к работе отличаются: проверьте, работают ли серверы xrpld 3.4.1 или более поздней версии .
В официальном раскрытии говорится, что старые версии теперь заблокированы после активации исправлений пакета, что означает, что они не могут оставаться синхронизированными с обновленной сетью.
Для разработчиков инцидент является напоминанием о пересмотре арифметических предположений, инвариантах обработки транзакций и совместимости с текущими поправками XRPL.
Влияние на XRP, Bitcoin, Ethereum, DeFi и кошельки
XRP и XRP Ledger
XRPL напрямую зависит от раскрытия.
Основным результатом является устранение потенциально серьезной уязвимости учета поставок и требование к операторам инфраструктуры оставаться на поддерживаемом серверном программном обеспечении.
В докладе не установлено, что дополнительный XRP вошел в общественный оборот.
Валидаторы и инфраструктура
XRPL валидаторыБиржи, провайдеры RPC и другие операторы инфраструктуры должны оставаться на исправленной линии программного обеспечения.
Это важно, потому что исправления безопасности на уровне протокола или сервера могут повлиять на совместимость сети, даже если ключи кошелька конечного пользователя остаются безопасными.
Bitcoin и Ethereum
Раскрытая перегрузка характерна для платежного механизма XRP Ledger.
Он не устанавливает сопоставимую уязвимость в Bitcoin или Ethereum.
Более широкий инженерный урок актуален в блокчейн-системах: бухгалтерские инварианты нуждаются в независимой проверке, особенно когда пути выполнения объединяют множество значений.
DeFi и децентрализованные биржи
Родной DEX XRPL является частью технического контекста уязвимости, но раскрытие не означает, что каждый децентрализованный биржевой или автоматизированный маркетмейкер имеет один и тот же недостаток.
Проблема возникла из-за арифметического и платежного поведения XRPL.
Кошельки и хранители
Уязвимость не раскрывает приватные ключи или начальные фразы.
Поставщики кошельков, кастодиальные услуги и биржи, которые подключаются к XRPL, должны обеспечить актуальность своих бэкэнд-узлов. Конечным пользователям следует сосредоточиться на том, чтобы избежать мошенничества с обновлением безопасности и следовать проверенным рекомендациям поставщиков.
Что будет дальше
Аварийный патч развернут, и команда XRPL опубликовала свою техническую ретроспективу.
Последующая работа команды включает дополнительное арифметическое закаливание и повторное тестирование ранее сообщенных результатов против кандидатов на освобождение, прежде чем рассматривать их закрытыми.
Основные вопросы, которые нужно посмотреть сейчас:
- завершены ли обмены, поставщики ПКР и валидаторы обновлений;
- идентифицируют ли последующие аудиты аналогичные арифметические допущения в других местах;
- Появляются ли какие-либо достоверные доказательства исторической эксплуатации;
- Будущие выпуски XRPL добавляют дополнительные гарантии в отношении учета платежей.
Любое будущее заявление о том, что уязвимость была использована, должно быть проверено на соответствие официальным обновлениям безопасности XRP Ledger и независимо проверяемым доказательствам в цепочке.
Редакционный обзор
Рецензия: Редакционная группа Terenval Дата обзора: 10 октября 2026 года
Эта статья отличает проверенную критическую уязвимость от проверенного эксплойта публичной сети. Приведенные источники установили, что RippleX воспроизвел изъян в контролируемой среде, xrpld 3.4.1 был выпущен 25 сентября, а техническое раскрытие было опубликовано 9 октября. Они не устанавливают несанкционированное создание XRP в общедоступной сети, подтвержденное увеличение оборотных поставок или потери пользователей, связанные с этим недостатком.
В статье также проводится различие между целочисленным переполнением платежного двигателя и отдельной проблемой проверки пакетных транзакций. Это нейтральная отчетность и не является доказательством того, что были затронуты Terenval Wallet, Bitcoin, Ethereum или несвязанные децентрализованные биржи.
Источники
- XRP Ledger — Отчет о раскрытии уязвимостей для xrpld 3.4.19 октября 2026 года.
- XRP Ledger — выпуск XRP Ledger версии 3.4.125 сентября 2026 года.
- CoinDesk — XRP Ledger исправил десятилетний баг, который может создать XRP10 октября 2026 года.
- Новости Bitcoin.com - Десятилетний баг XRP Ledger Bug мог бы добыть XRP10 октября 2026 года.