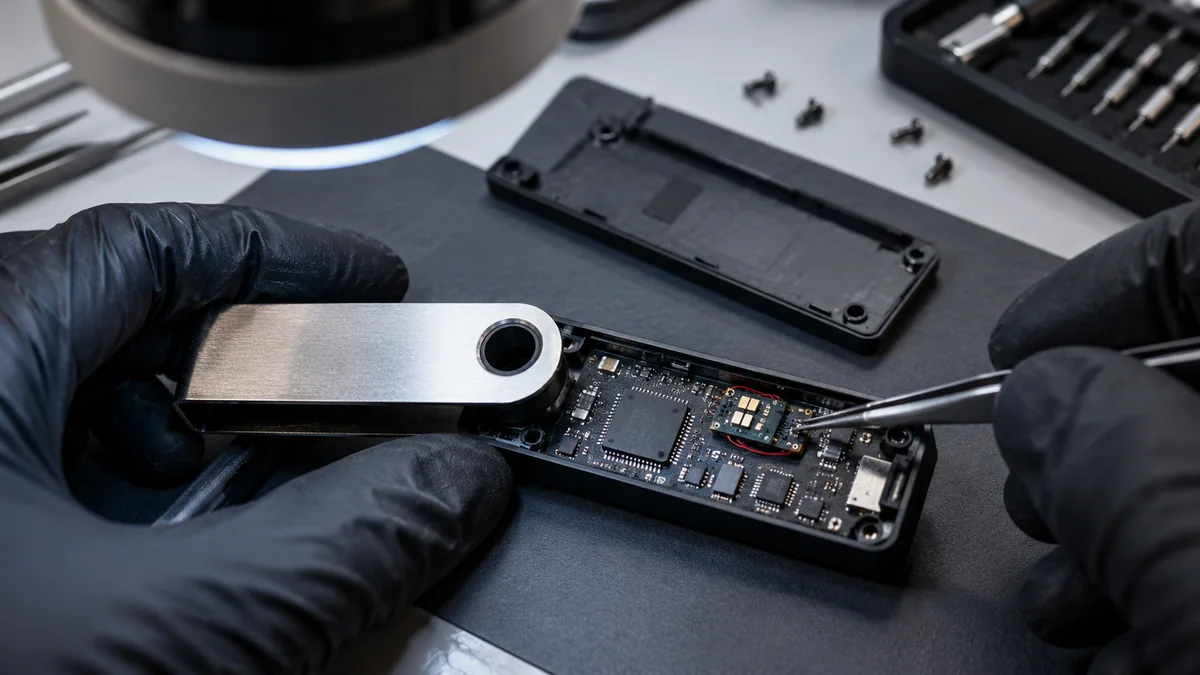
Resposta direta: Ledger confirmou em 10 de outubro de 2026 que um dispositivo ligado à investigação de perda de carteira CryptoBilis continha um implante de hardware não autorizado. O achado confirma adulteração física em pelo menos um dispositivo examinado, mas não prova que todas as carteiras afetadas foram comprometidas da mesma forma ou estabelecer um total de perda final.
De relance
| Pergunta | Situação verificada. |
|---|---|
| O que Ledger confirmou? | Um implante de hardware não autorizado em um dispositivo afetado. |
| Quando foi confirmado? | 10 de outubro de 2026 |
| Revendedor ligado à investigação. | CriptoBilis no sudeste da Ásia |
| Todos os dispositivos CryptoBilis foram modificados? | Não. |
| Ledger confirmou o valor final roubado? | Não. |
| Estimativas independentes | Mais de 86 milhões, Bitquery mais tarde estimou cerca de 93,2 milhões. |
| Estimativa de Bitquery | 315 carteiras em seis correntes. |
| O que os recentes compradores de CryptoBilis devem fazer? | Não inicialize dispositivos não utilizados; considere migração se já for usado |
| É uma exploração de protocolo Bitcoin ou Ethereum? | Nenhuma evidência de um compromisso de protocolo. |
O que aconteceu?
Ledger começou a investigar relatórios de criptomoeda desaparecendo de carteiras associadas com dispositivos comprados através de CryptoBilis, um revendedor operando no Sudeste Asiático.
Em 10 de outubro, Ledger disse que sua investigação encontrou um implante de hardware não autorizado dentro do dispositivo de um cliente afetado. Esse é o mais importante desenvolvimento verificado até agora porque muda a manipulação física de uma teoria para um fato confirmado em pelo menos um caso.
A descoberta seguiu o aviso anterior de Ledger em 9 de outubro. A empresa pediu à CryptoBilis que suspendesse as vendas e remessas enquanto a investigação continuava e aconselhou os clientes que haviam comprado dispositivos do revendedor a tomar medidas de precaução.
Ledger não disse que todos os dispositivos de origem CryptoBilis foram modificados. Também não publicou uma contagem final de vítimas, um número de perda total confirmado ou uma explicação forense provando que o implante encontrado em um dispositivo causou cada dreno relatado.
Por que importa?
As carteiras de hardware são projetadas para isolar material de assinatura privado de computadores e telefones. Seu modelo de segurança depende não só de software e criptografia, mas também da integridade do dispositivo físico que atinge o cliente.
Um implante de hardware cria uma classe diferente de risco de phishing ou malware comum. Se um dispositivo for alterado entre a fabricação e o primeiro uso, o usuário pode começar com um limite de confiança comprometido antes de criar uma carteira.
Isso torna esta investigação importante para o mercado de auto-custódia mais amplo. Não é evidência de que as carteiras de hardware como categoria são inseguras, mas mostra por que a procedência do dispositivo, a integridade da configuração e a segurança da frase de recuperação se importam juntas.
A Frase de semente pode recriar as chaves controlando muitas contas de carteira. Se um atacante obtém esse material de recuperação, mover fundos para um novo endereço derivado da mesma frase não remove o risco subjacente.
O que é um ataque de cadeia de suprimentos?
Um ataque de cadeia de suprimentos... ataca um produto antes de atingir o usuário. No contexto de carteiras de hardware, possíveis caminhos de ataque podem incluir eletrônicos alterados, dispositivos substituídos, firmware comprometido, embalagens manipuladas ou instruções de configuração fraudulentas.
O implante confirmado pelo Ledger é uma modificação física. O Ledger não estabeleceu publicamente as capacidades técnicas completas do implante nas declarações aqui citadas, então seria prematuro reivindicar um mecanismo específico de extração ou assinatura.
A conclusão correta é mais estreita: investigadores verificaram adulteração física não autorizada em um dispositivo afetado, e eles ainda estão determinando quão amplo o problema é.
Que usuários de criptografia devem saber
Se você comprou um dispositivo Ledger de CryptoBilis e não o inicializou
Não coloque o dispositivo enquanto a investigação permanece ativa. Verifique as orientações atuais do Ledger através de seus canais de apoio estabelecidos antes de tomar mais medidas.
Se você já inicializou um dispositivo de origem CryptoBilis
Ledger aconselhou clientes afetados a considerar mover ativos para um novo assinante confiável usando uma nova frase de recuperação gerada.
A frase deve ser realmente nova. Mover fundos para contas geradas da mesma semente potencialmente exposta não criaria um limite de segurança limpo.
Para saber por que isso importa, veja Respostas Terenval: O que é uma Frase de Sementes e como ela restaura uma Carteira Criptográfica?.
Se seu livro veio de outro vendedor
O implante confirmado não estabelece que todos os dispositivos Ledger, todos os revendedores ou vendas diretas de Ledger são afetados.
Não assuma um compromisso global sem provas. Siga as atualizações verificadas do fabricante e evite agir em posts não verificados, mensagens diretas ou serviços de recuperação.
Se alguém pedir sua frase de recuperação
Não partilhe.
Um investigador legítimo, representante de suporte ou fabricante de carteira não precisa de sua frase de recuperação ou Chave privada. para investigar uma transação pública.
O guia mais amplo de Terenval, Como garantir uma Carteira Cripta não personalizada, explica proteção da frase de recuperação, riscos de personificação e práticas de carteira mais seguras.
Quanta criptomoeda foi supostamente perdida?
Pesquisadores independentes publicaram grandes estimativas, mas Ledger não confirmou um número final.
Os primeiros relatórios citam estimativas acima de $86 milhões. Bitquery atualizou a análise onchain mais tarde estimou cerca de $93,2 milhões de 315 carteiras em seis correntes**.
Esses números devem ser tratados como estimativas de pesquisadores, não como uma contabilidade de perdas confirmada pelo fabricante. Investigações em cadeia dependem de atribuição de endereço, classificação de transações, preços de fichas e suposições sobre se vários endereços pertencem ao mesmo usuário ou entidade.
Por essa razão, uma manchete dizendo que o Ledger "confirmava US$ 93,2 milhões roubados através de implantes de hardware" iria além das evidências disponíveis.
Impacto em Bitcoin, Ethereum, Camada 2 e DeFi
Bitcoin
Pesquisadores relataram Bitcoin entre os ativos movidos de carteiras associadas à investigação.
Nada nas evidências disponíveis indica uma falha no consenso de Bitcoin. Se um agressor obtém credenciais válidas de assinatura de carteira, transferências podem ocorrer através da rede Bitcoin normal sem quebrar o próprio Bitcoin.
Redes Ethereum e EVM
Investigadores também relataram Ethereum e outras atividades da rede EVM. Uma única frase de recuperação pode controlar contas em várias redes compatíveis, dependendo da derivação e configuração da carteira.
Nenhuma vulnerabilidade de protocolo Ethereum ou Layer 2 foi estabelecida por este incidente.
DeFi e Stablecoins.
Pesquisadores da Onchain seguiram fundos em várias redes e ativos, incluindo moedas estáveis. Qualquer congelamento, intervenção de câmbio ou ação do emissor seria separada do compromisso da carteira original e não deve ser confundido com a recuperação de todos os bens roubados.
A presença de fundos nos serviços DeFi não significa, por si só, que um protocolo DeFi foi explorado.
carteiras de ferragens e auto-custódia
A preocupação direta é a autenticidade e origem de um dispositivo de assinatura física.
Um PIN local protege o acesso ao dispositivo, mas não é equivalente ao material de recuperação subjacente. Se uma frase de recuperação é exposta, um atacante pode ser capaz de recriar a carteira em outro lugar sem possuir o hardware original.
FAQ
Ledger confirmou que os dispositivos CryptoBilis foram fisicamente adulterados?
Ledger confirmou um implante de hardware não autorizado em um dispositivo afetado. Não confirmou que todos os dispositivos vendidos pela CryptoBilis foram modificados.
Ledger confirmou que mais de US$ 90 milhões foram roubados?
Não. Pesquisadores independentes estimaram perdas acima de US$86 milhões, e Bitquery estimou mais tarde cerca de US$93,2 milhões. O Ledger não publicou um total de perdas.
Bitcoin ou Ethereum estão comprometidos?
Não há evidências neste caso de uma exploração de protocolo Bitcoin, Ethereum ou Layer 2. A investigação diz respeito à integridade do dispositivo de carteiras e acesso a credenciais de assinatura.
Um usuário deve reutilizar a mesma frase quando move fundos?
Não, não se a velha frase de recuperação pode ter sido exposta. Uma migração destinada a remover o risco de comprometimento de sementes requer material de recuperação recém-gerado em um dispositivo confiável.
Comprar de um revendedor garante que uma carteira de hardware é autêntica?
Nenhum canal de distribuição oferece uma garantia absoluta contra adulteração sofisticada. Os usuários devem seguir as orientações atuais do fabricante, verificar a origem do dispositivo sempre que possível e tratar instruções de configuração inesperadas ou palavras de recuperação pré-geradas como sinais de aviso.
O que acontece depois?
A chave sem resposta é se mais dispositivos modificados serão encontrados, o que o implante foi capaz de fazer, onde na cadeia de distribuição ocorreu adulteração e se um mecanismo consistente pode explicar o conjunto mais amplo de drenos de carteira relatados.
Uma atualização verificada do Ledger sobre o número de dispositivos afetados, o mecanismo forense e as perdas confirmadas do cliente mudariam materialmente a imagem atual.
Até que isso aconteça, o relatório deve distinguir claramente entre o que Ledger confirmou e o que pesquisadores independentes têm inferido da atividade blockchain.
Leitura relacionada
- Frycard avisa do Phishing Post na conta oficial X
- O que é uma Frase de Sementes e como ela restaura uma Carteira Criptográfica?
- Como garantir uma Carteira Cripta não personalizada
- Glossário de Phishing
Fontes
- Suporte de contabilidade, confirmação de 10 de outubro. - Declaração primária do fabricante confirmando um implante não autorizado em um dispositivo afetado.
- O Bloco - 9 de outubro - relatando a investigação inicial de Ledger, suspensão de vendas da CryptoBilis e orientação do usuário.
- Cointelegraph - 11 de outubro - relatório independente sobre o implante confirmado e investigação contínua.
- Bitcoin.com Notícias: 10 de outubro - relatórios adicionais sobre adulteração física e os limites das provas.
- Bitquery - atualizado 11 de outubro Análise independente de cadeia estimando cerca de US$ 93,2 milhões em 315 carteiras, não um total de perdas confirmadas por Ledger.
Revisão editorial
Confirmado: O Ledger encontrou um implante de hardware não autorizado em um dispositivo afetado, o CryptoBilis parou as vendas de carteiras de hardware durante a investigação, o Ledger emitiu orientações de precaução para compradores recentes.
Não estabelecido: O número total de dispositivos modificados, se um mecanismo de implante causou todas as perdas relatadas, o número final de vítimas, um total de dólares verificado pelo fabricante ou um comprometimento da Bitcoin, Ethereum ou a infraestrutura mais ampla do Ledger.
Este artigo trata a descoberta de 10 de outubro como um novo desenvolvimento forense na investigação CryptoBilis, não como uma invasão separada. Números de dólares são atribuídos a pesquisadores independentes e não são apresentados como totais confirmados por Ledger.