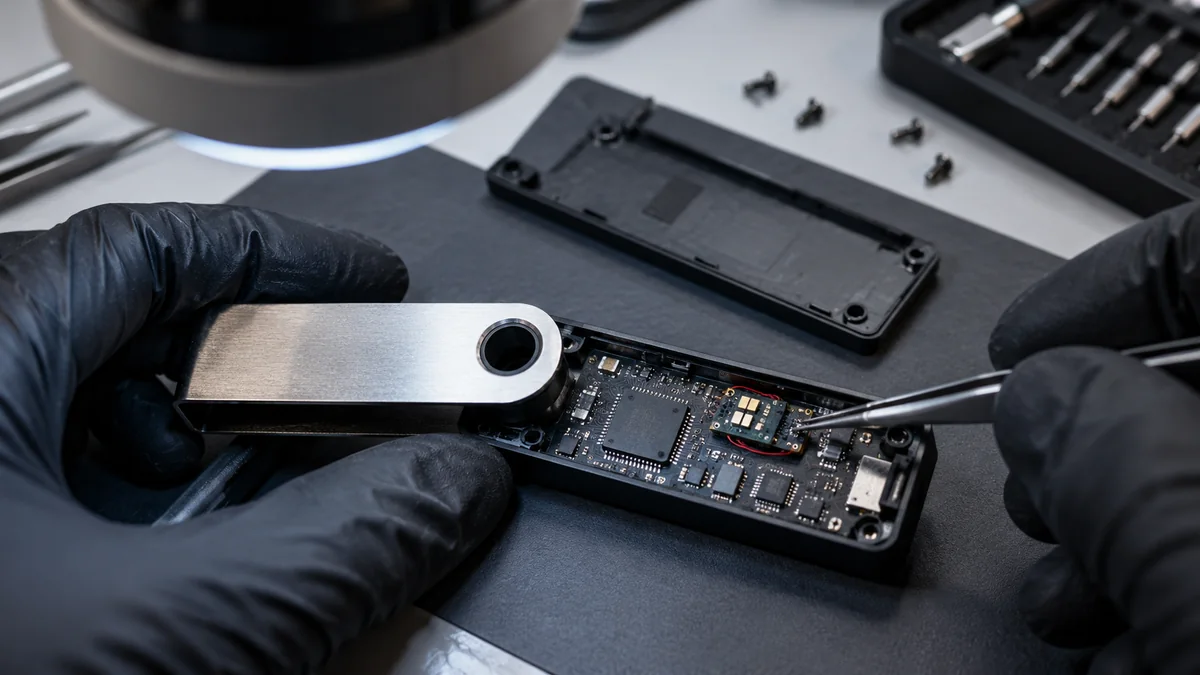
直接回答: Ledgerは、CryptoBilisウォレットの損失調査にリンクされている1つのデバイスが無許可のハードウェアインプラントに確認しました。 調査結果は、少なくとも1つの検査されたデバイスで物理的な改ざんを確認しますが、****すべての影響を受けたウォレットが同じ方法で妥協されたこと、または最終的な損失合計を確立したことが証明されていません。
インタビュー
| お問い合わせ | 検証済みのステータス |
|---|---|
| Ledgerは何を確認しましたか? | 1つの影響を受けたデバイスで無許可のハードウェアインプラント |
| いつ確認されましたか? | 2026年10月10日 |
| 調査にリンクしたリセラー | 東南アジアのCryptoBilis |
| すべての CryptoBilis デバイスが変更されましたか? | なし |
| Ledgerは最終金額を盗まれたか? | なし |
| 独立した見積もり | 上記 $86 百万; Bitquery 後の推定 $93.2 百万 |
| Bitqueryの見積もり | 6つのチェーンを渡る315財布 |
| 最近のCryptoBilisバイヤーは何をしますか? | 未使用のデバイスを初期化しないでください。既に使用している場合はマイグレーションを検討してください |
| これは、BitcoinまたはEthereumプロトコルが悪用されていますか? | プロトコルレベルの妥協の証拠なし |
何が起こったのか
Ledgerは、東南アジアで稼働するリセラーであるCryptoBilisを通じて購入したデバイスに関連するウォレットから消える暗号通貨のレポートを調査し始めました。
** 10月10 , Ledgerは、その調査は、1つの影響を受けた顧客のデバイスの内部で無許可のハードウェアインプラントを発見したと述べた**. それは理論から物理的な改ざんを少なくとも1つの場合で確認された事実に変えるので、これまでのところ最も重要な検証開発です。
発見は10月9日のLedgerの早期警告を追った。 同社は、調査が続行し、販売と出荷を中断し、再販業者から最近購入したデバイスを前例の手順を取ることをお勧めしながら、CryptoBilisに販売と出荷を中断するように依頼しました。
Ledger はnot で、すべての CryptoBilis ソースのデバイスが変更されたと述べています。 また、最終的な犠牲者数、確認済みの総損失数、または報告された財布の排水によって引き起こされる1つのデバイスで見つかったインプラントが見つかったことを証明する法的な説明を公表していません。
なぜ重要なのか
ハードウェアウォレットは、日常のパソコンや携帯電話から個人署名素材を分離するように設計されています。 セキュリティモデルは、ソフトウェアと暗号化だけでなく、顧客に到達する物理的なデバイスの完全性に依存します。
ハードウェアインプラントは、通常のフィッシングやマルウェアからさまざまなリスクを生成します。 製造と最初の使用の間にデバイスが変更されると、ユーザーはウォレットを作成する前に、妥協された信頼境界から始めることができます。
これにより、より広範なセルフ・カストディ市場にとってこの調査が重要になります。 ハードウェアウォレットがカテゴリとして安全でないという証拠ではありませんが、デバイス実証、設定の整合性、回復フレーズのセキュリティが一緒に重要である理由を示しています。
ツイート シードフレーズ 多くのウォレットアカウントを制御するキーを再作成できます。 攻撃者がその回復材料を得ると、同じフレーズから派生した新しいアドレスに資金を移動すると、根本的なリスクは削除されません。
ハードウェアウォレットのサプライチェーン攻撃とは?
Asupply-chain攻撃 は、意図したユーザーに達する前に製品をターゲットにします。 ハードウェアウォレットのコンテキストでは、可能な攻撃パスには、変更された電子機器、代替デバイス、妥協されたファームウェア、操作済みのパッケージングまたは不正なセットアップ手順が含まれます。
Ledgerで確認されたインプラントは、物理修正です。 Ledgerは、ここに引用されたステートメントでインプラントの完全な技術的能力を一般に確立していないので、特定の抽出または署名メカニズムを主張する早すぎるでしょう。
正しい結論は狭くなっています: 研究者は、1つの影響を受けたデバイスで無許可の物理的な改ざんを検証し、彼らはまだ問題の広範な方法を決定しています。
暗号ユーザーが知っておくべきこと
CryptoBilisからレジャーデバイスを購入し、初期化されていない場合
調査が活動的に残っている間****は装置をセットアップしません。 さらなる行動を取る前に、Ledgerの現在のガイダンスを確認してください。
CryptoBilis ソースデバイスを初期化している場合
Ledgerは、新しく生成された回復フレーズを使用して、新しい信頼できるサイダーに資産を移動することを検討するために、顧客に影響を受けました。
フレーズは正式に新しいものでなければなりません。 同じ潜在的シードから生成されたアカウントに資金を移動すると、クリーンなセキュリティ境界は作成されません。
この問題の理由の背景については、Terenval Answersを参照してください。 シードフレーズと暗号ウォレットを復元する方法は何ですか?. .
あなたのレジャーが別の売り手から来た場合
確認済みのインプラントは、すべてのLedgerデバイス、すべてのリセラー、またはLedgerの直接販売が影響を受けることを認めていません。
証拠なしでグローバル妥協を想定しないでください。 検証済みのメーカーの更新をフォローし、統一された投稿、ダイレクトメッセージ、または「回復」サービスで行動することを避けてください。
誰かがあなたの回復フレーズを求める場合
共有しないでください。
正当な研究者、サポート担当者またはウォレットメーカーは、回復フレーズを必要としません。 プライベートキー パブリックブロックチェーン取引の調査
Terenvalの広範なガイド、 非標準の暗号化ウォレットを保護する方法、回復フレーズ保護、偽装リスクおよびより安全な財布の慣行について説明します。
仮想通貨がどれだけ失ったのか?
独立した研究者は大口見積書を公開していますが、Ledgerは最終数値を確認していません。
初期のレポートは、上記の見積もりを引用しました** $86百万**。 Bitqueryのアップデートされたオンチェーン分析では、6つのチェーンで315ウォレットから約93.2百万ドルが推定されています**。
これらの数字は、*研究者の見積もり**として扱われるべきであり、損失のメーカー確認会計ではありません。 Onchainの調査は、アドレスアトリビューション、トランザクション分類、トークン価格設定、および複数のアドレスが同じユーザーまたはエンティティティティに属しているかどうかを前提としています。
そのため、Ledger「ハードウェアインプラントで盗まれた$93.2百万」と主張する見出しは、利用可能な証拠を超えて行きます。
ビットコイン、イーサリアム、レイヤー2、デファイへの影響
ビットコイン
研究者は、調査に関連する財布から移動した資産間でビットコインを報告しました。
利用可能な証拠には、Bitcoinコンセンサスで欠陥を示すものはありません。 攻撃者が有効なウォレットの署名資格情報を取得すると、Bitcoin自体を破壊することなく、通常のBitcoinネットワークを介して転送を行うことができます。
EthereumとEVMネットワーク
調査員は、Ethereum や他の EVM-network アクティビティも報告しています。 単一の回復フレーズは、派生や財布のセットアップに応じて、複数の互換性のあるネットワーク全体でアカウントを制御することができます。
Ethereum または Layer 2 プロトコルレベルの脆弱性がこのインシデントによって確立されていない。
DeFiと安定したコイン
Onchainの研究者は、Stablecoinsを含む複数のネットワークとアセットに資金を供給しています。 後でフリーズ、交換の介入または発行者のアクションは、元の財布の妥協とは分離され、すべての盗まれた資産の回復と混同しないでください。
DeFi サービスの資金の存在は、それ自体によって、DeFi プロトコルが悪用されたという意味ではありません。
ハードウェアウォレットとセルフカストディ
直接的な懸念は、物理的な署名装置の正当性と実証です。
ローカルPINはデバイスへのアクセスを保護しますが、根本的な回復材料と同等ではありません。 回復フレーズが露出している場合、攻撃者は元のハードウェアを所有することなく、他の場所でウォレットを再作成することができます。
よくある質問
Ledgerは、CryptoBilisデバイスが物理的に改ざんされたことを確認しましたか?
Ledgerは、1つの影響を受けたデバイスで、無許可のハードウェアインプラントを確認しました。 CryptoBilisによって販売されたすべてのデバイスが変更されたことを確認していません。
Ledgerは$ 90百万以上が盗まれたことを確認しましたか?
いいえ。 独立した研究者は、$86百万以上の損失を推定し、Bitqueryは後で約$ 93.2百万を推定しました。 Ledgerは、最終的な検証された損失合計を公開していません。
ビットコインやイーサリアム自体が侵害されていますか?
ビットコイン、イーサリアム、またはレイヤー2のプロトコルレベルの悪用の場合、証拠はありません。 調査は、ウォレットデバイスの完全性を懸念し、資格情報への署名にアクセスします。
資金移動時に同じシードフレーズをユーザが再利用すべきですか?
古い回復フレーズが露出されていない場合は、いいえ。 シード約束リスクを除去するための移行は、信頼できるデバイスで新しく生成された回復材料を必要とする。
ハードウェアウォレットが本物であることを再販業者から購入できますか?
分配チャネルは、洗練された改ざんに対する絶対的な保証を提供します。 ユーザーは、現在のメーカーのガイダンスに従う必要があります。, 可能なデバイス実証を検証し、予期しないセットアップの指示を扱い、警告サインとして回復ワードを生成.
次はどうなりますか?
重要な未回答の質問は、より修正されたデバイスが発見されるかどうか、インプラントが実行できるもの、ディストリビューションチェーンの改ざんが発生し、一貫性のあるメカニズムが報告されたウォレットのドレインのより広いセットを説明することができるかどうかです。
影響を受けたデバイス数、フォレンジックメカニズム、確認された顧客の損失のレジャーから検証されたアップデートは、現在の画像を変更します。
そのためには、Ledgerが確認した**と、独立した研究者がブロックチェーン活動から推論しているかを明らかにすべきである。
関連記事
ソース
- Ledgerサポート — 10月10日の確認 — 1つの影響を受けた装置で無許可の注入を確認する第一次製造業者の声明。
- ブロック — 10月9日 — Ledgerの初期調査、CryptoBilis販売停止およびユーザーガイダンスに関する報告。
- Cointelegraph — 10月11日 — 確認されたインプラントおよび継続的な調査に関する独立した報告。
- ビットコイン.com お知らせ — 10月10日 — 物理的な改ざんと証拠の限界に関する追加のレポート。
- Bitquery — 10月11日更新 — 315ウォレットで約93.2百万ドルを推定する独立したオンチェーン分析。Ledger-confirmed損失合計ではありません。
編集レビュー
確認済み: Ledgerは、1つの影響を受けたデバイスで無許可のハードウェアインプラントを発見しました。 調査中にCryptoBilisはハードウェアウォレットの販売を中止しました。 Ledgerは、最近の購入者に前例のガイダンスを発行しました。
未定: 修正されたデバイスの総数、すべての報告された損失、犠牲者の最終的な数、メーカーの報酬総額またはBitcoin、EthereumまたはLedgerのより広いインフラの妥協を引き起こしたもの。
この記事では、10月10日 別のハックとしてではなく、CryptoBilis調査で新しいフォレンジック開発として見つける。 ドルの数字は独立した研究者に帰属し、Ledger-confirmed合計として提示されていません。