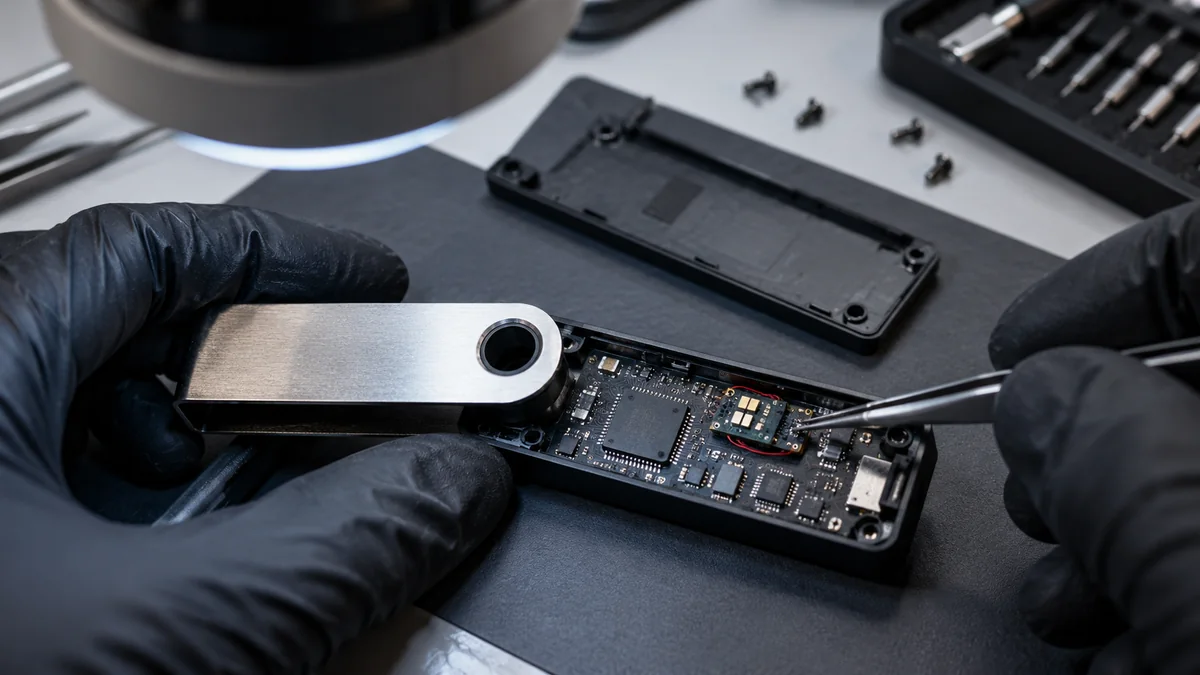
Respuesta directa: Ledger confirmó en ** 10 de octubre de 2026** que un dispositivo vinculado a la investigación de la pérdida de la cartera de CryptoBilis contenía un implante de hardware no autorizado. El hallazgo confirma la manipulación física en al menos un dispositivo examinado, pero sí no prueba que cada billetera afectada se comprometió de la misma manera o establecer un total de pérdida final.
De un vistazo
| Pregunta | Situación verificada |
|---|---|
| ¿Qué confirmó Ledger? | Implante de hardware no autorizado en un dispositivo afectado |
| ¿Cuándo fue confirmado? | 10 de octubre de 2026 |
| Revendedor vinculado a la investigación | CryptoBilis en el sudeste asiático |
| ¿Están todos los dispositivos CryptoBilis confirmados? | No |
| ¿Ledger ha confirmado la cantidad final robada? | No |
| Estimaciones independientes | Por encima de $86 millones; Bitquery posteriormente estimó alrededor de $93,2 millones |
| Estimación de bitquery | 315 carteras en seis cadenas |
| ¿Qué deberían hacer los compradores recientes de CryptoBilis? | No inicialice los dispositivos no utilizados; considere la migración si ya se utiliza |
| ¿Esto es un protocolo Bitcoin o Ethereum? | No hay pruebas de un compromiso a nivel de protocolo |
¿Qué pasó?
Ledger comenzó a investigar reportes de criptomoneda desapareciendo de carteras asociadas con dispositivos adquiridos a través de CryptoBilis, un revendedor que opera en el sudeste asiático.
En Octubre 10, Ledger dijo que su investigación había encontrado un implante de hardware no autorizado dentro del dispositivo del cliente afectado**. Ese es el desarrollo verificado más importante hasta ahora porque cambia la manipulación física de una teoría en un hecho confirmado en al menos un caso.
El hallazgo siguió la anterior advertencia de Ledger el 9 de octubre. La empresa pidió a CryptoBilis que suspendiera las ventas y los envíos mientras la investigación continuaba y asesoraba a los clientes que habían comprado recientemente dispositivos del revendedor para tomar medidas cautelares.
Ledger ha no dicho que cada dispositivo CryptoBilis-sourced fue modificado. Tampoco ha publicado un recuento final de víctimas, una cifra total confirmada de pérdida o una explicación forense que demuestra que el implante encontrado en un dispositivo causó cada desagüe de cartera reportado.
Por qué importa
Las carteras Hardware están diseñadas para aislar material de firma privada de ordenadores y teléfonos diarios. Su modelo de seguridad depende no sólo del software y la criptografía, sino también de la integridad del dispositivo físico que llega al cliente.
Un implante hardware crea una clase diferente de riesgo de phishing ordinario o malware. Si un dispositivo se altera en algún lugar entre la fabricación y el primer uso, el usuario puede comenzar con un límite de confianza comprometido antes de crear una cartera.
Esto hace que esta investigación sea importante para el mercado más amplio de auto-custodia. No es evidencia de que las carteras de hardware como categoría son inseguras, pero muestra por qué probación de dispositivos, integridad de configuración y seguridad de la recuperación-frase importan juntos.
A frase de la semilla puede recrear las llaves controlando muchas cuentas de cartera. Si un atacante obtiene que el material de recuperación, trasladar fondos a una nueva dirección derivada de la misma frase no elimina el riesgo subyacente.
¿Qué es un ataque de cadena de suministro de hardware?
Un ataque supply-chain apunta a un producto antes de que llegue al usuario previsto. En el contexto de las carteras de hardware, las posibles rutas de ataque pueden incluir electrónicas alteradas, dispositivos sustituidos, firmware comprometido, embalaje manipulado o instrucciones de configuración fraudulentas.
El implante confirmado por Ledger es una modificación física ****. Ledger no ha establecido públicamente las capacidades técnicas completas del implante en las declaraciones citadas aquí, por lo que sería prematuro reclamar un mecanismo específico de extracción o firma.
La conclusión correcta es más estrecha: los investigadores han verificado la manipulación física no autorizada en un dispositivo afectado, y todavía están determinando la amplitud del problema.
Qué usuarios de crypto deben saber
Si compraste un dispositivo Ledger de CryptoBilis y no lo has inicializado
Haga No configurar el dispositivo mientras la investigación permanece activa. Compruebe la orientación actual de Ledger a través de sus canales de apoyo establecidos antes de tomar nuevas medidas.
Si ya inicializó un dispositivo CryptoBilis-sourced
Ledger ha aconsejado a los clientes afectados que consideren la posibilidad de trasladar activos a un nuevo firmante de confianza utilizando una frase de recuperación recién generada**.
La frase debe ser realmente nueva. Moving funds to accounts generated from the same potentially exposed seed would not create a clean security boundary.
Para los antecedentes sobre por qué esto importa, consulte Terenval Answers: ¿Qué es una Frase de Semillas y cómo se restaura un Wallet Crypto?.
Si su Ledger vino de otro vendedor
El implante confirmado no establece que todos los dispositivos Ledger, todos los revendedores o las ventas directas de Ledger son afectados.
No asuma un compromiso global sin pruebas. Siga las actualizaciones del fabricante verificadas y evite actuar en puestos no verificados, mensajes directos o servicios de “recuperación”.
Si alguien pide tu frase de recuperación
No lo compartas.
Un investigador legítimo, representante de soporte o fabricante de cartera no necesita su frase de recuperación o clave privada para investigar una transacción de bloqueo público.
La guía más amplia de Terenval, Cómo asegurar un Wallet Crypto no Custodial, explica la protección de la fractura de recuperación, riesgos de impersonación y prácticas de cartera más seguras.
¿Cuánto criptomoneda se habría perdido?
Investigadores independientes han publicado grandes estimaciones, pero Ledger no ha confirmado un número final.
Los informes iniciales citaron estimaciones más arriba 86 millones. El análisis de Bitquery actualizado en cadena más tarde estimó aproximadamente 93,2 millones de dólares de 315 carteras en seis cadenas.
Esas cifras deben tratarse como estimaciones de los investigadores**, no como una contabilidad confirmada por el fabricante de las pérdidas. Las investigaciones de cadena dependen de la atribución de direcciones, clasificación de transacciones, precios de fichas y supuestos sobre si varias direcciones pertenecen al mismo usuario o entidad.
Por eso, un titular que afirma que Ledger “confirmó 93,2 millones de dólares robados a través de implantes de hardware” iría más allá de las pruebas disponibles.
Impacto en Bitcoin, Ethereum, Layer 2 y DeFi
Bitcoin
Los investigadores han informado de Bitcoin entre los activos trasladados de carteras asociadas con la investigación.
Nada en la evidencia disponible indica un defecto en el consenso de Bitcoin. Si un atacante obtiene credenciales válidas de firma de carteras, las transferencias pueden ocurrir a través de la red Bitcoin normal sin romper Bitcoin en sí mismo.
Redes Ethereum y EVM
Los investigadores también han informado de Ethereum y otra actividad de redes EVM. Una sola frase de recuperación puede controlar cuentas a través de múltiples redes compatibles, dependiendo de la configuración de derivación y cartera.
No Ethereum or Layer 2 protocol-level vulnerability has been established by this incident.
DeFi y establos
Los investigadores de Onchain han seguido fondos a través de múltiples redes y activos, incluyendo establos. Cualquier posterior congelación, intervención de intercambio o acción de emisor estaría separado del compromiso original de la cartera y no debería confundirse con la recuperación de todos los activos robados.
La presencia de fondos en los servicios de DeFi no significa, por sí misma, un protocolo de DeFi fue explotado.
Carteras de hardware y autocuidado
La preocupación directa es la autenticidad y procedencia de un dispositivo de firma física.
Un PIN local protege el acceso al dispositivo, pero no es equivalente al material de recuperación subyacente. Si una frase de recuperación está expuesta, un atacante puede ser capaz de recrear la billetera en otro lugar sin poseer el hardware original.
FAQ
¿Ledger confirmó que los dispositivos CryptoBilis fueron manipulados físicamente?
Ledger confirmó un implante de hardware no autorizado en un dispositivo afectado. No ha confirmado que cada dispositivo vendido por CryptoBilis fue modificado.
¿Ledger confirmó que se robaron más de 90 millones de dólares?
No. Investigadores independientes han estimado pérdidas por encima de $86 millones, y Bitquery posteriormente estimó alrededor de $93.2 millones. Ledger no ha publicado un total de pérdida verificada final.
¿Están comprometidos Bitcoin o Ethereum?
No hay evidencia en este caso de una explotación de protocolo Bitcoin, Ethereum o Layer 2. La investigación se refiere a la integridad de los dispositivos de cartera y el acceso a las credenciales de firma.
¿Debería un usuario reutilizar la misma frase de semilla al mover fondos?
No, no si la antigua frase de recuperación puede haber sido expuesta. Una migración destinada a eliminar el riesgo de seed-compromise requiere material de recuperación recién generado en un dispositivo de confianza.
¿La compra de un revendedor garantiza que una cartera de hardware es auténtica?
Ningún canal de distribución proporciona una garantía absoluta contra la manipulación sofisticada. Los usuarios deben seguir la guía actual del fabricante, verificar la procedencia del dispositivo cuando sea posible y tratar instrucciones de configuración inesperadas o palabras de recuperación pregeneradas como señales de advertencia.
¿Qué pasa después?
Las preguntas clave sin respuesta son si se encuentran dispositivos más modificados, lo que el implante fue capaz de hacer, donde se produjo la manipulación de la cadena de distribución y si un mecanismo consistente puede explicar el conjunto más amplio de los desagües de la cartera reportados.
Una actualización verificada de Ledger sobre el número de dispositivos afectados, el mecanismo forense y las pérdidas confirmadas del cliente cambiarían materialmente la imagen actual.
Hasta que eso ocurra, el reportaje debe distinguir claramente entre lo que Ledger ha confirmado y lo que los investigadores independientes han inferido de la actividad de blockchain.
Lectura relacionada
- Coldcard Warns of Phishing Post on Official X Account
- ¿Qué es una Frase de Semillas y cómo se restaura un Wallet Crypto?
- Cómo asegurar un Wallet Crypto no Custodial
- Glosario de doctorado
Fuentes
- Apoyo Ledger — Confirmación del 10 de octubre — declaración principal del fabricante confirmando un implante no autorizado en un dispositivo afectado.
- El bloque — 9 de octubre — reportando sobre la investigación inicial de Ledger, suspensión de ventas de CryptoBilis y orientación del usuario.
- Cointelegraph — 11 de octubre - información independiente sobre el implante confirmado e investigación continua.
- Bitcoin.com Noticias — 10 de octubre - información adicional sobre la manipulación física y los límites de las pruebas.
- Bitquery — actualizado 11 de octubre — análisis independiente de la cadena estimando unos 93,2 millones de dólares en 315 carteras; no un total de pérdidas confirmadas por Ledger.
Revisión editorial
Confirmado: Ledger encontró un implante de hardware no autorizado en un dispositivo afectado; CryptoBilis suspendió las ventas de hardware-wallet durante la investigación; Ledger emitió guía de precaución a los compradores recientes.
No establecido: El número total de dispositivos modificados, ya sea un mecanismo de implante causó cada pérdida reportada, el número final de víctimas, un total de dólar por fabricante o un compromiso de Bitcoin, Ethereum o la infraestructura más amplia de Ledger.
Este artículo trata el hallazgo del 10 de octubre como un nuevo desarrollo forense en la investigación CryptoBilis, no como un hack separado. Las cifras de dólares se atribuyen a investigadores independientes y no se presentan como totales confirmados por Ledger.